
Marktgröße und Marktanteil im Bereich Sicherheitsbewusstseinsschulung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
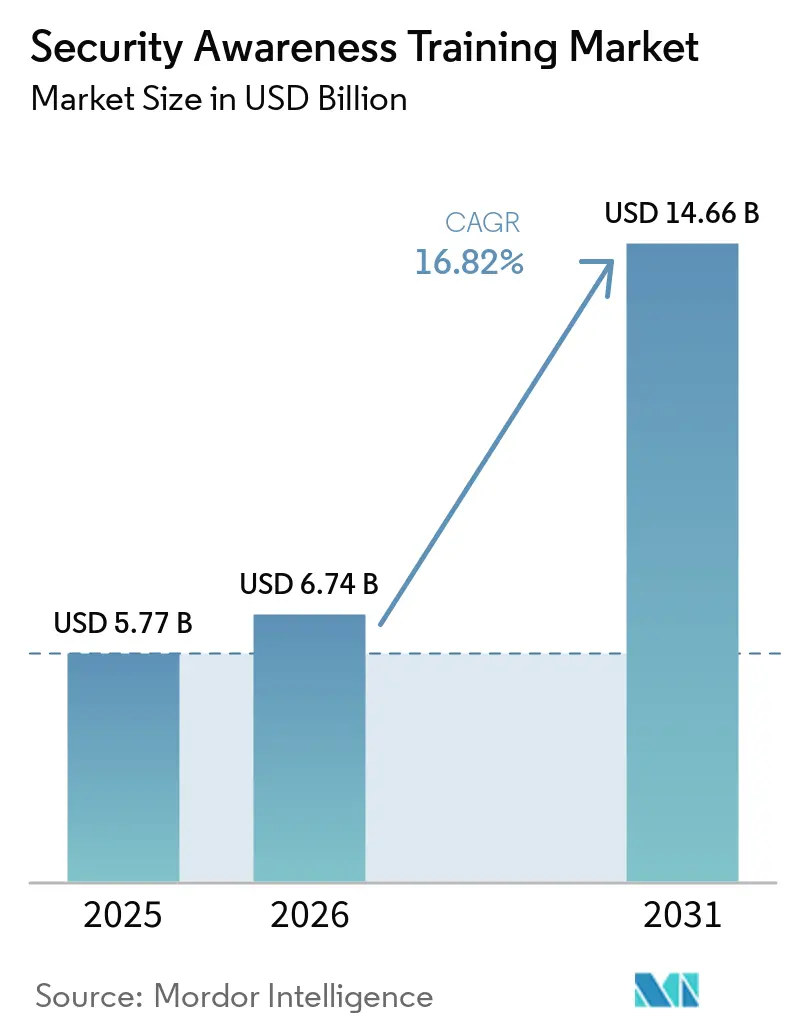
| Marktgröße (2026) | 6.74 Milliarden US-Dollar |
| Marktgröße (2031) | 14.66 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 16.82 % |
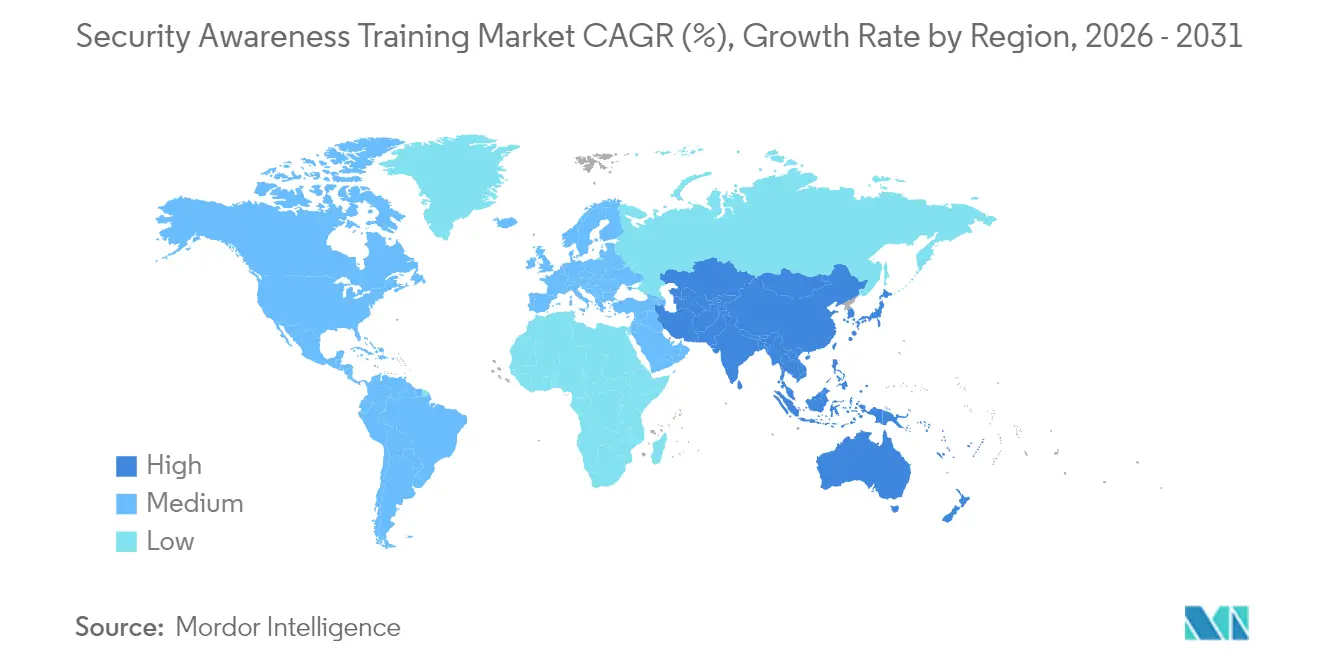
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
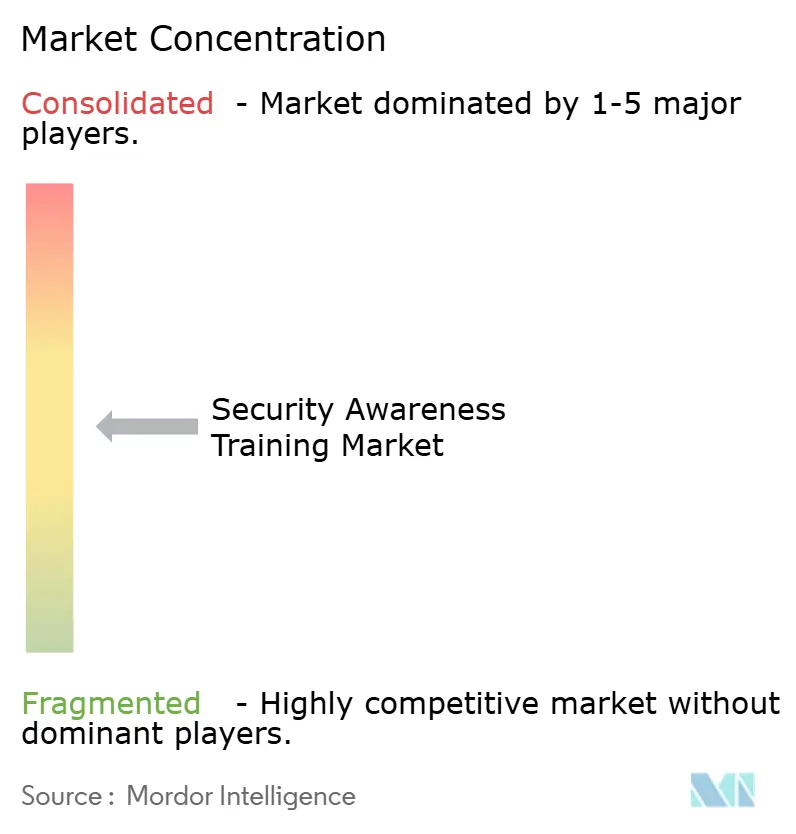
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Sicherheitsbewusstseinsschulung von Mordor Intelligence
Die Marktgröße für Sicherheitsbewusstseinsschulung wird im Jahr 2026 auf USD 6,74 Milliarden geschätzt, ausgehend vom Wert 2025 von USD 5,77 Milliarden, mit Projektionen für 2031 von USD 14,66 Milliarden, wachsend mit einem CAGR von 16,82 % über den Zeitraum 2026–2031. Der Aufwärtstrend spiegelt zunehmende Ransomware-Verluste, Cyber-Versicherungsauflagen, die einen Nachweis der Mitarbeiterschulung erfordern, sowie einen raschen Anstieg generativer KI-Phishing-Toolkits wider. Großunternehmen machen den Großteil der aktuellen Ausgaben aus, doch kleine und mittlere Unternehmen übernehmen die Technologie in erhöhtem Tempo, da die cloudbasierte Bereitstellung Kosten- und Implementierungsbarrieren beseitigt. Cloudbasierte Kurse, Micro-Learning und Echtzeit-Phishing-Simulationen verdrängen lineare Präsentationsfolien, während integrierte Analysen Sicherheitsverantwortlichen helfen, die Risikominderung zu quantifizieren. Der Wettbewerb verlagert sich hin zu Komplettplattformen, die Content-Management, Phishing-Simulation und Verhaltensanalysen kombinieren, was die Nachfrage nach interoperablen, API-fähigen Produkten verstärkt, die sich in umfassendere Sicherheits-Stacks integrieren lassen.
Wichtigste Erkenntnisse des Berichts
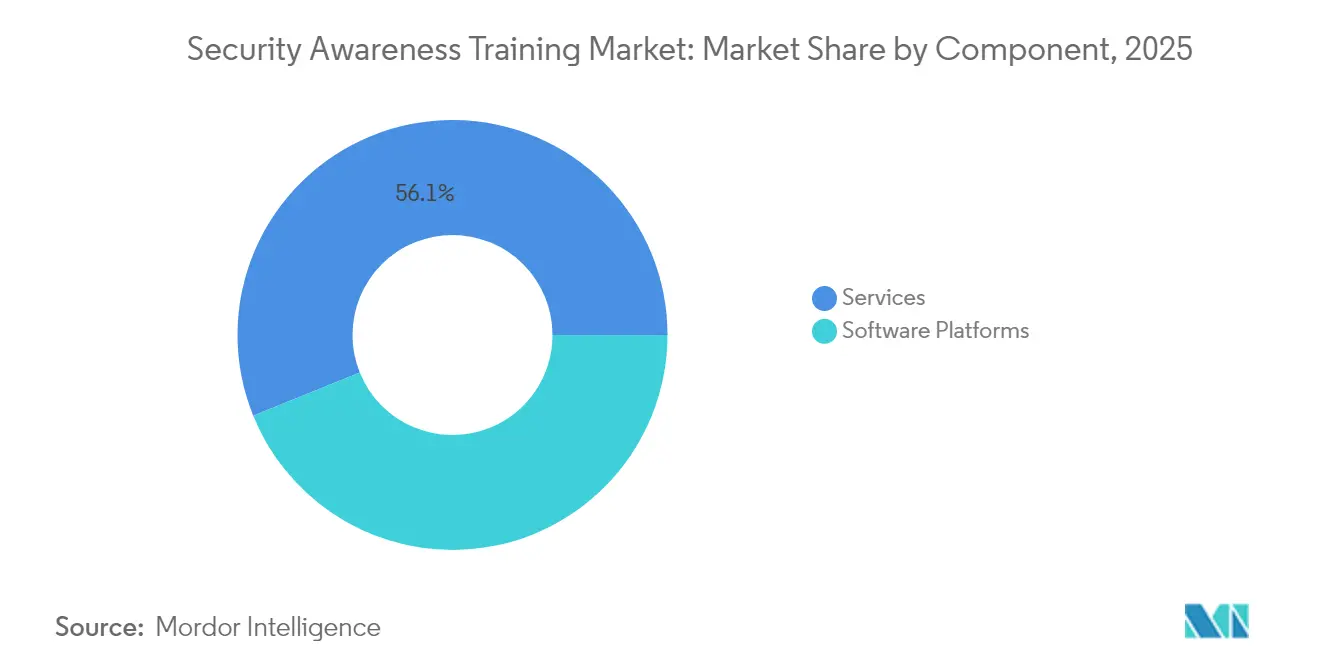
- Nach Komponente führten Dienstleistungen mit einem Marktanteil von 56,12 % im Markt für Sicherheitsbewusstseinsschulung im Jahr 2025, während Softwareplattformen bis 2031 mit einem CAGR von 19,14 % expandieren.
- Nach Bereitstellungsmodus erfassten cloudbasierte Angebote 73,65 % der Marktgröße für Sicherheitsbewusstseinsschulung im Jahr 2025 und werden voraussichtlich mit einem CAGR von 18,72 % wachsen.
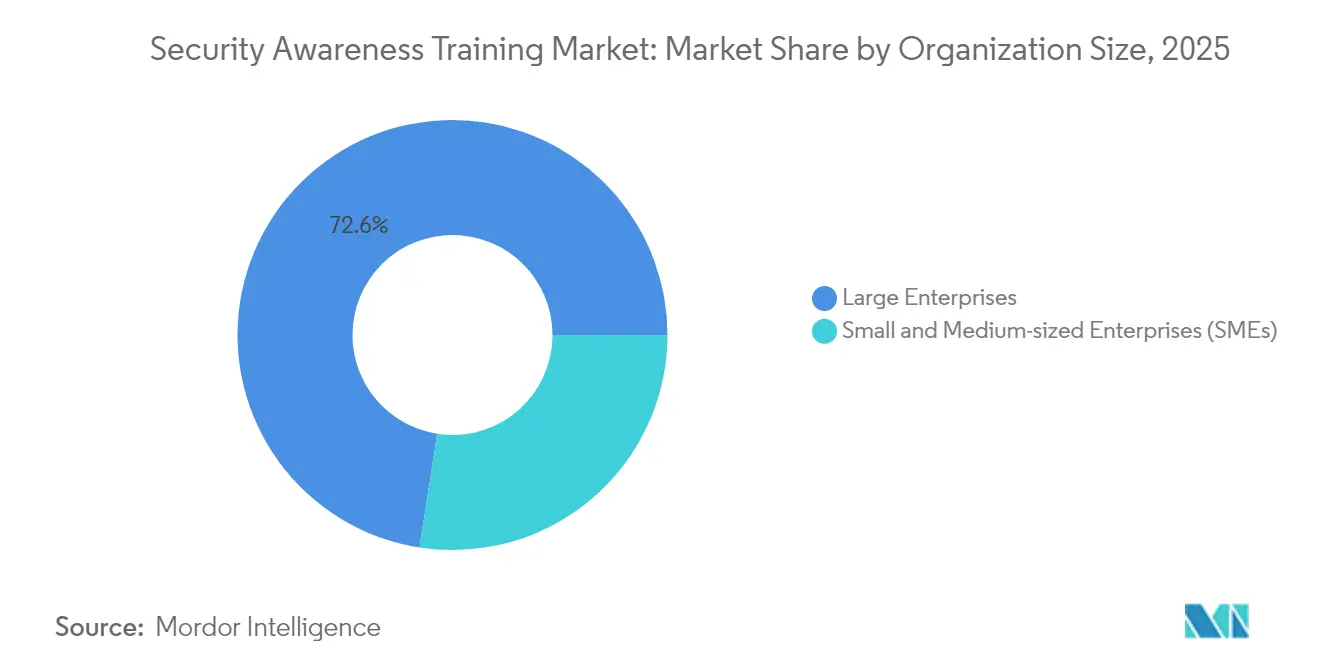
- Nach Unternehmensgröße behielten Großunternehmen einen Anteil von 72,55 % an der Marktgröße für Sicherheitsbewusstseinsschulung im Jahr 2025, während das KMU-Segment mit einem CAGR von 19,64 % voranschreitet.
- Nach Branchenvertikale generierte BFSI 28,15 % des Marktanteils für Sicherheitsbewusstseinsschulung im Jahr 2025; Gesundheitswesen und Biowissenschaften verzeichnen das schnellste Wachstum mit einem CAGR von 18,83 % bis 2031.
- Nach Geografie hielt Nordamerika 37,78 % des Marktes für Sicherheitsbewusstseinsschulung im Jahr 2025, während Asien-Pazifik im Prognosezeitraum voraussichtlich einen CAGR von 18,61 % verzeichnen wird.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Anstieg von Ransomware- und Business-E-Mail-Kompromittierungsverlusten | +4.2% | Global, mit akuten Auswirkungen in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Beschleunigung der Cyber-Versicherungsprämienerhöhungen mit Anforderung eines Nachweises der Mitarbeiterschulung | +3.8% | Nordamerika und EU, Ausweitung auf APAC | Mittelfristig (2–4 Jahre) |
| Rasante SaaS-Übernahme durch KMU, die cloudnative Sicherheitstools vorantreibt | +3.1% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Ausweitung von Zero-Trust-Architekturprogrammen in Großunternehmen | +2.7% | Nordamerika und EU als Kern, Ausstrahlungseffekte auf APAC | Langfristig (≥ 4 Jahre) |
| ISO/IEC 27001:2022-Aktualisierungen mit Hinzufügung personenzentrierter Kontrollen | +2.4% | Global, mit EU als führend bei der Compliance-Übernahme | Mittelfristig (2–4 Jahre) |
| Generative KI-gestützte Phishing-Kits senken Angriffsbarrieren | +4.1% | Global, mit ausgefeilten Angriffen auf entwickelte Märkte | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Anstieg von Ransomware- und Business-E-Mail-Kompromittierungsverlusten
Ransomware-Zahlungen betrugen im Jahr 2024 durchschnittlich USD 2,73 Millionen, und Fertigungsunternehmen absorbierten 68 % der industriellen Vorfälle im ersten Quartal 2025. [1]Manufacturing.net, „Welle von Ransomware-Gruppen, die auf die Fertigung abzielen”, manufacturing.net Das FBI verzeichnet BEC-Verluste von USD 43 Milliarden zwischen 2016 und 2021, was zu einem dringenden Fokus auf Vorstandsebene auf Programme zur Mitarbeiterwachsamkeit führt. Gesundheitsdienstleister verlieren schätzungsweise täglich USD 2 Millionen durch Cyberangriffe, wobei menschliches Versagen für die meisten Datenschutzverletzungen verantwortlich ist. Ein einziger Klick auf einen schädlichen Link bei Evolve Bank and Trust legte 33 TB an Daten offen und unterstreicht die Kosten unaufmerksamer Mitarbeiter. Organisationen, die ganzjährige, hochfrequente Schulungen durchführten, sahen die Phishing-Anfälligkeitsraten von 34,3 % auf 4,6 % sinken, was Budgetverschiebungen hin zu Plattformen für das Management menschlicher Risiken bestätigt.
Beschleunigung der Cyber-Versicherungsprämienerhöhungen mit Anforderung eines Nachweises der Mitarbeiterschulung
Die Prämien stiegen im vergangenen Jahrzehnt rapide an, und Versicherer führen nun eingehende Sicherheitsprüfungen durch, bevor sie Deckung gewähren. Policen verlangen routinemäßig vierteljährliche Phishing-Simulationsmetriken und Abschlusszertifikate und belohnen Unternehmen, die die Programmbeteiligung nachweisen können, mit Prämienrabatten von bis zu 20 %. Die KMU-Übernahme wird von Versicherern vorangetrieben, da 82 % im Jahr 2024 mit Ransomware konfrontiert waren. Diejenigen, die Mindeststandards für das Sicherheitsbewusstsein erfüllten, erhielten Zugang zu umfassenderen Deckungslimits und reduzierten gleichzeitig die mit Datenschutzverletzungen verbundenen Verluste um durchschnittlich USD 5,4 Millionen. Anbieter, die in der Lage sind, Verlustdaten-Berichtstools zu integrieren, steigern ihren Wert sowohl für Kunden als auch für Versicherer und sichern sich einen stabilen Einnahmestrom im Markt für Sicherheitsbewusstseinsschulung.
Rasante SaaS-Übernahme durch KMU, die cloudnative Sicherheitstools vorantreibt
Mehr als die Hälfte der KMU-Führungskräfte nennt Cybersicherheit als ihre oberste IT-Priorität, und 81,8 % erwarten höhere Technologiebudgets für 2025. [2]Cisco Systems, „Warum KMU Sicherheit an erste Stelle setzen”, cisco.com Cloud-first-Anwendungsstacks erweitern die Angriffsfläche, sodass KMU nach browserbasierten Sicherheitsbewusstseinspaketen suchen, die sich direkt in Kollaborations- und E-Mail-Dienste integrieren lassen. Pay-as-you-go-Abonnementmodelle machen unternehmensgerechte Phishing-Simulation und KI-gesteuertes Micro-Learning finanziell realisierbar, was eine 67-prozentige Nutzung von mobilem Lernen ermöglicht und die Abschlussquoten um 50 % steigert. Anbieter, die eine Vorabintegration mit gängigen SaaS-Ökosystemen anbieten, erweitern die adressierbare Nachfrage und erhöhen die Kundenbindungsraten in der Branche für Sicherheitsbewusstseinsschulung.
Ausweitung von Zero-Trust-Architekturprogrammen in Großunternehmen
Die Referenzarchitektur des NIST betont, dass technische Kontrollen allein Identitäten nicht ohne parallele Verhaltensänderungen sichern können. Das US-Verteidigungsministerium führt nun einen strukturierten Lehrplan durch, der abgestufte Kenntnisstufen zu Zero-Trust abdeckt, und bekräftigt damit die Unternehmenskultur als zentralen Pfeiler von Projekten im Milliardenwert. Die Übernahme im Gesundheitswesen ist besonders sichtbar, da 93 % der Organisationen vergangene Datenschutzverletzungen gemeldet haben und die Auswirkungen auf die Patientensicherheit die Schulung unter die klinische Governance statt allein unter die IT-Abteilung bringen. Da Unternehmen auf kontinuierliche Verifizierungs-Workflows umstellen, verlagern sich Sicherheitsbewusstseinsprogramme von jährlichen Präsentationsfolien zu Just-in-time-Hinweisen, die in tägliche Aktivitäten eingebettet sind, was die Bindung an Plattformanbieter erhöht.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ermüdung der Endnutzer durch übermäßige Pflichtschulungen | -2.8% | Global, besonders ausgeprägt in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Budgetumschichtungen hin zu XDR- und SASE-Plattformen | -3.4% | Nordamerika und EU als Kern, aufkommend in APAC | Mittelfristig (2–4 Jahre) |
| Inkonsistente globale Datenschutzbestimmungen, die Datenanalysen einschränken | -2.1% | Global, mit unterschiedlicher Intensität in EU, Nordamerika und APAC | Langfristig (≥ 4 Jahre) |
| Fachkräftemangel in der Inhaltslokalisierung und im kulturell sensiblen Design | -1.9% | Global, am ausgeprägtesten in APAC und Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ermüdung der Endnutzer durch übermäßige Pflichtschulungen
Proofpoint-Forschungen zeigen, dass 68 % der Mitarbeiter wissentlich gegen Richtlinien verstoßen, obwohl sie sich des Risikos bewusst sind, was einen Sättigungspunkt illustriert, an dem mehr Module nicht mehr in sichereres Verhalten übersetzt werden. [3]Proofpoint Inc., „Proofpoints Bericht zum Stand des Phishings 2024”, proofpoint.com Zu häufige Sitzungen können eine Checkbox-Mentalität hervorrufen, und generische Inhalte, denen die berufliche Relevanz fehlt, untergraben das Engagement. Sicherheitsteams müssen den Rhythmus überdenken und Szenarien personalisieren, um die Aufmerksamkeit aufrechtzuerhalten; andernfalls sinken die Adoptionsmetriken und der ROI nimmt ab. Gamifizierte Simulationen, Micro-Lektionen und rollenspezifische Geschichten haben sich als wirksam erwiesen, um die Wirkung wiederherzustellen und gleichzeitig die gesamte Bildschirmzeit zu reduzieren.
Budgetumschichtungen hin zu XDR- und SASE-Plattformen
Ein wachsender Anteil der Sicherheitsbudgets 2025 fließt in automatisierte Erkennungspakete, die messbare MTTR-Gewinne versprechen. Sechsunddreißig Prozent der CISOs berichten von Kürzungen der Schulungsbudgets, häufig zur Finanzierung konvergierter XDR-Stacks. Obwohl 95 % der Datenschutzverletzungen nach wie vor menschliches Versagen beinhalten, ist der Appetit auf Toolkonsolidierung auf Vorstandsebene hoch, was das diskretionäre Budget für Mitarbeiterschulungen einschränkt. Anbieter von Sicherheitsbewusstseinsschulungen begegnen dieser Dynamik nun, indem sie API-Konnektoren und gemeinsame Dashboards bündeln, um einen direkten Beitrag zu SOC-Metriken nachzuweisen und so ihren Anteil am Sicherheitsbudget im Markt für Sicherheitsbewusstseinsschulung zu rechtfertigen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dienstleistungen behalten Vorrang, während Plattformen beschleunigenDienstleistungen erfassten 2025 56,12 % des Marktes für Security Awareness Training, gestützt durch Unternehmen, die Inhaltslokalisierung, Kampagnenorchestrierung und Verhaltensanalysen an spezialisierte Partner auslagern. Verwaltete Sicherheitsschulungs- und Sensibilisierungsdienste aktualisieren Module kontinuierlich anhand aktueller Bedrohungsinformationen – eine Anforderung, die viele interne Teams nicht skalieren können. Dennoch wachsen Software-Plattformen mit einem CAGR von 19,14 %, da Organisationen auf zentralisierte Konsolen setzen, um den Verwaltungsaufwand zu reduzieren. KnowBe4 unterstützt mittlerweile 65.000 Kunden mit KI-gestützten Modulen und automatisierter Planung, die das Sicherheitspersonal entlastet. Der hybride Konsum reift heran: Unternehmen starten mit verwalteten Paketen und verlagern die Arbeitslast dann auf interne Administratoren, sobald die Kompetenz wächst, was eine zweigleisige Nachfrage im Markt für Security Awareness Training aufrechterhält.
Das Dienstleistungssegment differenziert sich durch die Tiefe der Lokalisierung, branchenspezifisches Szenariodesign und Bedrohungsinformations-Feeds aus der E-Mail-Sicherheitstelemetrie. Plattformanbieter hingegen konkurrieren über Nutzererfahrungsmetriken und die Breite der Integrationen – von Identitätssystemen bis hin zu Personalakten. Beide Modelle bieten zunehmend REST-APIs an, damit Risikobewertungen in GRC-Dashboards einfließen können. Dieser Interoperabilitätsimperativ stärkt eine plattformzentrierte Zukunft, auch wenn Inhalts- und Professional-Services-Bereiche für eine differenzierte kulturelle Anpassung weiterhin unverzichtbar bleiben.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellungsmodus:
Cloud-Zentralität gestaltet den Zugang neuCloud-Produkte repräsentierten 73,65 % der Marktgröße für Sicherheitsbewusstseinsschulung im Jahr 2025 und werden voraussichtlich mit einem CAGR von 18,72 % wachsen, da hybrides Arbeiten anhält. Automatische Inhaltsaktualisierungen, Single Sign-on und mobile Apps erhöhen die Abschlussquoten im Vergleich zu älteren lokalen Lernmanagementsystemen. Studien zum betrieblichen E-Learning zeigen, dass 67 % der Unternehmen mobile Bereitstellung integrieren und 50 % höhere Durchlaufquoten erzielen. Lokale Implementierungen besetzen weiterhin Nischen, in denen Datensouveränitätsgesetze oder luftgespaltene Netzwerke vorherrschen, insbesondere im Verteidigungsbereich und bei bestimmten Behörden des öffentlichen Sektors.
Anbieter bieten nun geteilte Bereitstellungsmodi an: Sensible Nutzlasten verbleiben hinter Firewalls, während Front-End-Portale in der mandantenfähigen Cloud des Anbieters betrieben werden. Solche Architekturen ermöglichen es Regierungen, Residenzanforderungen zu erfüllen und dennoch globale Inhaltspipelines zu nutzen. Die Kombination aus SaaS-Benutzerfreundlichkeit und regulierten Host-Kontrollen erhält die Dynamik aufrecht und stärkt die zentrale Rolle der Cloud im Markt für Sicherheitsbewusstseinsschulung.
Nach Unternehmensgröße:
KMU schließen die LückeGroßunternehmen hielten 72,55 % des Marktanteils für Sicherheitsbewusstseinsschulung im Jahr 2025 und unterstreichen damit compliance-getriebene Beschaffungszyklen und standortübergreifende Rollouts. Dennoch sind KMU das am schnellsten wachsende Segment mit einem CAGR von 19,64 %, da Cyber-Versicherer einen Nachweis der Mitarbeiterschulung vor der Ausstellung von Policen verlangen. KMU-Führungskräfte nennen Cybersicherheit zunehmend als ihren wichtigsten IT-Budgetposten, und browserbasierte Pakete sind zu Preisen erhältlich, die mit eingeschränkten Budgets vereinbar sind. KI-gesteuerte Phishing-Simulatoren, die automatisch rollenspezifische Köder generieren, reduzieren den operativen Aufwand, der traditionell mit Sicherheitsbewusstseinsprogrammen verbunden ist.
Plattformanbieter entwickeln „Starter”-SKUs, die auf 250 Plätze beschränkt sind und Ein-Klick-Kampagnenvorlagen bieten, um die erstmalige Übernahme zu erleichtern. Partnerschaften mit Cyber-Versicherungsmaklern beschleunigen die Kanaltraktion weiter, indem Schulungen in Checklisten für das Onboarding von Policen eingebettet werden. Die Demokratisierung von Funktionsumfängen verringert Fähigkeitslücken über Unternehmensgrößen hinweg und erweitert die gesamte adressierbare Nachfrage für die Branche der Sicherheitsbewusstseinsschulung.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Branchenvertikale:
Dynamik im Gesundheitswesen verringert den Vorsprung von BFSIBFSI trug 28,15 % der Marktgröße für Sicherheitsbewusstseinsschulung im Jahr 2025 bei, bedingt durch strenge Betriebsvorschriften wie PCI DSS und den EU-Rechtsakt zur digitalen operationellen Resilienz, die beide routinemäßige Mitarbeiterschulungen vorschreiben. Das Gesundheitswesen verzeichnet nun die schnellste Übernahme mit einem CAGR von 18,83 % nach aufeinanderfolgenden aufsehenerregenden Datenschutzverletzungen, darunter eine Offenlegung von 13,4 Millionen Datensätzen bei Kaiser Permanente. Störungen der Patientenversorgung schärfen den Fokus der Führungsebene auf das Mitarbeiterverhalten und wandeln Ausgaben für Sicherheitsbewusstsein von diskretionären zu unternehmenskritischen Ausgaben.
Die Fertigung folgt dicht dahinter, da Ransomware Produktionslinien zum Stillstand bringen kann, wobei Phishing nach wie vor der primäre Infektionsvektor ist. Öffentlicher Sektor, IT-Telekommunikation und Einzelhandelsketten erhöhen ebenfalls ihre Investitionen, um Datenschutzauflagen zu erfüllen und Lieferkettenrisiken zu mindern. Die Inhaltspersonalisierung für Betriebstechnologieumgebungen und Point-of-Sale-Systeme ist ein wachsendes Differenzierungsmerkmal unter Anbietern, die vertikale Nischen im Markt für Sicherheitsbewusstseinsschulung erschließen möchten.
Geografische Analyse
Markt für Sicherheitsbewusstseinstraining in Nordamerika
Nordamerika hielt im Jahr 2025 einen Anteil von 37,78 % am Markt für Sicherheitsbewusstseinstraining, dank früher Einführung und dichter Anbieterpräsenz. Die Phishing-Anfälligkeit sank in vielen US-amerikanischen Implementierungen, die häufige Simulationen aufrechterhielten, von 34,3 % auf 4,6 %. Rabatte bei der Cyber-Versicherung stärken die Programmkontinuität, doch droht Nutzerermüdung die Wirksamkeit zu beeinträchtigen, wenn der Inhaltsrhythmus nicht optimiert wird. Kanada und Mexiko verzeichnen ein Wachstum im mittleren zweistelligen Bereich, da die regulatorischen Rahmenbedingungen für Betreiber kritischer Infrastrukturen verschärft werden.
Markt für Sicherheitsbewusstseinstraining im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum expandiert mit einer CAGR von 18,61 % auf der Grundlage von Initiativen zur digitalen Verwaltung und einem hohen Vorfallsvolumen; die Region absorbierte im Jahr 2024 31 % der weltweiten Cyberangriffe. In Hongkong haben sich die Phishing-Beschwerden mehr als verdoppelt, wobei KI-generierte Köder das Risikobewusstsein in Unternehmen schärfen. Lokalisierung, zweisprachige Module und regionale Compliance-Inhalte treiben die Vertriebsdynamik sowohl für globale als auch für inländische Anbieter voran.
Markt für Sicherheitsbewusstseinstraining in Europa
Europa wächst stetig, gestützt durch DSGVO-, NIS2- und DORA-Vorgaben, die Mindestschulungsstandards in den Bereichen Finanzen und kritische Infrastrukturen festlegen. ENISA stellt fest, dass Unternehmen 9 % ihrer IT-Budgets für Informationssicherheit aufwenden, was stabile Investitionspipelines unterstützt. Strenge Datenschutzanforderungen erfordern jedoch Anpassungen; Analysen, die an das individuelle Verhalten geknüpft sind, müssen Daten anonymisieren oder aggregieren, um die Compliance zu gewährleisten, was die Feature-Roadmaps der im Markt für Sicherheitsbewusstseinstraining aktiven Anbieter beeinflusst.

Wettbewerbslandschaft
Der Sektor ist durch moderate Fragmentierung gekennzeichnet. KnowBe4, Proofpoint und Cofense besetzen Führungspositionen mit integrierten Paketen, die Phishing-Simulation, adaptives Micro-Learning und Risikobewertung kombinieren. Die Übernahme von KnowBe4 durch Vista Equity im Jahr 2024 brachte Kapital für beschleunigtes F&E und die anschließende Egress-Akquisition, die Cloud-E-Mail-Sicherheit auf den Sicherheitsbewusstseins-Stack aufschichtet. Proofpoint nutzt Bedrohungsinformations-Feeds aus seinen E-Mail-Sicherheitssensoren, um Angriffsthemen und -zeitpunkte anzupassen, während Cofense seinen verwalteten Phishing-Incident-Response-Service als Differenzierungsmerkmal für regulierte Kunden positioniert.
Die Marktkonsolidierung setzt sich fort: Mimecast erwarb Elevate Security, um Verhaltensanalysen zu integrieren, und Partnerschaften wie KnowBe4-Harmonic Security kombinieren GenAI-Modelle zur Automatisierung risikobasierter Inhaltszuweisung. Start-ups wie Hoxhunt und SoSafe setzen Gamifizierung und Verhaltenswissenschaft ein, um der Nutzerermüdung entgegenzuwirken und den Marktanteil etablierter Anbieter in Segmenten wie Europa zu erodieren. Anbieter mit Fokus auf KMU-Wertversprechen, darunter Ninjio, nutzen vereinfachte Preispunkte und Zeichentrick-Narrative, die bei ressourcenbeschränkten Käufern Anklang finden.
Anbieter sehen sich nach einem Vorfall im Jahr 2024 zunehmendem Due-Diligence-Druck ausgesetzt, bei dem ein nordkoreanischer Mitarbeiter als KI-Ingenieur bei KnowBe4 eingestellt wurde, was die Bedeutung interner Kontrollen selbst bei Spezialunternehmen verdeutlicht. Strategische Roadmaps betonen nun transparente Lieferkettensicherheit und interne Überprüfungsprotokolle, sowohl als Risikomanagementnotwendigkeit als auch als Marketingmerkmal.
Marktführer in der Branche für Sicherheitsbewusstseinsschulung
KnowBe4 Inc.
Proofpoint Inc.
Cofense Inc.
Terranova Security (Terranova WW Corp.)
SANS Institute (Escal Institute of Advanced Technologies Inc.)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Sicherheitsbewusstseinstraining
- KnowBe4 Inc.
- Proofpoint Inc.
- Cofense Inc.
- Terranova Security (Terranova WW Corp.)
- SANS Institute (Escal Institute of Advanced Technologies Inc.)
- Infosec Institute Inc.
- Hoxhunt Oy
- CybSafe Ltd.
- AwareGO ehf.
- Phished BV
- SoSafe GmbH
- Elevate Security Inc.
- Ninjio LLC
- Inspired eLearning LLC
- MediaPro Holdings LLC
- Security Innovation Inc.
- ThriveDX SA (Cyberbit legacy)
- Udemy Inc. (Cybersecurity Awareness Catalog)
- Arctic Wolf Networks Inc. (Managed SAT)
- Trend Micro Inc. (Phish Insight)

Recent Industry Developments in Markt für Sicherheitsbewusstseinstraining
- Juli 2025: KnowBe4 und Harmonic Security schlossen eine Partnerschaft, um dynamische GenAI-gestützte Schulungen auszulösen, die auf Live-Datenschutzrisiken abgestimmt sind.
- April 2025: KnowBe4s Phishing-Bericht für das erste Quartal 2025 ergab, dass 60,7 % der erfolgreichen Köder interne Abteilungen imitierten.
- Januar 2025: Der EU-Rechtsakt zur digitalen operationellen Resilienz trat in Kraft und verpflichtet Finanzinstitute zur Einführung spezialisierter Mitarbeiterschulungen.
- Januar 2025: HKCERT meldete einen Anstieg der Phishing-Vorfälle um 108 % für 2024, was lokale Unternehmen dazu veranlasste, ihre Budgets für Sicherheitsbewusstsein zu erweitern.


Berichtsumfang des globalen Marktes für Sicherheitsbewusstseinsschulung
| Softwareplattformen |
| Dienstleistungen (Inhaltserstellung, verwaltete Programme usw.) |
| Cloudbasiert |
| Vor Ort |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| IT und Telekommunikation |
| Einzelhandel und E-Commerce |
| Fertigung |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Malaysia | ||
| Übriges Asien-Pazifik | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
| Nach Komponente | Softwareplattformen | ||
| Dienstleistungen (Inhaltserstellung, verwaltete Programme usw.) | |||
| Nach Bereitstellungsmodus | Cloudbasiert | ||
| Vor Ort | |||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | ||
| Großunternehmen | |||
| Nach Branchenvertikale | BFSI | ||
| Gesundheitswesen und Biowissenschaften | |||
| Regierung und Verteidigung | |||
| IT und Telekommunikation | |||
| Einzelhandel und E-Commerce | |||
| Fertigung | |||
| Sonstige Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Chile | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Übriges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Singapur | |||
| Malaysia | |||
| Übriges Asien-Pazifik | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Türkei | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Sicherheitsbewusstseinsschulung im Jahr 2026?
Er wird im Jahr 2026 auf USD 6,74 Milliarden geschätzt, mit einem prognostizierten CAGR von 16,82 % bis 2031.
Welches Segment wächst am schnellsten innerhalb der Sicherheitsbewusstseinsprogramme?
Softwareplattformen entwickeln sich mit einem CAGR von 19,14 %, da Unternehmen das Kampagnenmanagement und die Berichterstattung automatisieren.
Warum beeinflussen Cyber-Versicherungsunternehmen die Übernahme von Schulungen?
Versicherer verlangen zunehmend einen Nachweis vierteljährlicher Phishing-Simulationen und Abschlussmetriken und belohnen konforme Kunden mit Prämienrabatten von bis zu 20 %.
Welche Region führt bei den Ausgaben für mitarbeiterfokussierte Cybersicherheitsschulung?
Nordamerika hält heute einen Anteil von 37,78 %, angetrieben durch regulatorische Verpflichtungen und ausgereifte Anbieterökosysteme.
Wie wirkt sich die Zero-Trust-Architektur auf Sicherheitsbewusstseinslehrpläne aus?
Organisationen, die Zero-Trust-Frameworks einsetzen, wechseln von jährlichen Präsentationsfolien zu kontinuierlichem, kontextbewusstem Micro-Learning, das auf dem Prinzip der minimalen Rechtevergabe basiert, und machen Schulungen sowohl für IT- als auch für Geschäftsanwender unverzichtbar.
Seite zuletzt aktualisiert am:


