
Größe und Marktanteil des Marktes für Penetrationstests und ethische Hacking-Dienste
Marktübersicht
| Studienzeitraum | 2019 - 2030 |
|---|---|
| Marktgröße (2025) | 2.15 Milliarden US-Dollar |
| Marktgröße (2030) | 5 Milliarden US-Dollar |
| Wachstumsrate (2025 - 2030) | 18.37 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Penetrationstests und ethische Hacking-Dienste von Mordor Intelligence
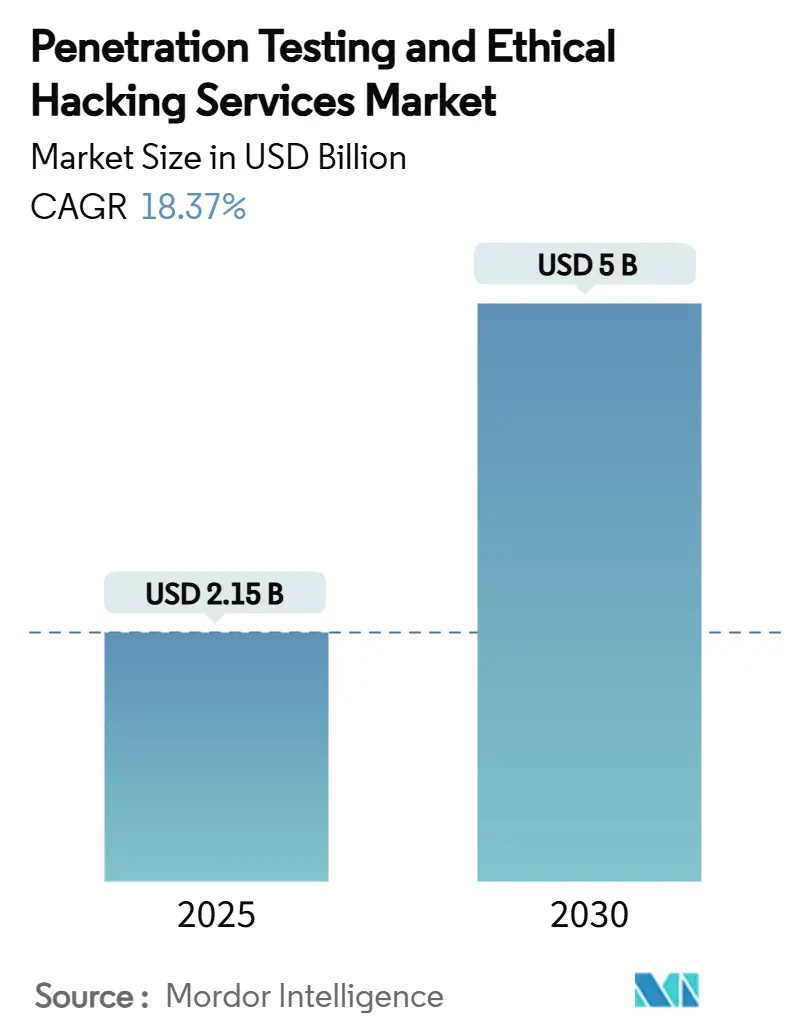
Die Marktgröße für Penetrationstests und ethische Hacking-Dienste beträgt im Jahr 2025 2,15 Milliarden USD und wird voraussichtlich bis 2030 auf 5,00 Milliarden USD ansteigen, was einer CAGR von 18,37 % entspricht. Die zunehmende Raffinesse der Angreifer, wachsende regulatorische Verpflichtungen sowie die Migration von Workloads in Cloud- und Edge-Umgebungen verlagern Sicherheitsbudgets hin zu proaktiver Validierung statt reaktivem Patching. Bewaffnete Red-Team-Tools wie Cobalt Strike und Metasploit machten 2024 fast 50 % aller Malware-Aktivitäten aus, was den Bedarf an kontinuierlichen Sicherheitstests unterstreicht, die reale Angriffsketten widerspiegeln. Verbindliche Rahmenwerke – von PCI DSS 4.0 im Zahlungsverkehr bis zum Gesetz über die digitale operationale Resilienz (DORA) der Europäischen Union im Finanzbereich – formalisieren Penetrationstests als Compliance-Hürde und nicht mehr als „Best-Effort”-Kontrolle. Gleichzeitig verkürzen KI-gestützte Purple-Team-Plattformen Testzyklen und automatisieren Aufgaben mit geringem Mehrwert, sodass knappe ethische Hacker für komplexe Bedrohungssuche freigestellt werden. Der Markt für Penetrationstests und ethische Hacking-Dienste entwickelt sich daher von Einzelengagements hin zu abonnementbasierten Validierungsdiensten, die direkt in CI/CD- und DevSecOps-Pipelines integriert sind.
Wichtigste Erkenntnisse des Berichts
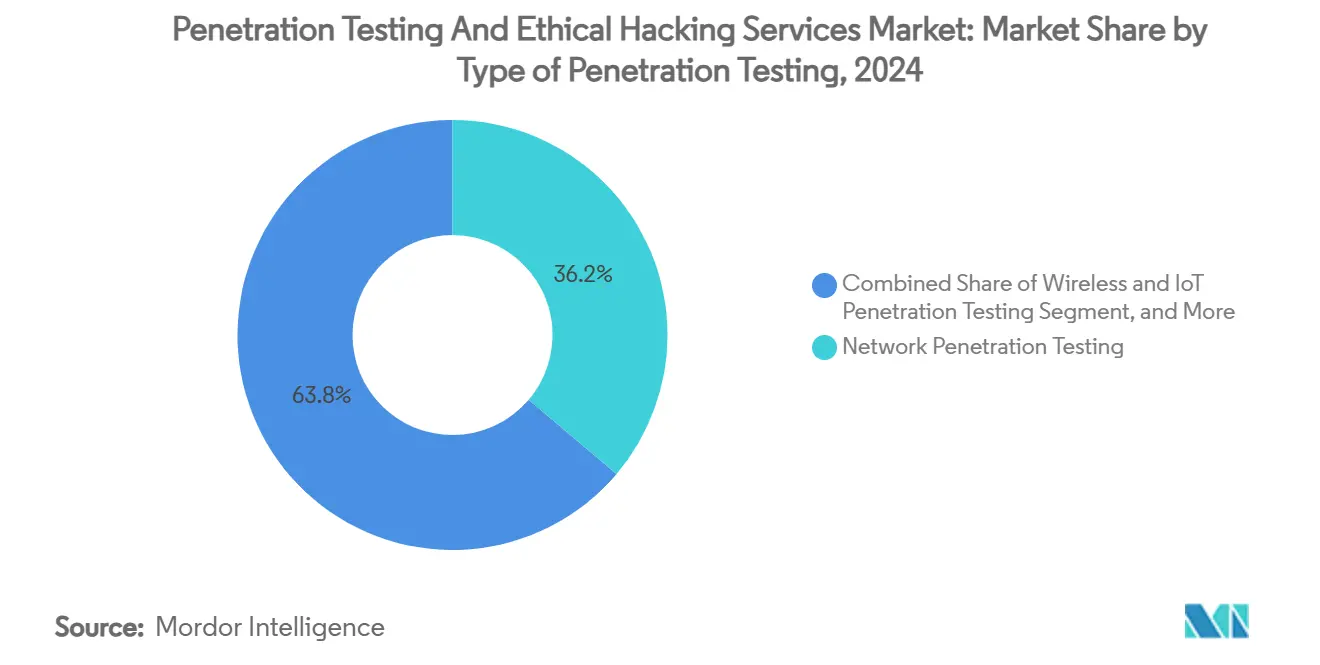
- Nach Art des Penetrationstests führte Netzwerktesting mit einem Anteil von 36,2 % am Markt für Penetrationstests und ethische Hacking-Dienste im Jahr 2024, während Cloud-Konfigurationstests bis 2030 mit einer CAGR von 28,1 % wachsen sollen.
- Nach Servicemodell hielten Beratungsengagements im Jahr 2024 einen Anteil von 52,3 % an der Marktgröße für Penetrationstests und ethische Hacking-Dienste; Penetrationstests als Dienst (PTaaS) soll bis 2030 mit einer CAGR von 29,1 % wachsen.
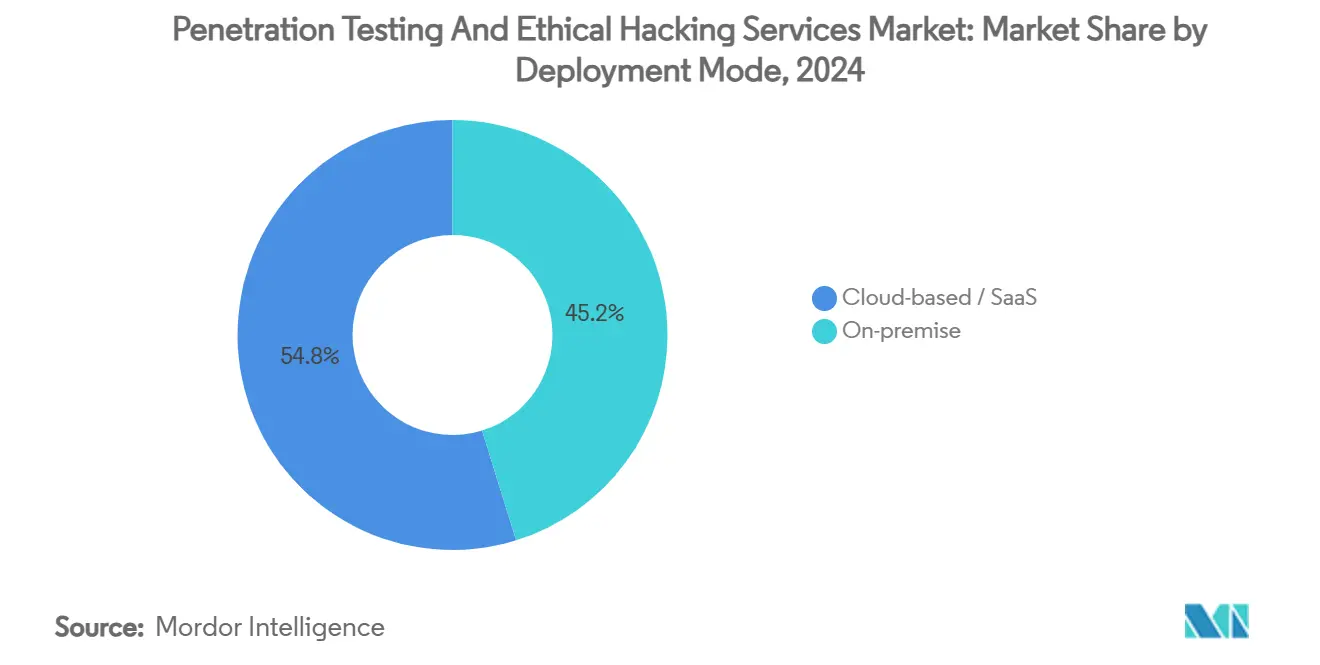
- Nach Bereitstellungsmodus entfielen On-Premise-Lösungen im Jahr 2024 auf 63,3 % der Marktgröße für Penetrationstests und ethische Hacking-Dienste, während Cloud-basierte Angebote im Prognosezeitraum mit einer CAGR von 27,1 % wachsen.
- Nach Endverbraucherbranche erzielte BFSI im Jahr 2024 einen Anteil von 30,2 % an der Marktgröße für Penetrationstests und ethische Hacking-Dienste, während das Gesundheitswesen bis 2030 mit einer CAGR von 24,1 % wachsen soll.
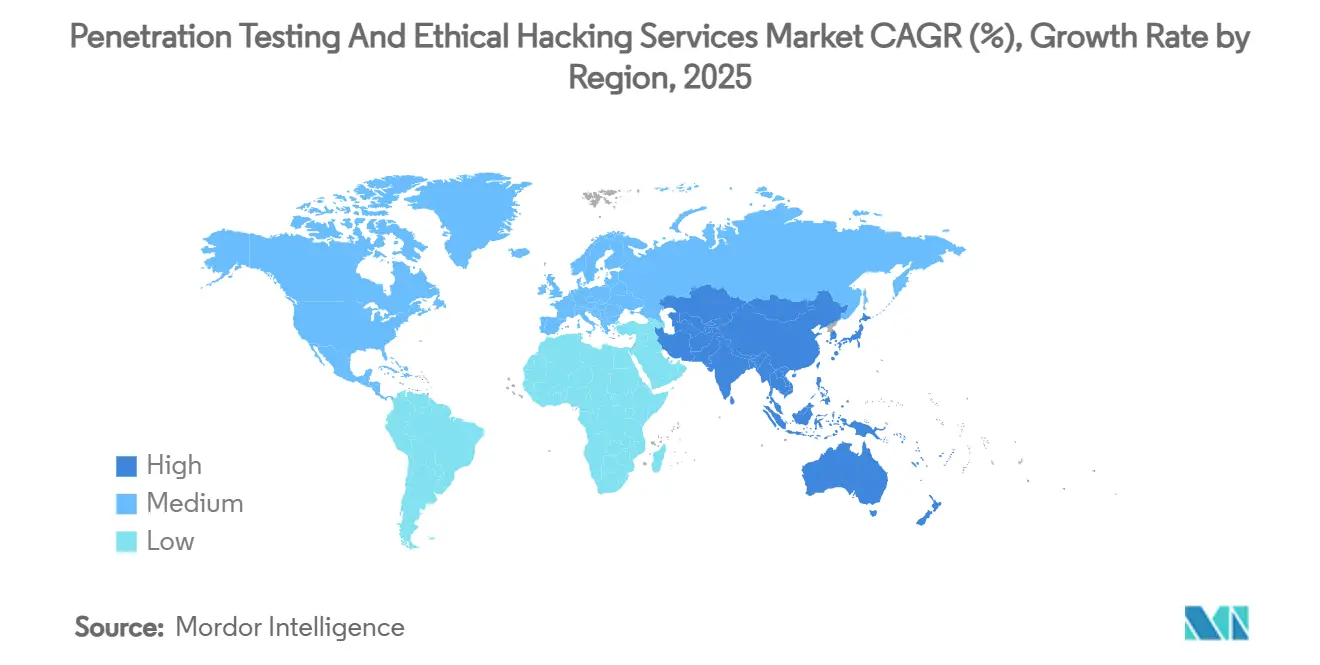
- Nach Geografie dominierte Nordamerika im Jahr 2024 mit einem Anteil von 42,2 %; der asiatisch-pazifische Raum ist die am schnellsten wachsende Region mit einer CAGR von 22,1 % bis 2030.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Raffinesse und Anzahl von Cyberangriffen | +4.2% | Global, mit konzentrierter Auswirkung in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Obligatorische Compliance-Prüfungen und Cybersicherheitsvorschriften | +3.8% | Global, mit regulatorischer Führungsrolle in der EU und Nordamerika | Mittelfristig (2–4 Jahre) |
| Anstieg von Cloud-, IoT- und Edge-Bereitstellungen, die die Angriffsfläche erweitern | +3.5% | Schwerpunkt asiatisch-pazifischer Raum, Ausstrahlungseffekte auf Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Anforderungen der Cyber-Versicherungszeichnung auf Vorstandsebene für unabhängige Tests | +2.1% | Nordamerika und die EU, aufkommend im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| KI-gestütztes Purple-Teaming beschleunigt die Einführung kontinuierlicher Tests | +2.8% | Nordamerika und Europa, frühe Einführung im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Bug-Bounty-Plattformen, die Crowdsourcing-Tests legitimieren | +1.9% | Global, mit Plattformkonzentration in Nordamerika | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Raffinesse und Anzahl von Cyberangriffen
Angreifer nutzen zunehmend legitime Red-Team-Frameworks zweckentfremdet, verkürzen ihre Zeit bis zum Einbruch und decken Lücken in periodischen Prüfplänen auf. KI-gestützte Aufklärungstools kartieren exponierte Assets mit Maschinengeschwindigkeit und ermöglichen nahezu in Echtzeit das Wechseln zwischen Angriffsvektoren. Infolgedessen setzen Organisationen auf kontinuierliche Angebote im Markt für Penetrationstests und ethische Hacking-Dienste, die Bewertungen direkt in DevOps-Pipelines einbetten und sicherstellen, dass Schwachstellen erkannt werden, bevor Code in die Produktion gelangt. Kontinuierliche Sicherheitsbewertungen tragen zur Erweiterung des Marktes für Penetrationstests bei, da Organisationen Tests in DevOps integrieren. Automatisierte Scanner identifizieren nun Schwachstellen geringer Komplexität, sodass erfahrene Tester ihre Kapazitäten in verkettete, logikbasierte Exploits investieren können, die Advanced Persistent Threats nachahmen. Diese Umverteilung von Humankapital ist angesichts eines weltweiten Mangels von 2,8 Millionen Cybersicherheitsfachleuten von entscheidender Bedeutung.
Obligatorische Compliance-Prüfungen und Cybersicherheitsvorschriften
Regulierungsbehörden haben den Übergang von der Empfehlung zur Verpflichtung bedrohungsgeführter Penetrationstests vollzogen und diese in aufsichtsrechtliche Überprüfungszyklen in den Bereichen Finanzen, Gesundheitswesen und kritische Infrastruktur eingebettet. PCI DSS 4.0 allein fügt 63 neue Anforderungen ein, die ab März 2024 gelten, und zwingt Händler, Testumfang und -häufigkeit zu erweitern.[1] DORA richtet europäische Banken an gemeinsamen bedrohungsgeführten Rahmenwerken aus, reduziert Doppelarbeit bei grenzüberschreitenden Operationen und erhöht gleichzeitig die Anforderungen an die Teststrenge. G-7-Leitlinien harmonisieren die Ansätze weiter und ermöglichen multinationalen Unternehmen den weltweiten Einsatz standardisierter Methoden. Diese konvergierenden Vorschriften stellen sicher, dass der Markt für Penetrationstests und ethische Hacking-Dienste selbst in konjunkturellen Abschwüngen wächst, da Prüffristen nicht verhandelbar bleiben. Anbieter, die ihre Leistungen gleichzeitig mehreren Rahmenwerken zuordnen können, erzielen einen Wettbewerbsvorteil.
Anstieg von Cloud-, IoT- und Edge-Bereitstellungen, die die Angriffsfläche erweitern
Cloud-Fehlkonfigurationen haben die Endpunkt-Ausnutzung als führende Ursache für Datenschutzverletzungen überholt, was die Nachfrage nach spezialisierten Konfigurationsüberprüfungen ankurbelt. Modelle der geteilten Verantwortung verpflichten Mieter zur Sicherung von Workloads, während Anbieter das Substrat schützen, was die Verantwortlichkeit aufteilt und die Prüfungsbereitschaft erschwert. IoT-Bereitstellungen übersteigen nun 19 Milliarden verbundene Geräte, von denen jedes neue Protokollbesonderheiten und Schwachstellen auf Firmware-Ebene einbringt. Edge-Knoten verteilen Rechenleistung und Daten weiter und vervielfachen die Angriffseinstiegspunkte. Rahmenwerke wie PETIoT formalisieren gerätezentrierte Testverfahren, die Hardware-, Funk- und Cloud-Integrationen berücksichtigen. Infolgedessen treiben Cloud-Konfiguration und IoT-Tests das schnellste Teilsegmentwachstum im Markt für Penetrationstests und ethische Hacking-Dienste an.
KI-gestütztes Purple-Teaming beschleunigt die Einführung kontinuierlicher Tests
Machine-Learning-Engines in modernen Test-Suiten priorisieren Exploit-Pfade automatisch auf der Grundlage kontextueller Risiken, sodass rote und blaue Teams in gemeinsamen „Purple”-Engagements schnell iterieren können. Prädiktive Analysen empfehlen Gegenmaßnahmen, während ein Angriff noch im Gange ist, und verkürzen die mittlere Zeit bis zur Behebung. KI analysiert auch historische Testdaten, um neue Szenarien vorzuschlagen, die auf die Architektur eines Kunden zugeschnitten sind, und erstellt maßgeschneiderte Playbooks ohne manuelle Skripterstellung. Infolgedessen verlagert sich die Nachfrage im Markt für Penetrationstests und ethische Hacking-Dienste hin zu Plattformen, die kontinuierliche Bewertung, Angriffsflächen-Management und Behebungsorchestrierung bündeln.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Globaler Mangel an qualifizierten ethischen Hackern | -2.8% | Global, mit akutem Mangel im asiatisch-pazifischen Raum und in Schwellenmärkten | Langfristig (≥ 4 Jahre) |
| Hohe Kosten umfassender Tests für KMU | -1.9% | Global, mit ausgeprägter Auswirkung in Entwicklungsländern | Mittelfristig (2–4 Jahre) |
| Preiserosion durch standardisierte automatisierte Tools | -1.5% | Nordamerika und Europa, Ausbreitung in den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Grenzüberschreitende Rechtsunsicherheit bei „offensiver” Sicherheitsarbeit | -0.8% | Global, mit regulatorischer Komplexität in der EU und im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Globaler Mangel an qualifizierten ethischen Hackern
Weltweit sind derzeit nur 72 % der Cybersicherheitsstellen besetzt, und offensive Spezialisten machen einen noch kleineren Teil dieser Belegschaft aus. Stark nachgefragte Branchen wie Finanzen und Technologie konkurrieren aggressiv um denselben Talentpool, was Gehälter in die Höhe treibt und Projektvorlaufzeiten verlängert. Im asiatisch-pazifischen Raum, wo die digitale Transformation am schnellsten voranschreitet, vergrößern Defizite bei ethischen Hackern die Umsetzungslücken und zwingen Käufer, an globale PTaaS-Anbieter auszulagern. Anbieter nutzen interne Akademien und Ausbildungsprogramme, um Talente zu fördern, doch die Anlaufzeiten bleiben lang und belasten die Kapazität des Marktes für Penetrationstests und ethische Hacking-Dienste strukturell.
Hohe Kosten umfassender Tests für KMU
Vollständige Penetrationsengagements kosten zwischen 2.500 und 50.000 USD pro Zyklus, während mehr als die Hälfte der KMU weltweit jährlich weniger als 500 USD für die gesamten Cybersicherheitsausgaben aufwendet.[2] Automatisierte Scanner senken die Einstiegshürden, erzeugen jedoch häufig hohe Falsch-Positiv-Raten, die ressourcenschwache IT-Teams verwirren. KMU-Vorstände verschieben daher Bewertungen, bis sie von Kunden oder Versicherern vorgeschrieben werden, und lassen latente Schwachstellen unbehandelt. Anbieter reagieren mit gestaffelten PTaaS-Abonnements, doch der Preis bleibt das primäre Hindernis in Schwellenländern und dämpft das gesamte adressierbare Wachstumspotenzial des Marktes für Penetrationstests und ethische Hacking-Dienste.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Art des Penetrationstests:
Cloud-Konfiguration überholt perimeterzentrierte AnsätzeCloud-Konfigurationstests lieferten die schnellste prognostizierte CAGR von 28,1 %, obwohl Netzwerktests im Jahr 2024 noch den größten Anteil von 36,2 % am Markt für Penetrationstests und ethische Hacking-Dienste ausmachten. Fehlkonfigurierte Identitätsrollen, übermäßige Berechtigungen und unkontrollierte Speicher-Buckets machen nun einen wachsenden Anteil der Ursachen für Datenschutzverletzungen aus, was Vorstände dazu veranlasst, Cloud-spezifische Prüfungen zu priorisieren. Die kontinuierliche Integration der Erkennung von Konfigurationsabweichungen in PTaaS-Plattformen bedeutet, dass Erkenntnisse Minuten nach Code-Commits und nicht Monate nach jährlichen Überprüfungen auftauchen. Im Laufe des Zeitraums behalten Web- und Anwendungstests eine stetige Zugkraft, unterstützt durch anhaltende Expansion des digitalen Handels. Wireless- und IoT-Tests nehmen zu, da Fabriken und Krankenhäuser Asset-Flotten verbinden, was eine Nischennachfrage nach Hochfrequenz- und Protokoll-Fuzzing-Fähigkeiten antreibt. Social-Engineering-Bewertungen gewinnen ebenfalls an Bedeutung, da Phishing-Exploits weiterhin Gateway-Vektoren für mehrstufige Angriffe bleiben. Anbieter harmonisieren menschenzentrierte und technische Tests innerhalb eines einzigen Leistungsverzeichnisses, was eine integrierte Sichtweise auf das organisatorische Risiko widerspiegelt.
Die Marktgröße für Penetrationstests und ethische Hacking-Dienste bei Cloud-Konfigurationsengagements wird daher voraussichtlich die historischen perimeterbezogenen Ausgaben übersteigen, was einen Schwenk hin zur asset-zentrischen Validierung signalisiert. Rahmenwerke wie PETIoT veranschaulichen einen weiteren Wachstumsknoten, indem sie Workflows für Geräte-Firmware, Mesh-Networking und OTA-Update-Verifizierung formalisieren. Gleichzeitig befassen sich KI-fokussierte Testmethoden mit Datenvergiftung, Modelldiebstahl und Inferenzangriffen und runden einen Segmentmix ab, der weit heterogener ist als im Jahr 2024. Anbieter, die wiederholbare Methoden für diese aufkommenden Vektoren entwickeln, werden überproportionale Wallet-Anteile gewinnen, wenn Kunden über klassische Netzwerkbewertungen hinausgehen.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Servicemodell:
PTaaS stört die BeratungsdominanzDie Beratung behielt 52,3 % des Umsatzes von 2024, doch PTaaS wächst mit einer bemerkenswerten CAGR von 29,1 %. Käufer schätzen Echtzeit-Dashboards, Ticketing-Integration und die Möglichkeit, nach dem Einspielen von Patches automatisch erneut zu testen. Kontinuierliche und verwaltete Testoptionen liegen zwischen reinem PTaaS und projektbasierter Beratung und bieten geplante Sprints neben bedarfsgerechtem Nachtesten. Anbieter wie HackerOne nutzen Crowdsourcing-Hacker-Communitys, um die Vielfalt der Fähigkeiten zu skalieren, was durch einen Anstieg der KI-Red-Team-Buchungen um 200 % im zweiten Quartal 2024 belegt wird.
Mit der Reifung von DevSecOps konsolidieren Unternehmen sich um Anbieter, die automatisierte Workflows in CI/CD-Pipelines einbetten können und gleichzeitig Expertenanalysen für verkettete Exploits liefern. Infolgedessen nähert sich die Marktgröße für Penetrationstests und ethische Hacking-Dienste, die auf Abonnement-Servicelinien entfällt, bis zum Ende des Jahrzehnts der Parität mit Beratungserlösen. Anbieter, die ihr Know-how nicht produktisieren können, sehen sich mit Margenverengung konfrontiert, da automatisierte Tools grundlegende Testschritte standardisieren.
Nach Bereitstellungsmodus:
Hybride Sicherheitsarchitekturen prägen die BeschaffungOn-Premise-Bereitstellungen hielten 2024 63,3 % des Umsatzes, was regulatorische Vorgaben und Legacy-Umgebungen widerspiegelt, in denen sensible Daten vor Ort verbleiben müssen. Doch Cloud-gehostete Plattformen, die mit einer CAGR von 27,1 % wachsen, bieten Skalierbarkeit, kollaborative Berichterstattung und automatische Integration mit Cloud-nativen Diensten. Ein hybrides Modell setzt sich daher durch: Unternehmen führen kritische interne Prüfungen lokal durch, nutzen jedoch spezialisierte externe Tests – insbesondere für Cloud-Fehlkonfigurationen – über SaaS-Portale. Anbieter integrieren rollenbasierte Zugriffskontrollen, Verschlüsselung und regionale Rechenzentren, um Souveränitätsbedenken zu adressieren und Migrationszögern zu verringern.
Die Penetrationstest-Branche behandelt Bereitstellungsflexibilität nun als Grundvoraussetzung. Lösungen stellen APIs bereit, die Ergebnisse in SIEM-, SOAR- und GRC-Systeme einspeisen und es Stakeholdern ermöglichen, die Behebung in einheitlichen Dashboards zu verfolgen. Im Laufe der Zeit wird diese Interoperabilität zu einem Beschaffungskriterium, das ebenso wichtig ist wie die technische Tiefe, und beeinflusst Anbieter-Shortlists und Vertragsverlängerungen.
Nach Endverbraucherbranche:
Gesundheitswesen wächst stark, BFSI hält AnkerpositionBFSI trug 2024 30,2 % des Umsatzes bei, dank strenger Prüfverpflichtungen, ausgereifter Bedrohungsintelligenz-Programme und großzügiger Sicherheitsbudgets. PCI DSS 4.0, SWIFT CSP und Cyber-Versicherungsklauseln verpflichten Banken und Zahlungsabwickler zur regelmäßigen Beauftragung bedrohungsgeführter Bewertungen und sichern eine Basisnachfrage unabhängig von Makrozyklen. Das Gesundheitswesen hingegen wächst mit einer CAGR von 24,1 %, da die Integration elektronischer Patientenakten und die Einführung vernetzter Medizingeräte die Angriffsfläche erweitern. Ransomware-Angriffe auf Krankenhäuser in kritischen Versorgungsphasen erhöhen die Aufmerksamkeit auf Vorstandsebene und beschleunigen die Vergabe von Verträgen.
Einzelhandel und E-Commerce verzeichnen ein stetiges Wachstum, das durch Mandate zum Schutz von Zahlungsdaten verankert ist, während Energie und Versorgungsunternehmen in die Sicherung von Betriebstechnologienetzwerken investieren, die nun mit IT-Domänen vernetzt sind. Regierungs- und Verteidigungsbehörden, angetrieben durch nationale Sicherheitsimperative, vergeben weiterhin mehrjährige Penetrationstest-Rahmenwerke, obwohl die Beschaffung langwierig bleibt. Insgesamt dämpft die sektorale Diversifizierung den Markt für Penetrationstests und ethische Hacking-Dienste gegen Ausgabenschocks in einem einzelnen Segment.
Geografische Analyse
Markt für Penetrationstests und ethische Hacking-Dienste in Nordamerika
Nordamerika erzielte 2024 einen Umsatzanteil von 42,2 % aufgrund der frühen Einführung von PTaaS, eines tiefen Pools an Beratern und eines durch Risikokapital gestützten Anbieter-Ökosystems. Die Marktdominanz Nordamerikas im Bereich Penetrationstests und ethische Hacking-Dienste beruht auf regulatorischer Reife, robuster Risikokapitalfinanzierung und konzentrierter Talenteverfügbarkeit. Bundesbehördliche Vorschriften verpflichten Betreiber kritischer Infrastrukturen zur Durchführung von Red-Team-Übungen, während private Unternehmen die kontinuierliche Validierung als Voraussetzung für die Zeichnung von Cyber-Versicherungen betrachten. Die Verbreitung von bewaffneten Open-Source-Testkits in regionalen Malware-Kampagnen verstärkt zusätzlich den Bedarf an Expertendiensten. Das Investoreninteresse bleibt hoch; Private Equity umwirbt weiterhin etablierte Anbieter und verfolgt eine Roll-up-Strategie, die darauf abzielt, Beratungstiefe mit Plattformskalierbarkeit zu verbinden.
Markt für Penetrationstests und ethische Hacking-Dienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist das am schnellsten wachsende Marktsegment mit einer CAGR von 22,1 %, angetrieben durch zweistelliges Wachstum bei Cloud-Workloads, IoT-Implementierungen und souveränitätsgetriebenem Rechenzentrumsausbau. Regierungen erlassen sektorspezifische Cyber-Vorschriften – die MAS-TRM-Richtlinien Singapurs und die Änderungen des australischen SOCI Act sind bemerkenswerte Beispiele –, die die Nachfrage nach bedrohungsgeführten Bewertungen steigern. Der Mangel an Fachkräften hemmt jedoch das lokale Angebot, sodass multinationale Anbieter Aufträge gewinnen, indem sie remote bereitgestellte PTaaS-Lösungen mit regionalen Datensouveränitätsoptionen anbieten. Der Markt für Penetrationstests und ethische Hacking-Dienste verzeichnet daher in der gesamten Region ein überproportionales Wachstum bei Abonnement- gegenüber Projekterlösen.
Markt für Penetrationstests und ethische Hacking-Dienste in Europa
Europa verfolgt eine stetige Entwicklung, katalysiert durch den Digital Operational Resilience Act, der bedrohungsgeführte Penetrationstests innerhalb der finanziellen Wertschöpfungskette formalisiert.[3] Harmonisierte Leitlinien vereinfachen die Beschaffung für paneuropäische Banken und fördern länderübergreifende Rahmendienstleistungsverträge. Darüber hinaus bieten die G-7-Grundlegende Elemente einen Rahmen für globale Finanzgruppen, um europäische und außereuropäische Einheiten unter einheitlichen Testprogrammen auszurichten. Insgesamt begünstigt der europäische Käuferfokus auf detaillierte Berichterstattung und Unterstützung bei der Behebung von Schwachstellen Anbieter mit starker Beratungstradition und erhält eine ausgewogene Mischung aus Plattform- und Dienstleistungserlösen.
Wettbewerbslandschaft
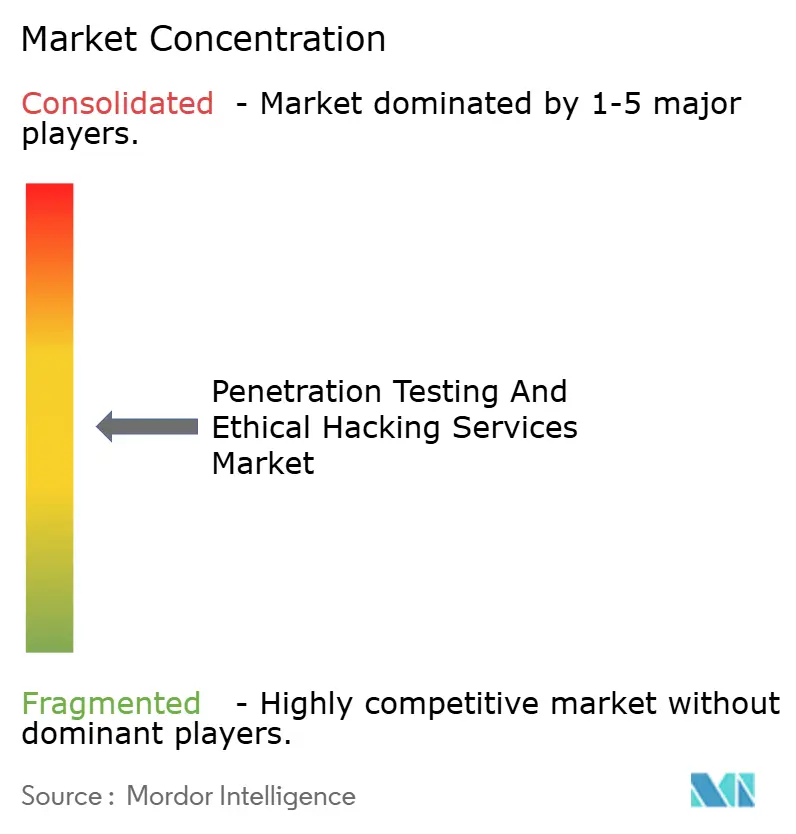
Der Markt für Penetrationstests und ethische Hacking-Dienste bleibt mäßig fragmentiert: Die fünf größten Anbieter halten zusammen deutlich weniger als 60 % des Umsatzes, doch der Konsolidierungsimpuls ist unverkennbar. HackerOne demonstrierte das disruptive Potenzial von Crowdsourcing-Plattformen mit einem Anstieg der KI-Red-Team-Buchungen um 200 % im zweiten Quartal 2024, was das Käufervertrauen in hybride Liefer-Modelle aus Mensch und Automatisierung signalisiert. Traditionelle Akteure kontern durch Akquisitionen – Rapid7 integrierte Noetic Cyber, um die Sichtbarkeit der Angriffsfläche zu erweitern, während Tenable Vulcan Cyber für 150 Millionen USD kaufte, um das Exposure-Management in seinen Stack zu integrieren.[4]
Private-Equity-Kapital fließt weiterhin ein, angezogen von wiederkehrenden PTaaS-Umsatzströmen und Cross-Selling-Möglichkeiten im Bereich Schwachstellenmanagement und verwaltete Erkennung. Trustwave und Cybereason fusionierten im Februar 2025, um einen Vollspektrum-MDR-Anbieter zu schaffen, der Penetrationstests in umfassendere Dienstleistungskataloge bündelt. Anbieter differenzieren sich durch KI-Orchestrierung, vertikale Spezialisierung (Gesundheitswesen, OT) und SLAs, die Fix-Validierungs-Nachtests innerhalb von Tagen garantieren.
Weißraum-Chancen bestehen in den Bereichen IoT-Geräte, Edge-Knoten und Qualitätssicherung von Machine-Learning-Modellen, wo Legacy-Netzwerktester über begrenzte Expertise verfügen. Anbieter mit tiefen Firmware- oder Data-Science-Kenntnissen können Premiumpreise erzielen und so den Wettbewerbspreisdruck bei standardisierten externen Perimetertests ausgleichen. Die Talentförderung bleibt ein strategisches Gebot: Unternehmen richten Stipendienprogramme und simulatorbasierte Schulungen ein, um eine Pipeline zertifizierter ethischer Hacker zu sichern und den Personalengpass zu mildern, der andernfalls das Umsatzwachstum begrenzen könnte.
Branchenführer im Bereich Penetrationstests und ethische Hacking-Dienste
-
Rapid7 Inc.
-
HackerOne Inc.
-
NCC Group plc
-
Qualys Inc.
-
Synack Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Penetrationstests und ethische Hacking-Dienste Unternehmen in diesem Bericht
- Rapid7 Inc.
- Qualys Inc.
- Trustwave Holdings Inc.
- NCC Group plc
- HackerOne Inc.
- Synack Inc.
- Offensive Security LLC
- Secureworks Inc.
- Coalfire Systems Inc.
- BreachLock Inc.
- Cobalt Labs Inc.
- Rhino Security Labs LLC
- Bishop Fox Inc.
- NetSPI LLC
- Mandiant Corporation
- Kroll LLC
- IOActive Inc.
- Context Information Security Ltd.
- Positive Technologies PJSC
- Praetorian LLC
- Pen Test Partners LLP
- Redscan Cyber Security Ltd.
- Payatu Technologies Pvt. Ltd.
- F-Secure Consulting (WithSecure Corp.)
Neueste Industrielle Entwicklungen in Markt für Penetrationstests und ethische Hacking-Dienste
- Februar 2025: Trustwave und Cybereason schlossen ihre Fusion ab, um einen erweiterten MDR-Anbieter mit verbesserten Penetrationstest-Fähigkeiten zu schaffen.
- Februar 2025: Rapid7 startete das globale PACT-Partnerprogramm und fügte MSSP- und Service-Delivery-Spezialisierungen hinzu, um die Reichweite der Testdienste zu erweitern.
- Januar 2025: Tenable übernahm Vulcan Cyber für 150 Millionen USD und integrierte das Exposure-Management in seine Plattform.
- Oktober 2024: Rapid7 erhielt Übernahmeinteresse von Advent, Bain Capital und EQT zu Bewertungen nahe 2,5 Milliarden USD.
Umfang des globalen Marktberichts für Penetrationstests und ethische Hacking-Dienste
Der Marktbericht für Penetrationstests und ethische Hacking-Dienste ist segmentiert nach Art des Penetrationstests (Netzwerk, Web/Anwendung, Wireless und IoT, Social-Engineering-Tests und Cloud-Konfiguration-Penetrationstest), Servicemodell (Beratung und Einzelengagements, verwalteter/kontinuierlicher Penetrationstest und weitere), Bereitstellungsmodus (On-Premise und Cloud-basiert/SaaS), Endverbraucherbranche (BFSI, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Regierung und Verteidigung, Einzelhandel und E-Commerce sowie Energie und Versorgungsunternehmen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika).
Segmentierungsübersicht
| Netzwerk-Penetrationstest |
| Web- / Anwendungs-Penetrationstest |
| Wireless- und IoT-Penetrationstest |
| Social-Engineering-Test |
| Cloud-Konfiguration-Penetrationstest |
| Beratung und Einzelengagements |
| Verwalteter / kontinuierlicher Penetrationstest (MSSP) |
| Penetrationstest als Dienst (PTaaS) |
| On-Premise |
| Cloud-basiert / SaaS |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Regierung und Verteidigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Golfkooperationsrat |
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
| Nach Art des Penetrationstests | Netzwerk-Penetrationstest | ||
| Web- / Anwendungs-Penetrationstest | |||
| Wireless- und IoT-Penetrationstest | |||
| Social-Engineering-Test | |||
| Cloud-Konfiguration-Penetrationstest | |||
| Nach Servicemodell | Beratung und Einzelengagements | ||
| Verwalteter / kontinuierlicher Penetrationstest (MSSP) | |||
| Penetrationstest als Dienst (PTaaS) | |||
| Nach Bereitstellungsmodus | On-Premise | ||
| Cloud-basiert / SaaS | |||
| Nach Endverbraucherbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Gesundheitswesen und Biowissenschaften | |||
| IT und Telekommunikation | |||
| Regierung und Verteidigung | |||
| Einzelhandel und E-Commerce | |||
| Energie und Versorgungsunternehmen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Vereinigtes Königreich | ||
| Deutschland | |||
| Frankreich | |||
| Russland | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Indien | |||
| Japan | |||
| Südkorea | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Golfkooperationsrat | |
| Türkei | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Penetrationstests im Jahr 2025?
Die Marktgröße für Penetrationstests beläuft sich im Jahr 2025 auf 2,15 Milliarden USD.
Welche Wachstumsrate wird für Penetrationstests bis 2030 prognostiziert?
Der Marktwert soll bis 2030 auf 5,00 Milliarden USD steigen, was einer CAGR von 18,37 % entspricht.
Welcher Testtyp wächst am schnellsten?
Cloud-Konfiguration-Penetrationstests führen mit einer prognostizierten CAGR von 28,1 %.
Warum beschleunigt sich die Nachfrage im Gesundheitswesen?
Krankenhäuser, die die Patientenversorgung digitalisieren und mit erhöhten Ransomware-Bedrohungen konfrontiert sind, treiben eine CAGR von 24,1 % bei Penetrationstests im Gesundheitswesen an.
Welches Servicemodell stört die traditionelle Beratung?
Penetrationstest als Dienst (PTaaS) wächst mit einer CAGR von 29,1 % aufgrund des Bedarfs an kontinuierlicher Validierung.
Welche Region zeigt die höchste Wachstumsdynamik?
Der asiatisch-pazifische Raum verzeichnet die schnellste regionale Expansion mit einer CAGR von 22,1 % bis 2030.