
Frankreich-Cybersicherheitsmarkt – Größe und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
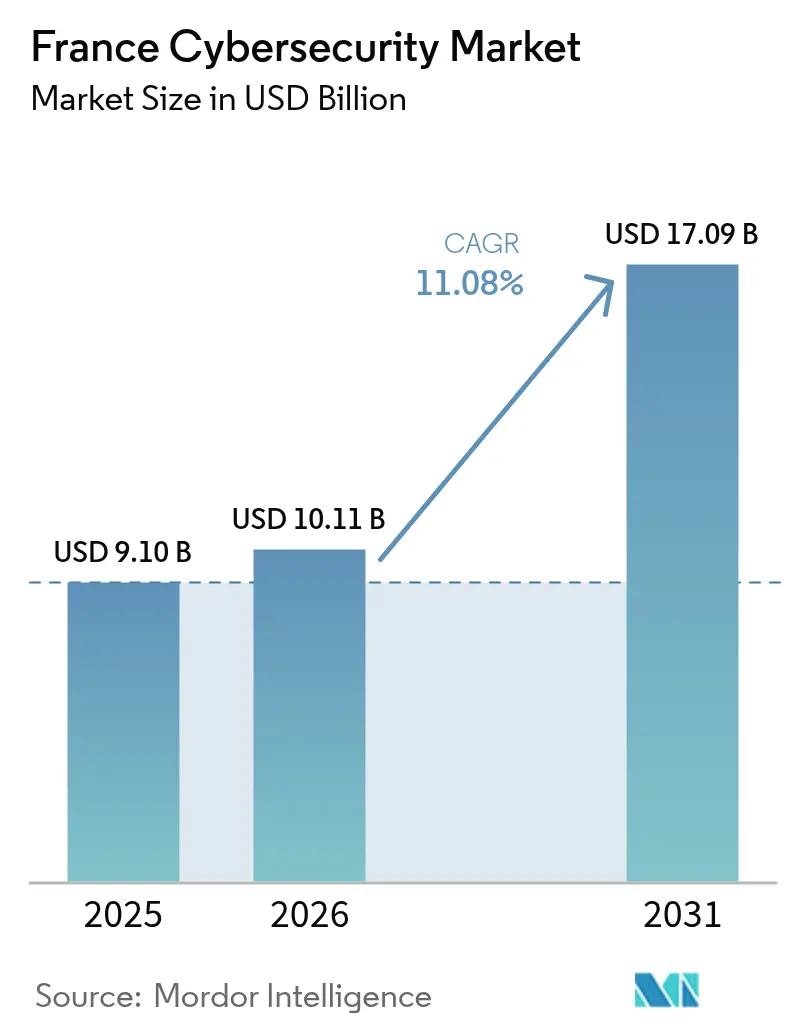
| Marktgröße im Basisjahr (2025) | 9.10 Milliarden US-Dollar |
| Marktgröße (2026) | 10.11 Milliarden US-Dollar |
| Marktgröße (2031) | 17.09 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 11.08 % |
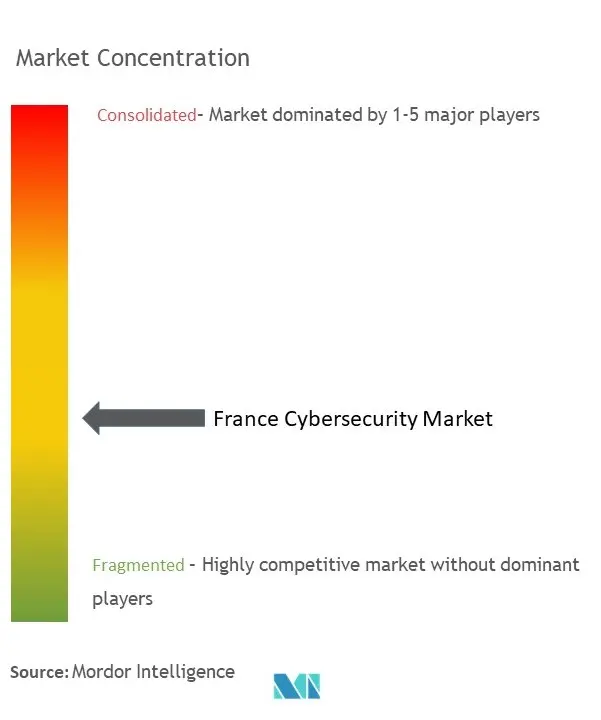
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Frankreich-Cybersicherheitsmarkt – Analyse von Mordor Intelligence
Der Frankreich-Cybersicherheitsmarkt wurde im Jahr 2025 auf USD 9,10 Milliarden bewertet und soll von USD 10,11 Milliarden im Jahr 2026 auf USD 17,09 Milliarden bis 2031 wachsen, bei einem CAGR von 11,08 % während des Prognosezeitraums (2026–2031). Die rasche regulatorische Ausweitung im Rahmen von NIS2, eine verstärkte Finanzierung des öffentlichen Sektors und ein deutlicher Anstieg der Cloud-Migration synchronisieren sich, um die adressierbare Marktchance für Anbieter zu vergrößern. Unternehmen konsolidieren weiterhin ihre Sicherheits-Stacks und lenken Ausgaben auf integrierte Plattformen, die Compliance- und Personalengpässe erleichtern. Verwaltete Sicherheitsdienstleistungen erleben einen Aufschwung, da Käufer einen anhaltenden Mangel an qualifizierten Fachkräften ausgleichen, während KI-gestützte Analysen in französischen Sicherheitsoperationszentren zum Standard werden. Die erhöhte Cyberaktivität während der Olympischen Spiele hat das inländische Bedrohungsbewusstsein dauerhaft neu kalibriert und langfristige Investitionen in Bedrohungsüberwachungsinfrastrukturen in kritischen Sektoren wie Gesundheitswesen, Energie und Transport angestoßen.
Zentrale Erkenntnisse des Berichts
- Nach Angebot hielten Lösungen im Jahr 2025 einen Anteil von 52,10 % am Frankreich-Cybersicherheitsmarkt, während Dienstleistungen bis 2031 voraussichtlich mit einem CAGR von 12,85 % wachsen werden.
- Nach Bereitstellungsmodus erfassten Cloud-Plattformen im Jahr 2025 einen Umsatzanteil von 59,78 % am Frankreich-Cybersicherheitsmarkt und verfolgen einen CAGR von 14,25 % bis 2031.
- Nach Unternehmensgröße kontrollierten Großunternehmen im Jahr 2025 64,05 % des Frankreich-Cybersicherheitsmarktes; KMU weisen mit einem CAGR von 12,15 % bis 2031 die schnellste Entwicklung auf.
- Nach Branche trug BFSI im Jahr 2025 29,10 % zur Größe des Frankreich-Cybersicherheitsmarktes bei, während das Gesundheitswesen auf einen CAGR von 12,74 % bis 2031 zusteuert.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Trends und Erkenntnisse des Frankreich-Cybersicherheitsmarktes
Analyse der Treiberwirkung*
| Treiber | (~) % Einfluss auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Einfluss |
|---|---|---|---|
| Beschleunigte NIS2-Einführung und zunehmende Cybersicherheitsplan-Finanzierung der französischen Regierung | +2.8% | National, mit Ausstrahlungseffekten auf EU-Compliance-Rahmenwerke | Mittelfristig (2–4 Jahre) |
| Ransomware-Welle gegen kritische französische Infrastruktur und Gesundheitswesen | +2.1% | National, konzentriert in Ballungsgebieten | Kurzfristig (≤ 2 Jahre) |
| Durch die Pariser Olympischen Spiele 2024 angetriebene Investitionen in die Bedrohungsüberwachung | +1.4% | National, mit Epizentrum in der Region Paris | Kurzfristig (≤ 2 Jahre) |
| KMU-Cloud-Migrationsboom unter den digitalen Gutscheinen von „France Num” | +1.7% | National, mit regionalen Unterschieden | Mittelfristig (2–4 Jahre) |
| Campus-Cyber-Ökosystem als Katalysator lokaler Lösungsinnovation | +1.2% | National, konzentriert in der Region Paris | Langfristig (≥ 4 Jahre) |
| Durch Remote-Arbeit ausgelöster Wandel mit Bedarf an Zero-Trust- und IAM-Upgrades | +1.6% | National, mit städtischer Konzentration | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Beschleunigte NIS2-Einführung und Cybersicherheitsfinanzierung der französischen Regierung
NIS2 erweitert das Compliance-Netz von 500 auf rund 15.000 französische Einrichtungen, verdreifacht die Anzahl der regulierten Sektoren und verstärkt die Nachfrage nach Governance-, Risiko- und Compliance-Werkzeugen. France 2030 reservierte EUR 39 Millionen (USD 42 Millionen) für 17 Cybersicherheitsprojekte und verankerte damit die Entwicklung souveräner Fähigkeiten[1]info.gouv.fr, "France 2030: 17 nouveaux projets pour la cybersécurité," info.gouv.fr. Die schrittweise Einführung durch die Nationale Agentur für die Sicherheit von Informationssystemen (ANSSI) betont Befähigung vor Sanktion und fördert Beratungsdienstleistungen, da Unternehmen Lücken schließen möchten. Das staatliche Interesse am Erwerb der Cybersicherheitsaktiva von Atos für EUR 700 Millionen (USD 748 Millionen) unterstreicht den strategischen Wert inländischen geistigen Eigentums zusätzlich. Zusammen injizieren diese Maßnahmen Kapital, vergrößern die Kundenbasis und stärken den Frankreich-Cybersicherheitsmarkt als kontinentalen Compliance-Knotenpunkt.
Ransomware-Welle gegen kritische französische Infrastruktur und Gesundheitswesen
Die Nationale Agentur für die Sicherheit von Informationssystemen (ANSSI) verzeichnete im Jahr 2024 4.386 Sicherheitsvorfälle, ein Anstieg von 15 % gegenüber dem Vorjahr, wobei das Gesundheitswesen 10 % der Ransomware-Meldungen ausmachte. Krankenhäuser in Armentières und Corbeil-Essonnes mussten Notabschaltungen durchführen, was die Dringlichkeit für Endpunkterkennungs- und Incident-Response-Dienste erhöhte. Kulturdenkmäler wie der Louvre und der Grand Palais waren ebenfalls von Störungen betroffen, was beweist, dass kein Sektor immun ist. Die Ausgaben verlagern sich auf XDR-Plattformen und Krisenmanagement-Beratung, was den Frankreich-Cybersicherheitsmarkt als reaktionsfähige Dienstleistungsarena stärkt.
Durch die Pariser Olympischen Spiele 2024 angetriebene Investitionen in die Bedrohungsüberwachung
Die Nationale Agentur für die Sicherheit von Informationssystemen (ANSSI) koordinierte ein zweijähriges Sicherheitsprogramm, das während der Spiele mehr als 140 versuchte Angriffe abwehrte und damit groß angelegte, Multi-Stakeholder-Verteidigungsmodelle validierte. Eviden setzte Echtzeit-Analysen in 500 Sportstätten ein und integrierte automatisierte Playbooks, die nun für kritische Infrastrukturen genutzt werden. Cisco und Palo Alto Networks schlossen Geheimdienstallianzen, die über das Ereignis hinaus bestehen, und erweitern damit die Ökosystem-Attraktivität der Frankreich-Cybersicherheitsbranche.
KMU-Cloud-Migrationsboom unter den digitalen Gutscheinen von „France Num”
France Num subventioniert bis zu EUR 1.500 (USD 1.605) pro KMU für Sicherheitsausgaben, wobei regionale Zuschüsse EUR 50.000 (USD 53.500) erreichen. Da 53 % der KMU jetzt Arbeitslasten in der Cloud hosten, steigt die Nachfrage nach SaaS-basiertem Identitätsmanagement und verwalteten Erkennungsdiensten, die für schlanke IT-Teams geeignet sind. Diese subventionsgetriebene Einführung vergrößert den Cloud-Anteil des Frankreich-Cybersicherheitsmarktes und fördert einen robusten MSP-Kanal.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Einfluss auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Einfluss |
|---|---|---|---|
| Akuter Cybersicherheits-Fachkräftemangel, der die SOC-Dienstleistungskosten in die Höhe treibt | -1.8% | National, mit Konzentration in der Region Paris | Mittelfristig (2–4 Jahre) |
| Budgetaversion unter französischen KMU, die Cybersicherheit als OPEX betrachten | -1.4% | National, mit Schwerpunkt in ländlichen/regionalen Gebieten | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Überschneidungen (DSGVO, NIS2, ANSSI-Sektorregeln) verzögern Käufe | -1.2% | National, mit grenzüberschreitenden Compliance-Implikationen | Mittelfristig (2–4 Jahre) |
| Werkzeug-Wildwuchs und Integrationskomplexität in fragmentierten Stacks | -1.0% | National, konzentriert in Großunternehmen | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Akuter Cybersicherheits-Fachkräftemangel, der die SOC-Kosten in die Höhe treibt
Rund 15.000 Cybersicherheitsstellen bleiben bundesweit unbesetzt, obwohl die Belegschaft seit 2020 um 89 % gewachsen ist. Die Gehaltsinflation erreicht EUR 90.000 (USD 96.300) für leitende Analysten, was die Anbietermarge drückt und die Automatisierung vorantreibt. Thales reagierte mit GenAI4SOC, um die Effizienz der Falltriage um 40 % zu verbessern. Solche Initiativen mildern, beseitigen aber nicht den Talentengpass, der die Fähigkeit des Frankreich-Cybersicherheitsmarktes zur vollständigen Skalierung einschränkt.
Budgetaversion unter KMU, die Cybersicherheit als OPEX betrachten
Vierzig Prozent der KMU nennen Kosten als größtes Hindernis für bessere Abwehrmaßnahmen, während 18 % überhaupt keine formellen Kontrollen durchführen. Mangelndes Bewusstsein für staatliche Subventionen verstärkt die Zurückhaltung und macht kleine Unternehmen anfällig für Bußgelder im Rahmen der DSGVO und der bevorstehenden NIS2-Regeln. Anbieter, die auf dieses Segment abzielen, müssen ergebnisbasierte Preisgestaltung und schlüsselfertige verwaltete Angebote betonen, um unerschlossene Schichten des Frankreich-Cybersicherheitsmarktes zu erschließen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Ausgeglichene Plattformnachfrage bei Dienstleistungsbeschleunigung
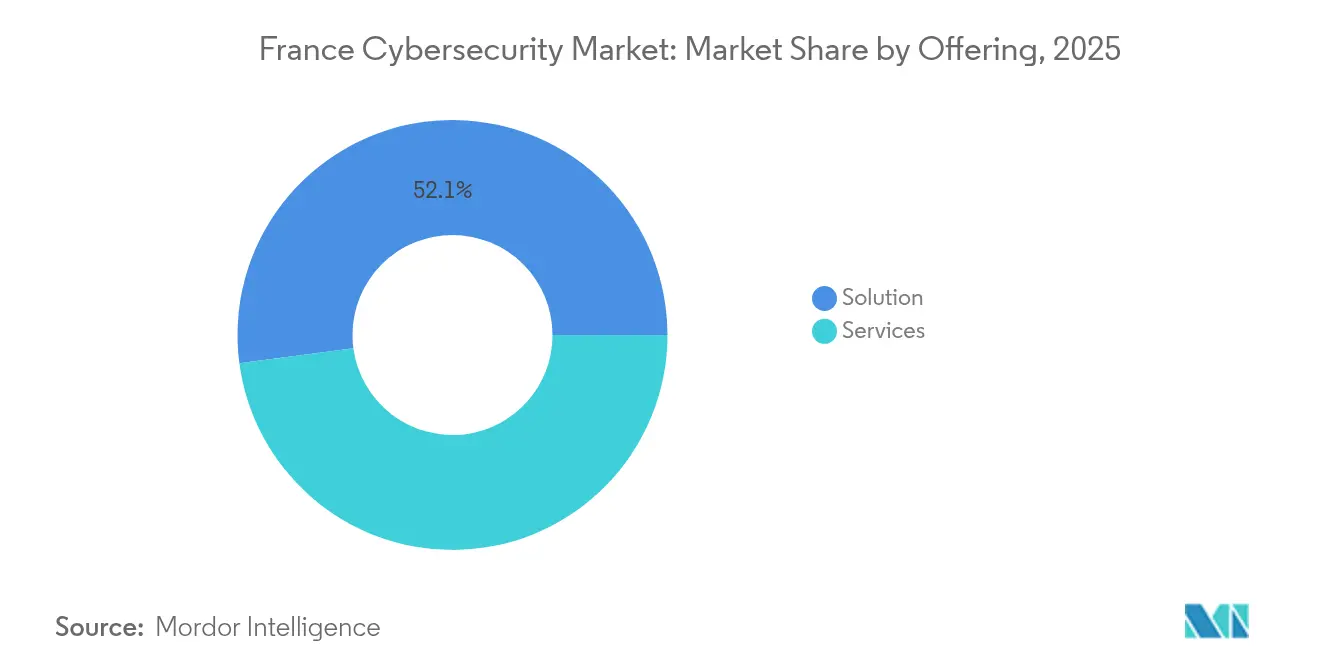
Lösungen generierten im Jahr 2025 52,10 % des Umsatzes, wobei einheitliche Bedrohungsmanagement-Suites und XDR an Zugkraft gewinnen, da Unternehmen den Werkzeug-Wildwuchs rationalisieren. Der Anteil verwalteter Dienstleistungen wächst mit einem CAGR von 12,85 %, da Kunden die 24/7-Überwachung auslagern, um Personalengpässe zu kompensieren. Identitäts- und Zugangsverwaltungstools, insbesondere das privilegierte Zugangsverwaltungsmanagement, bilden die Grundlage für Zero-Trust-Einführungen. Wallix beispielsweise nutzt seine ANSSI-Qualifikation, um regulierte Kunden anzusprechen. Professionelle Dienstleistungen ergänzen die Softwareausgaben und liefern Bewertungs- und Sanierungsprojekte, die an NIS2-Meilensteine geknüpft sind. Hardware-Appliances bleiben grundlegend, werden jedoch zunehmend mit KI-gestützten Analysen gebündelt, was die Konvergenz veranschaulicht, die den Frankreich-Cybersicherheitsmarkt definiert.
Der Integrationstrend fördert hybride Verbrauchsmodelle, bei denen Käufer Kernplattformen lizenzieren und beibehaltene Dienstleistungen für die Incident Response überlagern. Dieser Ansatz erweitert den Lebenszeitwert für Anbieter und bietet gleichzeitig Flexibilität in engen Budgetzyklen. Da Ransomware-Kampagnen zunehmen, sind Incident-Response-Retainer nun eine grundlegende Anforderung in BFSI und Gesundheitswesen, was die Größe des Frankreich-Cybersicherheitsmarktes für Dienstleistungen stetig steigen lässt.


Nach Bereitstellungsmodus: Cloud-Dominanz verstärkt sich
Cloud-Bereitstellungen machten im Jahr 2025 59,78 % der Ausgaben aus, was die weit verbreitete SaaS-Präferenz und die rasche KMU-Einbindung widerspiegelt. Die Größe des Frankreich-Cybersicherheitsmarktes für Cloud-Lösungen wird voraussichtlich mit einem CAGR von 14,25 % steigen, da mehr kritische Arbeitslasten in hybride Umgebungen verlagert werden und damit die On-Premise-Basis überflügeln. Die SecNumCloud-Zertifizierung beschleunigt das Vertrauen in inländisches Hosting, was Akteuren wie OVHcloud und Outscale zugutekommt.
On-Premise-Modelle bleiben in der Verteidigung und stark regulierten Versorgungsunternehmen bestehen, wo Datenanforderungen an den Speicherort und Latenzanforderungen die Elastizität überwiegen. Doch selbst diese Sektoren übernehmen Cloud-basierte Analysen zur Ergänzung bestehender Kontrollen. Multi-Cloud-Orchestrierungsplattformen, die Richtlinien über Anbieter hinweg normalisieren, gewinnen an Bedeutung und mindern Risiken der Anbieterabhängigkeit für Unternehmen, die über einen einzigen Hyperscaler hinausgehen. Infolgedessen verwischt der Frankreich-Cybersicherheitsmarkt weiterhin traditionelle Bereitstellungsgrenzen und schwenkt auf steuerungsebenen-zentrierte Architekturen um.
Nach Endbenutzer-Branche: BFSI-Führung mit Aufschwung im Gesundheitswesen
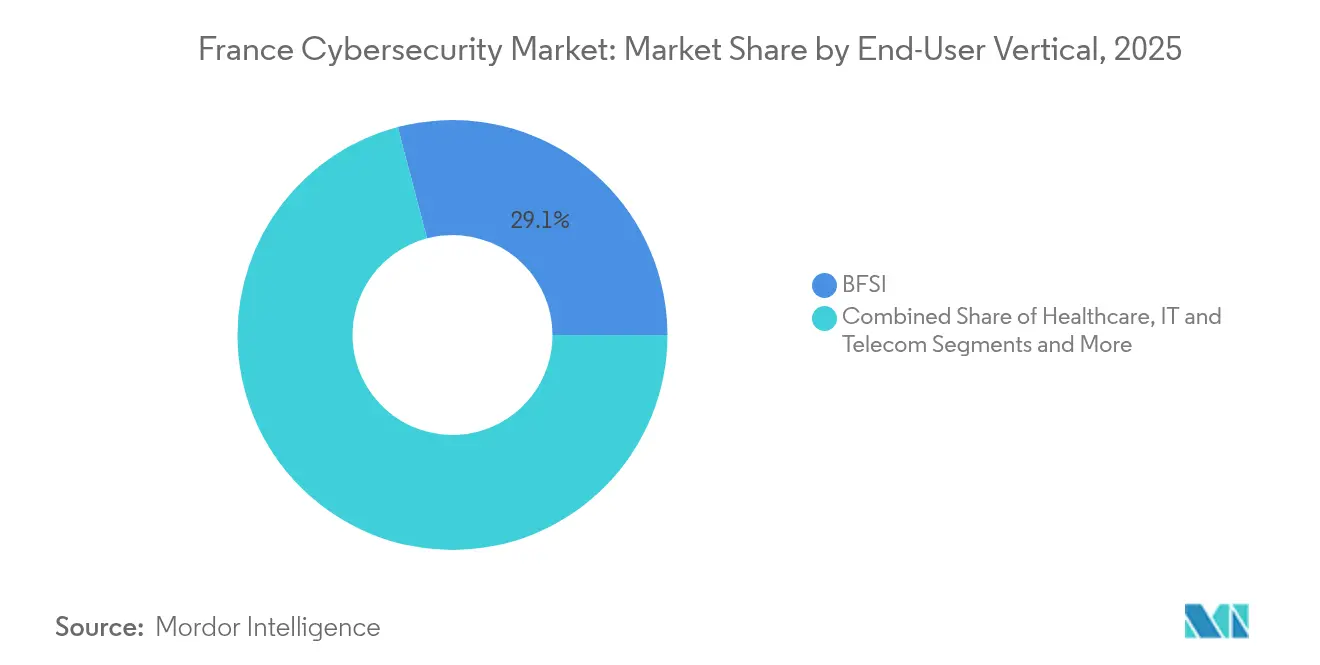
BFSI führte den Umsatz im Jahr 2025 mit einem Beitrag von 29,10 % zur Größe des Frankreich-Cybersicherheitsmarktes an, bedingt durch strenge Aufsichtsrichtlinien und hohe Angriffsrenditen. Das Gesundheitswesen entwickelt sich jedoch am schnellsten mit einem CAGR von 12,74 %, nachdem eine Welle von Krankenhauseinbrüchen Schwachstellen in veralteten medizinischen Netzwerken aufgezeigt hat. Industrie- und Verteidigungsbetreiber schichten IT- und OT-Abwehrmaßnahmen übereinander, um geschäftskritische Systeme zu schützen, unterstützt von ANSSI-zertifizierten Anbietern wie Stormshield.
Einzelhandels- und E-Commerce-Unternehmen konzentrieren sich auf Zahlungssicherheit und Betrugsanalysen, während Energieunternehmen SCADA-Umgebungen gegen Lieferketten-Exploits absichern. Die sektorübergreifende Konvergenz schafft Nachfrage nach Plattformen, die Telemetrie aus sowohl Unternehmens- als auch Industriebereichen aufnehmen können. Anbieter, die Kompetenz über IT-OT-Grenzen hinweg demonstrieren, gewinnen zunehmend an Bedeutung im Frankreich-Cybersicherheitsmarkt.
Nach Unternehmensgröße: Dominanz der Großunternehmen mit KMU-Dynamik
Großunternehmen hielten im Jahr 2025 64,05 % der Ausgaben und nutzten umfangreiche Budgets, um interne Sicherheitsoperationen und maßgeschneiderte Compliance-Workflows aufzubauen. KMU, gestärkt durch Subventionsprogramme, werden voraussichtlich mit einem CAGR von 12,15 % wachsen und dem Frankreich-Cybersicherheitsmarkt frisches Volumen zuführen. Anbieter verwalteter Sicherheitsdienstleistungen schneidern Abonnementpakete, die auf die Cashflow-Realitäten kleiner Unternehmen abgestimmt sind.
Cloud-native sichere Web-Gateways, Mikrosegmentierungstools und schlüsselfertige MDR-Dienste sprechen mittelständische Käufer an, die sofortige Abdeckung ohne Kapitalaufwand benötigen. Anbieter, die Automatisierung mit Beratungskontaktpunkten verbinden, senken die Eintrittshürden, erweitern die adressierbare Nachfrage und fördern den Langfristigbereich des Frankreich-Cybersicherheitsmarktes.
Geografische Analyse
Die Region Paris beherbergt 60 % der inländischen Cybersicherheits-Startups und erzielte im Jahr 2021 EUR 14,6 Milliarden (USD 15,6 Milliarden) an Segmentumsatz, was die Stadt als Gravitationszentrum des Frankreich-Cybersicherheitsmarktes stärkt. Campus Cyber fördert Clustereffekte, indem es Unternehmen, Regulierungsbehörden und Wissenschaft zusammenbringt. Die Region beherbergt auch den Hauptsitz der Nationalen Agentur für die Sicherheit von Informationssystemen (ANSSI) und gewährleistet damit politische Nähe und schnelle Zertifizierungszyklen.
Über Paris hinaus haben Ballungsgebiete wie Lyon, Lille und Toulouse ihre Incident-Response-Zentren ausgebaut, um NIS2-Anforderungen zu erfüllen und die Nachfrage geografisch zu verbreiten. Nouvelle-Aquitaine bietet Zuschüsse von bis zu EUR 50.000 (USD 53.500) für digitale Sicherheitsprojekte an und katalysiert lokale Partnerökosysteme, die in den nationalen Kanal einfließen. Grenzüberschreitende Initiativen im Rahmen des EU-Cybersicherheitsgesetzes ermutigen französische Anbieter, im Binnenmarkt zu skalieren und das Exportpotenzial der Frankreich-Cybersicherheitsbranche zu vergrößern.
Regionale Bedrohungsprofile variieren. Küstenenergie-Infrastruktur in der Bretagne ist staatlich gelenkter Aufklärung ausgesetzt, während Elsässer Hersteller verstärkte industrielle Spionageversuche melden. Diese Vielfalt stärkt das Gebot einer mehrschichtigen Verteidigung und positioniert den Frankreich-Cybersicherheitsmarkt als ein Gefüge lokaler Bedürfnisse unter einem vereinheitlichenden regulatorischen Dach.
Regulatorisches Umfeld
Die Cybersicherheitsregulierung Frankreichs ist bei ANSSI (unter der SGDSN) für die nationale Cyberpolitik, die Reaktion auf Vorfälle und die Aufsicht über regulierte Betreiber verankert, mit EU-getriebenen Verpflichtungen wie der DSGVO und der kommenden NIS2-Regelung. Am 29. Januar 2026 veröffentlichte die französische Regierung die Nationale Cybersicherheitsstrategie 2026-2030, die Prioritäten in den Bereichen Cyber-Talente, Resilienz, Bedrohungsbekämpfung, Absicherung digitaler Grundlagen und internationale Cyberstabilität festlegt, einschließlich einer Betonung der Souveränität, die die Nachfrage nach vertrauenswürdigen und qualifizierten Lösungen unterstützt.
Stand Juli 2026 war die Umsetzung von NIS2 noch nicht abgeschlossen, und am 8. Juli 2026 verwies die Europäische Kommission Frankreich wegen der Nichtmitteilung der vollständigen Umsetzung an den EuGH. ANSSI hat außerdem das Cyber France Reference Framework (ReCyF) veröffentlicht und weiterentwickelt und MesServicesCyber für die freiwillige Vorregistrierung und Selbstidentifikation eröffnet, wodurch Organisationen gedrängt werden, Governance, Kontrollen und Berichtsbereitschaft vor der endgültigen nationalen Gesetzgebung und Durchsetzung zu stärken. Untersuchungen und Compliance-Anordnungen werden von ANSSI bearbeitet, während Verwaltungsstrafen über eine eigene Sanktionskommission (commission des sanctions) verhängt werden, bis zu 10 Mio. EUR oder 2 % des weltweiten Jahresumsatzes.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette der Cybersicherheit in Frankreich beginnt mit Forschung und Kompetenzaufbau, wobei öffentliche Forschungsakteure (CNRS, CEA, Inria) und öffentliche Programme wie France 2030 die Innovationspipelines für Bereiche wie KI-Sicherheit und Kryptografie versorgen. Anschließend folgt die Produktentwicklung und Integration, die von nationalen Vorreitern und spezialisierten Anbietern angeführt wird. Qualifizierung, Zertifizierung und Absicherung fungieren als zentrales Midstream-Tor, wobei von ANSSI getriebene Rahmenwerke vertrauenswürdige Angebote für sensible Käufer prägen, während nationale und EU-Anforderungen, einschließlich NIS2 und DORA, sich in einer nachhaltigen Nachfrage nach Risiko-, Compliance- und Incident-Response-Fähigkeiten niederschlagen.
Der Markteintritt erfolgt über direkten Unternehmensvertrieb und Partnerkanäle. Telekommunikationsanbieter bündeln Managed Security mit Konnektivität, Systemintegratoren bieten compliance-orientierte Projekte an, und MSSPs liefern 24/7-Überwachung, um den Talentmangel auszugleichen. Branchenkoordinierungsgremien wie Clusif, Hexatrust, die Federation Francaise de la Cybersécurité und InterCERT France, das über 130 CERT/CSIRT-Teams vereint, unterstützen den Informationsaustausch, die Einsatzbereitschaft und die Zusammenarbeit bei Vorfällen, was reproduzierbarere Bereitstellungsmodelle in regulierten Branchen und bei KMU ermöglicht.
Wettbewerbslandschaft
Frankreich beherbergt eine moderat konzentrierte Anbieterbasis. Thales, Orange Cyberdefense und Atos halten zusammen 28 % des Umsatzes im Jahr 2024, während eine lebhafte Startup-Schicht Nischenanforderungen erfüllt. Inländische Marktführer betonen souveräne Cloud, ANSSI-Akkreditierung und KI-Differenzierungsmerkmale, um globale Hyperscaler zu kontern. Das GenAI4SOC von Thales veranschaulicht die Integration generativer KI in Incident-Workflows und verspricht 40 % Zeitersparnisse für Analysten[3]Thales Group, "GenAI4SOC-Einführung," thalesgroup.com. Eviden nutzte seinen Olympia-Vertrag, um groß angelegte Sicherheitsorchestrierung für Veranstaltungen zu präsentieren.
Spezialisten adressieren vertikale Schmerzpunkte: Stormshield schützt industrielle Steuerungssysteme; HarfangLab treibt die Endpunkterkennung mit EUR 25 Millionen (USD 27 Millionen) an neuer Finanzierung voran. Internationale Akteure wie Palo Alto Networks und Cisco vertiefen ihre lokale Präsenz durch Bedrohungsgeheimdienstallianzen und Pariser Forschungs- und Entwicklungslabore. Fusions- und Übernahmeaktivitäten nehmen zu, was durch den Erwerb von Holiseum durch Integrity360 zur Sicherung industrieller Expertise belegt wird. Diese Entwicklungen deuten auf eine bevorstehende Konsolidierungswelle hin, die Markteintrittsbarrieren im Frankreich-Cybersicherheitsmarkt erhöhen könnte.
Kanal-Ökosysteme entwickeln sich parallel. Telekommunikationsanbieter bündeln verwaltete Sicherheitsdienstleistungen mit Konnektivität und erweitern die Reichweite in das KMU-Segment. Systemintegratoren stellen Compliance-als-Dienstleistungs-Pakete für NIS2-Neulinge zusammen. Startups nutzen Campus Cyber, um Lösungen gemeinsam mit Ankerunternehmen zu entwickeln und Kommerzialisierungszyklen zu beschleunigen. Das Wettbewerbs-Schachbrett bleibt dynamisch, neigt sich jedoch zu Akteuren mit souveränem Hosting, skalierbarer KI und klarer regulatorischer Ausrichtung.
Marktführer der Frankreich-Cybersicherheitsbranche
IBM Corporation
Cisco Systems Inc
Dell Technologies Inc.
Fortinet Inc.
Intel Security (Intel Corporation)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Die NIS2-Einführung erweitert den Compliance-Umfang und schafft zusammen mit angrenzenden Resilienzanforderungen eine kurzfristige Lücke für Bewertungs-, Sanierungs- und kontinuierliche Überwachungsdienste, insbesondere für Organisationen, die bisher nicht nach ANSSI-konformen Erwartungen agiert haben. ANSSI hat diese Richtung durch operative Werkzeuge wie ReCyF (einschließlich einer Versionsveröffentlichung im März 2026) und die MesServicesCyber-Vorregistrierung untermauert, und der französische Staat veröffentlichte am 9. April 2026 eine Cybersicherheits-Roadmap für 2026-2027, die Anbietern und Integratoren eine konkretere Struktur bietet, um diese in Auftragsbestände umzusetzen.
Souveräne und vertrauenswürdige Sicherheitsfähigkeiten bieten ebenfalls ein klares Chancenfeld, unterstützt durch die staatliche Positionierung in der Nationalen Cybersicherheitsstrategie 2026-2030 (29. Januar 2026) und damit verbundene Ökosystem-Maßnahmen. Airbus unterzeichnete im April 2026 eine Vereinbarung zur Übernahme von Quarkslab, um souveräne Cybersicherheitsfähigkeiten zu stärken, während WALLIX im Juni 2026 eine Partnerschaft mit Inria einging, um vertrauenswürdige KI für Identitäts- und Zugriffscybersicherheit zu beschleunigen, was auf Produktisierungswege für KI-gestütztes IAM und operative Sicherheit hinweist. Das Finanzierungsumfeld verleiht diesen Themen zusätzliche Dynamik: Französische Cybersicherheits-Startups sammelten im ersten Quartal 2026 in acht Deals 133,3 Mio. EUR ein, mehr als die gesamte Finanzierung von 2025, was die Pipeline für Nischenkontrollen und Managed-Angebote für KMU, die sich in Richtung Cloud-first-Sicherheitsstacks bewegen, vergrößert.
Aktuelle Branchenentwicklungen
- Juni 2026: WALLIX und Inria kündigten eine strategische Partnerschaft zur Entwicklung vertrauenswürdiger KI für Identitäts- und Zugriffscybersicherheit an. Die Zusammenarbeit zielt auf souveräne Innovation für IAM-Workflows und Sicherheitsoperationen ab und steht im Einklang mit den Anforderungen regulierter Branchen und Erwägungen zum nationalen Vertrauen.
- April 2026: Airbus schloss eine Vereinbarung zur Übernahme von Quarkslab, um souveräne Cybersicherheitsfähigkeiten in Frankreich und Europa zu stärken. Der Schritt konsolidiert fortschrittliches offensives und defensives Know-how unter einem großen nationalen Luft- und Raumfahrt- sowie Verteidigungskonzern und stärkt die heimische Kapazität für hochsichere Sicherheitsprogramme.
- November 2024: Thales stellte GenAI4SOC vor, das generative KI in die Workflows von Security Operations Centern für französische Unternehmen integriert. Die Einführung hob die Automatisierung als praktische Antwort auf den Mangel an SOC-Talenten hervor und beschleunigte das Interesse an KI-gestützten Erkennungs- und Triage-Fähigkeiten.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diese Methodik umfasst der französische Cybersicherheitsmarkt die Ausgaben in Frankreich für Cybersicherheitssoftware, -hardware und -dienstleistungen, die Cyberbedrohungen bei privaten und öffentlichen Organisationen verhindern, erkennen und darauf reagieren.
Ausgeschlossener Umfang: Ausgeschlossen sind allgemeine IT-Betriebsaktivitäten, die nicht sicherheitsspezifisch sind (zum Beispiel routinemäßiges Netzwerkmanagement ohne Sicherheitskontrollen).
Übersicht der Segmentierung
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugangsverwaltung
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheitsausrüstung
- Endpunktsicherheit
- Andere Dienstleistungen
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
- Lösungen
- Nach Bereitstellungsmodus
- On-Premise
- Cloud
- Nach Endbenutzer-Branche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Fertigung
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Fertigung
- Sonstige
- Nach Endbenutzer-Unternehmensgröße
- Kleine und mittlere Unternehmen (KMU)
- Großunternehmen
Datenquellen, Marktdimensionierung und Validierung
Schreibtischrecherche
Die Schreibtischrecherche wurde genutzt, um die Marktgrenze festzulegen, die Nachfragegeschichte aufzubauen und messbare Signale zu sammeln, die von Jahr zu Jahr überprüft werden können. Wir stützten uns auf öffentliche Quellen wie Veröffentlichungen von ANSSI, ENISA-Berichte zur Bedrohungslandschaft, digitale Politik und Cyberprogramme der französischen Regierung, Eurostat-Wirtschafts- und IKT-Indikatoren sowie OECD-Statistiken zur digitalen Wirtschaft, die zur Verankerung des Länderkontexts beitrugen.
Um den Kontext in Dimensionierungseingaben umzuwandeln, haben wir außerdem Geschäftsberichte von Anbietern und auf Frankreich fokussierte Investorenpräsentationen, Beschaffungsankündigungen, seriöse Presseberichterstattung und ausgewählte peer-reviewte Arbeiten zu Vorfalltrends und Kontrolladoption überprüft. Zur Sicherstellung finanzieller Konsistenz auf Unternehmensebene und zur Reduzierung von Doppelzählungen nutzten wir selektiv kostenpflichtige Abonnements für Unternehmensfinanzen und -informationen, Nachrichten und Finanzdaten sowie Patentdatenbanken, sofern dies die Gegenprüfung unterstützte. Diese Schreibtischrecherche-Quellen sind beispielhaft, und viele weitere öffentliche und kostenpflichtige Referenzen wurden ebenfalls für Datenerhebung, Validierung und Klärung herangezogen.
Primärinterviews und Umfragen
Die Primärarbeit konzentrierte sich darauf, zu validieren, was Organisationen in Frankreich tatsächlich einkaufen, wie Budgets zwischen Lösungen und Dienstleistungen aufgeteilt werden und wie sich das Kaufverhalten mit der Cloud-Migration und neuen Compliance-Anforderungen verändert. Wir sprachen mit Sicherheitsverantwortlichen auf Nachfrageseite, IT-Betriebsleitern und Beschaffungsteams und überprüften Annahmen zudem mit Kanalpartnern, Managed-Security-Anbietern und in Frankreich aktiven Systemintegratoren.
Da Adoption und Preisgestaltung je nach Branche variieren, wurde das Feedback ausgewogen über regulierte und weniger regulierte Branchen eingeholt, einschließlich öffentlicher Dienste, Finanzwesen, Gesundheitswesen, verarbeitendes Gewerbe und IT. Wo Lücken in den Schreibtischdaten bestanden, wurden Interviews genutzt, um Durchdringungsraten, typische Vertragslaufzeiten und den Anteil der als Managed Services erbrachten Sicherheit zu kalibrieren.
Verteilung der Befragten der primären Feldforschung
| Unternehmenstyp | Position der Befragten |
|---|---|
| Top-Tier: 31 % | CXOs: 15 % |
| Mid-Tier: 52 % | Funktions-/Bereichsleiter: 36 % |
| Kleinere Akteure: 17 % | Manager: 49 % |
Marktdimensionierung & Prognose
Das Kernmodell basiert auf einer Kombination aus Top-Down- und Bottom-Up-Ansatz, bei der die IT- und digitalen Sicherheitsausgaben Frankreichs in einen reinen Cybersicherheits-Nachfragepool rekonstruiert werden, der dann auf Basis von Adoptions- und Budgetaufteilungsprüfungen auf Lösungen und Dienstleistungen verteilt wird. Um die Gesamtwerte realistisch zu halten, werden die Ergebnisse durch selektive Bottom-Up-Näherungen wie stichprobenartige Vertragswertmuster, Kanalprüfungen zu Service-Attach-Raten und einen begrenzten Anbieter-Umsatz-Roll-up für Frankreich-relevante Geschäftsbereiche bestätigt.
Eingaben, die das Modell prägten, umfassen Cloud-Adoption und Intensität der Workload-Migration, Signale zu Vorfall- und Verstoßmeldungen, regulatorische Druckpunkte wie NIS2-Bereitschaftsarbeiten, die Nutzung von Managed-Security-Diensten sowie die durchschnittliche Preisentwicklung für gängige Sicherheitsstacks (Endpoint-, Netzwerk-, Identitäts- und Cloud-Sicherheit). Wenn eine Variable für einen Nischenbereich nicht beobachtbar war, wurde die Lücke mithilfe von Proxy-Indikatoren aus angrenzenden Kategorien geschlossen und anschließend anhand von interviewbasierten Bandbreiten korrigiert.
Für die Prognose verwendeten wir Szenarioanalysen, unterstützt durch einfache Trendextrapolation der wichtigsten Treiber, gefolgt von expertengestützten Anpassungen für Timing der Politik und Beschaffungszyklen. Die endgültige Prognose spiegelt ein Basisszenario wider, das Budgetwachstumserwartungen mit gemessenen Adoptionsbeschränkungen in französischen Unternehmen und im öffentlichen Sektor ausgleicht.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch mehrere Prüfungen, sodass die endgültigen Zahlen nicht von einem einzigen Quellentyp oder einer einzigen Annahme abhängen. Wir vergleichen die modellierten Gesamtwerte mit unabhängigen Signalen wie Trends bei der Einstellung von Sicherheitspersonal, der Aktivität öffentlicher Cyberprogramme und der Richtung der Zuweisung von Unternehmens-IT-Budgets, und Ausreißer werden vor der Freigabe überprüft und korrigiert.
Ein zweiter Analyst prüft die zentralen Eingaben, die Berechnungen und die Plausibilität der Annahmen zu Preisgestaltung und Durchdringung. Klärungen werden bei materiellen Abweichungen erneut mit den Befragten überprüft. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen werden durch wichtige regulatorische Meilensteine, große Vorfallwellen oder bedeutende makroökonomische Verschiebungen ausgelöst. Vor der Lieferung wird ein weiterer Durchlauf durchgeführt, damit Kunden die aktuellste Sichtweise erhalten.
Größe des französischen Cybersicherheitsmarkts von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für den französischen Cybersicherheitsmarkt können unterschiedlich aussehen, da die Abgrenzung an unterschiedlichen Stellen gezogen wird und dieselben Ausgaben manchmal doppelt erfasst werden. Unterschiede ergeben sich auch daraus, wie Dienstleistungen behandelt werden, wie Cloud-Sicherheit klassifiziert wird und ob Werte als Ausgabensicht oder als Anbieterumsatzsicht ausgewiesen werden.
Durch die Überprüfung von Managed-Services-Attach-Raten, Cloud-Workload-Migration und compliance-getriebenen Erneuerungszyklen hält Mordor Intelligence den Gesamtwert an die reinen Cybersicherheitsausgaben in Frankreich gebunden und vermeidet die Erfassung breiterer IT-Beratung, die nicht als Sicherheitskontrolle erbracht wird.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 9,10 Mrd. USD (2025) | |
| Branchenverband A | 8,30 Mrd. USD (2025) | Verwendet eine engere Definition, die Sicherheitsdienstleistungen und Incident Response betont, und tendiert dazu, einige produktisierte Plattformausgaben und über breitere IT-Verträge beschaffte Cloud-Sicherheitstools auszuschließen. |
| Globale Unternehmensberatung B | 11,60 Mrd. USD (2025) | Bezieht oft angrenzende IT-Risiko- und Compliance-Programme mit ein und kann höhere angenommene Preissteigerungen sowie eine schnellere Cloud-Sicherheits-Neuklassifizierung ohne länderspezifische Validierungsprüfungen anwenden. |
Die Spannbreite in der Tabelle erklärt sich hauptsächlich dadurch, was als Cybersicherheit versus angrenzende IT-Arbeit gezählt wird, und dadurch, wie schnell angenommen wird, dass sich Preisgestaltung und Cloud-Mix ändern. Unser Ansatz bleibt reproduzierbar, da jede wesentliche Eingabe mit einem messbaren Signal verknüpft und anschließend anhand von Primärfeedback stresstestet wird, bevor die Gesamtwerte finalisiert werden.


Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des Frankreich-Cybersicherheitsmarktes?
Die Größe des Frankreich-Cybersicherheitsmarktes beläuft sich im Jahr 2026 auf USD 10,11 Milliarden.
Wie schnell wird der Frankreich-Cybersicherheitsmarkt voraussichtlich wachsen?
Der Umsatz soll mit einem CAGR von 11,08 % steigen und bis 2031 USD 17,09 Milliarden erreichen.
Welches Bereitstellungsmodell führt die Ausgaben in Frankreich an?
Cloud-basierte Sicherheit dominiert mit einem Anteil von 59,78 % am Umsatz von 2025 und einem CAGR-Ausblick von 14,25 %.
Warum ist das Gesundheitswesen das am schnellsten wachsende Segment?
Wiederholte Ransomware-Angriffe auf französische Krankenhäuser haben Investitionen beschleunigt und das Gesundheitswesen auf einen CAGR-Kurs von 12,74 % gebracht.
Wie beeinflusst der Fachkräftemangel die Marktdynamik?
Rund 15.000 offene Cybersicherheitsstellen treiben die Dienstleistungskosten in die Höhe und fördern die Automatisierung, was Anbieter dazu veranlasst, KI-Tools wie Thales GenAI4SOC einzuführen.
Seite zuletzt aktualisiert am:



