
Tamanho e Participação do Mercado de Detecção de Ataques de Apresentação
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 1.74 Bilhões de dólares |
| Tamanho do Mercado (2031) | 5.27 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 24.81 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Detecção de Ataques de Apresentação pela Mordor Intelligence
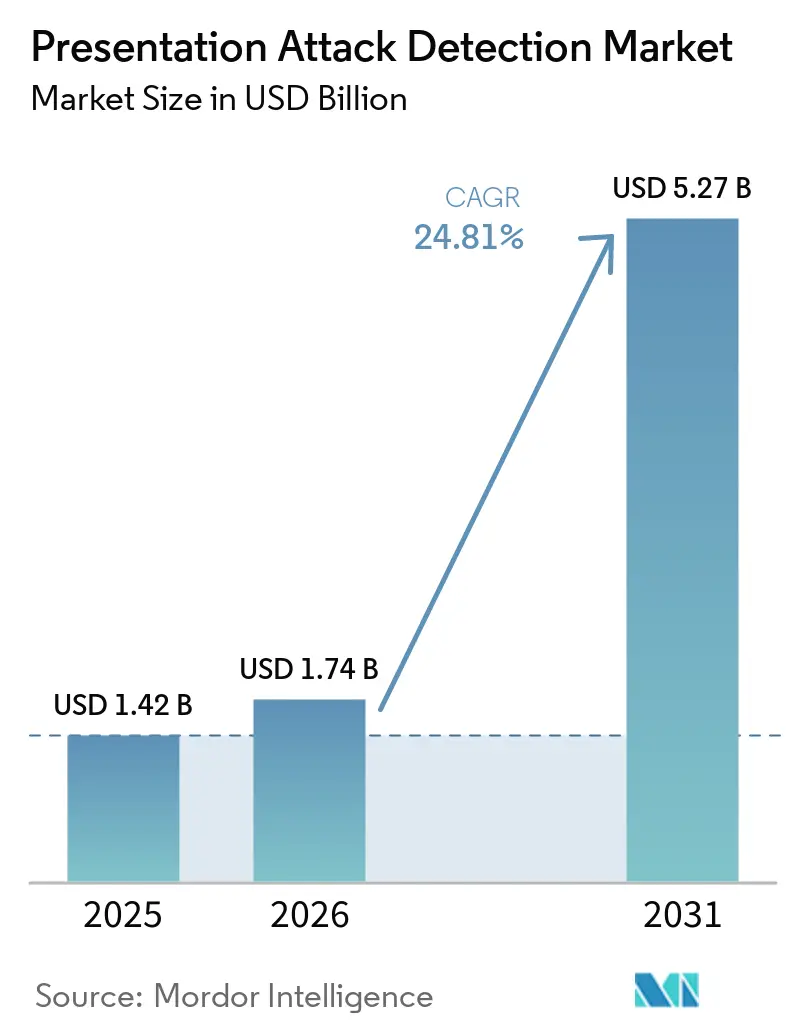
O tamanho do mercado de detecção de ataques de apresentação está projetado para expandir de 1,42 bilhões de USD em 2025 e 1,74 bilhões de USD em 2026 para 5,27 bilhões de USD até 2031, registrando um CAGR de 24,81% entre 2026 e 2031. A verificação remota de identidade tornou-se um requisito central em serviços financeiros, saúde e serviços governamentais, aumentando a demanda por detecção de ataques de apresentação em abertura de contas, acesso a serviços, entrega de benefícios e autenticação de clientes. Ataques de apresentação físicos, ataques de injeção digital e deepfakes gerados por inteligência artificial ampliaram o ambiente de ameaças que os sistemas de identidade devem abordar nos níveis de câmera, dispositivo e canal de software. O mercado de detecção de ataques de apresentação se beneficia quando carteiras de identidade digital e regras de integração remota criam novos requisitos de comprovação de pessoa viva, especialmente quando uma credencial é emitida ou renovada sem contato presencial. Os fornecedores estão competindo por meio de certificação, desempenho de detecção, testes transparentes e capacidade de atualizar algoritmos à medida que os atacantes mudam seus métodos. APIs reutilizáveis e preços por verificação também estão tornando os controles de vivacidade certificados acessíveis a organizações menores que precisam conectar verificações de identidade a aplicações existentes sem realizar um grande investimento inicial em infraestrutura.
Principais Conclusões do Relatório
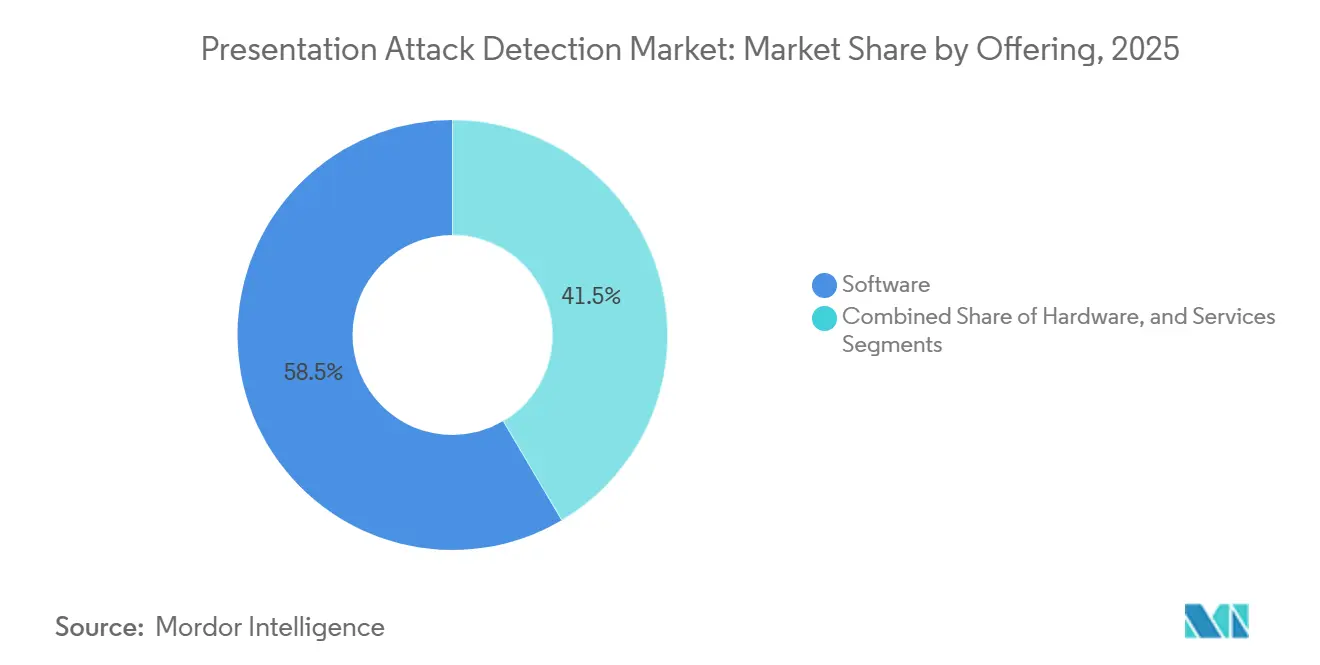
- Por oferta, o software deteve 58,49% da receita do mercado de detecção de ataques de apresentação em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 27,18% até 2031.
- Por camada de proteção, a detecção de ataques de apresentação no ponto de captura representou 48,97% da receita em 2025, enquanto as soluções integradas de PAD e detecção de injeção estão projetadas para crescer a um CAGR de 28,43% até 2031.
- Por implantação, a nuvem deteve 61,74% da receita em 2025, enquanto a implantação híbrida está projetada para avançar a um CAGR de 25,87% até 2031.
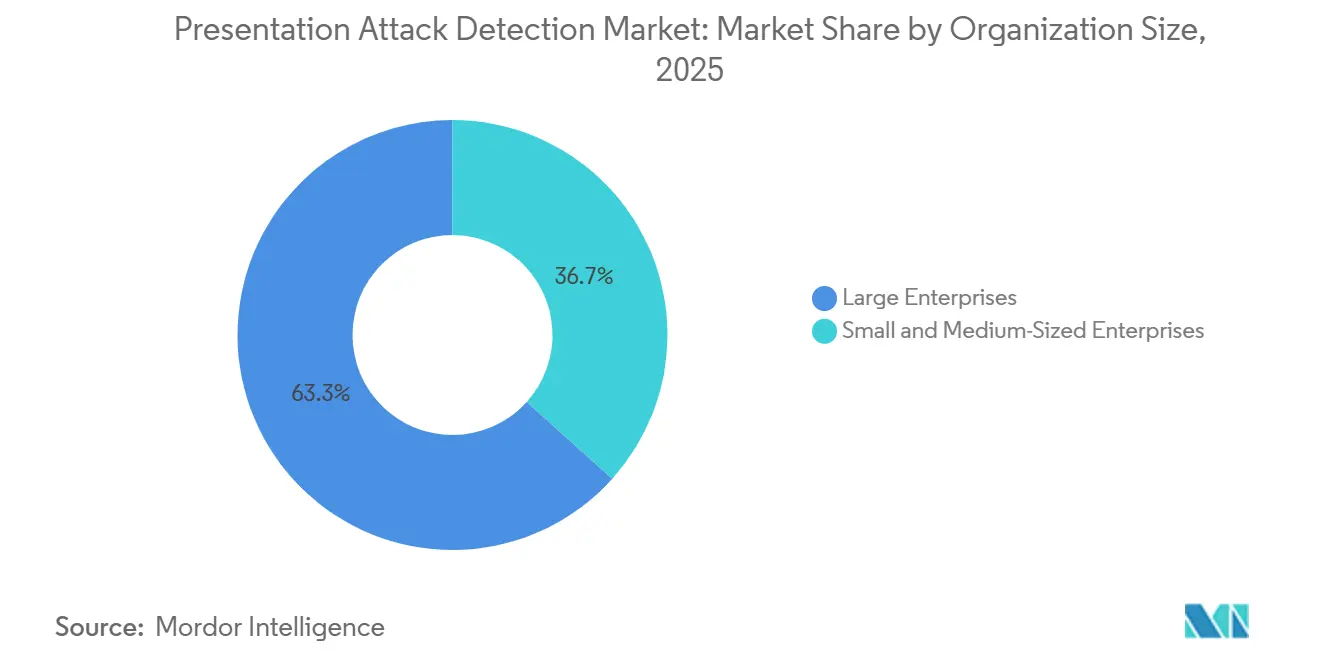
- Por tamanho de organização, as grandes empresas detiveram 63,34% da receita no mercado de detecção de ataques de apresentação em 2025, enquanto as pequenas e médias empresas estão projetadas para crescer a um CAGR de 28,12% até 2031.
- Por usuário final, o setor de Serviços Bancários, Financeiros e de Seguros (BFSI) deteve 27,69% da receita em 2025, enquanto saúde e ciências da vida estão projetadas para expandir a um CAGR de 26,93% até 2031.
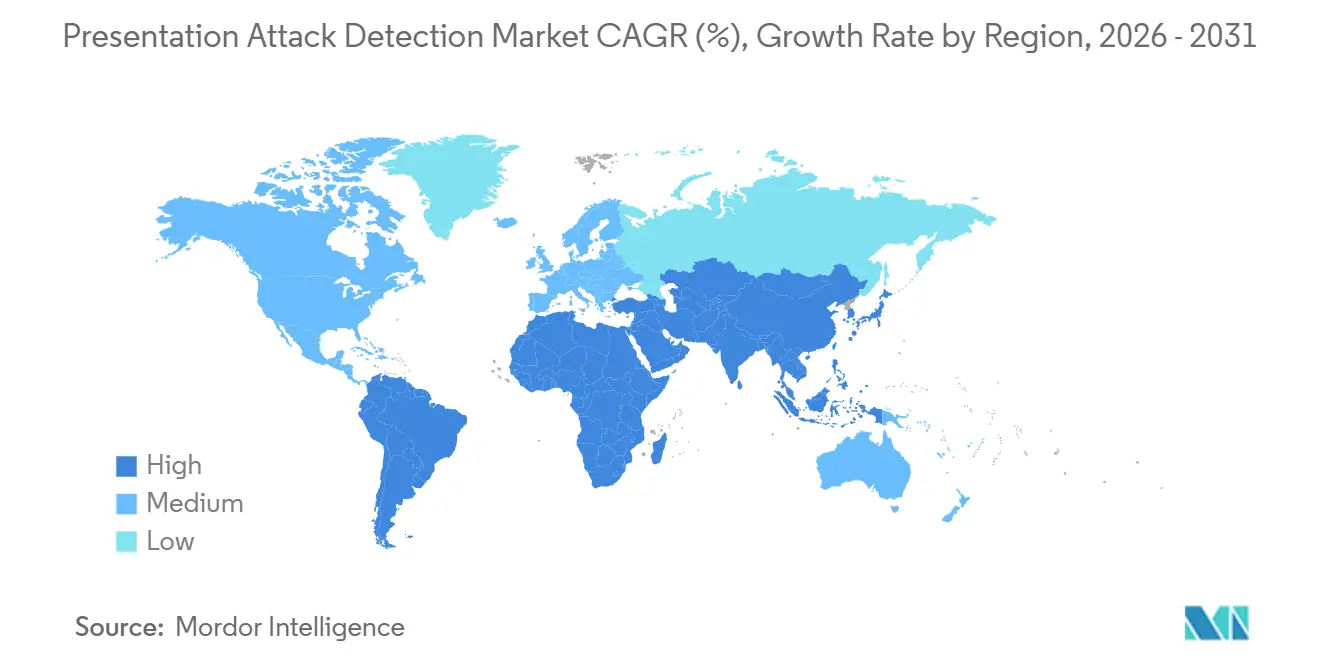
- Por geografia, a América do Norte deteve 38,53% da participação do mercado de detecção de ataques de apresentação em 2025, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 27,61% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Detecção de Ataques de Apresentação
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Expansão da Verificação Remota de Identidade e da Integração Digital | +5.5% | Global, particularmente elevado na Ásia-Pacífico e no Oriente Médio e África | Curto prazo (≤ 2 anos) |
| Aumento da Incidência de Fraude Biométrica, Deepfake e Ataques de Repetição | +4.8% | Global, elevado nos serviços financeiros da América do Norte e da Europa | Curto prazo (≤ 2 anos) |
| Adoção Regulatória de Padrões de Detecção de Ataques de Apresentação Biométrica | +3.7% | Europa, América do Norte e Ásia-Pacífico como núcleo, com extensão ao Oriente Médio e África | Médio prazo (2-4 anos) |
| Crescimento da Autenticação sem Fricção em Pagamentos e Serviços Financeiros | +3.1% | Global, liderado pela América do Norte e Europa, com ganhos iniciais em Singapura, Índia e São Paulo | Médio prazo (2-4 anos) |
| Melhorias em Câmeras e Sensores que Habilitam PAD no Dispositivo | +2.4% | Centro de fabricação de dispositivos da Ásia-Pacífico, com extensão às cadeias de suprimentos globais de fabricantes de equipamentos originais | Médio prazo (2-4 anos) |
| APIs de PAD Reutilizáveis para Plataformas de Identidade Digital e Ecossistemas de Desenvolvedores | +1.9% | Global, com adoção inicial nos ecossistemas de desenvolvedores da América do Norte e da Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão da Verificação Remota de Identidade e da Integração Digital
A verificação remota de identidade está deixando de ser um diferencial para provedores de fintech e tornando-se infraestrutura básica em serviços financeiros, saúde e serviços governamentais. Essa mudança cria demanda para o mercado de detecção de ataques de apresentação que não depende apenas de alterações nos eventos de fraude reportados. A Publicação Especial 800-63-4 do NIST exige controles de detecção de ataques de apresentação e de injeção para provedores de serviços de credenciais em conformidade federal nos Estados Unidos. O requisito torna a vivacidade biométrica uma consideração de aquisição para organizações que buscam serviços de Nível de Garantia de Identidade 2 ou 3. A implementação do eIDAS 2.0 criou um requisito paralelo para que os estados-membros forneçam carteiras de identidade digital que atendam ao nível de garantia Alto. Esses requisitos estendem os controles de vivacidade a programas de emissão de carteiras que anteriormente não tinham requisito separado para detecção de ataques de apresentação.
Aumento da Incidência de Fraude Biométrica, Deepfake e Ataques de Repetição
O mercado de detecção de ataques de apresentação está respondendo a ataques que diferem dos riscos abordados por sistemas biométricos anteriores. Ataques de injeção de deepfake roteiam vídeo sintético para um fluxo de trabalho de autenticação em vez de colocar uma imagem falsa ou máscara na frente de uma câmera. O Fórum Econômico Mundial documentou um aumento de 783% nos ataques de injeção de deepfake em 2024 em seu Atlas do Cibercrime.[1]Fórum Econômico Mundial, "Atlas do Cibercrime", Fórum Econômico Mundial, weforum.org. A Comissão Federal de Comércio reportou 12,5 bilhões de USD em perdas totais por fraude durante 2024, incluindo 2,95 bilhões de USD provenientes de golpes de impostores. Esse ambiente significa que um resultado de correspondência facial isolado não pode estabelecer que um fluxo de vídeo veio de um sensor genuíno e ativo. As organizações estão, portanto, utilizando combinações de detecção no ponto de captura, detecção de injeção e verificações de integridade do dispositivo.
Adoção Regulatória de Padrões de Detecção de Ataques de Apresentação Biométrica
Os organismos de normalização estão avançando de definições comuns para requisitos de teste e certificação que influenciam as decisões de aquisição. A ISO/IEC 30107-3:2023 fornece uma estrutura para testar e reportar o desempenho da detecção de ataques de apresentação.[2]Comissão Federal de Comércio, "Consumer Sentinel Network Data Book 2024", Comissão Federal de Comércio, ftc.gov. O padrão apoia abordagens de teste utilizadas nas diretrizes do NIST, nos programas de verificação facial FIDO e nas especificações técnicas europeias. O mercado de detecção de ataques de apresentação também está sendo moldado pela CEN/TS 18099:2024, que aborda a detecção de ataques de injeção como uma área de ameaça separada. Esses controles ainda têm um papel necessário em um design em camadas, uma vez que um sistema que verifica apenas a integridade do canal de software não identificaria um artefato físico apresentado a uma câmera genuína. A China publicou a GB/T 47519-2026 em abril de 2026 como uma adoção modificada da ISO/IEC 24741:2024, com implementação programada para novembro de 2026. Caminhos de teste separados restringem o conjunto de fornecedores capazes de demonstrar conformidade com os riscos de apresentação e de injeção.
Crescimento da Autenticação sem Fricção em Pagamentos e Serviços Financeiros
Os provedores de pagamento estão aumentando o uso de métodos de vivacidade passiva que não exigem que o cliente conclua um desafio visível. Desafios ativos podem adicionar fricção à integração e podem ser difíceis para pessoas mais velhas e pessoas com deficiência. Os métodos passivos permitem que as equipes utilizem uma verificação ativa apenas quando uma transação apresenta risco elevado. O Banco de Reserva da Índia reportou perdas por fraude de INR 21.367 crore, 2,56 bilhões de USD, no primeiro semestre do ano fiscal de 2024-2025. Essas perdas aumentam a atenção sobre os controles de identidade em serviços bancários móveis e abertura remota de contas. O mercado de detecção de ataques de apresentação também apresenta uma oportunidade emergente em validação contínua, à medida que agentes de inteligência artificial realizam ações para usuários verificados.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Preocupações com Privacidade, Consentimento e Governança de Dados Biométricos | -3.2% | Europa, América do Norte e Austrália | Curto prazo (≤ 2 anos) |
| Risco de Rejeição Falsa e Desempenho Demográfico | -2.6% | Global, elevado na Índia, África e Sudeste Asiático | Médio prazo (2-4 anos) |
| Adaptação Adversarial a Métodos de Detecção Divulgados Publicamente | -1.8% | Global, com maior risco em implantações financeiras e governamentais de alto valor | Longo prazo (≥ 4 anos) |
| Interpretação Fragmentada de Certificações em Diferentes Jurisdições de Implantação | -1.1% | Implantações transfronteiriças na Europa, América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Preocupações com Privacidade, Consentimento e Governança de Dados Biométricos
Os modelos biométricos não podem ser substituídos após comprometimento, ao contrário das senhas. Isso torna o tratamento de dados uma questão central para os compradores no mercado de detecção de ataques de apresentação. A Lei de Inteligência Artificial da União Europeia classifica certos sistemas de identificação biométrica como de alto risco e exige avaliações de conformidade, registro em banco de dados e monitoramento pós-mercado. Essas obrigações podem prolongar os ciclos de compra e aumentar o trabalho de conformidade para as empresas. A Lei de Privacidade de Informações Biométricas de Illinois e leis relacionadas no Texas e em Washington também aumentaram a exposição para organizações que processam dados biométricos sem consentimento explícito. Fornecedores com produtos no dispositivo, híbridos ou em nuvem privada podem atender às necessidades de residência de dados, preservando o desempenho necessário para a detecção de vivacidade.
Risco de Rejeição Falsa e Desempenho Demográfico
Modelos de vivacidade treinados em conjuntos de dados não representativos podem rejeitar usuários legítimos de alguns grupos demográficos a uma taxa mais elevada. Usuários mais velhos, pessoas com tons de pele mais escuros e pessoas com certas condições físicas podem enfrentar um risco maior de rejeição quando os testes são incompletos. A ISO/IEC 19795-10 estabelece procedimentos para medir os efeitos demográficos em sistemas biométricos. As diretrizes do NIST também reconhecem os testes demográficos como parte da avaliação federal de sistemas biométricos. Uma rejeição falsa pode levar ao abandono por parte do cliente, atraso no acesso a serviços de saúde ou atraso no pagamento de benefícios ao longo do tempo. Os fornecedores que publicam resultados de testes demográficos juntamente com certificações de vivacidade estão melhor posicionados em licitações regulamentadas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: O Software Lidera enquanto os Serviços se Expandem com a Complexidade da Implantação
O software deteve 58,49% da participação do mercado de detecção de ataques de apresentação em 2025. Os produtos baseados em software podem utilizar câmeras já instaladas em dispositivos de clientes, redes de agências e ambientes corporativos, evitando o ciclo de aquisição de novos sensores. Eles podem receber atualizações de modelos logo após os provedores identificarem um novo instrumento de ataque ou uma mudança no comportamento dos atacantes. Essa capacidade confere aos fornecedores de software um ciclo de resposta mais rápido do que os produtos que dependem da substituição de hardware dedicado em muitos locais. A entrega em nuvem fortalece essa abordagem porque os modelos de detecção atualizados podem ser distribuídos sem alterações em dispositivos físicos, instalações locais ou inventários de hardware dos clientes.
Os serviços estão projetados para registrar um CAGR de 27,18% de 2026 a 2031. Operações gerenciadas, suporte à integração, avaliações de equipe vermelha, orquestração de API e assistência contínua de configuração estão incluídos nesta categoria. As organizações frequentemente precisam de ajuda para conectar ferramentas de vivacidade com comprovação de identidade, monitoramento de fraudes, abertura de contas e processos de integração de clientes. Elas também devem gerenciar requisitos associados à ISO/IEC 30107-3, CEN/TS 18099, diretrizes do NIST e certificação FIDO. A demanda por serviços reflete os requisitos contínuos de gestão de implantações com múltiplos padrões e múltiplos fornecedores, em vez de simplesmente uma falta de maturidade nos produtos de software. Os provedores de serviços também devem ajudar os clientes a estabelecer procedimentos de escalonamento, planos de teste e responsabilidades entre as equipes de fraude, identidade, segurança e operações de clientes, porque o desempenho em tempo real afeta cada uma dessas funções.


Por Camada de Proteção: A Defesa Integrada Ganha Terreno à Medida que as Superfícies de Ataque Convergem
A detecção de ataques de apresentação no ponto de captura deteve 48,97% do mercado de detecção de ataques de apresentação em 2025. Essa camada aborda fotografias impressas, repetições em tela e máscaras 3D que um atacante apresenta a uma câmera física durante o cadastro ou a autenticação. Instituições financeiras, agências públicas e provedores de identidade para consumidores utilizam esses controles há muitos anos em fluxos de trabalho de identidade remotos e presenciais. Sua base de implantação estabelecida sustenta sua posição como a maior camada de proteção, pois a falsificação física continua sendo um risco relevante para a verificação baseada em câmera. A proteção contra injeção digital e canal de captura aborda conteúdo sintético enviado por câmeras virtuais, câmeras USB, ganchos de função ou outras rotas de software. Esse método pode contornar os controles no ponto de captura porque a câmera física nunca está envolvida na criação do fluxo de vídeo. Esses controles ainda têm um papel necessário em um design em camadas, uma vez que um sistema que verifica apenas a integridade do canal de software não identificaria um artefato físico apresentado a uma câmera genuína.
As soluções integradas de PAD e detecção de injeção estão projetadas para crescer a um CAGR de 28,43% até 2031. Esses produtos combinam verificações de vivacidade voltadas para a câmera com proteção contra vídeo manipulado que entra no canal de software de autenticação. O design responde à crescente importância dos ataques de injeção de deepfake no mercado de detecção de ataques de apresentação e à necessidade de proteger ambas as superfícies de ataque. O Fórum Econômico Mundial reportou que os ataques de injeção de deepfake aumentaram 783% em 2024. Um único fornecedor integrado pode reduzir o ônus operacional de gerenciar contratos, avaliações, caminhos de certificação e procedimentos de resposta a incidentes separados. A Aware reportou zero explorações de injeção bem-sucedidas em 600 tentativas em sua avaliação BixeLab de maio de 2026, alinhada com a CEN/TS 18099:2024. O resultado também mostra por que os compradores estão solicitando evidências de teste que reflitam câmera virtual, dispositivo com acesso root e outras condições de injeção, em vez de depender apenas de resultados de testes de falsificação física legados.
Por Implantação: A Nuvem Domina enquanto o Híbrido Aborda as Pressões de Soberania de Dados
A implantação em nuvem deteve 61,74% da participação do mercado de detecção de ataques de apresentação em 2025. Os serviços em nuvem permitem que os provedores escalem a verificação de vivacidade em aplicações e locais de clientes sem instalar infraestrutura dedicada em cada site do cliente. Eles também facilitam a distribuição de atualizações contínuas de modelos à medida que novos métodos de apresentação e injeção surgem. A documentação do Amazon Rekognition Face Liveness e do Azure Face Liveness descreve capacidades de vivacidade entregues em nuvem para equipes de aplicações que constroem fluxos de trabalho de identidade.[3]Microsoft, "Conceito de Detecção de Vivacidade Facial", Microsoft Learn, learn.microsoft.com. Essas ferramentas podem reduzir o tempo e a infraestrutura especializada necessários para que uma organização de médio porte implante uma verificação de identidade. O processamento local permanece importante em defesa, aplicação da lei, inteligência e outros ambientes com classificações de dados biométricos, regras de segurança governamental ou requisitos operacionais isolados da rede. Esses compradores também podem valorizar o controle direto sobre o dispositivo de captura, o ambiente de processamento biométrico e os registros de auditoria quando o serviço é utilizado em um ambiente operacional sensível.
A implantação híbrida está projetada para crescer a um CAGR de 25,87% de 2026 a 2031. Uma configuração híbrida pode realizar inferência biométrica localmente ou no dispositivo, enquanto utiliza sistemas em nuvem para gerenciamento de fluxo de trabalho, funções de auditoria e orquestração de serviços. Essa separação ajuda as organizações a equilibrar a escalabilidade da aplicação com os requisitos de residência de dados e o processamento controlado de modelos biométricos sensíveis. A Lei de Proteção de Dados Pessoais Digitais da Índia acrescentou foco ao tratamento seguro de dados pessoais. A integração transfronteiriça em saúde e os serviços financeiros multinacionais podem se beneficiar quando o processamento biométrico local é combinado com fluxos de trabalho de identidade gerenciados centralmente. O setor de detecção de ataques de apresentação, portanto, tem um papel para modelos em nuvem, locais e híbridos, em vez de um único caminho de implantação. O modelo adequado depende do ambiente operacional do comprador, da sensibilidade dos dados biométricos, da necessidade de atualizações frequentes de modelos e das localizações geográficas em que o serviço será utilizado.
Por Tamanho de Organização: Os Gastos Corporativos Lideram enquanto as PMEs Aceleram
As grandes empresas detiveram 63,34% do mercado de detecção de ataques de apresentação em 2025. Grandes instituições financeiras, agências públicas e sistemas de saúde podem suportar o trabalho de integração, conformidade e operação necessário para programas corporativos de vivacidade. Elas frequentemente adquirem essas capacidades como parte de contratos mais amplos de governança de identidade ou controle de fraudes, em vez de como produtos isolados. Equipes internas de garantia de identidade, centros de operações de segurança e obrigações de conformidade em múltiplas jurisdições também sustentam orçamentos maiores e processos de aquisição mais formais. Esses compradores exigem controles documentados, desempenho repetível, evidências de auditoria e experiências de usuário consistentes em muitas jornadas de clientes e funcionários. Suas decisões de compra frequentemente combinam prevenção de fraudes, experiência do cliente, operações de segurança e requisitos regulatórios. Isso torna as grandes organizações a base de receita atual para fornecedores especializados em vivacidade. Seus programas geralmente cobrem cadastro, autenticação, recuperação de conta, aprovação de transações e outras decisões de identidade, o que significa que os fornecedores devem demonstrar desempenho confiável em um conjunto mais amplo de condições operacionais do que um único piloto de aplicação.
As pequenas e médias empresas estão projetadas para crescer a um CAGR de 28,12% até 2031. SDKs reutilizáveis, APIs e preços por verificação reduzem o custo inicial de implantação de capacidades de vivacidade certificadas. Essas abordagens permitem que organizações menores adquiram um nível de serviço alinhado ao seu volume de transações, em vez de manter uma infraestrutura biométrica dedicada. O mercado de detecção de ataques de apresentação pode, portanto, alcançar empresas que anteriormente não tinham o capital, a equipe de engenharia ou a escala de implantação para sistemas dedicados. O teste de Nível 2 da ISO/IEC 30107-3 tornou-se uma expectativa importante em serviços financeiros e aquisições governamentais.[4]Ministério de Eletrônica e Tecnologia da Informação, "Lei de Proteção de Dados Pessoais Digitais de 2023", Governo da Índia, meity.gov.in. Os provedores de plataforma que incorporam controles certificados em ferramentas de identidade prontas para uso podem ampliar o acesso a verificações de nível regulatório. O caminho de adoção segue ciclos anteriores de tecnologia de identidade, em que grandes organizações implantaram sistemas primeiro e usuários menores seguiram à medida que as ferramentas para desenvolvedores melhoraram. Essa transição pode aumentar a adoção em serviços online onde a organização precisa de uma verificação de identidade eficaz, mas não pode manter equipes biométricas especializadas ou investir em uma grande implantação única.
Por Usuário Final: O BFSI Ancora a Receita enquanto a Saúde Escala Rapidamente
O setor de Serviços Bancários, Financeiros e de Seguros (BFSI) representou 27,69% do mercado de detecção de ataques de apresentação em 2025. Os processos de Conheça Seu Cliente (KYC), os requisitos de prevenção à lavagem de dinheiro, os controles de abertura de contas e as regras de garantia de identidade tornaram a verificação de vivacidade uma consideração rotineira para bancos, seguradoras e provedores de pagamento. O Programa de Certificação de Verificação Facial FIDO também forneceu um ponto de referência comum para produtos de identidade do setor financeiro e avaliação de fornecedores. O Banco de Reserva da Índia registrou INR 21.367 crore, 2,56 bilhões de USD, em perdas por fraude no primeiro semestre do ano fiscal de 2024-2025. O governo e a administração pública também são grandes compradores porque o acesso remoto a benefícios, programas de identidade nacional, controle de fronteiras e entrega de serviços sociais exigem comprovação confiável de presença. O mercado de detecção de ataques de apresentação apoia esses casos de uso onde uma correspondência facial padrão não pode confirmar independentemente a captura em tempo real. As instituições financeiras utilizam essa garantia adicional ao abrir contas remotamente, aprovar atividades de alto risco, recuperar acesso ou validar um cliente antes que uma transação sensível seja concluída.
O setor de saúde e ciências da vida está projetado para expandir a um CAGR de 26,93% de 2026 a 2031. A integração em telemedicina, o acesso remoto de pacientes, a prescrição eletrônica, as reivindicações de seguros e o acesso a serviços clínicos criam aplicações práticas para controles de vivacidade. Cada fluxo de trabalho precisa de confiança de que uma pessoa verificada está presente no momento do acesso, cadastro, prescrição ou transação. O varejo e o comércio eletrônico também estão adotando vivacidade passiva para verificações de idade, recuperação de conta e autenticação de pagamentos de alto valor. A demanda de tecnologia da informação e telecomunicações é sustentada por requisitos de registro biométrico de SIM, incluindo o requisito de reconhecimento facial da Coreia do Sul, em vigor a partir de 6 de julho de 2026. Defesa e aplicação da lei têm requisitos de alto valor para vivacidade multimodal usando modalidades de face, impressão digital, íris e voz. Essas implantações exigem que os fornecedores considerem diferentes sensores, ambientes operacionais, populações de usuários e tipos de ataque, o que torna a integração e os testes partes importantes do processo de implantação.
Análise Geográfica
A América do Norte deteve 38,53% da receita global em 2025. A região é sustentada pelas diretrizes federais de identidade dos Estados Unidos e por uma grande população de instituições financeiras operando em níveis de garantia mais elevados. A Publicação Especial 800-63-4 do NIST exige controles de ataques de apresentação e de injeção para serviços de credenciais em conformidade federal. Os Estados Unidos lideram a demanda regional por meio de programas de conformidade financeira e infraestrutura de garantia de identidade. O Canadá acrescenta atividade de aquisição por meio de seu Programa de Identidade Digital e trabalhos de identidade eletrônica provinciais. As leis estaduais de privacidade biométrica também moldam o design de produtos porque os compradores corporativos precisam de minimização de dados, criptografia e registros de consentimento.
A Europa está sendo moldada pela Lei de Inteligência Artificial da União Europeia e pelos requisitos de carteira digital do eIDAS 2.0. A Lei de Inteligência Artificial da União Europeia estabelece obrigações para sistemas biométricos de alto risco, incluindo avaliação de conformidade e monitoramento pós-mercado. O eIDAS 2.0 exige que os estados-membros forneçam carteiras digitais no nível de garantia Alto. O Reino Unido, a Alemanha e a França permanecem os maiores mercados nacionais da região. O programa França 2030 financiou o CLR Labs em janeiro de 2026 para trabalhos relacionados à padronização biométrica e de identidade digital. Esse investimento apoia o desenvolvimento da ISO/IEC 25456 para detecção de ataques de injeção e pode influenciar a qualificação futura de fornecedores.
A Ásia-Pacífico está projetada para crescer a um CAGR de 27,61% de 2026 a 2031. O sistema Aadhaar da Índia sustenta a demanda em serviços bancários, telecomunicações e serviços públicos porque opera em uma escala de identidade biométrica muito grande. A China publicou a GB/T 47519-2026 em abril de 2026 e está alinhando a implantação biométrica doméstica com padrões internacionais.[5]Administração de Padronização da China, "GB/T 47519-2026 Tecnologia da Informação Biometria Visão Geral e Aplicação", Administração de Padronização da China, gb-gbt.com. A mudança no registro de SIM da Coreia do Sul em julho de 2026 adicionou um caso de uso de telecomunicações para verificação de vivacidade. Japão, Singapura, Indonésia e Austrália contribuem por meio de reformas de identidade digital e modernização de KYC no setor financeiro. A América do Sul oferece demanda liderada pelo setor de tecnologia financeira do Brasil, enquanto Colômbia e Argentina estão expandindo programas de inclusão digital. O Oriente Médio é liderado pelos Emirados Árabes Unidos e pela Arábia Saudita por meio de programas nacionais de identidade digital, e a África tem demanda em estágio inicial ligada ao registro de SIM e discussões de política de KYC. A Interpol reportou envolvimento de inteligência artificial em 55% dos crimes cibernéticos africanos reportados durante 2025 e observou que os incidentes de deepfake aumentaram sete vezes entre o segundo e o quarto trimestre de 2024.

Cenário Competitivo
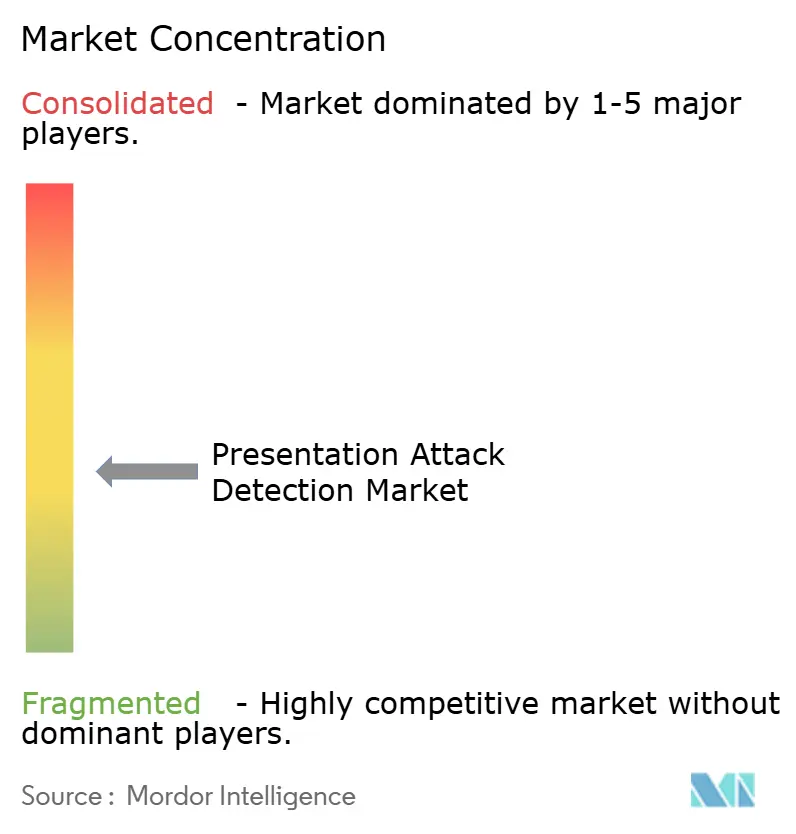
O mercado de detecção de ataques de apresentação possui um nível de plataforma moderadamente fragmentado e inclui um grupo certificado de fornecedores biométricos especializados, bem como um grupo mais fragmentado de integradores, plataformas e provedores regionais. Fornecedores especializados com credenciais ISO/IEC 30107-3 Nível 2 ou superior têm maior probabilidade de competir por contratos de serviços financeiros e governamentais. A validação da detecção de ataques de injeção está se tornando outra qualificação importante para esses compradores. A certificação FIDO, as avaliações do Departamento de Segurança Interna dos Estados Unidos e os testes laboratoriais fornecem evidências adicionais utilizadas nas aquisições. Essas credenciais criam um limiar de entrada mais elevado porque os fornecedores precisam de produtos maduros, tempo e financiamento para concluir avaliações independentes. O mercado de detecção de ataques de apresentação é, portanto, mais concentrado em contratos de alta garantia do que em trabalhos de marca branca e integração.
A iProov utilizou seu produto Dynamic Liveness e avaliações de terceiros para sustentar um posicionamento orientado à conformidade. Seu anúncio de fevereiro de 2026 declarou que combinou a certificação de detecção de ataques de injeção CEN/TS 18099 Nível 2 Alto com a certificação PAD de Verificação Facial FIDO. A Jumio concluiu a certificação de conformidade ISO/IEC 30107-3 Nível 2 para sua tecnologia de vivacidade interna em outubro de 2025. A decisão de patente da FaceTec em junho de 2026 reforçou o valor dos métodos proprietários de vivacidade 3D. Os fornecedores estão utilizando certificação, testes de produtos, atividade de pesquisa e tecnologia protegida para diferenciar suas ofertas. Esses movimentos podem aumentar a confiança dos compradores quando o desempenho de vivacidade é difícil de avaliar antes da implantação.
Oportunidades permanecem em verificação contínua e autenticação delegada para agentes de inteligência artificial, onde os modelos estabelecidos de certificação e implantação ainda são limitados. A vivacidade multimodal é outra área de competição para compradores que precisam de verificações de face, impressão digital, íris e voz. Esses requisitos são mais relevantes para ambientes de defesa, aplicação da lei e saúde que precisam de garantia além de um fluxo de trabalho exclusivo de face. A Daon registrou uma arquitetura de cinco patentes em agosto de 2026 para identidade digital pronta para computação quântica, incluindo medidas contra injeção e repetição. O alinhamento contínuo com a ISO/IEC 30107-3 e o futuro padrão ISO/IEC 25456 permanecerá relevante para aquisições regulamentadas. O mercado de detecção de ataques de apresentação permanece aberto a novos fornecedores, mas as exigências de qualificação limitam o acesso aos contratos mais regulamentados.
Líderes do Setor de Detecção de Ataques de Apresentação
-
Aware, Inc.
-
BioID GmbH
-
Daon, Inc.
-
Facephi Biometria, S.A.
-
FaceTec, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Março de 2026: A iProov reportou ter superado 1 milhão de transações diárias de verificação de identidade em 2025, e sua tecnologia Dynamic Liveness tornou-se a primeira solução a alcançar a avaliação Ingenium Nível 4 sob a CEN/TS 18099 Alto para detecção de ataques de injeção. A empresa também expandiu sua presença de implantação para incluir o sistema de Processamento Aprimorado de Passageiros da Alfândega e Proteção de Fronteiras dos Estados Unidos no Aeroporto de Aruba e no Aeroporto Internacional de Orlando.
- Novembro de 2025: A iProov tornou-se o primeiro fornecedor biométrico a satisfazer os requisitos duplos do NIST SP 800-63-4 para detecção de ataques de apresentação e detecção de ataques de injeção, combinando a certificação IAD CEN/TS 18099 Nível 2 Alto da Ingenium Biometrics com a certificação PAD de Verificação Facial FIDO. A conquista do padrão duplo estabeleceu um referencial de conformidade para aquisições de programas federais de identidade digital.
- Outubro de 2025: A Jumio obteve a certificação de conformidade ISO/IEC 30107-3 Nível 2 para sua tecnologia Jumio Liveness interna por meio da iBeta, um laboratório credenciado pelo NIST/NVLAP, validando a resiliência contra fotografias impressas, exibições em tela e máscaras 3D. O desenvolvimento interno representou uma mudança em relação à sua dependência anterior de provedores de vivacidade de terceiros.
- Junho de 2025: A Jumio lançou o Jumio Liveness Premium, incorporando iluminação ativa patenteada e análise orientada por inteligência artificial para proteção em tempo real contra deepfakes e ataques de injeção. O produto é respaldado por um portfólio que supera 300 patentes emitidas e pedidos de patente abrangendo quase 100 famílias de patentes.


Escopo do Relatório Global do Mercado de Detecção de Ataques de Apresentação
O mercado de detecção de ataques de apresentação compreende soluções de hardware e software projetadas para detectar e prevenir tentativas de falsificação contra sensores biométricos, analisando se o traço biométrico apresentado se origina de um ser humano vivo ou de um artefato falso, como uma fotografia impressa, repetição de vídeo, máscara 3D ou réplica sintética. Esses sistemas empregam técnicas incluindo detecção de vivacidade, análise de textura, detecção de profundidade, rastreamento de micromovimentos e mecanismos de desafio-resposta em modalidades biométricas de impressão digital, facial, íris e voz para distinguir usuários genuínos de ataques de apresentação, permitindo que as organizações protejam os processos de verificação de identidade em serviços bancários, controle de fronteiras, dispositivos móveis e aplicações de controle de acesso, enquanto cumprem os padrões PAD da ISO/IEC 30107 e os requisitos regulatórios de segurança de autenticação biométrica.
O Relatório do Mercado de Detecção de Ataques de Apresentação é Segmentado por Oferta (Software, Hardware e Serviços), Camada de Proteção (Detecção de Ataques de Apresentação no Ponto de Captura, Proteção contra Injeção Digital e Canal de Captura, e Soluções Integradas de PAD e Detecção de Injeção), Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), Governo e Administração Pública, Saúde e Ciências da Vida, Varejo e Comércio Eletrônico, Tecnologia da Informação e Telecomunicações, Transporte e Logística, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Defesa e Aplicação da Lei, e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Hardware |
| Serviços |
| Detecção de Ataques de Apresentação no Ponto de Captura |
| Proteção contra Injeção Digital e Canal de Captura |
| Soluções Integradas de PAD e Detecção de Injeção |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| Varejo e Comércio Eletrônico |
| Tecnologia da Informação e Telecomunicações |
| Transporte e Logística |
| Mídia e Entretenimento |
| Outros Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Colômbia | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Singapura | |
| Indonésia | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | |
| Israel | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Oferta | Software | |
| Hardware | ||
| Serviços | ||
| Por Camada de Proteção | Detecção de Ataques de Apresentação no Ponto de Captura | |
| Proteção contra Injeção Digital e Canal de Captura | ||
| Soluções Integradas de PAD e Detecção de Injeção | ||
| Por Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| Varejo e Comércio Eletrônico | ||
| Tecnologia da Informação e Telecomunicações | ||
| Transporte e Logística | ||
| Mídia e Entretenimento | ||
| Outros Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Colômbia | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Singapura | ||
| Indonésia | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | ||
| Israel | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||


Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de detecção de ataques de apresentação?
O tamanho do mercado de detecção de ataques de apresentação está projetado para expandir de 1,42 bilhões de USD em 2025 e 1,74 bilhões de USD em 2026 para 5,27 bilhões de USD até 2031, registrando um CAGR de 24,81% entre 2026 e 2031.
O que está impulsionando a demanda por detecção de ataques de apresentação?
A integração remota, os requisitos de carteira de identidade digital, a fraude biométrica e os ataques de injeção de deepfake estão aumentando a necessidade de controles de vivacidade. Esses fatores afetam serviços financeiros, saúde, programas governamentais e outros fluxos de trabalho que dependem de comprovação remota de identidade.
Qual oferta lidera a adoção de detecção de ataques de apresentação?
O software liderou com 58,49% da receita em 2025 porque pode funcionar com câmeras existentes e receber atualizações remotas de modelos. Essa abordagem suporta respostas mais rápidas quando os provedores identificam novas técnicas de falsificação física ou de injeção de software.
Qual modelo de implantação está crescendo mais rapidamente para verificação de vivacidade?
A implantação híbrida está projetada para crescer a um CAGR de 25,87% até 2031, sustentada pelas necessidades de residência de dados e escalabilidade. Ela pode manter a inferência biométrica em um ambiente controlado enquanto suporta fluxo de trabalho baseado em nuvem e funções de auditoria.
Qual setor de usuário final é o maior comprador de detecção de vivacidade?
O setor de Serviços Bancários, Financeiros e de Seguros (BFSI) deteve 27,69% da receita em 2025, sustentado pelas necessidades de KYC, prevenção à lavagem de dinheiro e prevenção de fraudes. Bancos, seguradoras e provedores de pagamento precisam de garantia adicional durante a abertura de contas, autenticação e transações de maior risco.
Qual região deve crescer mais rapidamente até 2031?
A Ásia-Pacífico está projetada para expandir a um CAGR de 27,61%, sustentada por grandes sistemas de identidade digital e modernização de KYC no setor financeiro. Índia, China, Coreia do Sul, Japão, Singapura, Indonésia e Austrália contribuem por meio de diferentes programas de identidade públicos e comerciais.
Página atualizada pela última vez em:



