
Taille et part du marché de la détection des attaques de présentation
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
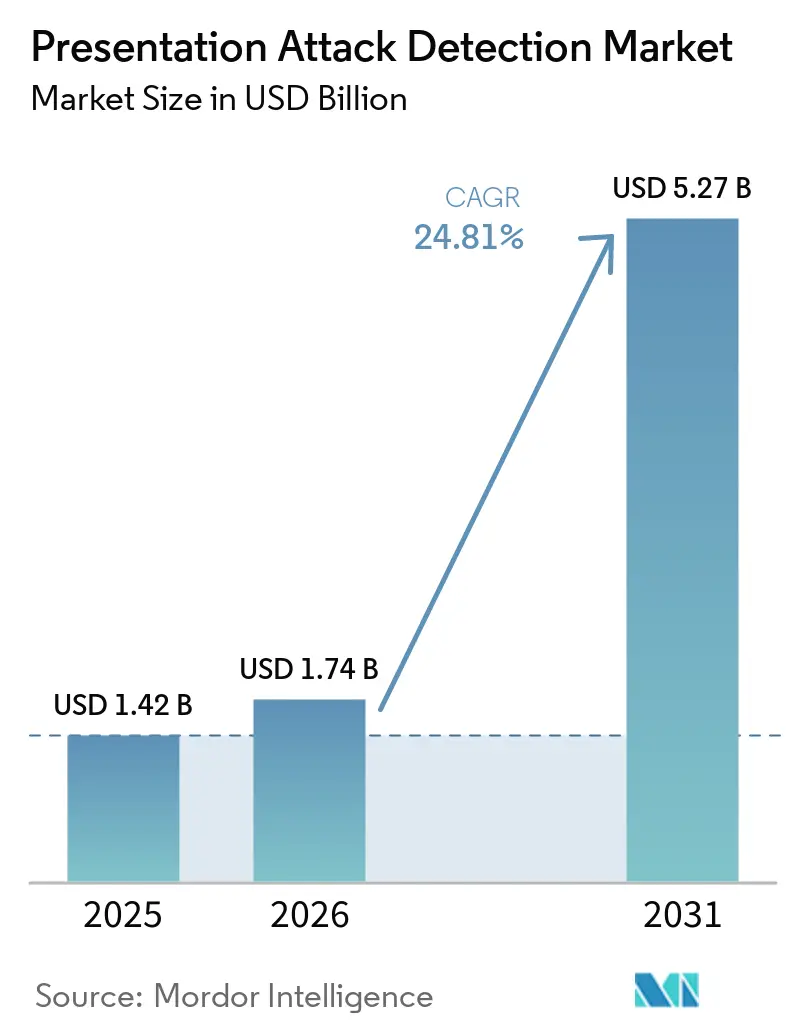
| Taille du Marché (2026) | 1.74 Milliards de dollars |
| Taille du Marché (2031) | 5.27 Milliards de dollars |
| Growth Rate (2026 - 2031) | 24.81 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la détection des attaques de présentation par Mordor Intelligence
La taille du marché de la détection des attaques de présentation devrait s'étendre de 1,42 milliard USD en 2025 et 1,74 milliard USD en 2026 à 5,27 milliards USD d'ici 2031, enregistrant un CAGR de 24,81 % entre 2026 et 2031. La vérification d'identité à distance est devenue une exigence fondamentale dans les services financiers, les soins de santé et les services gouvernementaux, ce qui accroît la demande de détection des attaques de présentation dans le cadre de l'ouverture de comptes, de l'accès aux services, de la prestation de prestations et de l'authentification des clients. Les attaques de présentation physiques, les attaques par injection numérique et les hypertrucages générés par l'IA ont élargi l'environnement de menaces que les systèmes d'identité doivent traiter au niveau de la caméra, de l'appareil et des canaux logiciels. Le marché de la détection des attaques de présentation bénéficie lorsque les portefeuilles d'identité numérique et les règles d'intégration à distance créent de nouvelles exigences de preuve de présence d'une personne vivante, notamment lorsqu'un justificatif est délivré ou renouvelé sans contact en personne. Les fournisseurs se font concurrence par la certification, les performances de détection, les tests transparents et la capacité à mettre à jour les algorithmes à mesure que les attaquants modifient leurs méthodes. Les API réutilisables et la tarification à la vérification mettent également des contrôles de vivacité certifiés à la portée des organisations de plus petite taille qui ont besoin de connecter des vérifications d'identité à des applications existantes sans réaliser un investissement initial important en infrastructure.
Points clés du rapport
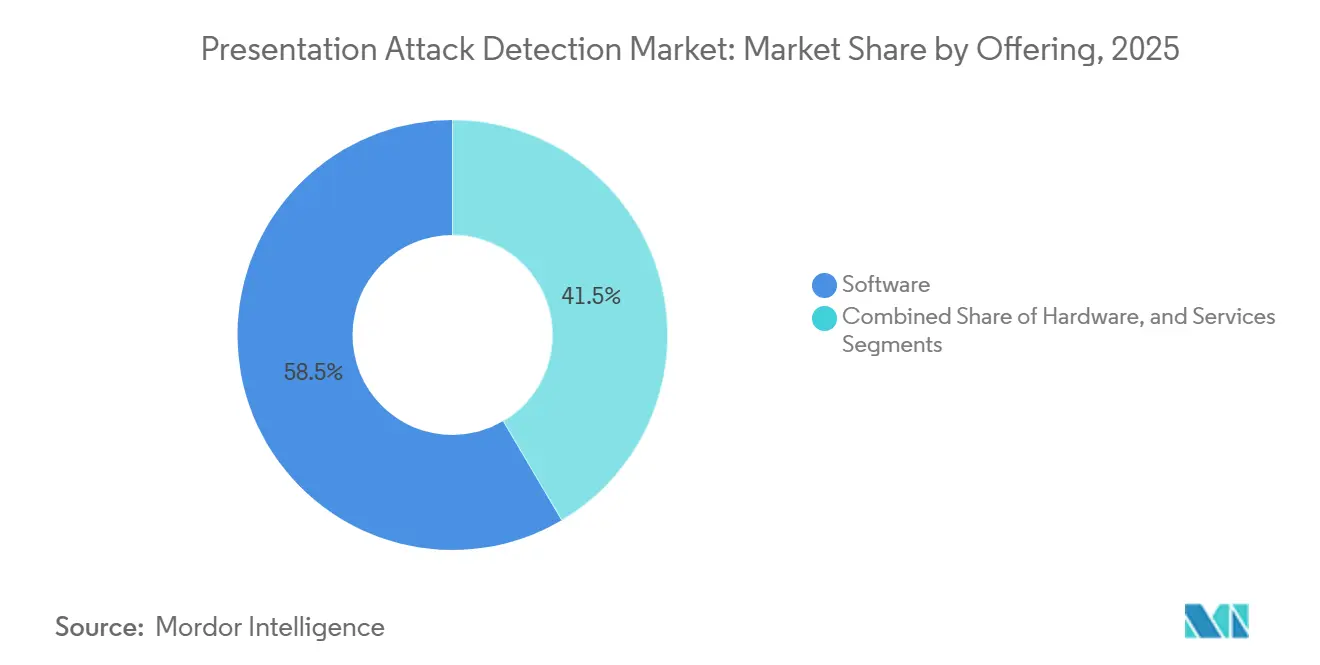
- Par offre, les logiciels représentaient 58,49 % du chiffre d'affaires du marché de la détection des attaques de présentation en 2025, tandis que les services devraient progresser à un CAGR de 27,18 % jusqu'en 2031.
- Par couche de protection, la détection des attaques de présentation au point de capture représentait 48,97 % du chiffre d'affaires en 2025, tandis que les solutions intégrées de détection PAD et d'injection devraient croître à un CAGR de 28,43 % jusqu'en 2031.
- Par déploiement, le cloud représentait 61,74 % du chiffre d'affaires en 2025, tandis que le déploiement hybride devrait progresser à un CAGR de 25,87 % jusqu'en 2031.
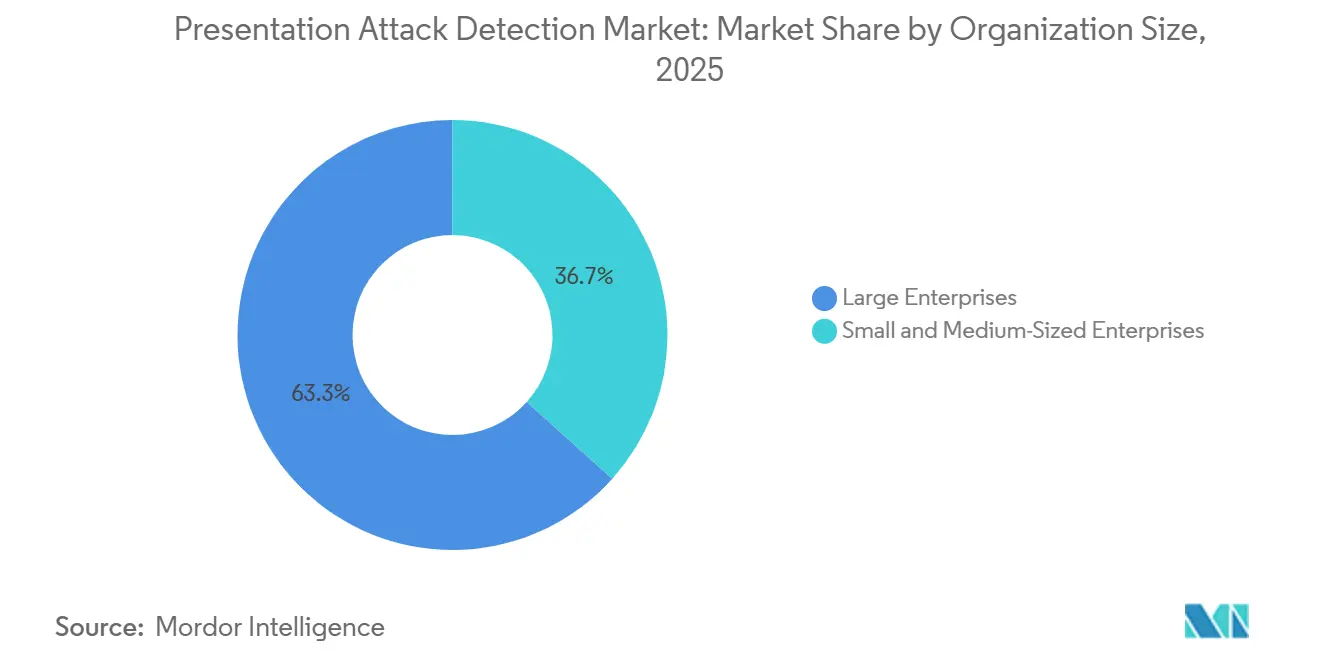
- Par taille d'organisation, les grandes entreprises représentaient 63,34 % du chiffre d'affaires du marché de la détection des attaques de présentation en 2025, tandis que les petites et moyennes entreprises devraient croître à un CAGR de 28,12 % jusqu'en 2031.
- Par utilisateur final, le secteur BFSI représentait 27,69 % du chiffre d'affaires en 2025, tandis que les soins de santé et les sciences de la vie devraient progresser à un CAGR de 26,93 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord représentait 38,53 % de la part du marché de la détection des attaques de présentation en 2025, tandis que la région Asie-Pacifique devrait progresser à un CAGR de 27,61 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de la détection des attaques de présentation
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Expansion de la vérification d'identité à distance et de l'intégration numérique | +5.5% | Mondial, particulièrement élevé en Asie-Pacifique et au Moyen-Orient et en Afrique | Court terme (≤ 2 ans) |
| Augmentation de la fraude biométrique, des hypertrucages et des attaques par rejeu | +4.8% | Mondial, élevé dans les services financiers nord-américains et européens | Court terme (≤ 2 ans) |
| Adoption réglementaire des normes de détection des attaques de présentation biométrique | +3.7% | Europe, Amérique du Nord et Asie-Pacifique en cœur, avec des répercussions au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Croissance de l'authentification sans friction dans les paiements et les services financiers | +3.1% | Mondial, porté par l'Amérique du Nord et l'Europe, avec des gains précoces à Singapour, en Inde et à São Paulo | Moyen terme (2-4 ans) |
| Améliorations des caméras et des capteurs permettant la détection PAD sur l'appareil | +2.4% | Pôle de fabrication d'appareils en Asie-Pacifique, avec des répercussions sur les chaînes d'approvisionnement mondiales des équipementiers | Moyen terme (2-4 ans) |
| API PAD réutilisables pour les plateformes d'identité numérique et les écosystèmes de développeurs | +1.9% | Mondial, avec une adoption précoce dans les écosystèmes de développeurs nord-américains et européens | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion de la vérification d'identité à distance et de l'intégration numérique
La vérification d'identité à distance passe du statut de différenciateur pour les fournisseurs fintech à celui d'infrastructure de base dans les services financiers, les soins de santé et les services gouvernementaux. Ce changement crée une demande pour le marché de la détection des attaques de présentation qui ne dépend pas uniquement des variations des événements de fraude signalés. La publication spéciale NIST 800-63-4 exige des contrôles de détection des attaques de présentation et des attaques par injection pour les fournisseurs de services d'accréditation conformes aux exigences fédérales aux États-Unis. Cette exigence fait de la vivacité biométrique un critère d'achat pour les organisations qui visent des services de niveau d'assurance d'identité 2 ou 3. Le déploiement d'eIDAS 2.0 a créé une exigence parallèle pour les États membres afin de fournir des portefeuilles d'identité numérique répondant au niveau d'assurance Élevé. Ces exigences étendent les contrôles de vivacité aux programmes d'émission de portefeuilles qui n'avaient auparavant aucune exigence distincte en matière de détection des attaques de présentation.
Augmentation de la fraude biométrique, des hypertrucages et des attaques par rejeu
Le marché de la détection des attaques de présentation répond à des attaques qui diffèrent des risques traités par les systèmes biométriques antérieurs. Les attaques par injection d'hypertrucages acheminent une vidéo synthétique dans un flux de travail d'authentification au lieu de placer une fausse image ou un masque devant une caméra. Le Forum économique mondial a documenté une augmentation de 783 % des attaques par injection d'hypertrucages en 2024 dans son Atlas de la cybercriminalité.[1]Forum économique mondial, "Atlas de la cybercriminalité," Forum économique mondial, weforum.org. La Commission fédérale du commerce a signalé 12,5 milliards USD de pertes totales dues à la fraude en 2024, dont 2,95 milliards USD provenant d'escroqueries à l'usurpation d'identité. Dans ce contexte, un résultat de correspondance faciale seul ne peut pas établir qu'un flux vidéo provient d'un capteur en direct authentique. Les organisations utilisent donc des combinaisons de détection au point de capture, de détection d'injection et de vérifications de l'intégrité des appareils.
Adoption réglementaire des normes de détection des attaques de présentation biométrique
Les organismes de normalisation passent des définitions communes aux exigences de test et de certification qui influencent les décisions d'achat. La norme ISO/IEC 30107-3:2023 fournit un cadre pour tester et rapporter les performances de détection des attaques de présentation.[2]Commission fédérale du commerce, "Consumer Sentinel Network Data Book 2024," Commission fédérale du commerce, ftc.gov. La norme soutient les approches de test utilisées dans les orientations du NIST, les programmes de vérification faciale FIDO et les spécifications techniques européennes. Le marché de la détection des attaques de présentation est également façonné par la CEN/TS 18099:2024, qui traite la détection des attaques par injection comme un domaine de menace distinct. Ces contrôles jouent toujours un rôle nécessaire dans une conception en couches, car un système qui ne vérifie que l'intégrité du canal logiciel n'identifierait pas un artefact physique présenté à une caméra authentique. La Chine a publié la norme GB/T 47519-2026 en avril 2026 en tant qu'adoption modifiée de la norme ISO/IEC 24741:2024, avec une mise en œuvre prévue pour novembre 2026. Des voies de test distinctes réduisent l'ensemble des fournisseurs capables de démontrer leur conformité aux risques de présentation et d'injection.
Croissance de l'authentification sans friction dans les paiements et les services financiers
Les prestataires de paiement accroissent leur utilisation de méthodes de vivacité passives qui ne nécessitent pas qu'un client effectue un défi visible. Les défis actifs peuvent ajouter des frictions à l'intégration et peuvent être difficiles pour les personnes âgées et les personnes handicapées. Les méthodes passives permettent aux équipes de n'utiliser un contrôle actif que lorsqu'une transaction présente un risque élevé. La Banque de réserve de l'Inde a signalé des pertes dues à la fraude de 21 367 crore INR, soit 2,56 milliards USD, au cours du premier semestre de l'exercice fiscal 2024-2025. Ces pertes attirent l'attention sur les contrôles d'identité dans les services bancaires mobiles et l'ouverture de comptes à distance. Le marché de la détection des attaques de présentation présente également une opportunité émergente dans la validation continue, à mesure que les agents d'IA effectuent des actions pour le compte d'utilisateurs vérifiés.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Préoccupations relatives à la confidentialité, au consentement et à la gouvernance des données biométriques | -3.2% | Europe, Amérique du Nord et Australie | Court terme (≤ 2 ans) |
| Risque de faux rejet et de performance démographique | -2.6% | Mondial, élevé en Inde, en Afrique et en Asie du Sud-Est | Moyen terme (2-4 ans) |
| Adaptation adversariale aux méthodes de détection divulguées publiquement | -1.8% | Mondial, avec le risque le plus élevé dans les déploiements financiers et gouvernementaux à haute valeur | Long terme (≥ 4 ans) |
| Interprétation fragmentée des certifications selon les juridictions de déploiement | -1.1% | Déploiements transfrontaliers en Europe, en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Préoccupations relatives à la confidentialité, au consentement et à la gouvernance des données biométriques
Les modèles biométriques ne peuvent pas être remplacés après une compromission, contrairement aux mots de passe. Cela fait de la gestion des données une question centrale pour les acheteurs sur le marché de la détection des attaques de présentation. La loi européenne sur l'IA classe certains systèmes d'identification biométrique comme à haut risque et exige des évaluations de conformité, un enregistrement dans des bases de données et une surveillance post-commercialisation. Ces obligations peuvent allonger les cycles d'achat et augmenter la charge de conformité pour les entreprises. La loi BIPA de l'Illinois et les lois connexes au Texas et à Washington ont également accru l'exposition des organisations qui traitent des données biométriques sans consentement explicite. Les fournisseurs proposant des produits sur l'appareil, hybrides ou en cloud privé peuvent répondre aux besoins de résidence des données tout en préservant les performances requises pour la détection de vivacité.
Risque de faux rejet et de performance démographique
Les modèles de vivacité entraînés sur des ensembles de données non représentatifs peuvent rejeter des utilisateurs légitimes de certains groupes démographiques à un taux plus élevé. Les utilisateurs plus âgés, les personnes à la peau plus foncée et les personnes présentant certaines conditions physiques peuvent faire face à un risque de rejet plus élevé lorsque les tests sont incomplets. La norme ISO/IEC 19795-10 établit des procédures pour mesurer les effets démographiques dans les systèmes biométriques. Les orientations du NIST reconnaissent également les tests démographiques comme faisant partie de l'évaluation des systèmes biométriques fédéraux. Un faux rejet peut entraîner l'abandon par le client, un accès retardé aux soins de santé ou des retards dans le versement des prestations au fil du temps. Les fournisseurs qui publient les résultats des tests démographiques aux côtés des certifications de vivacité sont mieux positionnés dans les appels d'offres réglementés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les logiciels sont en tête tandis que les services s'étendent avec la complexité du déploiement
Les logiciels représentaient 58,49 % de la part du marché de la détection des attaques de présentation en 2025. Les produits logiciels peuvent utiliser des caméras déjà installées dans les appareils des clients, les réseaux d'agences et les environnements d'entreprise, évitant ainsi le cycle d'achat de nouveaux capteurs. Ils peuvent recevoir des mises à jour de modèles peu après que les fournisseurs ont identifié un nouvel instrument d'attaque ou un changement dans le comportement des attaquants. Cette capacité donne aux fournisseurs de logiciels un cycle de réponse plus rapide que les produits qui dépendent du remplacement de matériel dédié dans de nombreux emplacements. La livraison en cloud renforce cette approche car les modèles de détection mis à jour peuvent être distribués sans modifications des appareils physiques, des installations locales ou des inventaires de matériel des clients.
Les services devraient enregistrer un CAGR de 27,18 % de 2026 à 2031. Les opérations gérées, le support à l'intégration, les évaluations par équipe rouge, l'orchestration d'API et l'assistance à la configuration continue sont inclus dans cette catégorie. Les organisations ont souvent besoin d'aide pour connecter les outils de vivacité aux processus de vérification d'identité, de surveillance de la fraude, d'ouverture de comptes et d'intégration des clients. Elles doivent également gérer les exigences associées aux normes ISO/IEC 30107-3, CEN/TS 18099, aux orientations du NIST et à la certification FIDO. La demande de services reflète les exigences de gestion continue des déploiements multi-normes et multi-fournisseurs, plutôt qu'un simple manque de maturité des produits logiciels. Les prestataires de services doivent également aider les clients à établir des procédures d'escalade, des plans de test et des responsabilités entre les équipes chargées de la fraude, de l'identité, de la sécurité et des opérations clients, car les performances en direct affectent chacune de ces fonctions.


Par couche de protection : la défense intégrée gagne du terrain à mesure que les surfaces d'attaque convergent
La détection des attaques de présentation au point de capture représentait 48,97 % du marché de la détection des attaques de présentation en 2025. Cette couche traite les photographies imprimées, les rejeux sur écran et les masques 3D qu'un attaquant présente à une caméra physique lors de l'enrôlement ou de l'authentification. Les institutions financières, les organismes publics et les fournisseurs d'identité grand public utilisent ces contrôles depuis de nombreuses années dans les flux de travail d'identité à distance et en personne. Sa base de déploiement établie soutient sa position de couche de protection la plus importante, car l'usurpation physique reste un risque pertinent pour la vérification par caméra. La protection contre l'injection numérique et la capture de canal traite le contenu synthétique envoyé via des caméras virtuelles, des caméras USB, des hooks de fonctions ou d'autres voies logicielles. Cette méthode peut contourner les contrôles au point de capture car la caméra physique n'est jamais impliquée dans la création du flux vidéo. Ces contrôles jouent toujours un rôle nécessaire dans une conception en couches, car un système qui ne vérifie que l'intégrité du canal logiciel n'identifierait pas un artefact physique présenté à une caméra authentique.
Les solutions intégrées de détection PAD et d'injection devraient croître à un CAGR de 28,43 % jusqu'en 2031. Ces produits combinent des contrôles de vivacité orientés caméra avec une protection contre la vidéo manipulée entrant dans le canal logiciel d'authentification. La conception répond à l'importance croissante des attaques par injection d'hypertrucages sur le marché de la détection des attaques de présentation et à la nécessité de protéger les deux surfaces d'attaque. Le Forum économique mondial a signalé que les attaques par injection d'hypertrucages ont augmenté de 783 % en 2024. Un seul fournisseur intégré peut réduire la charge opérationnelle liée à la gestion de contrats, d'évaluations, de voies de certification et de procédures de réponse aux incidents distincts. Aware a signalé zéro exploit d'injection réussi sur 600 tentatives lors de son évaluation BixeLab de mai 2026 alignée sur la CEN/TS 18099:2024. Le résultat montre également pourquoi les acheteurs demandent des preuves de test reflétant les conditions de caméra virtuelle, d'appareil rooté et d'autres conditions d'injection, plutôt que de s'appuyer uniquement sur les résultats de tests d'usurpation physique hérités.
Par déploiement : le cloud domine tandis que le déploiement hybride répond aux pressions de souveraineté des données
Le déploiement cloud représentait 61,74 % de la part du marché de la détection des attaques de présentation en 2025. Les services cloud permettent aux fournisseurs de faire évoluer la vérification de vivacité à travers les applications et les emplacements des clients sans installer d'infrastructure dédiée sur chaque site client. Ils facilitent également la distribution de mises à jour continues des modèles à mesure que de nouvelles méthodes de présentation et d'injection émergent. La documentation d'Amazon Rekognition Face Liveness et d'Azure Face Liveness décrit les capacités de vivacité fournies par le cloud pour les équipes d'application qui créent des flux de travail d'identité.[3]Microsoft, "Concept de détection de vivacité faciale," Microsoft Learn, learn.microsoft.com. Ces outils peuvent réduire le temps et l'infrastructure spécialisée nécessaires à une organisation de taille moyenne pour déployer une vérification d'identité. Le traitement sur site reste important dans les domaines de la défense, des forces de l'ordre, du renseignement et d'autres contextes avec des classifications de données biométriques, des règles de sécurité gouvernementales ou des exigences de fonctionnement en réseau isolé. Ces acheteurs peuvent également accorder de la valeur au contrôle direct de l'appareil de capture, de l'environnement de traitement biométrique et des enregistrements d'audit lorsque le service est utilisé dans un contexte opérationnel sensible.
Le déploiement hybride devrait croître à un CAGR de 25,87 % de 2026 à 2031. Une configuration hybride peut effectuer l'inférence biométrique localement ou sur l'appareil tout en utilisant des systèmes cloud pour la gestion des flux de travail, les fonctions d'audit et l'orchestration des services. Cette séparation aide les organisations à équilibrer l'évolutivité des applications avec les exigences de résidence des données et le traitement contrôlé des modèles biométriques sensibles. La loi indienne sur la protection des données personnelles numériques a renforcé l'attention portée à la gestion sécurisée des données personnelles. L'intégration transfrontalière dans les soins de santé et les services financiers multinationaux peut bénéficier lorsque le traitement biométrique local est combiné à des flux de travail d'identité gérés de manière centralisée. Le secteur de la détection des attaques de présentation a donc un rôle pour les modèles cloud, sur site et hybrides plutôt qu'une seule voie de déploiement. Le modèle approprié dépend de l'environnement opérationnel de l'acheteur, de la sensibilité des données biométriques, du besoin de mises à jour fréquentes des modèles et des emplacements géographiques dans lesquels le service sera utilisé.
Par taille d'organisation : les dépenses des grandes entreprises sont en tête tandis que les PME accélèrent
Les grandes entreprises représentaient 63,34 % du marché de la détection des attaques de présentation en 2025. Les grandes institutions financières, les organismes publics et les systèmes de santé peuvent soutenir le travail d'intégration, de conformité et d'exploitation requis pour les programmes de vivacité d'entreprise. Elles achètent fréquemment ces capacités dans le cadre de contrats plus larges de gouvernance des identités ou de contrôle de la fraude plutôt que comme des produits isolés. Les équipes internes d'assurance d'identité, les centres d'opérations de sécurité et les obligations de conformité multi-juridictionnelles soutiennent également des budgets plus importants et des processus d'achat plus formels. Ces acheteurs exigent des contrôles documentés, des performances reproductibles, des preuves d'audit et des expériences utilisateur cohérentes à travers de nombreux parcours clients et employés. Leurs décisions d'achat combinent souvent la prévention de la fraude, l'expérience client, les opérations de sécurité et les exigences réglementaires. Cela fait des grandes organisations la base de revenus actuelle pour les fournisseurs spécialisés en vivacité. Leurs programmes couvrent généralement l'enrôlement, l'authentification, la récupération de compte, l'approbation des transactions et d'autres décisions d'identité, ce qui signifie que les fournisseurs doivent démontrer des performances fiables dans un ensemble plus large de conditions d'exploitation qu'un simple pilote d'application.
Les petites et moyennes entreprises devraient croître à un CAGR de 28,12 % jusqu'en 2031. Les SDK réutilisables, les API et la tarification à la vérification réduisent le coût initial du déploiement de capacités de vivacité certifiées. Ces approches permettent aux organisations de plus petite taille d'acheter un niveau de service aligné sur leur volume de transactions plutôt que de maintenir une infrastructure biométrique dédiée. Le marché de la détection des attaques de présentation peut donc atteindre des entreprises qui manquaient auparavant du capital, du personnel d'ingénierie ou de l'échelle de déploiement nécessaires pour des systèmes dédiés. Les tests de niveau 2 ISO/IEC 30107-3 sont devenus une attente importante dans les services financiers et les marchés publics gouvernementaux.[4]Ministère de l'électronique et des technologies de l'information, "Loi sur la protection des données personnelles numériques 2023," Gouvernement de l'Inde, meity.gov.in. Les fournisseurs de plateformes qui intègrent des contrôles certifiés dans des outils d'identité clés en main peuvent étendre l'accès aux vérifications de niveau réglementaire. La voie d'adoption suit les cycles technologiques d'identité antérieurs, où les grandes organisations ont déployé des systèmes en premier et les utilisateurs plus petits ont suivi à mesure que les outils de développement s'amélioraient. Cette transition peut accroître l'adoption dans les services en ligne où l'organisation a besoin d'une vérification d'identité efficace mais ne peut pas maintenir des équipes biométriques spécialisées ou investir dans un déploiement initial important.
Par utilisateur final : le secteur BFSI ancre les revenus tandis que les soins de santé progressent rapidement
Le secteur BFSI représentait 27,69 % du marché de la détection des attaques de présentation en 2025. Les processus KYC, les exigences de lutte contre le blanchiment d'argent, les contrôles d'ouverture de comptes et les règles d'assurance d'identité ont fait de la vérification de vivacité une considération courante pour les banques, les assureurs et les prestataires de paiement. Le programme de certification de vérification faciale FIDO a également fourni un point de référence commun pour les produits d'identité du secteur financier et l'évaluation des fournisseurs. La Banque de réserve de l'Inde a enregistré 21 367 crore INR, soit 2,56 milliards USD, de pertes dues à la fraude au cours du premier semestre de l'exercice fiscal 2024-2025. Le gouvernement et l'administration publique sont également des acheteurs importants car l'accès à distance aux prestations, les programmes d'identité nationale, le contrôle aux frontières et la prestation de services sociaux nécessitent une preuve de présence fiable. Le marché de la détection des attaques de présentation soutient ces cas d'usage où une correspondance faciale standard ne peut pas confirmer indépendamment une capture en direct. Les institutions financières utilisent cette assurance supplémentaire lors de l'ouverture de comptes à distance, de l'approbation d'activités à risque élevé, de la récupération d'accès ou de la validation d'un client avant qu'une transaction sensible ne soit effectuée.
Le secteur des soins de santé et des sciences de la vie devrait progresser à un CAGR de 26,93 % de 2026 à 2031. L'intégration en télémédecine, l'accès à distance aux patients, la prescription électronique, les demandes d'assurance et l'accès aux services cliniques créent des applications pratiques pour les contrôles de vivacité. Chaque flux de travail nécessite la certitude qu'une personne vérifiée est présente au moment de l'accès, de l'enrôlement, de la prescription ou de la transaction. Le commerce de détail et le commerce électronique adoptent également la vivacité passive pour les vérifications d'âge, la récupération de compte et l'authentification des paiements à haute valeur. La demande dans les technologies de l'information et les télécommunications est soutenue par les exigences d'enregistrement biométrique des cartes SIM, notamment l'exigence de reconnaissance faciale de la Corée du Sud effective au 6 juillet 2026. La défense et les forces de l'ordre ont des exigences à haute valeur pour la vivacité multimodale utilisant les modalités faciale, d'empreinte digitale, d'iris et de voix. Ces déploiements exigent que les fournisseurs tiennent compte de différents capteurs, environnements d'exploitation, populations d'utilisateurs et types d'attaques, ce qui fait de l'intégration et des tests des éléments importants du processus de déploiement.
Analyse géographique
L'Amérique du Nord représentait 38,53 % du chiffre d'affaires mondial en 2025. La région est soutenue par les orientations fédérales américaines en matière d'identité et par une large population d'institutions financières opérant à des niveaux d'assurance plus élevés. La publication spéciale NIST 800-63-4 exige des contrôles de détection des attaques de présentation et d'injection pour les services d'accréditation conformes aux exigences fédérales. Les États-Unis dominent la demande régionale grâce aux programmes de conformité financière et à l'infrastructure d'assurance d'identité. Le Canada contribue à l'activité d'achat grâce à son Programme d'identité numérique et aux travaux d'identité électronique provinciaux. Les lois étatiques sur la confidentialité biométrique façonnent également la conception des produits car les acheteurs d'entreprise ont besoin de minimisation des données, de chiffrement et d'enregistrements de consentement.
L'Europe est façonnée par la loi européenne sur l'IA et les exigences en matière de portefeuille numérique eIDAS 2.0. La loi européenne sur l'IA établit des obligations pour les systèmes biométriques à haut risque, notamment l'évaluation de la conformité et la surveillance post-commercialisation. eIDAS 2.0 exige que les États membres fournissent des portefeuilles numériques au niveau d'assurance Élevé. Le Royaume-Uni, l'Allemagne et la France restent les plus grands marchés nationaux de la région. Le programme France 2030 a financé CLR Labs en janvier 2026 pour des travaux liés à la normalisation biométrique et de l'identité numérique. Cet investissement soutient le développement de la norme ISO/IEC 25456 pour la détection des attaques par injection et peut influencer la qualification future des fournisseurs.
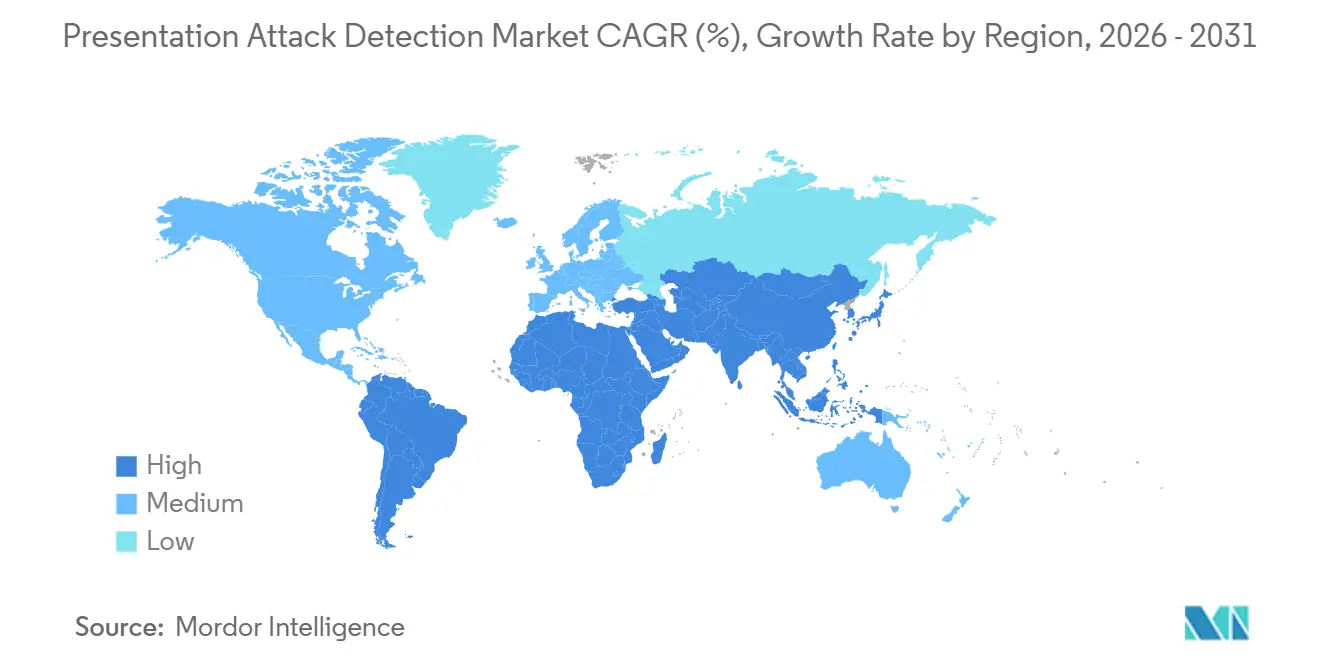
L'Asie-Pacifique devrait croître à un CAGR de 27,61 % de 2026 à 2031. Le système Aadhaar de l'Inde soutient la demande dans les secteurs bancaire, des télécommunications et des services publics car il fonctionne à très grande échelle d'identité biométrique. La Chine a publié la norme GB/T 47519-2026 en avril 2026 et aligne le déploiement biométrique national sur les normes internationales.[5]Administration de la normalisation de Chine, "GB/T 47519-2026 Technologies de l'information Biométrie Vue d'ensemble et application," Administration de la normalisation de Chine, gb-gbt.com. Le changement d'enregistrement des cartes SIM en Corée du Sud en juillet 2026 a ajouté un cas d'usage de télécommunications pour la vérification de vivacité. Le Japon, Singapour, l'Indonésie et l'Australie contribuent par la réforme de l'identité numérique et la modernisation du KYC dans le secteur financier. L'Amérique du Sud offre une demande portée par le secteur des technologies financières du Brésil, tandis que la Colombie et l'Argentine développent des programmes d'inclusion numérique. Le Moyen-Orient est porté par les Émirats arabes unis et l'Arabie saoudite grâce à des programmes nationaux d'identité numérique, et l'Afrique présente une demande à un stade précoce liée aux discussions sur les politiques d'enregistrement des cartes SIM et de KYC. Interpol a signalé l'implication de l'IA dans 55 % des cybercrimes africains signalés en 2025 et a noté que les incidents d'hypertrucages ont été multipliés par sept entre le deuxième et le quatrième trimestre 2024.

Paysage concurrentiel
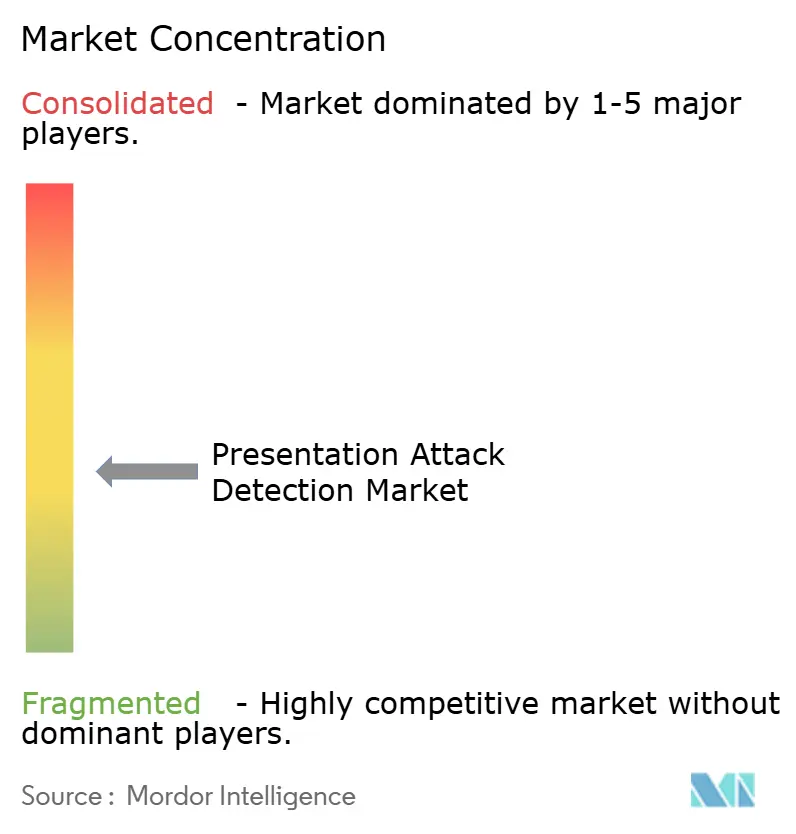
Le marché de la détection des attaques de présentation présente un niveau de plateforme modérément fragmenté et comprend un groupe certifié de fournisseurs biométriques spécialisés, ainsi qu'un groupe plus fragmenté d'intégrateurs, de plateformes et de fournisseurs régionaux. Les fournisseurs spécialisés disposant de certifications ISO/IEC 30107-3 de niveau 2 ou supérieur sont plus susceptibles de concourir pour des contrats dans les services financiers et gouvernementaux. La validation de la détection des attaques par injection devient une autre qualification importante pour ces acheteurs. La certification FIDO, les évaluations du Département de la sécurité intérieure des États-Unis et les tests en laboratoire fournissent des preuves supplémentaires utilisées dans les marchés publics. Ces certifications créent un seuil d'entrée plus élevé car les fournisseurs ont besoin de produits matures, de temps et de financement pour réaliser des évaluations indépendantes. Le marché de la détection des attaques de présentation est donc plus concentré dans les contrats à haute assurance que dans les travaux de marque blanche et d'intégration.
iProov a utilisé son produit Dynamic Liveness et des évaluations par des tiers pour soutenir un positionnement axé sur la conformité. Son annonce de février 2026 indiquait qu'il combinait la certification de détection des attaques par injection CEN/TS 18099 de niveau 2 Élevé avec la certification PAD de vérification faciale FIDO. Jumio a obtenu la certification de conformité ISO/IEC 30107-3 de niveau 2 pour sa technologie de vivacité interne en octobre 2025. La décision de brevet de FaceTec en juin 2026 a renforcé la valeur des méthodes de vivacité 3D propriétaires. Les fournisseurs utilisent la certification, les tests de produits, l'activité de recherche et la technologie protégée pour différencier leurs offres. Ces démarches peuvent améliorer la confiance des acheteurs lorsque les performances de vivacité sont difficiles à évaluer avant le déploiement.
Des opportunités subsistent dans la vérification continue et l'authentification déléguée pour les agents d'IA, où les modèles de certification et de déploiement établis sont encore limités. La vivacité multimodale est un autre domaine de concurrence pour les acheteurs qui ont besoin de vérifications faciales, d'empreintes digitales, d'iris et de voix. Ces exigences sont les plus pertinentes pour les contextes de défense, de forces de l'ordre et de soins de santé qui nécessitent une assurance au-delà d'un flux de travail basé uniquement sur le visage. Daon a déposé une architecture de cinq brevets en août 2026 pour une identité numérique prête pour le quantique, incluant des mesures contre l'injection et le rejeu. L'alignement continu avec la norme ISO/IEC 30107-3 et la future norme ISO/IEC 25456 restera pertinent pour les marchés publics réglementés. Le marché de la détection des attaques de présentation reste ouvert aux nouveaux fournisseurs, mais les exigences de qualification limitent l'accès aux contrats les plus réglementés.
Leaders du secteur de la détection des attaques de présentation
Aware, Inc.
BioID GmbH
Daon, Inc.
Facephi Biometria, S.A.
FaceTec, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Mars 2026 : iProov a annoncé avoir dépassé 1 million de transactions quotidiennes de vérification d'identité en 2025, et sa technologie Dynamic Liveness est devenue la première solution à obtenir l'évaluation Ingenium de niveau 4 selon la CEN/TS 18099 Élevé pour la détection des attaques par injection. La société a également étendu son empreinte de déploiement pour inclure le système de traitement amélioré des passagers de l'Administration des douanes et de la protection des frontières des États-Unis à l'aéroport d'Aruba et à l'aéroport international d'Orlando.
- Novembre 2025 : iProov est devenu le premier fournisseur biométrique à satisfaire aux doubles exigences de la NIST SP 800-63-4 en matière de détection des attaques de présentation et de détection des attaques par injection, combinant la certification IAD CEN/TS 18099 de niveau 2 Élevé d'Ingenium Biometrics avec la certification PAD de vérification faciale FIDO. Cette double réalisation normative a établi un référentiel de conformité pour les marchés publics des programmes fédéraux d'identité numérique.
- Octobre 2025 : Jumio a obtenu la certification de conformité ISO/IEC 30107-3 de niveau 2 pour sa technologie Jumio Liveness interne via iBeta, un laboratoire accrédité NIST/NVLAP, validant la résilience contre les photos imprimées, les affichages sur écran et les masques 3D. Le développement interne représentait un changement par rapport à sa dépendance antérieure à des fournisseurs de vivacité tiers.
- Juin 2025 : Jumio a lancé Jumio Liveness Premium, intégrant un éclairage actif breveté et une analyse pilotée par l'IA pour une protection en temps réel contre les hypertrucages et les attaques par injection. Le produit est soutenu par un portefeuille dépassant 300 brevets délivrés et demandes de brevets couvrant près de 100 familles de brevets.


Périmètre du rapport mondial sur le marché de la détection des attaques de présentation
Le marché de la détection des attaques de présentation comprend des solutions matérielles et logicielles conçues pour détecter et prévenir les tentatives d'usurpation contre les capteurs biométriques en analysant si le trait biométrique présenté provient d'un être humain vivant ou d'un artefact factice, tel qu'une photographie imprimée, un rejeu vidéo, un masque 3D ou une réplique synthétique. Ces systèmes emploient des techniques incluant la détection de vivacité, l'analyse de texture, la détection de profondeur, le suivi des micro-mouvements et les mécanismes de défi-réponse à travers les modalités biométriques d'empreinte digitale, faciale, d'iris et de voix pour distinguer les utilisateurs authentiques des attaques de présentation, permettant aux organisations de sécuriser les processus de vérification d'identité dans les secteurs bancaire, du contrôle aux frontières, des appareils mobiles et du contrôle d'accès tout en se conformant aux normes PAD ISO/IEC 30107 et aux exigences réglementaires en matière de sécurité de l'authentification biométrique.
Le rapport sur le marché de la détection des attaques de présentation est segmenté par offre (logiciels, matériels et services), couche de protection (détection des attaques de présentation au point de capture, protection contre l'injection numérique et la capture de canal, et solutions intégrées de détection PAD et d'injection), déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), utilisateur final (banque, services financiers et assurance (BFSI), gouvernement et administration publique, soins de santé et sciences de la vie, commerce de détail et commerce électronique, technologies de l'information et télécommunications, transport et logistique, médias et divertissement, établissements d'enseignement et de recherche, défense et forces de l'ordre, et autres utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Matériels |
| Services |
| Détection des attaques de présentation au point de capture |
| Protection contre l'injection numérique et la capture de canal |
| Solutions intégrées de détection PAD et d'injection |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Soins de santé et sciences de la vie |
| Commerce de détail et commerce électronique |
| Technologies de l'information et télécommunications |
| Transport et logistique |
| Médias et divertissement |
| Autres utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Colombie | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Singapour | |
| Indonésie | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Israël | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par offre | Logiciels | |
| Matériels | ||
| Services | ||
| Par couche de protection | Détection des attaques de présentation au point de capture | |
| Protection contre l'injection numérique et la capture de canal | ||
| Solutions intégrées de détection PAD et d'injection | ||
| Par déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par utilisateur final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Soins de santé et sciences de la vie | ||
| Commerce de détail et commerce électronique | ||
| Technologies de l'information et télécommunications | ||
| Transport et logistique | ||
| Médias et divertissement | ||
| Autres utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Colombie | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Singapour | ||
| Indonésie | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Israël | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la détection des attaques de présentation ?
La taille du marché de la détection des attaques de présentation devrait s'étendre de 1,42 milliard USD en 2025 et 1,74 milliard USD en 2026 à 5,27 milliards USD d'ici 2031, enregistrant un CAGR de 24,81 % entre 2026 et 2031.
Qu'est-ce qui stimule la demande de détection des attaques de présentation ?
L'intégration à distance, les exigences en matière de portefeuille d'identité numérique, la fraude biométrique et les attaques par injection d'hypertrucages accroissent le besoin de contrôles de vivacité. Ces facteurs affectent les services financiers, les soins de santé, les programmes gouvernementaux et d'autres flux de travail qui dépendent de la preuve d'identité à distance.
Quelle offre est en tête de l'adoption de la détection des attaques de présentation ?
Les logiciels étaient en tête avec 58,49 % du chiffre d'affaires en 2025 car ils peuvent fonctionner avec des caméras existantes et recevoir des mises à jour de modèles à distance. Cette approche soutient des réponses plus rapides lorsque les fournisseurs identifient de nouvelles techniques d'usurpation physique ou d'injection logicielle.
Quel modèle de déploiement connaît la croissance la plus rapide pour la vérification de vivacité ?
Le déploiement hybride devrait croître à un CAGR de 25,87 % jusqu'en 2031, soutenu par les besoins de résidence des données et d'évolutivité. Il peut maintenir l'inférence biométrique dans un environnement contrôlé tout en prenant en charge les fonctions de flux de travail et d'audit basées sur le cloud.
Quel secteur d'utilisateurs finaux est le plus grand acheteur de détection de vivacité ?
Le secteur BFSI représentait 27,69 % du chiffre d'affaires en 2025, soutenu par les besoins en matière de KYC, de lutte contre le blanchiment d'argent et de prévention de la fraude. Les banques, les assureurs et les prestataires de paiement ont besoin d'une assurance supplémentaire lors de l'ouverture de comptes, de l'authentification et des transactions à risque plus élevé.
Quelle région devrait connaître la croissance la plus rapide jusqu'en 2031 ?
L'Asie-Pacifique devrait progresser à un CAGR de 27,61 %, soutenue par de grands systèmes d'identité numérique et la modernisation du KYC dans le secteur financier. L'Inde, la Chine, la Corée du Sud, le Japon, Singapour, l'Indonésie et l'Australie contribuent chacun à travers différents programmes d'identité publics et commerciaux.
Dernière mise à jour de la page le:



