
Tamaño y Participación del Mercado de Detección de Ataques de Presentación
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 1.74 Mil millones de dólares |
| Tamaño del Mercado (2031) | 5.27 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 24.81 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Detección de Ataques de Presentación por Mordor Intelligence
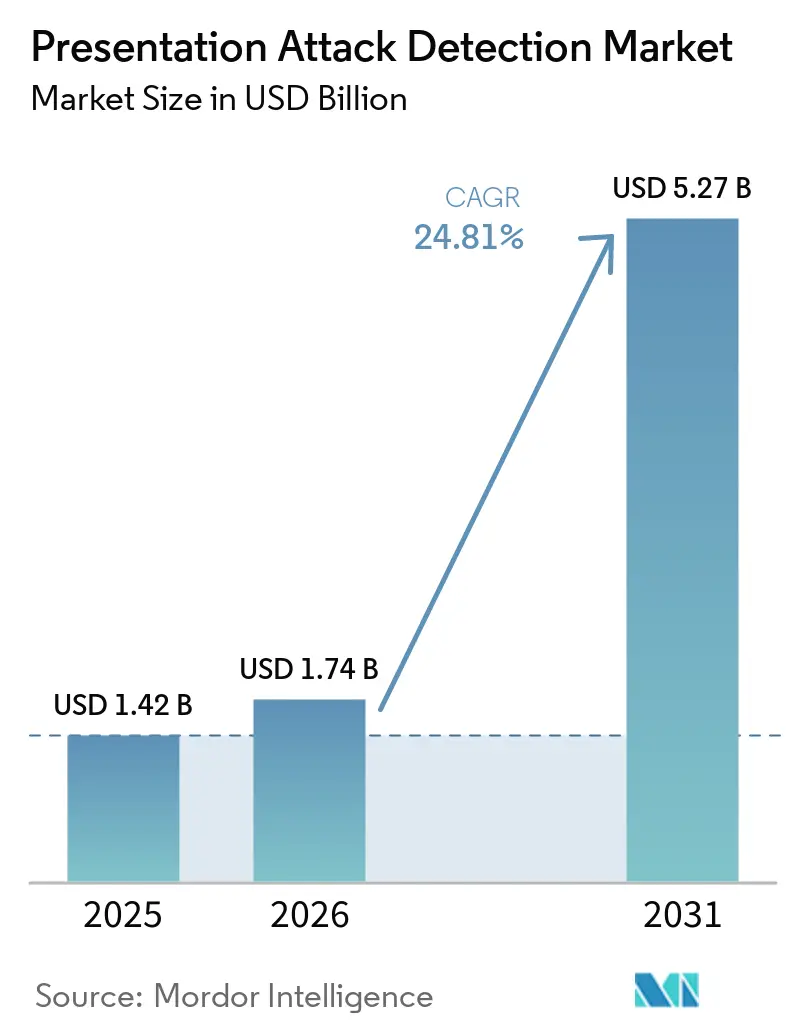
Se proyecta que el tamaño del mercado de detección de ataques de presentación se expanda desde 1,42 mil millones de USD en 2025 y 1,74 mil millones de USD en 2026 hasta 5,27 mil millones de USD en 2031, registrando una CAGR del 24,81% entre 2026 y 2031. La verificación de identidad remota se ha convertido en un requisito fundamental en los servicios financieros, la atención médica y los servicios gubernamentales, lo que incrementa la demanda de detección de ataques de presentación en la apertura de cuentas, el acceso a servicios, la entrega de beneficios y la autenticación de clientes. Los ataques de presentación físicos, los ataques de inyección digital y los deepfakes generados por inteligencia artificial han ampliado el entorno de amenazas que los sistemas de identidad deben abordar a nivel de cámara, dispositivo y canal de software. El mercado de detección de ataques de presentación se beneficia cuando las carteras de identidad digital y las normas de incorporación remota crean nuevos requisitos para la prueba de una persona viva, especialmente cuando una credencial se emite o renueva sin contacto presencial. Los proveedores compiten a través de la certificación, el rendimiento de detección, las pruebas transparentes y la capacidad de actualizar algoritmos a medida que los atacantes cambian sus métodos. Las API reutilizables y los precios de pago por verificación también están poniendo los controles de detección de vida certificados al alcance de organizaciones más pequeñas que necesitan conectar las verificaciones de identidad a las aplicaciones existentes sin realizar una gran inversión inicial en infraestructura.
Conclusiones Clave del Informe
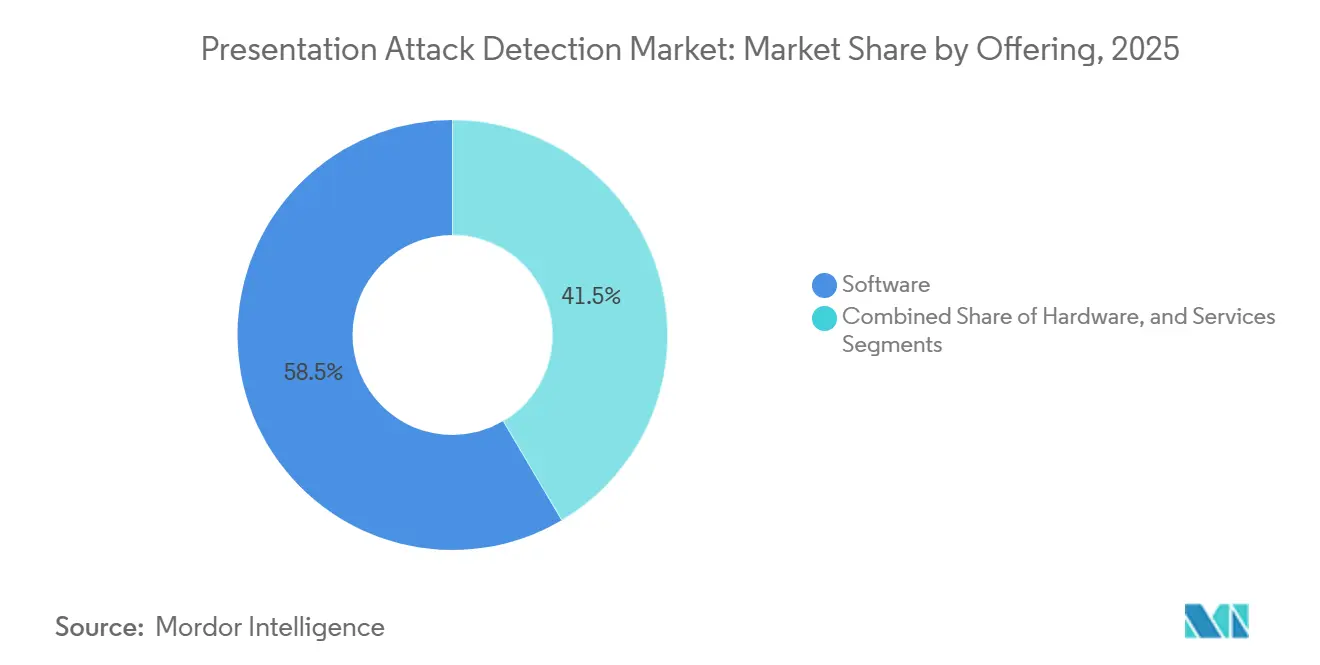
- Por oferta, el software representó el 58,49% de los ingresos del mercado de detección de ataques de presentación en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 27,18% hasta 2031.
- Por capa de protección, la detección de ataques de presentación en punto de captura representó el 48,97% de los ingresos en 2025, mientras que se proyecta que las soluciones integradas de detección de ataques de presentación y detección de inyección crezcan a una CAGR del 28,43% hasta 2031.
- Por implementación, la nube representó el 61,74% de los ingresos en 2025, mientras que se proyecta que la implementación híbrida avance a una CAGR del 25,87% hasta 2031.
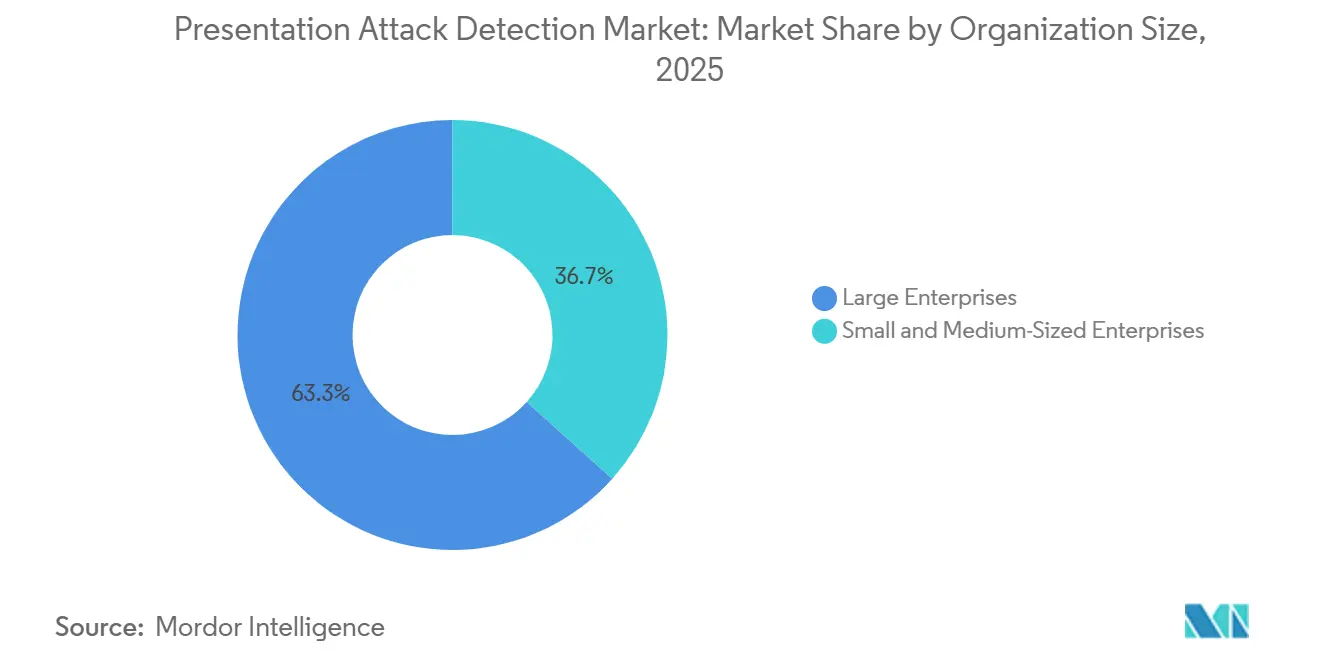
- Por tamaño de organización, las grandes empresas representaron el 63,34% de los ingresos en el mercado de detección de ataques de presentación en 2025, mientras que se proyecta que las pequeñas y medianas empresas crezcan a una CAGR del 28,12% hasta 2031.
- Por usuario final, el sector BFSI representó el 27,69% de los ingresos en 2025, mientras que se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 26,93% hasta 2031.
- Por geografía, América del Norte representó el 38,53% de la participación del mercado de detección de ataques de presentación en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 27,61% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Detección de Ataques de Presentación
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Expansión de la Verificación de Identidad Remota y la Incorporación Digital | +5.5% | Global, particularmente elevado en Asia-Pacífico y Oriente Medio y África | Corto plazo (≤ 2 años) |
| Aumento de la Incidencia de Fraude Biométrico, Deepfakes y Ataques de Repetición | +4.8% | Global, elevado en los servicios financieros de América del Norte y Europa | Corto plazo (≤ 2 años) |
| Adopción Regulatoria de Estándares de Detección de Ataques de Presentación Biométrica | +3.7% | Europa, América del Norte y Asia-Pacífico como núcleo, con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Crecimiento de la Autenticación sin Fricción en Pagos y Servicios Financieros | +3.1% | Global, liderado por América del Norte y Europa, con ganancias tempranas en Singapur, India y São Paulo | Mediano plazo (2-4 años) |
| Mejoras en Cámaras y Sensores que Permiten la Detección de Ataques de Presentación en el Dispositivo | +2.4% | Centro de fabricación de dispositivos en Asia-Pacífico, con extensión a las cadenas de suministro globales de fabricantes de equipos originales | Mediano plazo (2-4 años) |
| API de Detección de Ataques de Presentación Reutilizables para Plataformas de Identidad Digital y Ecosistemas de Desarrolladores | +1.9% | Global, con adopción temprana en los ecosistemas de desarrolladores de América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de la Verificación de Identidad Remota y la Incorporación Digital
La verificación de identidad remota está pasando de ser un diferenciador para los proveedores de servicios financieros digitales a convertirse en infraestructura básica en los servicios financieros, la atención médica y los servicios gubernamentales. Este cambio genera demanda para el mercado de detección de ataques de presentación que no depende únicamente de cambios en los eventos de fraude reportados. La Publicación Especial 800-63-4 del NIST exige controles de detección de ataques de presentación y de inyección para los proveedores de servicios de credenciales que cumplan con los requisitos federales en los Estados Unidos. El requisito convierte la detección de vida biométrica en una consideración de adquisición para las organizaciones que buscan servicios de Nivel de Garantía de Identidad 2 o 3. El despliegue de eIDAS 2.0 ha creado un requisito paralelo para que los estados miembros proporcionen carteras de identidad digital que cumplan con el nivel de garantía Alto. Estos requisitos extienden los controles de detección de vida a los programas de emisión de carteras que anteriormente no tenían un requisito separado para la detección de ataques de presentación.
Aumento de la Incidencia de Fraude Biométrico, Deepfakes y Ataques de Repetición
El mercado de detección de ataques de presentación está respondiendo a ataques que difieren de los riesgos abordados por los sistemas biométricos anteriores. Los ataques de inyección de deepfakes enrutan video sintético hacia un flujo de trabajo de autenticación en lugar de colocar una imagen falsa o una máscara frente a una cámara. El Foro Económico Mundial documentó un aumento del 783% en los ataques de inyección de deepfakes en 2024 en su Atlas de Ciberdelincuencia.[1]Foro Económico Mundial, "Atlas de Ciberdelincuencia," Foro Económico Mundial, weforum.org. La Comisión Federal de Comercio reportó pérdidas totales por fraude de 12,5 mil millones de USD durante 2024, incluidos 2,95 mil millones de USD por estafas de suplantación de identidad. Este entorno significa que un resultado de coincidencia facial por sí solo no puede establecer que una transmisión de video provino de un sensor en vivo genuino. Por lo tanto, las organizaciones están utilizando combinaciones de detección en punto de captura, detección de inyección y verificaciones de integridad del dispositivo.
Adopción Regulatoria de Estándares de Detección de Ataques de Presentación Biométrica
Los organismos de normalización están avanzando desde definiciones comunes hacia requisitos de prueba y certificación que influyen en las decisiones de adquisición. ISO/IEC 30107-3:2023 proporciona un marco para probar e informar el rendimiento de la detección de ataques de presentación.[2]Comisión Federal de Comercio, "Libro de Datos de la Red Centinela del Consumidor 2024," Comisión Federal de Comercio, ftc.gov. El estándar respalda los enfoques de prueba utilizados en la orientación del NIST, los programas de verificación facial FIDO y las especificaciones técnicas europeas. El mercado de detección de ataques de presentación también está siendo moldeado por CEN/TS 18099:2024, que aborda la detección de ataques de inyección como un área de amenaza separada. Estos controles siguen teniendo un papel necesario en un diseño por capas, ya que un sistema que solo verifica la integridad del canal de software no identificaría un artefacto físico mostrado a una cámara genuina. China publicó GB/T 47519-2026 en abril de 2026 como una adopción modificada de ISO/IEC 24741:2024, con implementación programada para noviembre de 2026. Las vías de prueba separadas reducen el conjunto de proveedores capaces de demostrar cumplimiento tanto con los riesgos de presentación como de inyección.
Crecimiento de la Autenticación sin Fricción en Pagos y Servicios Financieros
Los proveedores de pagos están aumentando su uso de métodos de detección de vida pasiva que no requieren que el cliente complete un desafío visible. Los desafíos activos pueden añadir fricción a la incorporación y pueden ser difíciles para personas mayores y personas con discapacidades. Los métodos pasivos permiten a los equipos utilizar una verificación activa solo cuando una transacción presenta un riesgo elevado. El Banco de la Reserva de India reportó pérdidas por fraude de INR 21.367 crore, 2,56 mil millones de USD, en el primer semestre del año fiscal 2024-2025. Estas pérdidas aumentan la atención sobre los controles de identidad en la banca móvil y la apertura remota de cuentas. El mercado de detección de ataques de presentación también presenta una oportunidad emergente en la validación continua, a medida que los agentes de inteligencia artificial llevan a cabo acciones para usuarios verificados.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Preocupaciones sobre Privacidad, Consentimiento y Gobernanza de Datos Biométricos | -3.2% | Europa, América del Norte y Australia | Corto plazo (≤ 2 años) |
| Riesgo de Rechazo Falso y Rendimiento Demográfico | -2.6% | Global, elevado en India, África y el Sudeste Asiático | Mediano plazo (2-4 años) |
| Adaptación Adversarial a los Métodos de Detección Divulgados Públicamente | -1.8% | Global, con mayor riesgo en implementaciones financieras y gubernamentales de alto valor | Largo plazo (≥ 4 años) |
| Interpretación Fragmentada de la Certificación en Distintas Jurisdicciones de Implementación | -1.1% | Implementaciones transfronterizas en Europa, América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Preocupaciones sobre Privacidad, Consentimiento y Gobernanza de Datos Biométricos
Las plantillas biométricas no pueden reemplazarse tras una vulneración, a diferencia de las contraseñas. Esto convierte el manejo de datos en un asunto central para los compradores en el mercado de detección de ataques de presentación. La Ley de Inteligencia Artificial de la UE clasifica ciertos sistemas de identificación biométrica como de alto riesgo y exige evaluaciones de conformidad, registro en bases de datos y supervisión posterior a la comercialización. Estas obligaciones pueden alargar los ciclos de compra e incrementar el trabajo de cumplimiento normativo para las empresas. La Ley BIPA de Illinois y leyes relacionadas en Texas y Washington también han aumentado la exposición para las organizaciones que procesan datos biométricos sin consentimiento explícito. Los proveedores con productos en el dispositivo, híbridos o en nube privada pueden abordar las necesidades de residencia de datos mientras preservan el rendimiento requerido para la detección de vida.
Riesgo de Rechazo Falso y Rendimiento Demográfico
Los modelos de detección de vida entrenados con conjuntos de datos no representativos pueden rechazar a usuarios legítimos de algunos grupos demográficos a una tasa más alta. Los usuarios mayores, las personas con tonos de piel más oscuros y las personas con ciertas condiciones físicas pueden enfrentar un mayor riesgo de rechazo cuando las pruebas son incompletas. ISO/IEC 19795-10 establece procedimientos para medir los efectos demográficos en los sistemas biométricos. La orientación del NIST también reconoce las pruebas demográficas como parte de la evaluación federal de sistemas biométricos. Un rechazo falso puede llevar al abandono del cliente, al acceso retrasado a la atención médica o a pagos de beneficios retrasados con el tiempo. Los proveedores que publican resultados de pruebas demográficas junto con certificaciones de detección de vida están mejor posicionados en licitaciones reguladas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: El Software Lidera mientras los Servicios se Expanden con la Complejidad de la Implementación
El software representó el 58,49% de la participación del mercado de detección de ataques de presentación en 2025. Los productos basados en software pueden utilizar cámaras ya instaladas en dispositivos de clientes, redes de sucursales y entornos empresariales, evitando el ciclo de adquisición de nuevos sensores. Pueden recibir actualizaciones de modelos poco después de que los proveedores identifiquen un nuevo instrumento de ataque o un cambio en el comportamiento del atacante. Esta capacidad otorga a los proveedores de software un ciclo de respuesta más rápido que los productos que dependen de reemplazar hardware dedicado en muchas ubicaciones. La entrega en la nube refuerza este enfoque porque los modelos de detección actualizados pueden distribuirse sin cambios en los dispositivos físicos, las instalaciones locales o los inventarios de hardware del cliente.
Se proyecta que los servicios registren una CAGR del 27,18% de 2026 a 2031. Las operaciones gestionadas, el soporte de integración, las evaluaciones de equipo rojo, la orquestación de API y la asistencia continua de configuración están incluidos en esta categoría. Las organizaciones a menudo necesitan ayuda para conectar las herramientas de detección de vida con los procesos de verificación de identidad, monitoreo de fraude, apertura de cuentas e incorporación de clientes. También deben gestionar los requisitos asociados con ISO/IEC 30107-3, CEN/TS 18099, la orientación del NIST y la certificación FIDO. La demanda de servicios refleja los requisitos de gestión continua de las implementaciones con múltiples estándares y múltiples proveedores, en lugar de simplemente una falta de madurez en los productos de software. Los proveedores de servicios también deben ayudar a los clientes a establecer procedimientos de escalada, planes de prueba y responsabilidades entre los equipos de fraude, identidad, seguridad y operaciones de clientes, porque el rendimiento en vivo afecta a cada una de estas funciones.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe


Por Capa de Protección: La Defensa Integrada Gana Terreno a Medida que las Superficies de Ataque Convergen
La detección de ataques de presentación en punto de captura representó el 48,97% del mercado de detección de ataques de presentación en 2025. Esta capa aborda fotografías impresas, repeticiones en pantalla y máscaras 3D que un atacante presenta a una cámara física durante el registro o la autenticación. Las instituciones financieras, los organismos públicos y los proveedores de identidad para consumidores han utilizado estos controles durante muchos años en flujos de trabajo de identidad remotos y presenciales. Su base de implementación establecida respalda su posición como la capa de protección más grande porque la suplantación física sigue siendo un riesgo relevante para la verificación basada en cámara. La protección de inyección digital y del canal de captura aborda el contenido sintético enviado a través de cámaras virtuales, cámaras USB, ganchos de función u otras rutas de software. Este método puede eludir los controles en el punto de captura porque la cámara física nunca está involucrada en la creación del flujo de video. Estos controles siguen teniendo un papel necesario en un diseño por capas, ya que un sistema que solo verifica la integridad del canal de software no identificaría un artefacto físico mostrado a una cámara genuina.
Se proyecta que las soluciones integradas de detección de ataques de presentación y detección de inyección crezcan a una CAGR del 28,43% hasta 2031. Estos productos combinan verificaciones de detección de vida orientadas a la cámara con protección contra video manipulado que ingresa al canal de software de autenticación. El diseño responde a la creciente importancia de los ataques de inyección de deepfakes en el mercado de detección de ataques de presentación y a la necesidad de proteger ambas superficies de ataque. El Foro Económico Mundial informó que los ataques de inyección de deepfakes aumentaron un 783% en 2024. Un único proveedor integrado puede reducir la carga operativa de gestionar contratos, evaluaciones, vías de certificación y procedimientos de respuesta a incidentes separados. Aware reportó cero exploits de inyección exitosos en 600 intentos en su evaluación de BixeLab de mayo de 2026 alineada con CEN/TS 18099:2024. El resultado también muestra por qué los compradores solicitan evidencia de pruebas que refleje condiciones de cámara virtual, dispositivo con acceso root y otras condiciones de inyección, en lugar de depender únicamente de los resultados de pruebas de suplantación física heredadas.
Por Implementación: La Nube Domina mientras el Híbrido Aborda las Presiones de Soberanía de Datos
La implementación en la nube representó el 61,74% de la participación del mercado de detección de ataques de presentación en 2025. Los servicios en la nube permiten a los proveedores escalar la verificación de detección de vida en aplicaciones y ubicaciones de clientes sin instalar infraestructura dedicada en cada sitio del cliente. También facilitan la distribución de actualizaciones continuas de modelos a medida que surgen nuevos métodos de presentación e inyección. La documentación de Amazon Rekognition Face Liveness y Azure Face Liveness describe las capacidades de detección de vida entregadas en la nube para los equipos de aplicaciones que crean flujos de trabajo de identidad.[3]Microsoft, "Concepto de Detección de Vida Facial," Microsoft Learn, learn.microsoft.com. Estas herramientas pueden reducir el tiempo y la infraestructura especializada necesarios para que una organización mediana implemente una verificación de identidad. El procesamiento local sigue siendo importante en defensa, aplicación de la ley, inteligencia y otros entornos con clasificaciones de datos biométricos, normas de seguridad gubernamentales o requisitos operativos con aislamiento de red. Estos compradores también pueden valorar el control directo del dispositivo de captura, el entorno de procesamiento biométrico y los registros de auditoría cuando el servicio se utiliza en un entorno operativo sensible.
Se proyecta que la implementación híbrida crezca a una CAGR del 25,87% de 2026 a 2031. Una configuración híbrida puede realizar la inferencia biométrica localmente o en el dispositivo mientras utiliza sistemas en la nube para la gestión del flujo de trabajo, las funciones de auditoría y la orquestación de servicios. Esta separación ayuda a las organizaciones a equilibrar la escalabilidad de las aplicaciones con los requisitos de residencia de datos y el procesamiento controlado de plantillas biométricas sensibles. La Ley de Protección de Datos Personales Digitales de India ha añadido énfasis al manejo seguro de datos personales. La incorporación transfronteriza en atención médica y los servicios financieros multinacionales pueden beneficiarse cuando el procesamiento biométrico local se combina con flujos de trabajo de identidad gestionados centralmente. La industria de detección de ataques de presentación tiene, por lo tanto, un papel para los modelos de nube, local e híbrido en lugar de una única vía de implementación. El modelo apropiado depende del entorno operativo del comprador, la sensibilidad de los datos biométricos, la necesidad de actualizaciones frecuentes de modelos y las ubicaciones geográficas en las que se utilizará el servicio.
Por Tamaño de Organización: El Gasto Empresarial Lidera mientras las PYMEs se Aceleran
Las grandes empresas representaron el 63,34% del mercado de detección de ataques de presentación en 2025. Las grandes instituciones financieras, los organismos públicos y los sistemas de atención médica pueden respaldar el trabajo de integración, cumplimiento normativo y operación requerido para los programas de detección de vida empresarial. Con frecuencia adquieren estas capacidades como parte de contratos más amplios de gobernanza de identidad o control del fraude, en lugar de como productos aislados. Los equipos internos de garantía de identidad, los centros de operaciones de seguridad y las obligaciones de cumplimiento en múltiples jurisdicciones también respaldan presupuestos más grandes y procesos de adquisición más formales. Estos compradores requieren controles documentados, rendimiento repetible, evidencia de auditoría y experiencias de usuario consistentes en muchos recorridos de clientes y empleados. Sus decisiones de compra a menudo combinan la prevención del fraude, la experiencia del cliente, las operaciones de seguridad y los requisitos regulatorios. Esto convierte a las grandes organizaciones en la base de ingresos actual para los proveedores especializados en detección de vida. Sus programas comúnmente cubren el registro, la autenticación, la recuperación de cuentas, la aprobación de transacciones y otras decisiones de identidad, lo que significa que los proveedores deben demostrar un rendimiento confiable en un conjunto más amplio de condiciones operativas que un piloto de aplicación único.
Se proyecta que las pequeñas y medianas empresas crezcan a una CAGR del 28,12% hasta 2031. Los kits de desarrollo de software reutilizables, las API y los precios de pago por verificación reducen el costo inicial de implementar capacidades de detección de vida certificadas. Estos enfoques permiten a las organizaciones más pequeñas adquirir un nivel de servicio alineado con su volumen de transacciones en lugar de mantener una infraestructura biométrica dedicada. El mercado de detección de ataques de presentación puede, por lo tanto, llegar a empresas que anteriormente carecían del capital, el personal de ingeniería o la escala de implementación para sistemas dedicados. Las pruebas de Nivel 2 de ISO/IEC 30107-3 se han convertido en una expectativa importante en los servicios financieros y la adquisición gubernamental.[4]Ministerio de Electrónica y Tecnología de la Información, "Ley de Protección de Datos Personales Digitales 2023," Gobierno de India, meity.gov.in. Los proveedores de plataformas que incorporan controles certificados en herramientas de identidad llave en mano pueden ampliar el acceso a verificaciones de nivel regulatorio. La vía de adopción sigue ciclos anteriores de tecnología de identidad, donde las grandes organizaciones implementaron sistemas primero y los usuarios más pequeños siguieron a medida que mejoraron las herramientas para desarrolladores. Esta transición puede aumentar la adopción en servicios en línea donde la organización necesita una verificación de identidad efectiva pero no puede mantener equipos biométricos especializados ni invertir en una gran implementación única.
Por Usuario Final: El Sector BFSI Ancla los Ingresos mientras la Atención Médica Escala Rápidamente
El sector BFSI representó el 27,69% del mercado de detección de ataques de presentación en 2025. Los procesos de KYC, los requisitos contra el lavado de dinero, los controles de apertura de cuentas y las normas de garantía de identidad han convertido la verificación de detección de vida en una consideración habitual para bancos, aseguradoras y proveedores de pagos. El Programa de Certificación de Verificación Facial FIDO también ha proporcionado un punto de referencia común para los productos de identidad del sector financiero y la evaluación de proveedores. El Banco de la Reserva de India registró INR 21.367 crore, 2,56 mil millones de USD, en pérdidas por fraude en el primer semestre del año fiscal 2024-2025. El gobierno y la administración pública también son compradores importantes porque el acceso remoto a beneficios, los programas de identidad nacional, el control fronterizo y la entrega de asistencia social requieren una prueba confiable de presencia. El mercado de detección de ataques de presentación respalda estos casos de uso donde una coincidencia facial estándar no puede confirmar de forma independiente la captura en vivo. Las instituciones financieras utilizan esta garantía adicional al abrir cuentas de forma remota, aprobar actividades de alto riesgo, recuperar el acceso o validar a un cliente antes de completar una transacción sensible.
Se proyecta que la industria de atención médica y ciencias de la vida se expanda a una CAGR del 26,93% de 2026 a 2031. La incorporación en telesalud, el acceso remoto de pacientes, la prescripción electrónica, las reclamaciones de seguros y el acceso a servicios clínicos crean aplicaciones prácticas para los controles de detección de vida. Cada flujo de trabajo necesita la certeza de que una persona verificada está presente en el momento del acceso, el registro, la prescripción o la transacción. El comercio minorista y el comercio electrónico también están adoptando la detección de vida pasiva para verificaciones de edad, recuperación de cuentas y autenticación de pagos de alto valor. La demanda de tecnologías de la información y telecomunicaciones está respaldada por los requisitos de registro biométrico de SIM, incluido el requisito de reconocimiento facial de Corea del Sur vigente a partir del 6 de julio de 2026. La defensa y la aplicación de la ley tienen requisitos de alto valor para la detección de vida multimodal utilizando modalidades de cara, huella dactilar, iris y voz. Estas implementaciones requieren que los proveedores consideren diferentes sensores, entornos operativos, poblaciones de usuarios y tipos de ataque, lo que hace que la integración y las pruebas sean partes importantes del proceso de implementación.
Análisis Geográfico
América del Norte representó el 38,53% de los ingresos globales en 2025. La región está respaldada por la orientación federal de identidad de los Estados Unidos y una gran población de instituciones financieras que operan a niveles de garantía más altos. La Publicación Especial 800-63-4 del NIST exige controles de ataques de presentación e inyección para los servicios de credenciales que cumplen con los requisitos federales. Los Estados Unidos lidera la demanda regional a través de programas de cumplimiento financiero e infraestructura de garantía de identidad. Canadá añade actividad de adquisición a través de su Programa de Identidad Digital y el trabajo de identidad electrónica provincial. Las leyes estatales de privacidad biométrica también dan forma al diseño de productos porque los compradores empresariales necesitan minimización de datos, cifrado y registros de consentimiento.
Europa está siendo moldeada por la Ley de Inteligencia Artificial de la UE y los requisitos de cartera digital de eIDAS 2.0. La Ley de Inteligencia Artificial de la UE establece obligaciones para los sistemas biométricos de alto riesgo, incluida la evaluación de conformidad y la supervisión posterior a la comercialización. eIDAS 2.0 exige que los estados miembros proporcionen carteras digitales en el nivel de garantía Alto. El Reino Unido, Alemania y Francia siguen siendo los mercados nacionales más grandes de la región. El programa France 2030 de Francia financió CLR Labs en enero de 2026 para trabajos relacionados con la estandarización biométrica y de identidad digital. Esta inversión apoya el desarrollo de ISO/IEC 25456 para la detección de ataques de inyección y puede influir en la futura calificación de proveedores.
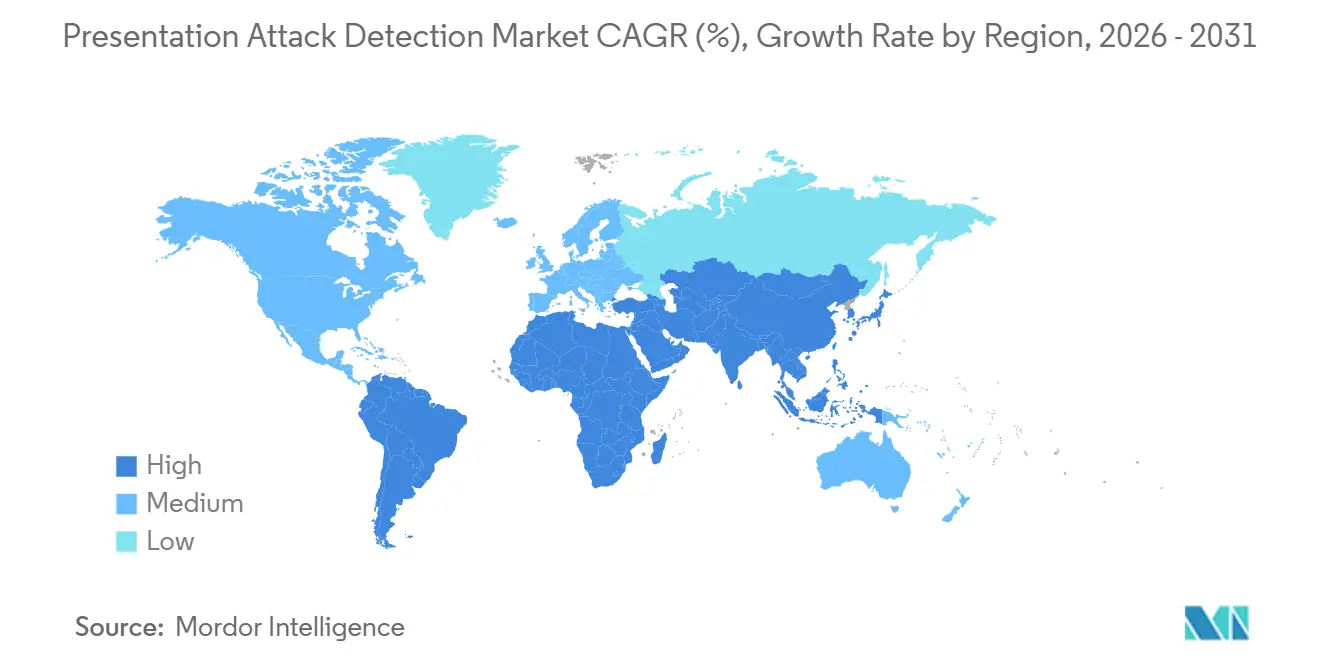
Se proyecta que Asia-Pacífico crezca a una CAGR del 27,61% de 2026 a 2031. El sistema Aadhaar de India respalda la demanda en banca, telecomunicaciones y servicios públicos porque opera a una escala de identidad biométrica muy grande. China publicó GB/T 47519-2026 en abril de 2026 y está alineando el despliegue biométrico doméstico con los estándares internacionales.[5]Administración de Normalización de China, "GB/T 47519-2026 Tecnología de la Información Biometría Descripción General y Aplicación," Administración de Normalización de China, gb-gbt.com. El cambio en el registro de SIM de Corea del Sur en julio de 2026 añadió un caso de uso de telecomunicaciones para la verificación de detección de vida. Japón, Singapur, Indonesia y Australia contribuyen a través de la reforma de la identidad digital y la modernización del KYC en el sector financiero. América del Sur ofrece demanda liderada por el sector de tecnología financiera de Brasil, mientras que Colombia y Argentina están expandiendo los programas de inclusión digital. Oriente Medio está liderado por los Emiratos Árabes Unidos y Arabia Saudita a través de programas nacionales de identidad digital, y África tiene una demanda en etapa temprana vinculada al registro de SIM y las discusiones sobre políticas de KYC. Interpol reportó la participación de la inteligencia artificial en el 55% de los ciberdelitos africanos reportados durante 2025 y señaló que los incidentes de deepfakes se multiplicaron por siete entre el segundo y el cuarto trimestre de 2024.

Panorama Competitivo
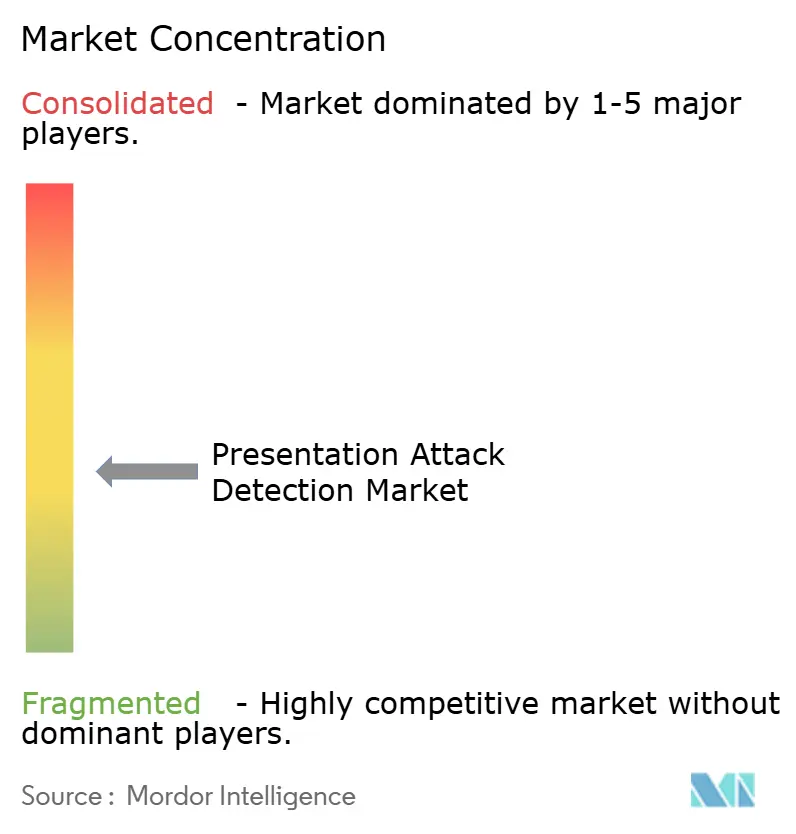
El mercado de detección de ataques de presentación tiene un nivel de plataforma moderadamente fragmentado e incluye un grupo certificado de proveedores biométricos especializados, así como un grupo más fragmentado de integradores, plataformas y proveedores regionales. Los proveedores especializados con credenciales ISO/IEC 30107-3 Nivel 2 o superior tienen más probabilidades de competir por contratos de servicios financieros y gubernamentales. La validación de la detección de ataques de inyección se está convirtiendo en otra calificación importante para esos compradores. La certificación FIDO, las evaluaciones del Departamento de Seguridad Nacional de los Estados Unidos y las pruebas de laboratorio proporcionan evidencia adicional utilizada en las adquisiciones. Estas credenciales crean un umbral de entrada más alto porque los proveedores necesitan productos maduros, tiempo y financiamiento para completar evaluaciones independientes. El mercado de detección de ataques de presentación está, por lo tanto, más concentrado en contratos de alta garantía que en trabajos de marca blanca e integración.
iProov ha utilizado su producto Dynamic Liveness y evaluaciones de terceros para respaldar un posicionamiento orientado al cumplimiento normativo. Su anuncio de febrero de 2026 indicó que combinó la certificación de detección de ataques de inyección CEN/TS 18099 Nivel 2 Alto con la certificación de detección de ataques de presentación de Verificación Facial FIDO. Jumio completó la certificación de cumplimiento ISO/IEC 30107-3 Nivel 2 para su tecnología de detección de vida interna en octubre de 2025. La decisión de patente de FaceTec en junio de 2026 reforzó el valor de los métodos propietarios de detección de vida 3D. Los proveedores están utilizando la certificación, las pruebas de productos, la actividad de investigación y la tecnología protegida para diferenciar sus ofertas. Estos movimientos pueden mejorar la confianza del comprador cuando el rendimiento de la detección de vida es difícil de evaluar antes de la implementación.
Las oportunidades permanecen en la verificación continua y la autenticación delegada para agentes de inteligencia artificial, donde los modelos de certificación e implementación establecidos aún son limitados. La detección de vida multimodal es otra área de competencia para los compradores que necesitan verificaciones de cara, huella dactilar, iris y voz. Estos requisitos son más relevantes para los entornos de defensa, aplicación de la ley y atención médica que necesitan garantías más allá de un flujo de trabajo solo facial. Daon presentó una arquitectura de cinco patentes en agosto de 2026 para la identidad digital preparada para la computación cuántica, incluidas medidas contra la inyección y la repetición. La alineación continua con ISO/IEC 30107-3 y el próximo estándar ISO/IEC 25456 seguirá siendo relevante para las adquisiciones reguladas. El mercado de detección de ataques de presentación sigue abierto a nuevos proveedores, pero las exigencias de calificación limitan el acceso a los contratos más regulados.
Líderes de la Industria de Detección de Ataques de Presentación
Aware, Inc.
BioID GmbH
Daon, Inc.
Facephi Biometria, S.A.
FaceTec, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Marzo de 2026: iProov reportó haber superado 1 millón de transacciones diarias de verificación de identidad en 2025, y su tecnología Dynamic Liveness se convirtió en la primera solución en lograr la evaluación Ingenium Nivel 4 bajo CEN/TS 18099 Alto para la detección de ataques de inyección. La empresa también amplió su huella de implementación para incluir el sistema de Procesamiento Mejorado de Pasajeros de la Aduana y Protección Fronteriza de los Estados Unidos en el Aeropuerto de Aruba y el Aeropuerto Internacional de Orlando.
- Noviembre de 2025: iProov se convirtió en el primer proveedor biométrico en satisfacer los requisitos duales de la NIST SP 800-63-4 para la detección de ataques de presentación y la detección de ataques de inyección, combinando la certificación de detección de ataques de inyección CEN/TS 18099 Nivel 2 Alto de Ingenium Biometrics con la certificación de detección de ataques de presentación de Verificación Facial FIDO. El logro del doble estándar estableció un punto de referencia de cumplimiento para la adquisición de programas federales de identidad digital.
- Octubre de 2025: Jumio obtuvo la certificación de cumplimiento ISO/IEC 30107-3 Nivel 2 para su tecnología interna Jumio Liveness a través de iBeta, un laboratorio acreditado por NIST/NVLAP, validando la resiliencia contra fotografías impresas, pantallas y máscaras 3D. El desarrollo interno representó un cambio respecto a su dependencia anterior de proveedores externos de detección de vida.
- Junio de 2025: Jumio lanzó Jumio Liveness Premium, incorporando iluminación activa patentada y análisis impulsado por inteligencia artificial para la protección en tiempo real contra deepfakes y ataques de inyección. El producto está respaldado por una cartera que supera las 300 patentes emitidas y solicitudes de patentes que abarcan casi 100 familias de patentes.


Alcance del Informe Global del Mercado de Detección de Ataques de Presentación
El mercado de detección de ataques de presentación comprende soluciones de hardware y software diseñadas para detectar y prevenir intentos de suplantación contra sensores biométricos, analizando si el rasgo biométrico presentado proviene de un ser humano vivo o de un artefacto falso, como una fotografía impresa, una repetición de video, una máscara 3D o una réplica sintética. Estos sistemas emplean técnicas que incluyen detección de vida, análisis de textura, detección de profundidad, seguimiento de micromovimientos y mecanismos de desafío-respuesta en modalidades biométricas de huella dactilar, facial, iris y voz para distinguir a los usuarios genuinos de los ataques de presentación, lo que permite a las organizaciones asegurar los procesos de verificación de identidad en banca, control fronterizo, dispositivos móviles y aplicaciones de control de acceso, cumpliendo con los estándares de detección de ataques de presentación ISO/IEC 30107 y los requisitos regulatorios de seguridad en la autenticación biométrica.
El Informe del Mercado de Detección de Ataques de Presentación está segmentado por Oferta (Software, Hardware y Servicios), Capa de Protección (Detección de Ataques de Presentación en Punto de Captura, Protección de Inyección Digital y del Canal de Captura, y Soluciones Integradas de Detección de Ataques de Presentación y Detección de Inyección), Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Gobierno y Administración Pública, Atención Médica y Ciencias de la Vida, Comercio Minorista y Comercio Electrónico, Tecnologías de la Información y Telecomunicaciones, Transporte y Logística, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Defensa y Aplicación de la Ley, y Otros Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Hardware |
| Servicios |
| Detección de Ataques de Presentación en Punto de Captura |
| Protección de Inyección Digital y del Canal de Captura |
| Soluciones Integradas de Detección de Ataques de Presentación y Detección de Inyección |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Atención Médica y Ciencias de la Vida |
| Comercio Minorista y Comercio Electrónico |
| Tecnologías de la Información y Telecomunicaciones |
| Transporte y Logística |
| Medios de Comunicación y Entretenimiento |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Colombia | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Singapur | |
| Indonesia | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | |
| Israel | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Oferta | Software | |
| Hardware | ||
| Servicios | ||
| Por Capa de Protección | Detección de Ataques de Presentación en Punto de Captura | |
| Protección de Inyección Digital y del Canal de Captura | ||
| Soluciones Integradas de Detección de Ataques de Presentación y Detección de Inyección | ||
| Por Implementación | Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Atención Médica y Ciencias de la Vida | ||
| Comercio Minorista y Comercio Electrónico | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Transporte y Logística | ||
| Medios de Comunicación y Entretenimiento | ||
| Otros Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Colombia | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Singapur | ||
| Indonesia | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | ||
| Israel | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de detección de ataques de presentación?
Se proyecta que el tamaño del mercado de detección de ataques de presentación se expanda desde 1,42 mil millones de USD en 2025 y 1,74 mil millones de USD en 2026 hasta 5,27 mil millones de USD en 2031, registrando una CAGR del 24,81% entre 2026 y 2031.
¿Qué está impulsando la demanda de detección de ataques de presentación?
La incorporación remota, los requisitos de carteras de identidad digital, el fraude biométrico y los ataques de inyección de deepfakes están aumentando la necesidad de controles de detección de vida. Estos factores afectan a los servicios financieros, la atención médica, los programas gubernamentales y otros flujos de trabajo que dependen de la prueba remota de identidad.
¿Qué oferta lidera la adopción de la detección de ataques de presentación?
El software lideró con el 58,49% de los ingresos en 2025 porque puede funcionar con cámaras existentes y recibir actualizaciones de modelos de forma remota. Este enfoque respalda respuestas más rápidas cuando los proveedores identifican nuevas técnicas de suplantación física o de inyección de software.
¿Qué modelo de implementación está creciendo más rápido para la verificación de detección de vida?
Se proyecta que la implementación híbrida crezca a una CAGR del 25,87% hasta 2031, respaldada por las necesidades de residencia de datos y escalabilidad. Puede mantener la inferencia biométrica en un entorno controlado mientras respalda el flujo de trabajo basado en la nube y las funciones de auditoría.
¿Qué sector de usuario final es el mayor comprador de detección de vida?
El sector BFSI representó el 27,69% de los ingresos en 2025, respaldado por las necesidades de KYC, antilavado de dinero y prevención del fraude. Los bancos, las aseguradoras y los proveedores de pagos necesitan una garantía adicional durante la apertura de cuentas, la autenticación y las transacciones de mayor riesgo.
¿Qué región se espera que crezca más rápido hasta 2031?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 27,61%, respaldada por grandes sistemas de identidad digital y la modernización del KYC en el sector financiero. India, China, Corea del Sur, Japón, Singapur, Indonesia y Australia contribuyen cada uno a través de diferentes programas de identidad públicos y comerciales.
Última actualización de la página el:



