
Tamanho e Participação do Mercado de Secure Access Service Edge da América do Norte
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Período de Dados de Previsão | 2026 - 2031 |
| Tamanho do mercado no ano base (2025) | 11.63 Bilhões de dólares |
| Tamanho do Mercado (2026) | 13.9 Bilhões de dólares |
| Tamanho do Mercado (2031) | 33.97 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 19.55 % |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Secure Access Service Edge da América do Norte pela Mordor Intelligence
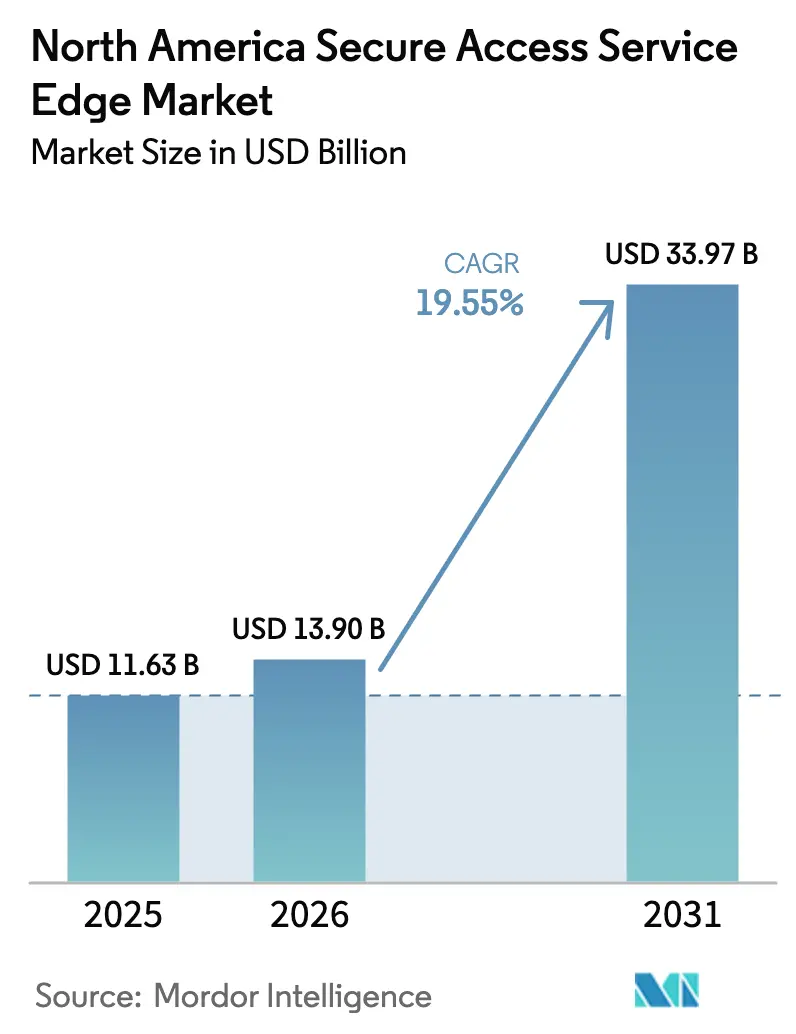
O tamanho do mercado de secure access service edge em 2026 é estimado em USD 13,9 bilhões, crescendo a partir do valor de 2025 de USD 11,63 bilhões, com projeções para 2031 indicando USD 33,97 bilhões, crescendo a um CAGR de 19,55% entre 2026 e 2031. A rápida convergência de redes e segurança em uma única pilha nativa em nuvem satisfaz a conectividade para trabalho híbrido, suprime ameaças cibernéticas recorrentes e elimina hardware local de alto custo. A entrega em nuvem remove restrições geográficas, ajudando grandes empresas a padronizar a aplicação de políticas e permitindo que pequenas e médias empresas adquiram proteção de nível corporativo sem desembolsos de capital. A pressão regulatória persistente em torno da privacidade de dados acelera as atualizações de plataformas, enquanto a conectividade de borda habilitada por 5G impulsiona a adoção de serviços gerenciados entre filiais distribuídas. Os principais fornecedores competem com orquestração assistida por IA que provisiona políticas dinâmicas, protege o tráfego multinuvem e reduz despesas operacionais por meio de solução de problemas automatizada.
Principais Conclusões do Relatório
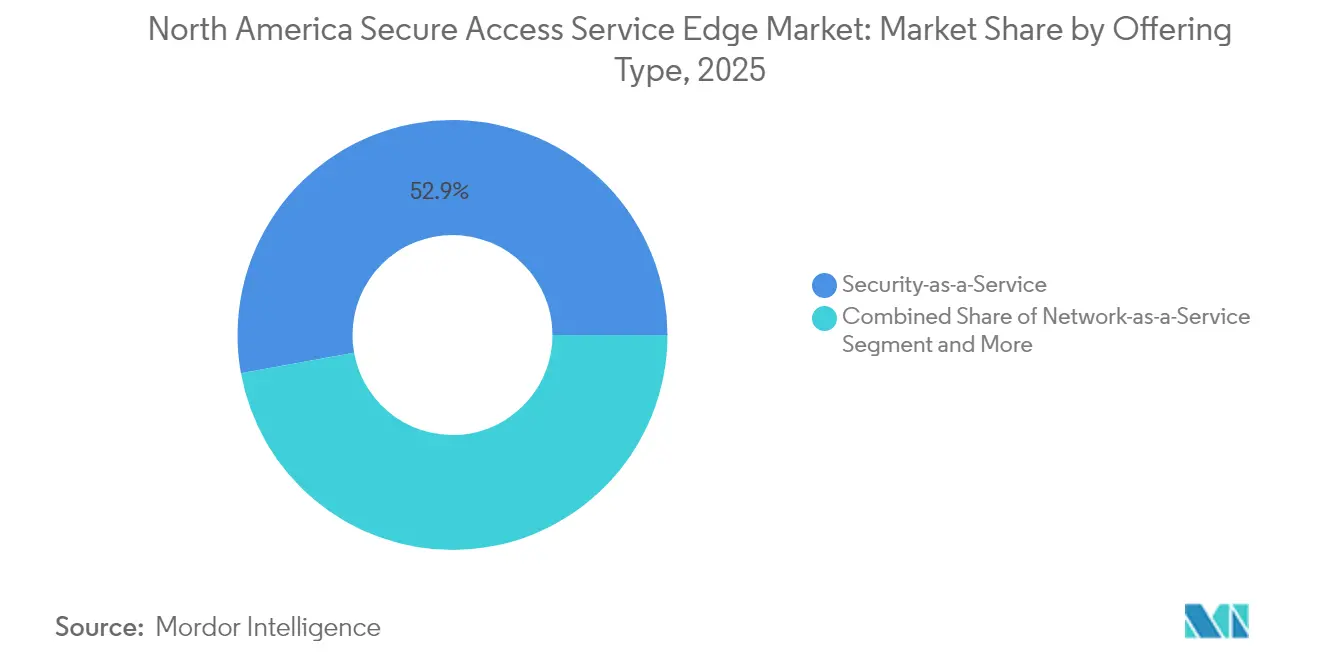
- Por tipo de oferta, Segurança como Serviço capturou 52,85% da participação de mercado de secure access service edge em 2025, enquanto os Serviços SASE Gerenciados têm previsão de crescer a um CAGR de 20,1% até 2031.
- Por componente, o SD-WAN representou 41,25% de contribuição para o tamanho do mercado de secure access service edge em 2025; o Acesso à Rede de Confiança Zero está posicionado para avançar a um CAGR de 20,9% até 2031.
- Por modo de implantação, as implantações em nuvem responderam por 64,92% do tamanho do mercado de secure access service edge em 2025 e devem registrar um CAGR de 22,15% durante o período.
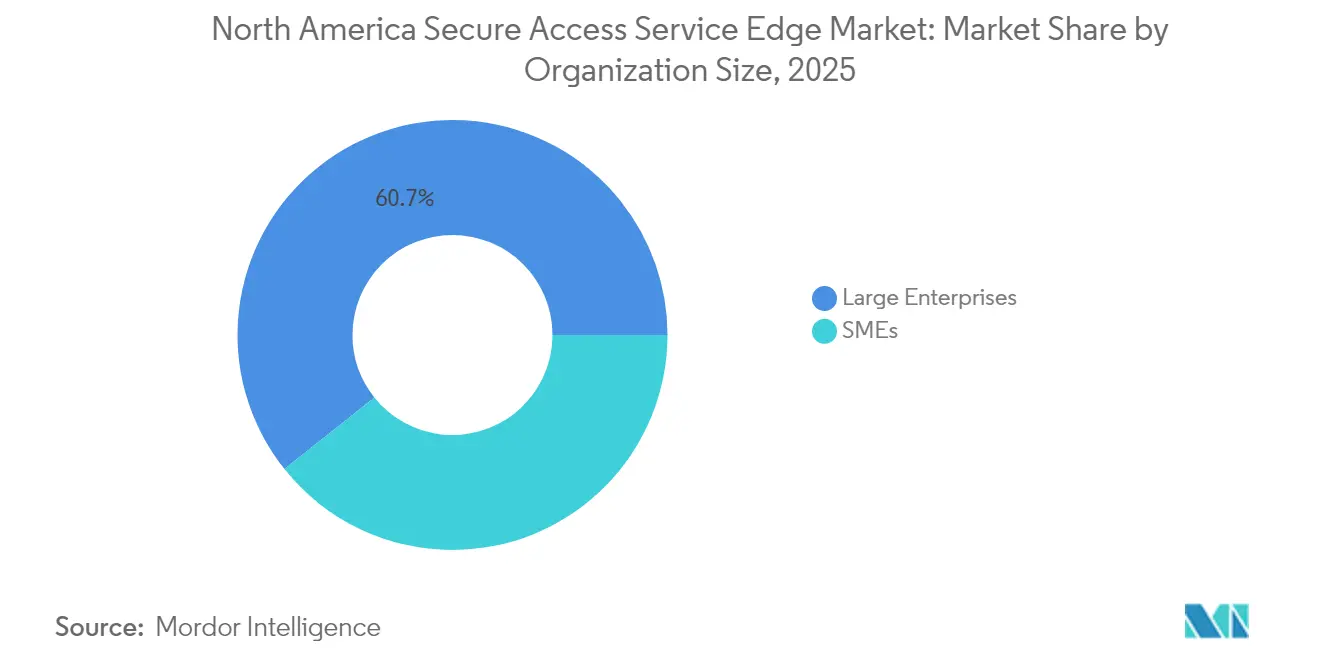
- Por tamanho de organização, as grandes empresas controlaram 60,72% do tamanho do mercado de secure access service edge em 2025, enquanto as PMEs estão expandindo a um CAGR de 21,05% até 2031.
- Por vertical de usuário final, o BFSI comandou 27,05% da receita em 2025; a área da saúde está projetada para crescer a um CAGR de 19,95% até 2031.
- Por país, os Estados Unidos mantiveram 79,25% de participação no tamanho do mercado de secure access service edge em 2025, enquanto o México deve registrar um CAGR de 20,6% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Perspectivas do Mercado de Secure Access Service Edge da América do Norte
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Aumento da demanda por conectividade para trabalho híbrido | +4.2% | Global, com maior concentração nos EUA e no Canadá | Curto prazo (≤ 2 anos) |
| Explosão nos volumes de tráfego multinuvem e de SaaS | +3.8% | Núcleo da América do Norte, com expansão para o México | Médio prazo (2-4 anos) |
| Endurecimento dos mandatos de privacidade de dados (CCPA, Quebec Bill-64) | +2.9% | Califórnia (EUA), Quebec (Canadá), com expansão regional | Longo prazo (≥ 4 anos) |
| Automação de políticas orientada por IA reduzindo o OPEX | +3.1% | Centros empresariais dos EUA, centros financeiros do Canadá | Médio prazo (2-4 anos) |
| Operadoras 5G integrando SASE gerenciado na borda | 2.7% | Principais metrópoles dos EUA, centros urbanos do Canadá | Longo prazo (≥ 4 anos) |
| Pressão de sustentabilidade para consolidar hardware de filiais | 2.5% | América do Norte, com ganhos iniciais em corredores tecnológicos | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento da Demanda por Conectividade para Trabalho Híbrido
Mais de 80% das organizações norte-americanas planejam a adoção de Confiança Zero até 2026, refletindo uma mudança decisiva em relação às VPNs legadas que registraram um aumento de 82,5% nas vulnerabilidades críticas entre 2020 e 2025.[1]Mary Pratt, "Por que 81% das Organizações Planejam Adotar a Confiança Zero até 2026", CIO, cio.com As plataformas SASE aplicam acesso centrado em identidade, microssegmentação e verificação contínua, estabilizando assim a produtividade remota. Um estudo de caso da Salesforce registrou um ganho de largura de banda quíntuplo após substituir links MPLS por um backbone SASE baseado em SD-WAN sem aumentar o custo de conectividade.
Explosão nos Volumes de Tráfego Multinuvem e de SaaS
A saída direta para a nuvem via SD-WAN reduz a latência de ida e volta em até cinco vezes em comparação com o encaminhamento pelo data center, garantindo um desempenho confiável de SaaS.[2]Zeus Kerravala, "Alcançando a Transformação de WAN com Redes Orientadas por Segurança", Network World, networkworld.com O SASE oferece política uniforme em cargas de trabalho da Amazon Web Services, Microsoft Azure e Google Cloud. O Cloud OnRamp da Cisco reduz a integração à nuvem pública de dias para horas e otimiza o roteamento para plataformas de pesquisa e desenvolvimento biofarmacêutico que processam conjuntos de dados genômicos.
Endurecimento dos Mandatos de Privacidade de Dados (CCPA, Quebec Bill-64)
As leis de privacidade da Califórnia e do Quebec impõem notificação de violação em tempo real e pesadas penalidades por má gestão de dados. A Prevenção de Perda de Dados nativa dentro do SASE inspeciona fluxos de tráfego para bloquear a exfiltração de conteúdo regulamentado. A área da saúde ilustra a urgência: 181 incidentes de ransomware expuseram 25,6 milhões de registros de pacientes em 2024, elevando as exigências médias de resgate para USD 5,7 milhões.
Automação de Políticas Orientada por IA Reduzindo o OPEX
A Cato Networks aplica análises preditivas para recomendar regras de acesso granulares que se ajustam automaticamente à medida que os padrões de uso mudam, reduzindo os volumes de chamados manuais. A Palo Alto Networks adiciona prompts em linguagem natural ao seu SASE Baseado em IA para que os administradores possam descrever a intenção em linguagem cotidiana, em vez de comandos de sintaxe pesada.[3]Palo Alto Networks, "Salesforce Potencializa sua Largura de Banda com o Prisma SD-WAN", paloaltonetworks.com
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Complexidade da migração de MPLS legado | -2.8% | Corredores empresariais dos EUA, distritos financeiros do Canadá | Médio prazo (2-4 anos) |
| Escassez de talentos em cibersegurança | -2.1% | América do Norte, aguda em cidades rurais e de médio porte | Longo prazo (≥ 4 anos) |
| Preocupações com dependência de fornecedor único | -1.7% | Grandes empresas dos EUA, setores governamentais do Canadá | Curto prazo (≤ 2 anos) |
| Restrições de latência de banda larga rural | -1.4% | Interior dos EUA, regiões remotas do Canadá, norte do México | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade da Migração de MPLS Legado
A largura de banda MPLS cresce apenas 6,7% até 2028, em contraste com o tráfego de nuvem que sobe 29% anualmente, deixando uma lacuna de desempenho cada vez maior. As estratégias de substituição total arriscam tempo de inatividade e controles de acesso mal configurados, por isso muitas empresas realizam a migração em etapas, sobrepondo túneis SD-WAN aos circuitos existentes. A exposição temporária de regras de firewall não utilizadas pode criar oportunidades de movimento lateral que os adversários exploram durante as janelas de transição.
Escassez de Talentos em Cibersegurança
Pesquisas da ISC² relatam que a América do Norte enfrenta uma escassez de 500.000 profissionais qualificados, com municípios rurais experimentando os maiores desafios de contratação. Executivos mexicanos mencionam déficits de talentos entre os três principais obstáculos à adoção de segurança 5G. O SASE mitiga a lacuna ao consolidar planos de controle e apresentar recomendações geradas por IA que nivelam as cargas de trabalho em equipes de TI enxutas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Oferta: Serviços Gerenciados Aceleram a Adoção de Segurança em Nuvem
O mercado de secure access service edge registra Segurança como Serviço com 52,85% de contribuição em 2025, em razão da preferência por modelos de assinatura que eliminam despesas de capital. Os Serviços SASE Gerenciados, embora menores atualmente, apresentam um CAGR de 20,1% e se beneficiam da conectividade integrada que consolida firewall, VPN e SD-WAN em uma taxa por site. As operadoras de telecomunicações ampliam o alcance endereçável ao incorporar autenticação sem cliente em cartões SIM, reduzindo o atrito de provisionamento para trabalhadores de campo. Os Serviços Profissionais permanecem essenciais durante a transição, orientando avaliações, validação de projetos e otimização pós-migração para setores altamente regulamentados, como o bancário. A Rede como Serviço reforça o impulso das assinaturas por meio de largura de banda sob demanda que escala durante picos sazonais de tráfego. Alianças estratégicas entre integradores e hiperescaladores agilizam ainda mais os ciclos de adoção, pois arquiteturas de referência pré-testadas encurtam as fases de prova de conceito.
A evolução dos serviços também reflete o apetite dos fornecedores por fortalecer a receita recorrente. O Advanced SASE da Verizon, a parceria de computação de borda da ATandT e as fatias 5G da T-Mobile ilustram roteiros diversificados que ampliam os verticais endereçáveis. Empresas que antes adquiriam appliances de segurança a cada cinco anos agora renovam licenças em nuvem anualmente, melhorando a precisão das previsões para os fornecedores. À medida que a concorrência de preços se intensifica, painéis de autoatendimento aprimorados por IA emergem como alavancas de diferenciação, capacitando os clientes a ajustar políticas sem envolvimento de serviços profissionais.


Por Componente: Confiança Zero Reconfigura as Bases da Rede
O SD-WAN forneceu 41,25% da receita em 2025 e permanece a base para o direcionamento de tráfego e a seleção dinâmica de caminhos. No entanto, o crescimento é moderado à medida que a tecnologia se torna elemento básico. O Acesso à Rede de Confiança Zero cresce em uma trajetória de CAGR de 20,9% à medida que o acesso remoto se moderniza além das VPNs. A incorporação de verificações de postura do dispositivo e análises comportamentais do usuário reduz a superfície de ataque em cargas de trabalho de alto valor. O Gateway Web Seguro e o Intermediário de Segurança de Acesso à Nuvem ainda atraem gastos orientados à conformidade entre entidades financeiras e de saúde que precisam registrar cada transação de SaaS. O Firewall como Serviço migra mecanismos de política distribuídos para pontos de presença em nuvem, reduzindo a latência de atualização. A Prevenção de Perda de Dados se beneficia dos mandatos de privacidade, enquanto o Monitoramento de Experiência Digital ajuda as equipes de operações a diagnosticar picos de latência com visibilidade salto a salto em tempo real.
A convergência de componentes favorece catálogos de fornecedor único: o Gartner prevê que plataformas unificadas controlarão 65% das aquisições de SD-WAN até 2027, em comparação com 20% em 2024. A compra da Infiot pela Netskope produziu uma WAN Sem Fronteiras que oferece Confiança Zero, análises de qualidade de experiência e aceleração de aplicativos em um único portal. A Fortinet integra inteligência de ameaças em firewall de próxima geração, SD-WAN e borda segura, minimizando a deriva de políticas e acelerando a resposta a incidentes.
Por Modo de Implantação: A Nuvem em Primeiro Lugar Supera as Implantações Locais
A nuvem responde por 64,92% de adoção e avança a um CAGR de 22,15% à medida que as empresas abandonam as pilhas de segurança de data center em favor de nós de inspeção distribuídos mais próximos dos usuários. A escalabilidade atrai empresas sazonais que aumentam a capacidade para eventos promocionais e depois retornam ao nível de base. As implantações locais mantêm espaço para mesas de negociação de baixa latência e cargas de trabalho governamentais classificadas vinculadas a mandatos soberanos. Projetos híbridos combinam gateways de colocalização com pontos de presença SASE para manter desempenho previsível enquanto gerenciam a conformidade. O portfólio da VMware exemplifica a flexibilidade de implantação ao permitir que os clientes alternem entre gateways em nuvem e orquestradores hospedados localmente sem alterar objetos de política.
A computação de borda transforma ainda mais o cenário. A adoção do 5G cresce e empurra a inspeção para a proximidade da estação-base, reduzindo o atraso de ida e volta para manutenção de realidade aumentada em plantas industriais. Fatias controladas por operadoras reservam throughput previsível e incorporam filtragem de DNS inline, fechando lacunas que existiam anteriormente entre filiais celulares e fixas. Hardware energeticamente eficiente projetado para prateleiras de escritórios remotos apoia o imperativo de sustentabilidade de reduzir a densidade de racks e o consumo de energia em sites subordinados.
Por Tamanho da Organização: As PMEs Reduzem a Lacuna de Proteção
As grandes empresas comandam 60,72% da receita devido a alocações orçamentárias consolidadas e à complexidade multinuvem que exige segmentação ultragranular. Ainda assim, as PMEs registram um CAGR de 21,05%, aproveitando o licenciamento de pagamento conforme o crescimento que elimina a aquisição antecipada de hardware. Um único painel em nuvem substitui um conjunto fragmentado de firewalls díspares, filtros de conteúdo e concentradores de VPN, reduzindo a sobrecarga de treinamento. Os parceiros de tecnologia visam as PMEs com projetos pré-configurados que descobrem automaticamente endpoints e aplicam regras de privilégio mínimo em segundos.
Para grandes organizações, os motivos de consolidação dominam. Auditorias internas revelam renovações de firewall sobrepostas, gateways web redundantes e serviços de descriptografia SSL dispersos que inflacionam o opex. Uma mudança para uma plataforma única alcança menor complexidade de renovação e simplifica a gestão de fornecedores. A governança melhora à medida que as trilhas de auditoria se centralizam em um único plano de gestão, atendendo ao escrutínio do conselho sobre a postura de risco cibernético.
Por Vertical de Usuário Final: A Saúde Surge à Medida que as Ameaças se Multiplicam
O BFSI mantém 27,05% de participação devido a estruturas regulatórias rígidas, como as diretrizes PCI-DSS e FFIEC, que direcionam o monitoramento contínuo e a criptografia de dados em trânsito. A saúde é o setor de crescimento mais rápido, com um CAGR de 19,95%, à medida que grupos de ransomware adotam táticas de dupla extorsão, ameaçando vazar informações de saúde protegidas se o pagamento não for efetuado. A arquitetura do Hospital de Confiança Zero introduz microssegmentação em cada dispositivo médico, bloqueando o movimento lateral que frequentemente paralisa equipamentos de radiologia ou bombas de infusão durante um ataque. O varejo se beneficia do pedido omnicanal, exigindo conectividade de filiais que escala com os picos sazonais. As agências governamentais adotam a arquitetura para satisfazer a Ordem Executiva dos EUA sobre Melhoria da Cibersegurança Nacional, que estipula uma mudança para Confiança Zero nas redes federais. A manufatura adota o SASE para proteger a tecnologia operacional que agora transmite telemetria diretamente para plataformas de análise em nuvem.
A transformação digital se alinha à expansão da telessaúde impulsionada pela pandemia. O SASE se integra a soluções de videoconferência compatíveis com HIPAA e sistemas de prontuário eletrônico de saúde, realizando verificações de política inline que garantem que os dados dos pacientes permaneçam confinados a domínios aprovados. O isolamento de endpoints restringe o acesso de contratados a departamentos hospitalares específicos, impedindo que credenciais sequestradas de funcionários remotos se movam lateralmente para registros eletrônicos.
Análise Geográfica
O mercado de secure access service edge exibe divergência regional material na América do Norte. Os Estados Unidos contribuem com 79,25% da receita em 2025, graças aos densos clusters empresariais no Vale do Silício, em Nova York e em Washington D.C., que exigem segurança de alto nível sem perímetro. A migração para a nuvem entre agências federais e bancos da Fortune 500 sustenta atualizações plurianuais, reforçando o status de pioneiro. As operadoras de nível 1 firmam parcerias com fornecedores de plataformas para incorporar Confiança Zero em ofertas sem fio fixo 5G que encaminham o tráfego para pontos de presença SASE de âmbito nacional.
O Canadá segue com impulso constante ancorado pelo Quebec Bill-64, que eleva as obrigações de soberania de dados e obriga as empresas transfronteiriças a adotar inspeção uniforme em estados e províncias. Os centros financeiros de Toronto e Vancouver instalam gateways em nuvem que registram fluxos em solo canadense para satisfazer os mandatos de residência local. As redes de saúde adotam o SASE para mitigar ransomware, aproveitando análises de IA para sinalizar tráfego leste-oeste anômalo dentro dos portais de pacientes.
Panorama regulatório
A adoção de SASE na América do Norte está ligada aos requisitos de arquitetura de segurança do setor público e às obrigações de privacidade. Em junho de 2026, a Cybersecurity and Infrastructure Security Agency (CISA) emitiu orientações que ajudam as agências federais a fazer a transição do modelo Trusted Internet Connections (TIC) 2.0 para o TIC 3.0 usando o SASE como parte de uma implementação mais amplas de Zero Trust, reforçando os padrões de inspeção e aplicação de políticas entregues via nuvem para redes governamentais. Os compradores federais também comparam as implementações de SASE com o Federal Risk and Authorization Management Program (FedRAMP), que influencia os roteiros de autorização de fornecedores e a documentação exigida para os controles de segurança em nuvem.
O tratamento transfronteiriço de dados continua a moldar as decisões regionais de design de SASE, especialmente em relação a inspeção, registro (logging) e gerenciamento de chaves. O CLOUD Act dos EUA (18 U.S.C. 2713) pode obrigar provedores de serviços sob jurisdição dos EUA a divulgar dados independentemente de onde estejam armazenados. Separadamente, as orientações de janeiro de 2026 vinculadas ao Data Privacy Framework (DPF) UE-EUA enfatizam as expectativas de verificação contínua do status de certificação do destinatário nos EUA em transferências transfronteiriças. Juntas, essas pressões aumentam o peso das escolhas de residência de dados, da governança de subprocessadores e do registro pronto para auditoria nos critérios de compra nos Estados Unidos, no Canadá e no México.
Análise da cadeia de valor
Na América do Norte, a cadeia de valor do SASE começa com a engenharia de plataformas nativas em nuvem abrangendo os planos de controle de ZTNA, SWG, CASB, FWaaS, DLP e SD-WAN. Em seguida, se estende à infraestrutura de hiperescala e de borda que hospeda os pontos de presença, antes de chegar à implantação empresarial e às operações contínuas. As operadoras de telecomunicações e os provedores de serviços gerenciados sustentam uma grande parte da orquestração ao agrupar conectividade com plataformas de segurança em nuvem e aproveitar o alcance de backbone, o peering e o acesso de última milha para entregar desempenho consistente entre filiais distribuídas e forças de trabalho móveis. Parcerias como a da AT&T com a Palo Alto Networks destacam como as redes das operadoras e as pilhas de SASE são integradas em ofertas gerenciadas voltadas para empresas.
Rio abaixo, o valor se desloca para serviços de integração, migração e governança que conectam provedores de identidade, sinais de postura de endpoint e telemetria de SIEM/SOAR em fluxos de trabalho de políticas unificados. Os requisitos do setor público e de indústrias regulamentadas adicionam etapas relacionadas à autorização e ao empacotamento de evidências, incluindo o alinhamento às expectativas do FedRAMP em aquisições federais, além de controles operacionais para retenção de registros e residência de dados. Os mecanismos de interoperabilidade entre plataformas de segurança e núcleos de rede privada também são importantes para latência e desempenho, enquanto a garantia da cadeia de suprimentos passa a incluir cada vez mais o mapeamento de subprocessadores em nuvem e a gestão da soberania das chaves de descriptografia, à medida que a inspeção de tráfego se desloca de appliances para pontos de aplicação distribuídos em nuvem.
Cenário Competitivo
A concorrência na América do Norte permanece moderadamente consolidada. Os cinco principais fornecedores, liderados por Palo Alto Networks, Cisco, Zscaler, Fortinet e Cato Networks, supervisionam juntos uma fatia considerável da receita de assinaturas recorrentes. A consolidação persiste: a Palo Alto Networks concluiu a aquisição da Splunk por USD 28 bilhões em 2024, incorporando a observabilidade às análises de segurança para fornecer um contexto de ameaças mais rico. A Cisco adquiriu os ativos do QRadar da IBM para infundir telemetria SIEM no Secure Connect, fortalecendo a detecção de movimento lateral. A Netskope adicionou a Infiot e agora comercializa a WAN Sem Fronteiras que une conectividade e segurança em uma única licença.
Os fornecedores se diferenciam pela IA. A Zscaler processa mais de 500 bilhões de transações diárias por meio de modelos de aprendizado de máquina que correlacionam pontuações de risco de usuário, dispositivo e destino. As Políticas Autônomas da Cato preveem tags de segmentação ideais e as ajustam automaticamente às mudanças de tráfego, facilitando a administração para equipes com recursos limitados. A Fortinet aproveita ASICs personalizados dentro de seu Security Fabric para realizar inspeção profunda de pacotes em velocidades de linha que correspondem a links de fibra de alta velocidade, preservando a experiência do usuário durante a saída para a nuvem.
Líderes do Setor de Secure Access Service Edge da América do Norte
Akamai Technologies Inc.
Aruba Networks (an HPE Company)
AT&T Inc.
Barracuda Networks Inc.
Broadcom Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Oportunidades de mercado e perspectivas futuras
A rede resiliente a quantum e a proteção de identidade estão começando a se destacar como áreas de capacidade diferenciada dentro do SASE, particularmente à medida que as empresas buscam atualizações para fluxos de confidencialidade e autenticação de longa duração. Em julho de 2026, a AT&T e a Palo Alto Networks anunciaram um tecido SASE resiliente a quantum que integra o Prisma SD-WAN com as capacidades de rede da AT&T, enquadrando a criptografia pós-quântica (PQC) como um caminho de atualização prático dentro das ofertas de SASE gerenciadas. A AT&T também mencionou o uso das capacidades do Cisco 8000 Series Secure Router para criptografia e autenticação resilientes a quantum alinhadas aos padrões do National Institute of Standards and Technology (NIST). Isso apresenta uma oportunidade para fornecedores e operadoras empacotarem transporte pronto para PQC, controles de ciclo de vida de certificados e agilidade criptográfica em contratos de SASE para infraestrutura crítica, compradores de BFSI e governo.
A modernização da arquitetura federal também cria uma oportunidade mais amplas para provedores que conseguem operacionalizar telemetria em nível de conformidade e controles de segurança em nuvem em escala. As orientações da CISA de junho de 2026, que apoiam agências na transição do TIC 2.0 para o TIC 3.0 via SASE e incluem expectativas para alimentar a telemetria de rede ao serviço em nuvem Comprehensive Log Aggregation Warehouse (CLAW), elevam o padrão para pipelines de registros, auditabilidade de políticas e operações gerenciadas. Junto às restrições regionais de privacidade, como a CCPA na Califórnia e a Lei 64 de Quebec, e ao escrutínio de transferência transfronteiriça de dados no contexto do Data Privacy Framework, os compradores estão priorizando modelos de implantação flexíveis, incluindo opções de controle em nuvem, VPC ou local (on-prem), além de escolhas de residência de dados. Essa combinação sustenta a demanda contínua por plataformas e serviços gerenciados que possam demonstrar governança nos Estados Unidos, no Canadá e no México.
Desenvolvimentos recentes do setor
- Março de 2026: A Akamai Technologies Inc. anunciou capacidades alimentadas por IA para o Akamai Guardicore Segmentation, permitindo identificação, análise e geração automática de políticas orientadas por IA para aplicação de segurança. O lançamento expande as capacidades de microssegmentação semelhantes ao SASE e de zero trust no mercado de SASE da América do Norte. Fortalece a posição de mercado em automação de políticas orientada por IA e segmentação dinâmica em ambientes de TI híbridos.
- Agosto de 2025: A AT&T Inc. e a Cisco entregaram uma solução SASE abrangente, permitindo conectividade segura via plataforma Cisco Secure Access. A parceria oferece uma colaboração direta de implantação de SASE no mercado da América do Norte. O aumento de capacidade fortalece a consolidação das ofertas de SASE por meio de funcionalidade de fornecedor único, reduzindo a complexidade operacional para as empresas.
- Abril de 2025: A Hewlett Packard Enterprise Aruba Networking expandiu o Aruba Central com implantações em nuvem privada virtual (VPC) e locais (on-prem) para atender à soberania de dados e ao controle regional. A capacidade aumenta a flexibilidade de implantação e as opções de residência de dados para clientes de SASE na América do Norte. Amplia os caminhos de adoção de SASE por meio de configurações híbridas de nuvem/local.


Estrutura da metodologia de pesquisa e escopo do relatório
Definição e cobertura do mercado
Este mercado abrange os gastos na América do Norte com ofertas de secure access service edge entregues via nuvem que combinam acesso à rede e controles de segurança para usuários, dispositivos e locais de filiais ao se conectarem a aplicativos e dados.
Exclusões de escopo: excluímos appliances de segurança on-premise de propriedade do cliente, serviços de transporte MPLS puros e terceirização geral de TI que não seja vendida como funcionalidade SASE.
Visão geral da segmentação
- Por Tipo de Oferta
- Rede como Serviço
- Segurança como Serviço
- Serviços SASE Gerenciados
- Serviços Profissionais (Avaliação, Integração)
- Por Componente
- WAN Definida por Software (SD-WAN)
- Gateway Web Seguro (SWG)
- Intermediário de Segurança de Acesso à Nuvem (CASB)
- Acesso à Rede de Confiança Zero (ZTNA)
- Firewall como Serviço (FWaaS)
- Prevenção de Perda de Dados (DLP)
- Monitoramento de Experiência Digital
- Por Modo de Implantação
- Nuvem
- Local
- Por Tamanho da Organização
- Grandes Empresas
- PMEs
- Por Vertical de Usuário Final
- Bancos, Serviços Financeiros e Seguros (BFSI)
- TI e Telecomunicações
- Varejo e Comércio Eletrônico
- Saúde e Ciências da Vida
- Governo e Setor Público
- Manufatura e Industrial
- Educação
- Outros Setores
- Por País
- Estados Unidos
- Canadá
- México
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
A pesquisa documental foi usada para definir os limites do mercado, construir o contexto de demanda e manter as premissas vinculadas aos sinais de adoção observados no mercado de SASE da América do Norte. Contamos com referências públicas e oficiais, como orientações e publicações do NIST, estatísticas de banda larga e conectividade da FCC, registros da SEC dos EUA e portais de relatórios cibernéticos do governo dos EUA, como a CISA, além de material de normas e melhores práticas de organizações como a ISO ou similares.
Para traduzir o comportamento de mercado em insumos mensuráveis, também revisamos comentários sobre tráfego de nuvem e rede em relatórios anuais, documentação pública com indicações de preços de produtos e linguagem de aquisição de licitações públicas quando acessíveis. Além disso, foram usadas assinaturas pagas de dados financeiros e inteligência empresarial, notícias e finanças, bancos de dados de patentes, e contratos e licitações globais para verificar cruzadamente a exposição de receita e o momento de lançamento de produtos. As fontes de pesquisa documental mencionadas aqui são apenas ilustrativas, e outras referências foram usadas para coletar dados, validar premissas e esclarecer questões abertas durante a análise.
Entrevistas primárias e pesquisas
O trabalho primário se concentrou em validar como as empresas nos EUA e no Canadá compram SASE, o que agrupam juntos e como os preços variam entre a duração dos contratos e o número de usuários. Conversamos com compradores, parceiros de canal e participantes de serviços gerenciados, além de especialistas do assunto que cobrem indústrias regulamentadas e empresas distribuídas. Em seguida, usamos o feedback para confirmar o ritmo de adoção, os padrões de descontos e a divisão entre novas implantações e renovações na América do Norte.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente |
|---|---|
| Nível superior: 39% | CXOs: 19% |
| Nível médio: 42% | Líderes funcionais/de unidade: 33% |
| Empresas menores: 19% | Gerentes: 48% |
Dimensionamento e previsão de mercado
O dimensionamento começa com uma construção top-down, na qual os pools de gastos empresariais em rede e segurança são reconstruídos em um conjunto de demanda de SASE usando taxas de adoção e de anexação para acesso seguro entregue via nuvem, seguido por ajustes para entrega por assinatura e duração de contrato. Em seguida, corroboramos os totais com verificações seletivas bottom-up, principalmente amostragens de preço por usuário ou site multiplicadas pelo número estimado de usuários ou locais implantados, além de verificações de sentido com fornecedores e canais para evitar contagem duplicada de pacotes.
Os insumos foram mantidos práticos e rastreáveis, incluindo a penetração de força de trabalho remota e híbrida, o número de locais distribuídos, a mudança de VPN para acesso zero trust, a parcela do tráfego inspecionado em pontos de presença na nuvem e a movimentação de preços de assinatura (incluindo descontos e aumentos multianuais). Quando o volume direto não é visível, preenchemos as lacunas usando indicadores substitutos, como linguagem de compra do setor público, pressão de conformidade de segurança e ciclos de renovação relatados pelos participantes, e então normalizamos os resultados em toda a região.
Para a previsão, realizamos análises de cenários em torno de ciclos de atualização, ritmo de migração para a nuvem e pressão de incidentes de segurança. O caminho final é refinado usando visões de especialistas sobre a progressão de preços e mudanças de empacotamento. As premissas são reverificadas para garantir que o crescimento não exceda a capacidade de implantação viável e as faixas de orçamento dos clientes.
Validação de dados e ciclo de atualização
Os resultados são validados por meio de triangulação entre sinais independentes, sendo então revisados quanto a variações anormais por ano, país e tipo de comprador antes da aprovação final. Também realizamos verificações de variância em relação aos padrões relacionados de gastos com segurança em nuvem e redes empresariais, e recontatamos fontes quando uma premissa importante se desvia das faixas esperadas.
Os relatórios são atualizados anualmente, e atualizações intermediárias são feitas quando ocorrem eventos materiais, como reajustes de preços, grandes mudanças de política ou anúncios de grandes contratos que possam alterar a taxa de execução (run-rate). Antes da entrega, um analista realiza uma nova revisão dos principais insumos e do momento das taxas de câmbio, para que os clientes recebam a visão mais atual disponível.
Comparação do tamanho do mercado de secure access service edge da América do Norte da Mordor Intelligence com outras estimativas publicadas
Os números publicados para o SASE na América do Norte nem sempre coincidem porque o limite entre assinaturas puras de SASE e serviços de rede ou segurança adjacentes é traçado de forma diferente, e os fornecedores empacotam recursos de maneiras que confundem o que está sendo contabilizado. As diferenças também aparecem quando um publicador relata uma visão de taxa de execução contratada, enquanto outro usa receita reconhecida, o que desloca o ano em que o crescimento aparece.
Os principais fatores de lacuna geralmente incluem como o preço de assinatura é normalizado (por usuário versus por site), se serviços gerenciados e empacotamento são contabilizados dentro do mesmo número e como o momento cambial é tratado ao relatar dados entre os EUA e o Canadá. Quando as premissas de preços e descontos são atualizadas em uma cadência definida e verificadas cruzadamente com o comportamento de renovação e os sinais de aquisição, a Mordor Intelligence mantém o valor de mercado do ano-base mais próximo da realidade contratual típica.
Comparação de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 11,63 bilhões de USD (2025) | |
| Consultoria Regional A | 9,80 bilhões de USD (2025) | Frequentemente restringe o escopo apenas a assinaturas de security service edge, o que pode deixar de fora os pacotes de SASE liderados por SD-WAN usados por empresas distribuídas e reduzir a base de assinaturas implícita. |
| Jornal Setorial B | 14,20 bilhões de USD (2025) | Comumente aplica um aumento mais rápido do ASP e contabiliza um conjunto mais amplo de serviços gerenciados e taxas de implementação dentro do mercado, e pode se apoiar em extrapolações de taxa de execução que antecipam renovações para o mesmo ano. |
A comparação sugere que a dispersão é explicada principalmente pelo que é incluído nos pacotes de assinatura e como os preços são projetados entre os anos. Quando o escopo é mantido restrito às funções de SASE entregues via nuvem e os preços são normalizados de acordo com estruturas de contrato típicas, o tamanho de mercado resultante fica mais fácil de reconciliar com os ciclos de implantação e o momento de aquisição.


Principais Perguntas Respondidas no Relatório
Qual é o valor atual do mercado de secure access service edge da América do Norte?
O tamanho do mercado de secure access service edge está em USD 13,9 bilhões em 2026.
Com que rapidez se espera que o mercado cresça?
Projeta-se que o mercado registre um CAGR de 19,55% e atinja USD 33,97 bilhões até 2031.
Qual modelo de implantação lidera a adoção?
A implantação em nuvem detém 64,92% de participação e está crescendo a um CAGR de 22,15%, refletindo forte preferência pela segurança em nuvem em primeiro lugar.
Qual vertical crescerá mais rapidamente?
A saúde está projetada para expandir a um CAGR de 19,95% à medida que os hospitais combatem o ransomware e cumprem as regulamentações de privacidade.
Página atualizada pela última vez em:



