
Tamanho e Participação do Mercado de Segurança e Governança de Identidade Não Humana (NHI)
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
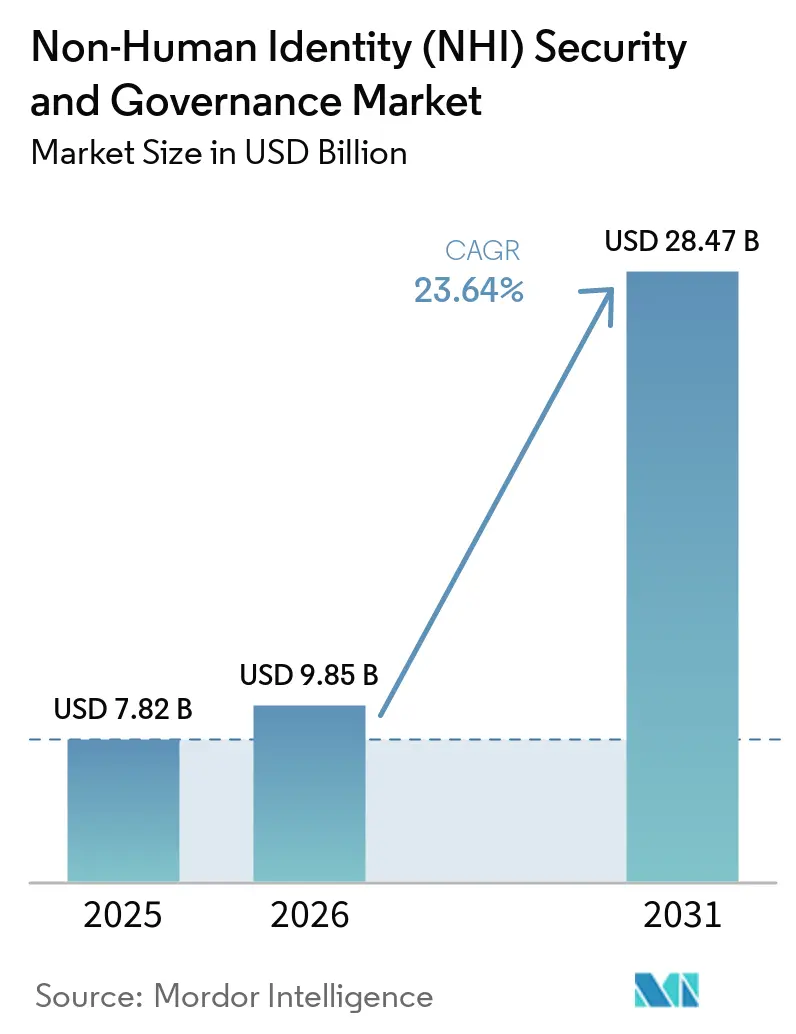
| Tamanho do Mercado (2026) | 9.85 Bilhões de dólares |
| Tamanho do Mercado (2031) | 28.47 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 23.64 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Segurança e Governança de Identidade Não Humana (NHI) por Mordor Intelligence
O tamanho do mercado de segurança e governança de Identidade Não Humana (NHI) está projetado para expandir de 7,82 bilhões de USD em 2025 para 9,67 bilhões de USD em 2026, e para 28,47 bilhões de USD até 2031, registrando um CAGR de 23,65% entre 2026 e 2031. Grandes conjuntos de identidades de máquinas em cargas de trabalho em nuvem, APIs, pipelines de entrega de software e processos de negócios automatizados estão moldando o mercado de segurança de NHI. A adoção empresarial de agentes de IA está reduzindo o tempo disponível para identificar credenciais, definir propriedade e limitar o acesso. A demanda está se movendo além da descoberta de credenciais em direção a controles de ciclo de vida, autorização em tempo de execução e rotação automatizada. Os requisitos regulatórios em serviços financeiros e setores críticos estão tornando os controles documentados de identidade de máquinas cada vez mais importantes durante as revisões de segurança. O mercado de segurança e governança de Identidade Não Humana (NHI) também enfrenta pressão de ferramentas nativas de identidade em nuvem, especialmente quando as organizações operam principalmente em uma única plataforma de nuvem.
Principais Conclusões do Relatório
- Por tipo de identidade, Integradores de Sistemas e Provedores de Serviços de Tecnologia detinham 26,58% da participação do mercado de segurança e governança de Identidade Não Humana (NHI) em 2025, enquanto as Identidades de Agentes de IA estão projetadas para expandir a um CAGR de 25,05% até 2031.
- Por oferta, as Soluções representaram 61,24% do tamanho do mercado de segurança e governança de Identidade Não Humana (NHI) em 2025, enquanto os Serviços estão projetados para expandir a um CAGR de 24,05% até 2031.
- Por implantação, os modelos Nativos em Nuvem detinham 53,72% da participação do mercado de segurança e governança de NHI em 2025, enquanto a implantação Híbrida deve expandir a um CAGR de 24,25% até 2031.
- Por tamanho de organização, as Grandes Empresas detinham 31,69% da receita em 2025, enquanto as Pequenas e Médias Empresas estão projetadas para expandir a um CAGR de 24,06% até 2031.
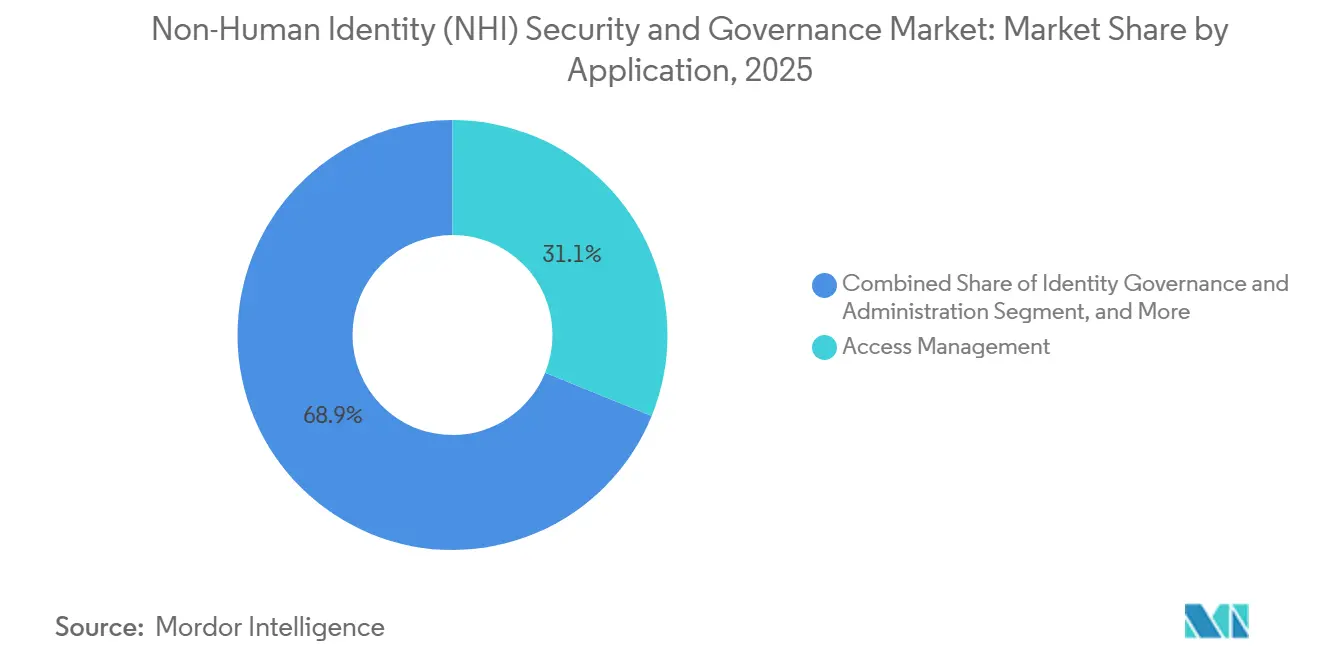
- Por aplicação, a Gestão de Acesso representou 31,14% da receita em 2025, enquanto a Gestão e Rotação de Segredos deve expandir a um CAGR de 24,85% até 2031.
- Por usuário final, o BFSI detinha 28,48% da receita em 2025, enquanto Tecnologia da Informação e Telecomunicações estão projetadas para expandir a um CAGR de 25,24% até 2031.
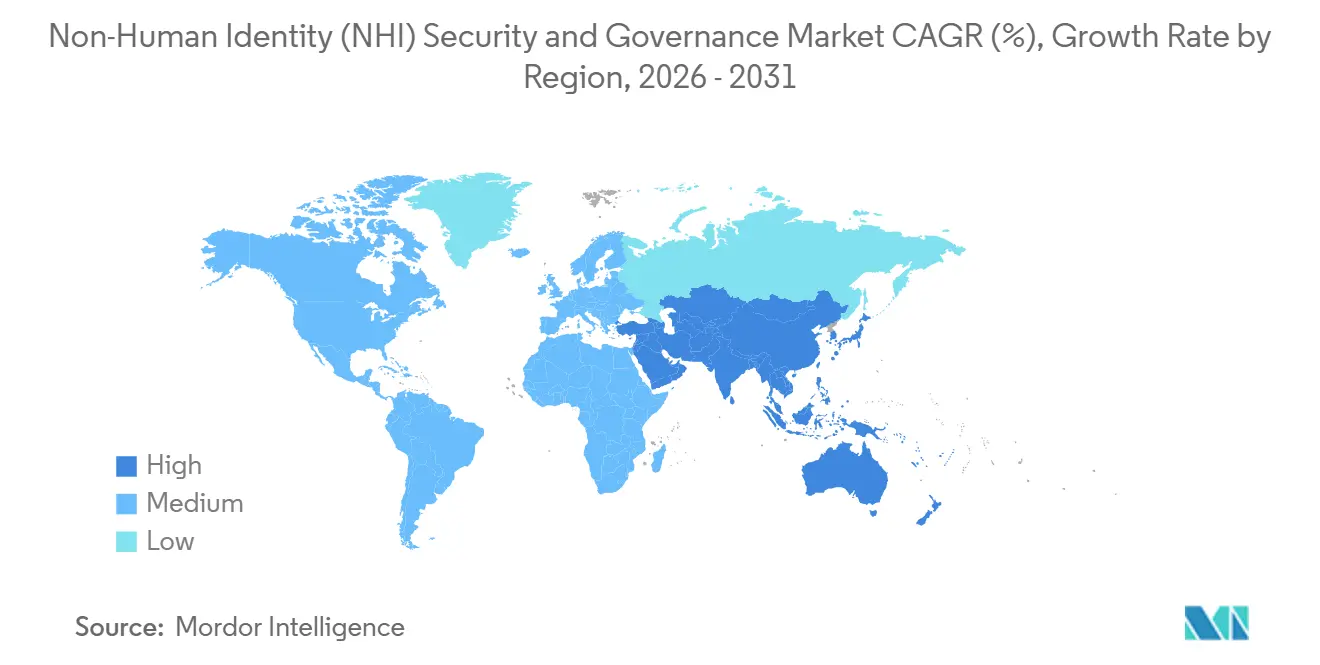
- Por geografia, a América do Norte representou 41,37% da receita em 2025, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 24,21% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Segurança e Governança de Identidade Não Humana (NHI)
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão de Cargas de Trabalho Nativas em Nuvem e APIs | +7.8% | Global, concentrado na América do Norte e no núcleo da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Adoção de Agentes de IA e Fluxos de Trabalho Autônomos | +7.2% | Global, com ganhos iniciais na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Confiança Zero e Aplicação Regulatória | +4.1% | América do Norte e Europa, com extensão para Ásia-Pacífico e Oriente Médio e África | Médio prazo (2-4 anos) |
| Acesso Sem Segredos e Rotação de Credenciais Efêmeras | +2.5% | Global, com adoção mais profunda na América do Norte | Médio prazo (2-4 anos) |
| Quantificação da Superfície de Ataque de NHI por Grafos de Identidade | +0.9% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Atestação da Cadeia de Suprimentos de Software Vinculada à Identidade | +0.7% | América do Norte, Europa e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão de Cargas de Trabalho Nativas em Nuvem e APIs
As APIs tornaram-se uma importante superfície de ataque em ambientes nativos em nuvem, aumentando a necessidade de governar as credenciais associadas a cada endpoint. A Akamai relatou 258 ataques diários a APIs por organização em 2025, um aumento de 113% em relação ao ano anterior, enquanto 87% das organizações pesquisadas relataram um incidente de segurança relacionado a APIs. Cada endpoint de API adicional pode introduzir uma conta de serviço, token ou chave associada que requer inventário e controle de políticas. O mercado de segurança e governança de Identidade Não Humana (NHI) se beneficia quando as organizações tratam a atividade de API autenticada como um evento de identidade de máquina, e não apenas como um evento de rede. A Salt Security constatou que 47% dos entrevistados relataram expansão de APIs de 51% a 100% em relação ao ano anterior, e 47% atrasaram um lançamento em produção devido a preocupações de segurança com APIs expostas a sistemas autônomos. Os controles no gateway de API podem limitar o alcance de uma credencial comprometida ao avaliar cada solicitação em relação a uma política de identidade.
Adoção de Agentes de IA e Fluxos de Trabalho Autônomos
Os agentes de IA criam riscos de identidade que diferem dos associados a contas de serviço estáticas. Esses agentes podem consumir credenciais em tempo de execução, criar subagentes, chamar APIs externas e executar aões em vários sistemas. A OWASP identifica o abuso de identidade e privilégios como um risco material para aplicações agênticas. O Centro Nacional de Excelência em Cibersegurança do NIST publicou um documento conceitual em fevereiro de 2026 sobre práticas de identidade e autorização para agentes de software e aplicações de IA agêntica.[1]Instituto Nacional de Padrões e Tecnologia, "Acelerando a Adoção de Identidade e Autorização de Agentes de Software e Inteligência Artificial," Centro de Recursos de Segurança de Computadores do NIST, csrc.nist.gov O mercado de segurança e governança de Identidade Não Humana (NHI) está, portanto, avançando em direção a controles que verificam a identidade de um agente, o escopo solicitado e a autorização no ponto de uso da ferramenta. A Cloud Security Alliance relatou que mais de 16% das organizações não rastreavam a criação de identidades relacionadas à IA, deixando uma lacuna na supervisão.
Confiança Zero e Aplicação Regulatória
Os programas de Confiança Zero incluem cada vez mais identidades não humanas, particularmente em setores regulamentados. O Regulamento de Resiliência Operacional Digital aplica-se às entidades financeiras da União Europeia desde 17 de janeiro de 2025 e exige que os registros de acordos com terceiros de TIC sejam mantidos nos termos do Artigo 28. Esses registros podem abranger chaves de API de fornecedores e contas de serviço que se conectam a sistemas regulamentados. A Lei de Implementação da NIS2 da Alemanha entrou em vigor em dezembro de 2025, com prazo obrigatório de registro no BSI em abril de 2026 para as organizações no escopo. O PCI DSS 4.0 também traz contas de sistema e aplicação privilegiadas para atenção de auditoria em ambientes de pagamento. O mercado de segurança e governança de Identidade Não Humana (NHI) apresenta uma oportunidade para os fornecedores fornecerem evidências de propriedade, controle de acesso e ações do ciclo de vida de credenciais para essas revisões.
Acesso Sem Segredos e Rotação de Credenciais Efêmeras
A transição de segredos estáticos para credenciais atestadas por carga de trabalho está mudando a forma como as organizações constroem controles de identidade de máquinas. A GitGuardian identificou 28,65 milhões de segredos codificados recém-expostos em commits públicos do GitHub durante 2025, representando um aumento de 34% em relação ao ano anterior. A mesma pesquisa constatou que commits coautorados por assistentes de codificação de IA tinham o dobro de probabilidade de expor segredos. Frameworks como SPIFFE e SPIRE permitem que os serviços se autentiquem por meio de atestação criptográfica em tempo de execução, em vez de chaves de API de longa duração. O CA/Browser Forum aprovou o Ballot SC-081v3 em abril de 2025, reduzindo a validade dos certificados TLS de 398 dias para 200 dias em março de 2026, 100 dias em março de 2027 e 47 dias em março de 2029. O mercado de segurança e governança de NHI se beneficia de ciclos de certificados mais curtos, tornando o gerenciamento automatizado do ciclo de vida cada vez mais necessário.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Propriedade Fragmentada entre Equipes de Engenharia e Segurança | -3.2% | Global | Curto prazo (≤ 2 anos) |
| Recursos Nativos de Identidade de Hiperescaladores Reduzem Gastos Incrementais | -2.1% | Núcleo da América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Lacunas na Descoberta e Atribuição de Identidades Efêmeras | -1.4% | Global | Médio prazo (2-4 anos) |
| Dependência de Protocolo Legado e Segredo Zero | -0.9% | Global, concentrado em setores industriais e governamentais | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Propriedade Fragmentada entre Equipes de Engenharia e Segurança
A governança de identidade de máquinas é frequentemente retardada pela responsabilidade dividida entre equipes de engenharia e segurança. As equipes de engenharia podem criar credenciais em pipelines de CI/CD, clusters Kubernetes, integrações de SaaS e fluxos de trabalho de IA sem um processo formal de propriedade de segurança. A Cloud Security Alliance constatou que 15% das organizações tinham alta confiança em sua capacidade de prevenir ataques baseados em NHI, e 5,7% tinham visibilidade total das contas de serviço.[2]Cloud Security Alliance, "O Vácuo de Governança de Identidade Não Humana," CSA Labs, labs.cloudsecurityalliance.org Os processos de identidade humana não se mapeiam claramente para uma conta de serviço criada na implantação e removida quando uma instância de infraestrutura é reciclada. As ferramentas de descoberta podem identificar riscos, mas a remediação é atrasada quando nenhuma equipe tem autoridade para fazer a mudança necessária. Esse problema é mais grave em grandes empresas com muitas equipes de engenharia e práticas de entrega variadas.
Recursos Nativos de Identidade de Hiperescaladores Reduzem Gastos Incrementais
As Funções IAM da AWS, as Identidades Gerenciadas do Azure e a Federação de Identidade de Carga de Trabalho do Google Cloud fornecem serviços nativos de credenciais baseados em políticas. Essas capacidades podem reduzir a necessidade de uma ferramenta de NHI separada em um ambiente de nuvem única. O Microsoft Entra Agent ID atingiu disponibilidade geral em abril de 2026 e fornece capacidades de gestão de identidade e acesso para agentes de IA dentro do ecossistema Azure. As organizações com exposição limitada a ambientes de múltiplas nuvens podem ver menos valor em adicionar uma plataforma dedicada. O mercado de segurança e governança de Identidade Não Humana (NHI) permanece mais atraente para compradores que precisam de uma política comum e visibilidade em nuvem, SaaS e ambientes locais. Os fornecedores especializados devem demonstrar valor além dos controles oferecidos por um provedor de nuvem existente para evitar ciclos de vendas mais longos.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Identidade: Identidades de Agentes de IA Aumentam a Complexidade das Credenciais
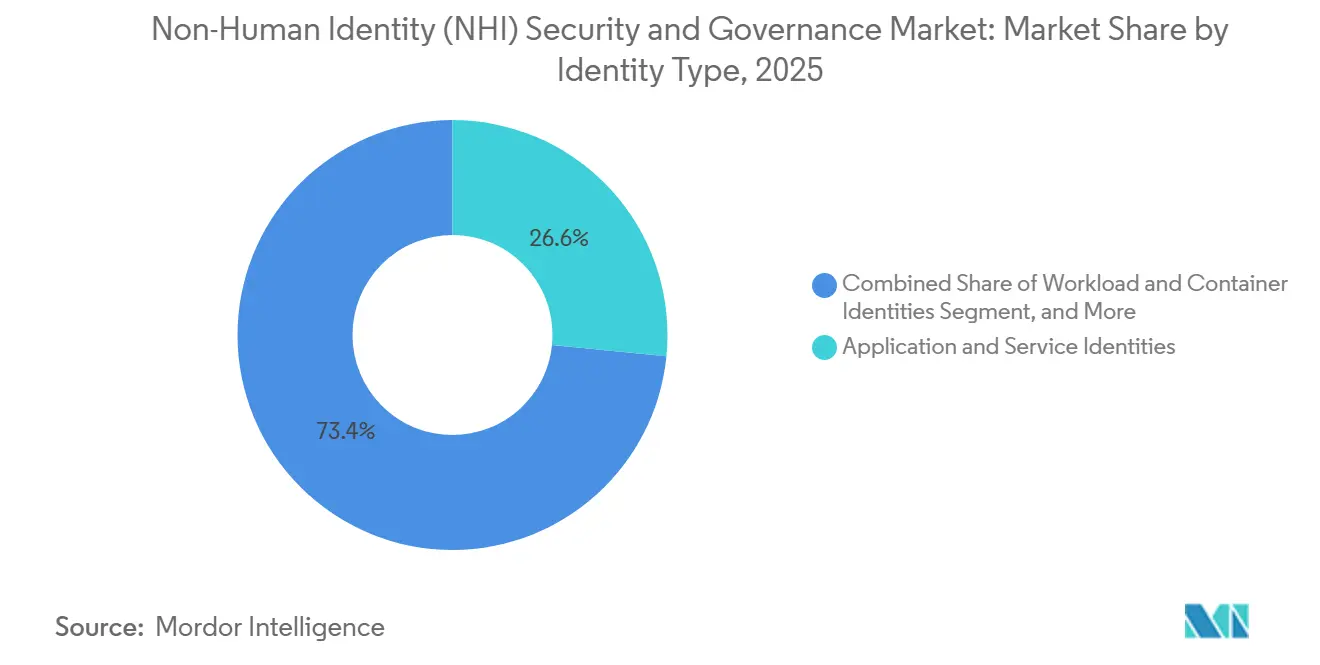
As Identidades de Aplicações e Serviços representaram 26,58% da receita em 2025. Esta categoria teve a maior participação de receita porque os provedores de serviços gerenciados implantam controles de governança em amplos ambientes empresariais. Essas implantações podem cobrir contas de serviço locais, concessões OAuth de SaaS e tokens de carga de trabalho em nuvem. As Identidades de Agentes de IA estão projetadas para expandir a um CAGR de 25,05% até 2031. A demanda do mercado de segurança e governança de NHI por Identidades de Agentes de IA é sustentada pela necessidade de governar agentes que usam credenciais em tempo de execução. A OWASP lista o uso indevido de ferramentas e o abuso de privilégios de identidade entre os principais riscos para sistemas agênticos. Esse perfil de risco aumenta a demanda por controles de acesso que possam avaliar um agente antes que ele use uma ferramenta conectada. Também desloca a atenção da revisão periódica para a autorização contínua.
As Identidades de Carga de Trabalho e Contêiner, as Identidades de Aplicação para Aplicação e API, e as Identidades de Máquinas e Dispositivos fornecem demanda material em toda a categoria. A adoção de microsserviços e frotas de dispositivos conectados aumenta o volume e a diversidade dessas identidades. As Identidades Criptográficas permanecem importantes onde os certificados estabelecem comunicações confiáveis de aplicações e dispositivos. As Identidades de Bots e RPA também são relevantes à medida que programas de automação mais antigos se conectam com plataformas de governança mais recentes. As reduções planejadas pelo CA/Browser Forum na validade dos certificados aumentam o ônus operacional do gerenciamento do ciclo de vida de identidades criptográficas. A automação torna-se mais valiosa à medida que os intervalos de renovação diminuem. A ISO/IEC 27001 e o NIST SP 800-57 fornecem orientação técnica que apoia as práticas do ciclo de vida de identidades criptográficas.


Por Oferta: Soluções Lideram a Receita Enquanto os Serviços Ganham Importância
As Soluções representaram 61,24% da receita em 2025. Essa posição reflete a demanda por mecanismos de descoberta, governança de acesso, cofre de segredos e capacidades de ciclo de vida de certificados. Os compradores iniciais frequentemente priorizam plataformas porque possuem equipes de segurança internas capazes de configurá-las. Os Serviços estão projetados para expandir a um CAGR de 24,05% até 2031. A demanda do mercado de segurança e governança de Identidade Não Humana (NHI) por Serviços é impulsionada por clientes que precisam de ajuda com modelos de propriedade, gerenciamento de inventário e procedimentos de remediação. À medida que os programas amadurecem, os conselhos e líderes de segurança buscam resultados de governança documentados, e não apenas evidências de implantação de ferramentas. Os serviços gerenciados e o suporte à implementação abordam lacunas na capacidade interna.
Soluções e Serviços são comercialmente complementares, e não substitutos. Um cliente pode comprar uma plataforma, mas ainda precisa de assistência para estabelecer proprietários responsáveis e processos operacionais viáveis. O suporte consultivo também pode ajudar a alinhar os controles com os requisitos de conformidade. A SailPoint lançou o Machine Identity Security QuickStart em março de 2026 com uma estrutura de implantação estruturada de 4 semanas. Essas estruturas podem reduzir o tempo entre a descoberta inicial e a remediação prática. Os fornecedores que incorporam métodos consultivos na implementação podem reduzir as barreiras de adoção. Essa abordagem também ajuda os clientes a aplicar a plataforma em diversos tipos de credenciais.
Por Implantação: Modelos Nativos em Nuvem Lideram Enquanto as Implantações Híbridas se Expandem
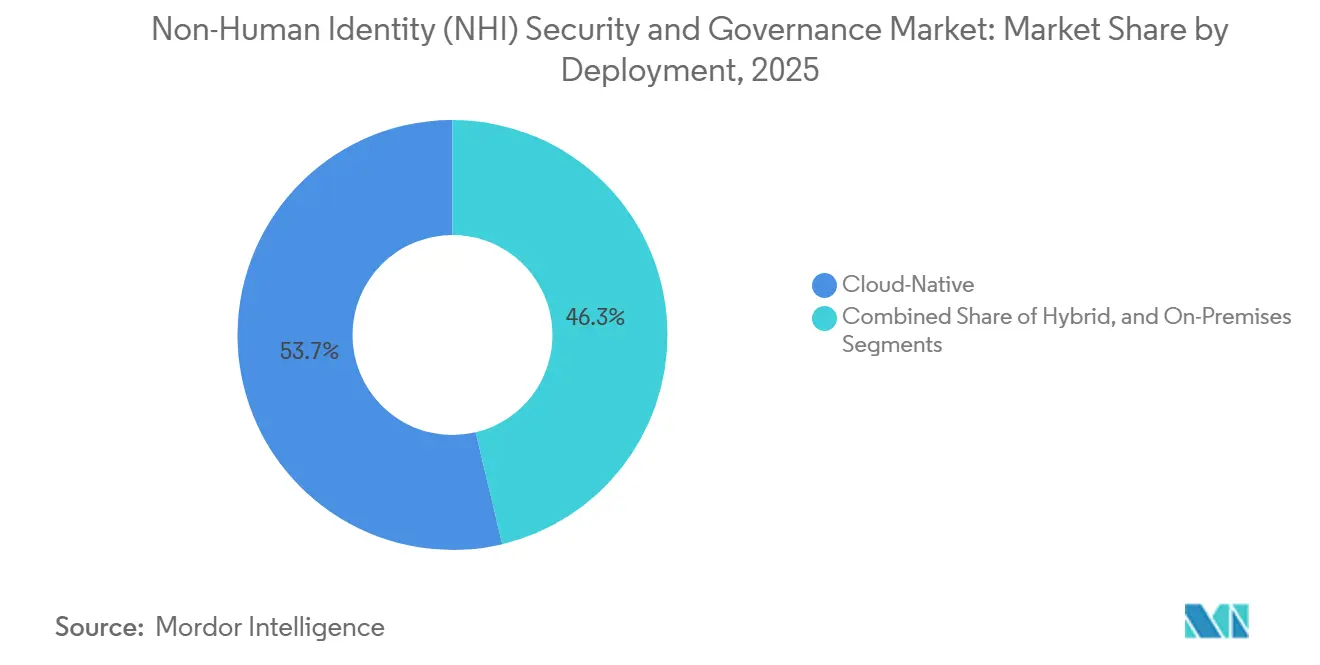
A implantação Nativa em Nuvem representou 53,72% da receita em 2025. Deteve a maior participação de receita porque a federação de identidade de carga de trabalho e os controles baseados em API se alinham com ambientes em contêineres e sem servidor. Esses ambientes podem emitir tokens de curta duração e aplicar políticas de privilégio mínimo em escala. A implantação Híbrida está projetada para expandir a um CAGR de 24,25% até 2031. Muitas empresas mantêm infraestrutura que não pode migrar totalmente para a arquitetura nativa em nuvem durante o período de previsão. O mercado de segurança e governança de Identidade Não Humana (NHI) requer que as políticas de identidade abranjam sistemas IAM em nuvem, contas de serviço e protocolos locais. Essas conexões podem criar lacunas materiais de visibilidade.
A Sysdig relatou uma expansão de 25 vezes em relação ao ano anterior em pacotes específicos de IA em cargas de trabalho em nuvem em seu relatório de 2026. Essa expansão adiciona demandas de identidade e autorização a ambientes de nuvem já complexos. As implantações Locais permanecem relevantes em defesa, infraestrutura crítica e alguns ambientes governamentais. Os requisitos de soberania de dados e isolamento de rede podem limitar o uso de serviços de identidade residentes na nuvem. Os fornecedores com designs compatíveis com ambientes híbridos podem aplicar políticas em sistemas em nuvem e locais. Seu valor reside na visibilidade consistente sem exigir uma migração completa de infraestrutura. Essa capacidade é central para a demanda por segurança e governança de NHI em ambientes empresariais mistos.
Por Tamanho de Organização: Grandes Empresas Ancoram a Receita Enquanto as PMEs Aumentam a Adoção
As Grandes Empresas detinham 31,69% da receita em 2025. Elas gerenciam conjuntos complexos de identidades em sistemas de múltiplas nuvens, aplicações SaaS, pipelines de CI/CD e implantações de IA. Seus maiores valores de contrato as tornam compradores importantes para fornecedores de plataformas. A CyberArk relatou que 82% das organizações pesquisadas sofreram uma falha relacionada a certificados durante o ano anterior. As causas citadas incluíam lacunas de visibilidade e propriedade dispersa. Contas de longa duração e com privilégios excessivos podem resultar de contas criadas para uso limitado e nunca desativadas. Isso cria uma preocupação operacional e de segurança persistente para grandes organizações.
As Pequenas e Médias Empresas estão projetadas para expandir a um CAGR de 24,06% até 2031. Essas organizações dependem cada vez mais de aplicações em nuvem, APIs e integrações de SaaS, mas frequentemente carecem de equipes dedicadas de segurança de identidade. Implantação mais simples, operações gerenciadas e preços baseados em resultados podem reduzir as barreiras de adoção. O mercado de segurança e governança de Identidade Não Humana (NHI) pode alcançar esse grupo de clientes por meio de serviços empacotados que não exigem recursos substanciais de engenharia interna. A Aembit e a Netskope anunciaram uma parceria na RSA 2026 que combinou identidade de carga de trabalho com inspeção de conteúdo para compradores de múltiplas nuvens. Essas ofertas podem tornar os controles de identidade de máquinas mais fáceis de implantar em ambientes com recursos limitados. A demanda das PMEs amplia a base de clientes além das grandes empresas.
Por Aplicação: Gestão de Acesso Lidera Enquanto a Gestão de Segredos Muda as Prioridades
A Gestão de Acesso representou 31,14% da receita em 2025. Liderou a categoria porque controlar quais sistemas uma identidade de máquina pode alcançar é frequentemente o primeiro passo de governança. Esses controles incluem provisionamento just-in-time, aplicação de privilégio mínimo e autorização em tempo de execução. A Gestão e Rotação de Segredos está projetada para expandir a um CAGR de 24,85% até 2031. A exposição contínua de segredos sustenta a demanda por essa aplicação. A GitGuardian relatou 28,65 milhões de segredos codificados em commits públicos do GitHub em 2025, juntamente com um aumento de 81% em credenciais de serviços de IA vazadas. Essas divulgações sustentam uma necessidade clara de descoberta automatizada, rotação e remediação.
A Governança e Administração de Identidade apoia registros de propriedade auditáveis e revisões de acesso para contas de máquinas. O Gerenciamento do Ciclo de Vida de Certificados está se tornando mais urgente à medida que os períodos de validade de TLS diminuem. A Gestão de Conformidade também está ganhando importância, onde DORA, NIS2 e PCI DSS 4.0 exigem evidências de acesso controlado. A categoria está se movendo de credenciais armazenadas em cofre para acesso que depende de atestação de carga de trabalho. Esse modelo reduz a dependência de credenciais que existem em forma durável. Os fornecedores que suportam essa abordagem podem atender tanto aos requisitos de segurança quanto aos operacionais. A arquitetura resultante pode mudar a forma como os compradores avaliam as capacidades dos produtos.
Por Usuário Final: BFSI Ancora a Demanda Enquanto Empresas de Tecnologia Lideram a Expansão
O BFSI representou 28,48% da receita em 2025. Este setor possui APIs de pagamento, conexões de open banking, automação de tesouraria, sistemas de negociação algorítmica e fluxos de trabalho de detecção de fraudes. A posição de receita no BFSI reflete a alta concentração de atividade regulamentada de máquina para máquina. O DORA exige que as entidades financeiras da União Europeia mantenham um registro de acordos com terceiros de TIC. Esse requisito traz integrações de fornecedores e credenciais de acesso associadas para os processos de governança. Para as instituições financeiras, as falhas no controle de identidade também podem afetar a resiliência operacional. Esses fatores sustentam a aquisição no mercado de segurança e governança de Identidade Não Humana (NHI) para controles de identidade de máquinas.
Tecnologia da Informação e Telecomunicações está projetada para expandir a um CAGR de 25,24% até 2031. As empresas de tecnologia gerenciam conjuntos densos de identidades de máquinas porque os desenvolvedores criam segredos com frequência em amplos ambientes de SaaS e nuvem. As implantações de agentes de IA adicionam outra camada de atividade de credenciais. Saúde e Ciências da Vida também requerem controles para contas de serviço e conexões de API que trocam informações de saúde protegidas. Governo e Setor Público, Varejo e Comércio Eletrônico, Manufatura Industrial e Energia e Utilidades criam cada um áreas de demanda distintas. Energia e Utilidades está ganhando atenção à medida que a tecnologia operacional se conecta com práticas de identidade de API e carga de trabalho no estilo de TI. Esses setores requerem controles que se adaptem tanto a aplicações modernas quanto a sistemas legados.
Análise Geográfica
A América do Norte detinha 41,37% da receita global em 2025. O mercado de segurança e governança de Identidade Não Humana (NHI) na região se beneficia da adoção antecipada de tecnologias nativas em nuvem, de uma alta concentração de fornecedores dedicados e de forte atividade em setores regulamentados. Serviços financeiros, saúde e defesa têm requisitos de conformidade que sustentam investimentos recorrentes em controles de identidade. O governo dos EUA reforçou as práticas da cadeia de suprimentos de software ao emitir elementos mínimos atualizados para SBOMs, conjuntamente pela NSA e pela CISA em 2026. Essas práticas podem aumentar a demanda por atestação da cadeia de suprimentos de software vinculada à identidade. O Canadá e o México também contribuem por meio da adoção de nuvem e da automação da manufatura.
A Europa representa uma parte estrategicamente importante do mercado de segurança e governança de NHI. O DORA estabeleceu uma estrutura comum de resiliência operacional para entidades financeiras e provedores críticos de TIC a partir de janeiro de 2025.[3]União Europeia, "Regulamento (UE) 2022/2554 sobre Resiliência Operacional Digital," EUR-Lex, eur-lex.europa.eu A Lei de Implementação da NIS2 da Alemanha colocou um estimado de 29.000 organizações sob supervisão do BSI em dezembro de 2025. A França continuou seu processo de transposição da NIS2 durante o período fornecido. A Lei de IA da UE adiciona obrigações para sistemas de IA de alto risco ao longo de 2026 e 2027. Essas medidas tornam a governança auditável de identidade de máquinas mais relevante em implantações europeias regulamentadas.
A Ásia-Pacífico está projetada para expandir a um CAGR de 24,21% até 2031. A China detinha a maior participação de receita regional em 2025, sustentada pela expansão da infraestrutura de nuvem e pelas prioridades domésticas de cibersegurança. A Índia é o país de crescimento mais rápido na região devido à expansão do fintech, à atividade de serviços de TI e aos altos volumes de credenciais de API provenientes do desenvolvimento de software terceirizado. Japão, Coreia do Sul e Austrália sustentam a demanda por meio de programas de adoção de nuvem e automação. A América do Sul está em um estágio mais inicial, com o Brasil liderando a adoção regional por meio da digitalização de serviços financeiros e do desenvolvimento nativo em nuvem. Os programas de transformação digital do Oriente Médio criam oportunidades em BFSI e telecomunicações, enquanto a África do Sul e a Nigéria mostram demanda inicial ligada a serviços financeiros móveis e ao desenvolvimento do setor de tecnologia. Os fornecedores que oferecem serviços gerenciados em nuvem ou entregues por parceiros podem atender mercados com capacidade limitada de engenharia de segurança local.

Cenário Competitivo
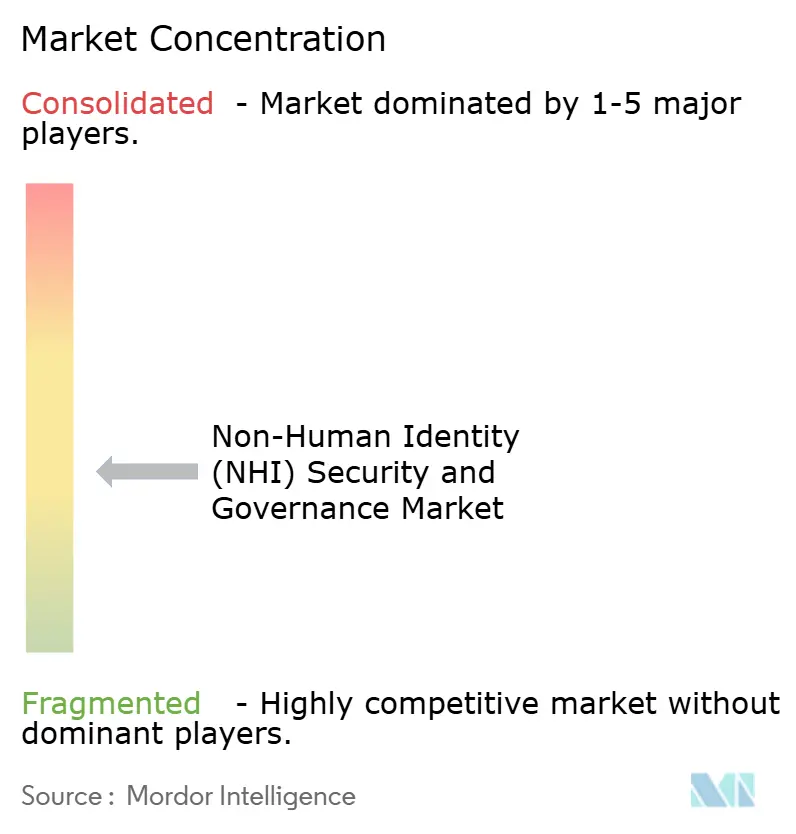
O mercado de segurança e governança de Identidade Não Humana (NHI) é moderadamente fragmentado, mas a consolidação está aumentando. Os especialistas criados especificamente para esse fim incluem CyberArk, Silverfort, Akeyless Security, Aembit, Entro Security, GitGuardian, Clutch Security, Permiso Security e Token Security. Essas empresas competem com plataformas maiores de segurança e identidade que estão adicionando capacidades de NHI por meio de aquisições. A Cisco concluiu sua aquisição da Astrix Security em junho de 2026 por 400 milhões de USD. A transação adiciona capacidades de descoberta de NHI, gerenciamento do ciclo de vida e detecção de ameaças ao Cisco Identity Intelligence, Duo, Secure Access e Splunk. Isso cria uma distribuição mais ampla para controles que anteriormente eram oferecidos como produtos pontuais.
A CrowdStrike anunciou sua aquisição da SGNL por 740 milhões de USD em janeiro de 2026. A transação estende a autorização dinâmica e em tempo real para identidades humanas, não humanas e de agentes de IA dentro de sua oferta de segurança de identidade. A Cyera anunciou sua aquisição da Oasis Security em julho de 2026 por 1 bilhão de USD. Essa transação combina classificação de dados com gerenciamento de acesso agêntico. A BeyondTrust lançou a Governança de NHI no Pathfinder em julho de 2026 e planejou disponibilidade geral nos EUA para o outono de 2026. A oferta aplica práticas de acesso privilegiado a contas de serviço, chaves de API, identidades de carga de trabalho, clientes OAuth e agentes de IA. Esses movimentos mostram que os controles do mercado de segurança e governança de Identidade Não Humana (NHI) estão sendo posicionados dentro de plataformas mais amplas de identidade, dados e segurança em nuvem.
A aquisição planejada da Natoma pela Snowflake em maio de 2026 e o lançamento do Cortex AI Gateway em julho de 2026 trouxeram controles com reconhecimento de identidade para agentes de IA que acessam aplicações e ferramentas empresariais. A expansão de plataformas pode intensificar a concorrência no mercado de segurança e governança de Identidade Não Humana (NHI) para fornecedores independentes. Ainda existe uma oportunidade em autorização em tempo de execução, onde os controles avaliam se uma solicitação corresponde ao propósito aprovado da identidade na execução. Há também demanda por visibilidade em conjuntos complexos de múltiplas nuvens e SaaS. Os serviços nativos de hiperescaladores criam uma limitação para fornecedores dedicados que atendem clientes de nuvem única.
Líderes do Setor de Segurança e Governança de Identidade Não Humana (NHI)
-
Keyfactor, Inc.
-
BeyondTrust Corporation
-
Delinea, Inc.
-
Aembit, Inc.
-
Palo Alto Networks
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Agosto de 2026: A BeyondTrust adicionou controles de identidade de IA à sua plataforma Pathfinder, expandindo as capacidades do PathfinderAI e do MCP Server juntamente com a Governança de NHI e uma nova ferramenta de Credenciais de Carga de Trabalho. As adições foram projetadas para ajudar as organizações a descobrir, priorizar, governar e proteger o acesso privilegiado em usuários humanos, máquinas, cargas de trabalho e agentes de IA a partir de uma única plataforma.
- Julho de 2026: A Cyera anunciou a aquisição da Oasis Security em um negócio avaliado em 1 bilhão de USD, combinando classificação de segurança de dados com gerenciamento de acesso agêntico. A aquisição seguiu o fechamento da Série B de 120 milhões de USD da Oasis em março de 2026 e posiciona a Cyera para abordar a governança de identidade-dados como uma superfície de controle unificada.
- Julho de 2026: A BeyondTrust lançou a Governança de NHI em sua plataforma Pathfinder, estendendo os controles de acesso privilegiado a contas de serviço, chaves de API, identidades de carga de trabalho, clientes OAuth e agentes de IA em ambientes de nuvem, SaaS, endpoint e locais. A disponibilidade geral nos EUA está planejada para o outono de 2026.
- Julho de 2026: A Snowflake lançou o Cortex AI Gateway, construído sobre sua aquisição da Natoma, fornecendo uma camada de governança e execução que aplica políticas com reconhecimento de identidade e controles de custos em agentes de IA de primeira e terceira partes que operam em ambientes empresariais.


Escopo do Relatório Global do Mercado de Segurança e Governança de Identidade Não Humana (NHI)
O mercado de Segurança e Governança de Identidade Não Humana (NHI) compreende soluções de software e serviços associados projetados para descobrir, identificar, proteger, governar, monitorar e gerenciar identidades não humanas ao longo de seu ciclo de vida. As identidades não humanas são identidades digitais usadas por aplicações, serviços, cargas de trabalho, máquinas, dispositivos, APIs, sistemas criptográficos, agentes de IA, bots e sistemas de automação robótica de processos (RPA) para autenticar e comunicar-se com outros sistemas e acessar recursos organizacionais. As plataformas de segurança e governança de NHI ajudam as organizações a estabelecer propriedade, aplicar acesso de privilégio mínimo, automatizar processos de ciclo de vida de credenciais e identidades, detectar atividades anômalas e reduzir riscos associados ao acesso de máquinas excessivo, não gerenciado, comprometido ou inadequadamente governado.
O Relatório do Mercado de Segurança e Governança de Identidade Não Humana (NHI) é Segmentado por Tipo de Identidade (Identidades Criptográficas, Identidades de Aplicações e Serviços, Identidades de Aplicação para Aplicação e API, Identidades de Carga de Trabalho e Contêiner, Identidades de Máquinas e Dispositivos, Identidades de Agentes de IA e Identidades de Bots e Automação Robótica de Processos), Oferta (Soluções e Serviços), Implantação (Nativo em Nuvem, Híbrido e Local), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Aplicação (Gestão de Acesso, Governança e Administração de Identidade, Gestão e Rotação de Segredos, Gerenciamento do Ciclo de Vida de Certificados, Gestão de Conformidade e Outras Aplicações), Usuário Final (BFSI, Saúde e Ciências da Vida, Tecnologia da Informação e Telecomunicações, Governo e Setor Público, Varejo e Comércio Eletrônico, Manufatura Industrial, Energia e Utilidades e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Identidades de Aplicações e Serviços |
| Identidades de Aplicação para Aplicação e API |
| Identidades de Carga de Trabalho e Contêiner |
| Identidades de Máquinas e Dispositivos |
| Identidades Criptográficas |
| Identidades de Agentes de IA |
| Identidades de Bots e Automação Robótica de Processos |
| Soluções |
| Serviços |
| Nativo em Nuvem |
| Híbrido |
| Local |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Gestão de Acesso |
| Governança e Administração de Identidade |
| Gestão e Rotação de Segredos |
| Gerenciamento do Ciclo de Vida de Certificados |
| Gestão de Conformidade |
| Outras Aplicações |
| BFSI |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Governo e Setor Público |
| Varejo e Comércio Eletrônico |
| Manufatura Industrial |
| Energia e Utilidades |
| Outros Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Identidade | Identidades de Aplicações e Serviços | |
| Identidades de Aplicação para Aplicação e API | ||
| Identidades de Carga de Trabalho e Contêiner | ||
| Identidades de Máquinas e Dispositivos | ||
| Identidades Criptográficas | ||
| Identidades de Agentes de IA | ||
| Identidades de Bots e Automação Robótica de Processos | ||
| Por Oferta | Soluções | |
| Serviços | ||
| Por Implantação | Nativo em Nuvem | |
| Híbrido | ||
| Local | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Aplicação | Gestão de Acesso | |
| Governança e Administração de Identidade | ||
| Gestão e Rotação de Segredos | ||
| Gerenciamento do Ciclo de Vida de Certificados | ||
| Gestão de Conformidade | ||
| Outras Aplicações | ||
| Por Usuário Final | BFSI | |
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Governo e Setor Público | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura Industrial | ||
| Energia e Utilidades | ||
| Outros Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de segurança de Identidade Não Humana (NHI)?
O mercado de segurança de Identidade Não Humana (NHI) está projetado para expandir de 9,67 bilhões de USD em 2026 para 28,47 bilhões de USD até 2031 a um CAGR de 23,65%.
O que está impulsionando a demanda por segurança de identidade não humana?
Cargas de trabalho em nuvem, expansão do uso de APIs, agentes de IA, exposição de segredos e requisitos de conformidade estão aumentando a demanda por controles de identidade de máquinas.
Qual aplicação de segurança de Identidade Não Humana (NHI) é a maior?
A Gestão de Acesso liderou a receita com 31,14% em 2025, sustentada pela demanda por controles de privilégio mínimo e autorização em tempo de execução.
Qual modelo de implantação está se expandindo mais rapidamente?
A implantação Híbrida está projetada para expandir a um CAGR de 24,25% até 2031 porque muitas empresas precisam governar tanto sistemas em nuvem quanto locais.
Por que os agentes de IA requerem controles de identidade dedicados?
Os agentes de IA podem usar credenciais em tempo de execução, invocar ferramentas externas e operar em vários sistemas, o que aumenta a necessidade de autorização contínua.
Qual região está projetada para se expandir mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 24,21% até 2031, sustentada pela atividade do fintech, investimento em nuvem e crescimento de serviços de tecnologia.
Página atualizada pela última vez em:



