
Tamaño y Participación del Mercado de Seguridad y Gobernanza de Identidades No Humanas (NHI)
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 9.85 Mil millones de dólares |
| Tamaño del Mercado (2031) | 28.47 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 23.64 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales
*Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. |
|
Análisis del Mercado de Seguridad y Gobernanza de Identidades No Humanas (NHI) por Mordor Intelligence
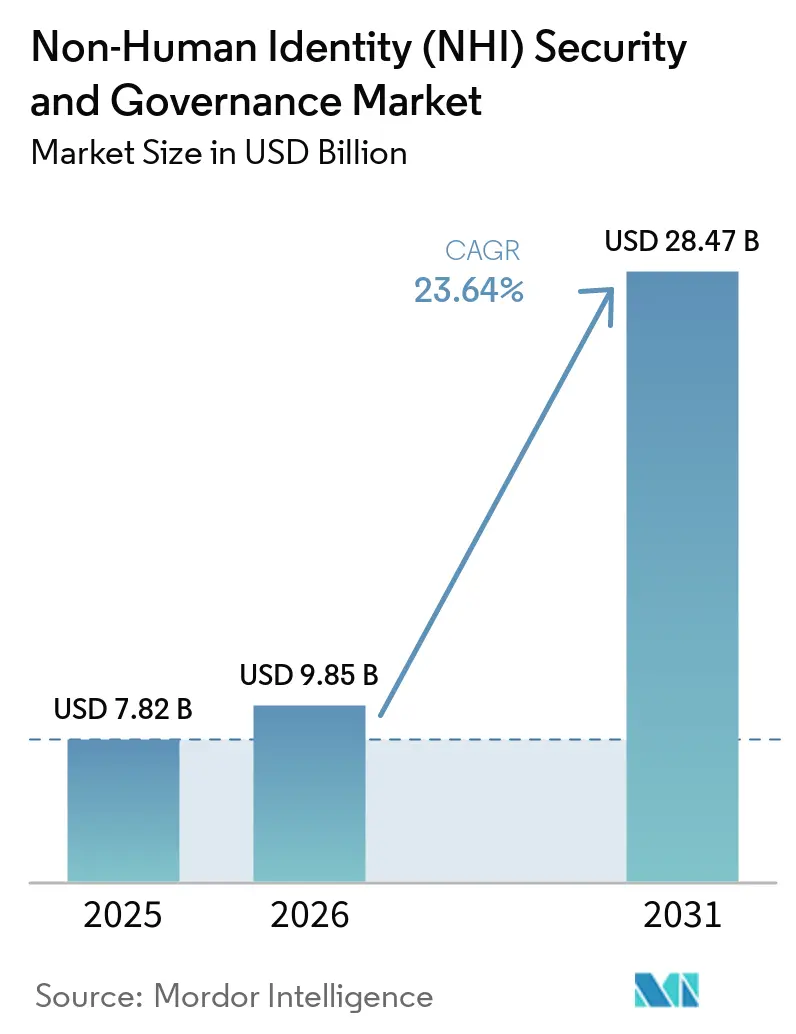
Se proyecta que el tamaño del mercado de seguridad y gobernanza de Identidades No Humanas (NHI) se expanda de 7,82 mil millones de USD en 2025 a 9,67 mil millones de USD en 2026, y a 28,47 mil millones de USD en 2031, registrando una CAGR del 23,65% entre 2026 y 2031. Los extensos parques de identidades de máquinas en cargas de trabajo en la nube, APIs, canalizaciones de entrega de software y procesos empresariales automatizados están dando forma al mercado de seguridad NHI. La adopción empresarial de agentes de inteligencia artificial está acortando el tiempo disponible para identificar credenciales, definir la propiedad y limitar el acceso. La demanda está evolucionando más allá del descubrimiento de credenciales hacia controles de ciclo de vida, autorización en tiempo de ejecución y rotación automatizada. Los requisitos regulatorios en servicios financieros y sectores críticos están haciendo que los controles documentados de identidad de máquinas sean cada vez más importantes durante las revisiones de seguridad. El mercado de seguridad y gobernanza de Identidades No Humanas (NHI) también enfrenta presión de las herramientas de identidad nativas en la nube, especialmente cuando las organizaciones operan principalmente en una única plataforma de nube.
Conclusiones Clave del Informe
- Por tipo de identidad, los Integradores de Sistemas y Proveedores de Servicios Tecnológicos representaron el 26,58% de la participación del mercado de seguridad y gobernanza de Identidades No Humanas (NHI) en 2025, mientras que se proyecta que las Identidades de Agentes de IA se expandan a una CAGR del 25,05% hasta 2031.
- Por oferta, las Soluciones representaron el 61,24% del tamaño del mercado de seguridad y gobernanza de Identidades No Humanas (NHI) en 2025, mientras que se proyecta que los Servicios se expandan a una CAGR del 24,05% hasta 2031.
- Por implementación, los modelos Nativos en la Nube representaron el 53,72% de la participación del mercado de seguridad y gobernanza NHI en 2025, mientras que se espera que la implementación Híbrida se expanda a una CAGR del 24,25% hasta 2031.
- Por tamaño de organización, las Grandes Empresas representaron el 31,69% de los ingresos en 2025, mientras que se proyecta que las Pequeñas y Medianas Empresas se expandan a una CAGR del 24,06% hasta 2031.
- Por aplicación, la Gestión de Accesos representó el 31,14% de los ingresos en 2025, mientras que se espera que la Gestión y Rotación de Secretos se expanda a una CAGR del 24,85% hasta 2031.
- Por usuario final, BFSI representó el 28,48% de los ingresos en 2025, mientras que se proyecta que Tecnología de la Información y Telecomunicaciones se expanda a una CAGR del 25,24% hasta 2031.
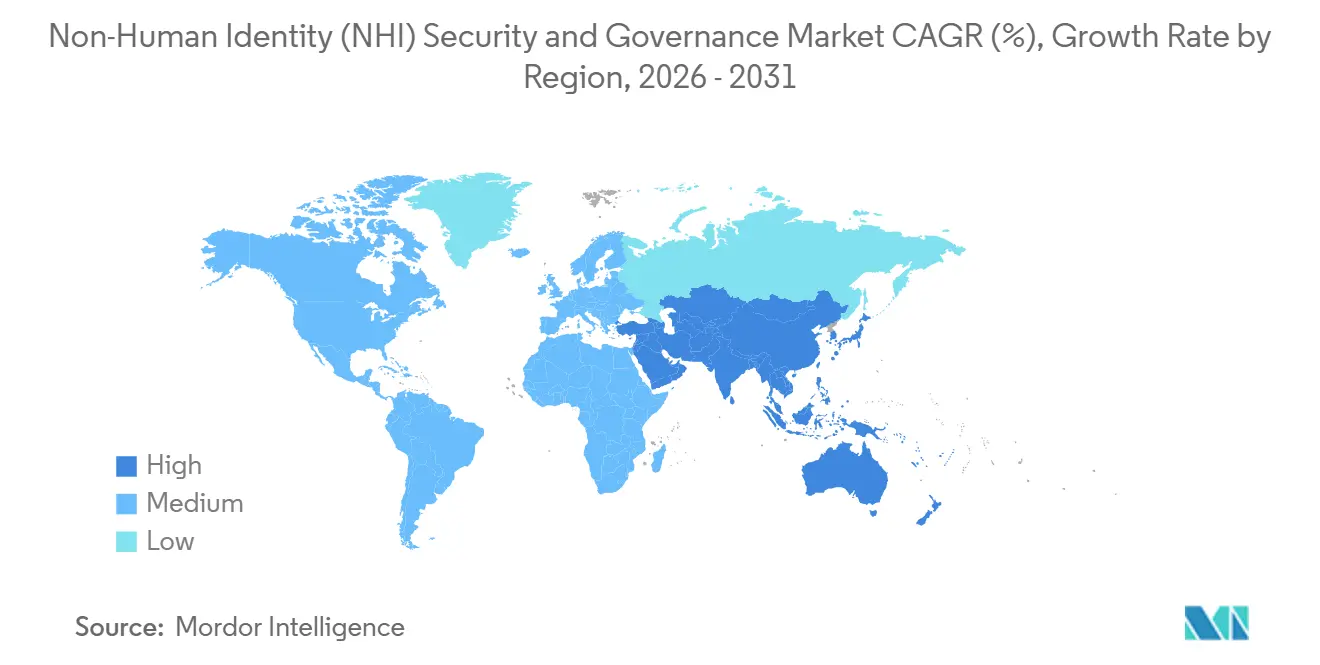
- Por geografía, América del Norte representó el 41,37% de los ingresos en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 24,21% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Seguridad y Gobernanza de Identidades No Humanas (NHI)
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Expansión de Cargas de Trabajo Nativas en la Nube y APIs | +7.8% | Global, concentrado en América del Norte y el núcleo de Asia-Pacífico | Corto plazo (≤ 2 años) |
| Adopción de Agentes de IA y Flujos de Trabajo Autónomos | +7.2% | Global, con ganancias tempranas en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Aplicación de Confianza Cero y Cumplimiento Regulatorio | +4.1% | América del Norte y Europa, con extensión a Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Acceso sin Secretos y Rotación de Credenciales Efímeras | +2.5% | Global, con mayor adopción en América del Norte | Mediano plazo (2-4 años) |
| Cuantificación de la Superficie de Ataque NHI mediante Grafos de Identidad | +0.9% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Atestación de la Cadena de Suministro de Software Vinculada a la Identidad | +0.7% | América del Norte, Europa y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Cargas de Trabajo Nativas en la Nube y APIs
Las APIs se han convertido en una importante superficie de ataque en entornos nativos en la nube, lo que aumenta la necesidad de gobernar las credenciales asociadas a cada punto de conexión. Akamai reportó 258 ataques diarios a APIs por organización en 2025, un incremento del 113% respecto al año anterior, mientras que el 87% de las organizaciones encuestadas reportó un incidente de seguridad relacionado con APIs. Cada punto de conexión de API adicional puede introducir una cuenta de servicio, token o clave asociada que requiere inventario y control de políticas. El mercado de seguridad y gobernanza de Identidades No Humanas (NHI) se beneficia cuando las organizaciones tratan la actividad autenticada de APIs como un evento de identidad de máquina en lugar de únicamente un evento de red. Salt Security encontró que el 47% de los encuestados reportó una expansión de APIs del 51%-100% respecto al año anterior, y el 47% retrasó un lanzamiento a producción debido a preocupaciones de seguridad sobre APIs expuestas a sistemas autónomos. Los controles en la puerta de enlace de API pueden limitar el alcance de una credencial comprometida al evaluar cada solicitud frente a una política de identidad.
Adopción de Agentes de IA y Flujos de Trabajo Autónomos
Los agentes de IA crean riesgos de identidad que difieren de los asociados a las cuentas de servicio estáticas. Estos agentes pueden consumir credenciales en tiempo de ejecución, crear subagentes, llamar a APIs externas y llevar a cabo acciones en múltiples sistemas. OWASP identifica el abuso de identidad y privilegios como un riesgo material para las aplicaciones agénticas. El Centro Nacional de Excelencia en Ciberseguridad del NIST publicó en febrero de 2026 un documento conceptual sobre prácticas de identidad y autorización para agentes de software y aplicaciones de IA agéntica.[1]Instituto Nacional de Estándares y Tecnología, "Aceleración de la Adopción de la Identidad y Autorización de Agentes de Software e Inteligencia Artificial," Centro de Recursos de Seguridad Informática del NIST, csrc.nist.gov El mercado de seguridad y gobernanza de Identidades No Humanas (NHI) está, por tanto, evolucionando hacia controles que verifican la identidad de un agente, el alcance solicitado y la autorización en el momento del uso de la herramienta. La Cloud Security Alliance reportó que más del 16% de las organizaciones no realizaba seguimiento de la creación de identidades relacionadas con IA, lo que deja una brecha en la supervisión.
Aplicación de Confianza Cero y Cumplimiento Regulatorio
Los programas de Confianza Cero incluyen cada vez más las identidades no humanas, particularmente en sectores regulados. La Ley de Resiliencia Operativa Digital ha sido aplicable a las entidades financieras de la Unión Europea desde el 17 de enero de 2025, y requiere que los registros de acuerdos con terceros de TIC se mantengan conforme al Artículo 28. Estos registros pueden abarcar claves de API de proveedores y cuentas de servicio que se conectan a sistemas regulados. La Ley de Implementación de NIS2 de Alemania entró en vigor en diciembre de 2025, con un plazo de registro obligatorio ante la BSI en abril de 2026 para las organizaciones en su ámbito de aplicación. PCI DSS 4.0 también incorpora las cuentas de sistemas y aplicaciones privilegiadas en la atención de auditoría dentro de los entornos de pago. El mercado de seguridad y gobernanza de Identidades No Humanas (NHI) presenta una oportunidad para que los proveedores aporten evidencia de propiedad, control de acceso y acciones del ciclo de vida de credenciales para estas revisiones.
Acceso sin Secretos y Rotación de Credenciales Efímeras
El paso de los secretos estáticos a las credenciales atestadas por carga de trabajo está cambiando la forma en que las organizaciones construyen los controles de identidad de máquinas. GitGuardian identificó 28,65 millones de secretos codificados de forma fija recién expuestos en confirmaciones públicas de GitHub durante 2025, lo que representa un incremento interanual del 34%. La misma investigación encontró que las confirmaciones coautoradas por asistentes de codificación de IA tenían el doble de probabilidades de exponer secretos. Marcos como SPIFFE y SPIRE permiten que los servicios se autentiquen mediante atestación criptográfica en tiempo de ejecución en lugar de claves de API de larga duración. El Foro CA/Browser aprobó la Votación SC-081v3 en abril de 2025, reduciendo la validez de los certificados TLS de 398 días a 200 días en marzo de 2026, 100 días en marzo de 2027 y 47 días en marzo de 2029. El mercado de seguridad y gobernanza NHI se beneficia de los ciclos de certificados más cortos, lo que hace que la gestión automatizada del ciclo de vida sea cada vez más necesaria.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Propiedad Fragmentada entre los Equipos de Ingeniería y Seguridad | -3.2% | Global | Corto plazo (≤ 2 años) |
| Las Funciones de Identidad Nativas de los Hiperescaladores Reducen el Gasto Incremental | -2.1% | Núcleo de América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Brechas en el Descubrimiento y Atribución de Identidades Efímeras | -1.4% | Global | Mediano plazo (2-4 años) |
| Dependencia del Secreto Cero y Protocolos Heredados | -0.9% | Global, concentrado en sectores industriales y gubernamentales | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Propiedad Fragmentada entre los Equipos de Ingeniería y Seguridad
La gobernanza de identidades de máquinas a menudo se ve ralentizada por la responsabilidad dividida entre los equipos de ingeniería y seguridad. Los equipos de ingeniería pueden crear credenciales en canalizaciones de CI/CD, clústeres de Kubernetes, integraciones de SaaS y flujos de trabajo de IA sin un proceso formal de propiedad de seguridad. La Cloud Security Alliance encontró que el 15% de las organizaciones tenía alta confianza en su capacidad para prevenir ataques basados en NHI, y el 5,7% tenía visibilidad completa de las cuentas de servicio.[2]Cloud Security Alliance, "El Vacío de Gobernanza de Identidades No Humanas," CSA Labs, labs.cloudsecurityalliance.org Los procesos de identidad humana no se corresponden de forma directa con una cuenta de servicio creada en el momento de la implementación y eliminada cuando se recicla una instancia de infraestructura. Las herramientas de descubrimiento pueden identificar riesgos, pero la remediación se retrasa cuando ningún equipo tiene la autoridad para realizar el cambio necesario. Este problema es más grave en las grandes empresas con muchos equipos de ingeniería y prácticas de entrega variadas.
Las Funciones de Identidad Nativas de los Hiperescaladores Reducen el Gasto Incremental
Los Roles de IAM de AWS, las Identidades Administradas de Azure y la Federación de Identidades de Carga de Trabajo de Google Cloud proporcionan servicios de credenciales nativos basados en políticas. Estas capacidades pueden reducir la necesidad de una herramienta NHI independiente en un entorno de nube única. Microsoft Entra Agent ID alcanzó disponibilidad general en abril de 2026 y proporciona capacidades de gestión de identidad y acceso para agentes de IA dentro del ecosistema de Azure. Las organizaciones con exposición limitada a entornos multinube pueden ver menos valor en añadir una plataforma dedicada. El mercado de seguridad y gobernanza de Identidades No Humanas (NHI) sigue siendo más atractivo para los compradores que necesitan una política común y visibilidad en entornos de nube, SaaS y locales. Los proveedores especializados deben demostrar valor más allá de los controles ofrecidos por un proveedor de nube existente para evitar ciclos de ventas más largos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Identidad: Las Identidades de Agentes de IA Aumentan la Complejidad de las Credenciales
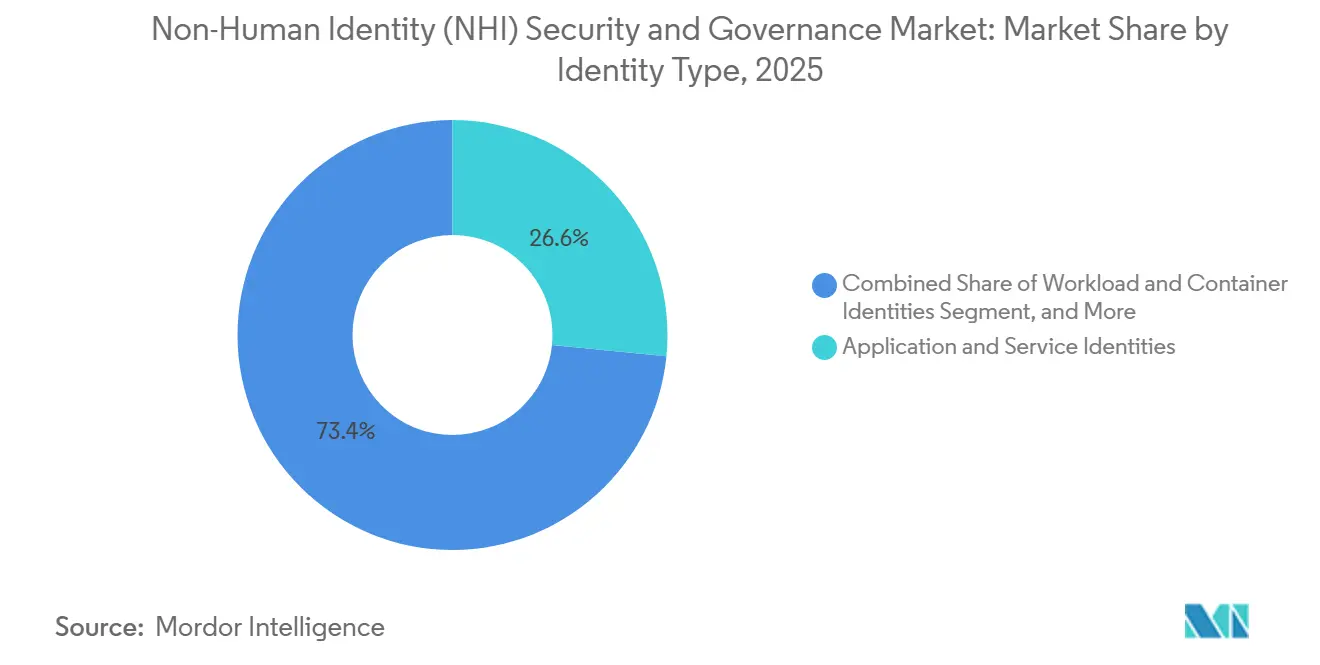
Las Identidades de Aplicaciones y Servicios representaron el 26,58% de los ingresos en 2025. Esta categoría tuvo la mayor participación de ingresos porque los proveedores de servicios gestionados implementan controles de gobernanza en amplios entornos empresariales. Estas implementaciones pueden abarcar cuentas de servicio locales, concesiones OAuth de SaaS y tokens de carga de trabajo en la nube. Se proyecta que las Identidades de Agentes de IA se expandan a una CAGR del 25,05% hasta 2031. La demanda del mercado de seguridad y gobernanza NHI para Identidades de Agentes de IA está respaldada por la necesidad de gobernar agentes que utilizan credenciales en tiempo de ejecución. OWASP enumera el uso indebido de herramientas y el abuso de privilegios de identidad entre los riesgos clave para los sistemas agénticos. Este perfil de riesgo aumenta la demanda de controles de acceso que puedan evaluar a un agente antes de que utilice una herramienta conectada. También desplaza la atención desde la revisión periódica hacia la autorización continua.
Las Identidades de Cargas de Trabajo y Contenedores, las Identidades de Aplicación a Aplicación y de API, y las Identidades de Máquinas y Dispositivos proporcionan una demanda material en toda la categoría. La adopción de microservicios y flotas de dispositivos conectados aumenta el volumen y la diversidad de estas identidades. Las Identidades Criptográficas siguen siendo importantes donde los certificados establecen comunicaciones de confianza entre aplicaciones y dispositivos. Las Identidades de Bots y de Automatización Robótica de Procesos también son relevantes a medida que los programas de automatización más antiguos se conectan con plataformas de gobernanza más nuevas. Las reducciones planificadas por el Foro CA/Browser en la validez de los certificados aumentan la carga operativa de la gestión del ciclo de vida de las identidades criptográficas. La automatización se vuelve más valiosa a medida que se acortan los intervalos de renovación. ISO/IEC 27001 y NIST SP 800-57 proporcionan orientación técnica que respalda las prácticas del ciclo de vida de las identidades criptográficas.


Por Oferta: Las Soluciones Lideran los Ingresos Mientras los Servicios Ganan Importancia
Las Soluciones representaron el 61,24% de los ingresos en 2025. Esta posición refleja la demanda de motores de descubrimiento, gobernanza de accesos, almacenamiento seguro de secretos y capacidades de ciclo de vida de certificados. Los primeros compradores a menudo priorizan las plataformas porque cuentan con equipos de seguridad internos capaces de configurarlas. Se proyecta que los Servicios se expandan a una CAGR del 24,05% hasta 2031. La demanda del mercado de seguridad y gobernanza de Identidades No Humanas (NHI) para Servicios está impulsada por clientes que necesitan ayuda con modelos de propiedad, gestión de inventario y procedimientos de remediación. A medida que los programas maduran, los consejos de administración y los líderes de seguridad buscan resultados de gobernanza documentados en lugar de únicamente evidencia de implementación de herramientas. Los servicios gestionados y el soporte de implementación abordan las brechas en la capacidad interna.
Las Soluciones y los Servicios son comercialmente complementarios en lugar de sustitutos. Un cliente puede adquirir una plataforma pero aún necesita asistencia para establecer propietarios responsables y procesos operativos viables. El soporte de asesoría también puede ayudar a alinear los controles con los requisitos de cumplimiento. SailPoint lanzó Machine Identity Security QuickStart en marzo de 2026 con un marco de implementación estructurado de 4 semanas. Dichos marcos pueden reducir el tiempo entre el descubrimiento inicial y la remediación práctica. Los proveedores que incorporan métodos de asesoría en la implementación pueden reducir las barreras de adopción. Este enfoque también ayuda a los clientes a aplicar la plataforma en diversos tipos de credenciales.
Por Implementación: Los Modelos Nativos en la Nube Lideran Mientras las Implementaciones Híbridas se Expanden
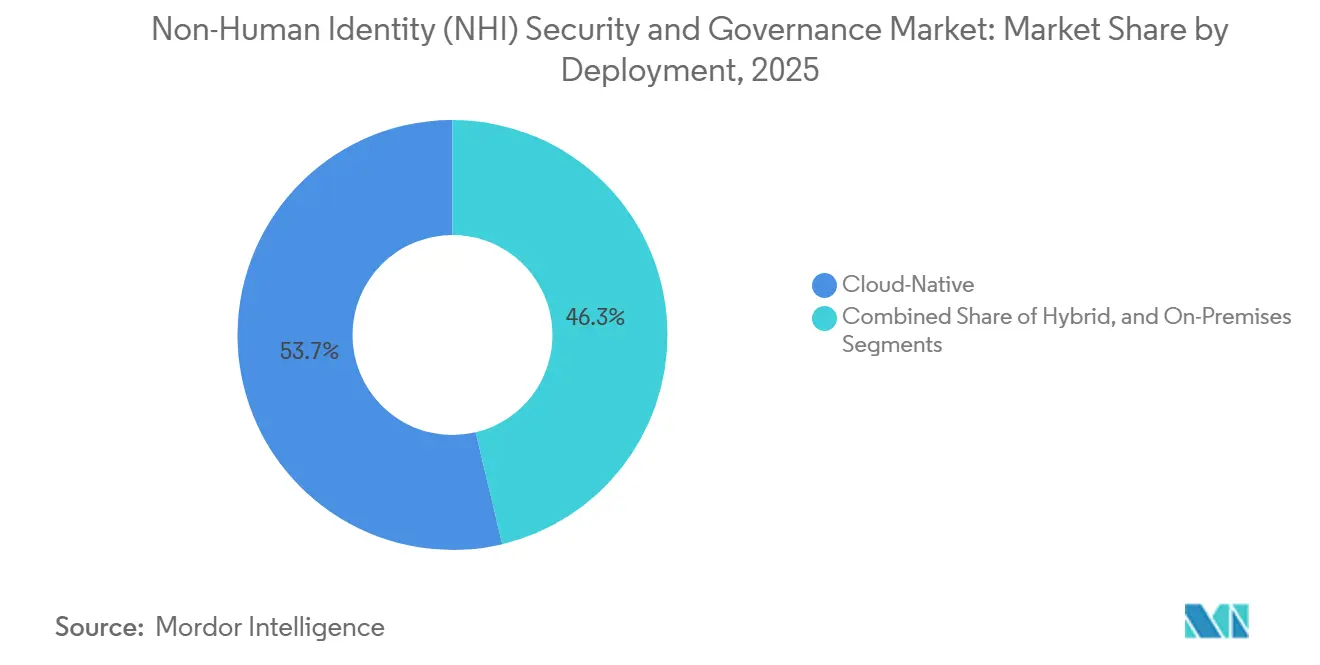
La implementación Nativa en la Nube representó el 53,72% de los ingresos en 2025. Mantuvo la mayor participación de ingresos porque la federación de identidades de carga de trabajo y los controles con prioridad en API se alinean con entornos en contenedores y sin servidor. Estos entornos pueden emitir tokens de corta duración y aplicar políticas de mínimo privilegio a escala. Se proyecta que la implementación Híbrida se expanda a una CAGR del 24,25% hasta 2031. Muchas empresas conservan infraestructura que no puede migrar completamente a una arquitectura nativa en la nube durante el período de pronóstico. El mercado de seguridad y gobernanza de Identidades No Humanas (NHI) requiere que las políticas de identidad abarquen sistemas IAM en la nube, cuentas de servicio y protocolos locales. Estas conexiones pueden crear brechas de visibilidad materiales.
Sysdig reportó una expansión de 25 veces interanual en paquetes específicos de IA dentro de las cargas de trabajo en la nube en su informe de 2026. Esta expansión añade demandas de identidad y autorización a entornos de nube ya complejos. Las implementaciones Locales siguen siendo relevantes en defensa, infraestructura crítica y algunos entornos gubernamentales. Los requisitos de soberanía de datos y aislamiento de red pueden limitar el uso de servicios de identidad residentes en la nube. Los proveedores con diseños compatibles con entornos híbridos pueden aplicar políticas en sistemas locales y en la nube. Su valor reside en la visibilidad consistente sin requerir una migración completa de infraestructura. Esta capacidad es central para la demanda de seguridad y gobernanza NHI en entornos empresariales mixtos.
Por Tamaño de Organización: Las Grandes Empresas Anclan los Ingresos Mientras las Pymes Aumentan la Adopción
Las Grandes Empresas representaron el 31,69% de los ingresos en 2025. Gestionan complejos parques de identidades en sistemas multinube, aplicaciones SaaS, canalizaciones de CI/CD e implementaciones de IA. Sus mayores valores de contrato las convierten en compradores importantes para los proveedores de plataformas. CyberArk reportó que el 82% de las organizaciones encuestadas experimentó un fallo relacionado con certificados durante el año anterior. Las causas citadas incluyeron brechas de visibilidad y propiedad dispersa. Las cuentas de larga duración con exceso de privilegios pueden resultar de cuentas creadas para un uso limitado y nunca desactivadas. Esto crea una preocupación operativa y de seguridad persistente para las grandes organizaciones.
Se proyecta que las Pequeñas y Medianas Empresas se expandan a una CAGR del 24,06% hasta 2031. Estas organizaciones dependen cada vez más de aplicaciones en la nube, APIs e integraciones de SaaS, pero a menudo carecen de equipos dedicados de seguridad de identidades. Una implementación más sencilla, operaciones gestionadas y precios basados en resultados pueden reducir las barreras de adopción. El mercado de seguridad y gobernanza de Identidades No Humanas (NHI) puede llegar a este grupo de clientes a través de servicios empaquetados que no requieren recursos de ingeniería interna sustanciales. Aembit y Netskope anunciaron una asociación en RSA 2026 que combinó la identidad de carga de trabajo con la inspección de contenido para compradores multinube. Dichas ofertas pueden facilitar la implementación de controles de identidad de máquinas en entornos con recursos limitados. La demanda de las pymes amplía la base de clientes más allá de las grandes empresas.
Por Aplicación: La Gestión de Accesos Lidera Mientras la Gestión de Secretos Cambia las Prioridades
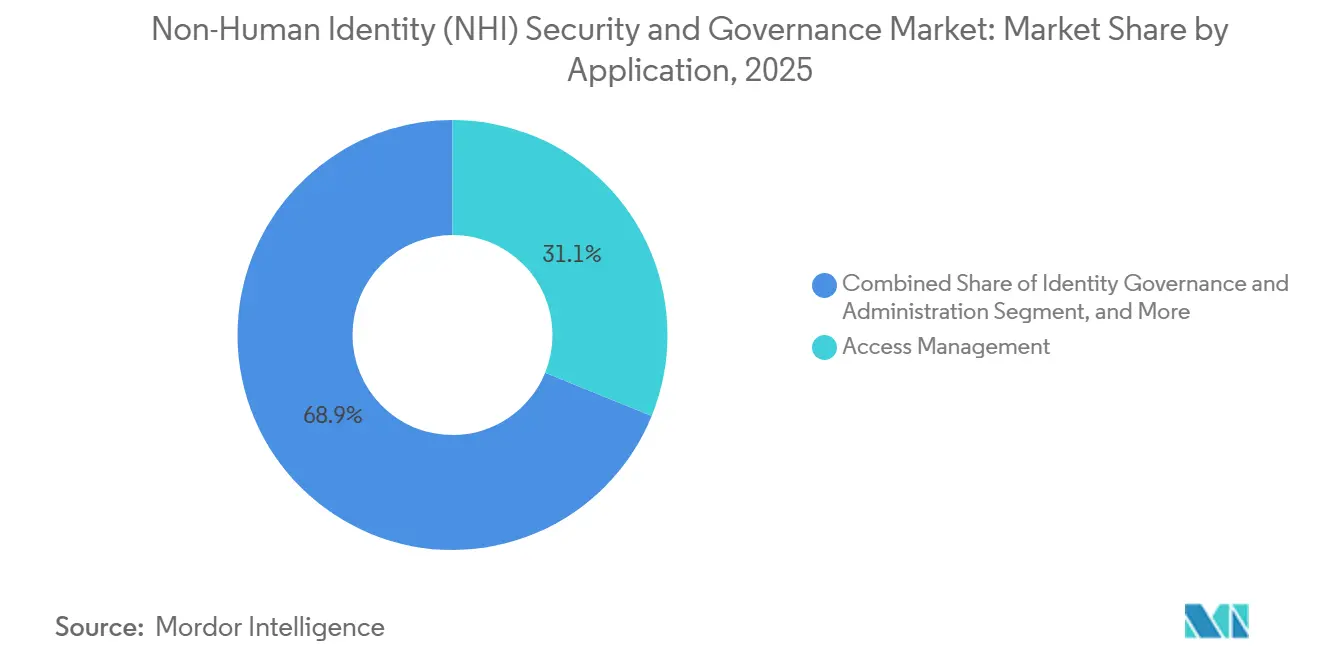
La Gestión de Accesos representó el 31,14% de los ingresos en 2025. Lideró la categoría porque controlar a qué sistemas puede acceder una identidad de máquina es a menudo el primer paso de gobernanza. Estos controles incluyen el aprovisionamiento justo a tiempo, la aplicación del mínimo privilegio y la autorización en tiempo de ejecución. Se proyecta que la Gestión y Rotación de Secretos se expanda a una CAGR del 24,85% hasta 2031. La exposición continua de secretos respalda la demanda de esta aplicación. GitGuardian reportó 28,65 millones de secretos codificados de forma fija en confirmaciones públicas de GitHub en 2025, junto con un incremento del 81% en credenciales de servicios de IA filtradas. Estas divulgaciones respaldan una clara necesidad de descubrimiento automatizado, rotación y remediación.
La Gobernanza y Administración de Identidades respalda registros de propiedad auditables y revisiones de acceso para cuentas de máquinas. La Gestión del Ciclo de Vida de Certificados se está volviendo más urgente a medida que disminuyen los períodos de validez de TLS. La Gestión del Cumplimiento también está ganando importancia, donde DORA, NIS2 y PCI DSS 4.0 requieren evidencia de acceso controlado. La categoría está evolucionando desde credenciales almacenadas en bóvedas hacia un acceso que depende de la atestación de carga de trabajo. Este modelo reduce la dependencia de credenciales que existen en forma duradera. Los proveedores que respaldan este enfoque pueden abordar tanto los requisitos de seguridad como los operativos. La arquitectura resultante puede cambiar la forma en que los compradores evalúan las capacidades de los productos.
Por Usuario Final: BFSI Ancla la Demanda Mientras las Empresas Tecnológicas Lideran la Expansión
BFSI representó el 28,48% de los ingresos en 2025. Este sector cuenta con APIs de pago, conexiones de banca abierta, automatización de tesorería, sistemas de negociación algorítmica y flujos de trabajo de detección de fraude. La posición de ingresos en BFSI refleja la alta concentración de actividad regulada de máquina a máquina. DORA requiere que las entidades financieras de la Unión Europea mantengan un registro de acuerdos con terceros de TIC. Este requisito incorpora las integraciones de proveedores y las credenciales de acceso asociadas a los procesos de gobernanza. Para las instituciones financieras, los fallos en el control de identidades también pueden afectar la resiliencia operativa. Estos factores sostienen la adquisición en el mercado de seguridad y gobernanza de Identidades No Humanas (NHI) para controles de identidad de máquinas.
Se proyecta que Tecnología de la Información y Telecomunicaciones se expanda a una CAGR del 25,24% hasta 2031. Las empresas tecnológicas gestionan densos parques de identidades de máquinas porque los desarrolladores crean secretos con frecuencia en amplios entornos de SaaS y nube. Las implementaciones de agentes de IA añaden otra capa de actividad de credenciales. Salud y Ciencias de la Vida también requieren controles para cuentas de servicio y conexiones de API que intercambian información de salud protegida. Gobierno y Sector Público, Comercio Minorista y Comercio Electrónico, Manufactura Industrial, y Energía y Servicios Públicos crean cada uno áreas de demanda distintas. Energía y Servicios Públicos está ganando atención a medida que la tecnología operativa se conecta con prácticas de identidad de API y carga de trabajo de estilo TI. Estos sectores requieren controles que se adapten tanto a las aplicaciones modernas como a los sistemas heredados.
Análisis Geográfico
América del Norte representó el 41,37% de los ingresos globales en 2025. El mercado de seguridad y gobernanza de Identidades No Humanas (NHI) en la región se beneficia de la adopción temprana de tecnologías nativas en la nube, una alta concentración de proveedores dedicados y una fuerte actividad en industrias reguladas. Los servicios financieros, la atención médica y la defensa tienen requisitos de cumplimiento que respaldan la inversión recurrente en controles de identidad. El gobierno de los Estados Unidos ha reforzado las prácticas de la cadena de suministro de software mediante la emisión de elementos mínimos actualizados para los SBOM, conjuntamente por la NSA y la CISA en 2026. Estas prácticas pueden aumentar la demanda de atestación de la cadena de suministro de software vinculada a la identidad. Canadá y México también contribuyen a través de la adopción de la nube y la automatización de la manufactura.
Europa representa una parte estratégicamente importante del mercado de seguridad y gobernanza NHI. DORA estableció un marco común de resiliencia operativa para las entidades financieras y los proveedores críticos de TIC a partir de enero de 2025.[3]Unión Europea, "Reglamento (UE) 2022/2554 sobre Resiliencia Operativa Digital," EUR-Lex, eur-lex.europa.eu La Ley de Implementación de NIS2 de Alemania puso a un estimado de 29.000 organizaciones bajo la supervisión de la BSI en diciembre de 2025. Francia continuó su proceso de transposición de NIS2 durante el período indicado. La Ley de IA de la UE añade obligaciones para los sistemas de IA de alto riesgo a lo largo de 2026 y 2027. Estas medidas hacen que la gobernanza auditable de identidades de máquinas sea más relevante en las implementaciones europeas reguladas.
Se proyecta que Asia-Pacífico se expanda a una CAGR del 24,21% hasta 2031. China mantuvo la mayor participación de ingresos regional en 2025, respaldada por la expansión de la infraestructura en la nube y las prioridades de ciberseguridad nacionales. India es el país de más rápido crecimiento en la región debido a la expansión del fintech, la actividad de servicios de TI y los altos volúmenes de credenciales de API provenientes del desarrollo de software externalizado. Japón, Corea del Sur y Australia respaldan la demanda a través de la adopción de la nube y los programas de automatización. América del Sur se encuentra en una etapa más temprana, con Brasil liderando la adopción regional a través de la digitalización de los servicios financieros y el desarrollo nativo en la nube. Los programas de transformación digital de Oriente Medio crean oportunidades en BFSI y telecomunicaciones, mientras que Sudáfrica y Nigeria muestran una demanda incipiente vinculada a los servicios financieros móviles y el desarrollo del sector tecnológico. Los proveedores que ofrecen servicios gestionados en la nube o entregados por socios pueden atender mercados con capacidad limitada de ingeniería de seguridad local.

Panorama Competitivo
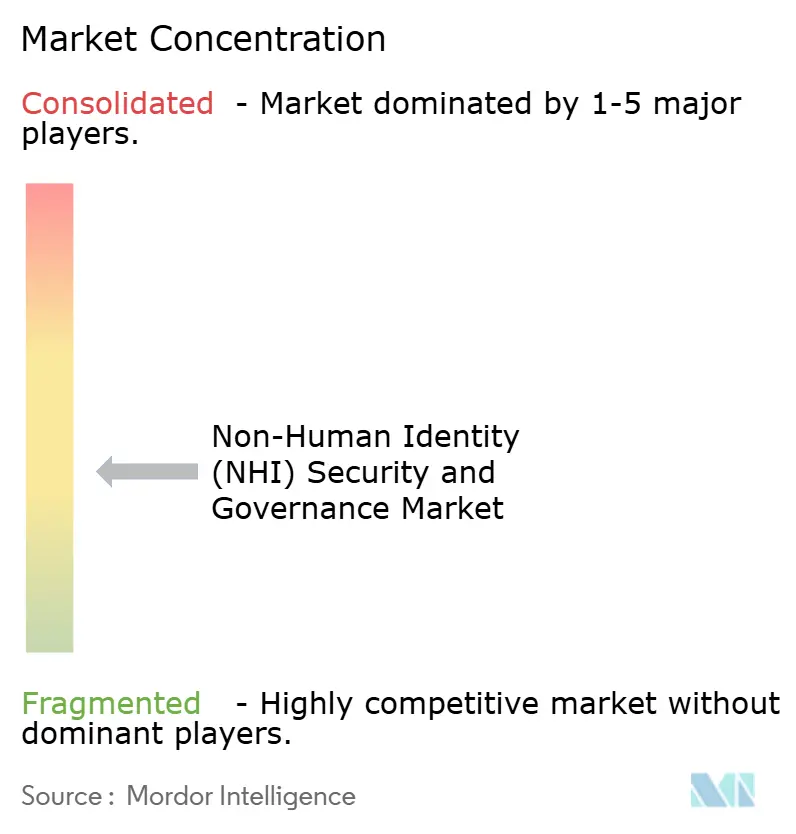
El mercado de seguridad y gobernanza de Identidades No Humanas (NHI) está moderadamente fragmentado, pero la consolidación está aumentando. Los especialistas de propósito específico incluyen a CyberArk, Silverfort, Akeyless Security, Aembit, Entro Security, GitGuardian, Clutch Security, Permiso Security y Token Security. Estas empresas compiten con plataformas de seguridad e identidad más grandes que están añadiendo capacidades NHI mediante adquisiciones. Cisco completó su adquisición de Astrix Security en junio de 2026 por 400 millones de USD. La transacción añade capacidades de descubrimiento NHI, gestión del ciclo de vida y detección de amenazas a Cisco Identity Intelligence, Duo, Secure Access y Splunk. Esto crea una distribución más amplia para controles que anteriormente se ofrecían como productos puntuales.
CrowdStrike anunció su adquisición de SGNL por 740 millones de USD en enero de 2026. La transacción extiende la autorización dinámica en tiempo real para identidades humanas, no humanas y de agentes de IA dentro de su oferta de seguridad de identidades. Cyera anunció su adquisición de Oasis Security en julio de 2026 por 1.000 millones de USD. Esta transacción combina la clasificación de datos con la gestión de accesos agéntica. BeyondTrust lanzó NHI Governance en Pathfinder en julio de 2026 y planificó la disponibilidad general en los Estados Unidos para el otoño de 2026. La oferta aplica prácticas de acceso privilegiado a cuentas de servicio, claves de API, identidades de carga de trabajo, clientes OAuth y agentes de IA. Estos movimientos muestran que los controles del mercado de seguridad y gobernanza de Identidades No Humanas (NHI) se están posicionando dentro de plataformas más amplias de identidad, datos y seguridad en la nube.
La adquisición planificada de Natoma por parte de Snowflake en mayo de 2026 y el lanzamiento en julio de 2026 de su Cortex AI Gateway incorporaron controles con reconocimiento de identidad a los agentes de IA que acceden a aplicaciones y herramientas empresariales. La expansión de plataformas puede intensificar la competencia en el mercado de seguridad y gobernanza de Identidades No Humanas (NHI) para los proveedores independientes. Sigue existiendo una oportunidad en la autorización en tiempo de ejecución, donde los controles evalúan si una solicitud coincide con el propósito aprobado de la identidad en el momento de la ejecución. También existe demanda de visibilidad en complejos parques multinube y de SaaS. Los servicios nativos de los hiperescaladores crean una limitación para los proveedores dedicados que atienden a clientes de nube única.
Líderes de la Industria de Seguridad y Gobernanza de Identidades No Humanas (NHI)
-
Keyfactor, Inc.
-
BeyondTrust Corporation
-
Delinea, Inc.
-
Aembit, Inc.
-
Palo Alto Networks
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Agosto de 2026: BeyondTrust añadió controles de identidad de IA a su plataforma Pathfinder, ampliando las capacidades de PathfinderAI y MCP Server junto con NHI Governance y una nueva herramienta de Credenciales de Carga de Trabajo. Las adiciones están diseñadas para ayudar a las organizaciones a descubrir, priorizar, gobernar y proteger el acceso privilegiado en usuarios humanos, máquinas, cargas de trabajo y agentes de IA desde una única plataforma.
- Julio de 2026: Cyera anunció la adquisición de Oasis Security en un acuerdo valorado en 1.000 millones de USD, combinando la clasificación de seguridad de datos con la gestión de accesos agéntica. La adquisición siguió al cierre de la Serie B de Oasis por 120 millones de USD en marzo de 2026 y posiciona a Cyera para abordar la gobernanza de identidad-datos como una superficie de control unificada.
- Julio de 2026: BeyondTrust lanzó NHI Governance en su plataforma Pathfinder, extendiendo los controles de acceso privilegiado a cuentas de servicio, claves de API, identidades de carga de trabajo, clientes OAuth y agentes de IA en entornos de nube, SaaS, endpoints y locales. La disponibilidad general en los Estados Unidos está planificada para el otoño de 2026.
- Julio de 2026: Snowflake lanzó Cortex AI Gateway, construido sobre su adquisición de Natoma, proporcionando una capa de gobernanza y ejecución que aplica políticas con reconocimiento de identidad y controles de costos en agentes de IA propios y de terceros que operan en entornos empresariales.


Alcance del Informe Global del Mercado de Seguridad y Gobernanza de Identidades No Humanas (NHI)
El mercado de Seguridad y Gobernanza de Identidades No Humanas (NHI) comprende soluciones de software y servicios asociados diseñados para descubrir, identificar, proteger, gobernar, monitorear y gestionar las identidades no humanas a lo largo de su ciclo de vida. Las identidades no humanas son identidades digitales utilizadas por aplicaciones, servicios, cargas de trabajo, máquinas, dispositivos, APIs, sistemas criptográficos, agentes de IA, bots y sistemas de automatización robótica de procesos (RPA) para autenticarse y comunicarse con otros sistemas y acceder a los recursos organizacionales. Las plataformas de seguridad y gobernanza NHI ayudan a las organizaciones a establecer la propiedad, aplicar el acceso de mínimo privilegio, automatizar los procesos de ciclo de vida de credenciales e identidades, detectar actividades anómalas y reducir los riesgos asociados con el acceso de máquinas excesivo, no gestionado, comprometido o gobernado de forma inadecuada.
El Informe del Mercado de Seguridad y Gobernanza de Identidades No Humanas (NHI) está segmentado por Tipo de Identidad (Identidades Criptográficas, Identidades de Aplicaciones y Servicios, Identidades de Aplicación a Aplicación y de API, Identidades de Cargas de Trabajo y Contenedores, Identidades de Máquinas y Dispositivos, Identidades de Agentes de IA e Identidades de Bots y de Automatización Robótica de Procesos), Oferta (Soluciones y Servicios), Implementación (Nativa en la Nube, Híbrida y Local), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Aplicación (Gestión de Accesos, Gobernanza y Administración de Identidades, Gestión y Rotación de Secretos, Gestión del Ciclo de Vida de Certificados, Gestión del Cumplimiento y Otras Aplicaciones), Usuario Final (BFSI, Salud y Ciencias de la Vida, Tecnología de la Información y Telecomunicaciones, Gobierno y Sector Público, Comercio Minorista y Comercio Electrónico, Manufactura Industrial, Energía y Servicios Públicos y Otros Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Identidades de Aplicaciones y Servicios |
| Identidades de Aplicación a Aplicación y de API |
| Identidades de Cargas de Trabajo y Contenedores |
| Identidades de Máquinas y Dispositivos |
| Identidades Criptográficas |
| Identidades de Agentes de IA |
| Identidades de Bots y de Automatización Robótica de Procesos |
| Soluciones |
| Servicios |
| Nativa en la Nube |
| Híbrida |
| Local |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gestión de Accesos |
| Gobernanza y Administración de Identidades |
| Gestión y Rotación de Secretos |
| Gestión del Ciclo de Vida de Certificados |
| Gestión del Cumplimiento |
| Otras Aplicaciones |
| BFSI |
| Salud y Ciencias de la Vida |
| Tecnología de la Información y Telecomunicaciones |
| Gobierno y Sector Público |
| Comercio Minorista y Comercio Electrónico |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Identidad | Identidades de Aplicaciones y Servicios | |
| Identidades de Aplicación a Aplicación y de API | ||
| Identidades de Cargas de Trabajo y Contenedores | ||
| Identidades de Máquinas y Dispositivos | ||
| Identidades Criptográficas | ||
| Identidades de Agentes de IA | ||
| Identidades de Bots y de Automatización Robótica de Procesos | ||
| Por Oferta | Soluciones | |
| Servicios | ||
| Por Implementación | Nativa en la Nube | |
| Híbrida | ||
| Local | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Aplicación | Gestión de Accesos | |
| Gobernanza y Administración de Identidades | ||
| Gestión y Rotación de Secretos | ||
| Gestión del Ciclo de Vida de Certificados | ||
| Gestión del Cumplimiento | ||
| Otras Aplicaciones | ||
| Por Usuario Final | BFSI | |
| Salud y Ciencias de la Vida | ||
| Tecnología de la Información y Telecomunicaciones | ||
| Gobierno y Sector Público | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura Industrial | ||
| Energía y Servicios Públicos | ||
| Otros Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de seguridad de Identidades No Humanas (NHI)?
Se proyecta que el mercado de seguridad de Identidades No Humanas (NHI) se expanda de 9,67 mil millones de USD en 2026 a 28,47 mil millones de USD en 2031 a una CAGR del 23,65%.
¿Qué está impulsando la demanda de seguridad de identidades no humanas?
Las cargas de trabajo en la nube, el uso creciente de APIs, los agentes de IA, la exposición de secretos y los requisitos de cumplimiento están aumentando la demanda de controles de identidad de máquinas.
¿Cuál es la aplicación más grande de seguridad de Identidades No Humanas (NHI)?
La Gestión de Accesos lideró los ingresos con el 31,14% en 2025, respaldada por la demanda de controles de mínimo privilegio y autorización en tiempo de ejecución.
¿Qué modelo de implementación se está expandiendo más rápido?
Se proyecta que la implementación Híbrida se expanda a una CAGR del 24,25% hasta 2031 porque muchas empresas deben gobernar tanto los sistemas en la nube como los locales.
¿Por qué los agentes de IA requieren controles de identidad dedicados?
Los agentes de IA pueden usar credenciales en tiempo de ejecución, invocar herramientas externas y operar en varios sistemas, lo que aumenta la necesidad de autorización continua.
¿Qué región se proyecta que se expanda más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 24,21% hasta 2031, respaldada por la actividad del fintech, la inversión en la nube y el crecimiento de los servicios tecnológicos.
Última actualización de la página el:



