
Marktgröße und Marktanteil für Non-Human Identity (NHI) Sicherheit und Governance
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
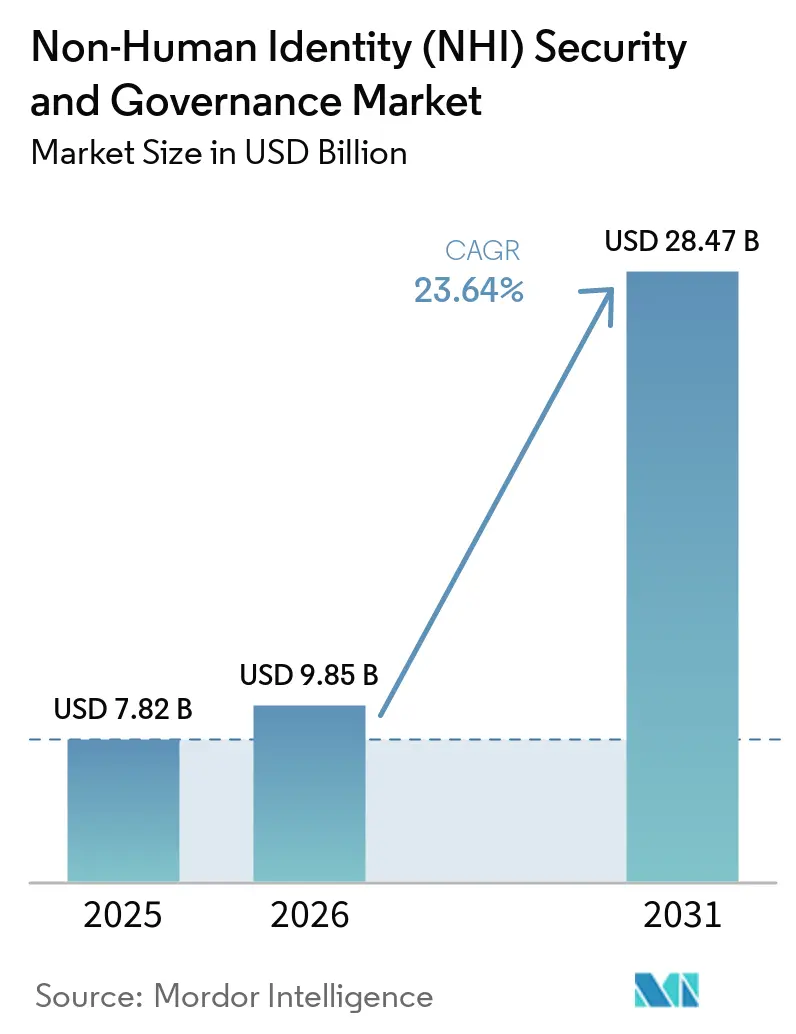
| Marktgröße (2026) | 9.85 Milliarden US-Dollar |
| Marktgröße (2031) | 28.47 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 23.64 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. |
|
Marktanalyse für Non-Human Identity (NHI) Sicherheit und Governance von Mordor Intelligence
Die Marktgröße für Non-Human Identity (NHI) Sicherheit und Governance wird voraussichtlich von 7,82 Milliarden USD im Jahr 2025 auf 9,67 Milliarden USD im Jahr 2026 und bis 2031 auf 28,47 Milliarden USD anwachsen, mit einer CAGR von 23,65 % zwischen 2026 und 2031. Größere maschinelle Identitätsbestände in Cloud-Workloads, APIs, Software-Delivery-Pipelines und automatisierten Geschäftsprozessen prägen den NHI-Sicherheitsmarkt. Die Einführung von KI-Agenten in Unternehmen verkürzt die verfügbare Zeit zur Identifizierung von Anmeldeinformationen, zur Definition von Eigentümerschaft und zur Einschränkung des Zugriffs. Die Nachfrage verlagert sich von der reinen Erkennung von Anmeldeinformationen hin zu Lebenszykluskontrollen, Laufzeitautorisierung und automatisierter Rotation. Regulatorische Anforderungen im Finanzdienstleistungsbereich und in kritischen Sektoren machen dokumentierte Kontrollen für maschinelle Identitäten bei Sicherheitsüberprüfungen zunehmend wichtig. Der Markt für Non-Human Identity (NHI) Sicherheit und Governance steht auch unter dem Druck nativer Cloud-Identitätstools, insbesondere wenn Organisationen hauptsächlich auf einer einzigen Cloud-Plattform operieren.
Wichtigste Erkenntnisse des Berichts
- Nach Identitätstyp hielten Systemintegratoren und Technologiedienstleister im Jahr 2025 einen Marktanteil von 26,58 % am Markt für Non-Human Identity (NHI) Sicherheit und Governance, während KI-Agenten-Identitäten bis 2031 voraussichtlich mit einer CAGR von 25,05 % wachsen werden.
- Nach Angebot entfielen auf Lösungen im Jahr 2025 61,24 % der Marktgröße für Non-Human Identity (NHI) Sicherheit und Governance, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 24,05 % wachsen werden.
- Nach Bereitstellung hielten Cloud-Native-Modelle im Jahr 2025 einen Marktanteil von 53,72 % am NHI-Sicherheits- und Governance-Markt, während die hybride Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 24,25 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 31,69 %, während kleine und mittelständische Unternehmen bis 2031 voraussichtlich mit einer CAGR von 24,06 % wachsen werden.
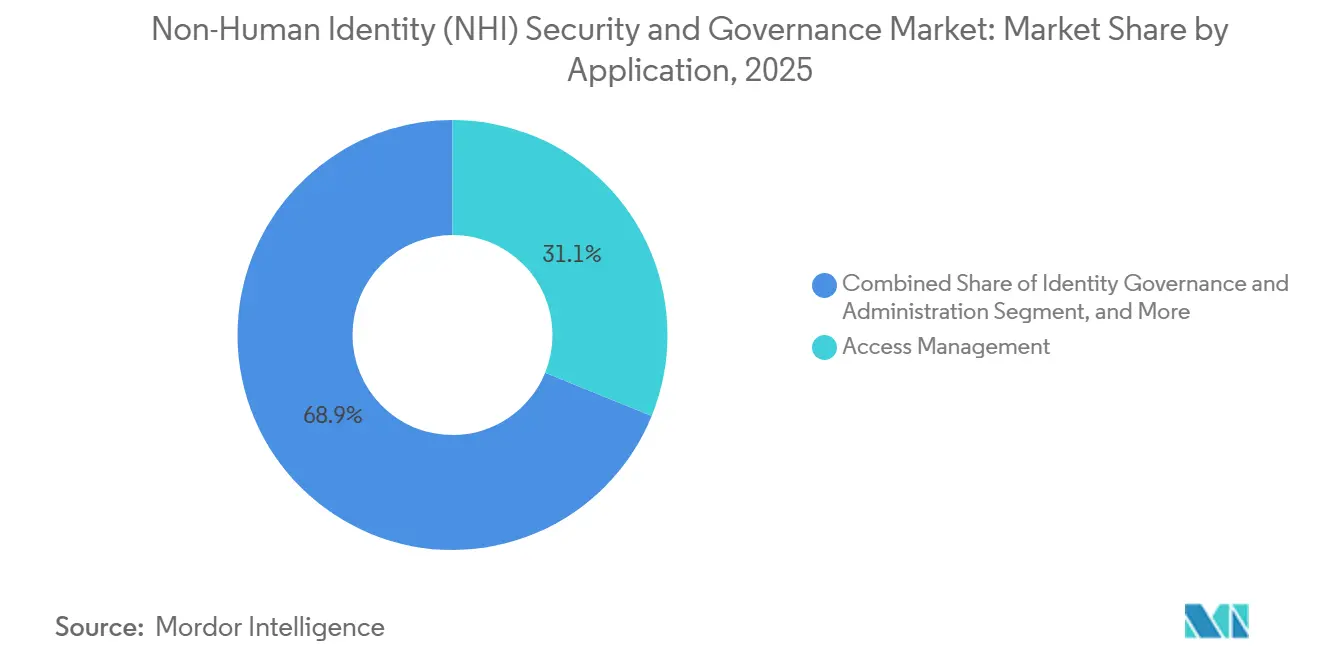
- Nach Anwendung entfielen auf die Zugangsverwaltung im Jahr 2025 31,14 % des Umsatzes, während Secrets-Management und Rotation bis 2031 voraussichtlich mit einer CAGR von 24,85 % wachsen werden.
- Nach Endnutzer hielt BFSI im Jahr 2025 einen Umsatzanteil von 28,48 %, während Informationstechnologie und Telekommunikation bis 2031 voraussichtlich mit einer CAGR von 25,24 % wachsen werden.
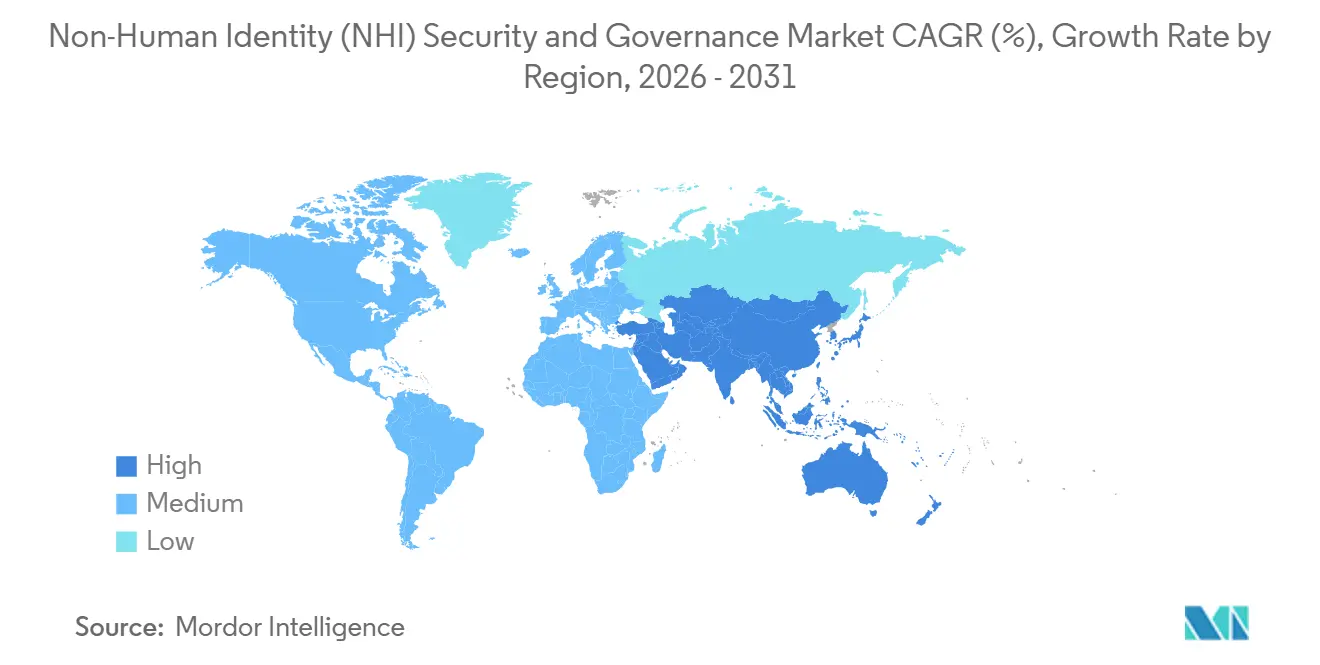
- Nach Geografie entfiel auf Nordamerika im Jahr 2025 ein Umsatzanteil von 41,37 %, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 24,21 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Markttrends und Erkenntnisse für Non-Human Identity (NHI) Sicherheit und Governance
Auswirkungsanalyse der Treiber*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Expansion von Cloud-Native-Workloads und APIs | +7.8% | Global, konzentriert auf Nordamerika und den asiatisch-pazifischen Kernraum | Kurzfristig (≤ 2 Jahre) |
| Einführung von KI-Agenten und autonomen Workflows | +7.2% | Global, mit frühen Gewinnen in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zero Trust und regulatorische Durchsetzung | +4.1% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Geheimnisloser Zugang und Rotation ephemerer Anmeldeinformationen | +2.5% | Global, mit der tiefsten Akzeptanz in Nordamerika | Mittelfristig (2–4 Jahre) |
| Quantifizierung der NHI-Angriffsfläche durch Identitätsgraphen | +0.9% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Identitätsgebundene Attestierung der Software-Lieferkette | +0.7% | Nordamerika, Europa und der asiatisch-pazifische Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Expansion von Cloud-Native-Workloads und APIs
APIs sind in Cloud-Native-Umgebungen zu einer wichtigen Angriffsfläche geworden, was den Bedarf an der Verwaltung der mit jedem Endpunkt verbundenen Anmeldeinformationen erhöht. Akamai meldete im Jahr 2025 258 tägliche API-Angriffe pro Organisation, ein Anstieg von 113 % gegenüber dem Vorjahr, während 87 % der befragten Organisationen einen API-bezogenen Sicherheitsvorfall meldeten. Jeder zusätzliche API-Endpunkt kann ein zugehöriges Dienstkonto, Token oder einen Schlüssel einführen, der Inventarisierung und Richtlinienkontrolle erfordert. Der Markt für Non-Human Identity (NHI) Sicherheit und Governance profitiert, wenn Organisationen authentifizierte API-Aktivitäten als maschinelles Identitätsereignis und nicht nur als Netzwerkereignis behandeln. Salt Security stellte fest, dass 47 % der Befragten eine API-Expansion von 51 %–100 % gegenüber dem Vorjahr meldeten und 47 % eine Produktionsfreigabe aufgrund von Sicherheitsbedenken hinsichtlich APIs, die autonomen Systemen ausgesetzt sind, verzögerten. Kontrollen am API-Gateway können die Reichweite einer kompromittierten Anmeldeinformation einschränken, indem jede Anfrage anhand einer Identitätsrichtlinie bewertet wird.
Einführung von KI-Agenten und autonomen Workflows
KI-Agenten erzeugen Identitätsrisiken, die sich von denen statischer Dienstkonten unterscheiden. Diese Agenten können Anmeldeinformationen zur Laufzeit verbrauchen, Unteragenten erstellen, externe APIs aufrufen und Aktionen über mehrere Systeme hinweg ausführen. OWASP identifiziert Identitäts- und Privilegienmissbrauch als wesentliches Risiko für agentische Anwendungen. Das National Cybersecurity Center of Excellence des NIST veröffentlichte im Februar 2026 ein Konzeptpapier zu Identitäts- und Autorisierungspraktiken für Software-Agenten und agentische KI-Anwendungen.[1]Nationales Institut für Standards und Technologie, "Beschleunigung der Einführung von Software- und Agenten-Identität und -Autorisierung für künstliche Intelligenz," NIST Computer Security Resource Center, csrc.nist.gov Der Markt für Non-Human Identity (NHI) Sicherheit und Governance bewegt sich daher hin zu Kontrollen, die die Identität eines Agenten, den angeforderten Umfang und die Autorisierung zum Zeitpunkt der Werkzeugnutzung überprüfen. Die Cloud Security Alliance berichtete, dass mehr als 16 % der Organisationen die Erstellung KI-bezogener Identitäten nicht verfolgten, was eine Lücke in der Aufsicht hinterlässt.
Zero Trust und regulatorische Durchsetzung
Zero-Trust-Programme schließen zunehmend nicht-menschliche Identitäten ein, insbesondere in regulierten Sektoren. Der Digital Operational Resilience Act gilt seit dem 17. Januar 2025 für Finanzunternehmen in der Europäischen Union und verlangt gemäß Artikel 28, dass Aufzeichnungen über IKT-Drittparteivereinbarungen geführt werden. Diese Aufzeichnungen können Anbieter-API-Schlüssel und Dienstkonten umfassen, die mit regulierten Systemen verbunden sind. Das NIS2-Umsetzungsgesetz Deutschlands trat im Dezember 2025 in Kraft, mit einer obligatorischen BSI-Registrierungsfrist im April 2026 für betroffene Organisationen. PCI DSS 4.0 bringt auch privilegierte System- und Anwendungskonten in Zahlungsumgebungen in den Prüffokus. Der Markt für Non-Human Identity (NHI) Sicherheit und Governance bietet Anbietern die Möglichkeit, Nachweise über Eigentümerschaft, Zugangskontrolle und Aktionen im Anmeldeinformations-Lebenszyklus für diese Überprüfungen bereitzustellen.
Geheimnisloser Zugang und Rotation ephemerer Anmeldeinformationen
Der Übergang von statischen Geheimnissen zu workload-attestierten Anmeldeinformationen verändert die Art und Weise, wie Organisationen Kontrollen für maschinelle Identitäten aufbauen. GitGuardian identifizierte im Jahr 2025 28,65 Millionen neu exponierte hartcodierte Geheimnisse in öffentlichen GitHub-Commits, was einem Anstieg von 34 % gegenüber dem Vorjahr entspricht. Dieselbe Forschung ergab, dass Commits, die gemeinsam von KI-Coding-Assistenten verfasst wurden, doppelt so häufig Geheimnisse preisgaben. Frameworks wie SPIFFE und SPIRE ermöglichen es Diensten, sich durch kryptografische Laufzeitattestierung statt durch langlebige API-Schlüssel zu authentifizieren. Das CA/Browser Forum genehmigte im April 2025 Ballot SC-081v3, wodurch die TLS-Zertifikatsgültigkeit von 398 Tagen auf 200 Tage im März 2026, 100 Tage im März 2027 und 47 Tage im März 2029 reduziert wird. Der NHI-Sicherheits- und Governance-Markt profitiert von kürzeren Zertifikatszyklen, wodurch automatisiertes Lebenszyklusmanagement zunehmend notwendig wird.
Auswirkungsanalyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentierte Eigentümerschaft zwischen Entwicklungs- und Sicherheitsteams | -3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Native Hyperscaler-Identitätsfunktionen reduzieren inkrementelle Ausgaben | -2.1% | Nordamerika und asiatisch-pazifischer Kernraum | Mittelfristig (2–4 Jahre) |
| Lücken bei der Erkennung und Zuordnung ephemerer Identitäten | -1.4% | Global | Mittelfristig (2–4 Jahre) |
| Abhängigkeit von Secret Zero und Legacy-Protokollen | -0.9% | Global, konzentriert in Industrie- und Regierungssektoren | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Fragmentierte Eigentümerschaft zwischen Entwicklungs- und Sicherheitsteams
Die Governance maschineller Identitäten wird häufig durch geteilte Verantwortlichkeiten zwischen Entwicklungs- und Sicherheitsteams verlangsamt. Entwicklungsteams können Anmeldeinformationen in CI/CD-Pipelines, Kubernetes-Clustern, SaaS-Integrationen und KI-Workflows ohne einen formalen Sicherheitseigentümerprozess erstellen. Die Cloud Security Alliance stellte fest, dass 15 % der Organisationen sehr zuversichtlich waren, NHI-basierte Angriffe verhindern zu können, und 5,7 % vollständige Transparenz über Dienstkonten hatten.[2]Cloud Security Alliance, "Das Non-Human Identity Governance-Vakuum," CSA Labs, labs.cloudsecurityalliance.org Menschliche Identitätsprozesse lassen sich nicht sauber auf ein Dienstkonto übertragen, das bei der Bereitstellung erstellt und entfernt wird, wenn eine Infrastrukturinstanz recycelt wird. Erkennungstools können Risiken identifizieren, aber die Behebung verzögert sich, wenn kein Team die Befugnis hat, die erforderliche Änderung vorzunehmen. Dieses Problem ist in großen Unternehmen mit vielen Entwicklungsteams und unterschiedlichen Lieferpraktiken ausgeprägter.
Native Hyperscaler-Identitätsfunktionen reduzieren inkrementelle Ausgaben
AWS IAM Roles, Azure Managed Identities und Google Cloud Workload Identity Federation bieten native, richtlinienbasierte Anmeldeinformationsdienste. Diese Funktionen können den Bedarf an einem separaten NHI-Tool in einer Single-Cloud-Umgebung reduzieren. Microsoft Entra Agent ID erreichte im April 2026 die allgemeine Verfügbarkeit und bietet Identitäts- und Zugangsverwaltungsfunktionen für KI-Agenten innerhalb des Azure-Ökosystems. Organisationen mit begrenzter Exposition gegenüber Multi-Cloud-Umgebungen sehen möglicherweise weniger Mehrwert darin, eine dedizierte Plattform hinzuzufügen. Der Markt für Non-Human Identity (NHI) Sicherheit und Governance bleibt für Käufer überzeugender, die eine gemeinsame Richtlinie und Transparenz über Cloud-, SaaS- und On-Premises-Umgebungen hinweg benötigen. Spezialisierte Anbieter müssen einen Mehrwert über die von einem bestehenden Cloud-Anbieter angebotenen Kontrollen hinaus nachweisen, um längere Verkaufszyklen zu vermeiden.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Identitätstyp: KI-Agenten-Identitäten erhöhen die Komplexität der Anmeldeinformationen
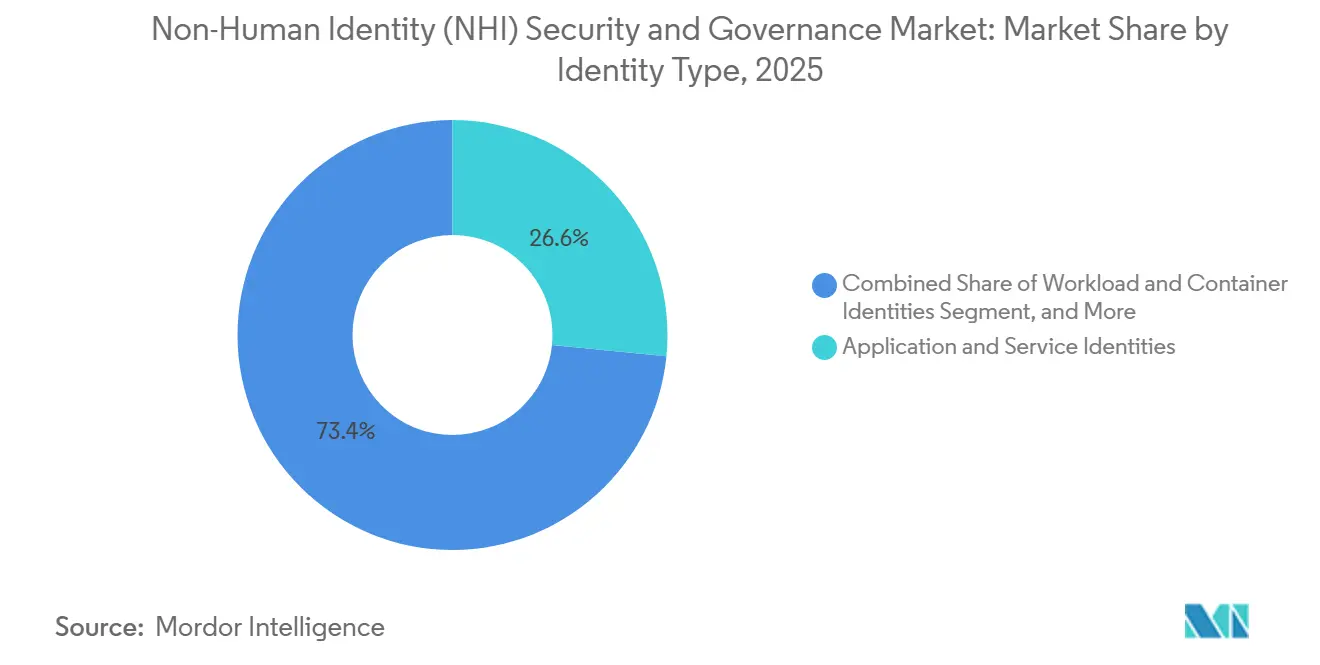
Anwendungs- und Dienstidentitäten repräsentierten im Jahr 2025 26,58 % des Umsatzes. Diese Kategorie hatte den größten Umsatzanteil, weil Managed-Service-Provider Governance-Kontrollen in breiten Unternehmensumgebungen einsetzen. Diese Bereitstellungen können On-Premises-Dienstkonten, SaaS-OAuth-Genehmigungen und Cloud-Workload-Tokens abdecken. KI-Agenten-Identitäten werden bis 2031 voraussichtlich mit einer CAGR von 25,05 % wachsen. Die Nachfrage im NHI-Sicherheits- und Governance-Markt nach KI-Agenten-Identitäten wird durch den Bedarf unterstützt, Agenten zu verwalten, die Anmeldeinformationen zur Laufzeit verwenden. OWASP listet Werkzeugmissbrauch und Identitätsprivilegmissbrauch unter den wichtigsten Risiken für agentische Systeme auf. Dieses Risikoprofil erhöht die Nachfrage nach Zugriffskontrollen, die einen Agenten bewerten können, bevor er ein verbundenes Werkzeug verwendet. Es verlagert auch die Aufmerksamkeit von der periodischen Überprüfung hin zur kontinuierlichen Autorisierung.
Workload- und Container-Identitäten, Anwendungs-zu-Anwendungs- und API-Identitäten sowie Maschinen- und Geräteidentitäten bieten wesentliche Nachfrage in der gesamten Kategorie. Die Einführung von Microservices und vernetzten Geräteflotten erhöht das Volumen und die Vielfalt dieser Identitäten. Kryptografische Identitäten bleiben wichtig, wo Zertifikate vertrauenswürdige Anwendungs- und Gerätekommunikation herstellen. Bot- und RPA-Identitäten sind ebenfalls relevant, da ältere Automatisierungsprogramme mit neueren Governance-Plattformen verbunden werden. Die geplanten Reduzierungen der Zertifikatsgültigkeit durch das CA/Browser Forum erhöhen den operativen Aufwand für das Management kryptografischer Identitäten. Automatisierung wird wertvoller, wenn sich die Erneuerungsintervalle verkürzen. ISO/IEC 27001 und NIST SP 800-57 bieten technische Leitlinien, die kryptografische Identitätslebenszykluspraxis unterstützen.


Nach Angebot: Lösungen führen beim Umsatz, während Dienstleistungen an Bedeutung gewinnen
Lösungen entfielen im Jahr 2025 auf 61,24 % des Umsatzes. Diese Position spiegelt die Nachfrage nach Erkennungsmaschinen, Zugangsverwaltung, Secrets-Vaulting und Zertifikatslebenszyklus-Funktionen wider. Frühe Käufer priorisieren häufig Plattformen, weil sie über interne Sicherheitsteams verfügen, die diese konfigurieren können. Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 24,05 % wachsen. Die Nachfrage im Markt für Non-Human Identity (NHI) Sicherheit und Governance nach Dienstleistungen wird von Kunden angetrieben, die Hilfe bei Eigentümerschaftsmodellen, Bestandsverwaltung und Behebungsverfahren benötigen. Mit zunehmender Reife der Programme suchen Vorstände und Sicherheitsverantwortliche nach dokumentierten Governance-Ergebnissen statt nur nach Nachweisen über den Einsatz von Tools. Managed Services und Implementierungsunterstützung schließen Lücken in internen Fähigkeiten.
Lösungen und Dienstleistungen sind kommerziell komplementär und keine Substitute. Ein Kunde kann eine Plattform kaufen, benötigt aber dennoch Unterstützung bei der Etablierung verantwortlicher Eigentümer und funktionsfähiger Betriebsprozesse. Beratungsunterstützung kann auch dabei helfen, Kontrollen mit Compliance-Anforderungen in Einklang zu bringen. SailPoint startete im März 2026 Machine Identity Security QuickStart mit einem strukturierten 4-Wochen-Bereitstellungsrahmen. Solche Rahmenwerke können die Zeit zwischen der ersten Erkennung und der praktischen Behebung verkürzen. Anbieter, die Beratungsmethoden in die Implementierung einbauen, können Adoptionsbarrieren reduzieren. Dieser Ansatz hilft Kunden auch dabei, die Plattform auf verschiedene Anmeldeinformationstypen anzuwenden.
Nach Bereitstellung: Cloud-Native-Modelle führen, während hybride Bereitstellungen expandieren
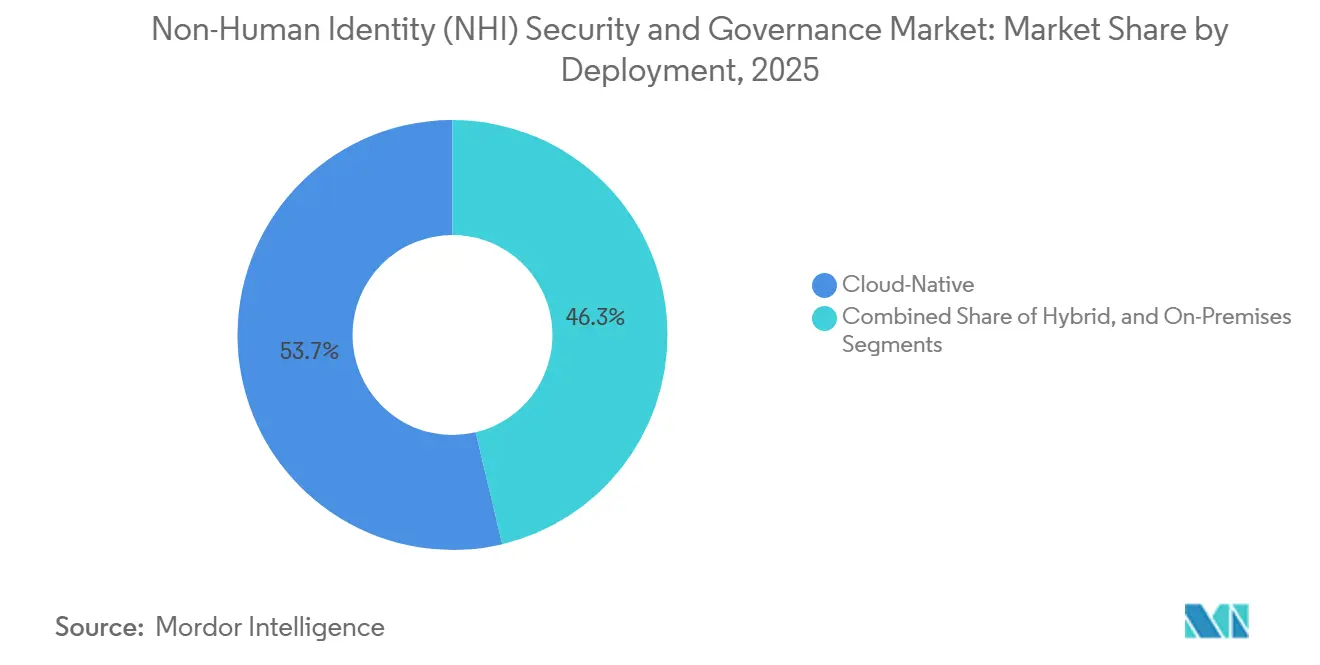
Die Cloud-Native-Bereitstellung entfiel im Jahr 2025 auf 53,72 % des Umsatzes. Sie hatte den größten Umsatzanteil, weil Workload-Identitätsföderation und API-First-Kontrollen mit containerisierten und serverlosen Umgebungen übereinstimmen. Diese Umgebungen können kurzlebige Tokens ausgeben und Least-Privilege-Richtlinien in großem Maßstab durchsetzen. Die hybride Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 24,25 % wachsen. Viele Unternehmen behalten Infrastruktur bei, die sich während des Prognosezeitraums nicht vollständig auf Cloud-Native-Architektur umstellen kann. Der Markt für Non-Human Identity (NHI) Sicherheit und Governance erfordert, dass Identitätsrichtlinien Cloud-IAM-Systeme, Dienstkonten und On-Premises-Protokolle umspannen. Diese Verbindungen können wesentliche Transparenzlücken erzeugen.
Sysdig meldete in seinem Bericht 2026 eine 25-fache Expansion von KI-spezifischen Paketen in Cloud-Workloads gegenüber dem Vorjahr. Diese Expansion fügt Identitäts- und Autorisierungsanforderungen zu bereits komplexen Cloud-Umgebungen hinzu. On-Premises-Bereitstellungen bleiben in Verteidigungs-, kritischen Infrastruktur- und einigen Regierungsumgebungen relevant. Datensouveränitäts- und Netzwerkisolierungsanforderungen können die Nutzung cloud-residenter Identitätsdienste einschränken. Anbieter mit hybrid-bewussten Designs können Richtlinien über Cloud- und On-Premises-Systeme hinweg anwenden. Ihr Wert beruht auf konsistenter Transparenz ohne eine vollständige Infrastrukturmigration zu erfordern. Diese Fähigkeit ist zentral für die Nachfrage nach NHI-Sicherheit und Governance in gemischten Unternehmensumgebungen.
Nach Unternehmensgröße: Großunternehmen verankern den Umsatz, während KMU die Akzeptanz steigern
Großunternehmen hielten im Jahr 2025 einen Umsatzanteil von 31,69 %. Sie verwalten komplexe Identitätsbestände über Multi-Cloud-Systeme, SaaS-Anwendungen, CI/CD-Pipelines und KI-Bereitstellungen hinweg. Ihre größeren Vertragswerte machen sie zu wichtigen Käufern für Plattformanbieter. CyberArk berichtete, dass 82 % der befragten Organisationen im vergangenen Jahr einen zertifikatsbezogenen Ausfall erlebt haben. Die genannten Ursachen umfassten Transparenzlücken und verstreute Eigentümerschaft. Langlebige, überprivilegierte Konten können aus Konten resultieren, die für eine begrenzte Nutzung erstellt und nie stillgelegt wurden. Dies schafft ein dauerhaftes operatives und sicherheitsbezogenes Problem für große Organisationen.
Kleine und mittelständische Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 24,06 % wachsen. Diese Organisationen verlassen sich zunehmend auf Cloud-Anwendungen, APIs und SaaS-Integrationen, verfügen aber oft nicht über dedizierte Identitätssicherheitsteams. Einfachere Bereitstellung, verwalteter Betrieb und ergebnisbasierte Preisgestaltung können Adoptionsbarrieren reduzieren. Der Markt für Non-Human Identity (NHI) Sicherheit und Governance kann diese Kundengruppe durch gebündelte Dienstleistungen erreichen, die keine wesentlichen internen Entwicklungsressourcen erfordern. Aembit und Netskope kündigten auf der RSA 2026 eine Partnerschaft an, die Workload-Identität mit Inhaltsinspektion für Multi-Cloud-Käufer kombiniert. Solche Angebote können die Bereitstellung von Kontrollen für maschinelle Identitäten in ressourcenbeschränkten Umgebungen erleichtern. Die KMU-Nachfrage erweitert die Kundenbasis über Großunternehmen hinaus.
Nach Anwendung: Zugangsverwaltung führt, während Secrets-Management Prioritäten verändert
Die Zugangsverwaltung repräsentierte im Jahr 2025 31,14 % des Umsatzes. Sie führte die Kategorie an, weil die Kontrolle darüber, welche Systeme eine maschinelle Identität erreichen kann, oft der erste Governance-Schritt ist. Diese Kontrollen umfassen Just-in-Time-Bereitstellung, Least-Privilege-Durchsetzung und Laufzeitautorisierung. Secrets-Management und Rotation wird bis 2031 voraussichtlich mit einer CAGR von 24,85 % wachsen. Die anhaltende Exposition von Geheimnissen unterstützt die Nachfrage nach dieser Anwendung. GitGuardian meldete im Jahr 2025 28,65 Millionen hartcodierte Geheimnisse in öffentlichen GitHub-Commits sowie einen Anstieg von 81 % bei durchgesickerten KI-Dienstanmeldeinformationen. Diese Offenlegungen unterstützen einen klaren Bedarf an automatisierter Erkennung, Rotation und Behebung.
Identity Governance und Administration unterstützt prüfbare Eigentümerschaftsaufzeichnungen und Zugriffsüberprüfungen für Maschinenkonten. Das Zertifikatslebenszyklusmanagement wird dringlicher, da TLS-Gültigkeitszeiträume sinken. Compliance-Management gewinnt ebenfalls an Bedeutung, wo DORA, NIS2 und PCI DSS 4.0 Nachweise über kontrollierten Zugang erfordern. Die Kategorie bewegt sich von vault-gespeicherten Anmeldeinformationen hin zu Zugang, der von Workload-Attestierung abhängt. Dieses Modell reduziert die Abhängigkeit von Anmeldeinformationen, die in dauerhafter Form existieren. Anbieter, die diesen Ansatz unterstützen, können sowohl Sicherheits- als auch Betriebsanforderungen erfüllen. Die resultierende Architektur kann verändern, wie Käufer Produktfähigkeiten bewerten.
Nach Endnutzer: BFSI verankert die Nachfrage, während Technologieunternehmen die Expansion anführen
BFSI entfiel im Jahr 2025 auf 28,48 % des Umsatzes. Dieser Sektor verfügt über Zahlungs-APIs, Open-Banking-Verbindungen, Treasury-Automatisierung, algorithmische Handelssysteme und Betrugserkennungs-Workflows. Die Umsatzposition im BFSI-Bereich spiegelt die hohe Konzentration regulierter Maschine-zu-Maschine-Aktivitäten wider. DORA verlangt von Finanzunternehmen in der Europäischen Union, ein Register der IKT-Drittparteivereinbarungen zu führen. Diese Anforderung bringt Anbieterintegrationen und zugehörige Zugangsdaten in Governance-Prozesse ein. Für Finanzinstitute können Identitätskontrollausfälle auch die operative Resilienz beeinträchtigen. Diese Faktoren stützen die Beschaffung im Markt für Non-Human Identity (NHI) Sicherheit und Governance für Kontrollen maschineller Identitäten.
Informationstechnologie und Telekommunikation wird bis 2031 voraussichtlich mit einer CAGR von 25,24 % wachsen. Technologieunternehmen verwalten dichte maschinelle Identitätsbestände, weil Entwickler häufig Geheimnisse in breiten SaaS- und Cloud-Umgebungen erstellen. KI-Agenten-Bereitstellungen fügen eine weitere Schicht von Anmeldeinformationsaktivitäten hinzu. Gesundheitswesen und Biowissenschaften erfordern ebenfalls Kontrollen für Dienstkonten und API-Verbindungen, die geschützte Gesundheitsinformationen austauschen. Regierung und öffentlicher Sektor, Einzel- und E-Commerce, Industrielle Fertigung sowie Energie und Versorgungsunternehmen schaffen jeweils unterschiedliche Nachfragebereiche. Energie und Versorgungsunternehmen gewinnen an Aufmerksamkeit, da Betriebstechnologie mit IT-ähnlichen API- und Workload-Identitätspraktiken verbunden wird. Diese Sektoren erfordern Kontrollen, die sowohl zu modernen Anwendungen als auch zu Legacy-Systemen passen.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Anteil von 41,37 % am globalen Umsatz. Der Markt für Non-Human Identity (NHI) Sicherheit und Governance in der Region profitiert von der frühen Einführung von Cloud-Native-Technologien, einer hohen Konzentration dedizierter Anbieter und starker Aktivität in regulierten Branchen. Finanzdienstleistungen, Gesundheitswesen und Verteidigung haben Compliance-Anforderungen, die wiederkehrende Investitionen in Identitätskontrollen unterstützen. Die US-Regierung hat Software-Lieferkettenpraktiken gestärkt, indem sie 2026 gemeinsam von der NSA und der CISA aktualisierte Mindestanforderungen für SBOMs herausgegeben hat. Diese Praktiken können die Nachfrage nach identitätsgebundener Software-Lieferketten-Attestierung steigern. Kanada und Mexiko tragen ebenfalls durch Cloud-Akzeptanz und Fertigungsautomatisierung bei.
Europa stellt einen strategisch wichtigen Teil des NHI-Sicherheits- und Governance-Marktes dar. DORA hat ab Januar 2025 einen gemeinsamen operativen Resilienzrahmen für Finanzunternehmen und kritische IKT-Anbieter etabliert.[3]Europäische Union, "Verordnung (EU) 2022/2554 über die digitale operationale Resilienz," EUR-Lex, eur-lex.europa.eu Das NIS2-Umsetzungsgesetz Deutschlands brachte im Dezember 2025 schätzungsweise 29.000 Organisationen unter BSI-Aufsicht. Frankreich setzte seinen NIS2-Umsetzungsprozess während des angegebenen Zeitraums fort. Das EU-KI-Gesetz fügt bis 2026 und 2027 Verpflichtungen für Hochrisiko-KI-Systeme hinzu. Diese Maßnahmen machen prüfbare maschinelle Identitäts-Governance in regulierten europäischen Bereitstellungen relevanter.
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 24,21 % wachsen. China hielt im Jahr 2025 den größten regionalen Umsatzanteil, unterstützt durch den Ausbau der Cloud-Infrastruktur und inländische Cybersicherheitsprioritäten. Indien ist das am schnellsten wachsende Land in der Region aufgrund der fintech-Expansion, IT-Dienstleistungsaktivitäten und hoher Volumina an API-Anmeldeinformationen aus ausgelagerter Softwareentwicklung. Japan, Südkorea und Australien unterstützen die Nachfrage durch Cloud-Akzeptanz und Automatisierungsprogramme. Südamerika befindet sich in einem früheren Stadium, wobei Brasilien die regionale Akzeptanz durch die Digitalisierung von Finanzdienstleistungen und Cloud-Native-Entwicklung anführt. Digitale Transformationsprogramme im Nahen Osten schaffen Chancen in BFSI und Telekommunikation, während Südafrika und Nigeria frühe Nachfrage zeigen, die mit mobilen Finanzdienstleistungen und der Entwicklung des Technologiesektors verbunden ist. Anbieter, die cloud-verwaltete oder partnergelieferte Dienste anbieten, können Märkte mit begrenzter lokaler Sicherheitstechnikkapazität ansprechen.

Wettbewerbslandschaft
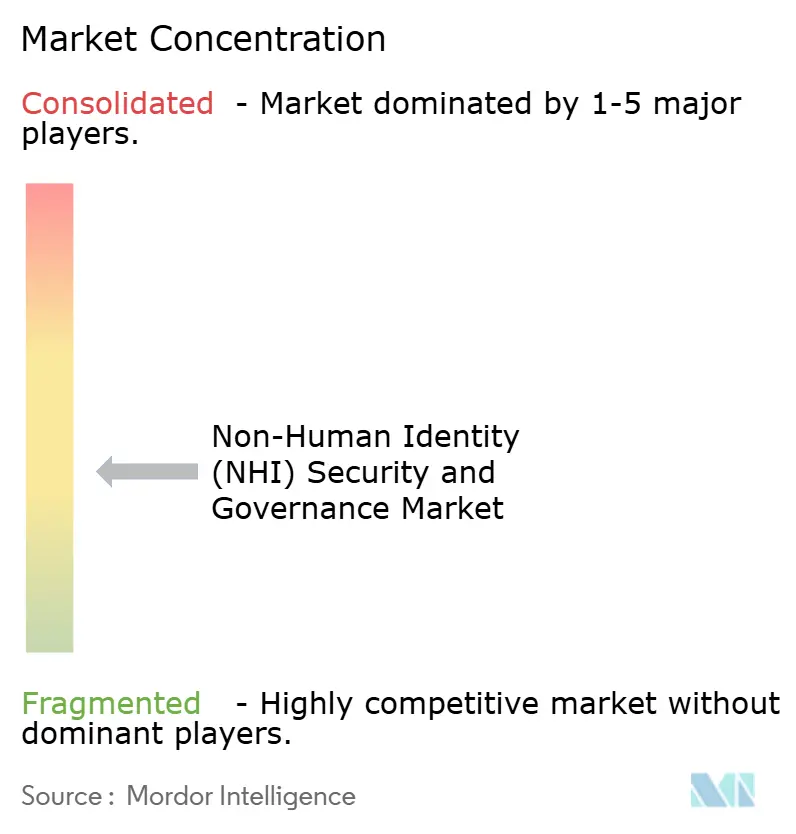
Der Markt für Non-Human Identity (NHI) Sicherheit und Governance ist mäßig fragmentiert, aber die Konsolidierung nimmt zu. Zweckgebundene Spezialisten umfassen CyberArk, Silverfort, Akeyless Security, Aembit, Entro Security, GitGuardian, Clutch Security, Permiso Security und Token Security. Diese Unternehmen konkurrieren mit größeren Sicherheits- und Identitätsplattformen, die NHI-Fähigkeiten durch Akquisitionen hinzufügen. Cisco schloss im Juni 2026 die Akquisition von Astrix Security für 400 Millionen USD ab. Die Transaktion fügt NHI-Erkennung, Lebenszyklusmanagement und Bedrohungserkennungsfähigkeiten zu Cisco Identity Intelligence, Duo, Secure Access und Splunk hinzu. Dies schafft eine breitere Verteilung für Kontrollen, die zuvor als Einzelprodukte angeboten wurden.
CrowdStrike kündigte im Januar 2026 die Akquisition von SGNL für 740 Millionen USD an. Die Transaktion erweitert die dynamische Echtzeit-Autorisierung für menschliche, nicht-menschliche und KI-Agenten-Identitäten innerhalb seines Identitätssicherheitsangebots. Cyera kündigte im Juli 2026 die Akquisition von Oasis Security für 1 Milliarde USD an. Diese Transaktion kombiniert Datenklassifizierung mit agentischem Zugangsverwaltung. BeyondTrust startete im Juli 2026 NHI Governance auf Pathfinder und plante die allgemeine US-Verfügbarkeit für Herbst 2026. Das Angebot wendet Privileged-Access-Praktiken auf Dienstkonten, API-Schlüssel, Workload-Identitäten, OAuth-Clients und KI-Agenten an. Diese Schritte zeigen, dass Kontrollen im Markt für Non-Human Identity (NHI) Sicherheit und Governance innerhalb breiterer Identitäts-, Daten- und Cloud-Sicherheitsplattformen positioniert werden.
Die geplante Akquisition von Natoma durch Snowflake im Mai 2026 und der Start von Cortex AI Gateway im Juli 2026 brachten identitätsbewusste Kontrollen für KI-Agenten, die auf Unternehmensanwendungen und -tools zugreifen. Die Plattformerweiterung kann den Wettbewerb im Markt für Non-Human Identity (NHI) Sicherheit und Governance für eigenständige Anbieter intensivieren. Es verbleibt eine Chance bei der Laufzeitautorisierung, wo Kontrollen bewerten, ob eine Anfrage dem genehmigten Zweck der Identität bei der Ausführung entspricht. Es gibt auch Nachfrage nach Transparenz über komplexe Multi-Cloud- und SaaS-Bestände. Native Hyperscaler-Dienste schaffen eine Einschränkung für dedizierte Anbieter, die Single-Cloud-Kunden bedienen.
Branchenführer im Bereich Non-Human Identity (NHI) Sicherheit und Governance
-
Keyfactor, Inc.
-
BeyondTrust Corporation
-
Delinea, Inc.
-
Aembit, Inc.
-
Palo Alto Networks
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Jüngste Branchenentwicklungen
- August 2026: BeyondTrust fügte seiner Pathfinder-Plattform KI-Identitätskontrollen hinzu und erweiterte die PathfinderAI- und MCP-Server-Fähigkeiten neben NHI Governance und einem neuen Workload-Credentials-Tool. Die Ergänzungen sollen Organisationen dabei helfen, privilegierten Zugang über menschliche Benutzer, Maschinen, Workloads und KI-Agenten von einer einzigen Plattform aus zu entdecken, zu priorisieren, zu verwalten und zu schützen.
- Juli 2026: Cyera kündigte die Akquisition von Oasis Security in einem Deal im Wert von 1 Milliarde USD an und kombiniert dabei Datensicherheitsklassifizierung mit agentischem Zugangsverwaltung. Die Akquisition folgte auf den Abschluss von Oasis' Series-B-Finanzierungsrunde über 120 Millionen USD im März 2026 und positioniert Cyera, um Identitäts-Daten-Governance als einheitliche Kontrolloberfläche zu adressieren.
- Juli 2026: BeyondTrust startete NHI Governance auf seiner Pathfinder-Plattform und erweiterte damit Privileged-Access-Kontrollen auf Dienstkonten, API-Schlüssel, Workload-Identitäten, OAuth-Clients und KI-Agenten in Cloud-, SaaS-, Endpunkt- und On-Premises-Umgebungen. Die allgemeine US-Verfügbarkeit ist für Herbst 2026 geplant.
- Juli 2026: Snowflake startete Cortex AI Gateway, aufgebaut auf der Akquisition von Natoma, und bietet eine Governance- und Ausführungsschicht, die identitätsbewusste Richtlinien und Kostenkontrollen auf Erst- und Drittanbieter-KI-Agenten anwendet, die in Unternehmensumgebungen operieren.


Globaler Berichtsumfang für den Markt für Non-Human Identity (NHI) Sicherheit und Governance
Der Markt für Non-Human Identity (NHI) Sicherheit und Governance umfasst Softwarelösungen und zugehörige Dienstleistungen, die darauf ausgelegt sind, nicht-menschliche Identitäten während ihres gesamten Lebenszyklus zu entdecken, zu identifizieren, zu sichern, zu verwalten, zu überwachen und zu managen. Nicht-menschliche Identitäten sind digitale Identitäten, die von Anwendungen, Diensten, Workloads, Maschinen, Geräten, APIs, kryptografischen Systemen, KI-Agenten, Bots und Robotic Process Automation (RPA)-Systemen verwendet werden, um sich zu authentifizieren und mit anderen Systemen zu kommunizieren sowie auf organisatorische Ressourcen zuzugreifen. NHI-Sicherheits- und Governance-Plattformen helfen Organisationen dabei, Eigentümerschaft zu etablieren, Least-Privilege-Zugang durchzusetzen, Anmeldeinformations- und Identitätslebenszyklusvorgänge zu automatisieren, anomale Aktivitäten zu erkennen und Risiken im Zusammenhang mit übermäßigem, unverwaltetem, kompromittiertem oder unsachgemäß verwaltetem Maschinenzugang zu reduzieren.
Der Marktbericht für Non-Human Identity (NHI) Sicherheit und Governance ist segmentiert nach Identitätstyp (Kryptografische Identitäten, Anwendungs- und Dienstidentitäten, Anwendungs-zu-Anwendungs- und API-Identitäten, Workload- und Container-Identitäten, Maschinen- und Geräteidentitäten, KI-Agenten-Identitäten sowie Bot- und Robotic-Process-Automation-Identitäten), Angebot (Lösungen und Dienstleistungen), Bereitstellung (Cloud-Native, Hybrid und On-Premises), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Anwendung (Zugangsverwaltung, Identity Governance und Administration, Secrets-Management und Rotation, Zertifikatslebenszyklusmanagement, Compliance-Management und weitere Anwendungen), Endnutzer (BFSI, Gesundheitswesen und Biowissenschaften, Informationstechnologie und Telekommunikation, Regierung und öffentlicher Sektor, Einzel- und E-Commerce, Industrielle Fertigung, Energie und Versorgungsunternehmen sowie weitere Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Anwendungs- und Dienstidentitäten |
| Anwendungs-zu-Anwendungs- und API-Identitäten |
| Workload- und Container-Identitäten |
| Maschinen- und Geräteidentitäten |
| Kryptografische Identitäten |
| KI-Agenten-Identitäten |
| Bot- und Robotic-Process-Automation-Identitäten |
| Lösungen |
| Dienstleistungen |
| Cloud-Native |
| Hybrid |
| On-Premises |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Zugangsverwaltung |
| Identity Governance und Administration |
| Secrets-Management und Rotation |
| Zertifikatslebenszyklusmanagement |
| Compliance-Management |
| Weitere Anwendungen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Regierung und öffentlicher Sektor |
| Einzel- und E-Commerce |
| Industrielle Fertigung |
| Energie und Versorgungsunternehmen |
| Weitere Endnutzer |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Identitätstyp | Anwendungs- und Dienstidentitäten | |
| Anwendungs-zu-Anwendungs- und API-Identitäten | ||
| Workload- und Container-Identitäten | ||
| Maschinen- und Geräteidentitäten | ||
| Kryptografische Identitäten | ||
| KI-Agenten-Identitäten | ||
| Bot- und Robotic-Process-Automation-Identitäten | ||
| Nach Angebot | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellung | Cloud-Native | |
| Hybrid | ||
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Anwendung | Zugangsverwaltung | |
| Identity Governance und Administration | ||
| Secrets-Management und Rotation | ||
| Zertifikatslebenszyklusmanagement | ||
| Compliance-Management | ||
| Weitere Anwendungen | ||
| Nach Endnutzer | BFSI | |
| Gesundheitswesen und Biowissenschaften | ||
| Informationstechnologie und Telekommunikation | ||
| Regierung und öffentlicher Sektor | ||
| Einzel- und E-Commerce | ||
| Industrielle Fertigung | ||
| Energie und Versorgungsunternehmen | ||
| Weitere Endnutzer | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Non-Human Identity (NHI) Sicherheit?
Der Markt für Non-Human Identity (NHI) Sicherheit wird voraussichtlich von 9,67 Milliarden USD im Jahr 2026 auf 28,47 Milliarden USD bis 2031 mit einer CAGR von 23,65 % wachsen.
Was treibt die Nachfrage nach Non-Human Identity (NHI) Sicherheit an?
Cloud-Workloads, expandierende API-Nutzung, KI-Agenten, Exposition von Geheimnissen und Compliance-Anforderungen steigern die Nachfrage nach Kontrollen für maschinelle Identitäten.
Welche Non-Human Identity (NHI) Sicherheitsanwendung ist die größte?
Die Zugangsverwaltung führte den Umsatz mit 31,14 % im Jahr 2025 an, unterstützt durch die Nachfrage nach Least-Privilege-Kontrollen und Laufzeitautorisierung.
Welches Bereitstellungsmodell expandiert am schnellsten?
Die hybride Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 24,25 % wachsen, da viele Unternehmen sowohl Cloud- als auch On-Premises-Systeme verwalten müssen.
Warum benötigen KI-Agenten dedizierte Identitätskontrollen?
KI-Agenten können Anmeldeinformationen zur Laufzeit verwenden, externe Tools aufrufen und über mehrere Systeme hinweg operieren, was den Bedarf an kontinuierlicher Autorisierung erhöht.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 24,21 % wachsen, unterstützt durch fintech-Aktivitäten, Cloud-Investitionen und Wachstum im Bereich Technologiedienstleistungen.
Seite zuletzt aktualisiert am:



