
Tamanho e Participação do Mercado de Segurança do Protocolo de Contexto de Modelo
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
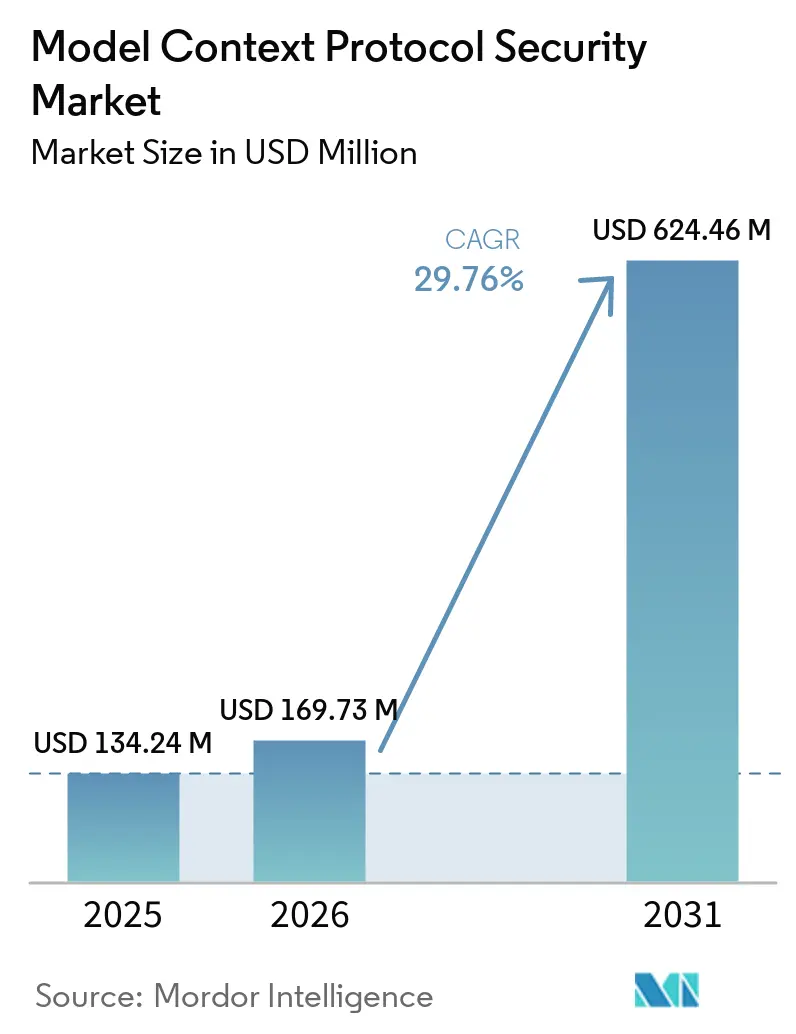
| Tamanho do Mercado (2026) | 169.73 Milhões de dólares |
| Tamanho do Mercado (2031) | 624.46 Milhões de dólares |
| Growth Rate (2026 - 2031) | 29.76 % |
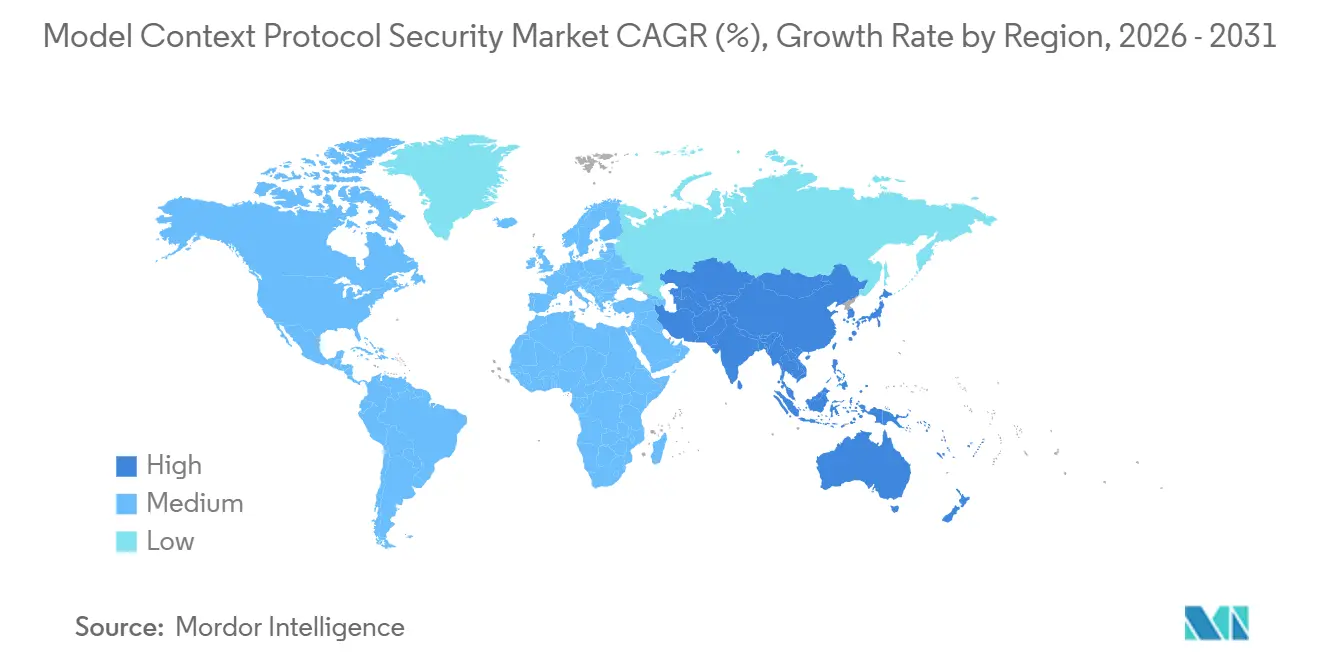
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
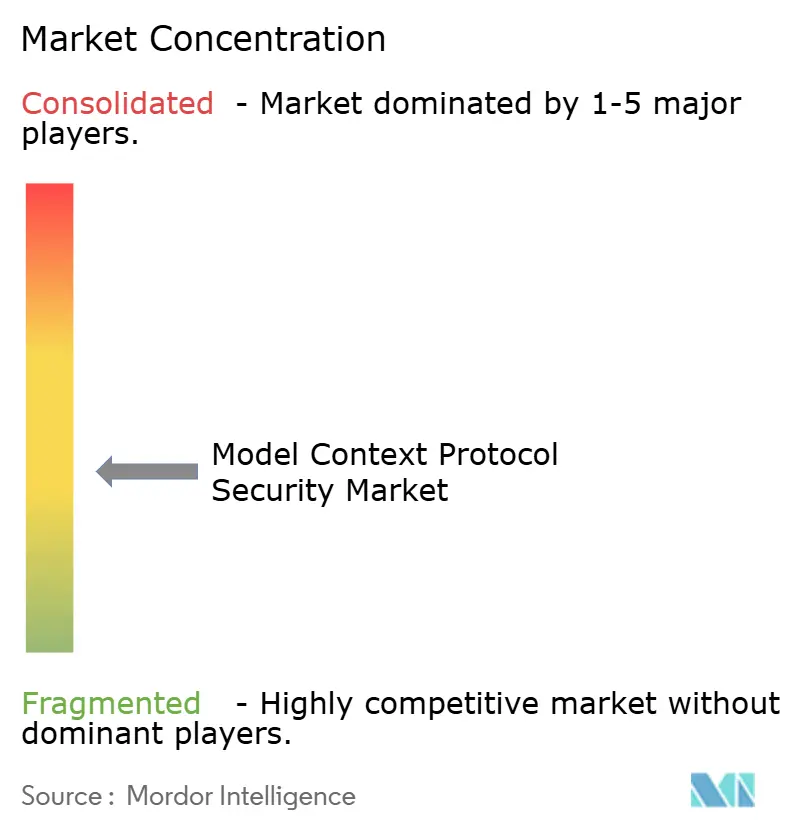
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Segurança do Protocolo de Contexto de Modelo por Mordor Intelligence
O tamanho do mercado de segurança do protocolo de contexto de modelo foi avaliado em 134,24 milhões de USD em 2025 e estima-se que cresça de 169,73 milhões de USD em 2026 para atingir 624,46 milhões de USD até 2031, a um CAGR de 29,76% durante o período de previsão (2026-2031). A adoção do Protocolo de Contexto de Modelo, ou MCP, está deslocando a segurança de uma consideração secundária para um requisito operacional para agentes de IA empresariais. O protocolo expandiu o número de conexões entre modelos de linguagem, agentes, ferramentas e sistemas de dados, aumentando a necessidade de controles que atuem no ponto de execução de ferramentas. Os compradores estão focados em gateways, controles de identidade, monitoramento e proteção de contexto, pois os controles convencionais de API não abordam todos os fluxos de trabalho de MCP. Plataformas maiores estão ampliando os portfólios existentes de segurança em nuvem e de API, enquanto fornecedores especializados estão desenvolvendo controles para riscos específicos do protocolo. Este Mercado de Segurança do Protocolo de Contexto de Modelo também oferece oportunidades para fornecedores que possam combinar descoberta, aplicação de políticas, registros de auditoria e serviços de segurança gerenciados para organizações com expertise interna limitada em implantações globais.
Principais Conclusões do Relatório
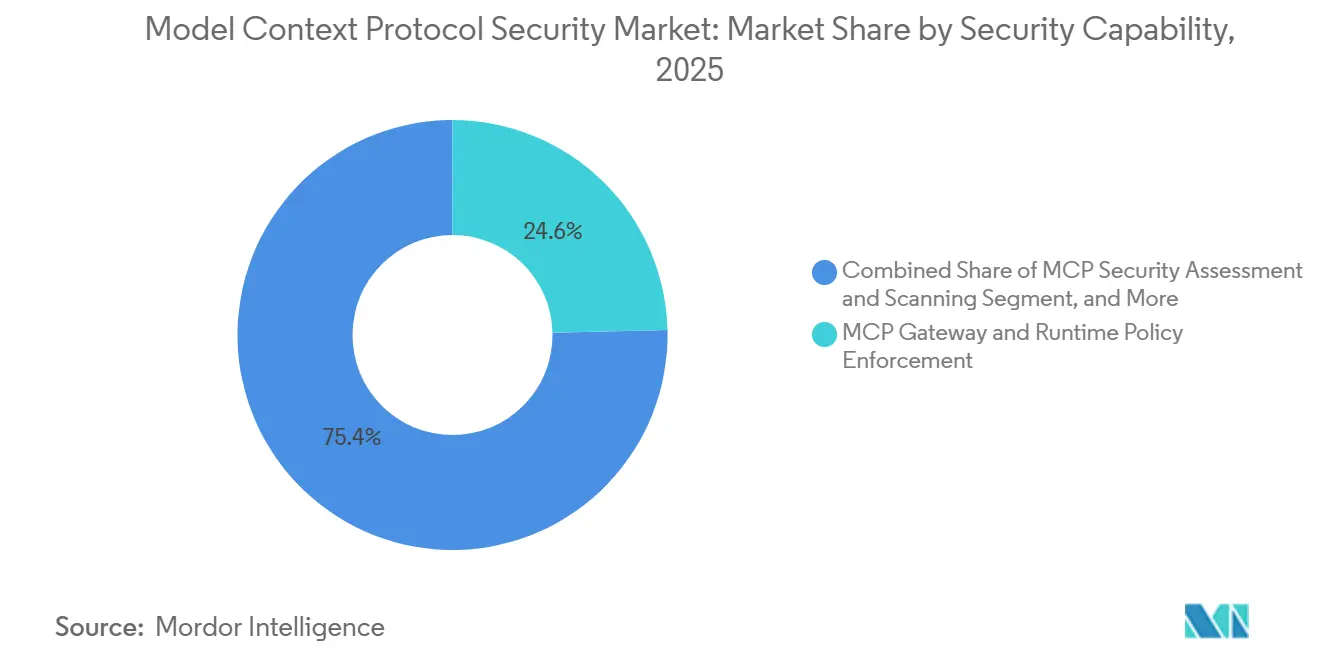
- Por capacidade de segurança, o gateway de MCP e a aplicação de políticas em tempo de execução representaram 24,63% dos gastos no mercado de segurança do protocolo de contexto de modelo em 2025, enquanto a segurança de ferramentas, prompts e contexto de MCP deve expandir a um CAGR de 32,18% até 2031.
- Por implantação, a nuvem representou 59,81% dos gastos no mercado de segurança do protocolo de contexto de modelo em 2025, enquanto a implantação híbrida deve expandir a um CAGR de 31,57% até 2031.
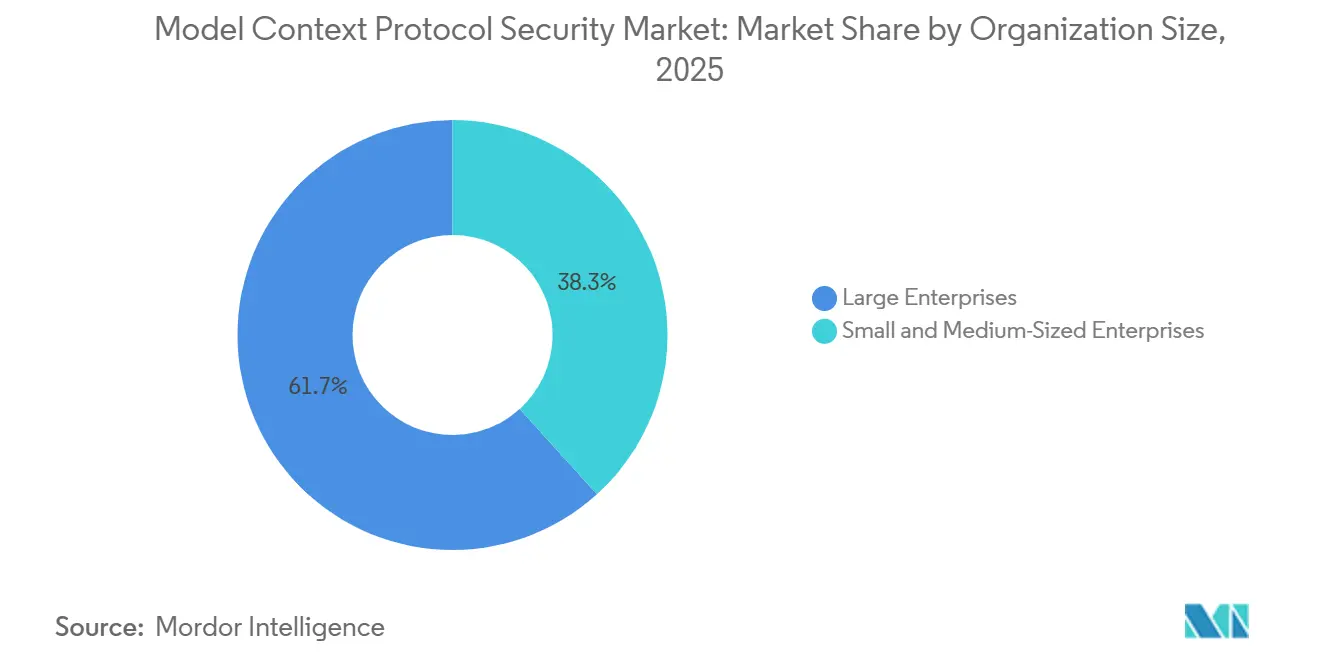
- Por tamanho de organização, as grandes empresas detinham 61,73% dos gastos em 2025, enquanto as PMEs devem crescer a um CAGR de 33,29% até 2031.
- Por usuário final, o BFSI detinha 23,71% no mercado de segurança do protocolo de contexto de modelo em 2025, enquanto o setor de TI e Telecomunicações deve avançar a um CAGR de 37,62% até 2031.
- Por geografia, a América do Norte representou 39,16% do mercado de segurança do protocolo de contexto de modelo em 2025, enquanto a Ásia-Pacífico deve crescer a um CAGR de 36,53% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| A Adoção Empresarial de MCP Amplia a Superfície de Controle | +6.2% | Global | Curto prazo (≤ 2 anos) |
| Crescimento de Fluxos de Trabalho Agênticos e Encadeamento de Ferramentas | +5.5% | Global | Curto prazo (≤ 2 anos) |
| Requisitos Obrigatórios de OAuth 2.1 e Autorização Empresarial | +4.8% | Global, com ganhos iniciais na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Aumento da Exposição da Cadeia de Suprimentos de Servidores MCP | +4.1% | Global | Médio prazo (2-4 anos) |
| Crescente Necessidade de Descoberta e Governança de MCP Oculto | +3.9% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Demanda Regulatória por Ações de IA Rastreáveis | +3.2% | Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
A Adoção Empresarial de MCP Amplia a Superfície de Controle
A implantação empresarial de MCP está ampliando o conjunto de sistemas que as equipes de segurança precisam governar. A Palo Alto Networks relatou que 81% das empresas estavam pilotando ou implantando agentes de IA quando anunciou sua transação com a Portkey em abril de 2026.[1]Palo Alto Networks, "Palo Alto Networks to Acquire Portkey to Secure the Rise of AI Agents," Palo Alto Networks, paloaltonetworks.com Cada servidor MCP conectado pode introduzir oportunidades para interceptação de chamadas de ferramentas, perda de credenciais ou injeção de prompts, além de adicionar uma conexão que as equipes de segurança precisam inventariar. Esses riscos podem se agravar quando vários servidores utilizam a mesma sessão de cliente e dependem de credenciais comuns ou contexto compartilhado. A Agência de Segurança Nacional dos Estados Unidos identificou serialização de contexto insegura, controles de acesso ausentes e registros de auditoria inadequados como preocupações de design em sua orientação de MCP de junho de 2026. Equipes de segurança que anteriormente revisavam um conjunto limitado de conexões de API podem agora enfrentar muitos servidores MCP implantados por grupos de desenvolvimento sem um processo de revisão consistente. A lacuna entre a adoção de MCP e a maturidade de governança sustenta a demanda contínua no mercado de segurança do protocolo de contexto de modelo.
Crescimento de Fluxos de Trabalho Agênticos e Encadeamento de Ferramentas
Os fluxos de trabalho multiagentes criam questões de autorização que os controles empresariais convencionais nem sempre resolvem. Um orquestrador pode delegar trabalho a um subagente que, por sua vez, chama uma ferramenta MCP, tornando o privilégio efetivo difícil de determinar e a responsabilização menos direta. A OWASP identifica o problema do deputado confuso e fraquezas de autorização relacionadas em sua orientação de segurança de MCP.[2]OWASP Foundation, "MCP09:2025 - Shadow MCP Servers," OWASP MCP Top 10, owasp.org O encadeamento de ferramentas também pode ampliar a exposição por meio da movimentação de dados entre servidores e da persistência após o encerramento de uma sessão. A Palo Alto Networks posicionou a Portkey como um plano de controle centralizado para transações de agentes de IA quando concluiu a aquisição em maio de 2026. Essa abordagem reflete a necessidade de rastrear atividades entre interações de agentes, modelos e ferramentas. Ofertas de monitoramento, análise, auditoria e resposta a incidentes, portanto, têm um papel maior no mercado de segurança do protocolo de contexto de modelo à medida que as empresas buscam detectar comportamentos que políticas estáticas não identificam.
Requisitos Obrigatórios de OAuth 2.1 e Autorização Empresarial
Os requisitos de autorização do MCP estão tornando a arquitetura de identidade uma parte mais central das decisões de implantação. A especificação do MCP exige OAuth 2.1 para servidores remotos, e seu candidato a lançamento de julho de 2026 descreveu uma validação de emissor mais rigorosa e uma transição do Registro Dinâmico de Clientes para Documentos de Metadados de ID de Cliente. Essas mudanças buscam reduzir os riscos de confusão de OAuth que abordagens anteriores não tratavam completamente. Empresas que utilizam serviços de identidade centralizados precisam mapear políticas estabelecidas para os requisitos de escopo de tokens MCP, incluindo os limites aplicáveis a recursos específicos. Elas também precisam distinguir usuários interativos de agentes automatizados não humanos em padrões variados de credenciais. Esse trabalho cria demanda por controles de identidade, autorização e segredos no mercado de segurança do protocolo de contexto de modelo, mesmo quando prolonga o planejamento de implementação.
Aumento da Exposição da Cadeia de Suprimentos de Servidores MCP
As cadeias de suprimentos de servidores MCP podem introduzir riscos antes que uma chamada de ferramenta chegue a uma aplicação em produção. Os metadados do servidor podem conter instruções maliciosas, enquanto servidores não gerenciados podem expor credenciais ou criar uma rota para sistemas de negócios conectados. A OWASP identifica servidores MCP ocultos como uma categoria de risco distinta, o que reforça a necessidade de manter um inventário de conexões autorizadas. A Salt Security lançou o MCP Finder em novembro de 2025 para fornecer descoberta em repositórios, infraestrutura implantada e ambientes SaaS. A Docker também descreve servidores selecionados, isolamento de segredos, verificações de proveniência e execução em contêineres como formas de reduzir a exposição da cadeia de suprimentos. As organizações precisam de ferramentas de descoberta e inventário no mercado de segurança do protocolo de contexto de modelo antes de poderem aplicar políticas e monitoramento de forma consistente em todo o seu conjunto de MCP.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Padrões Imaturos e Implementações de Clientes Desiguais | -3.5% | Global | Médio prazo (2-4 anos) |
| Fadiga de Alertas e Atrito de Aprovação | -2.1% | Global | Curto prazo (≤ 2 anos) |
| Orçamentos de Segurança Específicos para MCP Limitados | -1.8% | América do Sul, Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Compensações de Desempenho e Privacidade na Inspeção Inline | -1.4% | Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Padrões Imaturos e Implementações de Clientes Desiguais
As diferenças entre as especificações do protocolo e o comportamento dos clientes podem retardar a adoção de controles de segurança de MCP. Um estudo de maio de 2026 com 7 clientes MCP comerciais constatou que 5 não tinham validação estática de descrições de ferramentas e 2 forneciam apenas validação parcial.[3]K. Huang, J. Huang, Q. Tran, and A. Milani Fard, "Model Context Protocol Threat Modeling and Analysis," MDPI Systems, mdpi.com O estudo constatou que metadados de ferramentas envenenados poderiam alcançar modelos de linguagem sem inspeção. Também classificou o Cursor como inseguro em todos os 4 cenários de ataque testados, incluindo aqueles envolvendo acesso a arquivos de credenciais e execução remota de scripts. Os controles de gateway por si só podem, portanto, deixar lacunas de validação no lado do cliente sem solução. A especificação de julho de 2026 introduziu gerenciamento de ciclo de vida e uma política de depreciação de 12 meses, mas o alinhamento entre especificações e clientes implantados levará tempo. As organizações devem considerar tanto a exposição do cliente quanto as capacidades do gateway ao selecionar uma solução no mercado de segurança do protocolo de contexto de modelo.
Fadiga de Alertas e Atrito de Aprovação
A aprovação por ação pode enfraquecer a segurança se os usuários aceitarem repetidamente solicitações de ferramentas sem uma revisão cuidadosa. O MCP depende de escolhas de implementação para muitos resultados de segurança, em vez de aplicar todos os princípios de segurança no nível do protocolo. A Agência de Segurança Nacional dos Estados Unidos destacou fluxos de trabalho de aprovação inadequados como uma preocupação sistêmica de segurança de MCP em junho de 2026. Em ambientes de trabalho, prompts repetidos podem competir com outras tarefas e reduzir a atenção dada a chamadas de ferramentas individuais. A Proofpoint lançou seu produto de Segurança de IA em março de 2026 com uma Estrutura de Integridade de Agente que utiliza detecção baseada em intenção para reduzir interrupções desnecessárias. O uso mais amplo dessas abordagens ainda requer ciclos de desenvolvimento de produtos e redesenho empresarial, o que pode atrasar a adoção no mercado de segurança do protocolo de contexto de modelo.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Capacidade de Segurança:
Gateways Aplicam a Fronteira entre IA e FerramentasO gateway de MCP e a aplicação de políticas em tempo de execução representaram 24,63% do tamanho do mercado de segurança do protocolo de contexto de modelo em 2025. As empresas utilizam gateways como um ponto agnóstico de modelo para avaliar chamadas de ferramentas antes da execução, independentemente do cliente de IA ou da estrutura de agente que origina uma solicitação. Essa posição reflete uma necessidade imediata de controlar a fronteira entre os tempos de execução de agentes e os servidores de ferramentas externos, onde as políticas de acesso podem ser aplicadas antes que uma ferramenta conclua sua tarefa. Outras áreas de capacidade incluem descoberta e inventário, avaliação e varredura de segurança, identidade e segurança de segredos, proteção de ferramentas e contexto, sandboxing, monitoramento e auditoria, e serviços de resposta a incidentes. Essas áreas cobrem camadas de defesa que os produtos de gateway não fornecem por conta própria, especialmente onde as ameaças surgem em instruções, identidades, comportamento em tempo de execução ou configuração de servidores.
A segurança de ferramentas, prompts e contexto de MCP deve crescer a um CAGR de 32,18% até 2031. A participação de mercado de segurança do protocolo de contexto de modelo detida pelos controles de gateway não elimina os riscos de instruções maliciosas incorporadas nos metadados de ferramentas fornecidos pelo servidor. Um estudo de modelagem de ameaças revisado por pares atribuiu ao envenenamento de ferramentas uma pontuação de severidade DREAD de 50 em 50 e demonstrou por que a validação de metadados é importante. Os controles de integridade de descrição de ferramentas e de injeção de prompts operam na camada de estrutura de agentes, enquanto os gateways operam na camada de infraestrutura de implantação. Essa separação sustenta o investimento em segurança de contexto, monitoramento e registros de auditoria. Os serviços de resposta a incidentes e gerenciados também atendem às necessidades de empresas de médio porte que não possuem equipes internas para operar controles especializados.


Por Implantação:
A Nuvem Lidera Enquanto a Implantação Híbrida Ganha TerrenoA implantação em nuvem representou 59,81% dos gastos em 2025. A demanda inicial veio de equipes empresariais que operam aplicações de agentes hospedadas na nuvem e servidores MCP conectados a SaaS. Esses compradores preferiram produtos que evitassem infraestrutura de segurança separada. A implantação local atende a ambientes que envolvem registros de saúde, transações financeiras e informações classificadas do governo. Nesses contextos, a política interna pode restringir a transmissão em nuvem de interações no nível de agentes.
A implantação híbrida deve crescer a um CAGR de 31,57% até 2031. Grandes instituições financeiras e organizações adjacentes à defesa estão utilizando aplicação local para chamadas de ferramentas sensíveis e funções de descoberta e auditoria gerenciadas na nuvem para o conjunto mais amplo de MCP. A arquitetura sem estado descrita na especificação de julho de 2026 suporta avaliação de políticas por solicitação sem estado de sessão persistente no lado do servidor.[4]Model Context Protocol, "The 2026-07-28 MCP Specification Release Candidate," Model Context Protocol Blog, modelcontextprotocol.io A Docker descreve um padrão no qual contêineres locais isolam servidores com limites de recursos enquanto o gerenciamento central de políticas se conecta a um console administrado na nuvem. O tamanho do mercado de segurança do protocolo de contexto de modelo para entrega híbrida se beneficia quando as organizações exigem tanto controle local quanto visibilidade centralizada, em vez de escolher um método de implantação para cada carga de trabalho.
Por Tamanho de Organização:
Grandes Empresas Lideram Enquanto as PMEs AceleramAs grandes empresas detinham 61,73% dos gastos em 2025. Essas organizações concentraram muitas implantações de agentes em produção, recursos dedicados de engenharia de IA, processos formais de aquisição e requisitos mais estabelecidos para documentação de governança. Elas também exigem sandboxing, controles de identidade, gerenciamento de segredos, monitoramento e funções de auditoria em ambientes complexos que podem incluir muitos agentes e ferramentas conectadas. Suas decisões de compra frequentemente consideram integração com plataformas de segurança, arquitetura de identidade, compatibilidade com SIEM e documentação de conformidade. A amplitude desses requisitos explica sua posição de liderança no mercado de segurança do protocolo de contexto de modelo.
As PMEs devem expandir a um CAGR de 33,29% até 2031. Os fornecedores de assistentes de codificação podem incluir clientes MCP como um recurso padrão, permitindo que equipes de software adquiram conectividade sem uma decisão separada de arquitetura ou segurança. Essa rota pode criar exposição de MCP em organizações com procedimentos formais de revisão limitados e sem uma função dedicada de segurança de IA. O catálogo e o kit de ferramentas de MCP da Docker enfatizam servidores selecionados, verificações de proveniência, isolamento de segredos e execução em contêineres para equipes que precisam de segurança por padrão.[5]Docker, "MCP Security: Risks, Challenges, and How to Mitigate," Docker, docker.com Os fornecedores que atendem às PMEs precisam de uma abordagem diferente dos fornecedores de gateway empresarial. Seus produtos precisam de precificação, necessidades de integração e esforço de implantação adequados para equipes técnicas menores que ingressam no mercado de segurança do protocolo de contexto de modelo.
Por Usuário Final:
O BFSI Ancora a Demanda Enquanto o Setor de TI e Telecomunicações EscalaO BFSI detinha 23,71% da participação do mercado de segurança do protocolo de contexto de modelo em 2025. As instituições financeiras implantaram agentes de IA para detecção de fraudes, integração de clientes, decisões de crédito e vigilância de negociações, todos os quais envolvem informações sensíveis e expectativas formais de auditoria. Esses usos exigem regras de acesso que distinguem entre ações como leitura de saldos de contas e início de transferências. Essa necessidade sustenta a demanda por controles de identidade, autorização, segredos, inspeção de conteúdo e prevenção de perda de dados.
O setor de TI e telecomunicações deve avançar a um CAGR de 37,62% até 2031. As operadoras de telecomunicações estão implantando assistentes de codificação, agentes de engajamento com clientes e ferramentas de operações de rede que introduzem o MCP em ambientes de infraestrutura central. A área de saúde e ciências da vida, juntamente com o governo e a administração pública, é outro grupo importante porque precisam de trilhas de auditoria para interações com sistemas de pacientes ou públicos. A orientação da Agência de Segurança Nacional dos Estados Unidos é uma consideração de aquisição para implantações no setor público. Energia e serviços públicos estão avaliando controles para casos de uso em tecnologia operacional nos quais uma ação incorreta de ferramenta pode ter implicações de segurança. Varejo e comércio eletrônico, transporte e logística, manufatura, mídia e entretenimento, e educação são usuários em estágio inicial que podem aumentar os gastos no mercado de segurança do protocolo de contexto de modelo à medida que as implantações de agentes avançam para a produção.
Análise Geográfica
Mercado de Segurança do Protocolo de Contexto de Modelo nas Américas
A América do Norte detinha 39,16% dos gastos regionais em 2025. A região apresentava alta concentração de implantações de agentes de IA empresariais, adoção consolidada de nuvem e grandes fornecedores de segurança de plataformas. A Amazon Web Services adicionou suporte a proxy MCP ao API Gateway em dezembro de 2025, enquanto a Microsoft integrou a governança de MCP ao Defender e ao Purview. Essas ações tornaram as capacidades do mercado de segurança do protocolo de contexto de modelo mais acessíveis por meio da infraestrutura de nuvem existente. A América do Sul permaneceu em estágio inicial, com o Brasil liderando os projetos-piloto de implantações de agentes em instituições financeiras.
Mercado de Segurança do Protocolo de Contexto de Modelo na APAC
A Ásia-Pacífico deve crescer a um CAGR de 36,53% até 2031. A IMDA de Singapura publicou um framework de governança de IA agêntica em 2026, que prevê a inclusão de servidores MCP em listas de permissões, controles de sandbox e registro de auditoria. A Agência de Segurança Cibernética de Singapura publicou seu Adendo sobre Proteção de Sistemas de IA Agêntica em junho de 2026, estabelecendo controles de ciclo de vida para usuários empresariais. A base empresarial de IA do Japão, o setor de serviços de TI em expansão da Índia, os fabricantes de semicondutores da Coreia do Sul e as organizações de serviços financeiros da Austrália sustentam a demanda regional, enquanto as medidas de governança de Singapura criam uma base clara de aquisição para controles de segurança. Esses fatores posicionam a Ásia-Pacífico para um crescimento mais acelerado no mercado de segurança do protocolo de contexto de modelo.
Mercado de Segurança do Protocolo de Contexto de Modelo na EMEA
A Europa é moldada por requisitos de conformidade para sistemas de IA de alto risco e operadores de infraestrutura crítica. A Lei de IA da UE cria obrigações de auditoria que sustentam a demanda por ferramentas de monitoramento e auditoria de MCP. Os requisitos de gestão de riscos da NIS2 passaram a se aplicar aos operadores de infraestrutura crítica desde janeiro de 2025, gerando sinais de aquisição entre empresas alemãs e francesas. O Oriente Médio e a África são liderados pelos Emirados Árabes Unidos e pela Arábia Saudita por meio de programas de transformação digital de cidades inteligentes e da Visão 2030. Os provedores de serviços de segurança gerenciados constituem o principal canal de entrega nessa região, pois a expertise em segurança de MCP permanece concentrada em um número limitado de empresas de maior porte, o que pode tornar os controles fornecidos externamente importantes para a adoção no mercado de segurança do protocolo de contexto de modelo.

Cenário Competitivo
O mercado de segurança do protocolo de contexto de modelo é moderadamente fragmentado entre aplicação de gateway, descoberta e inventário, identidade e autorização, e serviços gerenciados. Os fornecedores de plataformas estendem os portfólios existentes de segurança de API, nuvem e zero trust para controles de MCP, conferindo-lhes alcance de distribuição e uma ampla base de integrações empresariais. Os especialistas nativos em MCP concentraram a profundidade do produto na detecção e aplicação de ameaças específicas do protocolo. A Palo Alto Networks concluiu sua aquisição da Portkey em maio de 2026 e integrou o gateway de IA ao Prisma AIRS como um plano de controle centralizado para agentes empresariais.[6]Palo Alto Networks, "Palo Alto Networks Completes Acquisition of Portkey to Secure AI Agents," Palo Alto Networks, paloaltonetworks.com A transação demonstrou que as capacidades do mercado de segurança do protocolo de contexto de modelo podem ser absorvidas por plataformas de segurança mais amplas.
A Cloudflare publicou uma arquitetura MCP empresarial que combinou Portais de Servidor MCP com capacidades de prevenção de perda de dados do Gateway. O design examina cabeçalhos de método MCP no tráfego inspecionado por TLS e estende os controles da camada de rede para a camada de protocolo. A Docker estendeu o isolamento em contêineres e os controles de servidores selecionados para casos de uso de MCP, enquanto a Proofpoint lançou a Segurança de IA em março de 2026 com detecção baseada em intenção por meio de sua Estrutura de Integridade de Agente. Esses movimentos mostram que os fornecedores estão utilizando aquisições, extensões de plataforma e novos modelos de detecção para abordar os riscos de agente para ferramenta. Eles também refletem as diferentes rotas que os fornecedores utilizam para ingressar no mercado de segurança do protocolo de contexto de modelo.
Oportunidades abertas permanecem em análise comportamental para novos ataques de encadeamento de ferramentas, verificação criptográfica da proveniência de servidores e serviços gerenciados para organizações de médio porte que carecem do pessoal interno necessário para operar controles dedicados de MCP. Abordagens de aplicação com atestação de hardware poderiam posicionar a fronteira agente-ferramenta como uma superfície de controle além de um mecanismo de política de software, especialmente onde os compradores precisam de maior confiança na proveniência dos servidores conectados. Os primeiros fornecedores nativos de MCP enfrentam pressão para monetizar ofertas de gateway e descoberta de código aberto, enquanto fornecedores de plataformas maiores podem oferecer escala de distribuição, canais de integração estabelecidos e um conjunto mais amplo de relacionamentos com clientes existentes que muitos especialistas não conseguem igualar sozinhos. Registros de patentes, engajamento de desenvolvedores e contribuições para padrões estão se tornando diferenciais competitivos no mercado de segurança do protocolo de contexto de modelo, e as informações disponíveis não fornecem uma participação combinada para as principais empresas, portanto, uma medida precisa de concentração não pode ser derivada dos dados de participação de mercado.
Líderes do Setor de Segurança do Protocolo de Contexto de Modelo
-
Microsoft Corporation
-
Docker, Inc.
-
Palo Alto Networks, Inc.
-
Proofpoint, Inc.
-
Lasso Security Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Segurança do Protocolo de Contexto de Modelo
- Microsoft Corporation
- Docker, Inc.
- Palo Alto Networks, Inc.
- Proofpoint, Inc.
- Lasso Security Ltd.
- International Business Machines Corporation
- Anthropic PBC
- OpenAI, Inc.
- Invariant Labs GmbH
- Enkrypt AI, Inc.
- Akto Security, Inc.
- TrueFoundry, Inc.
- MintMCP, Inc.
- Lunar.dev Ltd.
- Composio Technologies, Inc.
- Kong Inc.
- Tyk Technologies Ltd.
- Gravitee.io
- Portkey AI, Inc.
- Runlayer, Inc.
- Obot AI, Inc.
- Okta, Inc.
- Cloudflare, Inc.
- Cisco Systems, Inc.
- Google LLC
- Amazon Web Services, Inc.

Recent Industry Developments in Mercado de Segurança do Protocolo de Contexto de Modelo
- Agosto de 2026: A Cloudflare lançou a detecção do protocolo MCP no Gateway, introduzindo um painel de Segurança de IA que classifica o tráfego MCP por cabeçalhos de protocolo, exibe contagens de usuários únicos e servidores, e permite o bloqueio baseado em políticas de conexões não autorizadas. Os Portais de Servidor MCP foram simultaneamente atualizados para suportar a especificação MCP 2026-07-28 sem estado.
- Agosto de 2026: A Cloudflare lançou o WriteGuard para Portais de Servidor MCP em versão beta privada, permitindo que os administradores classifiquem ferramentas com capacidade de escrita, bloqueiem antes da invocação, anexem metadados de atribuição de agentes e inspecionem a atividade de escrita em servidores MCP conectados.
- Agosto de 2026: O Escritório do Comissário de Privacidade para Dados Pessoais de Hong Kong emitiu orientações sobre IA agêntica, juntando-se aos reguladores da UE, Reino Unido, Espanha, Países Baixos e Singapura que haviam publicado expectativas de proteção de dados específicas para agentes de IA nos 12 meses anteriores.
- Julho de 2026: A especificação MCP 2026-07-28 foi publicada sob a Fundação de IA Agêntica, um fundo direcionado da Fundação Linux, finalizando a arquitetura central sem estado do protocolo, fortalecendo o alinhamento da autorização OAuth com implantações OIDC e introduzindo uma política formal de depreciação de 12 meses com mudanças significativas para mantenedores de SDK.


Escopo do Relatório Global do Mercado de Segurança do Protocolo de Contexto de Modelo
O mercado de segurança do protocolo de contexto de modelo compreende soluções de segurança especializadas que protegem a camada de comunicação padronizada, permitindo que agentes de IA e grandes modelos de linguagem se conectem a ferramentas externas, fontes de dados e sistemas empresariais. Essas ofertas de segurança abordam ameaças específicas do MCP, incluindo invocação não autorizada de ferramentas, ataques de injeção de prompts por meio de servidores MCP, exfiltração de dados via conexões de protocolo de contexto de modelo (MCP) e escalada de privilégios por meio de integrações de MCP comprometidas, fornecendo capacidades como inspeção de tráfego MCP, autenticação de servidores, governança de acesso a ferramentas, criptografia de conexões e monitoramento em tempo de execução para garantir que os agentes de IA possam aproveitar com segurança os recursos externos sem expor dados sensíveis ou permitir a manipulação adversarial do fluxo de trabalho de interação agente-ferramenta.
O Relatório do Mercado de Segurança do Protocolo de Contexto de Modelo é Segmentado por Capacidade de Segurança (Descoberta e Inventário de MCP, Avaliação e Varredura de Segurança de MCP, Gateway de MCP e Aplicação de Políticas em Tempo de Execução, Identidade, Autorização e Segurança de Segredos de MCP, Segurança de Ferramentas, Prompts e Contexto de MCP, Sandboxing e Isolamento em Tempo de Execução de MCP, Monitoramento, Análise e Auditoria de MCP, e Resposta a Incidentes de MCP e Serviços de Segurança Gerenciados), Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Usuário Final (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Descoberta e Inventário de MCP |
| Avaliação e Varredura de Segurança de MCP |
| Gateway de MCP e Aplicação de Políticas em Tempo de Execução |
| Identidade, Autorização e Segurança de Segredos de MCP |
| Segurança de Ferramentas, Prompts e Contexto de MCP |
| Sandboxing e Isolamento em Tempo de Execução de MCP |
| Monitoramento, Análise e Auditoria de MCP |
| Resposta a Incidentes de MCP e Serviços de Segurança Gerenciados |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Usuários Finais |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Capacidade de Segurança | Descoberta e Inventário de MCP | ||
| Avaliação e Varredura de Segurança de MCP | |||
| Gateway de MCP e Aplicação de Políticas em Tempo de Execução | |||
| Identidade, Autorização e Segurança de Segredos de MCP | |||
| Segurança de Ferramentas, Prompts e Contexto de MCP | |||
| Sandboxing e Isolamento em Tempo de Execução de MCP | |||
| Monitoramento, Análise e Auditoria de MCP | |||
| Resposta a Incidentes de MCP e Serviços de Segurança Gerenciados | |||
| Por Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Usuário Final | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| Petróleo e Gás | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Instituições de Educação e Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Usuários Finais | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de segurança do protocolo de contexto de modelo?
O tamanho do mercado de segurança do protocolo de contexto de modelo foi avaliado em 134,24 milhões de USD em 2025 e estima-se que cresça de 169,73 milhões de USD em 2026 para atingir 624,46 milhões de USD até 2031, a um CAGR de 29,76% durante o período de previsão (2026-2031).
Qual taxa de crescimento é prevista até 2031?
Estima-se que o setor cresça a um CAGR de 29,76% de 2026 a 2031.
Qual capacidade de segurança liderou os gastos em 2025?
O Gateway de MCP e a Aplicação de Políticas em Tempo de Execução lideraram com 24,63% dos gastos em 2025.
Qual abordagem de implantação está crescendo mais rapidamente?
A implantação híbrida deve crescer a um CAGR de 31,57% até 2031.
Qual grupo de usuários finais deve crescer mais rapidamente?
O setor de TI e Telecomunicações deve expandir a um CAGR de 37,62% até 2031.
Qual região deve crescer mais rapidamente?
A Ásia-Pacífico deve avançar a um CAGR de 36,53% até 2031.
Página atualizada pela última vez em:



