
Taille et part du marché de la sécurité du protocole de contexte de modèle
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 169.73 Millions de dollars américains |
| Taille du Marché (2031) | 624.46 Millions de dollars américains |
| Growth Rate (2026 - 2031) | 29.76 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs
*Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. |
|
Analyse du marché de la sécurité du protocole de contexte de modèle par Mordor Intelligence
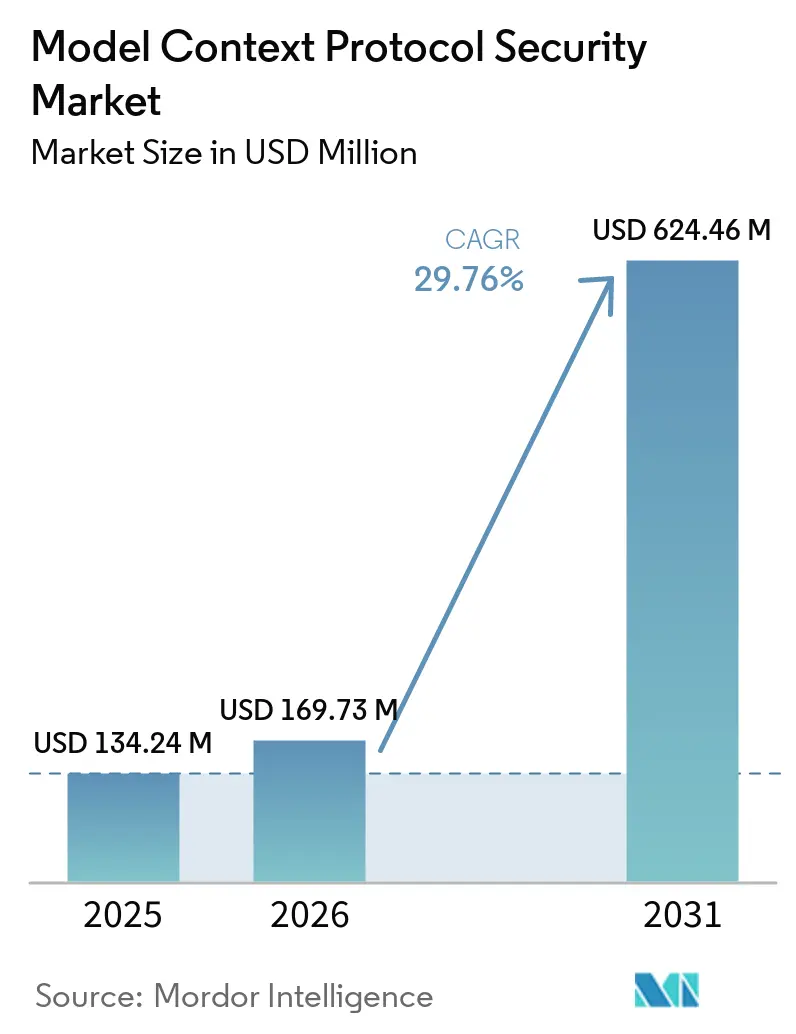
La taille du marché de la sécurité du protocole de contexte de modèle était évaluée à 134,24 millions USD en 2025 et devrait croître de 169,73 millions USD en 2026 pour atteindre 624,46 millions USD d'ici 2031, à un CAGR de 29,76 % durant la période de prévision (2026-2031). L'adoption du protocole de contexte de modèle, ou MCP, fait évoluer la sécurité d'une considération secondaire vers une exigence opérationnelle pour les agents d'IA d'entreprise. Le protocole a élargi le nombre de connexions entre les modèles de langage, les agents, les outils et les systèmes de données, accroissant le besoin de contrôles opérant au point d'exécution des outils. Les acheteurs se concentrent sur les passerelles, les contrôles d'identité, la surveillance et la protection du contexte, car les contrôles API conventionnels ne couvrent pas tous les flux de travail MCP. Les grandes plateformes étendent les portefeuilles de sécurité cloud et API existants, tandis que des fournisseurs spécialisés développent des contrôles pour les risques spécifiques au protocole. Ce marché de la sécurité du protocole de contexte de modèle offre également des opportunités aux fournisseurs capables de combiner découverte, application des politiques, enregistrements d'audit et services de sécurité gérés pour les organisations disposant d'une expertise interne limitée dans le cadre de déploiements mondiaux.
Points clés du rapport
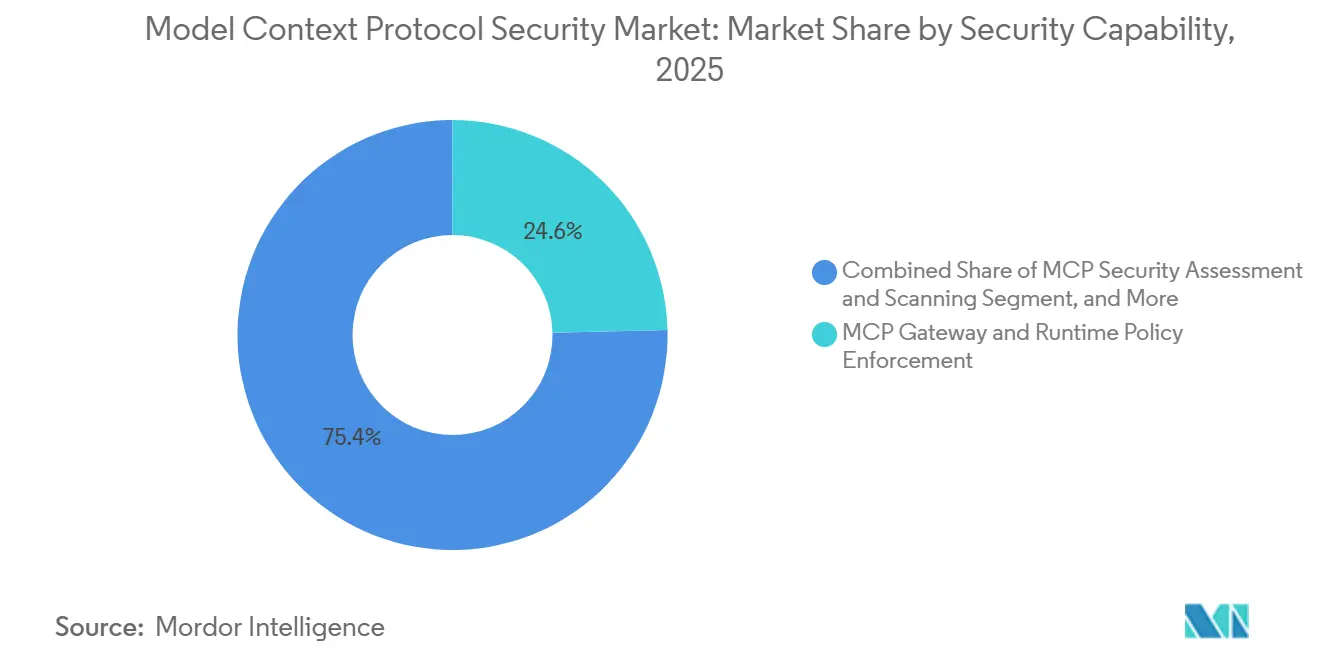
- Par capacité de sécurité, la passerelle MCP et l'application des politiques d'exécution représentaient 24,63 % des dépenses sur le marché de la sécurité du protocole de contexte de modèle en 2025, tandis que la sécurité des outils, des invites et du contexte MCP devrait se développer à un CAGR de 32,18 % jusqu'en 2031.
- Par déploiement, le cloud représentait 59,81 % des dépenses sur le marché de la sécurité du protocole de contexte de modèle en 2025, tandis que le déploiement hybride devrait se développer à un CAGR de 31,57 % jusqu'en 2031.
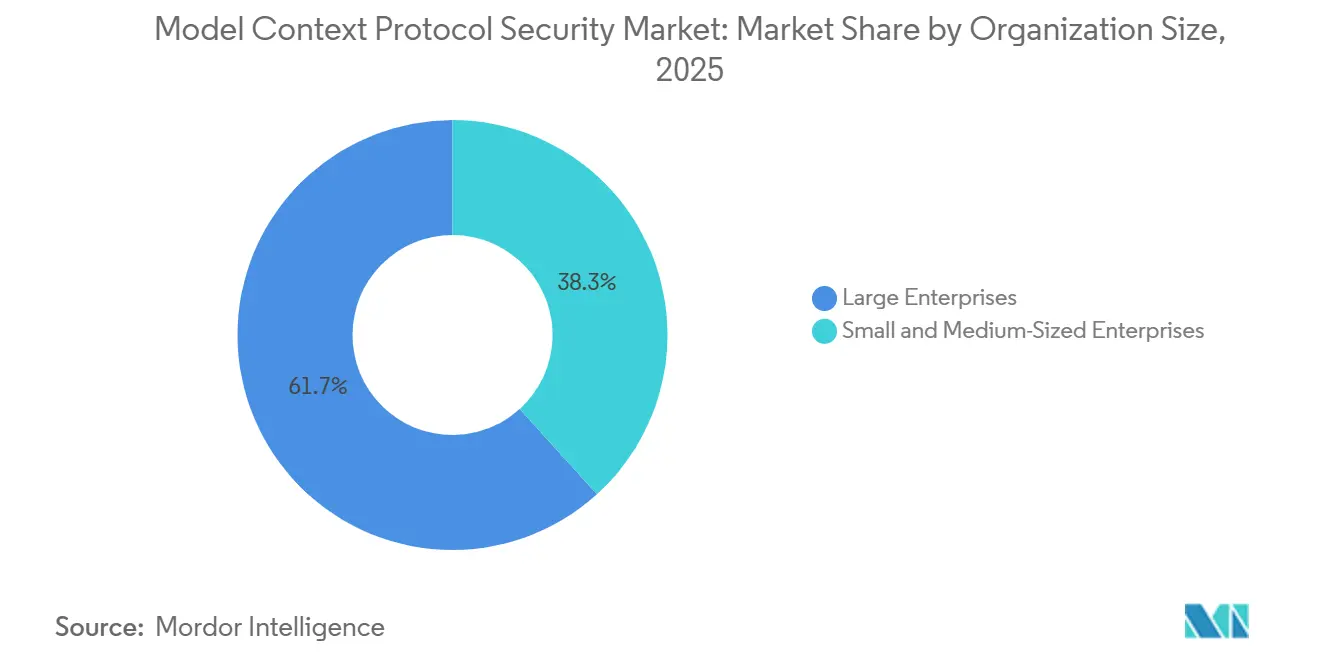
- Par taille d'organisation, les grandes entreprises détenaient 61,73 % des dépenses en 2025, tandis que les PME devraient croître à un CAGR de 33,29 % jusqu'en 2031.
- Par utilisateur final, le secteur BFSI détenait 23,71 % du marché de la sécurité du protocole de contexte de modèle en 2025, tandis que le secteur des technologies de l'information et des télécommunications devrait progresser à un CAGR de 37,62 % jusqu'en 2031.
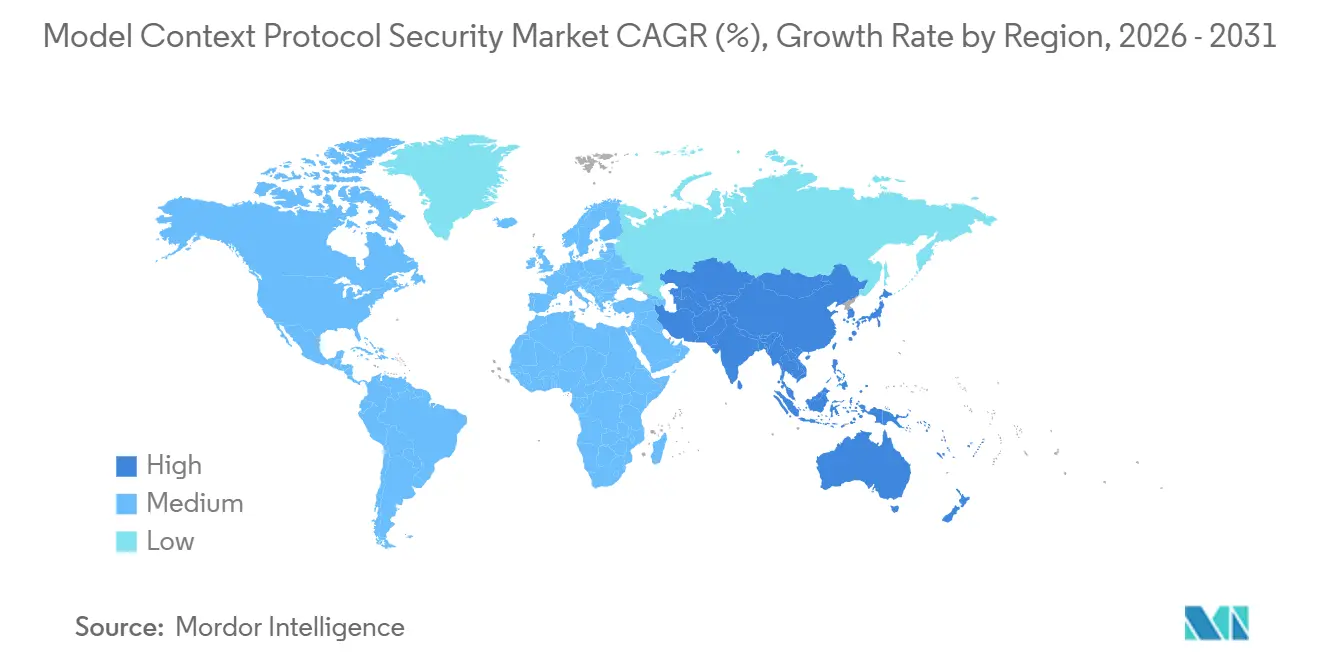
- Par géographie, l'Amérique du Nord représentait 39,16 % du marché de la sécurité du protocole de contexte de modèle en 2025, tandis que l'Asie-Pacifique devrait croître à un CAGR de 36,53 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| L'adoption du MCP en entreprise élargit la surface de contrôle | +6.2% | Mondial | Court terme (≤ 2 ans) |
| Croissance des flux de travail agentiques et de l'enchaînement des outils | +5.5% | Mondial | Court terme (≤ 2 ans) |
| Exigences obligatoires OAuth 2.1 et d'autorisation en entreprise | +4.8% | Mondial, avec des gains précoces en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Exposition croissante de la chaîne d'approvisionnement des serveurs MCP | +4.1% | Mondial | Moyen terme (2-4 ans) |
| Besoins croissants en découverte et gouvernance des MCP fantômes | +3.9% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Demande réglementaire pour des actions d'IA traçables | +3.2% | Europe et Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
L'adoption du MCP en entreprise élargit la surface de contrôle
Le déploiement du MCP en entreprise élargit l'éventail des systèmes que les équipes de sécurité doivent gouverner. Palo Alto Networks a indiqué que 81 % des entreprises pilotaient ou déployaient des agents d'IA lors de l'annonce de sa transaction avec Portkey en avril 2026.[1]Palo Alto Networks, "Palo Alto Networks to Acquire Portkey to Secure the Rise of AI Agents," Palo Alto Networks, paloaltonetworks.com Chaque serveur MCP connecté peut introduire des opportunités d'interception d'appels d'outils, de perte d'identifiants ou d'injection d'invites, et peut ajouter une connexion que les équipes de sécurité doivent inventorier. Ces risques peuvent se cumuler lorsque plusieurs serveurs utilisent la même session client et s'appuient sur des identifiants communs ou un contexte partagé. L'Agence nationale de sécurité des États-Unis a identifié la sérialisation de contexte non sécurisée, l'absence de contrôles d'accès et l'insuffisance des journaux d'audit comme des préoccupations de conception dans ses orientations MCP de juin 2026. Les équipes de sécurité qui examinaient auparavant un ensemble limité de connexions API peuvent désormais faire face à de nombreux serveurs MCP déployés par des groupes de développement sans processus de révision cohérent. L'écart entre l'adoption du MCP et la maturité de la gouvernance soutient une demande continue sur le marché de la sécurité du protocole de contexte de modèle.
Croissance des flux de travail agentiques et de l'enchaînement des outils
Les flux de travail multi-agents soulèvent des questions d'autorisation que les contrôles d'entreprise conventionnels ne résolvent pas toujours. Un orchestrateur peut déléguer du travail à un sous-agent qui appelle ensuite un outil MCP, rendant le privilège effectif difficile à déterminer et la responsabilité moins directe. L'OWASP identifie le problème du mandataire confus et les faiblesses d'autorisation associées dans ses orientations de sécurité MCP.[2]OWASP Foundation, "MCP09:2025 - Shadow MCP Servers," OWASP MCP Top 10, owasp.org L'enchaînement des outils peut également accroître l'exposition par le mouvement de données entre serveurs et la persistance après la fin d'une session. Palo Alto Networks a positionné Portkey comme un plan de contrôle centralisé pour les transactions des agents d'IA lors de la finalisation de l'acquisition en mai 2026. Cette approche reflète la nécessité de tracer l'activité à travers les interactions entre agents, modèles et outils. Les offres de surveillance, d'analyse, d'audit et de réponse aux incidents jouent donc un rôle plus important sur le marché de la sécurité du protocole de contexte de modèle, les entreprises cherchant à détecter des comportements que les politiques statiques n'identifient pas.
Exigences obligatoires OAuth 2.1 et d'autorisation en entreprise
Les exigences d'autorisation MCP font de l'architecture d'identité une partie plus centrale des décisions de déploiement. La spécification MCP exige OAuth 2.1 pour les serveurs distants, et son candidat de version de juillet 2026 décrivait une validation plus stricte de l'émetteur et un abandon de l'enregistrement dynamique des clients au profit des documents de métadonnées d'identifiant client. Ces changements visent à réduire les risques de confusion OAuth que les approches antérieures n'avaient pas pleinement résolus. Les entreprises utilisant des services d'identité centralisés doivent mapper les politiques établies aux exigences de portée des jetons MCP, y compris les limites applicables à des ressources spécifiques. Elles doivent également distinguer les utilisateurs interactifs des agents automatisés non-utilisateurs selon des modèles d'identifiants variés. Ce travail crée une demande pour les contrôles d'identité, d'autorisation et de secrets sur le marché de la sécurité du protocole de contexte de modèle, même lorsqu'il allonge la planification de la mise en œuvre.
Exposition croissante de la chaîne d'approvisionnement des serveurs MCP
Les chaînes d'approvisionnement des serveurs MCP peuvent introduire des risques avant qu'un appel d'outil n'atteigne une application de production. Les métadonnées du serveur peuvent contenir des instructions malveillantes, tandis que les serveurs non gérés peuvent exposer des identifiants ou créer une voie d'accès aux systèmes métier connectés. L'OWASP identifie les serveurs MCP fantômes comme une catégorie de risque distincte, ce qui renforce la nécessité de maintenir un inventaire des connexions autorisées. Salt Security a lancé MCP Finder en novembre 2025 pour assurer la découverte dans les référentiels, l'infrastructure déployée et les environnements SaaS. Docker décrit également les serveurs organisés, l'isolation des secrets, les vérifications de provenance et l'exécution conteneurisée comme des moyens de réduire l'exposition de la chaîne d'approvisionnement. Les organisations ont besoin d'outils de découverte et d'inventaire sur le marché de la sécurité du protocole de contexte de modèle avant de pouvoir appliquer des politiques et une surveillance de manière cohérente sur l'ensemble de leur empreinte MCP.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Normes immatures et implémentations clients inégales | -3.5% | Mondial | Moyen terme (2-4 ans) |
| Fatigue des alertes et friction liée aux approbations | -2.1% | Mondial | Court terme (≤ 2 ans) |
| Budgets de sécurité MCP spécifiques limités | -1.8% | Amérique du Sud, Moyen-Orient et Afrique | Long terme (≥ 4 ans) |
| Compromis entre performance et confidentialité dans l'inspection en ligne | -1.4% | Europe et Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Normes immatures et implémentations clients inégales
Les différences entre les spécifications du protocole et le comportement des clients peuvent ralentir l'adoption des contrôles de sécurité MCP. Une étude de mai 2026 portant sur 7 clients MCP commerciaux a révélé que 5 n'effectuaient aucune validation statique des descriptions d'outils et que 2 n'en fournissaient qu'une validation partielle.[3]K. Huang, J. Huang, Q. Tran, and A. Milani Fard, "Model Context Protocol Threat Modeling and Analysis," MDPI Systems, mdpi.com L'étude a constaté que des métadonnées d'outils empoisonnées pouvaient atteindre les modèles de langage sans inspection. Elle a également évalué Cursor comme non sécurisé dans les 4 scénarios d'attaque testés, y compris ceux impliquant l'accès aux fichiers d'identifiants et l'exécution de scripts distants. Les contrôles de passerelle seuls peuvent donc laisser des lacunes de validation côté client non résolues. La spécification de juillet 2026 a introduit la gestion du cycle de vie et une politique de dépréciation de 12 mois, mais l'alignement entre les spécifications et les clients déployés prendra du temps. Les organisations doivent prendre en compte à la fois l'exposition côté client et les capacités de passerelle lors du choix d'une solution sur le marché de la sécurité du protocole de contexte de modèle.
Fatigue des alertes et friction liée aux approbations
L'approbation par action peut affaiblir la sécurité si les utilisateurs acceptent répétitivement des demandes d'outils sans examen attentif. Le MCP s'appuie sur des choix d'implémentation pour de nombreux résultats de sécurité plutôt que d'appliquer chaque principe de sécurité au niveau du protocole. La NSA a mis en évidence les mauvais flux de travail d'approbation comme une préoccupation systémique de sécurité MCP en juin 2026. Dans les environnements de travail, les invites répétées peuvent entrer en concurrence avec d'autres tâches et réduire l'attention accordée aux appels d'outils individuels. Proofpoint a lancé son produit de sécurité IA en mars 2026 avec un cadre d'intégrité des agents qui utilise la détection basée sur l'intention pour réduire les interruptions inutiles. Une utilisation plus large de ces approches nécessite encore des cycles de développement de produits et de refonte en entreprise, ce qui peut retarder l'adoption sur le marché de la sécurité du protocole de contexte de modèle.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par capacité de sécurité :
les passerelles appliquent la frontière IA-outilLa passerelle MCP et l'application des politiques d'exécution représentaient 24,63 % de la taille du marché de la sécurité du protocole de contexte de modèle en 2025. Les entreprises utilisent les passerelles comme point agnostique vis-à-vis des modèles pour évaluer les appels d'outils avant leur exécution, quel que soit le client IA ou le cadre d'agent à l'origine d'une demande. Cette position reflète un besoin immédiat de contrôler la frontière entre les environnements d'exécution des agents et les serveurs d'outils externes, où les politiques d'accès peuvent être appliquées avant qu'un outil n'accomplisse sa tâche. Les autres domaines de capacité comprennent la découverte et l'inventaire, l'évaluation et l'analyse de sécurité, la sécurité des identités et des secrets, la protection des outils et du contexte, le sandboxing, la surveillance et l'audit, et les services de réponse aux incidents. Ces domaines couvrent des couches de défense que les produits de passerelle ne fournissent pas seuls, notamment lorsque les menaces proviennent d'instructions, d'identités, de comportements d'exécution ou de configurations de serveurs.
La sécurité des outils, des invites et du contexte MCP devrait croître à un CAGR de 32,18 % jusqu'en 2031. La part de marché de la sécurité du protocole de contexte de modèle détenue par les contrôles de passerelle n'élimine pas les risques liés aux instructions malveillantes intégrées dans les métadonnées d'outils fournies par les serveurs. Une étude de modélisation des menaces évaluée par des pairs a attribué à l'empoisonnement des outils un score de gravité DREAD de 50 sur 50 et a montré pourquoi la validation des métadonnées est importante. L'intégrité des descriptions d'outils et les contrôles d'injection d'invites opèrent au niveau de la couche du cadre d'agent, tandis que les passerelles opèrent au niveau de la couche d'infrastructure de déploiement. Cette séparation soutient l'investissement dans la sécurité du contexte, la surveillance et les enregistrements d'audit. Les services de réponse aux incidents et les services gérés répondent également aux besoins des entreprises du marché intermédiaire qui ne disposent pas d'équipes internes pour opérer des contrôles spécialisés.


Par déploiement :
le cloud est en tête tandis que le déploiement hybride gagne du terrainLe déploiement cloud représentait 59,81 % des dépenses en 2025. La demande initiale provenait des équipes d'entreprise exploitant des applications d'agents hébergées dans le cloud et des serveurs MCP connectés aux SaaS. Ces acheteurs privilégiaient les produits évitant une infrastructure de sécurité séparée. Le déploiement sur site répond aux environnements impliquant des dossiers médicaux, des transactions financières et des informations gouvernementales classifiées. Dans ces contextes, la politique interne peut restreindre la transmission cloud des interactions au niveau des agents.
Le déploiement hybride devrait croître à un CAGR de 31,57 % jusqu'en 2031. Les grandes institutions financières et les organisations proches du secteur de la défense utilisent l'application locale pour les appels d'outils sensibles et les fonctions de découverte et d'audit gérées dans le cloud pour l'ensemble du parc MCP. L'architecture sans état décrite dans la spécification de juillet 2026 prend en charge l'évaluation des politiques par requête sans état de session persistant côté serveur.[4]Model Context Protocol, "The 2026-07-28 MCP Specification Release Candidate," Model Context Protocol Blog, modelcontextprotocol.io Docker décrit un modèle dans lequel des conteneurs locaux isolent les serveurs avec des limites de ressources tandis que la gestion centrale des politiques se connecte à une console administrée dans le cloud. La taille du marché de la sécurité du protocole de contexte de modèle pour la livraison hybride bénéficie lorsque les organisations nécessitent à la fois un contrôle local et une visibilité centralisée, plutôt que de choisir une seule méthode de déploiement pour chaque charge de travail.
Par taille d'organisation :
les grandes entreprises sont en tête tandis que les PME accélèrentLes grandes entreprises détenaient 61,73 % des dépenses en 2025. Ces organisations ont concentré de nombreux déploiements d'agents en production, des ressources dédiées en ingénierie IA, des processus d'approvisionnement formels et des exigences plus établies en matière de documentation de gouvernance. Elles nécessitent également des fonctions de sandboxing, de contrôles d'identité, de gestion des secrets, de surveillance et d'audit dans des environnements complexes pouvant inclure de nombreux agents et outils connectés. Leurs décisions d'achat tiennent souvent compte de l'intégration des plateformes de sécurité, de l'architecture d'identité, de la compatibilité SIEM et de la documentation de conformité. L'étendue de ces exigences explique leur position dominante sur le marché de la sécurité du protocole de contexte de modèle.
Les PME devraient se développer à un CAGR de 33,29 % jusqu'en 2031. Les fournisseurs d'assistants de codage peuvent inclure des clients MCP comme fonctionnalité par défaut, permettant aux équipes logicielles d'acquérir une connectivité sans décision d'architecture ou de sécurité séparée. Cette voie peut créer une exposition MCP dans des organisations disposant de procédures de révision formelles limitées et sans fonction de sécurité IA dédiée. Le catalogue et la boîte à outils MCP de Docker mettent l'accent sur les serveurs organisés, les vérifications de provenance, l'isolation des secrets et l'exécution conteneurisée pour les équipes ayant besoin de sécurité par défaut.[5]Docker, "MCP Security: Risks, Challenges, and How to Mitigate," Docker, docker.com Les fournisseurs au service des PME ont besoin d'une approche différente de celle des fournisseurs de passerelles d'entreprise. Leurs produits nécessitent une tarification, des besoins d'intégration et un effort de déploiement adaptés aux équipes techniques plus petites qui entrent sur le marché de la sécurité du protocole de contexte de modèle.
Par utilisateur final :
le secteur BFSI ancre la demande tandis que les technologies de l'information et des télécommunications se développentLe secteur BFSI détenait 23,71 % de la part du marché de la sécurité du protocole de contexte de modèle en 2025. Les institutions financières ont déployé des agents d'IA pour la détection des fraudes, l'intégration des clients, les décisions de prêt et la surveillance des transactions, qui impliquent toutes des informations sensibles et des attentes formelles en matière d'audit. Ces utilisations nécessitent des règles d'accès distinguant des actions telles que la lecture des soldes de comptes et l'initiation de transferts. Ce besoin soutient la demande de contrôles d'identité, d'autorisation, de secrets, d'inspection du contenu et de prévention des pertes de données.
Le secteur des technologies de l'information et des télécommunications devrait progresser à un CAGR de 37,62 % jusqu'en 2031. Les opérateurs de télécommunications déploient des assistants de codage, des agents d'engagement client et des outils d'exploitation réseau qui introduisent le MCP dans les environnements d'infrastructure de base. La santé et les sciences de la vie, ainsi que le gouvernement et l'administration publique, constituent un autre groupe important car ils ont besoin de pistes d'audit pour les interactions avec les systèmes de patients ou publics. Les orientations de la NSA constituent une considération d'approvisionnement pour les déploiements dans le secteur public. L'énergie et les services publics évaluent les contrôles pour les cas d'utilisation des technologies opérationnelles dans lesquels une action d'outil erronée peut avoir des implications en matière de sécurité. Le commerce de détail et le commerce électronique, le transport et la logistique, la fabrication, les médias et le divertissement, et l'éducation sont des utilisateurs à un stade plus précoce qui pourraient augmenter leurs dépenses sur le marché de la sécurité du protocole de contexte de modèle à mesure que les déploiements d'agents passent en production.
Analyse géographique
Marché de la Sécurité du Protocole de Contexte de Modèle dans les Amériques
L'Amérique du Nord détenait 39,16 % des dépenses régionales en 2025. La région présentait une forte concentration de déploiements d'agents IA en entreprise, une adoption établie du cloud et d'importants fournisseurs de sécurité de plateformes. Amazon Web Services a ajouté la prise en charge du proxy MCP à API Gateway en décembre 2025, tandis que Microsoft a intégré la gouvernance MCP dans Defender et Purview. Ces actions ont rendu les capacités du marché de la sécurité du protocole de contexte de modèle plus accessibles via l'infrastructure cloud existante. L'Amérique du Sud est restée à un stade précoce, le Brésil étant en tête des projets pilotes d'institutions financières en matière de déploiements d'agents.
Marché de la Sécurité du Protocole de Contexte de Modèle en Asie-Pacifique
L'Asie-Pacifique devrait croître à un CAGR de 36,53 % jusqu'en 2031. L'IMDA de Singapour a publié en 2026 un cadre de gouvernance pour l'IA agentique qui préconise la mise en liste blanche des serveurs MCP, des contrôles en bac à sable et la journalisation des audits. L'Agence de cybersécurité de Singapour a publié son Addendum sur la sécurisation des systèmes d'IA agentique en juin 2026, définissant des contrôles du cycle de vie pour les utilisateurs en entreprise. La base d'IA en entreprise du Japon, le secteur des services informatiques en expansion de l'Inde, les fabricants de semi-conducteurs de Corée du Sud et les organisations de services financiers d'Australie soutiennent la demande régionale, tandis que les mesures de gouvernance de Singapour créent une base d'approvisionnement claire pour les contrôles de sécurité. Ces facteurs positionnent l'Asie-Pacifique pour une croissance plus rapide sur le marché de la sécurité du protocole de contexte de modèle.
Marché de la Sécurité du Protocole de Contexte de Modèle en EMEA
L'Europe est façonnée par les exigences de conformité applicables aux systèmes d'IA à haut risque et aux opérateurs d'infrastructures critiques. La loi européenne sur l'IA crée des obligations d'audit qui soutiennent la demande d'outils de surveillance et d'audit MCP. Les exigences de gestion des risques NIS2 s'appliquent aux opérateurs d'infrastructures critiques depuis janvier 2025, générant des signaux d'approvisionnement parmi les entreprises allemandes et françaises. Le Moyen-Orient et l'Afrique sont portés par les Émirats arabes unis et l'Arabie saoudite à travers les programmes de transformation numérique des villes intelligentes et de Vision 2030. Les fournisseurs de services de sécurité gérés constituent le principal canal de distribution dans cette région, car l'expertise en sécurité MCP reste concentrée parmi un nombre limité de grandes entreprises, ce qui peut rendre les contrôles fournis en externe importants pour l'adoption du marché de la sécurité du protocole de contexte de modèle.

Paysage concurrentiel
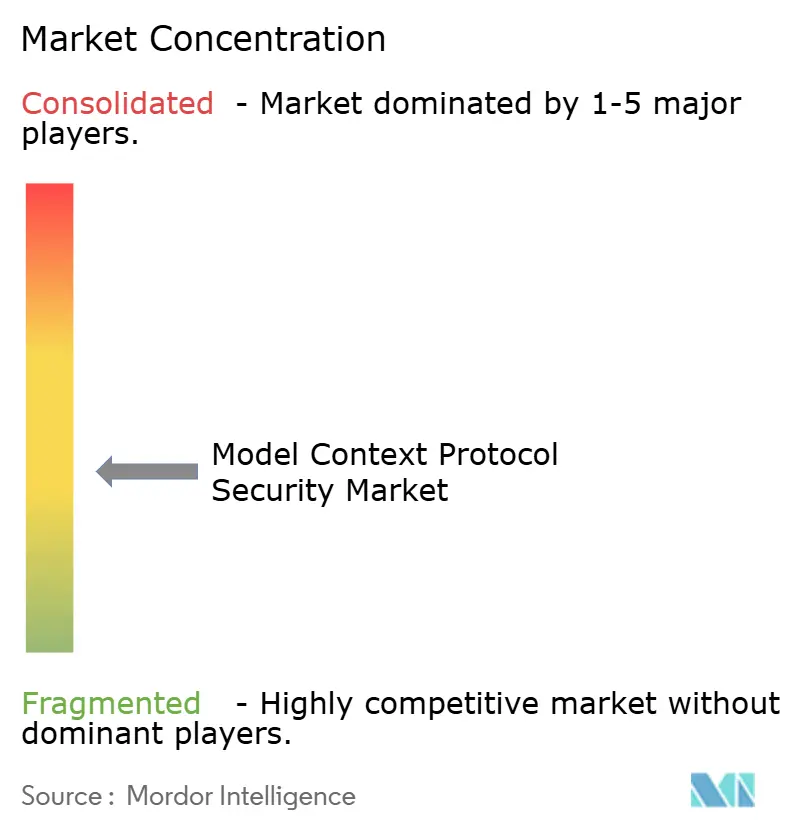
Le marché de la sécurité du protocole de contexte de modèle est modérément fragmenté entre l'application des passerelles, la découverte et l'inventaire, l'identité et l'autorisation, et les services gérés. Les fournisseurs de plateformes étendent les portefeuilles de sécurité API, cloud et zéro confiance existants aux contrôles MCP, leur conférant une portée de distribution et une large base d'intégrations d'entreprise. Les spécialistes natifs MCP ont concentré la profondeur de leurs produits sur la détection et l'application des menaces spécifiques au protocole. Palo Alto Networks a finalisé son acquisition de Portkey en mai 2026 et a intégré la passerelle IA dans Prisma AIRS comme plan de contrôle centralisé pour les agents d'entreprise.[6]Palo Alto Networks, "Palo Alto Networks Completes Acquisition of Portkey to Secure AI Agents," Palo Alto Networks, paloaltonetworks.com Cette transaction a montré que les capacités du marché de la sécurité du protocole de contexte de modèle peuvent être absorbées dans des plateformes de sécurité plus larges.
Cloudflare a publié une architecture MCP d'entreprise combinant les portails de serveurs MCP avec les capacités de prévention des pertes de données de Gateway. La conception examine les en-têtes de méthode MCP dans le trafic inspecté par TLS et étend les contrôles de couche réseau à la couche protocole. Docker a étendu l'isolation conteneurisée et les contrôles de serveurs organisés aux cas d'utilisation MCP, tandis que Proofpoint a lancé la sécurité IA en mars 2026 avec une détection basée sur l'intention via son cadre d'intégrité des agents. Ces mouvements montrent que les fournisseurs utilisent des acquisitions, des extensions de plateformes et de nouveaux modèles de détection pour faire face aux risques agent-outil. Ils reflètent également les différentes voies que les fournisseurs utilisent pour entrer sur le marché de la sécurité du protocole de contexte de modèle.
Des opportunités ouvertes subsistent dans l'analyse comportementale pour les nouvelles attaques de chaînes d'outils, la vérification cryptographique de la provenance des serveurs et les services gérés pour les organisations du marché intermédiaire qui manquent du personnel interne nécessaire pour opérer des contrôles MCP dédiés. Les approches d'application attestées par le matériel pourraient positionner la frontière agent-outil comme une surface de contrôle au-delà d'un moteur de politique logicielle, notamment lorsque les acheteurs ont besoin d'une plus grande confiance dans la provenance des serveurs connectés. Les premiers fournisseurs natifs MCP font face à la pression de monétiser les offres de passerelles et de découverte open source, tandis que les grands fournisseurs de plateformes peuvent offrir une échelle de distribution, des canaux d'intégration établis et un ensemble plus large de relations clients existantes que de nombreux spécialistes ne peuvent égaler seuls. Les dépôts de brevets, l'engagement des développeurs et les contributions aux normes deviennent des différenciateurs concurrentiels sur le marché de la sécurité du protocole de contexte de modèle, et les informations disponibles ne fournissent pas de part combinée pour les principales entreprises, de sorte qu'une mesure précise de la concentration ne peut pas être dérivée des données de parts de marché.
Leaders du secteur de la sécurité du protocole de contexte de modèle
-
Microsoft Corporation
-
Docker, Inc.
-
Palo Alto Networks, Inc.
-
Proofpoint, Inc.
-
Lasso Security Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Sécurité du Protocole de Contexte de Modèle
- Microsoft Corporation
- Docker, Inc.
- Palo Alto Networks, Inc.
- Proofpoint, Inc.
- Lasso Security Ltd.
- International Business Machines Corporation
- Anthropic PBC
- OpenAI, Inc.
- Invariant Labs GmbH
- Enkrypt AI, Inc.
- Akto Security, Inc.
- TrueFoundry, Inc.
- MintMCP, Inc.
- Lunar.dev Ltd.
- Composio Technologies, Inc.
- Kong Inc.
- Tyk Technologies Ltd.
- Gravitee.io
- Portkey AI, Inc.
- Runlayer, Inc.
- Obot AI, Inc.
- Okta, Inc.
- Cloudflare, Inc.
- Cisco Systems, Inc.
- Google LLC
- Amazon Web Services, Inc.

Recent Industry Developments in Marché de la Sécurité du Protocole de Contexte de Modèle
- Août 2026 : Cloudflare a lancé la détection du protocole MCP dans Gateway, introduisant un tableau de bord de sécurité IA qui classe le trafic MCP par en-têtes de protocole, affiche le nombre d'utilisateurs uniques et de serveurs, et permet le blocage basé sur des politiques des connexions non autorisées. Les portails de serveurs MCP ont été simultanément mis à jour pour prendre en charge la spécification MCP sans état 2026-07-28.
- Août 2026 : Cloudflare a publié WriteGuard pour les portails de serveurs MCP en version bêta privée, permettant aux administrateurs de classer les outils capables d'écriture, de bloquer avant l'invocation, d'attacher des métadonnées d'attribution d'agent et d'inspecter l'activité d'écriture sur les serveurs MCP connectés.
- Août 2026 : Le Bureau du commissaire à la protection des données personnelles de Hong Kong a publié des orientations sur l'IA agentique, rejoignant les régulateurs de l'UE, du Royaume-Uni, d'Espagne, des Pays-Bas et de Singapour qui avaient publié des attentes spécifiques en matière de protection des données pour les agents d'IA au cours des 12 mois précédents.
- Juillet 2026 : La spécification MCP 2026-07-28 a été publiée sous l'égide de l'Agentic AI Foundation, un fonds dirigé par la Fondation Linux, finalisant l'architecture de base sans état du protocole, renforçant l'alignement de l'autorisation OAuth avec les déploiements OIDC et introduisant une politique formelle de dépréciation de 12 mois avec des changements majeurs pour les mainteneurs de SDK.


Périmètre du rapport mondial sur le marché de la sécurité du protocole de contexte de modèle
Le marché de la sécurité du protocole de contexte de modèle comprend des solutions de sécurité spécialisées qui protègent la couche de communication standardisée, permettant aux agents d'IA et aux grands modèles de langage de se connecter à des outils externes, des sources de données et des systèmes d'entreprise. Ces offres de sécurité traitent les menaces spécifiques au MCP, notamment l'invocation non autorisée d'outils, les attaques par injection d'invites via les serveurs MCP, l'exfiltration de données via les connexions du protocole de contexte de modèle (MCP) et l'escalade de privilèges via des intégrations MCP compromises, en fournissant des capacités telles que l'inspection du trafic MCP, l'authentification des serveurs, la gouvernance de l'accès aux outils, le chiffrement des connexions et la surveillance en temps réel pour garantir que les agents d'IA peuvent exploiter en toute sécurité les ressources externes sans exposer de données sensibles ni permettre la manipulation adversariale du flux de travail d'interaction agent-outil.
Le rapport sur le marché de la sécurité du protocole de contexte de modèle est segmenté par capacité de sécurité (découverte et inventaire MCP, évaluation et analyse de sécurité MCP, passerelle MCP et application des politiques d'exécution, identité MCP, autorisation et sécurité des secrets, sécurité des outils, des invites et du contexte MCP, sandboxing MCP et isolation d'exécution, surveillance MCP, analyse et audit, et services de réponse aux incidents MCP et services de sécurité gérés), déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), utilisateur final (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI), et autres utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Découverte et inventaire MCP |
| Évaluation et analyse de sécurité MCP |
| Passerelle MCP et application des politiques d'exécution |
| Identité MCP, autorisation et sécurité des secrets |
| Sécurité des outils, des invites et du contexte MCP |
| Sandboxing MCP et isolation d'exécution |
| Surveillance MCP, analyse et audit |
| Services de réponse aux incidents MCP et services de sécurité gérés |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres utilisateurs finaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par capacité de sécurité | Découverte et inventaire MCP | ||
| Évaluation et analyse de sécurité MCP | |||
| Passerelle MCP et application des politiques d'exécution | |||
| Identité MCP, autorisation et sécurité des secrets | |||
| Sécurité des outils, des invites et du contexte MCP | |||
| Sandboxing MCP et isolation d'exécution | |||
| Surveillance MCP, analyse et audit | |||
| Services de réponse aux incidents MCP et services de sécurité gérés | |||
| Par déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par utilisateur final | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Technologies de l'information et télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres utilisateurs finaux | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité du protocole de contexte de modèle ?
La taille du marché de la sécurité du protocole de contexte de modèle était évaluée à 134,24 millions USD en 2025 et devrait croître de 169,73 millions USD en 2026 pour atteindre 624,46 millions USD d'ici 2031, à un CAGR de 29,76 % durant la période de prévision (2026-2031).
Quel taux de croissance est prévu jusqu'en 2031 ?
Le secteur devrait croître à un CAGR de 29,76 % de 2026 à 2031.
Quelle capacité de sécurité a dominé les dépenses en 2025 ?
La passerelle MCP et l'application des politiques d'exécution ont dominé avec 24,63 % des dépenses en 2025.
Quelle approche de déploiement connaît la croissance la plus rapide ?
Le déploiement hybride devrait croître à un CAGR de 31,57 % jusqu'en 2031.
Quel groupe d'utilisateurs finaux devrait connaître la croissance la plus rapide ?
Les technologies de l'information et des télécommunications devraient se développer à un CAGR de 37,62 % jusqu'en 2031.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait progresser à un CAGR de 36,53 % jusqu'en 2031.
Dernière mise à jour de la page le:



