
Tamaño y Participación del Mercado de Seguridad del Protocolo de Contexto de Modelo
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 169.73 Millones de dólares |
| Tamaño del Mercado (2031) | 624.46 Millones de dólares |
| Growth Rate (2026 - 2031) | 29.76 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad del Protocolo de Contexto de Modelo por Mordor Intelligence
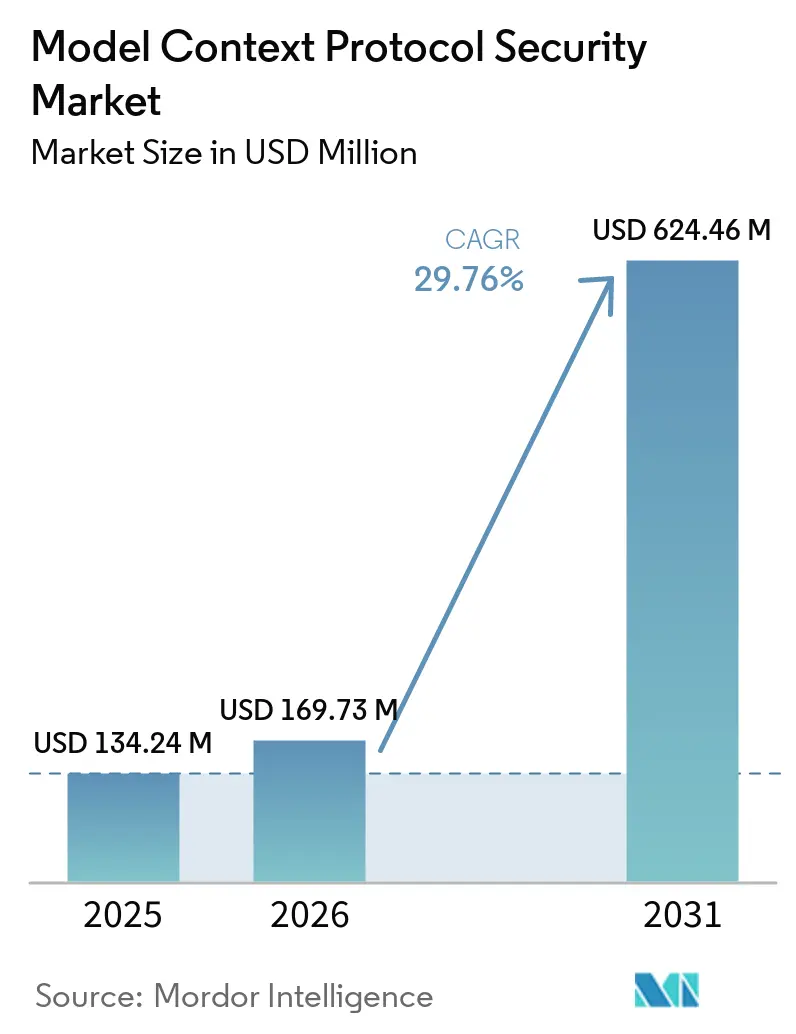
El tamaño del mercado de seguridad del protocolo de contexto de modelo fue valorado en 134,24 millones de USD en 2025 y se estima que crecerá desde 169,73 millones de USD en 2026 hasta alcanzar 624,46 millones de USD en 2031, a una CAGR del 29,76% durante el período de pronóstico (2026-2031). La adopción del Protocolo de Contexto de Modelo, o MCP, está trasladando la seguridad de una consideración secundaria a un requisito operativo para los agentes de IA empresariales. El protocolo ha ampliado el número de conexiones entre modelos de lenguaje, agentes, herramientas y sistemas de datos, aumentando la necesidad de controles que funcionen en el punto de ejecución de herramientas. Los compradores se centran en puertas de enlace, controles de identidad, monitoreo y protección de contexto porque los controles convencionales de API no abordan todos los flujos de trabajo de MCP. Las plataformas más grandes están ampliando los portafolios existentes de seguridad en la nube y de API, mientras que los proveedores especializados están desarrollando controles para riesgos específicos del protocolo. Este Mercado de Seguridad del Protocolo de Contexto de Modelo también ofrece oportunidades para los proveedores que pueden combinar descubrimiento, aplicación de políticas, registros de auditoría y servicios de seguridad gestionados para organizaciones con experiencia interna limitada en implementaciones globales.
Conclusiones Clave del Informe
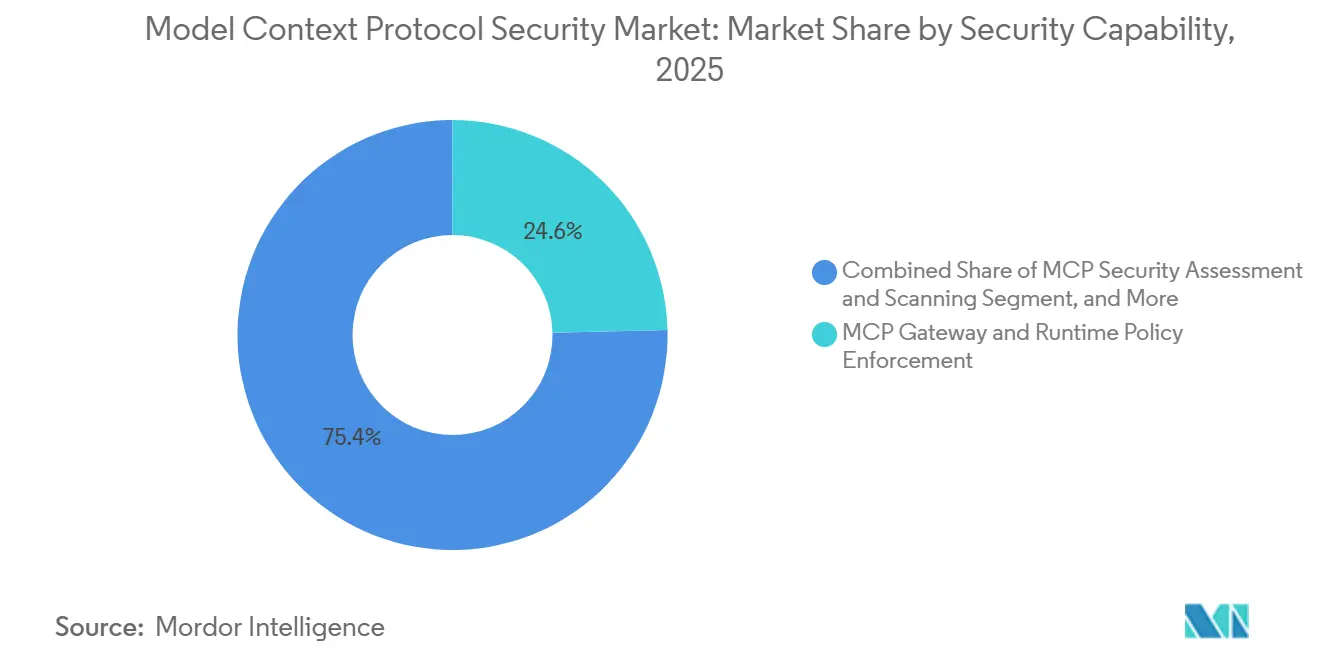
- Por capacidad de seguridad, la puerta de enlace de MCP y la aplicación de políticas en tiempo de ejecución representaron el 24,63% del gasto en el mercado de seguridad del protocolo de contexto de modelo en 2025, mientras que la seguridad de herramientas, indicaciones y contexto de MCP se proyecta que se expandirá a una CAGR del 32,18% hasta 2031.
- Por implementación, la nube representó el 59,81% del gasto en el mercado de seguridad del protocolo de contexto de modelo en 2025, mientras que se espera que la implementación híbrida se expanda a una CAGR del 31,57% hasta 2031.
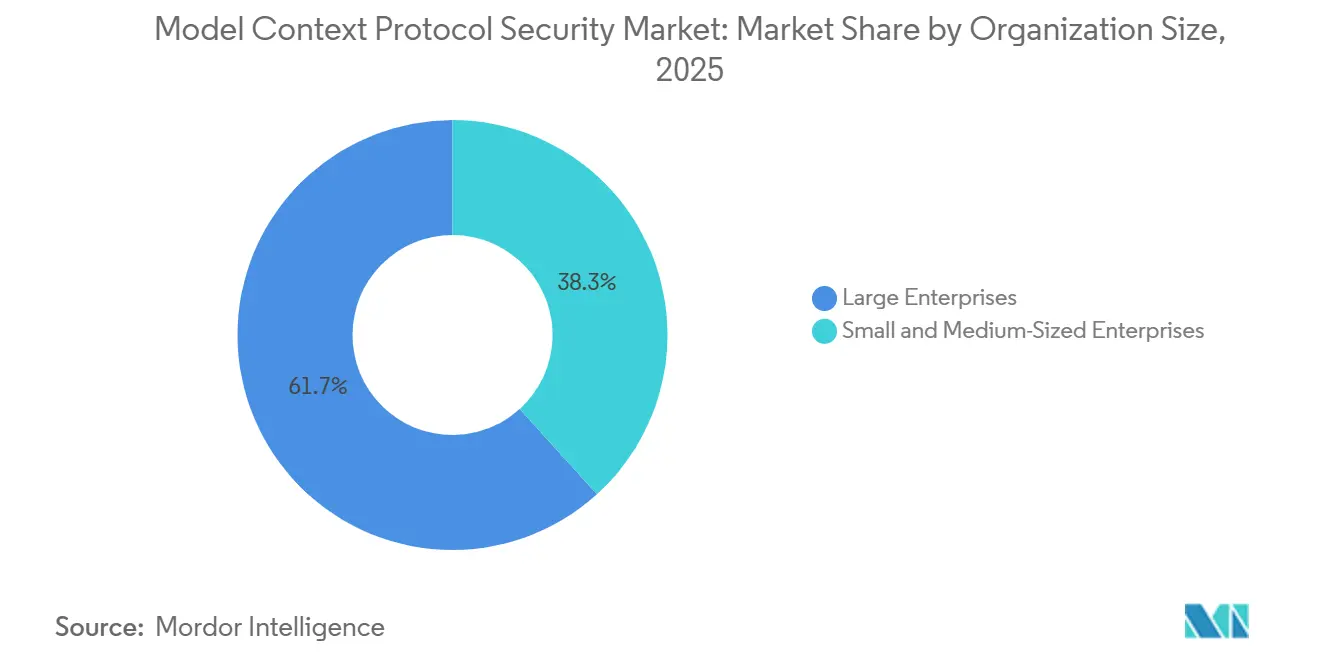
- Por tamaño de organización, las grandes empresas mantuvieron el 61,73% del gasto en 2025, mientras que se proyecta que las pymes crezcan a una CAGR del 33,29% hasta 2031.
- Por usuario final, el sector BFSI mantuvo el 23,71% en el mercado de seguridad del protocolo de contexto de modelo en 2025, mientras que se espera que la industria de TI y Telecomunicaciones avance a una CAGR del 37,62% hasta 2031.
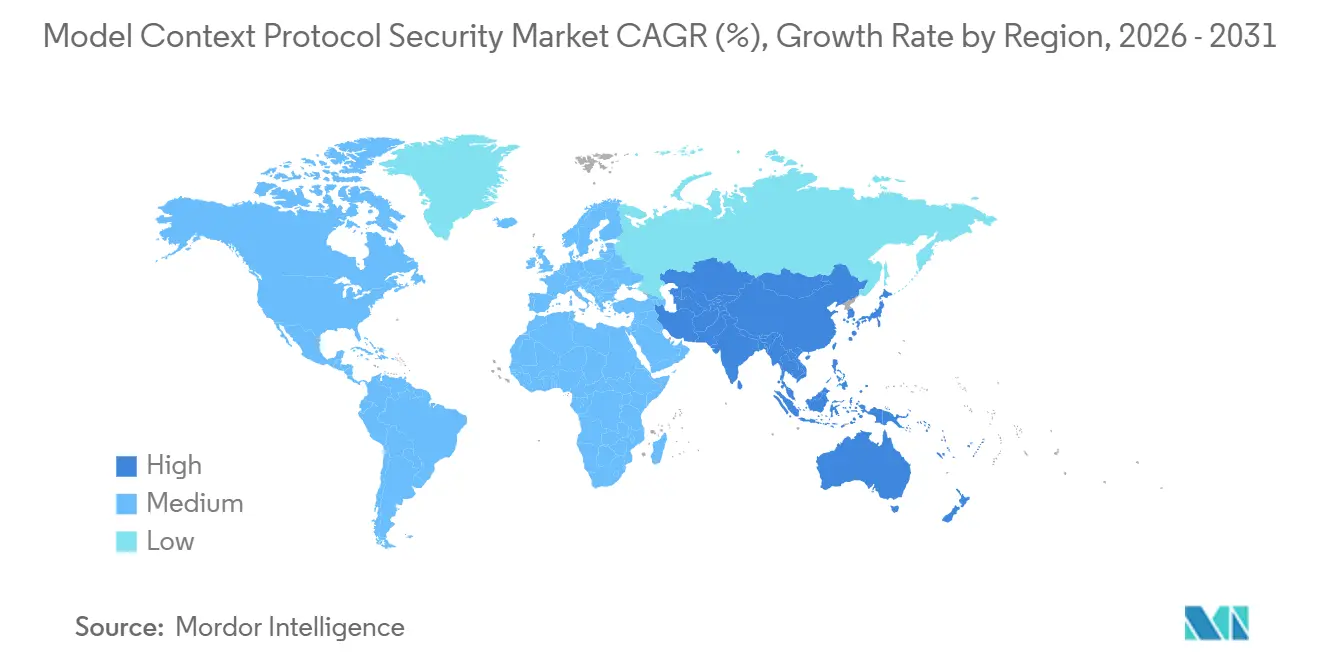
- Por geografía, América del Norte representó el 39,16% del mercado de seguridad del protocolo de contexto de modelo en 2025, mientras que se proyecta que Asia-Pacífico crezca a una CAGR del 36,53% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| La Adopción Empresarial de MCP Amplía la Superficie de Control | +6.2% | Global | Corto plazo (≤ 2 años) |
| Crecimiento de los Flujos de Trabajo Agénticos y el Encadenamiento de Herramientas | +5.5% | Global | Corto plazo (≤ 2 años) |
| Requisitos Obligatorios de OAuth 2.1 y Autorización Empresarial | +4.8% | Global, con ganancias tempranas en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Aumento de la Exposición en la Cadena de Suministro de Servidores MCP | +4.1% | Global | Mediano plazo (2-4 años) |
| Creciente Necesidad de Descubrimiento y Gobernanza de MCP en la Sombra | +3.9% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Demanda Regulatoria de Acciones de IA Trazables | +3.2% | Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
La Adopción Empresarial de MCP Amplía la Superficie de Control
La implementación empresarial de MCP está ampliando el rango de sistemas que los equipos de seguridad deben gobernar. Palo Alto Networks informó que el 81% de las empresas estaban realizando pilotos o implementando agentes de IA cuando anunció su transacción con Portkey en abril de 2026.[1]Palo Alto Networks, "Palo Alto Networks to Acquire Portkey to Secure the Rise of AI Agents," Palo Alto Networks, paloaltonetworks.com Cada servidor MCP conectado puede introducir oportunidades para la interceptación de llamadas a herramientas, pérdida de credenciales o inyección de indicaciones, y puede agregar una conexión que los equipos de seguridad necesitan inventariar. Estos riesgos pueden agravarse cuando varios servidores utilizan la misma sesión de cliente y dependen de credenciales comunes o contexto compartido. La Agencia de Seguridad Nacional de los Estados Unidos identificó la serialización de contexto insegura, los controles de acceso faltantes y los registros de auditoría inadecuados como preocupaciones de diseño en su guía de MCP de junio de 2026. Los equipos de seguridad que anteriormente revisaban un conjunto limitado de conexiones de API ahora pueden enfrentarse a muchos servidores MCP implementados por grupos de desarrollo sin un proceso de revisión consistente. La brecha entre la adopción de MCP y la madurez de la gobernanza respalda la demanda continua en el mercado de seguridad del protocolo de contexto de modelo.
Crecimiento de los Flujos de Trabajo Agénticos y el Encadenamiento de Herramientas
Los flujos de trabajo multiagente crean preguntas de autorización que los controles empresariales convencionales no siempre resuelven. Un orquestador puede delegar trabajo a un subagente que luego llama a una herramienta MCP, lo que dificulta determinar el privilegio efectivo y hace que la responsabilidad sea menos directa. OWASP identifica el problema del delegado confundido y las debilidades de autorización relacionadas en su guía de seguridad de MCP.[2]OWASP Foundation, "MCP09:2025 - Shadow MCP Servers," OWASP MCP Top 10, owasp.org El encadenamiento de herramientas también puede ampliar la exposición a través del movimiento de datos entre servidores y la persistencia después de que finaliza una sesión. Palo Alto Networks posicionó a Portkey como un plano de control centralizado para las transacciones de agentes de IA cuando completó la adquisición en mayo de 2026. Este enfoque refleja la necesidad de rastrear la actividad a través de las interacciones entre agentes, modelos y herramientas. Las ofertas de monitoreo, análisis, auditoría y respuesta a incidentes tienen, por lo tanto, un papel más importante en el mercado de seguridad del protocolo de contexto de modelo a medida que las empresas buscan detectar comportamientos que las políticas estáticas no identifican.
Requisitos Obligatorios de OAuth 2.1 y Autorización Empresarial
Los requisitos de autorización de MCP están convirtiendo la arquitectura de identidad en una parte más central de las decisiones de implementación. La especificación de MCP requiere OAuth 2.1 para servidores remotos, y su candidato de lanzamiento de julio de 2026 describió una validación de emisor más sólida y un alejamiento del Registro Dinámico de Clientes hacia los Documentos de Metadatos de ID de Cliente. Estos cambios buscan reducir los riesgos de confusión de OAuth que los enfoques anteriores no abordaban completamente. Las empresas que utilizan servicios de identidad centralizados deben mapear las políticas establecidas a los requisitos de alcance de tokens de MCP, incluidos los límites que se aplican a recursos específicos. También necesitan distinguir a los usuarios interactivos de los agentes automatizados no humanos en patrones de credenciales variados. Este trabajo crea demanda de controles de identidad, autorización y secretos en el mercado de seguridad del protocolo de contexto de modelo, incluso cuando alarga la planificación de la implementación.
Aumento de la Exposición en la Cadena de Suministro de Servidores MCP
Las cadenas de suministro de servidores MCP pueden introducir riesgos antes de que una llamada a una herramienta llegue a una aplicación de producción. Los metadatos del servidor pueden contener instrucciones maliciosas, mientras que los servidores no gestionados pueden exponer credenciales o crear una ruta hacia los sistemas empresariales conectados. OWASP identifica los servidores MCP en la sombra como una categoría de riesgo distinta, lo que refuerza la necesidad de mantener un inventario de conexiones autorizadas. Salt Security lanzó MCP Finder en noviembre de 2025 para proporcionar descubrimiento en repositorios, infraestructura implementada y entornos SaaS. Docker también describe servidores seleccionados, aislamiento de secretos, verificaciones de procedencia y ejecución en contenedores como formas de reducir la exposición en la cadena de suministro. Las organizaciones necesitan herramientas de descubrimiento e inventario en el mercado de seguridad del protocolo de contexto de modelo antes de poder aplicar políticas y monitoreo de manera consistente en toda su infraestructura de MCP.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Estándares Inmaduros e Implementaciones de Clientes Desiguales | -3.5% | Global | Mediano plazo (2-4 años) |
| Fatiga de Alertas y Fricción en la Aprobación | -2.1% | Global | Corto plazo (≤ 2 años) |
| Presupuestos de Seguridad Específicos de MCP Limitados | -1.8% | América del Sur, Oriente Medio y África | Largo plazo (≥ 4 años) |
| Compensaciones de Rendimiento y Privacidad en la Inspección en Línea | -1.4% | Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Estándares Inmaduros e Implementaciones de Clientes Desiguales
Las diferencias entre las especificaciones del protocolo y el comportamiento del cliente pueden ralentizar la adopción de los controles de seguridad de MCP. Un estudio de mayo de 2026 sobre 7 clientes MCP comerciales encontró que 5 no tenían validación estática de las descripciones de herramientas y 2 proporcionaban solo validación parcial.[3]K. Huang, J. Huang, Q. Tran, and A. Milani Fard, "Model Context Protocol Threat Modeling and Analysis," MDPI Systems, mdpi.com El estudio encontró que los metadatos de herramientas envenenados podían llegar a los modelos de lenguaje sin inspección. También calificó a Cursor como inseguro en los 4 escenarios de ataque probados, incluidos los que involucran acceso a archivos de credenciales y ejecución remota de scripts. Los controles de puerta de enlace por sí solos pueden, por lo tanto, dejar sin resolver las brechas de validación del lado del cliente. La especificación de julio de 2026 introdujo la gestión del ciclo de vida y una política de obsolescencia de 12 meses, pero la alineación entre las especificaciones y los clientes implementados llevará tiempo. Las organizaciones deben considerar tanto la exposición del cliente como las capacidades de la puerta de enlace al seleccionar una solución en el mercado de seguridad del protocolo de contexto de modelo.
Fatiga de Alertas y Fricción en la Aprobación
La aprobación por acción puede debilitar la seguridad si los usuarios aceptan repetidamente solicitudes de herramientas sin una revisión cuidadosa. MCP depende de las elecciones de implementación para muchos resultados de seguridad en lugar de aplicar cada principio de seguridad a nivel de protocolo. La Agencia de Seguridad Nacional destacó los flujos de trabajo de aprobación deficientes como una preocupación sistémica de seguridad de MCP en junio de 2026. En entornos de trabajo, las indicaciones repetidas pueden competir con otras tareas y reducir la atención prestada a las llamadas individuales a herramientas. Proofpoint lanzó su producto de Seguridad de IA en marzo de 2026 con un Marco de Integridad de Agentes que utiliza detección basada en intención para reducir las interrupciones innecesarias. El uso más amplio de estos enfoques aún requiere ciclos de desarrollo de productos y rediseño empresarial, lo que puede retrasar la adopción en el mercado de seguridad del protocolo de contexto de modelo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Capacidad de Seguridad:
Las Puertas de Enlace Hacen Cumplir el Límite entre IA y HerramientasLa puerta de enlace de MCP y la aplicación de políticas en tiempo de ejecución representaron el 24,63% del tamaño del mercado de seguridad del protocolo de contexto de modelo en 2025. Las empresas utilizan las puertas de enlace como un punto agnóstico al modelo para evaluar las llamadas a herramientas antes de la ejecución, independientemente del cliente de IA o el marco de agentes que origina una solicitud. Esta posición refleja una necesidad inmediata de controlar el límite entre los tiempos de ejecución de agentes y los servidores de herramientas externos, donde se pueden aplicar políticas de acceso antes de que una herramienta complete su tarea. Otras áreas de capacidad incluyen descubrimiento e inventario, evaluación y escaneo de seguridad, identidad y seguridad de secretos, protección de herramientas y contexto, aislamiento en entorno de pruebas, monitoreo y auditoría, y servicios de respuesta a incidentes. Estas áreas cubren capas de defensa que los productos de puerta de enlace no proporcionan por sí solos, particularmente cuando las amenazas surgen en instrucciones, identidades, comportamiento en tiempo de ejecución o configuración del servidor.
Se proyecta que la seguridad de herramientas, indicaciones y contexto de MCP crecerá a una CAGR del 32,18% hasta 2031. La participación del mercado de seguridad del protocolo de contexto de modelo en manos de los controles de puerta de enlace no elimina los riesgos de instrucciones maliciosas incrustadas en los metadatos de herramientas proporcionados por el servidor. Un estudio de modelado de amenazas revisado por pares asignó al envenenamiento de herramientas una puntuación de gravedad DREAD de 50 sobre 50 y mostró por qué importa la validación de metadatos. Los controles de integridad de la descripción de herramientas y de inyección de indicaciones operan en la capa del marco de agentes, mientras que las puertas de enlace operan en la capa de infraestructura de implementación. Esta separación respalda la inversión en seguridad de contexto, monitoreo y registros de auditoría. Los servicios de respuesta a incidentes y los servicios gestionados también abordan las necesidades de las empresas del mercado medio que no tienen equipos internos para operar controles especializados.


Por Implementación:
La Nube Lidera Mientras la Implementación Híbrida Gana TerrenoLa implementación en la nube representó el 59,81% del gasto en 2025. La demanda inicial provino de equipos empresariales que operaban aplicaciones de agentes alojadas en la nube y servidores MCP conectados a SaaS. Estos compradores favorecieron los productos que evitaban una infraestructura de seguridad separada. La implementación local aborda entornos que involucran registros de salud, transacciones financieras e información clasificada del gobierno. En esos entornos, la política interna puede restringir la transmisión en la nube de las interacciones a nivel de agente.
Se proyecta que la implementación híbrida crecerá a una CAGR del 31,57% hasta 2031. Las grandes instituciones financieras y las organizaciones adyacentes a la defensa están utilizando la aplicación local para las llamadas a herramientas sensibles y las funciones de descubrimiento y auditoría gestionadas en la nube para el patrimonio de MCP más amplio. La arquitectura sin estado descrita en la especificación de julio de 2026 admite la evaluación de políticas por solicitud sin estado de sesión persistente del lado del servidor.[4]Model Context Protocol, "The 2026-07-28 MCP Specification Release Candidate," Model Context Protocol Blog, modelcontextprotocol.io Docker describe un patrón en el que los contenedores locales aíslan los servidores con límites de recursos mientras la gestión central de políticas se conecta a una consola administrada en la nube. El tamaño del mercado de seguridad del protocolo de contexto de modelo para la entrega híbrida se beneficia cuando las organizaciones requieren tanto control local como visibilidad centralizada, en lugar de elegir un método de implementación para cada carga de trabajo.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las Pymes se AceleranLas grandes empresas mantuvieron el 61,73% del gasto en 2025. Estas organizaciones han concentrado muchas implementaciones de agentes en producción, recursos dedicados de ingeniería de IA, procesos de adquisición formales y requisitos más establecidos para la documentación de gobernanza. También requieren aislamiento en entorno de pruebas, controles de identidad, gestión de secretos, monitoreo y funciones de auditoría en entornos complejos que pueden incluir muchos agentes y herramientas conectadas. Sus decisiones de compra a menudo consideran la integración de plataformas de seguridad, la arquitectura de identidad, la compatibilidad con SIEM y la documentación de cumplimiento. La amplitud de estos requisitos explica su posición de liderazgo en el mercado de seguridad del protocolo de contexto de modelo.
Se proyecta que las pymes se expandirán a una CAGR del 33,29% hasta 2031. Los proveedores de asistentes de codificación pueden incluir clientes MCP como una función predeterminada, lo que permite a los equipos de software adquirir conectividad sin una arquitectura separada o una decisión de seguridad. Esta ruta puede crear exposición de MCP en organizaciones con procedimientos de revisión formal limitados y sin una función dedicada de seguridad de IA. El catálogo y el conjunto de herramientas de MCP de Docker enfatizan servidores seleccionados, verificaciones de procedencia, aislamiento de secretos y ejecución en contenedores para equipos que necesitan seguridad por defecto.[5]Docker, "MCP Security: Risks, Challenges, and How to Mitigate," Docker, docker.com Los proveedores que atienden a las pymes necesitan un enfoque diferente al de los proveedores de puertas de enlace empresariales. Sus productos necesitan precios, necesidades de integración y esfuerzo de implementación que se adapten a equipos técnicos más pequeños que ingresan al mercado de seguridad del protocolo de contexto de modelo.
Por Usuario Final:
El Sector BFSI Ancla la Demanda Mientras TI y Telecomunicaciones EscalaEl sector BFSI mantuvo el 23,71% de la participación del mercado de seguridad del protocolo de contexto de modelo en 2025. Las instituciones financieras han implementado agentes de IA para la detección de fraudes, la incorporación de clientes, las decisiones de préstamo y la vigilancia de operaciones, todas las cuales involucran información sensible y expectativas formales de auditoría. Estos usos requieren reglas de acceso que distingan entre acciones como leer saldos de cuentas e iniciar transferencias. Esta necesidad respalda la demanda de controles de identidad, autorización, secretos, inspección de contenido y prevención de pérdida de datos.
Se proyecta que la industria de TI y Telecomunicaciones avanzará a una CAGR del 37,62% hasta 2031. Los operadores de telecomunicaciones están implementando asistentes de codificación, agentes de participación del cliente y herramientas de operaciones de red que introducen MCP en entornos de infraestructura central. La atención médica y las ciencias de la vida, junto con el gobierno y la administración pública, son otro grupo importante porque necesitan registros de auditoría para las interacciones con sistemas de pacientes o públicos. La guía de la Agencia de Seguridad Nacional es una consideración de adquisición para las implementaciones del sector público. La energía y los servicios públicos están evaluando controles para casos de uso de tecnología operativa en los que una acción errónea de una herramienta puede tener implicaciones de seguridad. El comercio minorista y el comercio electrónico, el transporte y la logística, la manufactura, los medios de comunicación y el entretenimiento, y la educación son usuarios en etapas más tempranas que pueden aumentar el gasto en el mercado de seguridad del protocolo de contexto de modelo a medida que las implementaciones de agentes pasan a producción.
Análisis Geográfico
Mercado de Seguridad del Protocolo de Contexto de Modelo en las Américas
América del Norte concentró el 39,16% del gasto regional en 2025. La región contaba con una alta concentración de implementaciones empresariales de agentes de IA, una sólida adopción de la nube y los principales proveedores de seguridad de plataformas. Amazon Web Services incorporó soporte de proxy MCP a API Gateway en diciembre de 2025, mientras que Microsoft integró la gobernanza de MCP en Defender y Purview. Estas acciones hicieron que las capacidades del mercado de seguridad del protocolo de contexto de modelo fueran más accesibles a través de la infraestructura de nube existente. América del Sur se mantuvo en una etapa temprana, con Brasil liderando los proyectos piloto de instituciones financieras en implementaciones de agentes.
Mercado de Seguridad del Protocolo de Contexto de Modelo en Asia-Pacífico
Se proyecta que Asia-Pacífico crecerá a una CAGR del 36,53% hasta 2031. La Autoridad de Desarrollo de Medios Infocomm de Singapur publicó en 2026 un marco de gobernanza de IA agéntica que exige la inclusión en listas blancas de servidores MCP, controles de entorno aislado y registro de auditorías. La Agencia de Ciberseguridad de Singapur publicó su Adenda sobre la Seguridad de los Sistemas de IA Agéntica en junio de 2026, estableciendo controles del ciclo de vida para usuarios empresariales. La base empresarial de IA de Japón, el sector de servicios de TI en expansión de India, los fabricantes de semiconductores de Corea del Sur y las organizaciones de servicios financieros de Australia respaldan la demanda regional, mientras que las medidas de gobernanza de Singapur crean una base de adquisición clara para los controles de seguridad. Estos factores posicionan a Asia-Pacífico para un crecimiento más acelerado en el mercado de seguridad del protocolo de contexto de modelo.
Mercado de Seguridad del Protocolo de Contexto de Modelo en EMEA
Europa está condicionada por los requisitos de cumplimiento normativo para sistemas de IA de alto riesgo y operadores de infraestructuras críticas. La Ley de IA de la UE crea obligaciones de auditoría que impulsan la demanda de herramientas de monitoreo y auditoría de MCP. Los requisitos de gestión de riesgos de NIS2 se aplican a los operadores de infraestructuras críticas desde enero de 2025, generando señales de adquisición entre las empresas alemanas y francesas. Oriente Medio y África está liderado por los Emiratos Árabes Unidos y Arabia Saudita a través de programas de transformación digital de ciudades inteligentes y Visión 2030. Los proveedores de servicios de seguridad gestionada son el principal canal de distribución en esta región, dado que la experiencia en seguridad MCP sigue concentrada en un número limitado de grandes empresas, lo que puede hacer que los controles prestados externamente sean importantes para la adopción del mercado de seguridad del protocolo de contexto de modelo.

Panorama Competitivo
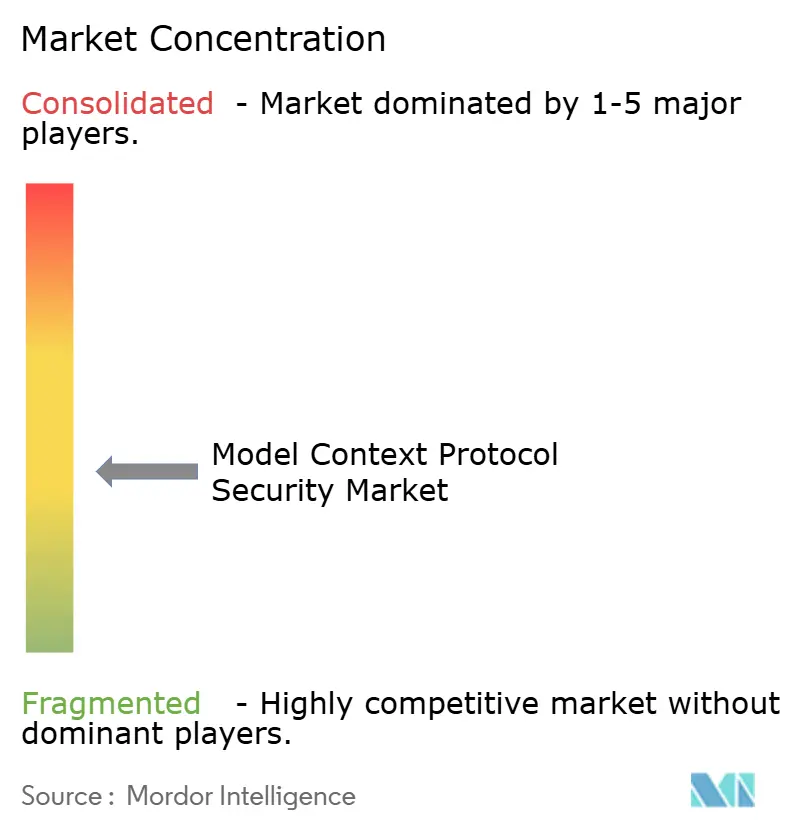
El mercado de seguridad del protocolo de contexto de modelo está moderadamente fragmentado entre la aplicación de puertas de enlace, el descubrimiento e inventario, la identidad y autorización, y los servicios gestionados. Los proveedores de plataformas extienden los portafolios existentes de seguridad de API, nube y confianza cero hacia los controles de MCP, lo que les otorga alcance de distribución y una amplia base de integraciones empresariales. Los especialistas nativos de MCP han centrado la profundidad del producto en la detección y aplicación de amenazas específicas del protocolo. Palo Alto Networks completó su adquisición de Portkey en mayo de 2026 e integró la puerta de enlace de IA en Prisma AIRS como un plano de control centralizado para los agentes empresariales.[6]Palo Alto Networks, "Palo Alto Networks Completes Acquisition of Portkey to Secure AI Agents," Palo Alto Networks, paloaltonetworks.com La transacción mostró que las capacidades del mercado de seguridad del protocolo de contexto de modelo pueden absorberse en plataformas de seguridad más amplias.
Cloudflare publicó una arquitectura MCP empresarial que combinaba los Portales de Servidor MCP con las capacidades de prevención de pérdida de datos de la Puerta de Enlace. El diseño examina los encabezados de método MCP en el tráfico inspeccionado por TLS y extiende los controles de capa de red a la capa de protocolo. Docker ha extendido el aislamiento en contenedores y los controles de servidores seleccionados a los casos de uso de MCP, mientras que Proofpoint lanzó Seguridad de IA en marzo de 2026 con detección basada en intención a través de su Marco de Integridad de Agentes. Estos movimientos muestran que los proveedores están utilizando adquisiciones, extensiones de plataforma y nuevos modelos de detección para abordar los riesgos de agente a herramienta. También reflejan las diferentes rutas que los proveedores utilizan para ingresar al mercado de seguridad del protocolo de contexto de modelo.
Las oportunidades abiertas permanecen en el análisis de comportamiento para nuevos ataques de cadenas de herramientas, la verificación criptográfica de la procedencia del servidor y los servicios gestionados para organizaciones del mercado medio que carecen del personal interno necesario para operar controles de MCP dedicados. Los enfoques de aplicación con atestación de hardware podrían posicionar el límite agente-herramienta como una superficie de control más allá de un motor de políticas de software, particularmente donde los compradores necesitan mayor confianza en la procedencia de los servidores conectados. Los primeros proveedores nativos de MCP enfrentan presión para monetizar las ofertas de puertas de enlace y descubrimiento de código abierto, mientras que los proveedores de plataformas más grandes pueden ofrecer escala de distribución, canales de integración establecidos y un conjunto más amplio de relaciones con clientes existentes que muchos especialistas no pueden igualar por sí solos. Las presentaciones de patentes, la participación de desarrolladores y las contribuciones a estándares se están convirtiendo en diferenciadores competitivos en el mercado de seguridad del protocolo de contexto de modelo, y la información disponible no proporciona una participación combinada para las empresas líderes, por lo que no se puede derivar una medida de concentración precisa a partir de los datos de participación de mercado.
Líderes de la Industria de Seguridad del Protocolo de Contexto de Modelo
Microsoft Corporation
Docker, Inc.
Palo Alto Networks, Inc.
Proofpoint, Inc.
Lasso Security Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad del Protocolo de Contexto de Modelo
- Microsoft Corporation
- Docker, Inc.
- Palo Alto Networks, Inc.
- Proofpoint, Inc.
- Lasso Security Ltd.
- International Business Machines Corporation
- Anthropic PBC
- OpenAI, Inc.
- Invariant Labs GmbH
- Enkrypt AI, Inc.
- Akto Security, Inc.
- TrueFoundry, Inc.
- MintMCP, Inc.
- Lunar.dev Ltd.
- Composio Technologies, Inc.
- Kong Inc.
- Tyk Technologies Ltd.
- Gravitee.io
- Portkey AI, Inc.
- Runlayer, Inc.
- Obot AI, Inc.
- Okta, Inc.
- Cloudflare, Inc.
- Cisco Systems, Inc.
- Google LLC
- Amazon Web Services, Inc.

Recent Industry Developments in Mercado de Seguridad del Protocolo de Contexto de Modelo
- Agosto de 2026: Cloudflare lanzó la detección del protocolo MCP en Gateway, introduciendo un panel de control de Seguridad de IA que clasifica el tráfico de MCP por encabezados de protocolo, muestra recuentos de usuarios únicos y servidores, y permite el bloqueo basado en políticas de conexiones no autorizadas. Los Portales de Servidor MCP se actualizaron simultáneamente para admitir la especificación MCP 2026-07-28 sin estado.
- Agosto de 2026: Cloudflare lanzó WriteGuard para los Portales de Servidor MCP en versión beta privada, permitiendo a los administradores clasificar las herramientas con capacidad de escritura, bloquear antes de la invocación, adjuntar metadatos de atribución de agentes e inspeccionar la actividad de escritura en los servidores MCP conectados.
- Agosto de 2026: La Oficina del Comisionado de Privacidad para Datos Personales de Hong Kong emitió orientación sobre IA agéntica, uniéndose a los reguladores de la Unión Europea, el Reino Unido, España, los Países Bajos y Singapur que habían publicado expectativas de protección de datos específicas para agentes de IA en los 12 meses anteriores.
- Julio de 2026: La especificación MCP 2026-07-28 fue publicada bajo la Fundación de IA Agéntica, un fondo dirigido por la Fundación Linux, finalizando la arquitectura central sin estado del protocolo, reforzando la alineación de la autorización OAuth con las implementaciones de OIDC e introduciendo una política formal de obsolescencia de 12 meses con cambios disruptivos para los mantenedores de SDK.


Alcance del Informe Global del Mercado de Seguridad del Protocolo de Contexto de Modelo
El mercado de seguridad del protocolo de contexto de modelo comprende soluciones de seguridad especializadas que protegen la capa de comunicación estandarizada, permitiendo que los agentes de IA y los grandes modelos de lenguaje se conecten con herramientas externas, fuentes de datos y sistemas empresariales. Estas ofertas de seguridad abordan amenazas específicas de MCP, incluida la invocación no autorizada de herramientas, los ataques de inyección de indicaciones a través de servidores MCP, la exfiltración de datos a través de conexiones del protocolo de contexto de modelo (MCP) y la escalada de privilegios a través de integraciones de MCP comprometidas, proporcionando capacidades como la inspección del tráfico de MCP, la autenticación del servidor, la gobernanza del acceso a herramientas, el cifrado de conexiones y el monitoreo en tiempo de ejecución para garantizar que los agentes de IA puedan aprovechar de forma segura los recursos externos sin exponer datos sensibles ni permitir la manipulación adversarial del flujo de trabajo de interacción agente-herramienta.
El Informe del Mercado de Seguridad del Protocolo de Contexto de Modelo está Segmentado por Capacidad de Seguridad (Descubrimiento e Inventario de MCP, Evaluación y Escaneo de Seguridad de MCP, Puerta de Enlace de MCP y Aplicación de Políticas en Tiempo de Ejecución, Identidad de MCP, Autorización y Seguridad de Secretos, Seguridad de Herramientas, Indicaciones y Contexto de MCP, Aislamiento en Entorno de Pruebas y en Tiempo de Ejecución de MCP, Monitoreo, Análisis y Auditoría de MCP, y Respuesta a Incidentes de MCP y Servicios de Seguridad Gestionados), Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Usuario Final (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, TI y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI) y Otros Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Descubrimiento e Inventario de MCP |
| Evaluación y Escaneo de Seguridad de MCP |
| Puerta de Enlace de MCP y Aplicación de Políticas en Tiempo de Ejecución |
| Identidad de MCP, Autorización y Seguridad de Secretos |
| Seguridad de Herramientas, Indicaciones y Contexto de MCP |
| Aislamiento en Entorno de Pruebas y en Tiempo de Ejecución de MCP |
| Monitoreo, Análisis y Auditoría de MCP |
| Respuesta a Incidentes de MCP y Servicios de Seguridad Gestionados |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| TI y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Instituciones de Educación e Investigación |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Capacidad de Seguridad | Descubrimiento e Inventario de MCP | ||
| Evaluación y Escaneo de Seguridad de MCP | |||
| Puerta de Enlace de MCP y Aplicación de Políticas en Tiempo de Ejecución | |||
| Identidad de MCP, Autorización y Seguridad de Secretos | |||
| Seguridad de Herramientas, Indicaciones y Contexto de MCP | |||
| Aislamiento en Entorno de Pruebas y en Tiempo de Ejecución de MCP | |||
| Monitoreo, Análisis y Auditoría de MCP | |||
| Respuesta a Incidentes de MCP y Servicios de Seguridad Gestionados | |||
| Por Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Usuario Final | Gobierno y Administración Pública | ||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| TI y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Instituciones de Educación e Investigación | |||
| Atención Médica y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Usuarios Finales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de seguridad del protocolo de contexto de modelo?
El tamaño del mercado de seguridad del protocolo de contexto de modelo fue valorado en 134,24 millones de USD en 2025 y se estima que crecerá desde 169,73 millones de USD en 2026 hasta alcanzar 624,46 millones de USD en 2031, a una CAGR del 29,76% durante el período de pronóstico (2026-2031).
¿Qué tasa de crecimiento se pronostica hasta 2031?
Se estima que el sector crecerá a una CAGR del 29,76% de 2026 a 2031.
¿Qué capacidad de seguridad lideró el gasto en 2025?
La Puerta de Enlace de MCP y la Aplicación de Políticas en Tiempo de Ejecución lideraron con el 24,63% del gasto en 2025.
¿Qué enfoque de implementación está creciendo más rápido?
Se proyecta que la implementación híbrida crecerá a una CAGR del 31,57% hasta 2031.
¿Qué grupo de usuarios finales se espera que crezca más rápido?
Se proyecta que TI y Telecomunicaciones se expandirá a una CAGR del 37,62% hasta 2031.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico avanzará a una CAGR del 36,53% hasta 2031.
Última actualización de la página el:



