
モデルコンテキストプロトコルセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
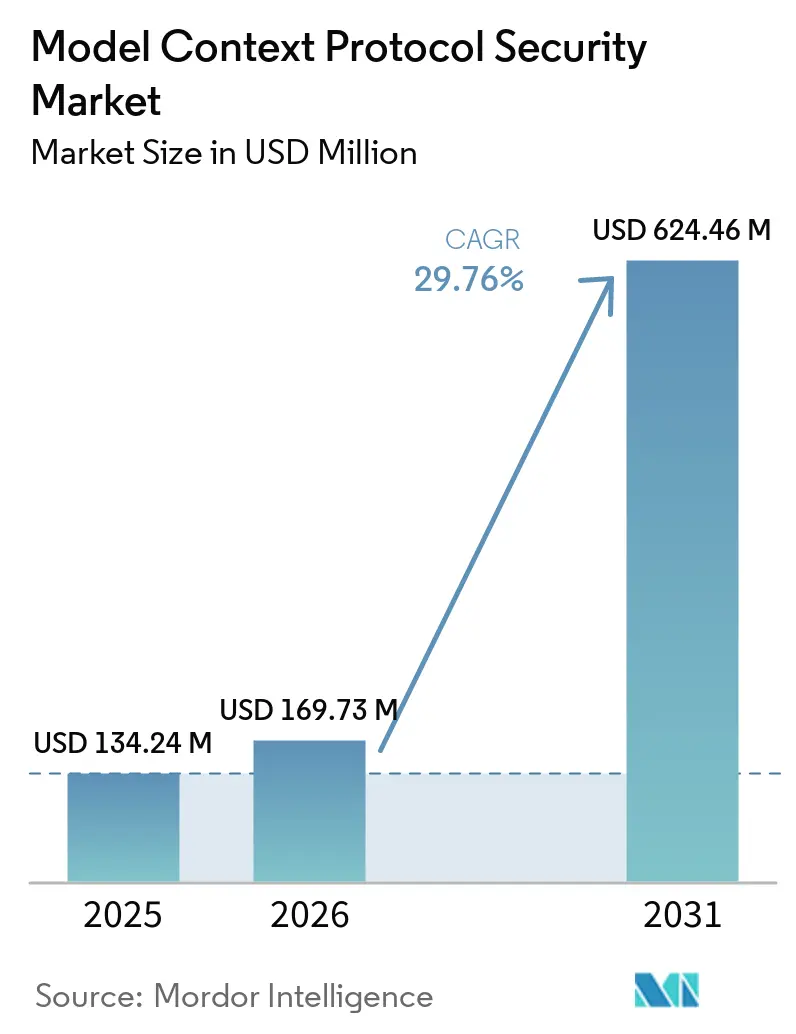
| 市場規模 (2026) | 169.73 百万米ドル |
| 市場規模 (2031) | 624.46 百万米ドル |
| Growth Rate (2026 - 2031) | 29.76 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるモデルコンテキストプロトコルセキュリティ市場分析
モデルコンテキストプロトコルセキュリティ市場規模は2025年に134.24 ミリオン 米ドルと評価され、2026年の169.73 ミリオン 米ドルから2031年には624.46 ミリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは29.76%です。モデルコンテキストプロトコル(MCP)の採用により、セキュリティは二次的な考慮事項から企業AIエージェントの運用要件へと移行しています。このプロトコルは言語モデル、エージェント、ツル、データシステム間の接続数を拡大させており、ツール実行時点で機能するコントロールの必要性を高めています。従来のAPIコントロールはすべてのMCPワークフローに対応していないため、バイヤーはゲートウェイ、アイデンティティコントロール、モニタリング、コンテキスト保護に注力しています。大規模プラットフォームは既存のクラウドおよびAPIセキュリティポートフォリオを拡張しており、専門プロバイダーはプロトコル固有のリスクに対するコントロールを開発しています。このモデルコンテキストプロトコルセキュリティ市場は、グローバル展開において社内専門知識が限られている組織向けに、ディスカバリー、ポリシー適用、監査記録、マネージドセキュリティサービスを組み合わせることができるベンダーにとっても機会を提供しています。
レポートの主要ポイント
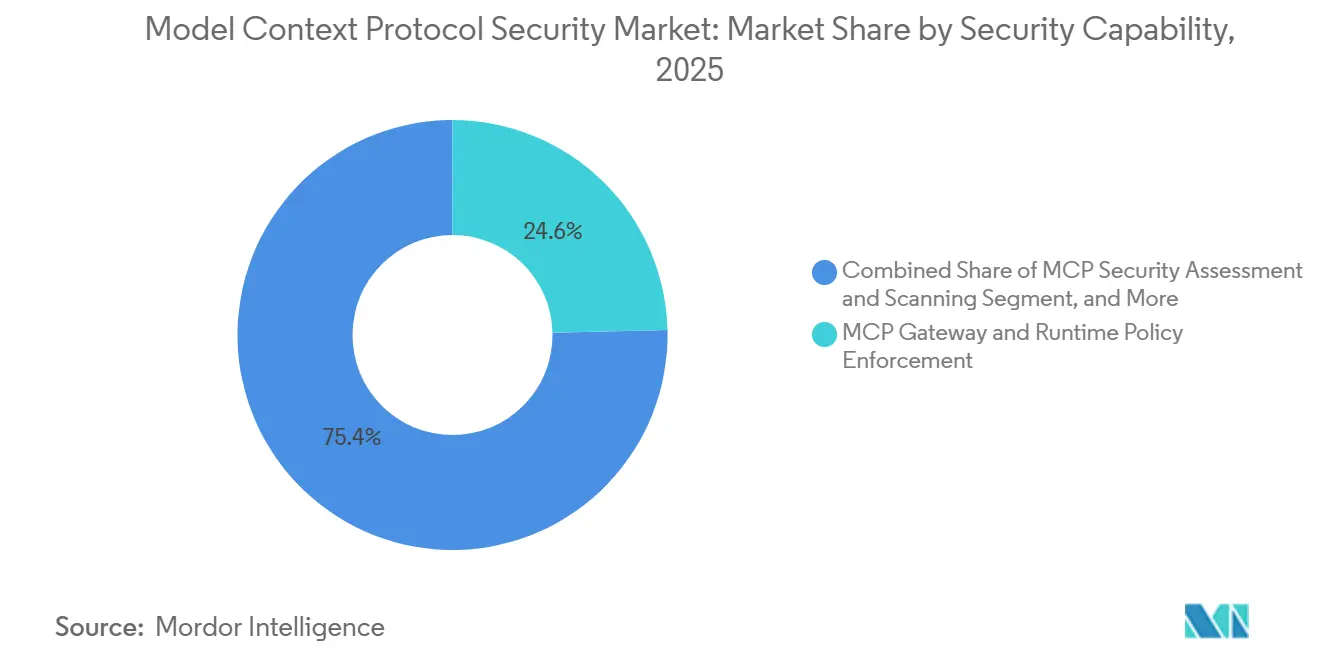
- セキュリティ機能別では、MCPゲートウェイおよびランタイムポリシー適用が2025年のモデルコンテキストプロトコルセキュリティ市場支出の24.63%を占め、MCPツール・プロンプト・コンテキストセキュリティは2031年までに32.18%のCAGRで拡大する見込みです。
- デプロイメント別では、クラウドが2025年のモデルコンテキストプロトコルセキュリティ市場支出の59.81%を占め、ハイブリッドデプロイメントは2031年までに31.57%のCAGRで拡大する見込みです。
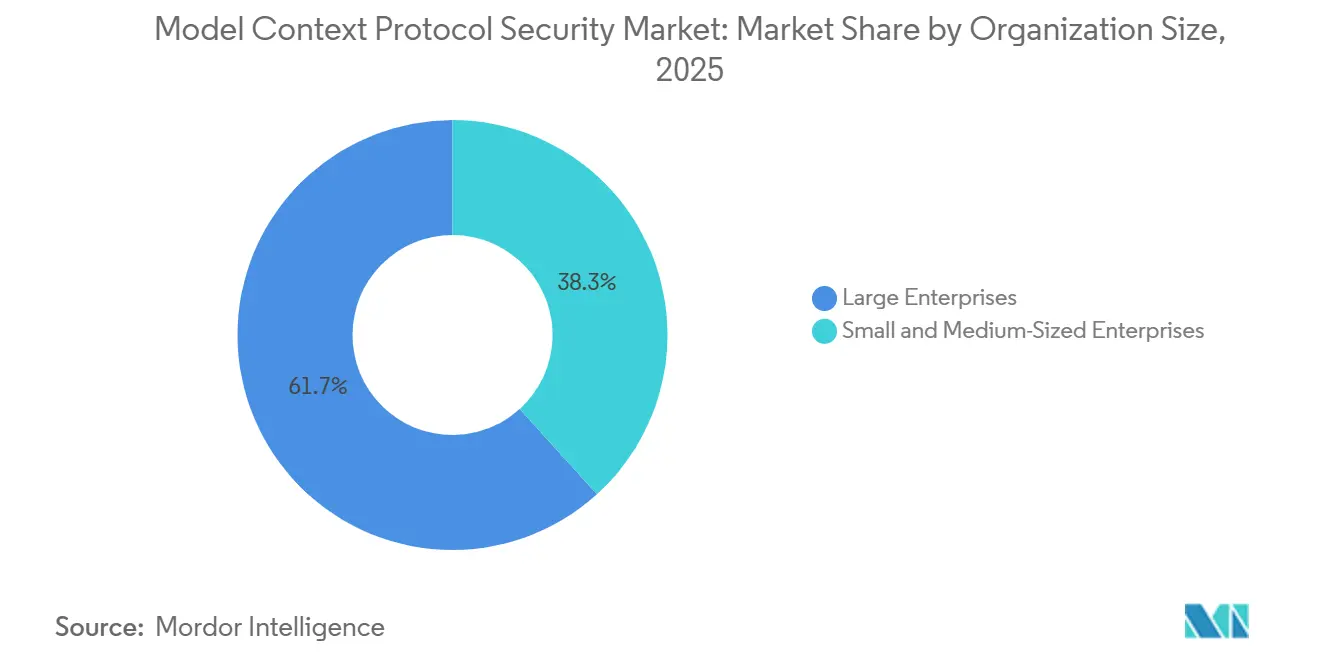
- 組織規模別では、大企業が2025年の支出の61.73%を占め、中小企業は2031年までに33.29%のCAGRで成長する見込みです。
- エンドユーザー別では、BFSIが2025年のモデルコンテキストプロトコルセキュリティ市場で23.71%を占め、ITおよび通信業界は2031年までに37.62%のCAGRで成長する見込みです。
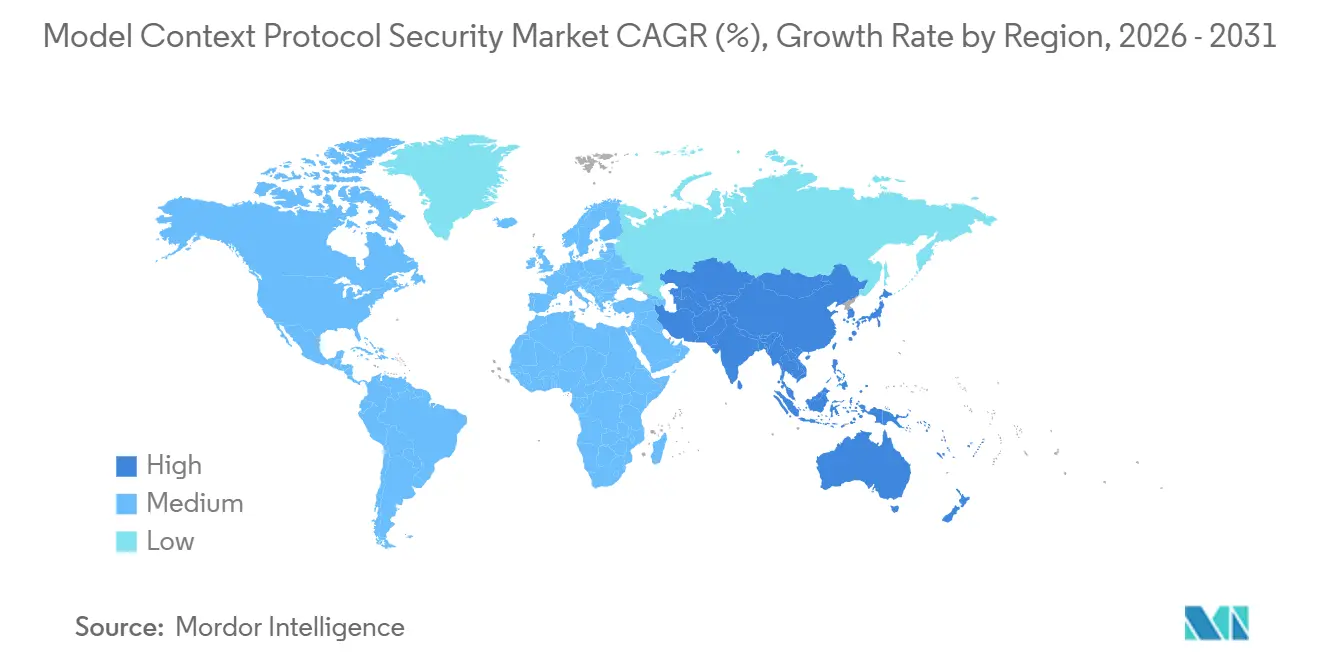
- 地域別では、北米が2025年のモデルコンテキストプロトコルセキュリティ市場の39.16%を占め、アジア太平洋地域は2031年までに36.53%のCAGRで成長する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 企業によるMCP採用がコントロールサーフェスを拡大 | +6.2% | グローバル | 短期(2年以内) |
| エージェンティックワークフローとツールチェーニングの成長 | +5.5% | グローバル | 短期(2年以内) |
| OAuth 2.1および企業認可要件の義務化 | +4.8% | グローバル(北米・欧州で早期成果) | 短期(2年以内) |
| MCPサーバーサプライチェーンエクスポージャーの増大 | +4.1% | グローバル | 中期(2~4年) |
| シャドーMCPディスカバリーとガバナンスニーズの高まり | +3.9% | 北米・欧州 | 中期(2~4年) |
| 追跡可能なAIアクションに対する規制上の要求 | +3.2% | 欧州・アジア太平洋 | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
企業によるMCP採用がコントロールサーフェスを拡大
企業におけるMCPの展開により、セキュリティチームが管理すべきシステムの範囲が拡大しています。Palo Alto Networksは2026年4月にPortkeyの買収を発表した際、企業の81%がAIエージェントのパイロットまたは展開を行っていると報告しました。[1]Palo Alto Networks、「Palo Alto Networks、AIエージェント台頭を保護するためPortkeyを買収へ」、Palo Alto Networks、paloaltonetworks.com 接続された各MCPサーバーは、ツールコールの傍受、認証情報の漏洩、プロンプトインジェクションの機会をもたらす可能性があり、セキュリティチームがインベントリ管理すべき接続を追加することになります。複数のサーバーが同じクライアントセッションを使用し、共通の認証情報や共有コンテキストに依存している場合、これらのリスクは複合的に増大する可能性があります。米国国家安全保障局は2026年6月のMCPガイダンスにおいて、安全でないコンテキストシリアライゼーション、アクセスコントロールの欠如、不十分な監査ログを設計上の懸念事項として特定しました。以前は限られたAPIコネクションのセットをレビューしていたセキュリティチームは、一貫したレビュープロセスなしに開発グループが展開した多数のMCPサーバーに直面する可能性があります。MCP採用とガバナンス成熟度の間のギャップが、モデルコンテキストプロトコルセキュリティ市場全体での継続的な需要を支えています。
エージェンティックークフローとツールチェーニングの成長
マルチエージェントワークフローは、従来の企業コントロールが常に解決するとは限らない認可上の問題を生み出します。オーケストレーターはサブエージェントに作業を委任し、そのサブエージェントがMCPツールを呼び出すことができるため、実効的な権限の特定が困難になり、説明責任が間接的になります。OWASPはMCPセキュリティガイダンスにおいて、混乱した代理人問題および関連する認可の弱点を特定しています。[2]OWASP Foundation、「MCP09:2025 - シャドーMCPサーバー」、OWASP MCP Top 10、owasp.org ツールチェーニングはまた、クロスサーバーのデータ移動やセッション終了後の永続化を通じてエクスポージャーを拡大する可能性があります。Palo Alto Networksは2026年5月の買収完了時に、Portkey をAIエージェントトランザクションの集中コントロールプレーンとして位置付けました。このアプローチは、エージント、モデル、ツールのインタラクション全体にわたってアクティビティを追跡する必要性を反映しています。したがって、モニタリング、アナリティクス、監査、インシデントレスポンスのオファリングは、静的ポリシーでは特定できない動作を検出しようとする企業のニーズに応えるため、モデルコンテキストプロトコルセキュリティ市場においてより大きな役割を担っています。
OAuth 2.1および企業認可要件の義務化
MCPの認可要件により、アイデンティティアーキテクチャがデプロイメント決定においてより中心的な位置を占めるようになっています。MCP仕様はリモートサーバーにOAuth 2.1を要求しており、2026年7月のリリース候補では、より強力な発行者検証と、動的クライアント登録からクライアントIDメタデータドキュメントへの移行が説明されています。これらの変更は、以前のアプローチでは完全に対処されていなかったOAuthミックスアップリスクを低減することを目的としています。集中型アイデンティティサービスを使用する企業は、確立されたポリシーをMCPトークンスコーピング要件マッピングする必要があり、特定のリソースに適用される制限も含まれます。また、多様な認証情報パターンにわたって、インタラクティブユーザーと自動化された非ユーザーエージェントを区別する必要があります。この作業は、実装計画を長期化させる場合でも、モデルコンテキストプロトコルセキュリティ市場におけるアイデンティティ、認可、シークレットコントロールへの需要を生み出しています。
MCPサーバーサプライチェーンエクスポージャーの増大
MCPサーバーのサプライチェーンは、ツールコールが本番アプリケーションに到達する前にリスクをもたらす可能性があります。サーバーメタデータには悪意のある命令が含まれている可能性があり、管理されていないサーバーは認証情報を露出させたり、接続されたビジネスシステムへの経路を作成したりする可能性があります。OWASPはシャドーMCPサーバーを独自のリスクカテゴリとして特定しており、これにより認可された接続のインベントリを維持する必要性が強調されています。Salt Securityは2025年11月にMCP Finderを立ち上げ、リポジト、展開済みインフラストラクチャ、SaaS環境全体でのディスカバリーを提供しました。Dockerもまた、キュレートされたサーバー、シークレット分離、プロベナンスチェック、コンテナ化された実行をサプライチェーンエクスポージャーを低減する方法として説明しています。組織は、MCPフットプリント全体にポリシーとモニタリングを一貫して適用できるようになる前に、モデルコンテキストプロトコルセキュリティ市場においてディスカバリーおよびインベントリツールを必要としています。
制約要因の影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 標準の未成熟さとクライアント実装のばらつき | -3.5% | グローバル | 中期(2~4年) |
| アラート疲労と承認摩擦 | -2.1% | グローバル | 短期(2年以内) |
| MCP固有のセキュリティ予算の不足 | -1.8% | 南米・中東・アフリカ | 長期(4年以上) |
| インライン検査におけるパフォーマンスとプライバシーのトレードオフ | -1.4% | 欧州・アジア太平洋 | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
標準の未成熟さとクライアント実装のばらつき
プロトコル仕様とクライアントの動作の違いが、MCPセキュリティコントロールの採用を遅らせる可能性があります。2026年5月に実施された7つの商用MCPクライアントの調査では、5つがツール説明の静的検証を行っておらず、2つが部分的な検証のみを提供していることが判明しました。[3]K. Huang、J. Huang、Q. Tran、A. Milani Fard、「モデルコンテキストプロトコルの脅威モデリングと分析」、MDPI Systems、mdpi.com この調査では、汚染されたツールメタデータが検査なしに言語モデルに到達する可能性があることが判明しました。また、認証情報ファイルへのアクセスやリモートスクリプト実行を含むテストされた4つの攻撃シナリオすべてにわたって、Cursorが安全でないと評価されました。したがって、ゲートウェイコントロールだけではクライアント側の検証ギャップを解消できない可能性があります。2026年7月の仕様ではライフサイクル管理と12ヶ月の廃止ポリシーが導入されましたが、仕様と展開済みクライアント間の整合には時間がかかります。組織はモデルコンテキストプロトコルセキュリティ市場のソリューションを選択する際に、クライアントのエクスポージャーとゲートウェイ機能の両方を考慮する必要があります。
アラート疲労と承認摩擦
アクションごとの承認は、ユーザーが慎重なレビューなしにツールリクエストを繰り返し承認する場合、セキュリティを弱体化させる可能性があります。MCPは、プロトコルレベルですべてのセキュリティ原則を適用するのではなく、多くのセキュリティ結果を実装の選択に依存しています。NSAは2026年6月に、不十分な承認ワークフローをMCPセキュリティの体系的な懸念事項として強調しました。実際の作業環境では、繰り返されるプロンプトが他のタスクと競合し、個々のツールコールへの注意が低下する可能性があります。Proofpointは2026年3月にAIセキュリティ製品を立ち上げ、意図ベースの検出を使用して不必要な中断を減らすエージェントインテグリティフレームワーク搭載しました。これらのアプローチのより広範な採用には、製品開発と企業の再設計サイクルが必要であり、モデルコンテキストプロトコルセキュリティ市場全体での採用が遅れる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
セキュリティ機能別:
ゲートウェイがAIとツールの境界を適用MCPゲートウェイおよびランタイムポリシー適用は、2025年のモデルコンテキストプロトコルセキュリティ市場規模の24.63%を占めました。企業はゲートウェイをモデルに依存しないポイントとして使用し、リクエストを発信するAIクライアントまたはエージェントフレームワークに関わらず、実行前にツールコールを評価します。この位置付けは、エージェントランタイムと外部ツールサーバーの境界を制御する即時のニーズを反映しており、ツールがタスクを完了する前にアクセスポリシーを適用できます。その他の機能領域には、ディスカバリーとインベントリ、セキュリティアセスメントとスキャニング、アイデンティティとシークレットセキュリティ、ツールとコンテキスト保護、サンドボックス化、モニタリングと監査、インシデントレスポンスサービスが含まれます。これらの領域は、ゲートウェイ製品単独では提供できない防御レイヤーをカバーしており、特に脅威が命令、アイデンティティ、ランタイム動作、またはサーバー設定に起因する場合に重要です。
MCPツール・プロンプト・コンテキストセキュリティは2031年までに32.18%のCAGRで成長する見込みです。ゲートウェイコントロールが保有するモデルコンテキストプロトコルセキュリティ市場シェアは、サーバーが提供するツールメタデータに埋め込まれた悪意のある命令からのリスクを排除しません。査読済みの脅威モデリング研究では、ツールポイズニングにDREAD重大度スコア50点満点中50点を割り当て、メタデータ検証の重要性を示しました。ツール説明の整合性とプロンプトインジェクションコントロールはエージェントフレームワーク層で機能し、ゲートウェイはデプロイメントインフラストラクチャ層で機能します。この分離により、コンテキストセキュリティ、モニタリング、監査記録への投資が促進されます。インシデントレスポンスとマネージサービスも、専門的なコントロールを運用する社内チームを持たないミッドマーケット企業のニーズに対応しています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能


デプロイメント別:
クラウドがリードしハイブリッドデプロイメントが台頭クラウドデプロイメントは2025年の支出の59.81%を占めました。初期の需要は、クラウドホスト型エージェントアプリケーションとSaaS接続MCPサーバーを運用する企業チームから生まれました。これらのバイヤーは、別途のセキュリティインフラストラクチャを必要としない製品を好みました。オンプレミスデプロイメントは、医療記録、金融取引、政府機密情報を含む環境に対応しています。そのような環境では、内部ポリシーによりエージェントレベルのインタラクションのクラウド送信が制限される場合があります。
ハイブリッドデプロイメントは2031年までに31.57%のCAGRで成長する見込みです。大規模金融機関や防衛関連組織は、機密性の高いツールコールにはローカル適用を使用し、より広範なMCPエステートにはクラウド管理のディスカバリーと監査機能を使用しています。2026年7月の仕様に記述されたステートレスアーキテクチャは、永続的なサーバー側セッション状態なしにリクエストごとのポリシー評価をサポートします。[4]Model Context Protocol、「2026-07-28 MCP仕様リリース候補」、Model Context Protocolブログ、modelcontextprotocol.io Dockerは、ローカルコンテナがリソース制限付きでサーバーを分離し、中央ポリシー管理がクラウド管理コンソールに接続するパターンを説明しています。ハイブリッドデリバリーのモデルコンテキストプロトコルセキュリティ市場規模は、組織がすべてのワークロードに単一のデプロイメント方法を選択するのではなく、ローカルコントロールと集中可視性の両方を必要とする場合に恩恵を受けます。
組織規模別:
大企業がリードし中小企業が加速大企業は2025年の支出の61.73%を占めました。これらの組織は、多くの本番エージェントデプロイメント、専任のAIエンジニアリングリソース、正式な調達プロセス、およびガバナンス文書化に関するより確立された要件を集中させています。また、多数のエージェントと接続ツールを含む可能性のある複雑な環境全体で、サンドボックス化、アイデンティティコントロール、シークレット管理、モニタリング、監査機能を必要としています。購入決定では、セキュリティプラットフォームの統合、アイデンィティアーキテクチャ、SIEMとの互換性、コンプライアンス文書化が考慮されることが多いです。これらの要件の幅広さが、モデルコンテキストプロトコルセキュリティ市場における大企業の主導的な地位を説明しています。
中小企業は2031年までに33.29%のCAGRで拡大する見込みです。コーディングアシスタントプロバイダーはMCPクライアントをデフォルト機能として含めることができ、ソフトウェアチームが別途のアーキテクチャやセキュリティ上の決定なしに接続性を取得できるようにします。このルートにより、正式なレビュー手順が限られており、専任のAIセキュリティ機能を持たない組織にMCPエクスポージャーが生じる可能性があります。DockerのMCPカタログとツールキットは、デフォルトでセキュリティを必要とするチームのために、キュレートされたサーバー、プロベナンスチェック、シークレット分離、コンテナ化された実行を強調しています。[5]Docker、「MCPセキュリティ:リスク、課題、および軽減方法」、Docker、docker.com 中小企業にサービスを提供するベンダーは、企業ゲートウェイプロバイダーとは異なるアプローチが必要です。製品には、モデルコンテキストプロトコルセキュリティ市場に参入する小規模な技術チームに適した価格設定、統合ニーズ、デプロイメント工数が必要です。
エンドユーザー別:
BFSIが需要を支えITおよび通信が拡大BFSIは2025年のモデルコンテキストプロトコルセキュリティ市場シェアの23.71%を占めました。金融機関は不正検出、顧客オンボーディング、融資判断、取引監視にAIエージェントを展開しており、これらはすべて機密情報と正式な監査要件を伴います。これらの用途では、口座残高の照会と送金の開始などのアクションを区別するアクセスルールが必要です。このニーズが、アイデンティティ、認可、シークレット、コンテンツ検査、データ損失防止コントロールへの需要を支えています。
ITおよび通信業界は2031年までに37.62%のCAGRで成長する見込みです。通信事業者は、コーディングアシスタント、顧客エンゲージメントエージェント、ネットワーク運用ツールを展開しており、MCPをコアインフラストラクチャ環境に導入しています。ヘルスケアおよびライフサイエンス、ならびに政府・公共行政も重要なグループであり、患者または公共システムとのインタラクションの監査証跡が必要です。NSAのガイダンスは公共部門の調達における考慮事項です。エネルギーおよびユーティリティは、誤ったツールクションが安全上の影響を持つ可能性がある運用技術のユースケースに対するコントロールを評価しています。小売・eコマース、輸送・物流、製造、メディア・エンターテインメント、教育は、エージェントデプロイメントが本番環境に移行するにつれて、モデルコンテキストプロトコルセキュリティ市場での支出を増加させる可能性がある初期段階のユーザーです。
地域分析
南北アメリカのモデルコンテキストプロトコルセキュリティ市場
北米は2025年の地域支出の39.16%を占めた。同地域は、エンタープライズAIエージェントの導入集中度が高く、クラウド導入が確立されており、主要なプラットフォームセキュリティベンダーが存する。Amazon Web Servicesは2025年12月にAPI GatewayへのMCPプロキシサポートを追加し、MicrosoftはMCPガバナンスをDefenderおよびPurviewに統合した。これらの取り組みにより、モデルコンテキストプロトコルセキュリティ市場の機能が既存のクラウドインフラストラクチャを通じてよりアクセスしやすくなった。南米は依然として初期段階にあり、ブラジルが金融機関によるエージェント導入のパイロットを主導している。
アジア太平洋地域のモデルコンテキストプロトコルセキュリティ市場
アジア太平洋地域は2031年までに36.53%のCAGRで成長すると予測されている。シンガポールのIMDAは2026年にエージェント型AIガバナンスフレームワークを公表し、MCPサーバーのホワイトリスト登録、サンドボックス制御、および監査ログの整備を求めている。シンガポールのサイバーセキュリティ庁は2026年6月にエージェント型AIシステムのセキュリティ確保に関する補遺を公表し、エンタープライズユーザー向けのライフサイクル管理策を規定した。日本のエンタープライズAI基盤、インドの拡大するITサービスセクター、韓国の半体メーカー、およびオーストラリアの金融サービス機関が地域需要を支えており、シンガポールのガバナンス措置はセキュリティ管理策の調達に明確な根拠を提供している。これらの要因により、アジア太平洋地域はモデルコンテキストプロトコルセキュリティ市場においてより速い成長が見込まれる。
欧州・中東・アフリカ地域のモデルコンテキストプロトコルセキュリティ市場
欧州は、高リスクAIシステムおよび重要インフラ事業者に対するコンプライアンス要件によって形成されている。EU AI法は監査義務を創出し、MCPモニタリングおよび監査ツールへの需要を支えている。NIS2のリスク管理要件は2025年1月より重要インフラ事業者に適用されており、ドイツおよびフランスの企業における調達シグナルを生み出している。中東・アフリカ地域は、スマートシティおよびビジョン2030デジタルトランスフォーメーションプログラムを通じて、アラブ首長国連邦およびサウジアラビアが主導している。MCPセキュリティの専門知識が一部の大規模企業に集中しているため、マネージドセキュリティサービプロバイダーがこの地域における主要な提供チャネルとなっており、外部から提供される管理策がモデルコンテキストプロトコルセキュリティ市場の普及において重要な役割を果たし得る。

競合環境
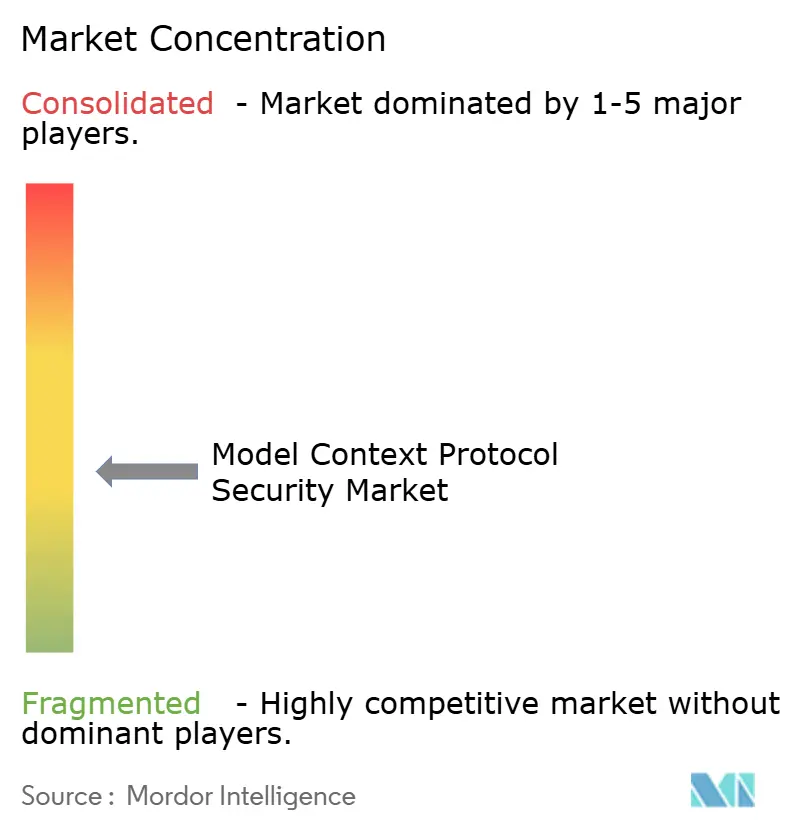
モデルコンテキストプロトコルセキュリティ市場は、ゲートウェイ適用、ディスカバリーとインベントリ、アイデンティティと認可、マネージドサービスにわたって適度に分散しています。プラットフォームベンダーは既存のAPI、クラウド、ゼロトラストセキュリティポートフォリオをMCPコントロールに拡張しており、配布リーチと幅広い企業統合ベースを提供しています。MCP専門のスペシャリストは、プロトコル固有の脅威検出と適用に製品の深みを集中させています。Palo Alto Networksは2026年5月にPortkeyの買収を完了し、AIゲートウェイをPrisma AIRSに統合して企業エージェントの集中コントロールプレーンとしました。[6]Palo Alto Networks、「Palo Alto Networks、AIエージェントを保護するためPortkeyの買収を完了」、Palo Alto Networks、paloaltonetworks.com この取引は、モデルコンテキストプロトコルセキュリティ機能がより広範なセキュリティプラットフォームに吸収される可能性を示しました。
Cloudflareは、MCPサーバーポータルとゲートウェイのデータ損失防止機能を組み合わせた企業向けMCPアーキテクチャを公表しました。この設計はTLS検査済みトラフィックのMCPメソッドヘッダーを検査し、ネットワーク層のコントロールをプロトコル層に拡張します。DockerはコンテナMCPユースケースへの分離とキュレートされたサーバーコントロールを拡張し、Proofpointは2026年3月にエージェントインテグリティフレームワークによる意図ベースの検出を備えたAIセキュリティを立ち上げました。これらの動きは、プロバイダーが買収、プラットフォーム拡張、新しい検出モデルを使用してエージェントとツール間のリスクに対処していることを示しています。また、ベンダーがモデルコンテキストプロトコルセキュリティ市場に参入するために使用するさまざまなルートも反映しています。
新しいツールチェーン攻撃に対する行動分析、サーバープベナンスの暗号検証、専任のMCPコントロールを運用するための社内スタッフが不足しているミッドマーケット組織向けのマネージドサービスにおいて、オープンな機会が残っています。ハードウェア認証による適用アプローチは、特に接続されたサーバーのプロベナンスに対してより強い確信を必要とするバイヤーにとって、エージェントとツールの境界をソフトウェアポリシーエンジンを超えたコントロールサーフェスとして位置付ける可能性があります。初期のMCP専門ベンダーはオープンソースのゲートウェイおよびディスカバリーオファリングを収益化するプレッシャーに直面しており、大規模なプラットフォームプロバイダーは多くのスペシャリストが単独では対抗できない配布スケール、確立された統合チャネル、より広範な既存顧客関係を提供できます。特許出願、開発者エンゲージメント、標準への貢献がモデルコンテキストプロトコルセキュリティ市場における競争上の差別化要因となっており、入手可能な情報では主要企業の合計シェアが提供されていないため、市場シェアデータから正確な集中度指標を導出することはできません。
モデルコンテキストプロトコルセキュリティ業界リーダー
Microsoft Corporation
Docker, Inc.
Palo Alto Networks, Inc.
Proofpoint, Inc.
Lasso Security Ltd.
- *免責事項:主要選手の並び順不同
モデルコンテキストプロトコルセキュリティ市場
- Microsoft Corporation
- Docker, Inc.
- Palo Alto Networks, Inc.
- Proofpoint, Inc.
- Lasso Security Ltd.
- International Business Machines Corporation
- Anthropic PBC
- OpenAI, Inc.
- Invariant Labs GmbH
- Enkrypt AI, Inc.
- Akto Security, Inc.
- TrueFoundry, Inc.
- MintMCP, Inc.
- Lunar.dev Ltd.
- Composio Technologies, Inc.
- Kong Inc.
- Tyk Technologies Ltd.
- Gravitee.io
- Portkey AI, Inc.
- Runlayer, Inc.
- Obot AI, Inc.
- Okta, Inc.
- Cloudflare, Inc.
- Cisco Systems, Inc.
- Google LLC
- Amazon Web Services, Inc.

Recent Industry Developments in モデルコンテキストプロトコルセキュリティ市場
- 2026年8月:CloudflareはゲートウェイにMCPプロトコル検出を導入し、MCPトラフィックをプロトコルヘッダーで分類し、ユニークユーザー数とサーバー数を表示し、不正接続のポリシーベースのブロックを可能にするAIセキュリティダッシュボードを発表しました。MCPサーバーポータルも同時にステートレスMCP 2026-07-28仕様をサポートするよう更新されました。
- 2026年8月:CloudflareはMCPサーバーポータル向けWriteGuardをプライベートベータとしてリリースし、管理者が書き込み可能なツールを分類し、呼び出し前にブロックし、エージェント帰属メタデータを添付し、接続されたMCPサーバー全体の書き込みアクティビティを検査できるようにしました。
- 2026年8月:香港の個人情報保護委員会がエージンティックAIガイダンスを発行し、過去12ヶ月以内にAIエージェント固有のデータ保護要件を公表したEU、英国、スペイン、オランダ、シンガポールの規制当局に加わりました。
- 2026年7月:MCP 2026-07-28仕様がLinux Foundationの指向ファンドであるエージェンティックAIファウンデーションの下で公表され、プロトコルのステートレスコアアーキテクチャを確定し、OIDCデプロイメントとのOAuth認可整合を強化し、SDKメンテナーへの破壊的変更を伴う正式な12ヶ月廃止ポリシーを導入しました。


グローバルモデルコンテキストプロトコルセキュリティ市場レポートの範囲
モデルコンテキストプロトコルセキュリティ市場は、AIエージェントと大規模言語モデルが外部ツール、データソース、企業システムに接続できるようにする標準化された通信層を保護する専門的なセキュリティソリューションで構成されています。これらのセキュリティオファリングは、不正なツール呼び出し、MCPサーバーを通じたプロンプトインジェクション攻撃、モデルコンテキストプロトコル(MCP)接続を介したデータ漏洩、侵害されたMCP統合を通じた権限昇格など、MCP固有の脅威に対処し、AIエージェントが機密データを露出させたり、エージェントとツールのインタラクションワークフローの敵対的な操作を可能にしたりすることなく外部リソースを安全に活用できるよう、MCPトラフック検査、サーバー認証、ツールアクセスガバナンス、接続暗号化、ランタイムモニタリングなどの機能を提供します。
モデルコンテキストプロトコルセキュリティ市場レポートは、セキュリティ機能(MCPディスカバリーとインベントリ、MCPセキュリティアセスメントとスキャニング、MCPゲートウェイおよびランタイムポリシー適用、MCPアイデンティティ・認可・シークレットセキュリティ、MCPツール・プロンプト・コンテキストセキュリティ、MCPサンドボックス化とランタイム分離、MCPモニタリング・アナリティクス・監査、MCPインシデントレスポンスおよびマネージドセキュリティサービス)、デプロイメント(クラウド、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー(政府・公共行政、産業製造、小売・eコマース、輸送・物流、エネルギー・ユーティリティ、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険(BFSI)、その他のエンドユーザー)、地域(北米、南米、欧州、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| MCPディスカバリーとインベントリ |
| MCPセキュリティアセスメントとスキャニング |
| MCPゲートウェイおよびランタイムポリシー適用 |
| MCPアイデンティティ・認可・シークレットセキュリティ |
| MCPツール・プロンプト・コンテキストセキュリティ |
| MCPサンドボックス化とランタイム分離 |
| MCPモニタリング・アナリティクス・監査 |
| MCPインシデントレスポンスおよびマネージドセキュリティサービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 産業製造 |
| 小売・eコマース |
| 輸送・物流 |
| エネルギー・ユーティリティ |
| 石油・ガス |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他のエンドユーザー |
| 北米 | 米国 | |
| カナダ | ||
| キシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
| セキュリティ機能別 | MCPディスカバリーとインベントリ | ||
| MCPセキュリティアセスメントとスキャニング | |||
| MCPゲートウェイおよびランタイムポリシー適用 | |||
| MCPアイデンティティ・認可・シークレットセキュリティ | |||
| MCPツール・プロンプト・コンテキストセキュリティ | |||
| MCPサンドボックス化とランタイム分離 | |||
| MCPモニタリング・アナリティクス・監査 | |||
| MCPインシデントレスポンスおよびマネージドセキュリティサービス | |||
| デプロイメント別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| エンドユーザー別 | 政府・公共行政 | ||
| 産業製造 | |||
| 小売・eコマース | |||
| 輸送・物流 | |||
| エネルギー・ユーティリティ | |||
| 石油・ガス | |||
| ITおよび通信 | |||
| メディア・エンターテインメント | |||
| 教育・研究機関 | |||
| ヘルスケアおよびライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他のエンドユーザー | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| キシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| その他の南米 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| その他の欧州 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| その他のアジア太平洋 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| その他のアフリカ | |||


レポートで回答される主要な質問
モデルコンテキストプロトコルセキュリティ市場規模はどのくらいですか?
モデルコンテキストプロトコルセキュリティ市場規模は2025年に134.24 ミリオン 米ドルと評価され、2026年の169.73 ミリオン 米ドルから2031年には624.46 ミリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは29.76%です。
2031年までの予測成長率はどのくらいですか?
このセクターは2026年から2031年にかけて29.76%のCAGRで成長すると推定されています。
2025年の支出をリードしたセキュリティ機能はどれですか?
MCPゲートウェイおよびランタイムポリシー適用が2025年の支出の24.63%でリードしました。
最も速く成長しているデプロイメントアプローチはどれですか?
ハイブリッドデプロイメントは2031年までに31.57%のCAGRで成長する見込みです。
最も速く成長すると予想されるエンドユーザーグループはどれですか?
ITおよび通信は2031年までに37.62%のCAGRで拡大する見込みです。
最も速く成長すると予想される地域はどこですか?
アジア太平洋地域は2031年までに36.53%のCAGRで成長する見込みです。
最終更新日:



