
Marktgröße und Marktanteil für Model Context Protocol Security
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 169.73 Millionen US-Dollar |
| Marktgröße (2031) | 624.46 Millionen US-Dollar |
| Growth Rate (2026 - 2031) | 29.76 % |
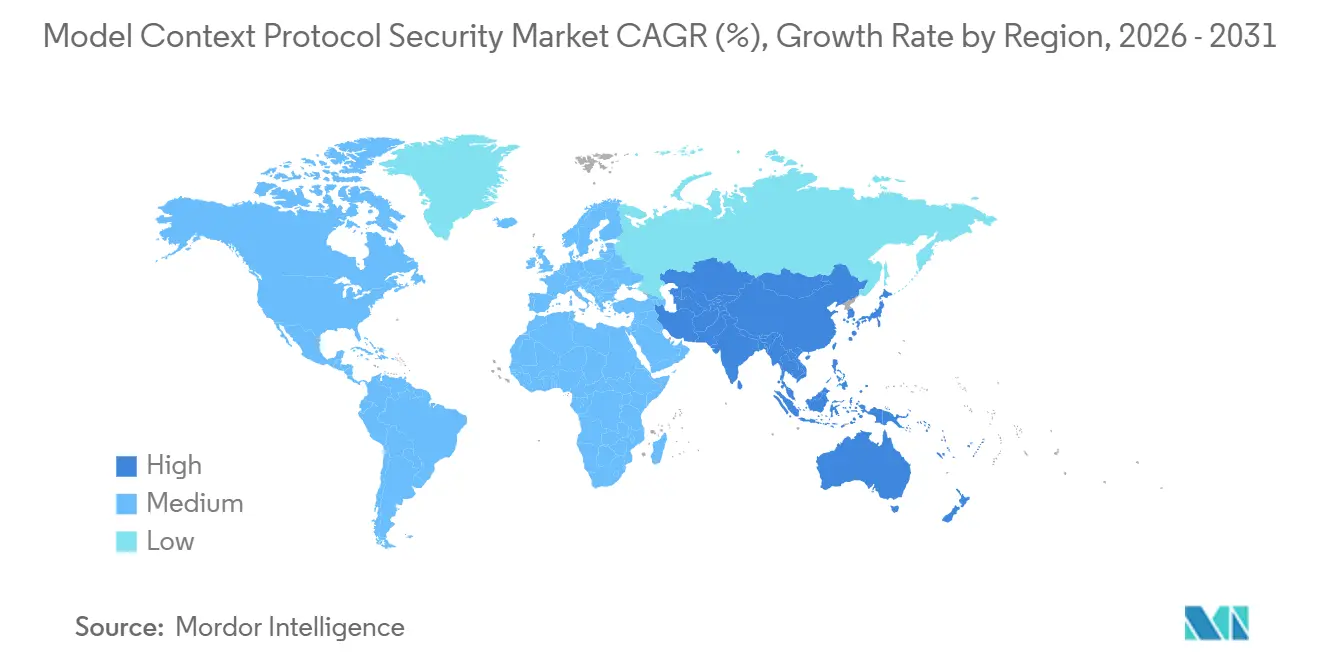
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Model Context Protocol Security von Mordor Intelligence
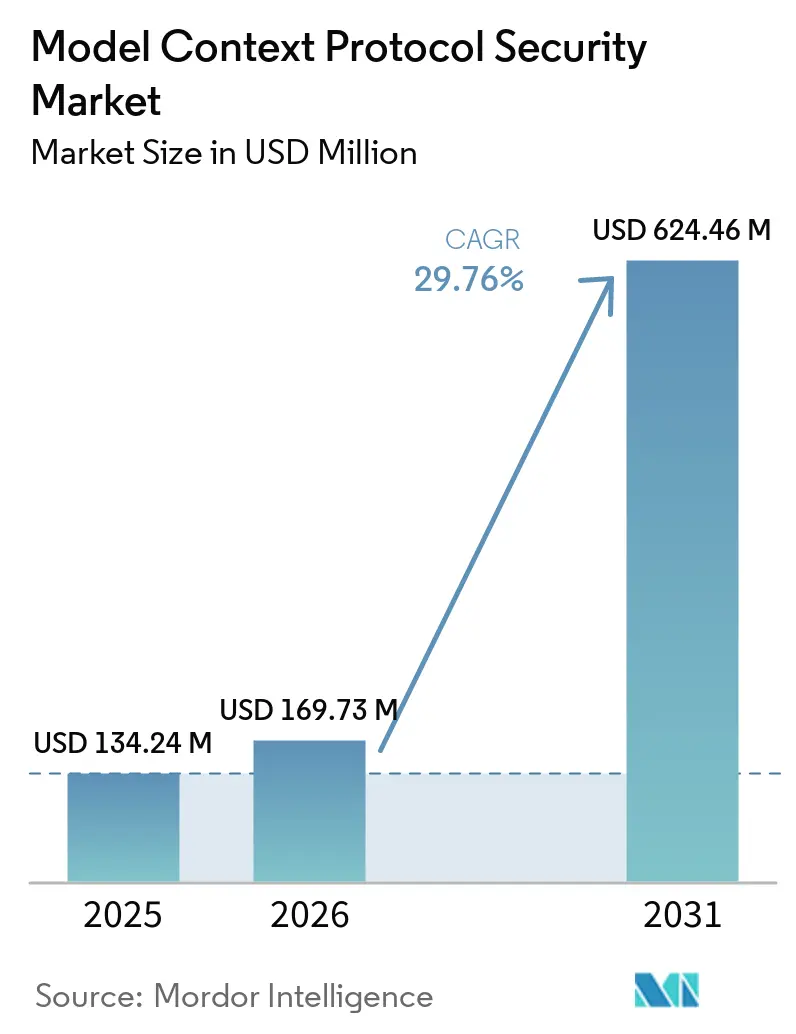
Die Marktgröße für Model Context Protocol Security wurde im Jahr 2025 auf 134,24 Millionen USD geschätzt und soll von 169,73 Millionen USD im Jahr 2026 auf 624,46 Millionen USD bis 2031 wachsen, bei einer CAGR von 29,76 % während des Prognosezeitraums (2026–2031). Die Einführung des Model Context Protocol, kurz MCP, verlagert die Sicherheit von einer nachgeordneten Überlegung hin zu einer operativen Anforderung für KI-Agenten in Unternehmen. Das Protokoll hat die Anzahl der Verbindungen zwischen Sprachmodellen, Agenten, Tools und Datensystemen erweitert und damit den Bedarf an Kontrollen erhöht, die am Punkt der Tool-Ausführung wirken. Käufer konzentrieren sich auf Gateways, Identitätskontrollen, Überwachung und Kontextschutz, da herkömmliche API-Kontrollen nicht jeden MCP-Workflow abdecken. Größere Plattformen erweitern bestehende Cloud- und API-Sicherheitsportfolios, während spezialisierte Anbieter Kontrollen für protokollspezifische Risiken entwickeln. Dieser Markt für Model Context Protocol Security bietet auch Chancen für Anbieter, die Erkennung, Richtliniendurchsetzung, Prüfprotokolle und verwaltete Sicherheitsdienste für Organisationen mit begrenztem internem Fachwissen über globale Bereitstellungen hinweg kombinieren können.
Wichtigste Erkenntnisse des Berichts
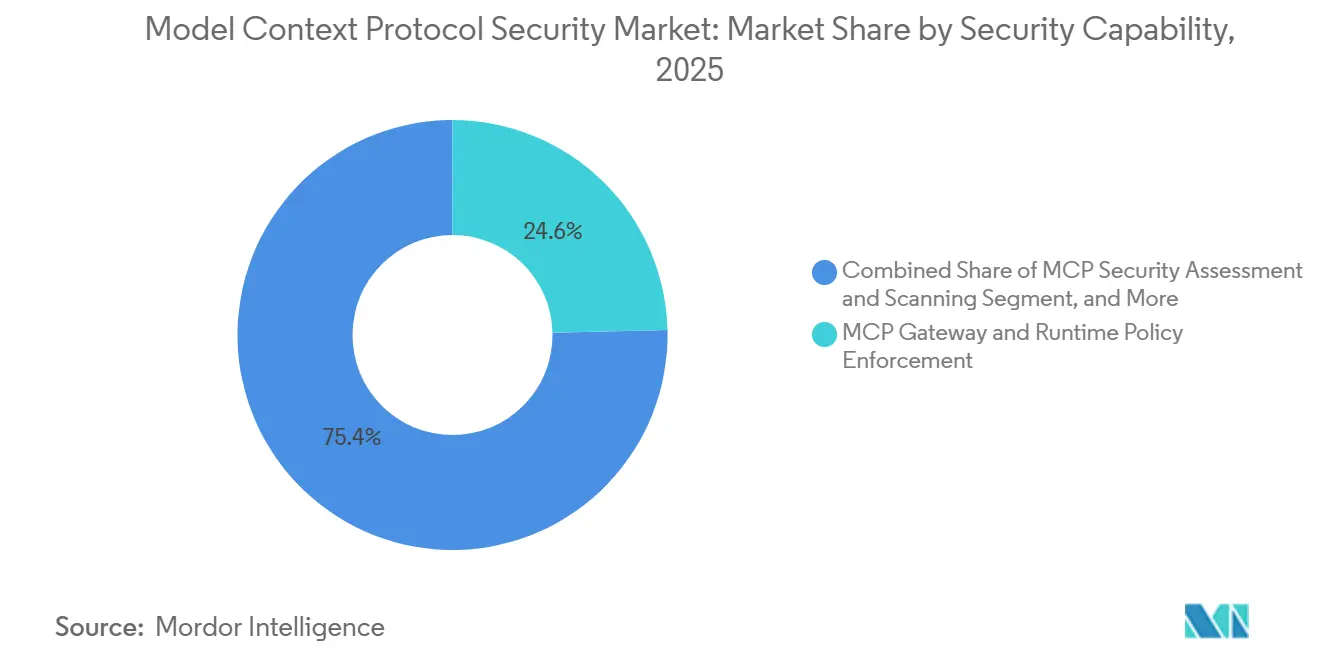
- Nach Sicherheitsfähigkeit entfielen MCP-Gateway und Laufzeit-Richtliniendurchsetzung im Jahr 2025 auf 24,63 % der Ausgaben im Markt für Model Context Protocol Security, während MCP-Tool-, Prompt- und Kontextsicherheit bis 2031 voraussichtlich mit einer CAGR von 32,18 % wachsen wird.
- Nach Bereitstellung entfiel Cloud im Jahr 2025 auf 59,81 % der Ausgaben im Markt für Model Context Protocol Security, während die Hybrid-Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 31,57 % wachsen wird.
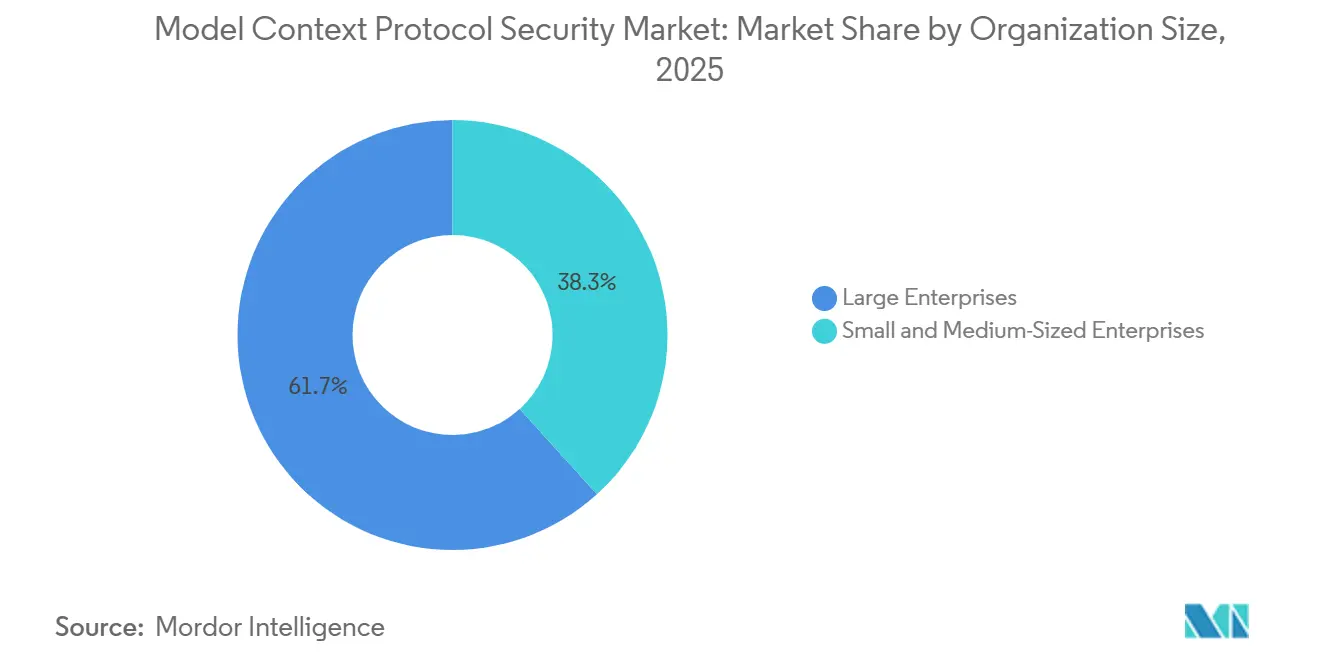
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 61,73 % der Ausgaben, während KMU bis 2031 voraussichtlich mit einer CAGR von 33,29 % wachsen werden.
- Nach Endnutzer hielt BFSI im Jahr 2025 einen Anteil von 23,71 % im Markt für Model Context Protocol Security, während die IT- und Telekommunikationsbranche bis 2031 voraussichtlich mit einer CAGR von 37,62 % wachsen wird.
- Nach Geografie entfiel Nordamerika im Jahr 2025 auf 39,16 % des Marktes für Model Context Protocol Security, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 36,53 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Unternehmensweite MCP-Einführung erweitert die Kontrollfläche | +6.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Wachstum von agentischen Workflows und Tool-Verkettung | +5.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Obligatorische OAuth 2.1- und unternehmensweite Autorisierungsanforderungen | +4.8% | Global, mit frühen Gewinnen in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Exposition der MCP-Server-Lieferkette | +4.1% | Global | Mittelfristig (2–4 Jahre) |
| Wachsender Bedarf an Shadow-MCP-Erkennung und Governance | +3.9% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Regulatorische Nachfrage nach nachverfolgbaren KI-Aktionen | +3.2% | Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Unternehmensweite MCP-Einführung erweitert die Kontrollfläche
Die unternehmensweite MCP-Bereitstellung erweitert den Bereich der Systeme, die Sicherheitsteams verwalten müssen. Palo Alto Networks berichtete, dass 81 % der Unternehmen KI-Agenten pilotierten oder einsetzten, als das Unternehmen im April 2026 seine Portkey-Transaktion ankündigte.[1]Palo Alto Networks, „Palo Alto Networks to Acquire Portkey to Secure the Rise of AI Agents,” Palo Alto Networks, paloaltonetworks.com Jeder verbundene MCP-Server kann Möglichkeiten für Tool-Call-Abfang, Verlust von Anmeldeinformationen oder Prompt-Injection einführen und eine Verbindung hinzufügen, die Sicherheitsteams inventarisieren müssen. Diese Risiken können sich verstärken, wenn mehrere Server dieselbe Client-Sitzung nutzen und auf gemeinsame Anmeldeinformationen oder gemeinsamen Kontext angewiesen sind. Die US-amerikanische National Security Agency identifizierte unsichere Kontextserialisierung, fehlende Zugriffskontrollen und unzureichende Prüfprotokolle als Designbedenken in ihrer MCP-Leitlinie vom Juni 2026. Sicherheitsteams, die früher eine begrenzte Anzahl von API-Verbindungen überprüften, können nun mit vielen MCP-Servern konfrontiert sein, die von Entwicklungsgruppen ohne einen einheitlichen Überprüfungsprozess eingesetzt werden. Die Lücke zwischen MCP-Einführung und Governance-Reife unterstützt die anhaltende Nachfrage im Markt für Model Context Protocol Security.
Wachstum von agentischen Workflows und Tool-Verkettung
Multi-Agenten-Workflows werfen Autorisierungsfragen auf, die herkömmliche Unternehmenskontrollen nicht immer lösen. Ein Orchestrator kann Arbeit an einen Subagenten delegieren, der dann ein MCP-Tool aufruft, wodurch effektive Berechtigungen schwer zu bestimmen und die Verantwortlichkeit weniger direkt ist. OWASP identifiziert das Confused-Deputy-Problem und verwandte Autorisierungsschwächen in seiner MCP-Sicherheitsleitlinie.[2]OWASP Foundation, „MCP09:2025 - Shadow MCP Servers,” OWASP MCP Top 10, owasp.org Tool-Verkettung kann die Exposition auch durch serverübergreifende Datenbewegungen und Persistenz nach dem Ende einer Sitzung erweitern. Palo Alto Networks positionierte Portkey als zentralisierte Steuerungsebene für KI-Agenten-Transaktionen, als die Übernahme im Mai 2026 abgeschlossen wurde. Dieser Ansatz spiegelt die Notwendigkeit wider, Aktivitäten über Agenten-, Modell- und Tool-Interaktionen hinweg zu verfolgen. Überwachungs-, Analyse-, Prüf- und Incident-Response-Angebote haben daher eine größere Rolle im Markt für Model Context Protocol Security, da Unternehmen Verhaltensweisen erkennen möchten, die statische Richtlinien nicht identifizieren.
Obligatorische OAuth 2.1- und unternehmensweite Autorisierungsanforderungen
MCP-Autorisierungsanforderungen machen die Identitätsarchitektur zu einem zentraleren Bestandteil von Bereitstellungsentscheidungen. Die MCP-Spezifikation erfordert OAuth 2.1 für Remote-Server, und ihr Release-Kandidat vom Juli 2026 beschrieb eine stärkere Ausstellervalidierung und eine Abkehr von der dynamischen Client-Registrierung hin zu Client-ID-Metadatendokumenten. Diese Änderungen sollen OAuth-Mix-up-Risiken reduzieren, die frühere Ansätze nicht vollständig adressierten. Unternehmen, die zentralisierte Identitätsdienste nutzen, müssen etablierte Richtlinien auf MCP-Token-Scoping-Anforderungen abbilden, einschließlich der Einschränkungen, die für bestimmte Ressourcen gelten. Sie müssen auch interaktive Benutzer von automatisierten Nicht-Benutzer-Agenten über verschiedene Anmeldeinformationsmuster hinweg unterscheiden. Diese Arbeit schafft Nachfrage nach Identitäts-, Autorisierungs- und Secrets-Kontrollen im Markt für Model Context Protocol Security, auch wenn sie die Implementierungsplanung verlängert.
Zunehmende Exposition der MCP-Server-Lieferkette
MCP-Server-Lieferketten können Risiken einführen, bevor ein Tool-Call eine Produktionsanwendung erreicht. Server-Metadaten können schädliche Anweisungen enthalten, während nicht verwaltete Server Anmeldeinformationen preisgeben oder einen Zugang zu verbundenen Geschäftssystemen schaffen können. OWASP identifiziert Shadow-MCP-Server als eine eigenständige Risikokategorie, was die Notwendigkeit unterstreicht, ein Inventar autorisierter Verbindungen zu pflegen. Salt Security startete MCP Finder im November 2025, um Erkennung über Repositories, bereitgestellte Infrastruktur und SaaS-Umgebungen hinweg bereitzustellen. Docker beschreibt auch kuratierte Server, Secret-Isolierung, Herkunftsprüfungen und containerisierte Ausführung als Möglichkeiten zur Reduzierung der Lieferkettenexposition. Organisationen benötigen Erkennungs- und Inventarisierungstools im Markt für Model Context Protocol Security, bevor sie Richtlinien und Überwachung konsistent über ihren MCP-Fußabdruck hinweg anwenden können.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Unreife Standards und uneinheitliche Client-Implementierungen | -3.5% | Global | Mittelfristig (2–4 Jahre) |
| Alarmmüdigkeit und Genehmigungsreibung | -2.1% | Global | Kurzfristig (≤ 2 Jahre) |
| Begrenzte MCP-spezifische Sicherheitsbudgets | -1.8% | Südamerika, Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Leistungs- und Datenschutz-Kompromisse bei der Inline-Inspektion | -1.4% | Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Unreife Standards und uneinheitliche Client-Implementierungen
Unterschiede zwischen Protokollspezifikationen und Client-Verhalten können die Einführung von MCP-Sicherheitskontrollen verlangsamen. Eine Studie vom Mai 2026 über 7 kommerzielle MCP-Clients ergab, dass 5 keine statische Validierung von Tool-Beschreibungen hatten und 2 nur eine teilweise Validierung boten.[3]K. Huang, J. Huang, Q. Tran und A. Milani Fard, „Model Context Protocol Threat Modeling and Analysis,” MDPI Systems, mdpi.com Die Studie stellte fest, dass vergiftete Tool-Metadaten Sprachmodelle ohne Inspektion erreichen könnten. Sie bewertete Cursor auch in allen 4 getesteten Angriffsszenarien als unsicher, einschließlich solcher mit Zugriff auf Anmeldeinformationsdateien und Remote-Skriptausführung. Gateway-Kontrollen allein können daher clientseitige Validierungslücken ungelöst lassen. Die Spezifikation vom Juli 2026 führte Lebenszyklusmanagement und eine 12-monatige Abschreibungsrichtlinie ein, aber die Angleichung zwischen Spezifikationen und bereitgestellten Clients wird Zeit in Anspruch nehmen. Organisationen müssen sowohl die Client-Exposition als auch die Gateway-Fähigkeiten berücksichtigen, wenn sie eine Lösung im Markt für Model Context Protocol Security auswählen.
Alarmmüdigkeit und Genehmigungsreibung
Genehmigungen pro Aktion können die Sicherheit schwächen, wenn Benutzer Tool-Anfragen wiederholt ohne sorgfältige Prüfung akzeptieren. MCP verlässt sich bei vielen Sicherheitsergebnissen auf Implementierungsentscheidungen, anstatt jedes Sicherheitsprinzip auf Protokollebene durchzusetzen. Die NSA hob schlechte Genehmigungsworkflows im Juni 2026 als systemisches MCP-Sicherheitsproblem hervor. In Arbeitsumgebungen können wiederholte Aufforderungen mit anderen Aufgaben konkurrieren und die Aufmerksamkeit für einzelne Tool-Calls verringern. Proofpoint startete sein KI-Sicherheitsprodukt im März 2026 mit einem Agent Integrity Framework, das absichtsbasierte Erkennung nutzt, um unnötige Unterbrechungen zu reduzieren. Eine breitere Nutzung dieser Ansätze erfordert noch Produktentwicklungs- und Unternehmensumgestaltungszyklen, was die Einführung im Markt für Model Context Protocol Security verzögern kann.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Sicherheitsfähigkeit:
Gateways setzen die KI-Tool-Grenze durchMCP-Gateway und Laufzeit-Richtliniendurchsetzung entfielen im Jahr 2025 auf 24,63 % der Marktgröße für Model Context Protocol Security. Unternehmen nutzen Gateways als modellunabhängigen Punkt zur Bewertung von Tool-Calls vor der Ausführung, unabhängig vom KI-Client oder Agenten-Framework, das eine Anfrage initiiert. Diese Position spiegelt einen unmittelbaren Bedarf wider, die Grenze zwischen Agenten-Laufzeiten und externen Tool-Servern zu kontrollieren, wo Zugriffsrichtlinien angewendet werden können, bevor ein Tool seine Aufgabe abschließt. Weitere Fähigkeitsbereiche umfassen Erkennung und Inventarisierung, Sicherheitsbewertung und -Scanning, Identitäts- und Secrets-Sicherheit, Tool- und Kontextschutz, Sandboxing, Überwachung und Prüfung sowie Incident-Response-Dienste. Diese Bereiche decken Verteidigungsschichten ab, die Gateway-Produkte allein nicht bieten, insbesondere wenn Bedrohungen in Anweisungen, Identitäten, Laufzeitverhalten oder Server-Konfiguration entstehen.
MCP-Tool-, Prompt- und Kontextsicherheit soll bis 2031 mit einer CAGR von 32,18 % wachsen. Der Marktanteil für Model Context Protocol Security, der von Gateway-Kontrollen gehalten wird, eliminiert keine Risiken durch schädliche Anweisungen, die in server-bereitgestellten Tool-Metadaten eingebettet sind. Eine begutachtete Bedrohungsmodellierungsstudie wies Tool-Poisoning einen DREAD-Schweregrad von 50 von 50 zu und zeigte, warum die Validierung von Metadaten wichtig ist. Tool-Beschreibungsintegrität und Prompt-Injection-Kontrollen operieren auf der Agenten-Framework-Ebene, während Gateways auf der Bereitstellungsinfrastruktur-Ebene operieren. Diese Trennung unterstützt Investitionen in Kontextsicherheit, Überwachung und Prüfprotokolle. Incident-Response- und verwaltete Dienste adressieren auch die Bedürfnisse von mittelständischen Unternehmen, die keine internen Teams haben, um spezialisierte Kontrollen zu betreiben.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar


Nach Bereitstellung:
Cloud führt, während Hybrid-Bereitstellung an Bedeutung gewinntCloud-Bereitstellung entfiel im Jahr 2025 auf 59,81 % der Ausgaben. Die frühe Nachfrage kam von Unternehmensteams, die cloud-gehostete Agenten-Anwendungen und SaaS-verbundene MCP-Server betreiben. Diese Käufer bevorzugten Produkte, die eine separate Sicherheitsinfrastruktur vermieden. On-Premises-Bereitstellung adressiert Umgebungen mit Gesundheitsakten, Finanztransaktionen und staatlich klassifizierten Informationen. In diesen Umgebungen kann die interne Richtlinie die Cloud-Übertragung von Agenten-Interaktionen einschränken.
Hybrid-Bereitstellung soll bis 2031 mit einer CAGR von 31,57 % wachsen. Große Finanzinstitute und verteidigungsnahe Organisationen nutzen lokale Durchsetzung für sensible Tool-Calls und cloud-verwaltete Erkennungs- und Prüffunktionen für den weiteren MCP-Bestand. Die zustandslose Architektur, die in der Spezifikation vom Juli 2026 beschrieben wird, unterstützt die Richtlinienbewertung pro Anfrage ohne persistenten serverseitigen Sitzungsstatus.[4]Model Context Protocol, „The 2026-07-28 MCP Specification Release Candidate,” Model Context Protocol Blog, modelcontextprotocol.io Docker beschreibt ein Muster, bei dem lokale Container Server mit Ressourcenlimits isolieren, während das zentrale Richtlinienmanagement mit einer cloud-verwalteten Konsole verbunden ist. Die Marktgröße für Model Context Protocol Security für Hybrid-Bereitstellung profitiert, wenn Organisationen sowohl lokale Kontrolle als auch zentralisierte Sichtbarkeit benötigen, anstatt eine Bereitstellungsmethode für jede Arbeitslast zu wählen.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU beschleunigenGroßunternehmen hielten im Jahr 2025 einen Anteil von 61,73 % der Ausgaben. Diese Organisationen haben viele Produktions-Agenten-Bereitstellungen, dedizierte KI-Engineering-Ressourcen, formale Beschaffungsprozesse und etabliertere Anforderungen an Governance-Dokumentation konzentriert. Sie benötigen auch Sandboxing, Identitätskontrollen, Secrets-Management, Überwachung und Prüffunktionen in komplexen Umgebungen, die viele Agenten und verbundene Tools umfassen können. Ihre Kaufentscheidungen berücksichtigen häufig die Integration von Sicherheitsplattformen, Identitätsarchitektur, SIEM-Kompatibilität und Compliance-Dokumentation. Die Breite dieser Anforderungen erklärt ihre führende Position im Markt für Model Context Protocol Security.
KMU sollen bis 2031 mit einer CAGR von 33,29 % wachsen. Anbieter von Coding-Assistenten können MCP-Clients als Standardfunktion einschließen, sodass Software-Teams Konnektivität ohne eine separate Architektur- oder Sicherheitsentscheidung erwerben können. Dieser Weg kann MCP-Exposition in Organisationen mit begrenzten formalen Überprüfungsverfahren und ohne dedizierte KI-Sicherheitsfunktion schaffen. Dockers MCP-Katalog und Toolkit betonen kuratierte Server, Herkunftsprüfungen, Secret-Isolierung und containerisierte Ausführung für Teams, die standardmäßig Sicherheit benötigen.[5]Docker, „MCP Security: Risks, Challenges, and How to Mitigate,” Docker, docker.com Anbieter, die KMU bedienen, benötigen einen anderen Ansatz als Unternehmens-Gateway-Anbieter. Ihre Produkte benötigen Preisgestaltung, Integrationsanforderungen und Bereitstellungsaufwand, die zu kleineren technischen Teams passen, die in den Markt für Model Context Protocol Security eintreten.
Nach Endnutzer:
BFSI verankert die Nachfrage, während IT und Telekommunikation skaliertBFSI hielt im Jahr 2025 einen Anteil von 23,71 % am Markt für Model Context Protocol Security. Finanzinstitute haben KI-Agenten für Betrugserkennung, Kunden-Onboarding, Kreditentscheidungen und Handelsüberwachung eingesetzt, die alle sensible Informationen und formale Prüferwartungen beinhalten. Diese Anwendungen erfordern Zugriffsregeln, die zwischen Aktionen wie dem Lesen von Kontoständen und dem Initiieren von Überweisungen unterscheiden. Dieser Bedarf unterstützt die Nachfrage nach Identitäts-, Autorisierungs-, Secrets-, Inhaltsinspektion- und Datenverlustpräventionskontrollen.
Die IT- und Telekommunikationsbranche soll bis 2031 mit einer CAGR von 37,62 % wachsen. Telekommunikationsbetreiber setzen Coding-Assistenten, Kundenbindungsagenten und Netzwerkbetriebstools ein, die MCP in Kerninfrastrukturumgebungen einführen. Gesundheitswesen und Biowissenschaften sowie Regierung und öffentliche Verwaltung sind eine weitere wichtige Gruppe, da sie Prüfpfade für Interaktionen mit Patienten- oder öffentlichen Systemen benötigen. Die NSA-Leitlinie ist eine Beschaffungsüberlegung für Bereitstellungen im öffentlichen Sektor. Energie und Versorgungsunternehmen bewerten Kontrollen für Anwendungsfälle in der Betriebstechnologie, bei denen eine fehlerhafte Tool-Aktion Sicherheitsauswirkungen haben kann. Einzelhandel und E-Commerce, Transport und Logistik, Fertigung, Medien und Unterhaltung sowie Bildung sind frühere Nutzer, die die Ausgaben im Markt für Model Context Protocol Security erhöhen können, wenn Agenten-Bereitstellungen in die Produktion übergehen.
Geografische Analyse
Markt für Model Context Protocol Sicherheit in Amerika
Nordamerika hielt 2025 einen Anteil von 39,16 % der regionalen Ausgaben. Die Region wies eine hohe Konzentration an unternehmensweiten KI-Agenten-Deployments, eine etablierte Cloud-Nutzung und bedeutende Plattformsicherheitsanbieter auf. Amazon Web Services fügte im Dezember 2025 MCP-Proxy-Unterstützung zum API Gateway hinzu, während Microsoft die MCP-Governance in Defender und Purview integrierte. Diese Maßnahmen machten die Fähigkeiten des Marktes für Model Context Protocol Sicherheit über bestehende Cloud-Infrastrukturen zugänglicher. Südamerika befand sich noch in einem frühen Stadium, wobei Brasilien bei Pilotprojekten für Agenten-Deployments in Finanzinstituten führend war.
Markt für Model Context Protocol Sicherheit im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 36,53 % wachsen. Singapurs IMDA veröffentlichte 2026 einen Governance-Rahmen für agentische KI, der MCP-Server-Whitelisting, Sandbox-Kontrollen und Audit-Protokollierung vorsieht. Die Cyber Security Agency of Singapore veröffentlichte im Juni 2026 ihr Addendum zur Absicherung agentischer KI-Systeme und legte darin Lebenszykluskontrollen für Unternehmensnutzer fest. Die unternehmensweite KI-Basis Japans, Indiens wachsender IT-Dienstleistungssektor, die Halbleiterhersteller Südkoreas und die Finanzdienstleistungsorganisationen Australiens stützen die regionale Nachfrage, während Singapurs Governance-Maßnahmen eine klare Beschaffungsgrundlage für Sicherheitskontrollen schaffen. Diese Faktoren positionieren den asiatisch-pazifischen Raum für ein schnelleres Wachstum im Markt für Model Context Protocol Sicherheit.
Markt für Model Context Protocol Sicherheit in EMEA
Europa wird durch Compliance-Anforderungen für Hochrisiko-KI-Systeme und Betreiber kritischer Infrastrukturen geprägt. Das EU-KI-Gesetz schafft Prüfpflichten, die die Nachfrage nach MCP-Überwachungs- und Audit-Tools unterstützen. Die NIS2-Anforderungen zum Risikomanagement gelten seit Januar 2025 für Betreiber kritischer Infrastrukturen und erzeugen Beschaffungssignale bei deutschen und französischen Unternehmen. Der Nahe Osten und Afrika wird von den Vereinigten Arabischen Emiraten und Saudi-Arabien durch Smart-City- und Vision-2030-Programme zur digitalen Transformation angeführt. Anbieter verwalteter Sicherheitsdienstleistungen sind der wichtigste Lieferkanal in dieser Region, da MCP-Sicherheitsexpertise nach wie vor auf eine begrenzte Anzahl größerer Unternehmen konzentriert ist, was extern bereitgestellte Kontrollen für die Marktdurchdringung im Bereich Model Context Protocol Sicherheit bedeutsam machen kann.

Wettbewerbslandschaft
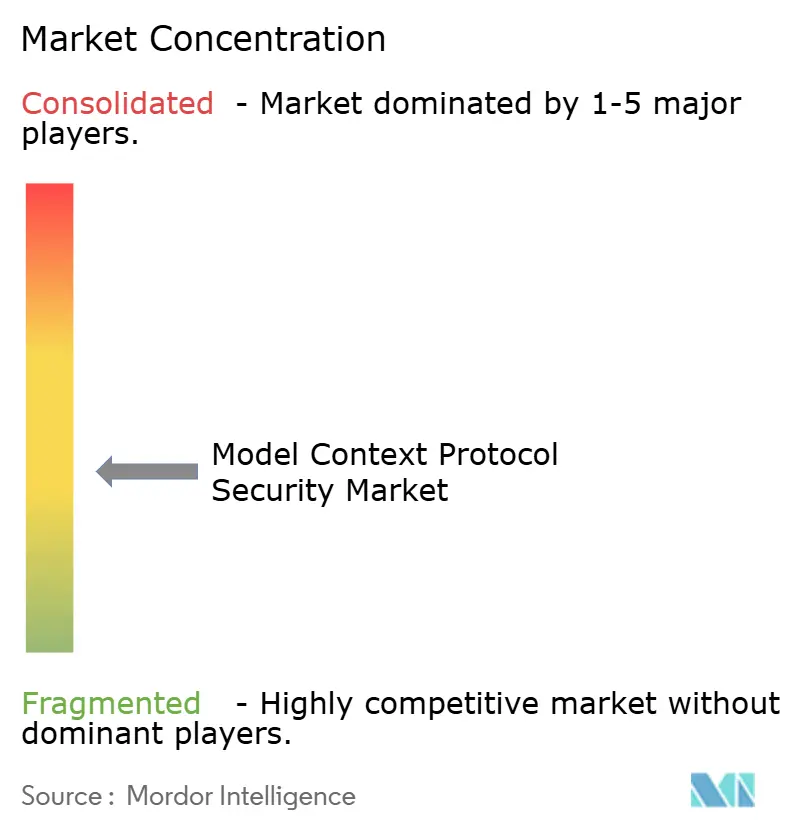
Der Markt für Model Context Protocol Security ist mäßig fragmentiert über Gateway-Durchsetzung, Erkennung und Inventarisierung, Identität und Autorisierung sowie verwaltete Dienste. Plattformanbieter erweitern bestehende API-, Cloud- und Zero-Trust-Sicherheitsportfolios in MCP-Kontrollen und erhalten damit Vertriebsreichweite und eine breite Basis an Unternehmensintegrationen. MCP-native Spezialisten haben eine fokussierte Produkttiefe bei protokollspezifischer Bedrohungserkennung und -durchsetzung. Palo Alto Networks schloss seine Portkey-Übernahme im Mai 2026 ab und integrierte das KI-Gateway in Prisma AIRS als zentralisierte Steuerungsebene für Unternehmensagenten.[6]Palo Alto Networks, „Palo Alto Networks Completes Acquisition of Portkey to Secure AI Agents,” Palo Alto Networks, paloaltonetworks.com Die Transaktion zeigte, dass Fähigkeiten im Bereich Model Context Protocol Security in breitere Sicherheitsplattformen integriert werden können.
Cloudflare veröffentlichte eine Unternehmens-MCP-Architektur, die MCP-Server-Portale mit Gateway-Datenverlustpräventionsfähigkeiten kombinierte. Das Design untersucht MCP-Methoden-Header im TLS-inspizierten Datenverkehr und erweitert Netzwerkschichtkontrollen auf die Protokollschicht. Docker hat containerisierte Isolierung und kuratierte Server-Kontrollen auf MCP-Anwendungsfälle ausgeweitet, während Proofpoint im März 2026 KI-Sicherheit mit absichtsbasierter Erkennung durch sein Agent Integrity Framework startete. Diese Schritte zeigen, dass Anbieter Übernahmen, Plattformerweiterungen und neue Erkennungsmodelle nutzen, um Agenten-zu-Tool-Risiken zu adressieren. Sie spiegeln auch die verschiedenen Wege wider, die Anbieter nutzen, um in den Markt für Model Context Protocol Security einzutreten.
Offene Chancen bestehen in der Verhaltensanalyse für neue Tool-Chain-Angriffe, kryptografischer Verifizierung der Server-Herkunft und verwalteten Diensten für mittelständische Organisationen, denen das interne Personal fehlt, um dedizierte MCP-Kontrollen zu betreiben. Hardware-attestierte Durchsetzungsansätze könnten die Agenten-zu-Tool-Grenze als Kontrollfläche jenseits einer Software-Richtlinien-Engine positionieren, insbesondere wenn Käufer ein stärkeres Vertrauen in die Herkunft verbundener Server benötigen. Frühe MCP-native Anbieter stehen unter Druck, Open-Source-Gateway- und Erkennungsangebote zu monetarisieren, während größere Plattformanbieter Vertriebsskalierung, etablierte Integrationskanäle und eine breitere Basis bestehender Kundenbeziehungen anbieten können, die viele Spezialisten allein nicht erreichen können. Patentanmeldungen, Entwicklerengagement und Standardbeiträge werden zu Wettbewerbsdifferenzierern im Markt für Model Context Protocol Security, und die verfügbaren Informationen liefern keinen kombinierten Anteil für führende Unternehmen, sodass ein präzises Konzentrationsmaß nicht aus Marktanteilsdaten abgeleitet werden kann.
Marktführer im Bereich Model Context Protocol Security
Microsoft Corporation
Docker, Inc.
Palo Alto Networks, Inc.
Proofpoint, Inc.
Lasso Security Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Model Context Protocol Sicherheit
- Microsoft Corporation
- Docker, Inc.
- Palo Alto Networks, Inc.
- Proofpoint, Inc.
- Lasso Security Ltd.
- International Business Machines Corporation
- Anthropic PBC
- OpenAI, Inc.
- Invariant Labs GmbH
- Enkrypt AI, Inc.
- Akto Security, Inc.
- TrueFoundry, Inc.
- MintMCP, Inc.
- Lunar.dev Ltd.
- Composio Technologies, Inc.
- Kong Inc.
- Tyk Technologies Ltd.
- Gravitee.io
- Portkey AI, Inc.
- Runlayer, Inc.
- Obot AI, Inc.
- Okta, Inc.
- Cloudflare, Inc.
- Cisco Systems, Inc.
- Google LLC
- Amazon Web Services, Inc.

Recent Industry Developments in Markt für Model Context Protocol Sicherheit
- August 2026: Cloudflare führte MCP-Protokollerkennung in Gateway ein und stellte ein KI-Sicherheits-Dashboard vor, das MCP-Datenverkehr nach Protokoll-Headern klassifiziert, eindeutige Benutzer- und Server-Anzahlen anzeigt und richtlinienbasierte Sperrung nicht autorisierter Verbindungen ermöglicht. MCP-Server-Portale wurden gleichzeitig aktualisiert, um die zustandslose MCP-Spezifikation 2026-07-28 zu unterstützen.
- August 2026: Cloudflare veröffentlichte WriteGuard für MCP-Server-Portale in der privaten Beta-Phase, das Administratoren ermöglicht, schreibfähige Tools zu klassifizieren, vor der Aufrufung zu sperren, Agenten-Attributionsmetadaten anzuhängen und Schreibaktivitäten über verbundene MCP-Server hinweg zu inspizieren.
- August 2026: Das Büro des Datenschutzbeauftragten für personenbezogene Daten in Hongkong veröffentlichte Leitlinien für agentische KI und schloss sich damit EU-, UK-, spanischen, niederländischen und singapurischen Regulierungsbehörden an, die innerhalb der vorangegangenen 12 Monate KI-agenten-spezifische Datenschutzerwartungen veröffentlicht hatten.
- Juli 2026: Die MCP-Spezifikation 2026-07-28 wurde unter der Agentic AI Foundation, einem von der Linux Foundation geleiteten Fonds, veröffentlicht und finalisierte die zustandslose Kernarchitektur des Protokolls, stärkte die OAuth-Autorisierungsausrichtung mit OIDC-Bereitstellungen und führte eine formale 12-monatige Abschreibungsrichtlinie mit grundlegenden Änderungen für SDK-Betreuer ein.


Berichtsumfang des globalen Marktes für Model Context Protocol Security
Der Markt für Model Context Protocol Security umfasst spezialisierte Sicherheitslösungen, die die standardisierte Kommunikationsschicht schützen und KI-Agenten sowie großen Sprachmodellen ermöglichen, sich mit externen Tools, Datenquellen und Unternehmenssystemen zu verbinden. Diese Sicherheitsangebote adressieren MCP-spezifische Bedrohungen, einschließlich unbefugter Tool-Aufrufung, Prompt-Injection-Angriffe über MCP-Server, Datenexfiltration über Model Context Protocol (MCP)-Verbindungen und Privilegienerweiterung durch kompromittierte MCP-Integrationen, und bieten Fähigkeiten wie MCP-Datenverkehrsinspektion, Server-Authentifizierung, Tool-Zugangs-Governance, Verbindungsverschlüsselung und Laufzeitüberwachung, um sicherzustellen, dass KI-Agenten externe Ressourcen sicher nutzen können, ohne sensible Daten preiszugeben oder eine gegnerische Manipulation des Agenten-Tool-Interaktions-Workflows zu ermöglichen.
Der Marktbericht für Model Context Protocol Security ist segmentiert nach Sicherheitsfähigkeit (MCP-Erkennung und Inventarisierung, MCP-Sicherheitsbewertung und -Scanning, MCP-Gateway und Laufzeit-Richtliniendurchsetzung, MCP-Identität, Autorisierung und Secrets-Sicherheit, MCP-Tool-, Prompt- und Kontextsicherheit, MCP-Sandboxing und Laufzeitsiolierung, MCP-Überwachung, Analyse und Prüfung sowie MCP-Incident-Response und verwaltete Sicherheitsdienste), Bereitstellung (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzer (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| MCP-Erkennung und Inventarisierung |
| MCP-Sicherheitsbewertung und -Scanning |
| MCP-Gateway und Laufzeit-Richtliniendurchsetzung |
| MCP-Identität, Autorisierung und Secrets-Sicherheit |
| MCP-Tool-, Prompt- und Kontextsicherheit |
| MCP-Sandboxing und Laufzeitsiolierung |
| MCP-Überwachung, Analyse und Prüfung |
| MCP-Incident-Response und verwaltete Sicherheitsdienste |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Endnutzer |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Sicherheitsfähigkeit | MCP-Erkennung und Inventarisierung | ||
| MCP-Sicherheitsbewertung und -Scanning | |||
| MCP-Gateway und Laufzeit-Richtliniendurchsetzung | |||
| MCP-Identität, Autorisierung und Secrets-Sicherheit | |||
| MCP-Tool-, Prompt- und Kontextsicherheit | |||
| MCP-Sandboxing und Laufzeitsiolierung | |||
| MCP-Überwachung, Analyse und Prüfung | |||
| MCP-Incident-Response und verwaltete Sicherheitsdienste | |||
| Nach Bereitstellung | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen | |||
| Nach Endnutzer | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Sonstige Endnutzer | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Model Context Protocol Security?
Die Marktgröße für Model Context Protocol Security wurde im Jahr 2025 auf 134,24 Millionen USD geschätzt und soll von 169,73 Millionen USD im Jahr 2026 auf 624,46 Millionen USD bis 2031 wachsen, bei einer CAGR von 29,76 % während des Prognosezeitraums (2026–2031).
Welche Wachstumsrate wird bis 2031 prognostiziert?
Der Sektor soll von 2026 bis 2031 mit einer CAGR von 29,76 % wachsen.
Welche Sicherheitsfähigkeit führte die Ausgaben im Jahr 2025 an?
MCP-Gateway und Laufzeit-Richtliniendurchsetzung führten mit 24,63 % der Ausgaben im Jahr 2025.
Welcher Bereitstellungsansatz wächst am schnellsten?
Hybrid-Bereitstellung soll bis 2031 mit einer CAGR von 31,57 % wachsen.
Welche Endnutzergruppe soll am schnellsten wachsen?
IT und Telekommunikation soll bis 2031 mit einer CAGR von 37,62 % wachsen.
Welche Region soll am schnellsten wachsen?
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 36,53 % wachsen.
Seite zuletzt aktualisiert am:



