
Tamanho e Participação do Mercado de Plataforma de Gerenciamento de Identidade de Máquina
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
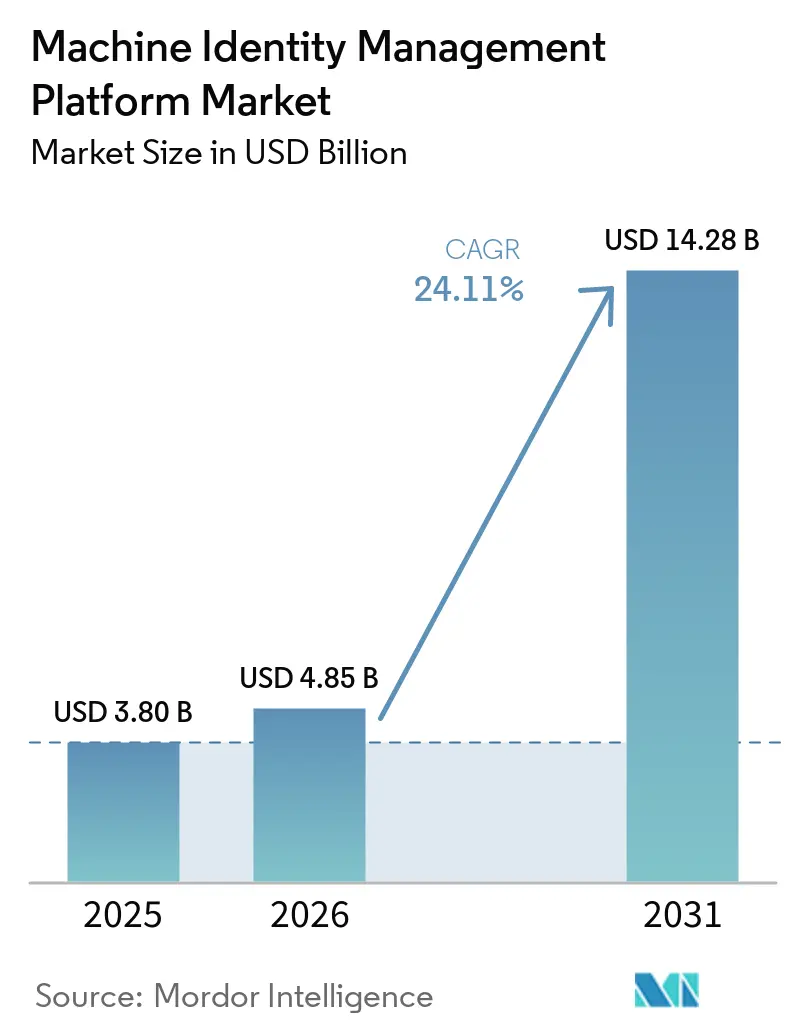
| Tamanho do Mercado (2026) | 4.85 Bilhões de dólares |
| Tamanho do Mercado (2031) | 14.28 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 24.11 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Plataforma de Gerenciamento de Identidade de Máquina pela Mordor Intelligence
O tamanho do Mercado de Plataforma de Gerenciamento de Identidade de Máquina está projetado para expandir de 3,80 bilhões de USD em 2025 e 4,85 bilhões de USD em 2026 para 14,28 bilhões de USD até 2031, registrando um CAGR de 24,11% entre 2026 e 2031. O mercado de gerenciamento de identidade de máquina está sendo moldado pelo rápido aumento de identidades não humanas em aplicações em nuvem, APIs, contêineres e fluxos de trabalho automatizados. Períodos de validade mais curtos de certificados TLS estão tornando a descoberta, renovação e revogação automatizadas mais importantes para organizações que gerenciam certificados em escala. Os programas de confiança zero também estão movendo a autenticação de máquinas de uma tarefa restrita de PKI para um requisito de segurança mais amplo. Os fornecedores estão respondendo ao reunir o gerenciamento do ciclo de vida de certificados, o gerenciamento de segredos, a identidade de carga de trabalho e os controles de agentes de IA em plataformas mais unificadas. A capacidade de implementação permanece importante porque a propriedade fragmentada e a expertise limitada em PKI podem atrasar a realização dos benefícios de uma aquisição de plataforma.
Principais Conclusões do Relatório
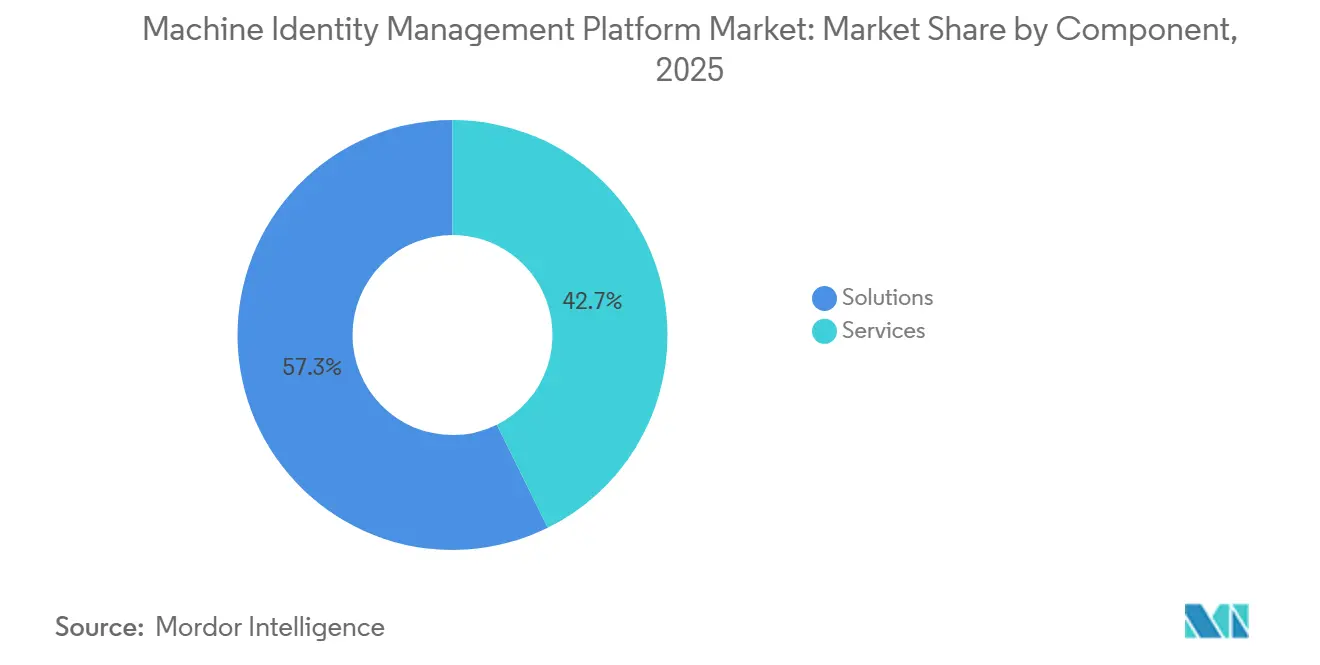
- Por componente, as soluções detinham 57,31% de participação no mercado de gerenciamento de identidade de máquina em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 24,51% até 2031
- Por tipo de identidade, as identidades de aplicações e serviços representaram 28,53% de participação no mercado de gerenciamento de identidade de máquina em 2025, enquanto as identidades de agentes de IA estão projetadas para expandir a um CAGR de 25,51% até 2031.
- Por modo de implantação, a implantação baseada em nuvem detinha 48,18% de participação em 2025, enquanto a implantação híbrida está projetada para expandir a um CAGR de 24,71% até 2031.
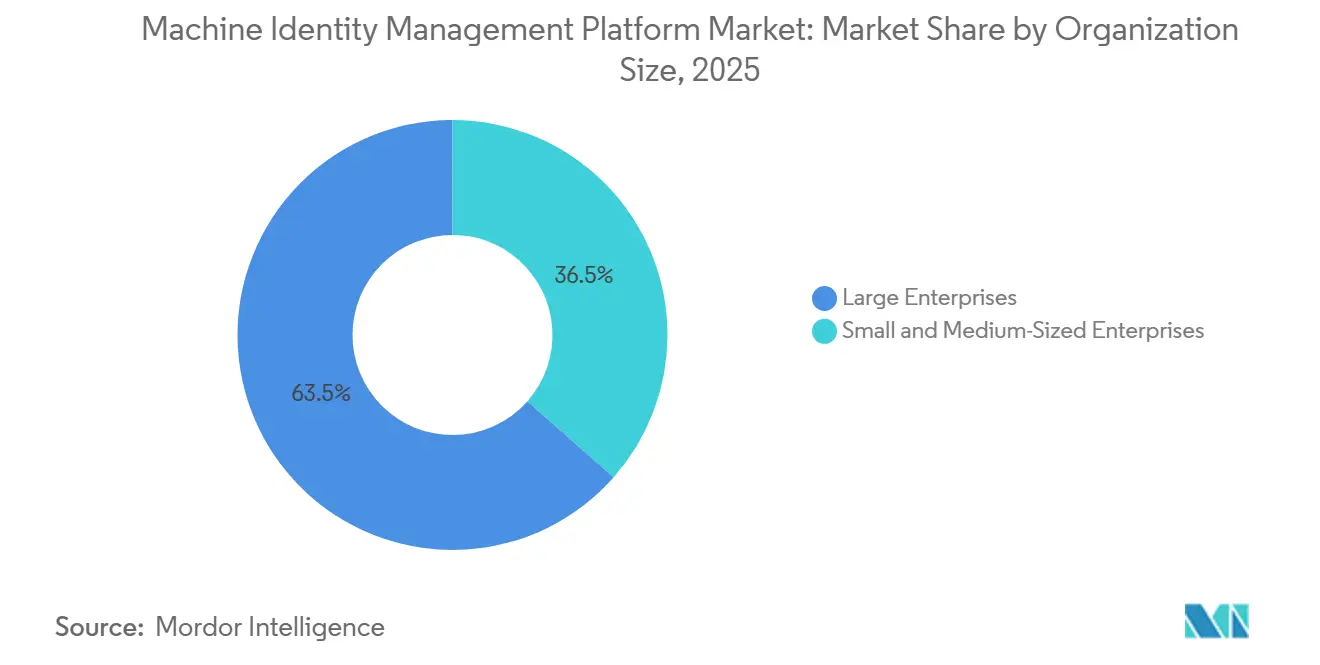
- Por tamanho da organização, as grandes empresas comandavam 63,49% de participação em 2025, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 24,47% até 2031.
- Por setor do usuário final, o BFSI representou 23,64% do tamanho do mercado de gerenciamento de identidade de máquina em 2025, enquanto tecnologia da informação e telecomunicações estão projetadas para expandir a um CAGR de 25,69% até 2031.
- Por geografia, a América do Norte representou 43,77% do tamanho do mercado de gerenciamento de identidade de máquina em 2025, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 25,09% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Plataforma de Gerenciamento de Identidade de Máquina
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão de Cargas de Trabalho Nativas em Nuvem e APIs | +4.8% | Global, concentrado na América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Adoção de Confiança Zero para Acesso Máquina a Máquina | +4.2% | América do Norte e Europa, expandindo para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Redução da Vida Útil dos Certificados e Requisitos de Renovação Automatizada | +3.6% | Global, com ganhos iniciais de conformidade na América do Norte e Europa | Médio prazo (2-4 anos) |
| Proliferação de Agentes de IA e Fluxos de Trabalho Autônomos | +3.2% | Global, com adoção inicial na América do Norte e rápida expansão na Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Governança de Identidade de Máquina para Cadeias de Suprimento de Software | +2.1% | América do Norte e Europa, com expansão na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Prontidão para Criptografia Pós-Quântica e Programas de Agilidade Criptográfica | +1.8% | Global, com ganhos iniciais na América do Norte, Alemanha e Japão | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Expansão de Cargas de Trabalho Nativas em Nuvem e APIs Impulsiona a Demanda por Credenciais
Os designs nativos em nuvem criam identidades de máquina a uma taxa muito mais rápida do que os sistemas tradicionais de data center. Cada microsserviço, contêiner, função sem servidor e endpoint de API precisa de uma identidade criptográfica distinta para comunicação autenticada. Os ambientes multinuvem aumentam esse requisito porque cada ambiente pode usar ferramentas e políticas diferentes. A IBM introduziu o gerenciamento de identidade de máquina como uma disciplina dedicada dentro de seu portfólio de gerenciamento de identidade e acesso em 2026, com foco em descoberta, emissão, renovação e revogação automatizadas.[1]IBM, "Apresentando o Gerenciamento de Identidade de Máquina para Fortalecer o IAM para Identidades Não Humanas," IBM, ibm.com. A proliferação de APIs também pode deixar chaves de API e tokens OAuth fora da visibilidade da equipe de segurança quando as equipes de desenvolvimento as criam de forma independente. O mercado de gerenciamento de identidade de máquina, portanto, se beneficia tanto de um maior volume de credenciais quanto da necessidade de fechar a lacuna de visibilidade resultante.
A Adoção de Confiança Zero Redefine a Autenticação Máquina a Máquina
A confiança zero exige verificação para cada conexão, independentemente de onde essa conexão se origina. Esse princípio se aplica diretamente ao tráfego máquina a máquina, que suporta grande parte da atividade nas redes corporativas. O padrão SPIFFE e SPIRE mantido pela Cloud Native Computing Foundation suporta identidades de carga de trabalho por meio de SVIDs criptográficos de curta duração e atestação contínua para contêineres e máquinas virtuais. A Corsha recebeu um contrato IDIQ de fonte única de 50 milhões de USD da Agência de Logística de Defesa dos EUA em 2025 para conectividade de confiança zero em sistemas operacionais críticos. Essa atividade mostra que a autenticação de máquinas está se tornando relevante em ambientes de defesa, serviços públicos e manufatura que historicamente dependiam mais fortemente da segmentação de rede, estendendo o mercado de gerenciamento de identidade de máquina além dos projetos tradicionais de PKI corporativa.
A Compressão do Tempo de Vida dos Certificados Cria um Imperativo de Automação
O processo de votação do CA/Browser Forum reduz a validade dos certificados TLS de 398 dias para 200 dias, depois 100 dias e, eventualmente, 47 dias até 2029. Os processos de renovação manual tornam-se difíceis de sustentar quando os inventários de certificados são grandes e os ciclos de renovação são curtos, apoiando o mercado de gerenciamento de identidade de máquina onde a automação substitui práticas de renovação dispersas. Um estudo Ponemon-Sullivan de 2026 relatou uma média de 114.591 certificados internos sob gerenciamento, o que destaca o ônus operacional dos fluxos de trabalho manuais. A orientação do NIST sobre gerenciamento de certificados de servidor TLS identifica o gerenciamento automatizado de certificados como um controle fundamental. As organizações que operam com múltiplas autoridades certificadoras também precisam gerenciar a descoberta, renovação e implantação em múltiplas APIs. Esse requisito apoia a adoção do gerenciamento de identidade de máquina tanto em grandes organizações quanto em pequenas e médias empresas.
A Proliferação de Agentes de IA e Fluxos de Trabalho Autônomos Abre uma Superfície de Identidade Não Governada
Os agentes de IA que trabalham em sistemas corporativos precisam de identidades verificáveis e credenciais de curta duração vinculadas a tarefas específicas. Muitos programas existentes de gerenciamento de identidade e acesso não foram projetados para esse tipo de atividade autônoma. A Cloud Security Alliance relatou em 2026 que mais de 16% das organizações não rastreiam a criação de identidades relacionadas à IA. A OWASP identificou falhas de identidade e autorização em 8 dos 10 riscos mais bem classificados em seu Top 10 de dezembro de 2025 para Aplicações Agênticas. A Coalizão para IA Segura afirmou que cada agente de IA precisa de uma identidade distinta e verificável vinculada ao seu código e versão do modelo. O mercado de gerenciamento de identidade de máquina está, consequentemente, expandindo-se em direção a controles que podem governar identidades de agentes juntamente com certificados, chaves de API e segredos.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| PKI Legada Fragmentada e Ferramentas de Segredos | -2.8% | Global, mais agudo na América do Norte e Europa entre grandes empresas | Médio prazo (2-4 anos) |
| Escassez de Especialistas em PKI e Identidade de Máquina | -2.1% | Global, mais grave na Ásia-Pacífico e mercados emergentes | Longo prazo (≥ 4 anos) |
| Ambiguidade de Propriedade entre Engenharia de Plataforma e Equipes de Segurança | -1.6% | Global | Médio prazo (2-4 anos) |
| Falsos Positivos de Identidades de Máquina Efêmeras e Ocultas | -1.0% | Global, concentrado em ambientes nativos em nuvem | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
A PKI Legada Fragmentada e as Ferramentas de Segredos Atrasam a Adoção da Plataforma
Mais de um terço das organizações identificou o custo e o risco da PKI legada como uma barreira primária para proteger credenciais de máquinas em um estudo Ponemon de 2026 citado pela Palo Alto Networks. Grandes organizações frequentemente operam o Microsoft Active Directory Certificate Services, o HashiCorp Vault, armazenamentos de segredos em nuvem e módulos de segurança de hardware de diferentes fornecedores. Essas ferramentas devem ser conectadas a uma camada de governança comum antes que a aplicação automatizada de políticas possa funcionar de forma consistente. O estudo Ponemon-Sullivan descobriu que 53% das organizações ainda usavam métodos manuais ou ad hoc para avaliar a integridade da PKI. O NIST finalizou o FIPS 203, FIPS 204 e FIPS 205 em agosto de 2024, adicionando a migração pós-quântica ao trabalho já necessário para modernizar as operações de PKI.[2]Instituto Nacional de Padrões e Tecnologia, "Padrões de Criptografia Pós-Quântica," Instituto Nacional de Padrões e Tecnologia, nist.gov. O mercado de gerenciamento de identidade de máquina está experimentando uma adoção mais lenta, pois as organizações devem redesenhar a infraestrutura legada enquanto mantêm operações diárias estáveis de certificados.
A Escassez de Especialistas em Identidade de Máquina Limita a Escala do Programa
As organizações normalmente designaram apenas 4 membros da equipe para o gerenciamento de PKI no estudo Ponemon-Sullivan de 2026. Apenas 42% dos entrevistados relataram ter expertise interna suficiente, enquanto 63% terceirizaram operações básicas de certificados para provedores de serviços gerenciados. A lacuna de habilidades é particularmente desafiadora para organizações de médio porte e compradores na Ásia-Pacífico e América do Sul que têm menos especialistas locais em PKI. Os agentes de IA adicionam requisitos adicionais porque as equipes devem entender identidade de carga de trabalho, SPIFFE e SPIRE, OAuth 2.1 e rotação de segredos. Os fornecedores estão introduzindo automação guiada e gerenciamento de políticas assistido por IA, mas essas ferramentas não substituem o julgamento do profissional em implantações complexas. A escassez pode atrasar a escala do programa, ao mesmo tempo em que apoia a demanda por serviços gerenciados no setor de gerenciamento de identidade de máquina.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: Os Modelos de Entrega de Serviços Compensam as Lacunas Estruturais de Capacidade
As soluções detinham 57,31% da participação do mercado de gerenciamento de identidade de máquina em 2025. Essa categoria inclui plataformas de gerenciamento do ciclo de vida de certificados, cofres de gerenciamento de segredos, ofertas de PKI como serviço e ferramentas de identidade de carga de trabalho que fornecem a camada de tecnologia central para programas de governança de identidade de máquina. Os serviços estão projetados para expandir a um CAGR de 24,51% de 2026 a 2031. As implantações de plataformas frequentemente requerem suporte de implementação, integração e operações gerenciadas antes que as organizações possam alcançar resultados consistentes. O padrão de componentes reflete a escassez de talentos em PKI em muitas equipes de segurança corporativa.
A demanda por serviços profissionais também reflete o trabalho necessário para migrar para a criptografia pós-quântica. Um estudo de 2025 em Computers estimou cronogramas de migração de 8 a 12 anos para empresas de médio porte e de 12 a 15 ou mais anos para grandes empresas. Essa duração apoia oportunidades contínuas de consultoria e assessoria para fornecedores com expertise criptográfica. Os serviços gerenciados estão atendendo organizações que carecem de pessoal interno de PKI, e o mesmo estudo Ponemon-Sullivan de 2026 descobriu que 63% das organizações terceirizaram operações básicas de PKI. Os fornecedores que combinam gerenciamento gerenciado do ciclo de vida de certificados com avaliações de prontidão pós-quântica podem atender tanto às necessidades operacionais quanto às de planejamento.


Por Tipo de Identidade: As Identidades de Agentes de IA Lideram a Fronteira de Crescimento
As identidades de aplicações e serviços detinham 28,53% da participação do mercado de gerenciamento de identidade de máquina em 2025. Sua posição reflete a base estabelecida de aplicações e microsserviços que usam contas de serviço, certificados de cliente e tokens OAuth para comunicação autenticada via API. As identidades de agentes de IA estão projetadas para expandir a um CAGR de 25,51% de 2026 a 2031. Esse crescimento reflete a necessidade de atestação contínua de identidade em vez de credenciais estáticas de conta de serviço. O rascunho do Estrutura de Identidade de Agente da IETF descreve camadas para identidade, autorização, atestação, evidência e confiança.[3]Força-Tarefa de Engenharia da Internet, "Estrutura de Identidade de Agente: Confiança e Identidade para Agentes de IA Autônomos," IETF Datatracker, ietf.org.
As identidades de carga de trabalho e contêiner, juntamente com chaves SSH e chaves criptográficas, permanecem essenciais para os pipelines de DevSecOps. Seu potencial de automação aumenta à medida que os períodos de validade dos certificados diminuem. Segredos, senhas, tokens de acesso, chaves de API e identidades de tokens OAuth também representam grandes bases instaladas onde credenciais ocultas criam necessidades de governança. Um único fluxo de trabalho agêntico pode usar chaves de API, invocar serviços via TLS mútuo e acessar segredos em uma única transação, criando dependências entre categorias de identidade. O setor de gerenciamento de identidade de máquina, portanto, precisa de plataformas que gerenciem ciclos de vida em todos os tipos de identidade, em vez de ferramentas que operam isoladamente.
Por Modo de Implantação: As Arquiteturas Híbridas Fazem a Ponte entre Soberania e Eficiência em Nuvem
A implantação baseada em nuvem representou 48,18% do mercado de gerenciamento de identidade de máquina em 2025. Essa posição reflete a demanda de organizações que usam gerenciamento de ciclo de vida de certificados SaaS e gerenciamento de segredos para cargas de trabalho em nuvem pública. A implantação híbrida está projetada para expandir a um CAGR de 24,71% de 2026 a 2031. As regras de soberania de dados na União Europeia, Índia e Sudeste Asiático podem exigir que o material de chave criptográfica permaneça dentro das fronteiras nacionais ou organizacionais, permitindo fluxos de trabalho em nuvem enquanto retém o controle local sobre chaves sensíveis. A implantação local continua sendo importante em serviços financeiros, defesa e saúde, onde raízes de confiança de PKI isoladas são exigidas pela arquitetura.
A migração pós-quântica também apoia modelos de implantação híbrida. A Microsoft tornou a emissão de certificados pós-quânticos ML-DSA geralmente disponível no Windows Server 2025 Active Directory Certificate Services por meio da atualização KB5087539 em maio de 2026. Essa capacidade permite que ambientes de PKI internos emitam certificados resistentes a quantum, enquanto as ferramentas em nuvem automatizam os ciclos de vida dos certificados. A Red Hat lançou o Zero Trust Workload Identity Manager versão 1.1 em 2026 com identidades atestadas em tempo de execução em um modelo de operador nativo em nuvem e suporte para trazer sua própria PKI. Esses lançamentos mostram como a custódia local de chaves e a automação nativa em nuvem podem operar juntas. A arquitetura híbrida oferece aos compradores que precisam tanto de controle quanto de flexibilidade operacional.
Por Tamanho da Organização: As PMEs Emergem como o Segmento de Compradores de Crescimento Mais Rápido
As grandes empresas comandavam 63,49% de participação no mercado de gerenciamento de identidade de máquina em 2025. As grandes organizações historicamente adotaram ferramentas de segurança mais cedo porque seus inventários de certificados e ambientes de aplicações são mais complexos, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 24,47% de 2026 a 2031. O requisito de validade de certificado TLS de 47 dias se aplica a organizações de todos os tamanhos. O desenvolvimento nativo em nuvem também cria volumes de credenciais que podem exceder a capacidade do gerenciamento manual muito mais cedo do que em ambientes de TI tradicionais. Essas condições reduzem a vantagem que as grandes empresas historicamente detinham em programas formais de identidade de máquina, enquanto a entrega SaaS e o suporte gerenciado aumentam o acesso.
Os modelos de entrega de serviços gerenciados e SaaS são especialmente relevantes para compradores menores sem pessoal dedicado de PKI. O estudo Ponemon-Sullivan descobriu que 63% das organizações já terceirizavam operações básicas de PKI. Pequenas empresas de tecnologia também estão usando fluxos de trabalho autônomos mais cedo em seu ciclo de maturidade de segurança e podem precisar de controles de identidade de agentes de IA antes de terem estabelecido programas formais de governança. Os fornecedores que visam esse grupo estão enfatizando a integração guiada e modelos de políticas em vez de configurabilidade profunda. Essa abordagem de produto pode enfraquecer a vantagem tradicional dos provedores legados de gerenciamento do ciclo de vida de certificados focados em grandes empresas.
Por Setor do Usuário Final: O BFSI Lidera enquanto Tecnologia da Informação e Telecomunicações Aceleram
O BFSI representou 23,64% do tamanho do mercado de gerenciamento de identidade de máquina em 2025. As instituições financeiras enfrentam requisitos de visibilidade do ciclo de vida de certificados, gerenciamento de chaves criptográficas e renovação automatizada sob o DORA e o PCI DSS v4.0, enquanto tecnologia da informação e telecomunicações estão projetadas para expandir a um CAGR de 25,69% de 2026 a 2031. As organizações de desenvolvimento de software nativo em nuvem e os operadores de telecomunicações gerenciam altos volumes de credenciais de dispositivos e elementos de rede. Esse ambiente operacional apoia a demanda contínua por controles automatizados de identidade de máquina. O mercado de gerenciamento de identidade de máquina também se beneficia da necessidade do setor de proteger pipelines de desenvolvimento ricos em APIs.
As organizações de saúde e ciências da vida precisam de controles de identidade de máquina para dispositivos médicos conectados, integrações de registros eletrônicos de saúde e ambientes de pesquisa farmacêutica. A orientação da Administração de Alimentos e Medicamentos dos EUA sobre segurança cibernética de dispositivos médicos aumentou a atenção à segurança da cadeia de suprimento de software para fabricantes de dispositivos. Os requisitos federais de confiança zero apoiam a demanda do governo e do setor público, enquanto as organizações de manufatura e industriais estão estendendo a governança à tecnologia operacional à medida que a automação aumenta os volumes de APIs e certificados. Varejo, energia e serviços públicos, e transporte e logística permanecem adotantes em estágio inicial. Os riscos de ransomware que afetam sistemas operacionais e de logística estão aumentando a relevância desses controles nesses setores.
Análise Geográfica
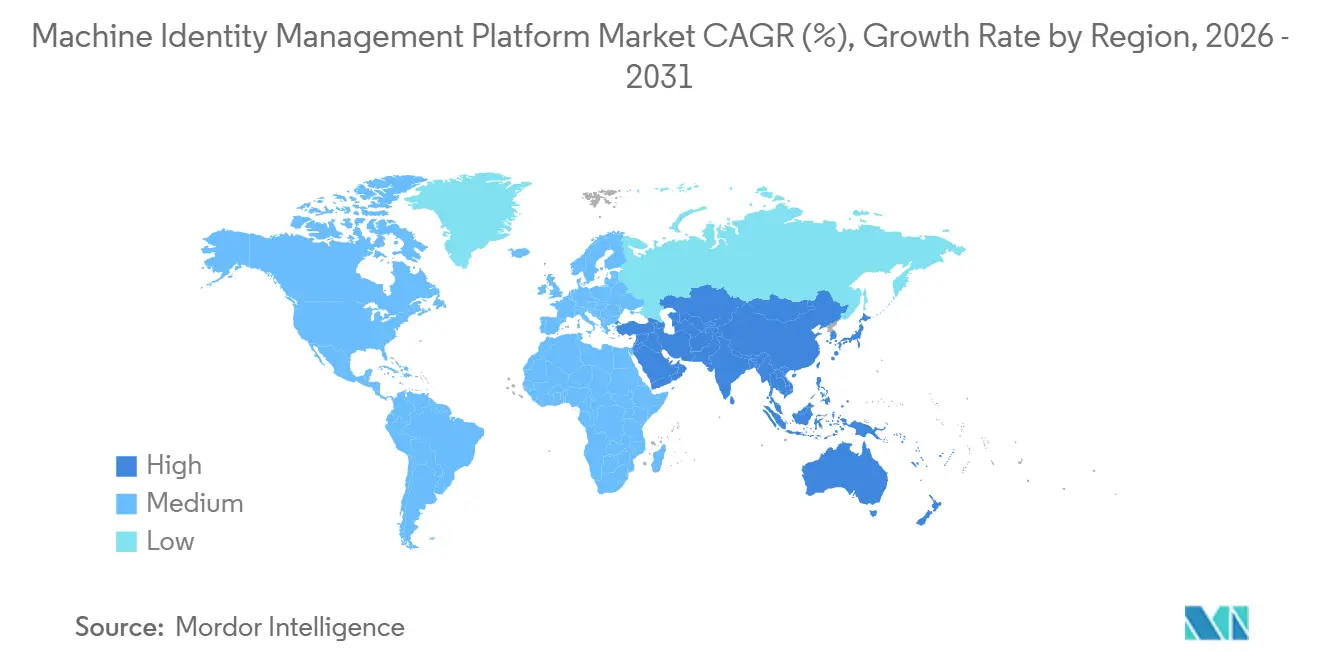
A América do Norte representou 43,77% do tamanho do mercado de gerenciamento de identidade de máquina em 2025. A região se beneficia da concentração de compradores de tecnologia em escala de nuvem, programas estabelecidos de confiança zero e fornecedores líderes como CyberArk, Keyfactor, AppViewX e DigiCert. A direção federal de confiança zero dos EUA sob o memorando M-22-09 do Escritório de Gestão e Orçamento continua a estender os requisitos às agências civis e contratantes federais. Isso cria demanda além das maiores empresas privadas e ajuda o mercado de gerenciamento de identidade de máquina a alcançar fornecedores e agências governamentais. Canadá e México adicionam volume por meio de serviços financeiros e operações de tecnologia transfronteiriças, enquanto a Microsoft expandiu sua estratégia de Confiança Zero para IA em agosto de 2026 com um pilar de DevSecOps em seu Workshop de Confiança Zero que inclui 15 grupos de controle e 91 tarefas.
A Europa detinha a segunda maior participação regional em 2025. Alemanha, Reino Unido e França formam a principal base de demanda, e o DORA entrou em vigor em janeiro de 2025 para entidades financeiras e seus provedores de serviços de TIC. O BSI da Alemanha e a ANSSI da França emitiram orientações de transição para criptografia pós-quântica, enquanto 70% dos profissionais de segurança alemães esperavam que pelo menos 1 algoritmo de PQC estivesse em produção até 2026, de acordo com uma pesquisa do Trusted Computing Group de novembro de 2025. O Reino Unido promove a automação do ciclo de vida de certificados em suas orientações de resiliência cibernética, enquanto a América do Sul permanece uma região emergente, com o Brasil apoiado pela digitalização de serviços financeiros e pelos requisitos do Banco Central do Brasil.
A Ásia-Pacífico está projetada para expandir a um CAGR de 25,09% de 2026 a 2031, e o mercado de gerenciamento de identidade de máquina está ganhando relevância à medida que os sistemas de identidade regionais são modernizados. Em 2026, a Palo Alto Networks relatou que as identidades de máquinas superavam os trabalhadores humanos na proporção de 111 para 1 em ambientes corporativos na região. A Índia está vendo demanda impulsionada pela expansão do fintech, infraestrutura de pagamentos digitais e uma grande base de desenvolvedores, onde o trabalho denso em APIs cria grandes inventários de credenciais. Japão e Coreia do Sul estão avançando em programas de segurança cibernética que enfatizam princípios de confiança zero para autenticação de máquinas, enquanto uma pesquisa da Okta em 2026 na Austrália, Singapura e Japão descobriu que menos de 10% dos entrevistados consideravam seus sistemas de identidade totalmente equipados para gerenciar identidades não humanas. A China gera volumes de identidade de máquina por meio de infraestrutura em nuvem e desenvolvimento de IA liderado pelo Estado, com a localização de dados moldando o acesso dos fornecedores, enquanto o Oriente Médio e a África permanecem em estágios iniciais de adoção, apoiados por regras do setor financeiro e programas digitais governamentais.

Cenário Competitivo
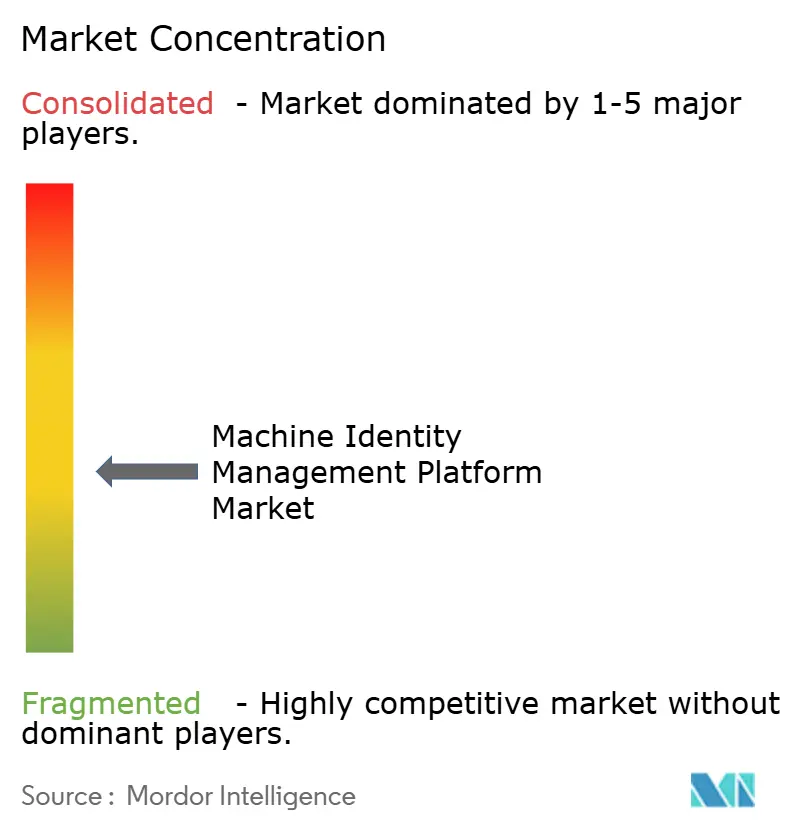
O mercado de gerenciamento de identidade de máquina é moderadamente fragmentado. Os fornecedores de plataformas amplas competem com provedores focados em identidade de carga de trabalho, gerenciamento de segredos e governança de agentes de IA. A Palo Alto Networks concluiu sua aquisição da CyberArk por 25 bilhões de USD em fevereiro de 2026.[4]Palo Alto Networks, "Palo Alto Networks Conclui Aquisição da CyberArk para Proteger a Era da IA," Palo Alto Networks, paloaltonetworks.com. A CyberArk havia adquirido anteriormente a Venafi por 1,54 bilhão de USD, adicionando capacidades de gerenciamento do ciclo de vida de certificados e colocando capacidades de identidade humana, de máquina e agêntica dentro de uma plataforma de segurança maior. A transação aumentou a pressão competitiva sobre provedores independentes de gerenciamento do ciclo de vida de certificados e gerenciamento de acesso privilegiado.
A Keyfactor garantiu mais de 1 bilhão de USD em investimento estratégico de crescimento da Summit Partners em julho de 2026. Ela também anunciou sua intenção de adquirir a Cofide para capacidades de identidade de agentes de IA e carga de trabalho em nuvem. A AppViewX adquiriu a Eos em março de 2026 para adicionar um plano de controle de identidade nativo de IA. A DigiCert introduziu uma arquitetura de Confiança em IA em abril de 2026 para governança de agentes, integridade de modelos e proveniência de conteúdo. Esses movimentos refletem a mudança no mercado de gerenciamento de identidade de máquina de produtos pontuais separados para plataformas que podem governar certificados, segredos, cargas de trabalho e agentes de IA juntos.
A Sectigo concluiu a aquisição do negócio de certificados públicos da Entrust Corporation em janeiro de 2025 e fez a transição de mais de 500.000 certificados para o Sectigo Certificate Manager. A Oasis Security integrou-se com a Zscaler em junho de 2026 para estender a governança do ciclo de vida de identidade não humana em todo o Zscaler Zero Trust Exchange. Especialistas como Oasis Security, Akeyless, Aembit e SPIRL se diferenciam por meio do ciclo de vida de identidade não humana, gerenciamento de segredos e identidade de carga de trabalho baseada em SPIFFE. O inventário criptográfico entre nuvens, a migração híbrida de certificados pós-quânticos e a governança de agentes de IA não têm um provedor claramente dominante.
Líderes do Setor de Plataforma de Gerenciamento de Identidade de Máquina
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Sectigo Limited
-
AppViewX, Inc.
-
Palo Alto Networks
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Agosto de 2026: A Sectigo lançou o Sectigo Orchestration Gateway como geralmente disponível, uma camada de automação dentro da plataforma Sectigo Certificate Manager que permite o gerenciamento do ciclo de vida de certificados de ponta a ponta, incluindo descoberta, emissão, renovação e implantação, em ambientes híbridos e multinuvem, abordando diretamente a pressão operacional criada pelo próximo mandato de validade de certificado TLS de 47 dias do CA/Browser Forum.
- Julho de 2026: A Keyfactor garantiu mais de 1 bilhão de USD em investimento estratégico de crescimento da Summit Partners, com os investidores existentes Insight Partners e Sixth Street Growth retendo participação significativa, para acelerar a expansão global, inovação de produtos, formação de equipes e aquisições estratégicas em infraestrutura de identidade de máquina de agentes de IA e pós-quântica.
- Julho de 2026: A Keyfactor anunciou sua intenção de adquirir a Cofide, uma plataforma de identidade com sede no Reino Unido para agentes de IA e cargas de trabalho em nuvem, estendendo o Plano de Controle de Confiança da Keyfactor para identidades não humanas usando identidades criptográficas de curta duração que substituem credenciais estáticas em ambientes híbridos e multinuvem.
- Julho de 2026: A AppViewX lançou sua atualização de plataforma do Verão de 2026, introduzindo suporte para certificados híbridos compostos de criptografia pós-quântica e um servidor de Protocolo de Contexto de Modelo da AppViewX que permite que agentes de IA descubram, emitam, renovem e gerenciem certificados de forma autônoma, convergindo a prontidão para PQC e a governança de identidade agêntica em uma única plataforma.


Escopo do Relatório Global do Mercado de Plataforma de Gerenciamento de Identidade de Máquina
O mercado de Plataforma de Gerenciamento de Identidade de Máquina compreende soluções de software e serviços associados projetados para descobrir, identificar, autenticar, proteger, governar, monitorar e gerenciar identidades não humanas e suas credenciais ao longo de seu ciclo de vida. Essas plataformas permitem que as organizações estabeleçam e apliquem políticas para acesso máquina a máquina, automatizem o provisionamento de identidade e a rotação de credenciais, controlem privilégios, monitorem a atividade de identidade e reduzam os riscos de segurança associados a identidades de máquinas não gerenciadas, comprometidas, expiradas ou excessivas.
O Relatório do Mercado de Plataforma de Gerenciamento de Identidade de Máquina é Segmentado por Componente (Soluções e Serviços), Tipo de Identidade (Identidades de Aplicações e Serviços, Identidades de Chaves de API e Tokens OAuth, Identidades de Carga de Trabalho e Contêiner, Certificados de Máquina, Segredos, Senhas e Tokens de Acesso, Chaves SSH e Chaves Criptográficas, Identidades de Agentes de IA e Outros Tipos de Identidade), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (BFSI, Tecnologia da Informação e Telecomunicações, Saúde e Ciências da Vida, Governo e Setor Público, Manufatura e Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Transporte e Logística) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Soluções |
| Serviços |
| Identidades de Aplicações e Serviços |
| Identidades de Chaves de API e Tokens OAuth |
| Identidades de Carga de Trabalho e Contêiner |
| Certificados de Máquina |
| Segredos, Senhas e Tokens de Acesso |
| Chaves SSH e Chaves Criptográficas |
| Identidades de Agentes de IA |
| Outros Tipos de Identidade |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| Tecnologia da Informação e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Manufatura e Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Transporte e Logística |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Soluções | |
| Serviços | ||
| Por Tipo de Identidade | Identidades de Aplicações e Serviços | |
| Identidades de Chaves de API e Tokens OAuth | ||
| Identidades de Carga de Trabalho e Contêiner | ||
| Certificados de Máquina | ||
| Segredos, Senhas e Tokens de Acesso | ||
| Chaves SSH e Chaves Criptográficas | ||
| Identidades de Agentes de IA | ||
| Outros Tipos de Identidade | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | BFSI | |
| Tecnologia da Informação e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Manufatura e Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Transporte e Logística | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de plataforma de gerenciamento de identidade de máquina?
O mercado foi avaliado em 3,80 bilhões de USD em 2025 e está em 4,85 bilhões de USD em 2026. Está projetado para atingir 14,28 bilhões de USD até 2031 a um CAGR de 24,11%.
O que está impulsionando a demanda por plataformas de gerenciamento de identidade de máquina?
Cargas de trabalho nativas em nuvem, adoção de confiança zero, períodos de validade mais curtos de certificados TLS e agentes de IA estão aumentando a necessidade de governança automatizada de credenciais.
Qual componente lidera os gastos com plataforma de gerenciamento de identidade de máquina?
As soluções lideraram com 57,31% de participação em 2025, enquanto os serviços estão projetados para registrar o CAGR de componente mais rápido de 24,51% até 2031.
Qual tipo de identidade está se expandindo mais rapidamente?
As identidades de agentes de IA estão projetadas para expandir a um CAGR de 25,51% de 2026 a 2031 à medida que as organizações introduzem fluxos de trabalho autônomos.
Qual modelo de implantação deve se expandir mais rapidamente?
A implantação híbrida está projetada para expandir a um CAGR de 24,71% até 2031 porque as organizações precisam de automação em nuvem enquanto retêm o controle sobre o material de chave criptográfica.
Qual região está projetada para avançar mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 25,09% até 2031, apoiada pela digitalização, adoção de nuvem e crescentes necessidades de identidade não humana.
Página atualizada pela última vez em:



