
Marktgröße und Marktanteil der Plattform für maschinelles Identitätsmanagement
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 4.85 Milliarden US-Dollar |
| Marktgröße (2031) | 14.28 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 24.11 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse der Plattform für maschinelles Identitätsmanagement von Mordor Intelligence
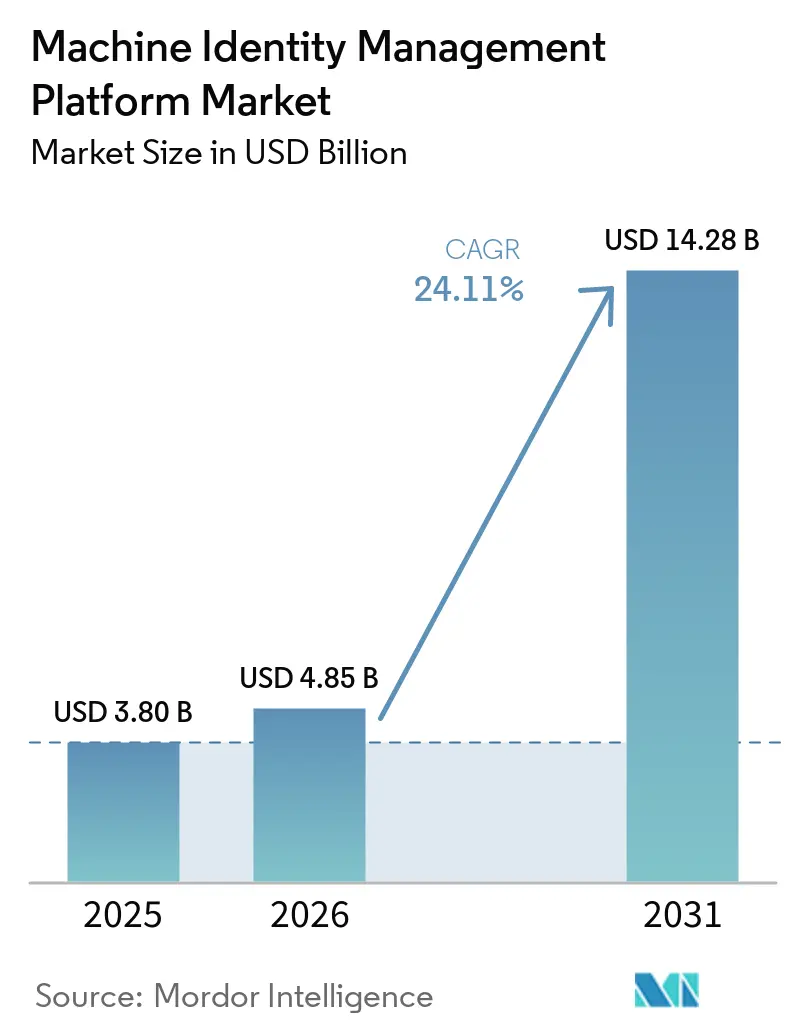
Die Marktgröße der Plattform für maschinelles Identitätsmanagement wird voraussichtlich von 3,80 Milliarden USD im Jahr 2025 und 4,85 Milliarden USD im Jahr 2026 auf 14,28 Milliarden USD bis 2031 anwachsen, was einer CAGR von 24,11 % zwischen 2026 und 2031 entspricht. Der Markt für maschinelles Identitätsmanagement wird durch den rasanten Anstieg nicht-menschlicher Identitäten in Cloud-Anwendungen, APIs, Containern und automatisierten Workflows geprägt. Kürzere TLS-Zertifikatsgültigkeitszeiträume machen automatisierte Erkennung, Erneuerung und Sperrung für Organisationen, die Zertifikate in großem Maßstab verwalten, immer wichtiger. Zero-Trust-Programme verlagern die Maschinenauthentifizierung zudem von einer eng gefassten PKI-Aufgabe hin zu einer umfassenderen Sicherheitsanforderung. Anbieter reagieren darauf, indem sie Zertifikatslebenszyklusmanagement, Secrets-Management, Workload-Identität und KI-Agenten-Steuerung in einheitlichere Plattformen integrieren. Die Implementierungskapazität bleibt wichtig, da fragmentierter Besitz und begrenzte PKI-Expertise die Realisierung der Vorteile eines Plattformkaufs verzögern können.
Wichtigste Erkenntnisse des Berichts
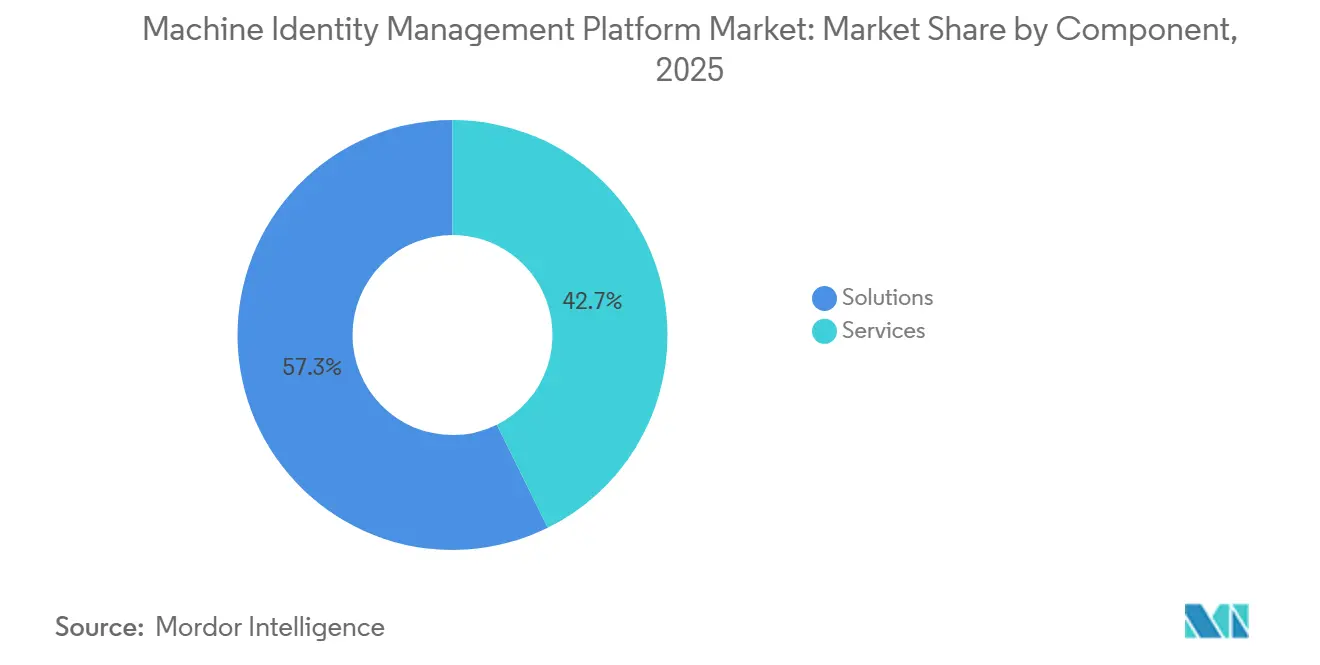
- Nach Komponente hielten Lösungen im Jahr 2025 einen Marktanteil von 57,31 % im Markt für maschinelles Identitätsmanagement, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 24,51 % wachsen werden.
- Nach Identitätstyp entfielen Anwendungs- und Dienstidentitäten im Jahr 2025 auf einen Marktanteil von 28,53 % im Markt für maschinelles Identitätsmanagement, während KI-Agenten-Identitäten bis 2031 voraussichtlich mit einer CAGR von 25,51 % wachsen werden.
- Nach Bereitstellungsmodus hielt die Cloud-basierte Bereitstellung im Jahr 2025 einen Anteil von 48,18 %, während die hybride Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 24,71 % wachsen wird.
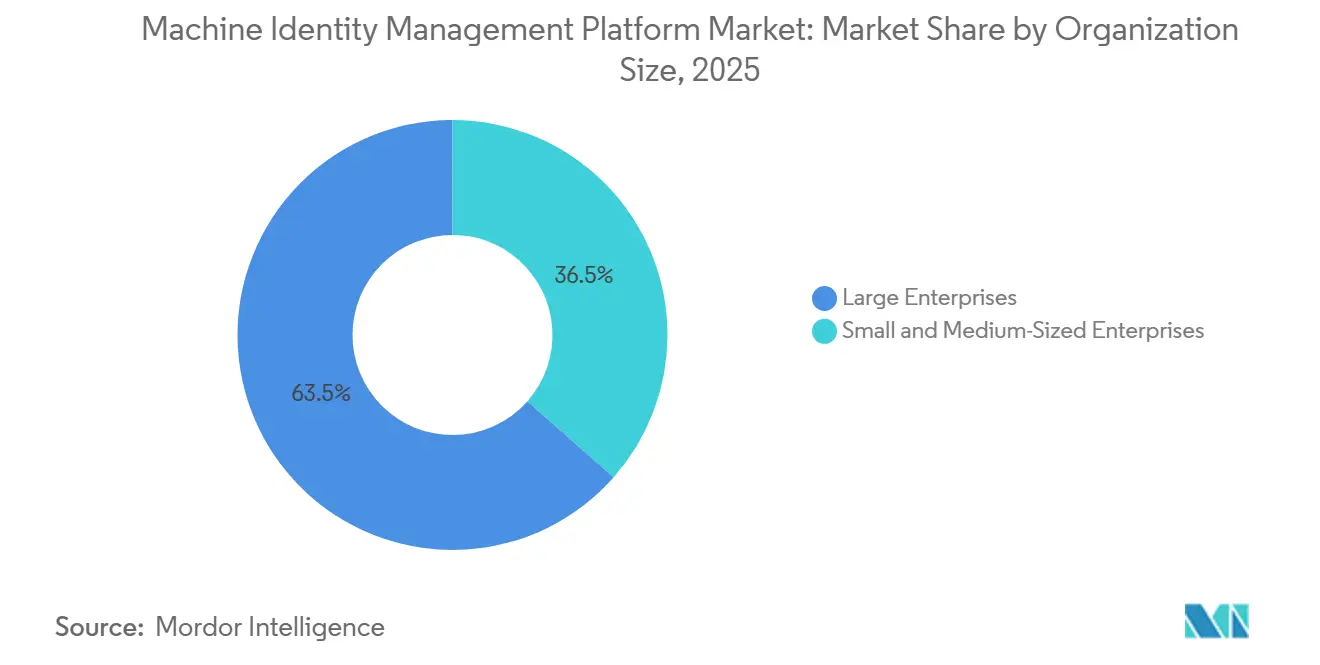
- Nach Unternehmensgröße dominierten Großunternehmen im Jahr 2025 mit einem Anteil von 63,49 %, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 24,47 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2025 ein Anteil von 23,64 % an der Marktgröße für maschinelles Identitätsmanagement, während IT und Telekommunikation bis 2031 voraussichtlich mit einer CAGR von 25,69 % wachsen werden.
- Nach Geografie entfiel auf Nordamerika im Jahr 2025 ein Anteil von 43,77 % an der Marktgröße für maschinelles Identitätsmanagement, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 25,09 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Plattformen für maschinelles Identitätsmanagement
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Expansion von Cloud-nativen Workloads und APIs | +4.8% | Global, konzentriert in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust-Einführung für die Maschine-zu-Maschine-Kommunikation | +4.2% | Nordamerika und Europa, Ausweitung auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Verkürzung der Zertifikatsgültigkeitsdauer und Anforderungen an die automatisierte Erneuerung | +3.6% | Global, mit frühen Compliance-Gewinnen in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Proliferation von KI-Agenten und autonomen Workflows | +3.2% | Global, mit früher Einführung in Nordamerika und schneller Verbreitung im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Maschinelles Identitäts-Governance für Software-Lieferketten | +2.1% | Nordamerika und Europa, mit Ausweitung auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Post-Quanten-Kryptografie-Bereitschaft und Krypto-Agilität-Programme | +1.8% | Global, mit frühen Gewinnen in Nordamerika, Deutschland und Japan | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Expansion von Cloud-nativen Workloads und APIs befeuert die Nachfrage nach Zugangsdaten
Cloud-native Designs erzeugen Maschinenidentitäten in einem viel schnelleren Tempo als herkömmliche Rechenzentrumsysteme. Jeder Microservice, Container, jede serverlose Funktion und jeder API-Endpunkt benötigt eine eindeutige kryptografische Identität für die authentifizierte Kommunikation. Multi-Cloud-Umgebungen erhöhen diese Anforderung, da jede Umgebung möglicherweise unterschiedliche Tools und Richtlinien verwendet. IBM führte das maschinelle Identitätsmanagement im Jahr 2026 als eigenständige Disziplin innerhalb seines Identitäts- und Zugriffsmanagement-Portfolios ein, mit Schwerpunkt auf automatisierter Erkennung, Ausstellung, Erneuerung und Sperrung.[1]IBM, "Einführung des maschinellen Identitätsmanagements zur Stärkung des IAM für nicht-menschliche Identitäten," IBM, ibm.com. API-Wildwuchs kann auch dazu führen, dass API-Schlüssel und OAuth-Token außerhalb der Sichtbarkeit des Sicherheitsteams liegen, wenn Entwicklungsteams diese unabhängig erstellen. Der Markt für maschinelles Identitätsmanagement profitiert daher sowohl von einem höheren Zugangsdatenvolumen als auch von der Notwendigkeit, die daraus resultierende Sichtbarkeitslücke zu schließen.
Zero-Trust-Einführung definiert die Maschine-zu-Maschine-Authentifizierung neu
Zero Trust erfordert die Überprüfung jeder Verbindung, unabhängig davon, wo diese Verbindung beginnt. Dieses Prinzip gilt direkt für den Maschine-zu-Maschine-Datenverkehr, der einen Großteil der Aktivitäten in Unternehmensnetzwerken unterstützt. Der von der Cloud Native Computing Foundation gepflegte SPIFFE- und SPIRE-Standard unterstützt Workload-Identitäten durch kurzlebige kryptografische SVIDs und kontinuierliche Attestierung für Container und virtuelle Maschinen. Corsha erhielt 2025 einen IDIQ-Vertrag über 50 Millionen USD aus einer einzigen Quelle von der US Defense Logistics Agency für Zero-Trust-Konnektivität in kritischen Betriebssystemen. Diese Aktivität zeigt, dass Maschinenauthentifizierung in Verteidigungs-, Versorgungs- und Fertigungsumgebungen relevant wird, die historisch stärker auf Netzwerksegmentierung angewiesen waren, und erweitert den Markt für maschinelles Identitätsmanagement über traditionelle PKI-Projekte in Unternehmen hinaus.
Komprimierung der Zertifikatsgültigkeitsdauer schafft einen Automatisierungsimperativ
Das CA/Browser Forum-Abstimmungsverfahren verkürzt die TLS-Zertifikatsgültigkeit schrittweise von 398 Tagen auf 200 Tage, dann 100 Tage und schließlich 47 Tage bis 2029. Manuelle Erneuerungsprozesse werden schwer aufrechtzuerhalten, wenn Zertifikatsbestände groß und Erneuerungszyklen kurz sind, was den Markt für maschinelles Identitätsmanagement unterstützt, wo Automatisierung verstreute Erneuerungspraktiken ersetzt. Eine Ponemon-Sullivan-Studie aus dem Jahr 2026 berichtete von durchschnittlich 114.591 intern verwalteten Zertifikaten, was die betriebliche Belastung durch manuelle Workflows verdeutlicht. Die NIST-Leitlinien zum TLS-Serverzertifikatsmanagement identifizieren das automatisierte Zertifikatsmanagement als grundlegende Kontrolle. Organisationen, die mit mehreren Zertifizierungsstellen arbeiten, müssen außerdem Erkennung, Erneuerung und Bereitstellung über mehrere APIs hinweg verwalten. Diese Anforderung unterstützt die Einführung von maschinellem Identitätsmanagement sowohl in großen Organisationen als auch in kleinen und mittleren Unternehmen.
Proliferation von KI-Agenten und autonomen Workflows eröffnet eine ungeregelte Identitätsfläche
KI-Agenten, die über Unternehmenssysteme hinweg arbeiten, benötigen überprüfbare Identitäten und kurzlebige Zugangsdaten, die an bestimmte Aufgaben gebunden sind. Viele bestehende Identitäts- und Zugriffsmanagement-Programme wurden nicht für diese Art autonomer Aktivitäten konzipiert. Die Cloud Security Alliance berichtete im Jahr 2026, dass mehr als 16 % der Organisationen die Erstellung KI-bezogener Identitäten nicht verfolgen. OWASP identifizierte Identitäts- und Autorisierungsfehler in 8 der 10 am höchsten bewerteten Risiken in seiner Top-10-Liste für agentische Anwendungen vom Dezember 2025. Die Coalition for Secure AI erklärte, dass jeder KI-Agent eine eindeutige und überprüfbare Identität benötigt, die mit seinem Code und seiner Modellversion verknüpft ist. Der Markt für maschinelles Identitätsmanagement weitet sich daher auf Kontrollen aus, die Agenten-Identitäten neben Zertifikaten, API-Schlüsseln und Secrets verwalten können.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentierte Legacy-PKI und Secrets-Tools | -2.8% | Global, am stärksten in Nordamerika und Europa bei Großunternehmen | Mittelfristig (2–4 Jahre) |
| Mangel an PKI- und Maschinenidentitätsspezialisten | -2.1% | Global, am stärksten im asiatisch-pazifischen Raum und in Schwellenmärkten | Langfristig (≥ 4 Jahre) |
| Unklare Eigentumsverhältnisse zwischen Plattform-Engineering- und Sicherheitsteams | -1.6% | Global | Mittelfristig (2–4 Jahre) |
| Falsch-Positive durch ephemere und Shadow-Maschinenidentitäten | -1.0% | Global, konzentriert in Cloud-nativen Umgebungen | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Fragmentierte Legacy-PKI und Secrets-Tools verzögern die Plattformeinführung
Mehr als ein Drittel der Organisationen identifizierte Legacy-PKI-Kosten und -Risiken als primäres Hindernis für die Sicherung von Maschinenzugangsdaten in einer 2026 von Palo Alto Networks zitierten Ponemon-Studie. Große Organisationen betreiben häufig Microsoft Active Directory Certificate Services, HashiCorp Vault, Cloud-Secret-Stores und Hardware-Sicherheitsmodule verschiedener Anbieter. Diese Tools müssen mit einer gemeinsamen Governance-Schicht verbunden werden, bevor eine automatisierte Richtliniendurchsetzung konsistent funktionieren kann. Die Ponemon-Sullivan-Studie ergab, dass 53 % der Organisationen noch immer manuelle oder Ad-hoc-Methoden zur Bewertung der PKI-Gesundheit verwendeten. Das NIST finalisierte FIPS 203, FIPS 204 und FIPS 205 im August 2024 und fügte die Post-Quanten-Migration zu den bereits erforderlichen Arbeiten zur Modernisierung des PKI-Betriebs hinzu.[2]Nationales Institut für Standards und Technologie, "Post-Quanten-Kryptografie-Standards," Nationales Institut für Standards und Technologie, nist.gov. Der Markt für maschinelles Identitätsmanagement verzeichnet eine langsamere Einführung, da Organisationen die Legacy-Infrastruktur neu gestalten müssen, während sie einen stabilen täglichen Zertifikatsbetrieb aufrechterhalten.
Mangel an Maschinenidentitätsspezialisten begrenzt den Programmumfang
Organisationen setzten in der Ponemon-Sullivan-Studie 2026 typischerweise nur 4 Mitarbeiter für das PKI-Management ein. Nur 42 % der Befragten gaben an, über ausreichende interne Expertise zu verfügen, während 63 % grundlegende Zertifikatsoperationen an Managed-Service-Provider auslagerten. Die Qualifikationslücke ist besonders herausfordernd für mittelständische Organisationen und Käufer im asiatisch-pazifischen Raum und in Südamerika, die über weniger lokale PKI-Spezialisten verfügen. KI-Agenten stellen weitere Anforderungen, da Teams Workload-Identität, SPIFFE und SPIRE, OAuth 2.1 und Secrets-Rotation verstehen müssen. Anbieter führen geführte Automatisierung und KI-gestützte Richtlinienverwaltung ein, aber diese Tools ersetzen nicht das Urteilsvermögen von Fachleuten bei komplexen Implementierungen. Der Mangel kann den Programmumfang verzögern und gleichzeitig die Nachfrage nach verwalteten Diensten in der Branche für maschinelles Identitätsmanagement unterstützen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Dienstleistungsbereitstellungsmodelle gleichen strukturelle Fähigkeitslücken aus
Lösungen hielten im Jahr 2025 einen Marktanteil von 57,31 % im Markt für maschinelles Identitätsmanagement. Diese Kategorie umfasst Plattformen für das Zertifikatslebenszyklusmanagement, Secrets-Management-Vaults, PKI-as-a-Service-Angebote und Workload-Identitäts-Tools, die die zentrale Technologieschicht für Programme zur maschinellen Identitäts-Governance bereitstellen. Dienstleistungen werden voraussichtlich mit einer CAGR von 24,51 % von 2026 bis 2031 wachsen. Plattformbereitstellungen erfordern häufig Implementierungs-, Integrations- und verwalteten Betriebssupport, bevor Organisationen konsistente Ergebnisse erzielen können. Das Komponentenmuster spiegelt den Mangel an PKI-Talenten in vielen Unternehmenssicherheitsteams wider.
Die Nachfrage nach professionellen Dienstleistungen spiegelt auch den Aufwand wider, der für die Migration zur Post-Quanten-Kryptografie erforderlich ist. Eine Studie aus dem Jahr 2025 in Computers schätzte Migrationszeiträume von 8 bis 12 Jahren für mittelgroße Unternehmen und 12 bis 15+ Jahre für Großunternehmen. Diese Dauer unterstützt laufende Beratungs- und Beratungsmöglichkeiten für Anbieter mit kryptografischer Expertise. Verwaltete Dienste bedienen Organisationen, denen internes PKI-Personal fehlt, und dieselbe Ponemon-Sullivan-Studie 2026 ergab, dass 63 % der Organisationen grundlegende PKI-Operationen auslagerten. Anbieter, die verwaltetes Zertifikatslebenszyklusmanagement mit Post-Quanten-Bereitschaftsbewertungen kombinieren, können sowohl operative als auch Planungsanforderungen erfüllen.


Nach Identitätstyp: KI-Agenten-Identitäten führen die Wachstumsfront an
Anwendungs- und Dienstidentitäten hielten im Jahr 2025 einen Marktanteil von 28,53 % im Markt für maschinelles Identitätsmanagement. Ihre Position spiegelt die etablierte Basis von Anwendungen und Microservices wider, die Dienstkonten, Client-Zertifikate und OAuth-Token für die authentifizierte API-Kommunikation verwenden. KI-Agenten-Identitäten werden voraussichtlich mit einer CAGR von 25,51 % von 2026 bis 2031 wachsen. Dieses Wachstum spiegelt den Bedarf an kontinuierlicher Identitätsattestierung anstelle statischer Dienstkonto-Zugangsdaten wider. Der IETF-Entwurf des Agent Identity Framework skizziert Schichten für Identität, Autorisierung, Attestierung, Nachweise und Vertrauen.[3]Internet Engineering Task Force, "Agent Identity Framework: Vertrauen und Identität für autonome KI-Agenten," IETF Datatracker, ietf.org.
Workload- und Container-Identitäten sowie SSH-Schlüssel und kryptografische Schlüssel bleiben für DevSecOps-Pipelines unverzichtbar. Ihr Automatisierungspotenzial steigt, wenn die Gültigkeitszeiträume von Zertifikaten kürzer werden. Secrets, Passwörter, Zugriffstoken, API-Schlüssel und OAuth-Token-Identitäten stellen ebenfalls große installierte Basen dar, bei denen Shadow-Zugangsdaten Governance-Bedarf erzeugen. Ein einzelner agentischer Workflow kann API-Schlüssel verwenden, Dienste über gegenseitiges TLS aufrufen und in einer einzigen Transaktion auf Secrets zugreifen, wodurch Abhängigkeiten über Identitätskategorien hinweg entstehen. Die Branche für maschinelles Identitätsmanagement benötigt daher Plattformen, die Lebenszyklen über Identitätstypen hinweg verwalten, anstatt Tools, die isoliert arbeiten.
Nach Bereitstellungsmodus: Hybride Architekturen überbrücken Datensouveränität und Cloud-Effizienz
Die Cloud-basierte Bereitstellung machte im Jahr 2025 48,18 % des Marktes für maschinelles Identitätsmanagement aus. Diese Position spiegelt die Nachfrage von Organisationen wider, die SaaS-Zertifikatslebenszyklus- und Secrets-Management für öffentliche Cloud-Workloads nutzen. Die hybride Bereitstellung wird voraussichtlich mit einer CAGR von 24,71 % von 2026 bis 2031 wachsen. Datensouveränitätsregeln in der Europäischen Union, Indien und Südostasien können erfordern, dass kryptografisches Schlüsselmaterial innerhalb nationaler oder organisatorischer Grenzen verbleibt, was Cloud-Workflows ermöglicht und gleichzeitig die lokale Kontrolle über sensible Schlüssel beibehält. Die On-Premises-Bereitstellung bleibt in Finanzdienstleistungen, Verteidigung und Gesundheitswesen wichtig, wo isolierte PKI-Vertrauensanker durch die Architektur erforderlich sind.
Die Post-Quanten-Migration unterstützt auch hybride Bereitstellungsmodelle. Microsoft machte die ML-DSA-Post-Quanten-Zertifikatsausstellung in Windows Server 2025 Active Directory Certificate Services durch das Update KB5087539 im Mai 2026 allgemein verfügbar. Diese Funktion ermöglicht es internen PKI-Umgebungen, quantenresistente Zertifikate auszustellen, während Cloud-Tools Zertifikatslebenszyklen automatisieren. Red Hat veröffentlichte im Jahr 2026 den Zero Trust Workload Identity Manager Version 1.1 mit laufzeitattestierten Identitäten in einem Cloud-nativen Operator-Modell und Unterstützung für Bring-your-own-PKI. Diese Veröffentlichungen zeigen, wie lokale Schlüsselverwahrung und Cloud-native Automatisierung zusammenarbeiten können. Die hybride Architektur bietet Käufern, die sowohl Kontrolle als auch operative Flexibilität benötigen, entsprechende Möglichkeiten.
Nach Unternehmensgröße: KMU entwickeln sich zum am schnellsten wachsenden Käufersegment
Großunternehmen dominierten im Jahr 2025 mit einem Anteil von 63,49 % den Markt für maschinelles Identitätsmanagement. Große Organisationen haben historisch gesehen Sicherheits-Tools früher eingeführt, da ihre Zertifikatsbestände und Anwendungsumgebungen komplexer sind, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 24,47 % wachsen werden. Die 47-tägige TLS-Zertifikatsgültigkeitsanforderung gilt für Organisationen jeder Größe. Cloud-native Entwicklung erzeugt auch Zugangsdatenvolumina, die die Kapazität der manuellen Verwaltung viel früher überschreiten können als in traditionellen IT-Umgebungen. Diese Bedingungen verringern den Vorteil, den Großunternehmen historisch gesehen bei formellen Programmen für maschinelles Identitätsmanagement hatten, während SaaS-Bereitstellung und verwalteter Support den Zugang verbessern.
Verwaltete Dienste und SaaS-Bereitstellungsmodelle sind besonders relevant für kleinere Käufer ohne dediziertes PKI-Personal. Die Ponemon-Sullivan-Studie ergab, dass 63 % der Organisationen bereits grundlegende PKI-Operationen auslagerten. Kleine Technologieunternehmen nutzen auch früher in ihrem Sicherheitsreifezyklus autonome Workflows und benötigen möglicherweise KI-Agenten-Identitätskontrollen, bevor sie formelle Governance-Programme etabliert haben. Anbieter, die auf diese Gruppe abzielen, betonen geführtes Onboarding und Richtlinienvorlagen anstelle von tiefer Konfigurierbarkeit. Dieser Produktansatz kann den traditionellen Vorteil von Legacy-Anbietern für das Zertifikatslebenszyklusmanagement, die sich auf Großunternehmen konzentrieren, schwächen.
Nach Endnutzerbranche: BFSI führt, während IT und Telekommunikation beschleunigt
BFSI entfiel im Jahr 2025 auf 23,64 % der Marktgröße für maschinelles Identitätsmanagement. Finanzinstitute unterliegen Anforderungen an die Sichtbarkeit des Zertifikatslebenszyklus, das kryptografische Schlüsselmanagement und die automatisierte Erneuerung gemäß DORA und PCI DSS v4.0, während IT und Telekommunikation bis 2031 voraussichtlich mit einer CAGR von 25,69 % wachsen werden. Cloud-native Softwareentwicklungsorganisationen und Telekommunikationsbetreiber verwalten hohe Volumina an Geräte- und Netzwerkelementzugangsdaten. Dieses Betriebsumfeld unterstützt die anhaltende Nachfrage nach automatisierten Maschinenidentitätskontrollen. Der Markt für maschinelles Identitätsmanagement profitiert auch vom Bedarf des Sektors, API-reiche Entwicklungspipelines zu sichern.
Gesundheits- und Biowissenschaftsorganisationen benötigen Maschinenidentitätskontrollen für vernetzte Medizingeräte, Integrationen elektronischer Gesundheitsakten und pharmazeutische Forschungsumgebungen. Die Leitlinien der US-amerikanischen Food and Drug Administration zur Cybersicherheit von Medizingeräten haben die Aufmerksamkeit auf die Sicherheit der Software-Lieferkette für Gerätehersteller erhöht. Bundesweite Zero-Trust-Anforderungen unterstützen die Nachfrage aus dem Regierungs- und öffentlichen Sektor, während Fertigungs- und Industrieorganisationen die Governance auf Betriebstechnologie ausweiten, da die Automatisierung die Volumina von APIs und Zertifikaten erhöht. Einzelhandel, Energie und Versorgungsunternehmen sowie Transport und Logistik befinden sich noch in früheren Einführungsphasen. Ransomware-Risiken, die operative und Logistiksysteme betreffen, erhöhen die Relevanz dieser Kontrollen in diesen Sektoren.
Geografische Analyse
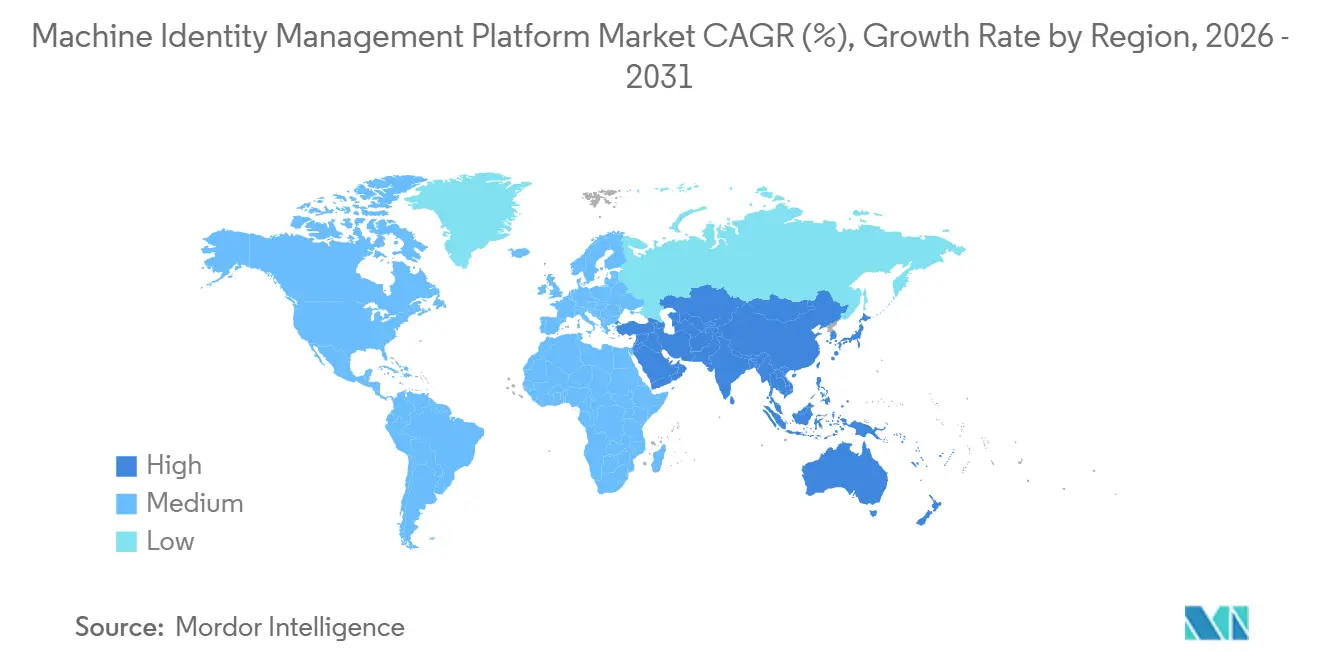
Nordamerika entfiel im Jahr 2025 auf 43,77 % der Marktgröße für maschinelles Identitätsmanagement. Die Region profitiert von der Konzentration von Cloud-Scale-Technologiekäufern, etablierten Zero-Trust-Programmen und führenden Anbietern wie CyberArk, Keyfactor, AppViewX und DigiCert. Die US-amerikanische Bundesrichtung für Zero Trust gemäß dem Memorandum M-22-09 des Office of Management and Budget erweitert weiterhin die Anforderungen für zivile Behörden und Bundesauftragnehmer. Dies schafft Nachfrage über die größten privaten Unternehmen hinaus und hilft dem Markt für maschinelles Identitätsmanagement, Regierungslieferanten und Behörden zu erreichen. Kanada und Mexiko tragen durch Finanzdienstleistungen und grenzüberschreitende Technologieoperationen zum Volumen bei, während Microsoft seine Zero-Trust-für-KI-Strategie im August 2026 mit einem DevSecOps-Pfeiler in seinem Zero Trust Workshop erweiterte, der 15 Kontrollgruppen und 91 Aufgaben umfasst.
Europa hielt im Jahr 2025 den zweitgrößten regionalen Anteil. Deutschland, das Vereinigte Königreich und Frankreich bilden die wichtigste Nachfragebasis, und DORA trat im Januar 2025 für Finanzunternehmen und ihre IKT-Dienstleister in Kraft. Das BSI in Deutschland und die ANSSI in Frankreich haben Leitlinien für den Übergang zur Post-Quanten-Kryptografie herausgegeben, während 70 % der deutschen Sicherheitsfachleute laut einer Umfrage der Trusted Computing Group vom November 2025 erwarteten, dass bis 2026 mindestens 1 PQC-Algorithmus in der Produktion eingesetzt wird. Das Vereinigte Königreich fördert die Automatisierung des Zertifikatslebenszyklus in seinen Leitlinien zur Cyberresilienz, während Südamerika eine aufstrebende Region bleibt, wobei Brasilien durch die Digitalisierung von Finanzdienstleistungen und die Anforderungen der Banco Central do Brasil unterstützt wird.
Der asiatisch-pazifische Raum wird voraussichtlich mit einer CAGR von 25,09 % von 2026 bis 2031 wachsen, und der Markt für maschinelles Identitätsmanagement gewinnt an Relevanz, da regionale Identitätssysteme modernisiert werden. Im Jahr 2026 berichtete Palo Alto Networks, dass Maschinenidentitäten menschliche Mitarbeiter in Unternehmensumgebungen in der Region im Verhältnis 111 zu 1 übertrafen. In Indien wird die Nachfrage durch die Expansion von fintech, digitale Zahlungsinfrastruktur und eine große Entwicklerbasis angetrieben, wo API-intensive Arbeit große Zugangsdatenbestände schafft. Japan und Südkorea treiben Cybersicherheitsprogramme voran, die Zero-Trust-Prinzipien für die Maschinenauthentifizierung betonen, während eine Okta-Umfrage im Jahr 2026 in Australien, Singapur und Japan ergab, dass weniger als 10 % der Befragten ihre Identitätssysteme als vollständig ausgestattet für die Verwaltung nicht-menschlicher Identitäten betrachteten. China erzeugt Maschinenidentitätsvolumina durch Cloud-Infrastruktur und staatlich geführte KI-Entwicklung, wobei die Datenlokalisierung den Anbieterzugang prägt, während der Nahe Osten und Afrika sich noch in früheren Einführungsphasen befinden, unterstützt durch Finanzsektor-Regeln und staatliche Digitalprogramme.

Wettbewerbslandschaft
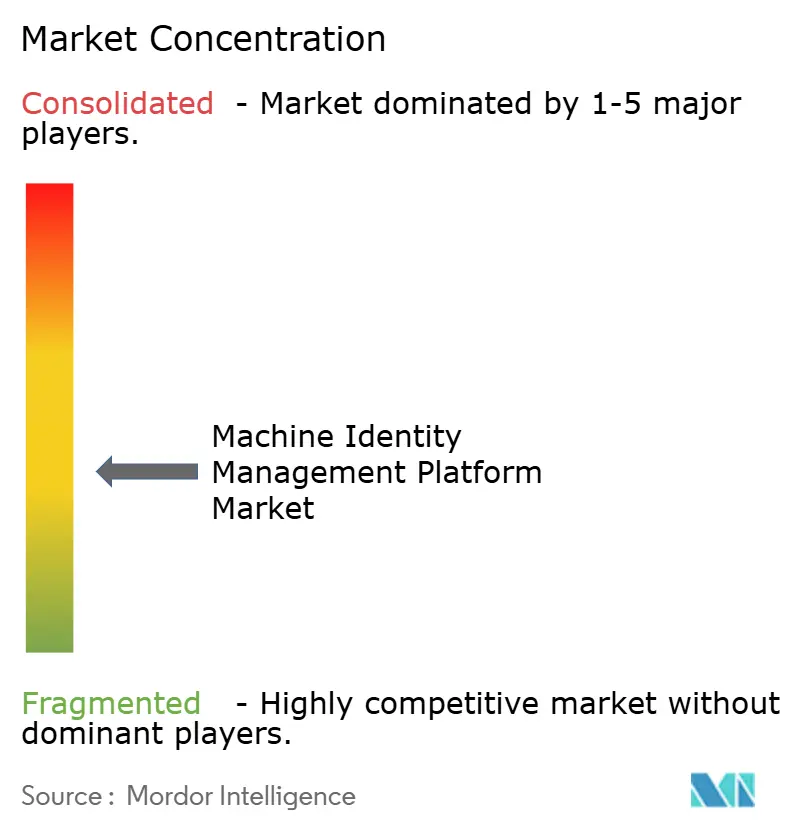
Der Markt für maschinelles Identitätsmanagement ist mäßig fragmentiert. Breit aufgestellte Plattformanbieter konkurrieren mit Anbietern, die sich auf Workload-Identität, Secrets-Management und KI-Agenten-Governance konzentrieren. Palo Alto Networks schloss die Übernahme von CyberArk für 25 Milliarden USD im Februar 2026 ab.[4]Palo Alto Networks, "Palo Alto Networks schließt Übernahme von CyberArk ab, um das KI-Zeitalter zu sichern," Palo Alto Networks, paloaltonetworks.com. CyberArk hatte zuvor Venafi für 1,54 Milliarden USD übernommen und damit Fähigkeiten im Zertifikatslebenszyklusmanagement hinzugefügt und menschliche, maschinelle und agentische Identitätsfähigkeiten in eine größere Sicherheitsplattform integriert. Die Transaktion erhöhte den Wettbewerbsdruck auf eigenständige Anbieter von Zertifikatslebenszyklusmanagement und privilegiertem Zugriffsmanagement.
Keyfactor sicherte sich im Juli 2026 mehr als 1 Milliarde USD an strategischen Wachstumsinvestitionen von Summit Partners. Das Unternehmen kündigte auch seine Absicht an, Cofide für KI-Agenten- und Cloud-Workload-Identitätsfähigkeiten zu übernehmen. AppViewX übernahm Eos im März 2026, um eine KI-native Identitätskontrollebene hinzuzufügen. DigiCert stellte im April 2026 eine KI-Trust-Architektur für Agenten-Governance, Modellintegrität und Inhaltsherkunft vor. Diese Schritte spiegeln den Wandel im Markt für maschinelles Identitätsmanagement von separaten Einzelprodukten hin zu Plattformen wider, die Zertifikate, Secrets, Workloads und KI-Agenten gemeinsam verwalten können.
Sectigo schloss die Übernahme des öffentlichen Zertifikatsgeschäfts von Entrust im Januar 2025 ab und übertrug mehr als 500.000 Zertifikate auf den Sectigo Certificate Manager. Oasis Security integrierte sich im Juni 2026 mit Zscaler, um die Lebenszyklusverwaltung nicht-menschlicher Identitäten über den Zscaler Zero Trust Exchange auszuweiten. Spezialisten wie Oasis Security, Akeyless, Aembit und SPIRL differenzieren sich durch den Lebenszyklus nicht-menschlicher Identitäten, Secrets-Management und SPIFFE-basierte Workload-Identität. Für kryptografische Cloud-übergreifende Bestandsaufnahme, hybride Post-Quanten-Zertifikatsmigration und KI-Agenten-Governance gibt es noch keinen klar dominierenden Anbieter.
Marktführer der Plattform für maschinelles Identitätsmanagement
Keyfactor, Inc.
DigiCert, Inc.
Sectigo Limited
AppViewX, Inc.
Palo Alto Networks
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Jüngste Branchenentwicklungen
- August 2026: Sectigo veröffentlichte das Sectigo Orchestration Gateway als allgemein verfügbar, eine Automatisierungsschicht innerhalb der Sectigo Certificate Manager-Plattform, die ein End-to-End-Zertifikatslebenszyklusmanagement ermöglicht, einschließlich Erkennung, Ausstellung, Erneuerung und Bereitstellung, über hybride und Multi-Cloud-Umgebungen hinweg, und damit direkt den operativen Druck adressiert, der durch das bevorstehende 47-tägige TLS-Zertifikatsgültigkeitsmandat des CA/Browser Forum entsteht.
- Juli 2026: Keyfactor sicherte sich mehr als 1 Milliarde USD an strategischen Wachstumsinvestitionen von Summit Partners, wobei bestehende Investoren Insight Partners und Sixth Street Growth eine bedeutende Beteiligung behielten, um die globale Expansion, Produktinnovation, Teamaufbau und strategische Akquisitionen in der KI-Agenten- und Post-Quanten-Maschinenidentitätsinfrastruktur zu beschleunigen.
- Juli 2026: Keyfactor kündigte seine Absicht an, Cofide zu übernehmen, eine im Vereinigten Königreich ansässige Identitätsplattform für KI-Agenten und Cloud-Workloads, und erweitert damit Keyfactors Trust Control Plane auf nicht-menschliche Identitäten unter Verwendung kurzlebiger kryptografischer Identitäten, die statische Zugangsdaten in hybriden und Multi-Cloud-Umgebungen ersetzen.
- Juli 2026: AppViewX veröffentlichte sein Plattform-Update Sommer 2026 mit Unterstützung für hybride zusammengesetzte Post-Quanten-Kryptografie-Zertifikate und einem AppViewX Model Context Protocol-Server, der KI-Agenten ermöglicht, Zertifikate autonom zu entdecken, auszustellen, zu erneuern und zu verwalten, und damit PQC-Bereitschaft und agentische Identitäts-Governance auf einer einzigen Plattform zusammenführt.


Umfang des globalen Marktberichts zur Plattform für maschinelles Identitätsmanagement
Der Markt für Plattformen für maschinelles Identitätsmanagement umfasst Softwarelösungen und zugehörige Dienste, die darauf ausgelegt sind, nicht-menschliche Identitäten und ihre Zugangsdaten während ihres gesamten Lebenszyklus zu entdecken, zu identifizieren, zu authentifizieren, zu sichern, zu verwalten, zu überwachen und zu managen. Diese Plattformen ermöglichen es Organisationen, Richtlinien für den Maschine-zu-Maschine-Zugriff festzulegen und durchzusetzen, die Identitätsbereitstellung und Zugangsdatenrotation zu automatisieren, Berechtigungen zu kontrollieren, Identitätsaktivitäten zu überwachen und Sicherheitsrisiken im Zusammenhang mit nicht verwalteten, kompromittierten, abgelaufenen oder übermäßigen Maschinenidentitäten zu reduzieren.
Der Marktbericht zur Plattform für maschinelles Identitätsmanagement ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Identitätstyp (Anwendungs- und Dienstidentitäten, API-Schlüssel und OAuth-Token-Identitäten, Workload- und Container-Identitäten, Maschinenzertifikate, Secrets, Passwörter und Zugriffstoken, SSH-Schlüssel und kryptografische Schlüssel, KI-Agenten-Identitäten und andere Identitätstypen), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (BFSI, Informationstechnologie und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, Fertigung und Industrie, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie Transport und Logistik) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Lösungen |
| Dienstleistungen |
| Anwendungs- und Dienstidentitäten |
| API-Schlüssel und OAuth-Token-Identitäten |
| Workload- und Container-Identitäten |
| Maschinenzertifikate |
| Secrets, Passwörter und Zugriffstoken |
| SSH-Schlüssel und kryptografische Schlüssel |
| KI-Agenten-Identitäten |
| Andere Identitätstypen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| Informationstechnologie und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Fertigung und Industrie |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Transport und Logistik |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Identitätstyp | Anwendungs- und Dienstidentitäten | |
| API-Schlüssel und OAuth-Token-Identitäten | ||
| Workload- und Container-Identitäten | ||
| Maschinenzertifikate | ||
| Secrets, Passwörter und Zugriffstoken | ||
| SSH-Schlüssel und kryptografische Schlüssel | ||
| KI-Agenten-Identitäten | ||
| Andere Identitätstypen | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | BFSI | |
| Informationstechnologie und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Fertigung und Industrie | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Transport und Logistik | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Plattformen für maschinelles Identitätsmanagement?
Der Markt wurde im Jahr 2025 auf 3,80 Milliarden USD geschätzt und steht im Jahr 2026 bei 4,85 Milliarden USD. Er wird voraussichtlich bis 2031 bei einer CAGR von 24,11 % 14,28 Milliarden USD erreichen.
Was treibt die Nachfrage nach Plattformen für maschinelles Identitätsmanagement an?
Cloud-native Workloads, Zero-Trust-Einführung, kürzere TLS-Zertifikatsgültigkeitsdauern und KI-Agenten erhöhen den Bedarf an automatisierter Zugangsdaten-Governance.
Welche Komponente führt die Ausgaben für Plattformen für maschinelles Identitätsmanagement an?
Lösungen führten im Jahr 2025 mit einem Anteil von 57,31 %, während Dienstleistungen voraussichtlich die schnellste Komponenten-CAGR von 24,51 % bis 2031 verzeichnen werden.
Welcher Identitätstyp wächst am schnellsten?
KI-Agenten-Identitäten werden voraussichtlich mit einer CAGR von 25,51 % von 2026 bis 2031 wachsen, da Organisationen autonome Workflows einführen.
Welches Bereitstellungsmodell wird voraussichtlich am schnellsten wachsen?
Die hybride Bereitstellung wird voraussichtlich mit einer CAGR von 24,71 % bis 2031 wachsen, da Organisationen Cloud-Automatisierung benötigen und gleichzeitig die Kontrolle über kryptografisches Schlüsselmaterial behalten möchten.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich mit einer CAGR von 25,09 % bis 2031 wachsen, unterstützt durch Digitalisierung, Cloud-Einführung und steigende Anforderungen an nicht-menschliche Identitäten.
Seite zuletzt aktualisiert am:



