
Tamanho e Participação do Mercado de Serviços MDR Centrados em Endpoint
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 5.64 Bilhões de dólares |
| Tamanho do Mercado (2032) | 11.06 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 14.42 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços MDR Centrados em Endpoint por Mordor Intelligence
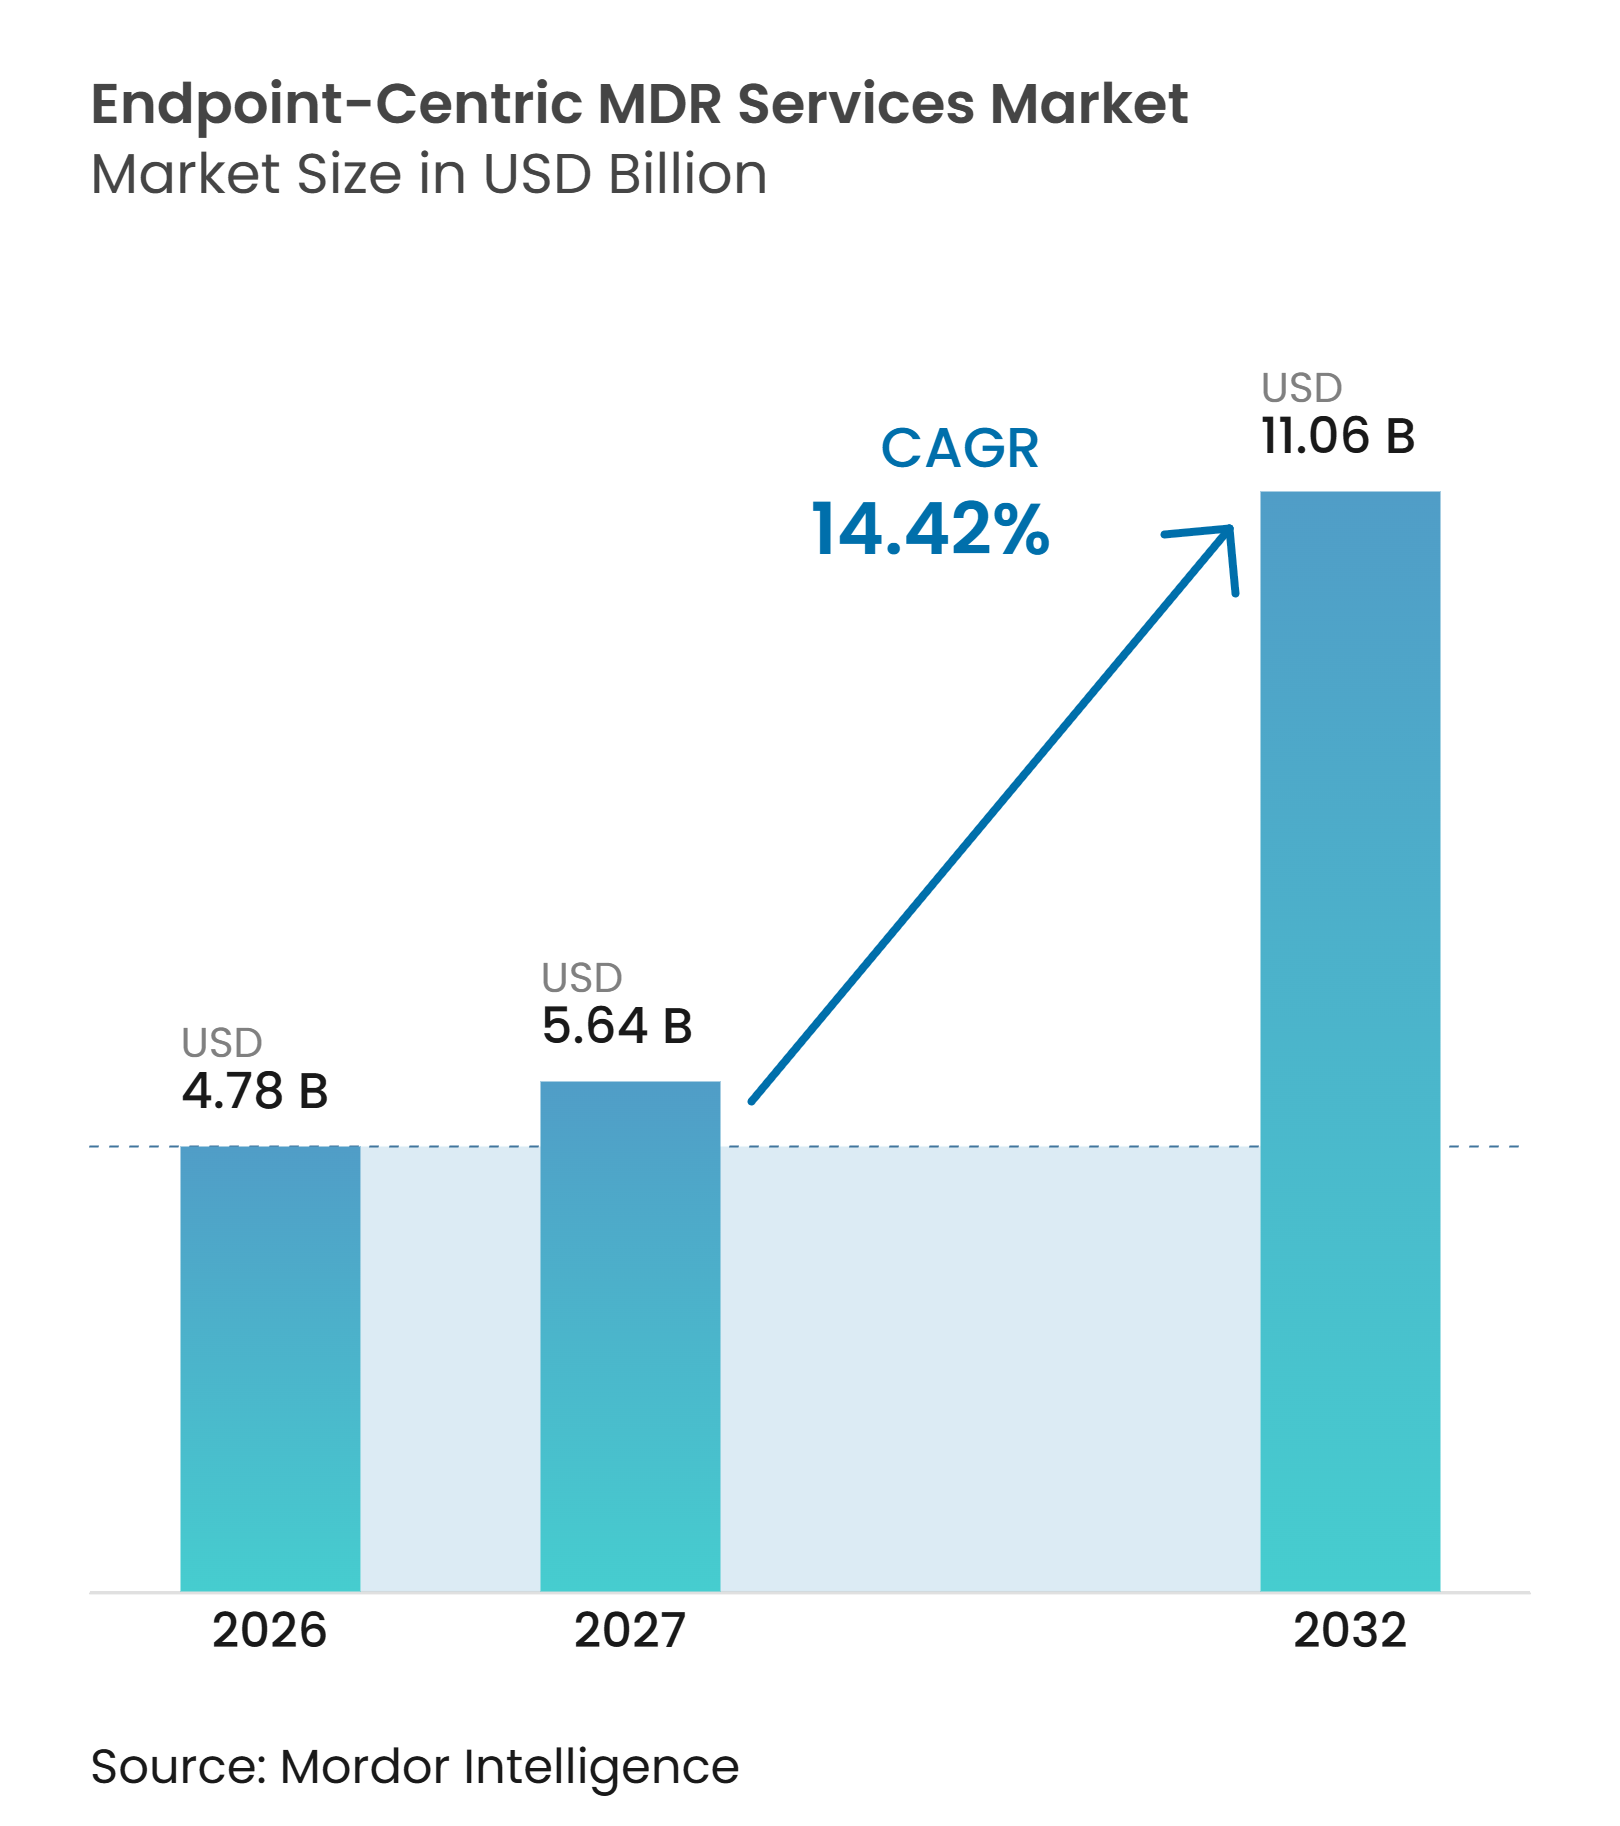
O tamanho do Mercado de Serviços MDR Centrados em Endpoint está projetado para expandir de 4,78 bilhões de USD em 2026 para 11,06 bilhões de USD até 2032, registrando um CAGR de 14,42% entre 2027 e 2032. O Mercado de Serviços MDR Centrados em Endpoint é impulsionado por campanhas de ransomware que combinam cada vez mais a entrega de malware com credenciais roubadas, o que coloca a visibilidade do endpoint no centro da resposta a incidentes. Os compradores estão migrando do monitoramento suplementar para a cobertura gerenciada contínua, pois muitas equipes internas de segurança não conseguem manter uma operação 24/7. Os provedores estão respondendo combinando tecnologia de endpoint, inteligência de ameaças e serviços de resposta em um único contrato. O Mercado de Serviços MDR Centrados em Endpoint também enfrenta pressão para fornecer investigação autônoma, tratamento regional de dados e cobertura prática para clientes regulamentados sem tornar os serviços inacessíveis para organizações menores.
Principais Conclusões do Relatório
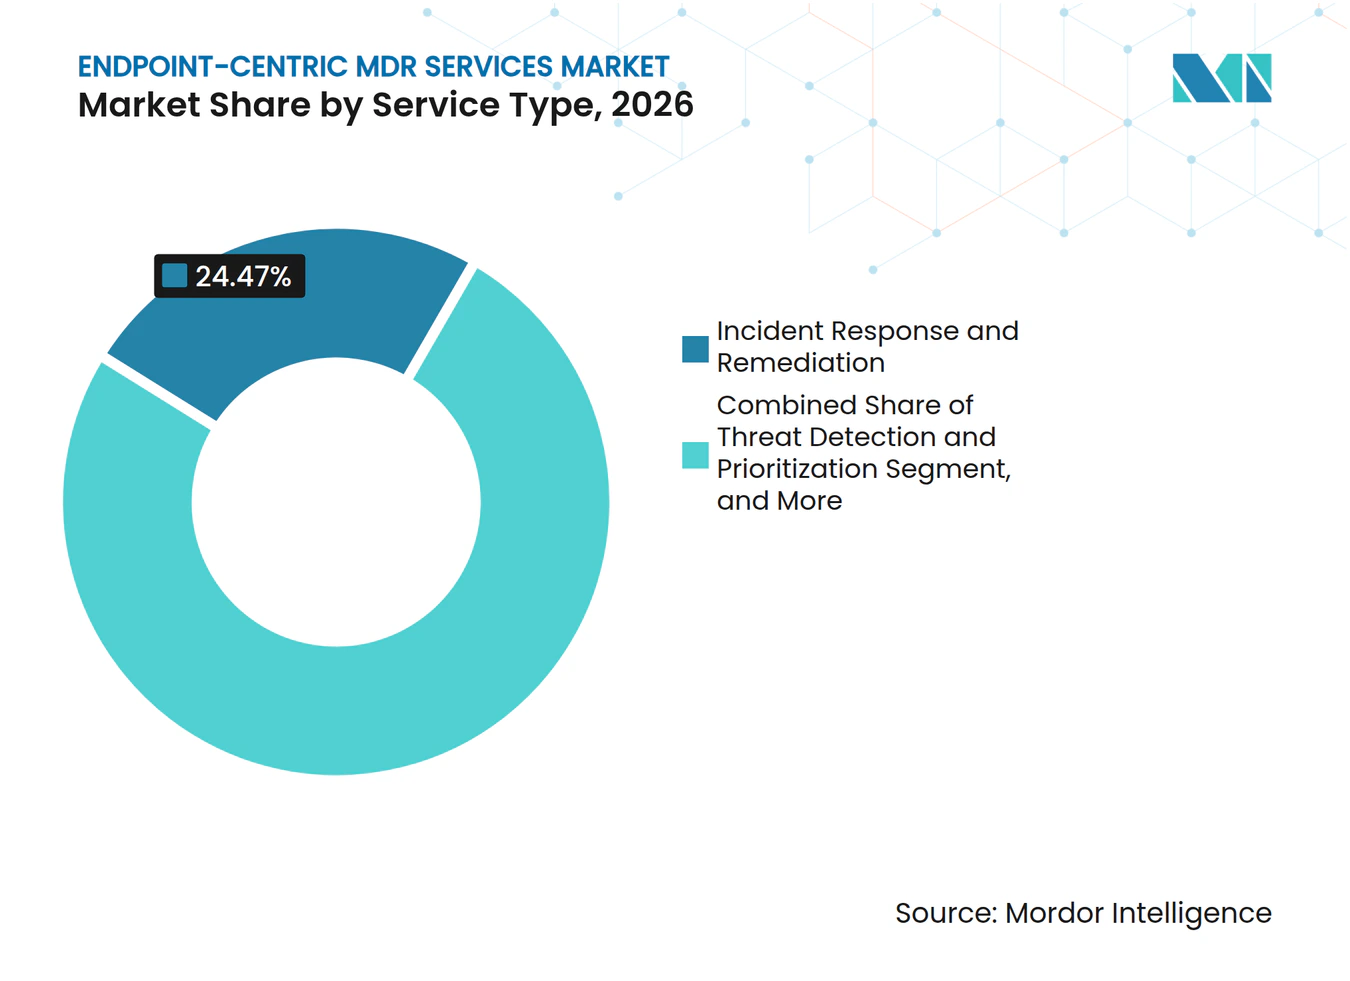
- Por tipo de serviço, Resposta a Incidentes e Remediação deteve 24,47% da participação do Mercado de Serviços MDR Centrados em Endpoint em 2026, enquanto Gestão de Políticas e Exposição de Endpoint está projetada para expandir a um CAGR de 14,58% até 2032.
- Por tipo de segurança, Detecção e Resposta de Endpoint Gerenciada deteve 45,22% de participação em 2026, enquanto Detecção e Resposta Estendida Gerenciada está projetada para expandir a um CAGR de 14,79% até 2032.
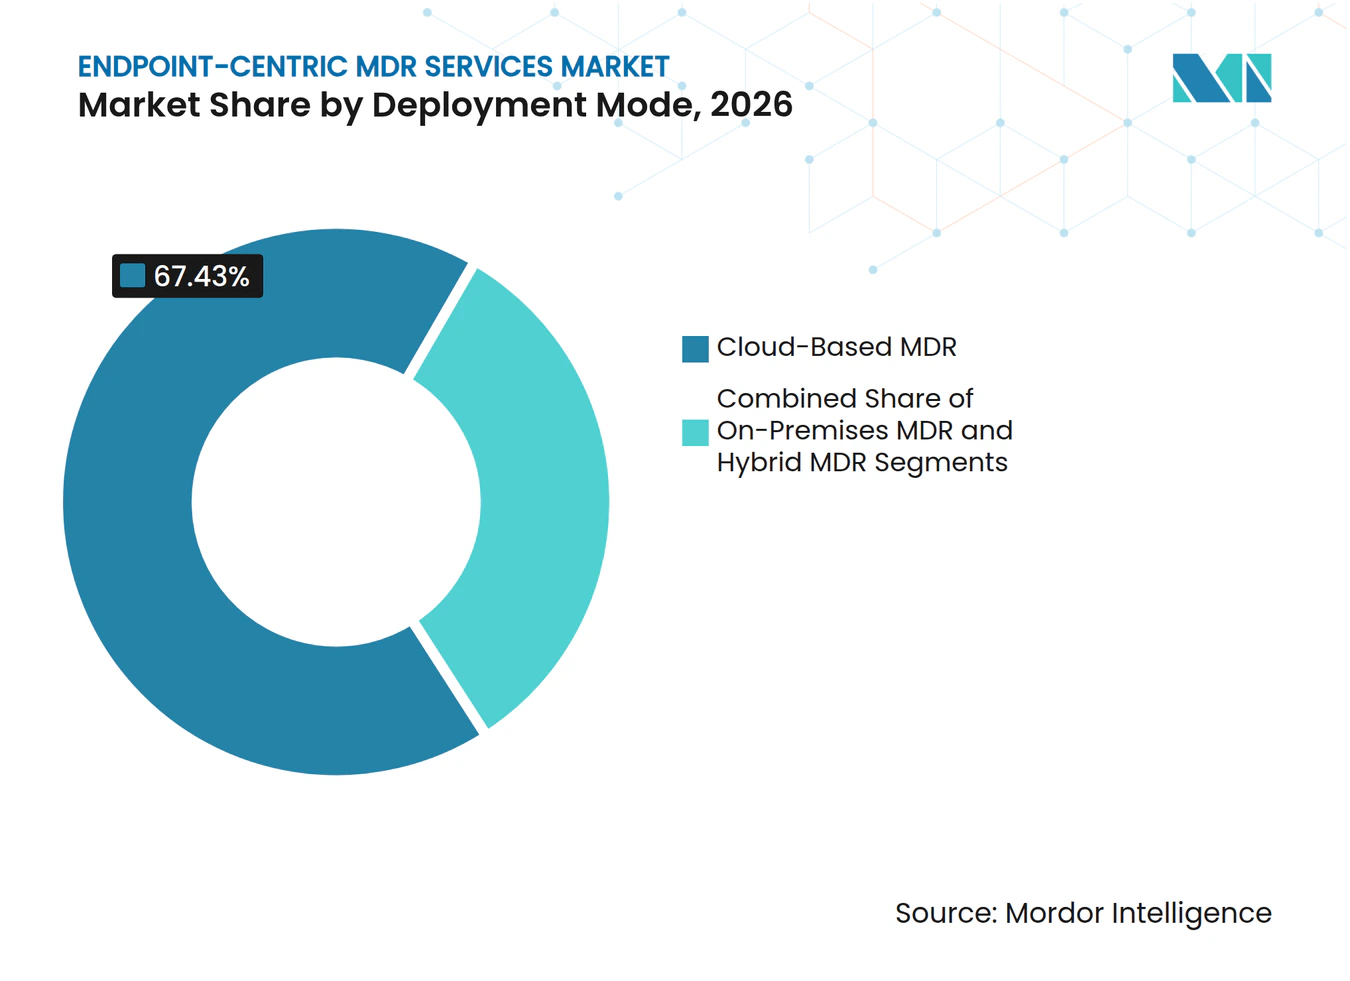
- Por modo de implantação, MDR Baseado em Nuvem deteve 67,43% da participação do Mercado de Serviços MDR Centrados em Endpoint em 2026 e está projetado para expandir a um CAGR de 14,94% até 2032.
- Por tamanho de organização, Grandes Empresas detiveram 61,24% de participação em 2026, enquanto Pequenas e Médias Empresas estão projetadas para expandir a um CAGR de 15,13% até 2032.
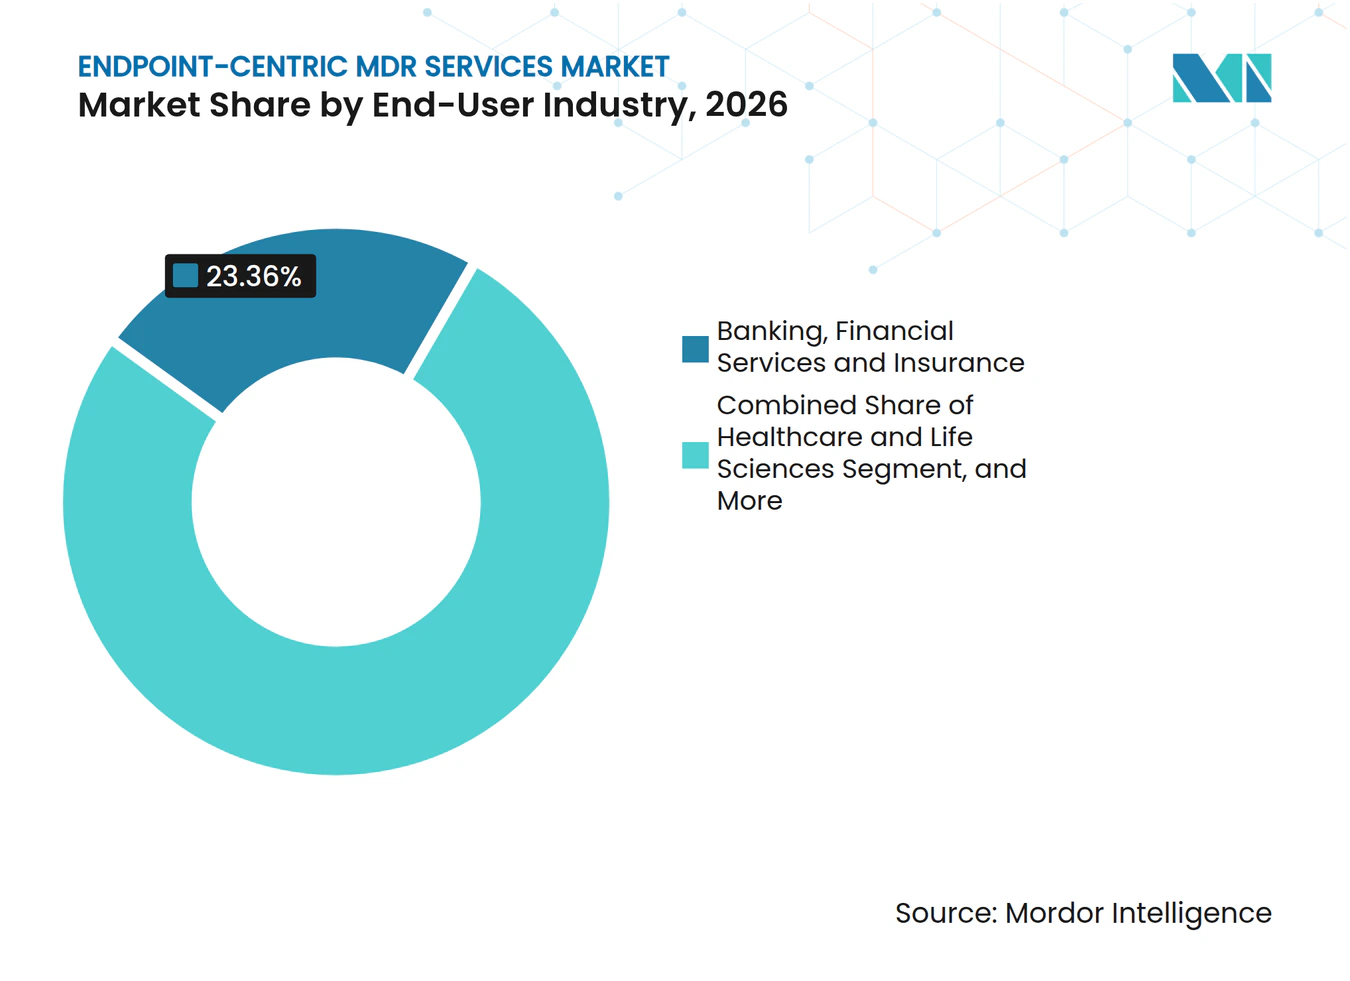
- Por setor de usuário final, Serviços Bancários, Financeiros e de Seguros detiveram 23,36% de participação em 2026, enquanto Saúde e Ciências da Vida estão projetadas para expandir a um CAGR de 15,28% até 2032.
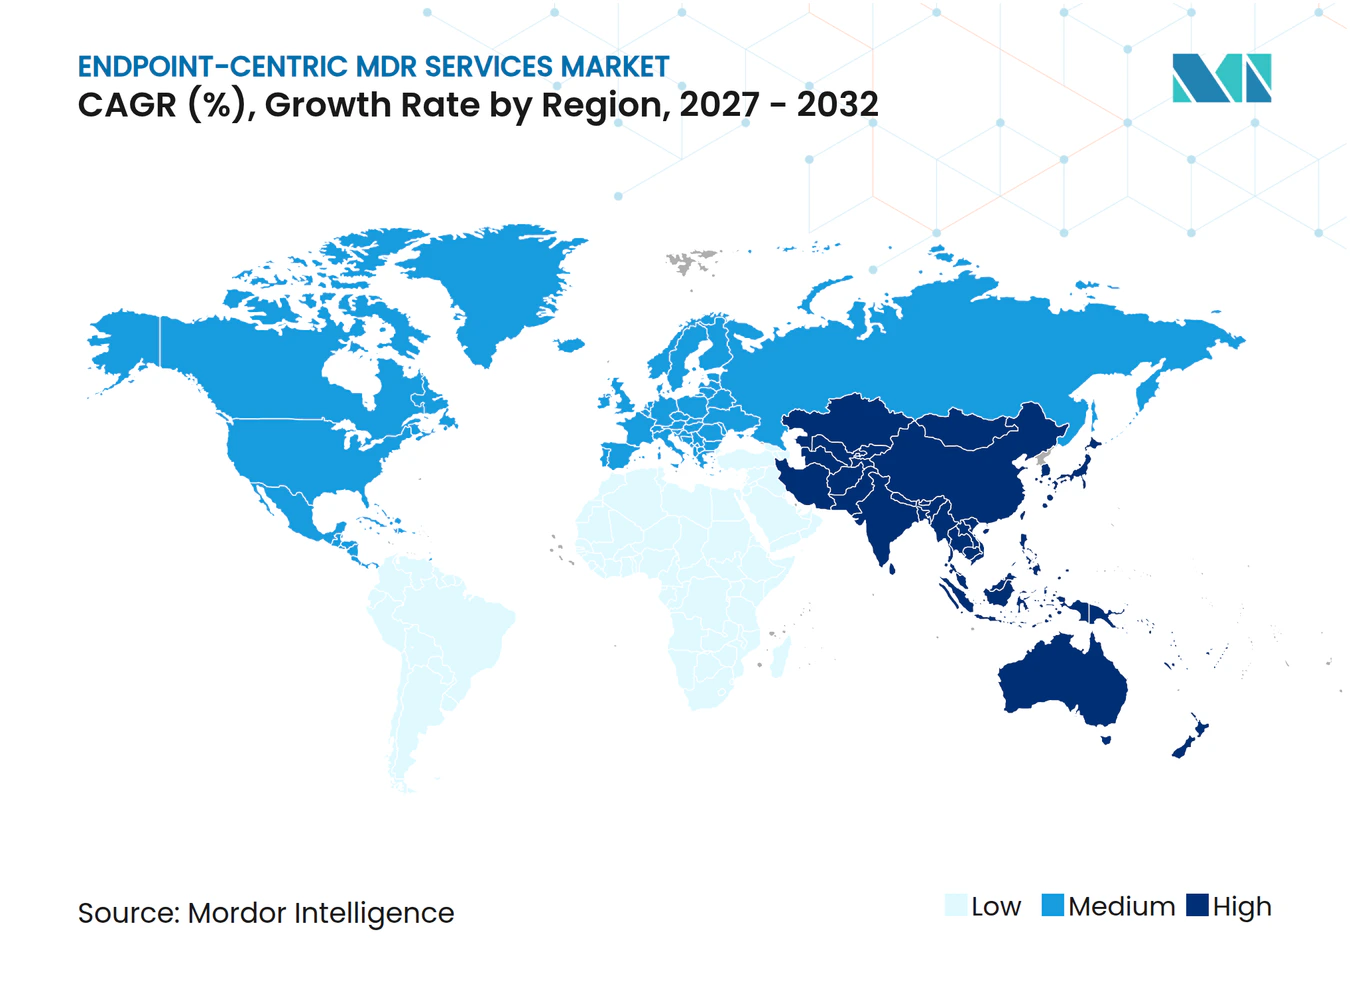
- Por geografia, a América do Norte deteve 51,28% de participação em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 14,66% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada de Ataques de Ransomware e Roubo de Credenciais | +3.2% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Talentos em Cibersegurança e Necessidades de Monitoramento 24/7 | +2.9% | Global | Médio prazo (2-4 anos) |
| Expansão dos Requisitos Regulatórios e de Ciberseguro | +2.4% | UE, América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Trabalho Remoto e Híbrido Ampliando a Exposição de Endpoints | +1.7% | Global | Curto prazo (≤ 2 anos) |
| Convergência de Telemetria de Endpoint com Sinais de Identidade, Nuvem e Rede | +1.3% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Remediação por IA Local no Endpoint Reduzindo o Tempo de Contenção | +1.1% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Ataques de Ransomware e Roubo de Credenciais
As campanhas de ransomware frequentemente começam agora com o comprometimento de identidade, e não apenas com a criptografia, o que aumenta a necessidade de monitoramento gerenciado de endpoints. O KELA Cyber Intelligence Center registrou 7.549 vítimas de ransomware em 2025, um aumento de 45% em relação ao ano anterior, e identificou 2,86 bilhões de credenciais comprometidas durante o ano.[1] Credenciais roubadas permitem que invasores entrem nas redes-alvo por meio de caminhos de acesso legítimos, em vez de depender exclusivamente de violações de perímetro, o que pode atrasar a detecção quando o acesso parece normal. A telemetria de endpoint pode identificar processos suspeitos, uso de tokens e comportamento de dispositivos antes que um invasor possa se mover pelo ambiente e iniciar um roubo mais amplo de dados ou interrupção de serviços. Esse padrão favorece os provedores do Mercado de Serviços MDR Centrados em Endpoint que conseguem correlacionar sinais de endpoint, identidade e comportamento antes que o acesso roubado seja usado para movimentação lateral. Provedores que combinam esses sinais com contenção rápida podem transformar um evento de ransomware que interrompe os negócios em um alerta contido para o cliente.
Escassez de Talentos em Cibersegurança e Requisitos de Monitoramento 24/7
O custo de manter uma operação de segurança interna 24/7 continua a impulsionar os serviços de resposta terceirizados. O ISC2 relatou que 95% das organizações pesquisadas tinham pelo menos 1 necessidade de habilidade em cibersegurança em 2025, enquanto 59% relataram deficiências críticas ou significativas ISC2.ORG. O estudo mostrou que a parcela que relatava deficiências graves aumentou de 44% em 2024.[2] A Red Canary relatou que 75% das organizações pesquisadas enfrentavam escassez de habilidades em detecção de intrusão e 72% em resposta a incidentes, enquanto os custos médios de incidentes cibernéticos foram de 3,7 milhões de USD no ano anterior. Um centro de operações de segurança funcional e ininterrupto requer analistas, ferramentas de detecção, processos de incidentes e treinamento contínuo, além de profundidade de pessoal suficiente para cobrir rotatividade, escalada e investigações especializadas. O Mercado de Serviços MDR Centrados em Endpoint, portanto, se beneficia quando os provedores usam triagem assistida para lidar com alertas de rotina, reduzir a demanda de mão de obra por alerta e reservar o tempo dos analistas para investigações de maior risco.
Expansão dos Requisitos Regulatórios e de Ciberseguro
As obrigações regulatórias estão tornando o monitoramento contínuo um requisito de aquisição mais urgente para instituições financeiras e operadores de infraestrutura crítica. O Regulamento de Resiliência Operacional Digital da UE entrou em vigor em janeiro de 2025, enquanto o prazo de implementação nacional para a NIS2 passou em outubro de 2024. Esses marcos exigem gestão estruturada de riscos de tecnologia da informação e comunicação, notificação de incidentes e supervisão de riscos de terceiros.[3] A DORA atribui a responsabilidade pelos programas de risco de tecnologia da informação e comunicação aos órgãos de gestão, fortalecendo a atenção do conselho ao monitoramento de endpoints e tornando a cobertura incompleta uma questão de governança. Os compradores de ciberseguro estão considerando cada vez mais a proteção ativa de endpoints e a resposta monitorada ao avaliar a cobertura de segurança, o que oferece às empresas de médio porte um incentivo financeiro para formalizar seus acordos de serviço. Essa pressão de conformidade fornece uma base de demanda duradoura para o Mercado de Serviços MDR Centrados em Endpoint, pois as obrigações de notificação e monitoramento são menos discricionárias do que muitos projetos de tecnologia.
Trabalho Remoto e Híbrido Ampliando a Exposição de Endpoints
O trabalho híbrido ampliou o perímetro de endpoints e reduziu a eficácia dos controles projetados apenas para redes de escritório. A Verizon relatou que 46% dos acessos relacionados a infostealers tinham como alvo endpoints não gerenciados ou de dispositivos próprios dos funcionários em suas descobertas de 2025, conforme citado pela Fidelis Security. A mesma fonte observou que os ataques direcionados a redes privadas virtuais aumentaram 8 vezes em relação ao ano anterior. Dispositivos que retornam de redes domésticas podem carregar malware inativo, credenciais desatualizadas e agentes mal configurados que as ferramentas de perímetro podem não identificar de forma consistente, enquanto dispositivos não gerenciados podem ficar fora dos processos comuns de patch e política. O monitoramento contínuo de linhas de base comportamentais ajuda as equipes de segurança a identificar esses dispositivos antes que criem um risco mais amplo de reinfecção ou movimentação lateral. Os provedores no Mercado de Serviços MDR Centrados em Endpoint que conseguem coletar telemetria em diversos sistemas operacionais e condições de rede estão melhor posicionados para atender frotas de dispositivos distribuídos e competir por contas que dependiam de controles de perímetro.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Alto Custo Total de Propriedade para Pequenas e Médias Empresas | -1.8% | Global, concentrado na América do Sul e no Sudeste Asiático | Médio prazo (2-4 anos) |
| Soberania de Dados e Restrições de Telemetria Transfronteiriça | -1.4% | UE, Índia, China e Oriente Médio | Longo prazo (≥ 4 anos) |
| Fadiga de Alertas e Políticas de Detecção Inconsistentes com Múltiplas Ferramentas | -0.9% | Global | Curto prazo (≤ 2 anos) |
| Lacunas de Visibilidade em Dispositivos IoT e Médicos Não Gerenciados | -0.6% | Ásia-Pacífico e América do Norte | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Alto Custo Total de Propriedade para Pequenas e Médias Empresas
O custo total de propriedade continua sendo uma barreira para organizações menores, mesmo que se espere que adotem proteção gerenciada mais rapidamente do que as grandes empresas. Os preços de tabela de MDR geralmente envolvem cobranças mensais por endpoint, taxas de integração e custos adicionais para ingestão de logs além dos limites contratados. As organizações também podem incorrer em cobranças por hora para trabalhos de resposta a incidentes fora do contrato base. Ingestão adicional de logs, contratos de resposta a incidentes e cláusulas de escalonamento de contrato podem elevar os custos além das estimativas iniciais para organizações com ambientes multinuvem complexos e altos volumes de alertas. Clientes menores também podem descobrir que planos de preço mais baixo excluem caça a ameaças, trabalho forense ou cobertura de cargas de trabalho em nuvem, que são serviços que equipes com poucos recursos podem precisar mais. O Mercado de Serviços MDR Centrados em Endpoint precisará de planos agrupados mais claros e suporte ininterrupto confiável para tornar o serviço viável para esse grupo de compradores.
Soberania de Dados e Restrições de Telemetria Transfronteiriça
Os serviços de detecção gerenciada dependem de telemetria de endpoint oportuna, mas as regras de localização podem restringir a movimentação e o processamento desses dados. O Digital Policy Alert rastreou 332 desenvolvimentos regulatórios relativos a restrições de fluxo de dados transfronteiriços em níveis nacionais e da UE até abril de 2025. Essas restrições exigem que os provedores considerem arranjos locais de coleta, armazenamento e análise para clientes regulamentados, em vez de usar um único local de processamento global. Planos de dados regionais separados podem aumentar o custo de expansão e reduzir a eficiência da prestação de serviços centralizada globalmente. Provedores sem arquiteturas locais em conformidade podem ser excluídos de aquisições governamentais e de setores regulamentados, onde os valores dos contratos e a retenção podem ser elevados. O Mercado de Serviços MDR Centrados em Endpoint enfrenta custos de entrega regional mais altos quando os provedores precisam criar planos de dados separados, mas esses requisitos também podem favorecer fornecedores com infraestrutura local estabelecida e experiência em conformidade.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Resposta a Incidentes Lidera, Gestão de Exposição AceleraResposta a Incidentes e Remediação deteve 24,47% da receita por tipo de serviço em 2026. O resultado reflete o foco do comprador em conter violações rapidamente e restaurar as operações normais após um incidente. Esses contratos geralmente cobrem detecção, investigação, contenção, orientação de remediação e lições aprendidas após o evento. Esse amplo escopo pode tornar os contratos de resposta a incidentes entre as ofertas de maior valor no Mercado de Serviços MDR Centrados em Endpoint, especialmente quando os compradores precisam de um único provedor para gerenciar detecção, contenção, investigação e coordenação de recuperação. A CrowdStrike declarou que o Falcon Complete resolveu mais de 13 milhões de detecções anualmente e relatou uma redução de 75% no tempo médio de resposta em relação à sua linha de base. Grandes empresas e compradores governamentais frequentemente priorizam esse serviço porque parques de dispositivos complexos tornam a contenção manual mais lenta e difícil de gerenciar.
Gestão de Políticas e Exposição de Endpoint está projetada para expandir a um CAGR de 14,58% até 2032. Essa direção aponta para uma maior ênfase na identificação de vulnerabilidades, na aplicação de linhas de base de configuração e no tratamento de lacunas de política antes que um incidente comece. O monitoramento e a priorização de detecção de ameaças permanecem elementos centrais da prestação de serviços. A caça a ameaças e as investigações gerenciadas permanecem importantes para empresas que enfrentam adversários persistentes que exigem revisão proativa em vez de tratamento apenas por alertas. O Mercado de Serviços MDR Centrados em Endpoint provavelmente favorecerá fornecedores que combinam prevenção, detecção, caça, resposta e gestão de exposição em um portfólio de serviços coerente. Um relacionamento com um único provedor pode reduzir a complexidade de aquisição para clientes que buscam consolidar serviços de segurança.



Por Tipo de Segurança:
EDR Gerenciado Mantém Escala, XDR Gerenciado AvançaDetecção e Resposta de Endpoint Gerenciada representou 45,22% da receita por tipo de segurança em 2026. Os endpoints continuam sendo um ponto de entrada importante para malware, roubo de credenciais e atividade de processos suspeitos. A CrowdStrike relatou mais de 1.800 aplicações de IA distintas em execução em dispositivos corporativos em sua base de clientes, representando 160 milhões de instâncias únicas de aplicações. Essa complexidade operacional aumenta a importância de distinguir o comportamento esperado das aplicações de ameaças significativas. Detecção e Resposta de Rede Gerenciada e Detecção e Resposta em Nuvem fornecem contexto importante para movimentação lateral e exfiltração de dados que podem não ser totalmente visíveis apenas a partir de um endpoint. Detecção e Resposta de Identidade está se tornando mais relevante porque o roubo de credenciais pode transformar um evento no nível do dispositivo em um risco mais amplo de acesso e fraude.
Detecção e Resposta Estendida Gerenciada está projetada para expandir a um CAGR de 14,79% até 2032. Esse serviço reúne sinais de endpoint, rede, nuvem e identidade para identificar sequências de ataque em ambientes, oferecendo ao Mercado de Serviços MDR Centrados em Endpoint um caminho prático para uma cobertura mais ampla sem filas de alertas separadas. O NIST publicou uma metodologia para caracterizar o comportamento de rede de dispositivos de Internet das Coisas em agosto de 2025, fornecendo uma abordagem que pode ajudar a estender o monitoramento baseado em comportamento além dos dispositivos tradicionais de tecnologia da informação. A DORA e a NIS2 reforçam essa abordagem mais ampla porque suas expectativas de monitoramento se estendem por sistemas de tecnologia da informação e comunicação, não apenas por endpoints. O setor de serviços MDR centrados em endpoint está se movendo em direção a ambientes de detecção unificados onde os clientes podem adicionar telemetria adjacente sem substituir seu provedor existente. Fornecedores com um caminho de transição claro de EDR gerenciado para XDR gerenciado podem capturar a demanda de atualização em setores europeus regulamentados.
Por Modo de Implantação:
MDR Baseado em Nuvem Define o RitmoMDR Baseado em Nuvem deteve 67,43% da receita por modo de implantação em 2026. Também está projetado para expandir a um CAGR de 14,94% até 2032, tornando-o tanto a maior quanto a opção de implantação de crescimento mais rápido. A entrega em nuvem permite que os provedores processem altos volumes de telemetria sem exigir que os clientes instalem infraestrutura de análise dedicada em cada local. Também permite que equipes centralizadas apliquem nova lógica de detecção em ambientes de clientes com mais rapidez. A Arctic Wolf declarou que sua Plataforma Aurora processou mais de 9 trilhões de observações de segurança semanalmente em mais de 10.000 clientes em outubro de 2025. Essas vantagens operacionais sustentam o papel central contínuo da entrega em nuvem no Mercado de Serviços MDR Centrados em Endpoint.
O MDR On-Premises permanece relevante para defesa, serviços financeiros e outras organizações que não podem permitir que telemetria sensível saia de ambientes controlados. O MDR Híbrido oferece outra opção, mantendo os controles de contenção sensíveis ao tempo localmente enquanto usa sistemas em nuvem para relatórios e inteligência de ameaças. Esses modelos podem ajudar as empresas a se afastar da infraestrutura legada em etapas, em vez de uma migração completa de uma só vez. As regras de localização de dados na Europa e na Ásia-Pacífico estão incentivando os provedores no Mercado de Serviços MDR Centrados em Endpoint a estabelecer capacidade de processamento regional. Métodos de entrega flexíveis permanecem necessários porque um modelo de nuvem centralizado globalmente não pode atender a todos os compradores regulamentados.

Por Tamanho de Organização:
Grandes Empresas Ancoram a Receita, PMEs Adicionam DemandaGrandes Empresas detiveram 61,24% da receita por tamanho de organização em 2026. Seus parques de endpoints são maiores, suas pilhas de segurança são mais complexas e suas perdas potenciais podem justificar cobertura gerenciada premium, o que sustenta contratos de serviço mais longos e capacidades personalizadas no Mercado de Serviços MDR Centrados em Endpoint. Contratos plurianuais frequentemente incluem consultores dedicados, conteúdo de detecção personalizado, trabalho de prontidão para incidentes e suporte em múltiplas jurisdições. Esses acordos fornecem uma base de receita recorrente que sustenta o investimento em tecnologia, analistas e capacidade de serviço regional. A ReliaQuest declarou que sua plataforma GreyMatter se integra a mais de 200 ferramentas de cibersegurança, ilustrando os requisitos de integração com múltiplos fornecedores de grandes clientes corporativos. Provedores com experiência em conformidade e opções de entrega regional podem obter preços mais fortes nessas contas complexas.
Pequenas e Médias Empresas estão projetadas para expandir a um CAGR de 15,13% até 2032. A cobertura gerenciada pode oferecer uma alternativa prática para empresas que não conseguem construir e manter um centro de operações de segurança interno completo. Planos agrupados por endpoint que incluem proteção de endpoint, detecção, avaliação de vulnerabilidades e resposta de analistas podem reduzir a complexidade de aquisição. A HENNGE anunciou um serviço de endpoint e segurança gerenciada no Japão em fevereiro de 2026 que combinava detecção de endpoint, MDR 24/7 e avaliação de vulnerabilidades para organizações com equipe de segurança limitada. O serviço foi precificado em JPY 950 por dispositivo por mês. O Mercado de Serviços MDR Centrados em Endpoint dependerá de planos de serviço que forneçam capacidade de resposta significativa em vez de encaminhamento de alertas apenas em horário comercial para esse grupo de compradores.
Por Setor de Usuário Final:
BFSI Lidera, Saúde e Ciências da Vida AceleraServiços Bancários, Financeiros e de Seguros representaram 23,36% da receita por usuário final em 2026. O setor detém dados valiosos de transações e clientes, tornando-o um alvo persistente para grupos criminosos e invasores vinculados a estados. As instituições financeiras também precisam de visibilidade contínua porque os sistemas de transações e os canais de atendimento ao cliente operam fora do horário comercial padrão. A DORA, os requisitos do setor financeiro dos Estados Unidos e estruturas similares na Ásia-Pacífico aumentam a necessidade de processos formais de monitoramento e resposta. Os programas de conformidade regionais também estão aumentando a atenção ao monitoramento contínuo de endpoints e à gestão de postura de segurança em tempo real. Governo e defesa, tecnologia da informação e telecomunicações e manufatura também permanecem grupos de demanda importantes, especialmente onde o ransomware interrompe operações essenciais.
Saúde e Ciências da Vida estão projetadas para expandir a um CAGR de 15,28% até 2032. As informações de saúde protegidas têm alto valor para os invasores, enquanto dispositivos médicos conectados e sistemas legados podem dificultar a padronização da cobertura de segurança. Um estudo revisado por pares de 2025 descobriu que o EDR gerenciado pode reduzir o tempo de permanência e apoiar um isolamento mais rápido de ameaças em ambientes de saúde, levando em conta as restrições operacionais clínicas. Os mesmos ambientes operacionais podem ter requisitos de tempo de atividade que limitam quando agentes de endpoint e patches podem ser implantados. A detecção terceirizada pode ajudar as organizações de saúde a monitorar esses ambientes continuamente quando a capacidade interna de pessoal é limitada. As organizações de varejo e comércio eletrônico também estão aumentando a cobertura de segurança gerenciada antes dos períodos de vendas de alto volume, quando a exposição a violações e a pressão de pessoal podem aumentar.
Análise Geográfica
Mercado de Serviços MDR Centrados em Endpoint na América do Norte
A América do Norte deteve 51,28% da receita regional em 2026. A região possui adoão madura de detecção de endpoint, grandes orçamentos de cibersegurança e demanda significativa de serviços financeiros e entidades governamentais. A KELA constatou que mais de 53% das 7.549 vítimas de ransomware registradas em 2025 eram organizações sediadas nos Estados Unidos. Os requisitos de divulgação e as obrigações setoriais tornam a detecção e a resposta rápidas mais importantes para grandes empresas. O Canadá apresenta demanda adicional em serviços financeiros e infraestrutura crítica, enquanto o México se beneficia da padronização de segurança entre fornecedores que atendem operações vinculadas aos Estados Unidos.
Mercado de Serviços MDR Centrados em Endpoint na APAC
A Ásia-Pacífico deve expandir-se a um CAGR de 14,66% até 2032. A região combina operações digitais em expansão, crescente exposição a ransomware, requisitos regulatórios em evolução e escassez de profissionais especializados em segurança, criando diversos caminhos de demanda distintos para o Mercado de Serviços MDR Centrados em Endpoint nos mercados nacionais. O Japão conta com lançamentos ativos de segurança gerenciada, incluindo o serviço WideAngle SIEM e MDR da NTT Docomo Business, lançado em outubro de 2025. A NTT Security Japan começou a distribuir o Arctic Wolf Aurora Managed Endpoint Defense para clientes corporativos em maio de 2026. O setor de serviços financeiros da Índia também exige designs de serviço localmente conformes onde se aplicam requisitos de localização de dados. O Mercado de Serviços MDR Centrados em Endpoint na Coreia do Sul inclui provedores regionais que competem por meio de expertise em conformidade local e capacidades de entrega.
Mercado de Serviços MDR Centrados em Endpoint na EMEA e América do Sul
A Europa é moldada pela DORA, pela NIS2 e pela atenção dos compradores ao processamento soberano de dados. Alemanha, Reino Unido e França são mercados-chave porque empresas reguladas necessitam de monitoramento contínuo e processos de resposta documentados. A Deutsche Telekom introduziu o MDR Start para pequenas empresas e municípios na Alemanha em setembro de 2025. Os provedores europeus estão respondendo à demanda dos compradores por arranjos de processamento que mantenham a telemetria sensível dentro das jurisdições apropriadas. A América do Sul oferece potencial no Brasil e na Argentina, onde os requisitos do setor financeiro e o ransomware afetam a manufatura e a logística. O Oriente Médio e a África são impulsionados pela Arábia Saudita e pelos Emirados Árabes Unidos, onde programas nacionais de cibersegurança e a transformação digital estão expandindo os parques de endpoints corporativos.
Cenário Competitivo
Concentração do Mercado
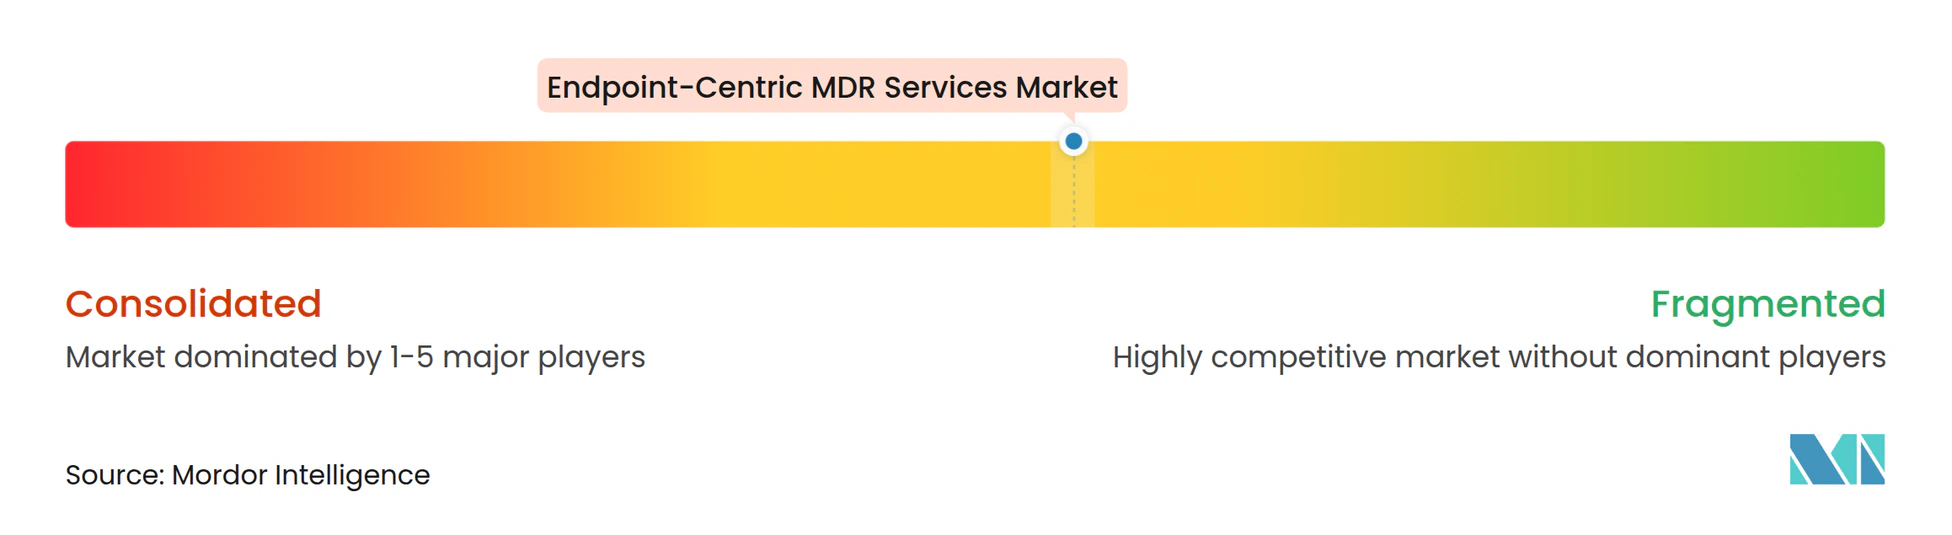
O Mercado de Serviços MDR Centrados em Endpoint tem um nível superior moderadamente concentrado, com fornecedores nativos de plataforma, provedores especializados de segurança gerenciada e grandes empresas de serviços de tecnologia da informação competindo por contratos corporativos. A CrowdStrike e a SentinelOne competem com especialistas como Arctic Wolf, eSentire e ReliaQuest, enquanto Accenture, IBM e Tata Consultancy Services oferecem segurança gerenciada dentro de relacionamentos mais amplos de serviços de tecnologia. Os provedores estão buscando cada vez mais o controle tanto da tecnologia de endpoint quanto da camada de resposta para reduzir transferências durante o tratamento de incidentes. A Sophos concluiu sua aquisição da Secureworks por 859 milhões de USD em fevereiro de 2025, combinando a plataforma Taegis XDR e a inteligência da Counter Threat Unit com o portfólio de segurança da Sophos. A Arctic Wolf adquiriu os ativos de endpoint Cylance da BlackBerry por 160 milhões de USD em fevereiro de 2025, expandindo sua posição de serviços gerenciados para prevenção de endpoint.
A inteligência artificial está se tornando um ponto-chave de competição à medida que os fornecedores automatizam investigações de rotina e trabalhos de contenção. A CrowdStrike introduziu o MDR Agêntico na RSA Conference 2026 para estender a resposta gerenciada com investigação autônoma para fluxos de trabalho de segurança recorrentes. A Expel também introduziu um serviço MDR cobrindo toda a superfície de ataque de IA em abril de 2026. A Palo Alto Networks relatou que 32,5% dos dispositivos de rede corporativa não eram gerenciados e quase 39% dos dispositivos de tecnologia da informação não tinham cobertura ativa de EDR em seu relatório de segurança de dispositivos de 2025. Essas lacunas tornam o monitoramento sem agente e focado em dispositivos adições relevantes às ofertas padrão do Mercado de Serviços MDR Centrados em Endpoint.
Desafiantes menores como Binary Defense, BlueVoyant, Expel e WithSecure competem por meio de conhecimento vertical, compromissos de disponibilidade de analistas e metas de tempo de resposta. Os provedores regionais na Ásia-Pacífico usam conhecimento de conformidade local e posicionamento de preço para atender compradores que exigem processamento local de dados. A ReliaQuest levantou mais de 500 milhões de USD a uma avaliação de 3,4 bilhões de USD em março de 2025, refletindo o interesse de financiamento em plataformas que integram ambientes de segurança heterogêneos. Provedores sem atestados de controle independentes, garantias de violação credíveis ou opções de implantação soberana podem enfrentar limitações em aquisições do setor público e de setores regulamentados. O Mercado de Serviços MDR Centrados em Endpoint recompensa provedores que combinam integração de tecnologia, capacidade de resposta, entrega pronta para conformidade, escopo claro e custo total gerenciável.
Líderes do Setor de Serviços MDR Centrados em Endpoint
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços MDR Centrados em Endpoint Empresas cobertas neste relatório
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Sophos Group plc
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Palo Alto Networks, Inc.
- Google LLC
- IBM Corporation
- Accenture plc
- Tata Consultancy Services Limited
- Atos SE
- WithSecure Corporation
- Kroll, LLC
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- Critical Start, Inc.
- BlueVoyant, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços MDR Centrados em Endpoint
- Junho de 2026: A WatchGuard Technologies lançou o Total MDR, um serviço de detecção e resposta gerenciada totalmente integrado e orientado por IA, cobrindo endpoints, identidades, redes e ambientes em nuvem a partir de um único portal. O serviço alcança um tempo médio de detecção a resposta de 6 minutos, uma redução de 80% em relação à média do setor de 30 minutos, e tem como alvo provedores de serviços gerenciados que atendem organizações em ecossistemas de tecnologia da informação híbridos.
- Maio de 2026: A NTT Security Japan, em parceria com a Arctic Wolf Japan, lançou o Aurora Managed Endpoint Defense para clientes corporativos japoneses, combinando uma arquitetura EPP e EDR com foco em prevenção com monitoramento especializado 24/7 e ajuste de ambiente liderado por consultores. O serviço foi projetado para minimizar escaladas de alertas para as equipes dos clientes, abordando a grave escassez de pessoal em cibersegurança do Japão e o aumento de incidentes de ransomware de dupla extorsão.
- Maio de 2026: A Tanium lançou uma estrutura de conformidade de cibersegurança para bancos malaios alinhada às diretrizes de Gestão de Riscos em Tecnologia do Bank Negara Malaysia, permitindo que as instituições financeiras alcancem monitoramento contínuo de endpoints e gestão de postura de conformidade em tempo real em seus ambientes de tecnologia da informação regulamentados.
- Abril de 2026: A CrowdStrike apresentou o MDR Agêntico na RSA Conference 2026, estendendo o Falcon Complete com agentes de IA inteligentes que investigam e remediam de forma autônoma fluxos de trabalho de segurança de alta frequência na velocidade da máquina. O lançamento posiciona os analistas humanos da CrowdStrike para se concentrarem em ameaças novas e de alta gravidade que exigem julgamento, enquanto os agentes lidam de forma independente com etapas rotineiras de contenção e investigação.
Escopo do Relatório Global do Mercado de Serviços MDR Centrados em Endpoint
O Mercado de Serviços MDR Centrados em Endpoints compreende serviços de operações de segurança terceirizados e disponíveis 24 horas por dia, 7 dias por semana, com foco principal na telemetria de endpoints (laptops, desktops, servidores, dispositivos móveis) para detecção, investigação e resposta a ameaças, utilizando plataformas EDR/XDR como principal pilha tecnológica.
O Relatório do Mercado de Serviços MDR Centrados em Endpoints é Segmentado por Tipo de Serviço (Monitoramento de Ameaças, Detecção e Priorização de Ameaças, Caça a Ameaças, Serviços de Investigação Gerenciados, Resposta a Incidentes e Remediação, e Gerenciamento de Políticas e Exposição de Endpoints), Tipo de Segurança (Detecção e Resposta de Endpoints Gerenciados, Detecção e Resposta de Rede Gerenciada, Detecção e Resposta em Nuvem, Detecção e Resposta de Identidade, e Detecção e Resposta Estendida Gerenciada), Modo de Implantação (MDR Baseado em Nuvem, MDR Local e MDR Híbrido), Tamanho da Organização (Pequenas e Médias Empresas e Grandes Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros, Saúde e Ciências da Vida, Tecnologia da Informação e Telecomunicações, Governo e Defesa, Manufatura, Varejo e Comércio Eletrônico, e Outros Setores de Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado São Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Monitoramento de Ameaças |
| Detecção e Priorização de Ameaças |
| Caça a Ameaças |
| Serviços de Investigação Gerenciada |
| Resposta a Incidentes e Remediação |
| Gestão de Políticas e Exposição de Endpoint |
| Detecção e Resposta de Endpoint Gerenciada |
| Detecção e Resposta de Rede Gerenciada |
| Detecção e Resposta em Nuvem |
| Detecção e Resposta de Identidade |
| Detecção e Resposta Estendida Gerenciada |
| MDR Baseado em Nuvem |
| MDR On-Premises |
| MDR Híbrido |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Serviços Bancários, Financeiros e de Seguros |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Governo e Defesa |
| Manufatura |
| Varejo e Comércio Eletrônico |
| Outros Setores de Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Tipo de Serviço | Monitoramento de Ameaças | |
| Detecção e Priorização de Ameaças | ||
| Caça a Ameaças | ||
| Serviços de Investigação Gerenciada | ||
| Resposta a Incidentes e Remediação | ||
| Gestão de Políticas e Exposição de Endpoint | ||
| Por Tipo de Segurança | Detecção e Resposta de Endpoint Gerenciada | |
| Detecção e Resposta de Rede Gerenciada | ||
| Detecção e Resposta em Nuvem | ||
| Detecção e Resposta de Identidade | ||
| Detecção e Resposta Estendida Gerenciada | ||
| Por Modo de Implantação | MDR Baseado em Nuvem | |
| MDR On-Premises | ||
| MDR Híbrido | ||
| Por Tamanho de Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Setor de Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Governo e Defesa | ||
| Manufatura | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores de Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do Mercado de Serviços MDR Centrados em Endpoint?
O mercado é avaliado em 4,78 bilhões de USD em 2026 e está projetado para atingir 11,06 bilhões de USD até 2032, com um CAGR de 14,42% de 2027 a 2032. A demanda é sustentada pela necessidade de monitoramento contínuo de endpoints, resposta a incidentes e detecção de ameaças mais ampla com reconhecimento de identidade.
O que está impulsionando a demanda por serviços MDR centrados em endpoint?
Ransomware, credenciais roubadas, lacunas de pessoal em segurança, obrigações de conformidade e ambientes de endpoint distribuídos estão fortalecendo a demanda entre organizações com capacidade interna de resposta limitada.
Qual tipo de serviço tem a maior participação?
Resposta a Incidentes e Remediação lidera o segmento de tipo de serviço com 24,47% de participação em 2026.
Qual modelo de implantação lidera os serviços de detecção e resposta gerenciada?
MDR Baseado em Nuvem lidera com 67,43% de participação em 2026 e está projetado para expandir a um CAGR de 14,94% até 2032.
Qual setor de usuário final está se expandindo mais rapidamente?
Saúde e Ciências da Vida está projetada para expandir a um CAGR de 15,28% até 2032 devido a dados de alto valor, dispositivos conectados e capacidade interna de segurança limitada.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 14,66% até 2032, impulsionada pela digitalização, mudanças regulatórias e demanda por serviços localmente compatíveis.