
Taille et part du marché des services MDR centrés sur les endpoints
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
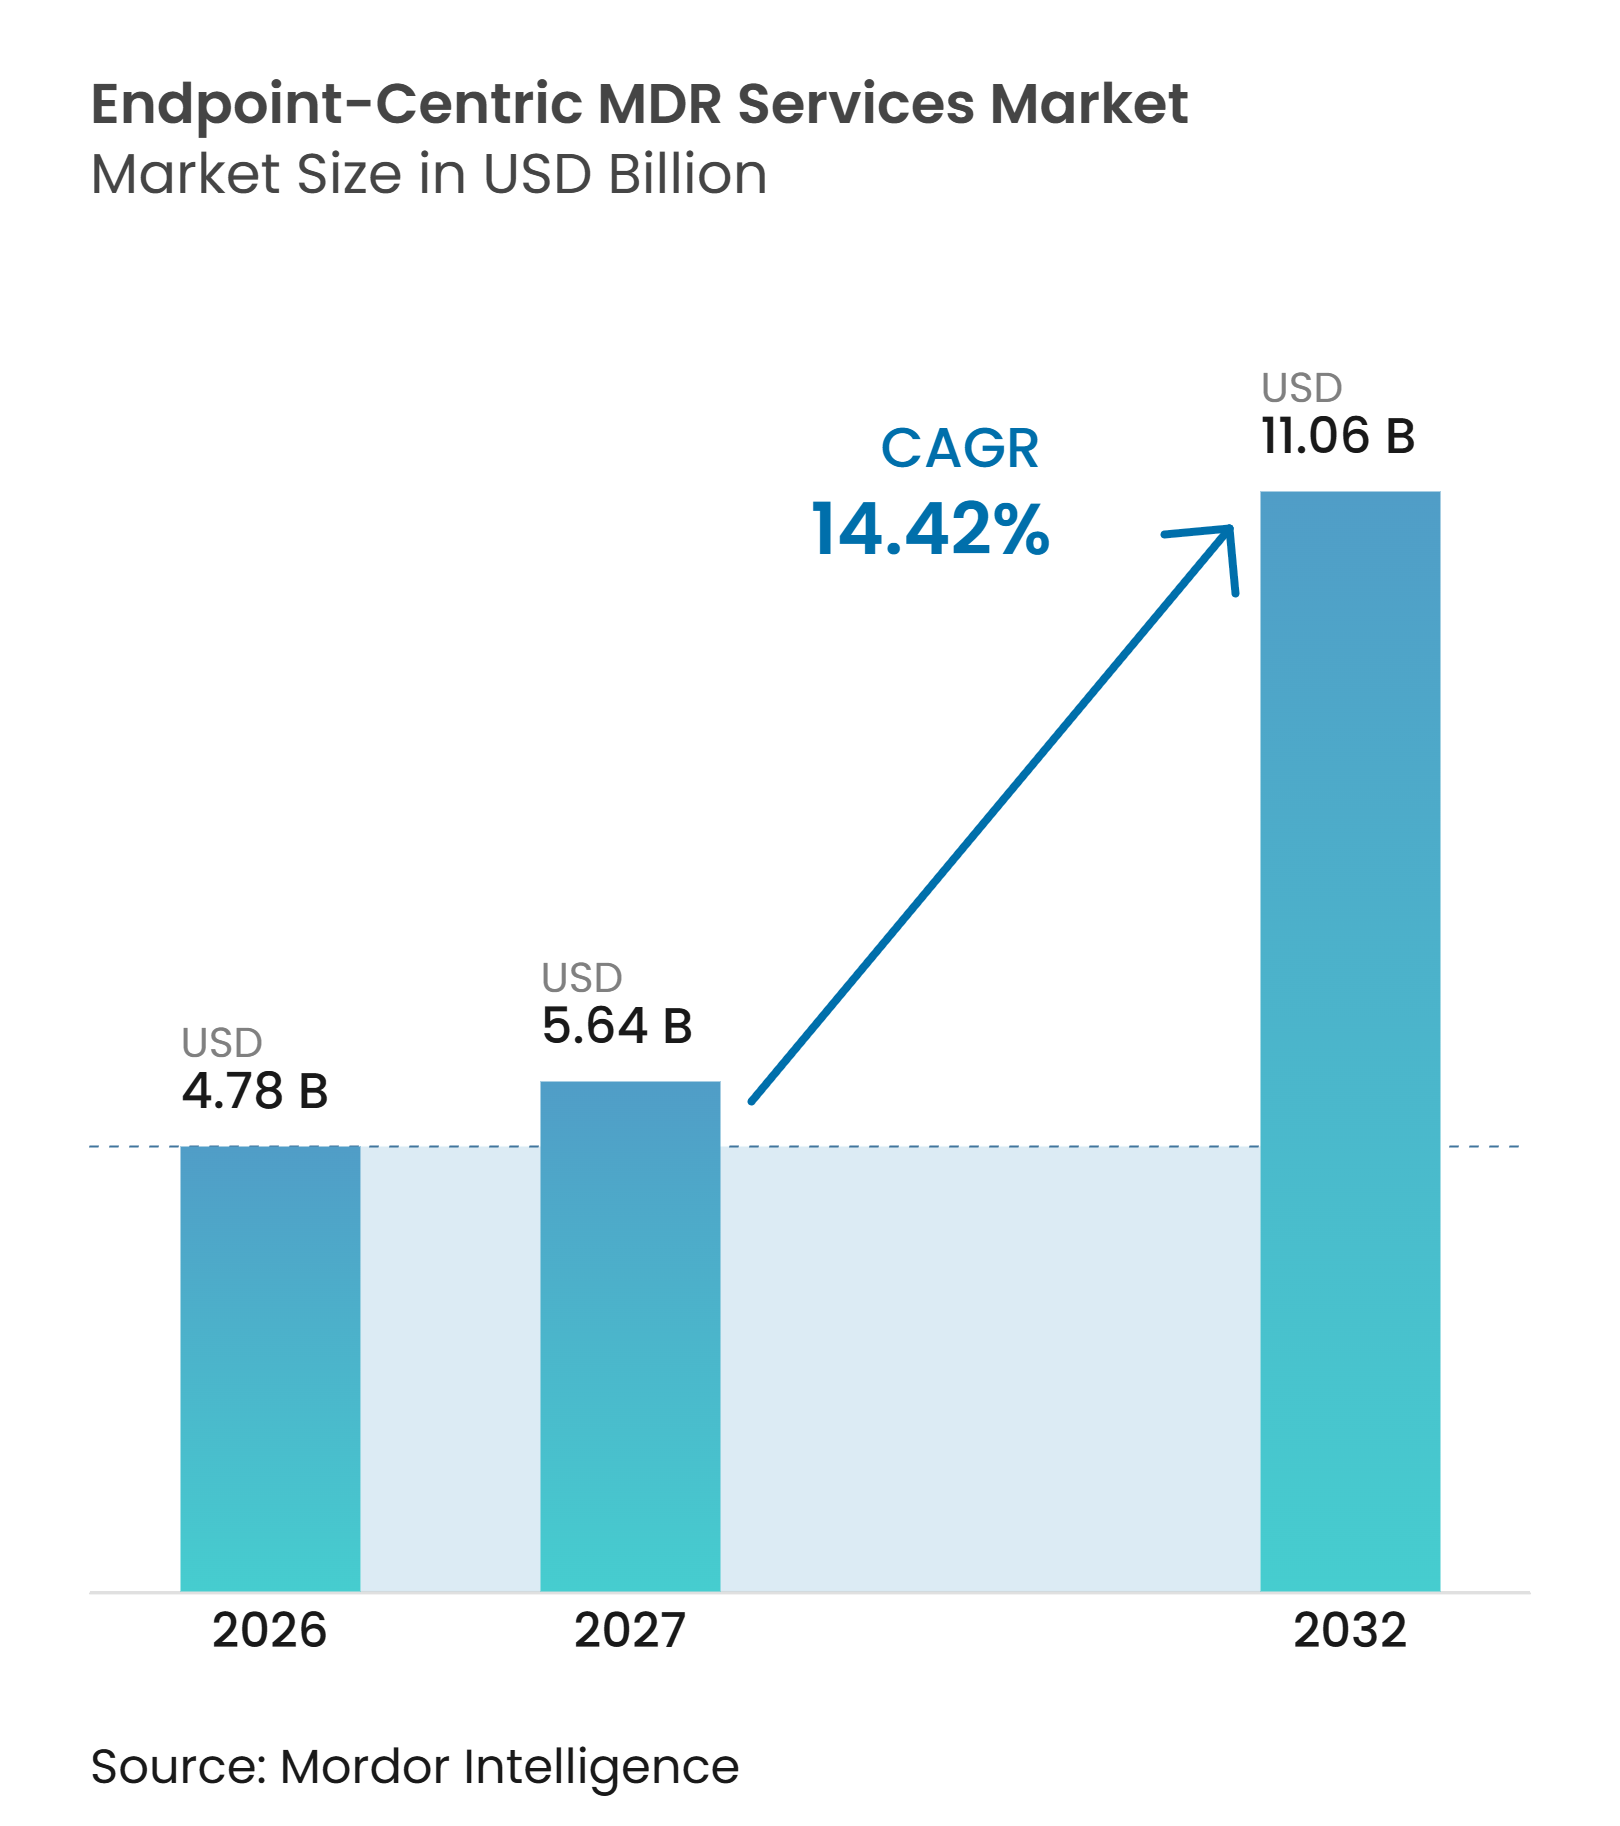
| Taille du Marché (2027) | 5.64 Milliards de dollars |
| Taille du Marché (2032) | 11.06 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.42 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services MDR centrés sur les endpoints par Mordor Intelligence
La taille du marché des services MDR centrés sur les endpoints devrait s'étendre de 4,78 milliards USD en 2026 à 11,06 milliards USD d'ici 2032, enregistrant un CAGR de 14,42 % entre 2027 et 2032. Le marché des services MDR centrés sur les endpoints est soutenu par des campagnes de rançongiciels qui combinent de plus en plus la diffusion de logiciels malveillants avec des identifiants volés, ce qui place la visibilité des endpoints au cœur de la réponse aux incidents. Les acheteurs passent d'une surveillance complémentaire à une couverture gérée en continu, car de nombreuses équipes de sécurité internes ne peuvent pas assurer une opération 24h/24 et 7j/7. Les fournisseurs répondent en combinant technologie endpoint, renseignement sur les menaces et services de réponse dans un contrat unique. Le marché des services MDR centrés sur les endpoints est également soumis à la pression de fournir une investigation autonome, une gestion régionale des données et une couverture pratique pour les clients réglementés, sans rendre les services inabordables pour les petites organisations.
Principaux enseignements du rapport
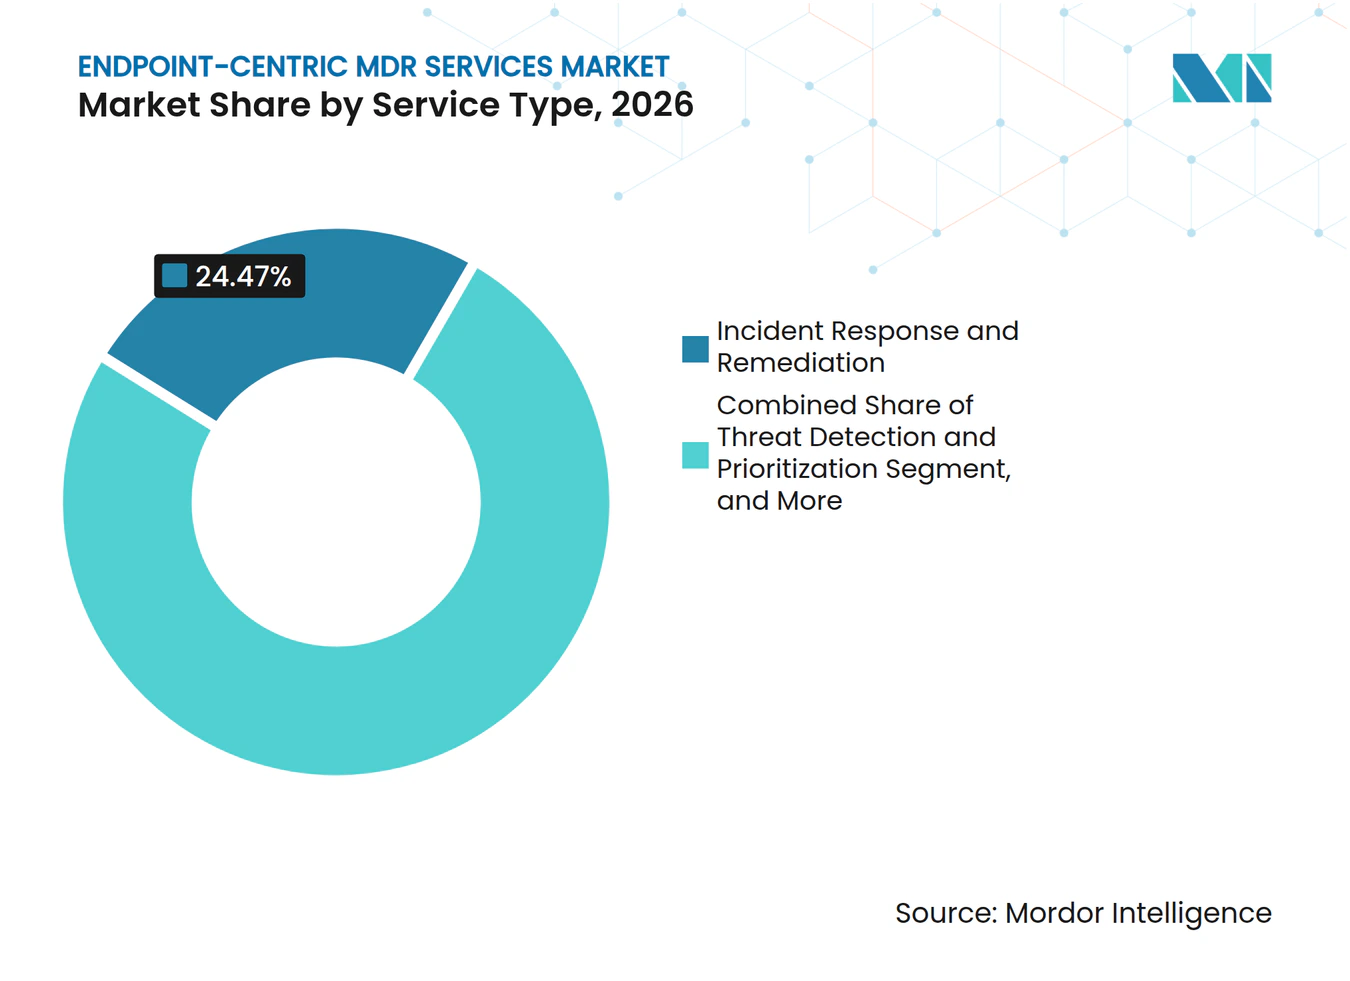
- Par type de service, la réponse aux incidents et la remédiation détenaient 24,47 % de la part du marché des services MDR centrés sur les endpoints en 2026, tandis que la gestion des politiques et de l'exposition des endpoints devrait se développer à un CAGR de 14,58 % jusqu'en 2032.
- Par type de sécurité, la détection et réponse gérées des endpoints détenaient 45,22 % de la part en 2026, tandis que la détection et réponse étendues gérées devrait se développer à un CAGR de 14,79 % jusqu'en 2032.
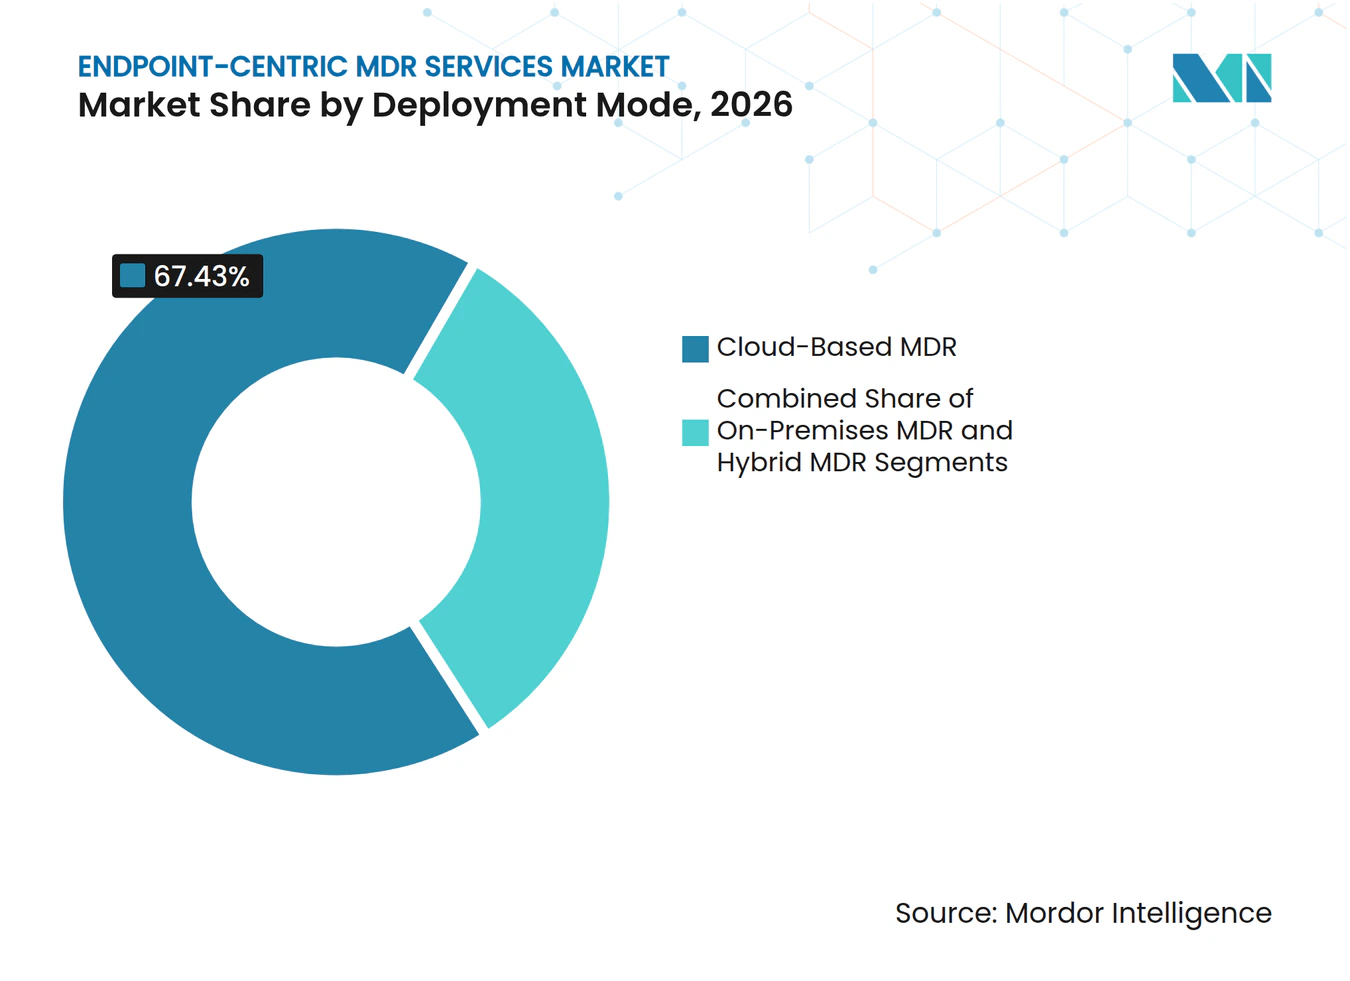
- Par mode de déploiement, le MDR basé sur le cloud détenait 67,43 % de la part du marché des services MDR centrés sur les endpoints en 2026 et devrait se développer à un CAGR de 14,94 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 61,24 % de la part en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 15,13 % jusqu'en 2032.
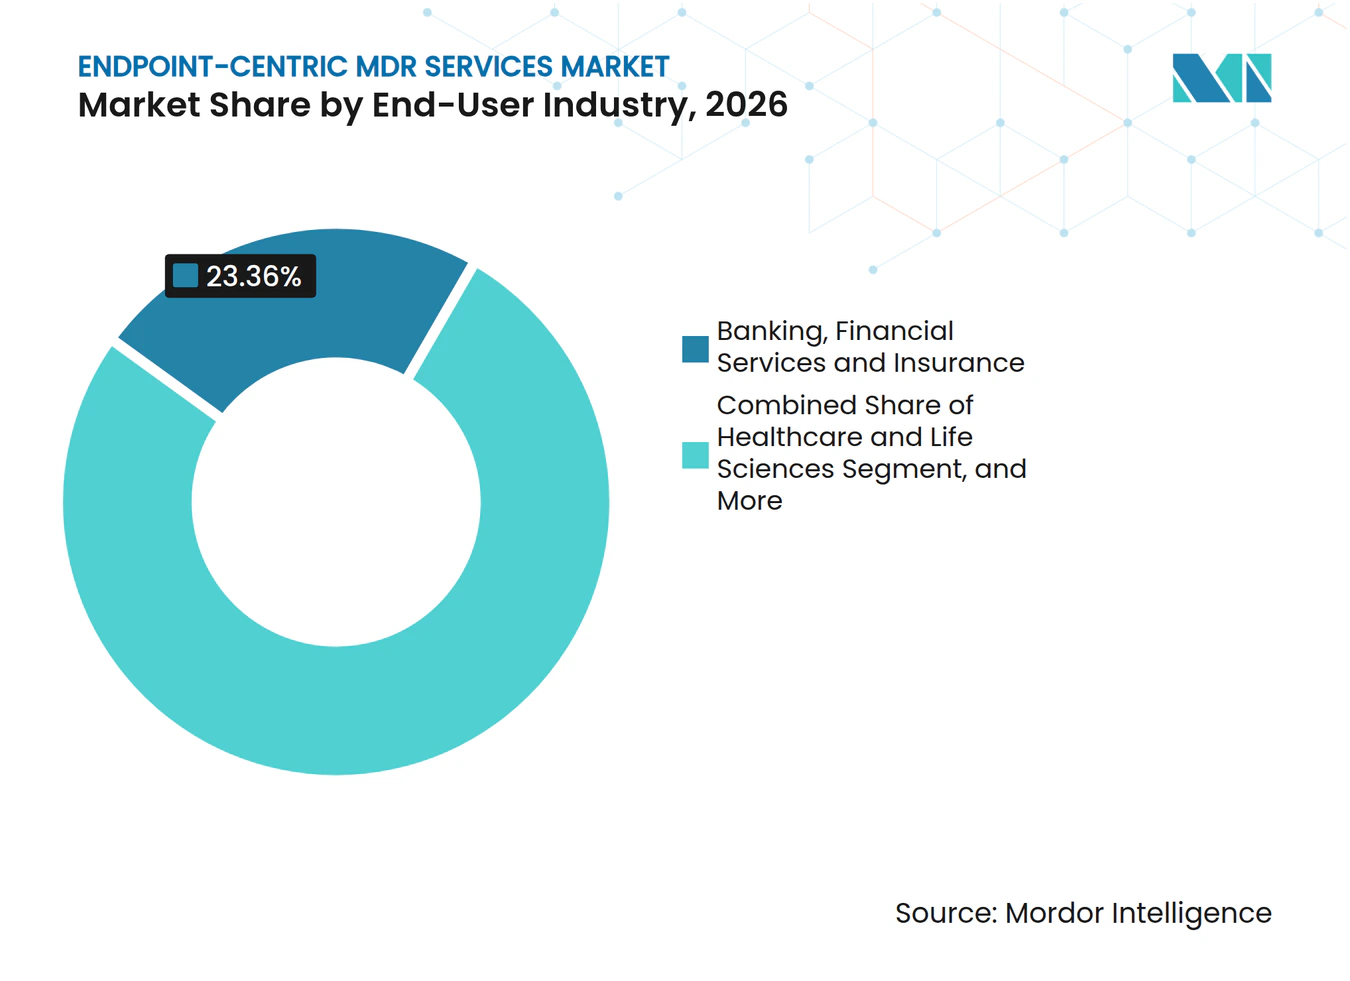
- Par secteur d'utilisateur final, la banque, les services financiers et l'assurance détenaient 23,36 % de la part en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 15,28 % jusqu'en 2032.
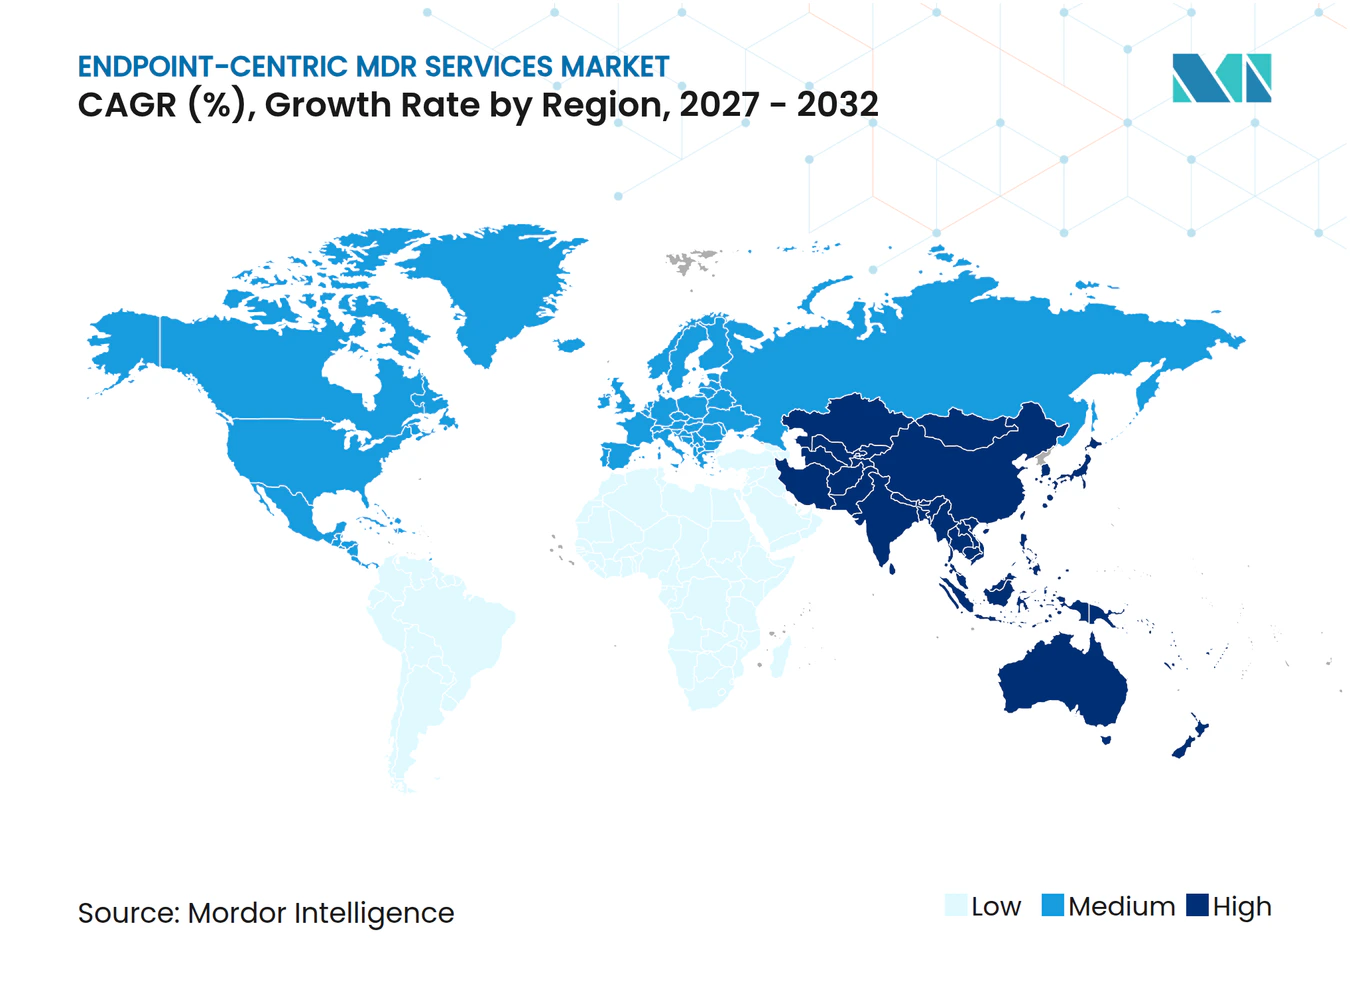
- Par géographie, l'Amérique du Nord détenait 51,28 % de la part en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 14,66 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade des attaques par rançongiciels et vol d'identifiants | +3.2% | Mondial | Court terme (≤ 2 ans) |
| Pénuries de talents en cybersécurité et besoins de surveillance 24h/24 et 7j/7 | +2.9% | Mondial | Moyen terme (2-4 ans) |
| Exigences réglementaires et de cyberassurance en expansion | +2.4% | UE, Amérique du Nord et Asie-Pacifique | Moyen terme (2-4 ans) |
| Travail à distance et hybride élargissant l'exposition des endpoints | +1.7% | Mondial | Court terme (≤ 2 ans) |
| Convergence de la télémétrie des endpoints avec les signaux d'identité, de cloud et de réseau | +1.3% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Remédiation par IA locale aux endpoints réduisant le temps de confinement | +1.1% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des attaques par rançongiciels et vol d'identifiants
Les campagnes de rançongiciels commencent désormais souvent par une compromission d'identité plutôt que par le seul chiffrement, ce qui accroît le besoin d'une surveillance gérée des endpoints. KELA a recensé 7 549 victimes de rançongiciels en 2025, soit une hausse de 45 % par rapport à l'année précédente, et a identifié 2,86 milliards d'identifiants compromis au cours de l'année.[1] Les identifiants volés permettent aux attaquants de pénétrer dans les réseaux cibles par des voies d'accès légitimes plutôt que de s'appuyer uniquement sur des violations de périmètre, ce qui peut retarder la détection lorsque l'accès semble normal. La télémétrie des endpoints peut identifier les processus suspects, l'utilisation des jetons et le comportement des appareils avant qu'un attaquant puisse se déplacer dans l'environnement et commencer un vol de données ou une perturbation de service plus large. Ce schéma favorise les fournisseurs du marché des services MDR centrés sur les endpoints capables de corréler les signaux d'endpoint, d'identité et comportementaux avant que l'accès volé ne soit utilisé pour un mouvement latéral. Les fournisseurs qui combinent ces signaux avec un confinement rapide peuvent transformer un événement de rançongiciel perturbateur pour l'activité en une alerte contenue pour le client.
Pénuries de talents en cybersécurité et exigences de surveillance 24h/24 et 7j/7
Le coût du maintien d'une opération de sécurité interne 24h/24 et 7j/7 continue de soutenir les services de réponse externalisés. ISC2 a rapporté que 95 % des organisations interrogées avaient au moins 1 besoin en compétences en cybersécurité en 2025, tandis que 59 % signalaient des lacunes critiques ou significatives ISC2.ORG. L'étude a montré que la part signalant des lacunes graves est passée de 44 % en 2024.[2] Red Canary a rapporté que 75 % des organisations interrogées faisaient face à des pénuries de compétences en détection d'intrusion et 72 % en réponse aux incidents, tandis que les coûts moyens des incidents cyber s'élevaient à 3,7 millions USD l'année précédente. Un centre d'opérations de sécurité fonctionnant en permanence nécessite des analystes, des outils de détection, des processus d'incident et une formation continue, ainsi qu'un effectif suffisant pour couvrir le turnover, l'escalade et les investigations spécialisées. Le marché des services MDR centrés sur les endpoints bénéficie donc lorsque les fournisseurs utilisent le triage assisté pour traiter les alertes de routine, réduire la demande de main-d'œuvre par alerte et réserver le temps des analystes pour les investigations à risque plus élevé.
Exigences réglementaires et de cyberassurance en expansion
Les obligations réglementaires font de la surveillance continue une exigence d'approvisionnement plus urgente pour les institutions financières et les opérateurs d'infrastructures critiques. La loi européenne sur la résilience opérationnelle numérique est entrée en vigueur en janvier 2025, tandis que le délai de transposition nationale de NIS2 a expiré en octobre 2024. Ces cadres exigent une gestion structurée des risques liés aux technologies de l'information et des communications, la déclaration des incidents et la surveillance des risques liés aux tiers.[3] DORA confie la responsabilité des programmes de gestion des risques liés aux technologies de l'information et des communications aux organes de direction, renforçant l'attention au niveau du conseil d'administration sur la surveillance des endpoints et faisant de la couverture incomplète une question de gouvernance. Les acheteurs de cyberassurance prennent de plus en plus en compte la protection active des endpoints et la réponse surveillée lors de l'évaluation de la couverture de sécurité, ce qui donne aux entreprises de taille intermédiaire une incitation financière à formaliser leurs arrangements de service. Cette pression de conformité fournit une base de demande durable pour le marché des services MDR centrés sur les endpoints, car les obligations de déclaration et de surveillance sont moins discrétionnaires que de nombreux projets technologiques.
Travail à distance et hybride élargissant l'exposition des endpoints
Le travail hybride a élargi le périmètre des endpoints et réduit l'efficacité des contrôles conçus uniquement pour les réseaux de bureau. Verizon a rapporté que 46 % des incidents liés aux infostealers ciblaient des endpoints non gérés ou de type apportez votre propre appareil dans ses conclusions de 2025, telles que citées par Fidelis Security. La même source a noté que les attaques ciblant les réseaux privés virtuels ont augmenté de 8 fois d'une année sur l'autre. Les appareils revenant des réseaux domestiques peuvent transporter des logiciels malveillants dormants, des identifiants périmés et des agents mal configurés que les outils de périmètre peuvent ne pas identifier de manière cohérente, tandis que les appareils non gérés peuvent échapper aux processus ordinaires de correctifs et de politiques. La surveillance continue des bases comportementales aide les équipes de sécurité à identifier ces appareils avant qu'ils ne créent un risque de réinfection plus large ou de mouvement latéral. Les fournisseurs du marché des services MDR centrés sur les endpoints capables de collecter de la télémétrie sur divers systèmes d'exploitation et conditions réseau sont mieux placés pour servir des parcs d'appareils distribués et concourir pour des comptes qui s'appuyaient sur des contrôles de périmètre.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Coût total de possession élevé pour les petites et moyennes entreprises | -1.8% | Mondial, concentré en Amérique du Sud et en Asie du Sud-Est | Moyen terme (2-4 ans) |
| Souveraineté des données et restrictions de télémétrie transfrontalière | -1.4% | UE, Inde, Chine et Moyen-Orient | Long terme (≥ 4 ans) |
| Fatigue des alertes et politiques de détection multi-outils incohérentes | -0.9% | Mondial | Court terme (≤ 2 ans) |
| Lacunes de visibilité sur les appareils IoT non gérés et les appareils médicaux | -0.6% | Asie-Pacifique et Amérique du Nord | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Coût total de possession élevé pour les petites et moyennes entreprises
Le coût total de possession reste un obstacle pour les petites organisations, même si l'on s'attend à ce qu'elles adoptent la protection gérée plus rapidement que les grandes entreprises. Les prix catalogue des services MDR impliquent généralement des frais mensuels par endpoint, des frais d'intégration et des coûts supplémentaires pour l'ingestion de journaux au-delà des limites contractuelles. Les organisations peuvent également encourir des frais horaires pour les travaux de réponse aux incidents en dehors du contrat de base. L'ingestion supplémentaire de journaux, les provisions pour réponse aux incidents et les clauses d'escalade contractuelle peuvent faire dépasser les coûts des estimations initiales pour les organisations disposant d'environnements multi-cloud complexes et de volumes d'alertes élevés. Les clients plus petits peuvent également constater que les plans à prix réduit excluent la chasse aux menaces, le travail médico-légal ou la couverture des charges de travail cloud, qui sont des services dont les équipes sous-dotées peuvent avoir le plus besoin. Le marché des services MDR centrés sur les endpoints aura besoin de plans groupés plus clairs et d'un support fiable en permanence pour rendre le service viable pour ce groupe d'acheteurs.
Souveraineté des données et restrictions de télémétrie transfrontalière
Les services de détection gérés dépendent d'une télémétrie d'endpoint en temps opportun, mais les règles de localisation peuvent restreindre le mouvement et le traitement de ces données. Digital Policy Alert a suivi 332 développements réglementaires concernant les restrictions de flux de données transfrontaliers aux niveaux national et européen en avril 2025. Ces contraintes obligent les fournisseurs à envisager des arrangements locaux de collecte, de stockage et d'analyse pour les clients réglementés, plutôt que d'utiliser un seul emplacement de traitement mondial. Des plans de données régionaux distincts peuvent augmenter le coût de l'expansion et réduire l'efficacité de la prestation de services centralisée à l'échelle mondiale. Les fournisseurs sans architectures locales conformes peuvent être exclus des marchés publics gouvernementaux et des secteurs réglementés, où les valeurs des contrats et la fidélisation peuvent être élevées. Le marché des services MDR centrés sur les endpoints fait face à des coûts de prestation régionale plus élevés lorsque les fournisseurs doivent créer des plans de données distincts, mais ces exigences peuvent également favoriser les fournisseurs disposant d'une infrastructure locale établie et d'une expérience en matière de conformité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la réponse aux incidents est en tête, la gestion de l'exposition s'accélèreLa réponse aux incidents et la remédiation détenaient 24,47 % du chiffre d'affaires par type de service en 2026. Ce résultat reflète l'accent mis par les acheteurs sur le confinement rapide des violations et le rétablissement des opérations normales après un incident. Ces engagements couvrent généralement la détection, l'investigation, le confinement, les conseils de remédiation et les leçons apprises après l'événement. Cette large portée peut faire des contrats de réponse aux incidents parmi les offres à plus haute valeur du marché des services MDR centrés sur les endpoints, en particulier lorsque les acheteurs ont besoin d'un seul fournisseur pour gérer la détection, le confinement, l'investigation et la coordination de la reprise. CrowdStrike a déclaré que Falcon Complete a résolu plus de 13 millions de détections annuellement et a rapporté une réduction de 75 % du temps moyen de réponse par rapport à sa référence. Les grandes entreprises et les acheteurs gouvernementaux accordent souvent la priorité à ce service car les parcs d'appareils complexes rendent le confinement manuel plus lent et plus difficile à gérer.
La gestion des politiques et de l'exposition des endpoints devrait se développer à un CAGR de 14,58 % jusqu'en 2032. Cette orientation indique un accent accru sur la recherche de vulnérabilités, l'application des bases de configuration et la résolution des lacunes de politique avant qu'un incident ne commence. La surveillance des menaces et la priorisation de la détection restent des éléments essentiels de la prestation de services. La chasse aux menaces et les investigations gérées restent importantes pour les entreprises confrontées à des adversaires persistants qui nécessitent un examen proactif plutôt qu'une gestion par alertes uniquement. Le marché des services MDR centrés sur les endpoints favorisera probablement les fournisseurs qui combinent prévention, détection, chasse, réponse et gestion de l'exposition au sein d'un portefeuille de services cohérent. Une relation avec un seul fournisseur peut réduire la complexité des achats pour les clients cherchant à consolider leurs services de sécurité.



Par type de sécurité :
la détection et réponse gérées des endpoints conserve son échelle, la détection et réponse étendues gérées progresseLa détection et réponse gérées des endpoints représentait 45,22 % du chiffre d'affaires par type de sécurité en 2026. Les endpoints restent un point d'entrée majeur pour les logiciels malveillants, le vol d'identifiants et les activités de processus suspects. CrowdStrike a rapporté plus de 1 800 applications d'intelligence artificielle distinctes fonctionnant sur les appareils d'entreprise dans sa base de clients, représentant 160 millions d'instances d'applications uniques. Cette complexité opérationnelle accroît l'importance de distinguer le comportement attendu des applications des menaces significatives. La détection et réponse gérées des réseaux et la détection et réponse cloud fournissent un contexte important pour les mouvements latéraux et l'exfiltration de données qui peuvent ne pas être entièrement visibles depuis un endpoint seul. La détection et réponse des identités devient plus pertinente car le vol d'identifiants peut transformer un événement au niveau de l'appareil en un risque d'accès et de fraude plus large.
La détection et réponse étendues gérées devrait se développer à un CAGR de 14,79 % jusqu'en 2032. Ce service rassemble les signaux d'endpoint, de réseau, de cloud et d'identité pour identifier les séquences d'attaque dans les environnements, offrant au marché des services MDR centrés sur les endpoints une voie pratique vers une couverture plus large sans files d'alertes séparées. Le NIST a publié une méthodologie pour caractériser le comportement réseau des appareils de l'Internet des objets en août 2025, fournissant une approche qui peut aider à étendre la surveillance basée sur le comportement au-delà des appareils informatiques traditionnels. DORA et NIS2 renforcent cette approche plus large car leurs attentes en matière de surveillance s'étendent à l'ensemble des systèmes de technologies de l'information et des communications, pas seulement aux endpoints. Le secteur des services MDR centrés sur les endpoints évolue vers des environnements de détection unifiés où les clients peuvent ajouter de la télémétrie adjacente sans remplacer leur fournisseur existant. Les fournisseurs disposant d'un chemin de transition clair de la détection et réponse gérées des endpoints vers la détection et réponse étendues gérées peuvent capter la demande de mise à niveau dans les secteurs européens réglementés.
Par mode de déploiement :
le MDR basé sur le cloud donne le rythmeLe MDR basé sur le cloud détenait 67,43 % du chiffre d'affaires par mode de déploiement en 2026. Il devrait également se développer à un CAGR de 14,94 % jusqu'en 2032, ce qui en fait à la fois l'option de déploiement la plus grande et la plus rapide. La livraison cloud permet aux fournisseurs de traiter des volumes élevés de télémétrie sans obliger les clients à installer une infrastructure d'analyse dédiée sur chaque site. Elle permet également aux équipes centralisées d'appliquer une nouvelle logique de détection dans les environnements clients plus rapidement. Arctic Wolf a déclaré que sa plateforme Aurora traitait plus de 9 billions d'observations de sécurité par semaine auprès de plus de 10 000 clients en octobre 2025. Ces avantages opérationnels soutiennent le rôle central continu de la livraison cloud dans le marché des services MDR centrés sur les endpoints.
Le MDR sur site reste pertinent pour la défense, les services financiers et d'autres organisations qui ne peuvent pas permettre à la télémétrie sensible de quitter les environnements contrôlés. Le MDR hybride offre une autre option en maintenant les contrôles de confinement sensibles au temps en local tout en utilisant les systèmes cloud pour les rapports et le renseignement sur les menaces. Ces modèles peuvent aider les entreprises à s'éloigner des infrastructures héritées par étapes plutôt que par une migration complète en une seule fois. Les règles de localisation des données en Europe et en Asie-Pacifique encouragent les fournisseurs du marché des services MDR centrés sur les endpoints à établir une capacité de traitement régionale. Des méthodes de livraison flexibles restent nécessaires car un modèle cloud centralisé à l'échelle mondiale ne peut pas servir tous les acheteurs réglementés.

Par taille d'organisation :
les grandes entreprises ancrent les revenus, les PME ajoutent de la demandeLes grandes entreprises détenaient 61,24 % du chiffre d'affaires par taille d'organisation en 2026. Leurs parcs d'endpoints sont plus importants, leurs piles de sécurité sont plus complexes et leurs pertes potentielles peuvent justifier une couverture gérée premium, ce qui soutient des contrats de service plus longs et des capacités sur mesure dans le marché des services MDR centrés sur les endpoints. Les contrats pluriannuels comprennent souvent des conseillers dédiés, du contenu de détection personnalisé, des travaux de préparation aux incidents et un support dans plusieurs juridictions. Ces accords fournissent une base de revenus récurrents qui soutient l'investissement dans la technologie, les analystes et la capacité de service régionale. ReliaQuest a déclaré que sa plateforme GreyMatter s'intègre à plus de 200 outils de cybersécurité, illustrant les exigences d'intégration multi-fournisseurs des grands clients d'entreprise. Les fournisseurs disposant d'une expérience en conformité et d'options de livraison régionale peuvent obtenir une tarification plus forte dans ces comptes complexes.
Les petites et moyennes entreprises devraient se développer à un CAGR de 15,13 % jusqu'en 2032. La couverture gérée peut offrir une alternative pratique pour les entreprises qui ne peuvent pas construire et doter en personnel un centre d'opérations de sécurité interne complet. Les plans groupés par endpoint incluant la protection des endpoints, la détection, l'évaluation des vulnérabilités et la réponse des analystes peuvent réduire la complexité des achats. HENNGE a annoncé un service de sécurité endpoint et gérée au Japon en février 2026 combinant la détection des endpoints, le MDR 24h/24 et 7j/7, et l'évaluation des vulnérabilités pour les organisations avec un personnel de sécurité limité. Le service était tarifé à 950 JPY par appareil et par mois. Le marché des services MDR centrés sur les endpoints dépendra de plans de service offrant une capacité de réponse significative plutôt qu'un simple transfert d'alertes pendant les heures ouvrables pour ce groupe d'acheteurs.
Par secteur d'utilisateur final :
la banque, les services financiers et l'assurance est en tête, la santé et les sciences de la vie s'accélèrentLa banque, les services financiers et l'assurance représentaient 23,36 % du chiffre d'affaires par utilisateur final en 2026. Le secteur détient des données de transaction et de clients précieuses, ce qui en fait une cible persistante pour les groupes criminels et les attaquants liés à des États. Les institutions financières ont également besoin d'une visibilité continue car les systèmes de transaction et les canaux clients fonctionnent en dehors des heures d'ouverture standard. DORA, les exigences du secteur financier des États-Unis et des cadres similaires en Asie-Pacifique augmentent le besoin de processus formels de surveillance et de réponse. Les programmes de conformité régionaux augmentent également l'attention portée à la surveillance continue des endpoints et à la gestion de la posture de sécurité en temps réel. Le gouvernement et la défense, les technologies de l'information et les télécommunications, et la fabrication restent également des groupes de demande importants, en particulier là où les rançongiciels perturbent les opérations essentielles.
La santé et les sciences de la vie devraient se développer à un CAGR de 15,28 % jusqu'en 2032. Les informations de santé protégées ont une grande valeur pour les attaquants, tandis que les dispositifs médicaux connectés et les systèmes hérités peuvent rendre la couverture de sécurité difficile à standardiser. Une étude évaluée par des pairs en 2025 a révélé que la détection et réponse gérées des endpoints peut réduire le temps de présence et soutenir une isolation plus rapide des menaces dans les environnements de santé tout en tenant compte des contraintes opérationnelles cliniques. Les mêmes environnements d'exploitation peuvent avoir des exigences de disponibilité qui limitent le moment où les agents et les correctifs d'endpoint peuvent être déployés. La détection externalisée peut aider les organisations de santé à surveiller ces environnements en continu lorsque la capacité du personnel interne est limitée. Les organisations de commerce de détail et de commerce électronique augmentent également leur couverture de sécurité gérée avant les périodes de ventes à volume élevé, lorsque l'exposition aux violations et la pression sur le personnel peuvent augmenter.
Analyse géographique
Marché des Services MDR Centrés sur les Endpoints en Amérique du Nord
L'Amérique du Nord détenait 51,28 % des revenus régionaux en 2026. La région bénéficie d'une adoption mature de la détection des endpoints, de budgets importants en cybersécurité et d'une demande significative de la part des services financiers et des entités gouvernementales. KELA a constaté que plus de 53 % des 7 549 victimes de ransomware qu'elle a recensées en 2025 étaient des organisations basées aux États-Unis. Les exigences de divulgation et les obligations sectorielles rendent la détection et la réponse rapides plus importantes pour les grandes entreprises. Le Canada présente une demande supplémentaire dans les services financiers et les infrastructures critiques, tandis que le Mexique bénéficie de la normalisation de la sécurité parmi les fournisseurs au service des opérations liées aux États-Unis.
Marché des Services MDR Centrés sur les Endpoints en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 14,66 % jusqu'en 2032. La région combine l'élargissement des opérations numériques, une exposition croissante aux ransomwares, des exigences réglementaires en évolution et une pénurie de personnel de sécurité spécialisé, créant plusieurs voies de demande distinctes pour le Marché des Services MDR Centrés sur les Endpoints dans les marchés nationaux. Le Japon connaît des lancements actifs de services de sécurité gérés, notamment le service WideAngle SIEM et MDR de NTT Docomo Business, lancé en octobre 2025. NTT Security Japan a commencé à distribuer Arctic Wolf Aurora Managed Endpoint Defense aux clients entreprises en mai 2026. Le secteur des services financiers en Inde nécessite également des conceptions de services conformes aux réglementations locales lorsque des exigences de localisation des données s'appliquent. Le Marché des Services MDR Centrés sur les Endpoints en Corée du Sud comprend des fournisseurs régionaux qui se démarquent par leur expertise en conformité locale et leurs capacits de prestation.
Marché des Services MDR Centrés sur les Endpoints en EMEA et en Amérique du Sud
L'Europe est façonnée par DORA, NIS2 et l'attention des acheteurs portée au traitement souverain des données. L'Allemagne, le Royaume-Uni et la France sont des marchés clés, car les entreprises réglementées ont besoin d'une surveillance continue et de processus de réponse documentés. Deutsche Telekom a introduit MDR Start pour les petites entreprises et les municipalités en Allemagne en septembre 2025. Les fournisseurs européens répondent à la demande des acheteurs pour des modalités de traitement qui maintiennent la télémétrie sensible dans les juridictions appropriées. L'Amérique du Sud offre un potentiel au Brésil et en Argentine, où les exigences du secteur financier et les ransomwares affectent la fabrication et la logistique. Le Moyen-Orient et l'Afrique sont soutenus par l'Arabie saoudite et les Émirats arabes unis, où les programmes nationaux de cybersécurité et la transformation numérique élargissent les parcs d'endpoints d'entreprise.
Paysage concurrentiel
Concentration du Marché
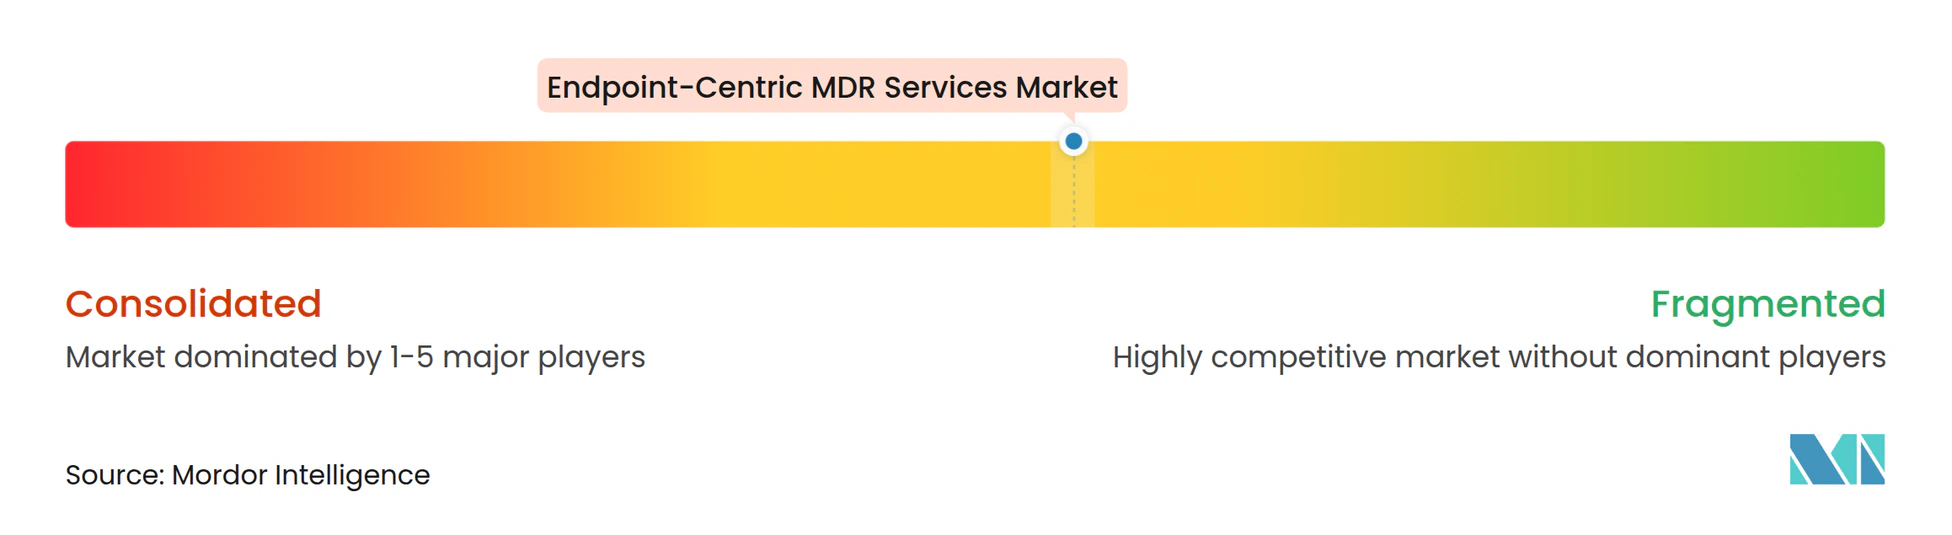
Le marché des services MDR centrés sur les endpoints présente un premier niveau modérément concentré, avec des fournisseurs natifs de plateformes, des fournisseurs de sécurité gérée spécialisés et de grandes entreprises de services informatiques en concurrence pour les contrats d'entreprise. CrowdStrike et SentinelOne concurrencent des spécialistes tels qu'Arctic Wolf, eSentire et ReliaQuest, tandis qu'Accenture, IBM et Tata Consultancy Services offrent la sécurité gérée dans le cadre de relations de services technologiques plus larges. Les fournisseurs cherchent de plus en plus à contrôler à la fois la technologie endpoint et la couche de réponse pour réduire les transferts lors de la gestion des incidents. Sophos a finalisé son acquisition de Secureworks pour 859 millions USD en février 2025, combinant la plateforme Taegis XDR et le renseignement de la Counter Threat Unit avec le portefeuille de sécurité de Sophos. Arctic Wolf a acquis les actifs endpoint Cylance de BlackBerry pour 160 millions USD en février 2025, élargissant sa position des services gérés à la prévention des endpoints.
L'intelligence artificielle devient un point de concurrence clé alors que les fournisseurs automatisent les travaux d'investigation et de confinement de routine. CrowdStrike a introduit le MDR agentique lors de la conférence RSA 2026 pour étendre la réponse gérée avec une investigation autonome pour les flux de travail de sécurité récurrents. Expel a également introduit un service MDR couvrant l'ensemble de la surface d'attaque de l'intelligence artificielle en avril 2026. Palo Alto Networks a rapporté que 32,5 % des appareils du réseau d'entreprise n'étaient pas gérés et que près de 39 % des appareils informatiques manquaient d'une couverture active de détection et réponse des endpoints dans son rapport de sécurité des appareils de 2025. Ces lacunes rendent la surveillance sans agent et axée sur les appareils pertinente comme ajout aux offres standard du marché des services MDR centrés sur les endpoints.
Des challengers plus petits tels que Binary Defense, BlueVoyant, Expel et WithSecure se démarquent par leur connaissance verticale, leurs engagements de disponibilité des analystes et leurs objectifs de temps de réponse. Les fournisseurs régionaux en Asie-Pacifique utilisent la connaissance de la conformité locale et le positionnement tarifaire pour répondre aux acheteurs qui nécessitent un traitement local des données. ReliaQuest a levé plus de 500 millions USD à une valorisation de 3,4 milliards USD en mars 2025, reflétant l'intérêt du financement pour les plateformes qui intègrent des environnements de sécurité hétérogènes. Les fournisseurs sans attestations de contrôle indépendantes, garanties de violation crédibles ou choix de déploiement souverain peuvent faire face à des limites dans les marchés publics et les secteurs réglementés. Le marché des services MDR centrés sur les endpoints récompense les fournisseurs qui combinent intégration technologique, capacité de réponse, livraison conforme, portée claire et coût total gérable.
Leaders du secteur des services MDR centrés sur les endpoints
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services MDR Centrés sur les Endpoints Entreprises couvertes dans ce rapport
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Sophos Group plc
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Palo Alto Networks, Inc.
- Google LLC
- IBM Corporation
- Accenture plc
- Tata Consultancy Services Limited
- Atos SE
- WithSecure Corporation
- Kroll, LLC
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- Critical Start, Inc.
- BlueVoyant, Inc.
Développements industriels récents dans Marché des Services MDR Centrés sur les Endpoints
- Juin 2026 : WatchGuard Technologies a lancé Total MDR, un service de détection et réponse gérées entièrement intégré et piloté par l'intelligence artificielle couvrant les endpoints, les identités, les réseaux et les environnements cloud depuis un portail unique. Le service atteint un temps médian de détection à réponse de 6 minutes, soit une réduction de 80 % par rapport à la moyenne du secteur de 30 minutes, et cible les fournisseurs de services gérés au service des organisations dans des écosystèmes informatiques hybrides.
- Mai 2026 : NTT Security Japan, en partenariat avec Arctic Wolf Japan, a lancé Aurora Managed Endpoint Defense pour les clients d'entreprise japonais, combinant une architecture de protection des endpoints et de détection et réponse des endpoints axée sur la prévention avec une surveillance experte 24h/24 et 7j/7 et un réglage de l'environnement dirigé par des consultants. Le service est conçu pour minimiser les escalades d'alertes vers les équipes clients, répondant à la pénurie aiguë de personnel en cybersécurité au Japon et à l'augmentation des incidents de rançongiciels à double extorsion.
- Mai 2026 : Tanium a lancé un cadre de conformité en cybersécurité pour les banques malaisiennes aligné sur les directives de gestion des risques dans la technologie de Bank Negara Malaysia, permettant aux institutions financières d'atteindre une surveillance continue des endpoints et une gestion de la posture de conformité en temps réel dans leurs environnements informatiques réglementés.
- Avril 2026 : CrowdStrike a dévoilé le MDR agentique lors de la conférence RSA 2026, étendant Falcon Complete avec des agents d'intelligence artificielle intelligents qui enquêtent et remédient de manière autonome aux flux de travail de sécurité à haute fréquence à la vitesse machine. La version positionne les analystes humains de CrowdStrike pour se concentrer sur les menaces nouvelles et de haute gravité nécessitant un jugement, tandis que les agents gèrent de manière indépendante les étapes de confinement et d'investigation de routine.
Périmètre du rapport mondial sur le marché des services MDR centrés sur les endpoints
Le Marché des Services MDR Centrés sur les Endpoints comprend des services d'opérations de sécurité externalisés, disponibles 24h/24 et 7j/7, axés principalement sur la télémétrie des endpoints (ordinateurs portables, ordinateurs de bureau, serveurs, appareils mobiles) pour la détection, l'investigation et la réponse aux menaces, en utilisant les plateformes EDR/XDR comme socle technologique principal.
Le Rapport sur le Marché des Services MDR Centrés sur les Endpoints est Segmenté par Type de Service (Surveillance des Menaces, Détection et Priorisation des Menaces, Chasse aux Menaces, Services d'Investigation Gérés, Réponse aux Incidents et Remédiation, et Gestion des Politiques et de l'Exposition des Endpoints), Type de Sécurité (Détection et Réponse Gérées des Endpoints, Détection et Réponse Gérées du Réseau, Détection et Réponse dans le Cloud, Détection et Réponse liées aux Identités, et Détection et Réponse Étendues Gérées), Mode de Déploiement (MDR Basé sur le Cloud, MDR Sur Site, et MDR Hybride), Taille de l'Organisation (Petites et Moyennes Entreprises et Grandes Entreprises), Secteur d'Activité des Utilisateurs Finaux (Banque, Services Financiers et Assurance, Santé et Sciences de la Vie, Informatique et Télécommunications, Gouvernement et Défense, Industrie Manufacturire, Commerce de Détail et Commerce Électronique, et Autres Secteurs d'Activité des Utilisateurs Finaux), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Surveillance des menaces |
| Détection et priorisation des menaces |
| Chasse aux menaces |
| Services d'investigation gérés |
| Réponse aux incidents et remédiation |
| Gestion des politiques et de l'exposition des endpoints |
| Détection et réponse gérées des endpoints |
| Détection et réponse gérées des réseaux |
| Détection et réponse cloud |
| Détection et réponse des identités |
| Détection et réponse étendues gérées |
| MDR basé sur le cloud |
| MDR sur site |
| MDR hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Banque, services financiers et assurance |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Gouvernement et défense |
| Fabrication |
| Commerce de détail et commerce électronique |
| Autres secteurs d'utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par type de service | Surveillance des menaces | |
| Détection et priorisation des menaces | ||
| Chasse aux menaces | ||
| Services d'investigation gérés | ||
| Réponse aux incidents et remédiation | ||
| Gestion des politiques et de l'exposition des endpoints | ||
| Par type de sécurité | Détection et réponse gérées des endpoints | |
| Détection et réponse gérées des réseaux | ||
| Détection et réponse cloud | ||
| Détection et réponse des identités | ||
| Détection et réponse étendues gérées | ||
| Par mode de déploiement | MDR basé sur le cloud | |
| MDR sur site | ||
| MDR hybride | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'utilisateur final | Banque, services financiers et assurance | |
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Gouvernement et défense | ||
| Fabrication | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services MDR centrés sur les endpoints ?
Le marché est évalué à 4,78 milliards USD en 2026 et devrait atteindre 11,06 milliards USD d'ici 2032, avec un CAGR de 14,42 % de 2027 à 2032. La demande est soutenue par le besoin de surveillance continue des endpoints, de réponse aux incidents et d'une détection des menaces plus large tenant compte des identités.
Qu'est-ce qui stimule la demande de services MDR centrés sur les endpoints ?
Les rançongiciels, les identifiants volés, les lacunes en personnel de sécurité, les obligations de conformité et les environnements d'endpoints distribués renforcent la demande dans les organisations disposant d'une capacité de réponse interne limitée.
Quel type de service détient la plus grande part ?
La réponse aux incidents et la remédiation est en tête du segment par type de service avec 24,47 % de part en 2026.
Quel modèle de déploiement est en tête des services de détection et réponse gérées ?
Le MDR basé sur le cloud est en tête avec 67,43 % de part en 2026 et devrait se développer à un CAGR de 14,94 % jusqu'en 2032.
Quel secteur d'utilisateur final se développe le plus rapidement ?
La santé et les sciences de la vie devrait se développer à un CAGR de 15,28 % jusqu'en 2032 en raison des données à haute valeur, des appareils connectés et de la capacité de sécurité interne limitée.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 14,66 % jusqu'en 2032, soutenue par la numérisation, les changements réglementaires et la demande de services conformes localement.