
Tamaño y Participación del Mercado de Servicios MDR Centrados en Endpoints
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 5.64 Mil millones de dólares |
| Tamaño del Mercado (2032) | 11.06 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 14.42 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios MDR Centrados en Endpoints por Mordor Intelligence
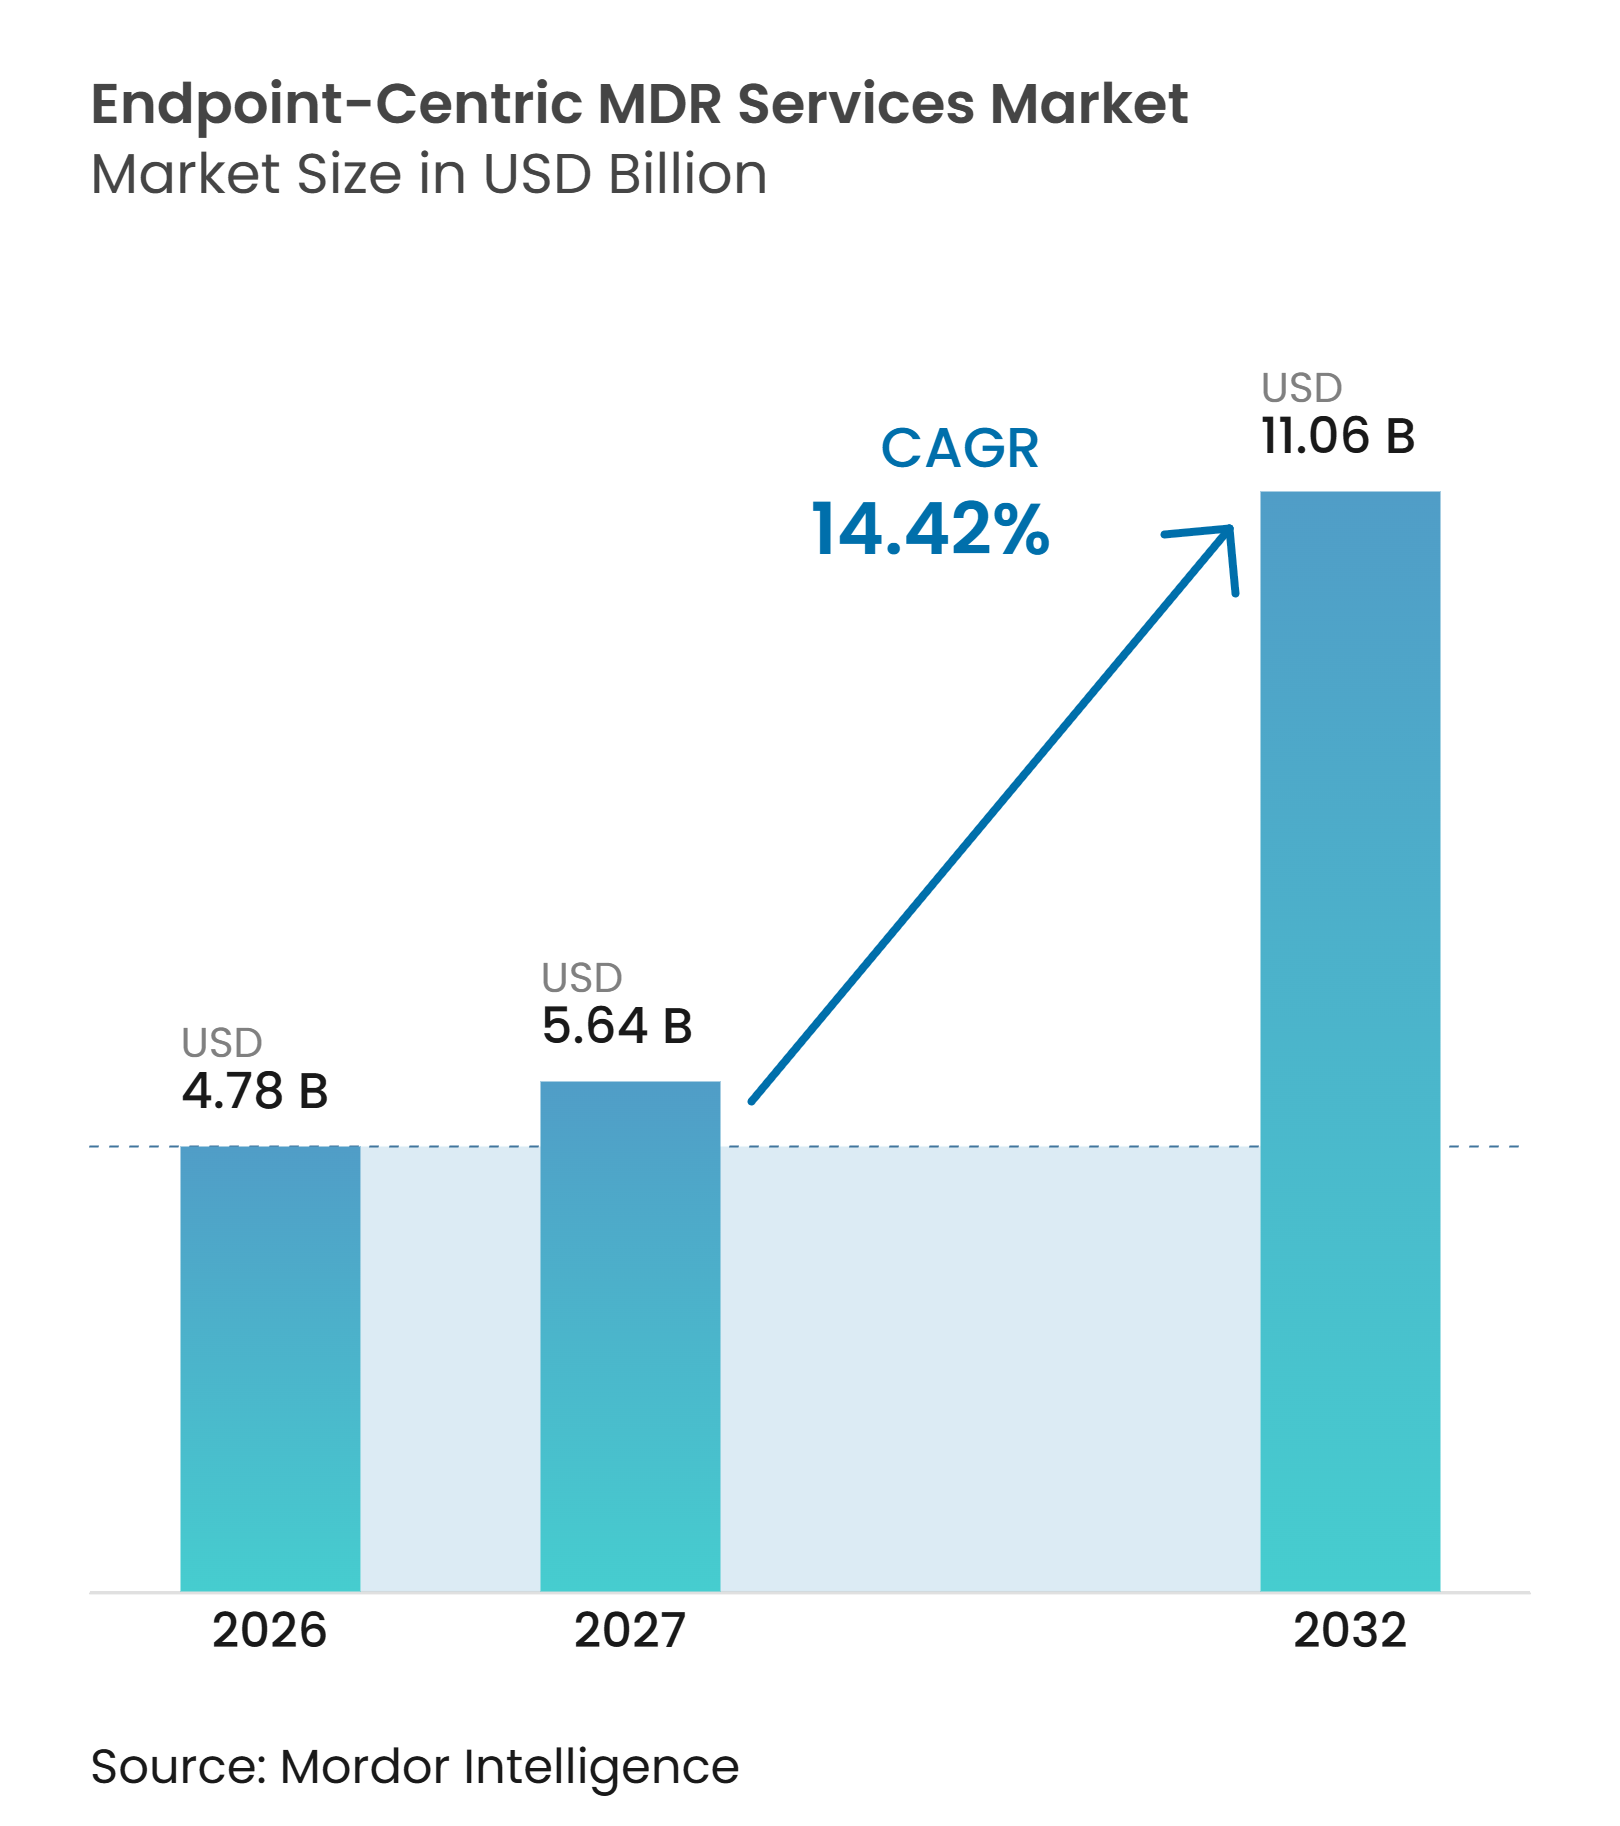
Se proyecta que el tamaño del Mercado de Servicios MDR Centrados en Endpoints se expanda de 4,78 mil millones de USD en 2026 a 11,06 mil millones de USD en 2032, registrando una CAGR del 14,42% entre 2027 y 2032. El Mercado de Servicios MDR Centrados en Endpoints está respaldado por campañas de ransomware que combinan cada vez más la entrega de malware con credenciales robadas, lo que sitúa la visibilidad del endpoint en el centro de la respuesta a incidentes. Los compradores están pasando de la supervisión complementaria a la cobertura gestionada continua porque muchos equipos de seguridad internos no pueden mantener una operación 24/7. Los proveedores responden combinando tecnología de endpoint, inteligencia de amenazas y servicios de respuesta en un único contrato. El Mercado de Servicios MDR Centrados en Endpoints también enfrenta presión para proporcionar investigación autónoma, gestión regional de datos y cobertura práctica para clientes regulados sin hacer los servicios inasequibles para organizaciones más pequeñas.
Conclusiones Clave del Informe
- Por tipo de servicio, Respuesta a Incidentes y Remediación mantuvo el 24,47% de la participación del Mercado de Servicios MDR Centrados en Endpoints en 2026, mientras que se proyecta que Gestión de Políticas y Exposición de Endpoints se expanda a una CAGR del 14,58% hasta 2032.
- Por tipo de seguridad, Detección y Respuesta de Endpoints Gestionada mantuvo una participación del 45,22% en 2026, mientras que se proyecta que Detección y Respuesta Extendida Gestionada se expanda a una CAGR del 14,79% hasta 2032.
- Por modo de implementación, MDR Basado en la Nube mantuvo el 67,43% de la participación del Mercado de Servicios MDR Centrados en Endpoints en 2026 y se proyecta que se expanda a una CAGR del 14,94% hasta 2032.
- Por tamaño de organización, las Grandes Empresas mantuvieron una participación del 61,24% en 2026, mientras que se proyecta que las Pequeñas y Medianas Empresas se expandan a una CAGR del 15,13% hasta 2032.
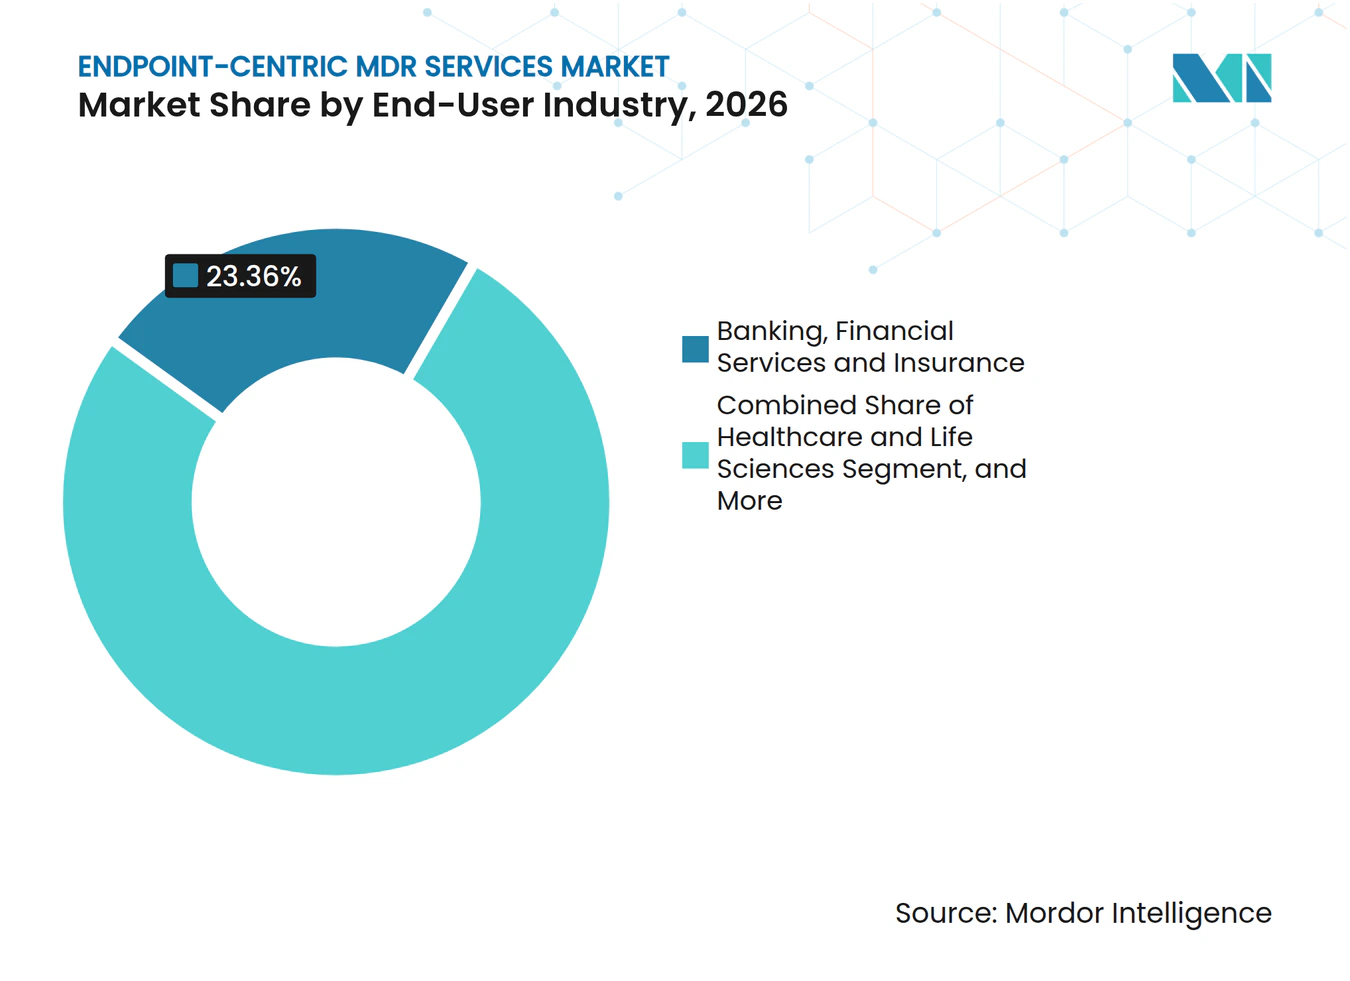
- Por industria de usuario final, Banca, Servicios Financieros y Seguros mantuvo una participación del 23,36% en 2026, mientras que se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 15,28% hasta 2032.
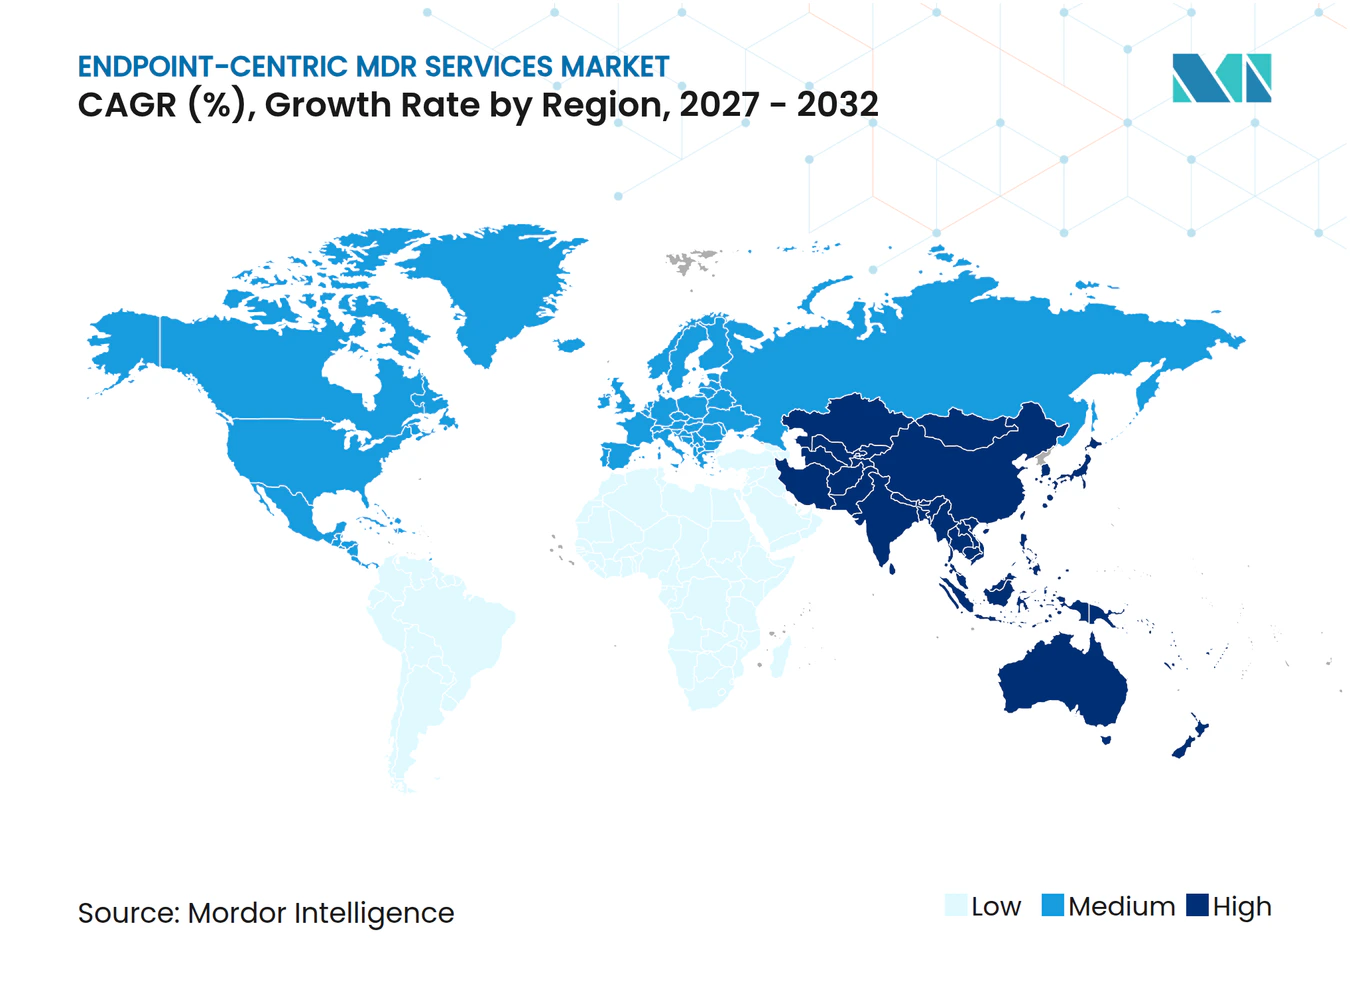
- Por geografía, América del Norte mantuvo una participación del 51,28% en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 14,66% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis de Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de Ataques de Ransomware y Robo de Credenciales | +3.2% | Global | Corto plazo (≤ 2 años) |
| Escasez de Talento en Ciberseguridad y Necesidades de Supervisión 24/7 | +2.9% | Global | Mediano plazo (2-4 años) |
| Expansión de Requisitos Regulatorios y de Ciberseguros | +2.4% | UE, América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Trabajo Remoto e Híbrido que Amplía la Exposición de Endpoints | +1.7% | Global | Corto plazo (≤ 2 años) |
| Convergencia de Telemetría de Endpoints con Señales de Identidad, Nube y Red | +1.3% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Remediación de IA Local en Endpoints que Reduce el Tiempo de Contención | +1.1% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ataques de Ransomware y Robo de Credenciales
Las campañas de ransomware ahora suelen comenzar con el compromiso de identidad en lugar de solo el cifrado, lo que aumenta la necesidad de supervisión gestionada de endpoints. KELA registró 7.549 víctimas de ransomware en 2025, un aumento del 45% respecto al año anterior, e identificó 2.860 millones de credenciales comprometidas durante el año.[1] Las credenciales robadas permiten a los atacantes ingresar a las redes objetivo a través de rutas de acceso legítimas en lugar de depender únicamente de brechas perimetrales, lo que puede retrasar la detección cuando el acceso parece normal. La telemetría de endpoints puede identificar procesos sospechosos, uso de tokens y comportamiento de dispositivos antes de que un atacante pueda moverse por el entorno e iniciar un robo de datos más amplio o una interrupción del servicio. Este patrón favorece a los proveedores del Mercado de Servicios MDR Centrados en Endpoints que pueden correlacionar señales de endpoint, identidad y comportamiento antes de que el acceso robado se utilice para el movimiento lateral. Los proveedores que combinan estas señales con una contención rápida pueden convertir un evento de ransomware que interrumpe el negocio en una alerta contenida para el cliente.
Escasez de Talento en Ciberseguridad y Requisitos de Supervisión 24/7
El costo de mantener una operación de seguridad interna 24/7 continúa respaldando los servicios de respuesta externalizados. ISC2 informó que el 95% de las organizaciones encuestadas tenía al menos 1 necesidad de habilidades en ciberseguridad en 2025, mientras que el 59% reportó déficits críticos o significativos ISC2.ORG. El estudio mostró que la proporción que reportaba déficits graves aumentó del 44% en 2024.[2] Red Canary informó que el 75% de las organizaciones encuestadas enfrentaba escasez de habilidades en detección de intrusiones y el 72% en respuesta a incidentes, mientras que los costos promedio de incidentes cibernéticos fueron de 3,7 millones de USD en el año anterior. Un centro de operaciones de seguridad funcional las 24 horas requiere analistas, herramientas de detección, procesos de incidentes y capacitación continua, además de suficiente profundidad de personal para cubrir la rotación, la escalada y las investigaciones especializadas. El Mercado de Servicios MDR Centrados en Endpoints se beneficia, por tanto, cuando los proveedores utilizan el triaje asistido para gestionar alertas rutinarias, reducir la demanda de mano de obra por alerta y reservar el tiempo de los analistas para investigaciones de mayor riesgo.
Expansión de Requisitos Regulatorios y de Ciberseguros
Las obligaciones regulatorias están convirtiendo la supervisión continua en un requisito de adquisición más urgente para las instituciones financieras y los operadores de infraestructura crítica. La Ley de Resiliencia Operativa Digital de la UE entró en vigor en enero de 2025, mientras que el plazo de implementación nacional de NIS2 venció en octubre de 2024. Estos marcos requieren una gestión estructurada del riesgo en tecnologías de la información y las comunicaciones, la notificación de incidentes y la supervisión del riesgo de terceros.[3] DORA asigna la responsabilidad de los programas de riesgo en tecnologías de la información y las comunicaciones a los órganos de dirección, lo que refuerza la atención a nivel de consejo sobre la supervisión de endpoints y convierte la cobertura incompleta en un problema de gobernanza. Los compradores de ciberseguros consideran cada vez más la protección activa de endpoints y la respuesta supervisada al evaluar la cobertura de seguridad, lo que otorga a las empresas medianas un incentivo financiero para formalizar sus acuerdos de servicio. Esta presión de cumplimiento proporciona una base de demanda duradera para el Mercado de Servicios MDR Centrados en Endpoints porque las obligaciones de notificación y supervisión son menos discrecionales que muchos proyectos tecnológicos.
Trabajo Remoto e Híbrido que Amplía la Exposición de Endpoints
El trabajo híbrido ha ampliado el perímetro de endpoints y ha reducido la eficacia de los controles diseñados únicamente para redes de oficina. Verizon informó que el 46% de los impactos relacionados con infostealers afectaron a endpoints no gestionados o de tipo trae-tu-propio-dispositivo en sus hallazgos de 2025, según cita Fidelis Security. La misma fuente señaló que los ataques dirigidos a redes privadas virtuales aumentaron 8 veces interanualmente. Los dispositivos que regresan de redes domésticas pueden llevar malware latente, credenciales obsoletas y agentes mal configurados que las herramientas perimetrales pueden no identificar de manera consistente, mientras que los dispositivos no gestionados pueden quedar fuera de los procesos ordinarios de parches y políticas. La supervisión continua de las líneas de base de comportamiento ayuda a los equipos de seguridad a identificar estos dispositivos antes de que creen un riesgo más amplio de reinfección o movimiento lateral. Los proveedores del Mercado de Servicios MDR Centrados en Endpoints que pueden recopilar telemetría en diversos sistemas operativos y condiciones de red están mejor posicionados para atender flotas de dispositivos distribuidos y competir por cuentas que dependían de controles perimetrales.
Análisis de Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alto Costo Total de Propiedad para Pequeñas y Medianas Empresas | -1.8% | Global, concentrado en América del Sur y el Sudeste Asiático | Mediano plazo (2-4 años) |
| Soberanía de Datos y Restricciones de Telemetría Transfronteriza | -1.4% | UE, India, China y Oriente Medio | Largo plazo (≥ 4 años) |
| Fatiga de Alertas y Políticas de Detección Inconsistentes con Múltiples Herramientas | -0.9% | Global | Corto plazo (≤ 2 años) |
| Brechas de Visibilidad en Dispositivos IoT y Médicos No Gestionados | -0.6% | Asia-Pacífico y América del Norte | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Alto Costo Total de Propiedad para Pequeñas y Medianas Empresas
El costo total de propiedad sigue siendo una barrera para las organizaciones más pequeñas, aunque se espera que adopten la protección gestionada más rápido que las grandes empresas. Los precios de lista de MDR suelen incluir cargos mensuales por endpoint, tarifas de incorporación y costos adicionales por la ingesta de registros que supere los límites contratados. Las organizaciones también pueden incurrir en cargos por hora por trabajos de respuesta a incidentes fuera del contrato base. La ingesta adicional de registros, los contratos de respuesta a incidentes y las cláusulas de escalada contractual pueden elevar los costos más allá de las estimaciones iniciales para organizaciones con entornos multinube complejos y altos volúmenes de alertas. Los clientes más pequeños también pueden encontrar que los planes de menor precio excluyen la búsqueda de amenazas, el trabajo forense o la cobertura de cargas de trabajo en la nube, que son servicios que los equipos con pocos recursos pueden necesitar más. El Mercado de Servicios MDR Centrados en Endpoints necesitará planes agrupados más claros y soporte confiable las 24 horas para hacer viable el servicio para este grupo de compradores.
Soberanía de Datos y Restricciones de Telemetría Transfronteriza
Los servicios de detección gestionada dependen de la telemetría oportuna de endpoints, pero las normas de localización pueden restringir el movimiento y el procesamiento de estos datos. Digital Policy Alert rastreó 332 desarrollos regulatorios relacionados con restricciones al flujo transfronterizo de datos a nivel nacional y de la UE hasta abril de 2025. Estas restricciones requieren que los proveedores consideren acuerdos locales de recopilación, almacenamiento y análisis para los clientes regulados, en lugar de utilizar una única ubicación de procesamiento global. Los planos de datos regionales separados pueden aumentar el costo de expansión y reducir la eficiencia de la prestación de servicios centralizada a nivel global. Los proveedores sin arquitecturas locales conformes pueden quedar excluidos de las licitaciones gubernamentales y del sector regulado, donde los valores de los contratos y la retención pueden ser elevados. El Mercado de Servicios MDR Centrados en Endpoints enfrenta mayores costos de entrega regional cuando los proveedores deben crear planos de datos separados, pero estos requisitos también pueden favorecer a los proveedores con infraestructura local establecida y experiencia en cumplimiento.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
Respuesta a Incidentes Lidera, Gestión de Exposición AceleraRespuesta a Incidentes y Remediación mantuvo el 24,47% de los ingresos por tipo de servicio en 2026. El resultado refleja el enfoque del comprador en contener brechas rápidamente y restaurar las operaciones normales después de un incidente. Estos compromisos suelen cubrir detección, investigación, contención, orientación de remediación y lecciones aprendidas tras el evento. Este amplio alcance puede hacer que los contratos de respuesta a incidentes se encuentren entre las ofertas de mayor valor en el Mercado de Servicios MDR Centrados en Endpoints, especialmente cuando los compradores necesitan un proveedor que gestione la detección, la contención, la investigación y la coordinación de la recuperación. CrowdStrike declaró que Falcon Complete resolvió más de 13 millones de detecciones anuales y reportó una reducción del 75% en el tiempo medio de respuesta respecto a su línea de base. Las grandes empresas y los compradores gubernamentales suelen priorizar este servicio porque los complejos parques de dispositivos hacen que la contención manual sea más lenta y difícil de gestionar.
Se proyecta que Gestión de Políticas y Exposición de Endpoints se expanda a una CAGR del 14,58% hasta 2032. Esta dirección apunta a un mayor énfasis en encontrar vulnerabilidades, aplicar líneas de base de configuración y abordar las brechas de políticas antes de que comience un incidente. La supervisión de amenazas y la priorización de la detección siguen siendo elementos centrales de la prestación de servicios. La búsqueda de amenazas y las investigaciones gestionadas siguen siendo importantes para las empresas que enfrentan adversarios persistentes que requieren una revisión proactiva en lugar de un manejo solo de alertas. Es probable que el Mercado de Servicios MDR Centrados en Endpoints favorezca a los proveedores que combinan prevención, detección, búsqueda, respuesta y gestión de exposición dentro de un portafolio de servicios coherente. Una relación con un único proveedor puede reducir la complejidad de adquisición para los clientes que buscan consolidar los servicios de seguridad.


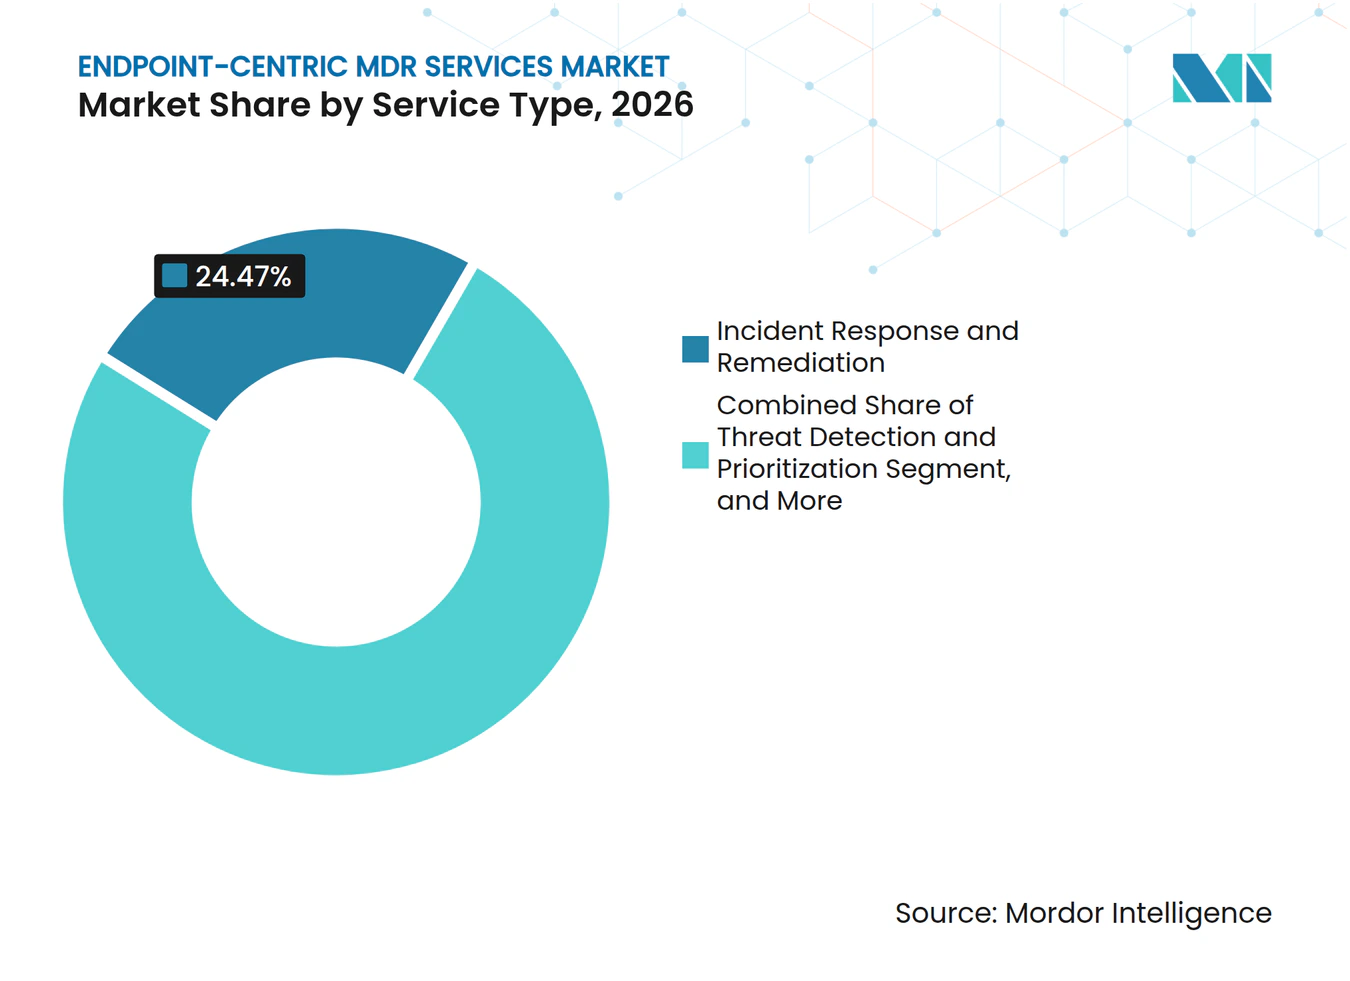
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tipo de Seguridad:
EDR Gestionado Mantiene Escala, XDR Gestionado AvanzaDetección y Respuesta de Endpoints Gestionada representó el 45,22% de los ingresos por tipo de seguridad en 2026. Los endpoints siguen siendo un punto de entrada importante para el malware, el robo de credenciales y la actividad de procesos sospechosos. CrowdStrike reportó más de 1.800 aplicaciones de IA distintas ejecutándose en dispositivos empresariales en su base de clientes, lo que representa 160 millones de instancias de aplicaciones únicas. Esta complejidad operativa aumenta la importancia de distinguir el comportamiento esperado de las aplicaciones de las amenazas significativas. Detección y Respuesta de Red Gestionada y Detección y Respuesta en la Nube proporcionan contexto importante para el movimiento lateral y la exfiltración de datos que puede no ser completamente visible solo desde un endpoint. Detección y Respuesta de Identidad se está volviendo más relevante porque el robo de credenciales puede convertir un evento a nivel de dispositivo en un riesgo más amplio de acceso y fraude.
Se proyecta que Detección y Respuesta Extendida Gestionada se expanda a una CAGR del 14,79% hasta 2032. Este servicio reúne señales de endpoint, red, nube e identidad para identificar secuencias de ataque en todos los entornos, lo que ofrece al Mercado de Servicios MDR Centrados en Endpoints una ruta práctica hacia una cobertura más amplia sin colas de alertas separadas. El NIST publicó en agosto de 2025 una metodología para caracterizar el comportamiento de red de dispositivos del Internet de las Cosas, proporcionando un enfoque que puede ayudar a extender la supervisión basada en comportamiento más allá de los dispositivos de tecnología de la información tradicionales. DORA y NIS2 refuerzan este enfoque más amplio porque sus expectativas de supervisión se extienden a todos los sistemas de tecnologías de la información y las comunicaciones, no solo a los endpoints. La industria de servicios MDR centrados en endpoints avanza hacia entornos de detección unificados donde los clientes pueden agregar telemetría adyacente sin reemplazar a su proveedor existente. Los proveedores con una ruta de transición clara desde EDR gestionado hasta XDR gestionado pueden capturar la demanda de actualización en los sectores europeos regulados.
Por Modo de Implementación:
MDR Basado en la Nube Marca el RitmoMDR Basado en la Nube mantuvo el 67,43% de los ingresos por modo de implementación en 2026. También se proyecta que se expanda a una CAGR del 14,94% hasta 2032, lo que lo convierte tanto en la opción de implementación más grande como en la de más rápida expansión. La entrega en la nube permite a los proveedores procesar altos volúmenes de telemetría sin requerir que los clientes instalen infraestructura de análisis dedicada en cada sitio. También permite a los equipos centralizados aplicar nueva lógica de detección en los entornos de los clientes más rápidamente. Arctic Wolf declaró que su Plataforma Aurora procesó más de 9 billones de observaciones de seguridad semanalmente en más de 10.000 clientes en octubre de 2025. Estas ventajas operativas respaldan el papel central continuo de la entrega en la nube en el Mercado de Servicios MDR Centrados en Endpoints.
MDR local sigue siendo relevante para la defensa, los servicios financieros y otras organizaciones que no pueden permitir que la telemetría sensible salga de entornos controlados. MDR híbrido ofrece otra opción al mantener los controles de contención urgentes de forma local mientras utiliza sistemas en la nube para la generación de informes e inteligencia de amenazas. Estos modelos pueden ayudar a las empresas a alejarse de la infraestructura heredada por etapas en lugar de mediante una migración completa de una sola vez. Las normas de localización de datos en Europa y Asia-Pacífico están alentando a los proveedores del Mercado de Servicios MDR Centrados en Endpoints a establecer capacidad de procesamiento regional. Los métodos de entrega flexibles siguen siendo necesarios porque un modelo de nube centralizado globalmente no puede atender a todos los compradores regulados.

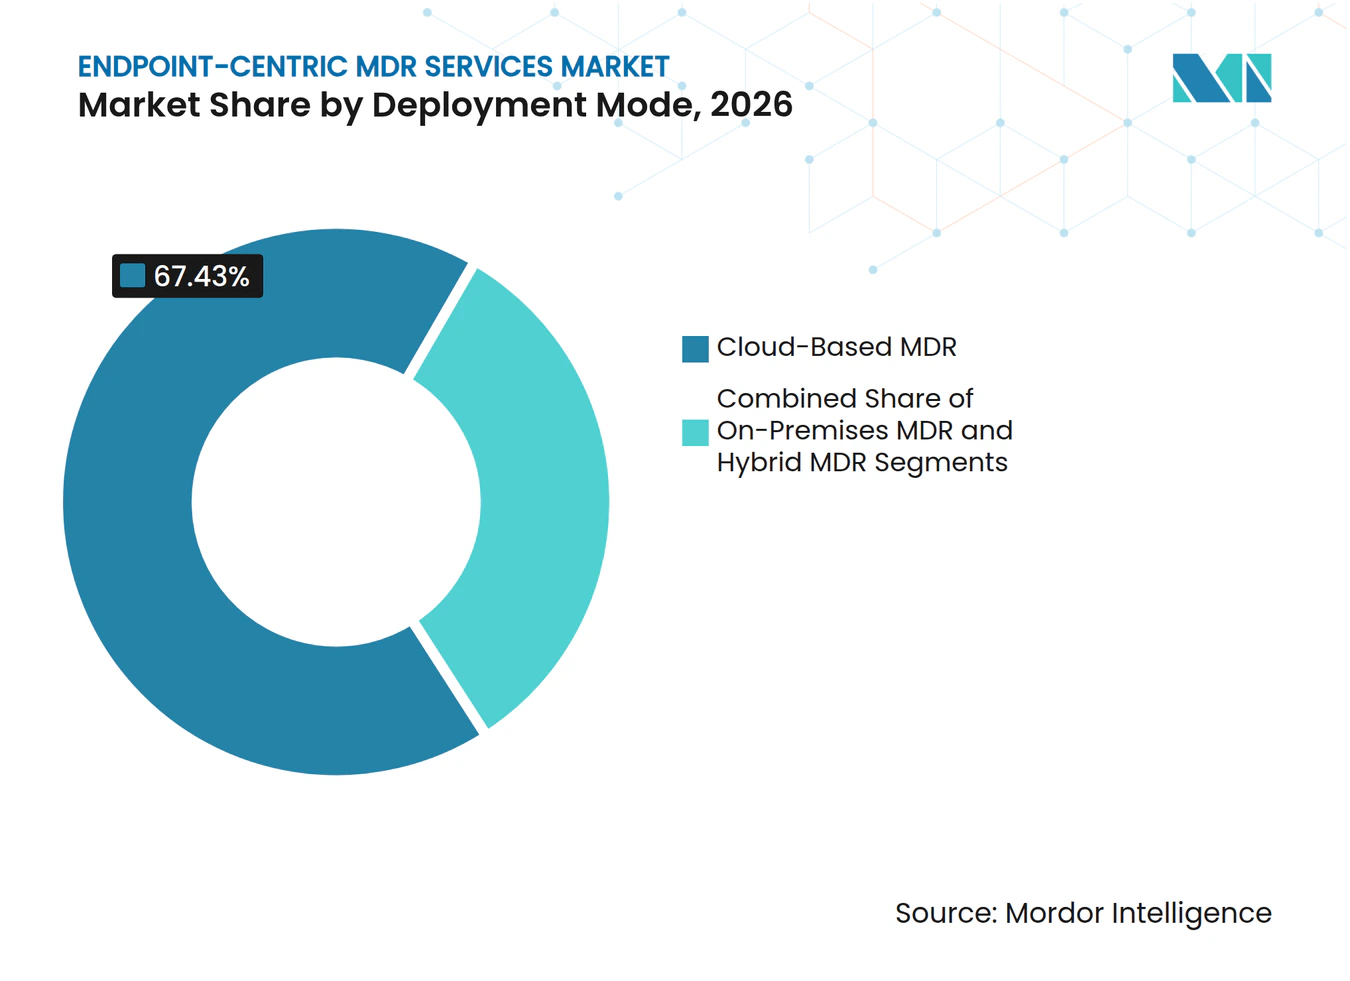
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tamaño de Organización:
Las Grandes Empresas Anclan los Ingresos, las Pymes Añaden DemandaLas Grandes Empresas mantuvieron el 61,24% de los ingresos por tamaño de organización en 2026. Sus parques de endpoints son más grandes, sus pilas de seguridad son más complejas y sus pérdidas potenciales pueden justificar una cobertura gestionada premium, lo que respalda contratos de servicio más largos y capacidades personalizadas en el Mercado de Servicios MDR Centrados en Endpoints. Los contratos plurianuales suelen incluir asesores dedicados, contenido de detección personalizado, trabajo de preparación ante incidentes y soporte en múltiples jurisdicciones. Estos acuerdos proporcionan una base de ingresos recurrentes que respalda la inversión en tecnología, analistas y capacidad de servicio regional. ReliaQuest declaró que su plataforma GreyMatter se integra con más de 200 herramientas de ciberseguridad, lo que ilustra los requisitos de integración con múltiples proveedores de los grandes clientes empresariales. Los proveedores con experiencia en cumplimiento y opciones de entrega regional pueden obtener precios más sólidos en estas cuentas complejas.
Se proyecta que las Pequeñas y Medianas Empresas se expandan a una CAGR del 15,13% hasta 2032. La cobertura gestionada puede ofrecer una alternativa práctica para las empresas que no pueden construir y dotar de personal a un centro de operaciones de seguridad interno completo. Los planes agrupados por endpoint que incluyen protección de endpoints, detección, evaluación de vulnerabilidades y respuesta de analistas pueden reducir la complejidad de adquisición. HENNGE anunció en febrero de 2026 un servicio de seguridad gestionada y de endpoints en Japón que combinaba detección de endpoints, MDR 24/7 y evaluación de vulnerabilidades para organizaciones con personal de seguridad limitado. El servicio tenía un precio de 950 JPY por dispositivo al mes. El Mercado de Servicios MDR Centrados en Endpoints dependerá de planes de servicio que proporcionen una capacidad de respuesta significativa en lugar de reenvío de alertas en horario comercial para este grupo de compradores.
Por Industria de Usuario Final:
BFSI Lidera, Salud y Ciencias de la Vida AceleraBanca, Servicios Financieros y Seguros representó el 23,36% de los ingresos por usuario final en 2026. El sector alberga datos valiosos de transacciones y clientes, lo que lo convierte en un objetivo persistente para grupos criminales y atacantes vinculados a estados. Las instituciones financieras también necesitan visibilidad continua porque los sistemas de transacciones y los canales de clientes operan fuera del horario comercial estándar. DORA, los requisitos del sector financiero de los Estados Unidos y marcos similares en Asia-Pacífico aumentan la necesidad de procesos formales de supervisión y respuesta. Los programas de cumplimiento regional también están aumentando la atención a la supervisión continua de endpoints y la gestión de la postura de seguridad en tiempo real. El gobierno y la defensa, las tecnologías de la información y las telecomunicaciones, y la manufactura también siguen siendo grupos de demanda importantes, especialmente donde el ransomware interrumpe operaciones esenciales.
Se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 15,28% hasta 2032. La información de salud protegida tiene un alto valor para los atacantes, mientras que los dispositivos médicos conectados y los sistemas heredados pueden dificultar la estandarización de la cobertura de seguridad. Un estudio revisado por pares de 2025 encontró que el EDR gestionado puede reducir el tiempo de permanencia y apoyar un aislamiento más rápido de amenazas en entornos de salud, teniendo en cuenta las restricciones operativas clínicas. Los mismos entornos operativos pueden tener requisitos de tiempo de actividad que limitan cuándo se pueden implementar agentes de endpoints y parches. La detección externalizada puede ayudar a las organizaciones de salud a supervisar estos entornos de forma continua cuando la capacidad del personal interno es limitada. Las organizaciones de comercio minorista y electrónico también están aumentando la cobertura de seguridad gestionada antes de los períodos de ventas de alto volumen, cuando la exposición a brechas y la presión de personal pueden aumentar.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Análisis Geográfico
Mercado de Servicios MDR Centrados en el Endpoint en América del Norte
América del Norte concentró el 51,28% de los ingresos regionales en 2026. La región cuenta con una adopción madura de la detección de endpoints, presupuestos de ciberseguridad elevados y una demanda significativa por parte de los sectores de servicios financieros y entidades gubernamentales. KELA determinó que más del 53% de las 7.549 víctimas de ransomware registradas en 2025 eran organizaciones con sede en Estados Unidos. Los requisitos de divulgación y las obligaciones específicas por sector hacen que la detección y respuesta rápidas sean más importantes para las grandes empresas. Canadá presenta una demanda adicional en servicios financieros e infraestructura crítica, mientras que México se beneficia de la estandarización de seguridad entre los proveedores que atienden operaciones vinculadas a Estados Unidos.
Mercado de Servicios MDR Centrados en el Endpoint en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 14,66% hasta 2032. La región combina operaciones digitales en expansión, mayor exposición al ransomware, requisitos regulatorios en evolución y escasez de personal especializado en seguridad, lo que genera diversas vías de demanda diferenciadas para el Mercado de Servicios MDR Centrados en el Endpoint en los distintos mercados nacionales. Japón cuenta con lanzamientos activos de seguridad gestionada, incluido el servicio WideAngle SIEM y MDR de NTT Docomo Business, que se lanzó en octubre de 2025. NTT Security Japan comenzó a distribuir Arctic Wolf Aurora Managed Endpoint Defense a clientes empresariales en mayo de 2026. El sector de servicios financieros de India también requiere diseños de servicios con cumplimiento local donde se aplican requisitos de ubicación de datos. El Mercado de Servicios MDR Centrados en el Endpoint en Corea del Sur incluye proveedores regionales que compiten a través de su experiencia en cumplimiento normativo local y capacidades de prestación de servicios.
Mercado de Servicios MDR Centrados en el Endpoint en EMEA y América del Sur
Europa está condicionada por DORA, NIS2 y la atención de los compradores al procesamiento soberano de datos. Alemania, el Reino Unido y Francia son mercados clave porque las empresas reguladas necesitan monitoreo continuo y procesos de respuesta documentados. Deutsche Telekom introdujo MDR Start para pequeñas empresas y municipios en Alemania en septiembre de 2025. Los proveedores europeos están respondiendo a la demanda de los compradores de acuerdos de procesamiento que mantengan la telemetría sensible dentro de las jurisdicciones apropiadas. América del Sur ofrece potencial en Brasil y Argentina, donde los requisitos del sector financiero y el ransomware afectan a la manufactura y la logística. Oriente Medio y África cuenta con el respaldo de Arabia Saudita y los Emiratos Árabes Unidos, donde los programas nacionales de ciberseguridad y la transformación digital están expandiendo los entornos de endpoints empresariales.
Panorama Competitivo
Concentración del Mercado
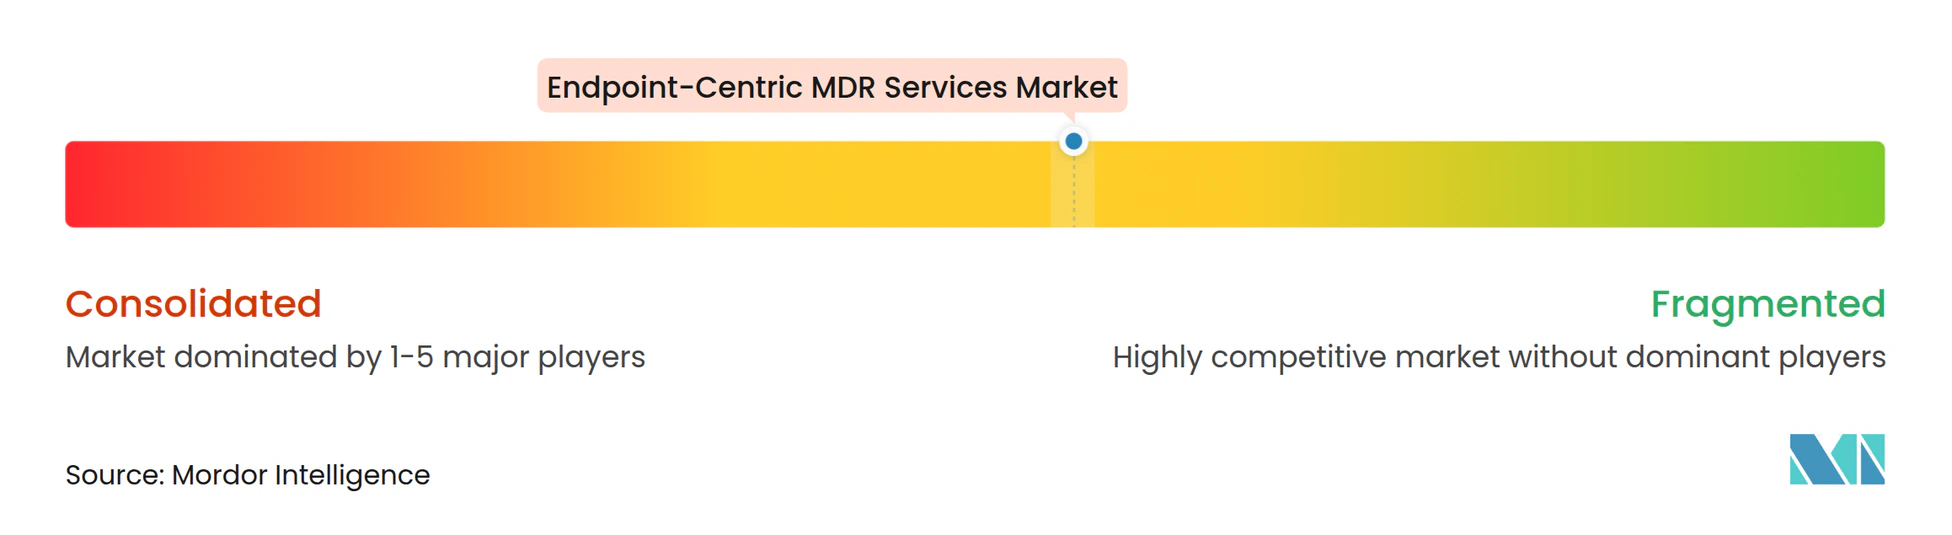
El Mercado de Servicios MDR Centrados en Endpoints tiene un nivel superior moderadamente concentrado, con proveedores nativos de plataforma, proveedores especializados de seguridad gestionada y grandes empresas de servicios de tecnología de la información que compiten por contratos empresariales. CrowdStrike y SentinelOne compiten con especialistas como Arctic Wolf, eSentire y ReliaQuest, mientras que Accenture, IBM y Tata Consultancy Services ofrecen seguridad gestionada dentro de relaciones más amplias de servicios tecnológicos. Los proveedores buscan cada vez más el control tanto de la tecnología de endpoint como de la capa de respuesta para reducir los traspasos durante el manejo de incidentes. Sophos completó su adquisición de Secureworks por 859 millones de USD en febrero de 2025, combinando la plataforma Taegis XDR y la inteligencia de la Unidad de Contraamenazas con el portafolio de seguridad de Sophos. Arctic Wolf adquirió los activos de endpoint Cylance de BlackBerry por 160 millones de USD en febrero de 2025, expandiendo su posición desde los servicios gestionados hacia la prevención de endpoints.
La inteligencia artificial se está convirtiendo en un punto clave de competencia a medida que los proveedores automatizan la investigación rutinaria y el trabajo de contención. CrowdStrike introdujo MDR Agéntico en la Conferencia RSA 2026 para extender la respuesta gestionada con investigación autónoma para flujos de trabajo de seguridad recurrentes. Expel también introdujo un servicio MDR que cubre toda la superficie de ataque de IA en abril de 2026. Palo Alto Networks informó que el 32,5% de los dispositivos de redes corporativas no estaban gestionados y casi el 39% de los dispositivos de tecnología de la información carecían de cobertura activa de EDR en su informe de seguridad de dispositivos de 2025. Estas brechas hacen que la supervisión sin agente y centrada en dispositivos sea una adición relevante a las ofertas estándar del Mercado de Servicios MDR Centrados en Endpoints.
Competidores más pequeños como Binary Defense, BlueVoyant, Expel y WithSecure compiten a través del conocimiento vertical, los compromisos de disponibilidad de analistas y los objetivos de tiempo de respuesta. Los proveedores regionales en Asia-Pacífico utilizan el conocimiento de cumplimiento local y el posicionamiento de precios para atender a compradores que requieren procesamiento de datos local. ReliaQuest recaudó más de 500 millones de USD con una valoración de 3,4 mil millones de USD en marzo de 2025, lo que refleja el interés de financiamiento en plataformas que integran entornos de seguridad heterogéneos. Los proveedores sin atestaciones de control independientes, garantías creíbles ante brechas o opciones de implementación soberana pueden enfrentar limitaciones en las licitaciones del sector público y del sector regulado. El Mercado de Servicios MDR Centrados en Endpoints recompensa a los proveedores que combinan integración tecnológica, capacidad de respuesta, entrega lista para el cumplimiento, alcance claro y costo total manejable.
Líderes de la Industria de Servicios MDR Centrados en Endpoints
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios MDR Centrados en el Endpoint Empresas cubiertas en este informe
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Sophos Group plc
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Palo Alto Networks, Inc.
- Google LLC
- IBM Corporation
- Accenture plc
- Tata Consultancy Services Limited
- Atos SE
- WithSecure Corporation
- Kroll, LLC
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- Critical Start, Inc.
- BlueVoyant, Inc.
Desarrollos recientes de la industria en Mercado de Servicios MDR Centrados en el Endpoint
- Junio de 2026: WatchGuard Technologies lanzó Total MDR, un servicio de detección y respuesta gestionada totalmente integrado e impulsado por IA que cubre endpoints, identidades, redes y entornos en la nube desde un único portal. El servicio logra un tiempo medio de detección a respuesta de 6 minutos, una reducción del 80% respecto al promedio de la industria de 30 minutos, y está dirigido a proveedores de servicios gestionados que atienden a organizaciones en ecosistemas de tecnología de la información híbridos.
- Mayo de 2026: NTT Security Japan, en asociación con Arctic Wolf Japan, lanzó Aurora Managed Endpoint Defense para clientes empresariales japoneses, combinando una arquitectura EPP y EDR con enfoque en la prevención con supervisión experta 24/7 y ajuste del entorno liderado por consultores. El servicio está diseñado para minimizar las escaladas de alertas a los equipos de los clientes, abordando la aguda escasez de personal de ciberseguridad en Japón y el aumento de incidentes de ransomware de doble extorsión.
- Mayo de 2026: Tanium lanzó un marco de cumplimiento de ciberseguridad para bancos malayos alineado con las directrices de Gestión de Riesgos en Tecnología del Banco Negara Malaysia, permitiendo a las instituciones financieras lograr una supervisión continua de endpoints y una gestión de la postura de cumplimiento en tiempo real en sus entornos de tecnología de la información regulados.
- Abril de 2026: CrowdStrike presentó MDR Agéntico en la Conferencia RSA 2026, extendiendo Falcon Complete con agentes de IA inteligentes que investigan y remedian de forma autónoma flujos de trabajo de seguridad de alta frecuencia a velocidad de máquina. El lanzamiento posiciona a los analistas humanos de CrowdStrike para centrarse en amenazas novedosas y de alta gravedad que requieren juicio, mientras que los agentes gestionan de forma independiente los pasos rutinarios de contención e investigación.
Alcance del Informe Global del Mercado de Servicios MDR Centrados en Endpoints
El Mercado de Servicios MDR Centrados en el Endpoint comprende servicios de operaciones de seguridad externalizados y disponibles las 24 horas del día, los 7 días de la semana, que se centran principalmente en la telemetría de endpoints (laptops, equipos de escritorio, servidores, dispositivos móviles) para la detección, investigación y respuesta a amenazas, utilizando plataformas EDR/XDR como núcleo tecnológico.
El Informe del Mercado de Servicios MDR Centrados en el Endpoint está Segmentado por Tipo de Servicio (Monitoreo de Amenazas, Detección y Priorización de Amenazas, Búsqueda de Amenazas, Servicios de Investigación Gestionada, Respuesta a Incidentes y Remediación, y Gestión de Políticas y Exposición de Endpoints), Tipo de Seguridad (Detección y Respuesta de Endpoint Gestionada, Detección y Respuesta de Red Gestionada, Detección y Respuesta en la Nube, Detección y Respuesta de Identidad, y Detección y Respuesta Extendida Gestionada), Modo de Implementación (MDR Basado en la Nube, MDR en Instalaciones Propias y MDR Híbrido), Tamaño de Organización (Pequeñas y Medianas Empresas y Grandes Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros, Salud y Ciencias de la Vida, Tecnología de la Información y Telecomunicaciones, Gobierno y Defensa, Manufactura, Comercio Minorista y Comercio Electrónico, y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Las Previsiones del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Supervisión de Amenazas |
| Detección y Priorización de Amenazas |
| Búsqueda de Amenazas |
| Servicios de Investigación Gestionada |
| Respuesta a Incidentes y Remediación |
| Gestión de Políticas y Exposición de Endpoints |
| Detección y Respuesta de Endpoints Gestionada |
| Detección y Respuesta de Red Gestionada |
| Detección y Respuesta en la Nube |
| Detección y Respuesta de Identidad |
| Detección y Respuesta Extendida Gestionada |
| MDR Basado en la Nube |
| MDR Local |
| MDR Híbrido |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Banca, Servicios Financieros y Seguros |
| Salud y Ciencias de la Vida |
| Tecnologías de la Información y Telecomunicaciones |
| Gobierno y Defensa |
| Manufactura |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Tipo de Servicio | Supervisión de Amenazas | |
| Detección y Priorización de Amenazas | ||
| Búsqueda de Amenazas | ||
| Servicios de Investigación Gestionada | ||
| Respuesta a Incidentes y Remediación | ||
| Gestión de Políticas y Exposición de Endpoints | ||
| Por Tipo de Seguridad | Detección y Respuesta de Endpoints Gestionada | |
| Detección y Respuesta de Red Gestionada | ||
| Detección y Respuesta en la Nube | ||
| Detección y Respuesta de Identidad | ||
| Detección y Respuesta Extendida Gestionada | ||
| Por Modo de Implementación | MDR Basado en la Nube | |
| MDR Local | ||
| MDR Híbrido | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros | |
| Salud y Ciencias de la Vida | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Gobierno y Defensa | ||
| Manufactura | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Servicios MDR Centrados en Endpoints?
El mercado está valorado en 4,78 mil millones de USD en 2026 y se proyecta que alcance 11,06 mil millones de USD en 2032, con una CAGR del 14,42% de 2027 a 2032. La demanda está respaldada por la necesidad de supervisión continua de endpoints, respuesta a incidentes y detección de amenazas más amplia con conciencia de identidad.
¿Qué impulsa la demanda de servicios MDR centrados en endpoints?
El ransomware, las credenciales robadas, las brechas de personal de seguridad, las obligaciones de cumplimiento y los entornos de endpoints distribuidos están fortaleciendo la demanda entre organizaciones con capacidad de respuesta interna limitada.
¿Qué tipo de servicio tiene la mayor participación?
Respuesta a Incidentes y Remediación lidera el segmento de tipo de servicio con una participación del 24,47% en 2026.
¿Qué modelo de implementación lidera los servicios de detección y respuesta gestionada?
MDR Basado en la Nube lidera con una participación del 67,43% en 2026 y se proyecta que se expanda a una CAGR del 14,94% hasta 2032.
¿Qué sector de usuario final se expande más rápido?
Se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 15,28% hasta 2032 debido a los datos de alto valor, los dispositivos conectados y la capacidad de seguridad interna limitada.
¿Qué región se expande más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 14,66% hasta 2032, respaldado por la digitalización, los cambios regulatorios y la demanda de servicios conformes a nivel local.