
エンドポイント中心型MDRサービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
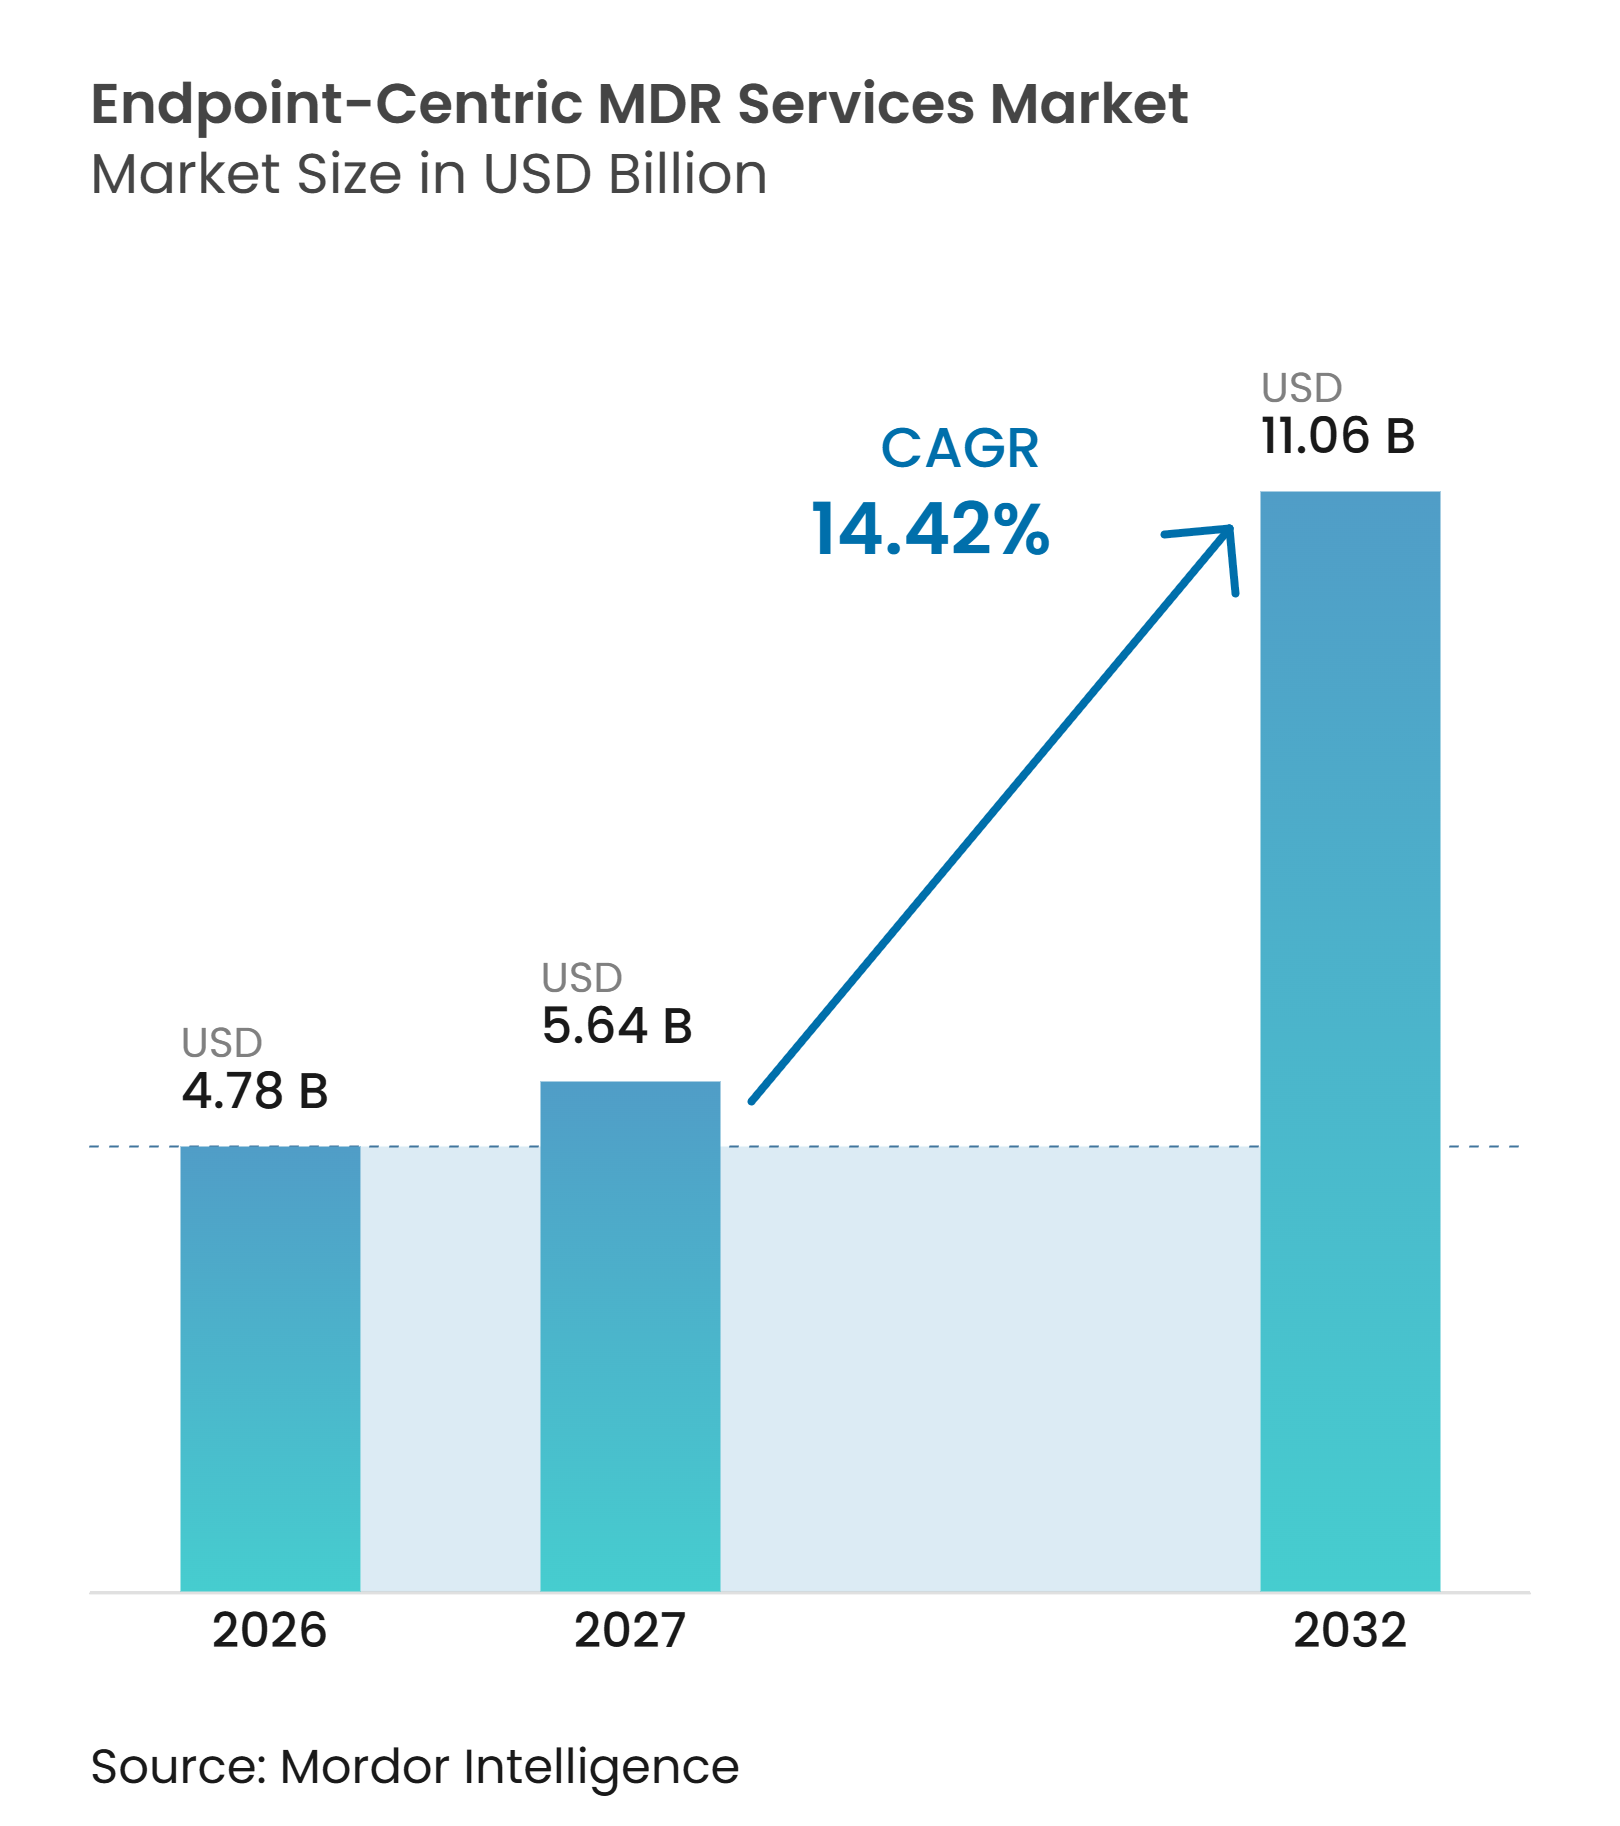
| 市場規模 (2027) | 5.64 十億米ドル |
| 市場規模 (2032) | 11.06 十億米ドル |
| 成長率 (2027 - 2032) | 14.42 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるエンドポイント中心型MDRサービス市場分析
エンドポイント中心型MDRサービス市場規模は、2026年の4.78 ビリオン 米ドルから2032年までに11.06 ビリオン 米ドルへと拡大すると予測されており、2027年から2032年の間にCAGR 14.42%を記録します。エンドポイント中心型MDRサービス市場は、マルウェア配布と認証情報の窃取を組み合わせたランサムウェアキャンペーンの増加によって支えられており、エンドポイントの可視性がインシデントレスポンスの中心に位置しています。多くの内部セキュリティチームが24時間365日体制の運用を維持できないため、購買者は補完的な監視から継続的なマネージドカバレッジへと移行しています。プロバイダーは、エンドポイント技術、脅威インテリジェンス、レスポンスサービスを単一契約にまとめことで対応しています。エンドポイント中心型MDRサービス市場は、規制対象の顧客に対して自律的な調査、地域データ処理、実用的なカバレッジを提供しつつ、中小規模組織にとって手頃な価格を維持するというプレッシャーにも直面しています。
主要レポートのポイント
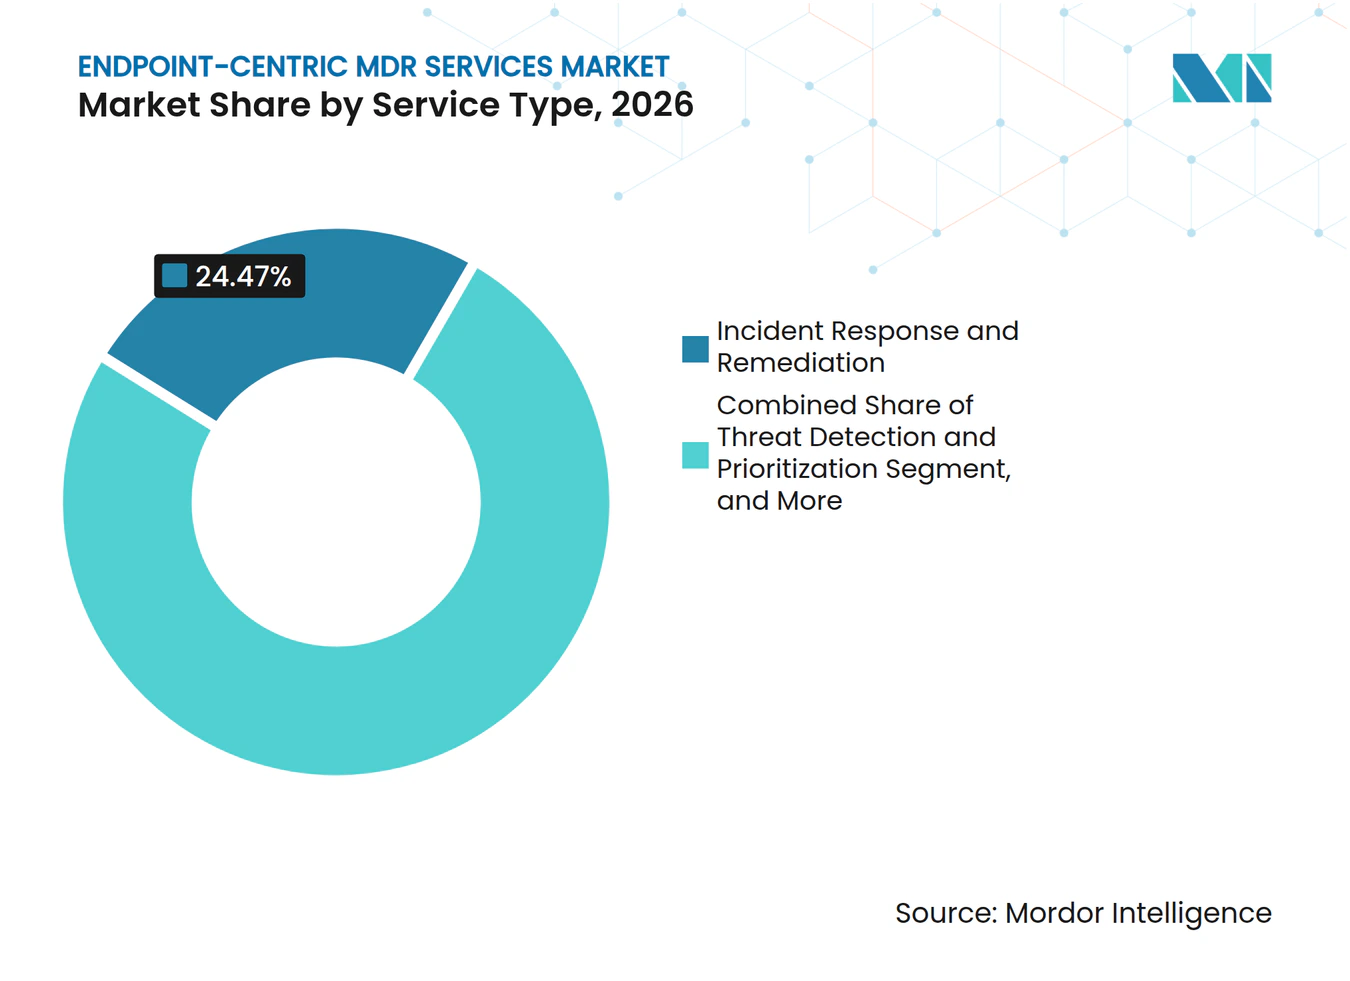
- サービスタイプ別では、インシデントレスポンスおよびリメディエーションが2026年のエンドポイント中心型MDRサービス市場シェアの24.47%を占め、エンドポイントポリシーおよびエクスポージャーマネジメントは2032年にかけてCAGR 14.58%で拡大すると予測されています。
- セキュリティタイプ別では、マネージドエンドポイント検知・レスポンスが2026年に45.22%のシェアを占め、マネージド拡張検知・レスポンスは2032年にかけてCAGR 14.79%で拡大すると予測されています。
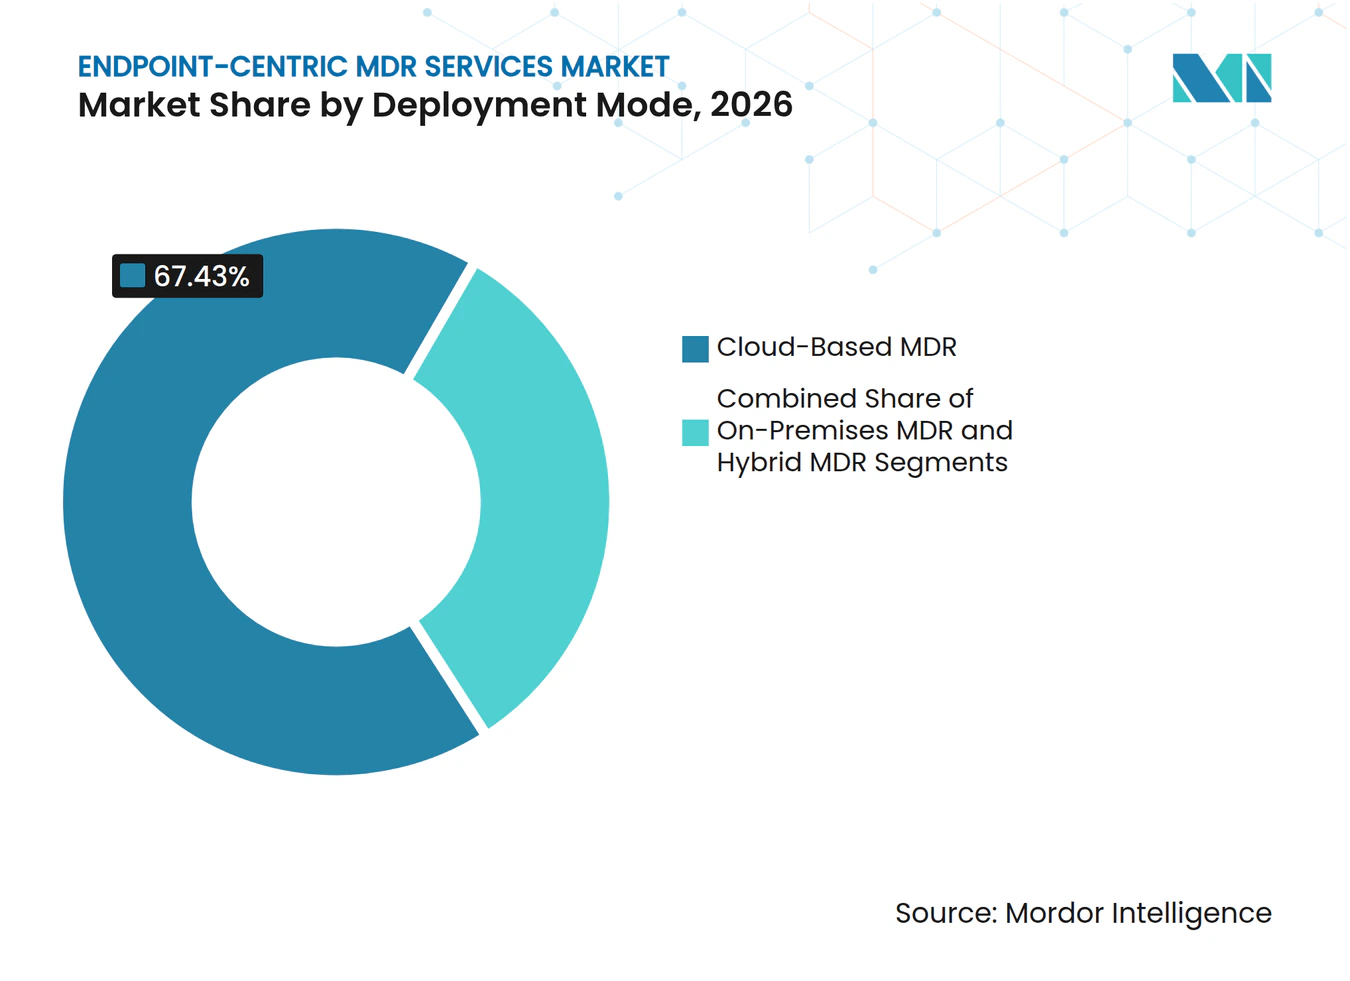
- 展開モードル別では、クラウドベースMDRが2026年のエンドポイント中心型MDRサービス市場シェアの67.43%を占め、2032年にかけてCAGR 14.94%で拡大すると予測されています。
- 組織規模別では、大企業が2026年に61.24%のシェアを占め、中小企業は2032年にかけてCAGR 15.13%で拡大すると予測されています。
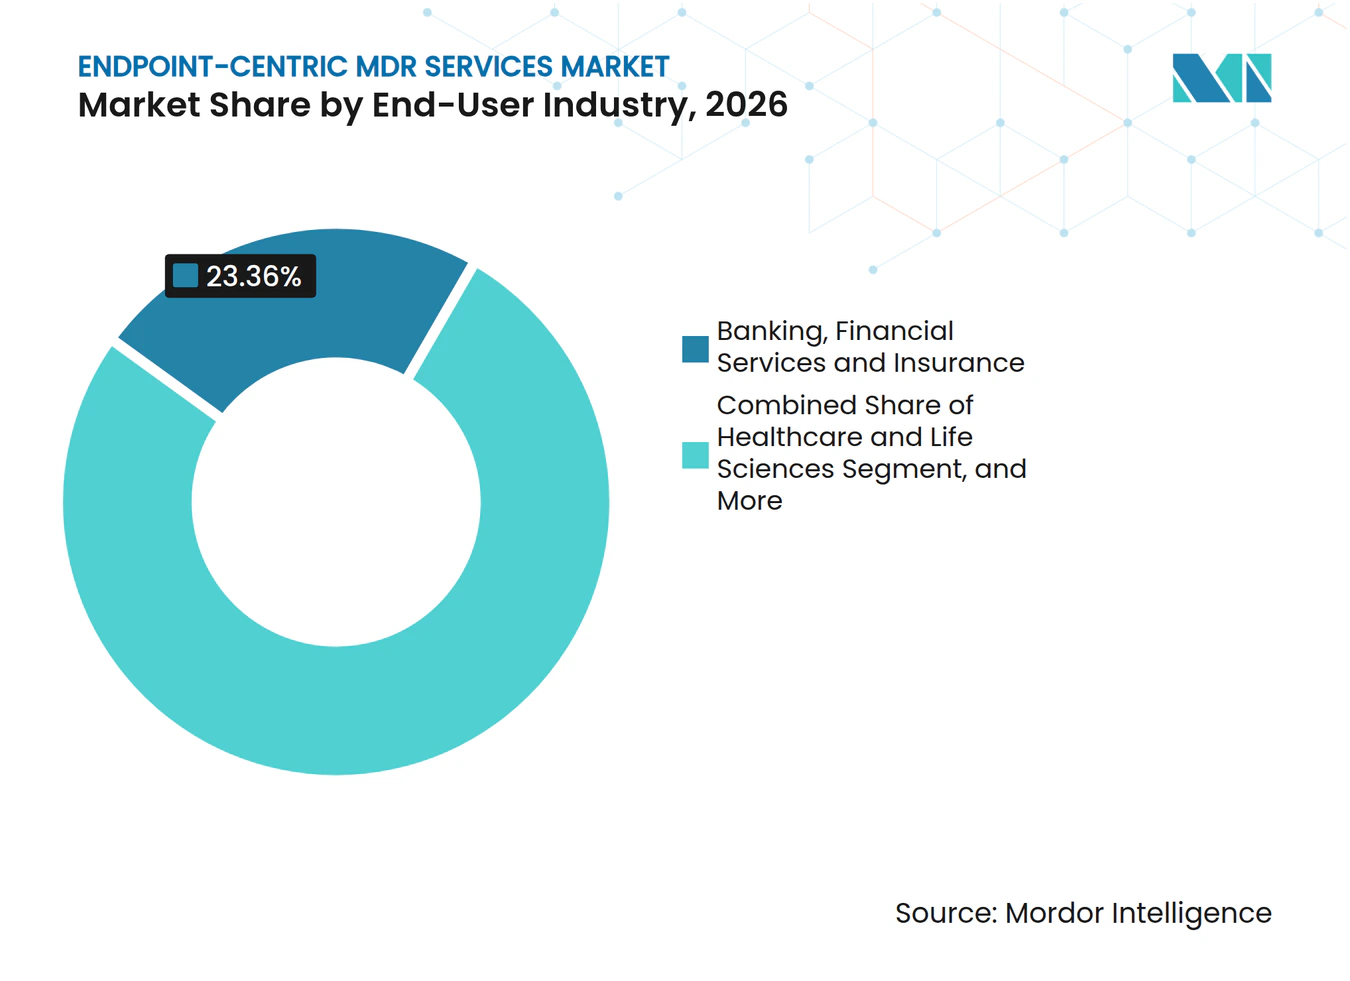
- エンドユーザー産業別では、銀行・金融サービス・保険が2026年に23.36%のシェアを占め、ヘルスケアおよびライフサイエンスは2032年にかけてCAGR 15.28%で拡大すると予測されています。
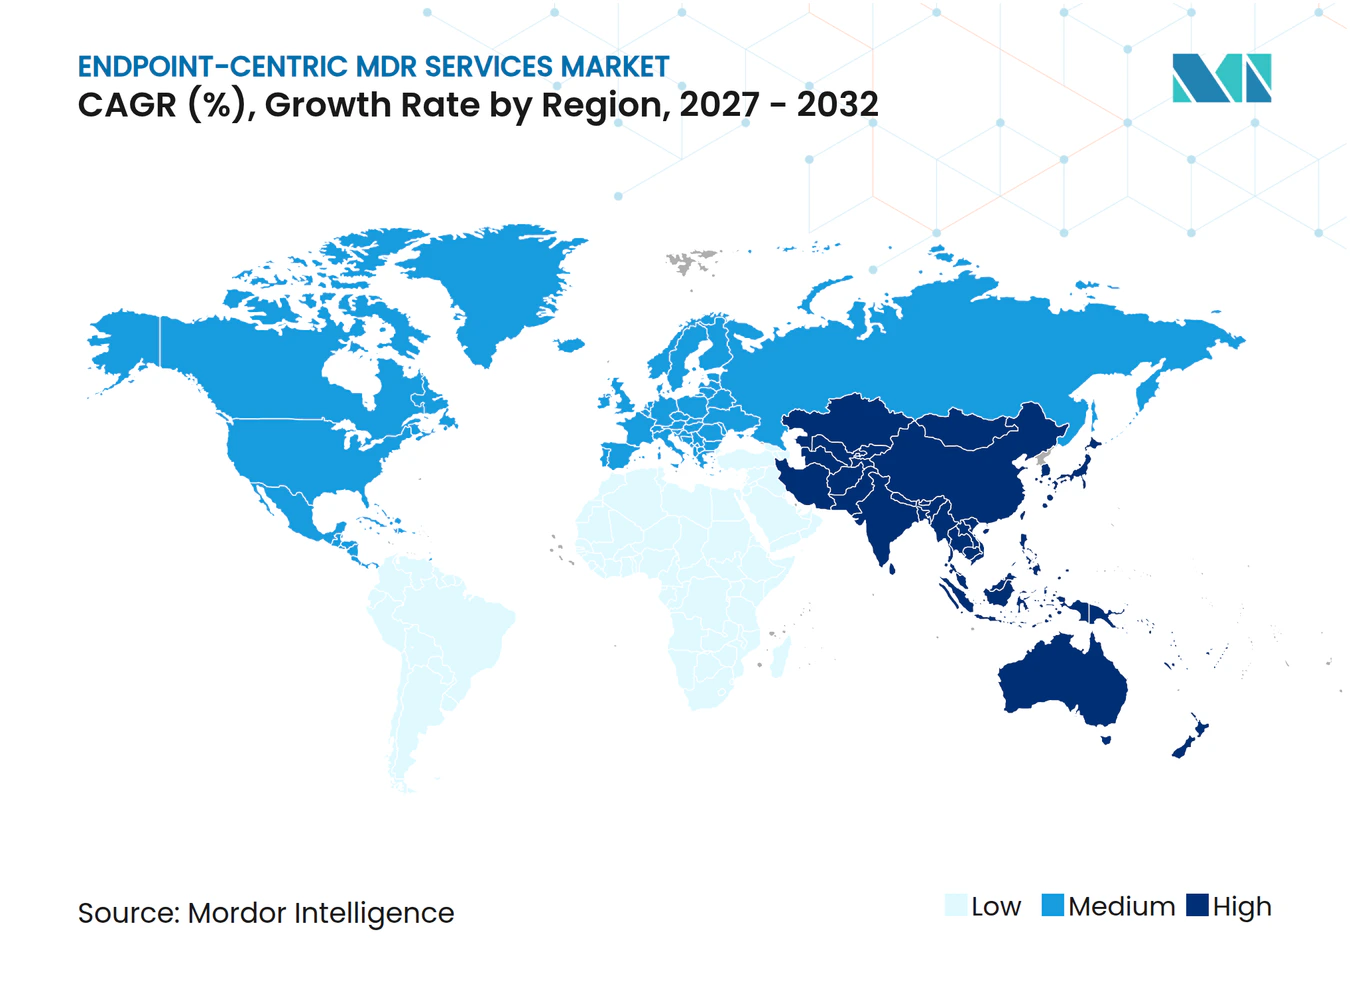
- 地域別では、北米が2026年に51.28%のシェアを占め、アジア太平洋地域は2032年にかけてCAGR 14.66%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (〜)CAGRへの影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| ランサムウェアおよび認証情報窃取攻撃の激化 | +3.2% | グローバル | 短期(2年以内) |
| サイバーセキュリティ人材不足と24時間365日監視のニーズ | +2.9% | グローバル | 中期(2〜4年) |
| 規制・サイバー保険要件の拡大 | +2.4% | EU、北米、アジア太平洋地域 | 中期(2〜4年) |
| リモートおよびハイブリッドワークによるエンドポイントエクスポージャーの拡大 | +1.7% | グローバル | 短期(2年以内) |
| エンドポイントテレメトリとアイデンティティ・クラウド・ネトワークシグナルの統合 | +1.3% | 北米およびヨーロッパ | 中期(2〜4年) |
| エンドポイントローカルAIリメディエーションによるコンテインメント時間の短縮 | +1.1% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ランサムウェアおよび認証情報窃取攻撃の激化
ランサムウェアキャンペーンは現在、暗号化だけでなくアイデンティティの侵害から始まることが多く、マネージドエンドポイント監視の必要性が高まっています。KELA サイバーインテリジェンスセンターは2025年に7,549件のランサムウェア被害者を記録し、前年比45%増となっており、同年中に28.6 億件の侵害認証情報を特定しました。[1] 盗まれた認証情報により、攻撃者は境界侵害のみに頼るとなく、正規のアクセス経路を通じてターゲットネットワークに侵入できるため、アクセスが正常に見える場合は検知が遅れる可能性があります。エンドポイントテレメトリは、攻撃者が環境内を横断して広範なデータ窃取やサービス妨害を開始する前に、不審なプロセス、トークン使用、およびデバイスの挙動を特定することができます。このパターンは、盗まれたアクセスが横断移動に利用される前に、エンドポイント・アイデンティティ・行動シグナルを相関させることができるエンドポイント中心型MDRサービス市場プロバイダーに有利に働きます。これらのシグナルを迅速なコンテインメントと組み合わせるプロバイダーは、業務を妨害するランサムウェアイベントを、顧客にとってコンテイメントされたアラートへと転換することができます。
サイバーセキュリティ人材不足と24時間365日監視要件
24時間365日体制の社内セキュリティオペレーションを維持するコストは、引き続きアウトソーシングされたレスポンスサービスを支持しています。ISC2は、2025年に調査対象組織の95%が少なくとも1つのサイバーセキュリティスキルのニーズを抱えており、59%が重大または深刻な不足を報告していると報告しています(ISC2.ORG)。同調査によると、深刻な不足を報告した割合は2024年の44%から上昇しています。[2] Red Canaryは、調査対象組織の75%が侵入検知でスキル不足に直面しており、72%がインシデントレスポンスで不足していると報告し、前年の平均サイバーインシデントコストは3.7 ミリオン 米ドルでした。24時間機能するセキュリティオペレーションセンターには、アナリスト、検知ツール、インシデントプロセス、継続的なトレーニングが必要であり、離職、エスカレーション、専門的な調査に対応できる十分なスタッフ層も必要です。エンドポイント中心型MDRサービス市場は、プロバイダーが支援トリアージを活用してルーティンアラートを処理し、アラートあたりの労働需要を低減し、よりリスクの調査にアナリストの時間を充てることで恩恵を受けます。
規制・サイバー保険要件の拡大
規制上の義務により、継続的な監視は金融機関や重要インフラ運営者にとってより緊急な調達要件となっています。EU デジタル運用レジリエンス法(DORA)は2025年1月に発効し、NIS2の国内実装期限は2024年10月に経過しました。これらの枠組みは、構造化された情報通信技術リスク管理、インシデント報告、およびサードパーティリスクの監督を要求しています。[3] DORAは情報通信技術リスクプログラムの責任を経営機関に置くことで、エンドポイント監視への取締役会レベルの注目を強化し、不完全なカバレッジをガバナンス問題とします。サイバー保険の購買者は、セキュリティカバレッジを価する際に積極的なエンドポイント保護と監視されたレスポンスをますます考慮しており、中規模企業にサービス契約を正式化する財務的インセンティブを与えています。このコンプライアンス圧力は、報告および監視義務が多くの技術プロジェクトよりも裁量的でないため、エンドポイント中心型MDRサービス市場に持続的な需要基盤を提供します。
リモートおよびハイブリッドワークによるエンドポイントエクスポージャーの拡大
ハイブリッドワークはエンドポイント境界を拡大し、オフィスネットワーク専用に設計されたコントロールの有効性を低下させました。Verizonは、Fidelis Securityが引用した2025年の調査結果において、インフォスティーラー関連のヒットの46%が管理対象外またはBYOD(個人端末の業務利用)エンドポイントを標的にしていると報告しました。同資料は、仮想プライベートネットワークを標的とした攻撃が前年比8倍に増加したと指摘しています。自宅ネットワークから戻ったデバイスは、境界ツールが一貫して特定できない可能性のある休眠マルウェア、古い認証情報、および定ミスのエージェントを持ち込む可能性があり、管理対象外のデバイスは通常のパッチおよびポリシープロセスの対象外となる場合があります。行動ベースラインの継続的な監視により、セキュリティチームはこれらのデバイスが広範な再感染や横断移動リスクを生み出す前に特定することができます。多様なオペレーティングシステムとネットワーク条件にわたってテレメトリを収集できるエンドポイント中心型MDRサービス市場のプロバイダーは、分散デバイス群のサービス提供と、境界コントロールに依存していたアカウントの獲得においてより有利な立場にあります。
制約の影響分析*
| 制約 | (〜)CAGRへの影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| 中小企業にとっての高い総所有コスト | -1.8% | グローバル(南米および東南アジアに集中) | 中期(2〜4年) |
| データ主権とクロスボーダーテレメトリ規制 | -1.4% | EU、インド、中国、中東 | 長期(4年以上) |
| アラート疲れとマルチツール検知ポリシーの不一致 | -0.9% | グローバル | 短期(2年以内) |
| 管理対象外IoTおよび医療機器の可視性ギャップ | -0.6% | アジ太平洋地域および北米 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
中小企業にとっての高い総所有コスト
総所有コストは、大企業よりも速いペースでマネージド保護を採用することが見込まれているにもかかわらず、中小規模組織にとって引き続き障壁となっています。MDRの定価は通常、エンドポイントごとの月額料金、オンボーディング費用、および契約上の制限を超えたログ取り込みの追加コストを含みます。組織はまた、基本契約の範囲外のインシデントレスポンス作業に対して時間単位の料金が発生する場合があります。追加のログ取り込み、インシデントレスポンスリテイナー、および契約エスカレーション条項は、複雑なマルチクラウド環境と高いアラート量を持つ組織にとって当初の見積もりを超えてコストを引き上げる可能性があります。中小規模の顧客は、低価格プランが脅威ハンティング、フォレンジック作業、またはクラウドワークロードカバレッジを除外していることを発見する場合もあり、これらはリソースが不足したチームが最も必要とするサービスである可能性があります。エンドポイント中心型MDRサービス市場は、この購買者グループにとってサービスを実行可能にするために、より明確なバンドルプランと信頼できる24時間サポートが必要です。
データ主権とクロスボーダーテレメトリ規制
マネージド検知サービスはタイムリーなエンドポイントテレメトリに依存していますが、ローカライゼーション規則によりこのデータの移動と処理が制限される場合があります。デジタルポリシーアラートは、2025年4月時点で国内およびEUレベルにおけるクロスボーダーデータフロー規制に関する332件の規制動向を追跡しました。これらの制約により、プロバイダーは単一のグローバル処理拠点を使用するのではなく、規制対象の顧客向けにローカルな収集・保管・分析の取り決めを検討する必要があります。独立した地域データプレーンは、拡張コストを引き上げ、グローバルに集中化されたサービス提供の効率を低下させる可能性があります。準拠したローカルアーキテクチャを持たないプロバイダーは、契約価値と継続率が高い政府や規制産業の調達から除外される可能性があります。エンドポイン中心型MDRサービス市場は、プロバイダーが独立したデータプレーンを構築しなければならない場合に地域配信コストが上昇しますが、これらの要件は確立されたローカルインフラとコンプライアンス経験を持つベンダーにとって有利に働く場合もあります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
インシデントレスポンスがリードし、エクスポージャーマネジメントが加速インシデントレスポンスおよびリメディエーションは2026年のサービスタイプ収益の24.47%を占めました。この結果は、侵害を迅速に封じ込め、インシデント後に通常業務を回復することへの購買者の注目を反映しています。これらのエンゲージメントは、一般的に検知、調査、コンテインメント、リメディエーションガイダンス、およびイベント後の教訓を含みます。この広範な範囲により、特に購買者が検知、コンテインメント、調査、および回復調整を管理する1つのプロバイダーを必要とする場合、インシデントレスポンス契約はエンドポイント中心型MDRサービス市場において最も高価値なサービスの一つとなり得ます。CrowdStrikeは、Falcon Completeが年間1,300万件以上の検知を解決し、ベースラインに対して平均レスポンス時間を75%短縮したと述べました。複雑なデバイス環境により手動コンテインメントが遅くなり管理が難しくなるため、大企業と政府の購買者はこのサービスを優先することが多いです。
エンドポイントポリシーおよびエクスポージャーマネジメントは2032年にかけてCAGR 14.58%で拡大すると予測されています。この方向性は、インシデントが始まる前に脆弱性を発見し、設定ベースラインを適用し、ポリシーのギャップに対処することへの重点の高まりを示しています。脅威の監視と検知の優先順位付けはサービス提供の中核要素として残ります。脅威ハンティングとマネージド調査は、アラートのみの処理ではなくプロアクティブなレビューを必要とする永続的な攻撃者に直面している企業にとって引き続き重要です。エンドポイント中心型MDRサービス市場は、予防、検知、ハンティング、レスポンス、エクスポージャーマネジメントを一貫したサービスポートフォリオ内で組み合わせるベンダーを優遇する可能性がります。単一プロバイダーとの関係は、セキュリティサービスの統合を求める顧客の調達複雑性を低減できます。


注記: 全セグメントのシェアはレポート購入後に利用可能です
セキュリティタイプ別:
マネージドEDRが規模を維持し、マネージドXDRが進展マネージドエンドポイント検知・レスポンスは2026年のセキュリティタイプ収益の45.22%を占めました。エンドポイントはマルウェア、認証情報窃取、および不審なプロセスアクティビティの主要な侵入口として残っています。CrowdStrikeは、顧客ベース全体で1,800を超える異なるAIアプケーションがエンタープライズデバイス上で稼働しており、1億6,000万の固有のアプリケーションインスタンスを表していると報告しました。この運用上の複雑さは、期待されるアプリケーション動作と重大な脅威を区別することの重要性を高めます。マネージドネットワーク検知・レスポンスおよびクラウド検知・レスポンスは、エンドポイントのみからは完全に可視化できない可能性のある横断移動とデータ漏出に対して重要なコンテキストを提供します。認証情報の窃取がデバイスレベルのイベントをより広範なアクセスおよび不正リスクに変える可能性があるため、アイデンティティ検知・レスポンスはますます重要になっています。
マネージド拡張検知・レスポンスは2032年にかけてCAGR 14.79%で拡大すると予測されています。このサービスはエンドポイント、ネットワーク、クラウド、アイデンティティシグナルを統合して環境全体の攻撃シーケンスを特定し、エンドポイント中心型MDRサービス市場に独立したアラートキューなしでより広範なカバレッジへの実際的なルートを提供します。米国国立準技術研究所(NIST)は2025年8月にモノのインターネット(IoT)デバイスのネットワーク動作を特徴付けるための方法論を公表し、従来の情報技術デバイスを超えた動作ベースの監視を拡張するのに役立つアプローチを提供しました。DORAおよびNIS2はエンドポイントだけでなく情報通信技術システム全体に監視の期待を広げるため、このより広いアプローチを強化します。エンドポイント中心型MDRサービス産業は、既存のプロバイダーを置き換えることなく隣接テレメトリを追加できる統合検知環境へと移行しています。マネージドEDRからマネージドXDRへの明確な移行パスを持つベンダーは、規制された欧州セクターでのアップグレード需要を獲得できます。
展開モード別:
クラウドベースMDRがペースをリードクラウドベースMDRは2026年の展開モード収益の67.43%を占めました。また、2032年にかけてCAGR 14.94%での拡大が予測されており、最大かつ最も急速に拡大する展開オプションとなっています。クラウド配信により、プロバイダーは顧客が各サイトに専用の分析インフラを設置することを求めずに高いテメトリ量を処理できます。また、集中チームが新しい検知ロジックを顧客環境全体により迅速に適用することも可能にします。Arctic Wolfは、2025年10月時点でAuroraプラットフォームが1万件以上の顧客にわたって週あたり9 トリリオンを超えるセキュリティ観測を処理したと述べました。これらの運用上の利点は、エンドポイント中心型MDRサービス市場におけるクラウド配信の継続的な中心的役割を支えています。
オンプレミスMDRは、機密テレメトリを管理された環境外に送出できない防衛、金融サービス、およびその他の組織にとって引き続き有効です。ハイブリッドMDRは、時間的に重要なコンテインメントコントロールをローカルに保ちながら、レポートと脅威インテリジェンスにクラウドシステムを利用するという別のオプションを提供します。これらのモデルは、企業がレガシーインフラから一度に完全な移行を行うのではなく、段階的に移行できるよう支援できます。欧州およびアジア太平洋地域のデータローカライゼーション規則により、エンドポイント中心型MDRサービス市場のプロバイダーは地処理能力の確立を促進されています。グローバルに集中化されたクラウドモデルでは全ての規制対象購買者にサービスを提供できないため、柔軟な配信方法が引き続き必要です。

注記: 全セグメントのシェアはレポート購入後に利用可能です
組織規模別:
大企業が収益を牽引し、中小企業が需要を追加大企業は2026年の組織規模別収益の61.24%を占めました。エンドポイント環境が大規模で、セキュリティスタックがより複雑であり、潜在的な損失がプレミアムマネージドカバレッジを正当化できるため、エンドポイント中心型MDRサービス市場における長期サービス契約とカスマイズされた機能を支持します。複数年契約には、多くの場合、専任アドバイザー、カスタマイズされた検知コンテンツ、インシデント準備作業、および複数の法域にわたるサポートが含まれます。これらの契約は、技術、アナリスト、地域サービス能力への投資を支える定期的な収益基盤を提供します。ReliaQuestは、GreyMatterプラットフォームが200以上のサイバーセキュリティツールと統合されており、大企業顧客のマルチベンダー統合要件を示していると述べました。コンプライアンス経験と地域配信オプションを持つプロバイダーは、これらの複雑なアカウントで強い価格設定を実現できます。
中小企業は2032年にかけてCAGR 15.13%で拡大すると予測されています。マネージドカバレッジは、完全な社内セキュリティオペレーションセンターを構築してスタッフを配置できない企業にとって実用的な代替手段を提供できます。エンドポイント保護、検知、脆弱性評価、アナストレスポンスを含むバンドルされたエンドポイントごとのプランは、購買の複雑性を低減できます。HENNGEは2026年2月に日本でエンドポイントおよびマネージドセキュリティサービスを発表し、セキュリティスタッフが限られた組織向けにエンドポイント検知、24時間365日MDR、脆弱性評価を組み合わせました。サービスは1デバイスあたり月額950円で価格設定されました。エンドポイント中心型MDRサービス市場は、この購買者グループのために、業務時間内のアラート転送ではなく、意味のあるレスポンス能力を提供するサービスプランに依存することになります。
エンドユーザー産業別:
BFSIがリードし、ヘルスケアおよびライフサイエンスが加速銀行・金融サービス・保険は2026年のエンドユーザー収益の23.36%を占めました。同セクターは貴重なトランザクションと顧客データを保有しており、犯罪グループおよび国家関連の攻撃者にとって永続的なターゲットとなっています。また、トランザクションシステムと顧客チャネルが標準的な業務時間外に稼働するため、金融機関は継続的な可視性を要とします。DORA、米国金融セクター要件、およびアジア太平洋地域全体の同様の枠組みは、正式な監視およびレスポンスプロセスの必要性を高めています。地域コンプライアンスプログラムも継続的なエンドポイント監視とリアルタイムセキュリティポスチャー管理への注目を高めています。政府・防衛、情報技術・通信、製造業も、特にランサムウェアが重要業務を妨害する場合に重要な需要グループとして残っています。
ヘルスケアおよびライフサイエンスは2032年にかけてCAGR 15.28%で拡大すると予測されています。保護された医療情報は攻撃者にとって高い価値を持ち、接続された医療機器とレガシーシステムはセキュリティカバレッジの標準化を困難にする可能性があります。2025年の査読付き研究では、マネージドEDRが臨床運用上の制約を考慮しながら、ヘルスケア環境における滞留時間を短縮し、より速い脅威隔離を支援できることが示されました。同じ運用環境では、エンドポイントエージェントとパッチを展開できる時期を制限するアップタイム要件がある場合があります。内部スタッフ能力が限られている場合、アウトソーシングされた検知によりヘルスケア組織はこれらの環境を継続的に監視できます。小売・Eコマース組織も、侵害リスクとスタッフへのプレッシャーが高まる可能性がある高ボリュームセール期間前にマネージドセキュリティカバレッジを強化しています。
注記: 全セグメントのシェアはレポート購入後に利用可能です
地域分析
北米エンドポイント中心型MDRサービス市場
北米は2026年の地域別収益の51.28%を占めました。同地域は、エンドポイント検知の導入が成熟しており、サイバーセキュリティ予算が大きく、金融サービスおよび政府機関からの需要が旺盛です。KELAの調査によると、2025年に記録された7,549件のランサムウェア被害者のうち53%以上が米国に拠点を置く組織でした。情報開示要件および業種別義務により、大企業における迅速な検知と対応の重要性が高まっています。カナダでは金融サービスおよび重要インフラにおける需要がさらに拡大しており、メキシコでは米国関連事業者に対応するサプライヤー間でのセキュリティ標準化が進んでいます。
アジア太平洋エンドポイント中心型MDRサービス市場
アジア太平洋地域は2032年までに14.66%のCAGRで拡大する見込みです。同地域では、デジタル事業の拡大、ランサムウェアリスクの増大、規制要件の高度化、専門セキュリティ人材の不足が重なり、各国市場においてエンドポイント中心型MDRサービス市場に対する複数の明確な需要経路が生まれています。日本では、2025年10月にNTTドコモビジネスがWideAngle SIEMおよびMDRサービスを開始するなど、マネージドセキュリティの新規展開が活発化しています。NTTセキュリティジャパンは2026年5月にArctic Wolf Aurora マネージドエンドポイントディフェンスの法人顧客向け販売を開始しました。インドの金融サービスセクターでは、データ所在地要件が適用される場合に現地準拠のサービス設計が求められています。韓国のエンドポイント中心型MDRサービス市場では、地域プロバイダーが現地コンプライアンスの専門知識と提供能力を武器に競争しています。
EMEAおよび南米エンドポイント中心型MDRサービス市場
欧州市場は、DORA、NIS2、および購買者のソブリンデータ処理への関心によって形成されています。規制対象企業が継続的な監視と文書化された対応プロセスを必要としているため、ドイツ、英国、フランスが主要市場となっています。ドイツテレコムは2025年9月にドイツの中小企業および自治体向けにMDR Startを導入しました。欧州のプロバイダーは、機密テレメトリを適切な管轄区域内に保持する処理体制を求める購買者の需要に対応しています。南米では、金融セクターの要件やランサムウェアが製造業および物流業に影響を与えているブラジルおよびアルゼンチンに成長の可能性があります。中東・アフリカ地域は、国家サイバーセキュリティプログラムとデジタルトランスフォーメーションが企業のエンドポイント資産を拡大しているサウジアラビアおよびアラブ首長国連邦によって支えられています。
競合環境
市場集中度
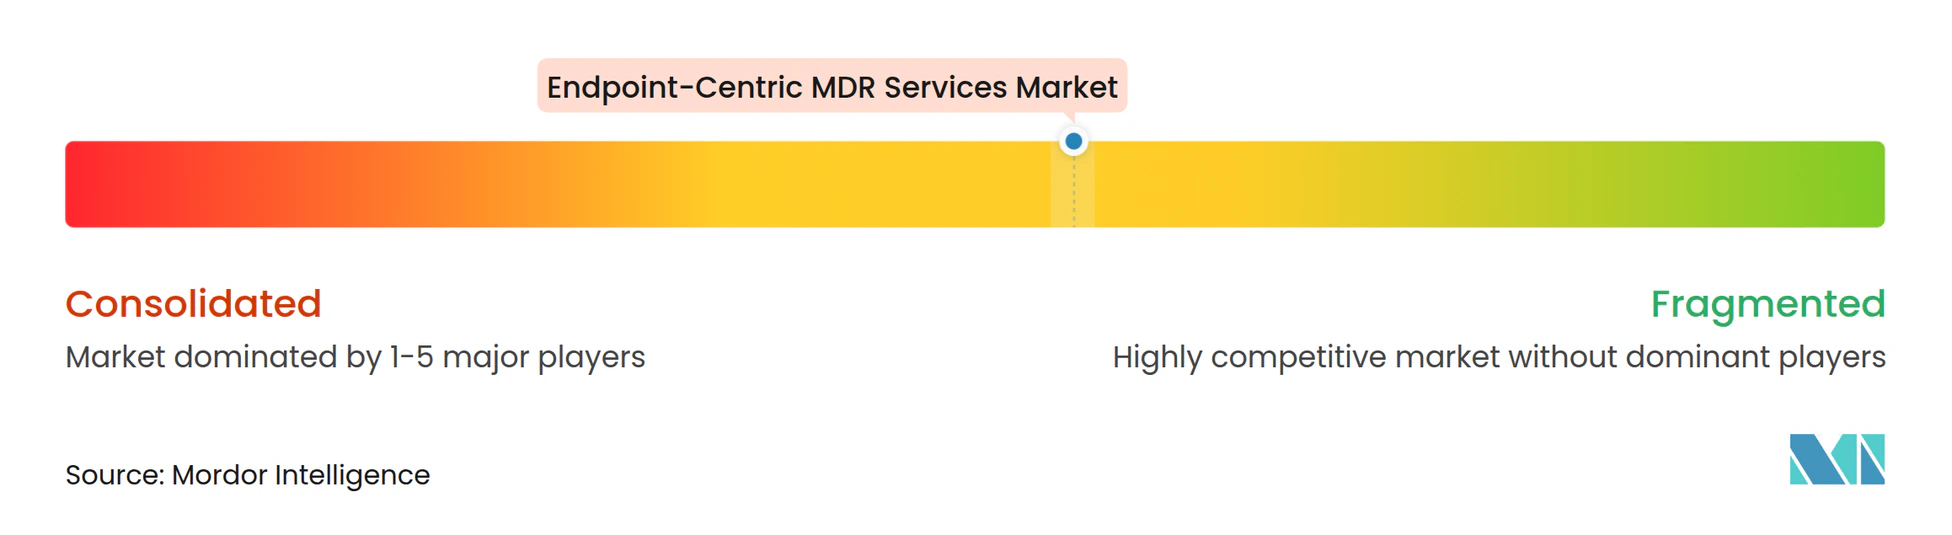
エンドポイント中心型MDRサービス市場は上位層が適度に集中しており、プラットフォームネイティブベンダー、専門マネージドセキュリティプロバイダー、大手情報技術サービス企業がエンタープライズ契約を争っています。CrowdStrikeとSentinelOneは、Arctic Wolf、eSentire、ReliaQuestなどのスペシャリストと競合し、Accenture、IBM、Tata Consultancy Servicesはより広範な技術サービス関係の中でマネージドセキュリティを提供しています。プロバイダーは、インシデント処理中のハンドオフを減らすために、エンドポイント技術とレスポンス層の両方のコンロールを求める傾向が強まっています。Sophosは2025年2月にSecureworksを8億5,900万 米ドルで買収し、Taegis XDRプラットフォームとCounter Threat Unitインテリジェンスをのポートフォリオと統合しました。Arctic Wolfは2025年2月にBlackBerryのCylanceエンドポイント資産を1億6,000万 米ドルで買収し、マネージドサービスからエンドポイント防止へとポジションを拡大しました。
ベンダーがルーティンの調査とコンテインメント作業を自動化するにつれ、人工知能が競争の重要な焦点となっています。CrowdStrikeはRSAカンファレンス2026においてAgentic MDRを発表し、繰り返し発生するセキュリティワークフローに対する自律的な調査でマネージドレスポンスを拡張しました。Expelも2026年4月にAI攻撃面全体をカバーするMDRサービスを発表しました。Palo Alto Networksは、2025年のデバイスセキュリティレポートにおいて、企業ネットワークデバイスの32.5%が管理対象外であり、情報技術デバイスの約39%がアクティブなEDRカバレッジを欠いていると報告しました。これらのギャップにより、エージェントレスおよびデバイス重視の監視が標準的なエンドポイント中心型MDRサービス市場の提供に関連性の高い追加要素となっています。
Binary Defense、BlueVoyant、Expel、WithSecureなどの中小規模の挑戦者は、業界知識、アナリスト稼働コミットメント、レスポンス時間目標を通じて競争しています。アジア太平洋地域の地域プロバイダーは、ローカルデータ処理を必要とする購買者に対応するために、ローカルコンプライアンス知識と価格ポジショニングを活用しています。ReliaQuestは2025年3月に34 億 米ドルの評価額で5億 米ドル以上を調達し、異種セキュリティ環境を統合するプラットフォームへの資金調達の関心を反映しています。独立したコントロール認証、信頼できる侵害保証、またはソブリン展開選択肢を持たないプロバイダーは、公共セクターや規制セクターの調達において制限に直面する可能性があります。エンドポイント中心型MDRサービス市場は、技術統合、レスポンス能力、コンプライアンス対応の配信、明確なスコープ、および管理可能な総コストを組み合わせるプロバイダーを評価します。
エンドポイント中心型MDRサービス産業リーダー
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
エンドポイント中心型MDRサービス市場 このレポートでカバーされる企業
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Sophos Group plc
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Palo Alto Networks, Inc.
- Google LLC
- IBM Corporation
- Accenture plc
- Tata Consultancy Services Limited
- Atos SE
- WithSecure Corporation
- Kroll, LLC
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- Critical Start, Inc.
- BlueVoyant, Inc.
最近の産業開発事情 エンドポイント中心型MDRサービス市場
- 2026年6月:WatchGuard Technologiesは、単一ポータルからエンドポイント、アイデンティティ、ネットワーク、クラウド環境をカバーする完全統合AI駆動のマネージド検知・レスポンスサービスであるTotal MDRを開始しました。このサービス、業界平均の30分に比べて80%短縮された6分の中央値検知・レスポンス時間を達成し、ハイブリッド情報技術エコシステムの組織にサービスを提供するマネージドサービスプロバイダーをターゲットとしています。
- 2026年5月:NTTセキュリティジャパンは、Arctic Wolf Japanとのパートナーシップにより、予防ファーストのEPPおよびEDRアーキテクチャと24時間365日の専門家監視・コンサルタント主導の環境チューニングを組み合わせた日本のエンタープライズ顧客向けAurora マネージドエンドポイントディフェンスを開始しました。このサービスは顧客チームへのアラートエスカレーションを最小化するよう設計されており、日本の深刻なサイバーセキュリティ人材不足と二重脅迫型ランサムウェアインシデントの増加に対応しています。
- 2026年5月:TaniumはマレーシアのBank Negara Malaysiaのテクノロジーにおけるリスク管理ガイドラインに沿ったマレーシアの銀行向けサイバーセキュリティコンプライアンスフレームワークを開始し、金融機関が規制された情報技術環境全体で継続的なエンドポイント監視とリアルタイムコンプライアンスポスチャー管理を達成できるようにしました。
- 2026年4月:CrowdStrikeはRSAカンファレンス2026においてAgentic MDRを発表し、Falcon Completeをインテリジェントなエージェントで拡張し、高頻度のセキュリティワークフローをマシンスピードで自律的に調査・修復します。このリリースにより、CrowdStrikeの人間のアナリストは判断を要する新規かつ高深刻度の脅威に集中し、エージェントはルーティンのコンテインメントと調査ステップを独立して処理します。
グローバルエンドポイント中心型MDRサービス市場レポートスコープ
エンドポイント中心型MDRサービス市場は、エンドポイントテレメトリ(ノートパソコン、デスクトップ、サーバー、モバイルデバイス)を主な対象とし、EDR/XDRプラットフォームをコアテクノロジースタックとして活用した、脅威の検知・調査・対応を行うアウトソーシング型の24時間365日セキュリティオペレーションサービスで構成されています。
エンドポイント中心型MDRサービス市場レポートは、サービスタイプ(脅威モニタリング、脅威検知・優先順位付け、脅威ハンティング、マネージド調査サービス、インシデント対応・修復、エンドポイントポリシーおよびエクスポージャー管理)、セキュリティタイプ(マネージドエンドポイント検知・対応、マネージドネットワーク検知・対応、クラウド検知・対応、アイデンティティ検知・対応、マネージド拡張検知・対応)、デプロイメントモード(クラウドベースMDR、オンプレミスMDR、ハイブリッドMDR)、組織規模(中小企業および大企業)、エンドユーザー産業(銀行・金融サービス・保険、ヘルスケアおよびライフサイエンス、ITおよび通信、政府・防衛、製造業、小売・電子商取引、その他エンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| 脅威監視 |
| 脅威検知・優先順位付け |
| 脅威ハンティング |
| マネージド調査サービス |
| インシデントレスポンスおよびリメディエーション |
| エンドポイントポリシーおよびエクスポージャーマネジメント |
| マネージドエンドポイント検知・レスポンス |
| マネージドネットワーク検知・レスポンス |
| クラウド検知・レスポンス |
| アイデンティティ検知・レスポンス |
| マネージド拡張検知・レスポンス |
| クラウドベースMDR |
| オンプレミスMDR |
| ハイブリッドMDR |
| 中小企業 |
| 大企業 |
| 銀行・金融サービス・保険 |
| ヘルスケアおよびライフサイエンス |
| 情報技術・通信 |
| 政府・防衛 |
| 製造業 |
| 小売・Eコマース |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| その他ヨーロッパ | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| その他アジア太平洋地域 | |
| 中東・アフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| その他中東・アフリカ |
| サービスタイプ別 | 脅威監視 | |
| 脅威検知・優先順位付け | ||
| 脅威ハンティング | ||
| マネージド調査サービス | ||
| インシデントレスポンスおよびリメディエーション | ||
| エンドポイントポリシーおよびエクスポージャーマネジメント | ||
| セキュリティタイプ別 | マネージドエンドポイント検知・レスポンス | |
| マネージドネットワーク検知・レスポンス | ||
| クラウド検知・レスポンス | ||
| アイデンティティ検知・レスポンス | ||
| マネージド拡張検知・レスポンス | ||
| 開モード別 | クラウドベースMDR | |
| オンプレミスMDR | ||
| ハイブリッドMDR | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険 | |
| ヘルスケアおよびライフサイエンス | ||
| 情報技術・通信 | ||
| 政府・防衛 | ||
| 製造業 | ||
| 小売・Eコマース | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他ヨーロッパ | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他アジア太平洋地域 | ||
| 中東・アフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| その他中東・アフリカ | ||
レポートで回答さている主要な質問
エンドポイント中心型MDRサービス市場の規模はいくらですか?
市場は2026年に4.78 ビリオン 米ドルと評価されており、2032年までに11.06 ビリオン 米ドルに達すると予測され、2027年から2032年にかけてCAGR 14.42%を記録します。需要は継続的なエンドポイント監視、インシデントレスポンス、および広範なアイデンティティ対応脅威検知のニーズによって支えられています。
エンドポイント中心型MDRサービスへの需要を推進している要因は何ですか?
ランサムウェア、認証情報の窃取、セキュリティ人材の不足、コンプライアンス上の義務、分散したエンドポイント環境が、内部レスポンス能力の限られた組織全体で要を強化しています。
最大のシェアを持つサービスタイプはどれですか?
インシデントレスポンスおよびリメディエーションがサービスタイプセグメントをリードし、2026年に24.47%のシェアを占めています。
マネージド検知・レスポンスサービスをリードする展開モデルはどれですか?
クラウドベースMDRが2026年に67.43%のシェアでリードし、2032年にかけてCAGR 14.94%での拡大が予測されています。
最も急速に拡大しているエンドユーザーセクターはどれですか?
ヘルスケアおよびライフサイエンスは、高価値データ、接続デバイス、および限られた内部セキュリティ能力により、2032年にかけてCAGR 15.28%で拡大すると予測されています。
最も急速に拡大している地域はどこですか?
アジア太平洋地域はデジタル化、規制の変化、ローカルに準拠したサービスへの需要に支えられ、2032年にかけてCAGR 14.66%で拡大すると予測されています。