
Endpoint-Centric MDR Services Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 5.64 Milliarden US-Dollar |
| Marktgröße (2032) | 11.06 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.42 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Endpoint-Centric MDR Services Marktanalyse von Mordor Intelligence
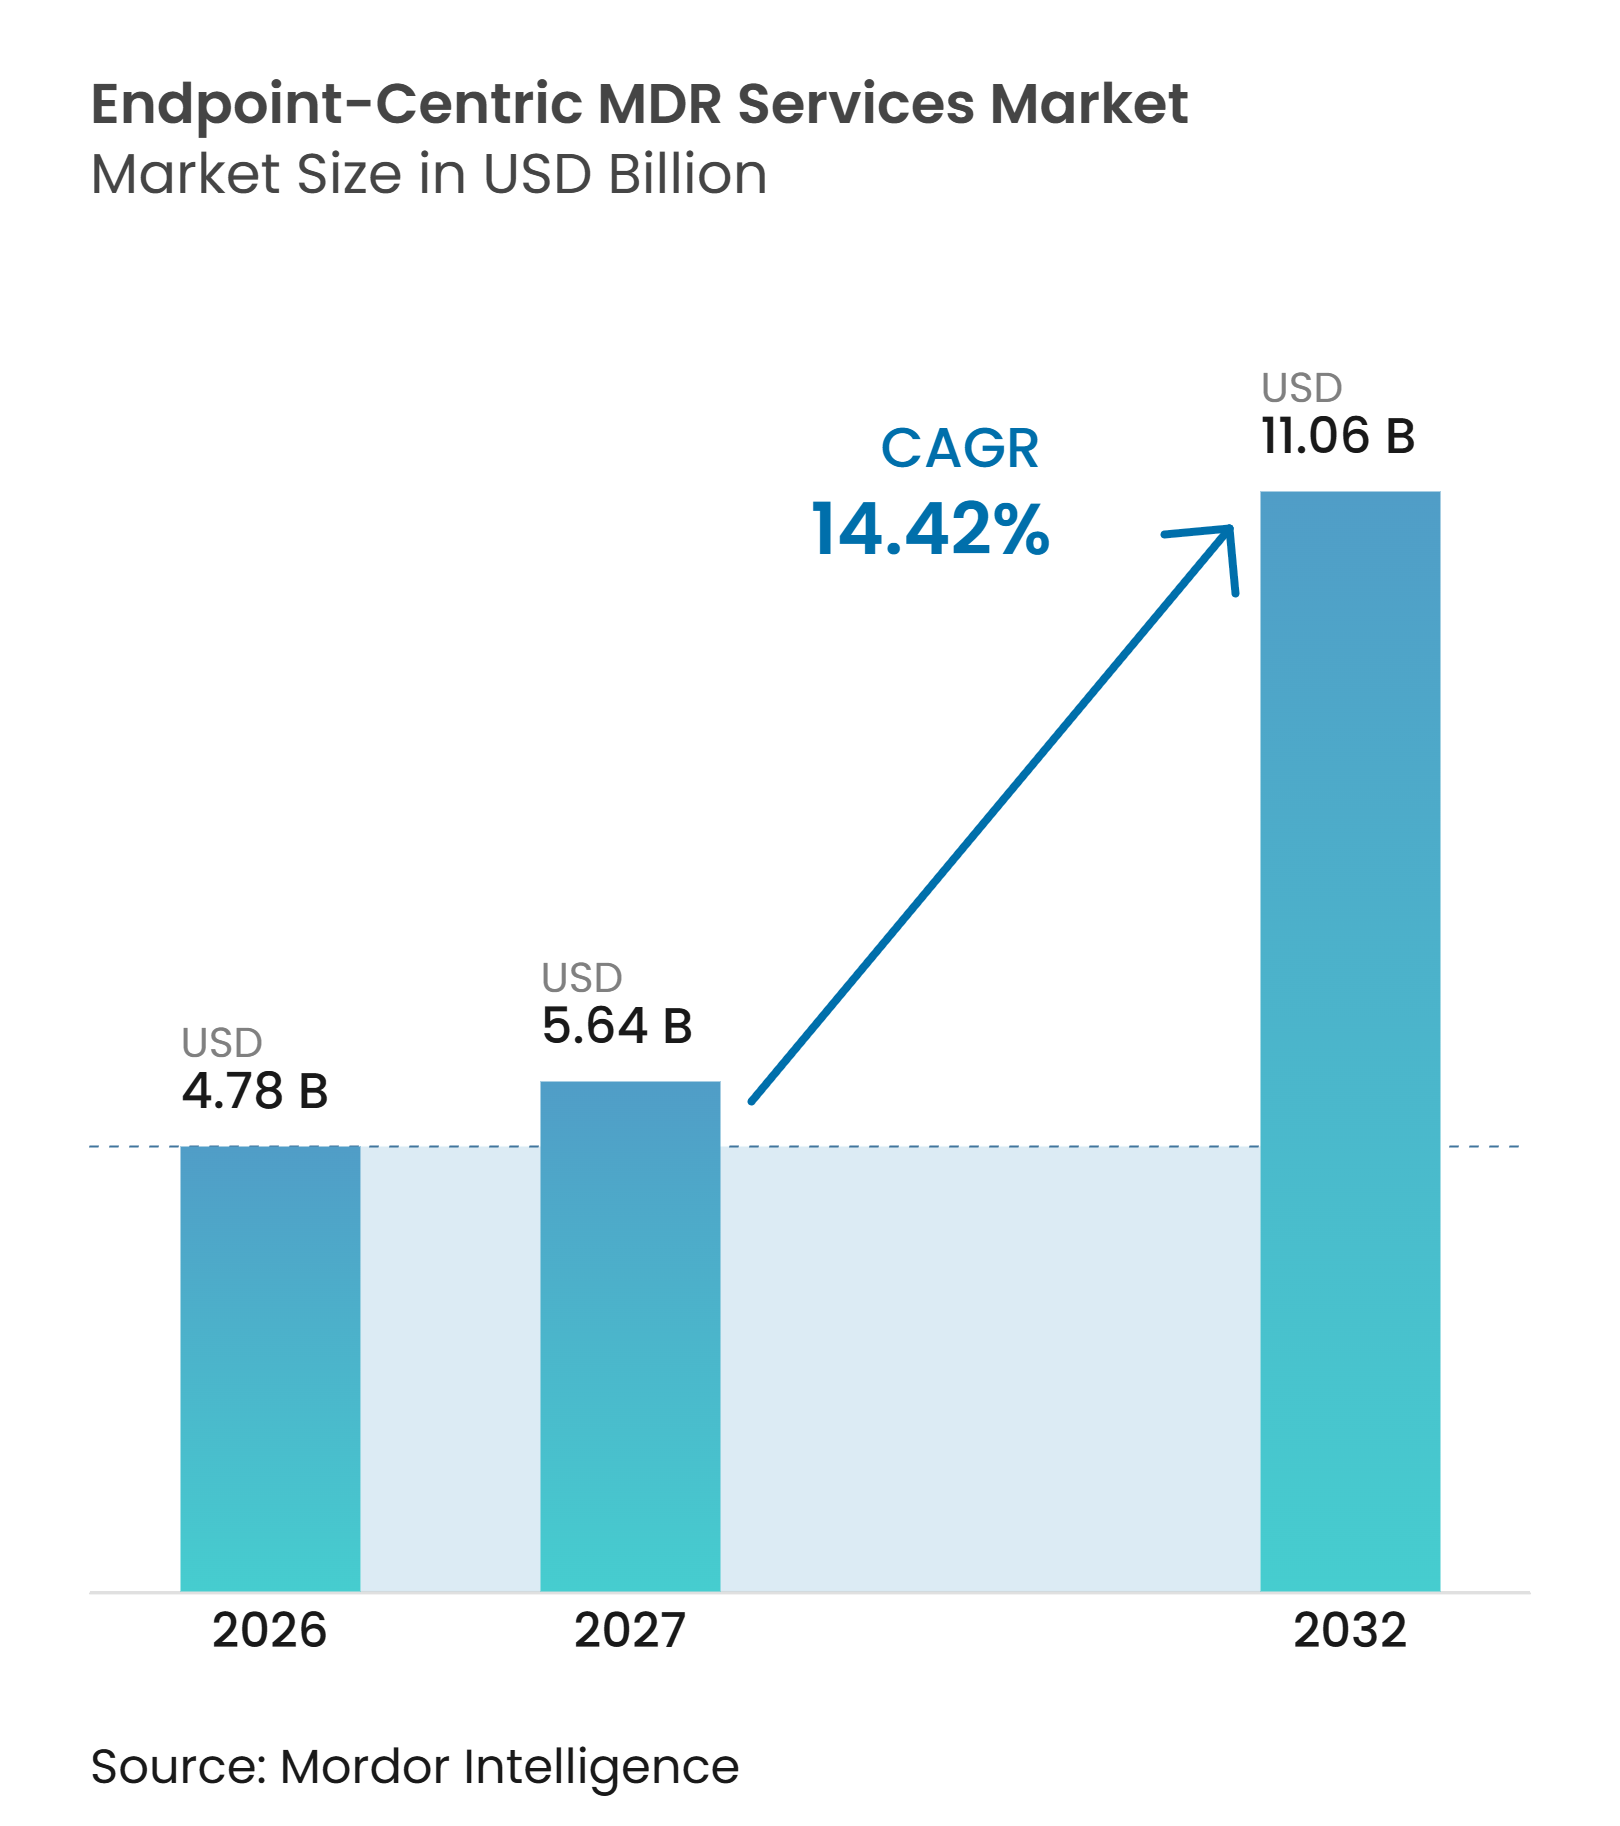
Die Größe des Endpoint-Centric MDR Services Marktes wird voraussichtlich von 4,78 Milliarden USD im Jahr 2026 auf 11,06 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 14,42 % zwischen 2027 und 2032. Der Endpoint-Centric MDR Services Markt wird durch Ransomware-Kampagnen gestützt, die zunehmend die Bereitstellung von Schadsoftware mit gestohlenen Anmeldedaten kombinieren, wodurch die Endpunkt-Transparenz in den Mittelpunkt der Incident-Response rückt. Käufer wechseln von ergänzender Überwachung zu kontinuierlicher verwalteter Abdeckung, da viele interne Sicherheitsteams keinen 24/7-Betrieb aufrechterhalten können. Anbieter reagieren darauf, indem sie Endpunkt-Technologie, Bedrohungsintelligenz und Reaktionsdienste in einem einzigen Vertrag bündeln. Der Endpoint-Centric MDR Services Markt steht auch unter dem Druck, autonome Untersuchungen, regionale Datenverarbeitung und praktische Abdeckung für regulierte Kunden bereitzustellen, ohne die Dienste für kleinere Organisationen unerschwinglich zu machen.
Wichtigste Erkenntnisse des Berichts
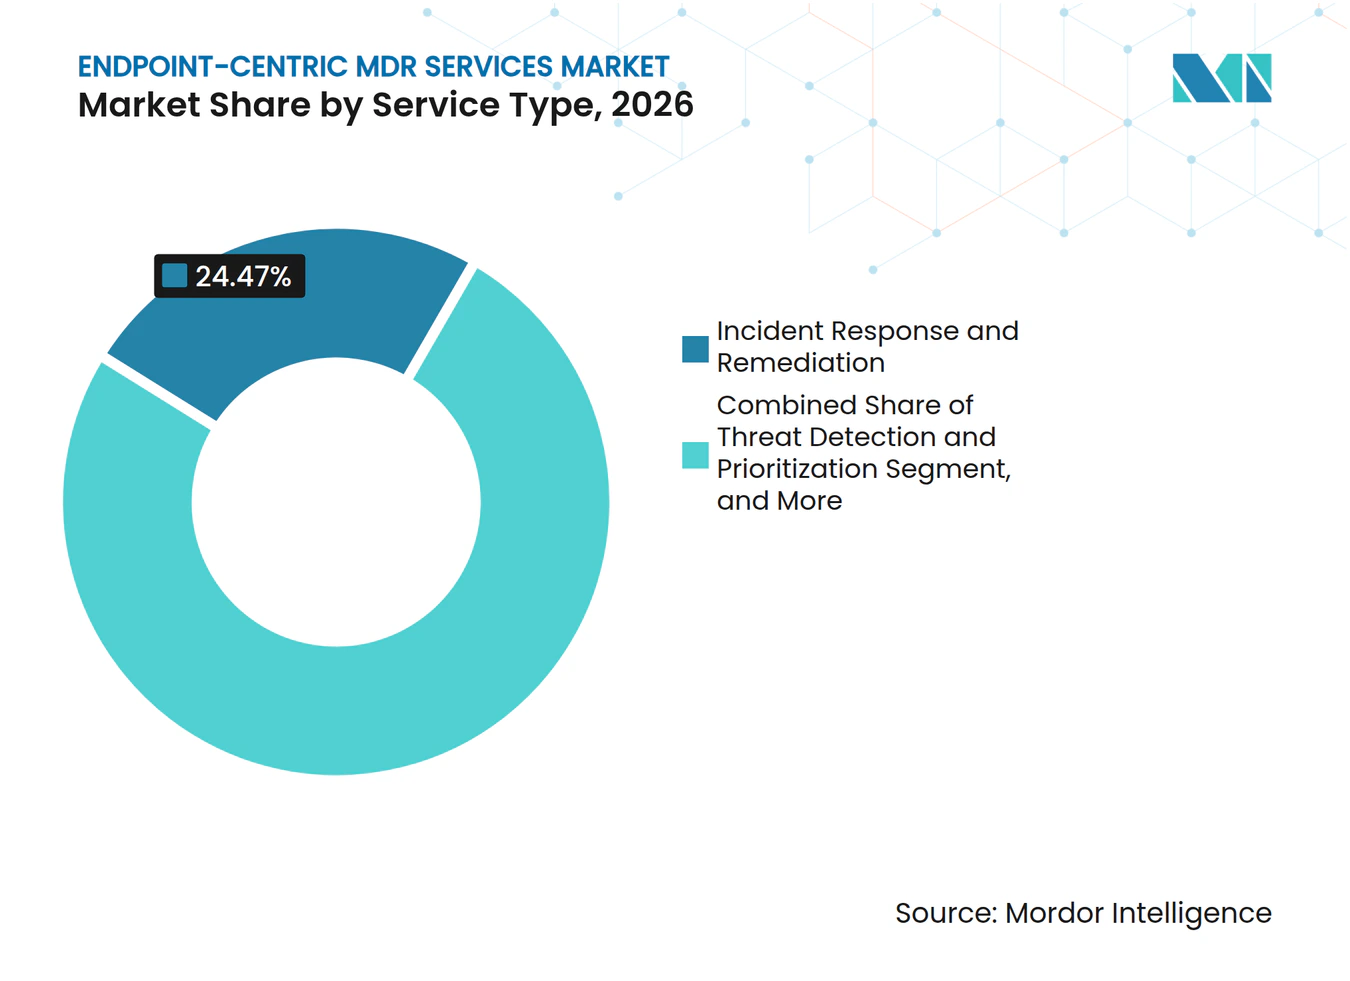
- Nach Dienstleistungstyp hielt Incident Response und Behebung im Jahr 2026 einen Anteil von 24,47 % am Endpoint-Centric MDR Services Markt, während Endpunkt-Richtlinien- und Expositionsmanagement bis 2032 voraussichtlich mit einer CAGR von 14,58 % wachsen wird.
- Nach Sicherheitstyp hielt Managed Endpoint Detection and Response im Jahr 2026 einen Anteil von 45,22 %, während Managed Extended Detection and Response bis 2032 voraussichtlich mit einer CAGR von 14,79 % wachsen wird.
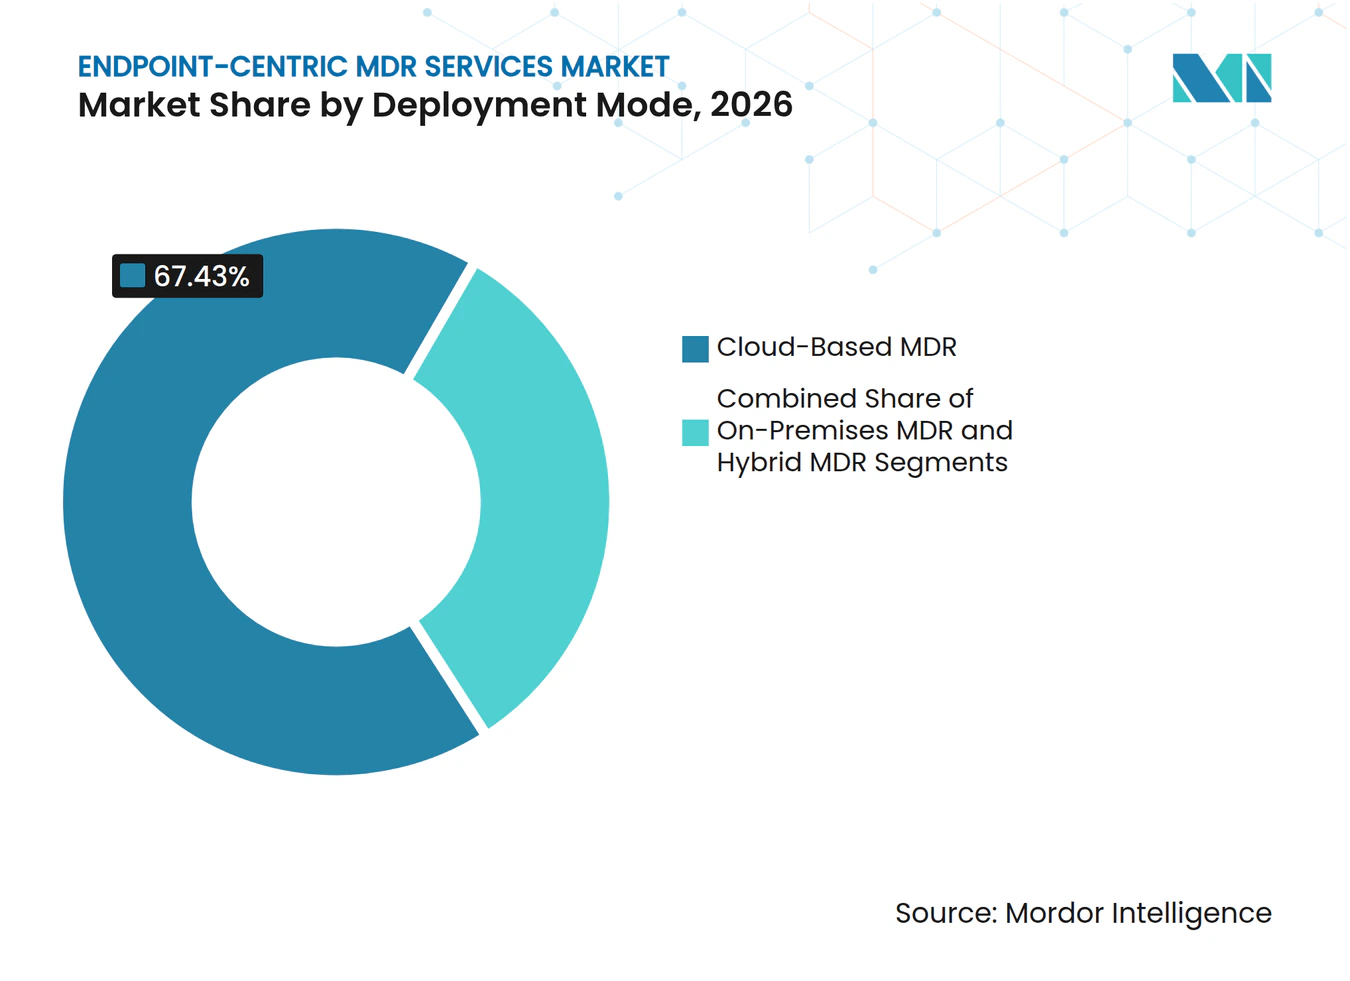
- Nach Bereitstellungsmodus hielt Cloud-basiertes MDR im Jahr 2026 einen Anteil von 67,43 % am Endpoint-Centric MDR Services Markt und wird bis 2032 voraussichtlich mit einer CAGR von 14,94 % wachsen.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 61,24 %, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 15,13 % wachsen werden.
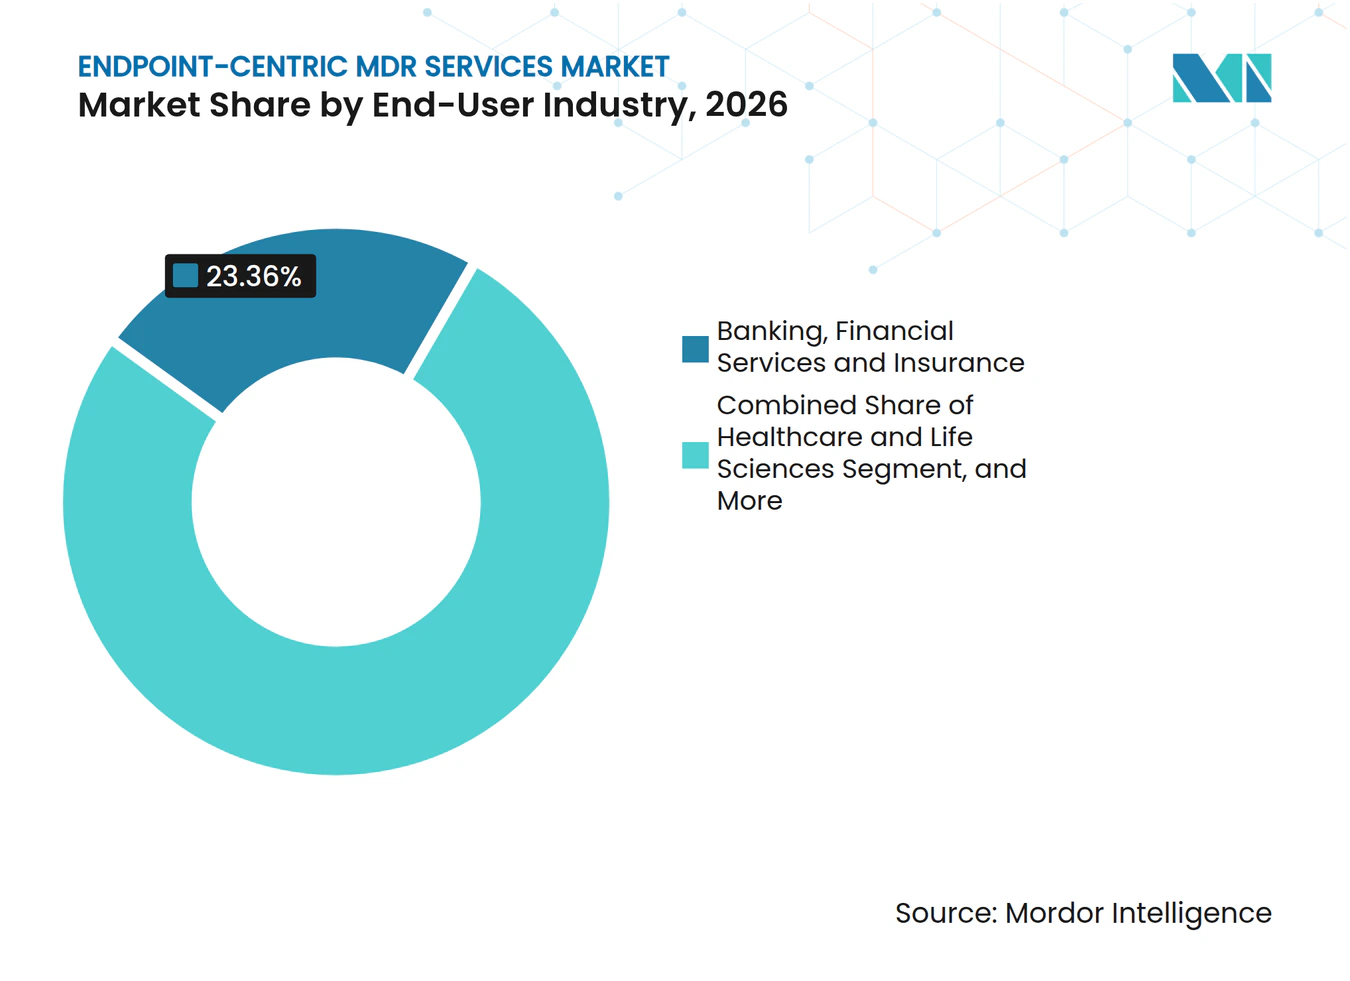
- Nach Endnutzerbranche hielten Banken, Finanzdienstleistungen und Versicherungen im Jahr 2026 einen Anteil von 23,36 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 15,28 % wachsen werden.
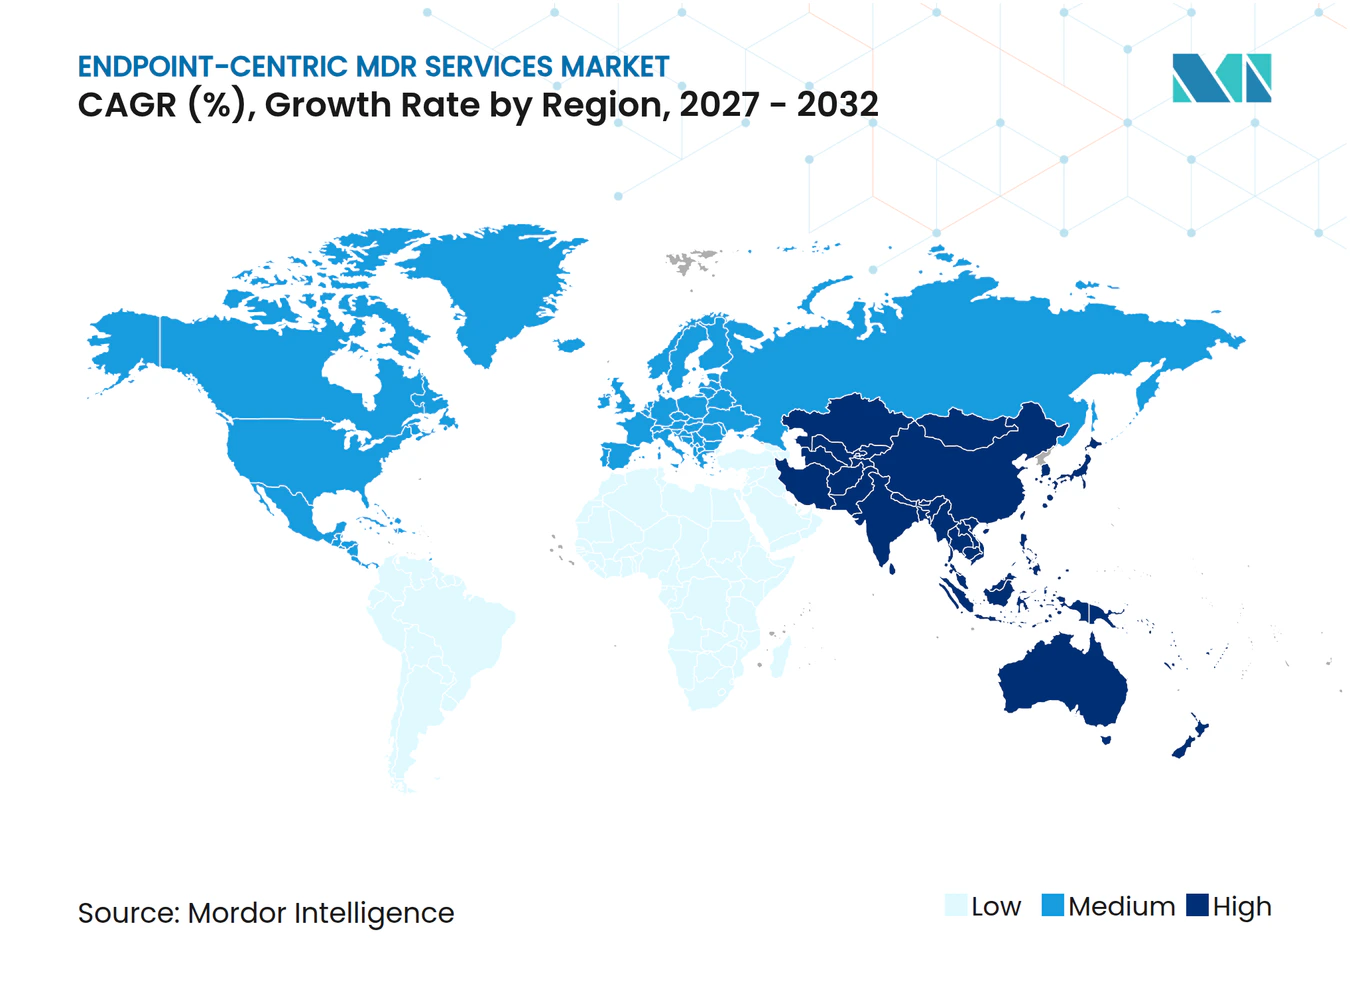
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 51,28 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 14,66 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalation von Ransomware- und Anmeldedaten-Diebstahl-Angriffen | +3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an Cybersicherheitsfachkräften und Bedarf an 24/7-Überwachung | +2.9% | Global | Mittelfristig (2–4 Jahre) |
| Wachsende regulatorische Anforderungen und Anforderungen der Cyber-Versicherung | +2.4% | EU, Nordamerika und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Remote- und hybride Arbeit erweitert die Endpunkt-Angriffsfläche | +1.7% | Global | Kurzfristig (≤ 2 Jahre) |
| Konvergenz der Endpunkt-Telemetrie mit Identitäts-, Cloud- und Netzwerksignalen | +1.3% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Endpunkt-lokale KI-Behebung zur Reduzierung der Eindämmungszeit | +1.1% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Ransomware- und Anmeldedaten-Diebstahl-Angriffen
Ransomware-Kampagnen beginnen heute häufig mit einer Identitätskompromittierung statt allein mit Verschlüsselung, was den Bedarf an verwalteter Endpunkt-Überwachung erhöht. KELA verzeichnete im Jahr 2025 7.549 Ransomware-Opfer, ein Anstieg von 45 % gegenüber dem Vorjahr, und identifizierte im Laufe des Jahres 2,86 Milliarden kompromittierte Anmeldedaten.[1] Gestohlene Anmeldedaten ermöglichen es Angreifern, über legitime Zugangswege in Zielnetzwerke einzudringen, anstatt sich ausschließlich auf Perimeter-Einbrüche zu verlassen, was die Erkennung verzögern kann, wenn der Zugriff normal erscheint. Endpunkt-Telemetrie kann verdächtige Prozesse, Token-Nutzung und Geräteverhalten erkennen, bevor sich ein Angreifer durch die Umgebung bewegen und mit einem umfassenderen Datendiebstahl oder einer Dienstunterbrechung beginnen kann. Dieses Muster begünstigt Anbieter im Endpoint-Centric MDR Services Markt, die Endpunkt-, Identitäts- und Verhaltenssignale korrelieren können, bevor gestohlener Zugang für laterale Bewegungen genutzt wird. Anbieter, die diese Signale mit einer schnellen Eindämmung kombinieren, können ein geschäftsunterbrechendes Ransomware-Ereignis in eine eingedämmte Warnung für den Kunden verwandeln.
Mangel an Cybersicherheitsfachkräften und Anforderungen an die 24/7-Überwachung
Die Kosten für den Betrieb einer internen 24/7-Sicherheitsoperation unterstützen weiterhin ausgelagerte Reaktionsdienste. ISC2 berichtete, dass 95 % der befragten Organisationen im Jahr 2025 mindestens einen Bedarf an Cybersicherheitsfähigkeiten hatten, während 59 % kritische oder erhebliche Defizite meldeten (ISC2.ORG). Die Studie zeigte, dass der Anteil derjenigen, die schwerwiegende Defizite meldeten, von 44 % im Jahr 2024 gestiegen ist.[2] Red Canary berichtete, dass 75 % der befragten Organisationen mit Fachkräftemangel bei der Einbruchserkennung und 72 % bei der Incident Response konfrontiert waren, während die durchschnittlichen Kosten von Cyber-Vorfällen im vorangegangenen Jahr 3,7 Millionen USD betrugen. Ein funktionierendes Rund-um-die-Uhr-Sicherheitsoperationszentrum erfordert Analysten, Erkennungstools, Incident-Prozesse und kontinuierliche Schulungen sowie ausreichend Personaltiefe, um Fluktuation, Eskalation und Spezialuntersuchungen abzudecken. Der Endpoint-Centric MDR Services Markt profitiert daher, wenn Anbieter unterstützte Triage einsetzen, um Routinewarnungen zu bearbeiten, den Arbeitsaufwand pro Warnung zu reduzieren und die Analysten-Zeit für Untersuchungen mit höherem Risiko zu reservieren.
Wachsende regulatorische Anforderungen und Anforderungen der Cyber-Versicherung
Regulatorische Verpflichtungen machen die kontinuierliche Überwachung zu einer dringenderen Beschaffungsanforderung für Finanzinstitute und Betreiber kritischer Infrastrukturen. Der EU Digital Operational Resilience Act trat im Januar 2025 in Kraft, während die nationale Umsetzungsfrist für NIS2 im Oktober 2024 ablief. Diese Rahmenwerke erfordern ein strukturiertes Risikomanagement für Informations- und Kommunikationstechnologie, Meldung von Vorfällen und die Überwachung von Drittanbieterrisiken.[3] DORA legt die Verantwortung für Risikoprogramme im Bereich Informations- und Kommunikationstechnologie bei Leitungsorganen, was die Aufmerksamkeit auf Vorstandsebene für die Endpunkt-Überwachung stärkt und eine unvollständige Abdeckung zu einem Governance-Problem macht. Käufer von Cyber-Versicherungen berücksichtigen zunehmend aktiven Endpunktschutz und überwachte Reaktion bei der Bewertung des Versicherungsschutzes, was mittelgroßen Unternehmen einen finanziellen Anreiz gibt, ihre Servicevereinbarungen zu formalisieren. Dieser Compliance-Druck schafft eine dauerhafte Nachfragebasis für den Endpoint-Centric MDR Services Markt, da Berichts- und Überwachungspflichten weniger diskretionär sind als viele Technologieprojekte.
Remote- und hybride Arbeit erweitert die Endpunkt-Angriffsfläche
Hybrides Arbeiten hat den Endpunkt-Perimeter erweitert und die Wirksamkeit von Kontrollen verringert, die nur für Büronetzwerke konzipiert wurden. Verizon berichtete, dass 46 % der mit Infostealern zusammenhängenden Treffer auf nicht verwaltete oder Bring-your-own-Device-Endpunkte abzielten, wie von Fidelis Security in seinen Erkenntnissen für 2025 zitiert. Dieselbe Quelle stellte fest, dass Angriffe auf virtuelle private Netzwerke im Jahresvergleich um das Achtfache zunahmen. Geräte, die aus Heimnetzwerken zurückkehren, können ruhende Schadsoftware, veraltete Anmeldedaten und falsch konfigurierte Agenten tragen, die Perimeter-Tools möglicherweise nicht konsistent identifizieren, während nicht verwaltete Geräte möglicherweise außerhalb der normalen Patch- und Richtlinienprozesse liegen. Die kontinuierliche Überwachung von Verhaltensgrundlinien hilft Sicherheitsteams, diese Geräte zu identifizieren, bevor sie ein breiteres Reinfektions- oder Lateral-Movement-Risiko erzeugen. Anbieter im Endpoint-Centric MDR Services Markt, die Telemetrie über verschiedene Betriebssysteme und Netzwerkbedingungen hinweg erfassen können, sind besser positioniert, um verteilte Geräteflotten zu bedienen und Konten zu gewinnen, die auf Perimeter-Kontrollen angewiesen waren.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Gesamtbetriebskosten für kleine und mittelständische Unternehmen | -1.8% | Global, konzentriert in Südamerika und Südostasien | Mittelfristig (2–4 Jahre) |
| Datensouveränität und grenzüberschreitende Telemetriebeschränkungen | -1.4% | EU, Indien, China und Naher Osten | Langfristig (≥ 4 Jahre) |
| Warnmüdigkeit und inkonsistente Multi-Tool-Erkennungsrichtlinien | -0.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Transparenzlücken bei nicht verwalteten IoT- und Medizingeräten | -0.6% | Asiatisch-pazifischer Raum und Nordamerika | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Gesamtbetriebskosten für kleine und mittelständische Unternehmen
Die Gesamtbetriebskosten bleiben für kleinere Organisationen eine Hürde, obwohl von ihnen erwartet wird, dass sie verwalteten Schutz schneller einführen als größere Unternehmen. MDR-Listenpreise beinhalten typischerweise monatliche Gebühren pro Endpunkt, Onboarding-Gebühren und zusätzliche Kosten für die Protokollaufnahme über die vertraglich vereinbarten Grenzen hinaus. Organisationen können auch Stundengebühren für Incident-Response-Arbeiten außerhalb des Basisvertrags anfallen. Zusätzliche Protokollaufnahme, Incident-Response-Retainer und Vertragseskalationsklauseln können die Kosten für Organisationen mit komplexen Multi-Cloud-Umgebungen und hohen Warnvolumina über die anfänglichen Schätzungen hinaus erhöhen. Kleinere Kunden stellen möglicherweise auch fest, dass günstigere Tarife Bedrohungssuche, forensische Arbeit oder Cloud-Workload-Abdeckung ausschließen – Dienste, die unterbesetzte Teams möglicherweise am dringendsten benötigen. Der Endpoint-Centric MDR Services Markt wird klarere gebündelte Tarife und zuverlässigen Rund-um-die-Uhr-Support benötigen, um den Dienst für diese Käufergruppe praktikabel zu machen.
Datensouveränität und grenzüberschreitende Telemetriebeschränkungen
Verwaltete Erkennungsdienste sind auf zeitnahe Endpunkt-Telemetrie angewiesen, aber Lokalisierungsregeln können die Übertragung und Verarbeitung dieser Daten einschränken. Digital Policy Alert verfolgte bis April 2025 332 regulatorische Entwicklungen bezüglich grenzüberschreitender Datenflussbeschränkungen auf nationaler und EU-Ebene. Diese Einschränkungen erfordern von Anbietern, lokale Erfassungs-, Speicher- und Analysearrangements für regulierte Kunden zu berücksichtigen, anstatt einen einzigen globalen Verarbeitungsstandort zu nutzen. Separate regionale Datenebenen können die Expansionskosten erhöhen und die Effizienz der global zentralisierten Dienstleistungserbringung verringern. Anbieter ohne konforme lokale Architekturen können von der Beschaffung durch Regierungen und regulierte Branchen ausgeschlossen werden, wo Vertragswerte und Kundenbindung hoch sein können. Der Endpoint-Centric MDR Services Markt sieht sich mit höheren regionalen Lieferkosten konfrontiert, wenn Anbieter separate Datenebenen erstellen müssen, aber diese Anforderungen können auch Anbieter mit etablierter lokaler Infrastruktur und Compliance-Erfahrung begünstigen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
Incident Response führt, Expositionsmanagement beschleunigtIncident Response und Behebung hielt im Jahr 2026 einen Anteil von 24,47 % am Dienstleistungstyp-Umsatz. Das Ergebnis spiegelt den Fokus der Käufer auf die schnelle Eindämmung von Sicherheitsverletzungen und die Wiederherstellung des normalen Betriebs nach einem Vorfall wider. Diese Engagements umfassen häufig Erkennung, Untersuchung, Eindämmung, Behebungsanleitung und Lessons Learned nach dem Ereignis. Dieser breite Umfang kann Incident-Response-Verträge zu den wertvollsten Angeboten im Endpoint-Centric MDR Services Markt machen, insbesondere wenn Käufer einen Anbieter benötigen, der Erkennung, Eindämmung, Untersuchung und Wiederherstellungskoordination verwaltet. CrowdStrike gab an, dass Falcon Complete jährlich mehr als 13 Millionen Erkennungen löste und eine Reduzierung der mittleren Reaktionszeit um 75 % gegenüber dem Ausgangswert meldete. Großunternehmen und Regierungskäufer priorisieren diesen Dienst häufig, da komplexe Gerätebestände die manuelle Eindämmung langsamer und schwieriger zu verwalten machen.
Endpunkt-Richtlinien- und Expositionsmanagement wird bis 2032 voraussichtlich mit einer CAGR von 14,58 % wachsen. Diese Richtung weist auf eine stärkere Betonung der Suche nach Schwachstellen, der Durchsetzung von Konfigurationsgrundlinien und der Behebung von Richtlinienlücken hin, bevor ein Vorfall beginnt. Bedrohungsüberwachung und Erkennungspriorisierung bleiben zentrale Elemente der Dienstleistungserbringung. Bedrohungssuche und verwaltete Untersuchungen bleiben wichtig für Unternehmen, die mit hartnäckigen Angreifern konfrontiert sind und eine proaktive Überprüfung statt einer reinen Warnungsbehandlung erfordern. Der Endpoint-Centric MDR Services Markt wird voraussichtlich Anbieter bevorzugen, die Prävention, Erkennung, Suche, Reaktion und Expositionsmanagement in einem kohärenten Dienstleistungsportfolio kombinieren. Eine einzige Anbieterbeziehung kann die Beschaffungskomplexität für Kunden reduzieren, die Sicherheitsdienste konsolidieren möchten.



Nach Sicherheitstyp:
Managed EDR behält die Größe, Managed XDR schreitet voranManaged Endpoint Detection and Response machte im Jahr 2026 45,22 % des Sicherheitstyp-Umsatzes aus. Endpunkte bleiben ein wichtiger Einstiegspunkt für Schadsoftware, Anmeldedaten-Diebstahl und verdächtige Prozessaktivitäten. CrowdStrike berichtete von mehr als 1.800 verschiedenen KI-Anwendungen, die auf Unternehmensgeräten in seinem Kundenstamm laufen und 160 Millionen einzigartige Anwendungsinstanzen repräsentieren. Diese operative Komplexität erhöht die Bedeutung der Unterscheidung zwischen erwartetem Anwendungsverhalten und bedeutsamen Bedrohungen. Managed Network Detection and Response und Cloud Detection and Response liefern wichtigen Kontext für laterale Bewegungen und Datenexfiltration, die von einem Endpunkt allein möglicherweise nicht vollständig sichtbar sind. Identity Detection and Response wird relevanter, da Anmeldedaten-Diebstahl ein Ereignis auf Geräteebene in ein breiteres Zugangs- und Betrugsrisiko verwandeln kann.
Managed Extended Detection and Response wird bis 2032 voraussichtlich mit einer CAGR von 14,79 % wachsen. Dieser Dienst bringt Endpunkt-, Netzwerk-, Cloud- und Identitätssignale zusammen, um Angriffssequenzen über Umgebungen hinweg zu identifizieren, und bietet dem Endpoint-Centric MDR Services Markt einen praktischen Weg zu einer breiteren Abdeckung ohne separate Warnwarteschlangen. NIST veröffentlichte im August 2025 eine Methodik zur Charakterisierung des Netzwerkverhaltens von Internet-of-Things-Geräten und lieferte damit einen Ansatz, der dazu beitragen kann, die verhaltensbasierte Überwachung über traditionelle Informationstechnologie-Geräte hinaus auszudehnen. DORA und NIS2 verstärken diesen umfassenderen Ansatz, da ihre Überwachungserwartungen sich über Informations- und Kommunikationstechnologie-Systeme erstrecken, nicht nur über Endpunkte. Die Endpoint-Centric MDR Services Branche bewegt sich in Richtung einheitlicher Erkennungsumgebungen, in denen Kunden angrenzende Telemetrie hinzufügen können, ohne ihren bestehenden Anbieter zu ersetzen. Anbieter mit einem klaren Übergangspfad von Managed EDR zu Managed XDR können die Upgrade-Nachfrage in regulierten europäischen Sektoren abschöpfen.
Nach Bereitstellungsmodus:
Cloud-basiertes MDR gibt das Tempo vorCloud-basiertes MDR hielt im Jahr 2026 67,43 % des Bereitstellungsmodus-Umsatzes. Es wird bis 2032 auch voraussichtlich mit einer CAGR von 14,94 % wachsen, was es zur größten und am schnellsten wachsenden Bereitstellungsoption macht. Cloud-Bereitstellung ermöglicht es Anbietern, hohe Telemetrievolumina zu verarbeiten, ohne dass Kunden dedizierte Analyseinfrastruktur an jedem Standort installieren müssen. Sie ermöglicht es zentralisierten Teams auch, neue Erkennungslogik schneller über Kundenumgebungen hinweg anzuwenden. Arctic Wolf gab an, dass seine Aurora-Plattform im Oktober 2025 wöchentlich mehr als 9 Billionen Sicherheitsbeobachtungen über mehr als 10.000 Kunden verarbeitete. Diese operativen Vorteile unterstützen die weiterhin zentrale Rolle der Cloud-Bereitstellung im Endpoint-Centric MDR Services Markt.
On-Premises MDR bleibt relevant für Verteidigungs-, Finanzdienstleistungs- und andere Organisationen, die es nicht erlauben können, dass sensible Telemetrie kontrollierte Umgebungen verlässt. Hybrid-MDR bietet eine weitere Option, indem zeitkritische Eindämmungskontrollen lokal gehalten werden, während Cloud-Systeme für Berichterstattung und Bedrohungsintelligenz genutzt werden. Diese Modelle können Unternehmen helfen, sich schrittweise von der Legacy-Infrastruktur zu lösen, anstatt eine vollständige Migration auf einmal durchzuführen. Datenlokalisierungsregeln in Europa und dem asiatisch-pazifischen Raum ermutigen Anbieter im Endpoint-Centric MDR Services Markt, regionale Verarbeitungskapazitäten aufzubauen. Flexible Bereitstellungsmethoden bleiben notwendig, da ein global zentralisiertes Cloud-Modell nicht jeden regulierten Käufer bedienen kann.

Nach Unternehmensgröße:
Großunternehmen sichern den Umsatz, KMU steigern die NachfrageGroßunternehmen hielten im Jahr 2026 61,24 % des Umsatzes nach Unternehmensgröße. Ihre Endpunkt-Bestände sind größer, ihre Sicherheits-Stacks sind komplexer, und ihre potenziellen Verluste können eine Premium-Verwaltungsabdeckung rechtfertigen, was längere Serviceverträge und maßgeschneiderte Fähigkeiten im Endpoint-Centric MDR Services Markt unterstützt. Mehrjährige Verträge umfassen häufig dedizierte Berater, maßgeschneiderte Erkennungsinhalte, Incident-Readiness-Arbeit und Unterstützung über mehrere Jurisdiktionen hinweg. Diese Vereinbarungen bieten eine wiederkehrende Umsatzbasis, die Investitionen in Technologie, Analysten und regionale Servicekapazitäten unterstützt. ReliaQuest gab an, dass seine GreyMatter-Plattform mit mehr als 200 Cybersicherheits-Tools integriert ist, was die Multi-Vendor-Integrationsanforderungen großer Unternehmenskunden veranschaulicht. Anbieter mit Compliance-Erfahrung und regionalen Bereitstellungsoptionen können in diesen komplexen Konten stärkere Preise erzielen.
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 15,13 % wachsen. Verwaltete Abdeckung kann eine praktische Alternative für Unternehmen bieten, die kein vollständiges internes Sicherheitsoperationszentrum aufbauen und besetzen können. Gebündelte Pro-Endpunkt-Tarife, die Endpunktschutz, Erkennung, Schwachstellenbewertung und Analysten-Reaktion umfassen, können die Beschaffungskomplexität reduzieren. HENNGE kündigte im Februar 2026 in Japan einen Endpunkt- und verwalteten Sicherheitsdienst an, der Endpunkterkennung, 24/7-MDR und Schwachstellenbewertung für Organisationen mit begrenztem Sicherheitspersonal kombinierte. Der Dienst wurde zu einem Preis von 950 JPY pro Gerät und Monat angeboten. Der Endpoint-Centric MDR Services Markt wird auf Servicetarife angewiesen sein, die eine sinnvolle Reaktionsfähigkeit statt einer Warnungsweiterleitung während der Geschäftszeiten für diese Käufergruppe bieten.
Nach Endnutzerbranche:
BFSI führt, Gesundheitswesen und Biowissenschaften beschleunigenBanken, Finanzdienstleistungen und Versicherungen machten im Jahr 2026 23,36 % des Endnutzer-Umsatzes aus. Der Sektor hält wertvolle Transaktions- und Kundendaten und ist damit ein dauerhaftes Ziel für kriminelle Gruppen und staatlich unterstützte Angreifer. Finanzinstitute benötigen auch kontinuierliche Transparenz, da Transaktionssysteme und Kundenkanäle außerhalb der regulären Geschäftszeiten betrieben werden. DORA, Anforderungen des US-amerikanischen Finanzsektors und ähnliche Rahmenwerke im asiatisch-pazifischen Raum erhöhen den Bedarf an formalen Überwachungs- und Reaktionsprozessen. Regionale Compliance-Programme erhöhen auch die Aufmerksamkeit für kontinuierliche Endpunkt-Überwachung und Echtzeit-Sicherheitspositionsmanagement. Regierung und Verteidigung, Informationstechnologie und Telekommunikation sowie das verarbeitende Gewerbe bleiben ebenfalls wichtige Nachfragegruppen, insbesondere dort, wo Ransomware wesentliche Betriebsabläufe stört.
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 15,28 % wachsen. Geschützte Gesundheitsinformationen haben für Angreifer einen hohen Wert, während vernetzte Medizingeräte und Legacy-Systeme die Standardisierung der Sicherheitsabdeckung erschweren können. Eine im Jahr 2025 veröffentlichte, von Fachleuten begutachtete Studie ergab, dass Managed EDR die Verweildauer reduzieren und eine schnellere Bedrohungsisolierung in Gesundheitseinrichtungen unterstützen kann, während klinische Betriebsbeschränkungen berücksichtigt werden. Dieselben Betriebsumgebungen können Verfügbarkeitsanforderungen haben, die einschränken, wann Endpunkt-Agenten und Patches eingesetzt werden können. Ausgelagertes Erkennen kann Gesundheitsorganisationen helfen, diese Umgebungen kontinuierlich zu überwachen, wenn die interne Personalkapazität begrenzt ist. Einzelhandels- und E-Commerce-Organisationen erhöhen auch die verwaltete Sicherheitsabdeckung vor umsatzstarken Verkaufsperioden, wenn das Risiko von Sicherheitsverletzungen und der Personaldruck steigen können.
Geografische Analyse
Markt für Endpoint-zentrierte MDR-Dienste in Nordamerika
Nordamerika hielt 2026 einen Anteil von 51,28 % am regionalen Umsatz. Die Region verfügt über eine ausgereifte Akzeptanz der Endpunkterkennung, hohe Cybersicherheitsbudgets und eine erhebliche Nachfrage aus dem Finanzdienstleistungssektor sowie von Regierungsbehörden. KELA stellte fest, dass mehr als 53 % der 7.549 im Jahr 2025 erfassten Ransomware-Opfer Organisationen mit Sitz in den Vereinigten Staaten waren. Offenlegungspflichten und sektorspezifische Verpflichtungen machen eine schnelle Erkennung und Reaktion für große Unternehmen immer wichtiger. Kanada weist eine weitere Nachfrage im Bereich Finanzdienstleistungen und kritische Infrastrukturen auf, während Mexiko von der Sicherheitsstandardisierung bei Lieferanten profitiert, die mit den Vereinigten Staaten verbundene Betriebe beliefern.
Markt für Endpoint-zentrierte MDR-Dienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 14,66 % wachsen. Die Region verbindet eine zunehmende Digitalisierung der Geschäftstätigkeit, ein wachsendes Ransomware-Risiko, sich weiterentwickelnde regulatorische Anforderungen und einen Mangel an spezialisierten Sicherheitsfachkräften, was in den nationalen Märkten mehrere unterschiedliche Nachfragepfade für den Markt für Endpoint-zentrierte MDR-Dienste schafft. Japan verzeichnet aktive Markteinführungen im Bereich Managed Security, darunter den WideAngle-SIEM- und MDR-Dienst von NTT Docomo Business, der im Oktober 2025 eingeführt wurde. NTT Security Japan begann im Mai 2026 mit der Verteilung von Arctic Wolf Aurora Managed Endpoint Defense an Unternehmenskunden. Der Finanzdienstleistungssektor Indiens erfordert ebenfalls lokal konforme Servicekonzepte, bei denen Anforderungen an den Datenspeicherort gelten. Der Markt für Endpoint-zentrierte MDR-Dienste in Südkorea umfasst regionale Anbieter, die durch lokale Compliance-Expertise und Bereitstellungskapazitäten konkurrieren.
Markt für Endpoint-zentrierte MDR-Dienste in EMEA und Südamerika
Europa wird durch DORA, NIS2 und das Käuferinteresse an souveräner Datenverarbeitung geprägt. Deutschland, das Vereinigte Königreich und Frankreich sind wichtige Märkte, da regulierte Unternehmen eine kontinuierliche Überwachung und dokumentierte Reaktionsprozesse benötigen. Deutsche Telekom führte im September 2025 MDR Start für kleine Unternehmen und Kommunen in Deutschland ein. Europäische Anbieter reagieren auf die Käufernachfrage nach Verarbeitungsvereinbarungen, die sensible Telemetriedaten innerhalb geeigneter Rechtsgebiete halten. Südamerika bietet Potenzial in Brasilien und Argentinien, wo Anforderungen des Finanzsektors und Ransomware das verarbeitende Gewerbe und die Logistik beeinträchtigen. Der Nahe Osten und Afrika wird durch Saudi-Arabien und die Vereinigten Arabischen Emirate gestützt, wo nationale Cybersicherheitsprogramme und die digitale Transformation die Endpunkt-Infrastruktur von Unternehmen ausweiten.
Wettbewerbslandschaft
Marktkonzentration
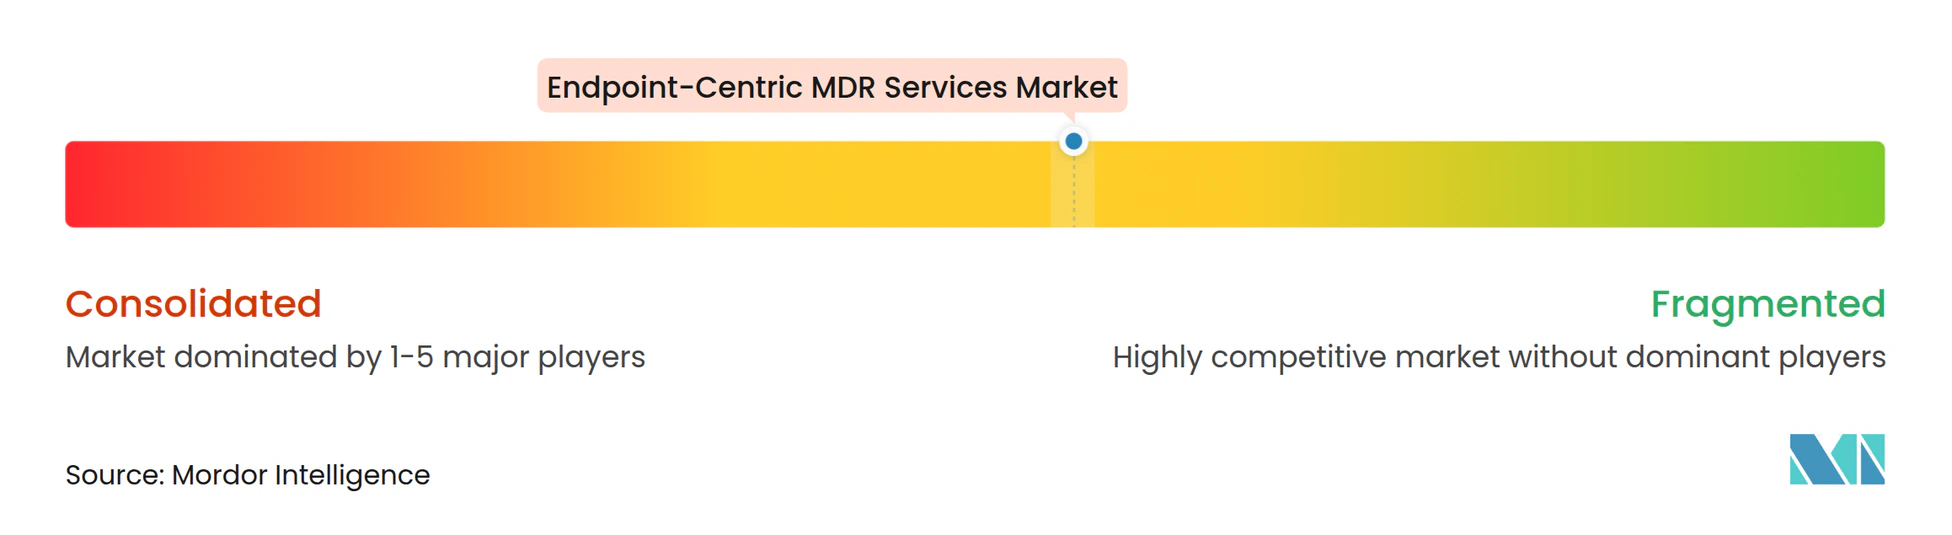
Der Endpoint-Centric MDR Services Markt weist ein mäßig konzentriertes oberes Segment auf, in dem plattformeigene Anbieter, spezialisierte Anbieter verwalteter Sicherheit und große Informationstechnologie-Dienstleistungsunternehmen um Unternehmensverträge konkurrieren. CrowdStrike und SentinelOne konkurrieren mit Spezialisten wie Arctic Wolf, eSentire und ReliaQuest, während Accenture, IBM und Tata Consultancy Services verwaltete Sicherheit im Rahmen breiterer Technologiedienstleistungsbeziehungen anbieten. Anbieter suchen zunehmend die Kontrolle sowohl über die Endpunkt-Technologie als auch über die Reaktionsebene, um Übergaben während der Incident-Bearbeitung zu reduzieren. Sophos schloss im Februar 2025 die Übernahme von Secureworks für 859 Millionen USD ab und kombinierte die Taegis XDR-Plattform und die Counter Threat Unit-Intelligenz mit dem Sicherheitsportfolio von Sophos. Arctic Wolf erwarb im Februar 2025 die Cylance-Endpunkt-Assets von BlackBerry für 160 Millionen USD und erweiterte damit seine Position von verwalteten Diensten in die Endpunkt-Prävention.
Künstliche Intelligenz wird zu einem wichtigen Wettbewerbspunkt, da Anbieter routinemäßige Untersuchungs- und Eindämmungsarbeiten automatisieren. CrowdStrike stellte auf der RSA Conference 2026 Agentic MDR vor, um die verwaltete Reaktion mit autonomer Untersuchung für wiederkehrende Sicherheits-Workflows zu erweitern. Expel stellte im April 2026 ebenfalls einen MDR-Dienst vor, der die gesamte KI-Angriffsfläche abdeckt. Palo Alto Networks berichtete in seinem Gerätesicherheitsbericht 2025, dass 32,5 % der Unternehmensnetzwerkgeräte nicht verwaltet waren und fast 39 % der Informationstechnologie-Geräte keine aktive EDR-Abdeckung hatten. Diese Lücken machen agentenlose und gerätezentrierte Überwachung zu relevanten Ergänzungen der Standard-Angebote im Endpoint-Centric MDR Services Markt.
Kleinere Herausforderer wie Binary Defense, BlueVoyant, Expel und WithSecure konkurrieren durch vertikales Wissen, Verpflichtungen zur Analysten-Verfügbarkeit und Reaktionszeitvorgaben. Regionale Anbieter im asiatisch-pazifischen Raum nutzen lokales Compliance-Wissen und Preispositionierung, um Käufer anzusprechen, die eine lokale Datenverarbeitung benötigen. ReliaQuest sammelte im März 2025 mehr als 500 Millionen USD bei einer Bewertung von 3,4 Milliarden USD ein, was das Finanzierungsinteresse an Plattformen widerspiegelt, die heterogene Sicherheitsumgebungen integrieren. Anbieter ohne unabhängige Kontrollbescheinigungen, glaubwürdige Sicherheitsgarantien oder souveräne Bereitstellungsoptionen können in der Beschaffung durch den öffentlichen Sektor und regulierte Sektoren auf Grenzen stoßen. Der Endpoint-Centric MDR Services Markt belohnt Anbieter, die Technologieintegration, Reaktionskapazität, compliance-fähige Bereitstellung, klaren Umfang und handhabbare Gesamtbetriebskosten kombinieren.
Marktführer im Bereich Endpoint-Centric MDR Services
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Endpoint-Centric MDR Services Markt Unternehmen in diesem Bericht
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Sophos Group plc
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Palo Alto Networks, Inc.
- Google LLC
- IBM Corporation
- Accenture plc
- Tata Consultancy Services Limited
- Atos SE
- WithSecure Corporation
- Kroll, LLC
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- Critical Start, Inc.
- BlueVoyant, Inc.
Neueste Industrielle Entwicklungen in Endpoint-Centric MDR Services Markt
- Juni 2026: WatchGuard Technologies führte Total MDR ein, einen vollständig integrierten KI-gesteuerten Managed Detection and Response-Dienst, der Endpunkte, Identitäten, Netzwerke und Cloud-Umgebungen über ein einziges Portal abdeckt. Der Dienst erreicht eine mittlere Erkennungs-zu-Reaktions-Zeit von 6 Minuten, eine Reduzierung um 80 % gegenüber dem Branchendurchschnitt von 30 Minuten, und richtet sich an Managed Service Provider, die Organisationen in hybriden Informationstechnologie-Ökosystemen bedienen.
- Mai 2026: NTT Security Japan startete in Partnerschaft mit Arctic Wolf Japan Aurora Managed Endpoint Defense für japanische Unternehmenskunden und kombinierte eine präventionsorientierte EPP- und EDR-Architektur mit 24/7-Expertenüberwachung und beratergeführter Umgebungsoptimierung. Der Dienst ist darauf ausgelegt, Warnungseskalationen an Kundenteams zu minimieren und adressiert Japans akuten Mangel an Cybersicherheitspersonal sowie den Anstieg von Double-Extortion-Ransomware-Vorfällen.
- Mai 2026: Tanium führte ein Cybersicherheits-Compliance-Rahmenwerk für malaysische Banken ein, das auf den Richtlinien zum Risikomanagement in der Technologie der Bank Negara Malaysia ausgerichtet ist und Finanzinstituten ermöglicht, eine kontinuierliche Endpunkt-Überwachung und ein Echtzeit-Compliance-Positionsmanagement in ihren regulierten Informationstechnologie-Umgebungen zu erreichen.
- April 2026: CrowdStrike stellte auf der RSA Conference 2026 Agentic MDR vor und erweiterte Falcon Complete um intelligente KI-Agenten, die hochfrequente Sicherheits-Workflows autonom mit Maschinengeschwindigkeit untersuchen und beheben. Die Veröffentlichung positioniert die menschlichen Analysten von CrowdStrike darauf, sich auf neuartige und hochgradige Bedrohungen zu konzentrieren, die Urteilsvermögen erfordern, während Agenten routinemäßige Eindämmungs- und Untersuchungsschritte selbstständig übernehmen.
Berichtsumfang des globalen Endpoint-Centric MDR Services Marktes
Der Markt für endpunktzentrierte MDR-Dienste umfasst ausgelagerte, rund um die Uhr verfügbare Sicherheitsbetriebsdienste, die sich primär auf Endpunkt-Telemetrie (Laptops, Desktops, Server, mobile Geräte) für Bedrohungserkennung, -untersuchung und -reaktion konzentrieren und EDR/XDR-Plattformen als zentralen Technologie-Stack nutzen.
Der Bericht über den Markt für endpunktzentrierte MDR-Dienste ist segmentiert nach Dienstleistungstyp (Bedrohungsüberwachung, Bedrohungserkennung und -priorisierung, Bedrohungssuche, Verwaltete Untersuchungsdienste, Reaktion auf Vorfälle und Behebung sowie Endpunkt-Richtlinien- und Expositionsmanagement), Sicherheitstyp (Verwaltete Endpunkterkennung und -reaktion, Verwaltete Netzwerkerkennung und -reaktion, Cloud-Erkennung und -Reaktion, Identitätserkennung und -reaktion sowie Verwaltete erweiterte Erkennung und Reaktion), Bereitstellungsmodus (Cloud-basiertes MDR, On-Premises-MDR und Hybrides MDR), Unternehmensgröße (Kleine und mittlere Unternehmen und Großunternehmen), Endnutzerbranche (Bank-, Finanz- und Versicherungswesen, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Regierung und Verteidigung, Fertigung, Einzel- und E-Commerce-Handel sowie sonstige Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Bedrohungsüberwachung |
| Bedrohungserkennung und Priorisierung |
| Bedrohungssuche |
| Verwaltete Untersuchungsdienste |
| Incident Response und Behebung |
| Endpunkt-Richtlinien- und Expositionsmanagement |
| Managed Endpoint Detection and Response |
| Managed Network Detection and Response |
| Cloud Detection and Response |
| Identity Detection and Response |
| Managed Extended Detection and Response |
| Cloud-basiertes MDR |
| On-Premises MDR |
| Hybrid-MDR |
| Kleine und mittelständische Unternehmen |
| Großunternehmen |
| Banken, Finanzdienstleistungen und Versicherungen |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Regierung und Verteidigung |
| Verarbeitendes Gewerbe |
| Einzelhandel und E-Commerce |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Dienstleistungstyp | Bedrohungsüberwachung | |
| Bedrohungserkennung und Priorisierung | ||
| Bedrohungssuche | ||
| Verwaltete Untersuchungsdienste | ||
| Incident Response und Behebung | ||
| Endpunkt-Richtlinien- und Expositionsmanagement | ||
| Nach Sicherheitstyp | Managed Endpoint Detection and Response | |
| Managed Network Detection and Response | ||
| Cloud Detection and Response | ||
| Identity Detection and Response | ||
| Managed Extended Detection and Response | ||
| Nach Bereitstellungsmodus | Cloud-basiertes MDR | |
| On-Premises MDR | ||
| Hybrid-MDR | ||
| Nach Unternehmensgröße | Kleine und mittelständische Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen | |
| Gesundheitswesen und Biowissenschaften | ||
| Informationstechnologie und Telekommunikation | ||
| Regierung und Verteidigung | ||
| Verarbeitendes Gewerbe | ||
| Einzelhandel und E-Commerce | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Endpoint-Centric MDR Services Markt?
Der Markt wird im Jahr 2026 auf 4,78 Milliarden USD geschätzt und soll bis 2032 11,06 Milliarden USD erreichen, mit einer CAGR von 14,42 % von 2027 bis 2032. Die Nachfrage wird durch den Bedarf an kontinuierlicher Endpunkt-Überwachung, Incident Response und einer umfassenderen identitätsbewussten Bedrohungserkennung gestützt.
Was treibt die Nachfrage nach Endpoint-Centric MDR Services an?
Ransomware, gestohlene Anmeldedaten, Fachkräftemangel im Sicherheitsbereich, Compliance-Verpflichtungen und verteilte Endpunkt-Umgebungen stärken die Nachfrage bei Organisationen mit begrenzter interner Reaktionskapazität.
Welcher Dienstleistungstyp hat den größten Anteil?
Incident Response und Behebung führt das Dienstleistungstyp-Segment mit einem Anteil von 24,47 % im Jahr 2026 an.
Welches Bereitstellungsmodell führt bei Managed Detection and Response-Diensten?
Cloud-basiertes MDR führt mit einem Anteil von 67,43 % im Jahr 2026 und wird bis 2032 voraussichtlich mit einer CAGR von 14,94 % wachsen.
Welcher Endnutzersektor wächst am schnellsten?
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 15,28 % wachsen, aufgrund hochwertiger Daten, vernetzter Geräte und begrenzter interner Sicherheitskapazität.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 14,66 % wachsen, unterstützt durch Digitalisierung, regulatorischen Wandel und die Nachfrage nach lokal konformen Diensten.