
Tamanho e Participação do Mercado de Proteção contra Confusão de Dependências
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
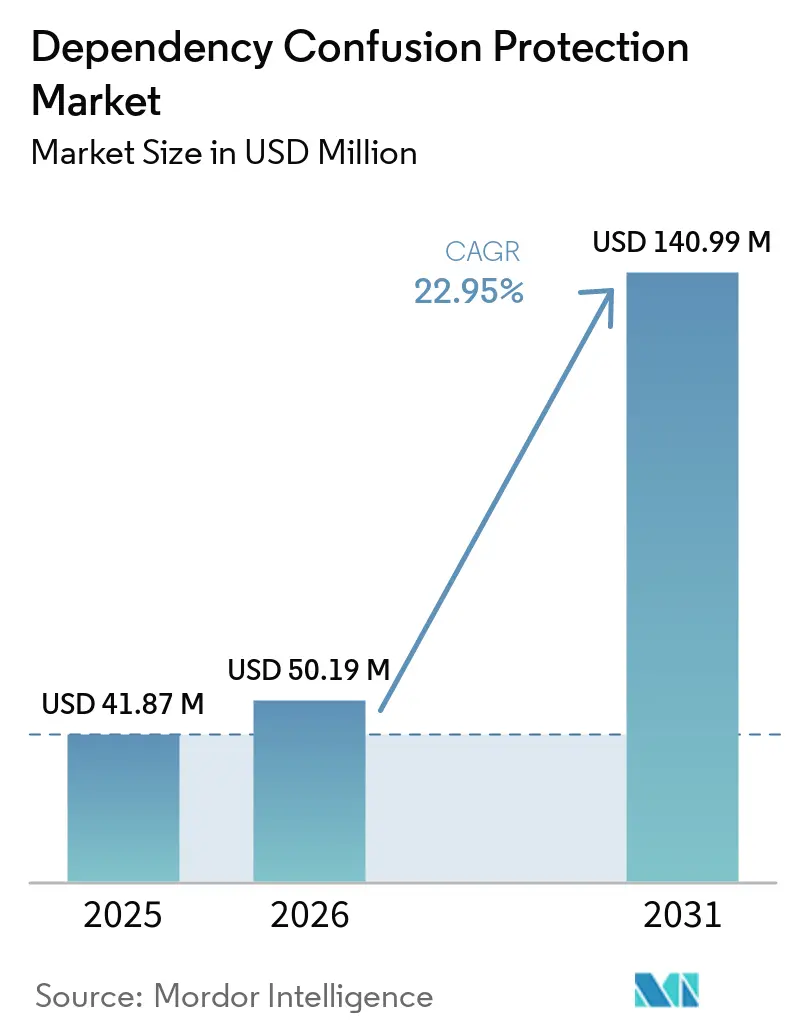
| Tamanho do Mercado (2026) | 50.19 Milhões de dólares |
| Tamanho do Mercado (2031) | 140.99 Milhões de dólares |
| Taxa de crescimento (2026 - 2031) | 22.95 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Proteção contra Confusão de Dependências pela Mordor Intelligence
O tamanho do mercado de Proteção contra Confusão de Dependências está projetado em 41,87 milhões de USD em 2025, 50,19 milhões de USD em 2026, e deve atingir 140,99 milhões de USD até 2031, crescendo a um CAGR de 22,95% de 2026 a 2031. Os requisitos regulatórios para listas de materiais de software estão tornando a visibilidade de dependências um requisito de aquisição mais regular para fornecedores de software. O uso crescente de componentes de código aberto também aumenta o número de nomes de pacotes, repositórios e caminhos de compilação que as equipes de segurança devem gerenciar. O desenvolvimento baseado em nuvem facilitou a integração de ferramentas de proteção em fluxos de trabalho rotineiros de compilação e implantação. Os compradores estão cada vez mais buscando produtos que combinem verificação de pacotes, detecção de código malicioso e aplicação de políticas, em vez de depender de ferramentas separadas. A competição dependerá da capacidade dos fornecedores de reduzir a interrupção para os desenvolvedores enquanto estendem os controles ao desenvolvimento de software assistido por inteligência artificial.
Principais Conclusões do Relatório
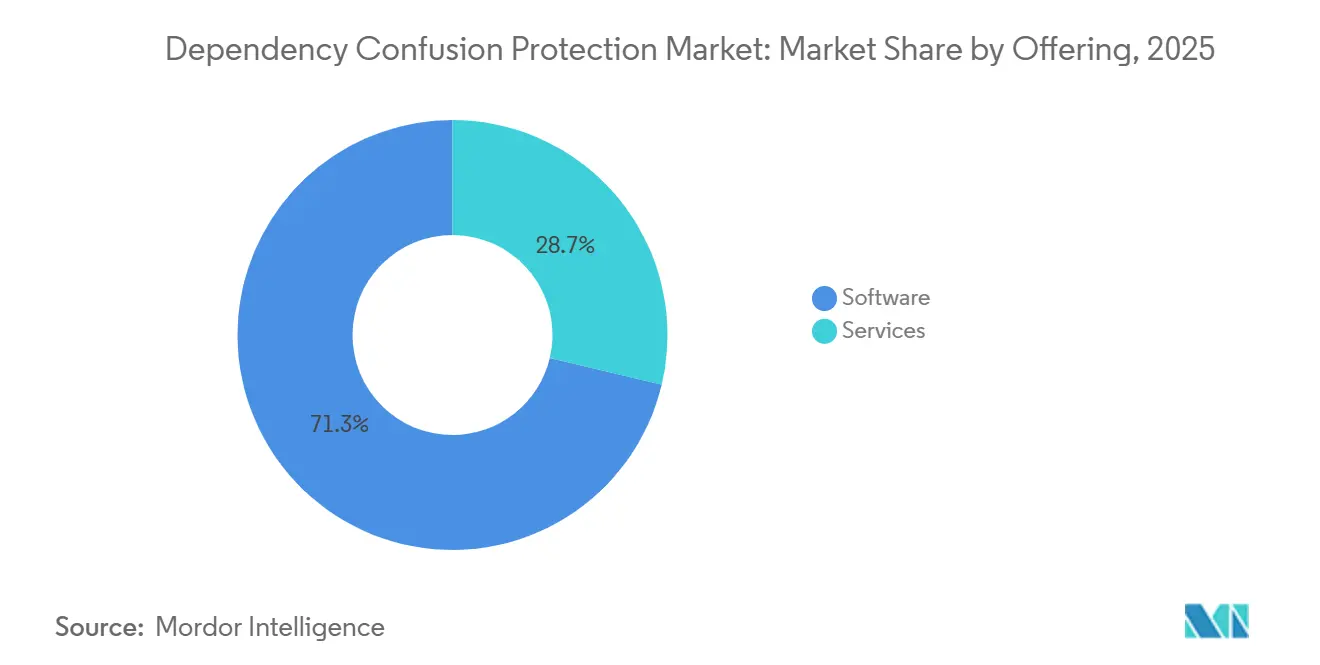
- Por oferta, o software detinha 71,29% da participação do mercado de Proteção contra Confusão de Dependências em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 25,30% até 2031.
- Por capacidade de proteção, Inteligência de Dependências e SBOM detinha 37,16% da participação do mercado de Proteção contra Confusão de Dependências em 2025, enquanto a Verificação de Pacotes e Namespaces está projetada para expandir a um CAGR de 24,36% até 2031.
- Por modo de implantação, a nuvem detinha 51,13% da participação do mercado de Proteção contra Confusão de Dependências em 2025, enquanto o modelo híbrido está projetado para expandir a um CAGR de 24,77% até 2031.
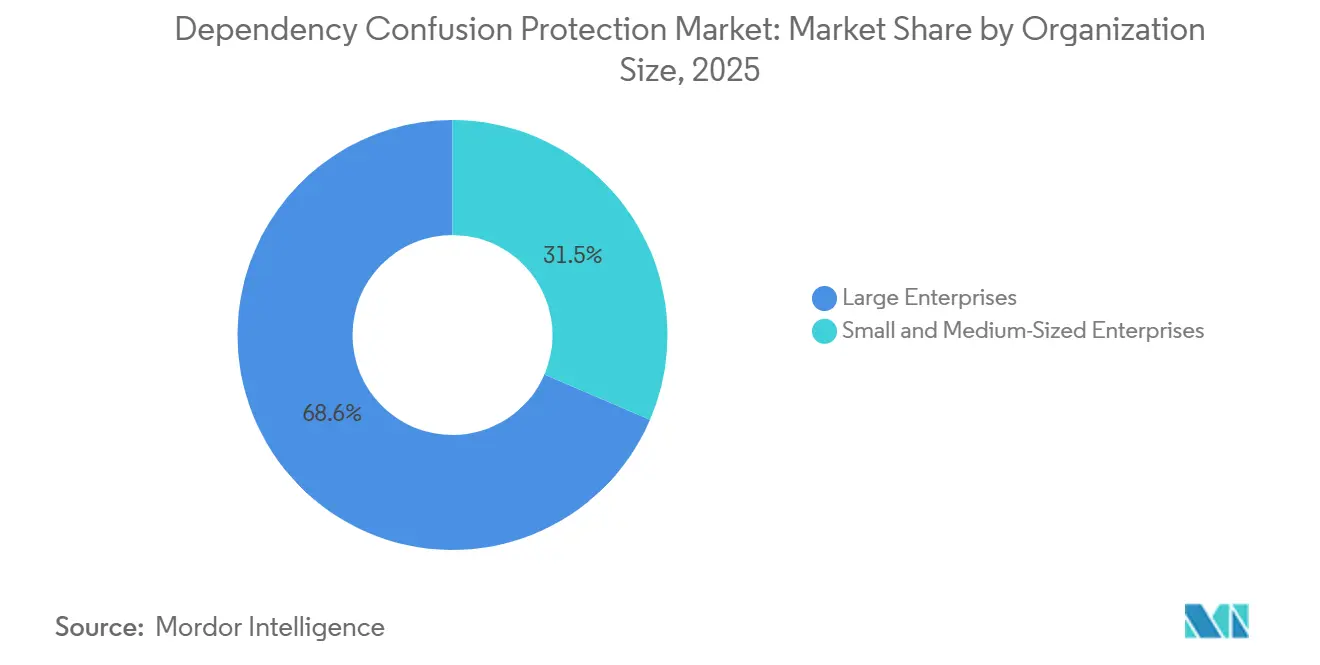
- Por tamanho da organização, as grandes empresas detinham 68,55% da participação do mercado de Proteção contra Confusão de Dependências em 2025, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 25,02% até 2031.
- Por vertical do setor, tecnologia da informação e telecomunicações detinham 28,44% da participação do mercado de Proteção contra Confusão de Dependências em 2025, enquanto o varejo e o comércio eletrônico estão projetados para expandir a um CAGR de 23,78% até 2031.
- Por geografia, a América do Norte detinha 38,56% do mercado de Proteção contra Confusão de Dependências em 2025, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 24,05% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Proteção contra Confusão de Dependências
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento do Volume de Dependências de Código Aberto | +5.5% | Global | Curto prazo (≤ 2 anos) |
| Controles Obrigatórios de SBOM e Cadeia de Fornecimento de Software | +4.5% | América do Norte e UE | Curto prazo (≤ 2 anos) |
| Crescimento de Campanhas de Pacotes Maliciosos | +4.0% | Global | Curto prazo (≤ 2 anos) |
| Expansão de Pipelines de CI/CD Nativos em Nuvem | +3.2% | Núcleo da Ásia-Pacífico, com expansão para o Oriente Médio e África | Médio prazo (2-4 anos) |
| Agentes de Codificação de Inteligência Artificial Aumentando a Velocidade de Instalação de Pacotes | +2.7% | América do Norte e UE | Médio prazo (2-4 anos) |
| Pontos Cegos de Caminho de Registro e Namespace em Compilações Poliglotas | +1.9% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento do Volume de Dependências de Código Aberto
O total de downloads no Maven Central, PyPI, npm e NuGet atingiu 9,8 trilhões em 2025, um aumento de 67% em relação ao ano anterior. O npm registrou 7,97 trilhões de downloads durante 2025, um aumento anual de 65,43% que superou o tráfego do Maven. Esses volumes ampliam os grafos de dependências que as equipes de desenvolvimento devem inspecionar antes de cada lançamento. Executores de compilação efêmeros recuperam repetidamente árvores de dependências completas, o que aumenta a exposição quando a precedência de repositório não está clara. Novos pacotes que entram nas cadeias de fornecimento cresceram 67% em 2025, enquanto apenas 40% das organizações tinham ferramentas de detecção de pacotes maliciosos implantadas. O mercado de Proteção contra Confusão de Dependências, portanto, favorece controles automatizados que aplicam regras de registro consistentes em projetos e grupos de desenvolvimento.
Controles Obrigatórios de SBOM e Cadeia de Fornecimento de Software
A Ordem Executiva 14144, assinada em janeiro de 2025, exige que agências federais obtenham SBOMs legíveis por máquina de fornecedores de software. A ordem também estende as expectativas da cadeia de fornecimento por meio de relacionamentos de aquisição envolvendo fornecedores de software do setor privado. O Regulamento de Resiliência Cibernética da União Europeia exige que os fabricantes mantenham SBOMs legíveis por máquina para produtos relevantes com elementos digitais. Suas obrigações de relatório para vulnerabilidades ativamente exploradas aplicaram-se a partir de setembro de 2026. O trabalho com SBOM frequentemente expõe lacunas em inventários de namespaces privados que não eram visíveis durante o desenvolvimento ordinário. Isso vincula os gastos com conformidade à demanda pelo mercado de Proteção contra Confusão de Dependências, especialmente onde atestados de fornecedores são exigidos em vários contratos.
Crescimento de Campanhas de Pacotes Maliciosos
A ReversingLabs registrou um aumento de 73% nas detecções de pacotes de código aberto maliciosos durante 2025. A atividade no npm mais que dobrou, representando quase 90% do malware de código aberto detectado. O worm Shai-Hulud comprometeu mais de 1.000 pacotes npm durante setembro de 2025. A Endor Labs constatou que as tomadas de conta no npm aumentaram 12 vezes em 2025, e 38,4% dos pacotes afetados tinham mais de 1.000 downloads mensais. Esses ataques tornam a revisão comportamental de pacotes relevante mesmo quando as organizações corrigiram as configurações de namespace. O mercado de Proteção contra Confusão de Dependências está, consequentemente, se ampliando em direção a defesas mais abrangentes contra malware na cadeia de fornecimento para uso em pacotes públicos e privados.
Expansão de Pipelines de CI/CD Nativos em Nuvem
Os pipelines nativos em nuvem geralmente extraem dependências de registros públicos, a menos que as equipes definam cuidadosamente fontes e escopos privados. Isso representa um risco quando um nome de pacote interno também está disponível em um registro público. Executores efêmeros repetem o processo de resolução em cada compilação, permitindo que uma fraqueza de configuração afete muitos lançamentos. Um aplicativo primário corretamente protegido ainda pode deixar serviços legados ou código adquirido expostos. A criação de aplicativos empresariais acelerou quase 5 vezes na era da inteligência artificial, e os aplicativos modernos carregam mais de 4 vezes mais vulnerabilidades críticas e de alta gravidade. O mercado de Proteção contra Confusão de Dependências se beneficia à medida que as organizações precisam de revisões contínuas de pipeline, em vez de trabalho de configuração único em seus portfólios de aplicativos.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração entre Gerenciadores de Pacotes e Repositórios | -3.0% | Global | Médio prazo (2-4 anos) |
| Escassez de Especialistas em Segurança de Aplicações e DevSecOps | -2.5% | América do Norte e UE | Curto prazo (≤ 2 anos) |
| Atrito com Desenvolvedores Devido a Políticas de Bloqueio e Quarentena | -1.8% | Global | Curto prazo (≤ 2 anos) |
| Falsa Confiança Decorrente de Inventários Incompletos de Namespaces Privados | -1.5% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração entre Gerenciadores de Pacotes e Repositórios
Os controles de dependências requerem configuração separada para npm, pip, Maven, NuGet, módulos Go e Cargo. A mesma organização pode operar vários desses ecossistemas em centenas de pipelines. Cada ambiente precisa de suas próprias regras para precedência de repositório, reserva de namespace e fixação de escopo. Serviços legados e bases de código adquiridas podem permanecer fora dos padrões de segurança definidos centralmente. Isso torna o trabalho de prova de conceito mais longo, pois os compradores precisam de evidências de que as proteções operam em toda a sua pilha de desenvolvimento. A complexidade pode retardar a implantação no mercado de Proteção contra Confusão de Dependências até que os fornecedores ofereçam suporte nativo mais amplo para esses gerenciadores de pacotes.
Escassez de Especialistas em Segurança de Aplicações e DevSecOps
A escassez de talentos em segurança de aplicações restringe a profundidade e o ritmo da implantação de programas de proteção. A CyberSeek registrou 514.359 vagas de emprego em cibersegurança nos Estados Unidos durante os 12 meses anteriores a junho de 2025. Sua taxa de oferta e demanda de 74% indicou que os trabalhadores disponíveis não preencheram todas as vagas abertas. A Fortinet estimou uma escassez global de mais de 4,7 milhões de profissionais de cibersegurança em 2025.[1]Fortinet, "Relatório de Lacuna de Habilidades em Cibersegurança 2025," Fortinet, fortinet.com Organizações sem especialistas frequentemente dependem de políticas gerenciadas pelo fornecedor que podem não corresponder à sua estrutura de namespace privado. Regras de bloqueio mal calibradas podem criar falsos positivos e enfraquecer o apoio dos desenvolvedores ao mercado de Proteção contra Confusão de Dependências entre equipes menos experientes.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: As Ferramentas de Software Mantêm a Receita Enquanto os Serviços Crescem com as Necessidades Operacionais
O software detinha 71,29% da participação do mercado de Proteção contra Confusão de Dependências em 2025, apoiado por ferramentas que se integram a gerenciadores de pacotes e fluxos de trabalho de CI/CD. Esses produtos permitem que as equipes verifiquem e gerenciem dependências sem alterar as interfaces de desenvolvedor já utilizadas para compilações, testes e implantação. As ferramentas integradas também geram telemetria de dependências para apoiar renovações recorrentes de licenças à medida que os portfólios de aplicativos e os grafos de dependências se expandem. As empresas valorizam esse modelo porque políticas gerenciadas centralmente podem ser aplicadas em vários aplicativos enquanto mantêm os fluxos de trabalho de desenvolvimento locais. O setor de Proteção contra Confusão de Dependências está, portanto, ancorado em plataformas de software que incorporam controles diretamente nos processos de compilação cotidianos.
Os serviços estão projetados para crescer a um CAGR de 25,30% de 2026 a 2031, a maior taxa dentro dessa segmentação. As organizações utilizam esses contratos para catalogar nomes de pacotes internos em vários ecossistemas, identificar namespaces públicos expostos e estabelecer propriedade documentada para trabalhos corretivos. Os provedores também ajudam as equipes a ajustar políticas, estabelecer regras de aplicação e conectar o monitoramento a repositórios que podem ter sido configurados separadamente. Os provedores de segurança gerenciada estão incorporando a verificação de dependências em arranjos mais amplos de monitoramento da cadeia de fornecimento de software, incluindo revisões contínuas à medida que os aplicativos e fluxos de trabalho evoluem. Os agentes de codificação de inteligência artificial adicionam atividade de instalação de pacotes que muitas equipes não conseguem gerenciar de forma independente, sustentando a necessidade de suporte especializado.


Por Capacidade de Proteção: A Inteligência de SBOM Lidera Enquanto a Verificação de Namespaces Cresce Mais Rapidamente
A Inteligência de Dependências e SBOM detinha 37,16% da participação do mercado de Proteção contra Confusão de Dependências em 2025. As organizações utilizam inventários legíveis por máquina para identificar componentes, esclarecer relacionamentos entre dependências diretas e indiretas e estabelecer uma base para remediação posterior. Essa capacidade tornou-se mais importante à medida que os requisitos de aquisição e regulatórios exigem registros de dependências mais claros dos fornecedores de software. Também ajuda as equipes a entender quais nomes de pacotes internos precisam de proteção em registros privados e públicos dentro de seu patrimônio de software existente. A visibilidade resultante apoia decisões de prioridade antes que as equipes de segurança apliquem controles de resolução específicos e verifiquem se esses controles permanecem eficazes.
A Verificação de Pacotes e Namespaces está projetada para crescer a um CAGR de 24,36% até 2031. A fixação de escopo e as regras de namespace abordam a ambiguidade de configuração que permite ataques de confusão de dependências antes que um pacote malicioso seja resolvido. A Detecção e Análise de Pacotes Maliciosos também está ganhando atenção à medida que as tomadas de conta e os uploads prejudiciais aumentam nos registros comumente utilizados. Os fornecedores se beneficiam quando um grafo de dependências pode suportar geração de SBOM, detecção de ocupação indevida e aplicação de ordem de resolução.[2]Socket Supply Inc., "Socket Arrecada 60 Milhões de USD na Série C com Avaliação de 1 Bilhão de USD Liderada pela Thrive Capital," Socket, socket.dev O Firewall de Repositório e o Bloqueio de Pacotes impedem que pacotes suspeitos entrem no ambiente de compilação durante a instalação, fornecendo controle antes das atividades posteriores de verificação e remediação.
Por Modo de Implantação: A Nuvem Mantém a Maior Posição Enquanto o Uso Híbrido se Expande
A implantação em nuvem detinha 51,13% de participação em 2025, a maior posição dentro dessa segmentação de implantação. Os ambientes em nuvem contêm muitas cargas de trabalho de CI/CD que baixam repetidamente árvores de dependências completas durante cada ciclo de compilação e implantação. A entrega de software como serviço também permite atualizações de políticas e assinaturas sem exigir que as equipes gerenciem a manutenção de infraestrutura local. Esse modelo é adequado para equipes distribuídas que buscam implementação oportuna em aplicativos que são lançados regularmente e utilizam vários ecossistemas de pacotes públicos. A adoção da nuvem reflete o movimento mais amplo de trabalhos de compilação, teste e implantação para ambientes de desenvolvimento gerenciados.
A implantação híbrida está projetada para crescer a um CAGR de 24,77% de 2026 a 2031. Grandes organizações frequentemente mantêm repositórios de artefatos locais enquanto adicionam verificação nativa em nuvem e controles de política em pontos relevantes do pipeline. Esse arranjo preserva os investimentos existentes no Artifactory ou no Nexus Repository enquanto habilita capacidades de detecção mais recentes que podem ser atualizadas por meio de serviços em nuvem. Um repositório local governado pode permanecer como a fonte de binários aprovados, enquanto os serviços em nuvem inspecionam os pacotes recebidos e alertam as equipes de segurança sobre anomalias. Os projetos híbridos também são relevantes quando os requisitos de residência de dados favorecem o armazenamento local de artefatos e a modernização gradual da infraestrutura.
Por Tamanho da Organização: Grandes Empresas Lideram a Receita Enquanto as PMEs Aceleram a Adoção
As grandes empresas detinham 68,55% de participação em 2025, refletindo seus programas estabelecidos de DevSecOps, patrimônios de software complexos e requisitos de conformidade relacionados a aquisições federais. Esses compradores frequentemente precisam de aplicação em múltiplos ecossistemas, geração de SBOM e controles de cadeia de fornecimento que funcionem de forma consistente em uma única plataforma. Seus amplos perfis de dependências tornam o gerenciamento centralizado de políticas valioso, pois diferentes equipes podem usar diferentes linguagens, repositórios e métodos de implantação. As revisões de aquisição também favorecem fornecedores que podem demonstrar suporte em sistemas maduros e legados, em vez de ambientes de desenvolvimento isolados. A atividade de renovação e expansão fornece uma base de receita estável para provedores estabelecidos que atendem a esse grupo.
As pequenas e médias empresas estão projetadas para crescer a um CAGR de 25,02% até 2031. As ferramentas de CI/CD hospedadas e os gerenciadores de artefatos oferecem às equipes menores acesso a ambientes de compilação em contêineres sem os gastos com infraestrutura que antes eram necessários para o gerenciamento de repositórios privados. Essas equipes têm menos probabilidade de empregar especialistas dedicados em segurança de aplicações, o que aumenta a importância de etapas de implantação claras e padrões de política utilizáveis. A integração simples pode, portanto, ter mais peso do que a amplitude de recursos para compradores menores ao selecionar uma plataforma de proteção. A Socket relatou crescimento de 7.500 para mais de 27.000 organizações protegidas após sua Série B de outubro de 2024.
Por Vertical do Setor: Tecnologia da Informação e Telecomunicações Lidera Enquanto o Varejo e o Comércio Eletrônico Crescem Mais Rapidamente
Tecnologia da informação e telecomunicações detinham 28,44% de participação em 2025, apoiadas por extensas arquiteturas de microsserviços e uso frequente de múltiplos ecossistemas de pacotes. O setor opera pilhas de software complexas que combinam linguagens, frameworks, serviços internos e bibliotecas mantidas externamente. Sua adoção anterior de práticas de DevSecOps apoiou a adoção mais precoce de controles de cadeia de fornecimento de software nos processos de desenvolvimento e produção. Serviços bancários, financeiros e de seguros seguem porque os requisitos de auditoria tornam as dependências não resolvidas uma preocupação material para os programas de modernização. Saúde, governo, energia e serviços públicos também enfrentam crescente escrutínio dos fornecedores de software e componentes que apoiam operações críticas.
O varejo e o comércio eletrônico estão projetados para crescer a um CAGR de 23,78% até 2031. As plataformas de comércio digital dependem cada vez mais de serviços orientados a eventos para gerenciamento de pedidos, recomendações, pagamentos e experiências voltadas ao cliente. Esses sistemas frequentemente utilizam os ecossistemas JavaScript e Python, que experimentaram altos níveis de atividade de pacotes maliciosos. Manufatura, transporte e logística também estão estendendo a proteção a ambientes operacionais baseados em software que originalmente não eram gerenciados por meio de controles de cadeia de fornecimento. Os atacantes visam pacotes amplamente utilizados para aumentar seu efeito em múltiplos tipos de organizações.
Análise Geográfica
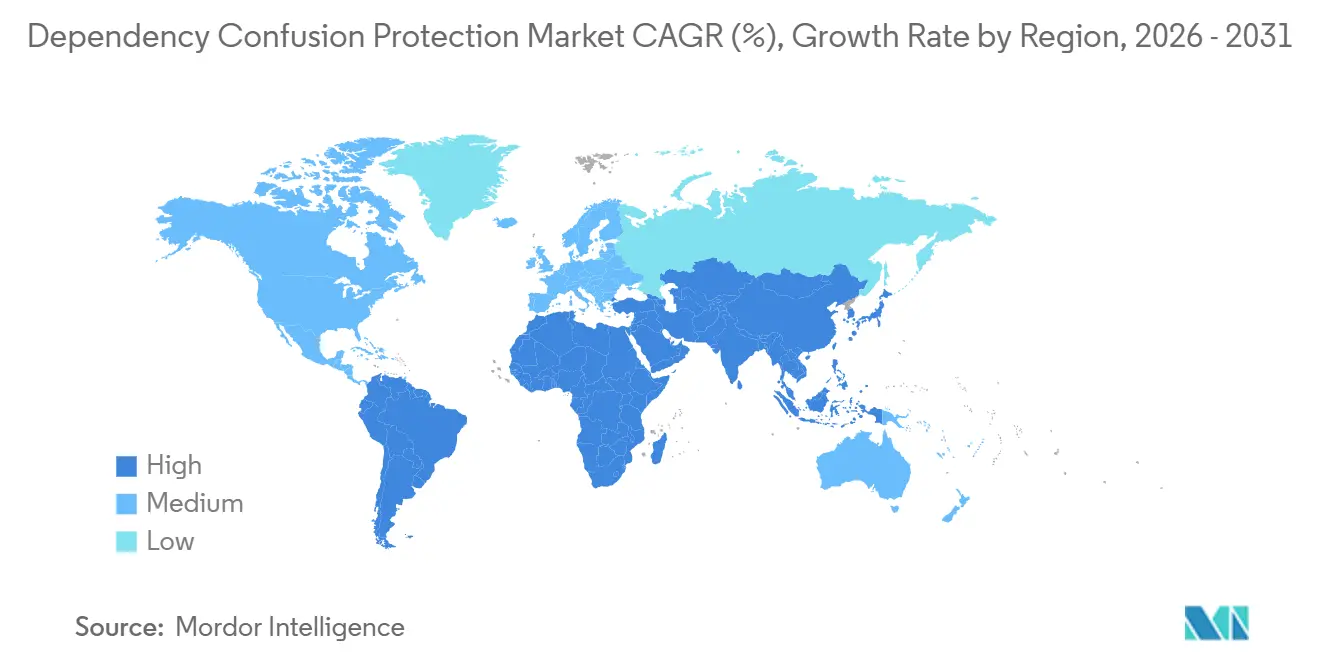
A América do Norte detinha 38,56% de participação regional em 2025, apoiada por redes de contratantes federais, grandes organizações de tecnologia e programas maduros de DevSecOps. A Ordem Executiva 14144 fortaleceu a demanda por transparência de fornecedores nas aquisições federais, enquanto o Canadá está expandindo a adoção em serviços financeiros e telecomunicações. A Europa detinha a segunda maior posição geográfica, liderada pela Alemanha, pelo Reino Unido e pela França. O Regulamento de Resiliência Cibernética está incentivando investimentos em SBOMs antes do prazo de requisito completo de dezembro de 2027.[3]Comissão Europeia, "Regulamento de Resiliência Cibernética," Comissão Europeia, digital-strategy.ec.europa.eu As organizações estão fortalecendo a transparência da cadeia de fornecimento de software e as capacidades de gerenciamento de vulnerabilidades para atender aos requisitos dos regulamentos.
A Ásia-Pacífico está projetada para crescer a um CAGR de 24,05% de 2026 a 2031, a taxa regional mais rápida. A Índia se beneficia de seu papel como hub de entrega de serviços de software, onde os contratos com clientes incluem cada vez mais atestados de fornecedores e requisitos de gerenciamento de dependências. A China está desenvolvendo estruturas de governança de código aberto como parte de sua estratégia mais ampla de segurança da cadeia de fornecimento de software. Japão, Coreia do Sul e Austrália também estão fortalecendo a visibilidade em dispositivos conectados, software embarcado e desenvolvimento nativo em nuvem. O mercado de Proteção contra Confusão de Dependências tem espaço para crescer, onde os compradores regionais adotam tanto a entrega em nuvem quanto uma governança mais rigorosa de fornecedores.
A América do Sul está se desenvolvendo a partir de uma base menor, com Brasil e Argentina apoiados pelo crescimento em fintech e microsserviços. O Oriente Médio e a África permanecem em um estágio anterior de adoção, com os Emirados Árabes Unidos e a Arábia Saudita como principais centros de demanda. A transformação digital governamental e os requisitos de aquisição estão aumentando o interesse em transparência da cadeia de fornecimento de software nessas regiões. África do Sul, Nigéria e Egito lideram na adoção, com clientes multinacionais aplicando requisitos de segurança a parceiros de desenvolvimento locais. A entrega em nuvem gerenciada pelo fornecedor é preferida onde a capacidade interna de DevSecOps permanece limitada, favorecendo plataformas que oferecem integração orientada por políticas com integração local limitada.

Cenário Competitivo
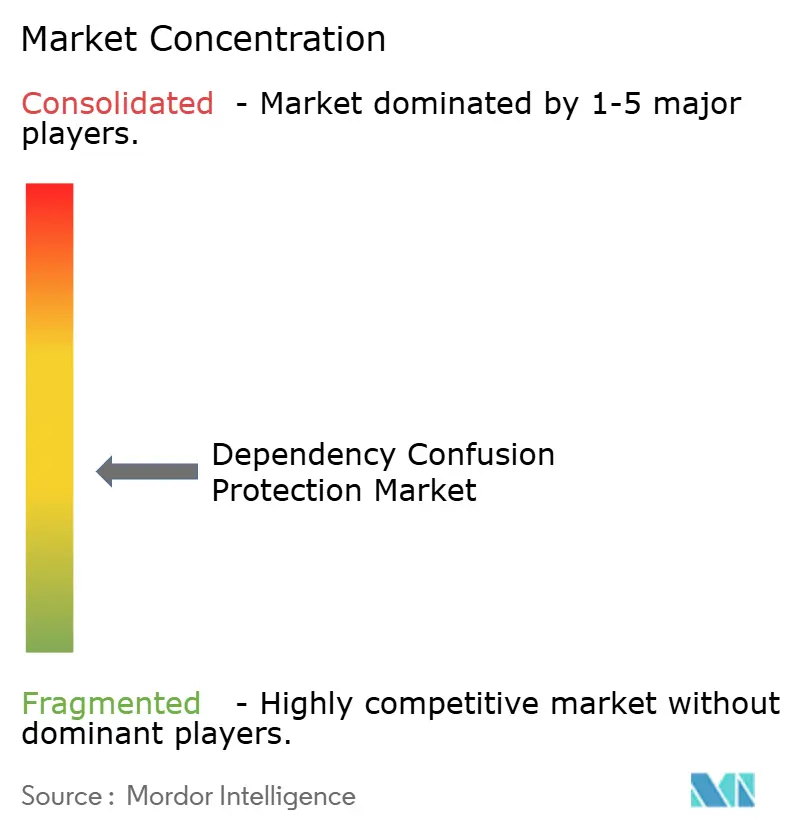
O mercado de Proteção contra Confusão de Dependências é moderadamente fragmentado entre fornecedores especializados, plataformas de segurança amplas e provedores de infraestrutura para desenvolvedores, oferecendo aos compradores várias opções de plataforma e solução pontual. Os provedores especializados incluem Sonatype, Snyk, JFrog, Socket, Endor Labs, Phylum e Chainguard, enquanto Palo Alto Networks e Checkmarx competem por meio de plataformas mais amplas. GitHub, GitLab e Amazon Web Services fornecem infraestrutura para desenvolvedores que alcança muitas equipes de desenvolvimento. Os compradores preferem cada vez mais produtos que integrem criação de SBOM, verificação de namespace, detecção de pacotes e controles de bloqueio em um único modelo de dados de dependências. Essa preferência pressiona as soluções pontuais que não conseguem conectar descoberta, prevenção e resposta.
A Socket avalia scripts de instalação, chamadas de rede e padrões de ofuscação como parte de sua análise de pacotes, uma capacidade relevante para o mercado de Proteção contra Confusão de Dependências. A empresa declarou que essa abordagem bloqueia mais de 10.000 ataques à cadeia de fornecimento por semana em 1,5 milhão de repositórios. A Endor Labs enfatizou a análise de alcançabilidade após sua aquisição da Coana, que, segundo ela, reduziu os falsos positivos em 50-80%. A JFrog introduziu a Remediação Zero-Touch em setembro de 2026 para automatizar a seleção de remediação, a aplicação no pipeline e o atestado criptográfico. Esses movimentos concentram a competição em detecção mais robusta, menor atrito para os desenvolvedores e remediação mais automatizada.
Os agentes de codificação de inteligência artificial criam um novo ponto de controle para o mercado de Proteção contra Confusão de Dependências porque podem instalar pacotes sem revisão humana direta. A JFrog adicionou a Resolução de Pacotes por Agente, e a Snyk introduziu a Segurança de Desenvolvimento Agêntico Evo para estender a governança aos fluxos de trabalho de agentes.[4]Snyk Limited, "Snyk Lança Segurança de Desenvolvimento Agêntico Evo," Snyk, snyk.io A Endor Labs relatou ocupação indevida de namespace em torno de artefatos de modelos do Hugging Face, enquanto Phylum, OX Security, Legit Security e FOSSA competem em detecção de malware, postura de pipeline e inteligência de licenças. As aquisições da Socket da Coana e da Secure Annex mostram como os provedores estão ampliando a cobertura para extensões de navegador, plugins de editor de código, servidores MCP e gerenciadores de pacotes.
Líderes do Setor de Proteção contra Confusão de Dependências
-
Microsoft Corporation
-
Google LLC
-
Amazon Web Services, Inc.
-
Palo Alto Networks, Inc.
-
Sonatype, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Setembro de 2026: A JFrog introduziu a Remediação Zero-Touch no swampUP 2026 em Nova York, automatizando a seleção de correção de vulnerabilidades, a aplicação no pipeline e o atestado criptográfico por meio do AppTrust para aproximadamente 6.600 clientes empresariais em todo o mundo. O lançamento expandiu o papel da JFrog de governança de artefatos para remediação automatizada de ponta a ponta da cadeia de fornecimento, apoiado por um ecossistema de parceiros de correção, incluindo Chainguard, Broadcom, Lightwell, uma iniciativa conjunta da Red Hat e IBM, Seal Security e TuxCare.
- Agosto de 2026: A Sonatype anunciou o Agent P e os Eventos de Segurança como novas capacidades para o Sonatype Guide, automatizando a manutenção de dependências em fluxos de trabalho liderados por humanos e assistidos por inteligência artificial, enquanto fornece visibilidade em tempo real sobre incidentes de pacotes maliciosos. A pesquisa acompanhante do Sonatype Research Labs constatou que a criação de aplicativos empresariais havia acelerado quase 5 vezes na era da inteligência artificial, com aplicativos carregando mais de 4 vezes mais vulnerabilidades críticas e de alta gravidade.
- Agosto de 2026: A Snyk lançou a Segurança Ofensiva Contínua Evo como um produto geralmente disponível, oferecendo testes de penetração autônomos e com inteligência artificial e red teaming agêntico que atacam continuamente os aplicativos à medida que evoluem e retornam prova validada de vulnerabilidades exploráveis.
- Julho de 2026: A Checkmarx anunciou o Checkmarx Fusion, uma arquitetura de verificação híbrida que combina os mecanismos proprietários de segurança de aplicações da Checkmarx com os modelos Claude Frontier da Anthropic para detecção de vulnerabilidades em todas as linguagens, bases de código e estágios do ciclo de vida de desenvolvimento de software. O produto entrou em acesso antecipado como parte da plataforma Checkmarx One.


Escopo do Relatório Global do Mercado de Proteção contra Confusão de Dependências
A Proteção contra Confusão de Dependências refere-se a plataformas de software e serviços associados que identificam, previnem, monitoram e mitigam ataques de confusão de dependências em pipelines de desenvolvimento de software, gerenciadores de pacotes, repositórios de código, ambientes de CI/CD e cadeias de fornecimento de software. Essas soluções ajudam as organizações a verificar a autenticidade de pacotes, bloquear pacotes maliciosos, proteger dependências de código aberto, fornecer inteligência de Lista de Materiais de Software (SBOM) e aplicar governança de repositório para reduzir o risco na cadeia de fornecimento de software.
O Relatório do Mercado de Proteção contra Confusão de Dependências é Segmentado por Oferta (Software e Serviços), Capacidade de Proteção (Verificação de Pacotes e Namespaces, Detecção e Análise de Pacotes Maliciosos, Firewall de Repositório e Bloqueio de Pacotes, Inteligência de Dependências e SBOM e Outras Capacidades de Proteção), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical do Setor (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Tecnologia da Informação e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros [BFSI] e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Verificação de Pacotes e Namespaces |
| Detecção e Análise de Pacotes Maliciosos |
| Firewall de Repositório e Bloqueio de Pacotes |
| Inteligência de Dependências e SBOM |
| Outras Capacidades de Proteção |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Tecnologia da Informação e Telecomunicações |
| Mídia e Entretenimento |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Oferta | Software | ||
| Serviços | |||
| Por Capacidade de Proteção | Verificação de Pacotes e Namespaces | ||
| Detecção e Análise de Pacotes Maliciosos | |||
| Firewall de Repositório e Bloqueio de Pacotes | |||
| Inteligência de Dependências e SBOM | |||
| Outras Capacidades de Proteção | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho da Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Vertical do Setor | Governo e Administração Pública | ||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Tecnologia da Informação e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais do Setor | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de Proteção contra Confusão de Dependências?
O mercado de Proteção contra Confusão de Dependências era de 50,19 milhões de USD em 2026 e está previsto para atingir 140,99 milhões de USD até 2031, a um CAGR de 22,95%. A estimativa reflete a demanda por verificação de pacotes mais robusta, visibilidade de dependências e controles de pipeline de compilação.
Por que as organizações precisam de proteção contra confusão de dependências?
As organizações precisam de controles do mercado de Proteção contra Confusão de Dependências para evitar que pacotes públicos sejam resolvidos no lugar de pacotes privados pretendidos durante as compilações de software. O mercado de Proteção contra Confusão de Dependências também aborda fraquezas em namespaces internos, ordem de repositório e configurações de escopo.
Qual capacidade de proteção está crescendo mais rapidamente?
A Verificação de Pacotes e Namespaces está projetada para crescer a um CAGR de 24,36% de 2026 a 2031. Essa capacidade do mercado de Proteção contra Confusão de Dependências aborda a ambiguidade de namespace antes que um pacote malicioso entre em um fluxo de trabalho de compilação. Ela oferece ao mercado de Proteção contra Confusão de Dependências um controle preventivo em vez de uma resposta limitada à remediação posterior.
Qual modelo de implantação é mais amplamente utilizado?
A implantação em nuvem detinha 51,13% de participação em 2025 porque os ambientes de CI/CD em nuvem requerem recuperação frequente de dependências e atualizações de políticas. O mercado de Proteção contra Confusão de Dependências utiliza a entrega em nuvem para distribuir controles atualizados entre as equipes sem requisitos de manutenção local.
Quais organizações estão aumentando a adoção mais rapidamente?
As pequenas e médias empresas estão projetadas para crescer a um CAGR de 25,02% até 2031 à medida que as ferramentas de CI/CD hospedadas ampliam o acesso. O mercado de Proteção contra Confusão de Dependências é relevante para esses compradores porque frequentemente precisam de integração direta e configurações de política gerenciadas.
Qual região est se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para crescer a um CAGR de 24,05% até 2031, apoiada pela atividade de entrega de software e necessidades de governança de fornecedores. O mercado de Proteção contra Confusão de Dependências é apoiado por contratos com clientes que incluem atestado de fornecedores e requisitos de gerenciamento de dependências.
Página atualizada pela última vez em:



