
Taille et part du marché de la protection contre la confusion de dépendances
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 50.19 Millions de dollars américains |
| Taille du Marché (2031) | 140.99 Millions de dollars américains |
| Taux de croissance (2026 - 2031) | 22.95 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la protection contre la confusion de dépendances par Mordor Intelligence
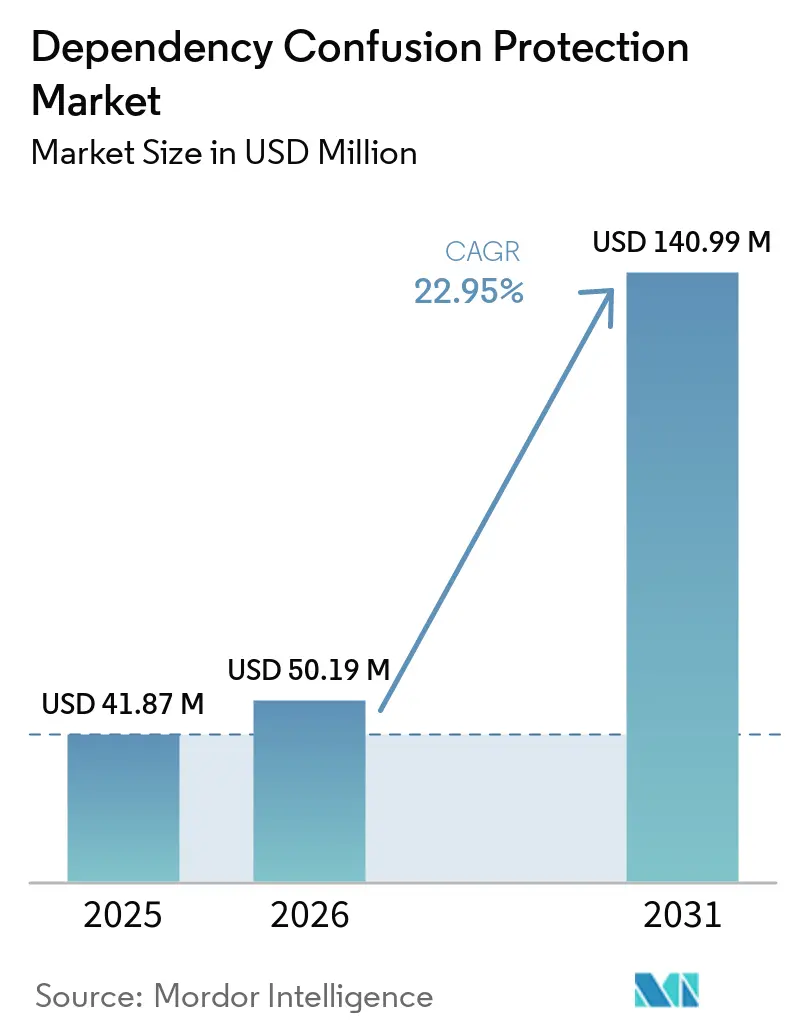
La taille du marché de la protection contre la confusion de dépendances est projetée à 41,87 millions USD en 2025, 50,19 millions USD en 2026, et devrait atteindre 140,99 millions USD d'ici 2031, avec un CAGR de 22,95 % de 2026 à 2031. Les exigences réglementaires relatives aux nomenclatures logicielles font de la visibilité des dépendances une exigence d'approvisionnement plus courante pour les fournisseurs de logiciels. L'utilisation croissante de composants open source augmente également le nombre de noms de packages, de dépôts et de chemins de compilation que les équipes de sécurité doivent gérer. Le développement natif en nuage a facilité l'intégration des outils de protection dans les flux de compilation et de déploiement habituels. Les acheteurs recherchent de plus en plus des produits qui combinent la vérification des packages, la détection de code malveillant et l'application des politiques, plutôt que de s'appuyer sur des outils distincts. La concurrence dépendra de la capacité des fournisseurs à réduire les perturbations pour les développeurs tout en étendant les contrôles au développement logiciel assisté par l'IA.
Points clés du rapport
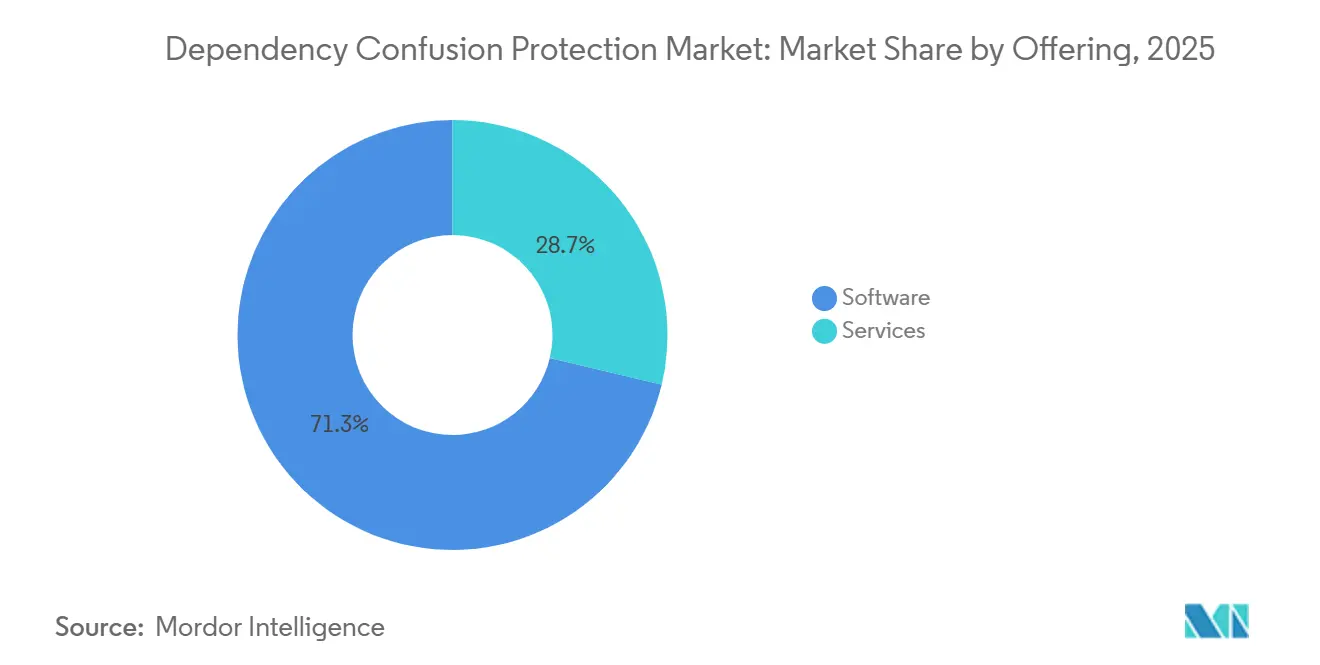
- Par offre, les logiciels détenaient 71,29 % de la part du marché de la protection contre la confusion de dépendances en 2025, tandis que les services devraient se développer à un CAGR de 25,30 % jusqu'en 2031.
- Par capacité de protection, l'intelligence des dépendances et des SBOM détenait 37,16 % de la part du marché de la protection contre la confusion de dépendances en 2025, tandis que la vérification des packages et des espaces de noms devrait se développer à un CAGR de 24,36 % jusqu'en 2031.
- Par mode de déploiement, le nuage détenait 51,13 % de la part du marché de la protection contre la confusion de dépendances en 2025, tandis que le déploiement hybride devrait se développer à un CAGR de 24,77 % jusqu'en 2031.
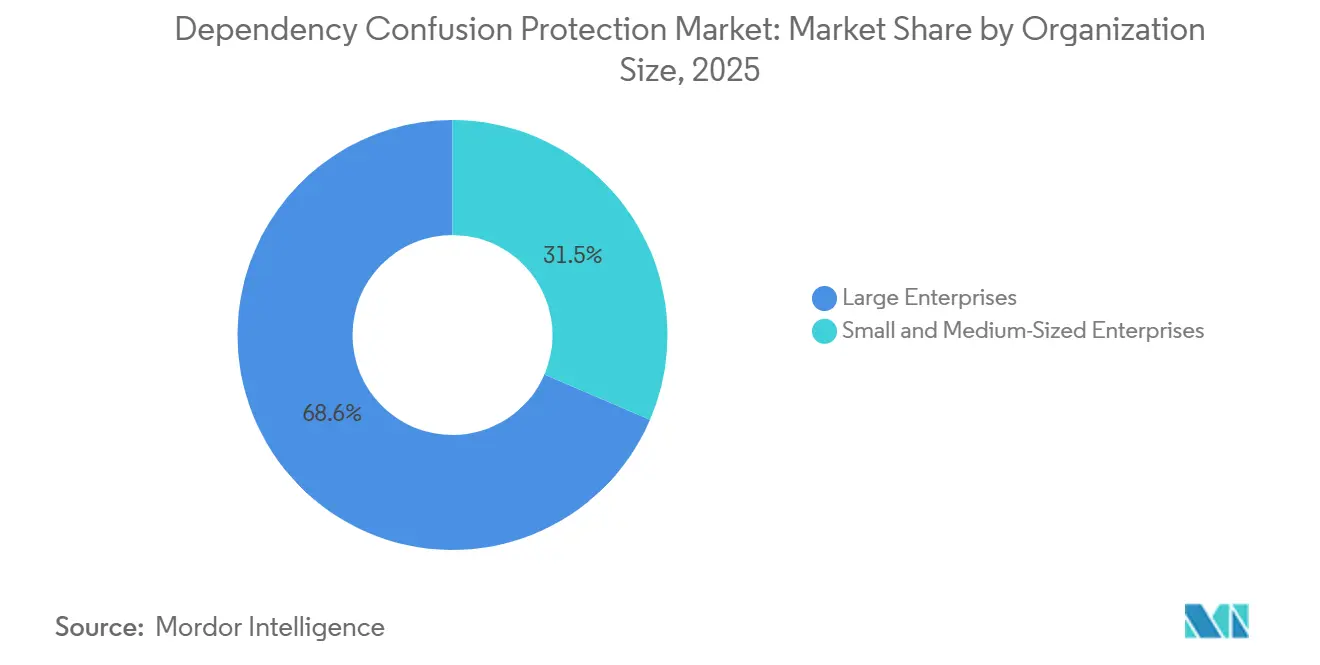
- Par taille d'organisation, les grandes entreprises détenaient 68,55 % de la part du marché de la protection contre la confusion de dépendances en 2025, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 25,02 % jusqu'en 2031.
- Par secteur vertical, les technologies de l'information et les télécommunications détenaient 28,44 % de la part du marché de la protection contre la confusion de dépendances en 2025, tandis que le commerce de détail et le commerce électronique devraient se développer à un CAGR de 23,78 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 38,56 % du marché de la protection contre la confusion de dépendances en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 24,05 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché de la protection contre la confusion de dépendances
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Volume croissant de dépendances open source | +5.5% | Mondial | Court terme (≤ 2 ans) |
| Contrôles obligatoires des SBOM et de la chaîne d'approvisionnement logicielle | +4.5% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Croissance des campagnes de packages malveillants | +4.0% | Mondial | Court terme (≤ 2 ans) |
| Expansion des pipelines CI/CD natifs en nuage | +3.2% | Cœur Asie-Pacifique, extension vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Agents de codage IA augmentant la vélocité d'installation des packages | +2.7% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Angles morts des chemins de registre et des espaces de noms dans les compilations polyglottes | +1.9% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Volume croissant de dépendances open source
Le total des téléchargements sur Maven Central, PyPI, npm et NuGet a atteint 9,8 trillions en 2025, soit une augmentation de 67 % d'une année sur l'autre. npm a enregistré 7,97 trillions de téléchargements en 2025, soit une augmentation annuelle de 65,43 % qui a dépassé le trafic Maven. Ces volumes élargissent les graphes de dépendances que les équipes de développement doivent inspecter avant chaque version. Les exécuteurs de compilation éphémères récupèrent à plusieurs reprises des arbres de dépendances complets, ce qui augmente l'exposition lorsque la priorité des dépôts n'est pas claire. Les nouveaux packages entrant dans les chaînes d'approvisionnement ont augmenté de 67 % en 2025, tandis que seulement 40 % des organisations disposaient d'outils de détection de packages malveillants déployés. Le marché de la protection contre la confusion de dépendances favorise donc les contrôles automatisés qui appliquent des règles de registre cohérentes à l'ensemble des projets et des groupes de développement.
Contrôles obligatoires des SBOM et de la chaîne d'approvisionnement logicielle
Le décret exécutif 14144, signé en janvier 2025, exige que les agences fédérales obtiennent des SBOM lisibles par machine auprès des fournisseurs de logiciels. Le décret étend également les attentes en matière de chaîne d'approvisionnement aux relations d'approvisionnement impliquant des fournisseurs de logiciels du secteur privé. La loi européenne sur la résilience cybernétique exige des fabricants qu'ils maintiennent des SBOM lisibles par machine pour les produits pertinents comportant des éléments numériques. Ses obligations de signalement pour les vulnérabilités activement exploitées s'appliquaient à partir de septembre 2026. Les travaux relatifs aux SBOM exposent souvent des lacunes dans les inventaires d'espaces de noms privés qui n'étaient pas visibles lors du développement ordinaire. Cela lie les dépenses de conformité à la demande pour le marché de la protection contre la confusion de dépendances, en particulier lorsque des attestations de fournisseurs sont requises dans le cadre de plusieurs contrats.
Croissance des campagnes de packages malveillants
ReversingLabs a enregistré une augmentation de 73 % des détections de packages open source malveillants en 2025. L'activité npm a plus que doublé, représentant près de 90 % des logiciels malveillants open source détectés. Le ver Shai-Hulud a compromis plus de 1 000 packages npm en septembre 2025. Endor Labs a constaté que les prises de contrôle de comptes npm ont été multipliées par 12 en 2025, et que 38,4 % des packages concernés avaient plus de 1 000 téléchargements mensuels. Ces attaques rendent la vérification comportementale des packages pertinente même lorsque les organisations ont corrigé leurs paramètres d'espace de noms. Le marché de la protection contre la confusion de dépendances s'élargit par conséquent vers des défenses plus larges contre les logiciels malveillants dans la chaîne d'approvisionnement, destinées aux packages publics et privés.
Expansion des pipelines CI/CD natifs en nuage
Les pipelines natifs en nuage extraient généralement les dépendances des registres publics, à moins que les équipes ne définissent soigneusement les sources et les portées privées. Cela présente un risque lorsqu'un nom de package interne est également disponible dans un registre public. Les exécuteurs éphémères répètent le processus de résolution à chaque compilation, permettant à une faiblesse de configuration d'affecter de nombreuses versions. Une application principale correctement sécurisée peut encore laisser des services hérités ou du code acquis exposés. La création d'applications d'entreprise a été accélérée de près de 5 fois à l'ère de l'IA, et les applications modernes comportent plus de 4 fois plus de vulnérabilités critiques et de haute sévérité. Le marché de la protection contre la confusion de dépendances en bénéficie, car les organisations ont besoin de révisions continues des pipelines plutôt que d'un travail de configuration ponctuel sur l'ensemble de leurs portefeuilles d'applications.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité d'intégration entre les gestionnaires de packages et les dépôts | -3.0% | Mondial | Moyen terme (2-4 ans) |
| Pénurie de spécialistes en sécurité des applications et en DevSecOps | -2.5% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Friction pour les développeurs due aux politiques de blocage et de mise en quarantaine | -1.8% | Mondial | Court terme (≤ 2 ans) |
| Fausse confiance due à des inventaires d'espaces de noms privés incomplets | -1.5% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration entre les gestionnaires de packages et les dépôts
Les contrôles des dépendances nécessitent une configuration distincte pour npm, pip, Maven, NuGet, les modules Go et Cargo. La même organisation peut exploiter plusieurs de ces écosystèmes sur des centaines de pipelines. Chaque environnement a besoin de ses propres règles pour la priorité des dépôts, la réservation des espaces de noms et l'épinglage des portées. Les services hérités et les bases de code acquises peuvent rester en dehors des normes de sécurité définies de manière centralisée. Cela allonge le travail de preuve de concept, car les acheteurs ont besoin de preuves que les protections fonctionnent sur l'ensemble de leur pile de développement. La complexité peut ralentir le déploiement sur le marché de la protection contre la confusion de dépendances jusqu'à ce que les fournisseurs offrent un support natif plus large pour ces gestionnaires de packages.
Pénurie de spécialistes en sécurité des applications et en DevSecOps
Une pénurie de talents en sécurité des applications limite la profondeur et le rythme du déploiement des programmes de protection. CyberSeek a enregistré 514 359 offres d'emploi en cybersécurité aux États-Unis au cours des 12 mois précédant juin 2025. Son ratio offre-demande de 74 % indiquait que les travailleurs disponibles ne pourvoyaient pas tous les postes ouverts. Fortinet a estimé une pénurie mondiale de plus de 4,7 millions de professionnels de la cybersécurité en 2025.[1]Fortinet, "Rapport 2025 sur le déficit de compétences en cybersécurité," Fortinet, fortinet.com Les organisations sans spécialistes s'appuient souvent sur des politiques gérées par les fournisseurs qui peuvent ne pas correspondre à leur structure d'espace de noms privé. Des règles de blocage mal calibrées peuvent créer des faux positifs et affaiblir le soutien des développeurs au marché de la protection contre la confusion de dépendances parmi les équipes moins expérimentées.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les outils logiciels maintiennent les revenus tandis que les services croissent avec les besoins opérationnels
Les logiciels détenaient 71,29 % de la part du marché de la protection contre la confusion de dépendances en 2025, soutenus par des outils qui s'intègrent aux gestionnaires de packages et aux flux CI/CD. Ces produits permettent aux équipes d'analyser et de gérer les dépendances sans modifier les interfaces de développement déjà utilisées pour les compilations, les tests et le déploiement. Les outils intégrés génèrent également des données télémétriques sur les dépendances pour soutenir les renouvellements de licences récurrents à mesure que les portefeuilles d'applications et les graphes de dépendances s'élargissent. Les entreprises apprécient ce modèle car des politiques gérées de manière centralisée peuvent être appliquées à plusieurs applications tout en conservant les flux de développement locaux. Le secteur de la protection contre la confusion de dépendances est donc ancré par des plateformes logicielles qui intègrent les contrôles directement dans les processus de compilation quotidiens.
Les services devraient croître à un CAGR de 25,30 % de 2026 à 2031, le taux le plus élevé dans cette segmentation. Les organisations utilisent ces engagements pour cataloguer les noms de packages internes dans plusieurs écosystèmes, identifier les espaces de noms publics exposés et établir une propriété documentée pour les travaux correctifs. Les prestataires aident également les équipes à affiner les politiques, à établir des règles d'application et à connecter la surveillance aux dépôts qui peuvent avoir été configurés séparément. Les prestataires de services de sécurité gérés intègrent l'analyse des dépendances dans des arrangements de surveillance plus larges de la chaîne d'approvisionnement logicielle, y compris des révisions continues à mesure que les applications et les flux de travail évoluent. Les agents de codage IA ajoutent une activité d'installation de packages que de nombreuses équipes ne peuvent pas gérer de manière indépendante, ce qui maintient le besoin de support spécialisé.


Par capacité de protection : l'intelligence SBOM est en tête tandis que la vérification des espaces de noms croît le plus rapidement
L'intelligence des dépendances et des SBOM détenait 37,16 % de la part du marché de la protection contre la confusion de dépendances en 2025. Les organisations utilisent des inventaires lisibles par machine pour identifier les composants, clarifier les relations entre les dépendances directes et indirectes, et établir une base pour la remédiation ultérieure. Cette capacité est devenue plus importante à mesure que les exigences d'approvisionnement et réglementaires demandent des enregistrements de dépendances plus clairs de la part des fournisseurs de logiciels. Elle aide également les équipes à comprendre quels noms de packages internes nécessitent une protection dans les registres privés et publics au sein de leur parc logiciel existant. La visibilité qui en résulte soutient les décisions de priorité avant que les équipes de sécurité n'appliquent des contrôles de résolution spécifiques et vérifient si ces contrôles restent efficaces.
La vérification des packages et des espaces de noms devrait croître à un CAGR de 24,36 % jusqu'en 2031. L'épinglage des portées et les règles d'espace de noms traitent l'ambiguïté de configuration qui permet les attaques par confusion de dépendances avant qu'un package malveillant ne soit résolu. La détection et l'analyse de packages malveillants gagnent également en attention à mesure que les prises de contrôle de comptes et les téléchargements nuisibles augmentent dans les registres couramment utilisés. Les fournisseurs bénéficient lorsqu'un seul graphe de dépendances peut prendre en charge la génération de SBOM, la détection d'occupation d'espace de noms et l'application de l'ordre de résolution.[2]Socket Supply Inc., "Socket lève 60 millions USD en Série C à une valorisation de 1 milliard USD menée par Thrive Capital," Socket, socket.dev Le pare-feu de dépôt et le blocage de packages empêchent les packages suspects d'entrer dans l'environnement de compilation lors de l'installation, offrant un contrôle avant les activités ultérieures d'analyse et de remédiation.
Par mode de déploiement : le nuage maintient la position la plus importante tandis que l'utilisation hybride s'étend
Le déploiement en nuage détenait une part de 51,13 % en 2025, la position la plus importante dans cette segmentation de déploiement. Les environnements en nuage contiennent de nombreuses charges de travail CI/CD qui téléchargent à plusieurs reprises des arbres de dépendances complets lors de chaque cycle de compilation et de déploiement. La livraison en mode logiciel en tant que service permet également des mises à jour de politiques et de signatures sans que les équipes aient à gérer la maintenance de l'infrastructure locale. Ce modèle convient aux équipes distribuées cherchant une mise en œuvre rapide sur des applications qui sont publiées régulièrement et utilisent plusieurs écosystèmes de packages publics. L'adoption du nuage reflète le mouvement plus large des travaux de compilation, de test et de déploiement vers des environnements de développement gérés.
Le déploiement hybride devrait croître à un CAGR de 24,77 % de 2026 à 2031. Les grandes organisations conservent souvent des dépôts d'artefacts sur site tout en ajoutant des contrôles d'analyse et de politique natifs en nuage aux points pertinents du pipeline. Cette disposition préserve les investissements existants dans Artifactory ou Nexus Repository tout en permettant des capacités de détection plus récentes pouvant être mises à jour via des services en nuage. Un dépôt local gouverné peut rester la source de binaires approuvés, tandis que les services en nuage inspectent les packages entrants et alertent les équipes de sécurité en cas d'anomalies. Les conceptions hybrides sont également pertinentes lorsque les exigences de résidence des données favorisent le stockage local des artefacts et la modernisation progressive de l'infrastructure.
Par taille d'organisation : les grandes entreprises dominent les revenus tandis que les PME accélèrent leur adoption
Les grandes entreprises détenaient une part de 68,55 % en 2025, reflétant leurs programmes DevSecOps établis, leurs parcs logiciels complexes et leurs exigences de conformité liées aux marchés publics fédéraux. Ces acheteurs ont souvent besoin d'une application multi-écosystèmes, de la génération de SBOM et de contrôles de la chaîne d'approvisionnement qui fonctionnent de manière cohérente au sein d'une seule plateforme. Leurs profils de dépendances étendus rendent précieuse la gestion centralisée des politiques, car différentes équipes peuvent utiliser différents langages, dépôts et méthodes de déploiement. Les examens d'approvisionnement favorisent également les fournisseurs capables de démontrer un support sur les systèmes matures et hérités plutôt que sur des environnements de développement isolés. L'activité de renouvellement et d'expansion fournit une base de revenus stable pour les prestataires établis desservant ce groupe.
Les petites et moyennes entreprises devraient croître à un CAGR de 25,02 % jusqu'en 2031. Les outils CI/CD hébergés et les gestionnaires d'artefacts donnent aux équipes plus petites accès à des environnements de compilation conteneurisés sans les dépenses d'infrastructure autrefois requises pour la gestion de dépôts privés. Ces équipes sont moins susceptibles d'employer des spécialistes dédiés à la sécurité des applications, ce qui accroît l'importance d'étapes de déploiement claires et de paramètres de politique utilisables par défaut. Un intégration simple peut donc avoir plus de poids que l'étendue des fonctionnalités pour les petits acheteurs lors de la sélection d'une plateforme de protection. Socket a signalé une croissance de 7 500 à plus de 27 000 organisations protégées après sa Série B d'octobre 2024.
Par secteur vertical : les technologies de l'information et les télécommunications sont en tête tandis que le commerce de détail et le commerce électronique croissent le plus rapidement
Les technologies de l'information et les télécommunications détenaient une part de 28,44 % en 2025, soutenues par des architectures de microservices étendues et l'utilisation fréquente de plusieurs écosystèmes de packages. Le secteur exploite des piles logicielles complexes qui combinent des langages, des frameworks, des services internes et des bibliothèques maintenues en externe. Son adoption antérieure des pratiques DevSecOps a soutenu l'adoption précoce des contrôles de la chaîne d'approvisionnement logicielle dans les processus de développement et de production. Les services bancaires, financiers et d'assurance suivent, car les exigences d'audit font des dépendances non résolues une préoccupation matérielle pour les programmes de modernisation. Les soins de santé, le gouvernement, l'énergie et les services publics font également l'objet d'un contrôle croissant des fournisseurs de logiciels et des composants soutenant les opérations critiques.
Le commerce de détail et le commerce électronique devraient croître à un CAGR de 23,78 % jusqu'en 2031. Les plateformes de commerce numérique dépendent de plus en plus de services pilotés par les événements pour la gestion des commandes, les recommandations, les paiements et les expériences orientées client. Ces systèmes utilisent souvent les écosystèmes JavaScript et Python, qui ont connu des niveaux élevés d'activité de packages malveillants. La fabrication, le transport et la logistique étendent également la protection aux environnements opérationnels basés sur des logiciels qui n'étaient pas initialement gérés par des contrôles de la chaîne d'approvisionnement. Les attaquants ciblent les packages largement utilisés pour amplifier leur effet sur plusieurs types d'organisations.
Analyse géographique
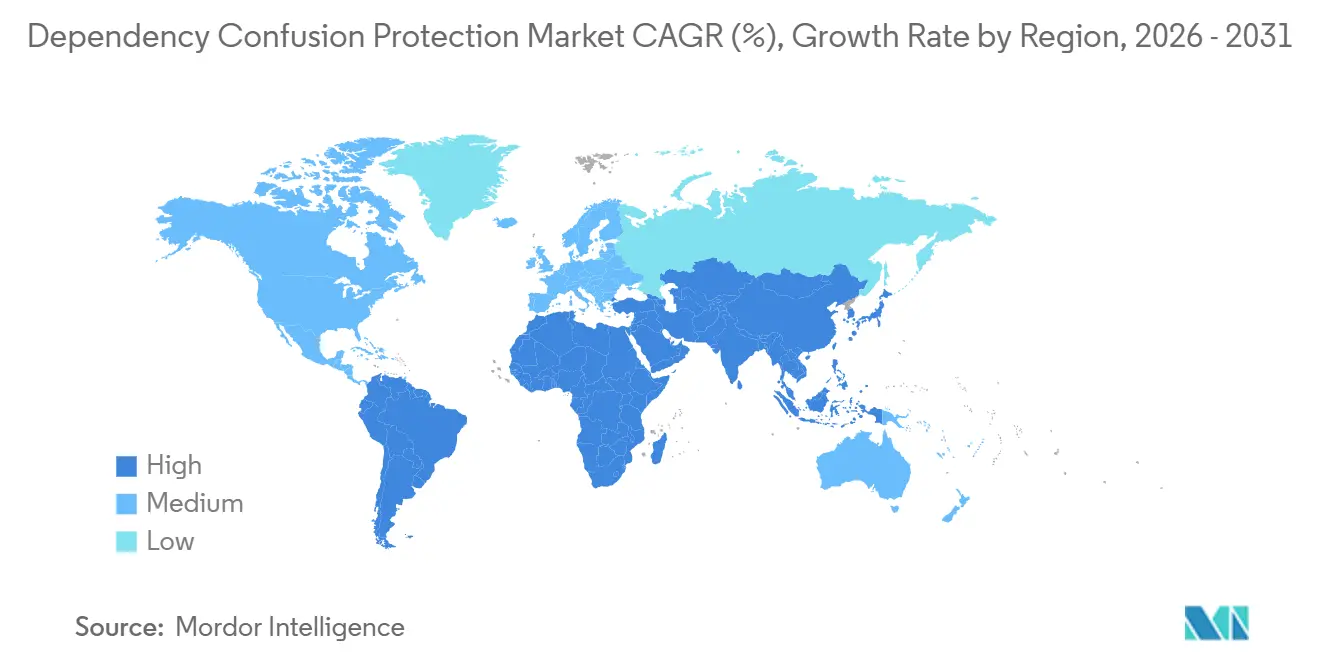
L'Amérique du Nord détenait une part régionale de 38,56 % en 2025, soutenue par les réseaux de contractants fédéraux, les grandes organisations technologiques et les programmes DevSecOps matures. Le décret exécutif 14144 a renforcé la demande de transparence des fournisseurs dans les marchés publics fédéraux, tandis que le Canada élargit son adoption dans les services financiers et les télécommunications. L'Europe occupait la deuxième position géographique, menée par l'Allemagne, le Royaume-Uni et la France. La loi sur la résilience cybernétique encourage les investissements dans les SBOM avant son échéance d'exigences complètes de décembre 2027.[3]Commission européenne, "Loi sur la résilience cybernétique," Commission européenne, digital-strategy.ec.europa.eu Les organisations renforcent la transparence de la chaîne d'approvisionnement logicielle et les capacités de gestion des vulnérabilités pour répondre aux exigences des réglementations.
L'Asie-Pacifique devrait croître à un CAGR de 24,05 % de 2026 à 2031, le taux régional le plus rapide. L'Inde bénéficie de son rôle de plaque tournante pour la prestation de services logiciels, où les contrats clients incluent de plus en plus des attestations de fournisseurs et des exigences de gestion des dépendances. La Chine développe des cadres de gouvernance open source dans le cadre de sa stratégie plus large de sécurité de la chaîne d'approvisionnement logicielle. Le Japon, la Corée du Sud et l'Australie renforcent également la visibilité sur les appareils connectés, les logiciels embarqués et le développement natif en nuage. Le marché de la protection contre la confusion de dépendances a de la marge pour croître, là où les acheteurs régionaux adoptent à la fois la livraison en nuage et une gouvernance plus forte des fournisseurs.
L'Amérique du Sud se développe à partir d'une base plus faible, avec le Brésil et l'Argentine soutenus par la croissance du fintech et des microservices. Le Moyen-Orient et l'Afrique restent à un stade d'adoption plus précoce, avec les Émirats arabes unis et l'Arabie saoudite comme principaux centres de demande. La transformation numérique gouvernementale et les exigences d'approvisionnement suscitent un intérêt croissant pour la transparence de la chaîne d'approvisionnement logicielle dans ces régions. L'Afrique du Sud, le Nigéria et l'Égypte sont en tête de l'adoption, avec des clients multinationaux appliquant des exigences de sécurité aux partenaires de développement locaux. La livraison en nuage gérée par les fournisseurs est préférée là où la capacité interne en DevSecOps reste limitée, favorisant les plateformes qui offrent une intégration guidée par des politiques avec une intégration sur site limitée.

Paysage concurrentiel
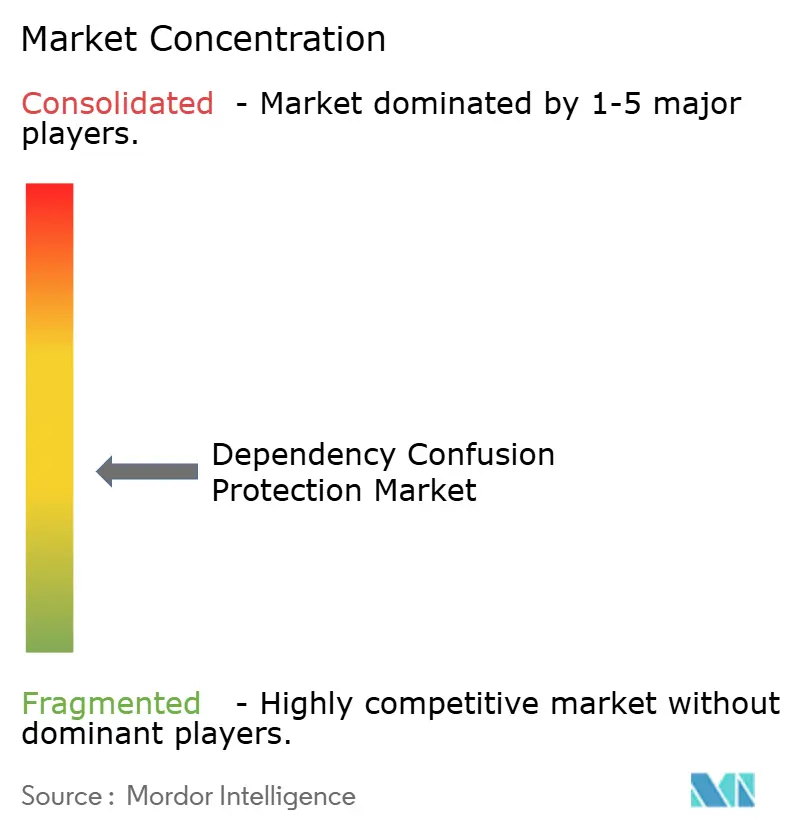
Le marché de la protection contre la confusion de dépendances est modérément fragmenté entre des fournisseurs spécialisés, de larges plateformes de sécurité et des fournisseurs d'infrastructure pour développeurs, offrant aux acheteurs plusieurs options de plateformes et de solutions ponctuelles. Les fournisseurs spécialisés comprennent Sonatype, Snyk, JFrog, Socket, Endor Labs, Phylum et Chainguard, tandis que Palo Alto Networks et Checkmarx sont en concurrence via des plateformes plus larges. GitHub, GitLab et Amazon Web Services fournissent une infrastructure pour développeurs qui atteint de nombreuses équipes de développement. Les acheteurs préfèrent de plus en plus les produits qui intègrent la création de SBOM, la vérification des espaces de noms, la détection de packages et les contrôles de blocage dans un seul modèle de données de dépendances. Cette préférence exerce une pression sur les solutions ponctuelles qui ne parviennent pas à connecter la découverte, la prévention et la réponse.
Socket évalue les scripts d'installation, les appels réseau et les modèles d'obscurcissement dans le cadre de son analyse de packages, une capacité pertinente pour le marché de la protection contre la confusion de dépendances. L'entreprise a déclaré que cette approche bloque plus de 10 000 attaques de la chaîne d'approvisionnement chaque semaine sur 1,5 million de dépôts. Endor Labs a mis l'accent sur l'analyse d'accessibilité à la suite de son acquisition de Coana, ce qui, selon elle, a réduit les faux positifs de 50 à 80 %. JFrog a introduit la remédiation sans intervention en septembre 2026 pour automatiser la sélection des correctifs, l'application dans le pipeline et l'attestation cryptographique. Ces évolutions concentrent la concurrence sur une détection plus robuste, une moindre friction pour les développeurs et une remédiation plus automatisée.
Les agents de codage IA créent un nouveau point de contrôle pour le marché de la protection contre la confusion de dépendances, car ils peuvent installer des packages sans examen humain direct. JFrog a ajouté la résolution de packages par agent, et Snyk a introduit Evo Agentic Development Security pour étendre la gouvernance aux flux de travail des agents.[4]Snyk Limited, "Snyk lance Evo Agentic Development Security," Snyk, snyk.io Endor Labs a signalé une occupation d'espace de noms autour des artefacts de modèles Hugging Face, tandis que Phylum, OX Security, Legit Security et FOSSA sont en concurrence sur la détection de logiciels malveillants, la posture des pipelines et l'intelligence des licences. Les acquisitions de Coana et Secure Annex par Socket montrent comment les fournisseurs élargissent leur couverture aux extensions de navigateur, aux plugins d'éditeurs de code, aux serveurs MCP et aux gestionnaires de packages.
Leaders du secteur de la protection contre la confusion de dépendances
Microsoft Corporation
Google LLC
Amazon Web Services, Inc.
Palo Alto Networks, Inc.
Sonatype, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Septembre 2026 : JFrog a introduit la remédiation sans intervention lors de swampUP 2026 à New York, automatisant la sélection des correctifs de vulnérabilités, l'application dans le pipeline et l'attestation cryptographique via AppTrust pour environ 6 600 clients entreprises dans le monde. Le lancement a élargi le rôle de JFrog, passant de la gouvernance des artefacts à la remédiation automatisée de bout en bout de la chaîne d'approvisionnement, soutenu par un écosystème de partenaires de correctifs, notamment Chainguard, Broadcom, Lightwell, une initiative conjointe Red Hat et IBM, Seal Security et TuxCare.
- Août 2026 : Sonatype a annoncé Agent P et Security Events comme nouvelles capacités pour Sonatype Guide, automatisant la maintenance des dépendances dans les flux de travail humains et assistés par l'IA tout en offrant une visibilité en temps réel sur les incidents liés aux packages malveillants. Les recherches accompagnatrices de Sonatype Research Labs ont révélé que la création d'applications d'entreprise avait été accélérée de près de 5 fois à l'ère de l'IA, avec des applications comportant plus de 4 fois plus de vulnérabilités critiques et de haute sévérité.
- Août 2026 : Snyk a lancé Evo Continuous Offensive Security en tant que produit généralement disponible, offrant des tests de pénétration autonomes et alimentés par l'IA ainsi qu'un red teaming par agent qui attaque continuellement les applications à mesure qu'elles évoluent et renvoie des preuves validées de vulnérabilités exploitables.
- Juillet 2026 : Checkmarx a annoncé Checkmarx Fusion, une architecture d'analyse hybride qui combine les moteurs AppSec propriétaires de Checkmarx avec les modèles Claude Frontier d'Anthropic pour la détection de vulnérabilités dans tous les langages, bases de code et étapes du cycle de vie du développement logiciel. Le produit est entré en accès anticipé dans le cadre de la plateforme Checkmarx One.


Portée du rapport mondial sur le marché de la protection contre la confusion de dépendances
La protection contre la confusion de dépendances désigne les plateformes logicielles et les services associés qui identifient, préviennent, surveillent et atténuent les attaques par confusion de dépendances dans les pipelines de développement logiciel, les gestionnaires de packages, les dépôts de code, les environnements CI/CD et les chaînes d'approvisionnement logicielles. Ces solutions aident les organisations à vérifier l'authenticité des packages, à bloquer les packages malveillants, à sécuriser les dépendances open source, à fournir une intelligence de nomenclature logicielle (SBOM) et à appliquer la gouvernance des dépôts pour réduire le risque lié à la chaîne d'approvisionnement logicielle.
Le rapport sur le marché de la protection contre la confusion de dépendances est segmenté par offre (logiciels et services), capacité de protection (vérification des packages et des espaces de noms, détection et analyse de packages malveillants, pare-feu de dépôt et blocage de packages, intelligence des dépendances et des SBOM, et autres capacités de protection), mode de déploiement (nuage, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur vertical (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, soins de santé et sciences de la vie, services bancaires, financiers et d'assurance [BFSI], et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Vérification des packages et des espaces de noms |
| Détection et analyse de packages malveillants |
| Pare-feu de dépôt et blocage de packages |
| Intelligence des dépendances et des SBOM |
| Autres capacités de protection |
| Nuage |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Soins de santé et sciences de la vie |
| Services bancaires, financiers et d'assurance (BFSI) |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par offre | Logiciels | ||
| Services | |||
| Par capacité de protection | Vérification des packages et des espaces de noms | ||
| Détection et analyse de packages malveillants | |||
| Pare-feu de dépôt et blocage de packages | |||
| Intelligence des dépendances et des SBOM | |||
| Autres capacités de protection | |||
| Par mode de déploiement | Nuage | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par secteur vertical | Gouvernement et administration publique | ||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Technologies de l'information et télécommunications | |||
| Médias et divertissement | |||
| Soins de santé et sciences de la vie | |||
| Services bancaires, financiers et d'assurance (BFSI) | |||
| Autres secteurs verticaux | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la protection contre la confusion de dépendances ?
Le marché de la protection contre la confusion de dépendances s'élevait à 50,19 millions USD en 2026 et devrait atteindre 140,99 millions USD d'ici 2031, à un CAGR de 22,95 %. L'estimation reflète la demande de vérification renforcée des packages, de visibilité des dépendances et de contrôles des pipelines de compilation.
Pourquoi les organisations ont-elles besoin d'une protection contre la confusion de dépendances ?
Les organisations ont besoin de contrôles du marché de la protection contre la confusion de dépendances pour empêcher les packages publics d'être résolus à la place des packages privés prévus lors des compilations logicielles. Le marché de la protection contre la confusion de dépendances traite également les faiblesses dans les espaces de noms internes, l'ordre des dépôts et les paramètres de portée.
Quelle capacité de protection croît le plus rapidement ?
La vérification des packages et des espaces de noms devrait croître à un CAGR de 24,36 % de 2026 à 2031. Cette capacité du marché de la protection contre la confusion de dépendances traite l'ambiguïté des espaces de noms avant qu'un package malveillant n'entre dans un flux de compilation. Elle offre au marché de la protection contre la confusion de dépendances un contrôle préventif plutôt qu'une réponse limitée à une remédiation ultérieure.
Quel modèle de déploiement est le plus largement utilisé ?
Le déploiement en nuage détenait une part de 51,13 % en 2025, car les environnements CI/CD en nuage nécessitent une récupération fréquente des dépendances et des mises à jour de politiques. Le marché de la protection contre la confusion de dépendances utilise la livraison en nuage pour distribuer les contrôles actuels aux équipes sans exigences de maintenance locale.
Quelles organisations augmentent leur adoption le plus rapidement ?
Les petites et moyennes entreprises devraient croître à un CAGR de 25,02 % jusqu'en 2031, à mesure que les outils CI/CD hébergés élargissent l'accès. Le marché de la protection contre la confusion de dépendances est pertinent pour ces acheteurs car ils ont souvent besoin d'une intégration simple et de paramètres de politique gérés.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait croître à un CAGR de 24,05 % jusqu'en 2031, soutenue par l'activité de prestation de services logiciels et les besoins de gouvernance des fournisseurs. Le marché de la protection contre la confusion de dépendances est soutenu par des contrats clients qui incluent des attestations de fournisseurs et des exigences de gestion des dépendances.
Dernière mise à jour de la page le:



