
Marktgröße und Marktanteil im Bereich Dependency Confusion Protection
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 50.19 Millionen US-Dollar |
| Marktgröße (2031) | 140.99 Millionen US-Dollar |
| Wachstumsrate (2026 - 2031) | 22.95 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Dependency Confusion Protection von Mordor Intelligence
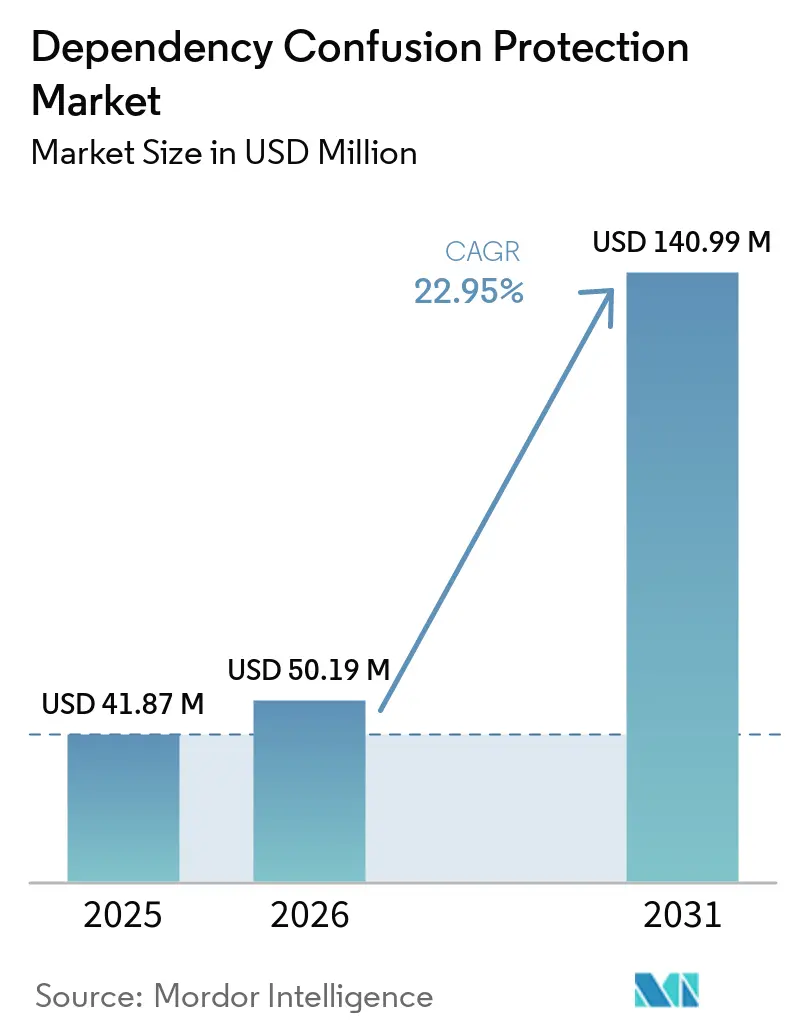
Die Marktgröße für Dependency Confusion Protection wird für 2025 auf 41,87 Millionen USD, für 2026 auf 50,19 Millionen USD geschätzt und soll bis 2031 140,99 Millionen USD erreichen, mit einer CAGR von 22,95 % von 2026 bis 2031. Regulatorische Anforderungen an Software-Stücklisten (Software Bill of Materials) machen die Transparenz von Abhängigkeiten zu einer zunehmend regulären Beschaffungsanforderung für Softwarelieferanten. Der steigende Einsatz von Open-Source-Komponenten erhöht zudem die Anzahl der Paketnamen, Repositories und Build-Pfade, die Sicherheitsteams verwalten müssen. Cloud-basierte Entwicklung hat es erleichtert, Schutzwerkzeuge in routinemäßige Build- und Deployment-Workflows zu integrieren. Käufer suchen zunehmend nach Produkten, die Paketverifizierung, Erkennung von Schadcode und Durchsetzung von Richtlinien kombinieren, anstatt auf separate Werkzeuge zu setzen. Der Wettbewerb wird davon abhängen, ob Anbieter die Beeinträchtigung von Entwicklern reduzieren können, während sie die Kontrollen auf KI-gestützte Softwareentwicklung ausweiten.
Wichtigste Erkenntnisse des Berichts
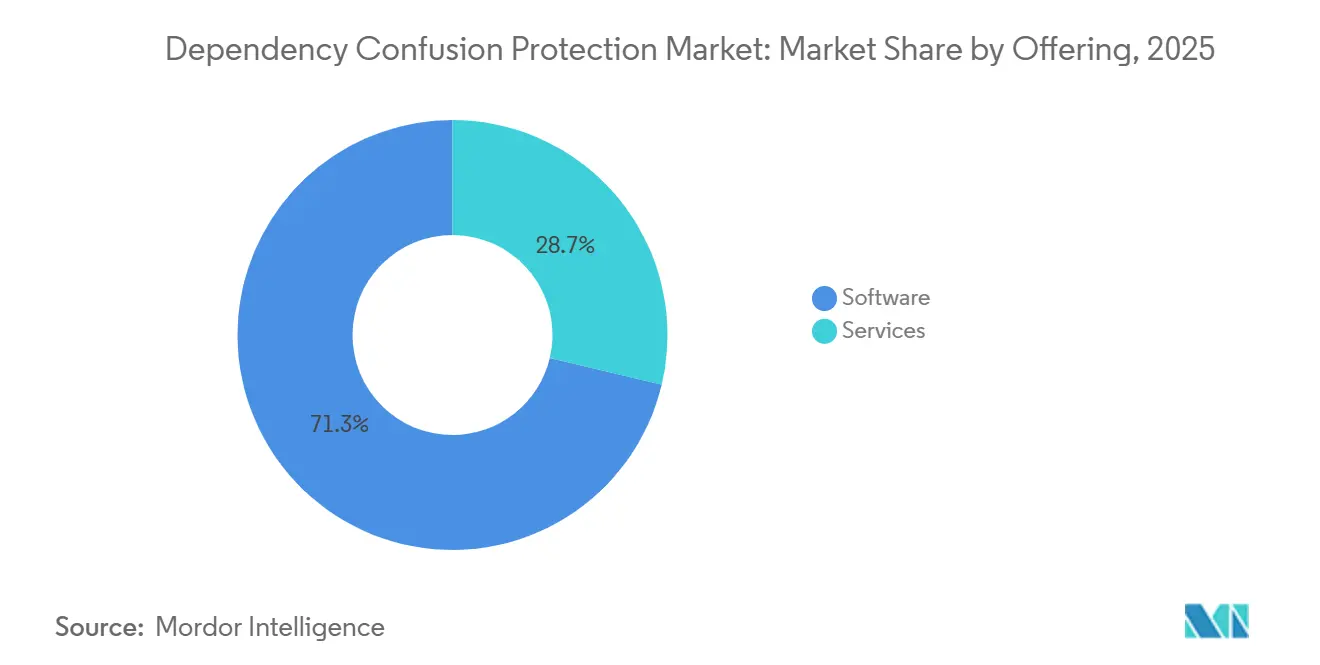
- Nach Angebot hielt Software im Jahr 2025 einen Marktanteil von 71,29 % am Markt für Dependency Confusion Protection, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 25,30 % wachsen werden.
- Nach Schutzfähigkeit hielt Dependency- und SBOM-Intelligence im Jahr 2025 einen Marktanteil von 37,16 % am Markt für Dependency Confusion Protection, während Paket- und Namespace-Verifizierung bis 2031 voraussichtlich mit einer CAGR von 24,36 % wachsen wird.
- Nach Bereitstellungsmodus hielt die Cloud im Jahr 2025 einen Marktanteil von 51,13 % am Markt für Dependency Confusion Protection, während Hybrid bis 2031 voraussichtlich mit einer CAGR von 24,77 % wachsen wird.
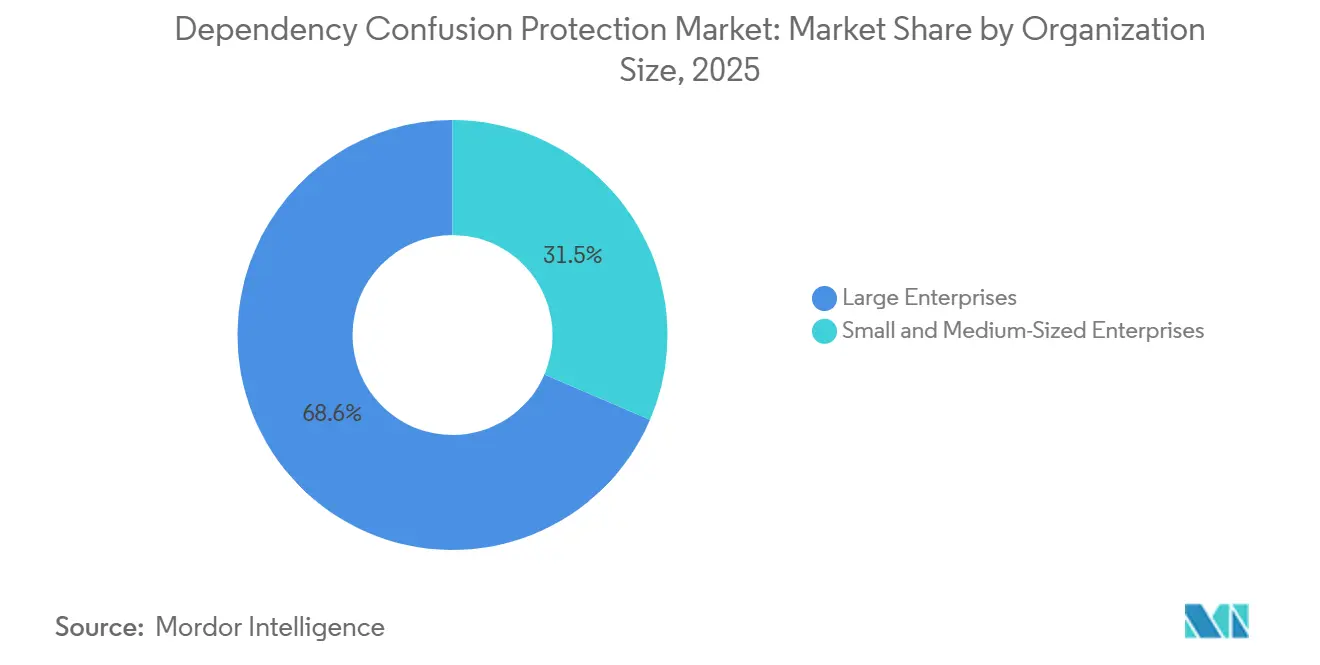
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Marktanteil von 68,55 % am Markt für Dependency Confusion Protection, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 25,02 % wachsen werden.
- Nach Branchenvertikale hielten IT und Telekommunikation im Jahr 2025 einen Marktanteil von 28,44 % am Markt für Dependency Confusion Protection, während Einzelhandel und E-Commerce bis 2031 voraussichtlich mit einer CAGR von 23,78 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 38,56 % am Markt für Dependency Confusion Protection, während Asien-Pazifik bis 2031 voraussichtlich mit einer CAGR von 24,05 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Markttrends und Erkenntnisse im Bereich Dependency Confusion Protection
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Wachsendes Volumen von Open-Source-Abhängigkeiten | +5.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Verpflichtende SBOM- und Software-Lieferketten-Kontrollen | +4.5% | Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Zunahme von Kampagnen mit schädlichen Paketen | +4.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud-nativen CI/CD-Pipelines | +3.2% | APAC-Kern, Ausstrahlungseffekte auf MEA | Mittelfristig (2–4 Jahre) |
| KI-Coding-Agenten erhöhen die Paketinstallationsgeschwindigkeit | +2.7% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Blinde Flecken bei Registry-Pfaden und Namespaces in polyglotten Builds | +1.9% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Wachsendes Volumen von Open-Source-Abhängigkeiten
Die Gesamtdownloads über Maven Central, PyPI, npm und NuGet erreichten im Jahr 2025 9,8 Billionen und stiegen damit um 67 % im Jahresvergleich. npm verzeichnete im Jahr 2025 7,97 Billionen Downloads, ein jährlicher Anstieg von 65,43 %, der den Maven-Datenverkehr übertraf. Diese Volumina verbreitern die Abhängigkeitsgraphen, die Entwicklungsteams vor jeder Veröffentlichung prüfen müssen. Kurzlebige Build-Runner rufen wiederholt vollständige Abhängigkeitsbäume ab, was die Exposition erhöht, wenn die Repository-Priorität unklar ist. Neue Pakete, die in Lieferketten eintraten, stiegen 2025 um 67 %, während nur 40 % der Organisationen Erkennungswerkzeuge für schädliche Pakete eingesetzt hatten. Der Markt für Dependency Confusion Protection begünstigt daher automatisierte Kontrollen, die konsistente Registry-Regeln über Projekte und Entwicklungsgruppen hinweg anwenden.
Verpflichtende SBOM- und Software-Lieferketten-Kontrollen
Die Executive Order 14144, unterzeichnet im Januar 2025, verpflichtet Bundesbehörden, maschinenlesbare SBOMs von Softwarelieferanten einzuholen. Die Anordnung erweitert zudem die Anforderungen an die Lieferkette durch Beschaffungsbeziehungen mit privatwirtschaftlichen Softwareanbietern. Der Cyber Resilience Act der Europäischen Union verpflichtet Hersteller, maschinenlesbare SBOMs für relevante Produkte mit digitalen Elementen zu pflegen. Die Meldepflichten für aktiv ausgenutzte Schwachstellen galten ab September 2026. SBOM-Arbeiten legen häufig Lücken in privaten Namespace-Inventaren offen, die während der normalen Entwicklung nicht sichtbar waren. Dies verknüpft Compliance-Ausgaben mit der Nachfrage im Markt für Dependency Confusion Protection, insbesondere dort, wo Lieferantenattestierungen über mehrere Verträge hinweg erforderlich sind.
Zunahme von Kampagnen mit schädlichen Paketen
ReversingLabs verzeichnete im Jahr 2025 einen Anstieg von 73 % bei der Erkennung schädlicher Open-Source-Pakete. Die npm-Aktivität hat sich mehr als verdoppelt und repräsentiert fast 90 % der erkannten Open-Source-Malware. Der Shai-Hulud-Wurm kompromittierte im September 2025 mehr als 1.000 npm-Pakete. Endor Labs stellte fest, dass npm-Kontoübernahmen im Jahr 2025 um das 12-Fache zunahmen und 38,4 % der betroffenen Pakete mehr als 1.000 monatliche Downloads aufwiesen. Diese Angriffe machen die verhaltensbasierte Paketprüfung relevant, selbst wenn Organisationen ihre Namespace-Einstellungen korrigiert haben. Der Markt für Dependency Confusion Protection weitet sich daher auf breitere Abwehrmaßnahmen gegen Lieferketten-Malware für den Einsatz in öffentlichen und privaten Paketen aus.
Ausweitung von Cloud-nativen CI/CD-Pipelines
Cloud-native Pipelines beziehen Abhängigkeiten häufig aus öffentlichen Registries, sofern Teams nicht sorgfältig private Quellen und Geltungsbereiche definieren. Dies birgt ein Risiko, wenn ein interner Paketname auch in einer öffentlichen Registry verfügbar ist. Kurzlebige Runner wiederholen den Auflösungsprozess bei jedem Build, sodass eine Konfigurationsschwche viele Releases beeinflussen kann. Eine korrekt gesicherte primäre Anwendung kann dennoch Legacy-Dienste oder erworbenen Code ungeschützt lassen. Die Erstellung von Unternehmensanwendungen hat sich im KI-Zeitalter um fast das 5-Fache beschleunigt, und moderne Anwendungen weisen mehr als 4-mal so viele kritische und hochgradige Schwachstellen auf. Der Markt für Dependency Confusion Protection profitiert davon, da Organisationen kontinuierliche Pipeline-Überprüfungen anstelle einmaliger Konfigurationsarbeiten über ihre Anwendungsportfolios hinweg benötigen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationsaufwand über Paketmanager und Repositories hinweg | -3.0% | Global | Mittelfristig (2–4 Jahre) |
| Mangel an AppSec- und DevSecOps-Spezialisten | -2.5% | Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Beeinträchtigung von Entwicklern durch Sperr- und Quarantänerichtlinien | -1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Falsches Vertrauen durch unvollständige private Namespace-Inventare | -1.5% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationsaufwand über Paketmanager und Repositories hinweg
Abhängigkeitskontrollen erfordern separate Konfigurationen für npm, pip, Maven, NuGet, Go-Module und Cargo. Dieselbe Organisation kann mehrere dieser Ökosysteme über Hunderte von Pipelines hinweg betreiben. Jede Umgebung benötigt eigene Regeln für Repository-Priorität, Namespace-Reservierung und Geltungsbereichs-Pinning. Legacy-Dienste und erworbene Codebasen können außerhalb zentral definierter Sicherheitsstandards verbleiben. Dies verlängert die Proof-of-Concept-Phase, da Käufer Nachweise benötigen, dass Schutzmaßnahmen über ihren gesamten Entwicklungs-Stack hinweg funktionieren. Die Komplexität kann die Bereitstellung im Markt für Dependency Confusion Protection verlangsamen, bis Anbieter eine breitere native Unterstützung für diese Paketmanager bereitstellen.
Mangel an AppSec- und DevSecOps-Spezialisten
Ein Mangel an Anwendungssicherheitstalenten schränkt Tiefe und Tempo der Bereitstellung von Schutzprogrammen ein. CyberSeek verzeichnete in den 12 Monaten vor Juni 2025 514.359 Stellenausschreibungen für Cybersicherheit in den USA. Das Angebots-Nachfrage-Verhältnis von 74 % zeigte, dass verfügbare Arbeitskräfte nicht alle offenen Stellen besetzten. Fortinet schätzte im Jahr 2025 einen weltweiten Mangel von mehr als 4,7 Millionen Cybersicherheitsfachleuten.[1]Fortinet, "2025 Cybersecurity Skills Gap Report," Fortinet, fortinet.com Organisationen ohne Spezialisten verlassen sich häufig auf anbieterverwaltete Richtlinien, die möglicherweise nicht zu ihrer privaten Namespace-Struktur passen. Schlecht kalibrierte Sperrregeln können falsch positive Ergebnisse erzeugen und die Unterstützung der Entwickler für den Markt für Dependency Confusion Protection bei weniger erfahrenen Teams schwächen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Software-Werkzeuge halten den Umsatz, während Dienstleistungen mit betrieblichen Anforderungen wachsen
Software hielt im Jahr 2025 einen Marktanteil von 71,29 % am Markt für Dependency Confusion Protection, unterstützt durch Werkzeuge, die sich in Paketmanager und CI/CD-Workflows integrieren. Diese Produkte ermöglichen es Teams, Abhängigkeiten zu scannen und zu verwalten, ohne die Entwicklerschnittstellen zu ändern, die bereits für Builds, Tests und Deployment verwendet werden. Inline-Werkzeuge erzeugen zudem Abhängigkeitstelemetrie zur Unterstützung wiederkehrender Lizenzverlängerungen, wenn Anwendungsportfolios und Abhängigkeitsgraphen wachsen. Unternehmen schätzen dieses Modell, da zentral verwaltete Richtlinien über mehrere Anwendungen hinweg angewendet werden können, während lokale Entwicklungs-Workflows erhalten bleiben. Die Branche für Dependency Confusion Protection ist daher durch Software-Plattformen verankert, die Kontrollen direkt in alltägliche Build-Prozesse einbetten.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 25,30 % wachsen, der höchsten Rate innerhalb dieser Segmentierung. Organisationen nutzen diese Engagements, um interne Paketnamen über mehrere Ökosysteme hinweg zu katalogisieren, exponierte öffentliche Namespaces zu identifizieren und eine dokumentierte Eigentümerschaft für Korrekturmaßnahmen zu etablieren. Anbieter helfen Teams auch dabei, Richtlinien abzustimmen, Durchsetzungsregeln zu etablieren und die Überwachung mit Repositories zu verbinden, die möglicherweise separat konfiguriert wurden. Verwaltete Sicherheitsanbieter integrieren Abhängigkeits-Scanning in umfassendere Überwachungsvereinbarungen für Software-Lieferketten, einschließlich laufender Überprüfungen, wenn sich Anwendungen und Workflows weiterentwickeln. KI-Coding-Agenten fügen Paketinstallationsaktivitäten hinzu, die viele Teams nicht eigenständig verwalten können, was den Bedarf an Spezialistenunterstützung aufrechterhält.


Nach Schutzfähigkeit: SBOM-Intelligence führt, während Namespace-Verifizierung am schnellsten wächst
Dependency- und SBOM-Intelligence hielt im Jahr 2025 einen Marktanteil von 37,16 % am Markt für Dependency Confusion Protection. Organisationen nutzen maschinenlesbare Inventare, um Komponenten zu identifizieren, Beziehungen zwischen direkten und indirekten Abhängigkeiten zu klären und eine Grundlage für spätere Behebungsmaßnahmen zu schaffen. Diese Fähigkeit ist wichtiger geworden, da Beschaffungs- und regulatorische Anforderungen klarere Abhängigkeitsaufzeichnungen von Softwarelieferanten verlangen. Sie hilft Teams auch dabei zu verstehen, welche internen Paketnamen über private und öffentliche Registries hinweg innerhalb ihres bestehenden Software-Bestands geschützt werden müssen. Die resultierende Transparenz unterstützt Prioritätsentscheidungen, bevor Sicherheitsteams spezifische Auflösungskontrollen anwenden und überprüfen, ob diese Kontrollen wirksam bleiben.
Paket- und Namespace-Verifizierung wird voraussichtlich bis 2031 mit einer CAGR von 24,36 % wachsen. Geltungsbereichs-Pinning und Namespace-Regeln adressieren die Konfigurationsmehrdeutigkeit, die Dependency-Confusion-Angriffe ermöglicht, bevor ein schädliches Paket aufgelöst wird. Erkennung und Analyse schädlicher Pakete gewinnt ebenfalls an Aufmerksamkeit, da Kontoübernahmen und schädliche Uploads in häufig genutzten Registries zunehmen. Anbieter profitieren, wenn ein Abhängigkeitsgraph SBOM-Generierung, Squatting-Erkennung und Auflösungsreihenfolge-Durchsetzung unterstützen kann.[2]Socket Supply Inc., "Socket Raises USD 60M Series C at USD 1B Valuation Led by Thrive Capital," Socket, socket.dev Repository-Firewall und Paketsperrung verhindern, dass verdächtige Pakete bei der Installation in die Build-Umgebung gelangen, und bieten Kontrolle vor späteren Scan- und Behebungsaktivitäten.
Nach Bereitstellungsmodus: Cloud hält die größte Position, während die hybride Nutzung zunimmt
Cloud-Bereitstellung hielt im Jahr 2025 einen Anteil von 51,13 %, die größte Position innerhalb dieser Bereitstellungssegmentierung. Cloud-Umgebungen enthalten viele CI/CD-Workloads, die bei jedem Build- und Deployment-Zyklus vollständige Abhängigkeitsbäume wiederholt herunterladen. Die Bereitstellung als Software-as-a-Service ermöglicht zudem Richtlinien- und Signaturaktualisierungen, ohne dass Teams lokale Infrastrukturwartung verwalten müssen. Dieses Modell eignet sich für verteilte Teams, die eine zeitnahe Implementierung über Anwendungen hinweg anstreben, die regelmäßig veröffentlicht werden und mehrere öffentliche Paket-Ökosysteme nutzen. Die Cloud-Akzeptanz spiegelt die breitere Verlagerung von Build-, Test- und Deployment-Arbeiten in verwaltete Entwicklungsumgebungen wider.
Hybride Bereitstellung wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 24,77 % wachsen. Große Organisationen behalten häufig On-Premises-Artefakt-Repositories bei, während sie Cloud-native Scan- und Richtlinienkontrollen an relevanten Punkten in der Pipeline hinzufügen. Diese Anordnung bewahrt bestehende Investitionen in Artifactory oder Nexus Repository, während neuere Erkennungsfähigkeiten ermöglicht werden, die über Cloud-Dienste aktualisiert werden können. Ein verwaltetes lokales Repository kann die Quelle genehmigter Binärdateien bleiben, während Cloud-Dienste eingehende Pakete prüfen und Sicherheitsteams auf Anomalien hinweisen. Hybride Designs sind auch relevant, wenn Anforderungen an den Datenstandort lokale Artefaktspeicherung und schrittweise Infrastrukturmodernisierung begünstigen.
Nach Unternehmensgröße: Großunternehmen führen beim Umsatz, während KMU die Akzeptanz beschleunigen
Großunternehmen hielten im Jahr 2025 einen Anteil von 68,55 %, was ihre etablierten DevSecOps-Programme, komplexen Software-Bestände und Compliance-Anforderungen im Zusammenhang mit der Bundesbeschaffung widerspiegelt. Diese Käufer benötigen häufig Multi-Ökosystem-Durchsetzung, SBOM-Generierung und Lieferketten-Kontrollen, die konsistent innerhalb einer einzigen Plattform funktionieren. Ihre breiten Abhängigkeitsprofile machen zentralisiertes Richtlinienmanagement wertvoll, da verschiedene Teams unterschiedliche Sprachen, Repositories und Deployment-Methoden verwenden können. Beschaffungsprüfungen bevorzugen auch Anbieter, die Unterstützung über ausgereifte und Legacy-Systeme hinweg nachweisen können, anstatt isolierte Entwicklungsumgebungen. Verlängerungs- und Erweiterungsaktivitäten bieten eine stabile Umsatzbasis für etablierte Anbieter, die diese Gruppe bedienen.
Kleine und mittlere Unternehmen werden voraussichtlich bis 2031 mit einer CAGR von 25,02 % wachsen. Gehostete CI/CD-Werkzeuge und Artefaktmanager geben kleineren Teams Zugang zu containerisierten Build-Umgebungen ohne den Infrastrukturaufwand, der früher für die Verwaltung privater Repositories erforderlich war. Diese Teams beschäftigen seltener dedizierte Anwendungssicherheitsspezialisten, was die Bedeutung klarer Bereitstellungsschritte und nutzbarer Richtlinienstandards erhöht. Einfaches Onboarding kann daher für kleinere Käufer bei der Auswahl einer Schutzplattform mehr Gewicht haben als der Funktionsumfang. Socket meldete ein Wachstum von 7.500 auf mehr als 27.000 geschützte Organisationen nach seiner Series-B-Finanzierungsrunde im Oktober 2024.
Nach Branchenvertikale: IT und Telekommunikation führt, während Einzelhandel und E-Commerce am schnellsten wächst
IT und Telekommunikation hielten im Jahr 2025 einen Anteil von 28,44 %, unterstützt durch umfangreiche Microservices-Architekturen und die häufige Nutzung mehrerer Paket-Ökosysteme. Der Sektor betreibt komplexe Software-Stacks, die Sprachen, Frameworks, interne Dienste und extern gepflegte Bibliotheken kombinieren. Die frühere Einführung von DevSecOps-Praktiken hat die frühere Übernahme von Software-Lieferketten-Kontrollen in Entwicklungs- und Produktionsprozessen unterstützt. Banken, Finanzdienstleistungen und Versicherungen folgen, da Prüfungsanforderungen ungelöste Abhängigkeiten zu einem wesentlichen Anliegen für Modernisierungsprogramme machen. Gesundheitswesen, Regierung, Energie und Versorgungsunternehmen stehen ebenfalls unter wachsender Kontrolle der Softwarelieferanten und -komponenten, die kritische Betriebsabläufe unterstützen.
Einzelhandel und E-Commerce werden voraussichtlich bis 2031 mit einer CAGR von 23,78 % wachsen. Digitale Commerce-Plattformen sind zunehmend auf ereignisgesteuerte Dienste für Auftragsmanagement, Empfehlungen, Zahlungen und kundenseitige Erlebnisse angewiesen. Diese Systeme nutzen häufig die JavaScript- und Python-Ökosysteme, die ein hohes Maß an schädlicher Paketaktivität verzeichnet haben. Fertigung, Transport und Logistik erweitern den Schutz auch auf softwarebasierte Betriebsumgebungen, die ursprünglich nicht über Lieferketten-Kontrollen verwaltet wurden. Angreifer zielen auf weit verbreitete Pakete ab, um ihre Wirkung über mehrere Organisationstypen hinweg zu maximieren.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen regionalen Anteil von 38,56 %, unterstützt durch Netzwerke von Bundesauftragnehmern, große Technologieorganisationen und ausgereifte DevSecOps-Programme. Die Executive Order 14144 hat die Nachfrage nach Lieferantentransparenz in der Bundesbeschaffung gestärkt, während Kanada die Akzeptanz in Finanzdienstleistungen und Telekommunikation ausbaut. Europa hielt die zweitgrößte geografische Position, angeführt von Deutschland, dem Vereinigten Königreich und Frankreich. Der Cyber Resilience Act fördert Investitionen in SBOMs vor seiner vollständigen Anforderungsfrist im Dezember 2027.[3]Europäische Kommission, "Cyber Resilience Act," Europäische Kommission, digital-strategy.ec.europa.eu Organisationen stärken die Transparenz der Software-Lieferkette und Schwachstellenmanagement-Fähigkeiten, um die Anforderungen der Verordnungen zu erfüllen.
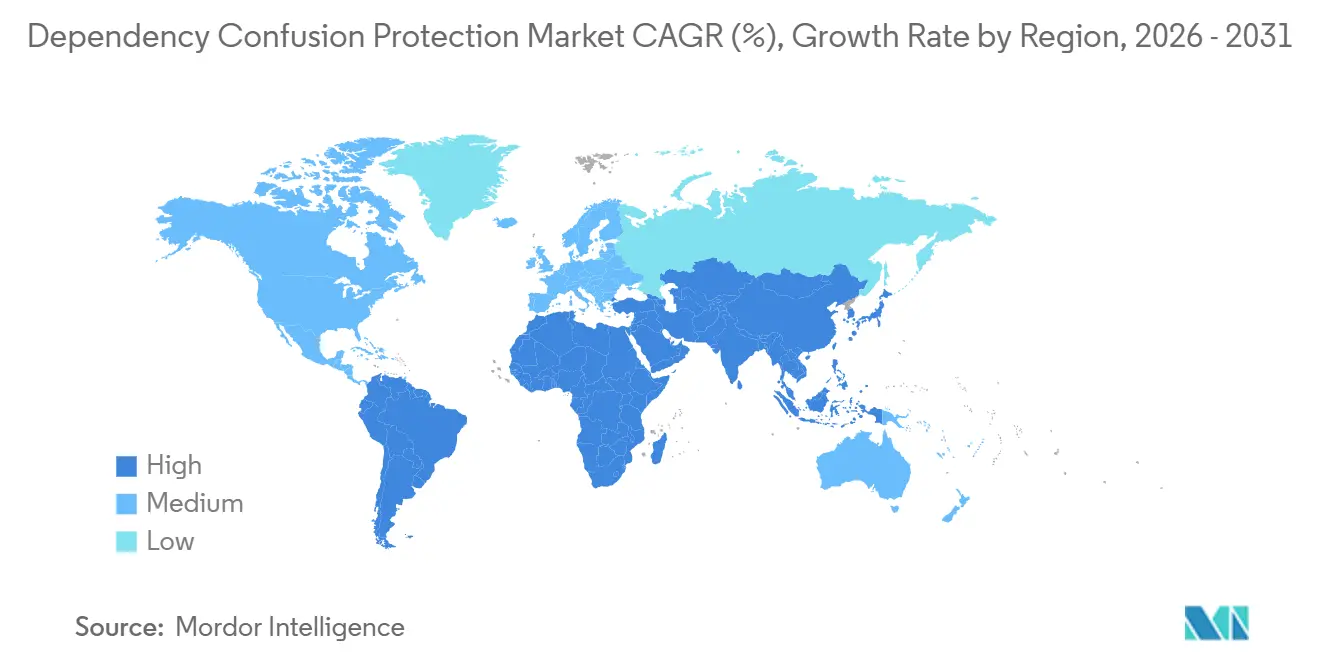
Asien-Pazifik wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 24,05 % wachsen, der schnellsten regionalen Rate. Indien profitiert von seiner Rolle als Lieferzentrum für Softwaredienstleistungen, wo Kundenverträge zunehmend Lieferantenattestierungen und Anforderungen an das Abhängigkeitsmanagement umfassen. China entwickelt Open-Source-Governance-Frameworks als Teil seiner umfassenderen Strategie zur Sicherheit der Software-Lieferkette. Japan, Südkorea und Australien stärken ebenfalls die Transparenz über vernetzte Geräte, eingebettete Software und Cloud-native Entwicklung. Der Markt für Dependency Confusion Protection hat Wachstumspotenzial, da regionale Käufer sowohl Cloud-Bereitstellung als auch stärkere Lieferanten-Governance übernehmen.
Südamerika entwickelt sich von einer niedrigeren Basis aus, wobei Brasilien und Argentinien durch Wachstum in fintech und Microservices unterstützt werden. Der Nahe Osten und Afrika befinden sich noch in einem früheren Stadium der Akzeptanz, mit den Vereinigten Arabischen Emiraten und Saudi-Arabien als primären Nachfragezentren. Digitale Transformation der Regierung und Beschaffungsanforderungen steigern das Interesse an Transparenz der Software-Lieferkette in diesen Regionen. Südafrika, Nigeria und Ägypten führen bei der Akzeptanz, wobei multinationale Kunden Sicherheitsanforderungen auf lokale Entwicklungspartner anwenden. Cloud-Bereitstellung durch Anbieter wird bevorzugt, wo interne DevSecOps-Kapazitäten begrenzt bleiben, was Plattformen begünstigt, die richtliniengesteuertes Onboarding mit begrenzter On-Premises-Integration anbieten.

Wettbewerbslandschaft
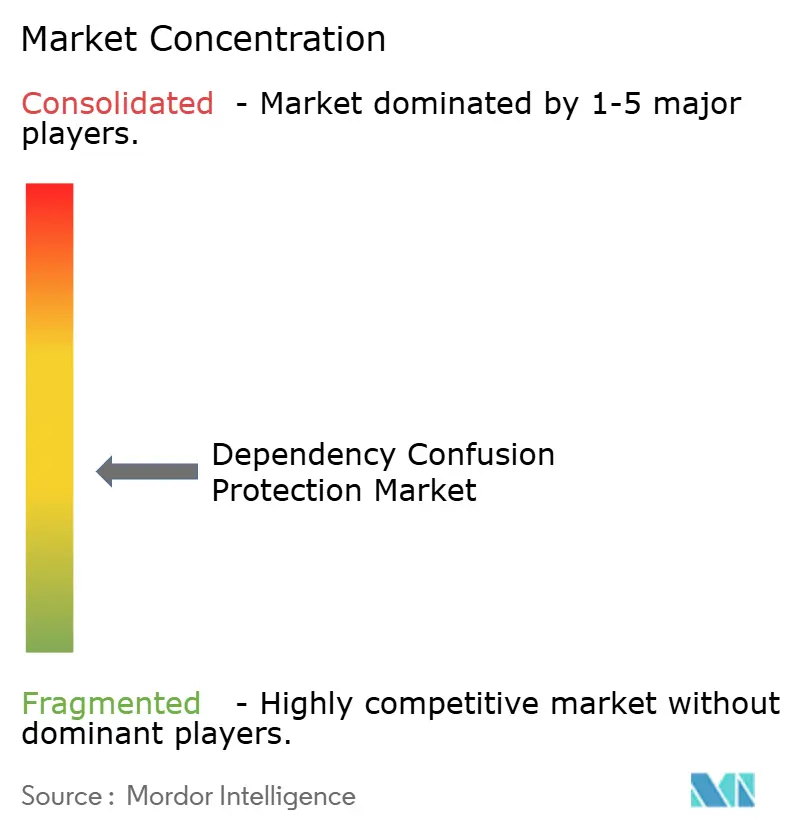
Der Markt für Dependency Confusion Protection ist mäßig fragmentiert über spezialisierte Anbieter, breite Sicherheitsplattformen und Entwicklerinfrastrukturanbieter, was Käufern mehrere Plattform- und Einzellösungsoptionen lässt. Zu den spezialisierten Anbietern gehören Sonatype, Snyk, JFrog, Socket, Endor Labs, Phylum und Chainguard, während Palo Alto Networks und Checkmarx über breitere Plattformen konkurrieren. GitHub, GitLab und Amazon Web Services stellen Entwicklerinfrastruktur bereit, die viele Entwicklungsteams erreicht. Käufer bevorzugen zunehmend Produkte, die SBOM-Erstellung, Namespace-Verifizierung, Paketerkennung und Sperrkontrollen in ein einziges Abhängigkeitsdatenmodell integrieren. Diese Präferenz übt Druck auf Einzellösungen aus, denen es nicht gelingt, Erkennung, Prävention und Reaktion zu verbinden.
Socket bewertet Installationsskripte, Netzwerkaufrufe und Verschleierungsmuster als Teil seiner Paketanalyse, eine Fähigkeit, die für den Markt für Dependency Confusion Protection relevant ist. Das Unternehmen gab an, dass dieser Ansatz wöchentlich mehr als 10.000 Lieferkettenangriffe über 1,5 Millionen Repositories hinweg blockiert. Endor Labs hat die Erreichbarkeitsanalyse nach der Übernahme von Coana betont, was nach eigenen Angaben falsch positive Ergebnisse um 50–80 % reduzierte. JFrog führte im September 2026 Zero-Touch Remediation ein, um die Auswahl von Behebungsmaßnahmen, die Pipeline-Anwendung und die kryptografische Attestierung zu automatisieren. Diese Schritte konzentrieren den Wettbewerb auf stärkere Erkennung, geringere Beeinträchtigung von Entwicklern und stärker automatisierte Behebung.
KI-Coding-Agenten schaffen einen neuen Kontrollpunkt für den Markt für Dependency Confusion Protection, da sie Pakete ohne direkte menschliche Überprüfung installieren können. JFrog hat Agent Package Resolution hinzugefügt, und Snyk hat Evo Agentic Development Security eingeführt, um die Governance auf Agenten-Workflows auszuweiten.[4]Snyk Limited, "Snyk Launches Evo Agentic Development Security," Snyk, snyk.io Endor Labs meldete Namespace-Squatting rund um Hugging-Face-Modellartefakte, während Phylum, OX Security, Legit Security und FOSSA im Bereich Malware-Erkennung, Pipeline-Posture und Lizenz-Intelligence konkurrieren. Sockets Übernahmen von Coana und Secure Annex zeigen, wie Anbieter die Abdeckung auf Browser-Erweiterungen, Code-Editor-Plugins, MCP-Server und Paketmanager ausweiten.
Marktführer im Bereich Dependency Confusion Protection
Microsoft Corporation
Google LLC
Amazon Web Services, Inc.
Palo Alto Networks, Inc.
Sonatype, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- September 2026: JFrog stellte Zero-Touch Remediation auf der swampUP 2026 in New York vor und automatisierte damit die Auswahl von Schwachstellenbehebungen, die Pipeline-Anwendung und die kryptografische Attestierung über AppTrust für rund 6.600 Unternehmenskunden weltweit. Die Einführung erweiterte JFrogs Rolle von der Artefakt-Governance zur vollständig automatisierten Lieferkettenbehebung, unterstützt durch ein Ökosystem von Patch-Partnern, darunter Chainguard, Broadcom, Lightwell, eine gemeinsame Initiative von Red Hat und IBM, Seal Security und TuxCare.
- August 2026: Sonatype kündigte Agent P und Security Events als neue Funktionen für Sonatype Guide an, die die Abhängigkeitspflege über menschlich geführte und KI-gestützte Workflows hinweg automatisieren und gleichzeitig Echtzeittransparenz über Vorfälle mit schädlichen Paketen bieten. Begleitende Forschung von Sonatype Research Labs ergab, dass die Erstellung von Unternehmensanwendungen im KI-Zeitalter um fast das 5-Fache beschleunigt wurde, wobei Anwendungen mehr als 4-mal so viele kritische und hochgradige Schwachstellen aufweisen.
- August 2026: Snyk brachte Evo Continuous Offensive Security als allgemein verfügbares Produkt auf den Markt und liefert damit autonome, KI-gestützte Penetrationstests und agentisches Red Teaming, das Anwendungen kontinuierlich angreift, während sie sich weiterentwickeln, und validierte Nachweise für ausnutzbare Schwachstellen zurückgibt.
- Juli 2026: Checkmarx kündigte Checkmarx Fusion an, eine hybride Scan-Architektur, die Checkmarx' proprietäre AppSec-Engines mit Anthropics Claude-Frontier-Modellen für die Schwachstellenerkennung über alle Sprachen, Codebasen und Phasen des Software-Entwicklungslebenszyklus hinweg kombiniert. Das Produkt trat als Teil der Checkmarx-One-Plattform in den Early-Access-Modus ein.


Globaler Berichtsumfang des Marktes für Dependency Confusion Protection
Dependency Confusion Protection bezeichnet Software-Plattformen und zugehörige Dienstleistungen, die Dependency-Confusion-Angriffe über Software-Entwicklungspipelines, Paketmanager, Code-Repositories, CI/CD-Umgebungen und Software-Lieferketten hinweg identifizieren, verhindern, überwachen und mindern. Diese Lösungen helfen Organisationen dabei, die Paketauthentizität zu verifizieren, schädliche Pakete zu sperren, Open-Source-Abhängigkeiten zu sichern, Software-Stücklisten-Intelligence (SBOM-Intelligence) bereitzustellen und Repository-Governance durchzusetzen, um das Risiko in der Software-Lieferkette zu reduzieren.
Der Bericht zum Markt für Dependency Confusion Protection ist segmentiert nach Angebot (Software und Dienstleistungen), Schutzfähigkeit (Paket- und Namespace-Verifizierung, Erkennung und Analyse schädlicher Pakete, Repository-Firewall und Paketsperrung, Dependency- und SBOM-Intelligence sowie weitere Schutzfähigkeiten), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen und kleine und mittlere Unternehmen), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen [BFSI] sowie weitere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Paket- und Namespace-Verifizierung |
| Erkennung und Analyse schädlicher Pakete |
| Repository-Firewall und Paketsperrung |
| Dependency- und SBOM-Intelligence |
| Weitere Schutzfähigkeiten |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Regierung und öffentliche Verwaltung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Angebot | Software | ||
| Dienstleistungen | |||
| Nach Schutzfähigkeit | Paket- und Namespace-Verifizierung | ||
| Erkennung und Analyse schädlicher Pakete | |||
| Repository-Firewall und Paketsperrung | |||
| Dependency- und SBOM-Intelligence | |||
| Weitere Schutzfähigkeiten | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Weitere Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Dependency Confusion Protection?
Der Markt für Dependency Confusion Protection hatte im Jahr 2026 einen Wert von 50,19 Millionen USD und wird voraussichtlich bis 2031 140,99 Millionen USD erreichen, bei einer CAGR von 22,95 %. Die Schätzung spiegelt die Nachfrage nach stärkerer Paketverifizierung, Abhängigkeitstransparenz und Build-Pipeline-Kontrollen wider.
Warum benötigen Organisationen Dependency Confusion Protection?
Organisationen benötigen Kontrollen im Bereich Dependency Confusion Protection, um zu verhindern, dass öffentliche Pakete während Software-Builds anstelle beabsichtigter privater Pakete aufgelöst werden. Der Markt für Dependency Confusion Protection adressiert auch Schwachstellen in internen Namespaces, Repository-Reihenfolge und Geltungsbereichseinstellungen.
Welche Schutzfähigkeit wächst am schnellsten?
Paket- und Namespace-Verifizierung wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 24,36 % wachsen. Diese Fähigkeit im Markt für Dependency Confusion Protection adressiert Namespace-Mehrdeutigkeit, bevor ein schädliches Paket in einen Build-Workflow gelangt. Sie gibt dem Markt für Dependency Confusion Protection eine präventive Kontrolle anstelle einer Reaktion, die auf spätere Behebungsmaßnahmen beschränkt ist.
Welches Bereitstellungsmodell wird am häufigsten genutzt?
Cloud-Bereitstellung hielt im Jahr 2025 einen Anteil von 51,13 %, da Cloud-CI/CD-Umgebungen häufige Abhängigkeitsabrufe und Richtlinienaktualisierungen erfordern. Der Markt für Dependency Confusion Protection nutzt Cloud-Bereitstellung, um aktuelle Kontrollen über Teams hinweg ohne lokale Wartungsanforderungen zu verteilen.
Welche Organisationen steigern die Akzeptanz am schnellsten?
Kleine und mittlere Unternehmen werden voraussichtlich bis 2031 mit einer CAGR von 25,02 % wachsen, da gehostete CI/CD-Werkzeuge den Zugang erweitern. Der Markt für Dependency Confusion Protection ist für diese Käufer relevant, da sie häufig unkompliziertes Onboarding und verwaltete Richtlinieneinstellungen benötigen.
Welche Region wächst am schnellsten?
Asien-Pazifik wird voraussichtlich bis 2031 mit einer CAGR von 24,05 % wachsen, unterstützt durch Softwarelieferungsaktivitäten und Anforderungen an die Lieferanten-Governance. Der Markt für Dependency Confusion Protection wird durch Kundenverträge unterstützt, die Lieferantenattestierungen und Anforderungen an das Abhängigkeitsmanagement umfassen.
Seite zuletzt aktualisiert am:



