
依存関係混乱防御市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
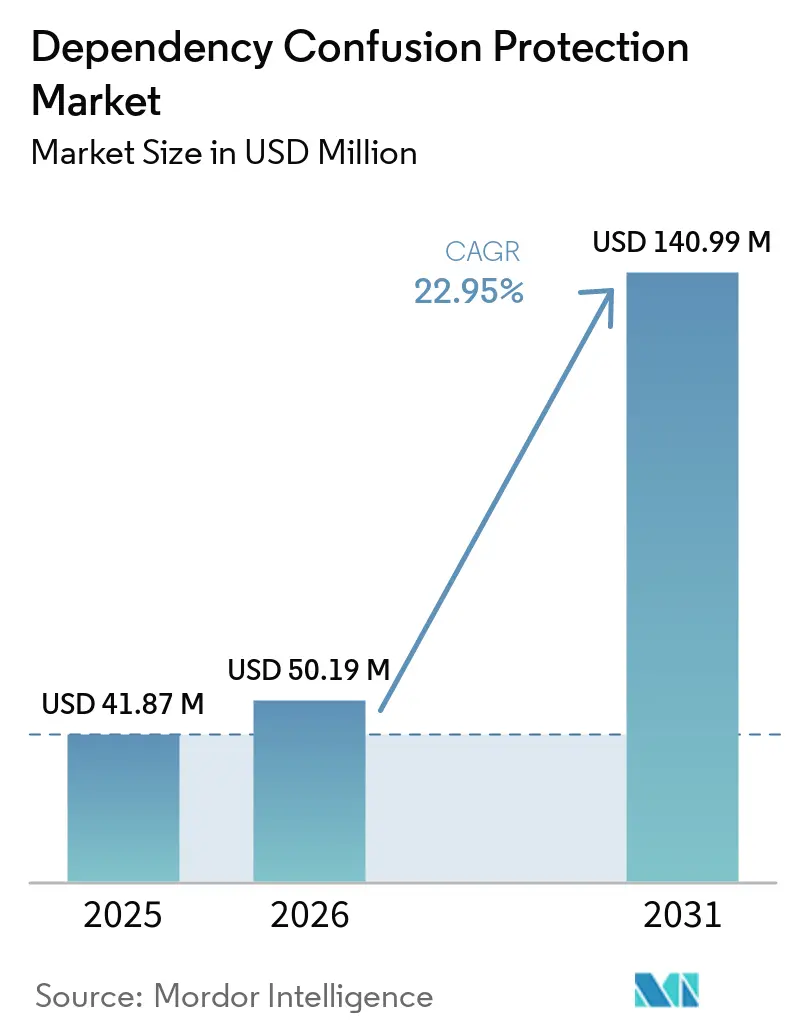
| 市場規模 (2026) | 50.19 百万米ドル |
| 市場規模 (2031) | 140.99 百万米ドル |
| 成長率 (2026 - 2031) | 22.95 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる依存関係混乱防御市場分析
依存関係混乱防御市場規模は、2025年に41.87 ミリオン 米ドル、2026年に50.19 ミリオン 米ドルと予測され、2026年から2031年にかけてCAGR 22.95%で成長し、2031年までに140.99 ミリオン 米ドルに達する見込みです。ソフトウェア部品表(SBOM)に関する規制要件により、依存関係の可視性はソフトウェアサプライヤーにとってより一般的な調達要件となっています。オープンソースコンポーネントの利用拡大により、セキュリティチームが管理すべきパッケージ名、リポジトリ、ビルドパスの数も増加しています。クラウドベースの開発により、防御ツールを日常的なビルドおよびデプロイメントワークフローに統合することが容易になっています。購買担当者は、個別のツールに依存するのではなく、パッケージ検証、悪意あるコード検出、ポリシー適用を組み合わせた製品をますます求めるようになっています。競争の行方は、ベンダーが開発者の業務妨害を低減しながら、AIを活用したソフトウェア開発へのコントロール拡張を実現できるかどうかにかかっています。
主要レポートのポイント
- 提供形態別では、ソフトウェアが2025年の依存関係混乱防御市場シェアの71.29%を占め、サービスは2031年にかけてCAGR 25.30%で拡大する見込みです。
- 防御機能別では、依存関係およびSBOMインテリジェンスが2025年の依存関係混乱防御市場シェアの37.16%を占め、パッケージおよびネームスペース検証は2031年にかけてCAGR 24.36%で拡大する見込みです。
- 展開モード別では、クラウドが2025年の依存関係混乱防御市場シェアの51.13%を占め、ハイブリッドは2031年にかけてCAGR 24.77%で拡大する見込みです。
- 組織規模別では、大企業が2025年の依存関係混乱防御市場シェアの68.55%を占め、中小企業は2031年にかけてCAGR 25.02%で拡大する見込みです。
- 業種別では、ITおよび通信が2025年の依存関係混乱防御市場シェアの28.44%を占め、小売・電子商取引は2031年にかけてCAGR 23.78%で拡大する見込みです。
- 地域別では、北米が2025年の依存関係混乱防御市場の38.56%を占め、アジア太平洋地域は2031年にかけてCAGR 24.05%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバル依存関係混乱防御市場のトレンドとインサイト
促進要因影響分析*
| 促進要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響期 |
|---|---|---|---|
| オープンソース依存関係量の増加 | +5.5% | グローバル | 短期(2年以内) |
| SBOMおよびソフトウェアサプライチェーン管理の義務化 | +4.5% | 北米およびEU | 短期(2年以内) |
| 悪意あるパッケージキャンペーンの増加 | +4.0% | グローバル | 短期(2年以内) |
| クラウドネイティブCI/CDパイプラインの拡大 | +3.2% | アジア太平洋地域中心、中東・アフリカへの波及 | 中期(2~4年) |
| AIコーディングエージェントによるパッケージインストール速度の増加 | +2.7% | 北米およびEU | 中期(2~4年) |
| ポリグロットビルドにおけるレジストリパスおよびネームスペースの盲点 | +1.9% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
オープンソース依存関係量の増加
Maven Central、PyPI、npm、NuGetにおける総ダウンロード数は2025年に9.8 トリリオン件に達し、前年比67%増となりました。npmは2025年に7.97 トリリオン件のダウンロードを記録し、年間65.43%増加してMavenのトラフィックを上回りました。これらの数量は、開発チームが各リリース前に検査しなければならない依存関係グラフを拡大させています。エフェメラルなビルドランナーは完全な依存関係ツリーを繰り返し取得するため、リポジトリの優先順位が不明確な場合に露出リスクが高まります。2025年にサプライチェーンに新たに加わったパッケージは67%増加した一方、悪意あるパッケージ検出ツールを導入していた組織はわずか40%にとどまりました。依存関係混乱防御市場は、プロジェクトおよび開発グループ全体に一貫したレジストリルールを適用する自動化されたコントロールを支持しています。
SBOMおよびソフトウェアサプライチェーン管理の義務化
2025年1月に署名された大統領令14144は、連邦機関がソフトウェアサプライヤーから機械可読なSBOMを取得することを義務付けています。同命令はまた、民間セクターのソフトウェアベンダーが関与する調達関係を通じてサプライチェーンへの期待を拡大しています。欧州連合のサイバーレジリエンス法は、デジタル要素を含む関連製品について、製造業者が機械可読なSBOMを維持することを義務付けています。積極的に悪用されている脆弱性に関する報告義務は2026年9月から適用されました。SBOMの作業は、通常の開発では見えなかったプライベートネームスペースインベントリのギャップを露呈させることが多くあります。これにより、特に複数の契約にわたってサプライヤーの証明が求められる場合、コンプライアンス支出が依存関係混乱防御市場の需要と結びついています。
悪意あるパッケージキャンペーンの増加
ReversingLabsは2025年に悪意あるオープンソースパッケージの検出数が73%増加したと記録しました。npmの活動は2倍以上に増加し、検出されたオープンソースマルウェアのほぼ90%を占めました。Shai-Huludワームは2025年9月に1,000件以上のnpmパッケージを侵害しました。Endor Labsは、2025年にnpmアカウント乗っ取りが12倍に増加し、影響を受けたパッケージの38.4%が月間1,000件以上のダウンロードを有していたことを発見しました。これらの攻撃は、組織がネームスペース設定を修正した後でも、行動的なパッケージレビューを重要なものにしています。依存関係混乱防御市場は、その結果として、公開・非公開パッケージで使用するためのより広範なサプライチェーンマルウェア防御へと拡大しています。
クラウドネイティブCI/CDパイプラインの拡大
クラウドネイティブパイプラインは、チームがプライベートソースとスコーを慎重に定義しない限り、公開レジストリから依存関係を取得するのが一般的です。これは、内部パッケージ名が公開レジストリでも利用可能な場合にリスクをもたらします。エフェメラルなランナーはビルドのたびに解決プロセスを繰り返すため、設定の弱点が多くのリリースに影響を与える可能性があります。適切に保護されたメインアプリケーションでも、レガシーサービスや取得したコードが露出したままになる可能性があります。AI時代においてエンタープライズアプリケーションの作成はほぼ5倍に加速しており、最新のアプリケーションは重大度の高い脆弱性を4倍以上抱えています。組織がアプリケーションポートフォリオ全体にわたって一度限りの設定作業ではなく継続的なパイプラインレビューを必要とするにつれ、依存関係混乱防御市場は恩恵を受けています。
抑制要因影響分析*
| 抑制要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| パッケージマネージャーおよびリポジトリ間の 統合の複雑さ | -3.0% | グローバル | 中期(2~4年) |
| AppSecおよびDevSecOpsスペシャリストの不足 | -2.5% | 北米およびEU | 短期(2年以内) |
| ブロッキングおよび隔離ポリシーによる開発者の摩擦 | -1.8% | グローバル | 短期(2年以内) |
| 不完全なプライベートネームスペースインベントリによる 誤った安心感 | -1.5% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
パッケージマネージャーおよびリポジトリ間の統合の複雑さ
依存関係コントロールは、npm、pip、Maven、NuGet、Goモジュール、Cargoにわたって個別の設定が必要です。同一組織が数百のパイプラインにわたってこれらのエコシステムのいくつかを運用している場合があります。各環境には、リポジトリの優先順位、ネームスペースの予約、スコープのピン留めに関する独自のルールが必要です。レガシーサービスや取得したコードベースは、一元的に定義されたセキュリティ基準の外に置かれたままになる可能性があります。これにより、購買担当者は保護が自社の開発スタック全体で機能するという証拠を必要とするため、概念実証の作業が長くなります。この複雑さは、ベンダーがこれらのパッケージマネージャーに対するより広範なネイティブサポートを提供するまで、依存関係混乱防御市場における展開を遅らせる可能性があります。
AppSecおよびDevSecOpsスペシャリストの不足
アプリケーションセキュリティ人材の不足は、防御プログラム展開の深度と速度を制限しています。CyberSeekは2025年6月までの12ヶ月間に514,359件の米国サイバーセキュリティ求人を記録しました。74%の需給比率は、利用可能な労働者がすべての求人を満たしていないことを示しています。Fortinetは2025年に世界で470 ミリオン人以上のサイバーセキュリティ専門家が不足していると推定しました。[1]Fortinet、「2025年サイバーセキュリティスキルギャップレポート」、Fortinet、fortinet.com スペシャリストを持たない組織は、プライベートネームスペース構造に合致しない可能性のあるベンダー管理ポリシーに依存することが多くあります。不適切に調整されたブロッキングルールは誤検知を生み出し、経験の浅いチームの間で依存関係混乱防御市場に対する開発者の支持を弱める可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供形態別:ソフトウェアツールが収益を維持し、サービスは運用ニーズとともに成長
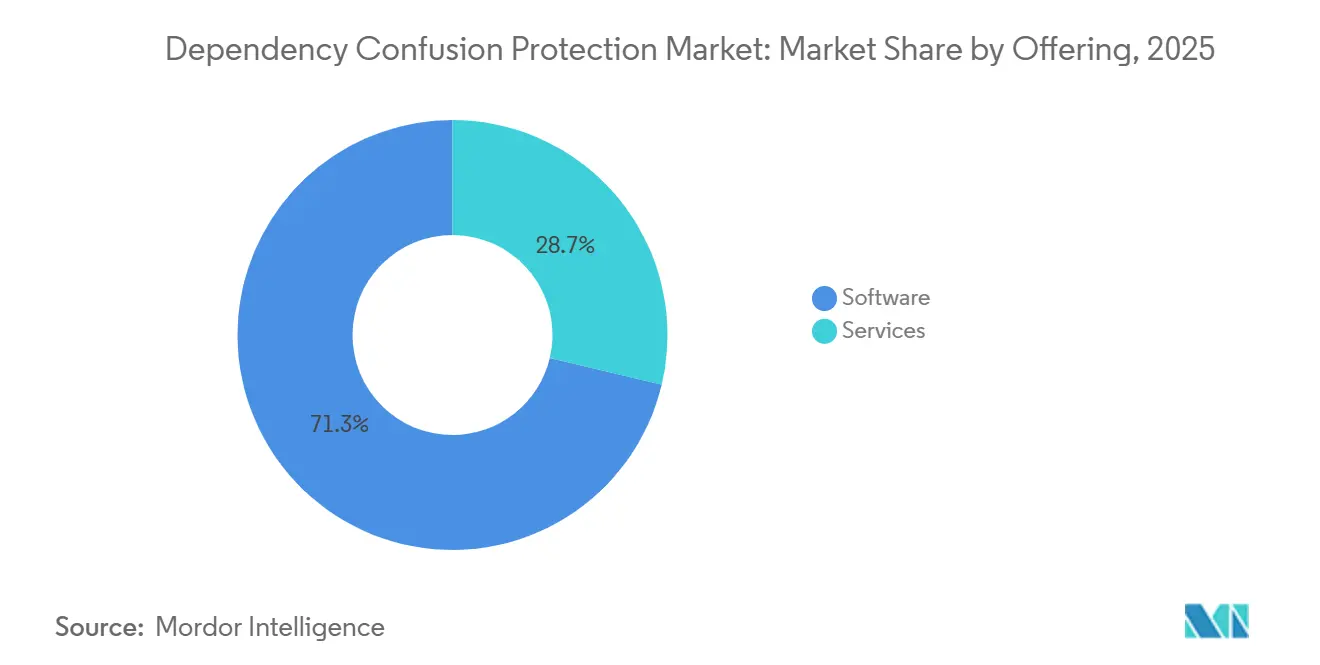
ソフトウェアは2025年の依存関係混乱防御市場シェアの71.29%を占め、パッケージマネージャーおよびCI/CDワークフローと統合するツールによって支えられています。これらの製品により、チームはビルド、テスト、デプロイメントにすでに使用している開発者インターフェースを変更することなく、依存関係をスキャンおよび管理することができます。インラインツールはまた、アプリケーションポートフォリオと依存関係グラフが拡大するにつれて、定期的なライセンス更新をサポートするための依存関係テレメトリを生成します。企業は、ローカルの開発ワークフローを維持しながら、一元管理されたポリシーを複数のアプリケーションに適用できるため、このモデルを高く評価しています。依存関係混乱防御業界は、日常的なビルドプロセスにコントロールを直接組み込むソフトウェアプラットフォームによって支えられています。
サービスは2026年から2031年にかけてCAGR 25.30%で成長すると予測されており、このセグメント内で最も高い成長率です。組織はこれらのエンゲージメントを活用して、複数のエコシステムにわたる内部パッケージ名のカタログ化、露出した公開ネームスペースの特定、是正作業のための文書化された所有権の確立を行っています。プロバイダーはまた、チームがポリシーを調整し、適用ルールを確立し、個別に設定されている可能性のあるリポジトリとモニタリングを接続するのを支援しています。マネージドセキュリティプロバイダーは、アプリケーションとワークフローの進化に伴う継続的なレビューを含む、より広範なソフトウェアサプライチェーン監視の取り決めに依存関係スキャンを組み込んでいます。AIコーディングエージェントは、多くのチームが独自に管理できないパッケージインストール活動を追加し、専門家サポートの必要性を持続させています。


防御機能別:SBOMインテリジェンスがリードし、ネームスペース検証が最速成長
依存関係およびSBOMインテリジェンスは2025年の依存関係混乱防御市場シェアの37.16%を占めました。組織は機械可読なインベントリを使用して、コンポーネントを特定し、直接依存関係と間接依存関係の関係を明確にし、後の修復の基盤を確立しています。この機能は、調達および規制要件がソフトウェアサプライヤーに対してより明確な依存関係記録を求めるようになるにつれて、より重要性を増しています。また、既存のソフトウェア資産内のプライベートおよびパブリックレジストリにわたって保護が必要な内部パッケージ名をチームが把握するのにも役立ちます。結果として得られる可視性は、セキュリティチームが特定の解決コントロールを適用し、それらのコントロールが有効であり続けるかどうかを検証する前の優先度決定を支援します。
パッケージおよびネームスペース検証は2031年にかけてCAGR 24.36%で成長すると予測されています。スコープのピン留めとネームスペースルールは、悪意あるパッケージが解決される前に依存関係混乱攻撃を可能にする定の曖昧さに対処します。悪意あるパッケージ検出および分析も、アカウント乗っ取りと有害なアップロードが一般的に使用されているレジストリ全体で増加するにつれて注目を集めています。1つの依存関係グラフがSBOM生成、スクワッティング検出、解決順序の適用をサポートできる場合、ベンダーは恩恵を受けます。[2]Socket Supply Inc.、「SocketがThrive Capital主導の10億米ドル評価額でシリーズCとして6,000万米ドルを調達」、Socket、socket.dev リポジトリファイアウォールおよびパッケージブロッキングは、インストール時にビルド環境に不審なパッケージが侵入するのを防ぎ、後のスキャンおよび修復活動の前にコントロールを提供します。
展開モード別:クラウドが最大シェアを維持し、ハイブリッド利用が拡大
クラウド展開は2025年に51.13%のシェアを占め、この展開セグメント内で最大のポジションを維持しました。クラウド環境には、各ビルドおよびデプロイメントサイクル中に完全な依存関係ツリーを繰り返しダウンロードする多くのCI/CDワークロードが含まれています。サービスとしてのソフトウェア(SaaS)による提供により、チームがローカルインフラストラクチャのメンテナンスを管理することなく、ポリシーおよびシグネチャの更新が可能になります。このモデルは、定期的にリリースし、複数の公開パッケージエコシステムを使用するアプリケーション全体でタイムリーな実装を求める分散チームに適しています。クラウドの採用は、ビルド、テスト、デプロイメント作業がマネージド開発環境に移行するより広い動きを反映しています。
ハイブリッド展開は2026年から2031年にかけてCAGR 24.77%で成長すると予測されています。大規模な組織は、パイプラインの関連ポイントにクラウドネイティブのスキャンおよびポリシーコントロールを追加しながら、オンプレミスのアーティファクトリポジトリを維持することが多くあります。この構成は、クラウドサービスを通じて更新できる新しい検出機能を有効にしながら、既存のArtifactoryまたはNexus Repositoryへの投資を保護します。管理されたローカルリポジトリは承認済みバイナリのソースとして維持され、クラウドサービスは受信パッケージを検査してセキュリティチームに異常を警告します。ハイブリッド設計は、データ所在地要件がローカルアーティファクトストレージと段階的なインフラストラクチャの近代化を支持する場合にも関連しています。
組織規模別:大企業が収益をリードし、中小企業が採用を加速
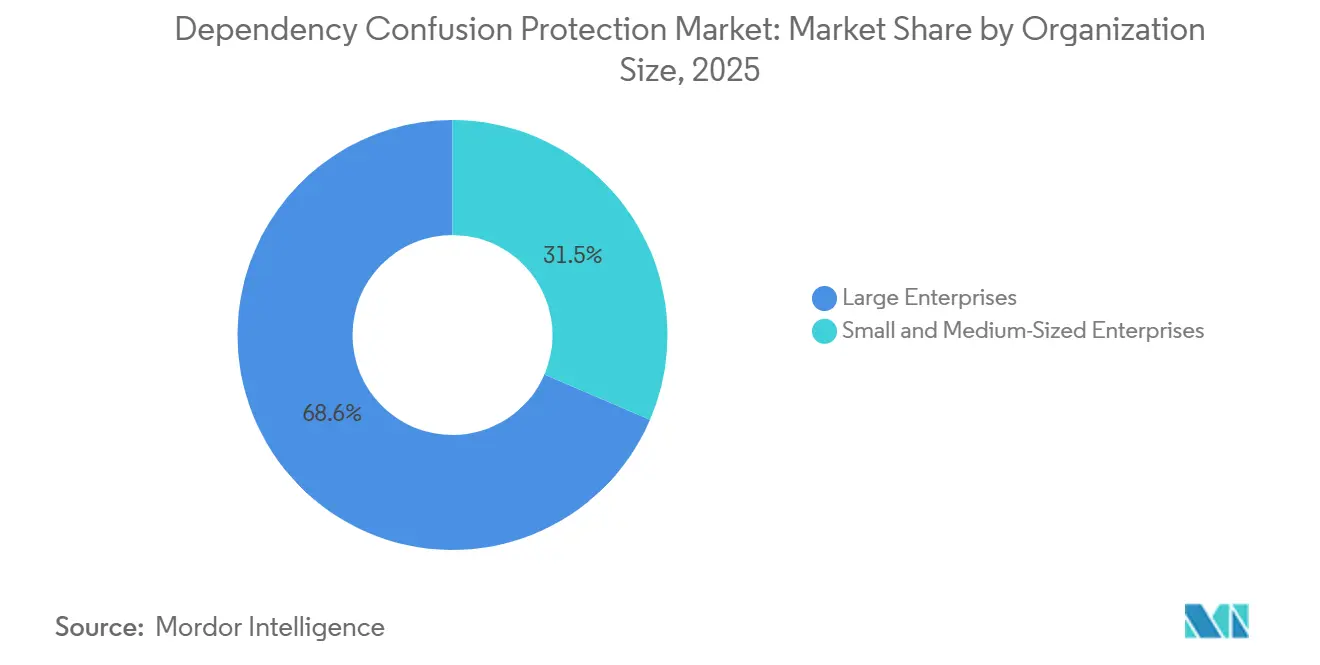
大企業は2025年に68.55%のシェアを占め、確立されたDevSecOpsプログラム、複雑なソフトウェア資産、および連邦調達関連のコンプライアンス要件を反映しています。これらの購買担当者は多くの場合、単一プラットフォーム内で一貫して機能するマルチエコシステムの適用、SBOM生成、サプライチェーンコントロールを必要としています。広範な依存関係プロファイルにより、異なるチームが異なる言語、リポジトリ、デプロイメント方法を使用する可能性があるため、一元化されたポリシー管理が価値を持ちます。調達レビューも、孤立した開発環境ではなく、成熟したシステムとレガシーシステム全体でのサポーを実証できるベンダーを支持します。更新および拡張活動は、このグループにサービスを提供する確立されたプロバイダーに安定した収益基盤を提供します。
中小企業は2031年にかけてCAGR 25.02%で成長すると予測されています。ホスト型CI/CDツールとアーティファクトマネージャーにより、小規模チームはプライベートリポジトリ管理にかつて必要だったインフラストラクチャ支出なしにコンテナ化されたビルド環境にアクセスできます。これらのチームは専任のアプリケーションセキュリティスペシャリストを雇用する可能性が低く、明確なデプロイメント手順と使いやすいポリシーデフォルトの重要性が高まっています。したがって、小規模な購買担当者が防御プラットフォームを選択する際には、機能の幅よりもシンプルなオンボーディングの方が重要視される場合があります。Socketは2024年10月のシリーズBの後、保護対象組織が7,500社から27,000社以上に成長したと報告しました。
業種別:ITおよび通信がリードし、小売・電子商取引が最速成長
ITおよび通信は2025年に28.44%のシェアを占め、広範なマイクロサービスアーキテクチャと複数のパッケージエコシステムの頻繁な使用によって支えられています。このセクターは、言語、フレームワーク、内部サービス、外部でメンテナンスされるライブラリを組み合わせた複雑なソフトウェアスタックを運用しています。DevSecOpsプラクティスの早期採用により、開発および本番プロセス内でのソフトウェアサプライチェーンコントロールの早期採用が支援されています。銀行、金融サービス、保険は、監査要件が未解決の依存関係を近代化プログラムにとって重大な懸念事項にするため、これに続いています。ヘルスケア、政府、エネルギー、公益事業も、重要な業務を支えるソフトウェアサプライヤーとコンポーネントに対する監視の強化に直面しています。
小売・電子商取引は2031年にかけてCAGR 23.78%で成長すると予測されています。デジタルコマースプラットフォームは、注文管理、レコメンデーション、決済、顧客向けエクスペリエンスのためにイベント駆動型サービスへの依存度を高めています。これらのシステムは多くの場合、悪意あるパッケージ活動が高水準で発生しているJavaScriptおよびPythonエコシステムを使用しています。製造、輸送、物流も、もともとサプライチェーンコントロールを通じて管理されていなかったソフトウェアベースの運用環境への保護を拡大しています。攻撃者は広く使用されているパッケージを標的にして、複数の種類の組織にわたる影響を拡大しています。
地域分析
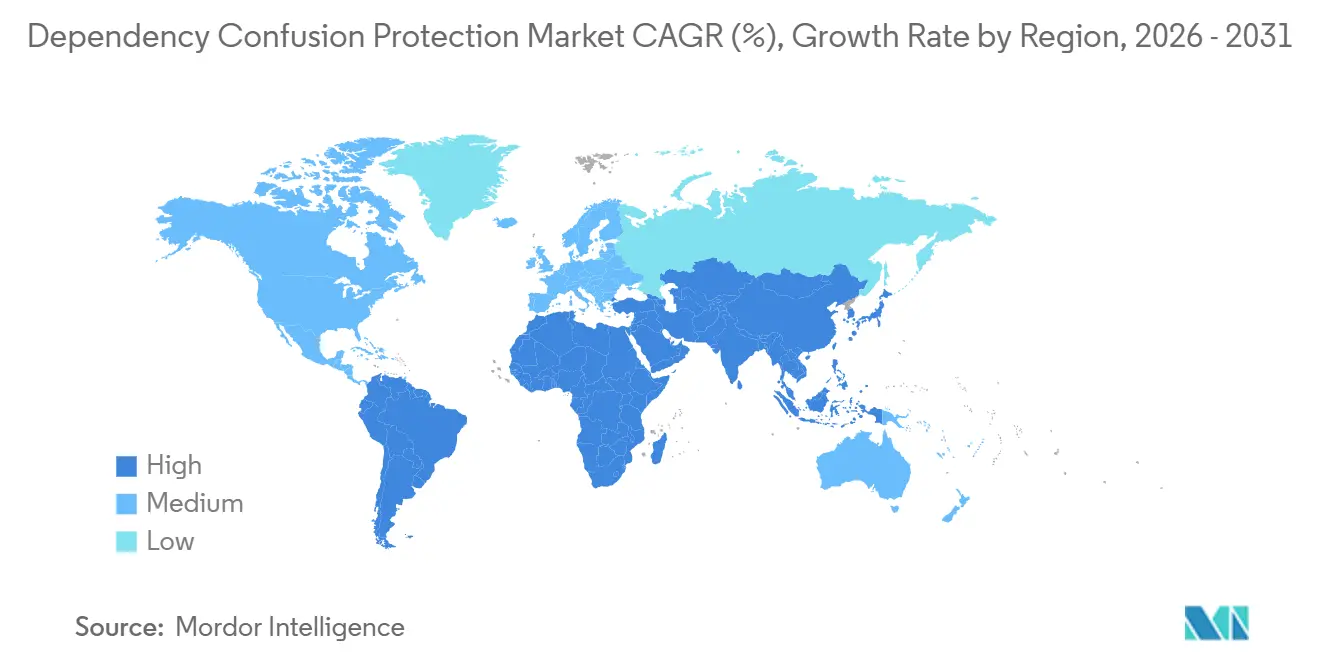
北米は2025年に38.56%の地域シェアを占め、連邦請負業者ネットワーク、大規模テクノロジー組織、成熟したDevSecOpsプログラムによって支えられています。大統領令14144は連邦調達におけるサプライヤーの透明性に対する需要を強化し、カナダは金融サービスおよび通信における採用を拡大しています。欧州は第2位の地理的ポジションを占め、ドイツ、英国、フランスが主導しています。サイバーレジリエンス法は、2027年12月の完全要件期限前にSBOMへの投資を促進しています。[3]欧州委員会、「サイバーレジリエンス法」、欧州委員会、digital-strategy.ec.europa.eu 組織は規制要件を満たすために、ソフトウェアサプライチェーンの透明性と脆弱性管理能力を強化しています。
アジア太平洋地域は2026年から2031年にかけてCAGR 24.05%で成長すると予測されており、最も速い地域成長率です。インドは、クライアント契約にサプライヤーの証明と依存関係管理要件がますます含まれるようになっているソフトウェアサービス提供ハブとしての役割から恩恵を受けています。中国は、より広範なソフトウェアサプライチェーンセキュリティ戦略の一環としてオープンソースガバナンスフレームワークを開発しています。日本、韓国、オーストラリアも、接続されたデバイス、組み込みソフトウェア、クラウドネイティブ開発全体の可視性を強化しています。依存関係混乱防御市場は、地域の購買担当者がクラウド提供とより強力なサプライヤーガバナンスの両方を採用する中で成長の余地があります。
南米はより低い基盤から発展しており、ブラジルとアルゼンチンはfintechとマイクロサービスの成長によって支えられています。中東・アフリカは採用の初期段階にあり、アラブ首長国連邦とサウジアラビアが主要な需要センターです。政府のデジタルトランスフォーメーションと調達要件は、これらの地域全体でソフトウェアサプライチェーンの透明性への関心を高めています。南アフリカ、ナイジェリア、エジプトが採用をリードしており、多国籍企業の顧客がローカルの開発パートナーにセキュリティ要件を適用しています。社内のDevSecOps能力が限られている場合は、ベンダー管理のクラウド提供が好まれ、オンプレミス統合を最小限に抑えたポリシー主導のオンボーディングを提供するプラットフォームが支持されています。

競合環境
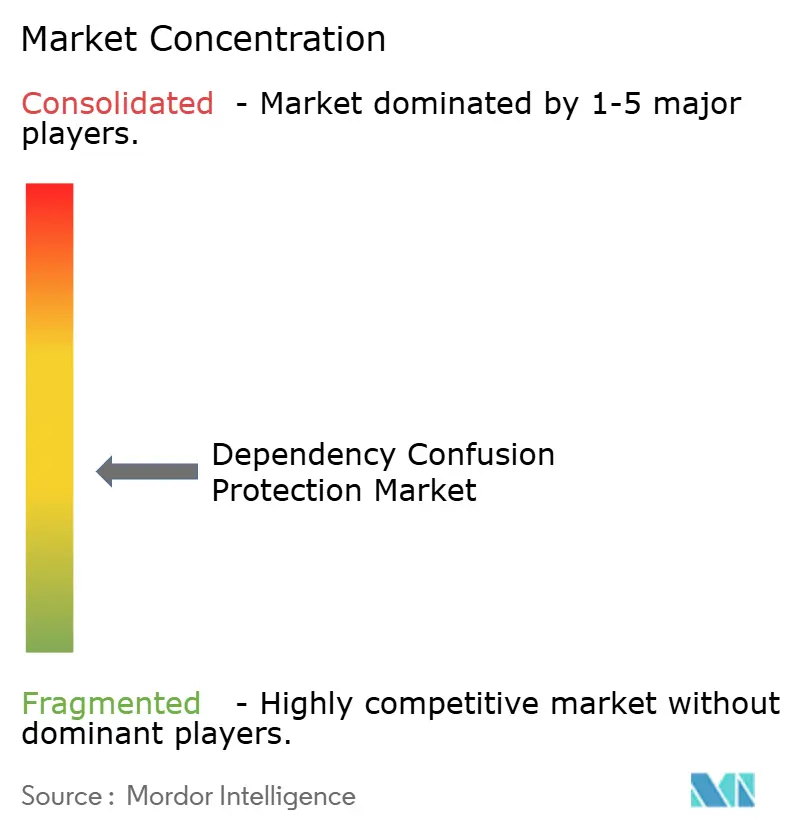
依存関係混乱防御市場は、専門ベンダー、広範なセキュリティプラットフォーム、開発者インフラストラクチャプロバイダーにわたって適度に分散しており、購買担当者にはいくつかのプラットフォームおよびポイントソリューションの選択肢があります。専門プロバイダーにはSonatype、Snyk、JFrog、Socket、Endor Labs、Phylum、Chainguardが含まれ、Palo Alto NetworksとCheckmarxはより広範なプラットフォームを通じて競合しています。GitHub、GitLab、Amazon Web Servicesは多くの開発チームにリーチする開発者インフラストラクチャを提供しています。購買担当者は、SBOM作成、ネームスペース検証、パッケージ検出、ブロッキングコントロールを単一の依存関係データモデルに統合する製品をますます好むようになっています。この傾向は、発見、防止、対応を結びつけることができないポイントソリューションに圧力をかけています。
Socketは、依存関係混乱防御市場に関連する機能として、パッケージ分析の一環としてインストールスクリプト、ネットワーク呼び出し、難読化パタンを評価しています。同社は、このアプローチにより1.5 ミリオン件のリポジトリにわたって毎週10,000件以上のサプライチェーン攻撃をブロックしていると述べています。Endor Labsは、誤検知を50~80%削減したとされるCoanの買収後、到達可能性分析を強調しています。JFrogは2026年9月にゼロタッチ修復を導入し、修復の選択、パイプラインへの適用、暗号化による証明を自動化しました。これらの動きは、より強力な検出、開発者の摩擦の低減、より自動化された修復に向けた競争に焦点を当てています。
AIコーディングエージェントは、直接的な人間のレビューなしにパッケージをインストールできるため、依存関係混乱防御市場に新たなコントロールポイントを生み出しています。JFrogはエージェントパッケージ解決を追加し、Snykはエージェントワークフローへのガバナンス拡張のためにEvoエージェント型開発セキュリティを導入しました。[4]Snyk Limited、「SnykがEvoエージェント型開発セキュリティを発表」、Snyk、snyk.io Endor LabsはHugging Faceモデルアーティファクト周辺のネームスペーススクワッティングを報告し、Phylum、OX Security、Legit Security、FOSSAはマルウェア検出、パイプラインポスチャー、ライセンスインテリジェンス全体で競合しています。SocketによるCoanとSecure Annexの買収は、プロバイダーがブラウザ拡張機能、コードエディタプラグイン、MCPサーバー、パッケージマネージャーへのカバレッジを拡大している様子を示しています。
依存関係混乱防御業界リーダー
Microsoft Corporation
Google LLC
Amazon Web Services, Inc.
Palo Alto Networks, Inc.
Sonatype, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。

最近の業界動向
- 2026年9月:JFrogはニューヨークで開催されたswampUP 2026においてゼロタッチ修復を発表し、世界約6,600社のエンタープライズ顧客向けにAppTrustを通じて脆弱性修正の選択、パイプラインへの適用、暗号化による証明を自動化しました。この発表により、JFrogの役割はアーティファクトガバナンスからエンドツーエンドの自動化されたサプライチェーン修復へと拡大し、Chainguard、Broadcom、Lightwell、Red HatとIBMの共同イニシアチブ、Seal Security、TuxCareを含むパッチパートナーのエコシステムによって支えられています。
- 2026年8月:SonatypeはSonatype GuideのAgent PとSecurity Eventsを新機能として発表し、人間主導およびAI支援ワークフロー全体の依存関係メンテナンスを自動化しながら、悪意あるパッケージインシデントへのリアルタイムの可視性を提供しました。Sonatype Research Labsの付随する調査では、AI時代においてエンタープライズアプリケーションの作成がほぼ5倍に加速し、アプリケーションが重大度の高い脆弱性を4倍以上抱えていることが明らかになりました。
- 2026年8月:Snykは一般提供製品としてEvo継続的攻撃的セキュリティを発表し、アプリケーションが進化するにつれて継続的に攻撃し、悪用可能な脆弱性の検証済み証拠を返す自律的なAI駆動のペネトレーションテストとエージェントレッドチーミングを提供しました。
- 2026年7月:CheckmarxはCheckmarx Fusionを発表しました。これは、すべての言語、コードベース、ソフトウェア開発ライフサイクルステージにわたる脆弱性検出のために、CheckmarxのプロプライエタリなAppSecエンジンとAnthropicのClaude Frontierモデルを組み合わせたハイブリッドスキャニングアーキテクチャです。この製品はCheckmarx Oneプラットフォームの一部として早期アクセスに入りました。


グローバル依存関係混乱防御市場レポートスコープ
依存関係混乱防御とは、ソフトウェア開発パイプライン、パッケージマネージャー、コードリポジトリ、CI/CD環境、ソフトウェアサプライチェーン全体にわたる依存関係混乱攻撃を特定、防止、監視、軽減するソフトウェアプラットフォームおよび関連サービスを指します。これらのソリューションは、組織がパッケージの真正性を検証し、悪意あるパッケージをブロックし、オープンソースの依存関係を保護し、ソフトウェア部品表(SBOM)インテリジェンスを提供し、リポジトリガバナンスを適用してソフトウェアサプライチェーンリスクを低減するのを支援します。
依存関係混乱防御市場レポートは、提供形態(ソフトウェアおよびサービス)、防御機能(パッケージおよびネームスペース検証、悪意あるパッケージ検出および分析、リポジトリファイアウォールおよびパッケージブロッキング、依存関係およびSBOMインテリジェンス、その他の防御機能)、展開モード(クラウド、オンプレミス、ハイブリッド)、組織規模(大企業および中小企業)、業種(政府・公共行政、産業製造、小売・電子商取引、輸送・物流、エネルギー・公益事業、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケア・ライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、地域(北米、南米、欧州、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソフトウェア |
| サービス |
| パッケージおよびネームスペース検証 |
| 悪意あるパッケージ検出および分析 |
| リポジトリファイアウォールおよびパッケージブロッキング |
| 依存関係およびSBOMインテリジェンス |
| その他の防御機能 |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 小売・電子商取引 |
| 輸送・物流 |
| ITおよび通信 |
| メディア・エンターテインメント |
| ヘルスケア・ライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
| 提供形態別 | ソフトウェア | ||
| サービス | |||
| 防御機能別 | パッケージおよびネームスペース検証 | ||
| 悪意あるパッケージ検出および分析 | |||
| リポジトリファイアウォールおよびパッケージブロッキング | |||
| 依存関係およびSBOMインテリジェンス | |||
| その他の防御機能 | |||
| 展開モード別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| 業種別 | 政府・公共行政 | ||
| 小売・電子商取引 | |||
| 輸送・物流 | |||
| ITおよび通信 | |||
| メディア・エンターテインメント | |||
| ヘルスケア・ライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| その他の南米 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| その他の欧州 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| その他のアジア太平洋 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| その他のアフリカ | |||


レポートで回答される主要な質問
依存関係混乱防御市場の規模はどのくらいですか?
依存関係混乱防御市場は2026年に50.19 ミリオン 米ドルであり、CAGR 22.95%で2031年までに140.99 ミリオン 米ドルに達すると予測されています。この推計は、より強力なパッケージ検証、依存関係の可視性、ビルドパイプラインコントロールに対する需要を反映しています。
なぜ組織は依存関係混乱防御を必要とするのですか?
組織は、ソフトウェアビルド中に意図したプライベートパッケージの代わりに公開パッケージが解決されるのを防ぐために、依存関係混乱防御市場のコントロールを必要としています。依存関係混乱防御市場はまた、内部ネームスペース、リポジトリの順序、スコープ設定の弱点にも対処しています。
どの防御機能が最も速く成長していますか?
パッケージおよびネームスペース検証は2026年から2031年にかけてCAGR 24.36%で成長すると予測されています。この依存関係混乱防御市場の機能は、悪意あるパッケージがビルドワークフローに侵入する前にネームスペースの曖昧さに対処します。これにより、依存関係混乱防御市場に後の修復に限定された対応ではなく、予防的なコントロールが提供されます。
最も広く使用されている展開モデルはどれですか?
クラウド展開は2025年に51.13%のシェアを占めました。これは、クラウドCI/CD環境が頻繁な依存関係の取得とポリシーの更新を必要とするためです。依存関係混乱防御市場は、クラウド提供を使用して、ローカルメンテナンス要件なしにチーム全体に最新のコントロールを配布しています。
どの組織が最も急速に採用を増やしていますか?
中小企業は、ホスト型CI/CDツールがアクセスを拡大するにつれて、2031年にかけてCAGR 25.02%で成長すると予測されています。依存関係混乱防御市場は、これらの購買担当者にとって、シンプルなオンボーディングとマネージドポリシー設定を必要とすることが多いため、関連性があります。
どの地域が最も急速に拡大していますか?
アジア太平洋地域は、ソフトウェア提供活動とサプライヤーガバナンスのニーズに支えられ、2031年にかけてCAGR 24.05%で成長すると予測されています。依存関係混乱防御市場は、サプライヤーの証明と依存関係管理要件を含むクライアント契約によって支えられています。
最終更新日:



