
Tamaño y Participación del Mercado de Protección contra Confusión de Dependencias
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
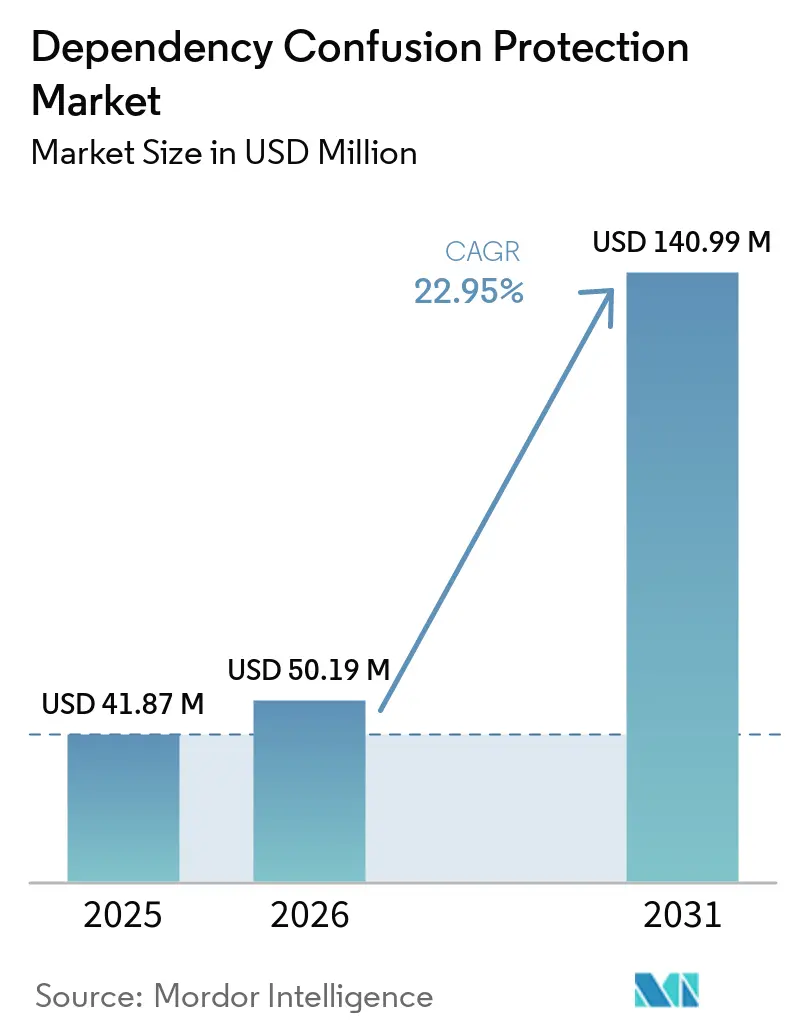
| Tamaño del Mercado (2026) | 50.19 Millones de dólares |
| Tamaño del Mercado (2031) | 140.99 Millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 22.95 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Protección contra Confusión de Dependencias por Mordor Intelligence
Se proyecta que el tamaño del mercado de Protección contra Confusión de Dependencias será de 41,87 millones de USD en 2025, 50,19 millones de USD en 2026, y alcanzará los 140,99 millones de USD en 2031, creciendo a una CAGR del 22,95% de 2026 a 2031. Los requisitos regulatorios para los listados de materiales de software están convirtiendo la visibilidad de dependencias en un requisito de adquisición más habitual para los proveedores de software. El creciente uso de componentes de código abierto también aumenta el número de nombres de paquetes, repositorios y rutas de compilación que los equipos de seguridad deben gestionar. El desarrollo basado en la nube ha facilitado la integración de herramientas de protección en los flujos de trabajo habituales de compilación e implementación. Los compradores buscan cada vez más productos que combinen la verificación de paquetes, la detección de código malicioso y la aplicación de políticas, en lugar de depender de herramientas separadas. La competencia dependerá de si los proveedores pueden reducir la interrupción para los desarrolladores mientras amplían los controles al desarrollo de software asistido por inteligencia artificial.
Conclusiones Clave del Informe
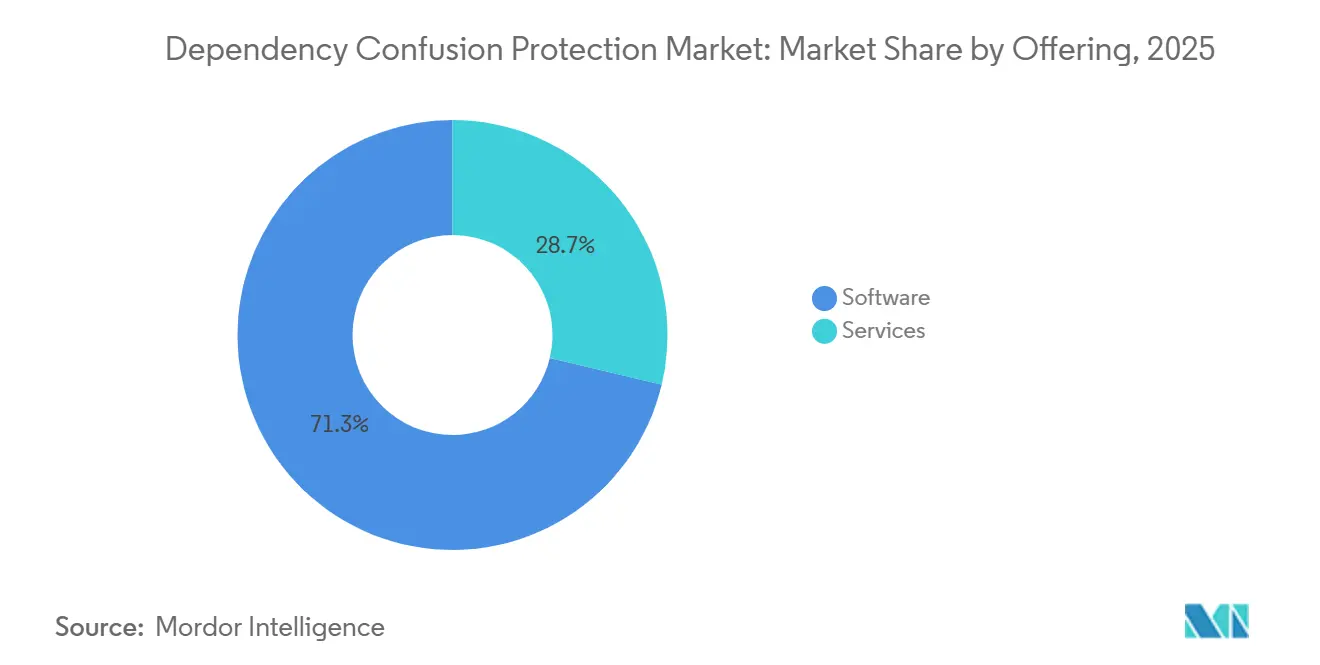
- Por oferta, el software representó el 71,29% de la participación del mercado de Protección contra Confusión de Dependencias en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 25,30% hasta 2031.
- Por capacidad de protección, la Inteligencia de Dependencias y SBOM representó el 37,16% de la participación del mercado de Protección contra Confusión de Dependencias en 2025, mientras que se proyecta que la Verificación de Paquetes y Espacios de Nombres se expandirá a una CAGR del 24,36% hasta 2031.
- Por modo de implementación, la nube representó el 51,13% de la participación del mercado de Protección contra Confusión de Dependencias en 2025, mientras que se proyecta que el modo híbrido se expandirá a una CAGR del 24,77% hasta 2031.
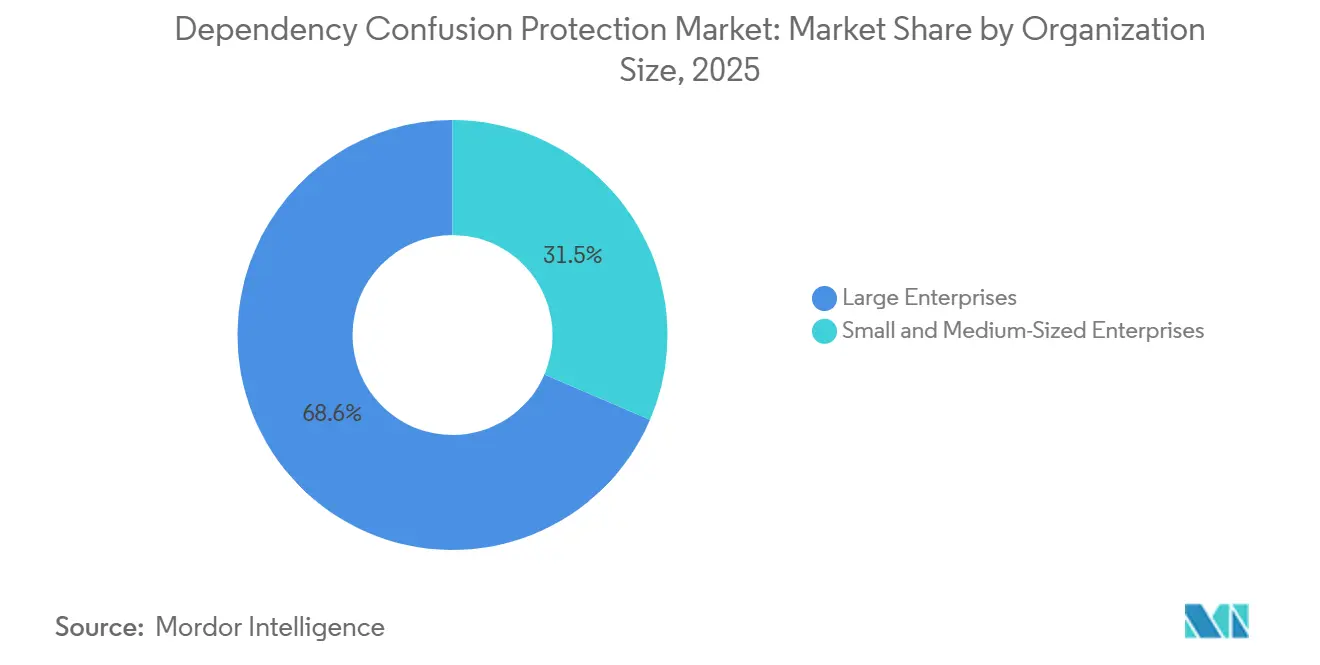
- Por tamaño de organización, las grandes empresas representaron el 68,55% de la participación del mercado de Protección contra Confusión de Dependencias en 2025, mientras que se proyecta que las pequeñas y medianas empresas se expandirán a una CAGR del 25,02% hasta 2031.
- Por vertical industrial, las tecnologías de la información y las telecomunicaciones representaron el 28,44% de la participación del mercado de Protección contra Confusión de Dependencias en 2025, mientras que se proyecta que el comercio minorista y el comercio electrónico se expandirán a una CAGR del 23,78% hasta 2031.
- Por geografía, América del Norte representó el 38,56% del mercado de Protección contra Confusión de Dependencias en 2025, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 24,05% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Protección contra Confusión de Dependencias
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento del Volumen de Dependencias de Código Abierto | +5.5% | Global | Corto plazo (≤ 2 años) |
| Controles Obligatorios de SBOM y Cadena de Suministro de Software | +4.5% | América del Norte y la UE | Corto plazo (≤ 2 años) |
| Crecimiento de Campañas de Paquetes Maliciosos | +4.0% | Global | Corto plazo (≤ 2 años) |
| Expansión de Canalizaciones CI/CD Nativas en la Nube | +3.2% | Núcleo de Asia-Pacífico, con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Agentes de Codificación de Inteligencia Artificial que Aumentan la Velocidad de Instalación de Paquetes | +2.7% | América del Norte y la UE | Mediano plazo (2-4 años) |
| Puntos Ciegos de Ruta de Registro y Espacio de Nombres en Compilaciones Políglota | +1.9% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Aumento del Volumen de Dependencias de Código Abierto
Las descargas totales en Maven Central, PyPI, npm y NuGet alcanzaron los 9,8 billones en 2025, con un aumento interanual del 67%. npm registró 7,97 billones de descargas durante 2025, un aumento anual del 65,43% que superó el tráfico de Maven. Estos volúmenes amplían los grafos de dependencias que los equipos de desarrollo deben inspeccionar antes de cada lanzamiento. Los ejecutores de compilación efímeros recuperan repetidamente árboles de dependencias completos, lo que aumenta la exposición cuando la precedencia del repositorio no está clara. Los nuevos paquetes que ingresan a las cadenas de suministro aumentaron un 67% en 2025, mientras que solo el 40% de las organizaciones tenían herramientas de detección de paquetes maliciosos implementadas. El mercado de Protección contra Confusión de Dependencias favorece, por tanto, los controles automatizados que aplican reglas de registro coherentes en todos los proyectos y grupos de desarrollo.
Controles Obligatorios de SBOM y Cadena de Suministro de Software
La Orden Ejecutiva 14144, firmada en enero de 2025, exige que las agencias federales obtengan SBOM legibles por máquina de los proveedores de software. La orden también extiende las expectativas de la cadena de suministro a través de las relaciones de adquisición que involucran a proveedores de software del sector privado. La Ley de Resiliencia Cibernética de la Unión Europea exige a los fabricantes mantener SBOM legibles por máquina para los productos relevantes con elementos digitales. Sus obligaciones de notificación de vulnerabilidades explotadas activamente se aplicaron a partir de septiembre de 2026. El trabajo con SBOM a menudo expone brechas en los inventarios de espacios de nombres privados que no eran visibles durante el desarrollo ordinario. Esto vincula el gasto en cumplimiento normativo con la demanda del mercado de Protección contra Confusión de Dependencias, especialmente cuando se requieren atestaciones de proveedores en varios contratos.
Crecimiento de Campañas de Paquetes Maliciosos
ReversingLabs registró un aumento del 73% en las detecciones de paquetes de código abierto maliciosos durante 2025. La actividad en npm se más que duplicó, representando casi el 90% del malware de código abierto detectado. El gusano Shai-Hulud comprometió más de 1.000 paquetes de npm durante septiembre de 2025. Endor Labs encontró que las apropiaciones de cuentas de npm aumentaron 12 veces en 2025, y el 38,4% de los paquetes afectados tenían más de 1.000 descargas mensuales. Estos ataques hacen que la revisión conductual de paquetes sea relevante incluso cuando las organizaciones han corregido la configuración de espacios de nombres. El mercado de Protección contra Confusión de Dependencias se está ampliando, en consecuencia, hacia defensas más amplias contra el malware en la cadena de suministro para su uso en paquetes públicos y privados.
Expansión de Canalizaciones CI/CD Nativas en la Nube
Las canalizaciones nativas en la nube comúnmente extraen dependencias de registros públicos a menos que los equipos definan cuidadosamente las fuentes y los alcances privados. Esto supone un riesgo cuando un nombre de paquete interno también está disponible en un registro público. Los ejecutores efímeros repiten el proceso de resolución en cada compilación, lo que permite que una debilidad de configuración afecte a muchos lanzamientos. Una aplicación principal correctamente protegida puede dejar expuestos servicios heredados o código adquirido. La creación de aplicaciones empresariales se ha acelerado casi 5 veces en la era de la inteligencia artificial, y las aplicaciones modernas presentan más de 4 veces más vulnerabilidades críticas y de alta gravedad. El mercado de Protección contra Confusión de Dependencias se beneficia a medida que las organizaciones necesitan revisiones continuas de las canalizaciones en lugar de trabajos de configuración puntuales en sus carteras de aplicaciones.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración entre Gestores de Paquetes y Repositorios | -3.0% | Global | Mediano plazo (2-4 años) |
| Escasez de Especialistas en Seguridad de Aplicaciones y DevSecOps | -2.5% | América del Norte y la UE | Corto plazo (≤ 2 años) |
| Fricción para los Desarrolladores por Políticas de Bloqueo y Cuarentena | -1.8% | Global | Corto plazo (≤ 2 años) |
| Falsa Confianza por Inventarios Incompletos de Espacios de Nombres Privados | -1.5% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración entre Gestores de Paquetes y Repositorios
Los controles de dependencias requieren una configuración separada para npm, pip, Maven, NuGet, módulos de Go y Cargo. La misma organización puede operar varios de estos ecosistemas en cientos de canalizaciones. Cada entorno necesita sus propias reglas de precedencia de repositorios, reserva de espacios de nombres y fijación de alcances. Los servicios heredados y las bases de código adquiridas pueden quedar fuera de los estándares de seguridad definidos centralmente. Esto hace que el trabajo de prueba de concepto sea más largo, ya que los compradores necesitan evidencia de que las protecciones funcionan en toda su pila de desarrollo. La complejidad puede ralentizar la implementación en el mercado de Protección contra Confusión de Dependencias hasta que los proveedores ofrezcan un soporte nativo más amplio para estos gestores de paquetes.
Escasez de Especialistas en Seguridad de Aplicaciones y DevSecOps
La escasez de talento en seguridad de aplicaciones restringe la profundidad y el ritmo de implementación de los programas de protección. CyberSeek registró 514.359 ofertas de empleo en ciberseguridad en Estados Unidos durante los 12 meses anteriores a junio de 2025. Su ratio de oferta y demanda del 74% indicó que los trabajadores disponibles no cubrían todos los puestos vacantes. Fortinet estimó una escasez global de más de 4,7 millones de profesionales de ciberseguridad en 2025.[1]Fortinet, "Informe sobre la Brecha de Habilidades en Ciberseguridad 2025," Fortinet, fortinet.com Las organizaciones sin especialistas a menudo dependen de políticas gestionadas por el proveedor que pueden no coincidir con su estructura de espacios de nombres privados. Las reglas de bloqueo mal calibradas pueden generar falsos positivos y debilitar el apoyo de los desarrolladores al mercado de Protección contra Confusión de Dependencias entre los equipos menos experimentados.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Las Herramientas de Software Mantienen los Ingresos Mientras los Servicios Crecen con las Necesidades Operativas
El software representó el 71,29% de la participación del mercado de Protección contra Confusión de Dependencias en 2025, respaldado por herramientas que se integran con gestores de paquetes y flujos de trabajo CI/CD. Estos productos permiten a los equipos analizar y gestionar las dependencias sin cambiar las interfaces de desarrollador ya utilizadas para compilaciones, pruebas e implementación. Las herramientas en línea también generan telemetría de dependencias para respaldar las renovaciones periódicas de licencias a medida que las carteras de aplicaciones y los grafos de dependencias se expanden. Las empresas valoran este modelo porque las políticas gestionadas centralmente pueden aplicarse en varias aplicaciones manteniendo los flujos de trabajo de desarrollo locales. La industria de Protección contra Confusión de Dependencias está, por tanto, anclada en plataformas de software que integran controles directamente en los procesos de compilación cotidianos.
Se proyecta que los servicios crecerán a una CAGR del 25,30% de 2026 a 2031, la tasa más alta dentro de esta segmentación. Las organizaciones utilizan estos compromisos para catalogar los nombres de paquetes internos en múltiples ecosistemas, identificar los espacios de nombres públicos expuestos y establecer una propiedad documentada para el trabajo correctivo. Los proveedores también ayudan a los equipos a ajustar las políticas, establecer reglas de aplicación y conectar la supervisión con repositorios que pueden haber sido configurados por separado. Los proveedores de seguridad gestionada están incorporando el análisis de dependencias en acuerdos más amplios de supervisión de la cadena de suministro de software, incluidas revisiones continuas a medida que las aplicaciones y los flujos de trabajo evolucionan. Los agentes de codificación de inteligencia artificial añaden actividad de instalación de paquetes que muchos equipos no pueden gestionar de forma independiente, lo que mantiene la necesidad de soporte especializado.


Por Capacidad de Protección: La Inteligencia SBOM Lidera Mientras la Verificación de Espacios de Nombres Crece Más Rápido
La Inteligencia de Dependencias y SBOM representó el 37,16% de la participación del mercado de Protección contra Confusión de Dependencias en 2025. Las organizaciones utilizan inventarios legibles por máquina para identificar componentes, aclarar las relaciones entre dependencias directas e indirectas y establecer una base para la remediación posterior. Esta capacidad se ha vuelto más importante a medida que los requisitos de adquisición y regulatorios exigen registros de dependencias más claros de los proveedores de software. También ayuda a los equipos a comprender qué nombres de paquetes internos necesitan protección en los registros privados y públicos dentro de su patrimonio de software existente. La visibilidad resultante respalda las decisiones de prioridad antes de que los equipos de seguridad apliquen controles de resolución específicos y verifiquen si esos controles siguen siendo efectivos.
Se proyecta que la Verificación de Paquetes y Espacios de Nombres crecerá a una CAGR del 24,36% hasta 2031. La fijación de alcances y las reglas de espacios de nombres abordan la ambigüedad de configuración que permite los ataques de confusión de dependencias antes de que se resuelva un paquete malicioso. La Detección y Análisis de Paquetes Maliciosos también está ganando atención a medida que las apropiaciones de cuentas y las cargas dañinas aumentan en los registros de uso común. Los proveedores se benefician cuando un grafo de dependencias puede respaldar la generación de SBOM, la detección de ocupación ilegítima de espacios de nombres y la aplicación del orden de resolución.[2]Socket Supply Inc., "Socket recauda 60 millones de USD en la Serie C a una valoración de 1.000 millones de USD liderada por Thrive Capital," Socket, socket.dev El Cortafuegos de Repositorios y el Bloqueo de Paquetes impiden que los paquetes sospechosos entren en el entorno de compilación durante la instalación, proporcionando control antes de las actividades posteriores de análisis y remediación.
Por Modo de Implementación: La Nube Mantiene la Mayor Posición Mientras el Uso Híbrido se Expande
La implementación en la nube representó el 51,13% de la participación en 2025, la mayor posición dentro de esta segmentación de implementación. Los entornos en la nube contienen muchas cargas de trabajo CI/CD que descargan repetidamente árboles de dependencias completos durante cada ciclo de compilación e implementación. La entrega de software como servicio también permite actualizaciones de políticas y firmas sin que los equipos tengan que gestionar el mantenimiento de la infraestructura local. Este modelo se adapta a los equipos distribuidos que buscan una implementación oportuna en aplicaciones que se lanzan regularmente y utilizan varios ecosistemas de paquetes públicos. La adopción de la nube refleja el movimiento más amplio del trabajo de compilación, prueba e implementación hacia entornos de desarrollo gestionados.
Se proyecta que la implementación híbrida crecerá a una CAGR del 24,77% de 2026 a 2031. Las grandes organizaciones a menudo mantienen repositorios de artefactos locales mientras añaden análisis nativos en la nube y controles de políticas en los puntos relevantes de la canalización. Este esquema preserva las inversiones existentes en Artifactory o Nexus Repository mientras habilita capacidades de detección más recientes que pueden actualizarse a través de servicios en la nube. Un repositorio local gobernado puede seguir siendo la fuente de binarios aprobados, mientras que los servicios en la nube inspeccionan los paquetes entrantes y alertan a los equipos de seguridad sobre anomalías. Los diseños híbridos también son relevantes cuando los requisitos de residencia de datos favorecen el almacenamiento local de artefactos y la modernización gradual de la infraestructura.
Por Tamaño de Organización: Las Grandes Empresas Lideran los Ingresos Mientras las Pymes Aceleran la Adopción
Las grandes empresas representaron el 68,55% de la participación en 2025, lo que refleja sus programas DevSecOps establecidos, sus complejos patrimonios de software y sus requisitos de cumplimiento relacionados con la adquisición federal. Estos compradores a menudo necesitan aplicación en múltiples ecosistemas, generación de SBOM y controles de cadena de suministro que funcionen de manera coherente dentro de una única plataforma. Sus amplios perfiles de dependencias hacen valioso el manejo centralizado de políticas, ya que diferentes equipos pueden usar diferentes lenguajes, repositorios y métodos de implementación. Las revisiones de adquisición también favorecen a los proveedores que pueden demostrar soporte en sistemas maduros y heredados en lugar de entornos de desarrollo aislados. La actividad de renovación y expansión proporciona una base de ingresos estable para los proveedores establecidos que atienden a este grupo.
Se proyecta que las pequeñas y medianas empresas crecerán a una CAGR del 25,02% hasta 2031. Las herramientas CI/CD alojadas y los gestores de artefactos dan a los equipos más pequeños acceso a entornos de compilación en contenedores sin el gasto en infraestructura que antes se requería para la gestión de repositorios privados. Es menos probable que estos equipos empleen especialistas dedicados en seguridad de aplicaciones, lo que aumenta la importancia de pasos de implementación claros y valores predeterminados de políticas utilizables. Un proceso de incorporación sencillo puede, por tanto, tener más peso que la amplitud de funciones para los compradores más pequeños al seleccionar una plataforma de protección. Socket informó un crecimiento de 7.500 a más de 27.000 organizaciones protegidas tras su Serie B de octubre de 2024.
Por Vertical Industrial: Las Tecnologías de la Información y las Telecomunicaciones Lideran Mientras el Comercio Minorista y el Comercio Electrónico Crecen Más Rápido
Las tecnologías de la información y las telecomunicaciones representaron el 28,44% de la participación en 2025, respaldadas por extensas arquitecturas de microservicios y el uso frecuente de múltiples ecosistemas de paquetes. El sector opera pilas de software complejas que combinan lenguajes, marcos de trabajo, servicios internos y bibliotecas mantenidas externamente. Su adopción temprana de las prácticas DevSecOps ha respaldado la adopción anticipada de controles de cadena de suministro de software dentro de los procesos de desarrollo y producción. La banca, los servicios financieros y los seguros le siguen porque los requisitos de auditoría convierten las dependencias no resueltas en una preocupación material para los programas de modernización. La atención sanitaria, el gobierno, la energía y los servicios públicos también enfrentan un escrutinio creciente de los proveedores de software y los componentes que respaldan las operaciones críticas.
Se proyecta que el comercio minorista y el comercio electrónico crecerán a una CAGR del 23,78% hasta 2031. Las plataformas de comercio digital dependen cada vez más de servicios basados en eventos para la gestión de pedidos, recomendaciones, pagos y experiencias orientadas al cliente. Estos sistemas a menudo utilizan los ecosistemas de JavaScript y Python, que han experimentado altos niveles de actividad de paquetes maliciosos. La manufactura, el transporte y la logística también están extendiendo la protección a entornos operativos basados en software que originalmente no se gestionaban mediante controles de cadena de suministro. Los atacantes apuntan a paquetes de uso generalizado para aumentar su efecto en múltiples tipos de organizaciones.
Análisis Geográfico
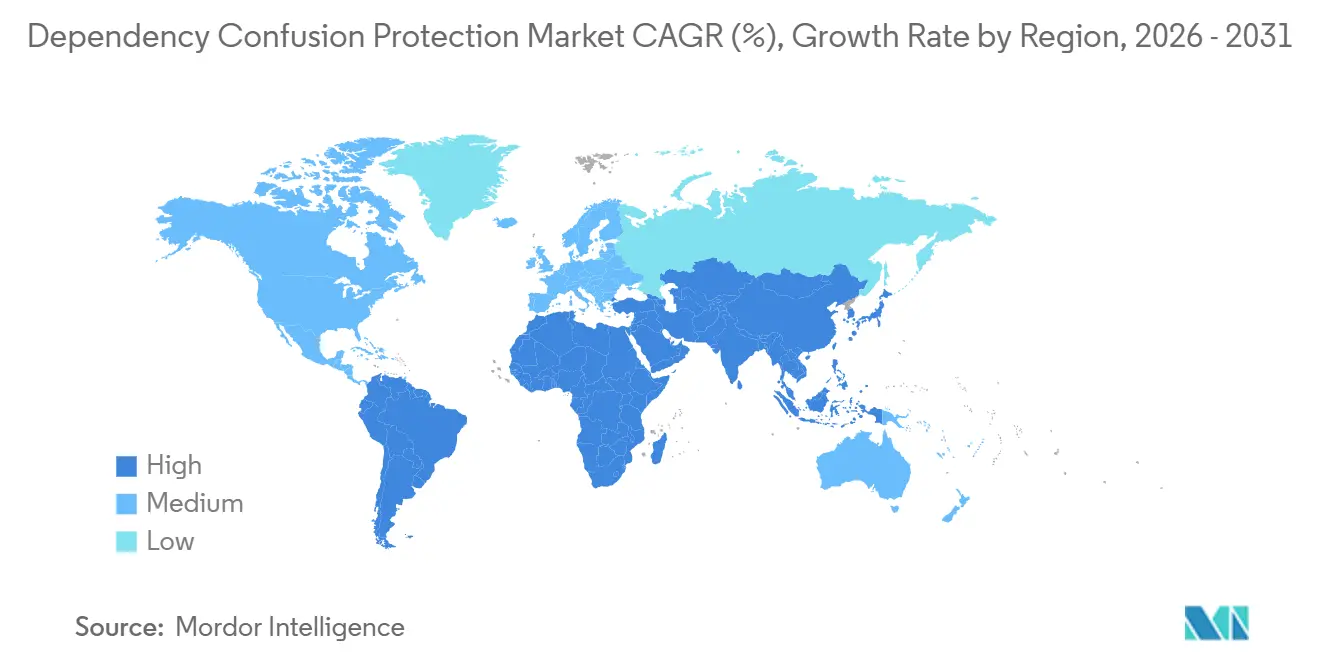
América del Norte representó el 38,56% de la participación regional en 2025, respaldada por redes de contratistas federales, grandes organizaciones tecnológicas y programas DevSecOps maduros. La Orden Ejecutiva 14144 ha fortalecido la demanda de transparencia de los proveedores en la adquisición federal, mientras que Canadá está ampliando la adopción en servicios financieros y telecomunicaciones. Europa ocupó la segunda posición geográfica más grande, liderada por Alemania, el Reino Unido y Francia. La Ley de Resiliencia Cibernética está fomentando la inversión en SBOM antes de su fecha límite de requisito completo en diciembre de 2027.[3]Comisión Europea, "Ley de Resiliencia Cibernética," Comisión Europea, digital-strategy.ec.europa.eu Las organizaciones están fortaleciendo la transparencia de la cadena de suministro de software y las capacidades de gestión de vulnerabilidades para cumplir con los requisitos de la normativa.
Se proyecta que Asia-Pacífico crecerá a una CAGR del 24,05% de 2026 a 2031, la tasa regional más rápida. India se beneficia de su papel como centro de prestación de servicios de software, donde los contratos con clientes incluyen cada vez más atestaciones de proveedores y requisitos de gestión de dependencias. China está desarrollando marcos de gobernanza de código abierto como parte de su estrategia más amplia de seguridad de la cadena de suministro de software. Japón, Corea del Sur y Australia también están fortaleciendo la visibilidad en dispositivos conectados, software integrado y desarrollo nativo en la nube. El mercado de Protección contra Confusión de Dependencias tiene margen de crecimiento, donde los compradores regionales adoptan tanto la entrega en la nube como una gobernanza más sólida de los proveedores.
América del Sur se está desarrollando desde una base más baja, con Brasil y Argentina respaldados por el crecimiento en fintech y microservicios. Oriente Medio y África se encuentran en una etapa más temprana de adopción, con los Emiratos Árabes Unidos y Arabia Saudita como principales centros de demanda. La transformación digital gubernamental y los requisitos de adquisición están aumentando el interés en la transparencia de la cadena de suministro de software en estas regiones. Sudáfrica, Nigeria y Egipto lideran en adopción, con clientes multinacionales que aplican requisitos de seguridad a los socios de desarrollo locales. La entrega en la nube gestionada por el proveedor es preferida donde la capacidad interna de DevSecOps sigue siendo limitada, favoreciendo las plataformas que ofrecen incorporación basada en políticas con integración local mínima.

Panorama Competitivo
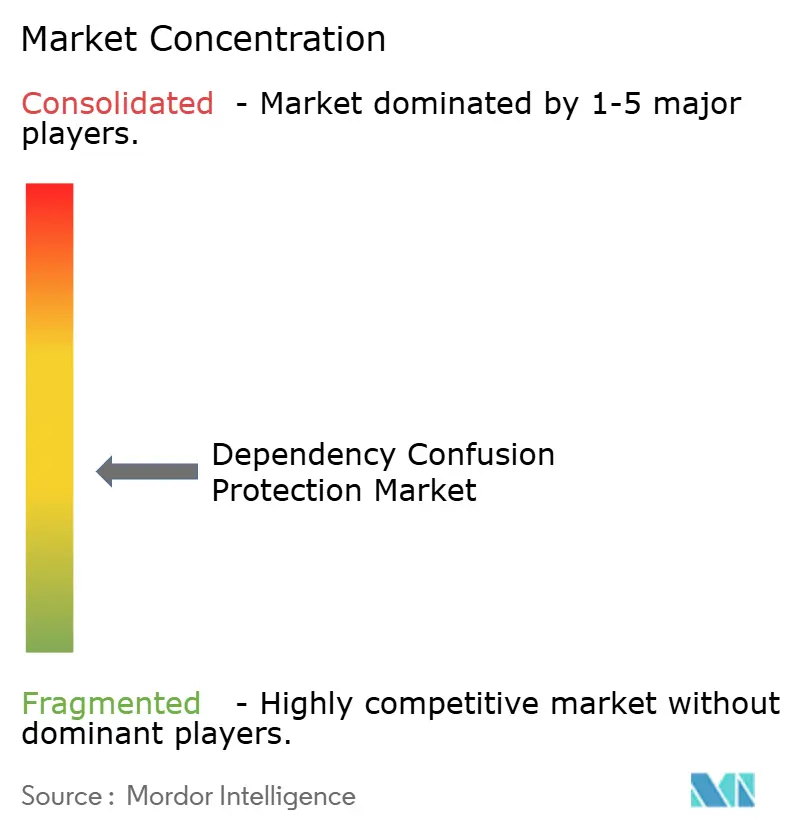
El mercado de Protección contra Confusión de Dependencias está moderadamente fragmentado entre proveedores especializados, plataformas de seguridad amplias y proveedores de infraestructura para desarrolladores, lo que ofrece a los compradores varias opciones de plataforma y soluciones puntuales. Los proveedores especializados incluyen Sonatype, Snyk, JFrog, Socket, Endor Labs, Phylum y Chainguard, mientras que Palo Alto Networks y Checkmarx compiten a través de plataformas más amplias. GitHub, GitLab y Amazon Web Services proporcionan infraestructura para desarrolladores que llega a muchos equipos de desarrollo. Los compradores prefieren cada vez más productos que integren la creación de SBOM, la verificación de espacios de nombres, la detección de paquetes y los controles de bloqueo en un único modelo de datos de dependencias. Esta preferencia ejerce presión sobre las soluciones puntuales que no logran conectar el descubrimiento, la prevención y la respuesta.
Socket evalúa los scripts de instalación, las llamadas de red y los patrones de ofuscación como parte de su análisis de paquetes, una capacidad relevante para el mercado de Protección contra Confusión de Dependencias. La empresa declaró que este enfoque bloquea más de 10.000 ataques a la cadena de suministro cada semana en 1,5 millones de repositorios. Endor Labs ha enfatizado el análisis de alcanzabilidad tras su adquisición de Coana, lo que, según afirmó, redujo los falsos positivos en un 50-80%. JFrog introdujo la Remediación sin Intervención en septiembre de 2026 para automatizar la selección de remediaciones, la aplicación en canalizaciones y la atestación criptográfica. Estos movimientos centran la competencia en una detección más sólida, menor fricción para los desarrolladores y una remediación más automatizada.
Los agentes de codificación de inteligencia artificial crean un nuevo punto de control para el mercado de Protección contra Confusión de Dependencias porque pueden instalar paquetes sin revisión humana directa. JFrog ha añadido la Resolución de Paquetes por Agente, y Snyk ha introducido Evo Agentic Development Security para extender la gobernanza a los flujos de trabajo de agentes.[4]Snyk Limited, "Snyk lanza Evo Agentic Development Security," Snyk, snyk.io Endor Labs informó sobre la ocupación ilegítima de espacios de nombres en torno a los artefactos de modelos de Hugging Face, mientras que Phylum, OX Security, Legit Security y FOSSA compiten en detección de malware, postura de canalización e inteligencia de licencias. Las adquisiciones de Coana y Secure Annex por parte de Socket muestran cómo los proveedores están ampliando la cobertura a extensiones de navegador, complementos de editores de código, servidores MCP y gestores de paquetes.
Líderes de la Industria de Protección contra Confusión de Dependencias
Microsoft Corporation
Google LLC
Amazon Web Services, Inc.
Palo Alto Networks, Inc.
Sonatype, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Septiembre de 2026: JFrog presentó la Remediación sin Intervención en swampUP 2026 en Nueva York, automatizando la selección de correcciones de vulnerabilidades, la aplicación en canalizaciones y la atestación criptográfica a través de AppTrust para aproximadamente 6.600 clientes empresariales en todo el mundo. El lanzamiento amplió el papel de JFrog, pasando de la gobernanza de artefactos a la remediación automatizada de extremo a extremo de la cadena de suministro, respaldado por un ecosistema de socios de parches que incluye Chainguard, Broadcom, Lightwell, una iniciativa conjunta de Red Hat e IBM, Seal Security y TuxCare.
- Agosto de 2026: Sonatype anunció Agent P y Eventos de Seguridad como nuevas capacidades para Sonatype Guide, automatizando el mantenimiento de dependencias en flujos de trabajo dirigidos por humanos y asistidos por inteligencia artificial, al tiempo que proporciona visibilidad en tiempo real de los incidentes de paquetes maliciosos. La investigación adjunta de Sonatype Research Labs encontró que la creación de aplicaciones empresariales se había acelerado casi 5 veces en la era de la inteligencia artificial, con aplicaciones que presentan más de 4 veces más vulnerabilidades críticas y de alta gravedad.
- Agosto de 2026: Snyk lanzó Evo Continuous Offensive Security como producto de disponibilidad general, ofreciendo pruebas de penetración autónomas y con tecnología de inteligencia artificial y equipos rojos de agentes que atacan continuamente las aplicaciones a medida que evolucionan y devuelven pruebas validadas de vulnerabilidades explotables.
- Julio de 2026: Checkmarx anunció Checkmarx Fusion, una arquitectura de análisis híbrido que combina los motores de seguridad de aplicaciones propios de Checkmarx con los modelos Claude Frontier de Anthropic para la detección de vulnerabilidades en todos los lenguajes, bases de código y etapas del ciclo de vida del desarrollo de software. El producto entró en acceso anticipado como parte de la plataforma Checkmarx One.


Alcance del Informe Global del Mercado de Protección contra Confusión de Dependencias
La Protección contra Confusión de Dependencias hace referencia a las plataformas de software y los servicios asociados que identifican, previenen, supervisan y mitigan los ataques de confusión de dependencias en canalizaciones de desarrollo de software, gestores de paquetes, repositorios de código, entornos CI/CD y cadenas de suministro de software. Estas soluciones ayudan a las organizaciones a verificar la autenticidad de los paquetes, bloquear paquetes maliciosos, proteger las dependencias de código abierto, proporcionar inteligencia de Listado de Materiales de Software (SBOM) y aplicar la gobernanza de repositorios para reducir el riesgo en la cadena de suministro de software.
El Informe del Mercado de Protección contra Confusión de Dependencias está segmentado por Oferta (Software y Servicios), Capacidad de Protección (Verificación de Paquetes y Espacios de Nombres, Detección y Análisis de Paquetes Maliciosos, Cortafuegos de Repositorios y Bloqueo de Paquetes, Inteligencia de Dependencias y SBOM, y Otras Capacidades de Protección), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Atención Sanitaria y Ciencias de la Vida, Banca, Servicios Financieros y Seguros [BFSI], y Otros Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Verificación de Paquetes y Espacios de Nombres |
| Detección y Análisis de Paquetes Maliciosos |
| Cortafuegos de Repositorios y Bloqueo de Paquetes |
| Inteligencia de Dependencias y SBOM |
| Otras Capacidades de Protección |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Tecnologías de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Atención Sanitaria y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Oferta | Software | ||
| Servicios | |||
| Por Capacidad de Protección | Verificación de Paquetes y Espacios de Nombres | ||
| Detección y Análisis de Paquetes Maliciosos | |||
| Cortafuegos de Repositorios y Bloqueo de Paquetes | |||
| Inteligencia de Dependencias y SBOM | |||
| Otras Capacidades de Protección | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Atención Sanitaria y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de Protección contra Confusión de Dependencias?
El mercado de Protección contra Confusión de Dependencias fue de 50,19 millones de USD en 2026 y se prevé que alcance los 140,99 millones de USD en 2031, con una CAGR del 22,95%. La estimación refleja la demanda de una verificación de paquetes más sólida, mayor visibilidad de dependencias y controles de canalización de compilación.
¿Por qué las organizaciones necesitan protección contra la confusión de dependencias?
Las organizaciones necesitan controles del mercado de Protección contra Confusión de Dependencias para evitar que los paquetes públicos se resuelvan en lugar de los paquetes privados previstos durante las compilaciones de software. El mercado de Protección contra Confusión de Dependencias también aborda las debilidades en los espacios de nombres internos, el orden de los repositorios y la configuración de alcances.
¿Qué capacidad de protección está creciendo más rápido?
Se proyecta que la Verificación de Paquetes y Espacios de Nombres crecerá a una CAGR del 24,36% de 2026 a 2031. Esta capacidad del mercado de Protección contra Confusión de Dependencias aborda la ambigüedad de espacios de nombres antes de que un paquete malicioso entre en un flujo de trabajo de compilación. Proporciona al mercado de Protección contra Confusión de Dependencias un control preventivo en lugar de una respuesta limitada a la remediación posterior.
¿Qué modelo de implementación es el más utilizado?
La implementación en la nube representó el 51,13% de la participación en 2025 porque los entornos CI/CD en la nube requieren recuperación frecuente de dependencias y actualizaciones de políticas. El mercado de Protección contra Confusión de Dependencias utiliza la entrega en la nube para distribuir controles actualizados entre los equipos sin requisitos de mantenimiento local.
¿Qué organizaciones están aumentando la adopción más rápidamente?
Se proyecta que las pequeñas y medianas empresas crecerán a una CAGR del 25,02% hasta 2031 a medida que las herramientas CI/CD alojadas amplían el acceso. El mercado de Protección contra Confusión de Dependencias es relevante para estos compradores porque a menudo necesitan una incorporación sencilla y configuraciones de políticas gestionadas.
¿Qué región se está expandiendo más rápidamente?
Se proyecta que Asia-Pacífico crecerá a una CAGR del 24,05% hasta 2031, respaldada por la actividad de prestación de servicios de software y las necesidades de gobernanza de proveedores. El mercado de Protección contra Confusión de Dependencias está respaldado por contratos con clientes que incluyen atestación de proveedores y requisitos de gestión de dependencias.
Última actualización de la página el:



