
Tamanho e Participação do Mercado de Detecção e Resposta de Dados
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 4.51 Bilhões de dólares |
| Tamanho do Mercado (2031) | 9.32 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 15.62 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Detecção e Resposta de Dados por Mordor Intelligence
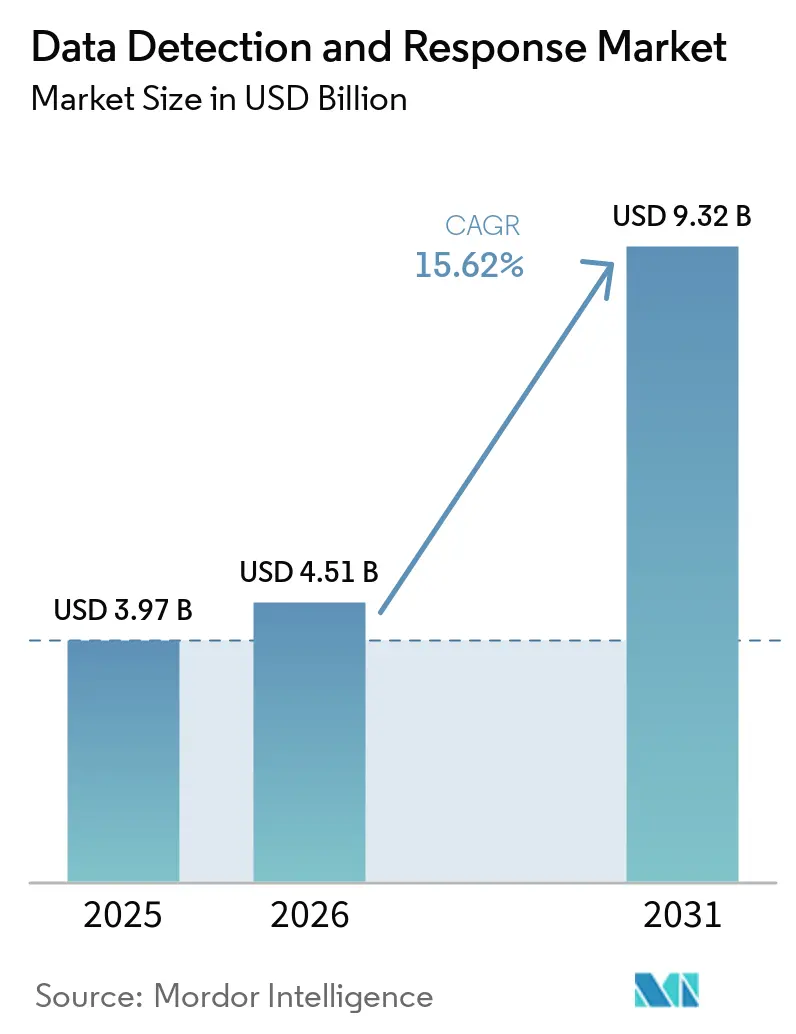
O tamanho do mercado de detecção e resposta de dados foi avaliado em 3,97 bilhões de USD em 2025 e estima-se que cresça de 4,51 bilhões de USD em 2026 para atingir 9,32 bilhões de USD até 2031, a um CAGR de 15,62% durante o período de previsão (2026-2031). As empresas estão gerenciando informações em repositórios em nuvem, aplicações SaaS, fluxos de trabalho de IA e sistemas locais simultaneamente. Esse ambiente aumenta a necessidade de visibilidade contínua sobre o acesso e a movimentação de dados. Agentes de IA não gerenciados estão se tornando uma preocupação prática, pois podem consultar ou transferir informações sensíveis sem revisão humana direta. A Cloud Security Alliance relatou em maio de 2026 que 53% das organizações haviam experimentado agentes de IA excedendo as permissões de acesso a dados pretendidas. As obrigações de conformidade e os requisitos de ciberseguro também estão deslocando a detecção e resposta de dados de avaliações periódicas para monitoramento contínuo.
Principais Conclusões do Relatório
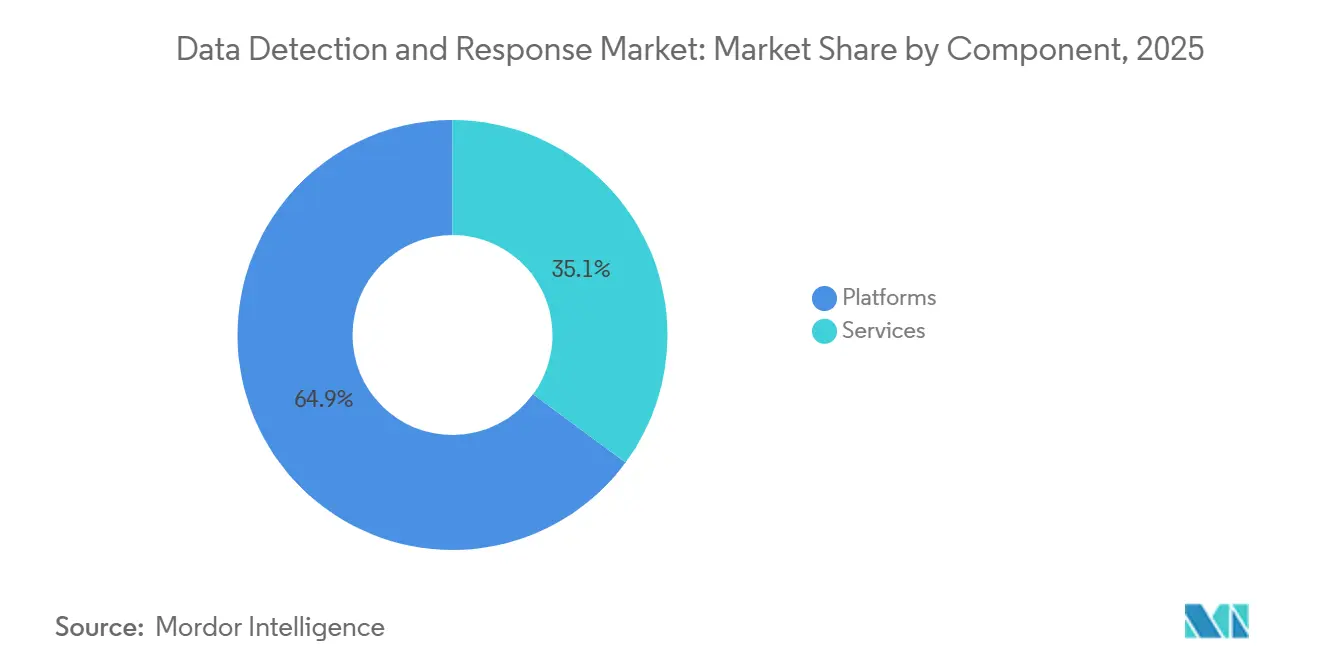
- Por componente, as plataformas detinham 64,89% da receita do mercado de detecção e resposta de dados em 2025, enquanto os serviços devem se expandir a um CAGR de 27,11% até 2031.
- Por função de segurança, o monitoramento de atividade de dados detinha 31,83% da receita em 2025, enquanto a detecção de incidentes, resposta e remediação automatizada deve se expandir a um CAGR de 29,43% até 2031.
- Por modo de implantação, a nuvem detinha 39,86% da receita no mercado de detecção e resposta de dados em 2025, enquanto a implantação híbrida deve se expandir a um CAGR de 26,19% até 2031.
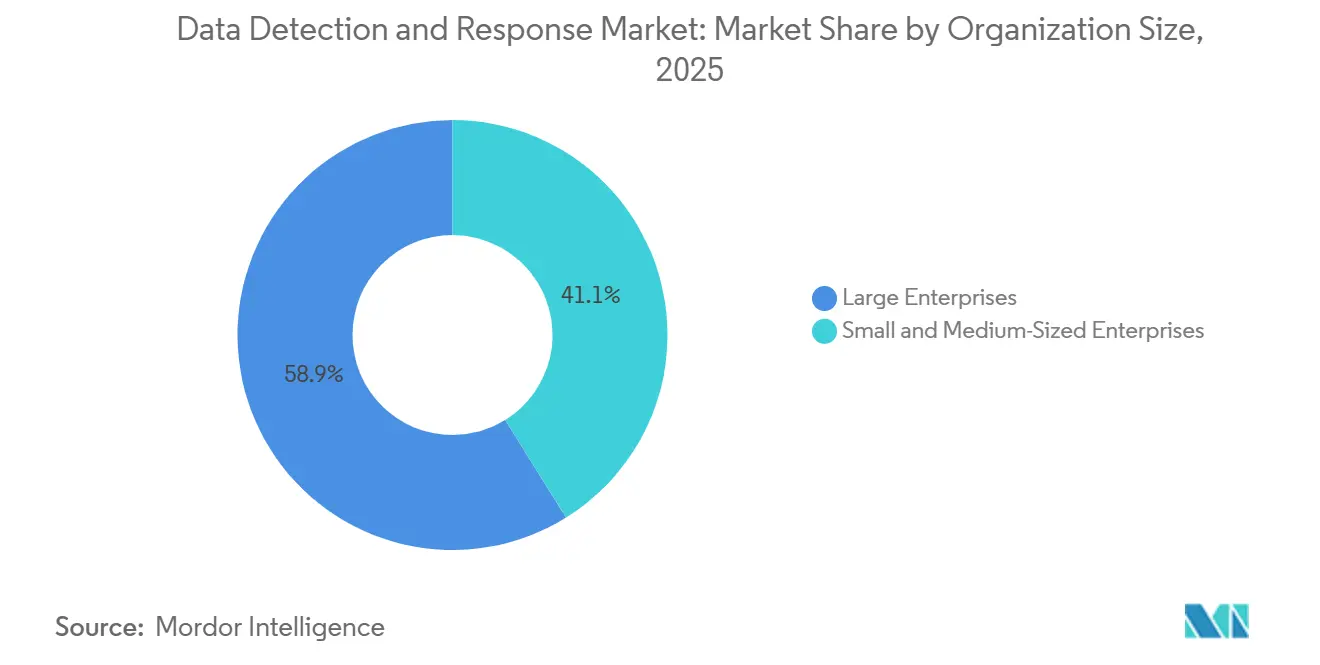
- Por tamanho da organização, as grandes empresas detinham 58,86% da receita em 2025, enquanto as pequenas e médias empresas devem se expandir a um CAGR de 27,23% até 2031.
- Por vertical do setor, serviços bancários, financeiros e de seguros detinham 24,71% da receita no mercado de detecção e resposta de dados em 2025, enquanto saúde e ciências da vida devem se expandir a um CAGR de 23,68% até 2031.
- Por geografia, a América do Norte detinha 41,39% da receita em 2025, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 19,57% até 2031 no mercado de detecção e resposta de dados.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Detecção e Resposta de Dados
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| A Demanda por Monitoramento em Tempo Real de Dados Sensíveis Impulsiona a Evolução das Plataformas | +3.8% | Global, mais agudo na América do Norte e na Europa | Curto prazo (≤ 2 anos) |
| A Proliferação de Dados em Nuvem e SaaS Supera os Controles Convencionais de Prevenção de Perda de Dados | +3.1% | Global, adoção mais rápida na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Mandatos de Divulgação de Violações e Proteção de Dados Criam Aquisições Orientadas por Conformidade | +2.5% | Europa, América do Norte e regulamentação global de IA | Curto prazo (≤ 2 anos) |
| A Consolidação de Ferramentas de Operações de Segurança Redireciona o Orçamento para Plataformas Integradas | +1.8% | Global, concentrado em grandes empresas | Médio prazo (2-4 anos) |
| Cobertura de Linhagem de Dados para Agentes de IA e Análises Paralelas | +1.5% | Global, acelerando na América do Norte e na Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Requisitos de Evidências de Ciberseguro para Exfiltração de Dados | +1.0% | América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
A Demanda por Monitoramento em Tempo Real de Dados Sensíveis Impulsiona a Evolução das Plataformas
As organizações precisam cada vez mais de sistemas capazes de identificar e conter eventos de acesso suspeitos em tempo quase real. A IBM relatou um prazo médio de detecção de 247 dias entre organizações com altos níveis de uso não monitorado de IA em seu relatório de violações de 2025. A pressão é mais intensa em serviços bancários, financeiros, seguros, saúde e ciências da vida, onde um evento de exfiltração de dados pode gerar exposição regulatória, jurídica e reputacional. As linhas de base comportamentais ajudam as equipes a separar a atividade normal dos funcionários de downloads em massa, movimentação lateral e transferências de agentes de IA. A CrowdStrike introduziu o Falcon Data Security em março de 2026 para descobrir, classificar e interromper o roubo de dados em endpoints, SaaS, nuvem e fluxos de trabalho de IA por meio de um único console.[1]CrowdStrike, "CrowdStrike Apresenta o Falcon Data Security para Interromper o Roubo de Dados em toda a Empresa Agêntica," CrowdStrike, crowdstrike.com Dados sintéticos e engenharia social apoiada por IA reduzem ainda mais o valor dos controles baseados apenas em assinaturas.
A Proliferação de Dados em Nuvem e SaaS Supera os Controles Convencionais de Prevenção de Perda de Dados
As aplicações SaaS e as ferramentas de IA enfraqueceram o perímetro tradicional de dados corporativos. A Cloud Security Alliance citou dados da Netskope mostrando mais de 1.550 aplicações SaaS de IA generativa em meados de 2025, em comparação com 317 no início daquele ano. Os sistemas de prevenção de perda de dados baseados em regras não conseguem identificar prontamente anomalias de comportamento em pipelines de IA não sancionados ou informações fragmentadas entre locatários de nuvem. Registros sensíveis podem se mover entre modelos, históricos de chat e espaços de trabalho, o que torna a linhagem de dados mais difícil de reconstruir sem rastreamento contínuo de eventos. A ESET identificou a segurança em nuvem como a segunda maior prioridade de investimento planejado em cibersegurança entre pequenas e médias empresas globalmente em 2026.[2]ESET, "Índice de Prontidão Cibernética para PMEs da ESET 2026: De IA a Phishing, a Confiança Cibernética Está Crescendo na Era dos Ataques Constantes," ESET, eset.com Isso amplia a demanda por ferramentas nativas de nuvem e entregues via SaaS além das grandes empresas no mercado de detecção e resposta de dados.
Mandatos de Divulgação de Violações e Proteção de Dados Criam Aquisições Orientadas por Conformidade
Obrigações novas e reforçadas exigem que as empresas melhorem a velocidade e a qualidade da coleta de evidências de incidentes. O Artigo 23 da Diretiva NIS2 exige que as entidades abrangidas forneçam um aviso antecipado de 24 horas e uma notificação de incidente de 72 horas. A lei de implementação da NIS2 na Alemanha entrou em vigor em 6 de dezembro de 2025, e o Escritório Federal Alemão para Segurança da Informação declarou que 29.000 empresas estavam dentro do escopo. A orientação da ENISA de junho de 2025 afirmou que o monitoramento deve ser automatizado e contínuo onde for viável. A NIS2, o RGPD, a HIPAA, a DORA e a Lei de IA da UE impõem diferentes requisitos para evidências, retenção e notificação. Essas obrigações sobrepostas apoiam a aquisição de plataformas que podem centralizar o monitoramento e os registros de auditoria.
A Consolidação de Ferramentas de Operações de Segurança Redireciona o Orçamento para Plataformas Integradas
As empresas operavam entre 45 e 83 ferramentas de cibersegurança em 2025, criando telemetria isolada e custos de integração mais elevados. Os líderes de segurança estão consolidando o gerenciamento de postura de segurança de dados, a prevenção de perda de dados, a detecção e resposta e as capacidades de governança de IA em menos plataformas. A CrowdStrike posicionou o Falcon Data Security como uma alternativa às ferramentas separadas de gerenciamento de postura de segurança de dados e prevenção de perda de dados em março de 2026. A consolidação pode reduzir o trabalho de integração e fornecer uma visão mais consistente da atividade de dados. Também pode transferir o trabalho de detecção de camadas separadas de detecção e resposta gerenciadas e gerenciamento de informações e eventos de segurança para plataformas focadas em dados. O mercado de detecção e resposta de dados, portanto, se beneficia quando os compradores favorecem arquiteturas unificadas.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| A Complexidade de Integração entre Fontes de Dados Heterogêneas Prolonga os Prazos de Implantação | -1.5% | Global, maior gravidade no Oriente Médio e África e América do Sul | Médio prazo (2-4 anos) |
| Habilidades Especializadas e Requisitos de Ajuste Contínuo Restringem a Escalabilidade Operacional | -1.1% | Global, mais agudo na Ásia-Pacífico e nos segmentos de PMEs | Longo prazo (≥ 4 anos) |
| Governança de Privacidade e Monitoramento de Funcionários | -0.7% | Europa e América do Norte | Médio prazo (2-4 anos) |
| Telemetria Incompleta de Ambientes Legados e Não Sancionados | -0.5% | Global, mais pronunciado nos segmentos industrial e governamental | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
A Complexidade de Integração entre Fontes de Dados Heterogêneas Prolonga os Prazos de Implantação
As plataformas de detecção e resposta de dados devem coletar e correlacionar registros de armazenamento em nuvem, bancos de dados, APIs de SaaS, agentes de endpoint e armazéns locais. Cada fonte pode usar um esquema diferente, formato de log de acesso e método de autenticação. Organizações com múltiplas nuvens também podem manter formatos de auditoria separados entre AWS, Microsoft Azure, Google Cloud e aplicações SaaS. Implantações complexas podem exigir de 6 a 12 meses de trabalho de normalização antes que as linhas de base comportamentais possam ser utilizadas. A infraestrutura legada sem APIs nativas adiciona mais trabalho no Sudeste Asiático, na África Subsaariana e na América do Sul. As decisões de governança para sistemas de RH e ERP também exigem acordo entre as equipes de TI, jurídica e de proteção de dados, o que pode retardar a adoção no mercado intermediário.
Habilidades Especializadas e Requisitos de Ajuste Contínuo Restringem a Escalabilidade Operacional
Os modelos comportamentais requerem ajuste contínuo à medida que os padrões de força de trabalho, as normas de acesso e as cargas de trabalho de IA mudam. A VikingCloud relatou em 2026 que 34% das pequenas e médias empresas consideravam suas ferramentas de segurança desatualizadas, enquanto 32% tinham programas de desenvolvimento de analistas de segurança.[3]VikingCloud, "Relatório do Cenário de Ameaças para PMEs da VikingCloud 2026: O Risco Cibernético Aumenta e o Custo Humano Cresce," VikingCloud, vikingcloud.com Organizações que não investem em treinamento podem enfrentar mais falsos positivos e menor confiança nos alertas. Os fornecedores estão respondendo com serviços gerenciados de detecção e resposta de dados e triagem de alertas apoiada por IA. Os altos valores anuais de contrato para serviços gerenciados ainda podem limitar a adoção entre organizações menores e empresas em regiões emergentes. Essa situação favorece fornecedores que oferecem classificação e resposta mais autônomas com menos ajuste manual.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: Serviços Gerenciados Reformulam o Mix de Receita
As plataformas representaram 64,89% da participação do mercado de detecção e resposta de dados em 2025. Os compradores têm favorecido arquiteturas integradas que correlacionam eventos de acesso em endpoints, serviços em nuvem e aplicações SaaS por meio de um único console de gerenciamento. A escala do segmento de plataformas reflete uma mudança contínua em relação às ferramentas de detecção desconectadas. A CrowdStrike introduziu o Falcon Data Security em março de 2026 como uma oferta unificada para descoberta, classificação e prevenção de roubo de dados. Esse tipo de integração tornou-se uma consideração central de compra para grandes equipes de segurança.
O segmento de serviços deve crescer a um CAGR de 27,11% até 2031. As organizações estão buscando serviços gerenciados de detecção e resposta de dados, consultoria, implementação e suporte a analistas para reduzir sua carga de trabalho interna. A necessidade é pronunciada quando as equipes carecem de habilidades especializadas em segurança de dados. Os fornecedores especializados estão adicionando resposta assistida por analistas dentro dos pacotes de assinatura para encurtar o tempo de implantação e melhorar a retenção. Os provedores de plataformas e as empresas de serviços também estão combinando cada vez mais suas ofertas. Isso tornará o limite entre a receita de plataformas e a receita de serviços menos distinto ao longo do período de previsão.


Por Função de Segurança: Monitoramento de Atividade Lidera, Automação de Resposta Acelera
O monitoramento de atividade de dados detinha 31,83% da receita do mercado de detecção e resposta de dados em 2025. As organizações precisam de um registro claro de quem acessou os dados, quando o acesso ocorreu e de onde se originou antes de poderem aplicar controles mais avançados. A descoberta e classificação de dados estabelecem um contexto de sensibilidade para o restante do fluxo de trabalho. A análise de comportamento de dados ajuda a identificar ações que se desviam dos padrões de uso esperados. A prevenção de perda e exfiltração de dados aplica controles quando a atividade cria um risco material.
A detecção de incidentes, resposta e remediação automatizada deve crescer a um CAGR de 29,43% até 2031 no mercado de detecção e resposta de dados. As equipes de segurança reconhecem cada vez mais que o monitoramento sem contenção ainda pode deixar um longo período de exposição. A Varonis introduziu o Controle de Acesso Baseado em Intenção de Agente em agosto de 2026 para avaliar a intenção do agente de IA e bloquear ações que violam políticas em tempo real. A capacidade inclui opções de redação inline e aprovação humana para algumas ações. À medida que os fornecedores combinam todas as 5 funções, o mercado de detecção e resposta de dados pode ver menos fronteiras entre subcategorias. Isso pode apoiar mais atividades de fusões e aquisições entre fornecedores especializados até 2031.
Por Modo de Implantação: Arquiteturas Híbridas Conectam Controles de Nuvem e Locais
A implantação em nuvem representou 39,86% da receita no mercado de detecção e resposta de dados em 2025. As empresas podem conectar muitas cargas de trabalho em nuvem a APIs de auditoria sem implantar agentes de endpoint adicionais. A implantação local permanece importante para organizações governamentais, instituições financeiras regulamentadas e operadores de infraestrutura crítica com requisitos de residência de dados. A Pesquisa de Dados Empresariais do Governo do Reino Unido de 2026 constatou que 31% das empresas usavam nuvem pública, 19% usavam nuvem privada e 27% usavam infraestrutura de dados local.[4]Governo do Reino Unido, "Pesquisa de Dados Empresariais do Reino Unido 2026," GOV.UK, gov.uk Esses números mostram que ambientes mistos permanecem comuns.
A implantação híbrida deve crescer a um CAGR de 26,19% até 2031. As empresas precisam de uma visão consistente das informações que se movem entre bancos de dados locais, armazenamento em nuvem e sistemas SaaS. As arquiteturas híbridas evitam separar a visibilidade por localização de infraestrutura. A Cyberhaven declarou que sua plataforma unificada rastreia a linhagem de dados em ambientes de nuvem, locais e de endpoint. Os ambientes híbridos persistentes continuarão a moldar o design das plataformas e as prioridades de integração. Esse padrão de implantação cria uma oportunidade para fornecedores que conseguem normalizar a telemetria em diferentes ambientes.
Por Tamanho da Organização: Escala Empresarial Contrasta com o Impulso das PMEs
As grandes empresas detinham 58,86% da receita do mercado de detecção e resposta de dados em 2025. Seus patrimônios de dados podem incluir milhares de endpoints, muitas contas em nuvem e múltiplos locatários de SaaS. Essas organizações também enfrentam obrigações em mais jurisdições e têm orçamentos maiores para operações de segurança. Suas implantações geralmente incluem licenças de plataforma, serviços profissionais e resposta gerenciada. A escala e a complexidade desses ambientes sustentam a demanda por capacidades de detecção e resposta de dados desenvolvidas especificamente para esse fim.
As pequenas e médias empresas devem crescer a um CAGR de 27,23% até 2031. Os produtos entregues via SaaS e as camadas gerenciadas estão tornando a detecção e resposta de dados mais acessível a esses compradores. A ESET relatou que 71% das pequenas e médias empresas globalmente haviam adotado ciberseguro em 2026. Os requisitos de documentação na renovação podem levar a avaliações de controles de monitoramento contínuo. A VikingCloud identificou a cibersegurança como a principal preocupação operacional para pequenas e médias empresas em 2026. Essa demanda está expandindo a base de clientes além dos compradores empresariais estabelecidos.
Por Vertical do Setor: BFSI Ancora a Demanda, Saúde Acelera a Adoção
Serviços bancários, financeiros e de seguros detinham 24,71% da receita do mercado de detecção e resposta de dados em 2025. Essas instituições processam grandes volumes de dados sensíveis de transações e clientes todos os dias. Os reguladores financeiros e as consequências de violações incentivaram programas maduros de monitoramento de dados. A migração de sistemas bancários centrais para ambientes em nuvem pode criar novas lacunas de visibilidade. Essas lacunas são especialmente relevantes para serviços bancários digitais e fluxos de trabalho de negociação apoiados por IA.
O segmento de saúde e ciências da vida deve crescer a um CAGR de 23,68% até 2031. O Escritório de Direitos Civis do Departamento de Saúde e Serviços Humanos dos Estados Unidos exigiu que 4 entidades de saúde pagassem um total combinado de 1.165.000 USD e implementassem planos de ação corretiva de 2 anos após violações de ransomware em abril de 2026.[5]Escritório de Direitos Civis do Departamento de Saúde e Serviços Humanos dos Estados Unidos, "Portal de Violações: Aviso ao Secretário do HHS sobre Violação de Informações de Saúde Protegidas Não Seguras," HHS OCR, ocrportal.hhs.gov Governo e administração pública, TI e telecomunicações, e varejo e comércio eletrônico também geram demanda. Os compradores governamentais enfrentam os requisitos da NIS2, enquanto as organizações de varejo devem monitorar os dados dos titulares de cartões sob o PCI-DSS. Manufatura industrial, energia e serviços públicos, petróleo e gás, e mídia e entretenimento são adotantes em estágio inicial. As instituições de ensino e pesquisa precisam proteger a propriedade intelectual, os dados dos alunos e os registros de pesquisa financiados pelo governo federal.
Análise Geográfica
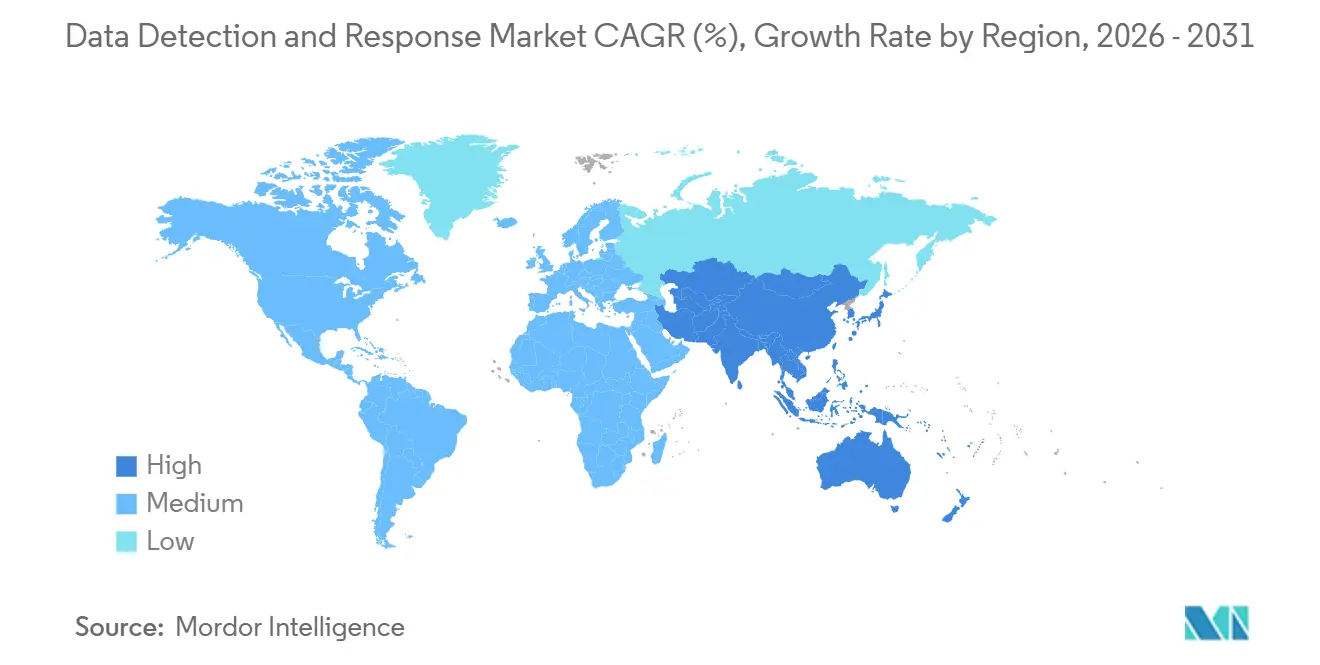
A América do Norte detinha 41,39% da participação do mercado de detecção e resposta de dados em 2025. Empresas intensivas em dados, um ambiente estabelecido de ciberseguro e regras sobrepostas de privacidade federais e estaduais sustentam a demanda regional. Os Estados Unidos permanecem o maior mercado nacional, moldado pela HIPAA, pelo Regulamento de Cibersegurança NYDFS Parte 500 e pelas leis estaduais de privacidade. Canadá e México adicionam demanda em serviços financeiros e governo à medida que a migração para a nuvem cria lacunas de visibilidade de dados. A América do Sul está emergindo, liderada pelo Brasil, onde a LGPD exige proteção de dados e notificação de violações. Argentina e outros países da América do Sul permanecem em mercados em estágio inicial, embora as finanças transfronteiriças e o investimento digital estejam aumentando a necessidade de monitoramento.
A Europa é a segunda maior região no mercado de detecção e resposta de dados. Alemanha, Reino Unido e França lideram a adoção, particularmente entre instituições financeiras e operadores de infraestrutura crítica. A lei de implementação da NIS2 na Alemanha expandiu o número de empresas dentro do escopo para 29.000 em dezembro de 2025. O BENELUX está emergindo como uma área de crescimento porque muitas sedes de multinacionais europeias devem manter registros de acesso centralizados e auditáveis. A ENISA declarou em junho de 2025 que o monitoramento automatizado e contínuo deve ser utilizado onde for viável. Essa orientação alinha os critérios de aquisição nos setores europeus regulamentados com as funções centrais de detecção e resposta de dados.
A Ásia-Pacífico deve crescer a um CAGR de 19,57% até 2031. A adoção de nuvem na China, Índia, Japão, Coreia do Sul e Austrália está ocorrendo paralelamente a requisitos nacionais de proteção de dados mais detalhados. Índia, China e Singapura estabeleceram estruturas que aumentam a atenção à responsabilidade sobre os dados. A Agência de Serviços Financeiros do Japão e o Banco do Japão emitiram orientações em 2026 sobre ameaças de IA de fronteira e segurança de dados em sistemas financeiros integrados com IA.[6]Amazon Web Services Japão, "Preparando-se para Ameaças de IA de Fronteira: Solicitações da FSA e do Banco do Japão e Serviços da AWS," Amazon Web Services, aws.amazon.com O Oriente Médio e a África permanecem em um estágio de adoção mais inicial, com os Emirados Árabes Unidos e a Arábia Saudita atuando como principais centros de crescimento. Nigéria, África do Sul e Egito estão expandindo os serviços financeiros digitais, o que construirá patrimônios de dados empresariais monitorados ao longo do tempo.

Cenário Competitivo
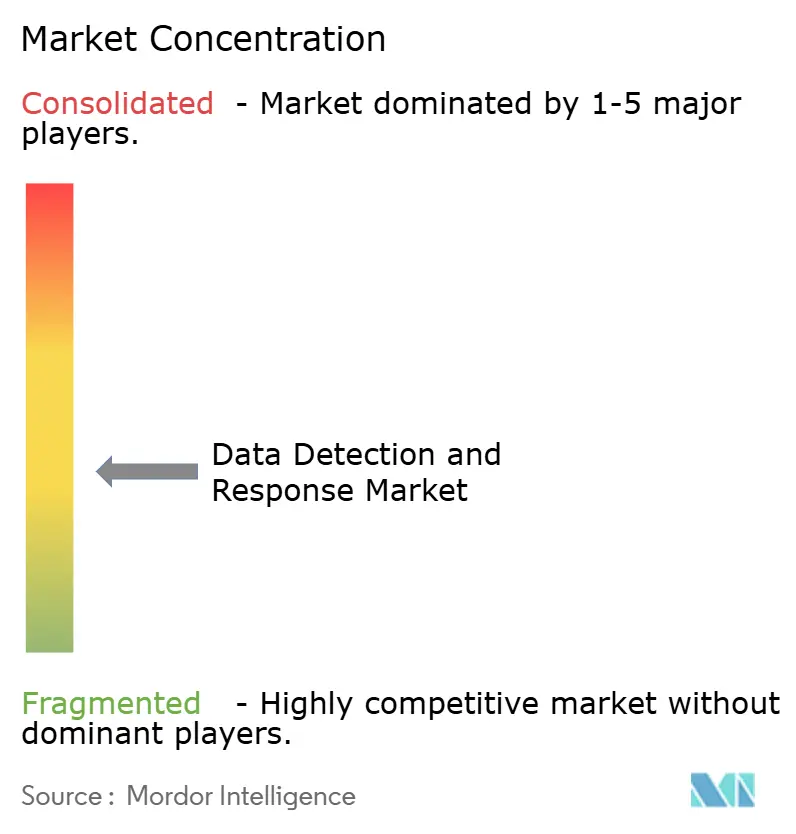
O mercado de detecção e resposta de dados é moderadamente fragmentado. Os fornecedores integrados incluem CrowdStrike, Microsoft, Palo Alto Networks, IBM e Fortinet, que incorporam capacidades de detecção e resposta de dados em suítes mais amplas de operações de segurança. Os fornecedores especializados incluem Varonis, Cyberhaven, Cyera, BigID, Nightfall AI e Securiti. Essas empresas oferecem capacidades mais profundas de linhagem de dados, análise comportamental e governança de agentes de IA. A concorrência centra-se cada vez mais na combinação de gerenciamento de postura de segurança de dados, prevenção de perda de dados, gerenciamento de risco interno, detecção e resposta de dados e governança de IA em arquiteturas unificadas.
A Cyera concluiu uma rodada Série G de 600 milhões de USD com uma avaliação de 12 bilhões de USD em junho de 2026. A Varonis relatou que a receita recorrente anual de SaaS excluindo conversões aumentou 25%, enquanto a receita recorrente anual de SaaS de novos clientes cresceu mais de 20% no segundo trimestre de 2026. A Cyera concluiu 5 aquisições nos 18 meses anteriores à sua rodada de financiamento de junho de 2026. A Forcepoint adquiriu a Getvisibility, e a Veeam adquiriu a Securiti no início de 2026. Essas transações refletem a consolidação contínua entre provedores de segurança de dados, privacidade e capacidades de governança de IA.
As áreas de oportunidade incluem detecção e resposta de dados soberana e federada para requisitos rigorosos de residência de dados, serviços gerenciados para pequenas e médias empresas e controles para acesso de agentes de IA não humanos. A CrowdStrike expandiu o Projeto QuiltWorks em agosto de 2026 e adicionou 12 parceiros do ecossistema ao Falcon Next-Gen SIEM. Também introduziu o Falcon IQ para automatizar mais de 50 fluxos de trabalho de segurança. A Varonis lançou o Atlas em maio de 2026 como uma plataforma de segurança de IA que inclui inventário, gerenciamento de postura, testes, controles de tempo de execução, mapeamento de conformidade e detecção e resposta. Os fornecedores com relacionamentos empresariais em serviços bancários, financeiros, seguros e saúde estão posicionados para a demanda orientada por conformidade, enquanto os programas de serviços gerenciados podem ampliar o acesso nos anos finais de previsão.
Líderes do Setor de Detecção e Resposta de Dados
-
IBM Corporation
-
Forcepoint LLC
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Agosto de 2026: A CrowdStrike expande o Projeto QuiltWorks na Fal.Con 2026, integrando 12 parceiros do ecossistema, incluindo Netskope, Rubrik e Zscaler, ao Falcon Next-Gen SIEM, e simultaneamente lança o Falcon IQ, uma camada de orquestração de agentes de IA que automatiza mais de 50 fluxos de trabalho de segurança abrangendo avaliação, priorização e remediação. A expansão fortalece a posição de segurança de dados da CrowdStrike ao unificar a telemetria em uma ampla rede de sensores.
- Agosto de 2026: A Varonis Systems apresenta o Controle de Acesso Baseado em Intenção de Agente como uma nova capacidade dentro do Varonis Atlas, usando um avaliador de modelo de linguagem de grande porte para verificar a intenção do agente de IA em tempo real e bloquear ações de acesso a dados que violam políticas, incluindo fluxos de trabalho de redação inline e aprovação com supervisão humana.
- Junho de 2026: A Cyera fecha uma rodada Série G de 600 milhões de USD com uma avaliação de 12 bilhões de USD, quadruplicando a avaliação em 18 meses, liderada pela Evolution Equity Partners com participação da Accel, AT&T Ventures, Blackstone, Coatue e Temasek, financiando a aceleração de sua camada convergente de DSPM, DLP, detecção e resposta de dados e governança de confiança em IA.
- Março de 2026: A CrowdStrike apresenta o Falcon Data Security na RSA 2026, convergindo DSPM e DLP com inteligência de adversários em tempo real para descobrir, classificar e interromper o roubo de dados em endpoints, navegadores, SaaS, nuvem e fluxos de trabalho de IA a partir de um único console unificado.


Escopo do Relatório Global do Mercado de Detecção e Resposta de Dados
O mercado de detecção e resposta de dados compreende soluções de segurança que monitoram, detectam e respondem continuamente a ameaças centradas em dados em ambientes corporativos, analisando padrões de acesso a dados, comportamento do usuário e movimentação de dados em tempo real. Essas plataformas empregam aprendizado de máquina, análise comportamental e capacidades de resposta automatizada para identificar acesso anômalo a dados, ameaças internas, tentativas de exfiltração de dados e compartilhamento não autorizado de dados em aplicações em nuvem, bancos de dados, data lakes e infraestrutura híbrida, permitindo que as organizações previnam violações de dados, apliquem políticas de proteção de dados e contenham rapidamente incidentes de segurança por meio de ações automatizadas, como revogação de acesso, encerramento de sessão, quarentena de dados ou escalonamento de alertas para equipes de operações de segurança.
O Relatório do Mercado de Detecção e Resposta de Dados é Segmentado por Componente (Plataformas e Serviços), Função de Segurança (Descoberta e Classificação de Dados, Monitoramento de Atividade de Dados, Análise de Comportamento de Dados, Prevenção de Perda e Exfiltração de Dados e Detecção de Incidentes, Resposta e Remediação Automatizada), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical do Setor (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Ensino e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Plataformas |
| Serviços |
| Descoberta e Classificação de Dados |
| Monitoramento de Atividade de Dados |
| Análise de Comportamento de Dados |
| Prevenção de Perda e Exfiltração de Dados |
| Detecção de Incidentes, Resposta e Remediação Automatizada |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Ensino e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Plataformas | ||
| Serviços | |||
| Por Função de Segurança | Descoberta e Classificação de Dados | ||
| Monitoramento de Atividade de Dados | |||
| Análise de Comportamento de Dados | |||
| Prevenção de Perda e Exfiltração de Dados | |||
| Detecção de Incidentes, Resposta e Remediação Automatizada | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho da Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Vertical do Setor | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| Petróleo e Gás | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Instituições de Ensino e Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais do Setor | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de detecção e resposta de dados?
O tamanho do mercado de detecção e resposta de dados foi avaliado em 3,97 bilhões de USD em 2025 e estima-se que cresça de 4,51 bilhões de USD em 2026 para atingir 9,32 bilhões de USD até 2031, a um CAGR de 15,62% durante o período de previsão (2026-2031).
O que está impulsionando a demanda por plataformas de detecção e resposta de dados?
A demanda é sustentada pelas necessidades de governança de agentes de IA, pela proliferação de dados em nuvem e SaaS, pelas obrigações de proteção de dados e pela necessidade de evidências de monitoramento em tempo real.
Qual componente lidera os gastos com detecção e resposta de dados?
As plataformas detinham 64,89% da receita em 2025 porque os compradores favorecem arquiteturas de monitoramento integradas. Os serviços são o componente de crescimento mais rápido, com um CAGR de 27,11%.
Qual função de segurança está crescendo mais rapidamente?
A detecção de incidentes, resposta e remediação automatizada deve crescer a um CAGR de 29,43% até 2031, à medida que as organizações buscam contenção mais rápida.
Qual região está crescendo mais rapidamente para detecção e resposta de dados?
A Ásia-Pacífico deve crescer a um CAGR de 19,57% até 2031, apoiada pela adoção de nuvem e por estruturas mais robustas de proteção de dados.
Quais desafios podem limitar a adoção de detecção e resposta de dados?
A integração entre diversas fontes de dados e a necessidade de ajuste contínuo de modelos podem prolongar os prazos de implantação e aumentar os requisitos operacionais.
Página atualizada pela última vez em:



