
Taille et part du marché de la détection et réponse aux données
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 4.51 Milliards de dollars |
| Taille du Marché (2031) | 9.32 Milliards de dollars |
| Growth Rate (2026 - 2031) | 15.62 % |
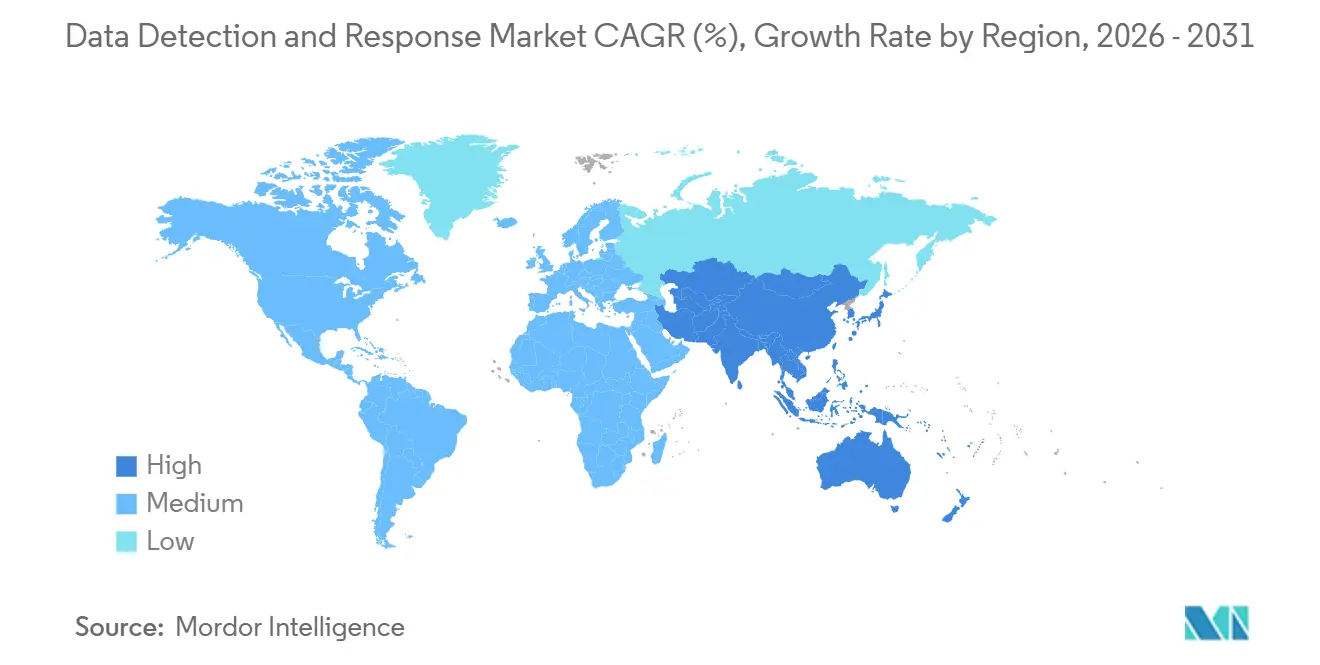
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la détection et réponse aux données par Mordor Intelligence
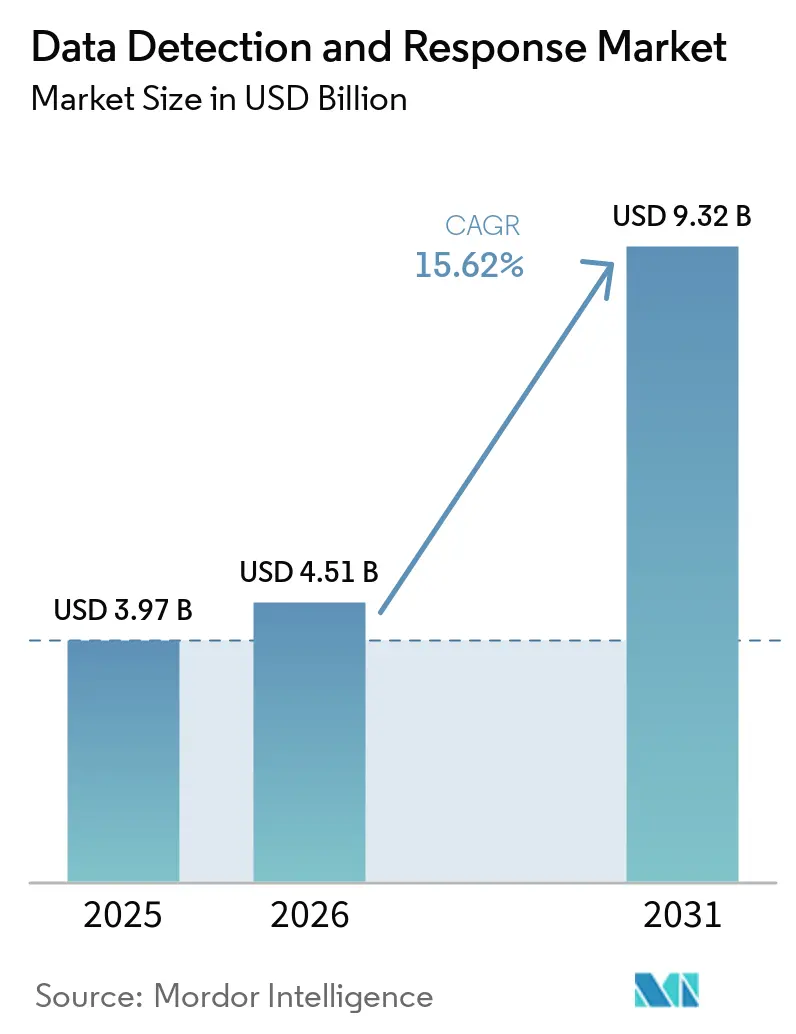
La taille du marché de la détection et réponse aux données était évaluée à 3,97 milliards USD en 2025 et devrait croître de 4,51 milliards USD en 2026 pour atteindre 9,32 milliards USD d'ici 2031, à un CAGR de 15,62 % durant la période de prévision (2026-2031). Les entreprises gèrent simultanément leurs informations dans des référentiels cloud, des applications SaaS, des flux de travail d'IA et des systèmes sur site. Cet environnement accroît le besoin d'une visibilité continue sur l'accès aux données et leurs mouvements. Les agents d'IA non supervisés deviennent une préoccupation pratique car ils peuvent interroger ou transférer des informations sensibles sans examen humain direct. La Cloud Security Alliance a rapporté en mai 2026 que 53 % des organisations avaient connu des agents d'IA dépassant les autorisations d'accès aux données prévues. Les obligations de conformité et les exigences des cyber-assurances font également évoluer la détection et réponse aux données d'évaluations périodiques vers une surveillance continue.
Points clés du rapport
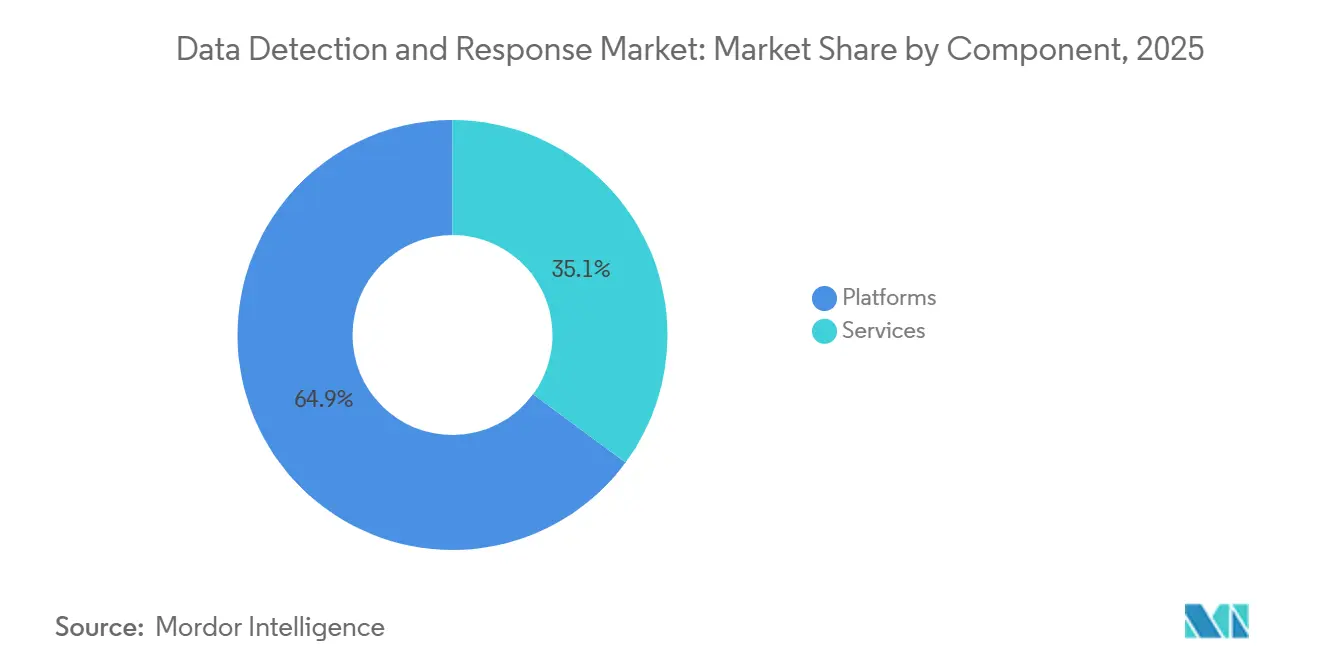
- Par composant, les plateformes détenaient 64,89 % des revenus du marché de la détection et réponse aux données en 2025, tandis que les services devraient se développer à un CAGR de 27,11 % jusqu'en 2031.
- Par fonction de sécurité, la surveillance de l'activité des données détenait 31,83 % des revenus en 2025, tandis que la détection des incidents, la réponse et la remédiation automatisée devraient se développer à un CAGR de 29,43 % jusqu'en 2031.
- Par mode de déploiement, le cloud détenait 39,86 % des revenus du marché de la détection et réponse aux données en 2025, tandis que le déploiement hybride devrait se développer à un CAGR de 26,19 % jusqu'en 2031.
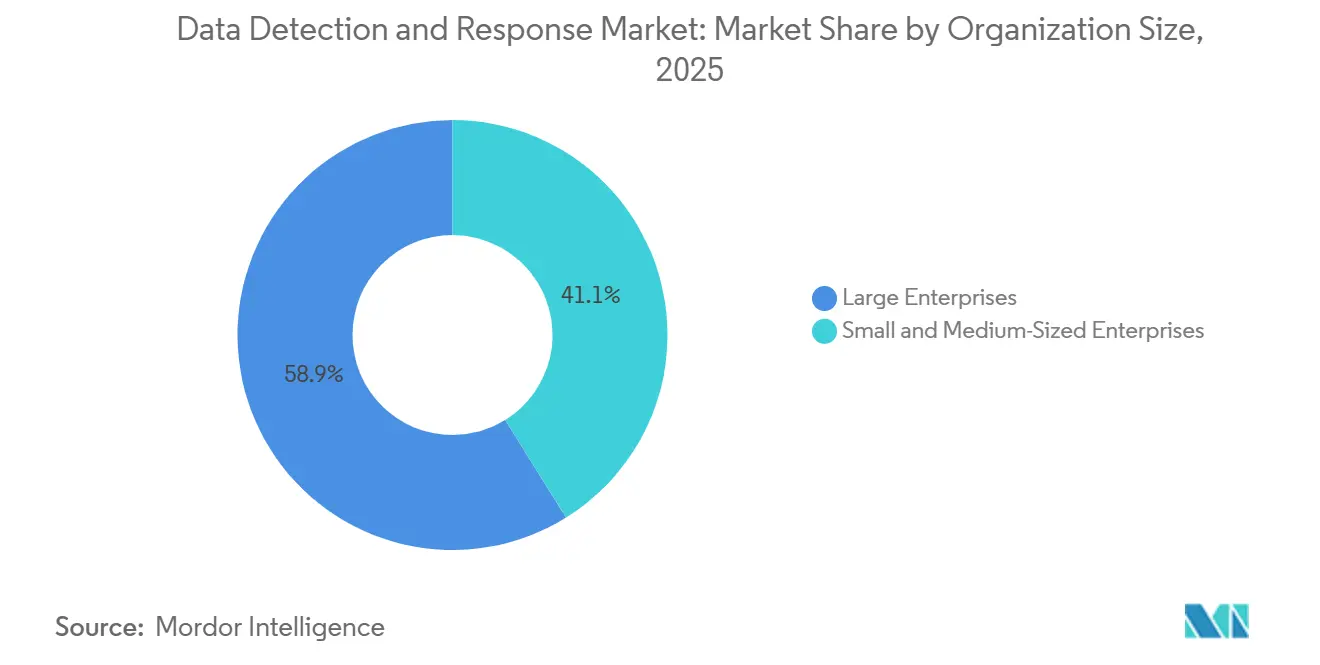
- Par taille d'organisation, les grandes entreprises détenaient 58,86 % des revenus en 2025, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 27,23 % jusqu'en 2031.
- Par secteur vertical, les services bancaires, financiers et d'assurance détenaient 24,71 % des revenus du marché de la détection et réponse aux données en 2025, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 23,68 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 41,39 % des revenus en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 19,57 % jusqu'en 2031 sur le marché de la détection et réponse aux données.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de la détection et réponse aux données
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| La demande de surveillance en temps réel des données sensibles stimule l'évolution des plateformes | +3.8% | Mondial, le plus aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| La prolifération des données cloud et SaaS dépasse les contrôles DLP conventionnels | +3.1% | Mondial, adoption la plus rapide en Asie-Pacifique | Moyen terme (2-4 ans) |
| Les obligations de divulgation des violations et de protection des données créent des achats axés sur la conformité | +2.5% | Europe, Amérique du Nord et réglementation mondiale sur l'IA | Court terme (≤ 2 ans) |
| La consolidation des outils des opérations de sécurité réoriente les budgets vers des plateformes intégrées | +1.8% | Mondial, concentré dans les grandes entreprises | Moyen terme (2-4 ans) |
| Couverture de la traçabilité des données pour les agents d'IA et l'analytique fantôme | +1.5% | Mondial, en accélération en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Exigences de preuve des cyber-assurances pour l'exfiltration de données | +1.0% | Amérique du Nord et Europe | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
La demande de surveillance en temps réel des données sensibles stimule l'évolution des plateformes
Les organisations ont de plus en plus besoin de systèmes capables d'identifier et de contenir les événements d'accès suspects en quasi temps réel. IBM a rapporté un délai médian de détection de 247 jours parmi les organisations présentant des niveaux élevés d'utilisation non surveillée de l'IA dans son rapport sur les violations de 2025. La pression est la plus forte dans les secteurs bancaire, des services financiers, de l'assurance, de la santé et des sciences de la vie, où un événement d'exfiltration de données peut créer une exposition réglementaire, juridique et de réputation. Les bases comportementales aident les équipes à distinguer l'activité normale des employés des téléchargements en masse, des mouvements latéraux et des transferts d'agents d'IA. CrowdStrike a introduit Falcon Data Security en mars 2026 pour découvrir, classifier et stopper le vol de données sur les terminaux, SaaS, cloud et flux de travail d'IA via une seule console.[1]CrowdStrike, "CrowdStrike introduit Falcon Data Security pour stopper le vol de données dans l'entreprise agentique," CrowdStrike, crowdstrike.com Les données synthétiques et l'ingénierie sociale assistée par l'IA réduisent encore la valeur des contrôles basés uniquement sur les signatures.
La prolifération des données cloud et SaaS dépasse les contrôles DLP conventionnels
Les applications SaaS et les outils d'IA ont affaibli le périmètre traditionnel des données d'entreprise. La Cloud Security Alliance a cité des données de Netskope montrant plus de 1 550 applications SaaS d'IA générative à mi-2025, contre 317 au début de cette année. Les systèmes de prévention des pertes de données basés sur des règles ne peuvent pas facilement identifier les anomalies comportementales dans les pipelines d'IA non sanctionnés ou les informations fragmentées entre les locataires cloud. Les enregistrements sensibles peuvent se déplacer entre les modèles, les historiques de conversation et les espaces de travail, ce qui rend la traçabilité des données plus difficile à reconstituer sans suivi continu des événements. ESET a identifié la sécurité cloud comme la deuxième priorité d'investissement en cybersécurité la plus planifiée parmi les petites et moyennes entreprises mondiales en 2026.[2]ESET, "Indice de préparation cybernétique des PME ESET 2026 : De l'IA au phishing, la confiance cybernétique croît à l'ère des attaques constantes," ESET, eset.com Cela étend la demande d'outils natifs cloud et fournis en SaaS au-delà des grandes entreprises sur le marché de la détection et réponse aux données.
Les obligations de divulgation des violations et de protection des données créent des achats axés sur la conformité
Des obligations nouvelles et renforcées exigent des entreprises qu'elles améliorent la rapidité et la qualité de la collecte de preuves d'incidents. L'article 23 de la directive NIS2 exige des entités concernées qu'elles fournissent une alerte précoce de 24 heures et une notification d'incident de 72 heures. La loi allemande de mise en œuvre de NIS2 est entrée en vigueur le 6 décembre 2025, et l'Office fédéral allemand pour la sécurité de l'information a déclaré que 29 000 entreprises entraient dans son champ d'application. Les orientations de l'ENISA de juin 2025 indiquaient que la surveillance devrait être automatisée et continue dans la mesure du possible. NIS2, RGPD, HIPAA, DORA et la loi européenne sur l'IA imposent des exigences différentes en matière de preuves, de conservation et de notification. Ces obligations qui se chevauchent soutiennent les achats de plateformes capables de centraliser la surveillance et les registres d'audit.
La consolidation des outils des opérations de sécurité réoriente les budgets vers des plateformes intégrées
Les entreprises utilisaient entre 45 et 83 outils de cybersécurité en 2025, créant une télémétrie isolée et des coûts d'intégration plus élevés. Les responsables de la sécurité consolident la gestion de la posture de sécurité des données, la prévention des pertes de données, la détection et réponse, et les capacités de gouvernance de l'IA dans un nombre réduit de plateformes. CrowdStrike a positionné Falcon Data Security comme une alternative aux outils distincts de gestion de la posture de sécurité des données et de prévention des pertes de données en mars 2026. La consolidation peut réduire le travail d'intégration et fournir une vue plus cohérente de l'activité des données. Elle peut également déplacer le travail de détection des couches distinctes de détection et réponse gérées et de gestion des informations et des événements de sécurité vers des plateformes axées sur les données. Le marché de la détection et réponse aux données bénéficie donc lorsque les acheteurs privilégient les architectures unifiées.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| La complexité d'intégration entre des sources de données hétérogènes prolonge les délais de déploiement | -1.5% | Mondial, gravité la plus élevée au Moyen-Orient et en Afrique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Les exigences en compétences spécialisées et en ajustement continu limitent l'évolutivité opérationnelle | -1.1% | Mondial, le plus aigu en Asie-Pacifique et dans les segments PME | Long terme (≥ 4 ans) |
| Gouvernance de la confidentialité et de la surveillance des employés | -0.7% | Europe et Amérique du Nord | Moyen terme (2-4 ans) |
| Télémétrie incomplète des environnements hérités et non sanctionnés | -0.5% | Mondial, le plus prononcé dans les segments industriels et gouvernementaux | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
La complexité d'intégration entre des sources de données hétérogènes prolonge les délais de déploiement
Les plateformes de détection et réponse aux données doivent collecter et corréler les enregistrements provenant du stockage cloud, des bases de données, des API SaaS, des agents de terminaux et des entrepôts sur site. Chaque source peut utiliser un schéma, un format de journal d'accès et une méthode d'authentification différents. Les organisations multi-cloud peuvent également maintenir des formats d'audit distincts entre AWS, Microsoft Azure, Google Cloud et les applications SaaS. Les déploiements complexes peuvent nécessiter 6 à 12 mois de travail de normalisation avant que les bases comportementales puissent être utilisées. L'infrastructure héritée sans API natives ajoute un travail supplémentaire en Asie du Sud-Est, en Afrique subsaharienne et en Amérique du Sud. Les décisions de gouvernance pour les systèmes RH et ERP nécessitent également un accord entre les équipes informatiques, juridiques et de protection des données, ce qui peut ralentir l'adoption sur le marché intermédiaire.
Les exigences en compétences spécialisées et en ajustement continu limitent l'évolutivité opérationnelle
Les modèles comportementaux nécessitent un ajustement continu à mesure que les schémas de travail, les normes d'accès et les charges de travail d'IA évoluent. VikingCloud a rapporté en 2026 que 34 % des petites et moyennes entreprises considéraient leurs outils de sécurité obsolètes, tandis que 32 % disposaient de programmes de développement d'analystes en sécurité.[3]VikingCloud, "Rapport VikingCloud 2026 sur le paysage des menaces pour les PME : Le risque cybernétique augmente et le coût humain s'accroît," VikingCloud, vikingcloud.com Les organisations qui n'investissent pas dans la formation peuvent faire face à davantage de faux positifs et à une confiance réduite dans les alertes. Les fournisseurs répondent avec des services de détection et réponse aux données gérés et un triage des alertes assisté par l'IA. Les valeurs élevées des contrats annuels pour les services gérés peuvent encore limiter l'adoption parmi les organisations plus petites et les entreprises dans les régions émergentes. Cette situation favorise les fournisseurs qui offrent une classification et une réponse plus autonomes avec moins d'ajustement manuel.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les services gérés remodèlent la composition des revenus
Les plateformes représentaient 64,89 % de la part du marché de la détection et réponse aux données en 2025. Les acheteurs ont privilégié les architectures intégrées qui corrèlent les événements d'accès sur les terminaux, les services cloud et les applications SaaS via une console de gestion unique. L'ampleur du segment des plateformes reflète un mouvement continu d'abandon des outils de détection déconnectés. CrowdStrike a introduit Falcon Data Security en mars 2026 comme une offre unifiée pour la découverte, la classification et la prévention du vol de données. Ce type d'intégration est devenu un critère d'achat central pour les grandes équipes de sécurité.
Le segment des services devrait croître à un CAGR de 27,11 % jusqu'en 2031. Les organisations recherchent des services gérés de détection et réponse aux données, des services de conseil, de mise en œuvre et de support aux analystes pour réduire leur charge de travail interne. Le besoin est prononcé lorsque les équipes manquent de compétences spécialisées en sécurité des données. Les fournisseurs spécialisés ajoutent une réponse assistée par des analystes dans les packages d'abonnement pour raccourcir le délai de déploiement et améliorer la rétention. Les fournisseurs de plateformes et les entreprises de services combinent également de plus en plus leurs offres. Cela rendra la frontière entre les revenus des plateformes et les revenus des services moins distincte au cours de la période de prévision.


Par fonction de sécurité : la surveillance de l'activité est en tête, l'automatisation de la réponse s'accélère
La surveillance de l'activité des données détenait 31,83 % des revenus du marché de la détection et réponse aux données en 2025. Les organisations ont besoin d'un enregistrement clair de qui a accédé aux données, quand l'accès a eu lieu et d'où il provenait avant de pouvoir appliquer des contrôles plus avancés. La découverte et la classification des données établissent un contexte de sensibilité pour le reste du flux de travail. L'analytique comportementale des données aide à identifier les actions qui s'écartent des schémas d'utilisation attendus. La prévention des pertes et de l'exfiltration de données applique des contrôles lorsque l'activité crée un risque matériel.
La détection des incidents, la réponse et la remédiation automatisée devraient croître à un CAGR de 29,43 % jusqu'en 2031 sur le marché de la détection et réponse aux données. Les équipes de sécurité reconnaissent de plus en plus que la surveillance sans confinement peut encore laisser une longue période d'exposition. Varonis a introduit le contrôle d'accès basé sur l'intention des agents en août 2026 pour évaluer l'intention des agents d'IA et bloquer les actions violant les politiques en temps réel. La capacité comprend des options de rédaction en ligne et d'approbation humaine pour certaines actions. À mesure que les fournisseurs combinent les 5 fonctions, le marché de la détection et réponse aux données peut voir moins de frontières entre les sous-catégories. Cela peut soutenir une activité de fusions et acquisitions supplémentaire parmi les fournisseurs spécialisés jusqu'en 2031.
Par mode de déploiement : les architectures hybrides font le pont entre les contrôles cloud et sur site
Le déploiement cloud représentait 39,86 % des revenus du marché de la détection et réponse aux données en 2025. Les entreprises peuvent connecter de nombreuses charges de travail cloud aux API d'audit sans déployer d'agents de terminaux supplémentaires. Le déploiement sur site reste important pour les organisations gouvernementales, les institutions financières réglementées et les opérateurs d'infrastructures critiques ayant des exigences de résidence des données. L'enquête britannique sur les données d'entreprise 2026 a révélé que 31 % des entreprises utilisaient le cloud public, 19 % le cloud privé et 27 % une infrastructure de données sur site.[4]Gouvernement britannique, "Enquête britannique sur les données d'entreprise 2026," GOV.UK, gov.uk Ces chiffres montrent que les environnements mixtes restent courants.
Le déploiement hybride devrait croître à un CAGR de 26,19 % jusqu'en 2031. Les entreprises ont besoin d'une vue cohérente des informations se déplaçant entre les bases de données sur site, le stockage cloud et les systèmes SaaS. Les architectures hybrides évitent de séparer la visibilité par emplacement d'infrastructure. Cyberhaven a déclaré que sa plateforme unifiée suit la traçabilité des données dans les environnements cloud, sur site et de terminaux. Les parcs hybrides persistants continueront de façonner la conception des plateformes et les priorités d'intégration. Ce schéma de déploiement crée une opportunité pour les fournisseurs capables de normaliser la télémétrie dans différents environnements.
Par taille d'organisation : l'échelle des grandes entreprises contraste avec la dynamique des PME
Les grandes entreprises détenaient 58,86 % des revenus du marché de la détection et réponse aux données en 2025. Leurs parcs de données peuvent inclure des milliers de terminaux, de nombreux comptes cloud et plusieurs locataires SaaS. Ces organisations font également face à des obligations dans davantage de juridictions et disposent de budgets d'opérations de sécurité plus importants. Leurs déploiements comprennent souvent des licences de plateformes, des services professionnels et une réponse gérée. L'ampleur et la complexité de ces environnements soutiennent la demande de capacités de détection et réponse aux données spécialement conçues.
Les petites et moyennes entreprises devraient croître à un CAGR de 27,23 % jusqu'en 2031. Les produits fournis en SaaS et les niveaux gérés rendent la détection et réponse aux données plus accessible à ces acheteurs. ESET a rapporté que 71 % des petites et moyennes entreprises mondiales avaient adopté la cyber-assurance en 2026. Les exigences de documentation lors du renouvellement peuvent inciter à des évaluations des contrôles de surveillance continue. VikingCloud a identifié la cybersécurité comme la principale préoccupation opérationnelle des petites et moyennes entreprises en 2026. Cette demande élargit la base de clients au-delà des acheteurs d'entreprises établis.
Par secteur vertical : les services bancaires, financiers et d'assurance ancrent la demande, la santé accélère l'adoption
Les services bancaires, financiers et d'assurance détenaient 24,71 % des revenus du marché de la détection et réponse aux données en 2025. Ces institutions traitent chaque jour de grands volumes de données de transactions sensibles et de données clients. Les régulateurs financiers et les conséquences des violations ont encouragé des programmes de surveillance des données matures. La migration des systèmes bancaires de base vers des environnements cloud peut créer de nouvelles lacunes de visibilité. Ces lacunes sont particulièrement pertinentes pour les services bancaires numériques et les flux de travail de trading assistés par l'IA.
Le segment de la santé et des sciences de la vie devrait croître à un CAGR de 23,68 % jusqu'en 2031. Le Bureau des droits civils du Département américain de la santé et des services sociaux a exigé que 4 entités de santé paient un total combiné de 1 165 000 USD et mettent en œuvre des plans d'action corrective de 2 ans après des violations par rançongiciel en avril 2026.[5]Bureau des droits civils du Département américain de la santé et des services sociaux, "Portail des violations : Avis au Secrétaire du HHS concernant la violation d'informations de santé protégées non sécurisées," HHS OCR, ocrportal.hhs.gov Le gouvernement et l'administration publique, les technologies de l'information et les télécommunications, ainsi que le commerce de détail et le commerce électronique créent également de la demande. Les acheteurs gouvernementaux font face aux exigences NIS2, tandis que les organisations de commerce de détail doivent surveiller les données des titulaires de cartes dans le cadre de la norme PCI-DSS. La fabrication industrielle, l'énergie et les services publics, le pétrole et le gaz, ainsi que les médias et le divertissement sont des adoptants à un stade plus précoce. Les établissements d'enseignement et de recherche doivent protéger la propriété intellectuelle, les données des étudiants et les dossiers de recherche financés par des fonds fédéraux.
Analyse géographique
L'Amérique du Nord détenait 41,39 % de la part du marché de la détection et réponse aux données en 2025. Les entreprises à forte intensité de données, un environnement de cyber-assurance établi et des règles de confidentialité fédérales et étatiques qui se chevauchent soutiennent la demande régionale. Les États-Unis restent le plus grand marché national, façonné par HIPAA, le règlement de cybersécurité NYDFS Partie 500 et les lois étatiques sur la confidentialité. Le Canada et le Mexique ajoutent de la demande dans les services financiers et le gouvernement à mesure que la migration vers le cloud crée des lacunes de visibilité des données. L'Amérique du Sud est en émergence, menée par le Brésil, où la LGPD exige la protection des données et la notification des violations. L'Argentine et d'autres pays d'Amérique du Sud restent des marchés à un stade précoce, bien que la finance transfrontalière et l'investissement numérique augmentent le besoin de surveillance.
L'Europe est la deuxième région en importance sur le marché de la détection et réponse aux données. L'Allemagne, le Royaume-Uni et la France mènent l'adoption, notamment parmi les institutions financières et les opérateurs d'infrastructures critiques. La loi allemande de mise en œuvre de NIS2 a élargi le nombre d'entreprises dans son champ d'application à 29 000 en décembre 2025. Le BENELUX émerge comme une zone de croissance car de nombreux sièges sociaux de multinationales européennes doivent maintenir des registres d'accès centralisés et auditables. L'ENISA a déclaré en juin 2025 que la surveillance automatisée et continue devrait être utilisée dans la mesure du possible. Ces orientations alignent les critères d'achat dans les secteurs européens réglementés avec les fonctions essentielles de détection et réponse aux données.
L'Asie-Pacifique devrait croître à un CAGR de 19,57 % jusqu'en 2031. L'adoption du cloud en Chine, en Inde, au Japon, en Corée du Sud et en Australie s'accompagne d'exigences nationales plus détaillées en matière de protection des données. L'Inde, la Chine et Singapour ont établi des cadres qui attirent l'attention sur la responsabilité des données. L'Agence des services financiers du Japon et la Banque du Japon ont publié en 2026 des orientations sur les menaces de l'IA de pointe et la sécurité des données dans les systèmes financiers intégrant l'IA.[6]Amazon Web Services Japon, "Se préparer aux menaces de l'IA de pointe : Demandes de la FSA et de la Banque du Japon et services AWS," Amazon Web Services, aws.amazon.com Le Moyen-Orient et l'Afrique restent à un stade d'adoption plus précoce, avec les Émirats arabes unis et l'Arabie saoudite agissant comme principaux centres de croissance. Le Nigéria, l'Afrique du Sud et l'Égypte développent les services financiers numériques, ce qui permettra de constituer des parcs de données d'entreprise surveillés au fil du temps.

Paysage concurrentiel
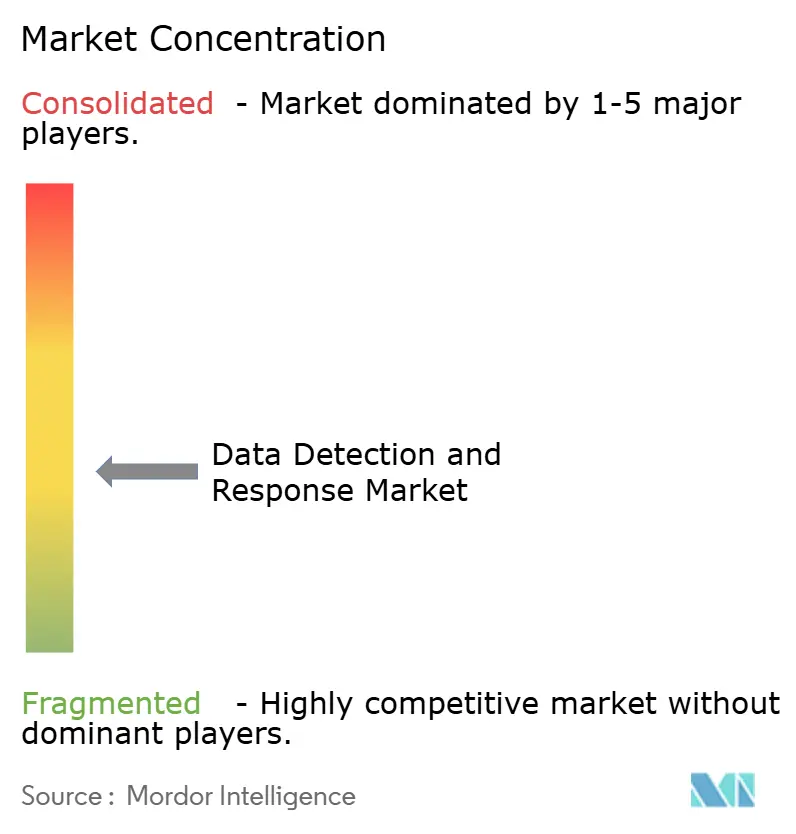
Le marché de la détection et réponse aux données est modérément fragmenté. Les fournisseurs intégrés comprennent CrowdStrike, Microsoft, Palo Alto Networks, IBM et Fortinet, qui intègrent des capacités de détection et réponse aux données dans des suites d'opérations de sécurité plus larges. Les fournisseurs spécialisés comprennent Varonis, Cyberhaven, Cyera, BigID, Nightfall AI et Securiti. Ces entreprises offrent des capacités plus approfondies de traçabilité des données, d'analytique comportementale et de gouvernance des agents d'IA. La concurrence se concentre de plus en plus sur la combinaison de la gestion de la posture de sécurité des données, de la prévention des pertes de données, de la gestion des risques internes, de la détection et réponse aux données, et de la gouvernance de l'IA dans des architectures unifiées.
Cyera a finalisé un tour de table de série G de 600 millions USD à une valorisation de 12 milliards USD en juin 2026. Varonis a rapporté que le revenu récurrent annuel SaaS hors conversions a augmenté de 25 %, tandis que le revenu récurrent annuel SaaS des nouveaux clients a augmenté de plus de 20 % au deuxième trimestre 2026. Cyera a réalisé 5 acquisitions dans les 18 mois précédant son tour de financement de juin 2026. Forcepoint a acquis Getvisibility, et Veeam a acquis Securiti début 2026. Ces transactions reflètent une consolidation continue parmi les fournisseurs de sécurité des données, de confidentialité et de capacités de gouvernance de l'IA.
Les domaines d'opportunité comprennent la détection et réponse aux données souveraine et fédérée pour les exigences strictes de résidence des données, les services gérés pour les petites et moyennes entreprises, et les contrôles pour l'accès des agents d'IA non humains. CrowdStrike a élargi le Projet QuiltWorks en août 2026 et a ajouté 12 partenaires de l'écosystème à Falcon Next-Gen SIEM. Il a également introduit Falcon IQ pour automatiser plus de 50 flux de travail de sécurité. Varonis a lancé Atlas en mai 2026 en tant que plateforme de sécurité de l'IA comprenant l'inventaire, la gestion de la posture, les tests, les contrôles d'exécution, la cartographie de la conformité, et la détection et réponse. Les fournisseurs ayant des relations d'entreprise dans les services bancaires, financiers, d'assurance et de santé sont positionnés pour la demande axée sur la conformité, tandis que les programmes de services gérés peuvent élargir l'accès dans les années de prévision ultérieures.
Leaders du secteur de la détection et réponse aux données
IBM Corporation
Forcepoint LLC
Microsoft Corporation
Palo Alto Networks, Inc.
CrowdStrike Holdings, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Août 2026 : CrowdStrike élargit le Projet QuiltWorks lors de Fal.Con 2026, intégrant 12 partenaires de l'écosystème, dont Netskope, Rubrik et Zscaler, dans Falcon Next-Gen SIEM, et lance simultanément Falcon IQ, une couche d'orchestration d'agents d'IA automatisant plus de 50 flux de travail de sécurité couvrant l'évaluation, la priorisation et la remédiation. L'expansion renforce la position de CrowdStrike en matière de sécurité des données en unifiant la télémétrie sur un large réseau de capteurs.
- Août 2026 : Varonis Systems introduit le contrôle d'accès basé sur l'intention des agents comme nouvelle capacité au sein de Varonis Atlas, utilisant un évaluateur de modèle de langage étendu pour vérifier l'intention des agents d'IA en temps réel et bloquer les actions d'accès aux données violant les politiques, y compris la rédaction en ligne et les flux de travail d'approbation avec intervention humaine.
- Juin 2026 : Cyera finalise un tour de table de série G de 600 millions USD à une valorisation de 12 milliards USD, quadruplant sa valorisation en 18 mois, mené par Evolution Equity Partners avec la participation d'Accel, AT&T Ventures, Blackstone, Coatue et Temasek, finançant l'accélération de sa couche de confiance convergente DSPM, DLP, DDR et gouvernance de l'IA.
- Mars 2026 : CrowdStrike introduit Falcon Data Security lors de RSA 2026, faisant converger DSPM et DLP avec une intelligence adversariale en temps réel pour découvrir, classifier et stopper le vol de données sur les terminaux, les navigateurs, SaaS, le cloud et les flux de travail d'IA depuis une console unifiée.


Portée du rapport mondial sur le marché de la détection et réponse aux données
Le marché de la détection et réponse aux données comprend des solutions de sécurité qui surveillent, détectent et répondent en continu aux menaces centrées sur les données dans les environnements d'entreprise en analysant les schémas d'accès aux données, le comportement des utilisateurs et les mouvements de données en temps réel. Ces plateformes utilisent l'apprentissage automatique, l'analytique comportementale et des capacités de réponse automatisée pour identifier les accès anormaux aux données, les menaces internes, les tentatives d'exfiltration de données et le partage non autorisé de données dans les applications cloud, les bases de données, les lacs de données et les infrastructures hybrides, permettant aux organisations de prévenir les violations de données, d'appliquer les politiques de protection des données et de contenir rapidement les incidents de sécurité grâce à des actions automatisées telles que la révocation d'accès, la résiliation de session, la mise en quarantaine des données ou l'escalade des alertes vers les équipes des opérations de sécurité.
Le rapport sur le marché de la détection et réponse aux données est segmenté par composant (plateformes et services), fonction de sécurité (découverte et classification des données, surveillance de l'activité des données, analytique comportementale des données, prévention des pertes et de l'exfiltration de données, et détection des incidents, réponse et remédiation automatisée), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur vertical (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, services bancaires, financiers et d'assurance (BFSI), et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Plateformes |
| Services |
| Découverte et classification des données |
| Surveillance de l'activité des données |
| Analytique comportementale des données |
| Prévention des pertes et de l'exfiltration de données |
| Détection des incidents, réponse et remédiation automatisée |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Services bancaires, financiers et d'assurance (BFSI) |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par composant | Plateformes | ||
| Services | |||
| Par fonction de sécurité | Découverte et classification des données | ||
| Surveillance de l'activité des données | |||
| Analytique comportementale des données | |||
| Prévention des pertes et de l'exfiltration de données | |||
| Détection des incidents, réponse et remédiation automatisée | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par secteur vertical | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Technologies de l'information et télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Services bancaires, financiers et d'assurance (BFSI) | |||
| Autres secteurs verticaux | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la détection et réponse aux données ?
La taille du marché de la détection et réponse aux données était évaluée à 3,97 milliards USD en 2025 et devrait croître de 4,51 milliards USD en 2026 pour atteindre 9,32 milliards USD d'ici 2031, à un CAGR de 15,62 % durant la période de prévision (2026-2031).
Qu'est-ce qui stimule la demande de plateformes de détection et réponse aux données ?
La demande est soutenue par les besoins de gouvernance des agents d'IA, la prolifération des données cloud et SaaS, les obligations de protection des données et le besoin de preuves de surveillance en temps réel.
Quel composant mène les dépenses en détection et réponse aux données ?
Les plateformes détenaient 64,89 % des revenus en 2025 car les acheteurs privilégient les architectures de surveillance intégrées. Les services constituent le composant à la croissance la plus rapide avec un CAGR de 27,11 %.
Quelle fonction de sécurité connaît la croissance la plus rapide ?
La détection des incidents, la réponse et la remédiation automatisée devraient croître à un CAGR de 29,43 % jusqu'en 2031, les organisations cherchant un confinement plus rapide.
Quelle région connaît la croissance la plus rapide pour la détection et réponse aux données ?
L'Asie-Pacifique devrait croître à un CAGR de 19,57 % jusqu'en 2031, soutenue par l'adoption du cloud et des cadres de protection des données plus solides.
Quels défis peuvent limiter l'adoption de la détection et réponse aux données ?
L'intégration entre des sources de données variées et le besoin d'ajustement continu des modèles peuvent prolonger les délais de déploiement et augmenter les exigences opérationnelles.
Dernière mise à jour de la page le:



