
Marktgröße und Marktanteil für Data Detection and Response
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 4.51 Milliarden US-Dollar |
| Marktgröße (2031) | 9.32 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 15.62 % |
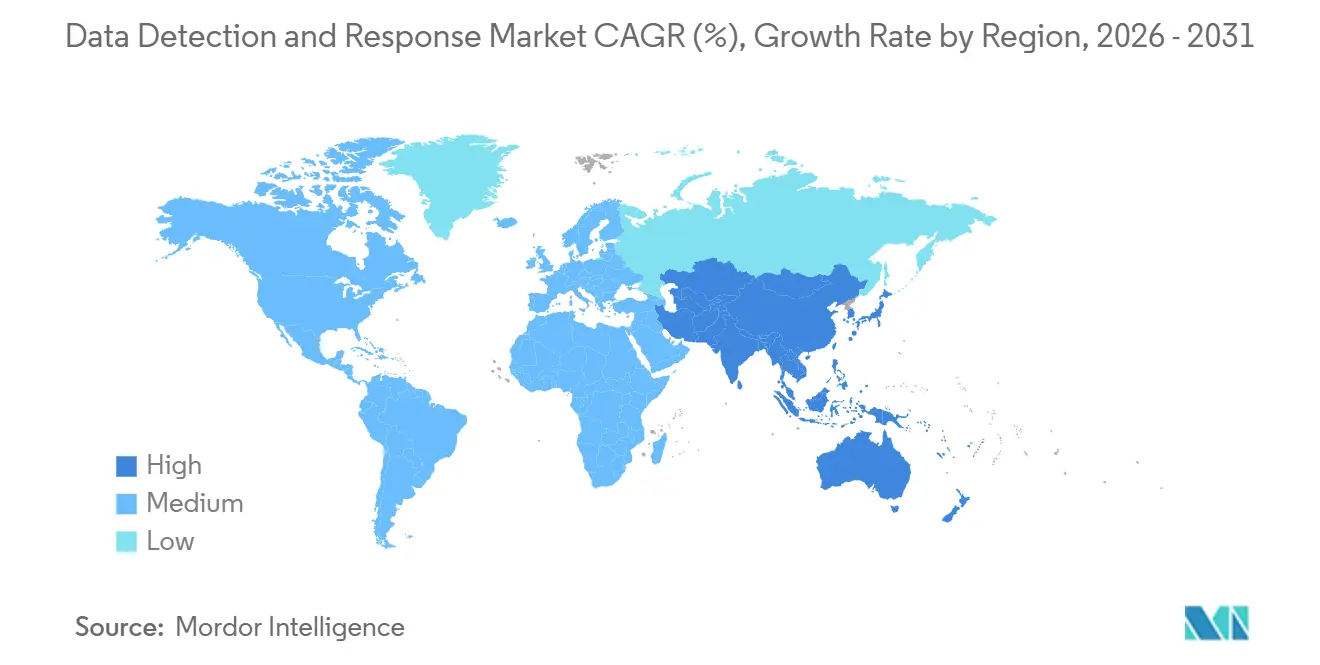
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
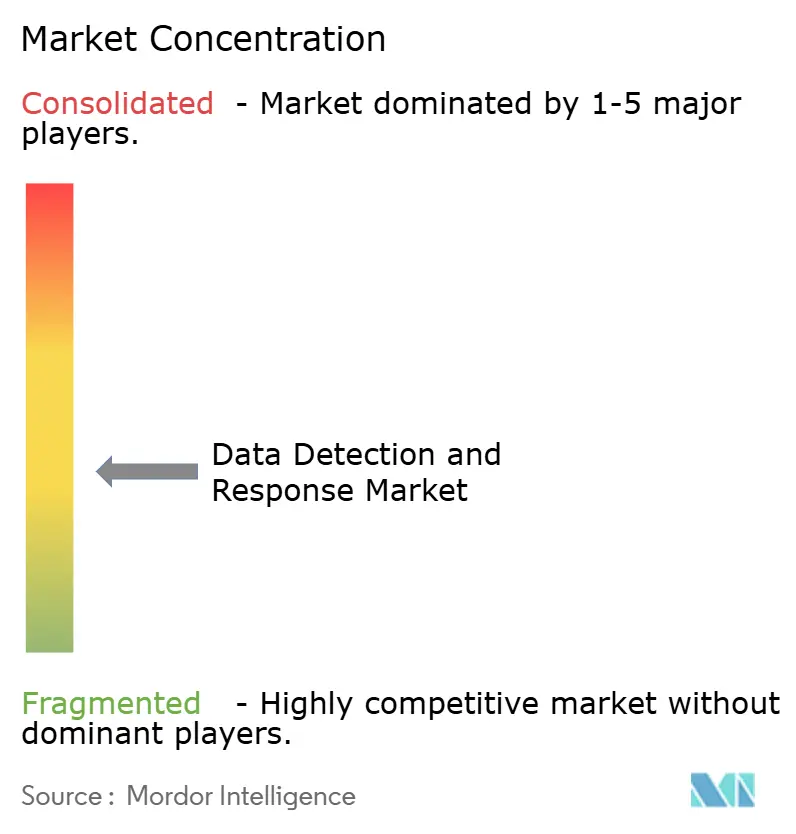
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Marktes für Data Detection and Response von Mordor Intelligence
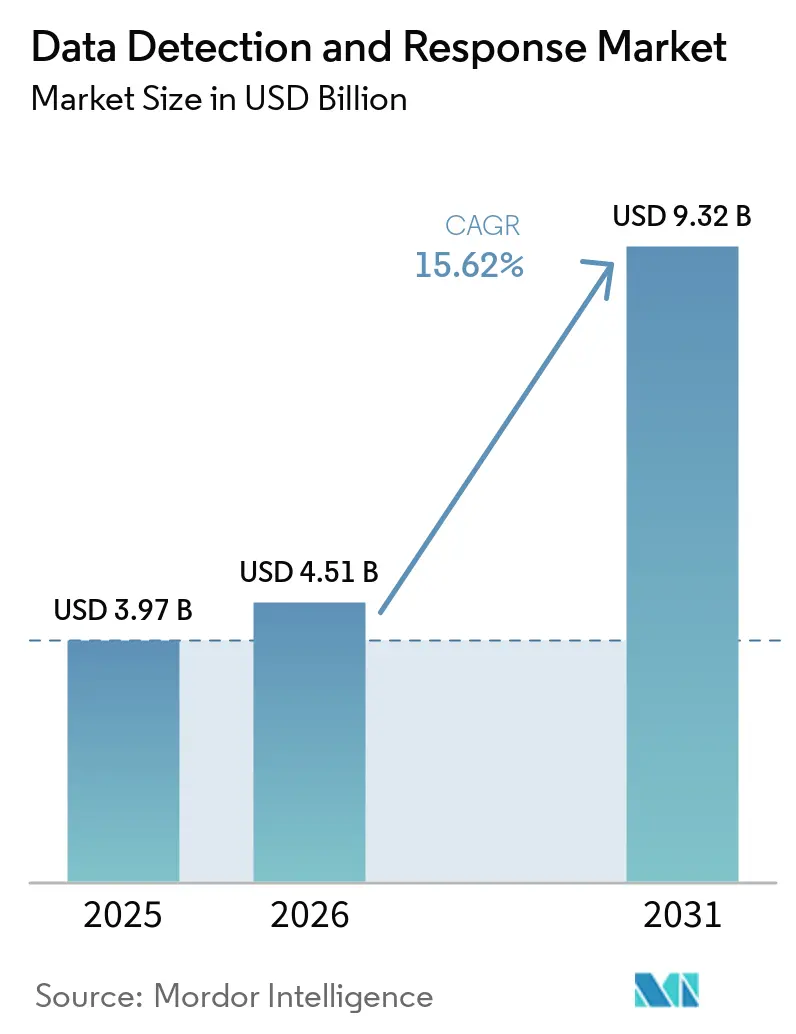
Die Marktgröße für Data Detection and Response wurde im Jahr 2025 auf 3,97 Milliarden USD geschätzt und soll von 4,51 Milliarden USD im Jahr 2026 auf 9,32 Milliarden USD bis 2031 wachsen, bei einer CAGR von 15,62 % während des Prognosezeitraums (2026–2031). Unternehmen verwalten Informationen gleichzeitig über Cloud-Repositories, SaaS-Anwendungen, KI-Workflows und On-Premises-Systeme. Dieses Umfeld erhöht den Bedarf an kontinuierlicher Transparenz bei Datenzugriffen und Datenbewegungen. Nicht verwaltete KI-Agenten werden zu einem praktischen Problem, da sie vertrauliche Informationen ohne direkte menschliche Überprüfung abfragen oder übertragen können. Die Cloud Security Alliance berichtete im Mai 2026, dass 53 % der Organisationen erlebt hatten, dass KI-Agenten die vorgesehenen Datenzugriffsberechtigungen überschritten. Compliance-Verpflichtungen und Anforderungen der Cyber-Versicherung verlagern Data Detection and Response ebenfalls von periodischen Bewertungen hin zur kontinuierlichen Überwachung.
Wichtigste Erkenntnisse des Berichts
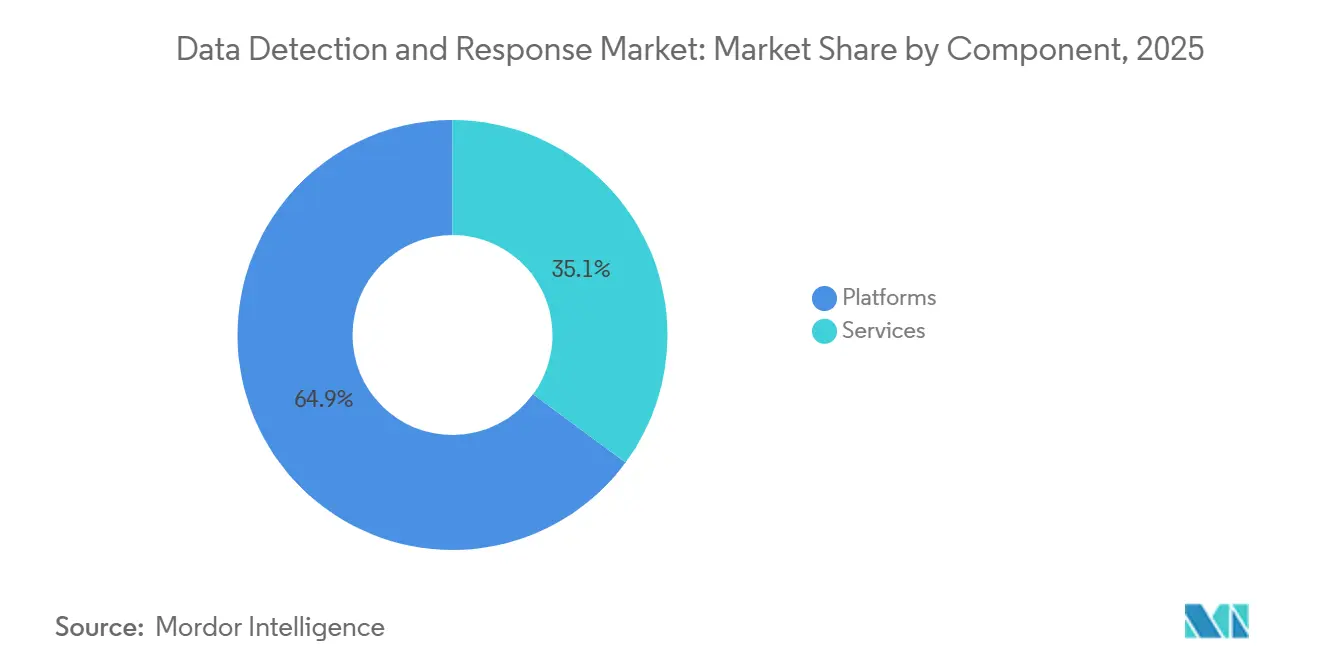
- Nach Komponente hielten Plattformen im Jahr 2025 einen Anteil von 64,89 % am Umsatz des Marktes für Data Detection and Response, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 27,11 % wachsen werden.
- Nach Sicherheitsfunktion hielt die Überwachung von Datenaktivitäten im Jahr 2025 einen Umsatzanteil von 31,83 %, während Vorfallserkennung, -reaktion und automatisierte Behebung bis 2031 voraussichtlich mit einer CAGR von 29,43 % wachsen werden.
- Nach Bereitstellungsmodus hielt Cloud im Jahr 2025 einen Umsatzanteil von 39,86 % im Markt für Data Detection and Response, während die hybride Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 26,19 % wachsen wird.
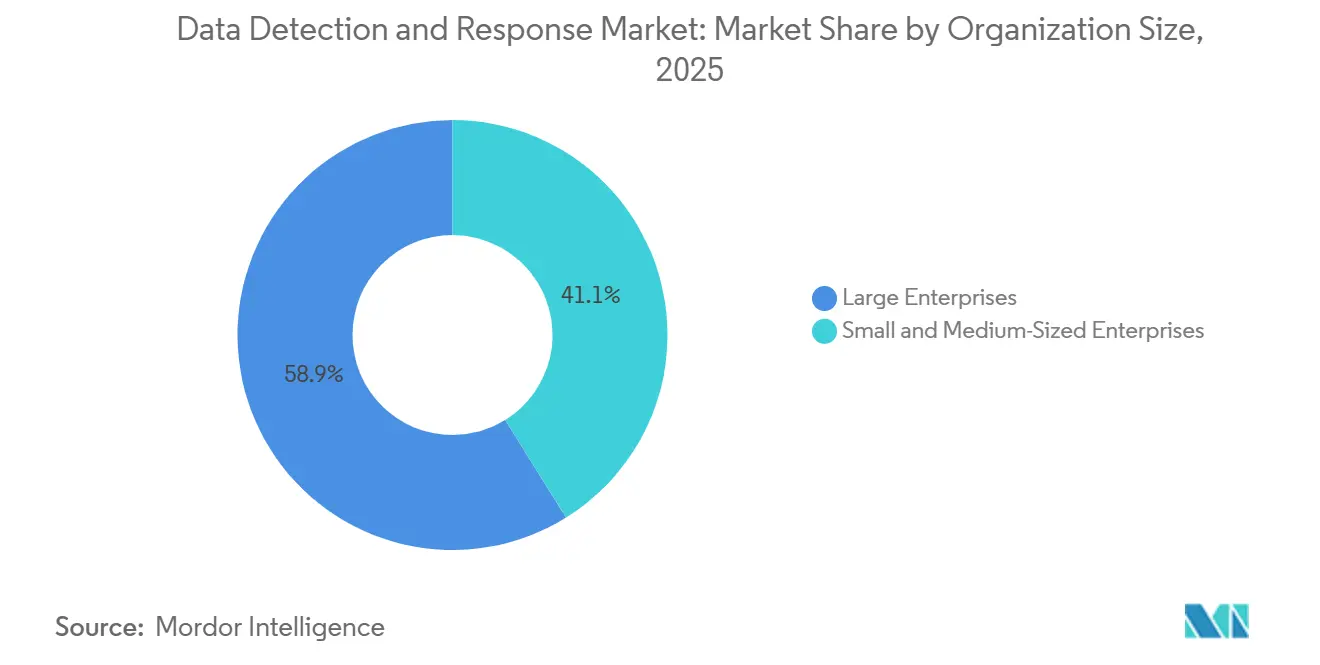
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 58,86 %, während kleine und mittelständische Unternehmen bis 2031 voraussichtlich mit einer CAGR von 27,23 % wachsen werden.
- Nach Branchenvertikale hielten Banken, Finanzdienstleistungen und Versicherungen im Jahr 2025 einen Umsatzanteil von 24,71 % im Markt für Data Detection and Response, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 23,68 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Umsatzanteil von 41,39 %, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 19,57 % im Markt für Data Detection and Response wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Data Detection and Response
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Nachfrage nach Echtzeit-Überwachung sensibler Daten treibt die Plattformentwicklung voran | +3.8% | Global, am stärksten in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Cloud- und SaaS-Datenwachstum übertrifft herkömmliche DLP-Kontrollen | +3.1% | Global, schnellste Akzeptanz im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Vorschriften zur Offenlegung von Datenschutzverletzungen und zum Datenschutz schaffen compliance-getriebene Beschaffung | +2.5% | Europa, Nordamerika und globale KI-Regulierung | Kurzfristig (≤ 2 Jahre) |
| Konsolidierung von Security-Operations-Tools lenkt Budget auf integrierte Plattformen um | +1.8% | Global, konzentriert in Großunternehmen | Mittelfristig (2–4 Jahre) |
| Datenherkunftsabdeckung für KI-Agenten und Shadow Analytics | +1.5% | Global, beschleunigt in Nordamerika und im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Anforderungen der Cyber-Versicherung an Nachweise zur Datenexfiltration | +1.0% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Nachfrage nach Echtzeit-Überwachung sensibler Daten treibt die Plattformentwicklung voran
Organisationen benötigen zunehmend Systeme, die verdächtige Zugriffsereignisse nahezu in Echtzeit identifizieren und eindämmen können. IBM berichtete in seinem Breach-Bericht 2025 von einem medianen Erkennungszeitraum von 247 Tagen bei Organisationen mit einem hohen Anteil an nicht überwachter KI-Nutzung. Der Druck ist am stärksten im Banken-, Finanzdienstleistungs-, Versicherungs-, Gesundheits- und Biowissenschaftsbereich, wo ein Datenexfiltrationsereignis regulatorische, rechtliche und reputationsbezogene Risiken erzeugen kann. Verhaltensbaselines helfen Teams dabei, normale Mitarbeiteraktivitäten von Massendownloads, lateralen Bewegungen und KI-Agenten-Übertragungen zu unterscheiden. CrowdStrike führte im März 2026 Falcon Data Security ein, um Datendiebstahl über Endpunkte, SaaS, Cloud und KI-Workflows hinweg über eine einzige Konsole zu erkennen, zu klassifizieren und zu stoppen.[1]CrowdStrike, "CrowdStrike Introduces Falcon Data Security to Stop Data Theft Across the Agentic Enterprise," CrowdStrike, crowdstrike.com Synthetische Daten und KI-gestütztes Social Engineering verringern zudem den Wert signaturbasierter Kontrollen.
Cloud- und SaaS-Datenwachstum übertrifft herkömmliche DLP-Kontrollen
SaaS-Anwendungen und KI-Tools haben den traditionellen Unternehmens-Datenperimeter geschwächt. Die Cloud Security Alliance zitierte Netskope-Daten, die bis Mitte 2025 mehr als 1.550 GenAI-SaaS-Anwendungen zeigten, verglichen mit 317 zu Beginn desselben Jahres. Regelbasierte Systeme zur Verhinderung von Datenverlust können Verhaltensanomalien in nicht sanktionierten KI-Pipelines oder fragmentierten Informationen über Cloud-Mandanten hinweg nicht ohne Weiteres identifizieren. Sensible Datensätze können zwischen Modellen, Chat-Verläufen und Arbeitsbereichen verschoben werden, was die Rekonstruktion der Datenherkunft ohne kontinuierliches Ereignis-Tracking erschwert. ESET identifizierte Cloud-Sicherheit im Jahr 2026 als die zweitwichtigste geplante Investitionspriorität im Bereich Cybersicherheit bei kleinen und mittelständischen Unternehmen weltweit.[2]ESET, "ESET SMB Cyber Readiness Index 2026: From AI to Phishing, Cyber Confidence Is Growing in the Age of Constant Attacks," ESET, eset.com Dies weitet die Nachfrage nach cloud-nativen und SaaS-basierten Tools im Markt für Data Detection and Response über Großunternehmen hinaus aus.
Vorschriften zur Offenlegung von Datenschutzverletzungen und zum Datenschutz schaffen compliance-getriebene Beschaffung
Neue und verschärfte Verpflichtungen erfordern von Unternehmen eine Verbesserung der Geschwindigkeit und Qualität der Sammlung von Vorfallsnachweisen. Artikel 23 der NIS2-Richtlinie verpflichtet betroffene Einrichtungen zur Abgabe einer Frühwarnung innerhalb von 24 Stunden und einer Vorfallsmeldung innerhalb von 72 Stunden. Das deutsche NIS2-Umsetzungsgesetz trat am 6. Dezember 2025 in Kraft, und das Bundesamt für Sicherheit in der Informationstechnik stellte fest, dass 29.000 Unternehmen in den Anwendungsbereich fallen. Die ENISA-Leitlinien vom Juni 2025 besagten, dass die Überwachung dort, wo es möglich ist, automatisiert und kontinuierlich erfolgen sollte. NIS2, DSGVO, HIPAA, DORA und der EU-KI-Act stellen unterschiedliche Anforderungen an Nachweise, Aufbewahrung und Benachrichtigung. Diese sich überschneidenden Verpflichtungen unterstützen den Kauf von Plattformen, die Überwachung und Prüfaufzeichnungen zentralisieren können.
Konsolidierung von Security-Operations-Tools lenkt Budget auf integrierte Plattformen um
Unternehmen betrieben im Jahr 2025 zwischen 45 und 83 Cybersicherheits-Tools, was zu isolierter Telemetrie und höheren Integrationskosten führte. Sicherheitsverantwortliche konsolidieren Funktionen für das Management der Datensicherheitslage, die Verhinderung von Datenverlust, Erkennung und Reaktion sowie KI-Governance in weniger Plattformen. CrowdStrike positionierte Falcon Data Security im März 2026 als Alternative zu separaten Tools für das Management der Datensicherheitslage und zur Verhinderung von Datenverlust. Konsolidierung kann den Integrationsaufwand reduzieren und eine konsistentere Sicht auf Datenaktivitäten ermöglichen. Sie kann auch Erkennungsaufgaben von separaten Schichten für verwaltete Erkennung und Reaktion sowie für Sicherheitsinformations- und Ereignismanagement in datenfokussierte Plattformen verlagern. Der Markt für Data Detection and Response profitiert daher, wenn Käufer einheitliche Architekturen bevorzugen.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Integrationskomplexität über heterogene Datenquellen hinweg verlängert Bereitstellungszeiträume | -1.5% | Global, höchste Schwere im Nahen Osten und Afrika sowie in Südamerika | Mittelfristig (2–4 Jahre) |
| Anforderungen an Fachkenntnisse und kontinuierliche Abstimmung schränken die operative Skalierbarkeit ein | -1.1% | Global, am stärksten im asiatisch-pazifischen Raum und im KMU-Segment | Langfristig (≥ 4 Jahre) |
| Datenschutz und Governance der Mitarbeiterüberwachung | -0.7% | Europa und Nordamerika | Mittelfristig (2–4 Jahre) |
| Unvollständige Telemetrie aus Legacy- und nicht sanktionierten Umgebungen | -0.5% | Global, am ausgeprägtesten in Industrie- und Regierungssegmenten | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität über heterogene Datenquellen hinweg verlängert Bereitstellungszeiträume
DDR-Plattformen müssen Datensätze aus Cloud-Speicher, Datenbanken, SaaS-APIs, Endpunkt-Agenten und On-Premises-Datenspeichern erfassen und korrelieren. Jede Quelle kann ein anderes Schema, ein anderes Zugriffsprotokollformat und eine andere Authentifizierungsmethode verwenden. Multi-Cloud-Organisationen können zudem separate Prüfformate über AWS, Microsoft Azure, Google Cloud und SaaS-Anwendungen hinweg pflegen. Komplexe Bereitstellungen können 6 bis 12 Monate Normalisierungsarbeit erfordern, bevor Verhaltensbaselines genutzt werden können. Legacy-Infrastruktur ohne native APIs verursacht in Südostasien, im subsaharischen Afrika und in Südamerika zusätzlichen Aufwand. Governance-Entscheidungen für HR- und ERP-Systeme erfordern zudem eine Einigung zwischen IT-, Rechts- und Datenschutzteams, was die Akzeptanz im mittleren Marktsegment verlangsamen kann.
Anforderungen an Fachkenntnisse und kontinuierliche Abstimmung schränken die operative Skalierbarkeit ein
Verhaltensmodelle erfordern eine kontinuierliche Abstimmung, da sich Belegschaftsmuster, Zugriffsnormen und KI-Workloads ändern. VikingCloud berichtete im Jahr 2026, dass 34 % der kleinen und mittelständischen Unternehmen ihre Sicherheits-Tools als veraltet betrachteten, während 32 % über Entwicklungsprogramme für Sicherheitsanalysten verfügten.[3]VikingCloud, "VikingCloud 2026 SMB Threat Landscape Report: Cyber Risk Rises and the Human Cost Grows," VikingCloud, vikingcloud.com Organisationen, die nicht in Schulungen investieren, können mit mehr Fehlalarmen und geringerem Vertrauen in Warnmeldungen konfrontiert werden. Anbieter reagieren mit verwalteten DDR-Diensten und KI-gestützter Alarmtriage. Hohe jährliche Vertragswerte für verwaltete Dienste können die Akzeptanz bei kleineren Organisationen und Unternehmen in aufstrebenden Regionen dennoch einschränken. Diese Situation begünstigt Anbieter, die eine autonomere Klassifizierung und Reaktion mit weniger manueller Abstimmung anbieten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Verwaltete Dienste gestalten den Umsatzmix neu
Plattformen machten im Jahr 2025 64,89 % des Marktanteils für Data Detection and Response aus. Käufer haben integrierte Architekturen bevorzugt, die Zugriffsereignisse über Endpunkte, Cloud-Dienste und SaaS-Anwendungen hinweg über eine einzige Verwaltungskonsole korrelieren. Das Ausmaß des Plattformsegments spiegelt eine anhaltende Abkehr von nicht verbundenen Erkennungs-Tools wider. CrowdStrike führte im März 2026 Falcon Data Security als einheitliches Angebot für Datenerkennung, -klassifizierung und Diebstahlprävention ein. Diese Art der Integration ist zu einem zentralen Kaufkriterium für große Sicherheitsteams geworden.
Das Dienstleistungssegment soll bis 2031 mit einer CAGR von 27,11 % wachsen. Organisationen suchen nach verwalteten Data Detection and Response (DDR)-, Beratungs-, Implementierungs- und Analysten-Unterstützungsdiensten, um ihre interne Arbeitsbelastung zu reduzieren. Der Bedarf ist ausgeprägt, wenn Teams über keine spezialisierten Datensicherheitskenntnisse verfügen. Reine Anbieter fügen analysten-unterstützte Reaktion in Abonnementpakete ein, um die Bereitstellungszeit zu verkürzen und die Kundenbindung zu verbessern. Plattformanbieter und Dienstleistungsunternehmen kombinieren ihre Angebote zunehmend. Dies wird die Grenze zwischen Plattformumsatz und Dienstleistungsumsatz im Prognosezeitraum weniger deutlich machen.


Nach Sicherheitsfunktion: Aktivitätsüberwachung führt, Reaktionsautomatisierung beschleunigt sich
Die Überwachung von Datenaktivitäten hielt im Jahr 2025 einen Umsatzanteil von 31,83 % im Markt für Data Detection and Response. Organisationen benötigen eine klare Aufzeichnung darüber, wer auf Daten zugegriffen hat, wann der Zugriff erfolgte und woher er stammte, bevor sie fortgeschrittenere Kontrollen anwenden können. Datenerkennung und -klassifizierung stellen einen Sensitivitätskontext für den Rest des Workflows bereit. Datenverhaltenanalysen helfen dabei, Aktionen zu identifizieren, die von erwarteten Nutzungsmustern abweichen. Die Verhinderung von Datenverlust und -exfiltration wendet Kontrollen an, wenn eine Aktivität ein wesentliches Risiko darstellt.
Vorfallserkennung, -reaktion und automatisierte Behebung sollen bis 2031 im Markt für Data Detection and Response mit einer CAGR von 29,43 % wachsen. Sicherheitsteams erkennen zunehmend, dass Überwachung ohne Eindämmung dennoch einen langen Expositionszeitraum hinterlassen kann. Varonis führte im August 2026 die absichtsbasierte Zugriffskontrolle für Agenten ein, um die Absicht von KI-Agenten zu bewerten und richtlinienverletzende Aktionen in Echtzeit zu blockieren. Die Funktion umfasst Inline-Schwärzung und Optionen zur menschlichen Genehmigung für bestimmte Aktionen. Da Anbieter alle 5 Funktionen kombinieren, können im Markt für Data Detection and Response die Grenzen zwischen Unterkategorien verschwimmen. Dies kann bis 2031 weitere Fusions- und Übernahmeaktivitäten unter spezialisierten Anbietern unterstützen.
Nach Bereitstellungsmodus: Hybride Architekturen überbrücken Cloud- und On-Premises-Kontrollen
Die Cloud-Bereitstellung machte im Jahr 2025 39,86 % des Umsatzes im Markt für Data Detection and Response aus. Unternehmen können viele Cloud-Workloads ohne den Einsatz zusätzlicher Endpunkt-Agenten mit Prüf-APIs verbinden. Die On-Premises-Bereitstellung bleibt für Regierungsorganisationen, regulierte Finanzinstitute und Betreiber kritischer Infrastrukturen mit Anforderungen an den Datenstandort wichtig. Die britische Regierungsumfrage zu Unternehmensdaten 2026 ergab, dass 31 % der Unternehmen öffentliche Cloud, 19 % private Cloud und 27 % On-Premises-Dateninfrastruktur nutzten.[4]Britische Regierung, "UK Business Data Survey 2026," GOV.UK, gov.uk Diese Zahlen zeigen, dass gemischte Umgebungen nach wie vor verbreitet sind.
Die hybride Bereitstellung soll bis 2031 mit einer CAGR von 26,19 % wachsen. Unternehmen benötigen eine konsistente Sicht auf Informationen, die sich zwischen On-Premises-Datenbanken, Cloud-Speicher und SaaS-Systemen bewegen. Hybride Architekturen vermeiden eine Trennung der Transparenz nach Infrastrukturstandort. Cyberhaven erklärte, dass seine einheitliche Plattform die Datenherkunft über Cloud-, On-Premises- und Endpunktumgebungen hinweg verfolgt. Persistente hybride Umgebungen werden weiterhin das Plattformdesign und die Integrationsprioritäten prägen. Dieses Bereitstellungsmuster schafft eine Chance für Anbieter, die Telemetrie über verschiedene Umgebungen hinweg normalisieren können.
Nach Unternehmensgröße: Unternehmensmaßstab im Kontrast zur Dynamik bei KMU
Großunternehmen hielten im Jahr 2025 einen Umsatzanteil von 58,86 % im Markt für Data Detection and Response. Ihre Datenbestände können Tausende von Endpunkten, viele Cloud-Konten und mehrere SaaS-Mandanten umfassen. Diese Organisationen unterliegen auch Verpflichtungen in mehr Rechtsordnungen und verfügen über größere Budgets für Sicherheitsoperationen. Ihre Bereitstellungen umfassen häufig Plattformlizenzen, professionelle Dienstleistungen und verwaltete Reaktion. Der Umfang und die Komplexität dieser Umgebungen unterstützen die Nachfrage nach zweckgebundenen Data Detection and Response-Funktionen.
Kleine und mittelständische Unternehmen sollen bis 2031 mit einer CAGR von 27,23 % wachsen. SaaS-basierte Produkte und verwaltete Stufen machen Data Detection and Response für diese Käufer zugänglicher. ESET berichtete, dass 71 % der kleinen und mittelständischen Unternehmen weltweit im Jahr 2026 eine Cyber-Versicherung abgeschlossen hatten. Dokumentationsanforderungen bei der Verlängerung können Bewertungen kontinuierlicher Überwachungskontrollen auslösen. VikingCloud identifizierte Cybersicherheit im Jahr 2026 als das führende operative Anliegen für kleine und mittelständische Unternehmen. Diese Nachfrage erweitert den Kundenstamm über etablierte Unternehmenskäufer hinaus.
Nach Branchenvertikale: BFSI verankert die Nachfrage, Gesundheitswesen beschleunigt die Akzeptanz
Banken, Finanzdienstleistungen und Versicherungen hielten im Jahr 2025 einen Umsatzanteil von 24,71 % im Markt für Data Detection and Response. Diese Institute verarbeiten täglich große Mengen sensibler Transaktions- und Kundendaten. Finanzregulatoren und die Folgen von Datenschutzverletzungen haben ausgereifte Datenüberwachungsprogramme gefördert. Die Migration von Kernbankensystemen in Cloud-Umgebungen kann neue Transparenzlücken schaffen. Diese Lücken sind besonders relevant für digitale Bankdienstleistungen und KI-gestützte Handels-Workflows.
Das Segment Gesundheitswesen und Biowissenschaften soll bis 2031 mit einer CAGR von 23,68 % wachsen. Das Büro für Bürgerrechte des US-amerikanischen Ministeriums für Gesundheit und menschliche Dienste verpflichtete im April 2026 4 Gesundheitseinrichtungen zur Zahlung von insgesamt 1.165.000 USD und zur Umsetzung zweijähriger Korrekturmaßnahmenpläne nach Ransomware-Verstößen.[5]Büro für Bürgerrechte des US-amerikanischen Ministeriums für Gesundheit und menschliche Dienste, "Breach Portal: Notice to the Secretary of HHS Breach of Unsecured Protected Health Information," HHS OCR, ocrportal.hhs.gov Regierung und öffentliche Verwaltung, IT und Telekommunikation sowie Einzel- und E-Commerce schaffen ebenfalls Nachfrage. Regierungskäufer unterliegen NIS2-Anforderungen, während Einzelhandelsorganisationen Karteninhaberdaten gemäß PCI-DSS überwachen müssen. Industrielle Fertigung, Energie und Versorgungsunternehmen, Öl und Gas sowie Medien und Unterhaltung sind Frühadopter. Bildungs- und Forschungseinrichtungen müssen geistiges Eigentum, Studentendaten und bundesfinanzierte Forschungsunterlagen schützen.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Marktanteil von 41,39 % im Markt für Data Detection and Response. Datenintensive Unternehmen, ein etabliertes Cyber-Versicherungsumfeld und sich überschneidende föderale und staatliche Datenschutzvorschriften unterstützen die regionale Nachfrage. Die Vereinigten Staaten bleiben der größte nationale Markt, geprägt durch HIPAA, die NYDFS-Cybersicherheitsverordnung Teil 500 und staatliche Datenschutzgesetze. Kanada und Mexiko tragen zur Nachfrage in Finanzdienstleistungen und Regierung bei, da die Cloud-Migration Datentransparenzlücken schafft. Südamerika entwickelt sich, angeführt von Brasilien, wo das LGPD Datenschutz und Benachrichtigung bei Datenschutzverletzungen vorschreibt. Argentinien und andere südamerikanische Länder befinden sich noch in einem frühen Stadium, obwohl grenzüberschreitende Finanzen und digitale Investitionen den Überwachungsbedarf erhöhen.
Europa ist die zweitgrößte Region im Markt für Data Detection and Response. Deutschland, das Vereinigte Königreich und Frankreich führen die Akzeptanz an, insbesondere bei Finanzinstituten und Betreibern kritischer Infrastrukturen. Das deutsche NIS2-Umsetzungsgesetz erweiterte im Dezember 2025 die Anzahl der betroffenen Unternehmen auf 29.000. Die BENELUX-Region entwickelt sich zu einem Wachstumsbereich, da viele europäische multinationale Hauptsitze zentralisierte, prüfbare Zugriffsaufzeichnungen führen müssen. Die ENISA erklärte im Juni 2025, dass automatisierte und kontinuierliche Überwachung dort eingesetzt werden sollte, wo dies möglich ist. Diese Leitlinien stimmen die Beschaffungskriterien in regulierten europäischen Sektoren mit den Kernfunktionen von DDR ab.
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 19,57 % wachsen. Die Cloud-Akzeptanz in China, Indien, Japan, Südkorea und Australien erfolgt parallel zu detaillierteren nationalen Datenschutzanforderungen. Indien, China und Singapur haben Rahmenbedingungen etabliert, die die Aufmerksamkeit auf Datenverantwortlichkeit lenken. Die japanische Finanzdienstleistungsbehörde und die Bank of Japan veröffentlichten 2026 Leitlinien zu Frontier-KI-Bedrohungen und Datensicherheit in KI-integrierten Finanzsystemen.[6]Amazon Web Services Japan, "Preparing for Frontier AI Threats: FSA and Bank of Japan Requests and AWS Services," Amazon Web Services, aws.amazon.com Der Nahe Osten und Afrika befinden sich noch in einem frühen Akzeptanzstadium, wobei die Vereinigten Arabischen Emirate und Saudi-Arabien als wichtige Wachstumszentren fungieren. Nigeria, Südafrika und Ägypten bauen digitale Finanzdienstleistungen aus, was im Laufe der Zeit überwachte Unternehmensdatenbestände aufbauen wird.

Wettbewerbslandschaft
Der Markt für Data Detection and Response ist mäßig fragmentiert. Zu den integrierten Anbietern gehören CrowdStrike, Microsoft, Palo Alto Networks, IBM und Fortinet, die Data Detection and Response-Funktionen in umfassendere Security-Operations-Suiten integrieren. Zu den spezialisierten Anbietern gehören Varonis, Cyberhaven, Cyera, BigID, Nightfall AI und Securiti. Diese Unternehmen bieten tiefere Datenherkunfts-, Verhaltensanalyse- und KI-Agenten-Governance-Funktionen. Der Wettbewerb konzentriert sich zunehmend auf die Kombination von Management der Datensicherheitslage, Verhinderung von Datenverlust, Management von Insider-Risiken, Data Detection and Response und KI-Governance in einheitlichen Architekturen.
Cyera schloss im Juni 2026 eine Series-G-Runde über 600 Millionen USD bei einer Bewertung von 12 Milliarden USD ab. Varonis berichtete, dass der SaaS-ARR ohne Konvertierungen um 25 % stieg, während der neue SaaS-ARR im zweiten Quartal 2026 um mehr als 20 % wuchs. Cyera schloss in den 18 Monaten vor seiner Finanzierungsrunde im Juni 2026 5 Akquisitionen ab. Forcepoint erwarb Getvisibility, und Veeam erwarb Securiti Anfang 2026. Diese Transaktionen spiegeln die anhaltende Konsolidierung unter Anbietern von Datensicherheits-, Datenschutz- und KI-Governance-Funktionen wider.
Chancenbereiche umfassen souveräne und föderierte Data Detection and Response für strenge Anforderungen an den Datenstandort, verwaltete Dienste für kleine und mittelständische Unternehmen sowie Kontrollen für den Zugriff nicht-menschlicher KI-Agenten. CrowdStrike erweiterte Project QuiltWorks im August 2026 und fügte Falcon Next-Gen SIEM 12 Ökosystempartner hinzu. Es führte auch Falcon IQ ein, um mehr als 50 Sicherheits-Workflows zu automatisieren. Varonis startete Atlas im Mai 2026 als KI-Sicherheitsplattform, die Inventarisierung, Lageverwaltung, Tests, Laufzeitkontrollen, Compliance-Mapping sowie Erkennung und Reaktion umfasst. Anbieter mit Unternehmensbeziehungen in den Bereichen Banken, Finanzdienstleistungen, Versicherungen und Gesundheitswesen sind für compliance-getriebene Nachfrage positioniert, während verwaltete Dienstprogramme in späteren Prognosejahren den Zugang erweitern können.
Marktführer in der Branche für Data Detection and Response
IBM Corporation
Forcepoint LLC
Microsoft Corporation
Palo Alto Networks, Inc.
CrowdStrike Holdings, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Jüngste Branchenentwicklungen
- August 2026: CrowdStrike erweitert Project QuiltWorks auf der Fal.Con 2026, integriert 12 Ökosystempartner, darunter Netskope, Rubrik und Zscaler, in Falcon Next-Gen SIEM und führt gleichzeitig Falcon IQ ein, eine KI-Agenten-Orchestrierungsschicht, die mehr als 50 Sicherheits-Workflows in den Bereichen Bewertung, Priorisierung und Behebung automatisiert. Die Erweiterung stärkt die Datensicherheitsposition von CrowdStrike durch die Vereinheitlichung der Telemetrie über ein breites Sensornetzwerk.
- August 2026: Varonis Systems führt die absichtsbasierte Zugriffskontrolle für Agenten als neue Funktion innerhalb von Varonis Atlas ein und nutzt dabei einen LLM-Evaluator, um die Absicht von KI-Agenten in Echtzeit zu überprüfen und richtlinienverletzende Datenzugriffsaktionen zu blockieren, einschließlich Inline-Schwärzung und Workflows zur menschlichen Genehmigung.
- Juni 2026: Cyera schließt eine Series-G-Runde über 600 Millionen USD bei einer Bewertung von 12 Milliarden USD ab, was einer Vervierfachung der Bewertung innerhalb von 18 Monaten entspricht, angeführt von Evolution Equity Partners mit Beteiligung von Accel, AT&T Ventures, Blackstone, Coatue und Temasek, zur Finanzierung der Beschleunigung seiner konvergenten DSPM-, DLP-, DDR- und KI-Governance-Vertrauensschicht.
- März 2026: CrowdStrike stellt Falcon Data Security auf der RSA 2026 vor und konvergiert DSPM und DLP mit Echtzeit-Gegnerintelligenz, um Datendiebstahl über Endpunkte, Browser, SaaS, Cloud und KI-Workflows hinweg von einer einheitlichen Konsole aus zu erkennen, zu klassifizieren und zu stoppen.


Globaler Berichtsumfang des Marktes für Data Detection and Response
Der Markt für Data Detection and Response (DDR) umfasst Sicherheitslösungen, die datenzentrierte Bedrohungen in Unternehmensumgebungen kontinuierlich überwachen, erkennen und darauf reagieren, indem sie Datenzugriffsmuster, Benutzerverhalten und Datenbewegungen in Echtzeit analysieren. Diese Plattformen nutzen maschinelles Lernen, Verhaltensanalysen und automatisierte Reaktionsfunktionen, um anomale Datenzugriffe, Insider-Bedrohungen, Datenexfiltrationsversuche und unbefugte Datenweitergabe über Cloud-Anwendungen, Datenbanken, Data Lakes und hybride Infrastrukturen hinweg zu identifizieren, und ermöglichen es Organisationen, Datenschutzverletzungen zu verhindern, Datenschutzrichtlinien durchzusetzen und Sicherheitsvorfälle durch automatisierte Maßnahmen wie Zugriffsentzug, Sitzungsbeendigung, Datenquarantäne oder Alarmeskalation an Sicherheitsoperationsteams schnell einzudämmen.
Der Bericht zum Markt für Data Detection and Response ist segmentiert nach Komponente (Plattformen und Dienstleistungen), Sicherheitsfunktion (Datenerkennung und -klassifizierung, Überwachung von Datenaktivitäten, Datenverhaltenanalysen, Verhinderung von Datenverlust und -exfiltration sowie Vorfallserkennung, -reaktion und automatisierte Behebung), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Branchenvertikale (Regierung und öffentliche Verwaltung, industrielle Fertigung, Einzel- und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Plattformen |
| Dienstleistungen |
| Datenerkennung und -klassifizierung |
| Überwachung von Datenaktivitäten |
| Datenverhaltenanalysen |
| Verhinderung von Datenverlust und -exfiltration |
| Vorfallserkennung, -reaktion und automatisierte Behebung |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Plattformen | ||
| Dienstleistungen | |||
| Nach Sicherheitsfunktion | Datenerkennung und -klassifizierung | ||
| Überwachung von Datenaktivitäten | |||
| Datenverhaltenanalysen | |||
| Verhinderung von Datenverlust und -exfiltration | |||
| Vorfallserkennung, -reaktion und automatisierte Behebung | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzel- und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Sonstige Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Data Detection and Response?
Die Marktgröße für Data Detection and Response wurde im Jahr 2025 auf 3,97 Milliarden USD geschätzt und soll von 4,51 Milliarden USD im Jahr 2026 auf 9,32 Milliarden USD bis 2031 wachsen, bei einer CAGR von 15,62 % während des Prognosezeitraums (2026–2031).
Was treibt die Nachfrage nach Data Detection and Response-Plattformen an?
Die Nachfrage wird durch den Bedarf an KI-Agenten-Governance, Cloud- und SaaS-Datenwachstum, Datenschutzverpflichtungen und den Bedarf an Echtzeit-Überwachungsnachweisen unterstützt.
Welche Komponente führt bei den Ausgaben für Data Detection and Response?
Plattformen hielten im Jahr 2025 einen Umsatzanteil von 64,89 %, da Käufer integrierte Überwachungsarchitekturen bevorzugen. Dienstleistungen ist die am schnellsten wachsende Komponente mit einer CAGR von 27,11 %.
Welche Sicherheitsfunktion wächst am schnellsten?
Vorfallserkennung, -reaktion und automatisierte Behebung sollen bis 2031 mit einer CAGR von 29,43 % wachsen, da Organisationen eine schnellere Eindämmung anstreben.
Welche Region wächst am schnellsten für Data Detection and Response?
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 19,57 % wachsen, unterstützt durch Cloud-Akzeptanz und stärkere Datenschutzrahmen.
Welche Herausforderungen können die Akzeptanz von Data Detection and Response (DDR) einschränken?
Die Integration über verschiedene Datenquellen hinweg und der Bedarf an kontinuierlicher Modellabstimmung können Bereitstellungszeiträume verlängern und die Betriebsanforderungen erhöhen.
Seite zuletzt aktualisiert am:



