
Tamanho e Participação do Mercado de Autenticação Contínua
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
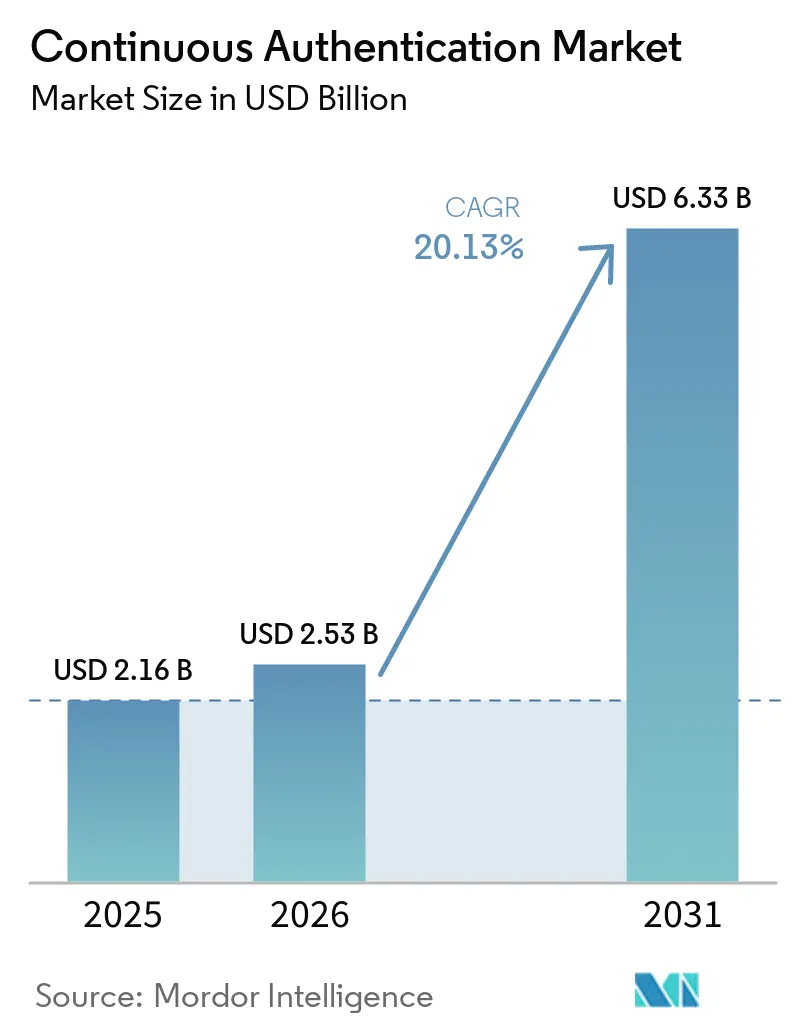
| Tamanho do Mercado (2026) | 2.53 Bilhões de dólares |
| Tamanho do Mercado (2031) | 6.33 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 20.13 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Autenticação Contínua pela Mordor Intelligence
O tamanho do mercado de autenticação contínua foi avaliado em 2,16 bilhões de USD em 2025 e estima-se que cresça de 2,53 bilhões de USD em 2026 para atingir 6,33 bilhões de USD até 2031, a um CAGR de 20,13% durante o período de previsão 2026-2031. O mercado de autenticação contínua está se beneficiando de uma mudança em relação aos modelos de segurança que dependem apenas de um evento de login. A tomada de conta e o sequestro de sessão aumentaram a necessidade de avaliar a identidade após a concessão do acesso. Os compradores estão atribuindo maior peso a ferramentas que se alinham com programas de confiança zero, fluxos de trabalho de banco digital e requisitos de autenticação baseada em risco. Plataformas em nuvem e interfaces de programação de aplicações estão ampliando o acesso para organizações que não conseguem manter grandes equipes de engenharia de identidade. Os fornecedores estão respondendo por meio de inteligência de dispositivos, sinais comportamentais, integrações regulatórias e parcerias com plataformas de pagamento e bancárias.
Principais Conclusões do Relatório
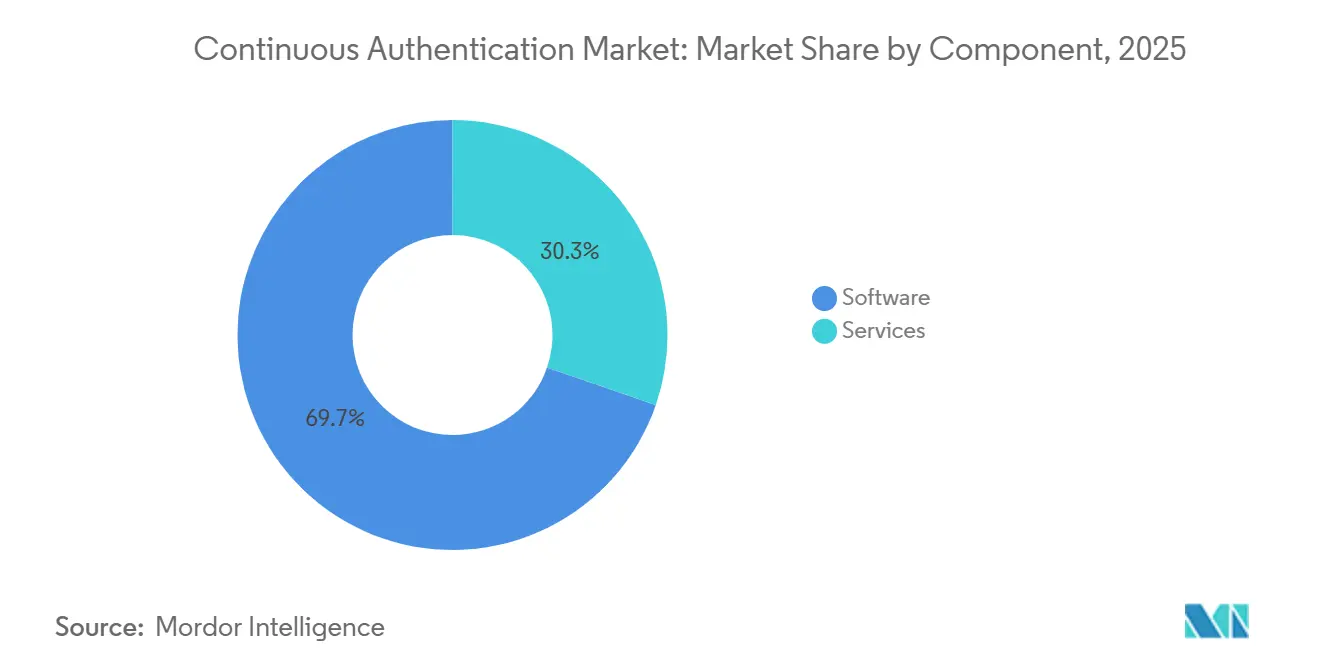
- Por componente, o software detinha 69,73% da participação do mercado de autenticação contínua em 2025, enquanto os serviços devem expandir-se a um CAGR de 26,38% até 2031.
- Por modo de implantação, a nuvem detinha 61,74% da participação do mercado de autenticação contínua em 2025 e deve expandir-se a um CAGR de 25,89% até 2031.
- Por método de autenticação, a biometria comportamental detinha 58,32% da receita em 2025, enquanto a autenticação contínua multissinal deve expandir-se a um CAGR de 27,37% até 2031.
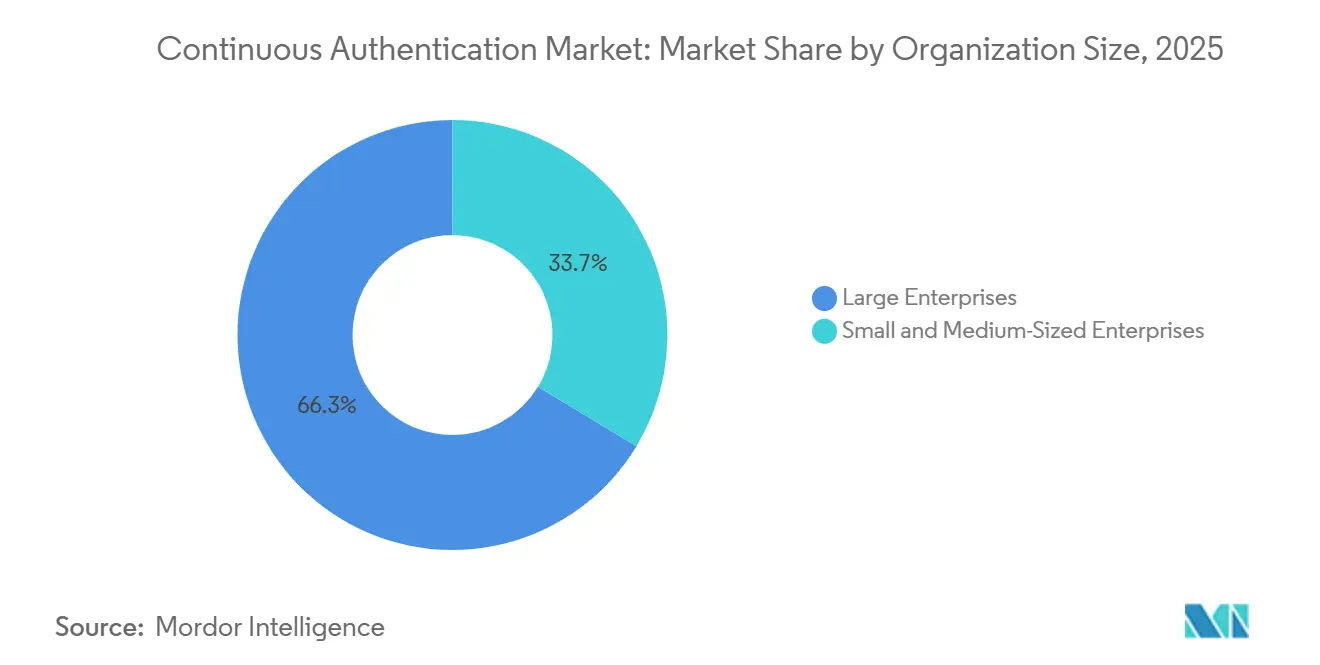
- Por tamanho da organização, as grandes empresas detinham 66,34% da receita do mercado de autenticação contínua em 2025, enquanto as PMEs devem expandir-se a um CAGR de 24,82% até 2031.
- Por vertical do setor, o BFSI detinha 28,62% da receita em 2025, enquanto saúde e ciências da vida devem expandir-se a um CAGR de 26,91% até 2031.
- Por geografia, a América do Norte detinha 36,43% da receita no mercado de autenticação contínua em 2025, enquanto a Ásia-Pacífico deve expandir-se a um CAGR de 26,71% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Autenticação Contínua
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Tomada de Conta e Sequestro de Sessão | +4.8% | Global | Curto prazo (≤ 2 anos) |
| Expansão da Arquitetura de Segurança de Confiança Zero | +4.2% | América do Norte e Europa, com extensão para a APAC | Médio prazo (2-4 anos) |
| Banco Digital e Transações Online de Alto Risco | +3.5% | APAC, América do Norte e América do Sul | Médio prazo (2-4 anos) |
| Regulamentação de Autenticação Baseada em Risco | +2.8% | UE e América do Norte, com expansão para o MEA | Médio prazo (2-4 anos) |
| Detecção de Acesso Remoto e Transferência de Sessão | +1.9% | América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Modelos Comportamentais em Dispositivo com Preservação de Privacidade | +1.4% | Global, com ganhos iniciais na UE e APAC | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada da Tomada de Conta e do Sequestro de Sessão
A tomada de conta tornou-se mais fácil de escalar por meio de ataques automatizados de credenciais. A LexisNexis Risk Solutions registrou uma taxa geral de ataque de tomada de conta de 1,2% em 2025, um aumento de 89% em relação ao ano anterior. Seus dados também mostraram que as taxas de ataque de login no comércio eletrônico subiram de 3,4% para 10,8% em 2025.[1]LexisNexis Risk Solutions, "Relatório de Crimes Cibernéticos 2026," LexisNexis Risk Solutions, risk.lexisnexis.com A Proofpoint constatou que 59% das contas afetadas por tomadas de conta bem-sucedidas tinham a autenticação multifator habilitada no momento do comprometimento. Essa lacuna direciona os gastos com segurança para controles que avaliam o comportamento durante uma sessão ativa. O mercado de autenticação contínua, portanto, tem um papel claro onde uma verificação de login isolada não consegue identificar uma mudança no comportamento do usuário. O mesmo problema se aplica à reprodução de tokens e às transferências de sessão remota, pois a sessão pode parecer válida mesmo após o comprometimento das credenciais. As empresas podem usar desvios comportamentais durante transações, mudanças no movimento do mouse, cadência de digitação incomum ou alterações no contexto do dispositivo para determinar se uma sessão deve continuar. Isso amplia o valor prático de um controle, passando de impedir o acesso não autorizado para detectar o uso indevido após o acesso.
Expansão das Arquiteturas de Segurança de Confiança Zero
A arquitetura de confiança zero exige que as organizações verifiquem usuários e dispositivos ao longo de toda a atividade de acesso. O NIST SP 1800-35 identifica a verificação contínua da identidade do usuário como parte de uma abordagem de implementação de confiança zero.[2]Instituto Nacional de Padrões e Tecnologia, "Implementando uma Arquitetura de Confiança Zero," Instituto Nacional de Padrões e Tecnologia, nvlpubs.nist.gov Essa abordagem transforma a autenticação contínua de um recurso opcional em um componente da arquitetura de identidade. Ela também fornece às equipes de segurança uma estrutura para conectar verificações baseadas em comportamento à segmentação de rede e às políticas de acesso. Contratantes federais e operadores de infraestrutura crítica têm um motivo adicional para alinhar seus programas de segurança com as orientações governamentais reconhecidas. O mercado de autenticação contínua pode se beneficiar à medida que mais organizações avançam das implantações iniciais de autenticação multifator para ambientes maduros de confiança zero. As verificações contínuas de identidade podem ser integradas a solicitações de acesso, segmentos de rede e decisões de política, em vez de funcionar como um processo de segurança separado. Isso é importante para organizações que precisam proteger aplicações sensíveis sem exigir que cada usuário conclua um desafio perturbador. Também apoia um modelo de segurança mais consistente para funcionários remotos, contratados e usuários terceirizados.
Crescimento do Banco Digital e das Transações Online de Alto Risco
O banco digital cria decisões frequentes de identidade em todo o acesso a contas e na atividade de pagamento. A Autoridade Bancária Europeia declarou que dados comportamentais podem satisfazer o elemento de inerência da autenticação forte de clientes quando implementados com controles adequados. Essa posição apoia uma autenticação menos perturbadora para atividades de baixo risco, ao mesmo tempo que permite verificações adicionais quando o comportamento muda. As plataformas de banco digital também estão vinculando integração, acesso a contas, verificação baseada em risco e autenticação progressiva em um processo de identidade conectado. Esses requisitos sustentam a demanda no mercado de autenticação contínua porque os ambientes de pagamento em tempo real deixam tempo limitado para revisão manual de fraudes. Os provedores de pagamento podem reservar verificações progressivas para comportamentos que pareçam inconsistentes com o usuário cadastrado, enquanto a atividade normal de baixo risco continua com menos interrupção. Isso é relevante para o banco de varejo e corporativo porque ambos os grupos de clientes gerenciam cada vez mais suas contas por canais digitais. Também aproxima a verificação comportamental dos fluxos de trabalho de prevenção de fraudes em relação aos controles convencionais de segurança de login.
Demanda Regulatória por Autenticação Baseada em Risco
A regulamentação está tornando a autenticação forte um requisito formal de controle para entidades financeiras. O Regulamento de Resiliência Operacional Digital tornou-se aplicável em 17 de janeiro de 2025, e o Artigo 9 exige que as entidades financeiras utilizem mecanismos de autenticação forte baseados em padrões relevantes. Isso ressalta a importância de ferramentas de segurança que possam apoiar a coleta de evidências, trilhas de auditoria e avaliação contínua de riscos. A ThreatMark aderiu ao Programa de Provedores de Soluções de Detecção de Padrões de Fraude e Anomalias da EBA CLEARING em março de 2026. O programa conectou suas capacidades de inteligência comportamental à infraestrutura de pagamentos SEPA. O mercado de autenticação contínua é apoiado quando a participação regulatória se torna tanto um requisito de conformidade quanto uma rota para clientes bancários. Obrigações sobrepostas podem tornar uma única implantação de inteligência comportamental relevante para autenticação forte de clientes, resiliência operacional e atividades de monitoramento de transações. As equipes de aquisição podem, portanto, avaliar as integrações regulatórias juntamente com o desempenho de detecção e a facilidade de implantação. Tais requisitos também elevam o valor dos controles documentados que podem ser revisados pelas equipes de conformidade, risco e segurança.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Privacidade, Consentimento e Governança de Dados Biométricos | -2.8% | UE, Califórnia, com expansão global | Curto prazo (≤ 2 anos) |
| Complexidade de Integração com Pilhas de Autenticação Legadas | -2.1% | Global, mais aguda no BFSI e no governo | Médio prazo (2-4 anos) |
| Desvio Comportamental e Exposição a Falsos Positivos | -1.5% | Global | Médio prazo (2-4 anos) |
| Limites de Detecção de Falsificação Comportamental por IA Generativa e Deepfake | -1.2% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Privacidade, Consentimento e Governança de Dados Biométricos
As implantações de biometria comportamental devem levar em conta as obrigações de privacidade e consentimento em diferentes jurisdições. A Comissão Europeia descreve os dados biométricos processados para identificar exclusivamente uma pessoa como uma categoria especial de dados pessoais nos termos do Artigo 9 do Regulamento Geral de Proteção de Dados.[3]Comissão Europeia, "Proteção de Dados na UE," Comissão Europeia, commission.europa.eu A minimização de dados e a limitação de finalidade podem afetar quais sinais uma plataforma coleta e onde os processa. Regras diferentes na Europa e nos Estados Unidos tornam difícil um único processo de consentimento para implantações multinacionais. Um artigo de 2025 da Scientific Reports descreveu uma abordagem de autenticação biométrica federada usando privacidade diferencial e criptografia homomórfica. O mercado de autenticação contínua deve equilibrar modelos de detecção mais robustos com designs que reduzam a exposição de informações comportamentais sensíveis. Os serviços baseados em nuvem podem enfrentar maior escrutínio quando informações comportamentais são processadas além das fronteiras ou combinadas entre instituições. Abordagens em dispositivo e federadas podem limitar o movimento de dados brutos, embora possam reduzir o acesso aos amplos conjuntos de sinais que sustentam o desempenho do modelo. Os provedores também devem explicar como o consentimento é obtido, por quanto tempo as informações são mantidas e como um usuário pode exercer os direitos de privacidade aplicáveis.
Complexidade de Integração com Pilhas de Autenticação Legadas
Muitas organizações utilizam sistemas de identidade que não foram projetados para produzir sinais comportamentais contínuos. Sistemas mais antigos de rede privada virtual, diretório, federação e banco central frequentemente requerem conectores, interfaces de programação de aplicações e agentes de telemetria para suportar essas ferramentas. Cada canal de cliente também pode exigir calibração de modelo separada porque os padrões de interação diferem entre aplicativos móveis, sites e centrais de atendimento. Isso prolonga os cronogramas de implantação e pode aumentar os requisitos de serviço. A ThreatMark lançou o ScamFlag em maio de 2025 por meio de um kit de desenvolvimento de software para integração em aplicativos de banco digital. Opções de integração com menor pegada podem reduzir as barreiras para instituições menores, mas a complexidade legada continua sendo uma restrição à adoção. As instituições financeiras podem operar interfaces separadas para banco central, banco móvel, sites, centrais de contato e aplicativos de pagamento. Cada interface pode produzir padrões de interação distintos, tornando mais difícil estabelecer uma pontuação de risco comum. O ônus pode ser particularmente elevado no governo, na saúde e em grandes bancos, onde a aquisição, a governança de dados e a propriedade de aplicações estão distribuídas entre várias equipes.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Software Detém a Maior Posição de Receita
O software detinha 69,73% da receita em 2025, tornando-o o maior componente do mercado de autenticação contínua. As plataformas de software podem ser entregues por meio de serviços em nuvem sem uma instalação de hardware dedicada. As instituições financeiras utilizam essas ferramentas para avaliar sinais comportamentais em um número crescente de sessões de clientes. Uma maior inscrição pode melhorar o valor dos padrões históricos de comportamento de uma plataforma. Isso cria custos de troca quando os modelos estão conectados a várias aplicações e fluxos de trabalho operacionais. O segmento também suporta atualizações frequentes de modelos à medida que as táticas de fraude e os canais digitais mudam, enquanto os dados operacionais compartilhados podem ajudar os provedores a refinar os métodos de detecção em diferentes ambientes bancários e de comércio. Os compradores também valorizam a administração centralizada porque políticas, regras de relatórios e limites de risco podem ser alterados sem substituir um sistema físico de autenticação.
Os serviços devem crescer a um CAGR de 26,38% até 2031. O trabalho de serviços inclui integração, calibração de modelos, operações gerenciadas e suporte para documentação de segurança. Implantações maiores frequentemente precisam de testes em relação às aplicações específicas do cliente antes que um contrato de software plurianual seja assinado. A BioCatch introduziu o Connect 2.0 em 2025 com o Align SDK e a ferramenta de integração BioCatch Link. A empresa relatou 60% de crescimento anual de receita recorrente em seu canal de parceiros de mercado intermediário durante 2025 e adicionou mais de 70 bancos comunitários e cooperativas de crédito por meio de uma única plataforma.[4]BioCatch, "BioCatch Apresenta o DeviceIQ," BioCatch, biocatch.com A diferença entre o trabalho empresarial personalizado e a integração automatizada moldará como os provedores de componentes atendem compradores menores.


Por Modo de Implantação: A Nuvem Lidera a Adoção e o Crescimento
A nuvem detinha 61,74% da participação do mercado de autenticação contínua em 2025. Ela fornece a capacidade de processar grandes volumes de telemetria de sessão em múltiplos canais de clientes. A implantação em nuvem também se encaixa nos modelos de orquestração de identidade usados em programas de confiança zero. O tamanho do mercado de autenticação contínua para implantações em nuvem deve crescer a um CAGR de 25,89% até 2031. Essa combinação da maior participação e do crescimento mais rápido reflete a adoção contínua em uma base empresarial ainda não implantada. Os sistemas em nuvem também podem simplificar o acesso a atualizações centralizadas e inteligência de ameaças.
As instalações locais permanecem relevantes em ambientes governamentais e de infraestrutura crítica. Os requisitos de soberania de dados e redes isoladas podem limitar o uso do processamento comportamental hospedado externamente. O NIST SP 1800-35 inclui arquiteturas que acomodam análises locais em ambientes de identidade híbridos. As implantações híbridas podem permitir que os bancos processem sinais sensíveis à latência localmente e usem sistemas em nuvem para análises de fraude mais amplas. Um estudo de 2025 da Sensors demonstrou autenticação contínua em dispositivos com recursos limitados por meio da fusão de sinais biométricos e ambientais. Essas abordagens mostram por que as escolhas de implantação continuarão vinculadas a requisitos de privacidade, conectividade e operacionais. O processamento em borda e em dispositivo pode ser útil onde um cliente precisa de decisões rápidas ou não pode enviar dados sensíveis para um ambiente central. Eles também podem adicionar trabalho de governança porque as equipes de segurança devem gerenciar políticas em um conjunto mais amplo de endpoints.
Por Método de Autenticação: A Biometria Comportamental Lidera Enquanto o Multissinal Avança
A biometria comportamental representou 58,32% da receita do método de autenticação em 2025. Ela pode observar a cadência de digitação, a atividade do mouse, a pressão do toque e outros padrões de interação sem exigir uma ação do usuário. Isso oferece às organizações uma forma de monitorar sessões após um login inicial. A biometria fisiológica é usada em ambientes de alta garantia onde verificações faciais ou de voz podem complementar a observação passiva. A inteligência de dispositivo, sessão e ambiente adiciona contexto de dispositivos, redes e sensores. Juntas, essas opções permitem que as organizações apliquem controles onde a interação comportamental direta é limitada.
A autenticação contínua multissinal deve crescer a um CAGR de 27,37% até 2031. Ela combina informações comportamentais, fisiológicas, de dispositivo e ambientais em uma única pontuação de risco. A abordagem reduz a dependência de qualquer sinal único que possa ser manipulado ou indisponível. As descobertas da Proofpoint de 2025 sobre contas comprometidas com autenticação multifator mostram por que as equipes de segurança estão buscando verificações em camadas.[5]Proofpoint, "Relatório sobre o Estado do Phishing 2025," Proofpoint, proofpoint.com A BioCatch lançou o DeviceIQ em março de 2026 para adicionar inteligência de dispositivo à análise comportamental para instituições financeiras. A empresa declarou que, durante uma implantação inicial, os dispositivos classificados como maliciosos tinham quase 13 vezes mais probabilidade de ter contornado controles anteriores focados em dispositivos. As ferramentas multissinais também requerem governança cuidadosa porque as equipes de risco precisam entender como os sinais são ponderados e quando uma decisão deve acionar um desafio ao cliente. O valor do método depende de uma visão confiável da atividade normal em cada canal.
Por Tamanho da Organização: Grandes Empresas Lideram Enquanto as PMEs Expandem
As grandes empresas representaram 66,34% da receita em 2025. Elas têm exposição significativa a ataques de credenciais e frequentemente possuem equipes internas de identidade que podem gerenciar integrações complexas. Organizações de serviços financeiros, governo e tecnologia também operam ambientes onde os alertas podem ser revisados por equipes dedicadas de operações de segurança. Seus programas de segurança são moldados por planos de confiança zero, obrigações de divulgação e regras de resiliência operacional. Os períodos de inscrição podem durar de 90 a 120 dias quando os modelos precisam aprender os padrões estabelecidos dos usuários em vários sistemas. Esses fatores ajudam a explicar a posição de liderança das grandes organizações no mercado de autenticação contínua.
As PMEs devem crescer a um CAGR de 24,82% até 2031. As interfaces de programação de aplicações com preços baseados em consumo reduzem o custo inicial que tem limitado implantações menores. A LexisNexis Risk Solutions relatou um crescimento acentuado nos ataques de login no comércio eletrônico em 2025, o que aumenta a relevância desses controles para empresas online menores. Modelos pré-treinados e integrações mais leves podem ajudar organizações menores a começar com menos capacidade de engenharia interna. Sua adoção ainda depende de os fornecedores conseguirem ajustar os modelos de comportamento aos padrões de transação de cada empresa. Empresas menores frequentemente precisam de modelos pré-configurados porque não podem aguardar longos períodos de inscrição ou dedicar pessoal à análise de identidade. Provedores que combinam suporte à integração com preços baseados em consumo podem abordar esse limite prático sem exigir um programa empresarial completo.
Por Vertical do Setor: O BFSI Detém Participação Enquanto a Saúde Expande
O BFSI detinha 28,62% da receita em 2025 e liderou o mix de verticais. Bancos e seguradoras enfrentam exposição à tomada de conta, fraude de pagamento por impulso autorizado e transações digitais de alto valor. Os sistemas de pagamento instantâneo reduzem o tempo disponível para investigar atividades suspeitas antes que os fundos sejam compensados. Isso torna a avaliação contínua de identidade útil antes que um pagamento seja concluído. A Nasdaq Verafin e a BioCatch formaram uma parceria em setembro de 2025 para combinar detecção de fraudes e dados de consórcio com inteligência comportamental e de dispositivos. A parceria atendeu a uma rede de 2.600 instituições financeiras, apoiando verificações comportamentais pré-transação em maior escala.
O setor de saúde e ciências da vida deve crescer a um CAGR de 26,91% até 2031. O acesso à telessaúde e os fluxos de trabalho clínicos criam a necessidade de confirmar identidades sem adicionar atrito desnecessário. O ransomware e o uso indevido de credenciais também podem afetar o atendimento ao paciente e as operações hospitalares. As orientações governamentais sobre arquitetura de confiança zero apoiam a verificação contínua além do evento de autenticação inicial. A Ping Identity e a OLOID fizeram parceria em maio de 2026 para fornecer autenticação de confiança verificada sem senha para a força de trabalho clínica dos Estados Unidos. A implantação vinculou credenciais móveis e de toque de crachá ao processo de gerenciamento de acesso clínico. Utilizou a apresentação de credenciais da Apple Wallet e da Google Wallet para acesso por Toque e Login, estendendo a verificação contínua baseada em biometria para um ambiente de força de trabalho clínica. Outros verticais, incluindo varejo, transporte, telecomunicações, manufatura industrial, energia, serviços públicos e petróleo e gás, enfrentam riscos de identidade distintos no acesso a clientes, força de trabalho e tecnologia operacional. Seus casos de uso ampliam a demanda endereçável além dos serviços financeiros voltados ao consumidor.
Análise Geográfica
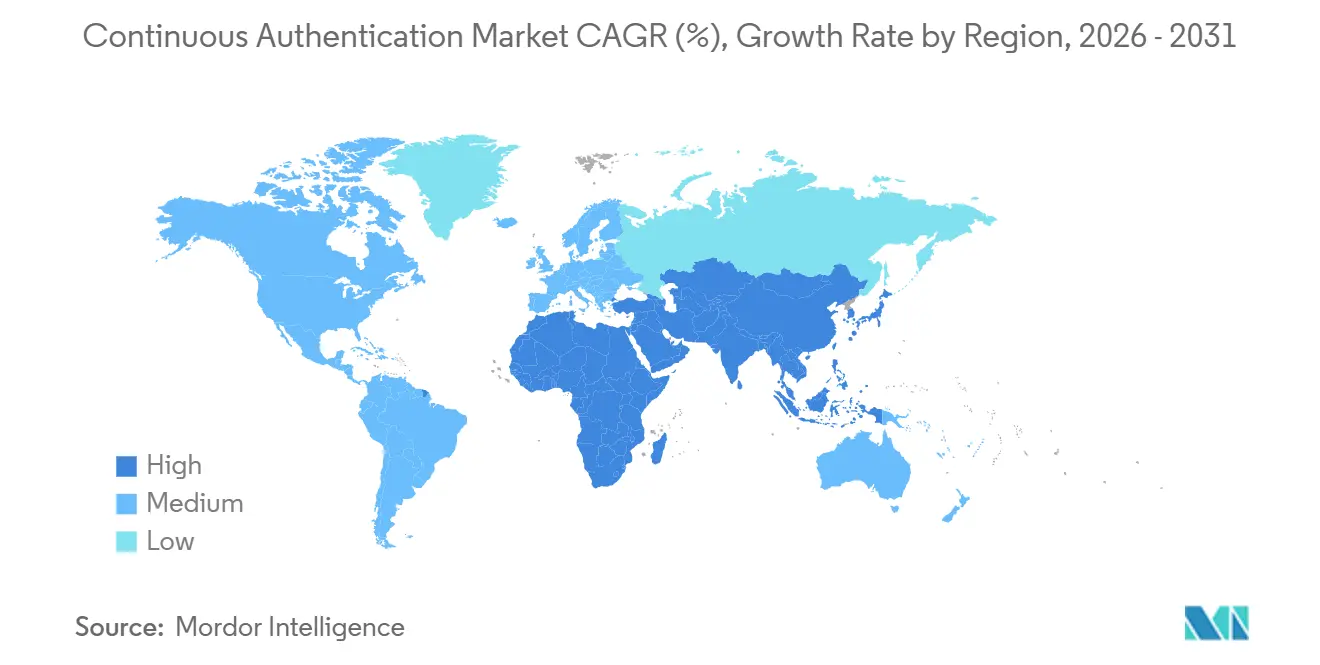
A América do Norte detinha 36,43% da participação do mercado de autenticação contínua em 2025. A região conta com instituições financeiras de adoção precoce, uma grande base de banco digital e forte demanda por cibersegurança empresarial. As orientações do Conselho Federal de Exame de Instituições Financeiras apoiaram abordagens em camadas para autenticação em banco online. Os Estados Unidos respondem por grande parte da demanda da região porque suas organizações processam altos volumes de transações digitais. Uma implantação plurianual de inteligência de dispositivos e pontuação de risco em tempo real em operações de varejo, comercial e de gestão de patrimônio também refletiu o crescente interesse dos bancos canadenses nessas capacidades. O México oferece uma oportunidade em desenvolvimento à medida que os serviços de banco móvel e fintech se expandem.
A Europa permaneceu como o segundo maior mercado regional. Suas instituições financeiras operam dentro de uma estrutura detalhada para autenticação forte de clientes e resiliência operacional. A posição da Autoridade Bancária Europeia sobre dados comportamentais para autenticação forte de clientes fornece uma base regulatória para essas implementações. O DORA está em vigor desde janeiro de 2025 e exige mecanismos de autenticação forte como parte do gerenciamento de riscos de tecnologia da informação e comunicação. O Reino Unido, a Alemanha, a França e os Países Baixos hospedam muitas implantações empresariais europeias. As abordagens de privacidade por design também são importantes na região porque a minimização de dados molda as arquiteturas de dados comportamentais.
A Ásia-Pacífico deve crescer a um CAGR de 26,71% no mercado de autenticação contínua até 2031. A expansão dos serviços financeiros digitais e o uso de smartphones estão aumentando o número de interações de identidade de alta frequência. Os programas de identidade digital governamentais na Índia, na Coreia do Sul e em Singapura fornecem uma base mais ampla para serviços online seguros. A NEC desenvolveu tecnologia de assinatura digital biométrica em fevereiro de 2025 que permitiu a autenticação facial sem armazenar ou transmitir informações faciais.[6]NEC Corporation, "NEC Desenvolve Tecnologia de Assinatura Digital Biométrica," NEC Corporation, jpn.nec.com A América do Sul é liderada pelo Brasil, onde a atividade de pagamento instantâneo aumentou a necessidade de controles de fraude em tempo real. A BioCatch lançou o BioCatch Trust Argentina em 2025 como uma rede interbancária de compartilhamento de inteligência de fraude baseada em comportamento e dispositivo. O Oriente Médio e a África têm demanda inicial nos Emirados Árabes Unidos e na Arábia Saudita, enquanto a distribuição por telecomunicações fornece uma rota de entrada nos países do Conselho de Cooperação do Golfo.

Cenário Competitivo
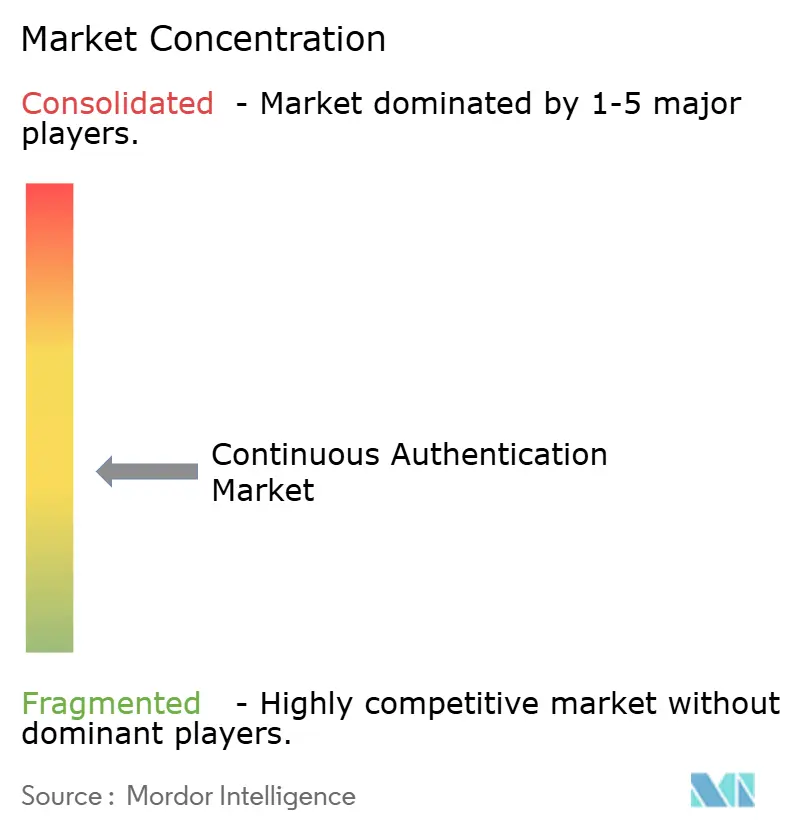
O mercado de autenticação contínua é moderadamente fragmentado. Fornecedores dedicados de inteligência comportamental operam ao lado de provedores de plataformas de identidade e especialistas mais recentes. BioCatch, ThreatMark e Callsign têm sido historicamente alguns dos provedores dedicados. A Visa adquiriu a Featurespace em 2024 e anunciou sua aquisição planejada da BioCatch por 2,4 bilhões de USD em agosto de 2026. A transação planejada estava prevista para ser concluída no segundo trimestre de 2027, sujeita à aprovação regulatória. A BioCatch declarou que analisa mais de 17 bilhões de sessões de usuários por mês em mais de 340 instituições financeiras.
Um grupo de fornecedores incorpora inteligência comportamental em sistemas existentes de gerenciamento de identidade e fraude. Outro grupo fornece uma pilha integrada desde a coleta de sinais até as decisões de risco. As abordagens de plataforma podem ser adequadas para usuários de PMEs e mercado intermediário que preferem interfaces de programação de aplicações a agentes de software proprietários. Os provedores de pilha completa podem manter uma vantagem com bancos de Nível 1 que exigem modelos personalizados e acordos operacionais plurianuais. A participação da ThreatMark no programa da EBA CLEARING exemplifica uma estratégia focada na integração de infraestrutura bancária. A Sardine recebeu a certificação EMVCo 3DS 2.x em junho de 2026 para fluxos de autenticação sem atrito, com desafio e desacoplados.
O processamento em dispositivo com preservação de privacidade está se tornando outro ponto de competição. Esses designs podem ser relevantes onde as organizações buscam reduzir a coleta central de dados biométricos. A tecnologia de assinatura digital biométrica da NEC de fevereiro de 2025 utilizou autenticação facial sem armazenar ou transmitir informações faciais. O lançamento do DeviceIQ da BioCatch em março de 2026 mostra um foco separado na combinação de sinais de dispositivo com inteligência comportamental. A competição é, portanto, moldada pela profundidade da integração, pela prontidão regulatória, pelo design de privacidade e pela capacidade de detectar sessões sintéticas ou comprometidas. Nenhuma participação de mercado combinada para os principais provedores foi incluída, portanto as evidências não suportam uma pontuação numérica de concentração de mercado.
Líderes do Setor de Autenticação Contínua
-
BioCatch Ltd.
-
ThreatMark s.r.o.
-
Callsign Inc.
-
TypingDNA Inc.
-
Zighra Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Setembro de 2026: A NEC, a SB Payment Service e a SB C&S lançaram a integração de pagamento por reconhecimento facial na plataforma de pagamento múltiplo PayCAS, permitindo que os clientes façam compras sem contato usando a tecnologia de reconhecimento facial Bio-IDiom da NEC, a mais recente implantação da infraestrutura de verificação biométrica contínua da NEC nos canais de varejo e serviços financeiros no Japão.
- Agosto de 2026: A Visa anunciou a aquisição da BioCatch por 2,4 bilhões de USD em dinheiro, pendente de aprovação regulatória com conclusão prevista para o segundo trimestre de 2027. A BioCatch analisa mais de 17 bilhões de sessões de usuários mensalmente em mais de 340 instituições financeiras, protegendo mais de 660 milhões de pessoas globalmente. A transação representou a maior aquisição na história do setor de biometria comportamental e sinalizou a convicção em nível de rede de pagamento na inteligência comportamental contínua como infraestrutura de prevenção de fraudes. A aquisição proposta seguiu a aquisição da Featurespace pela Visa em 2024 e reuniria duas empresas estabelecidas de análise comportamental sob uma única rede de pagamento, sujeita à conclusão planejada.
- Junho de 2026: A ebankIT integrou a infraestrutura de Continuidade de Identidade da Daon em sua plataforma de banco digital, vinculando integração, acesso a contas, reverificação baseada em risco e autenticação progressiva em uma cadeia persistente de garantia de identidade em cada interação com o cliente.
- Maio de 2026: A Sardine captou 25 milhões de USD em uma extensão da Série C liderada pelo Banco Nacional do Canadá, elevando o financiamento total para 170 milhões de USD. O banco assinou uma parceria plurianual para implantar a inteligência de dispositivos e a pontuação de risco em tempo real da Sardine em suas operações de varejo, comercial e de gestão de patrimônio. A implantação seguiu uma avaliação de plataforma ao vivo que citou melhoria na detecção de fraudes e menores falsos positivos, vinculando o evento de financiamento ao uso da tecnologia em várias linhas bancárias.


Escopo do Relatório Global do Mercado de Autenticação Contínua
O mercado de autenticação contínua consiste em soluções de segurança que verificam continuamente a identidade do usuário ao longo de toda uma sessão ou interação, em vez de depender exclusivamente de uma autenticação única no login inicial, utilizando biometria comportamental (padrões de digitação, movimentos do mouse, gestos na tela sensível ao toque, análise de marcha), sinais contextuais (localização, impressão digital do dispositivo, características da rede) e monitoramento biométrico passivo (reconhecimento facial, padrões de voz) para detectar tomada de conta, sequestro de sessão e ameaças internas em tempo real. Essas plataformas fornecem autenticação adaptativa baseada em risco que ajusta dinamicamente os privilégios de acesso ou aciona a reautenticação quando um comportamento anômalo é detectado, permitindo que as organizações mantenham posturas de segurança de confiança zero, reduzam o atrito para usuários legítimos e protejam aplicações e dados sensíveis contra acesso não autorizado ao longo de toda a sessão do usuário em implantações empresariais, de serviços financeiros, de saúde e governamentais.
O Relatório do Mercado de Autenticação Contínua é Segmentado por Componente (Software e Serviços), Modo de Implantação (Nuvem, Local e Híbrido), Método de Autenticação (Biometria Comportamental, Biometria Fisiológica, Inteligência de Dispositivo, Sessão e Ambiente, e Autenticação Contínua Multissinal), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical do Setor (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Nuvem |
| Local |
| Híbrido |
| Biometria Comportamental |
| Biometria Fisiológica |
| Inteligência de Dispositivo, Sessão e Ambiente |
| Autenticação Contínua Multissinal |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Saúde e Ciências da Vida |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Software | ||
| Serviços | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Método de Autenticação | Biometria Comportamental | ||
| Biometria Fisiológica | |||
| Inteligência de Dispositivo, Sessão e Ambiente | |||
| Autenticação Contínua Multissinal | |||
| Por Tamanho da Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Vertical do Setor | Governo e Administração Pública | ||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Saúde e Ciências da Vida | |||
| Outros Verticais do Setor | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de autenticação contínua?
O tamanho do mercado de autenticação contínua foi avaliado em 2,16 bilhões de USD em 2025 e estima-se que cresça de 2,53 bilhões de USD em 2026 para atingir 6,33 bilhões de USD até 2031, a um CAGR de 20,13% durante o período de previsão 2026-2031.
O que está impulsionando a demanda por autenticação contínua?
O aumento da atividade de tomada de conta, a adoção de confiança zero, as transações digitais de alto risco e regras de autenticação mais rigorosas estão sustentando a demanda. Essas pressões aumentam a necessidade de validar a identidade durante uma sessão ativa, e não apenas quando um usuário faz login.
Qual modelo de implantação lidera a adoção?
A nuvem liderou com 61,74% da receita em 2025 e deve expandir-se a um CAGR de 25,89% até 2031. Ela suporta o processamento centralizado de informações de sessão e se encaixa em programas de orquestração de identidade baseados em nuvem. Os modelos locais e híbridos permanecem relevantes onde a soberania de dados, redes isoladas ou requisitos de latência moldam a decisão de implantação.
Qual grupo de clientes está expandindo mais rapidamente?
As PMEs devem crescer a um CAGR de 24,82% até 2031, à medida que as interfaces de programação de aplicações com preços baseados em consumo reduzem as barreiras de adoção. Modelos pré-treinados e integrações mais leves podem reduzir ainda mais a necessidade de equipes internas especializadas. A adoção ainda requer que os modelos reflitam os usuários, as aplicações e os padrões de transação de cada organização.
Qual vertical tem a maior participação?
O BFSI liderou com 28,62% da receita em 2025 porque as instituições financeiras exigem controles de fraude para acesso digital e pagamentos em tempo real. As verificações contínuas de identidade podem ajudar a sinalizar mudanças comportamentais antes que a atividade de pagamento seja concluída. Isso é particularmente relevante onde os sistemas de pagamento instantâneo reduzem o tempo disponível para investigação ou recuperação.
Qual região deve crescer mais rapidamente?
A Ásia-Pacífico deve expandir-se a um CAGR de 26,71% até 2031, apoiada por serviços financeiros digitais e programas de identidade. O crescimento está vinculado aos altos níveis de uso de smartphones e às interações financeiras online mais frequentes. Os programas de identidade digital nos principais países também fornecem uma base para uma entrega mais ampla de serviços online seguros.
Página atualizada pela última vez em:



