
Marktgröße und Marktanteil für kontinuierliche Authentifizierung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 2.53 Milliarden US-Dollar |
| Marktgröße (2031) | 6.33 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 20.13 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für kontinuierliche Authentifizierung von Mordor Intelligence
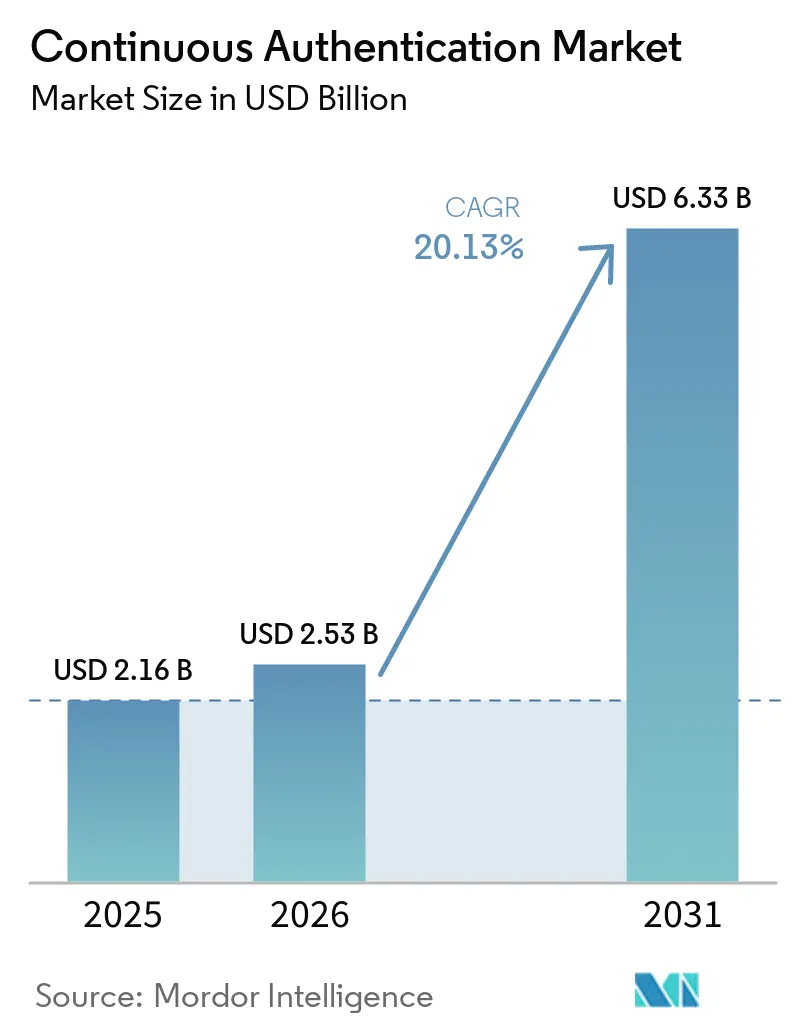
Die Marktgröße für kontinuierliche Authentifizierung wurde 2025 auf 2,16 Milliarden USD geschätzt und soll von 2,53 Milliarden USD im Jahr 2026 auf 6,33 Milliarden USD bis 2031 wachsen, bei einer CAGR von 20,13 % während des Prognosezeitraums 2026–2031. Der Markt für kontinuierliche Authentifizierung profitiert von einem Wandel weg von Sicherheitsmodellen, die ausschließlich auf einem Anmeldeereignis basieren. Kontoübernahmen und Session-Hijacking haben den Bedarf erhöht, die Identität nach der Zugriffsgewährung zu überprüfen. Käufer legen größeren Wert auf Tools, die mit Zero-Trust-Programmen, digitalen Banking-Workflows und risikobasierten Authentifizierungsanforderungen übereinstimmen. Cloud-Plattformen und Programmierschnittstellen erweitern den Zugang für Organisationen, die keine großen Identity-Engineering-Teams unterhalten können. Anbieter reagieren durch Geräteintelligenz, Verhaltenssignale, regulatorische Integrationen und Partnerschaften mit Zahlungs- und Bankingplattformen.
Wichtigste Erkenntnisse des Berichts
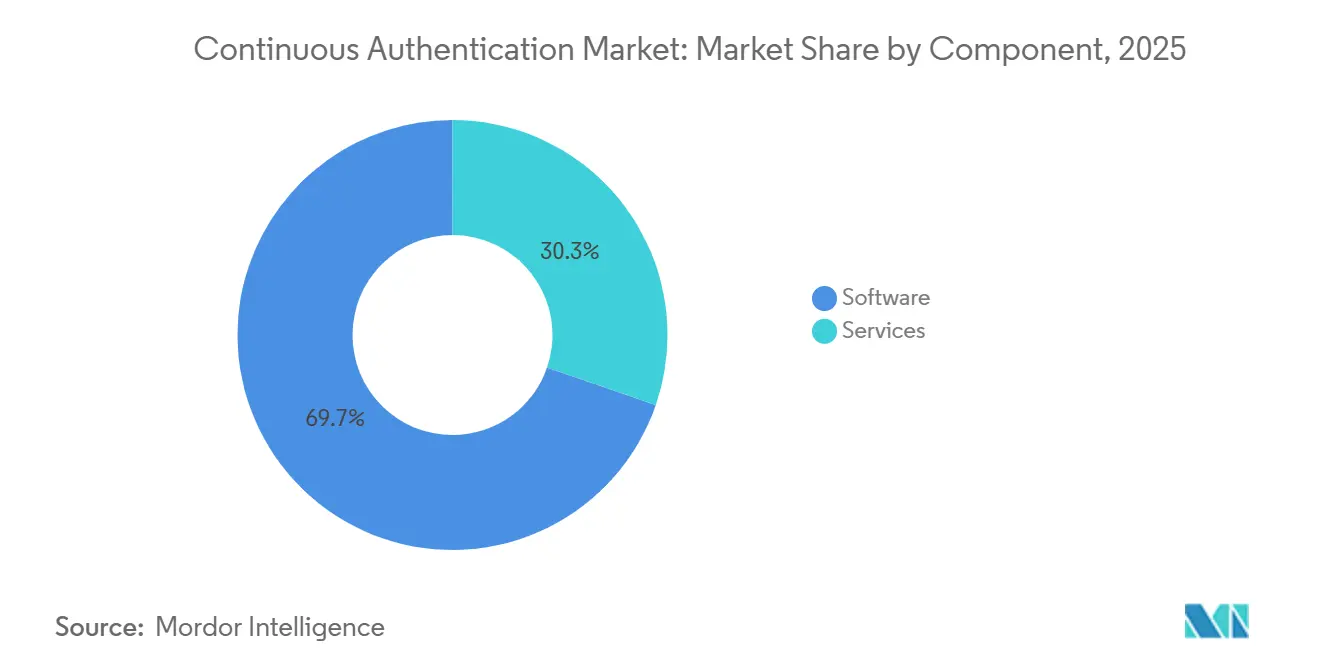
- Nach Komponente hielt Software 2025 einen Marktanteil von 69,73 % am Markt für kontinuierliche Authentifizierung, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 26,38 % wachsen werden.
- Nach Bereitstellungsmodus hielt Cloud 2025 einen Marktanteil von 61,74 % am Markt für kontinuierliche Authentifizierung und soll bis 2031 mit einer CAGR von 25,89 % wachsen.
- Nach Authentifizierungsmethode hielt verhaltensbasierte Biometrie 2025 einen Umsatzanteil von 58,32 %, während multisignalbasierte kontinuierliche Authentifizierung bis 2031 voraussichtlich mit einer CAGR von 27,37 % wachsen wird.
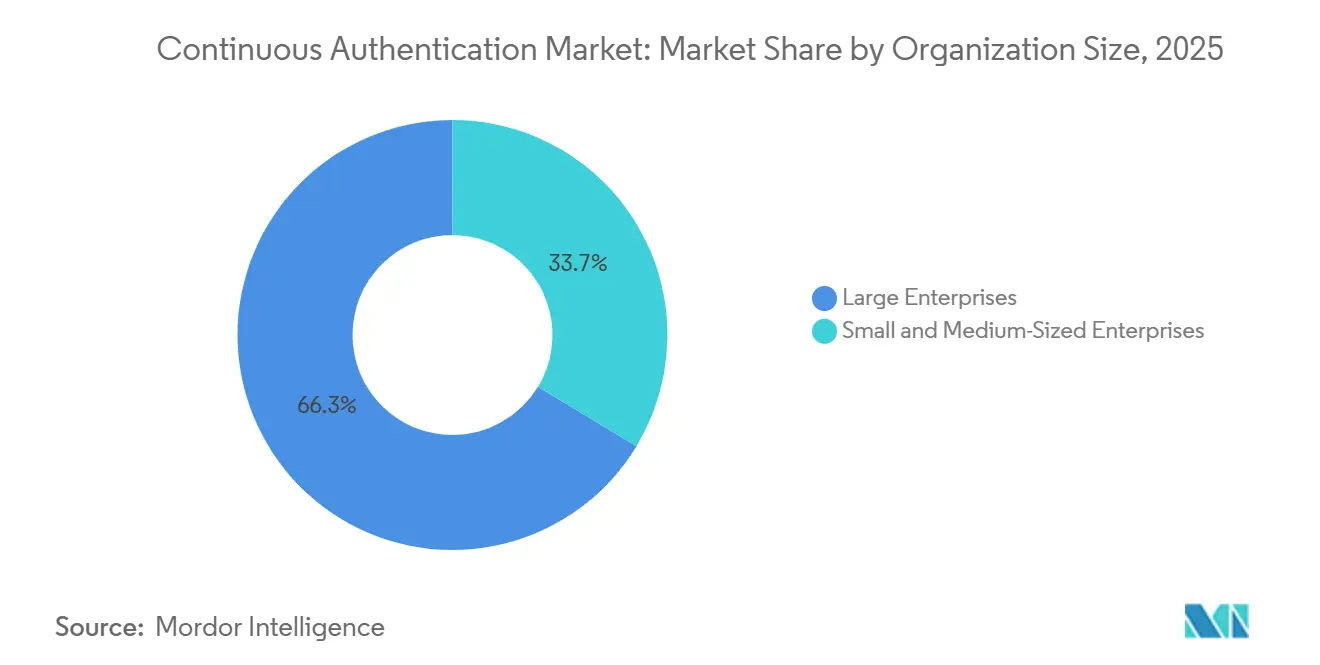
- Nach Unternehmensgröße hielten Großunternehmen 2025 einen Umsatzanteil von 66,34 % am Markt für kontinuierliche Authentifizierung, während KMU bis 2031 voraussichtlich mit einer CAGR von 24,82 % wachsen werden.
- Nach Branchenvertikale hielt BFSI 2025 einen Umsatzanteil von 28,62 %, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 26,91 % wachsen werden.
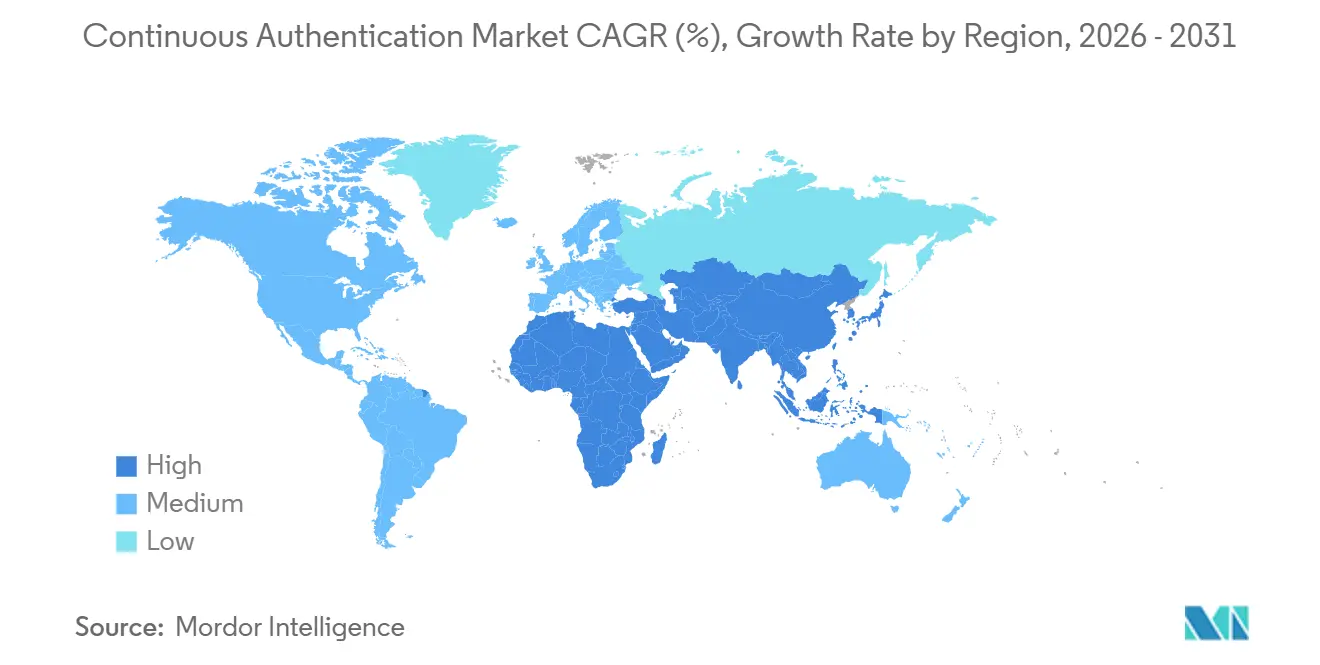
- Nach Geografie hielt Nordamerika 2025 einen Umsatzanteil von 36,43 % am Markt für kontinuierliche Authentifizierung, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 26,71 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse zum Markt für kontinuierliche Authentifizierung
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Kontoübernahme und Session-Hijacking | +4.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Zero-Trust-Sicherheitsarchitekturen | +4.2% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Digitales Banking und risikoreiche Online-Transaktionen | +3.5% | Asiatisch-pazifischer Raum, Nordamerika und Südamerika | Mittelfristig (2–4 Jahre) |
| Regulatorische Anforderungen an risikobasierte Authentifizierung | +2.8% | EU und Nordamerika, Ausweitung auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Erkennung von Fernzugriff und Session-Übergaben | +1.9% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Datenschutzwahrende verhaltensbasierte Modelle auf dem Gerät | +1.4% | Global, frühe Gewinne in der EU und im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunahme von Kontoübernahmen und Session-Hijacking
Kontoübernahmen lassen sich durch automatisierte Credential-Angriffe immer leichter skalieren. LexisNexis Risk Solutions verzeichnete 2025 eine Gesamtangriffrate bei Kontoübernahmen von 1,2 %, was einem Anstieg von 89 % gegenüber dem Vorjahr entspricht. Die Daten zeigten außerdem, dass die Angriffsrate bei E-Commerce-Anmeldungen im Jahr 2025 von 3,4 % auf 10,8 % gestiegen ist.[1]LexisNexis Risk Solutions, "Cybercrime Report 2026," LexisNexis Risk Solutions, risk.lexisnexis.com Proofpoint stellte fest, dass bei 59 % der von erfolgreichen Übernahmen betroffenen Konten zum Zeitpunkt der Kompromittierung eine Mehrfaktorauthentifizierung aktiviert war. Diese Lücke lenkt Sicherheitsausgaben auf Kontrollen, die das Verhalten während einer aktiven Sitzung bewerten. Der Markt für kontinuierliche Authentifizierung hat daher eine klare Rolle dort, wo eine Anmeldeprüfung allein keine Verhaltensänderung des Benutzers erkennen kann. Dasselbe Problem gilt für Token-Replay und Remote-Session-Übergaben, da die Sitzung auch nach einer Kompromittierung der Anmeldedaten gültig erscheinen kann. Unternehmen können Verhaltensabweichungen bei Transaktionen, Änderungen in der Mausbewegung, ungewöhnliche Tipprhythmen oder Verschiebungen im Gerätekontext nutzen, um zu bestimmen, ob eine Sitzung fortgesetzt werden soll. Dies erweitert den praktischen Wert einer Kontrolle vom Verhindern unbefugten Zugangs hin zur Erkennung von Missbrauch nach dem Zugang.
Ausweitung von Zero-Trust-Sicherheitsarchitekturen
Zero-Trust-Architektur erfordert, dass Organisationen Benutzer und Geräte während der gesamten Zugriffsaktivität überprüfen. NIST SP 1800-35 identifiziert die kontinuierliche Überprüfung der Benutzeridentität als Teil eines Zero-Trust-Implementierungsansatzes.[2]Nationales Institut für Standards und Technologie, "Implementierung einer Zero-Trust-Architektur," Nationales Institut für Standards und Technologie, nvlpubs.nist.gov Dieser Ansatz wandelt kontinuierliche Authentifizierung von einem optionalen Merkmal zu einer Komponente der Identitätsarchitektur. Er bietet Sicherheitsteams auch einen Rahmen, um verhaltensbasierte Prüfungen mit Netzwerksegmentierung und Zugriffsrichtlinien zu verbinden. Bundesauftragnehmer und Betreiber kritischer Infrastrukturen haben einen weiteren Grund, ihre Sicherheitsprogramme an anerkannten staatlichen Leitlinien auszurichten. Der Markt für kontinuierliche Authentifizierung kann davon profitieren, da immer mehr Organisationen von anfänglichen Mehrfaktorauthentifizierungsimplementierungen zu ausgereiften Zero-Trust-Umgebungen übergehen. Kontinuierliche Identitätsprüfungen können in Zugriffsanfragen, Netzwerksegmente und Richtlinienentscheidungen integriert werden, anstatt als separater Sicherheitsprozess zu laufen. Dies ist für Organisationen wichtig, die sensible Anwendungen schützen müssen, ohne jeden Benutzer zu einer störenden Herausforderung zu zwingen. Es unterstützt auch ein konsistenteres Sicherheitsmodell für Remote-Mitarbeiter, Auftragnehmer und Drittbenutzer.
Wachstum des digitalen Bankings und risikoreicher Online-Transaktionen
Digitales Banking schafft häufige Identitätsentscheidungen bei Kontozugang und Zahlungsaktivitäten. Die Europäische Bankenaufsichtsbehörde erklärte, dass Verhaltensdaten das Inhärenz-Element der starken Kundenauthentifizierung erfüllen können, wenn sie mit geeigneten Kontrollen implementiert werden. Diese Position unterstützt eine weniger störende Authentifizierung für risikoarme Aktivitäten, während zusätzliche Prüfungen bei Verhaltensänderungen möglich sind. Digitale Banking-Plattformen verknüpfen auch Onboarding, Kontozugang, risikobasierte Verifizierung und Step-up-Authentifizierung zu einem verbundenen Identitätsprozess. Diese Anforderungen stützen die Nachfrage im Markt für kontinuierliche Authentifizierung, da Echtzeitzahlungsumgebungen nur begrenzte Zeit für manuelle Betrugsprüfungen lassen. Zahlungsanbieter können Step-up-Prüfungen für Verhalten reservieren, das inkonsistent mit dem registrierten Benutzer erscheint, während normale risikoarme Aktivitäten mit weniger Unterbrechung fortgesetzt werden. Dies ist für das Privat- und Firmenkundengeschäft relevant, da beide Kundengruppen ihre Konten zunehmend über digitale Kanäle verwalten. Es rückt die Verhaltensverifizierung auch näher an Betrugsbekämpfungs-Workflows heran als herkömmliche Anmeldesicherheitskontrollen.
Regulatorische Anforderungen an risikobasierte Authentifizierung
Regulierung macht starke Authentifizierung zu einer formalen Kontrollanforderung für Finanzunternehmen. Der Digital Operational Resilience Act wurde am 17. Januar 2025 anwendbar, und Artikel 9 verpflichtet Finanzunternehmen zur Verwendung starker Authentifizierungsmechanismen auf der Grundlage relevanter Standards. Dies unterstreicht die Bedeutung von Sicherheitstools, die die Beweiserhebung, Prüfpfade und laufende Risikobewertung unterstützen können. ThreatMark trat im März 2026 dem Fraud Pattern and Anomaly Detection Solution Provider Program von EBA CLEARING bei. Das Programm verband seine Fähigkeiten zur Verhaltensintelligenz mit der SEPA-Zahlungsinfrastruktur. Der Markt für kontinuierliche Authentifizierung wird gestützt, wenn regulatorische Beteiligung sowohl eine Compliance-Anforderung als auch ein Weg zu Bankkunden wird. Überlappende Verpflichtungen können eine einzige Implementierung von Verhaltensintelligenz für starke Kundenauthentifizierung, operative Resilienz und Transaktionsüberwachungsaktivitäten relevant machen. Beschaffungsteams können daher regulatorische Integrationen neben Erkennungsleistung und Bereitstellungsfreundlichkeit bewerten. Solche Anforderungen erhöhen auch den Wert dokumentierter Kontrollen, die von Compliance-, Risiko- und Sicherheitsteams überprüft werden können.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Datenschutz, Einwilligung und Governance biometrischer Daten | -2.8% | EU, Kalifornien, globale Ausweitung | Kurzfristig (≤ 2 Jahre) |
| Komplexität der Integration in bestehende Authentifizierungssysteme | -2.1% | Global, am stärksten im BFSI-Bereich und in der Regierung | Mittelfristig (2–4 Jahre) |
| Verhaltensabweichung und Exposition gegenüber falsch-positiven Ergebnissen | -1.5% | Global | Mittelfristig (2–4 Jahre) |
| Grenzen der Erkennung von generativer KI und Deepfake-Verhaltens-Spoofing | -1.2% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Datenschutz, Einwilligung und Governance biometrischer Daten
Implementierungen verhaltensbasierter Biometrie müssen Datenschutz- und Einwilligungspflichten in verschiedenen Rechtsordnungen berücksichtigen. Die Europäische Kommission beschreibt biometrische Daten, die zur eindeutigen Identifizierung einer Person verarbeitet werden, als besondere Kategorie personenbezogener Daten gemäß Artikel 9 der Datenschutz-Grundverordnung.[3]Europäische Kommission, "Datenschutz in der EU," Europäische Kommission, commission.europa.eu Datensparsamkeit und Zweckbindung können beeinflussen, welche Signale eine Plattform erfasst und wo sie diese verarbeitet. Unterschiedliche Regeln in Europa und den Vereinigten Staaten erschweren einen einheitlichen Einwilligungsprozess für multinationale Implementierungen. Ein wissenschaftlicher Bericht aus dem Jahr 2025 beschrieb einen föderalen biometrischen Authentifizierungsansatz unter Verwendung von differenziellem Datenschutz und homomorpher Verschlüsselung. Der Markt für kontinuierliche Authentifizierung muss stärkere Erkennungsmodelle mit Designs in Einklang bringen, die die Exposition sensibler Verhaltensinformationen reduzieren. Cloud-basierte Dienste können einer verstärkten Prüfung ausgesetzt sein, wenn Verhaltensinformationen grenzüberschreitend verarbeitet oder institutionsübergreifend kombiniert werden. Gerätebasierte und föderale Ansätze können die Übertragung von Rohdaten begrenzen, obwohl sie den Zugang zu den breiten Signalpools einschränken können, die die Modellleistung unterstützen. Anbieter müssen auch erläutern, wie die Einwilligung eingeholt wird, wie lange Informationen gespeichert werden und wie ein Benutzer seine geltenden Datenschutzrechte ausüben kann.
Integrationskomplexit ät in bestehende Authentifizierungssysteme
Viele Organisationen verwenden Identitätssysteme, die nicht für die Erzeugung kontinuierlicher Verhaltenssignale ausgelegt wurden. Ältere VPN-, Verzeichnis-, Föderations- und Core-Banking-Systeme erfordern häufig Konnektoren, Programmierschnittstellen und Telemetrie-Agenten, um diese Tools zu unterstützen. Jeder Kundenkanal kann auch eine separate Modellkalibrierung erfordern, da sich Interaktionsmuster zwischen mobilen Apps, Websites und Callcentern unterscheiden. Dies verlängert Bereitstellungszeitpläne und kann den Servicebedarf erhöhen. ThreatMark brachte ScamFlag im Mai 2025 über ein Software Development Kit zur Integration in digitale Banking-Anwendungen auf den Markt. Integrationsoptionen mit minimalem Footprint können Hürden für kleinere Institute senken, aber die Komplexität von Legacy-Systemen bleibt ein Hindernis für die Einführung. Finanzinstitute können separate Schnittstellen für Core-Banking, Mobile-Banking, Websites, Kontaktzentren und Zahlungsanwendungen betreiben. Jede Schnittstelle kann unterschiedliche Interaktionsmuster erzeugen, was die Erstellung eines gemeinsamen Risikowerts erschwert. Die Belastung kann besonders hoch in Regierungsbehörden, im Gesundheitswesen und bei großen Banken sein, wo Beschaffung, Daten-Governance und Anwendungseigentümerschaft auf mehrere Teams verteilt sind.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software hält die größte Umsatzposition
Software hielt 2025 einen Umsatzanteil von 69,73 % und ist damit die größte Komponente des Marktes für kontinuierliche Authentifizierung. Software-Plattformen können über Cloud-Dienste ohne dedizierte Hardware-Installation bereitgestellt werden. Finanzinstitute nutzen diese Tools, um Verhaltenssignale über eine wachsende Anzahl von Kundensitzungen hinweg zu bewerten. Eine breitere Registrierung kann den Wert der historischen Verhaltensmuster einer Plattform verbessern. Dies schafft Wechselkosten, wenn Modelle mit mehreren Anwendungen und operativen Workflows verbunden sind. Das Segment unterstützt auch häufige Modellaktualisierungen, wenn sich Betrugstaktiken und digitale Kanäle ändern, während gemeinsam genutzte Betriebsdaten Anbietern helfen können, Erkennungsmethoden in verschiedenen Banking- und Handelsumgebungen zu verfeinern. Käufer schätzen auch die zentrale Verwaltung, da Richtlinien, Berichtsregeln und Risikoschwellenwerte geändert werden können, ohne ein physisches Authentifizierungssystem zu ersetzen.
Dienstleistungen sollen bis 2031 mit einer CAGR von 26,38 % wachsen. Serviceleistungen umfassen Integration, Modellkalibrierung, verwalteten Betrieb und Unterstützung bei der Sicherheitsdokumentation. Größere Implementierungen erfordern häufig Tests mit den spezifischen Anwendungen des Kunden, bevor eine mehrjährige Software-Vereinbarung unterzeichnet wird. BioCatch führte 2025 Connect 2.0 mit dem Align SDK und dem BioCatch Link-Integrationstool ein. Das Unternehmen meldete 2025 ein jährliches wiederkehrendes Umsatzwachstum von 60 % in seinem Midmarket-Partnerkanal und gewann mehr als 70 Gemeinschaftsbanken und Kreditgenossenschaften über eine einzige Plattform.[4]BioCatch, "BioCatch stellt DeviceIQ vor," BioCatch, biocatch.com Der Unterschied zwischen maßgeschneiderter Unternehmensarbeit und automatisiertem Onboarding wird bestimmen, wie Komponentenanbieter kleinere Käufer bedienen.


Nach Bereitstellungsmodus: Cloud führt bei Einführung und Wachstum
Cloud hielt 2025 einen Marktanteil von 61,74 % am Markt für kontinuierliche Authentifizierung. Sie bietet die Kapazität, große Mengen an Sitzungstelemetrie über mehrere Kundenkanäle hinweg zu verarbeiten. Die Cloud-Bereitstellung passt auch zu Identitätsorchestrierungsmodellen, die in Zero-Trust-Programmen verwendet werden. Die Marktgröße für kontinuierliche Authentifizierung bei Cloud-Implementierungen soll bis 2031 mit einer CAGR von 25,89 % wachsen. Diese Kombination aus dem größten Anteil und dem schnellsten Wachstum spiegelt die anhaltende Einführung in einer noch nicht vollständig erschlossenen Unternehmensbasis wider. Cloud-Systeme können auch den Zugang zu zentralisierten Updates und Bedrohungsinformationen vereinfachen.
On-Premises-Installationen bleiben in Regierungs- und kritischen Infrastrukturumgebungen relevant. Anforderungen an die Datensouveränität und isolierte Netzwerke können die Nutzung extern gehosteter Verhaltensverarbeitung einschränken. NIST SP 1800-35 umfasst Architekturen, die On-Premises-Analysen in hybriden Identitätsumgebungen ermöglichen. Hybride Implementierungen können Banken ermöglichen, latenzempfindliche Signale lokal zu verarbeiten und Cloud-Systeme für eine breitere Betrugserkennung zu nutzen. Eine Studie aus dem Jahr 2025 in der Fachzeitschrift Sensors demonstrierte kontinuierliche Authentifizierung auf ressourcenbeschränkten Geräten durch die Fusion biometrischer und umgebungsbezogener Signale. Diese Ansätze zeigen, warum Bereitstellungsentscheidungen weiterhin mit Datenschutz-, Konnektivitäts- und Betriebsanforderungen verknüpft sein werden. Edge- und gerätebasierte Verarbeitung kann dort nützlich sein, wo ein Kunde schnelle Entscheidungen benötigt oder keine sensiblen Daten an eine zentrale Umgebung senden kann. Sie können auch zusätzlichen Governance-Aufwand verursachen, da Sicherheitsteams Richtlinien über eine größere Anzahl von Endpunkten hinweg verwalten müssen.
Nach Authentifizierungsmethode: Verhaltensbasierte Biometrie führt, während Multisignal-Ansätze zulegen
Verhaltensbasierte Biometrie machte 2025 einen Umsatzanteil von 58,32 % bei den Authentifizierungsmethoden aus. Sie kann Tipprhythmus, Mausaktivität, Berührungsdruck und andere Interaktionsmuster beobachten, ohne dass eine Benutzeraktion erforderlich ist. Dies gibt Organisationen eine Möglichkeit, Sitzungen nach einer ersten Anmeldung zu überwachen. Physiologische Biometrie wird in Hochsicherheitsumgebungen eingesetzt, wo Gesichts- oder Sprachprüfungen die passive Beobachtung ergänzen können. Geräte-, Sitzungs- und Umgebungsintelligenz fügen Kontext von Geräten, Netzwerken und Sensoren hinzu. Zusammen ermöglichen diese Optionen Organisationen, Kontrollen dort anzuwenden, wo direkte Verhaltensinteraktion begrenzt ist.
Multisignalbasierte kontinuierliche Authentifizierung soll bis 2031 mit einer CAGR von 27,37 % wachsen. Sie kombiniert verhaltensbasierte, physiologische, geräte- und umgebungsbezogene Informationen zu einem einzigen Risikowert. Der Ansatz reduziert die Abhängigkeit von einem einzelnen Signal, das manipuliert werden oder nicht verfügbar sein könnte. Proofpoints Erkenntnisse aus dem Jahr 2025 zu kompromittierten Konten mit Mehrfaktorauthentifizierung zeigen, warum Sicherheitsteams nach mehrschichtigen Prüfungen suchen.[5]Proofpoint, "2025 State of the Phish Report," Proofpoint, proofpoint.com BioCatch brachte DeviceIQ im März 2026 auf den Markt, um Geräteintelligenz zur Verhaltensanalyse für Finanzinstitute hinzuzufügen. Das Unternehmen erklärte, dass Geräte, die bei einer ersten Implementierung als schlecht eingestuft wurden, fast 13-mal häufiger frühere gerätebezogene Kontrollen umgangen hatten. Multisignal-Tools erfordern auch eine sorgfältige Governance, da Risikoteams verstehen müssen, wie Signale gewichtet werden und wann eine Entscheidung eine Kundenherausforderung auslösen sollte. Der Wert der Methode hängt von einer zuverlässigen Sicht auf die normale Aktivität über jeden Kanal hinweg ab.
Nach Unternehmensgröße: Großunternehmen führen, während KMU expandieren
Großunternehmen machten 2025 einen Umsatzanteil von 66,34 % aus. Sie sind erheblich Credential-Angriffen ausgesetzt und verfügen häufig über interne Identitätsteams, die komplexe Integrationen verwalten können. Finanzdienstleistungs-, Regierungs- und Technologieorganisationen betreiben auch Umgebungen, in denen Warnmeldungen von dedizierten Sicherheitsbetriebsteams überprüft werden können. Ihre Sicherheitsprogramme werden durch Zero-Trust-Pläne, Offenlegungspflichten und Regeln zur operativen Resilienz geprägt. Registrierungszeiträume können 90–120 Tage dauern, wenn Modelle etablierte Benutzermuster über mehrere Systeme hinweg erlernen müssen. Diese Faktoren helfen, die führende Position großer Organisationen im Markt für kontinuierliche Authentifizierung zu erklären.
KMU sollen bis 2031 mit einer CAGR von 24,82 % wachsen. Verbrauchsbasierte Programmierschnittstellen reduzieren die Vorabkosten, die kleinere Implementierungen bisher begrenzt haben. LexisNexis Risk Solutions meldete 2025 ein starkes Wachstum bei E-Commerce-Anmeldeangriffen, was die Relevanz dieser Kontrollen für kleinere Online-Unternehmen erhöht. Vortrainierte Modelle und leichtgewichtige Integrationen können kleineren Organisationen helfen, mit weniger internem Engineering-Kapazität zu beginnen. Ihre Einführung hängt weiterhin davon ab, ob Anbieter Verhaltensmodelle an die Transaktionsmuster jedes Unternehmens anpassen können. Kleinere Unternehmen benötigen häufig vorkonfigurierte Modelle, da sie nicht auf verlängerte Registrierungszeiträume warten oder Personal für Identitätsanalysen abstellen können. Anbieter, die Onboarding-Unterstützung mit verbrauchsbasierter Preisgestaltung kombinieren, können diese praktische Einschränkung angehen, ohne ein vollständiges Unternehmensprogramm zu erfordern.
Nach Branchenvertikale: BFSI hält Marktanteil, während das Gesundheitswesen expandiert
BFSI hielt 2025 einen Umsatzanteil von 28,62 % und führte den Branchenmix an. Banken und Versicherer sind dem Risiko von Kontoübernahmen, autorisierten Push-Payment-Betrug und hochwertigen digitalen Transaktionen ausgesetzt. Sofortzahlungssysteme reduzieren die Zeit, die zur Untersuchung verdächtiger Aktivitäten vor der Abwicklung von Geldern zur Verfügung steht. Dies macht eine laufende Identitätsbewertung vor Abschluss einer Zahlung nützlich. Nasdaq Verafin und BioCatch schlossen im September 2025 eine Partnerschaft, um Betrugserkennung und Konsortiumsdaten mit Verhaltens- und Geräteintelligenz zu kombinieren. Die Partnerschaft bediente ein Netzwerk von 2.600 Finanzinstituten und unterstützte verhaltensbasierte Prüfungen vor Transaktionen in einem größeren Maßstab.
Die Gesundheits- und Biowissenschaftsbranche soll bis 2031 mit einer CAGR von 26,91 % wachsen. Telemedizinzugang und klinische Workflows schaffen die Notwendigkeit, Identitäten zu bestätigen, ohne unnötige Reibung hinzuzufügen. Ransomware und Credential-Missbrauch können auch die Patientenversorgung und den Krankenhausbetrieb beeinträchtigen. Staatliche Leitlinien zur Zero-Trust-Architektur unterstützen die kontinuierliche Überprüfung über das erste Authentifizierungsereignis hinaus. Ping Identity und OLOID schlossen im Mai 2026 eine Partnerschaft, um passwortlose, vertrauensverifizierte Authentifizierung für die klinische Belegschaft in den Vereinigten Staaten bereitzustellen. Die Implementierung verknüpfte mobile und Badge-Tap-Anmeldedaten mit dem klinischen Zugangsverwaltungsprozess. Sie nutzte die Präsentation von Anmeldedaten über Apple Wallet und Google Wallet für den Tap-and-Login-Zugang und erweiterte die biometrisch basierte kontinuierliche Überprüfung auf ein klinisches Arbeitsumfeld. Andere Branchen, darunter Einzelhandel, Transport, Telekommunikation, Industrieproduktion, Energie, Versorgungsunternehmen sowie Öl und Gas, stehen vor unterschiedlichen Identitätsrisiken beim Zugang zu Kunden, Belegschaft und Betriebstechnologie. Ihre Anwendungsfälle erweitern die adressierbare Nachfrage über verbraucherorientierte Finanzdienstleistungen hinaus.
Geografische Analyse
Nordamerika hielt 2025 einen Marktanteil von 36,43 % am Markt für kontinuierliche Authentifizierung. Die Region verfügt über Early-Adopter-Finanzinstitute, eine große digitale Banking-Basis und eine starke Nachfrage nach Unternehmens-Cybersicherheit. Die Leitlinien des Federal Financial Institutions Examination Council haben mehrschichtige Ansätze zur Authentifizierung im Online-Banking unterstützt. Die Vereinigten Staaten machen einen Großteil der regionalen Nachfrage aus, da ihre Organisationen hohe Volumina digitaler Transaktionen verarbeiten. Eine mehrjährige Implementierung von Geräteintelligenz und Echtzeit-Risikobewertung im Privat-, Firmen- und Vermögensverwaltungsgeschäft spiegelte auch das wachsende Interesse kanadischer Banken an diesen Fähigkeiten wider. Mexiko bietet eine sich entwickelnde Chance, da Mobile-Banking- und Fintech-Dienste expandieren.
Europa blieb der zweitgrößte regionale Markt. Seine Finanzinstitute operieren innerhalb eines detaillierten Rahmens für starke Kundenauthentifizierung und operative Resilienz. Die Position der Europäischen Bankenaufsichtsbehörde zu Verhaltensdaten für die starke Kundenauthentifizierung bietet eine regulatorische Grundlage für diese Implementierungen. DORA gilt seit Januar 2025 und erfordert starke Authentifizierungsmechanismen als Teil des IKT-Risikomanagements. Das Vereinigte Königreich, Deutschland, Frankreich und die Niederlande beherbergen viele europäische Unternehmensimplementierungen. Privacy-by-Design-Ansätze sind in der Region ebenfalls wichtig, da Datensparsamkeit die Architekturen für Verhaltensdaten prägt.
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 26,71 % im Markt für kontinuierliche Authentifizierung wachsen. Die Expansion digitaler Finanzdienstleistungen und die Smartphone-Nutzung erhöhen die Anzahl hochfrequenter Identitätsinteraktionen. Staatliche Programme für digitale Identität in Indien, Südkorea und Singapur bieten eine breitere Grundlage für sichere Online-Dienste. NEC entwickelte im Februar 2025 biometrische digitale Signaturtechnologie, die eine Gesichtsauthentifizierung ohne Speicherung oder Übertragung von Gesichtsinformationen ermöglichte.[6]NEC Corporation, "NEC entwickelt biometrische digitale Signaturtechnologie," NEC Corporation, jpn.nec.com Südamerika wird von Brasilien angeführt, wo die Aktivität bei Sofortzahlungen den Bedarf an Echtzeit-Betrugskontrollen erhöht hat. BioCatch brachte 2025 BioCatch Trust Argentina als interbankenübergreifendes Netzwerk zur Weitergabe von Betrugs- und Geräteintelligenz auf Verhaltens- und Gerätebasis auf den Markt. Der Nahe Osten und Afrika verzeichnen frühe Nachfrage in den Vereinigten Arabischen Emiraten und Saudi-Arabien, während die Telekommunikationsverteilung in den Ländern des Golfkooperationsrats einen Einstiegsweg bietet.

Wettbewerbslandschaft
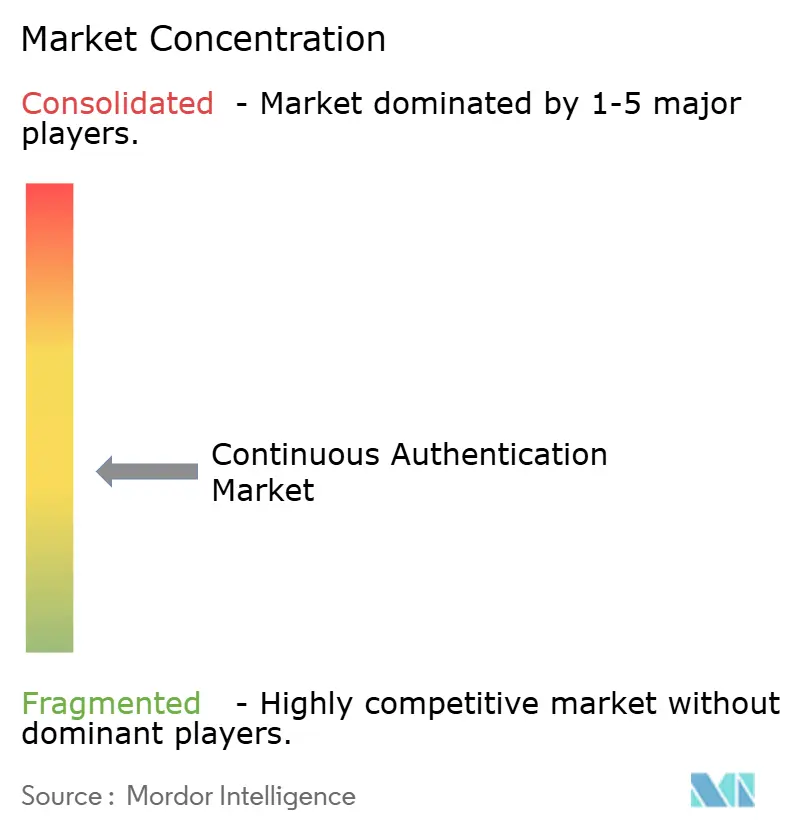
Der Markt für kontinuierliche Authentifizierung ist mäßig fragmentiert. Spezialisierte Anbieter von Verhaltensintelligenz operieren neben Identitätsplattformanbietern und neueren Spezialisten. BioCatch, ThreatMark und Callsign gehörten historisch zu den spezialisierten Anbietern. Visa erwarb Featurespace im Jahr 2024 und kündigte im August 2026 die geplante Übernahme von BioCatch für 2,4 Milliarden USD an. Die geplante Transaktion sollte vorbehaltlich der behördlichen Genehmigung im zweiten Quartal 2027 abgeschlossen werden. BioCatch erklärte, dass es monatlich mehr als 17 Milliarden Benutzersitzungen bei mehr als 340 Finanzinstituten analysiert.
Eine Gruppe von Anbietern bettet Verhaltensintelligenz in bestehende Identitäts- und Betrugsmanagementsysteme ein. Eine andere Gruppe bietet einen integrierten Stack von der Signalerfassung bis zu Risikoentscheidungen. Plattformansätze können für KMU- und Midmarket-Nutzer geeignet sein, die Programmierschnittstellen proprietären Software-Agenten vorziehen. Full-Stack-Anbieter können einen Vorteil bei Tier-1-Banken behalten, die maßgeschneiderte Modelle und mehrjährige Betriebsvereinbarungen benötigen. ThreatMarks Teilnahme am Programm von EBA CLEARING ist ein Beispiel für eine Strategie, die sich auf die Integration von Bankinfrastruktur konzentriert. Sardine erhielt im Juni 2026 die EMVCo 3DS 2.x-Zertifizierung für reibungslose, herausfordernde und entkoppelte Authentifizierungsabläufe.
Datenschutzwahrende und gerätebasierte Verarbeitung werden zu einem weiteren Wettbewerbspunkt. Diese Designs können dort relevant sein, wo Organisationen die zentrale Erfassung biometrischer Daten reduzieren möchten. NECs biometrische digitale Signaturtechnologie vom Februar 2025 nutzte Gesichtsauthentifizierung ohne Speicherung oder Übertragung von Gesichtsinformationen. BioCatchs DeviceIQ-Einführung im März 2026 zeigt einen separaten Fokus auf die Kombination von Gerätesignalen mit Verhaltensintelligenz. Der Wettbewerb wird daher durch die Tiefe der Integration, die regulatorische Bereitschaft, das Datenschutzdesign und die Fähigkeit zur Erkennung synthetischer oder kompromittierter Sitzungen geprägt. Da kein kombinierter Marktanteil für führende Anbieter angegeben wurde, unterstützen die Belege keine numerische Marktkonzentrationsangabe.
Marktführer im Bereich kontinuierliche Authentifizierung
BioCatch Ltd.
ThreatMark s.r.o.
Callsign Inc.
TypingDNA Inc.
Zighra Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- September 2026: NEC, SB Payment Service und SB C&S brachten die Integration von Gesichtserkennungszahlungen auf der PayCAS-Multi-Payment-Plattform auf den Markt, die es Kunden ermöglicht, kontaktlose Einkäufe mit NECs Bio-IDiom-Gesichtserkennungstechnologie zu tätigen – die jüngste Implementierung von NECs kontinuierlicher biometrischer Verifizierungsinfrastruktur in Einzelhandels- und Finanzdienstleistungskanälen in Japan.
- August 2026: Visa kündigte die Übernahme von BioCatch für 2,4 Milliarden USD in bar an, vorbehaltlich der behördlichen Genehmigung mit erwartetem Abschluss im zweiten Quartal 2027. BioCatch analysiert monatlich mehr als 17 Milliarden Benutzersitzungen bei mehr als 340 Finanzinstituten und schützt weltweit mehr als 660 Millionen Menschen. Die Transaktion stellte die größte Übernahme in der Geschichte des Sektors für verhaltensbasierte Biometrie dar und signalisierte die Überzeugung auf Zahlungsnetzwerkebene in kontinuierliche Verhaltensintelligenz als Betrugsbekämpfungsinfrastruktur. Die geplante Übernahme folgte auf Visas Übernahme von Featurespace im Jahr 2024 und würde zwei etablierte Unternehmen für Verhaltensanalyse unter einem Zahlungsnetzwerk zusammenführen, vorbehaltlich des geplanten Abschlusses.
- Juni 2026: ebankIT integrierte Daons Identity Continuity-Infrastruktur in seine digitale Banking-Plattform und verknüpfte Onboarding, Kontozugang, risikobasierte Reverifizierung und Step-up-Authentifizierung in einer dauerhaften Kette der Identitätssicherung über jede Kundeninteraktion hinweg.
- Mai 2026: Sardine erhielt 25 Millionen USD in einer Series-C-Erweiterungsrunde unter der Führung der National Bank of Canada, womit sich die Gesamtfinanzierung auf 170 Millionen USD belief. Die Bank unterzeichnete eine mehrjährige Partnerschaft zur Implementierung von Sardines Geräteintelligenz und Echtzeit-Risikobewertung in ihrem Privat-, Firmen- und Vermögensverwaltungsgeschäft. Die Implementierung folgte einer Live-Plattformbewertung, die Verbesserungen bei der Betrugserkennung und niedrigere Falsch-Positiv-Raten anführte, und verknüpfte das Finanzierungsereignis mit der Nutzung der Technologie in mehreren Bankbereichen.


Berichtsumfang des globalen Marktes für kontinuierliche Authentifizierung
Der Markt für kontinuierliche Authentifizierung umfasst Sicherheitslösungen, die die Benutzeridentität während einer gesamten Sitzung oder Interaktion kontinuierlich überprüfen, anstatt sich ausschließlich auf eine einmalige Authentifizierung bei der ersten Anmeldung zu verlassen. Dabei werden verhaltensbasierte Biometrie (Tippmuster, Mausbewegungen, Touchscreen-Gesten, Ganganalyse), kontextbezogene Signale (Standort, Geräte-Fingerabdruck, Netzwerkeigenschaften) und passive biometrische Überwachung (Gesichtserkennung, Sprachmuster) eingesetzt, um Kontoübernahmen, Session-Hijacking und Insider-Bedrohungen in Echtzeit zu erkennen. Diese Plattformen bieten risikobasierte adaptive Authentifizierung, die Zugriffsrechte dynamisch anpasst oder eine erneute Authentifizierung auslöst, wenn anomales Verhalten erkannt wird. Dadurch können Organisationen Zero-Trust-Sicherheitspositionen aufrechterhalten, Reibung für legitime Benutzer reduzieren und sensible Anwendungen und Daten vor unbefugtem Zugriff während der gesamten Benutzersitzung in Unternehmens-, Finanzdienstleistungs-, Gesundheits- und Regierungsimplementierungen schützen.
Der Bericht zum Markt für kontinuierliche Authentifizierung ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Authentifizierungsmethode (verhaltensbasierte Biometrie, physiologische Biometrie, Geräte-, Sitzungs- und Umgebungsintelligenz sowie multisignalbasierte kontinuierliche Authentifizierung), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrieproduktion, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Verhaltensbasierte Biometrie |
| Physiologische Biometrie |
| Geräte-, Sitzungs- und Umgebungsintelligenz |
| Multisignalbasierte kontinuierliche Authentifizierung |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Regierung und öffentliche Verwaltung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Gesundheitswesen und Biowissenschaften |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Authentifizierungsmethode | Verhaltensbasierte Biometrie | ||
| Physiologische Biometrie | |||
| Geräte-, Sitzungs- und Umgebungsintelligenz | |||
| Multisignalbasierte kontinuierliche Authentifizierung | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Gesundheitswesen und Biowissenschaften | |||
| Sonstige Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für kontinuierliche Authentifizierung?
Die Marktgröße für kontinuierliche Authentifizierung wurde 2025 auf 2,16 Milliarden USD geschätzt und soll von 2,53 Milliarden USD im Jahr 2026 auf 6,33 Milliarden USD bis 2031 wachsen, bei einer CAGR von 20,13 % während des Prognosezeitraums 2026–2031.
Was treibt die Nachfrage nach kontinuierlicher Authentifizierung an?
Zunehmende Kontoübernahmeaktivitäten, Zero-Trust-Einführung, risikoreiche digitale Transaktionen und strengere Authentifizierungsregeln stützen die Nachfrage. Diese Faktoren erhöhen den Bedarf, die Identität während einer aktiven Sitzung zu validieren, anstatt nur bei der Anmeldung eines Benutzers.
Welches Bereitstellungsmodell führt bei der Einführung?
Cloud führte 2025 mit einem Umsatzanteil von 61,74 % und soll bis 2031 mit einer CAGR von 25,89 % wachsen. Es unterstützt die zentralisierte Verarbeitung von Sitzungsinformationen und passt zu Cloud-basierten Identitätsorchestrierungsprogrammen. On-Premises- und Hybridmodelle bleiben dort relevant, wo Datensouveränität, isolierte Netzwerke oder Latenzanforderungen die Bereitstellungsentscheidung prägen.
Welche Kundengruppe wächst am schnellsten?
KMU sollen bis 2031 mit einer CAGR von 24,82 % wachsen, da verbrauchsbasierte Programmierschnittstellen Einführungshürden senken. Vortrainierte Modelle und leichtere Integrationen können den Bedarf an spezialisierten internen Teams weiter reduzieren. Die Einführung erfordert weiterhin, dass Modelle die Benutzer, Anwendungen und Transaktionsmuster jeder Organisation widerspiegeln.
Welche Branchenvertikale hat den größten Marktanteil?
BFSI führte 2025 mit einem Umsatzanteil von 28,62 %, da Finanzinstitute Betrugskontrollen für den digitalen Zugang und Echtzeitzahlungen benötigen. Laufende Identitätsprüfungen können helfen, Verhaltensänderungen vor Abschluss von Zahlungsaktivitäten zu erkennen. Dies ist besonders relevant, wo Sofortzahlungssysteme die für Untersuchungen oder Rückbuchungen verfügbare Zeit reduzieren.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 26,71 % wachsen, unterstützt durch digitale Finanzdienstleistungen und Identitätsprogramme. Das Wachstum ist mit einem hohen Maß an Smartphone-Nutzung und häufigeren Online-Finanzinteraktionen verbunden. Programme für digitale Identität in wichtigen Ländern bieten auch eine Grundlage für eine breitere sichere Online-Dienstleistungserbringung.
Seite zuletzt aktualisiert am:



