
継続的認証市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
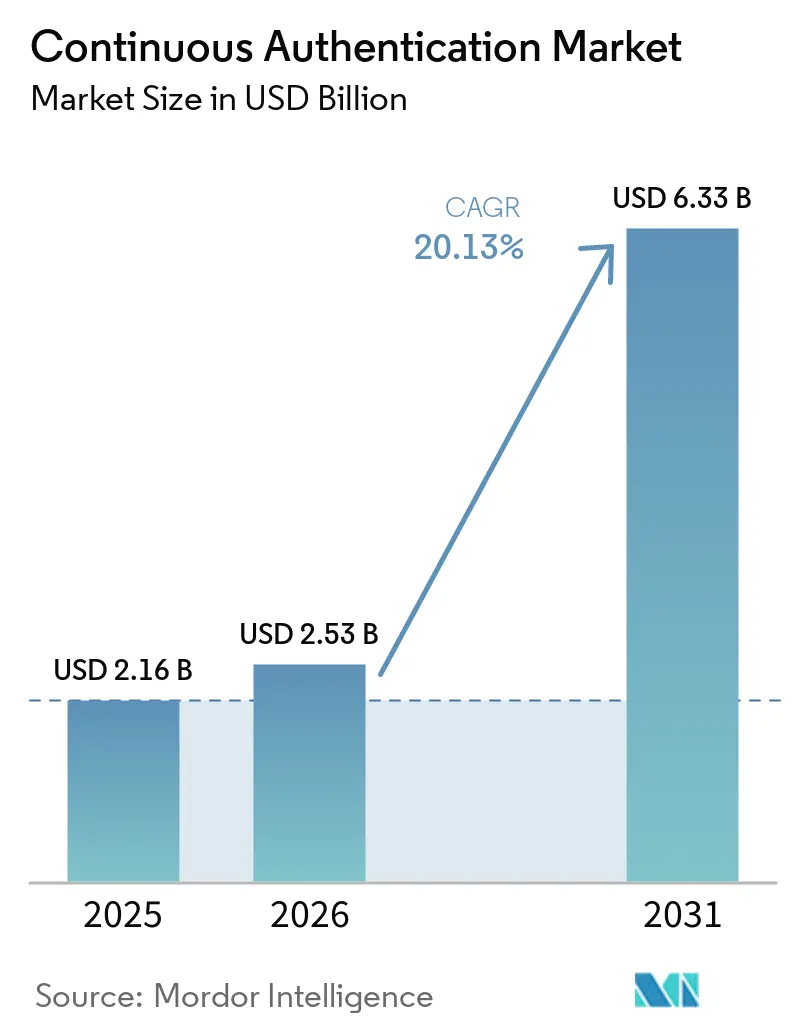
| 市場規模 (2026) | 2.53 十億米ドル |
| 市場規模 (2031) | 6.33 十億米ドル |
| Growth Rate (2026 - 2031) | 20.13 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる継続的認証市場分析
継続的認証市場の規模は2025年に2.16 ビリオン 米ドルと評価され、2026年の2.53 ビリオン 米ドルから2031年には6.33 ビリオン 米ドルに達すると推定されており、予測期間2026年~2031年のCAGRは20.13%です。継続的認証市場は、ログインイベントのみに依存するセキュリティモデルからの脱却という潮流から恩恵を受けています。アカウント乗っ取りおよびセッションハイジャックの増加により、アクセス許可後にも身元を評価する必要性が高まっています。購買担当者は、ゼロトラストプログラム、デジタルバンキングワークフロー、リスクベース認証要件に対応するツールをより重視するようになっています。クラウドプラットフォームおよびアプリケーションプログラミングインターフェースは、大規模なアイデンティティエンジニアリングチームを維持できない組織へのアクセスを拡大しています。ベンダーはデバイスインテリジェンス、行動シグナル、規制統合、ならびに決済・銀行プラットフォームとのパートナーシップを通じて対応しています。
レポートの主要ポイント
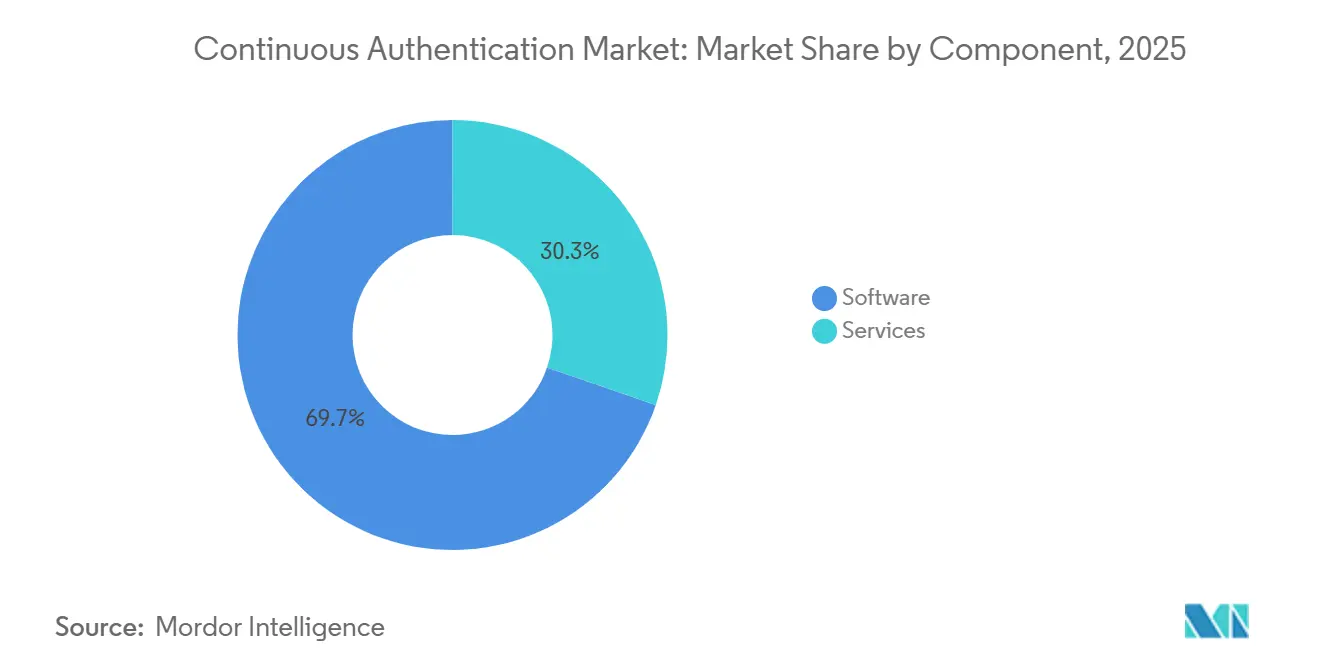
- コンポーネント別では、ソフトウェアが2025年の継続的認証市場シェアの69.73%を占め、サービスは2031年までにCAGR 26.38%で拡大する見込みです。
- 展開モード別では、クラウドが2025年の継続的認証市場シェアの61.74%を占め、2031年までにCAGR 25.89%で拡大する見込みです。
- 認証方式別では、行動バイオメトリクスが2025年の収益の58.32%を占め、マルチシグナル継続的認証は2031年までにCAGR 27.37%で拡大する見込みです。
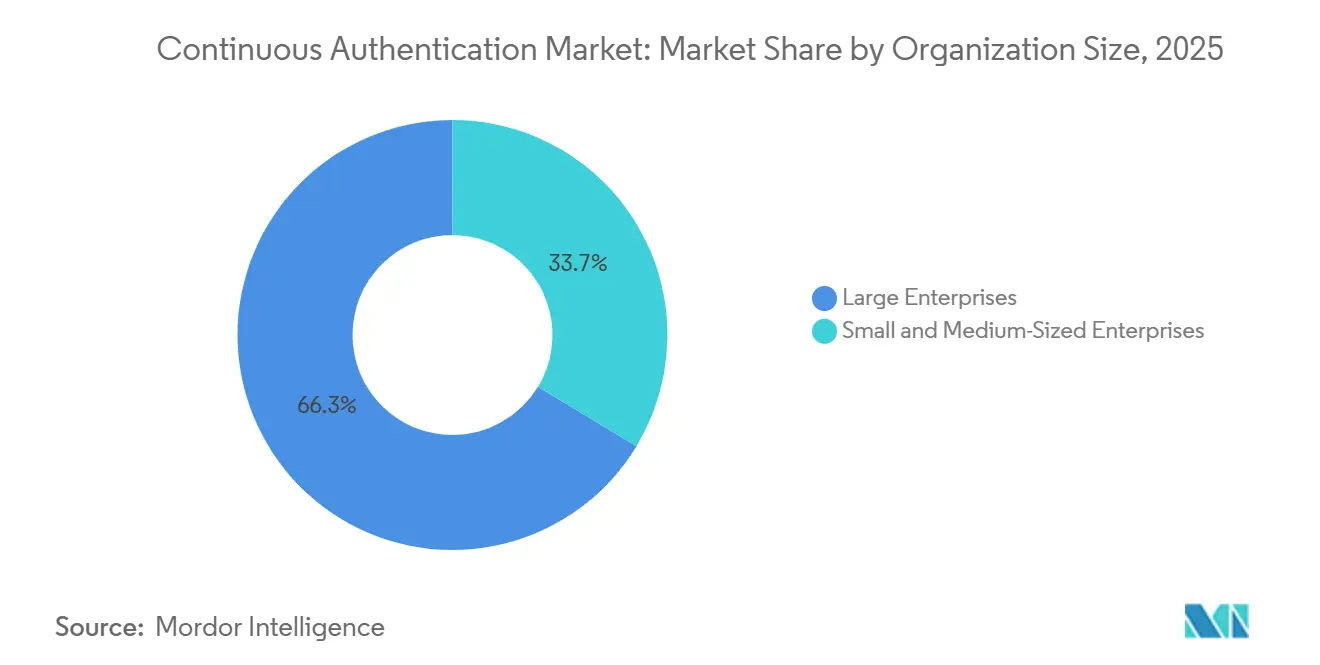
- 組織規模別では、大企業が2025年の継続的認証市場収益の66.34%を占め、中小企業は2031年までにCAGR 24.82%で拡大する見込みです。
- 業種別では、BFSIが2025年の収益の28.62%を占め、ヘルスケア・ライフサイエンスは2031年までにCAGR 26.91%で拡大する見込みです。
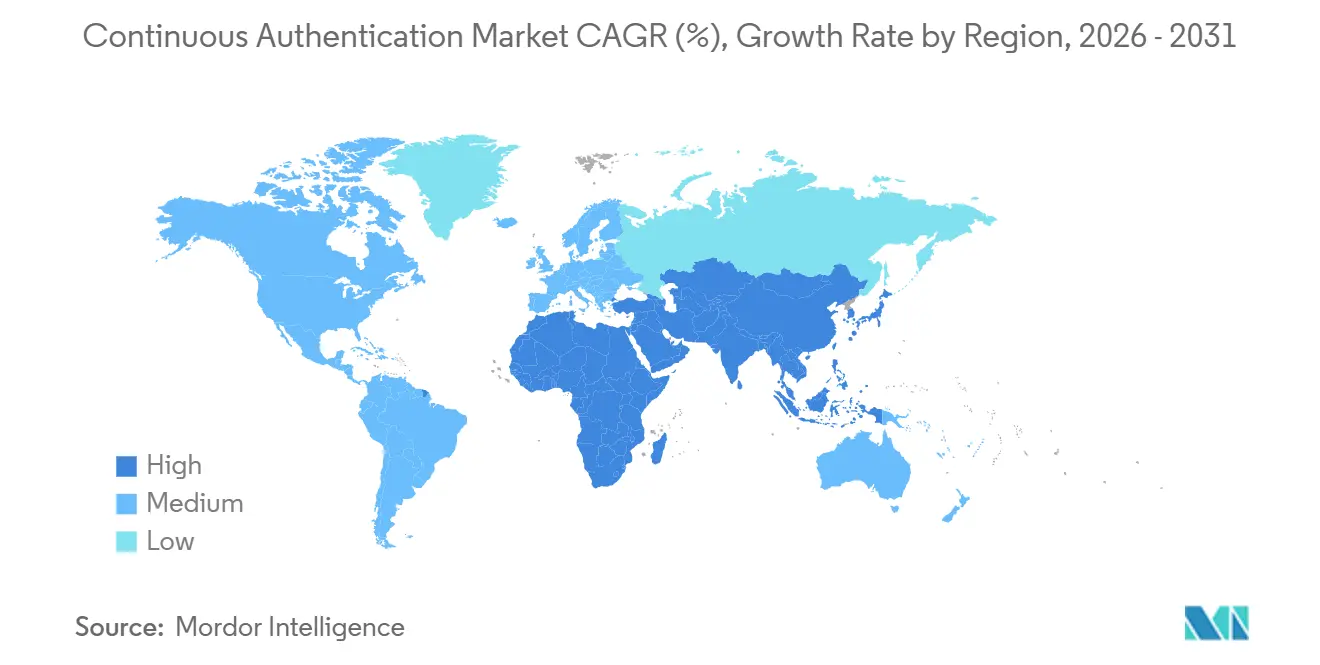
- 地域別では、北米が2025年の継続的認証市場収益の36.43%を占め、アジア太平洋地域は2031年までにCAGR 26.71%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
世界の継続的認証市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| アカウント乗っ取りとセッションハイジャック | +4.8% | グローバル | 短期(2年以内) |
| ゼロトラストセキュリティアーキテクチャの拡大 | +4.2% | 北米・欧州、アジア太平洋地域への波及 | 中期(2~4年) |
| デジタルバンキングおよびリスクの高いオンライン取引 | +3.5% | アジア太平洋地域、北米、南米 | 中期(2~4年) |
| リスクベース認証規制 | +2.8% | EUおよび北米、中東・アフリカへの拡大 | 中期(2~4年) |
| リモートアクセスおよびセッションハンドオフ検知 | +1.9% | 北米・欧州 | 短期(2年以内) |
| プライバシー保護型オンデバイス行動モデル | +1.4% | グローバル、EUおよびアジア太平洋地域での早期普及 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
アカウント乗っ取りとセッションハイジャックの深刻化
アカウント乗っ取りは、自動化されたクレデンシャル攻撃によってスケールアップが容易になっています。LexisNexis Risk Solutionsは、2025年のアカウント乗っ取り攻撃率が全体で1.2%となり、前年比89%増加したと記録しています。同社のデータによると、Eコマースのログイン攻撃率は2025年に3.4%から10.8%に上昇しました。[1]LexisNexis Risk Solutions、「サイバー犯罪レポート2026」、LexisNexis Risk Solutions、risk.lexisnexis.com Proofpointの調査では、乗っ取りに成功したアカウントの59%が侵害時に多要素認証を有効にしていたことが判明しています。このギャップにより、セキュリティ支出はアクティブセッション中の行動を評価するコントロールへと向かっています。したがって、継続的認証市場は、ログインチェックだけではユーザー行動の変化を識別できない場面において明確な役割を担っています。同じ問題はトークンリプレイおよびリモートセッションハンドオフにも当てはまります。クレデンシャルが侵害された後もセッションが有効に見える場合があるためです。企業はトランザクション中の行動的逸脱、マウス動作の変化、異常なタイピングリズム、またはデバイスコンテキストの変化を利用して、セッションを継続すべきかどうかを判断できます。これにより、コントロールの実用的な価値は、不正アクセスの防止から、アクセス後の不正使用の検知へと拡大します。
ゼロトラストセキュリティアーキテクチャの拡大
ゼロトラストアーキテクチャは、アクセス活動全体を通じてユーザーとデバイスを検証することを組織に求めます。NIST SP 1800-35は、ゼロトラスト実装アプローチの一環として、ユーザーアイデンティティの継続的な検証を特定しています。[2]米国国立標準技術研究所、「ゼロトラストアーキテクチャの実装」、米国国立標準技術研究所、nvlpubs.nist.gov このアプローチにより、継続的認証はオプション機能からアイデンティティアーキテクチャのコンポーネントへと移行します。また、セキュリティチームに対して、行動ベースのチェックをネットワークセグメンテーションおよびアクセスポリシーに接続するためのフレームワークを提供します。連邦政府の請負業者および重要インフラ事業者は、自社のセキュリティプログラムを政府の認定ガイダンスに合わせる追加の理由を持っています。より多くの組織が初期の多要素認証展開から成熟したゼロトラスト環境へと移行するにつれ、継続的認証市場は恩恵を受けることができます。継続的なアイデンティティチェックは、独立したセキュリティプロセスとして実行するのではなく、アクセスリクエスト、ネットワークセグメント、ポリシー決定に統合することができます。これは、すべてのユーザーに煩雑なチャレンジを完了させることなく機密アプリケーションを保護する必要がある組織にとって重要です。また、リモート従業員、請負業者、サードパーティユーザー全体にわたって、より一貫したセキュリティモデルをサポートします。
デジタルバンキングおよびリスクの高いオンライン取引の成長
デジタルバンキングは、口座アクセスおよび決済活動全体にわたって頻繁なアイデンティティ判断を生み出します。欧州銀行監督機構は、適切なコントロールとともに実装された場合、行動データが強力な顧客認証の固有要素を満たすことができると述べています。この立場は、リスクの低い活動に対してはより煩雑でない認証をサポートし、行動が変化した場合には追加チェックを可能にします。デジタルバンキングプラットフォームは、オンボーディング、口座アクセス、リスクベース検証、ステップアップ認証を連携したアイデンティティプロセスに統合しています。リアルタイム決済環境では手動による不正審査に使える時間が限られているため、これらの要件は継続的認証市場の需要を支えています。決済プロバイダーは、登録済みユーザーと一致しない行動に対してのみステップアップチェックを予約し、通常のリスクの低い活動は中断を最小限に抑えて継続できます。これは、顧客グループの双方がデジタルチャネルを通じて口座を管理する機会が増えているリテールバンキングおよびコーポレートバンキングに関連しています。また、行動検証を従来のログインセキュリティコントロールよりも不正防止ワークフローに近い位置に置くことになります。
リスクベース認証に対する規制上の需要
規制により、強力な認証が金融機関の正式なコントロール要件となっています。デジタル運用レジリエンス法(DORA)は2025年1月17日に適用開始となり、第9条は金融機関に対して関連標準に基づく強力な認証メカニズムの使用を義務付けています。これは、証拠収集、監査証跡、継続的なリスク評価をサポートできるセキュリティツールの重要性を強調しています。ThreatMarkは2026年3月にEBA CLEARINGの不正パターン・異常検知ソリューションプロバイダープログラムに参加しました。同プログラムは、その行動インテリジェンス機能をSEPA決済インフラと連携させました。規制への参加がコンプライアンス要件と銀行顧客へのルートの両方となる場合、継続的認証市場は支援を受けます。重複する義務により、単一の行動インテリジェンス展開が強力な顧客認証、運用レジリエンス、トランザクション監視活動に関連するものとなり得ます。調達チームは、検知パフォーマンスや展開の容易さとともに規制統合を評価することができます。このような要件は、コンプライアンス、リスク、セキュリティチームが審査できる文書化されたコントロールの価値も高めます。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| プライバシー、同意、バイオメトリクスデータガバナンス | -2.8% | EU、カリフォルニア州、グローバルへの拡大 | 短期(2年以内) |
| レガシー認証スタック統合の複雑性 | -2.1% | グローバル、BFSIおよび政府機関で最も深刻 | 中期(2~4年) |
| 行動ドリフトと誤検知リスク | -1.5% | グローバル | 中期(2~4年) |
| 生成AIおよびディープフェイク行動スプーフィング検知の限界 | -1.2% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
プライバシー、同意、バイオメトリクスデータガバナンス
行動バイオメトリクスの展開は、各法域にわたるプライバシーおよび同意義務を考慮する必要があります。欧州委員会は、個人を一意に識別するために処理されるバイオメトリクスデータを、一般データ保護規則第9条に基づく特別カテゴリの個人データとして説明しています。[3]欧州委員会、「EUにおけるデータ保護」、欧州委員会、commission.europa.eu データ最小化と目的制限は、プラットフォームが収集するシグナルとその処理場所に影響を与える可能性があります。欧州米国の異なるルールにより、多国籍展開に対する単一の同意プロセスが困難になっています。2025年のScientific Reports誌の論文では、差分プライバシーと準同型暗号を使用した連合型バイオメトリクス認証アプローチが説明されています。継続的認証市場は、より強力な検知モデルと、機密性の高い行動情報の露出を低減する設計のバランスを取る必要があります。クラウドベースのサービスは、行動情報が国境を越えて処理されたり、機関をまたいで結合されたりする場合に、追加の精査に直面する可能性があります。オンデバイスおよび連合型アプローチは生データの移動を制限できますが、モデルパフォーマンスをサポートする広範なシグナルプールへのアクセスが低下する可能性があります。プロバイダーは、同意の取得方法、情報の保持期間、ユーザーが適用されるプライバシー権を行使する方法についても説明する必要があります。
レガシー認証スタック全体にわたる統合の複雑性
多くの組織は、継続的な行動シグナルを生成するように設計されていないアイデンティティシステムを使用しています。古い仮想プライベートネットワーク、ディレクトリ、フェデレーション、コアバンキングシステムは、これらのツールをサポートするためにコネクタ、アプリケーションプログラミングインターフェース、テレメトリエージェントを必要とすることが多いです。各顧客チャネルも、モバイルアプリ、ウェブサイト、コールセンターで相互作用パターンが異なるため、個別のモデルキャリブレーションが必要になる場合があります。これにより展開スケジュールが長くなり、サービス要件が増加する可能性があります。ThreatMarkは2025年5月に、デジタルバンキングアプリケーションへの統合のためのソフトウェア開発キットを通じてScamFlagを提供開始しました。フットプリントを最小限に抑えた統合オプションは、小規模機関の障壁を低減できますが、レガシーの複雑性は依然として採用の制約となっています。金融機関は、コアバンキング、モバイルバンキング、ウェブサイト、コンタクトセンター、決済アプリケーション向けに個別のインターフェースを運用している場合があります。各インターフェースは異なる相互作用パターンを生成する可能性があり、共通のリスクスコアを確立することが難しくなります。政府機関、ヘルスケア、大規模銀行では、調達、データガバナンス、アプリケーションの所有権が複数のチームに分散しているため、負担が特に大きくなる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアが最大の収益ポジションを保持
ソフトウェアは2025年の収益の69.73%を占め、継続的認証市場の最大コンポーネントとなっています。ソフトウェアプラットフォームは、専用のハードウェアインストールなしにクラウドサービスを通じて提供できます。金融機関はこれらのツールを使用して、増加する顧客セッション全体にわたる行動シグナルを評価しています。より広範な登録により、プラットフォームの過去の行動パターンの価値が向上する可能性があります。これにより、モデルが複数のアプリケーションや運用ワークフローに接続されている場合に切り替えコストが生じます。このセグメントは、不正戦術やデジタルチャネルの変化に応じた頻繁なモデル更新もサポートし、共有された運用データはプロバイダーが異なる銀行・商業環境全体で検知方を改善するのに役立ちます。購買担当者は、物理的な認証システムを交換することなくポリシー、レポートルール、リスクしきい値を変更できるため、集中管理も重視しています。
サービスは2031年までにCAGR 26.38%で成長する見込みです。サービス業務には、統合、モデルキャリブレーション、マネージドオペレーション、セキュリティドキュメントのサポートが含まれます。大規模な展開では、複数年のソフトウェア契約が締結される前に、顧客固有のアプリケーションに対するテストが必要になることが多いです。BioCatchは2025年にAlign SDKとBioCatch Linkインテグレーションツールを備えたConnect 2.0を発表しました。同社は2025年にミッドマーケットパートナーチャネルで年間経常収益が60%成長したと報告し、単一プラットフォームを通じて70以上のコミュニティバンクおよびクレジットユニオンを追加しました。[4]BioCatch、「BioCatch DeviceIQを発表」、BioCatch、biocatch.com カスタマイズされたエンタープライズ業務と自動化されたオンボーディングの違いが、コンポーネントプロバイダーが小規模購買者にどのようにサービスを提供するかを形成するでしょう。


展開モード別:クラウドが採用と成長をリード
クラウドは2025年の継続的認証市場シェアの61.74%を占めました。クラウドは複数の顧客チャネルにわたる大量のセッションテレメトリを処理する能力を提供します。クラウド展開はゼロトラストプログラムで使用されるアイデンティティオーケストレーションモデルにも適合します。クラウド展開における継続的認証市場規模は、2031年までにCAGR 25.89%で成長する見込みです。最大のシェアと最速の成長の組み合わせは、未展開のエンタープライズベース全体での継続的な採用を反映しています。クラウドシステムは、集中型アップデートおよび脅威インテリジェンスへのアクセスも簡素化できます。
オンプレミスインストールは、政府および重要インフラ設定において引き続き関連性を持ちます。データ主権要件および隔離されたネットワークにより、外部でホストされた行動処理の使用が制限される場合があります。NIST SP 1800-35には、ハイブリッドアイデンティティ環境内でオンプレミス分析に対応するアーキテクチャが含まれています。ハイブリッド展開により、銀行はレイテンシに敏感なシグナルをローカルで処理し、より広範な不正分析にクラウドシステムを使用することができます。2025年のSensors誌の研究では、バイオメトリクスと環境シグナルの融合を通じてリソース制約のあるデバイス上での継続的認証が実証されました。これらのアプローチは、展開の選択がプライバシー、接続性、運用要件に引き続き関連する理由を示しています。エッジおよびデバイスベースの処理は、顧客が迅速な判断を必要とする場合や機密データを中央環境に送信できない場合に有用です。セキュリティチームがより広範なエンドポイントにわたってポリシーを管理する必要があるため、ガバナンス業務が追加される場合もあます。
認証方式別:行動バイオメトリクスがリードし、マルチシグナルが台頭
行動バイオメトリクスは2025年の認証方式収益の58.32%を占めました。ユーザーアクションを必要とせずに、タイピングリズム、マウス操作、タッチ圧力、その他の相互作用パターンを観察できます。これにより、組織は初回ログイン後もセッションを監視する手段を得ます。生理的バイオメトリクスは、顔認証や音声チェックで受動的な観察を補完できる高保証設定で使用されます。デバイス、セッション、環境インテリジェンスは、デバイス、ネットワーク、センサーからのコンテキストを追加します。これらのオプションを組み合わせることで、組織は直接的な行動的相互作用が限られている場合にもコントロールを適用できます。
マルチシグナル継続的認証は2031年までにCAGR 27.37%で成長する見込みです。行動、生理的、デバイス、環境情報を単一のリスクスコアに統合します。このアプローチにより、操作される可能性があるまたは利用できない可能性がある単一シグナルへの依存が低減されます。多要素認証を有効にしたアカウントの侵害に関するProofpointの2025年の調査結果は、セキュリティチームが多層的なチェックを求めている理由を示しています。[5]Proofpoint、「2025年フィッシング状況レポート」、Proofpoint、proofpoint.com BioCatchは2026年3月にDeviceIQを提供開始し、金融機関向けに行動分析にデバイスインテリジェンスを追加しました。同社は、初期展開において、不正と分類されたデバイスは以前のデバイス重視のコントロールを回避していた可能性が約13倍高かったと述べています。マルチシグナルツールは、リスクチームがシグナルの重み付け方法と顧客チャレンジをトリガーすべき時期を理解する必要があるため、慎重なガバナンスも必要とします。この方式の価値は、各チャネルにわたる通常の活動の信頼性の高いビューに依存します。
組織規模別:大企業がリードし、中小企業が拡大
大企業は2025年の収益の66.34%を占めました。クレデンシャル攻撃に対する大きなエクスポージャーを持ち、複雑な統合を管理できる社内アイデンティティチームを持つことが多いです。金融サービス、政府、テクノロジー組織は、専任のセキュリティオペレーションチームがアラートを審査できる環境でも運営しています。これらのセキュリティプログラムは、ゼロトラスト計画、開示義務、運用レジリエンスルールによって形成されています。モデルが複数のシステムにわたって確立されたユーザーパターンを学習する必要がある場合、登録期間は90~120日に及ぶことがあります。これらの要因が、継続的認証市場における大規模組織のリーディングポジションを説明しています。
中小企業は2031年までにCAGR 24.82%で成長する見込みです。従量課金制のアプリケーションプログラミングインターフェースにより、小規模展開を制限してきた初期コストが低減されます。LexisNexis Risk Solutionsは2025年のEコマースログイン攻撃の急激な増加を報告しており、これにより小規模オンラインビジネスにとってこれらのコントロールの関連性が高まっています。事前学習済みモデルと軽量統合により、小規模組織は内部エンジニアリング能力が少ない状態で開始できま。採用は依然として、ベンダーが各ビジネスのトランザクションパターンに行動モデルを調整できるかどうかに依存します。小規模企業は、長期の登録期間を待ったりアイデンティティ分析に専任スタッフを割り当てたりできないため、事前設定済みモデルを必要とすることが多いです。オンボーディングサポートと従量課金制の価格設定を組み合わせるプロバイダーは、完全なエンタープライズプログラムを必要とせずにこの実際的な制限に対処できます。
業種別:BFSIがシェアを保持し、ヘルスケアが拡大
BFSIは2025年の収益の28.62%を占め、業種別ミックスをリードしました。銀行および保険会社は、アカウント乗っ取り、承認済みプッシュ決済詐欺、高額デジタル取引へのエクスポージャーに直面しています。即時決済システムにより、資金が決済される前に不審な活動を調査できる時間が短縮されます。これにより、決済完了前の継続的なアイデンティティ評価が有用となります。Nasdaq VerafinとBioCatchは2025年9月にパートナーシップを締結し、不正検知とコンソーシアムデータを行動・デバイスインテリジェンスと組み合わせました。このパートナーシップは2,600の金融機関のネットワークにサービスを提供し、より広範なスケールでの取引前行動チェックをサポートしました。
ヘルスケア・ライフサイエンス業界は2031年までにCAGR 26.91%で成長する見込みです。遠隔医療アクセスおよび臨床ワークフローは、不必要な摩擦を加えることなくアイデンティティを確認する必要性を生み出します。ランサムウェアおよびクレデンシャルの不正使用は、患者ケアおよび病院運営にも影響を与える可能性があります。ゼロトラストアーキテクチャに関する政府ガイダンスは、初回認証イベントを超えた継続的な検証をサポートしています。Ping IdentityとOLOIDは2026年5月に、米国の臨床従事者向けにパスワードレスの検証済みトラスト認証を提供するためにパートナーシップを締結しました。この展開は、モバイルおよびバッジタップクレデンシャルを臨床アクセス管理プロセスと連携させました。タップアンドログインアクセスのためにApple WalletおよびGoogle Walletのクレデンシャル提示を使用し、バイオメトリクスベースの継続的検証を臨床従事者の設定に拡張しました。小売、輸送、通信、産業製造、エネルギー、ユーティリティ、石油・ガスを含む他の業種は、顧客、従業員、運用技術へのアクセスにわたる異なるアイデンティティリスクに直面しています。これらのユースケースは、消費者向け金融サービスを超えてアドレス可能な需要を拡大します。
地域分析
北米は2025年の継続的認証市場シェアの36.43%を占めました。この地域には早期採用者の金融機関、大規模なデジタルバンキング基盤、エンタープライズサイバーセキュリティへの強い需要があります。連邦金融機関審査委員会のガイダンスは、オンラインバンキングにおける認証への多層的アプローチをサポートしています。米国は、組織が大量のデジタルトランザクションを処理するため、この地域の需要の大部分を占めています。リテール、コマーシャル、ウェルス業務全体にわたるデバイスインテリジェンスとリアルタイムリクスコアリングの複数年展開も、カナダの銀行がこれらの機能に対する関心を高めていることを反映しています。メキシコは、モバイルバンキングとfintech サービスの拡大に伴い、発展途上の機会を提供しています。
欧州は第2位の地域市場であり続けました。欧州の金融機関は、強力な顧客認証と運用レジリエンスに関する詳細なフレームワークの中で運営しています。強力な顧客認証のための行動データに関する欧州銀行監督機構の立場は、これらの実装に対する規制上の根拠を提供しています。DORAは2025年1月から適用されており、情報通信技術リスク管理の一環として強力な認証メカニズムを要求しています。英国、ドイツ、フランス、オランダは多くの欧州エンタープライズ展開を抱えています。データ最小化が行動データアーキテクチャを形成するため、プライバシーバイデザインのアプローチもこの地域では重要です。
アジア太平洋地域は2031年までに継続的認証市場でCAGR 26.71%で成長する見込みです。デジタル金融サービスとスマートフォン利用の拡大により、高頻度のアイデンティティインタラクションの数が増加しています。インド、韓国、シンガポールの政府デジタルアイデンティティプログラムは、安全なオンラインサービスのためのより広範な基盤を提供しています。NECは2025年2月に、顔情報を保存または送信することなく顔認証を可能にするバイオメトリクスデジタル署名技術を開発しました。[6]NEC Corporation、「NECがバイオメトリクスデジタル署名技術を開発」、NEC Corporation、jpn.nec.com 南米はブラジルが主導しており、即時決済活動の増加によりリアルタイム不正コントロールの必要性が高まっています。BioCatchは2025年にBioCatch Trust Argentinaを提供開始しました。これは銀行間の行動・デバイスベースの不正インテリジェンス共有ネットワークです。中東・アフリカはUAEおよびサウジアラビアで初期需要があり、湾岸協力会議諸国では通信事業者の流通がエントリールートを提供しています。

競合環境
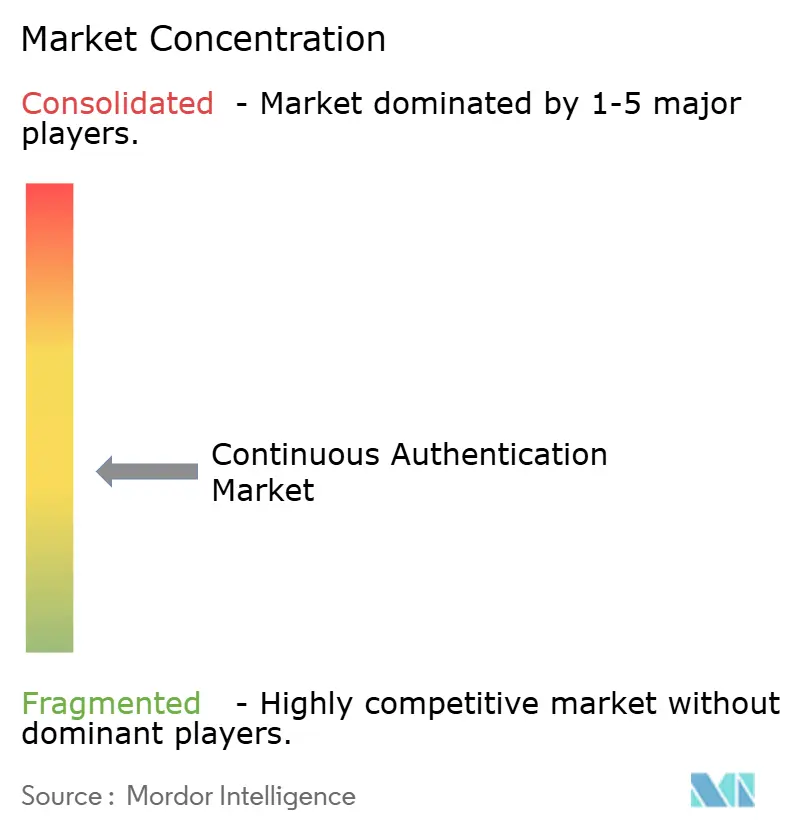
継続的認証市場は中程度に分散しています。専任の行動インテリジェンスベンダーが、アイデンティティプラットフォームプロバイダーおよび新興の専門企業と並んで事業を展開しています。BioCatch、ThreatMark、Callsignは歴史的に専任プロバイダーの中に位置づけられてきました。Visaは2024年にFeaturespaceを買収し、2026年8月にBioCatchを24億 米ドルで買収する計画を発表しました。この計画された取引は、規制当局の承認を条件として2027年第2四半期に完了する見込みでした。BioCatchは、340以上の金融機関にわたって毎月170億以上のユーザーセッションを分析していると述べています。
あるベンダーグループは、既存のアイデンティティおよび不正管理システムに行動インテリジェンスを組み込んでいます。別のグループは、シグナル収集からリスク判断まで統合されたスタックを提供していす。プラットフォームアプローチは、独自のソフトウェアエージェントよりもアプリケーションプログラミングインターフェースを好む中小企業およびミッドマーケットユーザーに適している場合があります。フルスタックプロバイダーは、カスタマイズされたモデルと複数年の運用契約を必要とするTier 1銀行において優位性を維持できます。ThreatMarkのEBA CLEARINGプログラムへの参加は、銀行インフラの統合に焦点を当てた戦略を例示しています。Sardineは2026年6月に、フリクションレス、チャレンジ、デカップルド認証フローに対するEMVCo 3DS 2.x認証を取得しました。
プライバシー保護型およびオンデバイス処理が競争の別の焦点となっています。これらの設計は、バイオメトリクスデータの集中収集を削減しようとする組織に関連する場合があります。NECの2025年2月のバイオメトリクスデジタル署名技術は、顔情報を保存または送信することなく顔認証を使用しました。BioCatchの2026年3月のDeviceIQ提供開始は、デバイスシグナルと行動インテリジェンスの組み合わせに対する別の焦点を示しています。競争は、統合の深さ、規制対応の準備、プライバシー設計、および合成または侵害されたセッションを検知する能力によって形成されています。主要プロバイダーの合計市場シェアは含まれていないため、数値的な市場集中スコアをサポートする証拠はありません。
継続的認証業界リーダー
BioCatch Ltd.
ThreatMark s.r.o.
Callsign Inc.
TypingDNA Inc.
Zighra Inc.
- *免責事項:主要選手の並び順不同

最近の業界動向
- 2026年9月:NEC、SBペイメントサービス、SB C&Sは、PayCASマルチ決済プラットフォームに顔認識決済統合を提供開始し、顧客がNECのBio-IDiom顔認識技術を使用してコンタクトレス購入を行えるようにしました。これは日本の小売・金融サービスチャネル全体にわたるNECの継続的バイオメトリクス検証インフラの最新展開です。
- 2026年8月:Visaは、規制当局の承認を条件として2027年第2四半期に完了予定のBioCatchの24億 米ドルの現金買収を発表しました。BioCatchは340以上の金融機関にわたって毎月170億以上のユーザーセッションを分析し、世界中で6億6,000万人以上を保護しています。この取引は行動バイオメトリクスセクター史上最大の買収を表し、継続的行動インテリジェンスを不正防止インフラとして捉える決済ネットワークレベルの確信を示しました。この計画された買収は、Visaの2024年のFeaturespace買収に続くものであり、計画された完了を条件として、2つの確立された行動分析ビジネスを1つの決済ネットワーク傘下に置くことになります。
- 2026年6月:ebankITは、DaonのIdentity Continuityインフラをデジタルバンキングプラットフォームに統合し、すべての顧客インタラクションにわたる永続的なアイデンティティ保証チェーンの中で、オンボーディング、口座アクセス、リスクベース再検証、ステップアップ認証を連携させました。
- 2026年5月:Sardineはカナダ国立銀行が主導するシリーズC拡張ラウンドで2,500万 米ドルを調達し、総資金調達額を1億7,000万 米ドルとしました。同銀行はリテール、コマーシャル、ウェルス業務全体にわたってSardineのデバイスインテリジェンスとリアルタイムリスクスコアリングを展開するための複数年パートナーシップを締結しました。この展開は、不正検知の改善と誤検知の低減を挙げたライブプラットフォーム評価に続くものであり、複数の銀行業務ラインにわたる技術の使用と資金調達イベントを結びつけています。


世界の継続的認証市場レポートの調査範囲
継続的認証市場は、行動バイオメトリクス(タイピングパターン、マウス動作、タッチスクリーンジェスチャー、歩行分析)、コンテキストシグナル(位置情報、デバイスフィンガープリント、ネットワーク特性)、受動的バイオメトリクスモニタリング(顔認識、音声パターン)を使用して、初回ログイン時の一回限りの認証のみに依存するのではなく、セッションまたはインタラクション全体を通じてユーザーアイデンティティを継続的に検証するセキュリティソリューションで構成されており、アカウント乗っ取り、セッションハイジャック、内部脅威をリアルタイムで検知します。これらのプラットフォームは、異常な行動が検知された場合にアクセス権限を動的に調整したり再認証をトリガーしたりするリスクベースの適応型認証を提供し、組織がゼロトラストセキュリティ態勢を維持し、正規ユーザーの摩擦を低減し、エンタープライズ、金融サービス、ヘルスケア、政府の展開全体にわたるユーザーセッション全体を通じて機密アプリケーションとデータを不正アクセスから保護できるようにします。
継続的認証市場レポートは、コンポーネント(ソフトウェア、サービス)、展開モード(クラウド、オンプレミス、ハイブリッド)、認証方式(行動バイオメトリクス、生理的バイオメトリクス、デバイス・セッション・環境インテリジェンス、マルチシグナル継続的認証)、組織規模(大企業、中小企業)、業種(政府・公共行政、産業製造、小売・Eコマース、輸送・物流、エネルギー・ユーティリティ、石油・ガス、IT・通信、メディア・エンターテインメント、教育・研究機関、ヘルスケア・ライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、地域(北米、南米、欧州、アジア太平洋地域、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソフトウェア |
| サービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 行動バイオメトリクス |
| 生理的バイオメトリクス |
| デバイス・セッョン・環境インテリジェンス |
| マルチシグナル継続的認証 |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 小売・Eコマース |
| 輸送・物流 |
| エネルギー・ユーティリティ |
| IT・通信 |
| メディア・エンターテインメント |
| 銀行・金融サービス・保険(BFSI) |
| ヘルスケア・ライフサイエンス |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| 欧州その他 | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋地域その他 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| アフリカその他 | ||
| コンポーネント別 | ソフトウェア | ||
| サービス | |||
| 展開モード別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 認証方式別 | 行動バイオメトリクス | ||
| 生理的バイオメトリクス | |||
| デバイス・セッョン・環境インテリジェンス | |||
| マルチシグナル継続的認証 | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| 業種別 | 政府・公共行政 | ||
| 小売・Eコマース | |||
| 輸送・物流 | |||
| エネルギー・ユーティリティ | |||
| IT・通信 | |||
| メディア・エンターテインメント | |||
| 銀行・金融サービス・保険(BFSI) | |||
| ヘルスケア・ライフサイエンス | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| 南米その他 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| 欧州その他 | |||
| アジア太平洋地域 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| アジア太平洋地域その他 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| 中東その他 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| アフリカその他 | |||


レポートで回答される主要な質問
継続的認証市場の規模はどのくらいですか?
継続的認証市場の規模は2025年に2.16 ビリオン 米ドルと評価され、2026年の2.53 ビリオン 米ドルから2031年には6.33 ビリオン 米ドルに達すると推定されており、予測期間2026年~2031年のCAGRは20.13%です。
継続的認証の需要を牽引しているものは何ですか?
アカウント乗っ取り活動の増加、ゼロトラストの採用、リスクの高いデジタルトランザクション、より強力な認証ルールが需要を支えています。これらの圧力により、ユーザーがサインインする時だけでなく、アクティブセッション中にアイデンティティを検証する必要性が高まっています。
どの展開モデルが採用をリードしていますか?
クラウドは2025年の収益の61.74%をリードし、2031年までにCAGR 25.89%で拡大する見込みです。セッション情報の集中処理をサポートし、クラウドベースのアイデンティティオーケストレーションプログラムに適合します。オンプレミスおよびハイブリッドモデルは、データ主権、隔離されたネットワーク、またはレイテンシ要件が展開の決定を形成する場合に引き続き関連性を持ちます。
どの顧客グループが最も急速に拡大していますか?
中小企業は、従量課金制のアプリケーションプログラミングインターフェースが採用障壁を低減するため、2031年までにCAGR 24.82%で成長する見込みです。事前学習済みモデルと軽量統合により、専門的な社内チームの必要性をさらに低減できます。採用は依然として、モデルが各組織のユーザー、アプリケーション、トランザクションパターンを反映する必要があります。
どの業種が最大のシェアを持っていますか?
BFSIは2025年の収益の28.62%をリードしました。金融機関はデジタルアクセスとリアルタイム決済の不正コトロールを必要とするためです。継続的なアイデンティティチェックは、決済活動が完了する前に行動の変化をフラグ立てするのに役立ちます。これは、即時決済システムが調査や回収に使える時間を短縮する場合に特に関連しています。
どの地域が最も急速に成長すると予想されますか?
アジア太平洋地域は、デジタル金融サービスとアイデンティティプログラムに支えられ、2031年までにCAGR 26.71%で拡大する見込みです。成長は高いスマートフォン利用率とより頻繁なオンライン金融インタラクションに結びついています。主要国のデジタルアイデンティティプログラムも、より広範な安全なオンラインサービス提供の基盤を提供しています。
最終更新日:



