
Tamaño y Participación del Mercado de Autenticación Continua
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 2.53 Mil millones de dólares |
| Tamaño del Mercado (2031) | 6.33 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 20.13 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Autenticación Continua por Mordor Intelligence
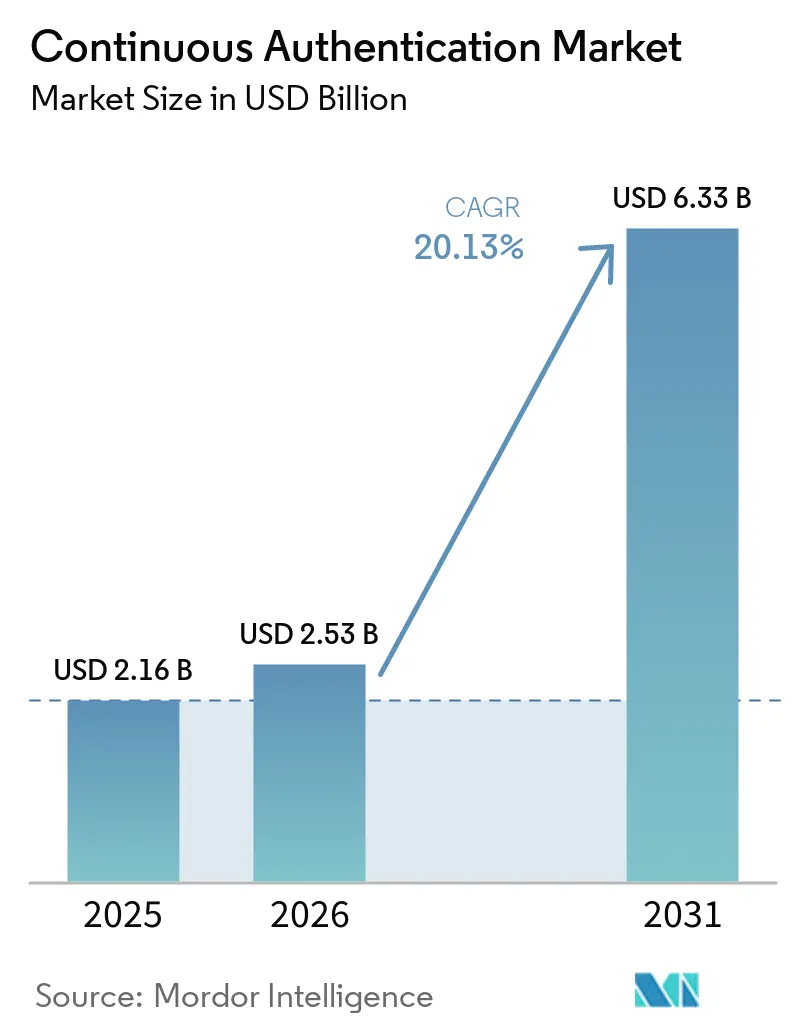
El tamaño del mercado de autenticación continua fue valorado en 2,16 mil millones de USD en 2025 y se estima que crecerá desde 2,53 mil millones de USD en 2026 hasta alcanzar 6,33 mil millones de USD en 2031, a una CAGR del 20,13% durante el período de pronóstico 2026-2031. El mercado de autenticación continua se beneficia de un alejamiento de los modelos de seguridad que dependen únicamente de un evento de inicio de sesión. La apropiación de cuentas y el secuestro de sesiones han incrementado la necesidad de evaluar la identidad después de que se ha concedido el acceso. Los compradores otorgan mayor importancia a las herramientas que se alinean con los programas de confianza cero, los flujos de trabajo de banca digital y los requisitos de autenticación basada en riesgos. Las plataformas en la nube y las interfaces de programación de aplicaciones están ampliando el acceso para organizaciones que no pueden mantener grandes equipos de ingeniería de identidad. Los proveedores responden mediante inteligencia de dispositivos, señales de comportamiento, integraciones regulatorias y asociaciones con plataformas de pago y banca.
Conclusiones Clave del Informe
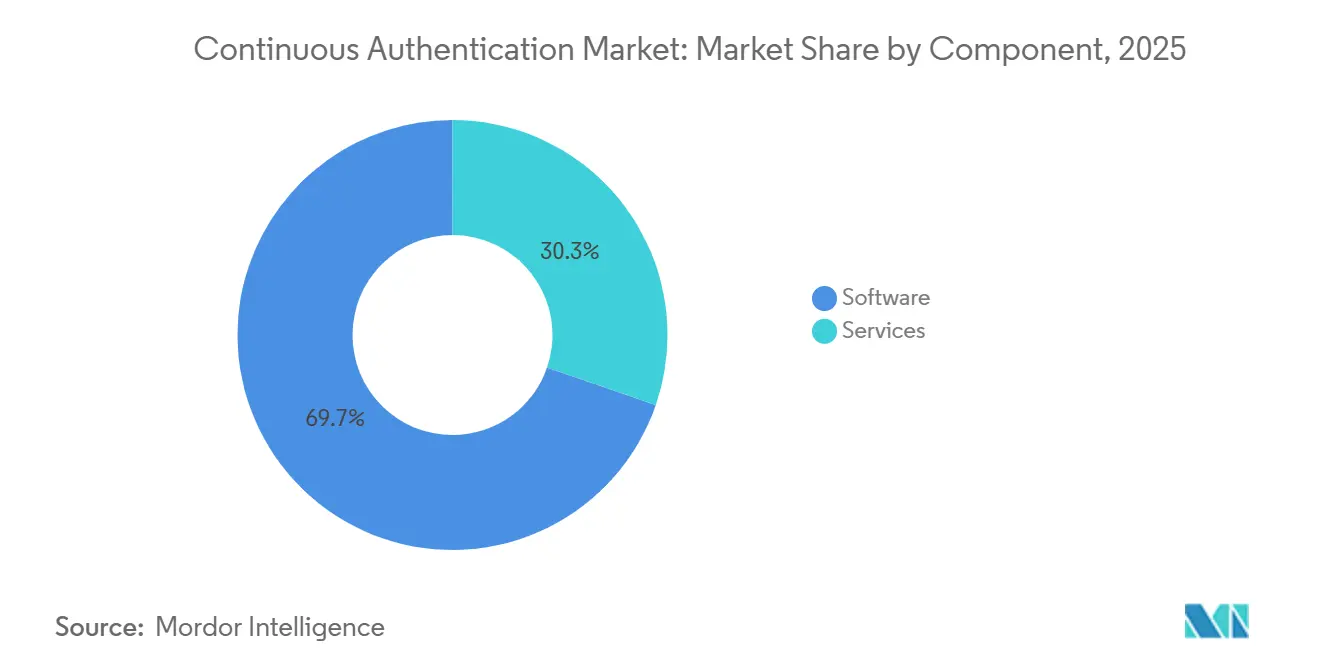
- Por componente, el software representó el 69,73% de la participación del mercado de autenticación continua en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 26,38% hasta 2031.
- Por modo de implementación, la nube representó el 61,74% de la participación del mercado de autenticación continua en 2025 y se proyecta que se expandirá a una CAGR del 25,89% hasta 2031.
- Por método de autenticación, la biometría de comportamiento representó el 58,32% de los ingresos en 2025, mientras que se proyecta que la autenticación continua multiseñal se expandirá a una CAGR del 27,37% hasta 2031.
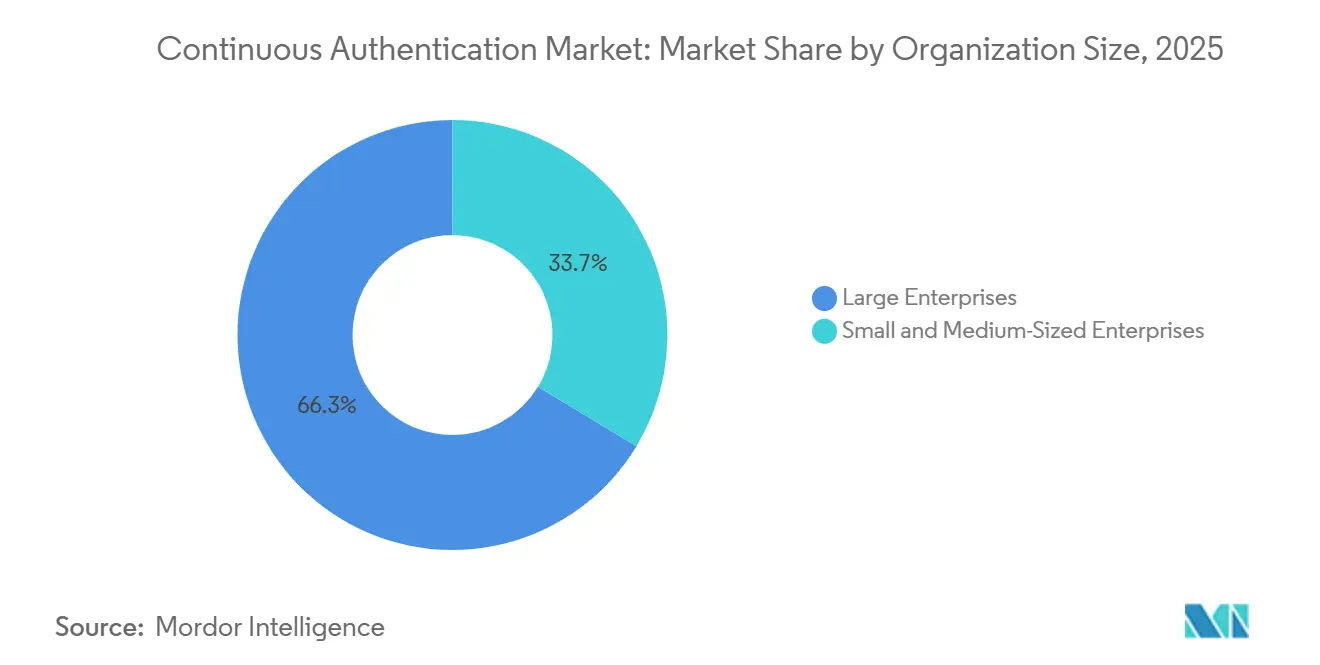
- Por tamaño de organización, las grandes empresas representaron el 66,34% de los ingresos del mercado de autenticación continua en 2025, mientras que se proyecta que las pymes se expandirán a una CAGR del 24,82% hasta 2031.
- Por vertical de industria, el sector BFSI representó el 28,62% de los ingresos en 2025, mientras que se proyecta que la atención médica y las ciencias de la vida se expandirán a una CAGR del 26,91% hasta 2031.
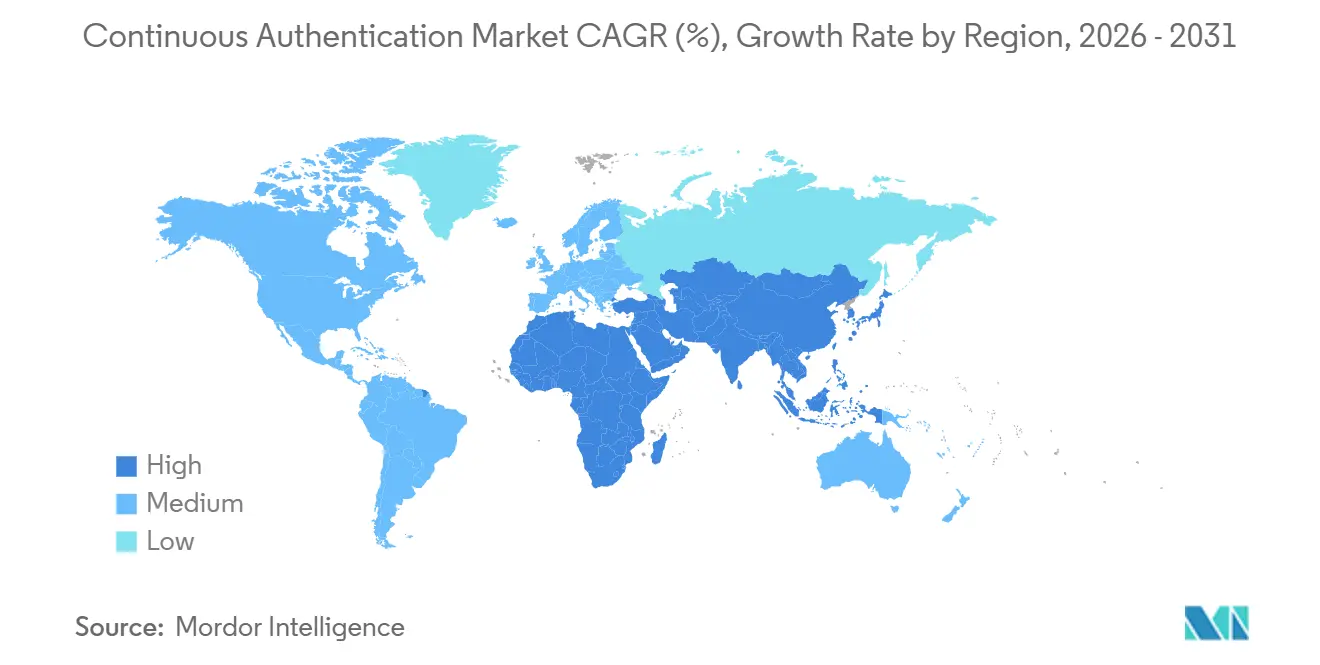
- Por geografía, América del Norte representó el 36,43% de los ingresos en el mercado de autenticación continua en 2025, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 26,71% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Autenticación Continua
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Apropiación de Cuentas y Secuestro de Sesiones | +4.8% | Global | Corto plazo (≤ 2 años) |
| Expansión de la Arquitectura de Seguridad de Confianza Cero | +4.2% | América del Norte y Europa, con extensión a APAC | Mediano plazo (2-4 años) |
| Banca Digital y Transacciones en Línea de Alto Riesgo | +3.5% | APAC, América del Norte y América del Sur | Mediano plazo (2-4 años) |
| Regulación de Autenticación Basada en Riesgos | +2.8% | UE y América del Norte, con expansión hacia MEA | Mediano plazo (2-4 años) |
| Detección de Acceso Remoto y Transferencia de Sesiones | +1.9% | América del Norte y Europa | Corto plazo (≤ 2 años) |
| Modelos de Comportamiento en Dispositivo con Preservación de Privacidad | +1.4% | Global, con ganancias tempranas en UE y APAC | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de la Apropiación de Cuentas y el Secuestro de Sesiones
La apropiación de cuentas se ha vuelto más fácil de escalar mediante ataques automatizados de credenciales. LexisNexis Risk Solutions registró una tasa general de ataques de apropiación de cuentas del 1,2% en 2025, un aumento del 89% respecto al año anterior. Sus datos también mostraron que las tasas de ataques de inicio de sesión en comercio electrónico aumentaron del 3,4% al 10,8% en 2025.[1]LexisNexis Risk Solutions, "Informe de Ciberdelincuencia 2026," LexisNexis Risk Solutions, risk.lexisnexis.com Proofpoint encontró que el 59% de las cuentas afectadas por una apropiación exitosa tenían habilitada la autenticación multifactor en el momento del compromiso. Esta brecha dirige el gasto en seguridad hacia controles que evalúan el comportamiento durante una sesión activa. El mercado de autenticación continua, por lo tanto, tiene un papel claro donde una verificación de inicio de sesión por sí sola no puede identificar un cambio en el comportamiento del usuario. El mismo problema se aplica a la reproducción de tokens y las transferencias de sesiones remotas, porque la sesión puede parecer válida incluso después de que las credenciales estén comprometidas. Las empresas pueden utilizar desviaciones de comportamiento durante las transacciones, cambios en el movimiento del ratón, cadencia de escritura inusual o cambios en el contexto del dispositivo para determinar si una sesión debe continuar. Esto amplía el valor práctico de un control, pasando de prevenir el acceso no autorizado a detectar el uso indebido después del acceso.
Expansión de las Arquitecturas de Seguridad de Confianza Cero
La arquitectura de confianza cero requiere que las organizaciones verifiquen a los usuarios y dispositivos durante toda la actividad de acceso. NIST SP 1800-35 identifica la verificación continua de la identidad del usuario como parte de un enfoque de implementación de confianza cero.[2]Instituto Nacional de Estándares y Tecnología, "Implementación de una Arquitectura de Confianza Cero," Instituto Nacional de Estándares y Tecnología, nvlpubs.nist.gov Este enfoque convierte la autenticación continua de una característica opcional a un componente de la arquitectura de identidad. También proporciona a los equipos de seguridad un marco para conectar las verificaciones basadas en comportamiento con la segmentación de red y las políticas de acceso. Los contratistas federales y los operadores de infraestructura crítica tienen una razón adicional para alinear sus programas de seguridad con las directrices gubernamentales reconocidas. El mercado de autenticación continua puede beneficiarse a medida que más organizaciones pasen de las implementaciones iniciales de autenticación multifactor hacia entornos maduros de confianza cero. Las verificaciones continuas de identidad pueden integrarse en las solicitudes de acceso, los segmentos de red y las decisiones de política, en lugar de ejecutarse como un proceso de seguridad separado. Esto es importante para las organizaciones que necesitan proteger aplicaciones sensibles sin requerir que cada usuario complete un desafío disruptivo. También apoya un modelo de seguridad más coherente para empleados remotos, contratistas y usuarios de terceros.
Crecimiento de la Banca Digital y las Transacciones en Línea de Alto Riesgo
La banca digital genera frecuentes decisiones de identidad en el acceso a cuentas y la actividad de pagos. La Autoridad Bancaria Europea declaró que los datos de comportamiento pueden satisfacer el elemento de inherencia de la autenticación reforzada de clientes cuando se implementa con los controles adecuados. Esa posición apoya una autenticación menos disruptiva para la actividad de bajo riesgo, al tiempo que permite verificaciones adicionales cuando el comportamiento cambia. Las plataformas de banca digital también están vinculando la incorporación, el acceso a cuentas, la verificación basada en riesgos y la autenticación escalonada en un proceso de identidad conectado. Estos requisitos apoyan la demanda en el mercado de autenticación continua porque los entornos de pago en tiempo real dejan tiempo limitado para la revisión manual del fraude. Los proveedores de pago pueden reservar las verificaciones escalonadas para comportamientos que parezcan inconsistentes con el usuario registrado, mientras que la actividad normal de bajo riesgo continúa con menos interrupciones. Esto es relevante para la banca minorista y corporativa porque ambos grupos de clientes gestionan cada vez más sus cuentas a través de canales digitales. También sitúa la verificación de comportamiento más cerca de los flujos de trabajo de prevención del fraude que los controles de seguridad de inicio de sesión convencionales.
Demanda Regulatoria de Autenticación Basada en Riesgos
La regulación está convirtiendo la autenticación reforzada en un requisito de control formal para las entidades financieras. La Ley de Resiliencia Operativa Digital entró en vigor el 17 de enero de 2025, y el Artículo 9 exige que las entidades financieras utilicen mecanismos de autenticación reforzada basados en estándares relevantes. Esto subraya la importancia de las herramientas de seguridad que pueden respaldar la recopilación de evidencias, las pistas de auditoría y la evaluación continua de riesgos. ThreatMark se incorporó al Programa de Proveedores de Soluciones de Detección de Patrones de Fraude y Anomalías de EBA CLEARING en marzo de 2026. El programa conectó sus capacidades de inteligencia de comportamiento con la infraestructura de pagos SEPA. El mercado de autenticación continua se ve respaldado cuando la participación regulatoria se convierte tanto en un requisito de cumplimiento como en una vía de acceso a clientes bancarios. Las obligaciones superpuestas pueden hacer que una única implementación de inteligencia de comportamiento sea relevante para la autenticación reforzada de clientes, la resiliencia operativa y las actividades de monitoreo de transacciones. Los equipos de adquisiciones pueden, por lo tanto, evaluar las integraciones regulatorias junto con el rendimiento de detección y la facilidad de implementación. Tales requisitos también aumentan el valor de los controles documentados que pueden ser revisados por los equipos de cumplimiento, riesgo y seguridad.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Privacidad, Consentimiento y Gobernanza de Datos Biométricos | -2.8% | UE, California, con expansión global | Corto plazo (≤ 2 años) |
| Complejidad de Integración con Pilas de Autenticación Heredadas | -2.1% | Global, más aguda en BFSI y gobierno | Mediano plazo (2-4 años) |
| Deriva de Comportamiento y Exposición a Falsos Positivos | -1.5% | Global | Mediano plazo (2-4 años) |
| Límites de Detección de Suplantación de Comportamiento mediante IA Generativa y Deepfakes | -1.2% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Privacidad, Consentimiento y Gobernanza de Datos Biométricos
Las implementaciones de biometría de comportamiento deben tener en cuenta las obligaciones de privacidad y consentimiento en distintas jurisdicciones. La Comisión Europea describe los datos biométricos procesados para identificar de forma única a una persona como una categoría especial de datos personales en virtud del Artículo 9 del Reglamento General de Protección de Datos.[3]Comisión Europea, "Protección de Datos en la UE," Comisión Europea, commission.europa.eu La minimización de datos y la limitación de finalidad pueden afectar qué señales recopila una plataforma y dónde las procesa. Las diferentes normativas en Europa y los Estados Unidos dificultan un proceso de consentimiento único para implementaciones multinacionales. Un artículo de 2025 en Scientific Reports describió un enfoque de autenticación biométrica federada que utiliza privacidad diferencial y cifrado homomórfico. El mercado de autenticación continua debe equilibrar modelos de detección más sólidos con diseños que reduzcan la exposición de información de comportamiento sensible. Los servicios basados en la nube pueden enfrentar mayor escrutinio cuando la información de comportamiento se procesa a través de fronteras o se combina entre instituciones. Los enfoques en dispositivo y federados pueden limitar el movimiento de datos sin procesar, aunque pueden reducir el acceso a los amplios conjuntos de señales que respaldan el rendimiento del modelo. Los proveedores también deben explicar cómo se obtiene el consentimiento, cuánto tiempo se conserva la información y cómo puede ejercer un usuario los derechos de privacidad aplicables.
Complejidad de Integración con Pilas de Autenticación Heredadas
Muchas organizaciones utilizan sistemas de identidad que no fueron diseñados para producir señales de comportamiento continuas. Los sistemas más antiguos de red privada virtual, directorio, federación y banca central a menudo requieren conectores, interfaces de programación de aplicaciones y agentes de telemetría para soportar estas herramientas. Cada canal de cliente también puede requerir una calibración de modelo separada porque los patrones de interacción difieren entre aplicaciones móviles, sitios web y centros de llamadas. Esto alarga los calendarios de implementación y puede aumentar los requisitos de servicio. ThreatMark lanzó ScamFlag en mayo de 2025 a través de un kit de desarrollo de software para su integración en aplicaciones de banca digital. Las opciones de integración de mínima huella pueden reducir las barreras para las instituciones más pequeñas, pero la complejidad heredada sigue siendo una restricción para la adopción. Las instituciones financieras pueden operar interfaces separadas para banca central, banca móvil, sitios web, centros de contacto y aplicaciones de pago. Cada interfaz puede producir patrones de interacción distintos, lo que dificulta establecer una puntuación de riesgo común. La carga puede ser particularmente alta en el gobierno, la atención médica y los grandes bancos, donde la adquisición, la gobernanza de datos y la propiedad de las aplicaciones están distribuidas entre varios equipos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El Software Ocupa la Mayor Posición en Ingresos
El software representó el 69,73% de los ingresos en 2025, convirtiéndolo en el componente más grande del mercado de autenticación continua. Las plataformas de software pueden entregarse a través de servicios en la nube sin una instalación de hardware dedicada. Las instituciones financieras utilizan estas herramientas para evaluar señales de comportamiento en un número creciente de sesiones de clientes. Una mayor inscripción puede mejorar el valor de los patrones de comportamiento histórico de una plataforma. Esto crea costos de cambio cuando los modelos están conectados a varias aplicaciones y flujos de trabajo operativos. El segmento también admite actualizaciones frecuentes del modelo a medida que cambian las tácticas de fraude y los canales digitales, mientras que los datos operativos compartidos pueden ayudar a los proveedores a perfeccionar los métodos de detección en diferentes entornos bancarios y comerciales. Los compradores también valoran la administración centralizada porque las políticas, las reglas de informes y los umbrales de riesgo pueden modificarse sin reemplazar un sistema de autenticación físico.
Se proyecta que los servicios crecerán a una CAGR del 26,38% hasta 2031. El trabajo de servicios incluye integración, calibración de modelos, operaciones gestionadas y soporte para documentación de seguridad. Las implementaciones más grandes a menudo necesitan pruebas con las aplicaciones específicas del cliente antes de que se firme un acuerdo de software plurianual. BioCatch introdujo Connect 2.0 en 2025 con el SDK Align y la herramienta de integración BioCatch Link. La empresa reportó un crecimiento del 60% en ingresos recurrentes anuales en su canal de socios de mercado medio durante 2025 y añadió más de 70 bancos comunitarios y cooperativas de crédito a través de una única plataforma.[4]BioCatch, "BioCatch Presenta DeviceIQ," BioCatch, biocatch.com La diferencia entre el trabajo empresarial personalizado y la incorporación automatizada determinará cómo los proveedores de componentes atienden a los compradores más pequeños.


Por Modo de Implementación: La Nube Lidera la Adopción y el Crecimiento
La nube representó el 61,74% de la participación del mercado de autenticación continua en 2025. Proporciona la capacidad de procesar grandes volúmenes de telemetría de sesiones en múltiples canales de clientes. La implementación en la nube también se adapta a los modelos de orquestación de identidad utilizados en los programas de confianza cero. Se proyecta que el tamaño del mercado de autenticación continua para implementaciones en la nube crecerá a una CAGR del 25,89% hasta 2031. Esta combinación de la mayor participación y el crecimiento más rápido refleja la adopción continua en una base empresarial no implementada. Los sistemas en la nube también pueden simplificar el acceso a actualizaciones centralizadas e inteligencia de amenazas.
Las instalaciones locales siguen siendo relevantes en entornos gubernamentales y de infraestructura crítica. Los requisitos de soberanía de datos y las redes aisladas pueden limitar el uso del procesamiento de comportamiento alojado externamente. NIST SP 1800-35 incluye arquitecturas que acomodan análisis locales dentro de entornos de identidad híbridos. Las implementaciones híbridas pueden permitir a los bancos procesar señales sensibles a la latencia localmente y utilizar sistemas en la nube para un análisis de fraude más amplio. Un estudio de Sensors de 2025 demostró la autenticación continua en dispositivos con recursos limitados mediante la fusión de señales biométricas y ambientales. Estos enfoques muestran por qué las opciones de implementación seguirán vinculadas a los requisitos de privacidad, conectividad y operativos. El procesamiento en el borde y en el dispositivo puede ser útil donde un cliente necesita decisiones rápidas o no puede enviar datos sensibles a un entorno central. También pueden añadir trabajo de gobernanza porque los equipos de seguridad deben gestionar políticas en un conjunto más amplio de puntos finales.
Por Método de Autenticación: La Biometría de Comportamiento Lidera Mientras la Multiseñal Gana Terreno
La biometría de comportamiento representó el 58,32% de los ingresos por método de autenticación en 2025. Puede observar la cadencia de escritura, la actividad del ratón, la presión táctil y otros patrones de interacción sin requerir una acción del usuario. Esto proporciona a las organizaciones una forma de monitorear las sesiones después de un inicio de sesión inicial. La biometría fisiológica se utiliza en entornos de alta seguridad donde las verificaciones faciales o de voz pueden complementar la observación pasiva. La inteligencia de dispositivos, sesiones y entorno añade contexto de dispositivos, redes y sensores. En conjunto, estas opciones permiten a las organizaciones aplicar controles donde la interacción de comportamiento directa es limitada.
Se proyecta que la autenticación continua multiseñal crecerá a una CAGR del 27,37% hasta 2031. Combina información de comportamiento, fisiológica, de dispositivos y ambiental en una única puntuación de riesgo. El enfoque reduce la dependencia de cualquier señal individual que pueda ser manipulada o no estar disponible. Los hallazgos de Proofpoint de 2025 sobre cuentas comprometidas con autenticación multifactor muestran por qué los equipos de seguridad buscan verificaciones por capas.[5]Proofpoint, "Informe sobre el Estado del Phishing 2025," Proofpoint, proofpoint.com BioCatch lanzó DeviceIQ en marzo de 2026 para añadir inteligencia de dispositivos al análisis de comportamiento para instituciones financieras. La empresa declaró que, durante una implementación inicial, los dispositivos clasificados como malos tenían casi 13 veces más probabilidades de haber eludido los controles anteriores centrados en dispositivos. Las herramientas multiseñal también requieren una gobernanza cuidadosa porque los equipos de riesgo necesitan comprender cómo se ponderan las señales y cuándo una decisión debe desencadenar un desafío al cliente. El valor del método depende de una visión fiable de la actividad normal en cada canal.
Por Tamaño de Organización: Las Grandes Empresas Lideran Mientras las Pymes se Expanden
Las grandes empresas representaron el 66,34% de los ingresos en 2025. Tienen una exposición significativa a los ataques de credenciales y a menudo cuentan con equipos internos de identidad que pueden gestionar integraciones complejas. Las organizaciones de servicios financieros, gobierno y tecnología también operan entornos donde las alertas pueden ser revisadas por equipos dedicados de operaciones de seguridad. Sus programas de seguridad están moldeados por planes de confianza cero, obligaciones de divulgación y normas de resiliencia operativa. Los períodos de inscripción pueden durar entre 90 y 120 días cuando los modelos necesitan aprender los patrones de usuario establecidos en varios sistemas. Estos factores ayudan a explicar la posición de liderazgo de las grandes organizaciones en el mercado de autenticación continua.
Se proyecta que las pymes crecerán a una CAGR del 24,82% hasta 2031. Las interfaces de programación de aplicaciones con precios por consumo reducen el costo inicial que ha limitado las implementaciones más pequeñas. LexisNexis Risk Solutions reportó un fuerte crecimiento en los ataques de inicio de sesión en comercio electrónico en 2025, lo que aumenta la relevancia de estos controles para las empresas en línea más pequeñas. Los modelos preentrenados y las integraciones ligeras pueden ayudar a las organizaciones más pequeñas a comenzar con menos capacidad de ingeniería interna. Su adopción aún depende de si los proveedores pueden ajustar los modelos de comportamiento a los patrones de transacción de cada empresa. Las empresas más pequeñas a menudo necesitan modelos preconfigurados porque no pueden esperar períodos de inscripción prolongados ni dedicar personal al análisis de identidad. Los proveedores que combinan soporte de incorporación con precios basados en consumo pueden abordar este límite práctico sin requerir un programa empresarial completo.
Por Vertical de Industria: El Sector BFSI Mantiene la Participación Mientras la Atención Médica se Expande
El sector BFSI representó el 28,62% de los ingresos en 2025 y lideró la combinación de verticales. Los bancos y las aseguradoras enfrentan exposición a la apropiación de cuentas, el fraude de pagos push autorizados y las transacciones digitales de alto valor. Los sistemas de pago instantáneo reducen el tiempo disponible para investigar actividades sospechosas antes de que se liquiden los fondos. Esto hace que la evaluación continua de identidad sea útil antes de que se complete un pago. Nasdaq Verafin y BioCatch formaron una asociación en septiembre de 2025 para combinar la detección de fraude y los datos de consorcio con inteligencia de comportamiento y dispositivos. La asociación sirvió a una red de 2.600 instituciones financieras, apoyando verificaciones de comportamiento previas a la transacción a mayor escala.
Se proyecta que la industria de atención médica y ciencias de la vida crecerá a una CAGR del 26,91% hasta 2031. El acceso a la telesalud y los flujos de trabajo clínicos crean la necesidad de confirmar identidades sin añadir fricciones innecesarias. El ransomware y el uso indebido de credenciales también pueden afectar la atención al paciente y las operaciones hospitalarias. Las directrices gubernamentales sobre arquitectura de confianza cero apoyan la verificación continua más allá del evento de autenticación inicial. Ping Identity y OLOID se asociaron en mayo de 2026 para proporcionar autenticación de confianza verificada sin contraseña para la fuerza laboral clínica de los Estados Unidos. La implementación vinculó credenciales móviles y de tarjeta de acceso con el proceso de gestión de acceso clínico. Utilizó la presentación de credenciales de Apple Wallet y Google Wallet para el acceso mediante toque e inicio de sesión, extendiendo la verificación continua basada en biometría a un entorno de fuerza laboral clínica. Otros verticales, incluidos el comercio minorista, el transporte, las telecomunicaciones, la manufactura industrial, la energía, los servicios públicos y el petróleo y gas, enfrentan riesgos de identidad distintos en el acceso a clientes, la fuerza laboral y la tecnología operativa. Sus casos de uso amplían la demanda potencial más allá de los servicios financieros orientados al consumidor.
Análisis Geográfico
América del Norte representó el 36,43% de la participación del mercado de autenticación continua en 2025. La región cuenta con instituciones financieras de adopción temprana, una gran base de banca digital y una fuerte demanda de ciberseguridad empresarial. Las directrices del Consejo Federal de Examen de Instituciones Financieras han apoyado enfoques por capas para la autenticación en la banca en línea. Los Estados Unidos representan gran parte de la demanda de la región porque sus organizaciones procesan grandes volúmenes de transacciones digitales. Una implementación plurianual de inteligencia de dispositivos y puntuación de riesgo en tiempo real en operaciones minoristas, comerciales y de gestión de patrimonio también reflejó el creciente interés de los bancos canadienses en estas capacidades. México ofrece una oportunidad en desarrollo a medida que se expanden los servicios de banca móvil y fintech.
Europa se mantuvo como el segundo mercado regional más grande. Sus instituciones financieras operan dentro de un marco detallado para la autenticación reforzada de clientes y la resiliencia operativa. La posición de la Autoridad Bancaria Europea sobre los datos de comportamiento para la autenticación reforzada de clientes proporciona una base regulatoria para estas implementaciones. DORA ha sido aplicada desde enero de 2025 y requiere mecanismos de autenticación reforzada como parte de la gestión de riesgos de tecnología de la información y la comunicación. El Reino Unido, Alemania, Francia y los Países Bajos albergan muchas implementaciones empresariales europeas. Los enfoques de privacidad por diseño también son importantes en la región porque la minimización de datos da forma a las arquitecturas de datos de comportamiento.
Se proyecta que Asia-Pacífico crecerá a una CAGR del 26,71% en el mercado de autenticación continua hasta 2031. La expansión de los servicios financieros digitales y el uso de teléfonos inteligentes está aumentando el número de interacciones de identidad de alta frecuencia. Los programas de identidad digital gubernamentales en India, Corea del Sur y Singapur proporcionan una base más amplia para los servicios en línea seguros. NEC desarrolló tecnología de firma digital biométrica en febrero de 2025 que permitió la autenticación facial sin almacenar ni transmitir información facial.[6]NEC Corporation, "NEC Desarrolla Tecnología de Firma Digital Biométrica," NEC Corporation, jpn.nec.com América del Sur está liderada por Brasil, donde la actividad de pagos instantáneos ha aumentado la necesidad de controles de fraude en tiempo real. BioCatch lanzó BioCatch Trust Argentina en 2025 como una red de intercambio de inteligencia de fraude basada en comportamiento y dispositivos entre bancos. Oriente Medio y África tienen demanda temprana en los Emiratos Árabes Unidos y Arabia Saudita, mientras que la distribución de telecomunicaciones proporciona una vía de entrada en los países del Consejo de Cooperación del Golfo.

Panorama Competitivo
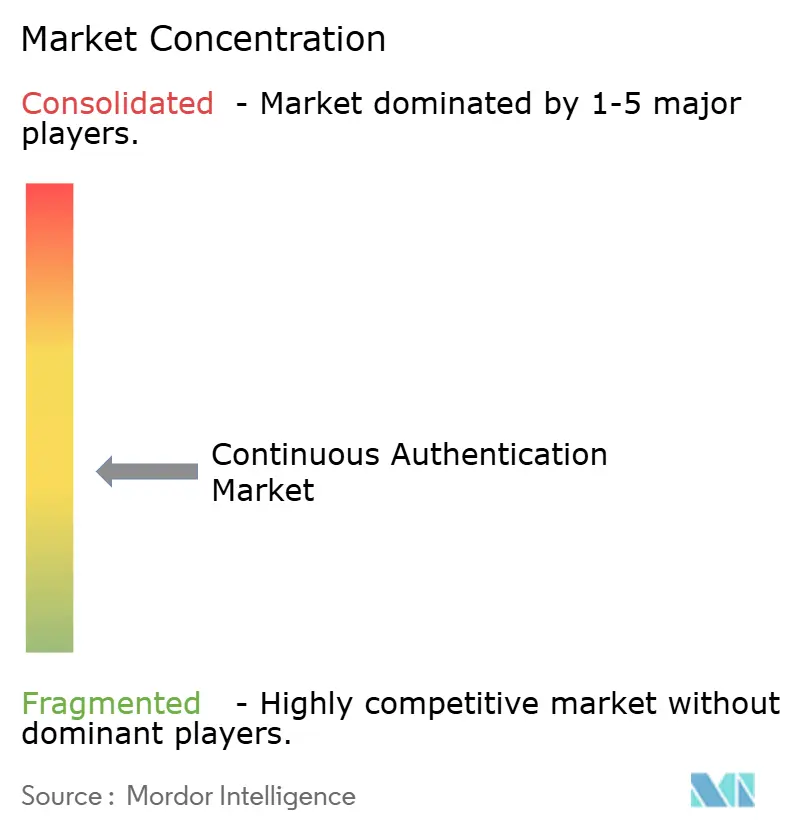
El mercado de autenticación continua está moderadamente fragmentado. Los proveedores dedicados de inteligencia de comportamiento operan junto a proveedores de plataformas de identidad y especialistas más nuevos. BioCatch, ThreatMark y Callsign han sido históricamente algunos de los proveedores dedicados. Visa adquirió Featurespace en 2024 y anunció su adquisición planificada de BioCatch por 2,4 mil millones de USD en agosto de 2026. Se esperaba que la transacción planificada se cerrara en el segundo trimestre de 2027, sujeta a la aprobación regulatoria. BioCatch declaró que analiza más de 17 mil millones de sesiones de usuario cada mes en más de 340 instituciones financieras.
Un grupo de proveedores incorpora inteligencia de comportamiento en los sistemas existentes de gestión de identidad y fraude. Otro grupo proporciona una pila integrada desde la recopilación de señales hasta las decisiones de riesgo. Los enfoques de plataforma pueden adaptarse a los usuarios de pymes y mercado medio que prefieren interfaces de programación de aplicaciones sobre agentes de software propietarios. Los proveedores de pila completa pueden mantener una ventaja con los bancos de primer nivel que requieren modelos personalizados y acuerdos operativos plurianuales. La participación de ThreatMark en el programa de EBA CLEARING ejemplifica una estrategia centrada en la integración de infraestructura bancaria. Sardine recibió la certificación EMVCo 3DS 2.x en junio de 2026 para flujos de autenticación sin fricción, con desafío y desacoplados.
El procesamiento en dispositivo y con preservación de privacidad se está convirtiendo en otro punto de competencia. Estos diseños pueden ser relevantes donde las organizaciones buscan reducir la recopilación central de datos biométricos. La tecnología de firma digital biométrica de NEC de febrero de 2025 utilizó autenticación facial sin almacenar ni transmitir información facial. El lanzamiento de DeviceIQ de BioCatch en marzo de 2026 muestra un enfoque separado en la combinación de señales de dispositivos con inteligencia de comportamiento. La competencia está, por lo tanto, determinada por la profundidad de la integración, la preparación regulatoria, el diseño de privacidad y la capacidad de detectar sesiones sintéticas o comprometidas. No se incluyó una participación de mercado combinada para los principales proveedores, por lo que la evidencia no respalda una puntuación numérica de concentración de mercado.
Líderes de la Industria de Autenticación Continua
BioCatch Ltd.
ThreatMark s.r.o.
Callsign Inc.
TypingDNA Inc.
Zighra Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Septiembre de 2026: NEC, SB Payment Service y SB C&S lanzaron la integración de pagos por reconocimiento facial en la plataforma de múltiples pagos PayCAS, permitiendo a los clientes realizar compras sin contacto utilizando la tecnología de reconocimiento facial Bio-IDiom de NEC, la última implementación de la infraestructura de verificación biométrica continua de NEC en canales minoristas y de servicios financieros en Japón.
- Agosto de 2026: Visa anunció la adquisición de BioCatch por 2,4 mil millones de USD en efectivo, pendiente de aprobación regulatoria con cierre previsto en el segundo trimestre de 2027. BioCatch analiza más de 17 mil millones de sesiones de usuario mensualmente en más de 340 instituciones financieras, protegiendo a más de 660 millones de personas en todo el mundo. La transacción representó la mayor adquisición en la historia del sector de biometría de comportamiento y señaló la convicción a nivel de red de pagos en la inteligencia de comportamiento continua como infraestructura de prevención del fraude. La adquisición propuesta siguió a la adquisición de Featurespace por parte de Visa en 2024 y reuniría dos empresas establecidas de análisis de comportamiento bajo una red de pagos, sujeto al cierre planificado.
- Junio de 2026: ebankIT integró la infraestructura de Continuidad de Identidad de Daon en su plataforma de banca digital, vinculando la incorporación, el acceso a cuentas, la reverificación basada en riesgos y la autenticación escalonada en una cadena persistente de garantía de identidad en cada interacción con el cliente.
- Mayo de 2026: Sardine recaudó 25 millones de USD en una extensión de la Serie C liderada por el Banco Nacional de Canadá, elevando la financiación total a 170 millones de USD. El banco firmó una asociación plurianual para implementar la inteligencia de dispositivos de Sardine y la puntuación de riesgo en tiempo real en sus operaciones minoristas, comerciales y de gestión de patrimonio. La implementación siguió a una evaluación de la plataforma en vivo que citó mejoras en la detección de fraude y menores falsos positivos, vinculando el evento de financiación con el uso de la tecnología en varias líneas bancarias.


Alcance del Informe Global del Mercado de Autenticación Continua
El mercado de autenticación continua comprende soluciones de seguridad que verifican continuamente la identidad del usuario durante toda una sesión o interacción, en lugar de depender únicamente de la autenticación puntual en el inicio de sesión inicial, utilizando biometría de comportamiento (patrones de escritura, movimientos del ratón, gestos en pantalla táctil, análisis de la marcha), señales contextuales (ubicación, huella digital del dispositivo, características de la red) y monitoreo biométrico pasivo (reconocimiento facial, patrones de voz) para detectar la apropiación de cuentas, el secuestro de sesiones y las amenazas internas en tiempo real. Estas plataformas proporcionan autenticación adaptativa basada en riesgos que ajusta dinámicamente los privilegios de acceso o activa la reautenticación cuando se detecta un comportamiento anómalo, lo que permite a las organizaciones mantener posturas de seguridad de confianza cero, reducir la fricción para los usuarios legítimos y proteger las aplicaciones y los datos sensibles del acceso no autorizado durante toda la sesión del usuario en implementaciones empresariales, de servicios financieros, atención médica y gobierno.
El Informe del Mercado de Autenticación Continua está segmentado por Componente (Software y Servicios), Modo de Implementación (Nube, Local e Híbrido), Método de Autenticación (Biometría de Comportamiento, Biometría Fisiológica, Inteligencia de Dispositivos, Sesiones y Entorno, y Autenticación Continua Multiseñal), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical de Industria (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnología de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Educación e Instituciones de Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otros Verticales de Industria) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Nube |
| Local |
| Híbrido |
| Biometría de Comportamiento |
| Biometría Fisiológica |
| Inteligencia de Dispositivos, Sesiones y Entorno |
| Autenticación Continua Multiseñal |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Tecnología de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Atención Médica y Ciencias de la Vida |
| Otros Verticales de Industria |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Componente | Software | ||
| Servicios | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Método de Autenticación | Biometría de Comportamiento | ||
| Biometría Fisiológica | |||
| Inteligencia de Dispositivos, Sesiones y Entorno | |||
| Autenticación Continua Multiseñal | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Vertical de Industria | Gobierno y Administración Pública | ||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Tecnología de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Atención Médica y Ciencias de la Vida | |||
| Otros Verticales de Industria | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de autenticación continua?
El tamaño del mercado de autenticación continua fue valorado en 2,16 mil millones de USD en 2025 y se estima que crecerá desde 2,53 mil millones de USD en 2026 hasta alcanzar 6,33 mil millones de USD en 2031, a una CAGR del 20,13% durante el período de pronóstico 2026-2031.
¿Qué está impulsando la demanda de autenticación continua?
El aumento de la actividad de apropiación de cuentas, la adopción de confianza cero, las transacciones digitales de alto riesgo y las normas de autenticación más estrictas están respaldando la demanda. Estas presiones aumentan la necesidad de validar la identidad durante una sesión activa en lugar de solo cuando un usuario inicia sesión.
¿Qué modelo de implementación lidera la adopción?
La nube lideró con el 61,74% de los ingresos en 2025 y se proyecta que se expandirá a una CAGR del 25,89% hasta 2031. Admite el procesamiento centralizado de información de sesiones y se adapta a los programas de orquestación de identidad basados en la nube. Los modelos locales e híbridos siguen siendo relevantes donde la soberanía de datos, las redes aisladas o los requisitos de latencia determinan la decisión de implementación.
¿Qué grupo de clientes se expande más rápidamente?
Se proyecta que las pymes crecerán a una CAGR del 24,82% hasta 2031 a medida que las interfaces de programación de aplicaciones con precios por consumo reducen las barreras de adopción. Los modelos preentrenados y las integraciones más ligeras pueden reducir aún más la necesidad de equipos internos especializados. La adopción aún requiere que los modelos reflejen los usuarios, las aplicaciones y los patrones de transacción de cada organización.
¿Qué vertical tiene la mayor participación?
El sector BFSI lideró con el 28,62% de los ingresos en 2025 porque las instituciones financieras requieren controles de fraude para el acceso digital y los pagos en tiempo real. Las verificaciones continuas de identidad pueden ayudar a detectar cambios de comportamiento antes de que se complete la actividad de pago. Esto es particularmente relevante donde los sistemas de pago instantáneo reducen el tiempo disponible para la investigación o la recuperación.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico se expandirá a una CAGR del 26,71% hasta 2031, respaldada por los servicios financieros digitales y los programas de identidad. El crecimiento está vinculado a los altos niveles de uso de teléfonos inteligentes y a interacciones financieras en línea más frecuentes. Los programas de identidad digital en los principales países también proporcionan una base para una entrega más amplia de servicios en línea seguros.
Última actualización de la página el:



