
Taille et part du marché de l'authentification continue
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 2.53 Milliards de dollars |
| Taille du Marché (2031) | 6.33 Milliards de dollars |
| Growth Rate (2026 - 2031) | 20.13 % |
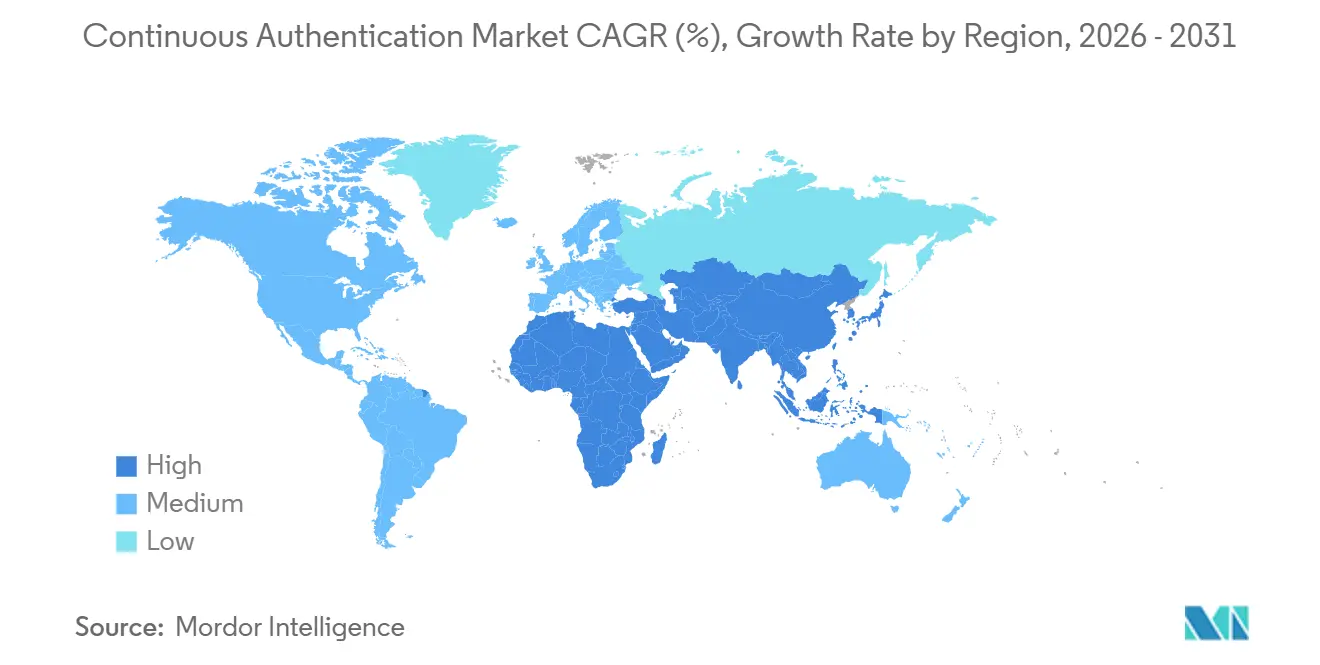
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
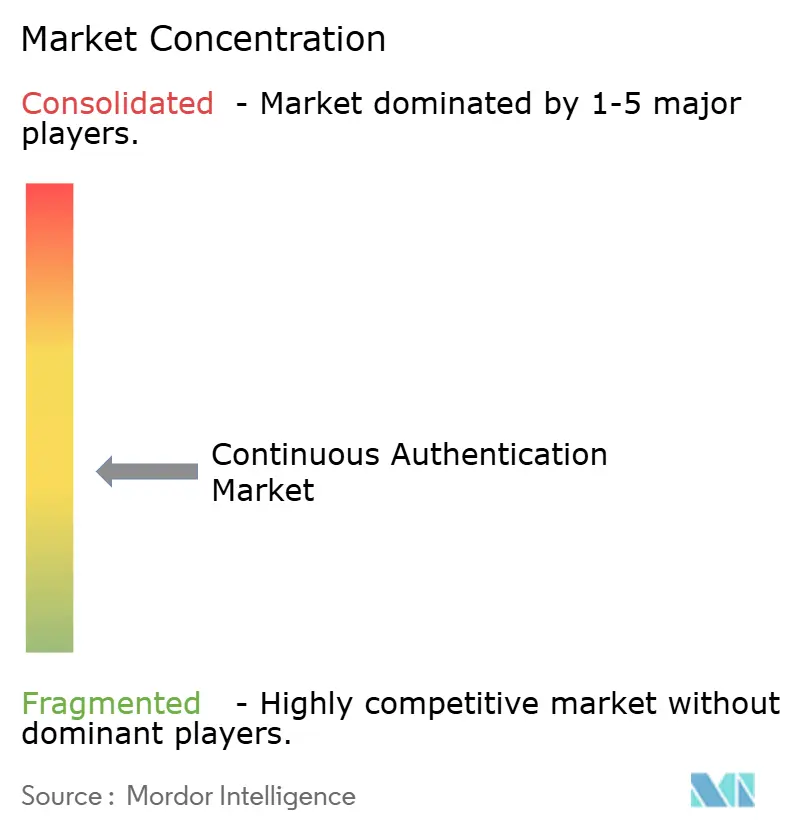
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'authentification continue par Mordor Intelligence
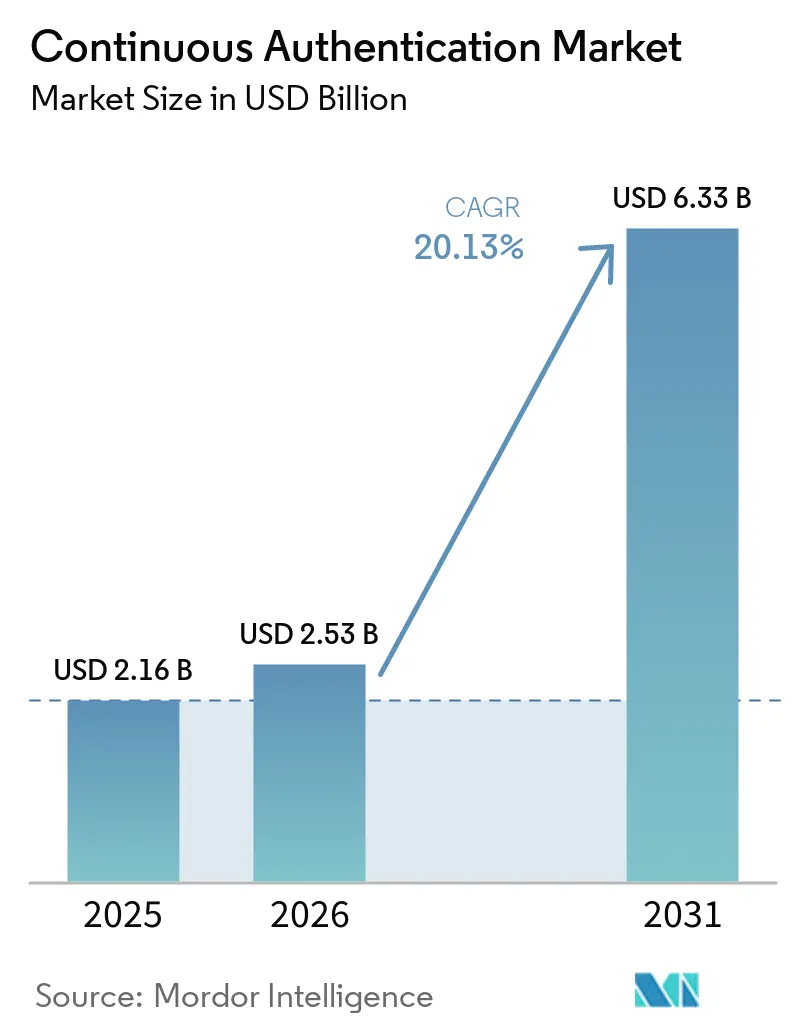
La taille du marché de l'authentification continue était évaluée à 2,16 milliards USD en 2025 et devrait croître de 2,53 milliards USD en 2026 pour atteindre 6,33 milliards USD d'ici 2031, à un CAGR de 20,13 % durant la période de prévision 2026-2031. Le marché de l'authentification continue bénéficie d'un abandon des modèles de sécurité qui reposent uniquement sur un événement de connexion. La prise de contrôle de comptes et le détournement de session ont accru la nécessité d'évaluer l'identité après l'octroi de l'accès. Les acheteurs accordent davantage d'importance aux outils qui s'alignent sur les programmes de confiance zéro, les flux de travail bancaires numériques et les exigences d'authentification basée sur les risques. Les plateformes cloud et les interfaces de programmation d'applications élargissent l'accès aux organisations qui ne peuvent pas soutenir de grandes équipes d'ingénierie des identités. Les fournisseurs répondent par l'intelligence des appareils, les signaux comportementaux, les intégrations réglementaires et les partenariats avec les plateformes de paiement et bancaires.
Points clés du rapport
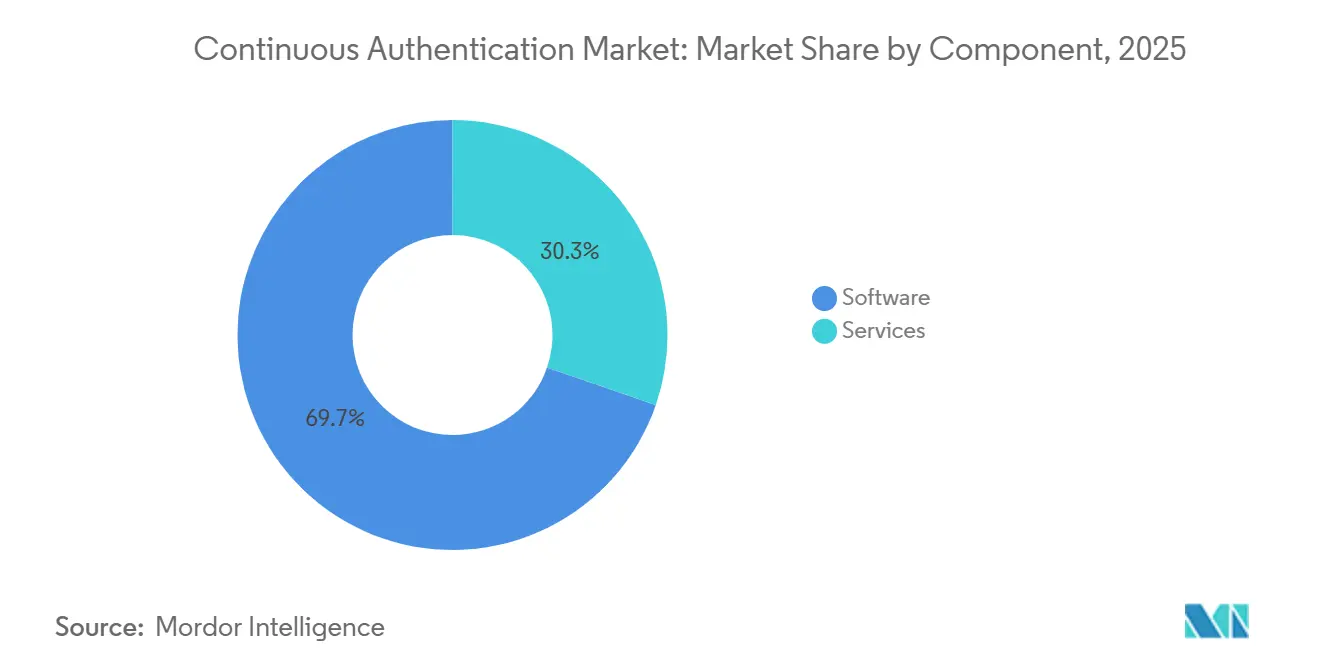
- Par composant, les logiciels détenaient 69,73 % de la part du marché de l'authentification continue en 2025, tandis que les services devraient se développer à un CAGR de 26,38 % jusqu'en 2031.
- Par mode de déploiement, le cloud détenait 61,74 % de la part du marché de l'authentification continue en 2025 et devrait se développer à un CAGR de 25,89 % jusqu'en 2031.
- Par méthode d'authentification, la biométrie comportementale détenait 58,32 % des revenus en 2025, tandis que l'authentification continue multisignal devrait se développer à un CAGR de 27,37 % jusqu'en 2031.
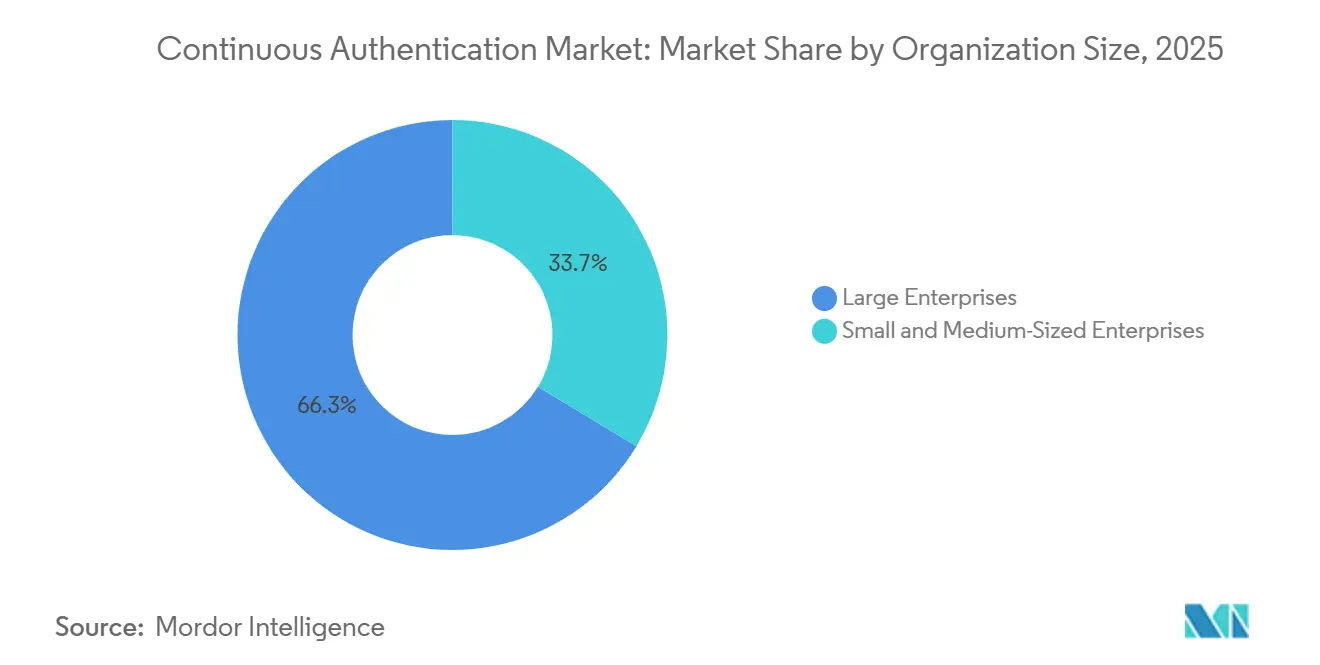
- Par taille d'organisation, les grandes entreprises détenaient 66,34 % des revenus du marché de l'authentification continue en 2025, tandis que les PME devraient se développer à un CAGR de 24,82 % jusqu'en 2031.
- Par secteur vertical, le BFSI détenait 28,62 % des revenus en 2025, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 26,91 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 36,43 % des revenus du marché de l'authentification continue en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 26,71 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de l'authentification continue
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Prise de contrôle de comptes et détournement de session | +4.8% | Mondial | Court terme (≤ 2 ans) |
| Expansion de l'architecture de sécurité à confiance zéro | +4.2% | Amérique du Nord et Europe, extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Banque numérique et transactions en ligne à haut risque | +3.5% | Asie-Pacifique, Amérique du Nord et Amérique du Sud | Moyen terme (2-4 ans) |
| Réglementation sur l'authentification basée sur les risques | +2.8% | UE et Amérique du Nord, extension vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Détection d'accès à distance et de transfert de session | +1.9% | Amérique du Nord et Europe | Court terme (≤ 2 ans) |
| Modèles comportementaux sur appareil préservant la confidentialité | +1.4% | Mondial, gains précoces dans l'UE et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade de la prise de contrôle de comptes et du détournement de session
La prise de contrôle de comptes est devenue plus facile à mettre à l'échelle grâce aux attaques automatisées par identifiants. LexisNexis Risk Solutions a enregistré un taux global d'attaques par prise de contrôle de comptes de 1,2 % en 2025, en hausse de 89 % par rapport à l'année précédente. Ses données ont également montré que les taux d'attaques lors de connexions au commerce électronique sont passés de 3,4 % à 10,8 % en 2025.[1]LexisNexis Risk Solutions, "Rapport sur la cybercriminalité 2026," LexisNexis Risk Solutions, risk.lexisnexis.com Proofpoint a constaté que 59 % des comptes affectés par une prise de contrôle réussie avaient l'authentification multifacteur activée au moment de la compromission. Cet écart oriente les dépenses de sécurité vers des contrôles qui évaluent le comportement durant une session active. Le marché de l'authentification continue joue donc un rôle clair là où un simple contrôle à la connexion ne peut pas identifier un changement de comportement de l'utilisateur. Le même problème s'applique à la relecture de jetons et aux transferts de session à distance, car la session peut sembler valide même après la compromission des identifiants. Les entreprises peuvent utiliser les déviations comportementales lors des transactions, les changements de mouvement de souris, une cadence de frappe inhabituelle ou des changements de contexte d'appareil pour déterminer si une session doit se poursuivre. Cela étend la valeur pratique d'un contrôle, de la prévention des accès non autorisés à la détection des abus après l'entrée.
Expansion des architectures de sécurité à confiance zéro
L'architecture à confiance zéro exige des organisations qu'elles vérifient les utilisateurs et les appareils tout au long de l'activité d'accès. Le NIST SP 1800-35 identifie la vérification continue de l'identité des utilisateurs comme faisant partie d'une approche de mise en œuvre de la confiance zéro.[2]Institut national des normes et de la technologie, "Mise en œuvre d'une architecture à confiance zéro," Institut national des normes et de la technologie, nvlpubs.nist.gov Cette approche fait passer l'authentification continue d'une fonctionnalité optionnelle à un composant de l'architecture d'identité. Elle fournit également aux équipes de sécurité un cadre pour relier les contrôles basés sur le comportement à la segmentation du réseau et aux politiques d'accès. Les contractants fédéraux et les opérateurs d'infrastructures critiques ont une raison supplémentaire d'aligner leurs programmes de sécurité sur les directives gouvernementales reconnues. Le marché de l'authentification continue peut en bénéficier à mesure que davantage d'organisations passent des déploiements initiaux d'authentification multifacteur vers des environnements à confiance zéro matures. Les contrôles d'identité continus peuvent être intégrés dans les demandes d'accès, les segments réseau et les décisions de politique plutôt que de fonctionner comme un processus de sécurité distinct. Cela importe aux organisations qui ont besoin de protéger des applications sensibles sans obliger chaque utilisateur à effectuer un défi perturbateur. Cela soutient également un modèle de sécurité plus cohérent pour les employés à distance, les sous-traitants et les utilisateurs tiers.
Croissance de la banque numérique et des transactions en ligne à haut risque
La banque numérique crée de fréquentes décisions d'identité lors des accès aux comptes et des activités de paiement. L'Autorité bancaire européenne a déclaré que les données comportementales peuvent satisfaire à l'élément d'inhérence de l'authentification forte du client lorsqu'elles sont mises en œuvre avec des contrôles appropriés. Cette position soutient une authentification moins perturbatrice pour les activités à faible risque tout en permettant des vérifications supplémentaires lorsque le comportement change. Les plateformes bancaires numériques relient également l'intégration, l'accès aux comptes, la vérification basée sur les risques et l'authentification renforcée dans un processus d'identité connecté. Ces exigences soutiennent la demande sur le marché de l'authentification continue car les environnements de paiement en temps réel laissent peu de temps pour l'examen manuel des fraudes. Les prestataires de paiement peuvent réserver les vérifications renforcées aux comportements qui semblent incohérents avec l'utilisateur enregistré, tandis que l'activité normale à faible risque se poursuit avec moins d'interruptions. Cela est pertinent pour la banque de détail et la banque d'entreprise, car les deux groupes de clients gèrent de plus en plus leurs comptes via des canaux numériques. Cela place également la vérification comportementale plus près des flux de travail de prévention de la fraude que les contrôles de sécurité de connexion conventionnels.
Demande réglementaire d'authentification basée sur les risques
La réglementation fait de l'authentification forte une exigence de contrôle formelle pour les entités financières. Le règlement sur la résilience opérationnelle numérique est devenu applicable le 17 janvier 2025, et l'article 9 exige des entités financières qu'elles utilisent des mécanismes d'authentification forte basés sur des normes pertinentes. Cela souligne l'importance des outils de sécurité capables de soutenir la collecte de preuves, les pistes d'audit et l'évaluation continue des risques. ThreatMark a rejoint le programme de fournisseurs de solutions de détection des schémas de fraude et des anomalies d'EBA CLEARING en mars 2026. Le programme a connecté ses capacités d'intelligence comportementale à l'infrastructure de paiement SEPA. Le marché de l'authentification continue est soutenu lorsque la participation réglementaire devient à la fois une exigence de conformité et une voie d'accès aux clients bancaires. Des obligations qui se chevauchent peuvent rendre un seul déploiement d'intelligence comportementale pertinent pour l'authentification forte du client, la résilience opérationnelle et les activités de surveillance des transactions. Les équipes d'approvisionnement peuvent donc évaluer les intégrations réglementaires parallèlement aux performances de détection et à la facilité de déploiement. De telles exigences augmentent également la valeur des contrôles documentés pouvant être examinés par les équipes de conformité, de risque et de sécurité.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Confidentialité, consentement et gouvernance des données biométriques | -2.8% | UE, Californie, extension mondiale | Court terme (≤ 2 ans) |
| Complexité d'intégration des infrastructures d'authentification héritées | -2.1% | Mondial, plus aigu dans le BFSI et le gouvernement | Moyen terme (2-4 ans) |
| Dérive comportementale et exposition aux faux positifs | -1.5% | Mondial | Moyen terme (2-4 ans) |
| Limites de détection de l'usurpation comportementale par l'IA générative et les hypertrucages | -1.2% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Confidentialité, consentement et gouvernance des données biométriques
Les déploiements de biométrie comportementale doivent tenir compte des obligations de confidentialité et de consentement dans les différentes juridictions. La Commission européenne décrit les données biométriques traitées pour identifier une personne de manière unique comme une catégorie particulière de données à caractère personnel au titre de l'article 9 du règlement général sur la protection des données.[3]Commission européenne, "La protection des données dans l'UE," Commission européenne, commission.europa.eu La minimisation des données et la limitation des finalités peuvent affecter les signaux qu'une plateforme collecte et l'endroit où elle les traite. Des règles différentes en Europe et aux États-Unis rendent difficile un processus de consentement unique pour les déploiements multinationaux. Un article de 2025 dans Scientific Reports a décrit une approche d'authentification biométrique fédérée utilisant la confidentialité différentielle et le chiffrement homomorphe. Le marché de l'authentification continue doit équilibrer des modèles de détection plus robustes avec des conceptions qui réduisent l'exposition des informations comportementales sensibles. Les services basés sur le cloud peuvent faire l'objet d'un examen accru lorsque des informations comportementales sont traitées au-delà des frontières ou combinées entre institutions. Les approches sur appareil et fédérées peuvent limiter le mouvement des données brutes, bien qu'elles puissent réduire l'accès aux larges pools de signaux qui soutiennent les performances des modèles. Les fournisseurs doivent également expliquer comment le consentement est obtenu, combien de temps les informations sont conservées et comment un utilisateur peut exercer les droits à la vie privée applicables.
Complexité d'intégration des infrastructures d'authentification héritées
De nombreuses organisations utilisent des systèmes d'identité qui n'ont pas été conçus pour produire des signaux comportementaux continus. Les anciens systèmes de réseau privé virtuel, d'annuaire, de fédération et de banque centrale nécessitent souvent des connecteurs, des interfaces de programmation d'applications et des agents de télémétrie pour prendre en charge ces outils. Chaque canal client peut également nécessiter un étalonnage de modèle distinct, car les schémas d'interaction diffèrent selon les applications mobiles, les sites web et les centres d'appels. Cela allonge les calendriers de déploiement et peut augmenter les besoins en services. ThreatMark a lancé ScamFlag en mai 2025 via un kit de développement logiciel pour l'intégration dans les applications bancaires numériques. Les options d'intégration à faible empreinte peuvent réduire les obstacles pour les institutions plus petites, mais la complexité des systèmes hérités reste une contrainte à l'adoption. Les institutions financières peuvent exploiter des interfaces distinctes pour la banque centrale, la banque mobile, les sites web, les centres de contact et les applications de paiement. Chaque interface peut produire des schémas d'interaction distincts, rendant plus difficile l'établissement d'un score de risque commun. La charge peut être particulièrement élevée dans les secteurs gouvernemental, de la santé et des grandes banques, où l'approvisionnement, la gouvernance des données et la propriété des applications sont répartis entre plusieurs équipes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels occupent la position de revenus la plus importante
Les logiciels détenaient 69,73 % des revenus en 2025, ce qui en fait le composant le plus important du marché de l'authentification continue. Les plateformes logicielles peuvent être fournies via des services cloud sans installation matérielle dédiée. Les institutions financières utilisent ces outils pour évaluer les signaux comportementaux sur un nombre croissant de sessions clients. Un enrôlement plus large peut améliorer la valeur des schémas de comportement historiques d'une plateforme. Cela crée des coûts de changement lorsque les modèles sont connectés à plusieurs applications et flux de travail opérationnels. Le segment prend également en charge des mises à jour fréquentes des modèles à mesure que les tactiques de fraude et les canaux numériques évoluent, tandis que les données d'exploitation partagées peuvent aider les fournisseurs à affiner les méthodes de détection dans différents environnements bancaires et commerciaux. Les acheteurs apprécient également l'administration centralisée car les politiques, les règles de reporting et les seuils de risque peuvent être modifiés sans remplacer un système d'authentification physique.
Les services devraient croître à un CAGR de 26,38 % jusqu'en 2031. Les travaux de service comprennent l'intégration, l'étalonnage des modèles, les opérations gérées et le soutien à la documentation de sécurité. Les déploiements plus importants nécessitent souvent des tests sur les applications spécifiques du client avant la signature d'un accord logiciel pluriannuel. BioCatch a introduit Connect 2.0 en 2025 avec le SDK Align et l'outil d'intégration BioCatch Link. La société a signalé une croissance de 60 % des revenus récurrents annuels dans son canal partenaire du marché intermédiaire en 2025 et a ajouté plus de 70 banques communautaires et coopératives de crédit via une seule plateforme.[4]BioCatch, "BioCatch dévoile DeviceIQ," BioCatch, biocatch.com La différence entre le travail d'entreprise sur mesure et l'intégration automatisée déterminera la manière dont les fournisseurs de composants servent les acheteurs plus petits.


Par mode de déploiement : le cloud mène l'adoption et la croissance
Le cloud détenait 61,74 % de la part du marché de l'authentification continue en 2025. Il offre la capacité de traiter de grands volumes de télémétrie de session sur plusieurs canaux clients. Le déploiement cloud s'adapte également aux modèles d'orchestration des identités utilisés dans les programmes à confiance zéro. La taille du marché de l'authentification continue pour les déploiements cloud devrait croître à un CAGR de 25,89 % jusqu'en 2031. Cette combinaison de la plus grande part et de la croissance la plus rapide reflète une adoption continue au sein d'une base d'entreprises non encore déployées. Les systèmes cloud peuvent également simplifier l'accès aux mises à jour centralisées et au renseignement sur les menaces.
Les installations sur site restent pertinentes dans les environnements gouvernementaux et d'infrastructures critiques. Les exigences de souveraineté des données et les réseaux isolés peuvent limiter l'utilisation du traitement comportemental hébergé en externe. Le NIST SP 1800-35 inclut des architectures qui accueillent l'analytique sur site dans des environnements d'identité hybrides. Les déploiements hybrides peuvent permettre aux banques de traiter localement les signaux sensibles à la latence et d'utiliser des systèmes cloud pour une analyse plus large de la fraude. Une étude de 2025 publiée dans Sensors a démontré l'authentification continue sur des appareils à ressources limitées grâce à la fusion de signaux biométriques et environnementaux. Ces approches montrent pourquoi les choix de déploiement resteront liés aux exigences de confidentialité, de connectivité et opérationnelles. Le traitement en périphérie et sur appareil peut être utile lorsqu'un client a besoin de décisions rapides ou ne peut pas envoyer de données sensibles vers un environnement central. Ils peuvent également ajouter des travaux de gouvernance car les équipes de sécurité doivent gérer les politiques sur un ensemble plus large de points de terminaison.
Par méthode d'authentification : la biométrie comportementale mène tandis que le multisignal progresse
La biométrie comportementale représentait 58,32 % des revenus par méthode d'authentification en 2025. Elle peut observer la cadence de frappe, l'activité de la souris, la pression tactile et d'autres schémas d'interaction sans nécessiter d'action de la part de l'utilisateur. Cela donne aux organisations un moyen de surveiller les sessions après une connexion initiale. La biométrie physiologique est utilisée dans des contextes à haute assurance où des vérifications faciales ou vocales peuvent compléter l'observation passive. L'intelligence des appareils, des sessions et de l'environnement ajoute du contexte à partir des appareils, des réseaux et des capteurs. Ensemble, ces options permettent aux organisations d'appliquer des contrôles là où l'interaction comportementale directe est limitée.
L'authentification continue multisignal devrait croître à un CAGR de 27,37 % jusqu'en 2031. Elle combine des informations comportementales, physiologiques, d'appareils et environnementales en un seul score de risque. Cette approche réduit la dépendance à l'égard d'un signal unique qui pourrait être manipulé ou indisponible. Les conclusions de Proofpoint en 2025 sur les comptes compromis avec authentification multifacteur montrent pourquoi les équipes de sécurité recherchent des contrôles en couches.[5]Proofpoint, "Rapport 2025 sur l'état du phishing," Proofpoint, proofpoint.com BioCatch a lancé DeviceIQ en mars 2026 pour ajouter l'intelligence des appareils à l'analyse comportementale pour les institutions financières. La société a déclaré que, lors d'un déploiement initial, les appareils classés comme mauvais étaient près de 13 fois plus susceptibles d'avoir contourné les contrôles antérieurs axés sur les appareils. Les outils multisignaux nécessitent également une gouvernance rigoureuse car les équipes de risque doivent comprendre comment les signaux sont pondérés et quand une décision doit déclencher un défi pour le client. La valeur de la méthode dépend d'une vue fiable de l'activité normale sur chaque canal.
Par taille d'organisation : les grandes entreprises mènent tandis que les PME se développent
Les grandes entreprises représentaient 66,34 % des revenus en 2025. Elles sont fortement exposées aux attaques par identifiants et disposent souvent d'équipes d'identité internes capables de gérer des intégrations complexes. Les organisations des services financiers, du gouvernement et de la technologie exploitent également des environnements où les alertes peuvent être examinées par des équipes dédiées aux opérations de sécurité. Leurs programmes de sécurité sont façonnés par des plans à confiance zéro, des obligations de divulgation et des règles de résilience opérationnelle. Les périodes d'enrôlement peuvent durer 90 à 120 jours lorsque les modèles doivent apprendre les schémas d'utilisation établis des utilisateurs sur plusieurs systèmes. Ces facteurs contribuent à expliquer la position dominante des grandes organisations sur le marché de l'authentification continue.
Les PME devraient croître à un CAGR de 24,82 % jusqu'en 2031. Les interfaces de programmation d'applications à tarification à la consommation réduisent le coût initial qui a limité les déploiements plus petits. LexisNexis Risk Solutions a signalé une forte croissance des attaques de connexion au commerce électronique en 2025, ce qui accroît la pertinence de ces contrôles pour les petites entreprises en ligne. Les modèles pré-entraînés et les intégrations légères peuvent aider les organisations plus petites à démarrer avec moins de capacité d'ingénierie interne. Leur adoption dépend encore de la capacité des fournisseurs à adapter les modèles comportementaux aux schémas de transaction de chaque entreprise. Les petites entreprises ont souvent besoin de modèles préconfigurés car elles ne peuvent pas attendre des périodes d'enrôlement prolongées ni dédier du personnel à l'analytique des identités. Les fournisseurs qui combinent un soutien à l'intégration avec une tarification à la consommation peuvent répondre à cette limite pratique sans nécessiter un programme d'entreprise complet.
Par secteur vertical : le BFSI détient la part tandis que la santé se développe
Le BFSI détenait 28,62 % des revenus en 2025 et menait la répartition sectorielle. Les banques et les assureurs sont exposés à la prise de contrôle de comptes, à la fraude par virement autorisé et aux transactions numériques à haute valeur. Les systèmes de paiement instantané réduisent le temps disponible pour enquêter sur les activités suspectes avant que les fonds ne soient compensés. Cela rend l'évaluation continue de l'identité utile avant qu'un paiement ne soit finalisé. Nasdaq Verafin et BioCatch ont formé un partenariat en septembre 2025 pour combiner la détection des fraudes et les données de consortium avec l'intelligence comportementale et des appareils. Le partenariat desservait un réseau de 2 600 institutions financières, soutenant les vérifications comportementales avant transaction à plus grande échelle.
Le secteur de la santé et des sciences de la vie devrait croître à un CAGR de 26,91 % jusqu'en 2031. L'accès à la télésanté et les flux de travail cliniques créent un besoin de confirmer les identités sans ajouter de friction inutile. Les rançongiciels et l'utilisation abusive des identifiants peuvent également affecter les soins aux patients et les opérations hospitalières. Les directives gouvernementales sur l'architecture à confiance zéro soutiennent la vérification continue au-delà de l'événement d'authentification initial. Ping Identity et OLOID se sont associés en mai 2026 pour fournir une authentification sans mot de passe à confiance vérifiée pour le personnel clinique des États-Unis. Le déploiement a lié les identifiants mobiles et par badge à la procédure de gestion des accès cliniques. Il a utilisé la présentation des identifiants Apple Wallet et Google Wallet pour l'accès par appui et connexion, étendant la vérification continue basée sur la biométrie à un environnement de personnel clinique. D'autres secteurs verticaux, notamment le commerce de détail, le transport, les télécommunications, la fabrication industrielle, l'énergie, les services publics et le pétrole et gaz, font face à des risques d'identité distincts concernant l'accès aux clients, à la main-d'œuvre et aux technologies opérationnelles. Leurs cas d'utilisation étendent la demande adressable au-delà des services financiers destinés aux consommateurs.
Analyse géographique
L'Amérique du Nord détenait 36,43 % de la part du marché de l'authentification continue en 2025. La région compte des institutions financières pionnières, une large base de banque numérique et une forte demande en cybersécurité d'entreprise. Les directives du Conseil fédéral d'examen des institutions financières ont soutenu des approches en couches de l'authentification dans la banque en ligne. Les États-Unis représentent une grande partie de la demande régionale car leurs organisations traitent de grands volumes de transactions numériques. Un déploiement pluriannuel d'intelligence des appareils et de notation des risques en temps réel dans les opérations de banque de détail, commerciale et de gestion de patrimoine a également reflété l'intérêt croissant des banques canadiennes pour ces capacités. Le Mexique offre une opportunité en développement à mesure que la banque mobile et les services fintech se développent.
L'Europe est restée le deuxième marché régional. Ses institutions financières opèrent dans un cadre détaillé pour l'authentification forte du client et la résilience opérationnelle. La position de l'Autorité bancaire européenne sur les données comportementales pour l'authentification forte du client fournit une base réglementaire pour ces mises en œuvre. Le règlement sur la résilience opérationnelle numérique est appliqué depuis janvier 2025 et exige des mécanismes d'authentification forte dans le cadre de la gestion des risques liés aux technologies de l'information et de la communication. Le Royaume-Uni, l'Allemagne, la France et les Pays-Bas accueillent de nombreux déploiements d'entreprise européens. Les approches de protection de la vie privée dès la conception sont également importantes dans la région car la minimisation des données façonne les architectures de données comportementales.
L'Asie-Pacifique devrait croître à un CAGR de 26,71 % sur le marché de l'authentification continue jusqu'en 2031. L'expansion des services financiers numériques et l'utilisation des smartphones augmentent le nombre d'interactions d'identité à haute fréquence. Les programmes d'identité numérique gouvernementaux en Inde, en Corée du Sud et à Singapour fournissent une base plus large pour des services en ligne sécurisés. NEC a développé une technologie de signature numérique biométrique en février 2025 qui permettait l'authentification faciale sans stocker ni transmettre d'informations faciales.[6]NEC Corporation, "NEC développe une technologie de signature numérique biométrique," NEC Corporation, jpn.nec.com L'Amérique du Sud est menée par le Brésil, où l'activité de paiement instantané a accru le besoin de contrôles de fraude en temps réel. BioCatch a lancé BioCatch Trust Argentina en 2025 en tant que réseau interbancaire de partage d'intelligence sur la fraude basé sur le comportement et les appareils. Le Moyen-Orient et l'Afrique ont une demande précoce aux Émirats arabes unis et en Arabie saoudite, tandis que la distribution par télécommunication offre une voie d'entrée dans les pays du Conseil de coopération du Golfe.

Paysage concurrentiel
Le marché de l'authentification continue est modérément fragmenté. Des fournisseurs d'intelligence comportementale dédiés opèrent aux côtés de fournisseurs de plateformes d'identité et de nouveaux spécialistes. BioCatch, ThreatMark et Callsign ont historiquement figuré parmi les fournisseurs dédiés. Visa a acquis Featurespace en 2024 et a annoncé son acquisition prévue de BioCatch pour 2,4 milliards USD en août 2026. La transaction prévue devait être finalisée au deuxième trimestre 2027, sous réserve de l'approbation réglementaire. BioCatch a déclaré qu'elle analyse plus de 17 milliards de sessions utilisateurs chaque mois dans plus de 340 institutions financières.
Un groupe de fournisseurs intègre l'intelligence comportementale dans les systèmes existants de gestion des identités et des fraudes. Un autre groupe fournit une pile intégrée allant de la collecte de signaux aux décisions de risque. Les approches de plateforme peuvent convenir aux utilisateurs PME et du marché intermédiaire qui préfèrent les interfaces de programmation d'applications aux agents logiciels propriétaires. Les fournisseurs de pile complète peuvent conserver un avantage auprès des banques de premier rang qui nécessitent des modèles personnalisés et des arrangements opérationnels pluriannuels. La participation de ThreatMark au programme d'EBA CLEARING illustre une stratégie axée sur l'intégration des infrastructures bancaires. Sardine a reçu la certification EMVCo 3DS 2.x en juin 2026 pour les flux d'authentification sans friction, avec défi et découplés.
Le traitement préservant la confidentialité et sur appareil devient un autre point de concurrence. Ces conceptions peuvent être pertinentes là où les organisations cherchent à réduire la collecte centrale de données biométriques. La technologie de signature numérique biométrique de NEC de février 2025 utilisait l'authentification faciale sans stocker ni transmettre d'informations faciales. Le lancement de DeviceIQ par BioCatch en mars 2026 montre un intérêt distinct pour la combinaison des signaux d'appareils avec l'intelligence comportementale. La concurrence est donc façonnée par la profondeur de l'intégration, la préparation réglementaire, la conception de la confidentialité et la capacité à détecter les sessions synthétiques ou compromises. Aucune part de marché combinée pour les principaux fournisseurs n'a été incluse, de sorte que les données ne permettent pas de calculer un score numérique de concentration du marché.
Leaders du secteur de l'authentification continue
BioCatch Ltd.
ThreatMark s.r.o.
Callsign Inc.
TypingDNA Inc.
Zighra Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Septembre 2026 : NEC, SB Payment Service et SB C&S ont lancé l'intégration du paiement par reconnaissance faciale sur la plateforme de paiement multiple PayCAS, permettant aux clients d'effectuer des achats sans contact grâce à la technologie de reconnaissance faciale Bio-IDiom de NEC, le dernier déploiement de l'infrastructure de vérification biométrique continue de NEC dans les canaux de commerce de détail et de services financiers au Japon.
- Août 2026 : Visa a annoncé l'acquisition de BioCatch pour 2,4 milliards USD en numéraire, sous réserve de l'approbation réglementaire avec une clôture prévue au deuxième trimestre 2027. BioCatch analyse plus de 17 milliards de sessions utilisateurs mensuellement dans plus de 340 institutions financières, protégeant plus de 660 millions de personnes dans le monde. La transaction représentait la plus grande acquisition de l'histoire du secteur de la biométrie comportementale et signalait la conviction au niveau des réseaux de paiement dans l'intelligence comportementale continue en tant qu'infrastructure de prévention de la fraude. L'acquisition proposée faisait suite à l'acquisition de Featurespace par Visa en 2024 et réunirait deux entreprises d'analytique comportementale établies sous un même réseau de paiement, sous réserve de la clôture prévue.
- Juin 2026 : ebankIT a intégré l'infrastructure Identity Continuity de Daon dans sa plateforme bancaire numérique, reliant l'intégration, l'accès aux comptes, la re-vérification basée sur les risques et l'authentification renforcée dans une chaîne persistante d'assurance d'identité à chaque interaction client.
- Mai 2026 : Sardine a levé 25 millions USD lors d'une extension de série C menée par la Banque Nationale du Canada, portant le financement total à 170 millions USD. La banque a signé un partenariat pluriannuel pour déployer l'intelligence des appareils de Sardine et la notation des risques en temps réel dans ses opérations de banque de détail, commerciale et de gestion de patrimoine. Le déploiement a fait suite à une évaluation de la plateforme en conditions réelles qui a cité une amélioration de la détection des fraudes et une réduction des faux positifs, liant l'événement de financement à l'utilisation de la technologie dans plusieurs lignes bancaires.


Périmètre du rapport mondial sur le marché de l'authentification continue
Le marché de l'authentification continue comprend des solutions de sécurité qui vérifient en continu l'identité des utilisateurs tout au long d'une session ou d'une interaction complète, plutôt que de s'appuyer uniquement sur une authentification ponctuelle lors de la connexion initiale, en utilisant la biométrie comportementale (schémas de frappe, mouvements de souris, gestes sur écran tactile, analyse de la démarche), les signaux contextuels (localisation, empreinte d'appareil, caractéristiques du réseau) et la surveillance biométrique passive (reconnaissance faciale, schémas vocaux) pour détecter en temps réel la prise de contrôle de comptes, le détournement de session et les menaces internes. Ces plateformes fournissent une authentification adaptative basée sur les risques qui ajuste dynamiquement les privilèges d'accès ou déclenche une ré-authentification lorsqu'un comportement anormal est détecté, permettant aux organisations de maintenir des postures de sécurité à confiance zéro, de réduire les frictions pour les utilisateurs légitimes et de protéger les applications et données sensibles contre les accès non autorisés tout au long de la session utilisateur complète dans les déploiements d'entreprise, de services financiers, de santé et gouvernementaux.
Le rapport sur le marché de l'authentification continue est segmenté par composant (logiciels et services), mode de déploiement (cloud, sur site et hybride), méthode d'authentification (biométrie comportementale, biométrie physiologique, intelligence des appareils, des sessions et de l'environnement, et authentification continue multisignal), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur vertical (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, services bancaires, financiers et d'assurance (BFSI), et autres secteurs verticaux) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Biométrie comportementale |
| Biométrie physiologique |
| Intelligence des appareils, des sessions et de l'environnement |
| Authentification continue multisignal |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Services bancaires, financiers et d'assurance (BFSI) |
| Santé et sciences de la vie |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par composant | Logiciels | ||
| Services | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par méthode d'authentification | Biométrie comportementale | ||
| Biométrie physiologique | |||
| Intelligence des appareils, des sessions et de l'environnement | |||
| Authentification continue multisignal | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par secteur vertical | Gouvernement et administration publique | ||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Technologies de l'information et télécommunications | |||
| Médias et divertissement | |||
| Services bancaires, financiers et d'assurance (BFSI) | |||
| Santé et sciences de la vie | |||
| Autres secteurs verticaux | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'authentification continue ?
La taille du marché de l'authentification continue était évaluée à 2,16 milliards USD en 2025 et devrait croître de 2,53 milliards USD en 2026 pour atteindre 6,33 milliards USD d'ici 2031, à un CAGR de 20,13 % durant la période de prévision 2026-2031.
Qu'est-ce qui stimule la demande d'authentification continue ?
La hausse de l'activité de prise de contrôle de comptes, l'adoption de la confiance zéro, les transactions numériques à haut risque et des règles d'authentification plus strictes soutiennent la demande. Ces pressions accroissent la nécessité de valider l'identité durant une session active plutôt que seulement lors de la connexion d'un utilisateur.
Quel modèle de déploiement mène l'adoption ?
Le cloud a mené avec 61,74 % des revenus en 2025 et devrait se développer à un CAGR de 25,89 % jusqu'en 2031. Il prend en charge le traitement centralisé des informations de session et s'adapte aux programmes d'orchestration des identités basés sur le cloud. Les modèles sur site et hybrides restent pertinents là où la souveraineté des données, les réseaux isolés ou les exigences de latence façonnent la décision de déploiement.
Quel groupe de clients se développe le plus rapidement ?
Les PME devraient croître à un CAGR de 24,82 % jusqu'en 2031, les interfaces de programmation d'applications à tarification à la consommation réduisant les obstacles à l'adoption. Les modèles pré-entraînés et les intégrations plus légères peuvent réduire davantage le besoin d'équipes internes spécialisées. L'adoption nécessite encore que les modèles reflètent les utilisateurs, les applications et les schémas de transaction de chaque organisation.
Quel secteur vertical détient la plus grande part ?
Le BFSI a mené avec 28,62 % des revenus en 2025 car les institutions financières nécessitent des contrôles de fraude pour l'accès numérique et les paiements en temps réel. Les contrôles d'identité continus peuvent aider à signaler les changements comportementaux avant que l'activité de paiement ne soit finalisée. Cela est particulièrement pertinent là où les systèmes de paiement instantané réduisent le temps disponible pour l'enquête ou la récupération.
Quelle région devrait croître le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 26,71 % jusqu'en 2031, soutenue par les services financiers numériques et les programmes d'identité. La croissance est liée à des niveaux élevés d'utilisation des smartphones et à des interactions financières en ligne plus fréquentes. Les programmes d'identité numérique dans les principaux pays fournissent également une base pour une prestation plus large de services en ligne sécurisés.
Dernière mise à jour de la page le:



