
Tamanho e Participação do Mercado de Orquestração de Testes de Segurança de Aplicações
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 1.05 Bilhões de dólares |
| Tamanho do Mercado (2031) | 2.97 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 23.12 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Orquestração de Testes de Segurança de Aplicações pela Mordor Intelligence
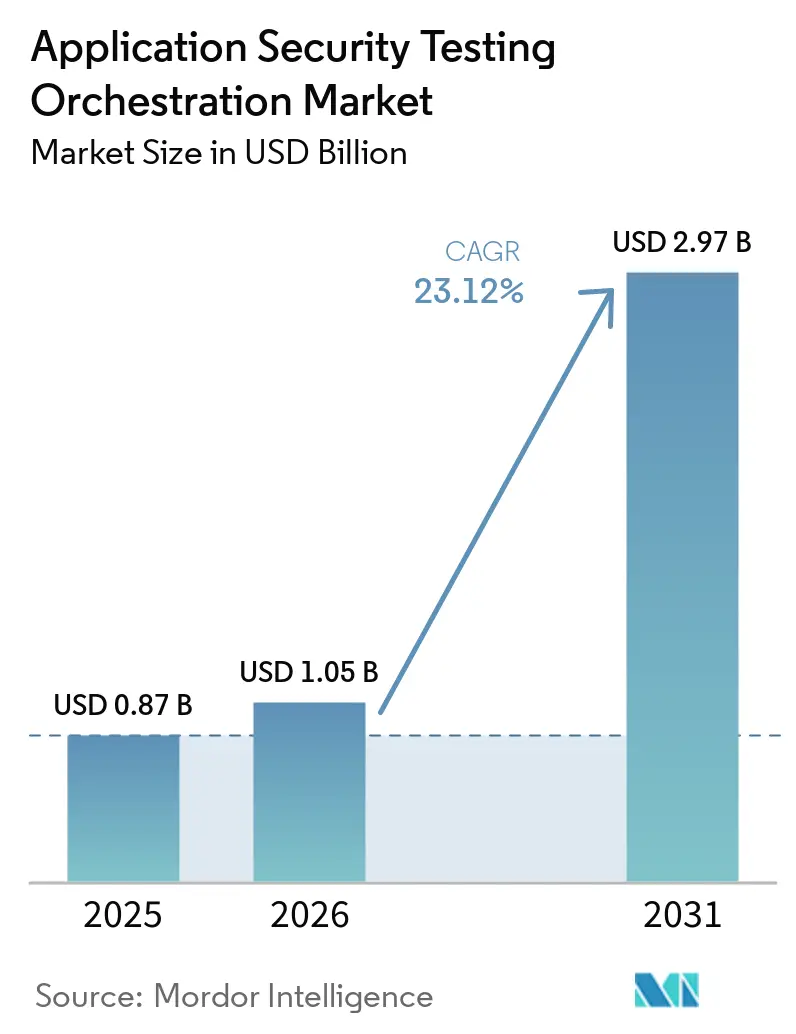
O tamanho do mercado de orquestração de testes de segurança de aplicações foi avaliado em 0,87 bilhões de USD em 2025 e estima-se que cresça de 1,05 bilhões de USD em 2026 para atingir 2,97 bilhões de USD até 2031, a um CAGR de 23,12% durante o período de previsão (2026-2031). O crescimento reflete maior atividade de ataques contra aplicações web e APIs, uso mais amplo de DevSecOps e lançamentos de software mais rápidos apoiados por ferramentas de IA generativa. As organizações precisam cada vez mais de um fluxo de trabalho único para coordenar resultados de testes, remover duplicatas e direcionar problemas urgentes para as equipes certas. Essa necessidade está mudando a concorrência entre fornecedores, pois a qualidade da integração e o suporte à remediação agora importam tanto quanto a abrangência dos mecanismos de teste. O mercado de orquestração de testes de segurança de aplicações também tem espaço para expandir onde os compradores precisam de implantação gerenciada e relatórios de conformidade, em vez de mais um scanner independente. A demanda dependerá de os fornecedores conseguirem reduzir o ruído de alertas e tornar as verificações de segurança viáveis dentro das práticas comuns de desenvolvimento.
Principais Conclusões do Relatório
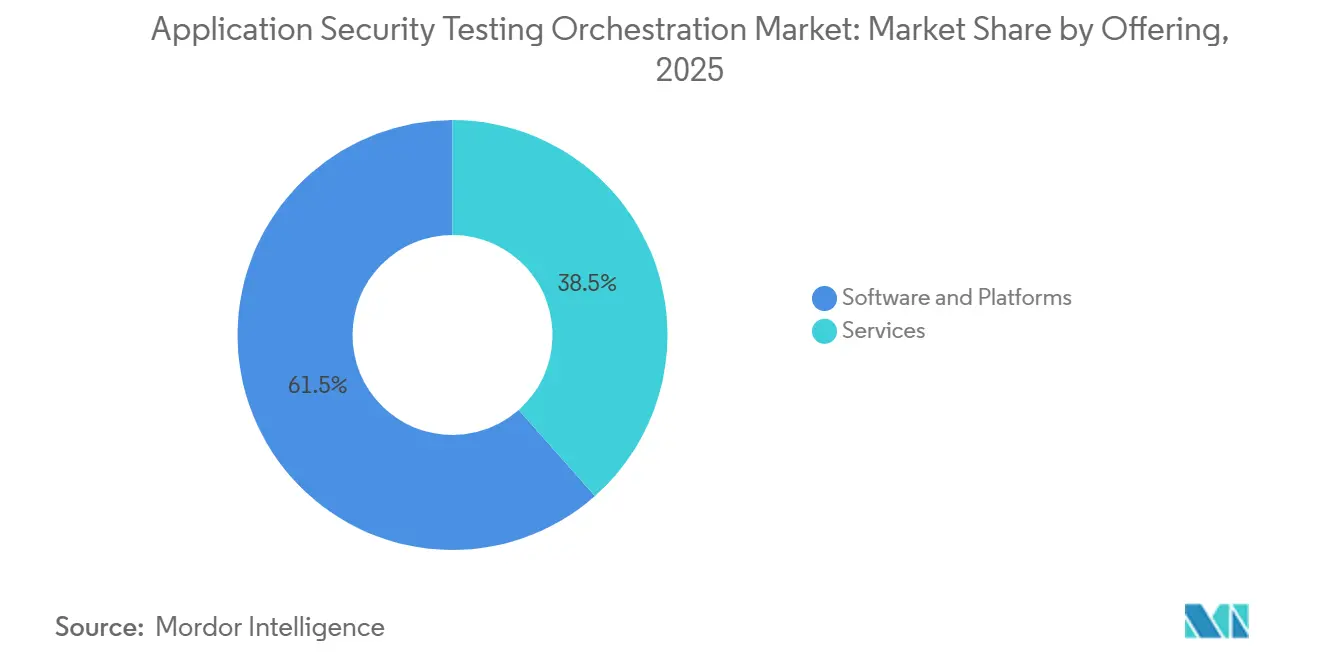
- Por oferta, software e plataformas detinham 61,53% da receita no mercado de orquestração de testes de segurança de aplicações em 2025, enquanto os serviços devem expandir a um CAGR de 26,43% até 2031.
- Por capacidade de orquestração, a integração de ferramentas e o gerenciamento de pipeline de testes foi o maior subsegmento de receita em 2025, enquanto a priorização de testes baseada em risco deve expandir a um CAGR de 27,21% até 2031.
- Por modo de implantação, a nuvem detinha 64,78% da receita no mercado de orquestração de testes de segurança de aplicações em 2025 e deve expandir a um CAGR de 26,29% até 2031.
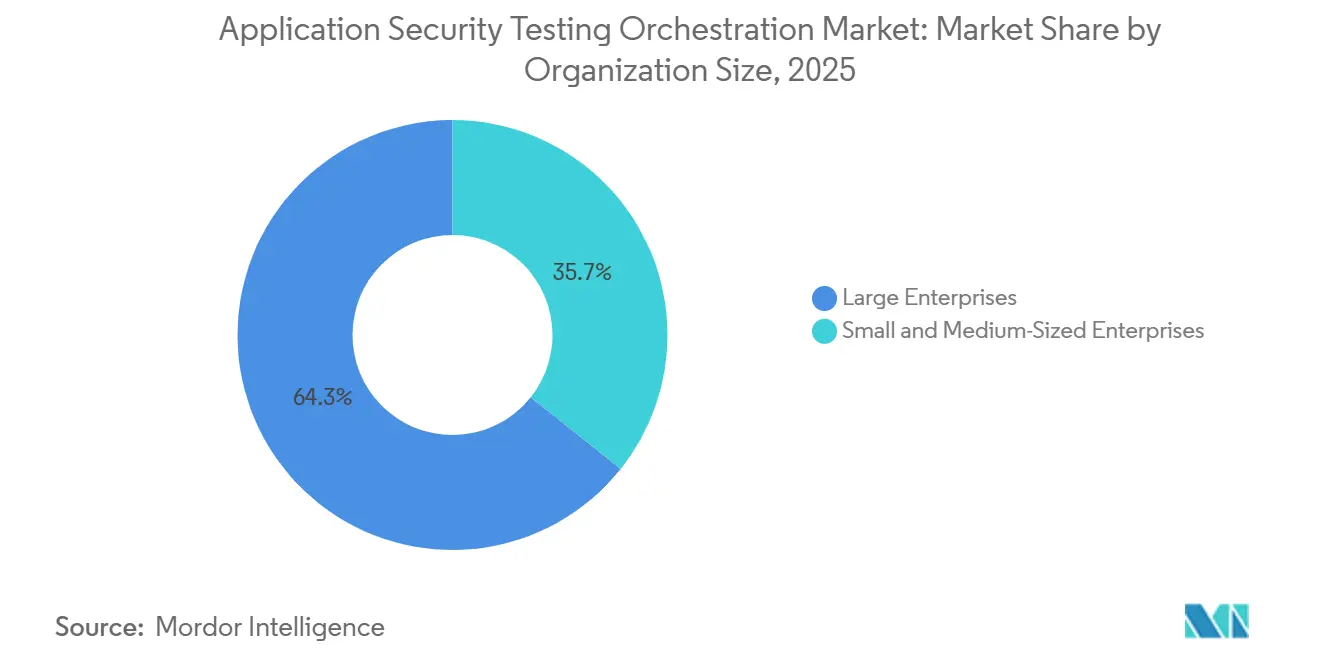
- Por tamanho de organização, as grandes empresas detinham 64,29% da receita em 2025, enquanto as PMEs devem expandir a um CAGR de 27,11% até 2031.
- Por vertical da indústria, o setor de Serviços Bancários, Financeiros e de Seguros (BFSI) detinha 26,41% da receita no mercado de orquestração de testes de segurança de aplicações em 2025, enquanto saúde e ciências da vida devem expandir a um CAGR de 26,23% até 2031.
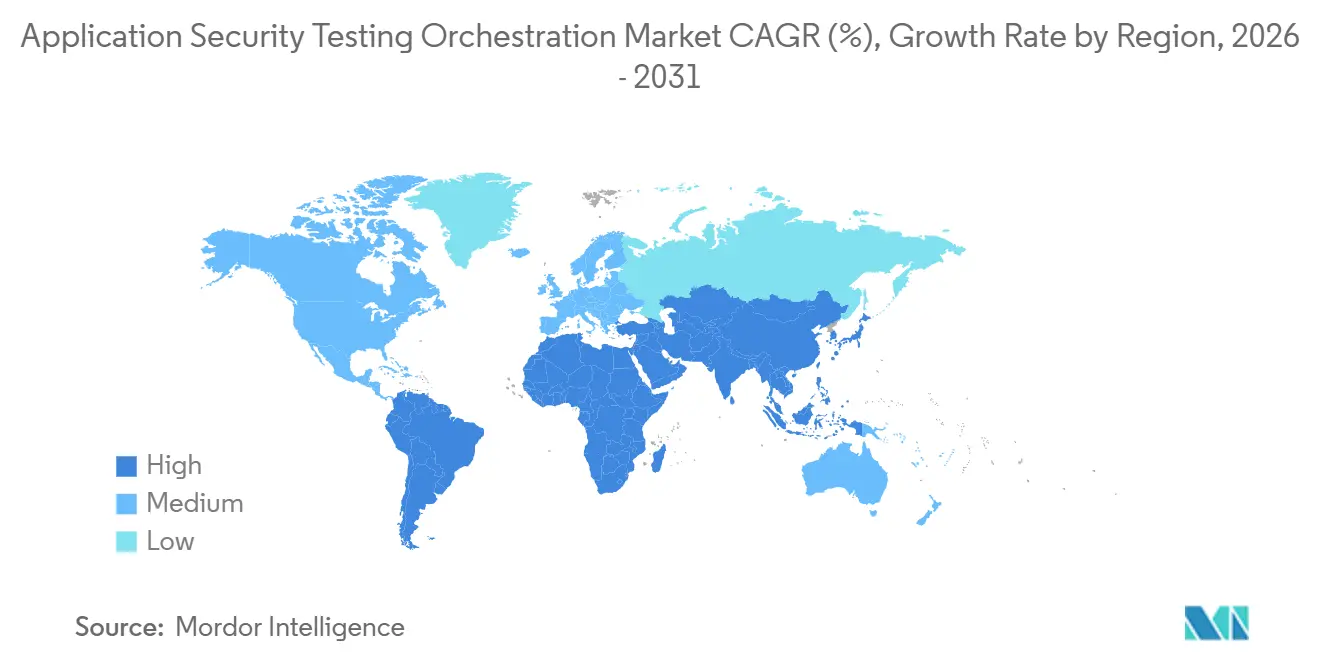
- Por geografia, a América do Norte detinha 41,29% da receita global em 2025, enquanto a Ásia-Pacífico deve expandir a um CAGR de 24,79% até 2031 no mercado de orquestração de testes de segurança de aplicações.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Orquestração de Testes de Segurança de Aplicações
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Aumento do Volume de Ataques na Camada de Aplicação | +5.5% | Global, a América do Norte respondeu por 80% das transações web e de API bloqueadas no primeiro trimestre de 2026 | Curto prazo (≤ 2 anos) |
| Adoção de DevSecOps e Deslocamento para a Esquerda | +4.8% | Global, com América do Norte e Europa liderando a maturidade | Médio prazo (2-4 anos) |
| Crescimento de Aplicações API-First e Nativas em Nuvem | +4.2% | Global, com a Ásia-Pacífico como centro e expansão para o Oriente Médio e África | Médio prazo (2-4 anos) |
| Requisitos Regulatórios e de Segurança por Design | +3.5% | América do Norte e Europa, com efeitos de conformidade se estendendo à Ásia-Pacífico e ao Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Requisitos de Segurança para Código Gerado por IA | +3.0% | Global, com adoção antecipada na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Governança da Cadeia de Suprimentos de Software e SBOM | +2.5% | América do Norte e Europa, com efeitos em setores regulados da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento do Volume de Ataques na Camada de Aplicação
Os ataques na camada de aplicação estão criando uma necessidade contínua de orquestração de segurança. A Radware relatou que a exploração de vulnerabilidades respondeu por quase 62% das tentativas bloqueadas de aplicações web e API no primeiro trimestre de 2026. As tentativas de injeção SQL permaneceram entre 50 e 60 milhões por mês, enquanto os serviços em nuvem bloquearam mais de 6 bilhões de tentativas de exploração em março de 2026.[1]Radware, "Tendências de Ataques a Redes e Aplicações no Primeiro Trimestre de 2026," Radware, radware.com A Verizon relatou que as vulnerabilidades de software tornaram-se o principal ponto de entrada para violações, com 31% em 2026, à frente de credenciais roubadas. Ferramentas de ataque automatizadas podem escalar campanhas mais rapidamente do que as equipes conseguem revisar manualmente as descobertas. O mercado de orquestração de testes de segurança de aplicações se beneficia quando os resultados de SAST, DAST, IAST e SCA são consolidados em uma única fila de remediação priorizada. Os testes contínuos podem reduzir o tempo entre uma vulnerabilidade entrar no código e uma equipe responder a ela.
Adoção de DevSecOps e Deslocamento para a Esquerda
A adoção de DevSecOps está aumentando a demanda por ferramentas que conectam controle de código-fonte, sistemas de build e ambientes de desenvolvimento. A Black Duck expandiu as integrações do Polaris no GitHub, GitLab, Azure DevOps e Bitbucket em fevereiro de 2026, fornecendo cobertura unificada de SAST, SCA e DAST.[2]Black Duck, "Black Duck Expande Integrações do Polaris para Oferecer DevSecOps Sem Fricção em Escala Empresarial," Notícias Black Duck, blackduck.com Isso mostra por que os fornecedores competem cada vez mais pela abrangência da integração, além da funcionalidade do mecanismo de teste. O GitLab constatou que os profissionais de DevSecOps perderam 7 horas por semana com ferramentas fragmentadas em 2025. A mesma pesquisa revelou que a empresa média gerenciava cerca de 50 ferramentas de segurança. A saída não filtrada de scanners pode criar fadiga de deslocamento para a esquerda quando os desenvolvedores aprendem a contornar verificações de qualidade bloqueantes. O mercado de orquestração de testes de segurança de aplicações favorece plataformas que validam a explorabilidade antes que as descobertas entrem nas filas de sprint.
Crescimento de Aplicações API-First e Nativas em Nuvem
Microsserviços, contêineres e APIs orientadas a eventos estão ampliando o escopo dos testes além dos processos de lançamento monolíticos. As APIs podem introduzir interações com estado, fluxos de autenticação e fraquezas de lógica de negócios que o SAST não identifica de forma consistente. Isso exige que ferramentas DAST e focadas em API trabalhem com políticas comuns, deduplicação de descobertas e roteamento de remediação. A Synapxe, de Singapura, opera um Pipeline Integrado de Saúde que processa mais de 16.000 atualizações de software por ano por meio de um fluxo de trabalho DevSecOps unificado com varredura de segurança integrada. O Banco de Reserva da Índia exige avaliações de vulnerabilidade a cada 6 meses para sistemas bancários críticos e VAPT antes da implantação de novos serviços. Esses requisitos tornam os testes automatizados e auditáveis relevantes ao longo de todo o ciclo de vida de entrega de aplicações. A varredura de infraestrutura como código também pode identificar riscos de topologia e configuração de API antes da implantação, o que amplia o valor das plataformas do mercado de orquestração de testes de segurança de aplicações.
Requisitos de Segurança para Código Gerado por IA
As ferramentas de codificação com IA generativa estão acelerando o desenvolvimento ao mesmo tempo em que introduzem riscos de segurança que os revisores podem não detectar rapidamente. A Veracode constatou que 44% das tarefas de geração de código por IA introduziram uma vulnerabilidade de risco em 2026. Os modelos testados tinham uma taxa média de aprovação em segurança de 56%, incluindo 15% para cross-site scripting e 12% para injeção de log. Nas organizações que usam essas ferramentas, a IA escreveu quase metade do código confirmado. Os programas de teste que se concentram apenas no código escrito por humanos, portanto, cobrem apenas parte da superfície de risco ativa. O mercado de orquestração de testes de segurança de aplicações é apoiado por políticas que exigem SAST para commits assistidos por IA e SCA para dependências recomendadas por IA. Essas políticas podem tornar os controles com reconhecimento de IA uma parte normal da governança corporativa, em vez de uma configuração opcional.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Alto Custo Total de Propriedade e Complexidade de Integração | -3.5% | Global, mais agudo em mercados da Ásia-Pacífico e América do Sul com alta concentração de PMEs | Médio prazo (2-4 anos) |
| Escassez de Talentos em Segurança de Aplicações | -2.5% | Global, mais grave na Ásia-Pacífico e no Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Fadiga de Falsos Positivos e Fricção com Desenvolvedores | -1.8% | Global | Curto prazo (≤ 2 anos) |
| Restrições de Monólitos Legados e Residência de Dados | -1.2% | Europa e Ásia-Pacífico, especialmente governo e serviços financeiros | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Alto Custo Total de Propriedade e Complexidade de Integração
A integração de uma camada de orquestração pode exigir mais investimento do que a própria licença da plataforma. As empresas frequentemente precisam conectar mecanismos SAST legados, vários scanners DAST, ferramentas SCA, registros de contêineres e sistemas de rastreamento de problemas. O desenvolvimento de conectores, o alinhamento de versões de API e a tradução de políticas podem adicionar trabalho de engenharia de AppSec não planejado durante a implantação. A pesquisa de 2025 do GitLab relatou 7 horas de perda de produtividade semanal devido a ferramentas de segurança fragmentadas. O PCI DSS 4.0 também exige um inventário de componentes de software, o que adiciona trabalho de documentação aos programas de implementação.[3]Conselho de Padrões de Segurança PCI, "PCI DSS v4.0: Requisitos e Procedimentos de Teste," PCI SSC, pcisecuritystandards.org A ISO/IEC 27034 pode fornecer uma referência de integração, mas os conectores ainda precisam de ajuste local. Essas demandas podem retardar a adoção em organizações de menor maturidade, particularmente na Ásia-Pacífico e na América do Sul.
Escassez de Talentos em Segurança de Aplicações
A orquestração de segurança de aplicações requer pessoas que entendam tanto a segurança de software quanto as operações de plataforma. A Fortinet relatou que a experiência específica em cibersegurança com IA foi o principal desafio de contratação para 60% dos gestores de contratação em 2026. A SANS constatou que 60% das equipes de segurança identificaram lacunas de habilidades como seu principal desafio em 2026, à frente da escassez de pessoal. A restrição diz respeito à profundidade de especialização, não apenas ao número de funcionários disponíveis. Fluxos de trabalho guiados, configuração de portões de qualidade com suporte de IA e serviços gerenciados podem reduzir parte da carga de implementação. Eles não podem substituir completamente o julgamento prático necessário para ajustar políticas em ambientes de desenvolvimento. Essa limitação provavelmente permanecerá mais pronunciada em partes da Ásia-Pacífico, do Oriente Médio e da África, onde os mercados de trabalho de engenharia de segurança são menos desenvolvidos.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: Plataformas de Software Ancoram a Receita Enquanto os Serviços se Expandem
Software e plataformas detinham 61,53% da receita do mercado de orquestração de testes de segurança de aplicações em 2025. As empresas favoreceram mecanismos de orquestração desenvolvidos especificamente que forneciam uma camada de política compartilhada e uma visão unificada das descobertas em diferentes ferramentas. Esses investimentos dominaram a adoção inicial porque os compradores primeiro precisavam de controle sobre os pipelines de teste. Uma interface comum reduziu a necessidade de gerenciar cada produto pontual como um fluxo de trabalho separado. As implantações de plataforma também deram às equipes de segurança uma base para adicionar processos adjacentes de gerenciamento de riscos. O setor de orquestração de testes de segurança de aplicações está se movendo em direção a plataformas que ajudam as equipes a definir regras de teste uma vez e aplicá-las em todos os repositórios. Essa abordagem pode tornar os resultados mais consistentes entre as unidades de negócios. Também pode tornar a pilha de testes subjacente mais fácil de usar para os desenvolvedores.
Os serviços devem registrar um CAGR de 26,43% de 2026 a 2031, a maior taxa de crescimento dentro do segmento de oferta. Este segmento inclui implementação, consultoria, testes gerenciados e trabalho de integração. Os compradores precisam desse suporte à medida que a orquestração penetra mais profundamente nos processos de engenharia. O ajuste de políticas e o design do modelo operacional frequentemente excedem o que uma implantação de autoatendimento pode fornecer. O crescimento dos serviços também reflete a escassez de especialistas internos que possam configurar e operar programas complexos. Portanto, é mais do que uma oportunidade padrão de upsell para os fornecedores. A entrega gerenciada pode ajudar equipes de segurança menores a obter acesso a práticas empresariais. O mercado de orquestração de testes de segurança de aplicações pode se beneficiar desse modelo onde os clientes desejam suporte de implantação mensurável. O trabalho de implementação geralmente começa com a definição de quais repositórios, testes e sistemas de gerenciamento de problemas devem ser conectados. O suporte consultivo pode então ajudar as equipes a traduzir políticas de risco internas em portões utilizáveis para o trabalho de desenvolvimento diário. Os testes gerenciados oferecem aos compradores uma maneira de manter esses controles quando o quadro de pessoal interno não acompanha os lançamentos de software. Essas necessidades explicam por que os serviços podem crescer junto com a adoção de plataformas, em vez de declinar à medida que a categoria de software amadurece. Eles também mostram que uma implantação bem-sucedida depende do design do processo, não apenas da conexão de interfaces técnicas. As equipes precisam de propriedade clara para as descobertas, rotas de escalonamento viáveis e políticas que correspondam à forma como os desenvolvedores lançam software. Onde esses elementos estão ausentes, uma nova plataforma pode simplesmente transferir o ruído de alertas existente para uma interface diferente. Os prestadores de serviços podem ajudar os clientes a resolver esses problemas práticos enquanto as equipes de segurança desenvolvem suas próprias capacidades internas.


Por Capacidade de Orquestração: A Priorização Baseada em Risco Tem o Maior Crescimento
A priorização de testes baseada em risco deve crescer a um CAGR de 27,21% de 2026 a 2031. Ela aborda a necessidade de identificar as descobertas que exigem ação quando ambientes com múltiplas ferramentas geram milhares de alertas durante um sprint. Um processo de priorização pode combinar explorabilidade, alcançabilidade e efeito nos negócios antes de atribuir o trabalho. Esse processo ajuda os desenvolvedores a se concentrarem em uma lista mais curta e relevante. O tamanho do mercado de orquestração de testes de segurança de aplicações para essa capacidade está se expandindo à medida que a capacidade de remediação se torna mais limitada do que a capacidade de detecção. As equipes de segurança estão valorizando mais as evidências contextuais do que o volume bruto de varreduras. Essa mudança apoia ferramentas que podem identificar os problemas com maior probabilidade de causar danos. Também aumenta a importância da boa qualidade dos dados nas ferramentas conectadas.
A integração de ferramentas e o gerenciamento de pipeline de testes foi o maior subsegmento de capacidade por receita em 2025. Forma a camada de conectividade que a maioria das organizações estabelece antes de aplicar modelos de risco avançados. As organizações geralmente conectam ferramentas primeiro, depois adicionam pontuação de risco e aplicação automatizada de políticas à medida que os programas amadurecem. A orientação de SBOM de 2026 da CISA adicionou identificadores de componentes processáveis por máquina e requisitos de hash que os mecanismos de priorização podem usar com evidências de dependência.[4]Agência de Segurança Cibernética e de Infraestrutura, "Elementos Mínimos para uma Lista de Materiais de Software (SBOM), Revisão de 2026," Agência de Segurança Cibernética e de Infraestrutura, cisa.gov A política de segurança e a aplicação de portões de qualidade transformam as evidências resultantes em controles de desenvolvimento repetíveis. O agendamento e a orquestração de execução de testes se desenvolvem junto com essa progressão. O mercado de orquestração de testes de segurança de aplicações, portanto, segue uma sequência prática de conectividade para priorização e depois para automação de políticas. Essa sequência permite que os compradores melhorem a maturidade sem substituir todos os mecanismos de teste existentes de uma vez. Também explica por que o trabalho de integração permanece central mesmo quando a priorização baseada em risco cresce mais rapidamente. Um programa conectado precisa de entradas consistentes antes de poder produzir pontuações de risco confiáveis ou aplicar portões de qualidade comuns. Os compradores podem fazer mudanças graduais em suas ferramentas, repositórios e equipes existentes, em vez de empreender um programa de substituição completo. Essa abordagem gradual pode tornar a orquestração mais prática em empresas com investimentos de segurança estabelecidos. Reconhece que organizações maduras raramente usam um único mecanismo de teste, um único ambiente de desenvolvimento ou um único conjunto de práticas de lançamento. A tarefa é coordenar fontes variadas de evidências sem perder o contexto que torna uma descoberta útil. É também por isso que a priorização baseada em risco depende da qualidade da camada de integração subjacente. Uma plataforma que conecta ferramentas de forma inadequada pode deixar as equipes com mais registros, mas não com decisões de remediação mais claras.
Por Modo de Implantação: A Nuvem Lidera à Medida que os Casos de Uso Híbridos Crescem
A implantação em nuvem detinha 64,78% da participação do mercado de orquestração de testes de segurança de aplicações em 2025. Também deve crescer a um CAGR de 26,29% de 2026 a 2031. O controle de código-fonte hospedado e os serviços de build criam um ambiente natural para mecanismos baseados em nuvem que podem responder a eventos de pipeline. Essas ofertas evitam algumas exceções de firewall e trabalho de gerenciamento de agentes locais. A entrega em nuvem também pode fornecer novas capacidades sem atualizações locais demoradas. Esse alinhamento torna a nuvem uma rota importante para uma cobertura de testes mais rápida. Apoia equipes que lançam software com frequência em ambientes distribuídos. O mercado de orquestração de testes de segurança de aplicações se beneficia quando a segurança pode seguir o mesmo modelo de entrega das aplicações que protege.
A implantação local retém um papel significativo entre instituições financeiras e agências governamentais com restrições de código-fonte e residência de dados. A Black Duck adicionou conectividade por túnel seguro em agosto de 2026 para GitHub Enterprise Server auto-hospedado, Azure DevOps Server, GitLab Self-Managed e Bitbucket Server. Essa medida atendeu a organizações que não podem rotear código por meio de locatários SaaS externos. A implantação híbrida está ganhando interesse onde os compradores precisam de controle de dados, mas ainda desejam atualizações de recursos SaaS. Organizações europeias que operam sob o GDPR e organizações da Ásia-Pacífico que enfrentam regras de localização de dados são usuários importantes dessas opções. Essa necessidade também está relacionada a monólitos legados que não podem ser movidos rapidamente para processos de nuvem pública. Os fornecedores devem, portanto, suportar vários padrões de implantação, em vez de tratar a adoção da nuvem como um ciclo de substituição completo. O setor de orquestração de testes de segurança de aplicações continuará precisando de caminhos práticos para ambientes regulados e auto-hospedados. O controle de dados não é o único motivo para essas escolhas, pois alguns clientes também operam sistemas de desenvolvimento que não são facilmente conectados a locatários externos. A conectividade segura pode reduzir esse obstáculo sem alterar a localização do código-fonte do cliente. Os casos de uso híbridos, portanto, situam-se entre a adoção total da nuvem e os processos de teste totalmente locais. Os fornecedores que abordam esses detalhes operacionais podem atender a uma gama mais ampla de organizações de desenvolvimento reguladas.
Por Tamanho de Organização: As PMEs Aumentam a Cobertura Mais Rapidamente
As grandes empresas detinham 64,29% da receita do mercado de orquestração de testes de segurança de aplicações em 2025. Elas têm os recursos para integrar múltiplas ferramentas, empregar equipes dedicadas de AppSec e conduzir longas avaliações de fornecedores. Seus programas frequentemente cobrem centenas de repositórios, várias geografias e pilhas de tecnologia variadas. Essas condições tornam a orquestração um requisito operacional, em vez de uma ferramenta opcional. Implantações de grande escala também podem justificar governança de políticas dedicada e suporte de serviços. Sua escala oferece aos principais fornecedores uma base estabelecida para vendas amplas de plataformas. Também cria requisitos de implementação complexos que favorecem capacidades de integração comprovadas. O mercado de orquestração de testes de segurança de aplicações permanece estreitamente ligado a essas necessidades de implantação em nível empresarial.
As PMEs devem crescer a um CAGR de 27,11% de 2026 a 2031. A entrega SaaS pode reduzir o tempo mínimo de implantação de trimestres para semanas sem exigir infraestrutura local. Isso torna os testes de segurança mais estruturados acessíveis para organizações com equipes técnicas menores. As PMEs reguladas em BFSI e saúde enfrentam obrigações do PCI DSS 4.0 e HIPAA sem os mesmos recursos que as grandes instituições. Assinaturas básicas que incluem modelos de conformidade e políticas de risco pré-configuradas podem ser especialmente relevantes para esse grupo. Os serviços gerenciados também podem preencher lacunas na configuração de políticas e na operação diária. O mercado de orquestração de testes de segurança de aplicações pode se ampliar à medida que os fornecedores simplificam essas opções de implantação. A oportunidade depende de preços, esforço de integração e capacidade de limitar a fricção com os desenvolvedores. Os compradores menores precisam das mesmas evidências de controle que as instituições maiores, mas não podem dedicar o mesmo nível de tempo de pessoal à implementação. Políticas pré-configuradas e modelos de relatórios reduzem parte do trabalho inicial, enquanto o suporte gerenciado pode ajudar com tarefas mais especializadas. A proposta de valor é mais forte quando uma plataforma simplifica os testes de segurança sem adicionar outro fluxo de trabalho desconectado. É por isso que os modelos de entrega acessíveis importam tanto quanto as capacidades de teste subjacentes para a adoção pelas PMEs.
Por Vertical da Indústria: O BFSI Mantém a Demanda Enquanto Saúde e Ciências da Vida Crescem Mais Rapidamente
O BFSI detinha 26,41% da receita do mercado de orquestração de testes de segurança de aplicações em 2025. O setor precisa de validação contínua de segurança de software em sistemas de pagamento, plataformas bancárias centrais e aplicações voltadas ao cliente. Os requisitos do PCI DSS 4.0 entraram em vigor em 31 de março de 2025, cobrindo inventários de componentes de software, gerenciamento de vulnerabilidades baseado em risco e controles de adulteração de scripts de páginas de pagamento. Esses requisitos aumentaram a necessidade de coordenar testes e manter registros utilizáveis. O Ato de Resiliência Operacional Digital entrou em vigor em 17 de janeiro de 2025, exigindo testes de resiliência de TIC e governança de software de terceiros em entidades financeiras europeias.[5]União Europeia, "Regulamento (UE) 2022/2554 sobre Resiliência Operacional Digital para o Setor Financeiro (DORA)," Jornal Oficial da União Europeia, eur-lex.europa.eu Juntas, essas obrigações reforçam a demanda por fluxos de trabalho que vinculam evidências a controles. O mercado de orquestração de testes de segurança de aplicações é relevante para instituições que precisam de validação repetível, em vez de apenas revisões periódicas. As entidades financeiras também precisam de modelos de implantação que atendam aos seus requisitos de segurança e localização de dados.
Saúde e ciências da vida devem crescer a um CAGR de 26,23% de 2026 a 2031. Registros de pacientes digitalizados e software de dispositivos médicos conectados estão aumentando o número de sistemas que precisam de validação de segurança. Os requisitos de pré-implantação relacionados ao HIPAA adicionam pressão para demonstrar que os controles foram aplicados. O Pipeline Integrado de Saúde da Synapxe em Singapura incorpora varredura de segurança na entrega contínua para mais de 16.000 atualizações anuais de software. Esse modelo mostra como os testes contínuos podem operar em um grande ambiente de saúde pública. TI e telecomunicações, governo e administração pública, varejo e comércio eletrônico, e energia e serviços públicos também contribuem com demanda significativa. Seus requisitos surgem da expansão da infraestrutura digital, do aumento da exposição a ataques e de expectativas de governança mais rígidas. O mercado de orquestração de testes de segurança de aplicações atende a esses grupos quando pode combinar evidências de testes com velocidade de entrega. Cada um desses setores opera aplicações que são importantes para clientes, serviços públicos ou operações essenciais. Eles precisam de uma maneira de aplicar verificações de segurança de forma consistente à medida que as equipes de desenvolvimento lançam atualizações com mais frequência. Os testes coordenados podem ajudar a vincular descobertas técnicas com os registros necessários para revisões de governança e auditoria. Isso torna a plataforma relevante além de um único vertical, mesmo que o BFSI e a saúde tenham as necessidades regulatórias mais claras.
Análise Geográfica
A América do Norte detinha 41,29% da receita do mercado de orquestração de testes de segurança de aplicações em 2025. A região tem uma alta concentração de compradores de tecnologia empresarial e uma base de talentos em DevSecOps bem desenvolvida. A direção federal de aquisição de segurança por design também estende as expectativas de segurança de software às cadeias de suprimentos comerciais. A Radware constatou que a América do Norte respondeu por 80% das transações maliciosas de aplicações web e API bloqueadas globalmente no primeiro trimestre de 2026. Os Estados Unidos permaneceram como o principal mercado regional porque as orientações federais incentivaram a geração de SBOM e atestados de segurança de software para aquisições governamentais. Essas práticas influenciam os fornecedores comerciais que vendem para agências públicas. O Canadá e o México também se beneficiam do alinhamento transfronteiriço com os regulamentos e expectativas de portões de qualidade dos EUA. A participação do mercado de orquestração de testes de segurança de aplicações na região reflete tanto a alta exposição a ameaças quanto os gastos sustentados com segurança de software.
A Europa detinha a segunda maior participação regional em 2025, liderada pela Alemanha, pelo Reino Unido e pela França. Os altos gastos com tecnologia empresarial e a regulamentação densa apoiam a adoção regional. O DORA impulsionou avaliações de plataformas em instituições financeiras da UE após entrar em vigor em janeiro de 2025. Os requisitos de responsabilidade do GDPR também aumentam a atenção aos controles de proteção de dados em nível de software. Os compradores europeus frequentemente buscam opções locais e híbridas por causa de preocupações com residência de dados e soberania tecnológica. Os fornecedores de SaaS devem, portanto, oferecer instâncias de nuvem regionais ou alternativas auto-hospedadas. A América do Sul é uma área emergente liderada pelo Brasil, onde os requisitos da LGPD apoiam a validação de segurança e a inclusão financeira expande os portfólios digitais para provedores de pagamento. Esses provedores de pagamento também enfrentam obrigações do PCI DSS, o que aumenta o valor dos fluxos de trabalho de testes auditáveis.
A Ásia-Pacífico deve crescer a um CAGR de 24,79% de 2026 a 2031. China, Índia, Japão, Coreia do Sul e Austrália estão expandindo os serviços digitais enquanto os requisitos regulatórios se tornam mais específicos. A direção do sistema de pagamentos da Índia exige avaliações de vulnerabilidade a cada 6 meses, VAPT antes de novos serviços e relatórios com pontuação CVSS de fornecedores credenciados pelo CERT-In. As diretrizes de Gerenciamento de Risco Tecnológico da Autoridade Monetária de Singapura e os padrões FISC da FSA do Japão fazem referência cada vez mais aos benchmarks NIST e CIS. Esses requisitos criam a necessidade de evidências de postura de segurança e relatórios de conformidade automatizados. O Oriente Médio e a África permanecem menores em receita absoluta, mas os Emirados Árabes Unidos e a Arábia Saudita estão aumentando a demanda por meio dos programas de digitalização da Visão 2030 e das regras de cibersegurança financeira. África do Sul, Nigéria e Egito adicionam demanda à medida que a infraestrutura bancária digital se expande. O mercado de orquestração de testes de segurança de aplicações tem espaço para crescer onde a adoção da nuvem avança mais rapidamente do que as abordagens de testes locais mais antigas.

Cenário Competitivo
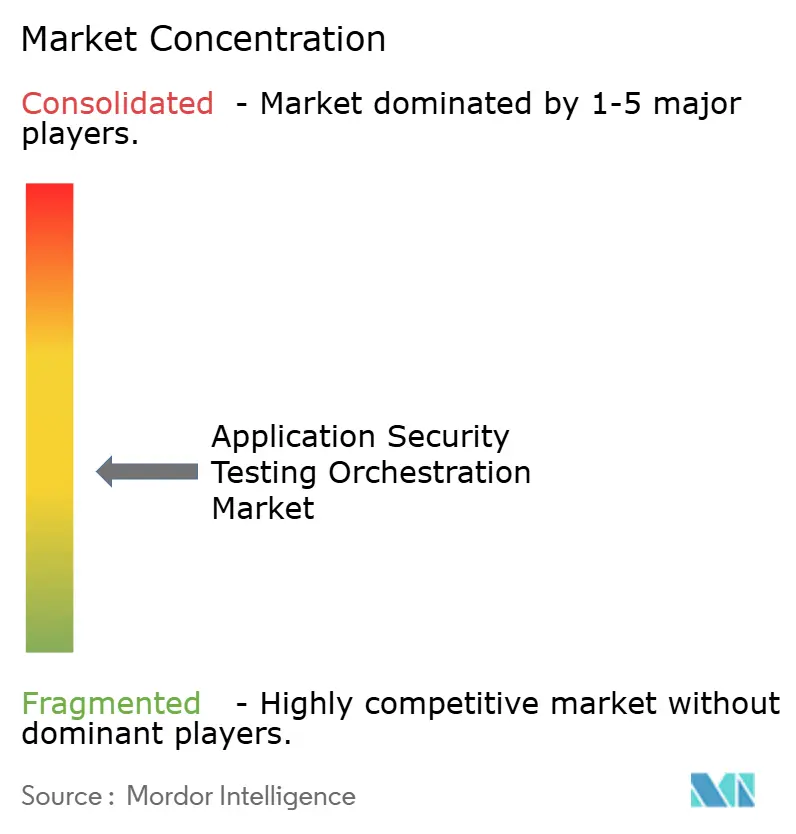
O mercado de orquestração de testes de segurança de aplicações é moderadamente fragmentado. Fornecedores estabelecidos de pilha completa, como Black Duck, Checkmarx e Veracode, competem por meio de profundidade de integração, amplas capacidades de teste e suporte a pipelines empresariais. Seus portfólios podem incluir SAST, DAST, IAST, SCA e segurança da cadeia de suprimentos de software. Empresas focadas em ASPM, incluindo ArmorCode, Apiiro, OX Security, Legit Security e Endor Labs, competem por meio de análise de gráfico de risco, experiência do desenvolvedor e agregação de descobertas de scanners de terceiros. Essas empresas nem sempre precisam substituir as ferramentas existentes para fornecer valor. A categoria incluía 18 fornecedores ativos de ASPM em uma avaliação independente de 2025, o que indicou um campo concorrido, mas em consolidação. O mercado de orquestração de testes de segurança de aplicações, portanto, tem vários fornecedores credenciados, mas os compradores preferem cada vez mais uma cobertura ampla do ciclo de vida. A Estrutura de Desenvolvimento Seguro de Software do NIST é uma referência de avaliação em compras de setores regulados, onde o mapeamento claro do SSDF pode fortalecer o posicionamento do fornecedor.[6]Instituto Nacional de Padrões e Tecnologia, "Estrutura de Desenvolvimento Seguro de Software (SSDF), Publicação Especial 800-218," Instituto Nacional de Padrões e Tecnologia, csrc.nist.gov
A atividade dos fornecedores em 2025 e 2026 mostrou uma tendência em direção a ofertas de orquestração mais amplas. A Invicti Security adquiriu a Kondukto em 2025, combinando validação DAST e em tempo de execução com capacidades ASPM. O negócio trouxe DAST, segurança de API, SAST, SCA e ASPM para um único fluxo de trabalho. A Veracode adquiriu a Phylum em janeiro de 2025, adicionando análise de aprendizado de máquina de pacotes maliciosos, incluindo typosquatting e injeções de backdoor. A Black Duck expandiu as integrações do Polaris em fevereiro de 2026 nas principais plataformas de gerenciamento de código-fonte. Essas ações refletem a demanda dos compradores por testes conectados e remediação, em vez de produtos isolados. Especialistas menores em ASPM podem enfrentar pressão para adicionar capacidades ou formar parcerias à medida que os custos de vendas favorecem plataformas maiores. O mercado de orquestração de testes de segurança de aplicações provavelmente recompensará os fornecedores que combinam abrangência com fluxos de trabalho práticos para desenvolvedores.
As áreas abertas mais fortes incluem programas de médio porte que precisam de implantação gerenciada, controles para código assistido por IA e relatórios de conformidade entre estruturas. As PMEs podem precisar de suporte liderado por serviços em vez de configuração de autoatendimento. Repositórios com uso intensivo de IA precisam de políticas de teste que reconheçam a origem e o contexto das alterações de código. Relatórios que suportam PCI DSS 4.0, DORA, GDPR e HIPAA dentro de uma estrutura de política única podem reduzir o trabalho de configuração repetido. A Black Duck disponibilizou o Signal como um servidor MCP no Diretório Claude em setembro de 2026, colocando a detecção de vulnerabilidades em tempo real no Claude Desktop. Essa medida colocou informações de segurança mais próximas dos fluxos de trabalho de codificação assistida por IA. Os fornecedores podem se diferenciar tratando os assistentes de codificação como entradas para a orquestração de segurança, não apenas como fontes de novos riscos. O mercado de orquestração de testes de segurança de aplicações permanecerá competitivo porque integração, remediação, conformidade e suporte a IA estão se desenvolvendo ao mesmo tempo.
Líderes do Setor de Orquestração de Testes de Segurança de Aplicações
-
Black Duck
-
Checkmarx Ltd.
-
GitHub, Inc.
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Agosto de 2026: A Black Duck lançou a atualização de agosto de 2026 da Plataforma Polaris, introduzindo sincronização bidirecional com GitLab Issues, GitHub Issues, Jira, ServiceNow e Azure Boards, e conectividade por túnel seguro para Azure DevOps Server auto-hospedado, GitLab Self-Managed, Bitbucket Server e Jira local, estendendo a orquestração de nível empresarial para ambientes SCM locais regulados.
- Junho de 2026: A Black Duck lançou aprimoramentos da Plataforma Polaris, incluindo um servidor MCP de gerenciamento de problemas do Polaris que permite que ferramentas de IA agêntica, como Claude Code e GitHub Copilot, acessem resultados de varredura e orientações de remediação, geração de correções assistida por IA no GitHub, GitLab, Bitbucket e Azure DevOps, e suporte a SCM auto-hospedado para GitHub Enterprise Server versões 3.16, 3.17 e 3.18.
- Fevereiro de 2026: A Black Duck anunciou a disponibilidade imediata de integrações expandidas da Plataforma Polaris no GitHub, GitLab, Azure DevOps e Bitbucket, fornecendo cobertura nativa unificada de SAST, SCA e DAST em todas as principais plataformas SCM como uma experiência SaaS consistente.
- Setembro de 2025: A UltraViolet Cyber concluiu a aquisição do negócio de serviços de Testes de Segurança de Aplicações da Black Duck, integrando red teaming, modelagem de ameaças, avaliações de risco em nuvem e contêineres, e consultoria de SDLC seguro ao portfólio unificado de cibersegurança ofensiva-defensiva da UltraViolet, expandindo seu alcance para empresas comerciais e agências federais.


Escopo do Relatório Global do Mercado de Orquestração de Testes de Segurança de Aplicações
O mercado de orquestração de testes de segurança de aplicações compreende plataformas que unificam, automatizam e coordenam múltiplas ferramentas de teste de segurança de aplicações, incluindo análise estática (SAST), análise dinâmica (DAST), análise interativa (IAST), análise de composição de software (SCA) e testes de segurança de API ao longo do ciclo de vida de desenvolvimento de software. Essas soluções agregam e correlacionam descobertas de scanners de segurança díspares, eliminam vulnerabilidades duplicadas por meio de deduplicação inteligente, priorizam riscos com base na explorabilidade e no contexto de negócios, e se integram com pipelines de CI/CD e fluxos de trabalho de desenvolvimento para permitir que as equipes de segurança gerenciem campanhas de teste em escala, reduzam a fadiga de alertas, acelerem a remediação por meio da criação automatizada de tickets e orientação ao desenvolvedor, e mantenham uma governança de segurança consistente em equipes de desenvolvimento distribuídas e pilhas de tecnologia.
O Relatório do Mercado de Orquestração de Testes de Segurança de Aplicações é Segmentado por Oferta (Software e Plataformas, e Serviços), Capacidade de Orquestração (Orquestração de Agendamento e Execução de Testes, Integração de Ferramentas e Gerenciamento de Pipeline de Testes, Agregação e Correlação de Descobertas, Priorização de Testes Baseada em Risco, Política de Segurança e Aplicação de Portões de Qualidade, e Outras Capacidades de Orquestração), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical da Indústria (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI), e Outros Verticais da Indústria), e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software e Plataformas |
| Serviços |
| Orquestração de Agendamento e Execução de Testes |
| Integração de Ferramentas e Gerenciamento de Pipeline de Testes |
| Agregação e Correlação de Descobertas |
| Priorização de Testes Baseada em Risco |
| Política de Segurança e Aplicação de Portões de Qualidade |
| Outras Capacidades de Orquestração |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Oferta | Software e Plataformas | ||
| Serviços | |||
| Por Capacidade de Orquestração | Orquestração de Agendamento e Execução de Testes | ||
| Integração de Ferramentas e Gerenciamento de Pipeline de Testes | |||
| Agregação e Correlação de Descobertas | |||
| Priorização de Testes Baseada em Risco | |||
| Política de Segurança e Aplicação de Portões de Qualidade | |||
| Outras Capacidades de Orquestração | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Vertical da Indústria | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| Petróleo e Gás | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Instituições de Educação e Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais da Indústria | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de orquestração de testes de segurança de aplicações?
O tamanho do mercado de orquestração de testes de segurança de aplicações foi avaliado em 0,87 bilhões de USD em 2025 e estima-se que cresça de 1,05 bilhões de USD em 2026 para atingir 2,97 bilhões de USD até 2031, a um CAGR de 23,12% durante o período de previsão (2026-2031).
O que está impulsionando a demanda por orquestração de testes de segurança de aplicações?
O aumento da atividade de ataques a aplicações web e APIs, a adoção de DevSecOps, a entrega nativa em nuvem e as necessidades de segurança associadas ao código gerado por IA estão apoiando a demanda. Os compradores também buscam melhor priorização e remediação das descobertas geradas por várias ferramentas de segurança.
Qual modelo de implantação lidera este campo?
A implantação em nuvem detinha 64,78% da receita em 2025 e deve crescer a um CAGR de 26,29% até 2031. Ela se conecta naturalmente com controle de código-fonte hospedado e serviços de build que suportam lançamentos frequentes de aplicações.
Quais organizações estão adotando essas plataformas mais rapidamente?
As PMEs devem crescer a um CAGR de 27,11% até 2031, pois os modelos SaaS reduzem as barreiras de implantação e ampliam o acesso ao suporte gerenciado. Modelos de conformidade e políticas pré-configuradas podem reduzir ainda mais a carga sobre equipes menores.
Qual setor de uso final tem a maior participação de receita?
O BFSI detinha 26,41% da receita em 2025 porque aplicações de pagamento, bancárias e de seguros requerem validação contínua de segurança. O PCI DSS 4.0 e o DORA reforçam a necessidade de evidências de testes coordenados e registros de governança.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico deve crescer a um CAGR de 24,79% até 2031 à medida que os serviços digitais, a adoção da nuvem e os requisitos regulatórios aumentam. Índia, Singapura, Japão e outros mercados regionais estão fortalecendo seus requisitos de governança de segurança de aplicações. Essas regras apoiam a demanda por controles que possam documentar atividades de teste, organizar a remediação e gerar evidências de conformidade em ambientes variados de entrega de software. A adoção da nuvem também cria oportunidades para introduzir verificações de segurança integradas ao pipeline antes que as aplicações cheguem à produção, mantendo registros claros para equipes de segurança, desenvolvedores, funções de governança, revisões de auditoria e requisitos de relatórios de conformidade em ambientes operacionais regionais e obrigações regulatórias em evolução.
Página atualizada pela última vez em:



