
Marktgröße und Marktanteil für Application Security Testing Orchestration
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.05 Milliarden US-Dollar |
| Marktgröße (2031) | 2.97 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 23.12 % |
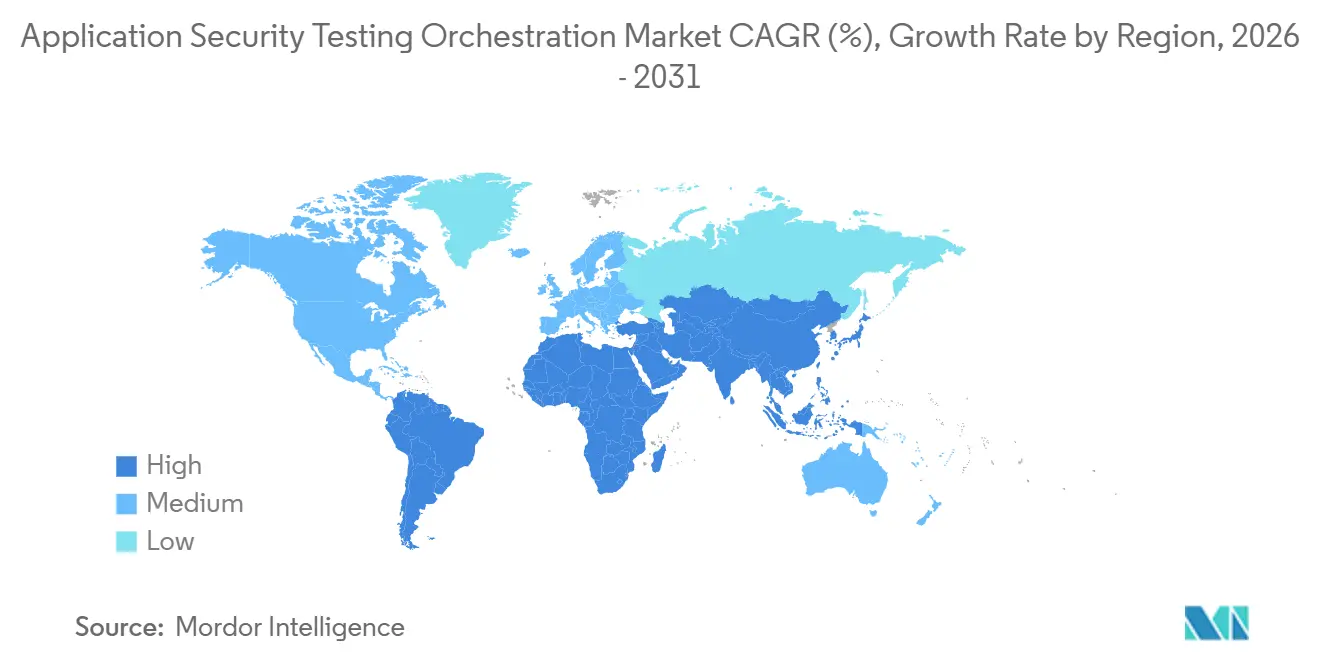
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
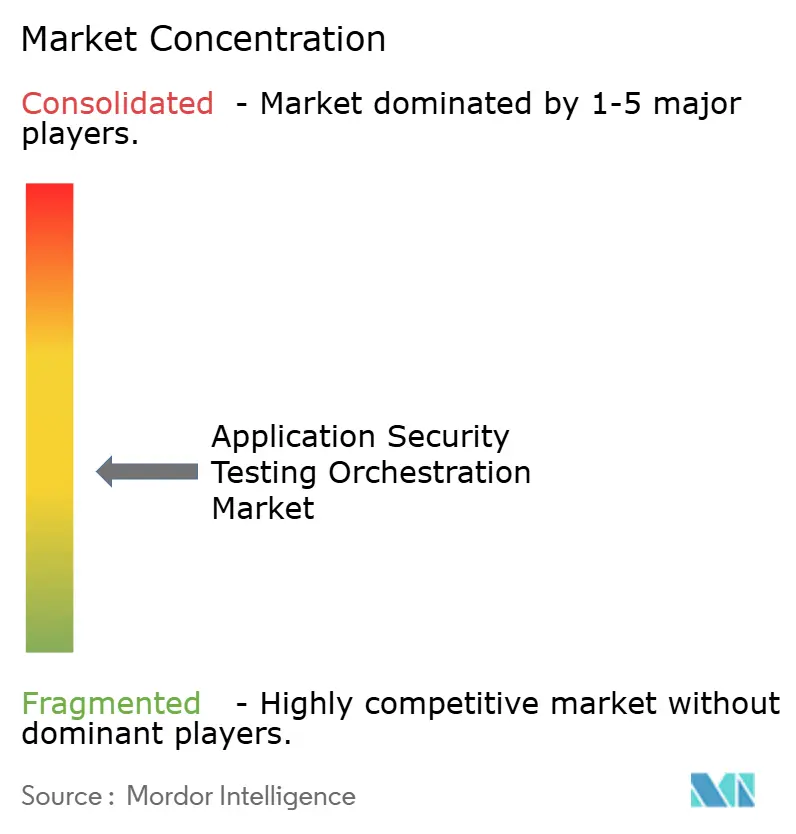
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. |
|
Marktanalyse für Application Security Testing Orchestration von Mordor Intelligence
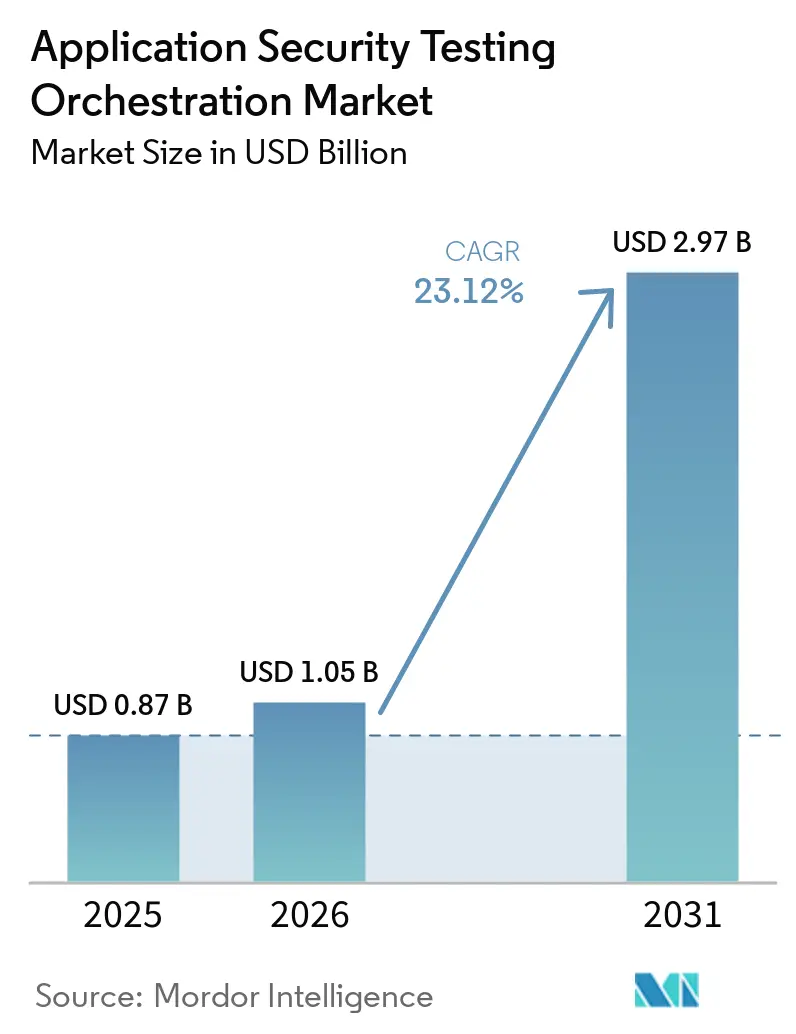
Die Marktgröße für Application Security Testing Orchestration wurde im Jahr 2025 auf 0,87 Milliarden USD geschätzt und wird voraussichtlich von 1,05 Milliarden USD im Jahr 2026 auf 2,97 Milliarden USD bis 2031 wachsen, bei einer CAGR von 23,12 % während des Prognosezeitraums (2026–2031). Das Wachstum spiegelt eine höhere Angriffsaktivität gegen Webanwendungen und APIs, eine breitere Nutzung von DevSecOps sowie schnellere Software-Releases wider, die durch generative KI-Tools unterstützt werden. Unternehmen benötigen zunehmend einen einheitlichen Workflow zur Koordinierung von Testergebnissen, zur Beseitigung von Duplikaten und zur Weiterleitung dringender Probleme an die richtigen Teams. Dieser Bedarf verändert den Wettbewerb unter den Anbietern, da Integrationsqualität und Behebungsunterstützung nun neben der Breite der Test-Engines an Bedeutung gewinnen. Der Markt für Application Security Testing Orchestration hat auch Potenzial zur Expansion, wo Käufer verwaltete Bereitstellung und Compliance-Berichterstattung anstelle eines weiteren eigenständigen Scanners benötigen. Die Nachfrage wird davon abhängen, ob Anbieter das Alert-Rauschen reduzieren und Sicherheitsprüfungen in gewöhnliche Entwicklungspraktiken integrierbar machen können.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot hielten Software und Plattformen im Jahr 2025 einen Anteil von 61,53 % am Umsatz im Markt für Application Security Testing Orchestration, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 26,43 % wachsen werden.
- Nach Orchestrierungsfähigkeit war Tool-Integration und Test-Pipeline-Management im Jahr 2025 das umsatzstärkste Teilsegment, während risikobasierte Testpriorisierung bis 2031 voraussichtlich mit einer CAGR von 27,21 % wachsen wird.
- Nach Bereitstellungsmodus hielt die Cloud im Jahr 2025 einen Anteil von 64,78 % am Umsatz im Markt für Application Security Testing Orchestration und wird bis 2031 voraussichtlich mit einer CAGR von 26,29 % wachsen.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 64,29 % am Umsatz, während KMU bis 2031 voraussichtlich mit einer CAGR von 27,11 % wachsen werden.
- Nach Branchenvertikale hielt BFSI im Jahr 2025 einen Anteil von 26,41 % am Umsatz im Markt für Application Security Testing Orchestration, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 26,23 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 41,29 % am globalen Umsatz, während der asiatisch-pazifische Raum bis 2031 im Markt für Application Security Testing Orchestration voraussichtlich mit einer CAGR von 24,79 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Markttrends und Erkenntnisse für Application Security Testing Orchestration
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende Angriffsvolumen auf Anwendungsebene | +5.5% | Global, Nordamerika machte 80 % der blockierten Web- und API-Transaktionen in Q1 2026 aus | Kurzfristig (≤ 2 Jahre) |
| DevSecOps und Shift-Left-Einführung | +4.8% | Global, mit Nordamerika und Europa als führende Regionen in der Reife | Mittelfristig (2–4 Jahre) |
| API-First- und Cloud-native Anwendungswachstum | +4.2% | Global, mit dem asiatisch-pazifischen Raum als Zentrum und Ausstrahlungseffekten auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Regulatorische und Secure-by-Design-Anforderungen | +3.5% | Nordamerika und Europa, mit Compliance-Auswirkungen, die sich auf den asiatisch-pazifischen Raum sowie den Nahen Osten und Afrika erstrecken | Langfristig (≥ 4 Jahre) |
| Sicherheitsanforderungen für KI-generierten Code | +3.0% | Global, mit früher Einführung in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Software-Lieferketten- und SBOM-Governance | +2.5% | Nordamerika und Europa, mit Auswirkungen auf regulierte Sektoren im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Angriffsvolumen auf Anwendungsebene
Angriffe auf Anwendungsebene erzeugen einen anhaltenden Bedarf an Sicherheitsorchestrierung. Radware berichtete, dass die Ausnutzung von Schwachstellen im ersten Quartal 2026 für fast 62 % der blockierten Web-Anwendungs- und API-Versuche verantwortlich war. SQL-Injection-Versuche blieben bei 50–60 Millionen pro Monat, während Cloud-Dienste im März 2026 mehr als 6 Milliarden Ausnutzungsversuche blockierten.[1]Radware, "2026 Q1 Network and Application Attack Trends," Radware, radware.com Verizon berichtete, dass Software-Schwachstellen im Jahr 2026 mit 31 % zum führenden Einstiegspunkt für Datenschutzverletzungen wurden, noch vor gestohlenen Anmeldedaten. Automatisierte Angriffswerkzeuge können Kampagnen schneller skalieren, als Teams Ergebnisse manuell überprüfen können. Der Markt für Application Security Testing Orchestration profitiert, wenn SAST-, DAST-, IAST- und SCA-Ergebnisse in einer einzigen priorisierten Behebungswarteschlange konsolidiert werden. Kontinuierliches Testen kann die Zeit zwischen dem Einschleusen einer Schwachstelle in den Code und der Reaktion eines Teams verkürzen.
DevSecOps und Shift-Left-Einführung
Die Einführung von DevSecOps erhöht die Nachfrage nach Tools, die Quellcodeverwaltung, Build-Systeme und Entwicklerumgebungen verbinden. Black Duck erweiterte im Februar 2026 die Polaris-Integrationen für GitHub, GitLab, Azure DevOps und Bitbucket und bietet damit eine einheitliche SAST-, SCA- und DAST-Abdeckung.[2]Black Duck, "Black Duck Expands Polaris Integrations to Deliver Frictionless DevSecOps at Enterprise Scale," Black Duck News, blackduck.com Dies zeigt, warum Anbieter zunehmend sowohl auf Integrationsbreite als auch auf Test-Engine-Funktionalität setzen. GitLab stellte fest, dass DevSecOps-Fachleute im Jahr 2025 wöchentlich 7 Stunden durch fragmentierte Tools verloren. Dieselbe Umfrage ergab, dass das durchschnittliche Unternehmen nahezu 50 Sicherheits-Tools verwaltete. Ungefilterte Scanner-Ausgaben können zu Shift-Left-Ermüdung führen, wenn Entwickler lernen, blockierende Qualitätsprüfungen zu umgehen. Der Markt für Application Security Testing Orchestration begünstigt Plattformen, die die Ausnutzbarkeit validieren, bevor Ergebnisse in Sprint-Warteschlangen eingehen.
API-First- und Cloud-native Anwendungswachstum
Microservices, Container und ereignisgesteuerte APIs erweitern den Testumfang über monolithische Release-Prozesse hinaus. APIs können zustandsbehaftete Interaktionen, Authentifizierungsabläufe und Schwachstellen in der Geschäftslogik einführen, die SAST nicht konsistent identifiziert. Dies erfordert, dass DAST- und API-fokussierte Tools mit gemeinsamen Richtlinien, Deduplizierung von Ergebnissen und Behebungsrouting zusammenarbeiten. Synapxe in Singapur betreibt eine Healthcare Integrated Pipeline, die jährlich mehr als 16.000 Software-Updates über einen einheitlichen DevSecOps-Workflow mit eingebetteter Sicherheitsüberprüfung verarbeitet. Die Reserve Bank of India schreibt alle 6 Monate Schwachstellenbewertungen für kritische Bankensysteme sowie VAPT vor der Bereitstellung neuer Dienste vor. Diese Anforderungen machen automatisiertes und revisionssicheres Testen während des gesamten Anwendungsbereitstellungslebenszyklus relevant. Das Scannen von Infrastructure-as-Code kann auch API-Topologie- und Konfigurationsrisiken vor der Bereitstellung identifizieren, was den Wert von Plattformen im Markt für Application Security Testing Orchestration erweitert.
Sicherheitsanforderungen für KI-generierten Code
Generative KI-Coding-Tools beschleunigen die Entwicklung und führen gleichzeitig Sicherheitsrisiken ein, die Prüfer möglicherweise nicht schnell erkennen. Veracode stellte fest, dass 44 % der KI-Code-Generierungsaufgaben im Jahr 2026 eine riskante Schwachstelle einführten. Die getesteten Modelle hatten eine durchschnittliche Sicherheits-Bestehensrate von 56 %, einschließlich 15 % für Cross-Site-Scripting und 12 % für Log-Injection. In Unternehmen, die diese Tools verwenden, schrieb KI nahezu die Hälfte des eingereichten Codes. Testprogramme, die sich nur auf von Menschen verfassten Code konzentrieren, decken daher nur einen Teil der aktiven Risikooberfläche ab. Der Markt für Application Security Testing Orchestration wird durch Richtlinien unterstützt, die SAST für KI-unterstützte Commits und SCA für KI-empfohlene Abhängigkeiten vorschreiben. Diese Richtlinien können KI-bewusste Kontrollen zu einem normalen Bestandteil der Unternehmens-Governance machen, anstatt sie als optionale Einstellung zu behandeln.
Analyse der Hemmnisauswirkungen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Hohe Gesamtbetriebskosten und Integrationskomplexität | -3.5% | Global, am stärksten ausgeprägt in KMU-intensiven Märkten im asiatisch-pazifischen Raum und in Südamerika | Mittelfristig (2–4 Jahre) |
| Mangel an Fachkräften für Anwendungssicherheit | -2.5% | Global, am stärksten ausgeprägt im asiatisch-pazifischen Raum sowie im Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Ermüdung durch Falsch-Positive und Entwicklerreibung | -1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Legacy-Monolith- und Datenspeicherortbeschränkungen | -1.2% | Europa und der asiatisch-pazifische Raum, insbesondere Behörden und Finanzdienstleistungen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Gesamtbetriebskosten und Integrationskomplexität
Die Integration einer Orchestrierungsschicht kann mehr Investitionen erfordern als die Plattformlizenz selbst. Unternehmen müssen häufig Legacy-SAST-Engines, mehrere DAST-Scanner, SCA-Tools, Container-Registries und Issue-Tracking-Systeme verbinden. Connector-Entwicklung, API-Versionsabgleich und Richtlinienübersetzung können ungeplante AppSec-Engineering-Arbeit während der Bereitstellung hinzufügen. Die GitLab-Umfrage 2025 berichtete von einem wöchentlichen Produktivitätsverlust von 7 Stunden durch fragmentierte Sicherheits-Tools. PCI DSS 4.0 erfordert außerdem ein Software-Komponenteninventar, was Implementierungsprogrammen zusätzliche Dokumentationsarbeit hinzufügt.[3]PCI Security Standards Council, "PCI DSS v4.0: Requirements and Testing Procedures," PCI SSC, pcisecuritystandards.org ISO/IEC 27034 kann eine Integrationsreferenz bieten, aber Connectors benötigen dennoch lokale Anpassung. Diese Anforderungen können die Einführung in Organisationen mit geringerer Reife verlangsamen, insbesondere im asiatisch-pazifischen Raum und in Südamerika.
Mangel an Fachkräften für Anwendungssicherheit
Die Orchestrierung von Anwendungssicherheit erfordert Personen, die sowohl Software-Sicherheit als auch Plattformbetrieb verstehen. Fortinet berichtete, dass KI-spezifische Cybersicherheitserfahrung im Jahr 2026 für 60 % der Personalverantwortlichen die größte Einstellungsherausforderung darstellte. SANS stellte fest, dass 60 % der Sicherheitsteams im Jahr 2026 Qualifikationslücken als ihre Hauptherausforderung identifizierten, noch vor Personalengpässen. Die Einschränkung betrifft die Spezialisierungstiefe, nicht nur die Anzahl der verfügbaren Mitarbeiter. Geführte Workflows, KI-gestützte Quality-Gate-Konfiguration und verwaltete Dienste können einen Teil der Implementierungslast reduzieren. Sie können das praktische Urteilsvermögen, das zur Abstimmung von Richtlinien in Entwicklungsumgebungen erforderlich ist, nicht vollständig ersetzen. Diese Einschränkung wird voraussichtlich in Teilen des asiatisch-pazifischen Raums, des Nahen Ostens und Afrikas ausgeprägter bleiben, wo die Arbeitsmärkte für Sicherheitsingenieure weniger entwickelt sind.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Software-Plattformen sichern den Umsatz, während Dienstleistungen expandieren
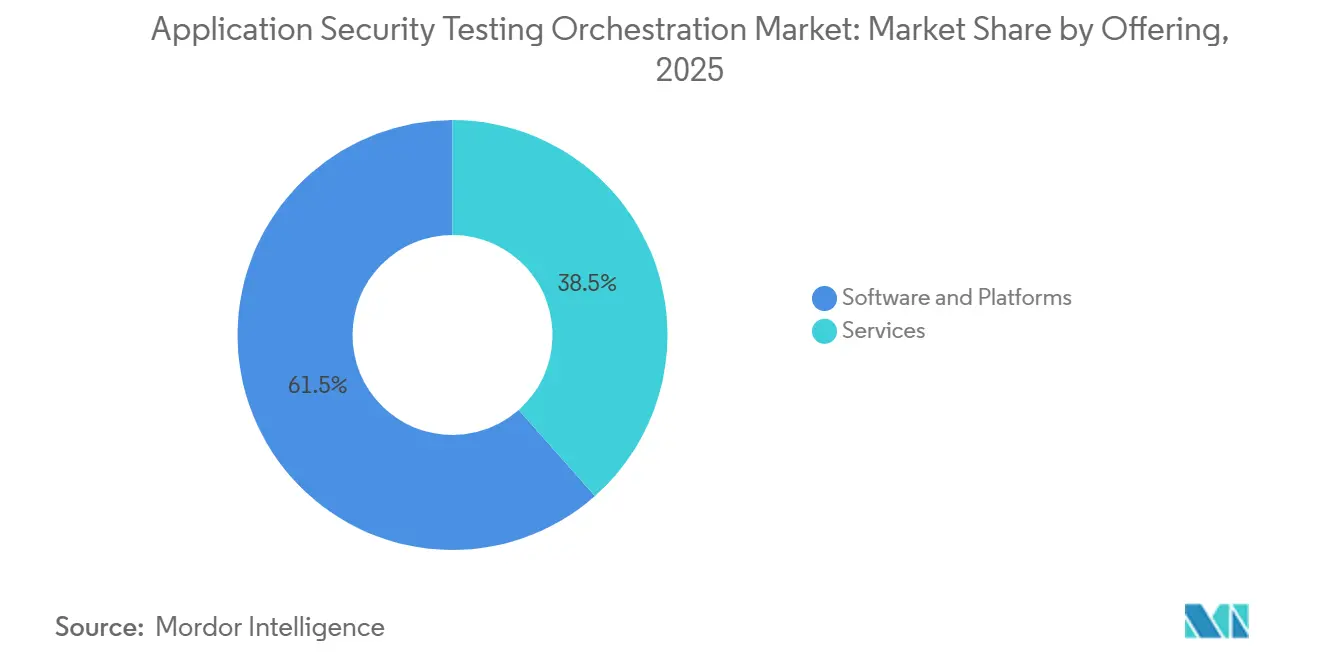
Software und Plattformen hielten im Jahr 2025 einen Anteil von 61,53 % am Umsatz im Markt für Application Security Testing Orchestration. Unternehmen bevorzugten zweckgebundene Orchestrierungs-Engines, die eine gemeinsame Richtlinienebene und eine einheitliche Ansicht der Ergebnisse über verschiedene Tools hinweg boten. Diese Investitionen dominierten die frühe Einführung, da Käufer zunächst die Kontrolle über Test-Pipelines benötigten. Eine gemeinsame Oberfläche reduzierte die Notwendigkeit, jedes Einzelprodukt als separaten Workflow zu verwalten. Plattform-Bereitstellungen gaben Sicherheitsteams auch eine Basis für das Hinzufügen angrenzender Risikomanagementprozesse. Die Branche für Application Security Testing bewegt sich hin zu Plattformen, die Teams helfen, Testregeln einmal festzulegen und sie über Repositories hinweg anzuwenden. Dieser Ansatz kann Ergebnisse über Geschäftsbereiche hinweg konsistenter machen. Er kann auch den zugrunde liegenden Test-Stack für Entwickler einfacher nutzbar machen.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 eine CAGR von 26,43 % verzeichnen, die höchste Wachstumsrate innerhalb des Angebotssegments. Dieses Segment umfasst Implementierungs-, Beratungs-, verwaltete Test- und Integrationsarbeiten. Käufer benötigen diese Unterstützung, da die Orchestrierung tiefer in Engineering-Prozesse eindringt. Richtlinienabstimmung und Betriebsmodellgestaltung übersteigen oft das, was eine Self-Service-Bereitstellung bieten kann. Das Wachstum bei Dienstleistungen spiegelt auch den Mangel an internen Spezialisten wider, die komplexe Programme konfigurieren und betreiben können. Es ist daher mehr als eine Standard-Upsell-Möglichkeit für Anbieter. Verwaltete Bereitstellung kann kleineren Sicherheitsteams den Zugang zu Unternehmenspraktiken ermöglichen. Der Markt für Application Security Testing Orchestration kann von diesem Modell profitieren, wo Kunden messbare Bereitstellungsunterstützung wünschen. Implementierungsarbeiten beginnen oft damit, festzulegen, welche Repositories, Tests und Issue-Management-Systeme verbunden werden sollen. Beratungsunterstützung kann dann Teams helfen, interne Risikorichtlinien in nutzbare Gates für die tägliche Entwicklungsarbeit zu übersetzen. Verwaltetes Testen gibt Käufern eine Möglichkeit, diese Kontrollen aufrechtzuerhalten, wenn die interne Personalbesetzung nicht mit Software-Releases Schritt hält. Diese Bedürfnisse erklären, warum Dienstleistungen neben der Plattformeinführung steigen können, anstatt zu sinken, wenn die Software-Kategorie reift. Sie zeigen auch, dass eine erfolgreiche Bereitstellung von Prozessgestaltung abhängt, nicht nur vom Verbinden technischer Schnittstellen. Teams benötigen klare Verantwortlichkeiten für Ergebnisse, praktikable Eskalationswege und Richtlinien, die dem Vorgehen der Entwickler bei Software-Releases entsprechen. Wo diese Elemente fehlen, kann eine neue Plattform das vorhandene Alert-Rauschen einfach in eine andere Oberfläche übertragen. Dienstleister können Kunden helfen, diese praktischen Probleme zu lösen, während Sicherheitsteams ihre eigenen internen Fähigkeiten aufbauen.


Nach Orchestrierungsfähigkeit: Risikobasierte Priorisierung verzeichnet das höchste Wachstum
Risikobasierte Testpriorisierung wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 27,21 % wachsen. Sie adressiert den Bedarf, die Ergebnisse zu identifizieren, die Maßnahmen erfordern, wenn Multi-Tool-Umgebungen während eines Sprints Tausende von Alerts generieren. Ein Priorisierungsprozess kann Ausnutzbarkeit, Erreichbarkeit und Geschäftsauswirkung kombinieren, bevor Arbeit zugewiesen wird. Dieser Prozess hilft Entwicklern, sich auf eine kürzere, relevantere Liste zu konzentrieren. Die Marktgröße für Application Security Testing Orchestration für diese Fähigkeit wächst, da die Behebungskapazität begrenzter wird als die Erkennungskapazität. Sicherheitsteams legen größeren Wert auf kontextuelle Belege als auf rohes Scan-Volumen. Diese Veränderung unterstützt Tools, die die Probleme identifizieren können, die am wahrscheinlichsten Schaden verursachen. Sie erhöht auch die Bedeutung guter Datenqualität über die verbundenen Tools hinweg.
Tool-Integration und Test-Pipeline-Management war im Jahr 2025 das umsatzstärkste Fähigkeitsteilsegment. Es bildet die Konnektivitätsschicht, die die meisten Organisationen einrichten, bevor sie fortgeschrittene Risikomodelle anwenden. Organisationen verbinden in der Regel zuerst Tools und fügen dann Risikobewertung und automatisierte Richtliniendurchsetzung hinzu, wenn Programme reifen. CISAs SBOM-Leitfaden 2026 fügte maschinenverarbeitbare Komponentenidentifikatoren und Hash-Anforderungen hinzu, die Priorisierungs-Engines mit Abhängigkeitsnachweisen verwenden können.[4]Cybersecurity and Infrastructure Security Agency, "Minimum Elements for a Software Bill of Materials (SBOM), 2026 Revision," Cybersecurity and Infrastructure Security Agency, cisa.gov Sicherheitsrichtlinien und Quality-Gate-Durchsetzung wandeln die resultierenden Belege dann in wiederholbare Entwicklungskontrollen um. Testplanung und Ausführungsorchestrierung entwickeln sich parallel zu dieser Progression. Der Markt für Application Security Testing Orchestration folgt daher einer praktischen Abfolge von Konnektivität über Priorisierung bis hin zur Richtlinienautomatisierung. Diese Abfolge ermöglicht es Käufern, die Reife zu verbessern, ohne jede vorhandene Test-Engine auf einmal zu ersetzen. Sie erklärt auch, warum Integrationsarbeit zentral bleibt, auch wenn risikobasierte Priorisierung schneller wächst. Ein verbundenes Programm benötigt konsistente Eingaben, bevor es glaubwürdige Risikobewertungen erstellen oder gemeinsame Quality-Gates durchsetzen kann. Käufer können Änderungen über ihre vorhandenen Tools, Repositories und Teams hinweg phasenweise einführen, anstatt ein vollständiges Ersatzprogramm durchzuführen. Dieser schrittweise Ansatz kann die Orchestrierung in Unternehmen mit etablierten Sicherheitsinvestitionen praktischer machen. Er erkennt an, dass reife Organisationen selten eine Test-Engine, eine Entwicklungsumgebung oder einen Satz von Release-Praktiken verwenden. Die Aufgabe besteht darin, verschiedene Belege zu koordinieren, ohne den Kontext zu verlieren, der einen Befund nützlich macht. Dies ist auch der Grund, warum risikobasierte Priorisierung von der Qualität der darunter liegenden Integrationsschicht abhängt. Eine Plattform, die Tools schlecht verbindet, kann Teams mit mehr Datensätzen zurücklassen, aber nicht mit klareren Behebungsentscheidungen.
Nach Bereitstellungsmodus: Cloud führt, während hybride Anwendungsfälle wachsen
Cloud-Bereitstellung hielt im Jahr 2025 einen Anteil von 64,78 % am Markt für Application Security Testing Orchestration. Sie wird auch voraussichtlich von 2026 bis 2031 mit einer CAGR von 26,29 % wachsen. Gehostete Quellcodeverwaltung und Build-Dienste schaffen eine natürliche Umgebung für Cloud-basierte Engines, die auf Pipeline-Ereignisse reagieren können. Diese Angebote vermeiden einige Firewall-Ausnahmen und die Verwaltung von On-Premises-Agenten. Cloud-Bereitstellung kann auch neue Fähigkeiten ohne langwierige lokale Upgrades bereitstellen. Diese Ausrichtung macht die Cloud zu einem wichtigen Weg zu schnellerer Testabdeckung. Sie unterstützt Teams, die Software häufig in verteilten Umgebungen veröffentlichen. Der Markt für Application Security Testing Orchestration profitiert, wenn Sicherheit demselben Bereitstellungsmodell folgen kann wie die Anwendungen, die sie schützt.
On-Premises-Bereitstellung behält eine bedeutende Rolle bei Finanzinstituten und Behörden mit Quellcode- und Datenspeicherortbeschränkungen. Black Duck fügte im August 2026 sichere Tunnel-Konnektivität für selbst gehostete GitHub Enterprise Server-, Azure DevOps Server-, GitLab Self-Managed- und Bitbucket Server-Instanzen hinzu. Dieser Schritt adressierte Organisationen, die Code nicht über externe SaaS-Mandanten leiten können. Hybride Bereitstellung gewinnt an Interesse, wo Käufer Datenkontrolle benötigen, aber dennoch SaaS-Feature-Updates wünschen. Europäische Organisationen, die unter der DSGVO arbeiten, und asiatisch-pazifische Organisationen, die mit Datenlokalisierungsregeln konfrontiert sind, sind wichtige Nutzer dieser Optionen. Dieser Bedarf hängt auch mit Legacy-Monolithen zusammen, die nicht schnell auf Public-Cloud-Prozesse umgestellt werden können. Anbieter müssen daher mehrere Bereitstellungsmuster unterstützen, anstatt Cloud-Einführung als vollständigen Ersatzzyklus zu behandeln. Die Branche für Application Security Testing wird weiterhin praktische Wege für regulierte und selbst gehostete Umgebungen benötigen. Datenkontrolle ist nicht der einzige Grund für diese Entscheidungen, da einige Kunden auch Entwicklungssysteme betreiben, die nicht einfach mit externen Mandanten verbunden werden können. Sichere Konnektivität kann dieses Hindernis reduzieren, ohne den Quellcode-Speicherort des Kunden zu ändern. Hybride Anwendungsfälle liegen daher zwischen vollständiger Cloud-Einführung und vollständig lokalen Testprozessen. Anbieter, die diese betrieblichen Details ansprechen, können ein breiteres Spektrum regulierter Entwicklungsorganisationen bedienen.
Nach Unternehmensgröße: KMU erhöhen die Abdeckung schneller
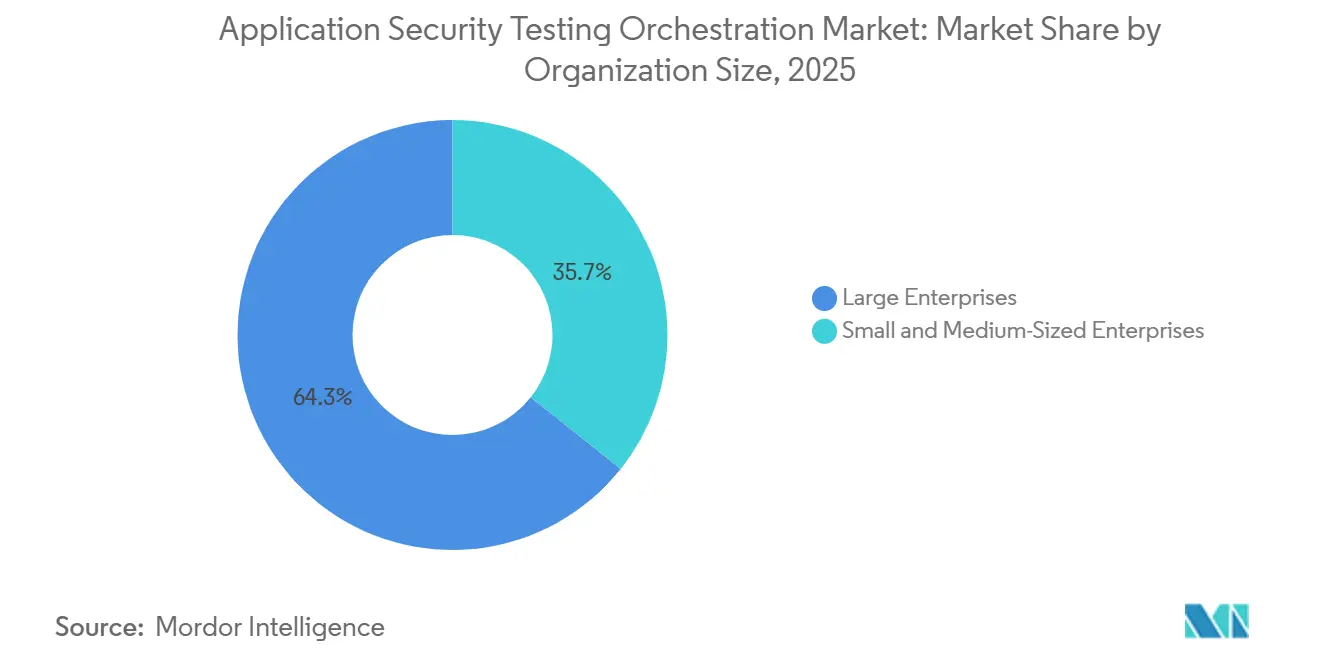
Großunternehmen hielten im Jahr 2025 einen Anteil von 64,29 % am Umsatz im Markt für Application Security Testing Orchestration. Sie verfügen über die Ressourcen, mehrere Tools zu integrieren, dedizierte AppSec-Teams zu beschäftigen und lange Anbieterbewertungen durchzuführen. Ihre Programme decken oft Hunderte von Repositories, mehrere Geografien und unterschiedliche Technologie-Stacks ab. Diese Bedingungen machen Orchestrierung zu einer betrieblichen Anforderung und nicht zu einem optionalen Tool. Große Bereitstellungen können auch dedizierte Richtlinien-Governance und Service-Unterstützung rechtfertigen. Ihre Größe gibt führenden Anbietern eine etablierte Basis für breite Plattformverkäufe. Sie schafft auch komplexe Implementierungsanforderungen, die bewährte Integrationsfähigkeiten begünstigen. Der Markt für Application Security Testing Orchestration bleibt eng mit diesen Bereitstellungsanforderungen auf Unternehmensebene verbunden.
KMU werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 27,11 % wachsen. SaaS-Bereitstellung kann die minimale Bereitstellungszeit von Quartalen auf Wochen reduzieren, ohne On-Premises-Infrastruktur zu erfordern. Dies macht strukturierteres Sicherheitstesten für Organisationen mit kleineren technischen Teams erreichbar. Regulierte KMU in BFSI und im Gesundheitswesen stehen vor PCI DSS 4.0- und HIPAA-Verpflichtungen ohne die gleichen Ressourcen wie große Institutionen. Basisabonnements, die Compliance-Vorlagen und vorkonfigurierte Risikorichtlinien enthalten, können für diese Gruppe besonders relevant sein. Verwaltete Dienste können auch Lücken in der Richtlinienkonfiguration und im täglichen Betrieb schließen. Der Markt für Application Security Testing Orchestration kann sich ausweiten, wenn Anbieter diese Bereitstellungsoptionen vereinfachen. Die Chance hängt von Preisgestaltung, Integrationsaufwand und der Fähigkeit ab, Entwicklerreibung zu begrenzen. Kleinere Käufer benötigen dieselben Kontrollnachweise wie größere Institutionen, können aber nicht dasselbe Maß an Mitarbeiterzeit für die Implementierung aufwenden. Vorkonfigurierte Richtlinien und Berichtsvorlagen reduzieren einen Teil der anfänglichen Arbeit, während verwaltete Unterstützung bei spezialisierten Aufgaben helfen kann. Das Wertversprechen ist am stärksten, wenn eine Plattform Sicherheitstests vereinfacht, ohne einen weiteren getrennten Workflow hinzuzufügen. Deshalb sind zugängliche Bereitstellungsmodelle für die KMU-Einführung genauso wichtig wie die zugrunde liegenden Testfähigkeiten.
Nach Branchenvertikale: BFSI hält die Nachfrage, während Gesundheitswesen und Biowissenschaften am schnellsten wachsen
BFSI hielt im Jahr 2025 einen Anteil von 26,41 % am Umsatz im Markt für Application Security Testing Orchestration. Der Sektor benötigt eine kontinuierliche Software-Sicherheitsvalidierung über Zahlungssysteme, Kernbankplattformen und kundenorientierte Anwendungen hinweg. Die Anforderungen von PCI DSS 4.0 traten am 31. März 2025 in Kraft und umfassen Software-Komponenteninventare, risikobasiertes Schwachstellenmanagement und Manipulationsschutzkontrollen für Zahlungsseiten-Skripte. Diese Anforderungen erhöhten den Bedarf, Tests zu koordinieren und nutzbare Aufzeichnungen zu führen. Der Digital Operational Resilience Act trat am 17. Januar 2025 in Kraft und schreibt IKT-Resilienzprüfungen und Governance für Software von Drittanbietern für europäische Finanzunternehmen vor.[5]European Union, "Regulation (EU) 2022/2554 on Digital Operational Resilience for the Financial Sector (DORA)," Official Journal of the European Union, eur-lex.europa.eu Zusammen stärken diese Verpflichtungen die Nachfrage nach Workflows, die Belege mit Kontrollen verknüpfen. Der Markt für Application Security Testing Orchestration ist für Institutionen relevant, die wiederholbare Validierung benötigen, nicht nur periodische Überprüfungen. Finanzunternehmen benötigen auch Bereitstellungsmodelle, die ihren Sicherheits- und Datenspeicherortanforderungen entsprechen.
Gesundheitswesen und Biowissenschaften werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 26,23 % wachsen. Digitalisierte Patientenakten und vernetzte Medizingeräte-Software erhöhen die Anzahl der Systeme, die Sicherheitsvalidierung benötigen. HIPAA-bezogene Anforderungen vor der Bereitstellung erhöhen den Druck, nachzuweisen, dass Kontrollen angewendet wurden. Synapxes Healthcare Integrated Pipeline in Singapur bettet Sicherheitsscanning in die kontinuierliche Bereitstellung für mehr als 16.000 jährliche Software-Updates ein. Dieses Modell zeigt, wie kontinuierliches Testen in einem großen öffentlichen Gesundheitswesen funktionieren kann. IT und Telekommunikation, Behörden und öffentliche Verwaltung, Einzelhandel und E-Commerce sowie Energie und Versorgungsunternehmen tragen ebenfalls bedeutende Nachfrage bei. Ihre Anforderungen entstehen durch die Ausweitung der digitalen Infrastruktur, zunehmende Angriffsgefährdung und strengere Governance-Erwartungen. Der Markt für Application Security Testing Orchestration bedient diese Gruppen, wenn er Testnachweise mit Bereitstellungsgeschwindigkeit kombinieren kann. Jeder dieser Sektoren betreibt Anwendungen, die für Kunden, öffentliche Dienste oder wesentliche Betriebe wichtig sind. Sie benötigen eine Möglichkeit, Sicherheitsprüfungen konsistent anzuwenden, wenn Entwicklungsteams Updates häufiger veröffentlichen. Koordiniertes Testen kann helfen, technische Ergebnisse mit den für Governance und Prüfungsüberprüfungen erforderlichen Aufzeichnungen zu verknüpfen. Dies macht die Plattform über eine einzelne Vertikale hinaus relevant, auch wenn BFSI und das Gesundheitswesen den klarsten regulatorischen Bedarf haben.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Anteil von 41,29 % am Umsatz im Markt für Application Security Testing Orchestration. Die Region hat eine hohe Konzentration von Unternehmenstechnologiekäufern und eine gut entwickelte DevSecOps-Talentbasis. Die bundesstaatliche Secure-by-Design-Beschaffungsrichtung erweitert auch die Software-Sicherheitserwartungen auf kommerzielle Lieferketten. Radware stellte fest, dass Nordamerika im ersten Quartal 2026 für 80 % der weltweit blockierten bösartigen Web-Anwendungs- und API-Transaktionen verantwortlich war. Die Vereinigten Staaten blieben der wichtigste regionale Markt, da bundesstaatliche Leitlinien die SBOM-Generierung und Software-Sicherheitsbescheinigungen für staatliche Beschaffung förderten. Diese Praktiken beeinflussen kommerzielle Anbieter, die an öffentliche Behörden verkaufen. Kanada und Mexiko profitieren ebenfalls von der grenzüberschreitenden Angleichung an US-amerikanische Vorschriften und Quality-Gate-Erwartungen. Der Marktanteil für Application Security Testing Orchestration in der Region spiegelt sowohl hohe Bedrohungsexposition als auch anhaltende Software-Sicherheitsausgaben wider.
Europa hielt im Jahr 2025 den zweitgrößten regionalen Anteil, angeführt von Deutschland, dem Vereinigten Königreich und Frankreich. Hohe Unternehmenstechnologieausgaben und dichte Regulierung unterstützen die regionale Einführung. DORA veranlasste Plattformbewertungen bei EU-Finanzinstituten, nachdem es im Januar 2025 in Kraft trat. DSGVO-Rechenschaftspflichten erhöhen auch die Aufmerksamkeit für Software-Datenschutzkontrollen. Europäische Käufer suchen häufig On-Premises- und Hybridoptionen aufgrund von Datenspeicherort- und Technologiesouveränitätsbedenken. SaaS-Anbieter müssen daher regionale Cloud-Instanzen oder selbst gehostete Alternativen anbieten. Südamerika ist ein aufstrebendes Gebiet, angeführt von Brasilien, wo LGPD-Anforderungen die Sicherheitsvalidierung unterstützen und finanzielle Inklusion digitale Portfolios für Zahlungsanbieter erweitert. Diese Zahlungsanbieter stehen auch vor PCI DSS-Verpflichtungen, was den Wert revisionssicherer Test-Workflows erhöht.
Der asiatisch-pazifische Raum wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 24,79 % wachsen. China, Indien, Japan, Südkorea und Australien weiten digitale Dienste aus, während regulatorische Anforderungen spezifischer werden. Indiens Zahlungssystemrichtung schreibt alle 6 Monate Schwachstellenbewertungen, VAPT vor neuen Diensten und CVSS-bewertete Berichte von CERT-In-akkreditierten Anbietern vor. Die Technology Risk Management-Leitlinien der Monetary Authority of Singapore und Japans FSA FISC-Standards verweisen zunehmend auf NIST- und CIS-Benchmarks. Diese Anforderungen schaffen einen Bedarf an Sicherheitspositionsnachweisen und automatisierter Compliance-Berichterstattung. Der Nahe Osten und Afrika bleibt in absoluten Umsätzen kleiner, aber die Vereinigten Arabischen Emirate und Saudi-Arabien steigern die Nachfrage durch Vision-2030-Digitalisierungsprogramme und Cybersicherheitsregeln für den Finanzsektor. Südafrika, Nigeria und Ägypten tragen zur Nachfrage bei, da die digitale Bankinfrastruktur expandiert. Der Markt für Application Security Testing Orchestration hat Wachstumspotenzial, wo Cloud-Einführung schneller voranschreitet als ältere On-Premises-Testansätze.

Wettbewerbslandschaft
Der Markt für Application Security Testing Orchestration ist mäßig fragmentiert. Etablierte Full-Stack-Anbieter wie Black Duck, Checkmarx und Veracode konkurrieren durch Integrationstiefe, breite Testfähigkeiten und Unterstützung für Unternehmens-Pipelines. Ihre Portfolios können SAST, DAST, IAST, SCA und Software-Lieferkettensicherheit umfassen. ASPM-fokussierte Unternehmen, darunter ArmorCode, Apiiro, OX Security, Legit Security und Endor Labs, konkurrieren durch Risikograph-Analyse, Entwicklererfahrung und Aggregation von Drittanbieter-Scanner-Ergebnissen. Diese Unternehmen müssen nicht immer vorhandene Tools ersetzen, um Mehrwert zu bieten. Die Kategorie umfasste 18 aktive ASPM-Anbieter in einer unabhängigen Bewertung 2025, was auf ein überfülltes, aber konsolidierendes Feld hindeutet. Der Markt für Application Security Testing Orchestration hat daher mehrere glaubwürdige Anbieter, aber Käufer bevorzugen zunehmend eine breite Lebenszyklus-Abdeckung. NISTs Secure Software Development Framework ist eine Bewertungsreferenz bei Käufen im regulierten Sektor, wo eine klare SSDF-Zuordnung die Anbieterpositionierung stärken kann.[6]National Institute of Standards and Technology, "Secure Software Development Framework (SSDF), Special Publication 800-218," National Institute of Standards and Technology, csrc.nist.gov
Die Anbieteraktivität in den Jahren 2025 und 2026 zeigte eine Bewegung hin zu breiteren Orchestrierungsangeboten. Invicti Security erwarb Kondukto im Jahr 2025 und kombinierte DAST- und Laufzeitvalidierung mit ASPM-Fähigkeiten. Die Transaktion brachte DAST, API-Sicherheit, SAST, SCA und ASPM in einen einzigen Workflow. Veracode erwarb Phylum im Januar 2025 und fügte maschinelles Lernanalyse bösartiger Pakete hinzu, einschließlich Typosquatting und Backdoor-Injektionen. Black Duck erweiterte im Februar 2026 die Polaris-Integrationen über wichtige Quellcodeverwaltungsplattformen hinweg. Diese Maßnahmen spiegeln die Käufernachfrage nach verbundenem Testen und Behebung anstelle isolierter Produkte wider. Kleinere ASPM-Spezialisten könnten unter Druck geraten, Fähigkeiten hinzuzufügen oder Partnerschaften einzugehen, da Vertriebskosten größere Plattformen begünstigen. Der Markt für Application Security Testing Orchestration wird voraussichtlich Anbieter belohnen, die Breite mit praktischen Entwickler-Workflows kombinieren.
Die stärksten offenen Bereiche umfassen Mid-Market-Programme, die verwaltete Bereitstellung, Kontrollen für KI-unterstützten Code und bereichsübergreifende Compliance-Berichterstattung benötigen. KMU können dienstleistungsgeführte Unterstützung anstelle von Self-Service-Konfiguration benötigen. KI-intensive Repositories benötigen Testrichtlinien, die die Quelle und den Kontext von Code-Änderungen erkennen. Berichterstattung, die PCI DSS 4.0, DORA, DSGVO und HIPAA innerhalb einer Richtlinienstruktur unterstützt, kann wiederholte Konfigurationsarbeit reduzieren. Black Duck machte Signal im September 2026 als MCP-Server im Claude Directory verfügbar und platzierte Echtzeit-Schwachstellenerkennung in Claude Desktop. Dieser Schritt platzierte Sicherheitsinformationen näher an KI-unterstützten Coding-Workflows. Anbieter können sich differenzieren, indem sie Coding-Assistenten als Eingaben für die Sicherheitsorchestrierung behandeln, nicht nur als Quellen neuer Risiken. Der Markt für Application Security Testing Orchestration wird wettbewerbsfähig bleiben, da Integration, Behebung, Compliance und KI-Unterstützung gleichzeitig weiterentwickelt werden.
Marktführer für Application Security Testing Orchestration
-
Black Duck
-
Checkmarx Ltd.
-
GitHub, Inc.
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- August 2026: Black Duck veröffentlichte das Polaris Platform Update August 2026 und führte bidirektionale Synchronisierung mit GitLab Issues, GitHub Issues, Jira, ServiceNow und Azure Boards sowie sichere Tunnel-Konnektivität zu selbst gehosteten Azure DevOps Server-, GitLab Self-Managed-, Bitbucket Server- und On-Premises-Jira-Instanzen ein, wodurch Orchestrierung auf Unternehmensebene auf regulierte On-Premises-SCM-Umgebungen ausgeweitet wurde.
- Juni 2026: Black Duck veröffentlichte Polaris Platform-Verbesserungen, darunter einen Polaris Issue-Management-MCP-Server, der agentischen KI-Tools wie Claude Code und GitHub Copilot den Zugriff auf Scan-Ergebnisse und Behebungsleitfäden ermöglicht, KI-unterstützte Fix-Generierung für GitHub, GitLab, Bitbucket und Azure DevOps sowie Unterstützung für selbst gehostete SCM für GitHub Enterprise Server Versionen 3.16, 3.17 und 3.18.
- Februar 2026: Black Duck kündigte die sofortige Verfügbarkeit erweiterter Polaris Platform-Integrationen für GitHub, GitLab, Azure DevOps und Bitbucket an und bietet native einheitliche SAST-, SCA- und DAST-Abdeckung über alle wichtigen SCM-Plattformen als konsistente SaaS-Erfahrung.
- September 2025: UltraViolet Cyber schloss die Übernahme des Application Security Testing-Dienstleistungsgeschäfts von Black Duck ab und integrierte Red Teaming, Bedrohungsmodellierung, Cloud- und Container-Risikobewertungen sowie sicheres SDLC-Consulting in UltraVioletts einheitliches offensiv-defensives Cybersicherheitsportfolio, wodurch die Reichweite auf kommerzielle Unternehmen und Bundesbehörden ausgeweitet wurde.


Berichtsumfang des globalen Marktes für Application Security Testing Orchestration
Der Markt für Application Security Testing Orchestration umfasst Plattformen, die mehrere Anwendungssicherheits-Test-Tools vereinheitlichen, automatisieren und koordinieren, einschließlich statischer Analyse (SAST), dynamischer Analyse (DAST), interaktiver Analyse (IAST), Software-Kompositionsanalyse (SCA) und API-Sicherheitstests über den gesamten Software-Entwicklungslebenszyklus. Diese Lösungen aggregieren und korrelieren Ergebnisse aus unterschiedlichen Sicherheitsscannern, eliminieren doppelte Schwachstellen durch intelligente Deduplizierung, priorisieren Risiken basierend auf Ausnutzbarkeit und Geschäftskontext und integrieren sich in CI/CD-Pipelines und Entwicklungs-Workflows, um Sicherheitsteams die Verwaltung von Testkampagnen in großem Maßstab zu ermöglichen, Alert-Ermüdung zu reduzieren, die Behebung durch automatisierte Ticket-Erstellung und Entwicklerleitfäden zu beschleunigen und eine konsistente Sicherheits-Governance über verteilte Entwicklungsteams und Technologie-Stacks hinweg aufrechtzuerhalten.
Der Bericht zum Markt für Application Security Testing Orchestration ist segmentiert nach Angebot (Software und Plattformen sowie Dienstleistungen), Orchestrierungsfähigkeit (Testplanung und Ausführungsorchestrierung, Tool-Integration und Test-Pipeline-Management, Ergebnisaggregation und -korrelation, risikobasierte Testpriorisierung, Sicherheitsrichtlinien und Quality-Gate-Durchsetzung sowie weitere Orchestrierungsfähigkeiten), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Branchenvertikale (Behörden und öffentliche Verwaltung, industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie weitere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software und Plattformen |
| Dienstleistungen |
| Testplanung und Ausführungsorchestrierung |
| Tool-Integration und Test-Pipeline-Management |
| Ergebnisaggregation und -korrelation |
| Risikobasierte Testpriorisierung |
| Sicherheitsrichtlinien und Quality-Gate-Durchsetzung |
| Weitere Orchestrierungsfähigkeiten |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Behörden und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Weitere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Angebot | Software und Plattformen | ||
| Dienstleistungen | |||
| Nach Orchestrierungsfähigkeit | Testplanung und Ausführungsorchestrierung | ||
| Tool-Integration und Test-Pipeline-Management | |||
| Ergebnisaggregation und -korrelation | |||
| Risikobasierte Testpriorisierung | |||
| Sicherheitsrichtlinien und Quality-Gate-Durchsetzung | |||
| Weitere Orchestrierungsfähigkeiten | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Branchenvertikale | Behörden und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Weitere Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Application Security Testing Orchestration?
Die Marktgröße für Application Security Testing Orchestration wurde im Jahr 2025 auf 0,87 Milliarden USD geschätzt und wird voraussichtlich von 1,05 Milliarden USD im Jahr 2026 auf 2,97 Milliarden USD bis 2031 wachsen, bei einer CAGR von 23,12 % während des Prognosezeitraums (2026–2031).
Was treibt die Nachfrage nach Application Security Testing Orchestration an?
Zunehmende Web- und API-Angriffsaktivität, DevSecOps-Einführung, Cloud-native Bereitstellung und Sicherheitsanforderungen im Zusammenhang mit KI-generiertem Code unterstützen die Nachfrage. Käufer suchen auch nach besserer Priorisierung und Behebung von Ergebnissen, die von mehreren Sicherheits-Tools generiert werden.
Welches Bereitstellungsmodell führt in diesem Bereich?
Cloud-Bereitstellung hielt im Jahr 2025 einen Anteil von 64,78 % am Umsatz und wird bis 2031 voraussichtlich mit einer CAGR von 26,29 % wachsen. Sie verbindet sich auf natürliche Weise mit gehosteter Quellcodeverwaltung und Build-Diensten, die häufige Anwendungsveröffentlichungen unterstützen.
Welche Organisationen führen diese Plattformen am schnellsten ein?
KMU werden bis 2031 voraussichtlich mit einer CAGR von 27,11 % wachsen, da SaaS-Modelle Bereitstellungsbarrieren reduzieren und den Zugang zu verwaltetem Support erweitern. Compliance-Vorlagen und vorkonfigurierte Richtlinien können die Belastung kleinerer Teams weiter reduzieren.
Welcher Endnutzersektor hat den größten Umsatzanteil?
BFSI hielt im Jahr 2025 einen Anteil von 26,41 % am Umsatz, da Zahlungs-, Bank- und Versicherungsanwendungen eine kontinuierliche Sicherheitsvalidierung erfordern. PCI DSS 4.0 und DORA verstärken den Bedarf an koordinierten Testnachweisen und Governance-Aufzeichnungen.
Welche Region expandiert am schnellsten?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 24,79 % wachsen, da digitale Dienste, Cloud-Einführung und regulatorische Anforderungen zunehmen. Indien, Singapur, Japan und andere regionale Märkte stärken ihre Governance-Anforderungen für Anwendungssicherheit. Diese Regeln unterstützen die Nachfrage nach Kontrollen, die Testaktivitäten dokumentieren, Behebungen organisieren und Compliance-Nachweise über verschiedene Software-Bereitstellungsumgebungen hinweg generieren können. Cloud-Einführung schafft auch Möglichkeiten, pipeline-integrierte Sicherheitsprüfungen einzuführen, bevor Anwendungen die Produktion erreichen, während klare Aufzeichnungen für Sicherheitsteams, Entwickler, Governance-Funktionen, Prüfungsüberprüfungen und Compliance-Berichterstattungsanforderungen in regionalen Betriebsumgebungen und sich entwickelnden regulatorischen Verpflichtungen erhalten bleiben.
Seite zuletzt aktualisiert am:



