
Tamaño y Participación del Mercado de Orquestación de Pruebas de Seguridad de Aplicaciones
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 1.05 Mil millones de dólares |
| Tamaño del Mercado (2031) | 2.97 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 23.12 % |
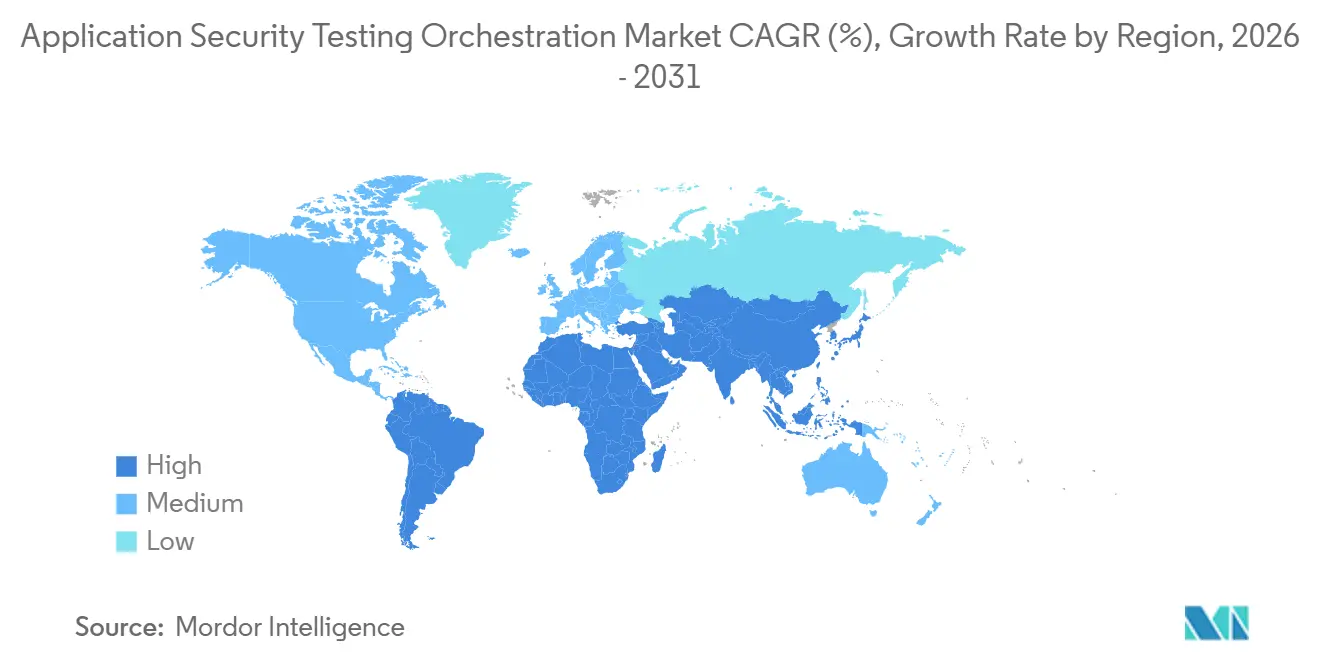
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
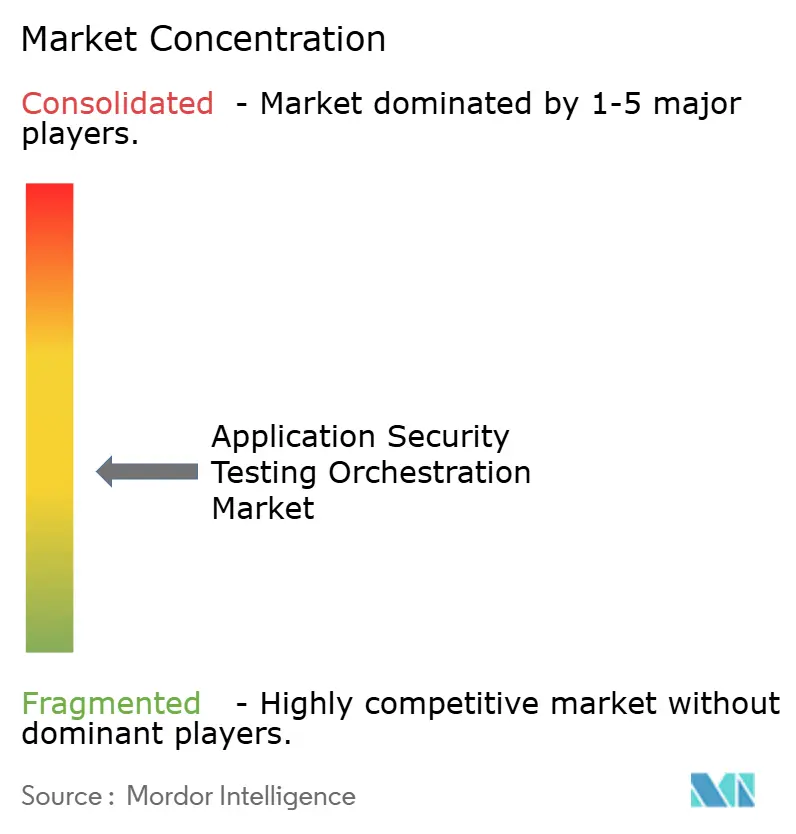
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Orquestación de Pruebas de Seguridad de Aplicaciones por Mordor Intelligence
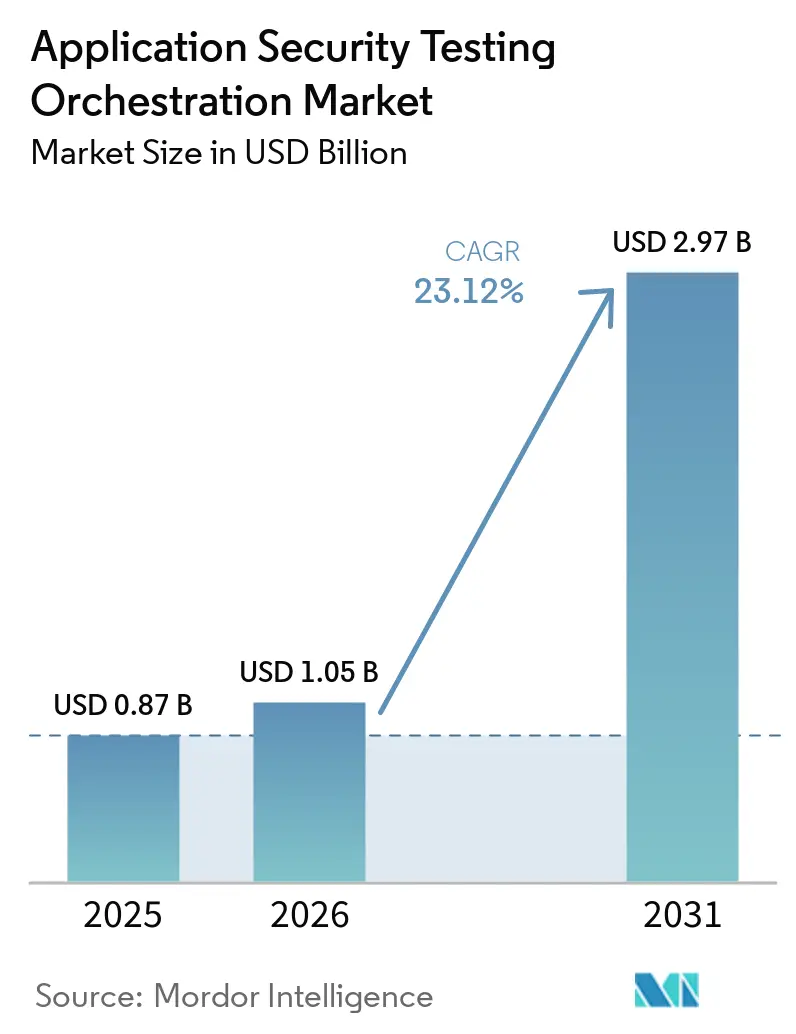
El tamaño del mercado de orquestación de pruebas de seguridad de aplicaciones fue valorado en 0,87 mil millones de USD en 2025 y se estima que crecerá desde 1,05 mil millones de USD en 2026 hasta alcanzar los 2,97 mil millones de USD en 2031, a una CAGR del 23,12% durante el período de pronóstico (2026-2031). El crecimiento refleja una mayor actividad de ataques contra aplicaciones web y APIs, un uso más amplio de DevSecOps y lanzamientos de software más rápidos respaldados por herramientas de inteligencia artificial generativa. Las organizaciones necesitan cada vez más un flujo de trabajo unificado para coordinar los resultados de las pruebas, eliminar duplicados y dirigir los problemas urgentes a los equipos adecuados. Esta necesidad está cambiando la competencia entre proveedores, ya que la calidad de la integración y el soporte de remediación ahora importan tanto como la amplitud de los motores de prueba. El mercado de orquestación de pruebas de seguridad de aplicaciones también tiene margen para expandirse donde los compradores necesitan implementación gestionada e informes de cumplimiento en lugar de otro escáner independiente. La demanda dependerá de si los proveedores pueden reducir el ruido de alertas y hacer que las verificaciones de seguridad sean viables dentro de las prácticas de desarrollo ordinarias.
Conclusiones Clave del Informe
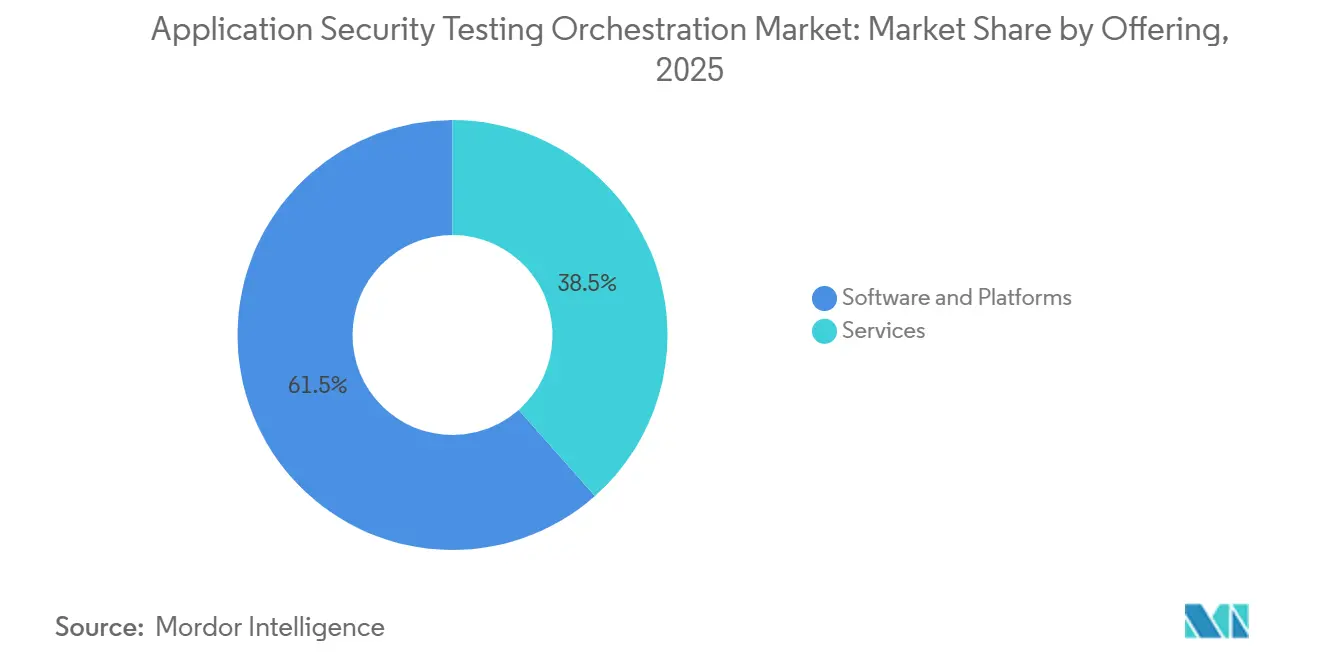
- Por oferta, el software y las plataformas representaron el 61,53% de los ingresos en el mercado de orquestación de pruebas de seguridad de aplicaciones en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 26,43% hasta 2031.
- Por capacidad de orquestación, la integración de herramientas y la gestión de canalizaciones de pruebas fue el subsegmento de mayor ingreso en 2025, mientras que se proyecta que la priorización de pruebas basada en riesgos se expandirá a una CAGR del 27,21% hasta 2031.
- Por modo de implementación, la nube representó el 64,78% de los ingresos en el mercado de orquestación de pruebas de seguridad de aplicaciones en 2025 y se proyecta que se expandirá a una CAGR del 26,29% hasta 2031.
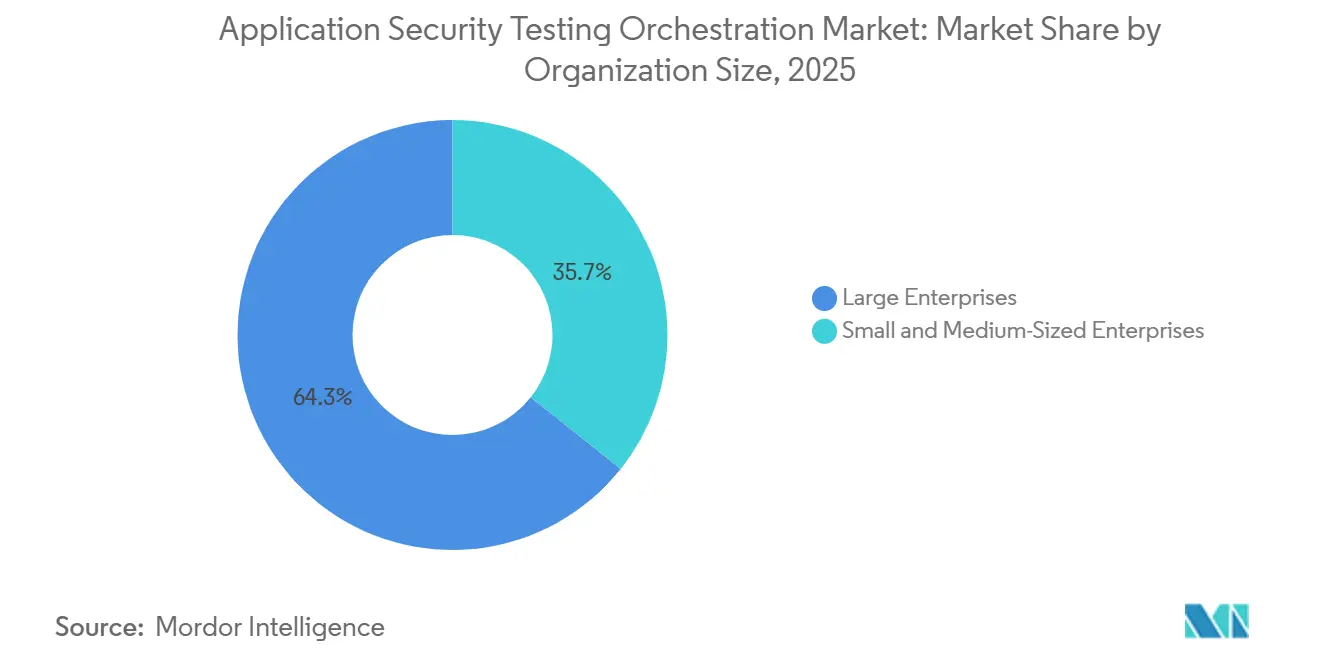
- Por tamaño de organización, las grandes empresas representaron el 64,29% de los ingresos en 2025, mientras que se proyecta que las PYMEs se expandirán a una CAGR del 27,11% hasta 2031.
- Por vertical industrial, el sector BFSI representó el 26,41% de los ingresos en el mercado de orquestación de pruebas de seguridad de aplicaciones en 2025, mientras que se proyecta que la salud y las ciencias de la vida se expandirán a una CAGR del 26,23% hasta 2031.
- Por geografía, América del Norte representó el 41,29% de los ingresos globales en 2025, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 24,79% hasta 2031 en el mercado de orquestación de pruebas de seguridad de aplicaciones.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Orquestación de Pruebas de Seguridad de Aplicaciones
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Aumento del Volumen de Ataques en la Capa de Aplicación | +5.5% | Global; América del Norte representó el 80% de las transacciones web y de API bloqueadas en el primer trimestre de 2026 | Corto plazo (≤ 2 años) |
| Adopción de DevSecOps y Desplazamiento hacia la Izquierda | +4.8% | Global, con América del Norte y Europa liderando la madurez | Mediano plazo (2-4 años) |
| Crecimiento de Aplicaciones API-First y Nativas de la Nube | +4.2% | Global, con Asia-Pacífico como centro y expansión hacia Oriente Medio y África | Mediano plazo (2-4 años) |
| Requisitos Regulatorios y de Diseño Seguro | +3.5% | América del Norte y Europa, con efectos de cumplimiento que se extienden a Asia-Pacífico y Oriente Medio y África | Largo plazo (≥ 4 años) |
| Requisitos de Seguridad para Código Generado por IA | +3.0% | Global, con adopción temprana en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Gobernanza de la Cadena de Suministro de Software y SBOM | +2.5% | América del Norte y Europa, con efectos en sectores regulados de Asia-Pacífico | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Aumento del Volumen de Ataques en la Capa de Aplicación
Los ataques en la capa de aplicación están generando una necesidad continua de orquestación de seguridad. Radware informó que la explotación de vulnerabilidades representó casi el 62% de los intentos bloqueados de aplicaciones web y API en el primer trimestre de 2026. Los intentos de inyección SQL se mantuvieron entre 50 y 60 millones por mes, mientras que los servicios en la nube bloquearon más de 6 mil millones de intentos de explotación en marzo de 2026.[1]Radware, "Tendencias de Ataques de Red y Aplicaciones en el Primer Trimestre de 2026," Radware, radware.com Verizon informó que las vulnerabilidades de software se convirtieron en el principal punto de entrada para las brechas con un 31% en 2026, por delante de las credenciales robadas. Las herramientas de ataque automatizadas pueden escalar campañas más rápidamente de lo que los equipos pueden revisar manualmente los hallazgos. El mercado de orquestación de pruebas de seguridad de aplicaciones se beneficia cuando los resultados de SAST, DAST, IAST y SCA se consolidan en una única cola de remediación priorizada. Las pruebas continuas pueden acortar el tiempo entre que una vulnerabilidad entra en el código y el momento en que un equipo responde a ella.
Adopción de DevSecOps y Desplazamiento hacia la Izquierda
La adopción de DevSecOps está aumentando la demanda de herramientas que conecten el control de código fuente, los sistemas de compilación y los entornos de desarrollo. Black Duck amplió las integraciones de Polaris en GitHub, GitLab, Azure DevOps y Bitbucket en febrero de 2026, proporcionando cobertura unificada de SAST, SCA y DAST.[2]Black Duck, "Black Duck Amplía las Integraciones de Polaris para Ofrecer DevSecOps sin Fricciones a Escala Empresarial," Noticias de Black Duck, blackduck.com Esto muestra por qué los proveedores compiten cada vez más en amplitud de integración además de en la funcionalidad del motor de pruebas. GitLab encontró que los profesionales de DevSecOps perdían 7 horas semanales debido a herramientas fragmentadas en 2025. La misma encuesta encontró que la empresa promedio gestionaba cerca de 50 herramientas de seguridad. La salida sin filtrar de los escáneres puede generar fatiga por el desplazamiento hacia la izquierda cuando los desarrolladores aprenden a eludir las verificaciones de calidad bloqueantes. El mercado de orquestación de pruebas de seguridad de aplicaciones favorece las plataformas que validan la explotabilidad antes de que los hallazgos entren en las colas de los sprints.
Crecimiento de Aplicaciones API-First y Nativas de la Nube
Los microservicios, los contenedores y las APIs orientadas a eventos están ampliando el alcance de las pruebas más allá de los procesos de lanzamiento monolíticos. Las APIs pueden introducir interacciones con estado, flujos de autenticación y debilidades de lógica de negocio que SAST no identifica de manera consistente. Esto requiere que las herramientas DAST y orientadas a APIs trabajen con políticas comunes, deduplicación de hallazgos y enrutamiento de remediación. Synapxe de Singapur opera una Canalización Integrada de Salud que gestiona más de 16.000 actualizaciones de software al año a través de un flujo de trabajo DevSecOps unificado con análisis de seguridad integrado. El Banco de la Reserva de India requiere evaluaciones de vulnerabilidades cada 6 meses para sistemas bancarios críticos y VAPT antes de que se implementen nuevos servicios. Estos requisitos hacen que las pruebas automatizadas y auditables sean relevantes a lo largo del ciclo de vida de entrega de aplicaciones. El análisis de infraestructura como código también puede identificar la topología de las APIs y los riesgos de configuración antes de la implementación, lo que amplía el valor de las plataformas del mercado de orquestación de pruebas de seguridad de aplicaciones.
Requisitos de Seguridad para Código Generado por IA
Las herramientas de codificación de inteligencia artificial generativa están acelerando el desarrollo al tiempo que introducen riesgos de seguridad que los revisores pueden no detectar rápidamente. Veracode encontró que el 44% de las tareas de generación de código con IA introdujeron una vulnerabilidad de riesgo en 2026. Los modelos evaluados tuvieron una tasa de aprobación de seguridad promedio del 56%, incluyendo el 15% para secuencias de comandos entre sitios y el 12% para inyección de registros. En las organizaciones que utilizan estas herramientas, la IA escribió cerca de la mitad del código confirmado. Los programas de pruebas que se centran únicamente en el código escrito por humanos, por lo tanto, cubren solo una parte de la superficie de riesgo activa. El mercado de orquestación de pruebas de seguridad de aplicaciones está respaldado por políticas que requieren SAST para confirmaciones asistidas por IA y SCA para dependencias recomendadas por IA. Estas políticas pueden hacer que los controles con conciencia de IA sean una parte normal de la gobernanza empresarial en lugar de una configuración opcional.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Alto Costo Total de Propiedad y Complejidad de Integración | -3.5% | Global, más agudo en los mercados de Asia-Pacífico y América del Sur con alta concentración de PYMEs | Mediano plazo (2-4 años) |
| Escasez de Talento en Seguridad de Aplicaciones | -2.5% | Global, más grave en Asia-Pacífico y Oriente Medio y África | Largo plazo (≥ 4 años) |
| Fatiga por Falsos Positivos y Fricción con los Desarrolladores | -1.8% | Global | Corto plazo (≤ 2 años) |
| Restricciones de Monolitos Heredados y Residencia de Datos | -1.2% | Europa y Asia-Pacífico, especialmente en servicios gubernamentales y financieros | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Alto Costo Total de Propiedad y Complejidad de Integración
La integración de una capa de orquestación puede requerir una inversión mayor que la propia licencia de la plataforma. Las empresas a menudo necesitan conectar motores SAST heredados, varios escáneres DAST, herramientas SCA, registros de contenedores y sistemas de seguimiento de incidencias. El desarrollo de conectores, la alineación de versiones de API y la traducción de políticas pueden añadir trabajo de ingeniería de seguridad de aplicaciones no planificado durante la implementación. La encuesta de GitLab de 2025 reportó 7 horas de pérdida de productividad semanal por herramientas de seguridad fragmentadas. PCI DSS 4.0 también requiere un inventario de componentes de software, lo que añade trabajo de documentación a los programas de implementación.[3]Consejo de Estándares de Seguridad PCI, "PCI DSS v4.0: Requisitos y Procedimientos de Prueba," PCI SSC, pcisecuritystandards.org ISO/IEC 27034 puede proporcionar una referencia de integración, pero los conectores aún necesitan ajuste local. Estas demandas pueden ralentizar la adopción en organizaciones de menor madurez, particularmente en Asia-Pacífico y América del Sur.
Escasez de Talento en Seguridad de Aplicaciones
La orquestación de seguridad de aplicaciones requiere personas que comprendan tanto la seguridad del software como las operaciones de plataforma. Fortinet informó que la experiencia específica en ciberseguridad con IA fue el principal desafío de contratación para el 60% de los gerentes de contratación en 2026. SANS encontró que el 60% de los equipos de seguridad identificaron las brechas de habilidades como su principal desafío en 2026, por delante de la escasez de personal. La restricción se refiere a la profundidad de especialización, no solo al número de empleados disponibles. Los flujos de trabajo guiados, la configuración de puertas de calidad asistida por IA y los servicios gestionados pueden reducir parte de la carga de implementación. No pueden reemplazar completamente el juicio práctico necesario para ajustar las políticas en los entornos de desarrollo. Es probable que esta limitación sea más pronunciada en partes de Asia-Pacífico, Oriente Medio y África, donde los mercados laborales de ingeniería de seguridad están menos desarrollados.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Las Plataformas de Software Anclan los Ingresos Mientras los Servicios se Expanden
El software y las plataformas representaron el 61,53% de los ingresos del mercado de orquestación de pruebas de seguridad de aplicaciones en 2025. Las empresas favorecieron los motores de orquestación diseñados específicamente que proporcionaban una capa de política compartida y una vista unificada de los hallazgos en diferentes herramientas. Estas inversiones dominaron la adopción temprana porque los compradores primero necesitaban control sobre las canalizaciones de pruebas. Una interfaz común redujo la necesidad de gestionar cada producto puntual como un flujo de trabajo separado. Las implementaciones de plataformas también dieron a los equipos de seguridad una base para añadir procesos adyacentes de gestión de riesgos. La industria de pruebas de seguridad de aplicaciones está avanzando hacia plataformas que ayudan a los equipos a establecer reglas de prueba una vez y aplicarlas en todos los repositorios. Este enfoque puede hacer que los resultados sean más consistentes entre las unidades de negocio. También puede hacer que la pila de pruebas subyacente sea más fácil de usar para los desarrolladores.
Se proyecta que los servicios registrarán una CAGR del 26,43% de 2026 a 2031, la tasa de crecimiento más alta dentro del segmento de oferta. Este segmento incluye implementación, asesoramiento, pruebas gestionadas y trabajo de integración. Los compradores necesitan este soporte a medida que la orquestación penetra más profundamente en los procesos de ingeniería. El ajuste de políticas y el diseño del modelo operativo a menudo superan lo que puede proporcionar una implementación de autoservicio. El crecimiento de los servicios también refleja la escasez de especialistas internos que puedan configurar y operar programas complejos. Por lo tanto, es más que una oportunidad de venta adicional estándar para los proveedores. La entrega gestionada puede ayudar a los equipos de seguridad más pequeños a acceder a prácticas empresariales. El mercado de orquestación de pruebas de seguridad de aplicaciones puede beneficiarse de este modelo donde los clientes desean soporte de implementación medible. El trabajo de implementación a menudo comienza con la definición de qué repositorios, pruebas y sistemas de gestión de incidencias deben conectarse. El soporte de asesoramiento puede entonces ayudar a los equipos a traducir las políticas de riesgo internas en puertas utilizables para el trabajo de desarrollo diario. Las pruebas gestionadas ofrecen a los compradores una forma de mantener esos controles cuando el personal interno no sigue el ritmo de los lanzamientos de software. Estas necesidades explican por qué los servicios pueden crecer junto con la adopción de plataformas en lugar de declinar a medida que la categoría de software madura. También muestran que una implementación exitosa depende del diseño del proceso, no solo de la conexión de interfaces técnicas. Los equipos necesitan una propiedad clara de los hallazgos, rutas de escalada viables y políticas que coincidan con la forma en que los desarrolladores lanzan el software. Donde faltan estos elementos, una nueva plataforma puede simplemente transferir el ruido de alertas existente a una interfaz diferente. Los proveedores de servicios pueden ayudar a los clientes a abordar estos problemas prácticos mientras los equipos de seguridad desarrollan sus propias capacidades internas.


Por Capacidad de Orquestación: La Priorización Basada en Riesgos Tiene el Mayor Crecimiento
Se proyecta que la priorización de pruebas basada en riesgos crecerá a una CAGR del 27,21% de 2026 a 2031. Aborda la necesidad de identificar los hallazgos que exigen acción cuando los entornos de múltiples herramientas generan miles de alertas durante un sprint. Un proceso de priorización puede combinar la explotabilidad, la accesibilidad y el efecto empresarial antes de asignar el trabajo. Ese proceso ayuda a los desarrolladores a centrarse en una lista más corta y relevante. El tamaño del mercado de orquestación de pruebas de seguridad de aplicaciones para esta capacidad se está expandiendo a medida que la capacidad de remediación se vuelve más limitada que la capacidad de detección. Los equipos de seguridad están otorgando mayor valor a la evidencia contextual que al volumen bruto de análisis. Este cambio respalda las herramientas que pueden identificar los problemas con mayor probabilidad de causar daño. También aumenta la importancia de la buena calidad de los datos en las herramientas conectadas.
La integración de herramientas y la gestión de canalizaciones de pruebas fue el subsegmento de mayor capacidad por ingresos en 2025. Forma la capa de conectividad que la mayoría de las organizaciones establecen antes de aplicar modelos de riesgo avanzados. Las organizaciones generalmente conectan las herramientas primero, luego añaden puntuación de riesgos y aplicación automatizada de políticas a medida que los programas maduran. La guía SBOM de CISA de 2026 añadió identificadores de componentes procesables por máquina y requisitos de hash que los motores de priorización pueden usar con evidencia de dependencias.[4]Agencia de Seguridad de Infraestructura y Ciberseguridad, "Elementos Mínimos para una Lista de Materiales de Software (SBOM), Revisión 2026," Agencia de Seguridad de Infraestructura y Ciberseguridad, cisa.gov La política de seguridad y la aplicación de puertas de calidad convierten entonces la evidencia resultante en controles de desarrollo repetibles. La orquestación de programación y ejecución de pruebas se desarrolla junto con esa progresión. El mercado de orquestación de pruebas de seguridad de aplicaciones sigue, por lo tanto, una secuencia práctica desde la conectividad hasta la priorización y luego hasta la automatización de políticas. Esta secuencia permite a los compradores mejorar la madurez sin reemplazar todos los motores de prueba existentes a la vez. También explica por qué el trabajo de integración sigue siendo central incluso cuando la priorización basada en riesgos crece más rápido. Un programa conectado necesita entradas consistentes antes de poder producir puntuaciones de riesgo creíbles o aplicar puertas de calidad comunes. Los compradores pueden escalonar los cambios en sus herramientas, repositorios y equipos existentes en lugar de emprender un programa de reemplazo completo. Ese enfoque gradual puede hacer que la orquestación sea más práctica en empresas con inversiones de seguridad establecidas. Reconoce que las organizaciones maduras rara vez utilizan un solo motor de pruebas, un solo entorno de desarrollo o un solo conjunto de prácticas de lanzamiento. La tarea es coordinar fuentes variadas de evidencia sin perder el contexto que hace útil un hallazgo. Esta es también la razón por la que la priorización basada en riesgos depende de la calidad de la capa de integración subyacente. Una plataforma que conecta las herramientas de manera deficiente puede dejar a los equipos con más registros, pero no con decisiones de remediación más claras.
Por Modo de Implementación: La Nube Lidera a Medida que Crecen los Casos de Uso Híbridos
La implementación en la nube representó el 64,78% de la participación del mercado de orquestación de pruebas de seguridad de aplicaciones en 2025. También se proyecta que crecerá a una CAGR del 26,29% de 2026 a 2031. El control de código fuente alojado y los servicios de compilación crean un entorno natural para los motores basados en la nube que pueden responder a los eventos de la canalización. Estas ofertas evitan algunas excepciones de firewall y el trabajo de gestión de agentes locales. La entrega en la nube también puede proporcionar nuevas capacidades sin largas actualizaciones locales. Esta alineación hace de la nube una ruta importante hacia una cobertura de pruebas más rápida. Apoya a los equipos que lanzan software con frecuencia en entornos distribuidos. El mercado de orquestación de pruebas de seguridad de aplicaciones se beneficia cuando la seguridad puede seguir el mismo modelo de entrega que las aplicaciones que protege.
La implementación local conserva un papel significativo entre las instituciones financieras y los organismos gubernamentales con restricciones de código fuente y residencia de datos. Black Duck añadió conectividad de túnel seguro en agosto de 2026 para GitHub Enterprise Server autohospedado, Azure DevOps Server, GitLab autogestionado y Bitbucket Server. Ese movimiento abordó a las organizaciones que no pueden enrutar el código a través de inquilinos SaaS externos. La implementación híbrida está ganando interés donde los compradores necesitan control de datos pero aún desean actualizaciones de funciones SaaS. Las organizaciones europeas que trabajan bajo el RGPD y las organizaciones de Asia-Pacífico que enfrentan reglas de localización de datos son usuarios importantes de estas opciones. Esta necesidad también está relacionada con los monolitos heredados que no pueden trasladarse rápidamente a procesos de nube pública. Los proveedores deben, por lo tanto, admitir varios patrones de implementación en lugar de tratar la adopción de la nube como un ciclo de reemplazo completo. La industria de pruebas de seguridad de aplicaciones seguirá necesitando rutas prácticas para entornos regulados y autohospedados. El control de datos no es la única razón para estas elecciones, porque algunos clientes también operan sistemas de desarrollo que no se conectan fácilmente a inquilinos externos. La conectividad segura puede reducir ese obstáculo sin cambiar la ubicación del código fuente del cliente. Los casos de uso híbridos se sitúan, por lo tanto, entre la adopción completa de la nube y los procesos de prueba totalmente locales. Los proveedores que abordan estos detalles operativos pueden atender a una gama más amplia de organizaciones de desarrollo reguladas.
Por Tamaño de Organización: Las PYMEs Aumentan la Cobertura Más Rápido
Las grandes empresas representaron el 64,29% de los ingresos del mercado de orquestación de pruebas de seguridad de aplicaciones en 2025. Tienen los recursos para integrar múltiples herramientas, emplear equipos dedicados de seguridad de aplicaciones y realizar evaluaciones de proveedores prolongadas. Sus programas a menudo cubren cientos de repositorios, varias geografías y pilas tecnológicas variadas. Estas condiciones hacen de la orquestación un requisito operativo en lugar de una herramienta opcional. Las implementaciones a gran escala también pueden justificar una gobernanza de políticas dedicada y soporte de servicios. Su escala ofrece a los proveedores líderes una base establecida para ventas de plataformas amplias. También crea requisitos de implementación complejos que favorecen las capacidades de integración probadas. El mercado de orquestación de pruebas de seguridad de aplicaciones sigue estrechamente vinculado a estas necesidades de implementación a nivel empresarial.
Se proyecta que las PYMEs crecerán a una CAGR del 27,11% de 2026 a 2031. La entrega SaaS puede reducir el tiempo mínimo de implementación de trimestres a semanas sin requerir infraestructura local. Esto hace que las pruebas de seguridad más estructuradas sean alcanzables para organizaciones con equipos técnicos más pequeños. Las PYMEs reguladas en BFSI y salud enfrentan obligaciones de PCI DSS 4.0 e HIPAA sin los mismos recursos que las grandes instituciones. Las suscripciones base que incluyen plantillas de cumplimiento y políticas de riesgo preconfiguradas pueden ser especialmente relevantes para este grupo. Los servicios gestionados también pueden llenar las brechas en la configuración de políticas y la operación diaria. El mercado de orquestación de pruebas de seguridad de aplicaciones puede ampliarse a medida que los proveedores simplifican estas opciones de implementación. La oportunidad depende del precio, el esfuerzo de integración y la capacidad de limitar la fricción con los desarrolladores. Los compradores más pequeños necesitan la misma evidencia de control que las instituciones más grandes, pero no pueden dedicar el mismo nivel de tiempo de personal a la implementación. Las políticas preconfiguradas y las plantillas de informes reducen parte del trabajo inicial, mientras que el soporte gestionado puede ayudar con tareas más especializadas. La propuesta de valor es más sólida cuando una plataforma simplifica las pruebas de seguridad sin añadir otro flujo de trabajo desconectado. Por eso los modelos de entrega accesibles importan tanto como las capacidades de prueba subyacentes para la adopción por parte de las PYMEs.
Por Vertical Industrial: El Sector BFSI Mantiene la Demanda Mientras la Salud y las Ciencias de la Vida Crecen Más Rápido
El sector BFSI representó el 26,41% de los ingresos del mercado de orquestación de pruebas de seguridad de aplicaciones en 2025. El sector necesita una validación continua de la seguridad del software en sistemas de pago, plataformas bancarias centrales y aplicaciones orientadas al cliente. Los requisitos de PCI DSS 4.0 entraron en vigor el 31 de marzo de 2025, cubriendo inventarios de componentes de software, gestión de vulnerabilidades basada en riesgos y controles de manipulación de scripts de páginas de pago. Estos requisitos aumentaron la necesidad de coordinar las pruebas y mantener registros utilizables. La Ley de Resiliencia Operativa Digital entró en vigor el 17 de enero de 2025, requiriendo pruebas de resiliencia de TIC y gobernanza de software de terceros en las entidades financieras europeas.[5]Unión Europea, "Reglamento (UE) 2022/2554 sobre la Resiliencia Operativa Digital para el Sector Financiero (DORA)," Diario Oficial de la Unión Europea, eur-lex.europa.eu En conjunto, estas obligaciones refuerzan la demanda de flujos de trabajo que vinculen la evidencia con los controles. El mercado de orquestación de pruebas de seguridad de aplicaciones es relevante para las instituciones que necesitan una validación repetible, en lugar de solo revisiones periódicas. Las entidades financieras también necesitan modelos de implementación que cumplan con sus requisitos de seguridad y ubicación de datos.
Se proyecta que la salud y las ciencias de la vida crecerán a una CAGR del 26,23% de 2026 a 2031. Los registros de pacientes digitalizados y el software de dispositivos médicos conectados están aumentando el número de sistemas que necesitan validación de seguridad. Los requisitos previos a la implementación relacionados con HIPAA añaden presión para demostrar que se han aplicado los controles. La Canalización Integrada de Salud de Synapxe en Singapur integra el análisis de seguridad en la entrega continua para más de 16.000 actualizaciones de software anuales. Este modelo muestra cómo las pruebas continuas pueden operar en un entorno de salud pública a gran escala. Las tecnologías de la información y las telecomunicaciones, la administración gubernamental y pública, el comercio minorista y el comercio electrónico, y la energía y los servicios públicos también contribuyen con una demanda significativa. Sus requisitos surgen de la expansión de la infraestructura digital, el aumento de la exposición a los ataques y las expectativas de gobernanza más estrictas. El mercado de orquestación de pruebas de seguridad de aplicaciones sirve a estos grupos cuando puede combinar la evidencia de pruebas con la velocidad de entrega. Cada uno de estos sectores opera aplicaciones que son importantes para los clientes, los servicios públicos o las operaciones esenciales. Necesitan una forma de aplicar las verificaciones de seguridad de manera consistente a medida que los equipos de desarrollo lanzan actualizaciones con mayor frecuencia. Las pruebas coordinadas pueden ayudar a vincular los hallazgos técnicos con los registros requeridos para la gobernanza y las revisiones de auditoría. Esto hace que la plataforma sea relevante más allá de un único vertical, aunque el sector BFSI y la salud tienen las necesidades regulatorias más claras.
Análisis Geográfico
América del Norte representó el 41,29% de los ingresos del mercado de orquestación de pruebas de seguridad de aplicaciones en 2025. La región tiene una alta concentración de compradores de tecnología empresarial y una base de talento en DevSecOps bien desarrollada. La dirección federal de adquisiciones de diseño seguro también extiende las expectativas de seguridad del software a las cadenas de suministro comerciales. Radware encontró que América del Norte representó el 80% de las transacciones maliciosas bloqueadas de aplicaciones web y API a nivel global en el primer trimestre de 2026. Estados Unidos siguió siendo el principal mercado regional porque la orientación federal fomentó la generación de SBOM y las atestaciones de seguridad del software para las adquisiciones gubernamentales. Estas prácticas influyen en los proveedores comerciales que venden a organismos públicos. Canadá y México también se benefician de la alineación transfronteriza con las regulaciones y las expectativas de puertas de calidad de Estados Unidos. La participación del mercado de orquestación de pruebas de seguridad de aplicaciones en la región refleja tanto una alta exposición a amenazas como un gasto sostenido en seguridad del software.
Europa tuvo la segunda mayor participación regional en 2025, liderada por Alemania, el Reino Unido y Francia. El alto gasto en tecnología empresarial y la densa regulación respaldan la adopción regional. DORA impulsó evaluaciones de plataformas en las instituciones financieras de la Unión Europea después de que entró en vigor en enero de 2025. Los requisitos de responsabilidad del RGPD también aumentan la atención a los controles de protección de datos a nivel de software. Los compradores europeos frecuentemente buscan opciones locales e híbridas debido a preocupaciones sobre la residencia de datos y la soberanía tecnológica. Los proveedores de SaaS deben, por lo tanto, ofrecer instancias de nube regionales o alternativas autohospedadas. América del Sur es un área emergente liderada por Brasil, donde los requisitos de la LGPD respaldan la validación de seguridad y la inclusión financiera amplía las carteras digitales para los proveedores de pagos. Estos proveedores de pagos también enfrentan obligaciones de PCI DSS, lo que aumenta el valor de los flujos de trabajo de pruebas auditables.
Se proyecta que Asia-Pacífico crecerá a una CAGR del 24,79% de 2026 a 2031. China, India, Japón, Corea del Sur y Australia están expandiendo los servicios digitales mientras los requisitos regulatorios se vuelven más específicos. La dirección del sistema de pagos de India requiere evaluaciones de vulnerabilidades cada 6 meses, VAPT antes de nuevos servicios e informes con puntuación CVSS de proveedores acreditados por CERT-In. Las directrices de Gestión de Riesgos Tecnológicos de la Autoridad Monetaria de Singapur y los estándares FISC de la Agencia de Servicios Financieros de Japón hacen referencia cada vez más a los marcos de referencia NIST y CIS. Estos requisitos crean la necesidad de evidencia de postura de seguridad e informes de cumplimiento automatizados. Oriente Medio y África sigue siendo menor en ingresos absolutos, pero los Emiratos Árabes Unidos y Arabia Saudita están aumentando la demanda a través de los programas de digitalización de la Visión 2030 y las reglas de ciberseguridad financiera. Sudáfrica, Nigeria y Egipto añaden demanda a medida que se expande la infraestructura de banca digital. El mercado de orquestación de pruebas de seguridad de aplicaciones tiene margen para crecer donde la adopción de la nube avanza más rápido que los enfoques de pruebas locales más antiguos.

Panorama Competitivo
El mercado de orquestación de pruebas de seguridad de aplicaciones está moderadamente fragmentado. Los proveedores establecidos de pila completa como Black Duck, Checkmarx y Veracode compiten a través de la profundidad de integración, amplias capacidades de prueba y soporte para canalizaciones empresariales. Sus carteras pueden incluir SAST, DAST, IAST, SCA y seguridad de la cadena de suministro de software. Las empresas enfocadas en ASPM, incluidas ArmorCode, Apiiro, OX Security, Legit Security y Endor Labs, compiten a través del análisis de grafos de riesgo, la experiencia del desarrollador y la agregación de hallazgos de escáneres de terceros. Estas empresas no siempre necesitan reemplazar las herramientas existentes para proporcionar valor. La categoría incluyó 18 proveedores activos de ASPM en una evaluación independiente de 2025, lo que indicó un campo concurrido pero en consolidación. El mercado de orquestación de pruebas de seguridad de aplicaciones tiene, por lo tanto, varios proveedores creíbles, pero los compradores prefieren cada vez más una cobertura amplia del ciclo de vida. El Marco de Desarrollo de Software Seguro del NIST es una referencia de evaluación en las compras del sector regulado, donde una clara correspondencia con el SSDF puede fortalecer el posicionamiento del proveedor.[6]Instituto Nacional de Estándares y Tecnología, "Marco de Desarrollo de Software Seguro (SSDF), Publicación Especial 800-218," Instituto Nacional de Estándares y Tecnología, csrc.nist.gov
La actividad de los proveedores en 2025 y 2026 mostró un movimiento hacia ofertas de orquestación más amplias. Invicti Security adquirió Kondukto en 2025, combinando DAST y validación en tiempo de ejecución con capacidades ASPM. El acuerdo incorporó DAST, seguridad de API, SAST, SCA y ASPM en un único flujo de trabajo. Veracode adquirió Phylum en enero de 2025, añadiendo análisis de aprendizaje automático de paquetes maliciosos, incluidos el typosquatting y las inyecciones de puertas traseras. Black Duck amplió las integraciones de Polaris en febrero de 2026 en las principales plataformas de gestión de código fuente. Estas acciones reflejan la demanda de los compradores de pruebas y remediación conectadas en lugar de productos aislados. Los especialistas más pequeños en ASPM pueden enfrentar presión para añadir capacidades o formar asociaciones a medida que los costos de ventas favorecen las plataformas más grandes. Es probable que el mercado de orquestación de pruebas de seguridad de aplicaciones recompense a los proveedores que combinen amplitud con flujos de trabajo prácticos para los desarrolladores.
Las áreas abiertas más sólidas incluyen los programas del mercado medio que necesitan implementación gestionada, controles para código asistido por IA e informes de cumplimiento entre marcos. Las PYMEs pueden necesitar soporte liderado por servicios en lugar de configuración de autoservicio. Los repositorios con uso intensivo de IA necesitan políticas de prueba que reconozcan el origen y el contexto de los cambios de código. Los informes que respaldan PCI DSS 4.0, DORA, RGPD e HIPAA dentro de una estructura de política única pueden reducir el trabajo de configuración repetido. Black Duck puso Signal a disposición como servidor MCP en el Directorio de Claude en septiembre de 2026, colocando la detección de vulnerabilidades en tiempo real en Claude Desktop. Este movimiento acercó la información de seguridad a los flujos de trabajo de codificación asistida por IA. Los proveedores pueden diferenciarse tratando los asistentes de codificación como entradas para la orquestación de seguridad, no solo como fuentes de nuevos riesgos. El mercado de orquestación de pruebas de seguridad de aplicaciones seguirá siendo competitivo porque la integración, la remediación, el cumplimiento y el soporte de IA se están desarrollando al mismo tiempo.
Líderes de la Industria de Orquestación de Pruebas de Seguridad de Aplicaciones
Black Duck
Checkmarx Ltd.
GitHub, Inc.
Palo Alto Networks, Inc.
CrowdStrike Holdings, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Agosto de 2026: Black Duck lanzó la actualización de agosto de 2026 de la Plataforma Polaris, introduciendo la sincronización bidireccional con GitLab Issues, GitHub Issues, Jira, ServiceNow y Azure Boards, y conectividad de túnel seguro a Azure DevOps Server autohospedado, GitLab autogestionado, Bitbucket Server y Jira local, extendiendo la orquestación de nivel empresarial a entornos SCM locales regulados.
- Junio de 2026: Black Duck lanzó mejoras en la Plataforma Polaris, incluido un servidor MCP de gestión de incidencias de Polaris que permite a herramientas de IA agéntica como Claude Code y GitHub Copilot acceder a los resultados de los análisis y a la orientación de remediación, generación de correcciones asistida por IA en GitHub, GitLab, Bitbucket y Azure DevOps, y soporte de SCM autohospedado para las versiones 3.16, 3.17 y 3.18 de GitHub Enterprise Server.
- Febrero de 2026: Black Duck anunció la disponibilidad inmediata de integraciones ampliadas de la Plataforma Polaris en GitHub, GitLab, Azure DevOps y Bitbucket, proporcionando cobertura nativa unificada de SAST, SCA y DAST en todas las principales plataformas SCM como una experiencia SaaS consistente.
- Septiembre de 2025: UltraViolet Cyber completó la adquisición del negocio de servicios de Pruebas de Seguridad de Aplicaciones de Black Duck, integrando el equipo rojo, el modelado de amenazas, las evaluaciones de riesgos en la nube y contenedores, y la consultoría de SDLC seguro en la cartera unificada de ciberseguridad ofensiva-defensiva de UltraViolet, ampliando su alcance a empresas comerciales y agencias federales.


Alcance del Informe Global del Mercado de Orquestación de Pruebas de Seguridad de Aplicaciones
El mercado de orquestación de pruebas de seguridad de aplicaciones comprende plataformas que unifican, automatizan y coordinan múltiples herramientas de pruebas de seguridad de aplicaciones, incluido el análisis estático (SAST), el análisis dinámico (DAST), el análisis interactivo (IAST), el análisis de composición de software (SCA) y las pruebas de seguridad de API a lo largo del ciclo de vida del desarrollo de software. Estas soluciones agregan y correlacionan los hallazgos de escáneres de seguridad dispares, eliminan las vulnerabilidades duplicadas mediante deduplicación inteligente, priorizan los riesgos en función de la explotabilidad y el contexto empresarial, y se integran con las canalizaciones de CI/CD y los flujos de trabajo de desarrollo para permitir a los equipos de seguridad gestionar campañas de pruebas a escala, reducir la fatiga por alertas, acelerar la remediación mediante la creación automatizada de tickets y la orientación a los desarrolladores, y mantener una gobernanza de seguridad consistente en equipos de desarrollo distribuidos y pilas tecnológicas.
El Informe del Mercado de Orquestación de Pruebas de Seguridad de Aplicaciones está segmentado por Oferta (Software y Plataformas, y Servicios), Capacidad de Orquestación (Orquestación de Programación y Ejecución de Pruebas, Integración de Herramientas y Gestión de Canalizaciones de Pruebas, Agregación y Correlación de Hallazgos, Priorización de Pruebas Basada en Riesgos, Política de Seguridad y Aplicación de Puertas de Calidad, y Otras Capacidades de Orquestación), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas, y Pequeñas y Medianas Empresas), Vertical Industrial (Administración Gubernamental y Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Salud y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otros Verticales Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software y Plataformas |
| Servicios |
| Orquestación de Programación y Ejecución de Pruebas |
| Integración de Herramientas y Gestión de Canalizaciones de Pruebas |
| Agregación y Correlación de Hallazgos |
| Priorización de Pruebas Basada en Riesgos |
| Política de Seguridad y Aplicación de Puertas de Calidad |
| Otras Capacidades de Orquestación |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Administración Gubernamental y Pública |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Tecnologías de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Instituciones de Educación e Investigación |
| Salud y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Oferta | Software y Plataformas | ||
| Servicios | |||
| Por Capacidad de Orquestación | Orquestación de Programación y Ejecución de Pruebas | ||
| Integración de Herramientas y Gestión de Canalizaciones de Pruebas | |||
| Agregación y Correlación de Hallazgos | |||
| Priorización de Pruebas Basada en Riesgos | |||
| Política de Seguridad y Aplicación de Puertas de Calidad | |||
| Otras Capacidades de Orquestación | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Vertical Industrial | Administración Gubernamental y Pública | ||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Instituciones de Educación e Investigación | |||
| Salud y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de orquestación de pruebas de seguridad de aplicaciones?
El tamaño del mercado de orquestación de pruebas de seguridad de aplicaciones fue valorado en 0,87 mil millones de USD en 2025 y se estima que crecerá desde 1,05 mil millones de USD en 2026 hasta alcanzar los 2,97 mil millones de USD en 2031, a una CAGR del 23,12% durante el período de pronóstico (2026-2031).
¿Qué está impulsando la demanda de orquestación de pruebas de seguridad de aplicaciones?
El aumento de la actividad de ataques a aplicaciones web y API, la adopción de DevSecOps, la entrega nativa de la nube y las necesidades de seguridad asociadas con el código generado por IA están respaldando la demanda. Los compradores también buscan una mejor priorización y remediación de los hallazgos generados por varias herramientas de seguridad.
¿Qué modelo de implementación lidera este campo?
La implementación en la nube representó el 64,78% de los ingresos en 2025 y se proyecta que crecerá a una CAGR del 26,29% hasta 2031. Se conecta de forma natural con el control de código fuente alojado y los servicios de compilación que respaldan los lanzamientos frecuentes de aplicaciones.
¿Qué organizaciones están adoptando estas plataformas más rápidamente?
Se proyecta que las PYMEs crecerán a una CAGR del 27,11% hasta 2031 a medida que los modelos SaaS reducen las barreras de implementación y amplían el acceso al soporte gestionado. Las plantillas de cumplimiento y las políticas preconfiguradas pueden reducir aún más la carga sobre los equipos más pequeños.
¿Qué sector de uso final tiene la mayor participación de ingresos?
El sector BFSI representó el 26,41% de los ingresos en 2025 porque las aplicaciones de pago, banca y seguros requieren una validación continua de la seguridad. PCI DSS 4.0 y DORA refuerzan la necesidad de evidencia de pruebas coordinadas y registros de gobernanza.
¿Qué región se está expandiendo más rápido?
Se proyecta que Asia-Pacífico crecerá a una CAGR del 24,79% hasta 2031 a medida que los servicios digitales, la adopción de la nube y los requisitos regulatorios aumentan. India, Singapur, Japón y otros mercados regionales están fortaleciendo sus requisitos de gobernanza de seguridad de aplicaciones. Estas reglas respaldan la demanda de controles que puedan documentar la actividad de pruebas, organizar la remediación y generar evidencia de cumplimiento en entornos variados de entrega de software. La adopción de la nube también crea oportunidades para introducir verificaciones de seguridad integradas en la canalización antes de que las aplicaciones lleguen a producción, manteniendo al mismo tiempo registros claros para los equipos de seguridad, los desarrolladores, las funciones de gobernanza, las revisiones de auditoría y los requisitos de informes de cumplimiento en los entornos operativos regionales y las obligaciones regulatorias en evolución.
Última actualización de la página el:



