
Taille et Part du Marché de l'Orchestration des Tests de Sécurité des Applications
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 1.05 Milliards de dollars |
| Taille du Marché (2031) | 2.97 Milliards de dollars |
| Growth Rate (2026 - 2031) | 23.12 % |
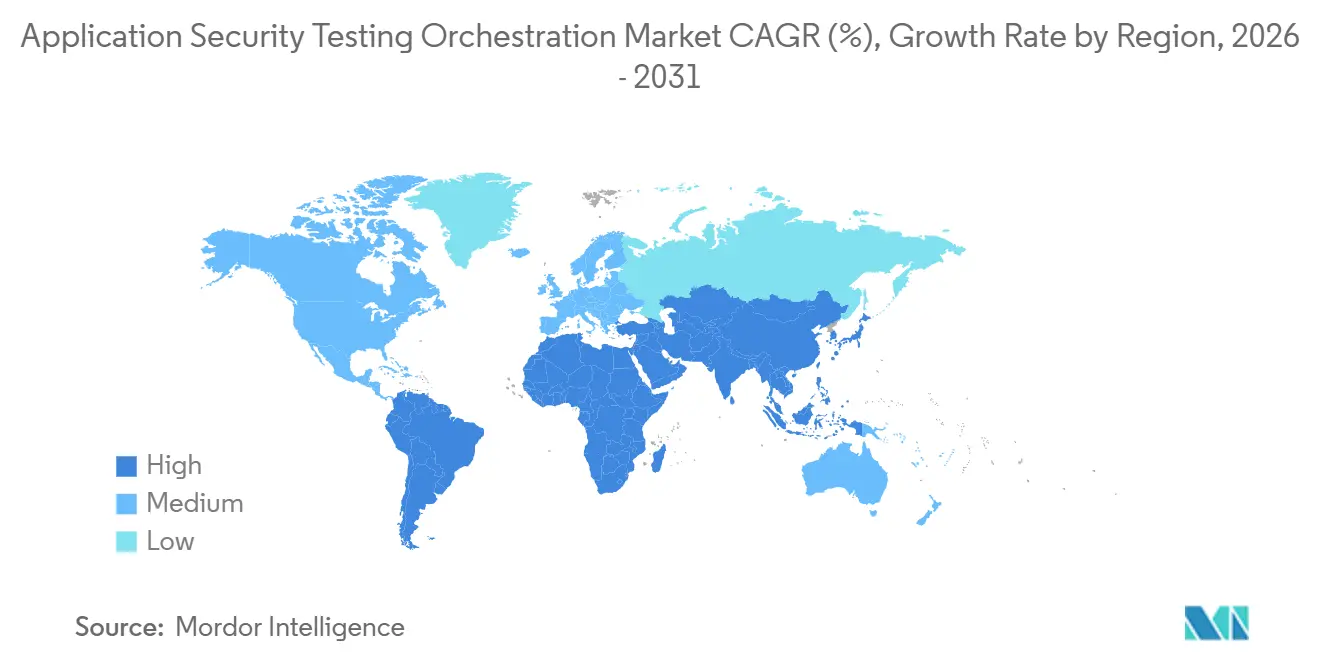
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de l'Orchestration des Tests de Sécurité des Applications par Mordor Intelligence
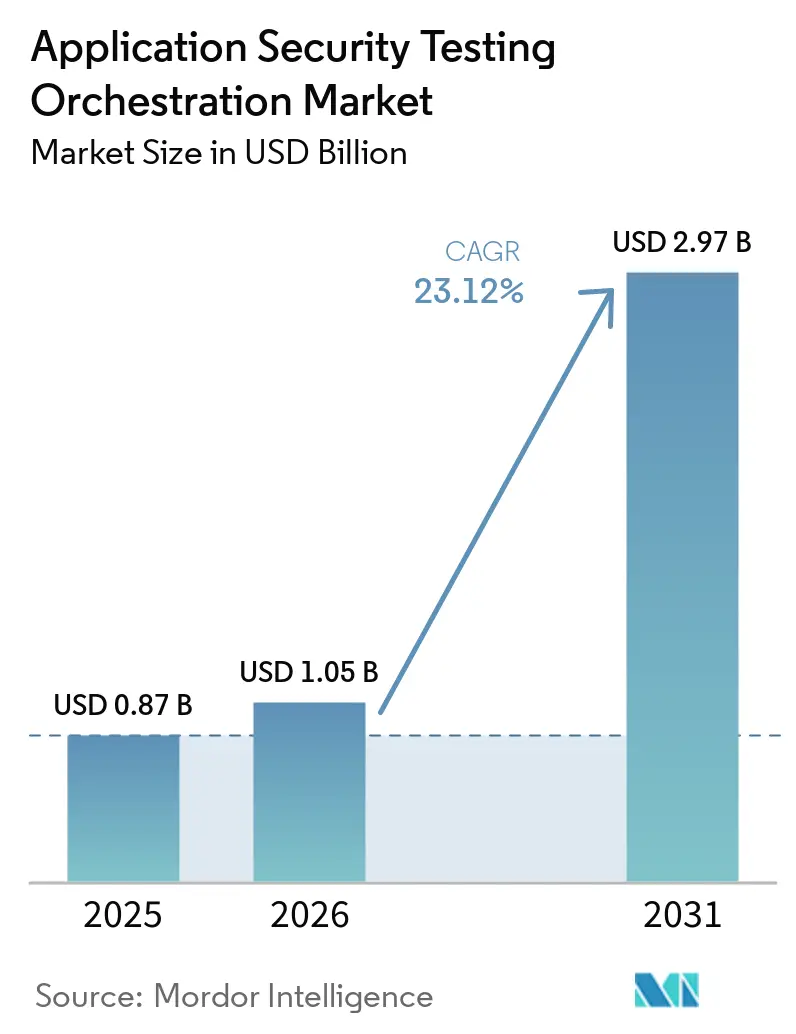
La taille du marché de l'orchestration des tests de sécurité des applications était évaluée à 0,87 milliard USD en 2025 et devrait croître de 1,05 milliard USD en 2026 pour atteindre 2,97 milliards USD d'ici 2031, à un CAGR de 23,12 % pendant la période de prévision (2026-2031). Cette croissance reflète une activité d'attaque plus élevée contre les applications web et les API, une utilisation plus large du DevSecOps, et des livraisons logicielles plus rapides soutenues par des outils d'IA générative. Les organisations ont de plus en plus besoin d'un flux de travail unique pour coordonner les résultats des tests, supprimer les doublons et orienter les problèmes urgents vers les équipes appropriées. Ce besoin modifie la concurrence entre fournisseurs, car la qualité de l'intégration et le support à la remédiation comptent désormais autant que l'étendue des moteurs de test. Le marché de l'orchestration des tests de sécurité des applications a également la possibilité de se développer là où les acheteurs ont besoin d'un déploiement géré et de rapports de conformité plutôt que d'un autre scanner autonome. La demande dépendra de la capacité des fournisseurs à réduire le bruit des alertes et à rendre les contrôles de sécurité praticables au sein des pratiques de développement ordinaires.
Points Clés du Rapport
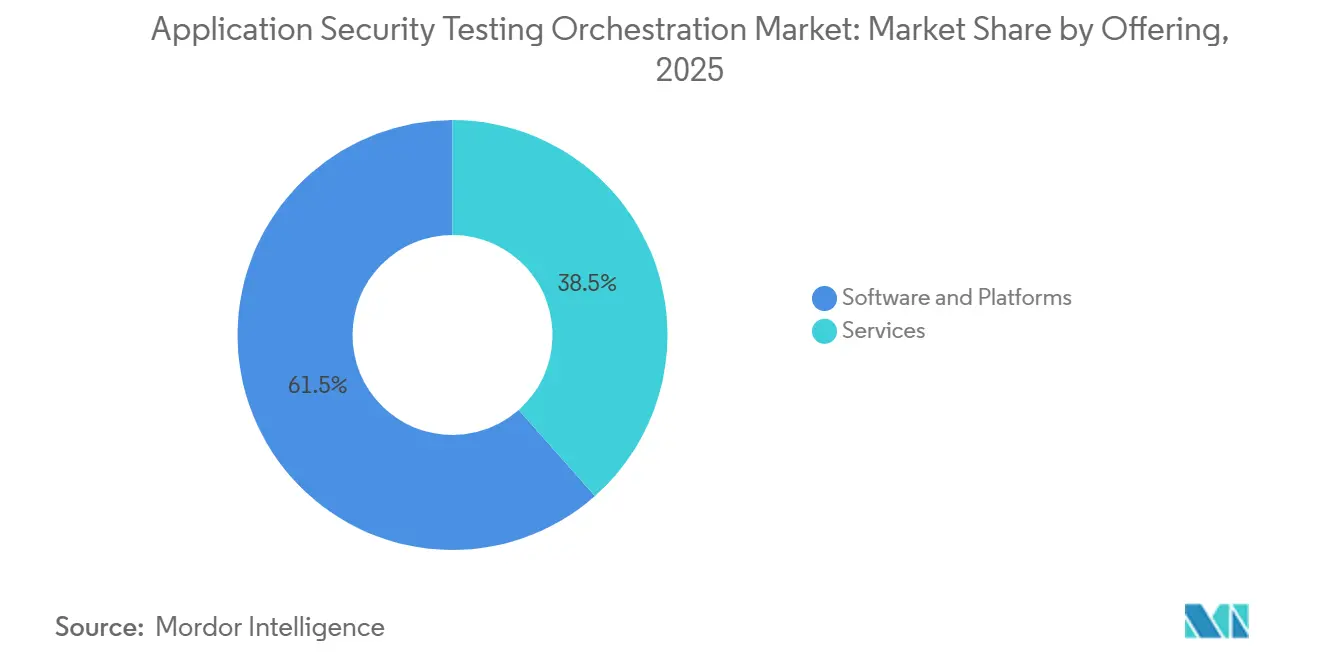
- Par offre, les logiciels et plateformes ont représenté 61,53 % du chiffre d'affaires du marché de l'orchestration des tests de sécurité des applications en 2025, tandis que les services devraient se développer à un CAGR de 26,43 % jusqu'en 2031.
- Par capacité d'orchestration, l'intégration d'outils et la gestion des pipelines de test constituaient le plus grand sous-segment par chiffre d'affaires en 2025, tandis que la priorisation des tests basée sur les risques devrait se développer à un CAGR de 27,21 % jusqu'en 2031.
- Par mode de déploiement, le cloud a représenté 64,78 % du chiffre d'affaires du marché de l'orchestration des tests de sécurité des applications en 2025 et devrait se développer à un CAGR de 26,29 % jusqu'en 2031.
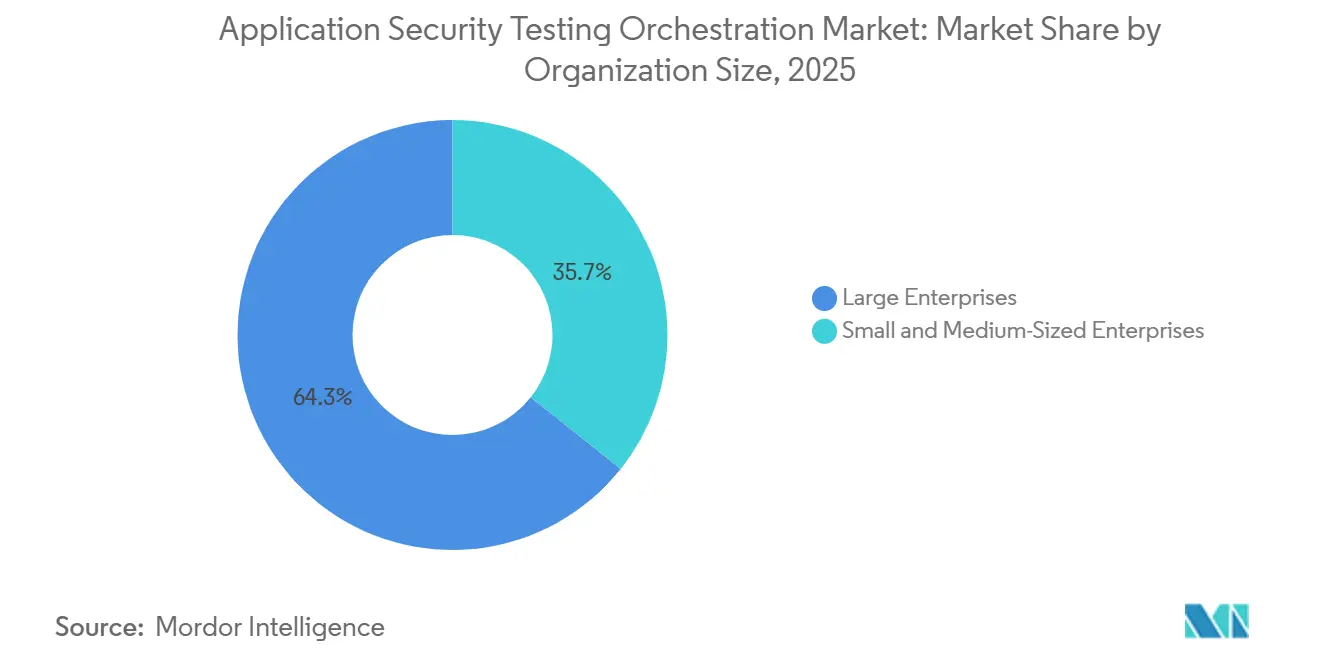
- Par taille d'organisation, les grandes entreprises ont représenté 64,29 % du chiffre d'affaires en 2025, tandis que les PME devraient se développer à un CAGR de 27,11 % jusqu'en 2031.
- Par secteur vertical, le BFSI a représenté 26,41 % du chiffre d'affaires du marché de l'orchestration des tests de sécurité des applications en 2025, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 26,23 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord a représenté 41,29 % du chiffre d'affaires mondial en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 24,79 % jusqu'en 2031 sur le marché de l'orchestration des tests de sécurité des applications.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Perspectives Mondiales du Marché de l'Orchestration des Tests de Sécurité des Applications
Analyse de l'Impact des Moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Volume Croissant des Attaques au Niveau de la Couche Application | +5.5% | Mondial, l'Amérique du Nord représentait 80 % des transactions web et API bloquées au T1 2026 | Court terme (≤ 2 ans) |
| Adoption du DevSecOps et du Décalage Gauche | +4.8% | Mondial, avec l'Amérique du Nord et l'Europe en tête de maturité | Moyen terme (2-4 ans) |
| Croissance des Applications API-First et Cloud-Natives | +4.2% | Mondial, avec l'Asie-Pacifique au centre et des retombées vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Exigences Réglementaires et de Conception Sécurisée | +3.5% | Amérique du Nord et Europe, avec des effets de conformité s'étendant à l'Asie-Pacifique et au Moyen-Orient et Afrique | Long terme (≥ 4 ans) |
| Exigences de Sécurité du Code Généré par l'IA | +3.0% | Mondial, avec une adoption précoce en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Gouvernance de la Chaîne d'Approvisionnement Logicielle et des SBOM | +2.5% | Amérique du Nord et Europe, avec des effets dans les secteurs réglementés d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Volume Croissant des Attaques au Niveau de la Couche Application
Les attaques au niveau de la couche application créent un besoin continu d'orchestration de la sécurité. Radware a rapporté que l'exploitation des vulnérabilités représentait près de 62 % des tentatives bloquées sur les applications web et les API au T1 2026. Les tentatives d'injection SQL sont restées à 50-60 millions par mois, tandis que les services cloud ont bloqué plus de 6 milliards de tentatives d'exploitation en mars 2026.[1]Radware, "2026 Q1 Network and Application Attack Trends," Radware, radware.com Verizon a rapporté que les vulnérabilités logicielles sont devenues le principal point d'entrée pour les violations à 31 % en 2026, devant les identifiants volés. Les outils d'attaque automatisés peuvent faire évoluer les campagnes plus rapidement que les équipes ne peuvent examiner manuellement les résultats. Le marché de l'orchestration des tests de sécurité des applications bénéficie lorsque les résultats SAST, DAST, IAST et SCA sont consolidés dans une file de remédiation priorisée unique. Les tests continus peuvent raccourcir le délai entre l'introduction d'une vulnérabilité dans le code et la réponse d'une équipe.
Adoption du DevSecOps et du Décalage à Gauche
L'adoption du DevSecOps accroît la demande d'outils qui connectent le contrôle des sources, les systèmes de build et les environnements de développement. Black Duck a étendu les intégrations Polaris à GitHub, GitLab, Azure DevOps et Bitbucket en février 2026, offrant une couverture unifiée SAST, SCA et DAST.[2]Black Duck, "Black Duck Expands Polaris Integrations to Deliver Frictionless DevSecOps at Enterprise Scale," Black Duck News, blackduck.com Cela montre pourquoi les fournisseurs se font de plus en plus concurrence sur l'étendue de l'intégration ainsi que sur les fonctionnalités des moteurs de test. GitLab a constaté que les professionnels du DevSecOps perdaient 7 heures par semaine à cause d'outils fragmentés en 2025. La même enquête a révélé que l'entreprise moyenne gérait près de 50 outils de sécurité. Les résultats non filtrés des scanners peuvent créer une fatigue du décalage à gauche lorsque les développeurs apprennent à contourner les contrôles de qualité bloquants. Le marché de l'orchestration des tests de sécurité des applications favorise les plateformes qui valident l'exploitabilité avant que les résultats n'entrent dans les files de sprint.
Croissance des Applications API-First et Cloud-Natives
Les microservices, les conteneurs et les API événementielles étendent la portée des tests au-delà des processus de publication monolithiques. Les API peuvent introduire des interactions avec état, des flux d'authentification et des faiblesses de logique métier que le SAST n'identifie pas systématiquement. Cela nécessite que les outils DAST et axés sur les API fonctionnent avec des politiques communes, la déduplication des résultats et le routage de la remédiation. Synapxe de Singapour exploite un pipeline intégré de santé qui gère plus de 16 000 mises à jour logicielles par an grâce à un flux de travail DevSecOps unifié avec analyse de sécurité intégrée. La Reserve Bank of India exige des évaluations de vulnérabilité tous les 6 mois pour les systèmes bancaires critiques et des VAPT avant le déploiement de nouveaux services. Ces exigences rendent les tests automatisés et auditables pertinents tout au long du cycle de vie de livraison des applications. L'analyse du code d'infrastructure peut également identifier les risques de topologie et de configuration des API avant le déploiement, ce qui étend la valeur des plateformes du marché de l'orchestration des tests de sécurité des applications.
Exigences de Sécurité du Code Généré par l'IA
Les outils de codage par IA générative accélèrent le développement tout en introduisant des risques de sécurité que les réviseurs peuvent ne pas détecter rapidement. Veracode a constaté que 44 % des tâches de génération de code par IA ont introduit une vulnérabilité risquée en 2026. Les modèles testés avaient un taux de réussite moyen en matière de sécurité de 56 %, dont 15 % pour les scripts intersites et 12 % pour l'injection de journaux. Dans les organisations utilisant ces outils, l'IA a écrit près de la moitié du code validé. Les programmes de test qui se concentrent uniquement sur le code rédigé par des humains ne couvrent donc qu'une partie de la surface de risque active. Le marché de l'orchestration des tests de sécurité des applications est soutenu par des politiques qui exigent le SAST pour les commits assistés par IA et le SCA pour les dépendances recommandées par l'IA. Ces politiques peuvent faire des contrôles tenant compte de l'IA une partie normale de la gouvernance d'entreprise plutôt qu'un paramètre optionnel.
Analyse de l'Impact des Contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Coût Total de Possession Élevé et Complexité d'Intégration | -3.5% | Mondial, le plus aigu dans les marchés d'Asie-Pacifique et d'Amérique du Sud à forte concentration de PME | Moyen terme (2-4 ans) |
| Pénurie de Talents en Sécurité des Applications | -2.5% | Mondial, le plus sévère en Asie-Pacifique et au Moyen-Orient et Afrique | Long terme (≥ 4 ans) |
| Fatigue des Faux Positifs et Friction avec les Développeurs | -1.8% | Mondial | Court terme (≤ 2 ans) |
| Contraintes des Monolithes Hérités et de la Résidence des Données | -1.2% | Europe et Asie-Pacifique, notamment les services gouvernementaux et financiers | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coût Total de Possession Élevé et Complexité d'Intégration
L'intégration d'une couche d'orchestration peut nécessiter un investissement plus important que la licence de la plateforme elle-même. Les entreprises doivent souvent connecter des moteurs SAST hérités, plusieurs scanners DAST, des outils SCA, des registres de conteneurs et des systèmes de suivi des problèmes. Le développement de connecteurs, l'alignement des versions d'API et la traduction des politiques peuvent ajouter des travaux d'ingénierie AppSec non planifiés lors du déploiement. L'enquête 2025 de GitLab a signalé 7 heures de perte de productivité hebdomadaire dues aux outils de sécurité fragmentés. PCI DSS 4.0 exige également un inventaire des composants logiciels, ce qui ajoute des travaux de documentation aux programmes de mise en œuvre.[3]PCI Security Standards Council, "PCI DSS v4.0: Requirements and Testing Procedures," PCI SSC, pcisecuritystandards.org ISO/IEC 27034 peut fournir une référence d'intégration, mais les connecteurs nécessitent toujours un réglage local. Ces exigences peuvent ralentir l'adoption dans les organisations à maturité plus faible, notamment en Asie-Pacifique et en Amérique du Sud.
Pénurie de Talents en Sécurité des Applications
L'orchestration de la sécurité des applications nécessite des personnes qui comprennent à la fois la sécurité logicielle et les opérations de plateforme. Fortinet a rapporté que l'expérience spécifique en cybersécurité liée à l'IA était le principal défi de recrutement pour 60 % des responsables du recrutement en 2026. SANS a constaté que 60 % des équipes de sécurité identifiaient les lacunes en compétences comme leur principal défi en 2026, devant les pénuries d'effectifs. La contrainte concerne la profondeur de la spécialisation, pas seulement le nombre d'employés disponibles. Les flux de travail guidés, la configuration des portes de qualité assistée par IA et les services gérés peuvent réduire une partie de la charge de mise en œuvre. Ils ne peuvent pas remplacer entièrement le jugement pratique nécessaire pour ajuster les politiques dans les environnements de développement. Cette limitation devrait rester plus prononcée dans certaines parties de l'Asie-Pacifique, du Moyen-Orient et de l'Afrique, où les marchés du travail en ingénierie de sécurité sont moins développés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Offre : Les Plateformes Logicielles Ancrent le Chiffre d'Affaires Tandis que les Services se Développent
Les logiciels et plateformes ont représenté 61,53 % du chiffre d'affaires du marché de l'orchestration des tests de sécurité des applications en 2025. Les entreprises ont favorisé les moteurs d'orchestration dédiés qui fournissaient une couche de politique partagée et une vue unifiée des résultats à travers différents outils. Ces investissements ont dominé l'adoption précoce car les acheteurs avaient d'abord besoin de contrôler les pipelines de test. Une interface commune a réduit la nécessité de gérer chaque produit ponctuel comme un flux de travail distinct. Les déploiements de plateformes ont également donné aux équipes de sécurité une base pour ajouter des processus adjacents de gestion des risques. Le secteur de l'orchestration des tests de sécurité des applications évolue vers des plateformes qui aident les équipes à définir les règles de test une fois et à les appliquer dans tous les référentiels. Cette approche peut rendre les résultats plus cohérents entre les unités commerciales. Elle peut également rendre la pile de test sous-jacente plus facile à utiliser pour les développeurs.
Les services devraient enregistrer un CAGR de 26,43 % de 2026 à 2031, le taux de croissance le plus élevé au sein du segment des offres. Ce segment comprend la mise en œuvre, le conseil, les tests gérés et les travaux d'intégration. Les acheteurs ont besoin de ce soutien à mesure que l'orchestration s'intègre plus profondément dans les processus d'ingénierie. Le réglage des politiques et la conception du modèle opérationnel dépassent souvent ce qu'un déploiement en libre-service peut fournir. La croissance des services reflète également la pénurie de spécialistes internes capables de configurer et d'exploiter des programmes complexes. Il s'agit donc de plus qu'une opportunité de vente additionnelle standard pour les fournisseurs. La livraison gérée peut aider les équipes de sécurité plus petites à accéder aux pratiques d'entreprise. Le marché de l'orchestration des tests de sécurité des applications peut bénéficier de ce modèle là où les clients souhaitent un soutien au déploiement mesurable. Les travaux de mise en œuvre commencent souvent par définir quels référentiels, tests et systèmes de gestion des problèmes doivent être connectés. Le soutien consultatif peut ensuite aider les équipes à traduire les politiques de risque internes en portes utilisables pour le travail de développement quotidien. Les tests gérés donnent aux acheteurs un moyen de maintenir ces contrôles lorsque les effectifs internes ne suivent pas le rythme des livraisons logicielles. Ces besoins expliquent pourquoi les services peuvent augmenter parallèlement à l'adoption des plateformes au lieu de décliner à mesure que la catégorie logicielle arrive à maturité. Ils montrent également qu'un déploiement réussi dépend de la conception des processus, pas seulement de la connexion des interfaces techniques. Les équipes ont besoin d'une propriété claire des résultats, de voies d'escalade praticables et de politiques qui correspondent à la façon dont les développeurs livrent les logiciels. Là où ces éléments font défaut, une nouvelle plateforme peut simplement transférer le bruit d'alerte existant dans une interface différente. Les prestataires de services peuvent aider les clients à résoudre ces problèmes pratiques pendant que les équipes de sécurité développent leurs propres capacités internes.


Par Capacité d'Orchestration : La Priorisation Basée sur les Risques Affiche la Croissance la Plus Élevée
La priorisation des tests basée sur les risques devrait croître à un CAGR de 27,21 % de 2026 à 2031. Elle répond au besoin d'identifier les résultats qui exigent une action lorsque des environnements multi-outils génèrent des milliers d'alertes lors d'un sprint. Un processus de priorisation peut combiner l'exploitabilité, l'accessibilité et l'impact commercial avant d'attribuer le travail. Ce processus aide les développeurs à se concentrer sur une liste plus courte et plus pertinente. La taille du marché de l'orchestration des tests de sécurité des applications pour cette capacité se développe à mesure que la capacité de remédiation devient plus limitée que la capacité de détection. Les équipes de sécurité accordent une plus grande valeur aux preuves contextuelles qu'au volume brut d'analyses. Ce changement soutient les outils capables d'identifier les problèmes les plus susceptibles de causer des dommages. Il augmente également l'importance de la bonne qualité des données dans les outils connectés.
L'intégration d'outils et la gestion des pipelines de test constituaient le plus grand sous-segment de capacité par chiffre d'affaires en 2025. Il forme la couche de connectivité que la plupart des organisations établissent avant d'appliquer des modèles de risque avancés. Les organisations connectent généralement les outils en premier, puis ajoutent la notation des risques et l'application automatisée des politiques à mesure que les programmes arrivent à maturité. Les directives SBOM 2026 de la CISA ont ajouté des identifiants de composants traçables par machine et des exigences de hachage que les moteurs de priorisation peuvent utiliser avec les preuves de dépendance.[4]Cybersecurity and Infrastructure Security Agency, "Minimum Elements for a Software Bill of Materials (SBOM), 2026 Revision," Cybersecurity and Infrastructure Security Agency, cisa.gov La politique de sécurité et l'application des portes de qualité transforment ensuite les preuves résultantes en contrôles de développement reproductibles. L'ordonnancement et l'exécution des tests se développent parallèlement à cette progression. Le marché de l'orchestration des tests de sécurité des applications suit donc une séquence pratique allant de la connectivité à la priorisation, puis à l'automatisation des politiques. Cette séquence permet aux acheteurs d'améliorer leur maturité sans remplacer tous les moteurs de test existants à la fois. Elle explique également pourquoi le travail d'intégration reste central même si la priorisation basée sur les risques croît plus rapidement. Un programme connecté a besoin d'entrées cohérentes avant de pouvoir produire des scores de risque crédibles ou appliquer des portes de qualité communes. Les acheteurs peuvent échelonner les changements dans leurs outils, référentiels et équipes existants plutôt que d'entreprendre un programme de remplacement complet. Cette approche progressive peut rendre l'orchestration plus pratique dans les entreprises disposant d'investissements de sécurité établis. Elle reconnaît que les organisations matures utilisent rarement un seul moteur de test, un seul environnement de développement ou un seul ensemble de pratiques de livraison. La tâche consiste à coordonner des sources de preuves variées sans perdre le contexte qui rend un résultat utile. C'est aussi pourquoi la priorisation basée sur les risques dépend de la qualité de la couche d'intégration sous-jacente. Une plateforme qui connecte mal les outils peut laisser les équipes avec plus d'enregistrements, mais pas avec des décisions de remédiation plus claires.
Par Mode de Déploiement : Le Cloud Domine à Mesure que les Cas d'Usage Hybrides se Développent
Le déploiement cloud a représenté 64,78 % de la part du marché de l'orchestration des tests de sécurité des applications en 2025. Il devrait également croître à un CAGR de 26,29 % de 2026 à 2031. Le contrôle des sources hébergé et les services de build créent un environnement naturel pour les moteurs basés sur le cloud qui peuvent répondre aux événements de pipeline. Ces offres évitent certaines exceptions de pare-feu et les travaux de gestion des agents sur site. La livraison cloud peut également fournir de nouvelles capacités sans mises à niveau locales longues. Cet alignement fait du cloud une voie importante vers une couverture de test plus rapide. Il soutient les équipes qui livrent des logiciels fréquemment dans des environnements distribués. Le marché de l'orchestration des tests de sécurité des applications bénéficie lorsque la sécurité peut suivre le même modèle de livraison que les applications qu'elle protège.
Le déploiement sur site conserve un rôle significatif parmi les institutions financières et les agences gouvernementales soumises à des restrictions de résidence du code source et des données. Black Duck a ajouté une connectivité par tunnel sécurisé en août 2026 pour GitHub Enterprise Server auto-hébergé, Azure DevOps Server, GitLab auto-géré et Bitbucket Server. Cette initiative a répondu aux organisations qui ne peuvent pas acheminer le code via des locataires SaaS externes. Le déploiement hybride suscite un intérêt croissant là où les acheteurs ont besoin de contrôle des données mais souhaitent toujours les mises à jour des fonctionnalités SaaS. Les organisations européennes opérant sous le RGPD et les organisations d'Asie-Pacifique confrontées aux règles de localisation des données sont des utilisateurs importants de ces options. Ce besoin est également lié aux monolithes hérités qui ne peuvent pas être rapidement déplacés vers des processus de cloud public. Les fournisseurs doivent donc prendre en charge plusieurs modèles de déploiement plutôt que de traiter l'adoption du cloud comme un cycle de remplacement complet. Le secteur de l'orchestration des tests de sécurité des applications continuera d'avoir besoin de voies pratiques pour les environnements réglementés et auto-hébergés. Le contrôle des données n'est pas la seule raison de ces choix, car certains clients exploitent également des systèmes de développement qui ne sont pas facilement connectés à des locataires externes. La connectivité sécurisée peut réduire cet obstacle sans modifier l'emplacement du code source du client. Les cas d'usage hybrides se situent donc entre l'adoption complète du cloud et les processus de test entièrement locaux. Les fournisseurs qui répondent à ces détails opérationnels peuvent servir une gamme plus large d'organisations de développement réglementées.
Par Taille d'Organisation : Les PME Augmentent leur Couverture Plus Rapidement
Les grandes entreprises ont représenté 64,29 % du chiffre d'affaires du marché de l'orchestration des tests de sécurité des applications en 2025. Elles disposent des ressources nécessaires pour intégrer plusieurs outils, employer des équipes AppSec dédiées et mener de longues évaluations de fournisseurs. Leurs programmes couvrent souvent des centaines de référentiels, plusieurs zones géographiques et des piles technologiques variées. Ces conditions font de l'orchestration une exigence opérationnelle plutôt qu'un outil optionnel. Les grands déploiements peuvent également justifier une gouvernance des politiques dédiée et un soutien aux services. Leur échelle donne aux fournisseurs leaders une base établie pour les ventes de plateformes larges. Elle crée également des exigences de mise en œuvre complexes qui favorisent des capacités d'intégration éprouvées. Le marché de l'orchestration des tests de sécurité des applications reste étroitement lié à ces besoins de déploiement au niveau de l'entreprise.
Les PME devraient croître à un CAGR de 27,11 % de 2026 à 2031. La livraison SaaS peut réduire le délai de déploiement minimum de trimestres à semaines sans nécessiter d'infrastructure sur site. Cela rend les tests de sécurité plus structurés accessibles aux organisations avec des équipes techniques plus petites. Les PME réglementées dans le BFSI et la santé font face aux obligations PCI DSS 4.0 et HIPAA sans les mêmes ressources que les grandes institutions. Les abonnements de base incluant des modèles de conformité et des politiques de risque préconfigurées peuvent être particulièrement pertinents pour ce groupe. Les services gérés peuvent également combler les lacunes dans la configuration des politiques et les opérations quotidiennes. Le marché de l'orchestration des tests de sécurité des applications peut s'élargir à mesure que les fournisseurs simplifient ces choix de déploiement. L'opportunité dépend de la tarification, de l'effort d'intégration et de la capacité à limiter la friction avec les développeurs. Les acheteurs plus petits ont besoin des mêmes preuves de contrôle que les institutions plus grandes, mais ils ne peuvent pas consacrer le même niveau de temps du personnel à la mise en œuvre. Les politiques préconfigurées et les modèles de rapport réduisent une partie du travail initial, tandis que le soutien géré peut aider pour les tâches plus spécialisées. La proposition de valeur est la plus forte lorsqu'une plateforme simplifie les tests de sécurité sans ajouter un autre flux de travail déconnecté. C'est pourquoi les modèles de livraison accessibles comptent autant que les capacités de test sous-jacentes pour l'adoption par les PME.
Par Secteur Vertical : Le BFSI Maintient la Demande Tandis que la Santé et les Sciences de la Vie Croissent le Plus Rapidement
Le BFSI a représenté 26,41 % du chiffre d'affaires du marché de l'orchestration des tests de sécurité des applications en 2025. Le secteur a besoin d'une validation continue de la sécurité logicielle dans les systèmes de paiement, les plateformes bancaires de base et les applications orientées client. Les exigences de PCI DSS 4.0 sont entrées en vigueur le 31 mars 2025, couvrant les inventaires de composants logiciels, la gestion des vulnérabilités basée sur les risques et les contrôles d'intégrité des scripts de pages de paiement. Ces exigences ont accru le besoin de coordonner les tests et de maintenir des enregistrements utilisables. La loi sur la résilience opérationnelle numérique est entrée en vigueur le 17 janvier 2025, exigeant des tests de résilience des TIC et une gouvernance des logiciels tiers dans les entités financières européennes.[5]European Union, "Regulation (EU) 2022/2554 on Digital Operational Resilience for the Financial Sector (DORA)," Official Journal of the European Union, eur-lex.europa.eu Ensemble, ces obligations renforcent la demande de flux de travail qui relient les preuves aux contrôles. Le marché de l'orchestration des tests de sécurité des applications est pertinent pour les institutions qui ont besoin d'une validation reproductible, plutôt que de révisions périodiques seules. Les entités financières ont également besoin de modèles de déploiement qui répondent à leurs exigences de sécurité et de localisation des données.
La santé et les sciences de la vie devraient croître à un CAGR de 26,23 % de 2026 à 2031. Les dossiers patients numérisés et les logiciels de dispositifs médicaux connectés augmentent le nombre de systèmes nécessitant une validation de sécurité. Les exigences de pré-déploiement liées à HIPAA ajoutent une pression pour démontrer que les contrôles ont été appliqués. Le pipeline intégré de santé de Synapxe à Singapour intègre l'analyse de sécurité dans la livraison continue pour plus de 16 000 mises à jour logicielles annuelles. Ce modèle montre comment les tests continus peuvent fonctionner dans un grand contexte de santé publique. Les technologies de l'information et les télécommunications, l'administration gouvernementale et publique, le commerce de détail et le commerce électronique, ainsi que l'énergie et les services publics contribuent également à une demande significative. Leurs exigences découlent de l'expansion de l'infrastructure numérique, de l'exposition croissante aux attaques et de l'intensification des attentes en matière de gouvernance. Le marché de l'orchestration des tests de sécurité des applications sert ces groupes lorsqu'il peut combiner les preuves de test avec la vitesse de livraison. Chacun de ces secteurs exploite des applications importantes pour les clients, les services publics ou les opérations essentielles. Ils ont besoin d'un moyen d'appliquer les contrôles de sécurité de manière cohérente à mesure que les équipes de développement publient des mises à jour plus fréquemment. Les tests coordonnés peuvent aider à relier les résultats techniques aux enregistrements requis pour la gouvernance et les audits. Cela rend la plateforme pertinente au-delà d'un seul secteur vertical, même si le BFSI et la santé ont les besoins réglementaires les plus clairs.
Analyse Géographique
L'Amérique du Nord a représenté 41,29 % du chiffre d'affaires du marché de l'orchestration des tests de sécurité des applications en 2025. La région présente une forte concentration d'acheteurs de technologies d'entreprise et une base de talents DevSecOps bien développée. La direction fédérale en matière d'approvisionnement axé sur la conception sécurisée étend également les attentes en matière de sécurité logicielle aux chaînes d'approvisionnement commerciales. Radware a constaté que l'Amérique du Nord représentait 80 % des transactions d'applications web et d'API malveillantes bloquées dans le monde au T1 2026. Les États-Unis sont restés le principal marché régional car les directives fédérales encourageaient la génération de SBOM et les attestations de sécurité logicielle pour les marchés publics. Ces pratiques influencent les fournisseurs commerciaux qui vendent aux agences publiques. Le Canada et le Mexique bénéficient également de l'alignement transfrontalier avec les réglementations américaines et les attentes en matière de portes de qualité. La part du marché de l'orchestration des tests de sécurité des applications dans la région reflète à la fois une forte exposition aux menaces et des dépenses soutenues en matière de sécurité logicielle.
L'Europe a détenu la deuxième plus grande part régionale en 2025, menée par l'Allemagne, le Royaume-Uni et la France. Des dépenses élevées en technologies d'entreprise et une réglementation dense soutiennent l'adoption régionale. DORA a suscité des évaluations de plateformes dans les institutions financières de l'UE après son entrée en vigueur en janvier 2025. Les exigences de responsabilité du RGPD augmentent également l'attention portée aux contrôles de protection des données au niveau logiciel. Les acheteurs européens recherchent fréquemment des options sur site et hybrides en raison de préoccupations relatives à la résidence des données et à la souveraineté technologique. Les fournisseurs SaaS doivent donc proposer des instances cloud régionales ou des alternatives auto-hébergées. L'Amérique du Sud est une zone émergente menée par le Brésil, où les exigences de la LGPD soutiennent la validation de la sécurité et l'inclusion financière élargit les portefeuilles numériques pour les prestataires de paiement. Ces prestataires de paiement font également face aux obligations PCI DSS, ce qui augmente la valeur des flux de travail de test auditables.
L'Asie-Pacifique devrait croître à un CAGR de 24,79 % de 2026 à 2031. La Chine, l'Inde, le Japon, la Corée du Sud et l'Australie développent leurs services numériques tandis que les exigences réglementaires deviennent plus spécifiques. La direction du système de paiement indien exige des évaluations de vulnérabilité tous les 6 mois, des VAPT avant les nouveaux services et des rapports scorés selon le CVSS de fournisseurs accrédités par le CERT-In. Les directives de gestion des risques technologiques de l'Autorité monétaire de Singapour et les normes FISC de la FSA japonaise font de plus en plus référence aux benchmarks NIST et CIS. Ces exigences créent un besoin de preuves de posture de sécurité et de rapports de conformité automatisés. Le Moyen-Orient et l'Afrique restent plus modestes en chiffre d'affaires absolu, mais les Émirats arabes unis et l'Arabie saoudite augmentent la demande grâce aux programmes de numérisation Vision 2030 et aux règles de cybersécurité financière. L'Afrique du Sud, le Nigéria et l'Égypte ajoutent de la demande à mesure que l'infrastructure bancaire numérique se développe. Le marché de l'orchestration des tests de sécurité des applications a de la marge pour croître là où l'adoption du cloud progresse plus rapidement que les anciennes approches de test sur site.

Paysage Concurrentiel
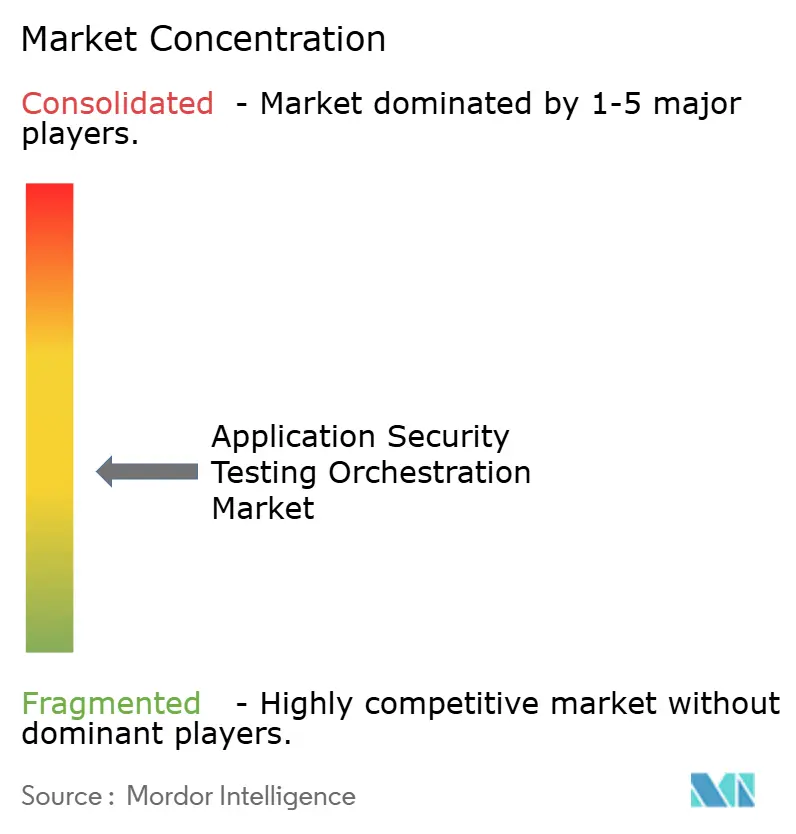
Le marché de l'orchestration des tests de sécurité des applications est modérément fragmenté. Les fournisseurs full-stack établis tels que Black Duck, Checkmarx et Veracode se font concurrence par la profondeur de l'intégration, les larges capacités de test et le soutien aux pipelines d'entreprise. Leurs portefeuilles peuvent inclure SAST, DAST, IAST, SCA et la sécurité de la chaîne d'approvisionnement logicielle. Les entreprises axées sur l'ASPM, notamment ArmorCode, Apiiro, OX Security, Legit Security et Endor Labs, se font concurrence par l'analyse de graphes de risques, l'expérience développeur et l'agrégation des résultats de scanners tiers. Ces entreprises n'ont pas toujours besoin de remplacer les outils existants pour apporter de la valeur. La catégorie comptait 18 fournisseurs ASPM actifs dans une évaluation indépendante de 2025, ce qui indiquait un domaine encombré mais en voie de consolidation. Le marché de l'orchestration des tests de sécurité des applications compte donc plusieurs fournisseurs crédibles, mais les acheteurs préfèrent de plus en plus une couverture large du cycle de vie. Le cadre de développement logiciel sécurisé du NIST est une référence d'évaluation dans les achats du secteur réglementé, où une cartographie claire du SSDF peut renforcer le positionnement des fournisseurs.[6]National Institute of Standards and Technology, "Secure Software Development Framework (SSDF), Special Publication 800-218," National Institute of Standards and Technology, csrc.nist.gov
L'activité des fournisseurs en 2025 et 2026 a montré une évolution vers des offres d'orchestration plus larges. Invicti Security a acquis Kondukto en 2025, combinant la validation DAST et d'exécution avec les capacités ASPM. L'accord a intégré DAST, la sécurité des API, SAST, SCA et ASPM dans un flux de travail unique. Veracode a acquis Phylum en janvier 2025, ajoutant une analyse par apprentissage automatique des paquets malveillants, notamment le typosquatting et les injections de portes dérobées. Black Duck a étendu les intégrations Polaris en février 2026 sur les principales plateformes de gestion du code source. Ces actions reflètent la demande des acheteurs pour des tests connectés et une remédiation plutôt que des produits isolés. Les spécialistes ASPM plus petits peuvent faire face à des pressions pour ajouter des capacités ou former des partenariats à mesure que les coûts de vente favorisent les plateformes plus grandes. Le marché de l'orchestration des tests de sécurité des applications est susceptible de récompenser les fournisseurs qui combinent l'étendue avec des flux de travail pratiques pour les développeurs.
Les domaines ouverts les plus importants comprennent les programmes du marché intermédiaire qui ont besoin d'un déploiement géré, de contrôles pour le code assisté par IA et de rapports de conformité multi-cadres. Les PME peuvent avoir besoin d'un soutien axé sur les services plutôt que d'une configuration en libre-service. Les référentiels à forte utilisation d'IA ont besoin de politiques de test qui reconnaissent la source et le contexte des modifications de code. Les rapports qui prennent en charge PCI DSS 4.0, DORA, RGPD et HIPAA dans une seule structure de politique peuvent réduire les travaux de configuration répétés. Black Duck a rendu Signal disponible en tant que serveur MCP dans le répertoire Claude en septembre 2026, plaçant la détection de vulnérabilités en temps réel dans Claude Desktop. Cette initiative a rapproché les informations de sécurité des flux de travail de codage assisté par IA. Les fournisseurs peuvent se différencier en traitant les assistants de codage comme des entrées pour l'orchestration de la sécurité, et pas seulement comme des sources de nouveaux risques. Le marché de l'orchestration des tests de sécurité des applications restera compétitif car l'intégration, la remédiation, la conformité et le soutien à l'IA se développent simultanément.
Leaders du Secteur de l'Orchestration des Tests de Sécurité des Applications
Black Duck
Checkmarx Ltd.
GitHub, Inc.
Palo Alto Networks, Inc.
CrowdStrike Holdings, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements Récents du Secteur
- Août 2026 : Black Duck a publié la mise à jour d'août 2026 de la plateforme Polaris, introduisant la synchronisation bidirectionnelle avec GitLab Issues, GitHub Issues, Jira, ServiceNow et Azure Boards, ainsi qu'une connectivité par tunnel sécurisé vers Azure DevOps Server auto-hébergé, GitLab auto-géré, Bitbucket Server et Jira sur site, étendant l'orchestration de niveau entreprise aux environnements SCM sur site réglementés.
- Juin 2026 : Black Duck a publié des améliorations de la plateforme Polaris, notamment un serveur MCP de gestion des problèmes Polaris permettant aux outils d'IA agentique tels que Claude Code et GitHub Copilot d'accéder aux résultats d'analyse et aux conseils de remédiation, la génération de correctifs assistée par IA sur GitHub, GitLab, Bitbucket et Azure DevOps, et la prise en charge des SCM auto-hébergés pour les versions 3.16, 3.17 et 3.18 de GitHub Enterprise Server.
- Février 2026 : Black Duck a annoncé la disponibilité immédiate des intégrations étendues de la plateforme Polaris sur GitHub, GitLab, Azure DevOps et Bitbucket, offrant une couverture native unifiée SAST, SCA et DAST sur toutes les principales plateformes SCM en tant qu'expérience SaaS cohérente.
- Septembre 2025 : UltraViolet Cyber a finalisé l'acquisition de l'activité de services de tests de sécurité des applications de Black Duck, intégrant les évaluations de red teaming, de modélisation des menaces, de risques cloud et de conteneurs, ainsi que le conseil en SDLC sécurisé dans le portefeuille de cybersécurité offensif-défensif unifié d'UltraViolet, élargissant sa portée aux entreprises commerciales et aux agences fédérales.


Périmètre du Rapport Mondial sur le Marché de l'Orchestration des Tests de Sécurité des Applications
Le marché de l'orchestration des tests de sécurité des applications comprend des plateformes qui unifient, automatisent et coordonnent plusieurs outils de test de sécurité des applications, notamment l'analyse statique (SAST), l'analyse dynamique (DAST), l'analyse interactive (IAST), l'analyse de la composition logicielle (SCA) et les tests de sécurité des API tout au long du cycle de vie du développement logiciel. Ces solutions agrègent et corrèlent les résultats de scanners de sécurité disparates, éliminent les vulnérabilités en double grâce à une déduplication intelligente, priorisent les risques en fonction de l'exploitabilité et du contexte commercial, et s'intègrent aux pipelines CI/CD et aux flux de travail de développement pour permettre aux équipes de sécurité de gérer les campagnes de test à grande échelle, de réduire la fatigue des alertes, d'accélérer la remédiation grâce à la création automatisée de tickets et aux conseils aux développeurs, et de maintenir une gouvernance de sécurité cohérente dans les équipes de développement distribuées et les piles technologiques.
Le rapport sur le marché de l'orchestration des tests de sécurité des applications est segmenté par offre (logiciels et plateformes, et services), capacité d'orchestration (ordonnancement et exécution des tests, intégration d'outils et gestion des pipelines de test, agrégation et corrélation des résultats, priorisation des tests basée sur les risques, politique de sécurité et application des portes de qualité, et autres capacités d'orchestration), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur vertical (administration gouvernementale et publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI), et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels et Plateformes |
| Services |
| Ordonnancement et Exécution des Tests |
| Intégration d'Outils et Gestion des Pipelines de Test |
| Agrégation et Corrélation des Résultats |
| Priorisation des Tests Basée sur les Risques |
| Politique de Sécurité et Application des Portes de Qualité |
| Autres Capacités d'Orchestration |
| Cloud |
| Sur Site |
| Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Administration Gouvernementale et Publique |
| Fabrication Industrielle |
| Commerce de Détail et Commerce Électronique |
| Transport et Logistique |
| Énergie et Services Publics |
| Pétrole et Gaz |
| Technologies de l'Information et Télécommunications |
| Médias et Divertissement |
| Établissements d'Enseignement et de Recherche |
| Santé et Sciences de la Vie |
| Banque, Services Financiers et Assurance (BFSI) |
| Autres Secteurs Verticaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par Offre | Logiciels et Plateformes | ||
| Services | |||
| Par Capacité d'Orchestration | Ordonnancement et Exécution des Tests | ||
| Intégration d'Outils et Gestion des Pipelines de Test | |||
| Agrégation et Corrélation des Résultats | |||
| Priorisation des Tests Basée sur les Risques | |||
| Politique de Sécurité et Application des Portes de Qualité | |||
| Autres Capacités d'Orchestration | |||
| Par Mode de Déploiement | Cloud | ||
| Sur Site | |||
| Hybride | |||
| Par Taille d'Organisation | Grandes Entreprises | ||
| Petites et Moyennes Entreprises | |||
| Par Secteur Vertical | Administration Gouvernementale et Publique | ||
| Fabrication Industrielle | |||
| Commerce de Détail et Commerce Électronique | |||
| Transport et Logistique | |||
| Énergie et Services Publics | |||
| Pétrole et Gaz | |||
| Technologies de l'Information et Télécommunications | |||
| Médias et Divertissement | |||
| Établissements d'Enseignement et de Recherche | |||
| Santé et Sciences de la Vie | |||
| Banque, Services Financiers et Assurance (BFSI) | |||
| Autres Secteurs Verticaux | |||
| Par Géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de l'orchestration des tests de sécurité des applications ?
La taille du marché de l'orchestration des tests de sécurité des applications était évaluée à 0,87 milliard USD en 2025 et devrait croître de 1,05 milliard USD en 2026 pour atteindre 2,97 milliards USD d'ici 2031, à un CAGR de 23,12 % pendant la période de prévision (2026-2031).
Qu'est-ce qui stimule la demande d'orchestration des tests de sécurité des applications ?
L'activité croissante des attaques web et API, l'adoption du DevSecOps, la livraison cloud-native et les besoins de sécurité associés au code généré par l'IA soutiennent la demande. Les acheteurs cherchent également une meilleure priorisation et remédiation des résultats générés par plusieurs outils de sécurité.
Quel modèle de déploiement domine ce domaine ?
Le déploiement cloud a représenté 64,78 % du chiffre d'affaires en 2025 et devrait croître à un CAGR de 26,29 % jusqu'en 2031. Il se connecte naturellement aux services de contrôle des sources hébergés et aux services de build qui prennent en charge les livraisons fréquentes d'applications.
Quelles organisations adoptent ces plateformes le plus rapidement ?
Les PME devraient croître à un CAGR de 27,11 % jusqu'en 2031 à mesure que les modèles SaaS réduisent les obstacles au déploiement et élargissent l'accès au soutien géré. Les modèles de conformité et les politiques préconfigurées peuvent réduire davantage la charge pesant sur les équipes plus petites.
Quel secteur d'utilisation finale détient la plus grande part de chiffre d'affaires ?
Le BFSI a représenté 26,41 % du chiffre d'affaires en 2025 car les applications de paiement, bancaires et d'assurance nécessitent une validation continue de la sécurité. PCI DSS 4.0 et DORA renforcent le besoin de preuves de test coordonnées et d'enregistrements de gouvernance.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait croître à un CAGR de 24,79 % jusqu'en 2031 à mesure que les services numériques, l'adoption du cloud et les exigences réglementaires augmentent. L'Inde, Singapour, le Japon et d'autres marchés régionaux renforcent leurs exigences de gouvernance en matière de sécurité des applications. Ces règles soutiennent la demande de contrôles capables de documenter l'activité de test, d'organiser la remédiation et de générer des preuves de conformité dans des environnements de livraison logicielle variés. L'adoption du cloud crée également des opportunités d'introduire des contrôles de sécurité intégrés aux pipelines avant que les applications n'atteignent la production, tout en conservant des enregistrements clairs pour les équipes de sécurité, les développeurs, les fonctions de gouvernance, les audits et les exigences de rapports de conformité dans les environnements opérationnels régionaux et les obligations réglementaires en évolution.
Dernière mise à jour de la page le:



