
アプリケーションセキュリティテストオーケストレーション市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 1.05 十億米ドル |
| 市場規模 (2031) | 2.97 十億米ドル |
| Growth Rate (2026 - 2031) | 23.12 % |
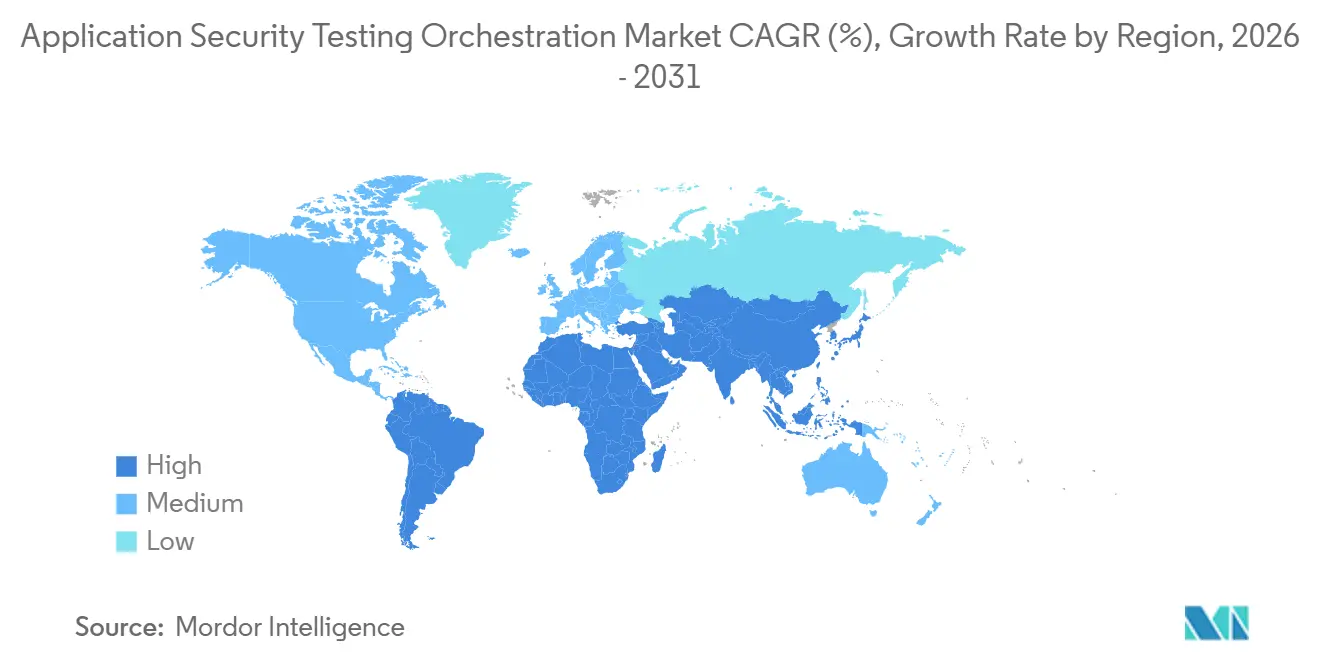
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるアプリケーションセキュリティテストオーケストレーション市場分析
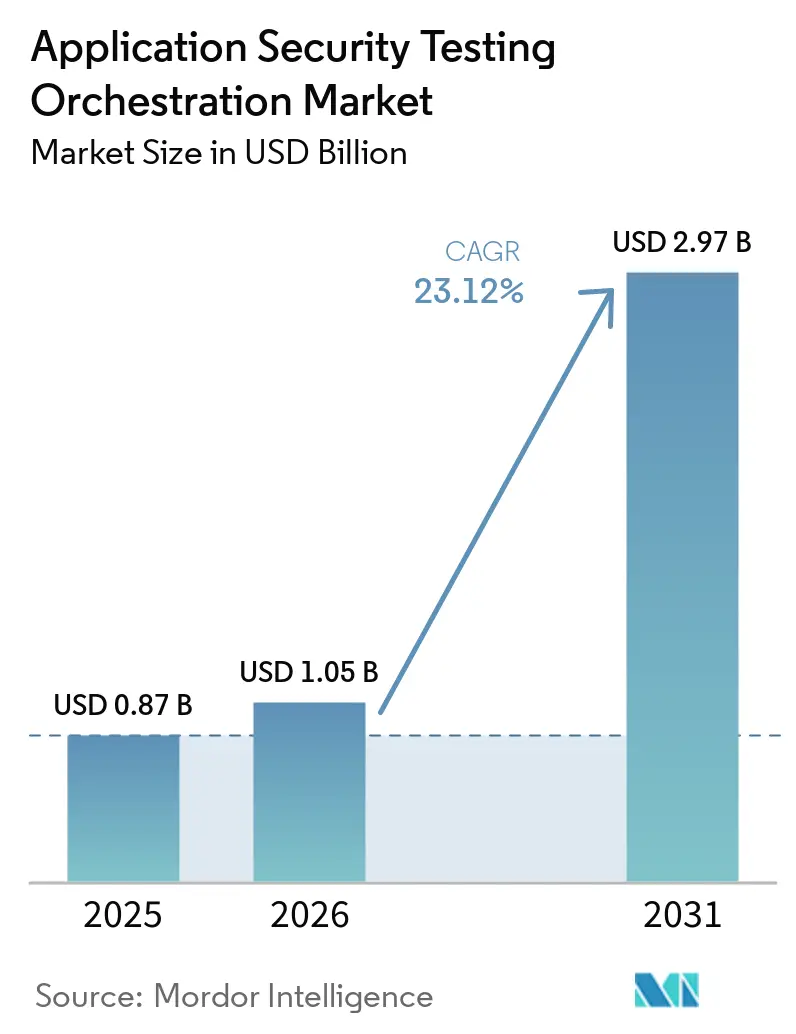
アプリケーションセキュリティテストオーケストレーション市場規模は2025年に0.87 ビリオン 米ドルと評価され、2026年の1.05 ビリオン 米ドルから2031年には2.97 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは23.12%です。この成長は、ウェブアプリケーションおよびAPIへの攻撃活動の増加、DevSecOpsの普及拡大、ならびに生成AIツールによって支援されるソフトウェアリリースの高速化を反映しています。組織はテスト結果を調整し、重複を排除し、緊急の問題を適切なチームに振り分けるための統一されたワークフローをますます必要としています。このニーズはベンダー間の競争を変化させており、テストエンジンの幅広さに加えて、統合品質とリメディエーション支援が重要視されるようになっています。アプリケーションセキュリティテストオーケストレーション市場は、購入者がスタンドアロンスキャナーではなくマネージドデプロイメントとコンプライアンスレポートを必要とする領域でも拡大の余地があります。需要は、ベンダーがアラートノイズを低減し、通常の開発プラクティスの中でセキュリティチェックを実用的なものにできるかどうかにかかっています。
レポートの主要ポイント
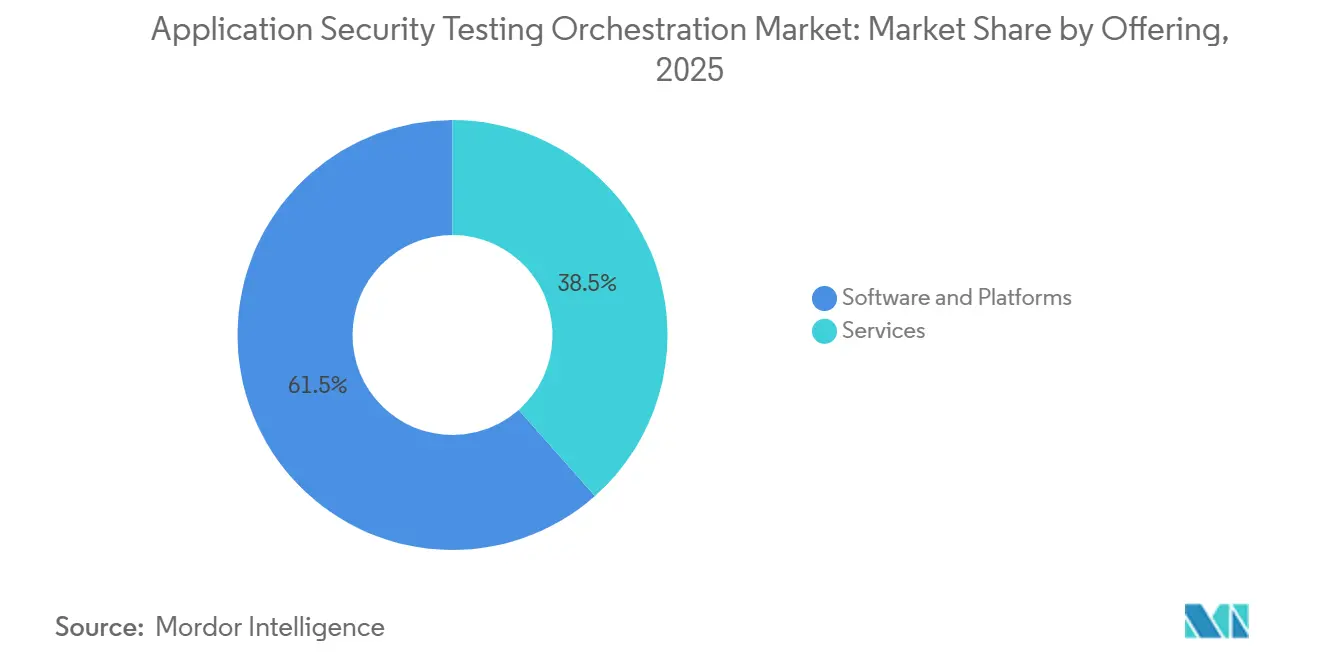
- 提供形態別では、ソフトウェアおよびプラットフォームが2025年のアプリケーションセキュリティテストオーケストレーション市場において収益の61.53%を占め、サービスは2031年までに26.43%のCAGRで拡大すると予測されています
- オーケストレーション機能別では、ツール統合およびテストパイプライン管理が2025年において最大の収益サブセグメントであり、リスクベーステスト優先順位付けは2031年までに27.21%のCAGRで拡大すると予測されています。
- 展開モード別では、クラウドが2025年のアプリケーションセキュリティテストオーケストレーション市場において収益の64.78%を占め、2031年までに26.29%のCAGRで拡大すると予測されています。
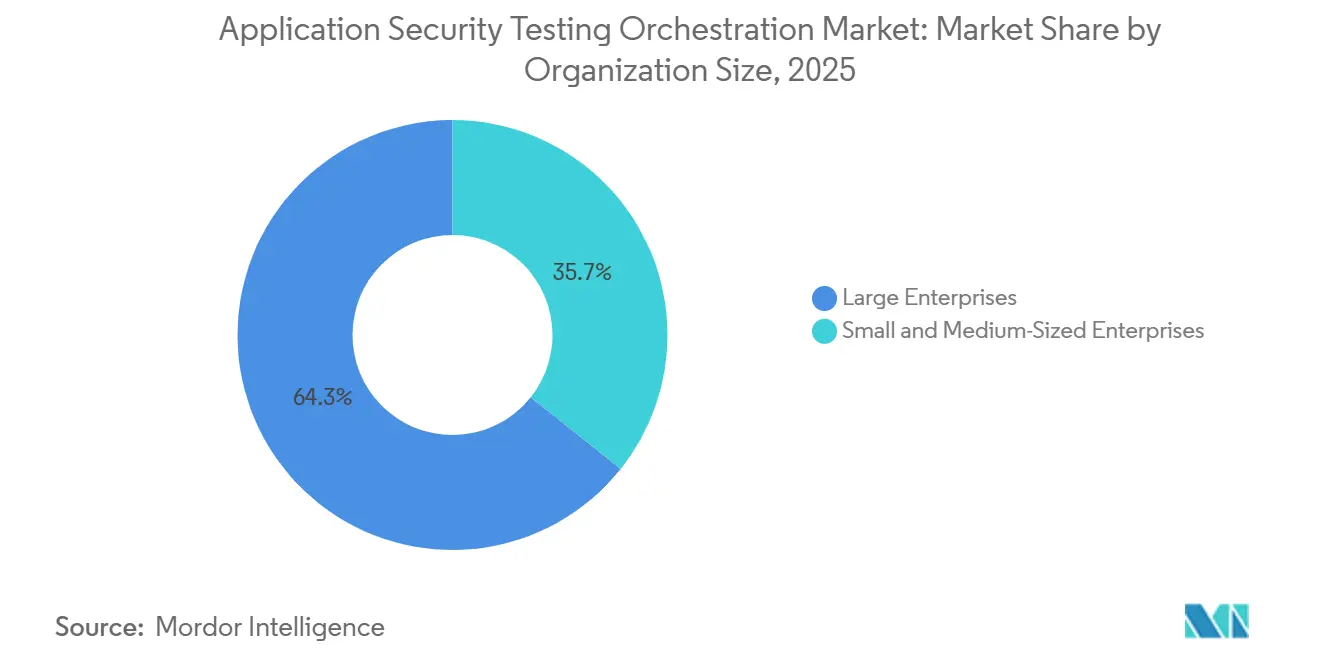
- 組織規模別では、大企業が2025年において収益の64.29%を占め、中小企業は2031年までに27.11%のCAGRで拡大すると予測されています。
- 業種別では、BFSIが2025年のアプリケーションセキュリティテストオーケストレーション市場において収益の26.41%を占め、ヘルスケアおよびライフサイエンスは2031年までに26.23%のCAGRで拡大すると予測されています。
- 地域別では、北米が2025年において世界収益の41.29%を占め、アジア太平洋地域はアプリケーションセキュリティテストオーケストレーション市場において2031年までに24.79%のCAGRで拡大すると予測されています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルアプリケーションセキュリティテストオーケストレーション市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| アプリケーション層攻撃量の増加 | +5.5% | グローバル、北米は2026年第1四半期においてブロックされたウェブおよびAPIトランザクションの80%を占める | 短期(2年以内) |
| DevSecOpsおよびシフトレフトの採用 | +4.8% | グローバル、北米とヨーロッパが成熟度をリード | 中期(2~4年) |
| APIファーストおよびクラウドネイティブアプリケーションの成長 | +4.2% | グローバル、アジア太平洋地域が中心で中東・アフリカへの波及あり | 中期(2~4年) |
| 規制およびセキュアバイデザイン要件 | +3.5% | 北米とヨーロッパ、コンプライアンスの影響はアジア太平洋地域および中東・アフリカにも及ぶ | 長期(4年以上) |
| AI生成コードのセキュリティ要件 | +3.0% | グローバル、北米とヨーロッパで早期採用 | 短期(2年以内) |
| ソフトウェアサプライチェーンおよびSBOMガバナンス | +2.5% | 北米とヨーロッパ、規制されたアジア太平洋地域のセクターへの影響あり | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
アプリケーション層攻撃量の増加
アプリケーション層攻撃は、セキュリティオーケストレーションに対する継続的なニーズを生み出しています。Radwareは、2026年第1四半期においてブロックされたウェブアプリケーションおよびAPIの試みのうち、脆弱性の悪用が約62%を占めたと報告しています。SQLインジェクションの試みは月間5,000万~6,000万件で推移し、クラウドサービスは2026年3月に60億件以上の悪用試みをブロックしました。[1]Radware、「2026年第1四半期ネットワークおよびアプリケーション攻撃トレンド」、Radware、radware.com Verizonは、ソフトウェアの脆弱性が2026年における侵害の主要な侵入口となり、31%を占め、認証情報の盗難を上回ったと報告しています。自動化された攻撃ツールは、チームが手動で調査結果をレビューするよりも迅速にキャンペーンを拡大できます。アプリケーションセキュリティテストオーケストレーション市場は、SAST、DAST、IAST、およびSCAの結果が単一の優先順位付けされたリメディエーションキューに統合される場合に恩恵を受けます。継続的なテストにより、脆弱性がコードに入り込んでからチームが対応するまでの時間を短縮できます。
DevSecOpsおよびシフトレフトの採用
DevSecOpsの採用は、ソースコントロール、ビルドシステム、および開発者環境を接続するツールへの需要を高めています。Black Deckは2026年2月に、GitHub、GitLab、Azure DevOps、およびBitbucket全体でPolarisの統合を拡張し、統合されたSAST、SCA、およびDASTカバレッジを提供しました。[2]Black Duck、「Black DuckがPolarisの統合を拡張してエンタープライズスケールでフリクションレスなDevSecOpsを実現」、Black Duck News、blackduck.com これは、ベンダーがテストエンジン機能だけでなく統合の幅においても競争するようになっている理由を示しています。GitLabは、DevSecOpsの専門家が2025年に断片化されたツールによって毎週7時間を失ったことを明らかにしました。同調査では、平均的な企業が約50のセキュリティツールを管理していることも判明しました。フィルタリングされていないスキャナーの出力は、開発者がブロッキング品質チェックを回避することを学習した場合、シフトレフト疲労を引き起こす可能性があります。アプリケーションセキュリティテストオーケストレーション市場は、調査結果がスプリントキューに入る前に悪用可能性を検証するプラットフォームを支持します。
APIファーストおよびクラウドネイティブアプリケーションの成長
マイクロサービス、コンテナ、およびイベント駆動型APIは、モノリシックなリリースプロセスを超えてテスト範囲を拡大しています。APIは、SASTが一貫して識別しないステートフルなインタラクション、認証フロー、およびビジネスロジックの弱点を導入する可能性があります。これには、共通ポリシー、重複排除の検出、およびリメディエーションルーティングを伴うDASTおよびAPIに特化したツールが必要です。シンガポールのSynapxeは、統合されたDevSecOpsワークフローと組み込みのセキュリティスキャニングを通じて、年間16,000件以上のソフトウェアアップデートを処理するヘルスケア統合パイプラインを運営しています。インド準備銀行は、重要な銀行システムに対して6ヶ月ごとの脆弱性評価と、新サービス展開前のVAPTを義務付けています。これらの要件により、アプリケーション配信ライフサイクル全体にわたって自動化された監査可能なテストが重要となっています。インフラストラクチャアズコードスキャニングは、展開前にAPIトポロジーと設定リスクを特定することもでき、アプリケーションセキュリティテストオーケストレーション市場プラットフォームの価値を拡大します。
AI生成コードのセキュリティ要件
生成AIコーディングツールは開発を加速させる一方で、レビュアーが迅速に検出できないセキュリティリスクをもたらしています。Veracodeは、2026年においてAIコード生成タスクの44%が危険な脆弱性を導入したことを明らかにしました。テストされたモデルの平均セキュリティ合格率は56%であり、クロスサイトスクリプティングは15%、ログインジェクションは12%でした。これらのツールを使用している組織では、AIがコミットされたコードのほぼ半分を記述しました。したがって、人間が作成したコードのみに焦点を当てたテストプログラムは、アクティブなリスクサーフェスの一部しかカバーしていません。アプリケーションセキュリティテストオーケストレーション市場は、AIによるコミットにSASTを、AIが推奨する依存関係にSCAを要求するポリシーによって支えられています。これらのポリシーにより、AI対応のコントロールがオプション設定ではなく、エンタープライズガバナンスの通常の一部となることができます。
制約の影響分析*
| 制約 | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 高い総所有コストと統合の複雑さ | -3.5% | グローバル、中小企業が多いアジア太平洋地域および南米市場で最も深刻 | 中期(2~4年) |
| アプリケーションセキュリティ人材不足 | -2.5% | グローバル、アジア太平洋地域および中東・アフリカで最も深刻 | 長期(4年以上) |
| 偽陽性疲労と開発者の摩擦 | -1.8% | グローバル | 短期(2年以内) |
| レガシーモノリスとデータ居住制約 | -1.2% | ヨーロッパおよびアジア太平洋地域、特に政府および金融サービス | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
高い総所有コストと統合の複雑さ
オーケストレーション層の統合には、プラットフォームライセンス自体よりも多くの投資が必要になる場合があります。企業はしばしば、レガシーSASTエンジン、複数のDASTスキャナー、SCAツール、コンテナレジストリ、および課題追跡システムを接続する必要があります。コネクタ開発、APIバージョンの整合、およびポリシー変換は、展開中に計画外のAppSecエンジニアリング作業を追加する可能性があります。GitLabの2025年調査では、断片化されたセキュリティツールによる週7時間の生産性損失が報告されました。PCI DSS 4.0はソフトウェアコンポーネントインベントリも要求しており、実装プログラムにドキュメント作業が追加されます。[3]PCI Security Standards Council、「PCI DSS v4.0:要件とテスト手順」、PCI SSC、pcisecuritystandards.org ISO/IEC 27034は統合の参照を提供できますが、コネクタには依然としてローカルチューニングが必要です。これらの要求は、特にアジア太平洋地域および南米の成熟度の低い組織での採用を遅らせる可能性があります。
アプリケーションセキュリティ人材不足
アプリケーションセキュリティオーケストレーションには、ソフトウェアセキュリティとプラットフォーム運用の両方を理解する人材が必要です。Fortinet は、2026年において採用担当者の60%にとってAI特有のサイバーセキュリティ経験が主要な採用課題であったと報告しています。SANSは、2026年においてセキュリティチームの60%がスキルギャップを人員不足よりも主要な課題として挙げたことを明らかにしました。この制約は、利用可能な従業員数だけでなく、専門化の深さに関するものです。ガイド付きワークフロー、AIによる品質ゲート設定支援、およびマネージドサービスは、実装の負担の一部を軽減できます。しかし、開発環境全体でポリシーを調整するために必要な実践的な判断を完全に代替することはできません。この制限は、セキュリティエンジニアリングの労働市場が発展途上にあるアジア太平洋地域の部、中東、およびアフリカでより顕著に残る可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供形態別:ソフトウェアプラットフォームが収益を支え、サービスが拡大
ソフトウェアおよびプラットフォームは、2025年のアプリケーションセキュリティテストオーケストレーション市場収益の61.53%を占めました。企業は、共有ポリシー層と異なるツール全体の調査結果の統一されたビューを提供する専用オーケストレーションエンジンを好みました。これらの投資は初期採用を支配しました。なぜなら、購入者はまずテストパイプラインの制御を必要としていたからです。共通インターフェースにより、各ポイント製品を個別のワークフローとして管理する必要性が軽減されました。プラットフォームの展開により、セキュリティチームは隣接するリスク管理プロセスを追加するための基盤も得られました。アプリケーションセキュリティテスト業界は、チームがテストルールを一度設定してリポジトリ全体に適用できるプラットフォームへと移行しています。このアプローチにより、事業部門全体で成果をより一貫させることができます。また、開発者が基盤となるテストスタックを使いやすくすることもできます。
サービスは2026年から2031年にかけて26.43%のCAGRを記録すると予測されており、提供形態セグメント内で最も高い成長率です。このセグメントには、実装、アドバイザリー、マネージドテスト、および統合作業が含まれます。オーケストレーションがエンジニアリングプロセスにより深く浸透するにつれて、購入者はこのサポートを必要としています。ポリシーチューニングと運用モデル設計は、セルフサービス展開が提供できる範囲を超えることが多いです。サービスの成長は、複雑なプログラムを設定・運用できる社内専門家の不足も反映しています。したがって、これはベンダーにとって標準的なアップセル機会以上のものです。マネージドデリバリーは、小規模なセキュリティチームがエンタープライズプラクティスにアクセスするのを支援できます。アプリケーションセキュリティテストオーケストレーション市場は、顧客が測定可能な展開サポートを求めるこのモデルから恩恵を受けることができます。実装作業は多くの場合、どのリポジトリ、テスト、および課題管理システムを接続すべきかを定義することから始まります。アドバイザリーサポートは、チームが内部リスクポリシーを日常的な開発作業のための使用可能なゲートに変換するのを支援できます。マネージドテストは、内部スタッフィングがソフトウェアリリースに追いつかない場合に、購入者がそれらのコントロールを維持する方法を提供します。これらのニーズは、ソフトウェアカテゴリが成熟するにつれてサービスが減少するのではなく、プラットフォームの採用と並行して増加できる理由を説明しています。また、成功した展開がプロセス設計に依存しており、技術的なインターフェースを接続するだけではないことも示しています。チームは、調査結果に対する明確なオーナーシップ、実用的なエスカレーションルート、および開発者がソフトウェアをリリースする方法に合致したポリシーを必要としています。これらの要素が欠けている場合、新しいプラットフォームは既存のアラートノイズを別のインターフェースに転送するだけになる可能性があります。サービスプロバイダーは、セキュリティチームが独自の内能力を構築する間、顧客がこれらの実際的な問題に対処するのを支援できます。


オーケストレーション機能別:リスクベース優先順位付けが最高成長率
リスクベーステスト優先順位付けは、2026年から2031年にかけて27.21%のCAGRで成長すると予測されています。これは、マルチツール環境がスプリント中に数千のアラートを生成する際に、対応が必要な調査結果を特定するニーズに対応しています。優先順位付けプロセスは、作業を割り当てる前に悪用可能性、到達可能性、およびビジネスへの影響を組み合わせることができます。そのプロセスにより、開発者はより短く、より関連性の高いリストに集中できます。アプリケーションセキュリティテストオーケストレーション市場のこの機能の規模は、リメディエーション能力が検出能力よりも限られるにつれて拡大しています。セキュリティチームは、生のスキャン量よりも文脈的な証拠をより重視するようになっています。この変化は、最も害を引き起こす可能性が高い問題を特定できるツールを支持します。また、接続されたツール全体でのデータ品質の重要性も高まっています。
ツール統合およびテストパイプライン管理は、2025年において収益ベースで最大の機能サブセグメントでした。これは、ほとんどの組織が高度なリスクモデルを適用する前に確立する接続層を形成しています。組織は一般的にまずツールを接続し、プログラムが成熟するにつれてリスクスコアリングと自動化されたポリシー適用を追加します。CISAの2026年SBOMガイダンスは、優先順位付けエンジンが依存関係の証拠とともに使用できる機械処理可能なコンポーネント識別子とハッシュ要件を追加しました。[4]サイバーセキュリティおよびインフラストラクチャセキュリティ庁、「ソフトウェア部品表(SBOM)の最小要素、2026年改訂版」、サイバーセキュリティおよびインフラストラクチャセキュリティ庁、cisa.gov セキュリティポリシーと品質ゲートの適用は、その結果として得られた証拠を繰り返し可能な開発コントロールに変換します。テストスケジューリングおよび実行オーケストレーションは、その進行に沿って発展します。したがって、アプリケーションセキュリティテストオーケストレーション市場は、接続性から優先順位付け、そしてポリシー自動化へという実践的なシーケンスに従います。このシーケンスにより、購入者は既存のすべてのテストエンジンを一度に置き換えることなく成熟度を向上させることができます。また、リスクベース優先順位付けがより速く成長しても、統合作業が中心的であり続ける理由も説明していま。接続されたプログラムは、信頼できるリスクスコアを生成したり、共通の品質ゲートを適用したりする前に、一貫した入力を必要とします。購入者は、完全な置き換えプログラムを実施するのではなく、既存のツール、リポジトリ、およびチーム全体で段階的に変更を行うことができます。この段階的なアプローチにより、確立されたセキュリティ投資を持つ企業でオーケストレーションがより実用的になります。成熟した組織が1つのテストエンジン、1つの開発環境、または1つのリリースプラクティスセットを使用することはほとんどないことを認識しています。タスクは、調査結果を有用にする文脈を失うことなく、さまざまな証拠ソースを調整することです。これは、リスクベース優先順位付けがその下の統合層の品質に依存する理由でもあります。ツールの接続が不十分なプラットフォームは、チームにより多くのレコードを残す可能性がありますが、より明確なリメディエーション決定をもたらすわけではありません。
展開モード別:ハイブリッドユースケースの成長に伴いクラウドがリード
クラウド展開は2025年のアプリケーションセキュリティテストオーケストレーション市場シェアの64.78%を占めました。また、2026年から2031年にかけて26.29%のCAGRで成長すると予測されています。ホスト型ソースコントロールおよびビルドサービスは、パイプラインイベントに応答できるクラウドベースエンジンにとって自然な環境を作り出します。これらのオファリングは、一部のファイアウォール例外とオンプレミスエージェント管理作業を回避します。クラウドデリバリーは、長いローカルアップグレードなしに新しい機能を提供することもできます。この整合性により、クラウドはより迅速なテストカバレッジへの重要なルートとなっています。分散環境全体で頻繁にソフトウェアをリリースするチームをサポートします。アプリケーションセキュリティテストオーケストレーション市場は、セキュリティが保護するアプリケーションと同じデリバリーモデルに従うことができる場合に恩恵を受けます。
オンプレミス展開は、ソースコードおよびデータ居住制限を持つ金融機関および政府機関の間で重要な役割を維持しています。Black Deckは2026年8月に、セルフホスト型GitHub Enterprise Server、Azure DevOps Server、GitLab Self-Managed、およびBitbucket Serverのためのセキュアトンネル接続を追加しました。この動きは、外部SaaSテナントを通じてコードをルーティングできない組織に対応しました。ハイブリッド展開は、データ制御を必要としながらもSaaS機能の更新を望む購入者の間で関心を集めています。GDPRの下で活動するヨーロッパの組織とデータローカライゼーション規則に直面するアジア太平洋地域の組織は、これらのオプションの重要なユーザーです。このニーズは、パブリッククラウドプロセスに迅速に移行できないレガシーモノリスにも関連しています。したがって、ベンダーはクラウド採用を完全な置き換えサイクルとして扱うのではなく、複数の展開パターンをサポートする必要があります。アプリケーションセキュリティテスト業界は、規制された環境とセルフホスト環境のための実用的なパスを引き続き必要とします。データ制御だけがこれらの選択の理由ではありません。なぜなら、一部の顧客は外部テナントに容易に接続できない開発システムも運用しているからです。セキュアな接続性は、客のソースコードの場所を変更することなく、その障害を軽減できます。したがって、ハイブリッドユースケースは完全なクラウド採用と完全なローカルテストプロセスの間に位置します。これらの運用上の詳細に対応するプロバイダーは、より幅広い規制された開発組織にサービスを提供できます。
組織規模別:中小企業がより速くカバレッジを拡大
大企業は2025年のアプリケーションセキュリティテストオーケストレーション市場収益の64.29%を占めました。大企業は複数のツールを統合し、専任のAppSecチームを雇用し、長期的なベンダー評価を実施するためのリソースを持っています。そのプログラムは多くの場合、数百のリポジトリ、複数の地域、および多様なテクノロジースタックをカバーしています。これらの条件により、オーケストレーションはオプションのツールではなく、運用上の要件となっています。大規模な展開は、専任のポリシーガバナンスとサービスサポートも正当化できます。その規模により、主要ベンダーは幅広いプラットフォーム販売のための確立された基盤を得ています。また、実証済みの統合機能を支持する複雑な実装要件も生み出しています。アプリケーションセキュリティテストオーケストレーション市場は、これらのエンタープライズレベルの展開ニーズと密接に結びついています。
中小企業は2026年から2031年にかけて27.11%のCAGRで成長すると予測されています。SaaSデリバリーにより、オンプレミスインフラストラクチャを必要とせずに、最小展開時間を四半期から数週間に短縮できます。これにより、より小規模な技術チームを持つ組織でも、より構造化されたセキュリティテストが実現可能になります。BFSIおよびヘルスケアの規制対象中小企業は、大規模機関と同じリソースなしにPCI DSS 4.0およびHIPAAの義務に直面しています。コンプライアンステンプレートと事前設定されたリスクポリシーを含む基本サブスクリプションは、このグループに特に関連性があります。マネージドサービスは、ポリシー設定と日常運用のギャップを埋めることもできます。アプリケーションセキュリティテストオーケストレーション市場は、プロバイダーがこれらの展開の選択肢を簡素化するにつれて拡大できます。この機会は、価格設定、統合の労力、および開発者の摩擦を制限する能力にかかっています。小規模な購入者は大規模な機関と同じコントロールの証拠を必要としていますが、実装に同じレベルのスタッフ時間を費やすことはできません。事前設定されたポリシーとレポートテンプレートは初期作業の一部を軽減し、マネージドサポートはより専門的なタスクを支援できます。価値提案は、プラットフォームが別の切り離されたワークフローを追加することなくセキュリティテストを簡素化する場合に最も強くなります。これが、中小企業の採用において、基盤となるテスト機能と同様にアクセスしやすいデリバリーモデルが重要である理由です。
業種別:BFSIが需要を維持し、ヘルスケアおよびライフサイエンスが最速成長
BFSIは2025年のアプリケーションセキュリティテストオーケストレーション市場収益の26.41%を占めました。このセクターは、決済システム、コアバンキングプラットフォーム、および顧客向けアプリケーション全体にわたる継続的なソフトウェアセキュリティ検証を必要としています。PCI DSS 4.0の要件は2025年3月31日に発効し、ソフトウェアコンポーネントインベントリ、リスクベースの脆弱性管理、および決済ページスクリプトの改ざん制御をカバーしています。これらの要件により、テストを調整し使用可能なレコードを維持する必要性が高まりました。デジタル運用レジリエンス法(DORA)は2025年1月17日に発効し、欧州の金融機関全体でICTレジリエンステストとサードパーティソフトウェアガバナンスを義務付けています。[5]欧州連合、「金融セクターのデジタル運用レジリエンスに関する規則(EU)2022/2554(DORA)」、欧州連合官報、eur-lex.europa.eu これらの義務は合わせて、証拠をコントロールに結びつけるワークフローへの需要を強化します。アプリケーションセキュリティテストオーケストレーション市場は、定期的なレビューだけでなく繰り返し可能な検証を必要とする機関に関連しています。金融機関はまた、セキュリティおよびデータ所在地要件を満たす展開モデルを必要としています。
ヘルスケアおよびライフサイエンスは2026年から2031年にかけて26.23%のCAGRで成長すると予測されています。デジタル化された患者記録と接続された医療機器ソフトウェアにより、セキュリティ検証が必要なシステムの数が増加しています。HIPAAに関連する展開前要件は、コントロールが適用されたことを示す圧力を加えています。シンガポールのSynapxeのヘルスケア統合パイプラインは、年間16,000件以上のソフトウェアアップデートの継続的デリバリーにセキュリティスキャニングを組み込んでいます。このモデルは、大規模な公共ヘルスケア環境で継続的なテストがどのように機能できるかを示しています。ITおよび通信、政府および公共行政、小売およびeコマース、ならびにエネルギーおよびユーティリティも重要な需要をもたらしています。これらの要件は、デジタルインフラストラクチャの拡大、攻撃への露出の増加、およびより厳格なガバナンスへの期待から生じています。アプリケーションセキュリティテストオーケストレーション市場は、テスト証拠とデリバリー速度を組み合わせることができる場合にこれらのグループにサービスを提供します。これらの各セクターは、顧客、公共サービス、または重要な業務にとって重要なアプリケーションを運用しています。開発チームがより頻繁にアップデートをリリースするにつれて、セキュリティチェックを一貫して適用する方法が必要です。調整されたテストは、技術的な調査結果をガバナンスおよび監査レビューに必要なレコードと結びつけるのに役立ちます。これにより、BFSIとヘルスケアが最も明確な規制ニーズを持っていても、プラットフォームは単一の業種を超えて関連性を持ちます。
地域分析
北米は2025年のアプリケーションセキュリティテストオーケトレーション市場収益の41.29%を占めました。この地域はエンタープライズテクノロジー購入者の高い集中度と、十分に発達したDevSecOps人材基盤を持っています。連邦政府のセキュアバイデザイン調達方針は、ソフトウェアセキュリティへの期待を商業サプライチェーンにも拡大しています。Radwareは、北米が2026年第1四半期においてグローバルでブロックされた悪意のあるウェブアプリケーションおよびAPIトランザクションの80%を占めたことを明らかにしました。米国は、連邦ガイダンスが政府調達のためのSBOM生成とソフトウェアセキュリティ証明を奨励したため、主要な地域市場であり続けました。これらのプラクティスは、公共機関に販売する商業ベンダーに影響を与えます。カナダとメキシコも、米国の規制と品質ゲートへの期待との国境を越えた整合から恩恵を受けています。この地域のアプリケーションセキュリティテストオーケストレーション市場シェアは、高い脅威露出と持続的なソフトウェアセキュリティ支出の両方を反映しています。
ヨーロッパは2025年において第2位の地域シェアを保持し、ドイツ、英国、フランスがリードしました。高いエンタープライズテクノロジー支出と密度の高い規制が地域の採用を支えています。DORAは2025年1月に発効した後、EU金融機関全体でプラットフォーム評価を促しました。GDPRの説明責任要件も、ソフトウェアレベルのデータ保護コントロールへの注目を高めています。ヨーロッパの購入者は、データ居住地とテクノロジー主権の懸念からオンプレミスおよびハイブリッドオプションを頻繁に求めています。したがって、SaaSサプライヤーは地域クラウドインスタンスまたはセルフホスト型の代替手段を提供する必要があります。南米はブラジルが主導する新興地域であり、LGPD要件がセキュリティ検証を支援し、金融包摂が決済プロバイダーのデジタルポートフォリオを拡大しています。これらの決済プロバイダーはPCI DSS義務にも直面しており、監査可能なテストワークフローの価値が高まっています。
アジア太平洋地域は2026年から2031年にかけて24.79%のCAGRで成長すると予測されています。中国、インド、日本、韓国、およびオーストラリアは、規制要件がより具体的になる中でデジタルサービスを拡大しています。インドの決済システム指針は、6ヶ月ごとの脆弱性評価、新サービス前のVAPT、およびCERT-In認定ベンダーからのCVSSスコア付きレポートを要求しています。シンガポールのシンガポール金融管理局テクノロジーリスク管理ガイドラインと日本の金融庁FISCスタンダードは、NISTおよびCISベンチマークをますます参照しています。これらの要件は、セキュリティポスチャの証拠と自動化されたコンプライアンスレポートの必要性を生み出しています。中東・アフリカは絶対的な収益では小規模ですが、UAEとサウジアラビアはビジョン2030デジタル化プログラムと金融サイバーセキュリティ規則を通じて需要を高めています。南アフリカ、ナイジェリア、エジプトは、デジタルバンキングインフラストラクチャの拡大に伴い需要を追加しています。アプリケーションセキュリティテストオーケストレーション市場は、クラウド採用が古いオンプレミステストアプローチよりも速く進む場所で成長の余地があります。

競合ランドスケープ
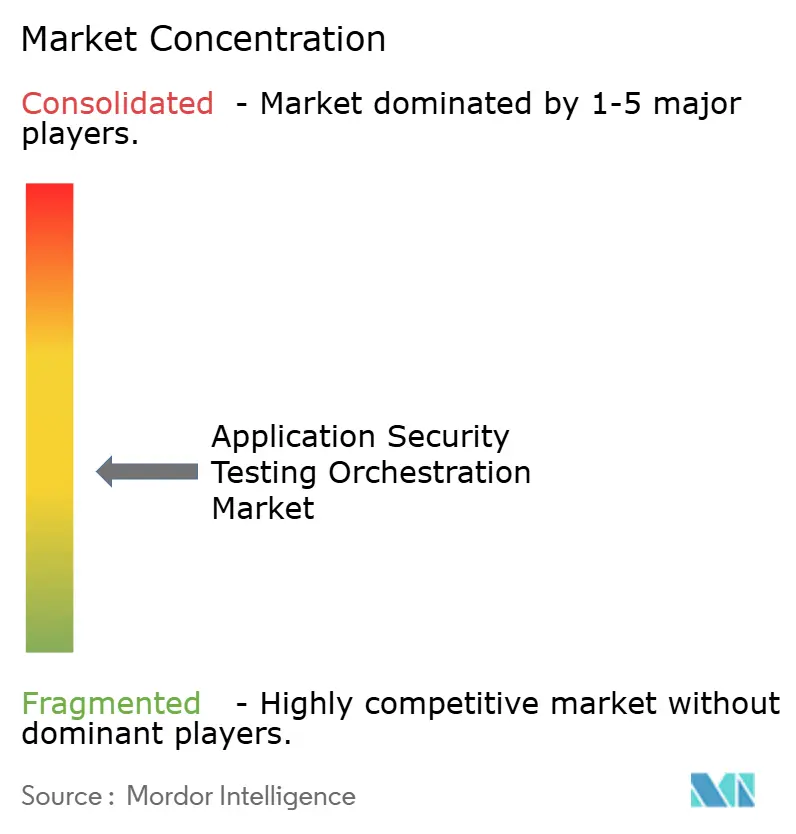
アプリケーションセキュリティテストオーケストレーション市場は適度に断片化されています。Black Duck、Checkmarx、Veracodeなどの確立されたフルスタックベンダーは、統合の深さ、幅広いテスト機能、およびエンタープライズパイプラインのサポートを通じて競争しています。これらのポートフォリオには、SAST、DAST、IAST、SCA、およびソフトウェアサプライチェーンセキュリティが含まれる場合があります。ArmorCode、Apiiro、OX Security、Legit Security、Endor Labsなどのアプリケーションセキュリティポスチャ管理(ASPM)に特化した企業は、リスクグラフ分析、開発者エクスペリエンス、およびサードパーティスキャナー調査結果の集約を通じて競争しています。これらの企業は、価値を提供するために既存のツールを必ずしも置き換える必要はありません。このカテゴリには、2025年の独立した評価において18のアクティブなASPMベンダーが含まれており、混雑しているが統合が進んでいる分野であることが示されました。したがって、アプリケーションセキュリティテストオーケストレーション市場には複数の信頼できるサプライヤーがいますが、購入者はますます幅広いライフサイクルカバレッジを好むようになっています。NISTのセキュアソフトウェア開発フレームワーク(SSDF)は、規制セクターの購入において評価参照となっており、明確なSSDF対応がベンダーのポジショニングを強化できます。[6]米国国立標準技術研究所、「セキュアソフトウェア開発フレームワーク(SSDF)、特別刊行物800-218」、米国国立標準技術研究所、csrc.nist.gov
2025年および2026年のベンダー活動は、より幅広いオーケストレーションオファリングへの移行を示しました。Invicti SecurityはKonduktoを2025年に買収し、DASTおよびランタイム検証とASPM機能を組み合わせました。この取引により、DAST、APIセキュリティ、SAST、SCA、およびASPMが単一のワークフローに統合されました。Veracodeは2025年1月にPhylumを買収し、タイポスクワッティングやバックドアインジェクションを含む悪意のあるパッケージの機械学習分析を追加しました。Black Deckは2026年2月に主要なソースコード管理プラットフォーム全体でPolarisの統合を拡張しました。これらの行動は、孤立した製品ではなく接続されたテストとリメディエーションへの購入者の需要を反映しています。小規模なASPMスペシャリストは、販売コストが大規模なプラットフォームを支持するにつれて、機能を追加するかパートナーシップを形成する圧力に直面する可能性があります。アプリケーションセキュリティテストオーケストレーション市場は、幅広さと実用的な開発者ワークフローを組み合わせるベンダーを支持する可能性が高いです。
最も強い未開拓領域には、マネージドデプロイメントを必要とするミッドマーケットプログラム、AIによるコードのコントロール、およびクロスフレームワークコンプライアンスレポートが含まれます。中小企業は、セルフサービス設定ではなくサービス主導のサポートを必要とする場合があります。AIが多用されるリポジトリには、コード変更のソースとコンテキストを認識するテストポリシーが必要です。PCI DSS 4.0、DORA、GDPR、およびHIPAAを1つのポリシー構造内でサポートするレポートにより、繰り返しの設定作業を削減できます。Black Deckは2026年9月にSignalをClaudeディレクトリのMCPサーバーとして利用可能にし、Claude Desktopにリアルタイムの脆弱性検出を配置しました。この動きにより、セキュリティ情報がAIによるコーディングワークフローに近づきました。ベンダーは、コーディングアシスタントを新たなリスクのソースとしてだけでなく、セキュリティオーケストレーションへの入力として扱うことで差別化できます。統合、リメディエーション、コンプライアンス、およびAIサポートが同時に発展しているため、アプリケーションセキュリティテストオーケストレーション市場は競争力を維持し続けるでしょう。
アプリケーションセキュリティテストオーケストレーション業界リーダー
Black Duck
Checkmarx Ltd.
GitHub, Inc.
Palo Alto Networks, Inc.
CrowdStrike Holdings, Inc.
- *免責事項:主要選手の並び順不同

最近の業界動向
- 2026年8月:Black DuckはPolarisプラットフォームの2026年8月アップデートをリリースし、GitLab Issues、GitHub Issues、Jira、ServiceNow、およびAzure Boardsとの双方向同期、ならびにセルフホスト型Azure DevOps Server、GitLab Self-Managed、Bitbucket Server、およびオンプレミスJiraへのセキュアトンネル接続を導入し、規制されたオンプレミスSCM環境へのエンタープライズグレードのオーケストレーションを拡張しました。
- 2026年6月:Black DuckはPolarisプラットフォームの機能強化をリリースし、Claude CodeやGitHub CopilotなどのエージェントAIツールがスキャン結果とリメディエーションガイダンスにアクセスできるPolarisの課題管理MCPサーバー、GitHub、GitLab、Bitbucket、およびAzure DevOps全体でのAIによる修正生成、ならびにGitHub Enterprise Serverバージョン3.16、3.17、3.18のセルフホスト型SCMサポートを含みました。
- 2026年2月:Black DuckはGitHub、GitLab、Azure DevOps、およびBitbucket全体での拡張されたPolarisプラットフォーム統合の即時提供を発表し、一貫したSaaSエクスペリエンスとしてすべての主要SCMプラットフォーム全体でネイティブの統合SAST、SCA、およびDASTカバレッジを提供しました。
- 2025年9月:UltraViolet CyberはBlack DuckのアプリケーションセキュリティテストサービスビジネスのM&Aを完了し、レッドチーミング、脅威モデリング、クラウドおよびコンテナリスク評価、ならびにセキュアSDLCコンサルティングをUltraVioletの統合された攻撃的・防御的サイバーセキュリティポートフォリオに統合し、商業企業および連邦機関へのリーチを拡大しました。


グローバルアプリケーションセキュリティテストオーケストレーション市場レポートの範囲
アプリケーションセキュリティテストオーケストレーション市場は、ソフトウェア開発ライフサイクル全体にわたって、静的解析(SAST)、動的解析(DAST)、インタラクティブ解析(IAST)、ソフトウェアコンポジション解析(SCA)、およびAPIセキュリティテストを含む複数のアプリケーションセキュリティテストツールを統合、自動化、および調整するプラットフォームで構成されています。これらのソリューションは、異なるセキュリティスキャナーからの調査結果を集約・相関させ、インテリジェントな重複排除によって重複した脆弱性を排除し、悪用可能性とビジネスコンテキストに基づいてリスクを優先順位付けし、CI/CDパイプラインおよび開発ワークフローと統合することで、セキュリティチームが大規模なテストキャンペーンを管理し、アラート疲労を軽減し、自動化されたチケット作成と開発者ガイダンスによってリメディエーションを加速し、分散した開発チームとテクノロジースタック全体で一貫したセキュリティガバナンスを維持できるようにします。
アプリケーションセキュリティテストオーケストレーション市場レポートは、提供形態(ソフトウェアおよびプラットフォーム、サービス)、オーケストレーション機能(テストスケジューリングおよび実行オーケストレーション、ツール統合およびテストパイプライン管理、調査結果の集約と相関、リスクベーステスト優先順位付け、セキュリティポリシーおよび品質ゲートの適用、その他のオーケストレーション機能)、展開モード(クラウド、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、業種(政府および公共行政、産業製造、小売およびeコマース、輸送および物流、エネルギーおよびユーティリティ、石油・ガス、ITおよび通信、メディアおよびエンターテインメント、教育および研究機関、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、地域(北米、南米、ヨーロッパ、アジア太平洋地域、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソフトウェアおよびプラットフォーム |
| サービス |
| テストスケジューリングおよび実行オーケストレーション |
| ツール統合およびテストパイプライン管理 |
| 調査結果の集約と相関 |
| リスクベーステスト優先順位付け |
| セキュリティポリシーおよび品質ゲートの適用 |
| その他のオーケストレーション機能 |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 政府および公共行政 |
| 産業製造 |
| 小売およびeコマース |
| 輸送および物流 |
| エネルギーおよびユーティリティ |
| 石油・ガス |
| ITおよび通信 |
| メディアおよびエンターテインメント |
| 教育および研究機関 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| その他のヨーロッパ | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋地域 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
| 提供形態別 | ソフトウェアおよびプラットフォーム | ||
| サービス | |||
| オーケストレーション機能別 | テストスケジューリングおよび実行オーケストレーション | ||
| ツール統合およびテストパイプライン管理 | |||
| 調査結果の集約と相関 | |||
| リスクベーステスト優先順位付け | |||
| セキュリティポリシーおよび品質ゲートの適用 | |||
| その他のオーケストレーション機能 | |||
| 展開モード別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| 業種別 | 政府および公共行政 | ||
| 産業製造 | |||
| 小売およびeコマース | |||
| 輸送および物流 | |||
| エネルギーおよびユーティリティ | |||
| 石油・ガス | |||
| ITおよび通信 | |||
| メディアおよびエンターテインメント | |||
| 教育および研究機関 | |||
| ヘルスケアおよびライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| その他の南米 | |||
| ヨーロッパ | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| その他のヨーロッパ | |||
| アジア太平洋地域 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| その他のアジア太平洋地域 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| その他のアフリカ | |||


レポートで回答される主要な質問
アプリケーションセキュリティテストオーケストレーション市場の規模はどのくらいですか?
アプリケーションセキュリティテストオーケストレーション市場規模は2025年に0.87 ビリオン 米ドルと評価され、2026年の1.05 ビリオン 米ドルから2031年には2.97 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは23.12%です。
アプリケーションセキュリティテストオーケストレーションへの需要を促進しているものは何ですか?
ウェブおよびAPIへの攻撃活動の増加、DevSecOpsの採用、クラウドネイティブデリバリー、およびAI生成コードに関連するセキュリティニーズが需要を支えています。購入者はまた、複数のセキュリティツールによって生成された調査結果のより良い優先順位付けとリメディエーションを求めています。
この分野でどの展開モデルがリードしていますか?
クラウド展開は2025年において収益の64.78%を占め、2031年までに26.29%のCAGRで成長すると予測されています。頻繁なアプリケーションリリースをサポートするホスト型ソースコントロールおよびビルドサービスと自然に接続します。
どの組織がこれらのプラットフォームを最も速く採用していますか?
中小企業は、SaaSモデルが展開の障壁を低減し、マネージドサポートへのアクセスを拡大するにつれて、2031年までに27.11%のCAGRで成長すると予測されています。コンプライアンステンプレートと事前設定されたポリシーにより、小規模チームの負担をさらに軽減できます。
最大の収益シェアを持つエンドユーザーセクターはどこですか?
BFSIは2025年において収益の26.41%を占めました。なぜなら、決済、銀行、および保険アプリケーションは継続的なセキュリティ検証を必要とするからです。PCI DSS 4.0とDORAは、調整されたテスト証拠とガバナンスレコードの必要性を強化しています。
最も速く拡大している地域はどこですか?
アジア太平洋地域は、デジタルサービス、クラウド採用、および規制要件の増加に伴い、2031年までに24.79%のCAGRで成長すると予測されています。インド、シンガポール、日本、およびその他の地域市場は、アプリケーションセキュリティガバナンス要件を強化しています。これらの規則は、テスト活動を文書化し、リメディエーションを整理し、さまざまなソフトウェアデリバリー環境全体でコンプライアンス証拠を生成できるコントロールへの需要を支えています。クラウド採用はまた、アプリケーションが本番環境に到達する前にパイプライン統合されたセキュリティチェックを導入する機会を生み出し、地域の運用環境と進化する規制義務全体にわたって、セキュリティチーム、開発者、ガバナンス機能、監査レビュー、およびコンプライアンスレポート要件のための明確なレコードを維持します。
最終更新日:



