
ネットワーク中心型MDRサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
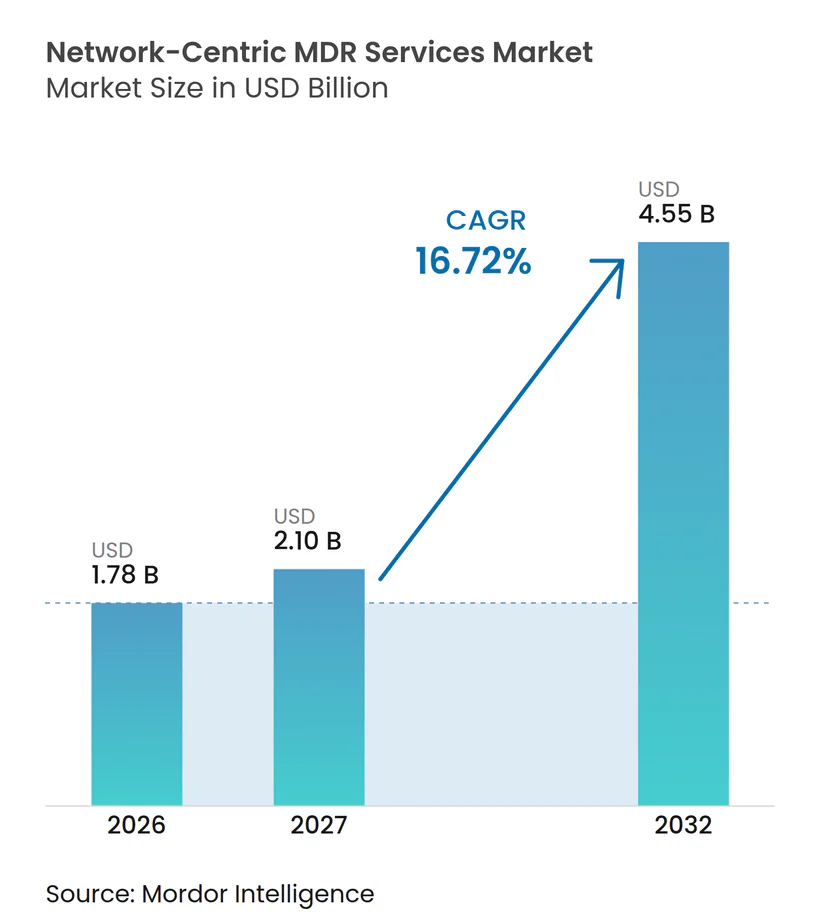
| 市場規模 (2027) | 2.10 十億米ドル |
| 市場規模 (2032) | 4.55 十億米ドル |
| 成長率 (2027 - 2032) | 16.72 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるネットワーク中心型MDRサービス市場分析
ネットワーク中心型MDRサービス市場規模は、2026年の1.78 ビリオン 米ドルおよび2027年の2.10 ビリオン 米ドルから、2032年までに4.55 ビリオン 米ドルへと拡大し、2027年から2032年の間に16.72%のCAGRを記録する見込みです。組織が社内のセキュリティチームだけでは対応できないことが多い継続的なレスポンス能力を必要としているため、需要が高まっています。ランサムウェアの活動が加速し、攻撃者がシステム間を横断する前にネットワークトラフィックを監視する価値が高まっています。クラウド導入、ハイブリッドワーク、接続デバイス、および運用技術によって、監視が必要な環境が拡大しています。プロバイダーは、より広範なプラットフォーム機能、地域別サービスカバレッジ、およびレスポンスと脅威ハンティングの専門知識を加える買収を通じて対応しています。データレジデンシー規制や複雑な統合作業が展開を遅らせる可能性がありますが、それらは確立されたインフラと幅広い技術的カバレッジを持つプロバイダーに有利に働く側面もあります。
レポートの主要ポイント
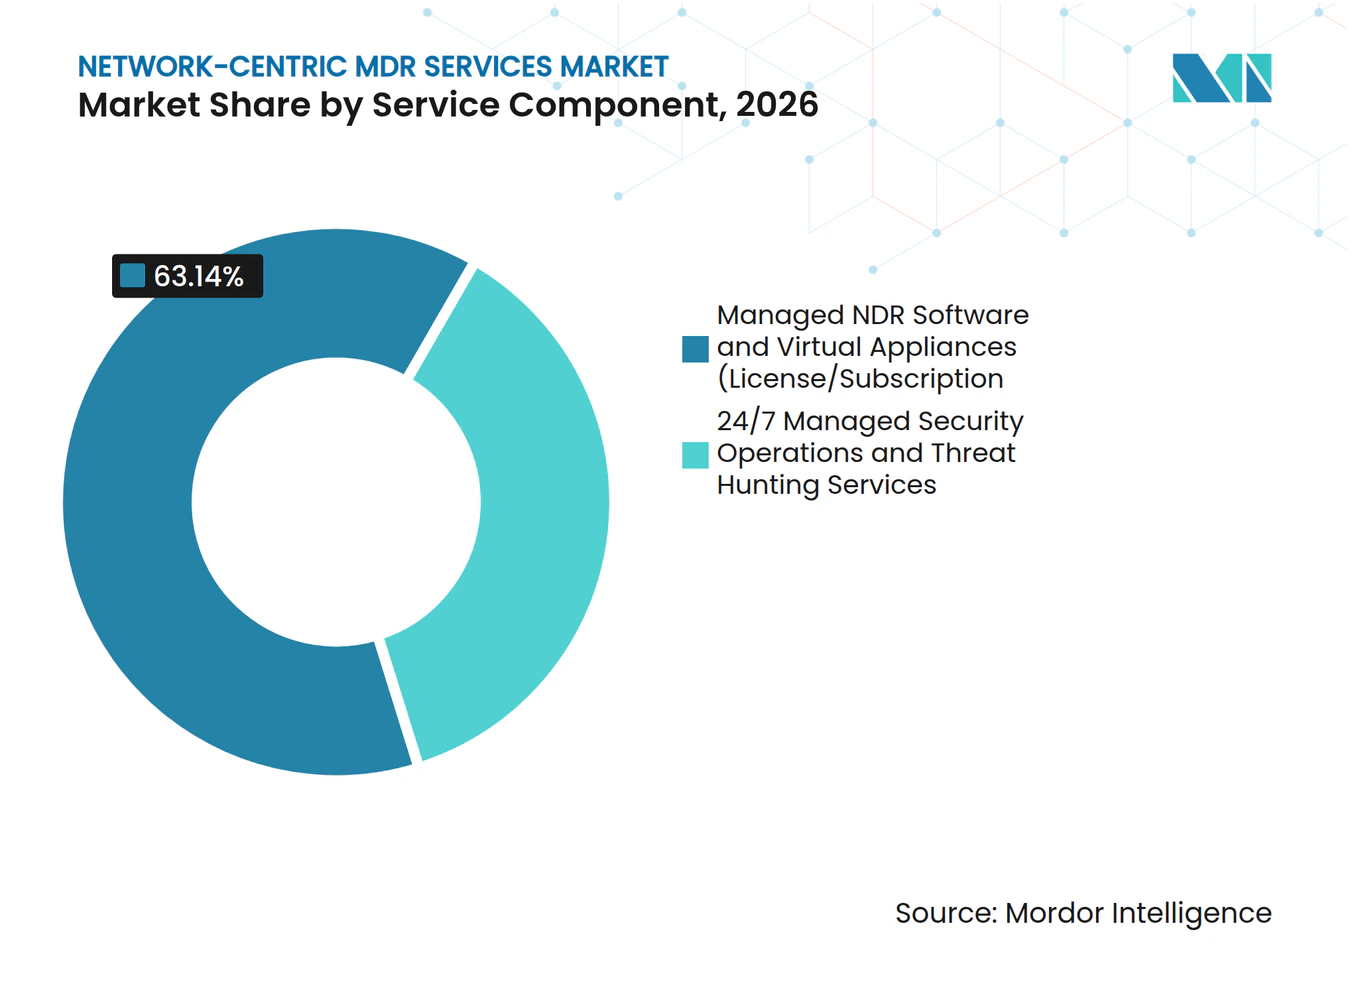
- サービスコンポーネント別では、24時間365日マネージドセキュリティオペレーションおよび脅威ハンティングサービスが2026年のネットワーク中心型MDRサービス市場シェアの63.14%を占め、2032年まで17.92%のCAGRで拡大する見込みです。
- サービスモデル別では、フルマネージドネットワークMDRが2026年の収益の65.47%を占め、コマネージドネットワークMDRは2032年まで18.42%のCAGRで拡大する見込みです。
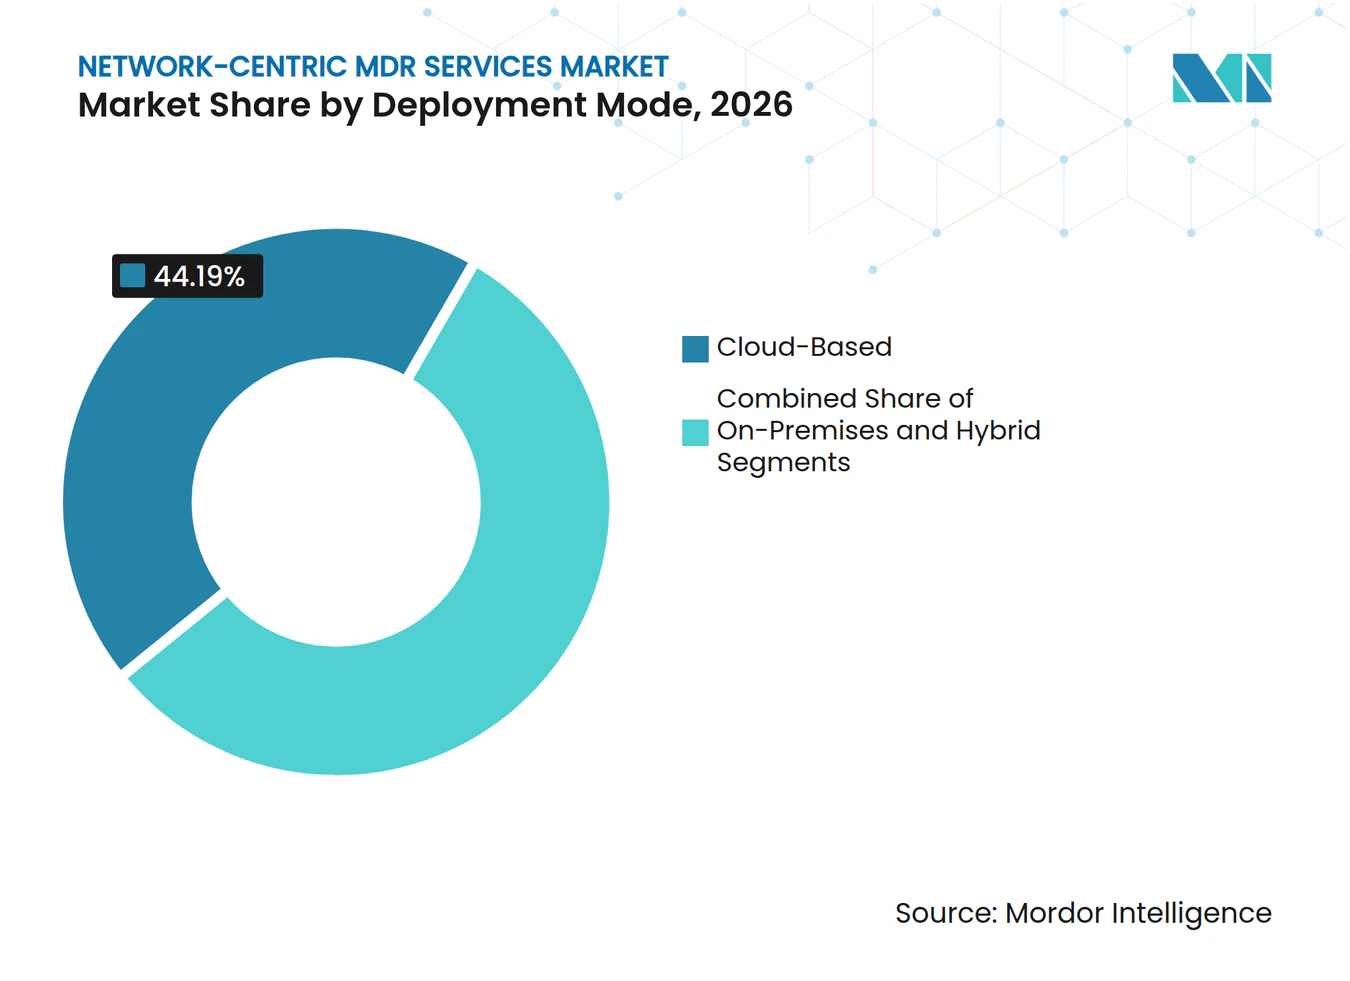
- 展開モード別では、クラウドベースの展開が2026年の収益の44.19%を占め、2032年まで18.87%のCAGRで拡大する見込みです。
- 組織規模別では、大企業が2026年のネットワーク中型MDRサービス市場収益の61.78%を占め、中小企業は2032年まで18.23%のCAGRで拡大する見込みです。
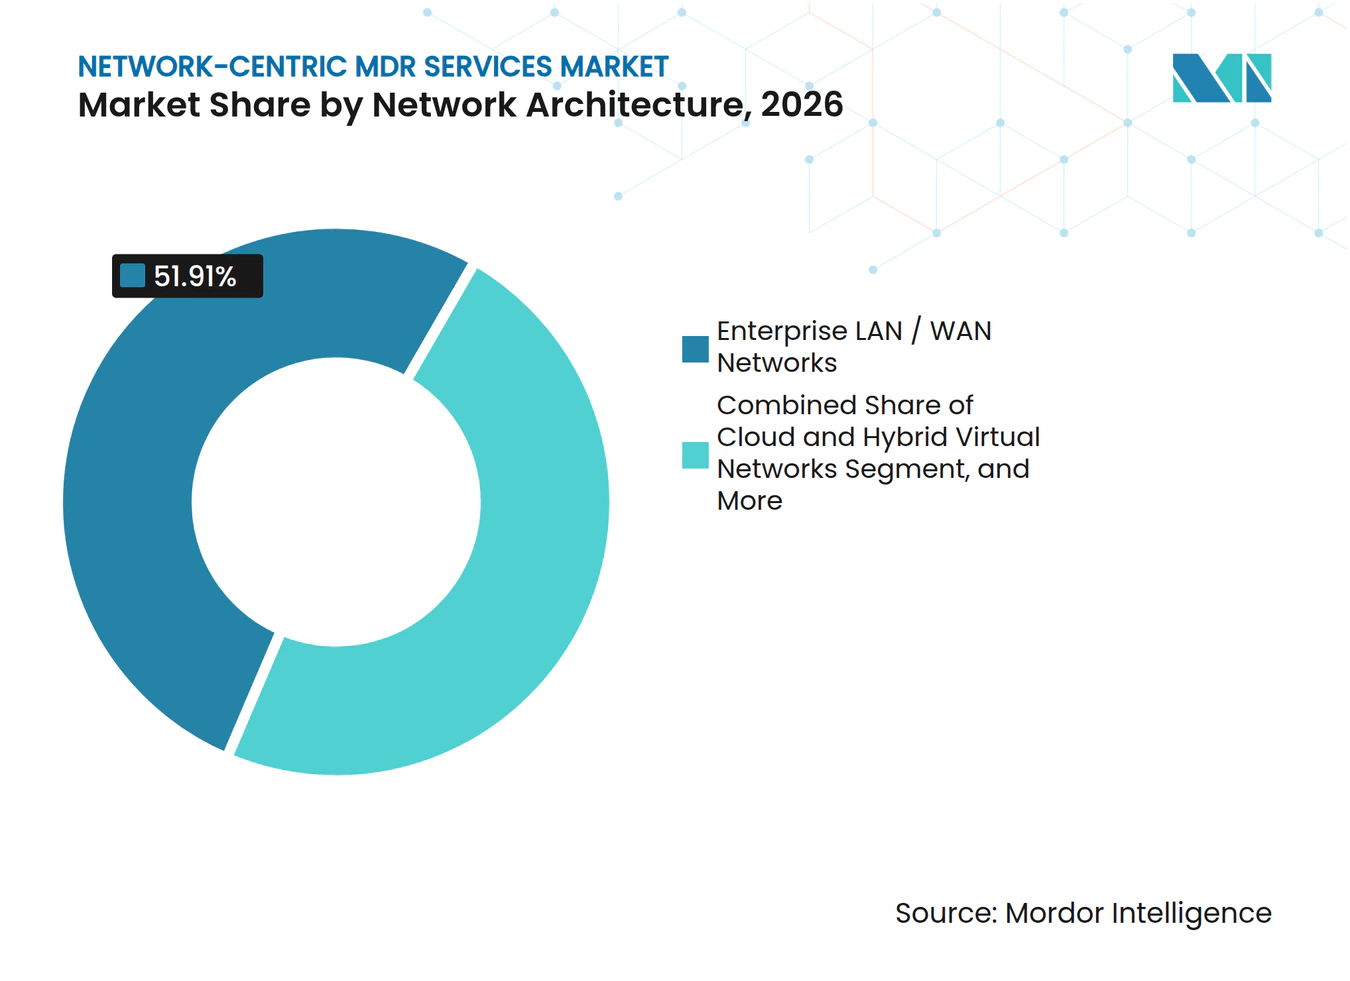
- ネットワークアーキテクチャ別では、エンタープライズLAN/WANネットワークが2026年の収益の51.91%を占め、クラウドおよびハイブリッド仮想ネットワークは2032年まで19.35%のCAGRで拡大する見込みです。
- 産業垂直別では、BFSIが2026年の収益の23.11%を占め、製造業は2032年まで18.41%のCAGRで拡大する見込みです。
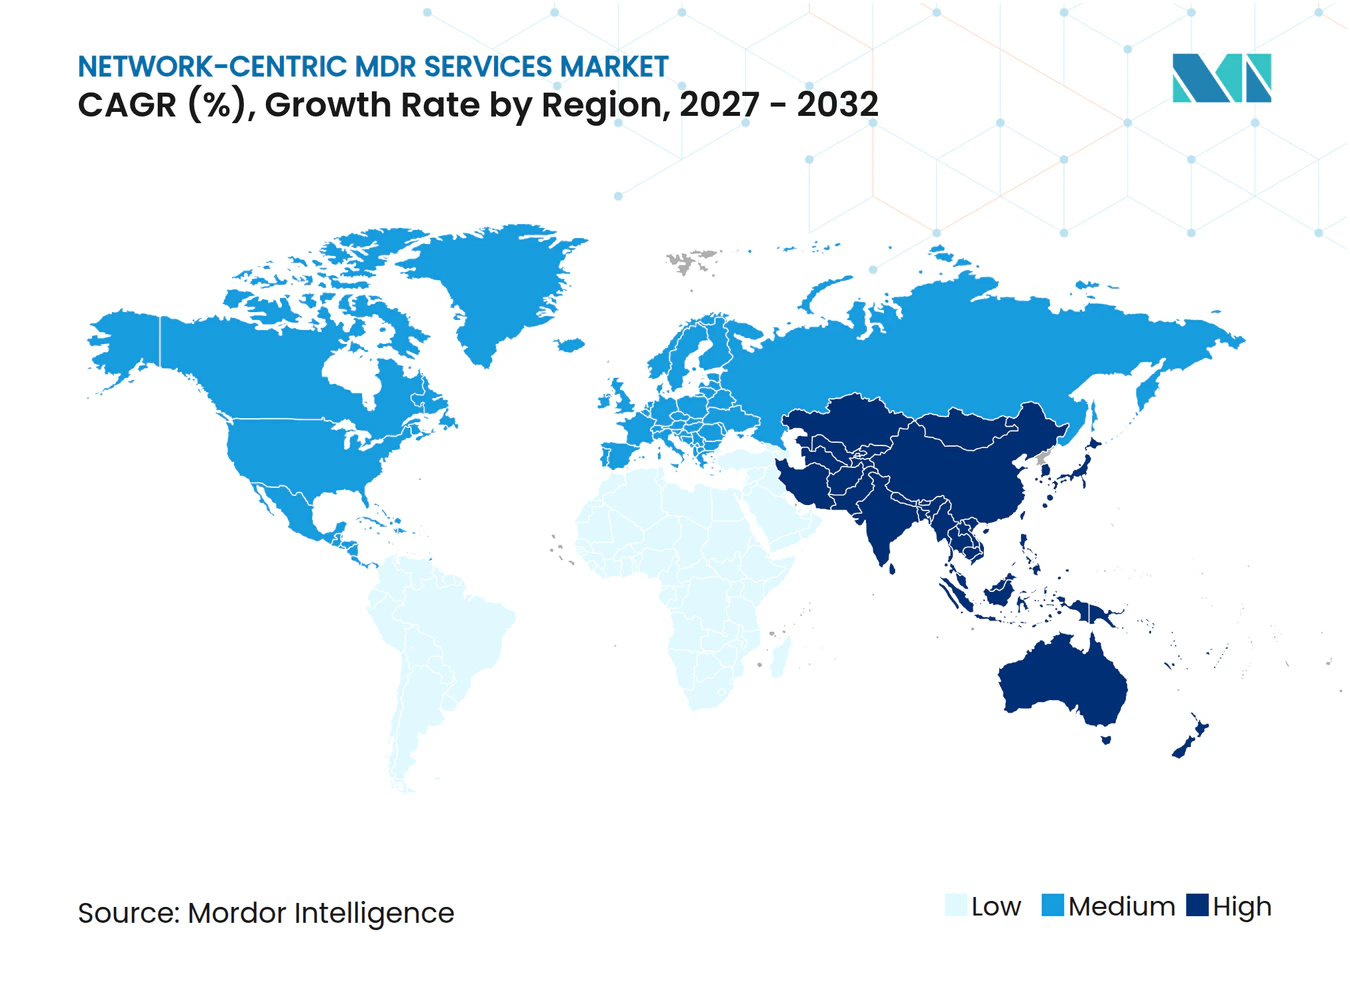
- 地域別では、北米が2026年の収益の43.93%を占め、アジア太平洋地域のネットワーク中心型MDRサービス市場は2032年まで19.68%のCAGRで拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| サイバーセキュリティ人材不足による24時間365日検知需要 | +5.2% | グローバル、特に北米・アジア太平洋・英国で深刻 | 短期(2年以内) |
| ランサムウェアの増加、AI支援型攻撃、およびラテラルムーブメントリスクの上昇 | +4.1% | グローバル、特に北米・欧州・アジ太平洋で高い強度 | 短期(2年以内) |
| 検証可能なレスポンスに対する規制およびサイバー保険要件 | +3.5% | 北米とEU、アジア太平洋金融セクターへの波及あり | 中期(2〜4年) |
| クラウド、ハイブリッドワーク、IoT/OT攻撃対象領域の拡大 | +2.8% | グローバル、特にアジア太平洋および北米製造業での中核的露出 | 中期(2〜4年) |
| エンドポイント主導型XDRにおける欠落層としてのネットワークテレメトリ | +2.1% | 北米とEUが中核、中東およびアフリカへの波及あり | 中期(2〜4年) |
| ボードレベルの要件としてのサージ耐性を持つ地域SOCカバレッジ | +1.6% | グローバル、北米および西欧での早期採用 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイバーセキュリティ人材不足による24時間365日検知需要
資格のあるセキュリティスタッフの不足が、組織による検知・レスポンスサービスの調達方法を変えています。ISACAは2025年にサイバーセキュリティチームの55%が人員不足であり、組織の65%がセキュリティポジションの欠員を抱えていると報告しました。同調査では、回答者の50%が既存スタッフの維持に困難を感じていることも判明しました。ISC2は2025年に、実務者の59%が重大または著しいスキルギャップを認識していると報告しており、2024年の44%から増加しています。AIセキュリティとクラウドセキュリティが主要な不足分野として特定されており、これによりトラフィック分析と脅威ハンティングを社内で継続することが困難になっています。ネットワーク中心型MDRサービス市場は、組織がマネージドチームを活用して、フルタイムの24時間365日セキュリティオペレーションセンターを構築せずに継続的な監視を実施する場合に恩恵を受けます。
ランサムウェアの増加、AI支援型攻撃、およびラテラルムーブメントリスクの上昇
ランサムウェアの活動が、エンタープライズネットワーク内部における移動のより早期の検知需要を高めています。Zscalerは2026年にランサムウェアによるデータ窃取が前年比275%増加し、896.2テラバイトに達したと報告しました。同レポートでは3億2,800万米ドルのランサムウェア身代金支払いも記録されています。CrowdStrike Holdingsは2026年3月、攻撃者がAIを活用して作戦の速度と規模を拡大していると報告ました。[1] ネットワークテレメトリは、エンドポイントエージェントが存在しないか無効化されている場合に、東西のトラフィックパターンを明らかにすることができます。これにより、運用技術、接続デバイス、およびエンドポイントソフトウェアを展開できないシステムを含む環境において、ネットワークの可視性が重要になります。
検証可能なレスポンスに対する規制およびサイバー保険要件
規制要件により、多くの購買者にとって文書化されたレスポンス能力の重要性が高まっています。EU デジタル運用レジリエンス法は2025年1月17日より対象金融機関に適用されており、ICTリスク管理、インシデント報告、および第三者プロバイダーの監督に関る要件が含まれています。EU ENISAは、調査対象組織の70%がNIS2、DORA、およびサイバーレジリエンス法をサイバーセキュリティ投資の主要な推進力として特定したと報告しています。これらのフレームワークは、インシデントがどのように検知・調査・封じ込められたかを示す記録の価値を高めます。マネージドプロバイダーが監査対応可能なログと定義されたサービスレベルコミットメントを提供できる場合、ネットワーク中心型MDRサービス市場はその恩恵を受けます。再現性のあるレスポンスプロセスを実証できるプロバイダーは、規制された金融分野およびその他の重要セクターへの対応において有利な立場に立てます。
クラウド、ハイブリッドワーク、IoT/OT攻撃対象領域の拡大
クラウドワークロード、ハイブリッドワーク、接続デバイス、および産業システムにより、セキュリティチームが監視すべきシステムの数が拡大しています。これらの環境は、エンドポイントエージェントをサポートしない可能性があるクラウドサービス、サイト、およびデバイス間にトラフィックを生成ます。Zscalerは、2026年3月までの1年間でユーティリティを標的としたランサムウェアが622%増加したと報告しました。このリスクは、エンタープライズITと並行して運用技術を運用するエネルギー、ユーティリティ、および製造組織にとって重要です。産業プロトコルの監視により、プロバイダーはそれらの環境内の異常な通信を特定できます。ネットワーク中心型MDRサービス市場は、購買者がクラウド、IT、IoT、および運用技術環境全体に広がるカバレッジを求めるにつれて関連性を増しています。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| データプライバシー、ソブリンクラウド、および国境を越えたテレメトリの制約 | -2.1% | EU、アジア太平洋中核部、中国、インド、韓国、および中東・アフリカ | 中期(2〜4年) |
| マルチベンダーセキュリティスタック全体の統合複雑性 | -1.8% | グローバル、特にレガシーSIEM展開を持つ大企業で深刻 | 短期(2年以内) |
| ストレス下でのアナリスト品質およびSLAパフォーマンスの不均一性 | -1.2% | グローバル、中小規模の地域プロバイダーに集中 | 中期(2〜4年) |
| 管理されていないIoT、OT、および医療機器のブラインドスポット | -0.9% | 北米とEUのヘルスケア、北米とアジア太平洋の製造業 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
データプライバシー、ソブリンクラウド、および国境を越えたテレメトリの制約
データレジデンシー規制により、プロバイダーが国境を越えてネットワークテレメトリを集中管理する能力が制限される可能性があります。欧州の規制対象事業体は、サービスパートナーを選定する際に、リスク管理および第三者監督に関するDORA要件を考慮する必要があります。[2] 同様のローカライズ要件が、中国、インド、および韓国におけるサービス提供に影響を及ぼす可能性があります。プロバイダーは、これらの市場の規制対象組織にサービスを提供する前に、地域インフラと現地の運用能力必要とする場合があります。その結果生じるデータの分離により、顧客環境全体に適用される脅威インテリジェンスの範囲が縮小する可能性があります。必要なソブリン展開モデルを実証できない場合、中小プロバイダーは調達プロセスから除外される可能性があります。
マルチベンダーセキュリティスタック全体の統合複雑性
大多数の大規模組織は複数のベンダーのセキュリティツールを使用しており、テレメトリの統合が困難になっています。プロバイダーが信頼性の高い行動ベースラインを確立する前に、ネットワークセンサー、SIEMフィード、クラウドインターフェース、および運用技術パーサーを接続する必要があります。顧客がクラウドベースの監視に移行する際、レガシーオンプレミスシステムによってさらに実装作業が増える可能性があります。この作業により、オンボーディングが数週間から数四半期に延長され、プロフェッショナルサービスコストが増加することがあります。コマネージド展開では、深刻なインシデント時に顧客とプロバイダーが責任を分担するため、調整上の課題が生じる可能性があります。こうした状況により、マネージド検知の基礎的なニーズが明確な場合でも、サブスクリプションへの移行が遅れることがあります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスコンポーネント別:
人間主導のオペレーションが最大の収益ポジションを保持24時間365日マネージドセキュリティオペレーションおよび脅威ハンティングサービスは、2026年のネットワーク中心型MDRサービス市場シェアの63.14%を占めました。このポジションは、ソフトウェアライセンス単体ではなく、継続的なオペレーションカバレッジへの需要を反映しています。セキュリティスタッフが限られた組織は、外部チームをアラートレビュー、調査、およびインシデントレスポンスに活用することができ、すべてのシフトとインシデントタイプにわたってスペシャリストカバレッジを維持する課題を軽減します。ISACAは、2025年にサイバーセキュリティチームの55%が人員不足であることを明らかにしました。この人材不足は、監視と経験豊富なアナリストを組み合わせた契約を支援し、マネージドソフトウェアおよびアプライアンスの購買者は継続的な監視を維持するためにサービス契約を技術と組み合わせることが多く、プロバイダーは監視プラットフォームとその周辺の専門オペレーションの両方を販売できます。また、プロアクティブな脅威ハンティングはアラートのレビューを超えるため、確認されたインシデントがビジネス中断を引き起こす前にアナリストが不審な活動をテストできるようになり、契約価値を高めることができます。プロバイダーはまた、敵対者エミュレーションと仮説主導の調査を用いてサービスを差別化します。これは特に、顧客がプロバイダーがアラートを生成するだけでなく複雑な活動を調査できる証拠を必要とする場合に有効です。したがって、ネットワーク中心型MDRサービス市場は、技術、熟練アナリスト、および明確なレスポンスプロセスを結びつけることができるプロバイダーに報いています。人間主導のオペレーションは、顧客が専任の社内チームを常時配置することを正当化できない場合、特に限られた社内セキュリティリソースを持ちながら信頼性の高いレスポンスカバレッジを要とする組織において、中心的な役割を維持しています。


サービスモデル別:
コマネージド型デリバリーが完全アウトソーシングと並行して拡大フルマネージドネットワークMDRは2026年の収益の65.47%を占めました。このモデルは、ネットワーク監視を継続的に運用するスタッフが不足している中規模組織にとって引き続き魅力的です。コマネージドネットワークMDRは2032年まで18.42%のCAGRで拡大する見込みです。この高い予測は、追加の能力と専門知識を必要とする社内チームを持つ組織からの需要を反映しています。購買者は、脅威インテリジェンスと運用サポートにプロバイダーを活用しながら、選択したセキュリティ上の意思決定の管理を維持できます。コマネージド型デリバリーのネットワーク中心型MDRサービス市場規模は、成熟したセキュリティチームが完全な委託なしにサポートを求める場合に恩恵を受けます。
モデル間の違いは、一方のモデルが他方に置き換えられるのではなく、購買者のニーズの変化を反映しています。社内能力、管理への選好、およびスペシャリストスタッフの可用性は組織によって大きく異なるためです。早期採用者は、実装と運用の責任がより単純であったため、フルマネージドサービスを選択することが多く、社内プログラムがより発展した組織は後にコマネージドオペレーションに移行し、特定のタスクの責任を維持しながら専門的な調査と継続的なカバレッジのためにプロバイダーに依拠することができます。共通プラットフォーム上で両モデルを提供するプロバイダーは、オペレーションモデルが変化しても顧客を維持できます。これにより、顧客を別のベンダーに失うのではなく、既存の関係を拡張する機会が生まれます。また、このモデルにより、プロバイダーは人員不足の購買者と、特定のアナリスト増強を求める組織の両方にサービスを提供できます。どちらのグループにも同じオペレーションアプローチを採用させる必要はありません。
展開モード別:
クラウドベースのデリバリーがリードし、ハイブリッドが管理ニーズに対応クラウドベースの展開は2026年の収益の44.19%を占め、2032年まで18.87%のCAGRで拡大する見込みです。初期インフラ需要を削減し、初期実装パスを短縮し、分析機能を集中管理されたサービス環境に配置できることから、新しいMDRプログラムの一般的な選択肢となっています。クラウドデリバリーは、集中管理された分析および監視ワークフローへのより速いアクセスもサポートします。一方、オンプレミスシステムは、ローカル管理が実際の運用上の要件となるエアギャップ型の防衛・原子力・金融取引環境において引き続き関連性を持ちます。これらの環境では、テレメトリのサイト外への送信を妨げるレイテシ、セキュリティ、またはコンプライアンス上の制約がある場合があります。ハイブリッドデリバリーは、ローカルセンサーとクラウド分析を組み合わせてそれらの要件に対処し、顧客が機密性の高い収集プロセスをより広い分析ワークフローから分離できるようにします。
ハイブリッド環境は、厳格なデータ管理要件を持つ金融サービスおよびヘルスケア組織にとって重要です。機密データをローカルインフラに保持しながら、分析プロセスにクラウド容量を使用することができます。クラウドデリバリーのネットワーク中心型MDRサービス市場シェアは、正式なマネージド検知プログラムを確立する新規購買者によって支持されています。これらの購買者は、フルオンプレミスプラットフォームを展開するよりもセットアップが簡単なことが多いため、クラウドネイティブオプションを選択することが多いです。プロバイダーは、規制を受けた業務がクラウドのみのアプローチに依存できない顧客に対して、展開の柔軟性を引き続き提供する必要があります。

注記: セグメント別の全個別セグメントのシェアはレポート購入後にご覧いただけます
組織規模別:
中小企業がより速く成長する購買者グループを形成大企業は2026年の収益の61.78%を占めました。その規模、分散したネットワーク、および正式なセキュリティ調達プロセスが、マネージド検知サービスの早期採用を支えています。中小企業は2027年から2032年にかけて18.23%のCAGRで拡大する見込みです。ユーザー単位の価格設定とマネージドサービスプロバイダーのチャネルにより、このグループにとって継続的な監視がより利用しやすくなっており、特にセキュリティがより広範なIT管理およびサポートサービスと合わせて調達される場合にそれが顕著です。顧客基盤には、専任の社内セキュリティスタッフを持たない組織が含まれており、ネットワーク中心型MDRサービス市場は、バンドルされたIT管理およびセキュリティサービスを通じてこれらの購買者にリーチしています。
中小企業にとっての機会は、単に価格が低いという問題だけではありません。デリバリーモデルにより、高度なネットワーク監視を使用困難にしていた統合作業と運用負担を軽減でき、限られた技術スタッフと成熟したプロセスを持つ組織にとってサービスをより実用的にします。文書化されたセキュリティ管理に対する保険要件も中小企業に正式なマネージドサービス契約を促進します。継続的な監視が、検知およびレスポンス活動のより一貫した記録をサポートするためです。フルマネージドデリバリーは、購買者の社内能力が限られている場合のエントリーポイントを提供できる一方、コマネージドサービスは組織がより有能な社内チームを育成するにつれて関連性を持つようになり、プロバイダーが社内オペレーションを完全に置き換えのではなく補完できるようになります。オンボーディングをシンプルにするプロバイダーは、この購買者基盤が拡大するにつれて、ネットワーク中心型MDRサービス市場でのポジションを強化できます。
ネットワークアーキテクチャ別:
クラウドおよびハイブリッドネットワークが最も速い拡大パスを創出エンタープライズLAN/WANネットワークは2026年のセグメント収益の51.91%を占めました。これらのネットワークは、本社、支社、および企業環境全体の内部トラフィック分析の確立されたコアとして残っており、システム間の通信を観察することで、エンドポイントアラートだけでは明らかにならない活動を明らかにできます。クラウドおよびハイブリッド仮想ネットワークは2027年から2032年にかけて19.35%のCAGRで拡大する見込みです。マルチクラウドの採用により、特にワークロードが仮想環境、リモートユーザー、および別々のクラウドサービス間を移動する場合に従来のオンプレミスツールでは効率的に捕捉できない可能性があるトラフィック量と接続が生まれています。クラウドおよびハイブリッドネットワークのネットワーク中心型MDRサービス市場規模は、仮想環境全体の活動を観察する必要性によって支えられています。一方、OT/ICSおよびIoTネットワークはネットワーク中心型MDRサービス市場にとって明確な戦略的機会を表しています。Zscalerは2026年3月までの1年間でユーティリティを標的としたランサムウェアが622%増加したと報告しました。[3] 運用環境ではエンドポイントエージェントを実行できないことが多く、製造、エネルギー、およびユーティリティ業務を支える機器を中断させることなく監視アローチが実施されなければならないため、ネットワーク監視が特に重要になります。Modbus、DNP3、およびIEC 61850通信を解釈できるプロバイダーは、多くのIT中心のベンダーがカバーしていない技術的要件に対処でき、専門化されたシステムを持つ産業環境において活動を監視できます。この能力は、エネルギーおよび製造業においてプレミアム契約を支援できます。また、重要なシステムを中断させることなく可視性を確保しなければならない環境において、プロバイダーが提供内容を差別化するのにも役立ちます。
注記: セグメント別の全個別セグメントのシェアはレポート購入後にご覧いただけます
産業垂直別:
BFSIが収益を牽引し製造業が急速に拡大BFSIは2026年の収益の23.11%を占めました。金融機関は高いセキュリティ要件に直面しており、規制当局およびビジネスパートナーに対して効果的なリスク管理を実証しなければならないため、文書化された監視と信頼性の高いインシデントプロセスが調達決定の中心となっています。DORAは2025年1月からEU金融機関に適用されており、ICTリスク管理と第三者監督への注目を高めています。その他の産業垂直内の製造業は2032年まで18.41%のCAGRで拡大する見込みです。この高い予測は、エンタープライズITと工場の運用技術の融合に関連しており、生産ネットワークと企業ネットワーク全体で調整された監視を必要とする接続システムとトラフィックパターンが追加されます。製造業は、接続された機器、生産システム、および企業ネットワーク全体の可視性を必要としています。Zscalerは2026年3月までの1年間でフレートおよびロジスティクス組織を標的としたランサムウェアが725%増加したと報告しました。ヘルスケアおよびライフサイエンス組織も、ランサムウェアの停止が重要システムを中断させる可能性があるため、日々の業務継続性をサポートするネットワークおよびアプリケーションを含む継続的な監視を必要としています。リテールおよびeコマースの購買者は決済セキュリティとサプライチェーンリスクに注目し、エネルギーおよびユーティリティ顧客は分散インフラと産業環境全体の可視性を必要としています。エネルギー・ユーティリティ、ITおよびテレコミュニケーション、ならびに政府機関は、インフラおよび分散環境の保護を必要としています。
地域分析
北米ネットワーク中心型 MDR サービス市場
北米は2026年の収益の43.93%を占めた。同地域のネットワーク中心型 MDR サービス市場は、継続的なインシデント対応を必要とする金融サービス、政府機関、および企業バイヤーの大規模な基盤を組み合わせており、幅広い運用カバレッジと確立された対応プロセスを持つプロバイダーへの需要を支えている。米国は、Zscaler のデータセットで観測されたランサムウェアのグローバル活動の50.7%を占めた。[4] この脅威エクスポージャーは、組織が重大な業務上の影響を引き起こす前に不審な活動を特定・封じ込めようとするため、より成熟したマネージド検知サービスへの需要を支えている。カナダは金融サービス分野における追加的な機会を提供し、メキシコの製造業の拡大は運用技術セキュリティへの需要を支えており、北米におけるネットワーク中心型 MDR サービス市場シェアは、プラットフォームプロバイダーおよびマネージドセキュリティサービス能力の集中によっても強化されている。
欧州ネットワーク中心型 MDR サービス市場
欧州のネットワーク中心型 MDR サービス市場は規制主導の需要プロファイルを持ち、コンプライアンス要件がセキュリティ予算、サプライヤー選定、および対応備態勢を示す記録の必要性に直接的な影響を与えている。欧州ネットワーク情報セキュリティ機関(ENISA)は、調査対象組織の70%が NIS2、DORA、およびサイバーレジリエンス法をサイバーセキュリティ投資の主な推進要因として挙げていることを明らかにした。2025年半ばまでに、EU加盟27か国のうち14か国が NIS2 を国内法に完全に移行していた。これは、地域全体で実施が進むにつれてコンプライアンス活動が継続することを意味しており、英国もまた、特に企業が継続的なカバレッジを必要としながらも必要なすべての専門家を内部で採用・確保できない場合に、組織がマネージドサービスを利用することを促すセキュリティスキルギャップに直面している。
アジア太平洋・中東・アフリカおよび南米ネットワーク中心型 MDR サービス市場
アジア太平洋地域のネットワーク中心型 MDR サービス市場は、2027年から2032年にかけて19.68%の CAGR で拡大すると予測されている。この成長率は、ネットワーク中心型 MDR サービス市場において同地域を最も成長の速い地域としている。同地域はクラウドサービスの導入急速に進めている一方、多くの組織が経験豊富なセキュリティアナリストの不足に直面しており、複雑かつ分散した環境を監視できる外部チームへの実際的な需要を生み出している。データローカライゼーション要件は、中国、インド、および韓国においてプロバイダー選定をより複雑にする可能性があり、プロバイダーは規制対象バイヤーに対してローカルなデータ処理、インフラ、およびサービス体制を必要とする場合がある。通信主導のサービスモデルは、企業が通信キャリアを通じてマネージドサービスを調達する市場においても関連性が高く、南米、中東、およびアフリカは依然として初期段階の機会にとどまっている。
競合ランドスケープ
市場集中度
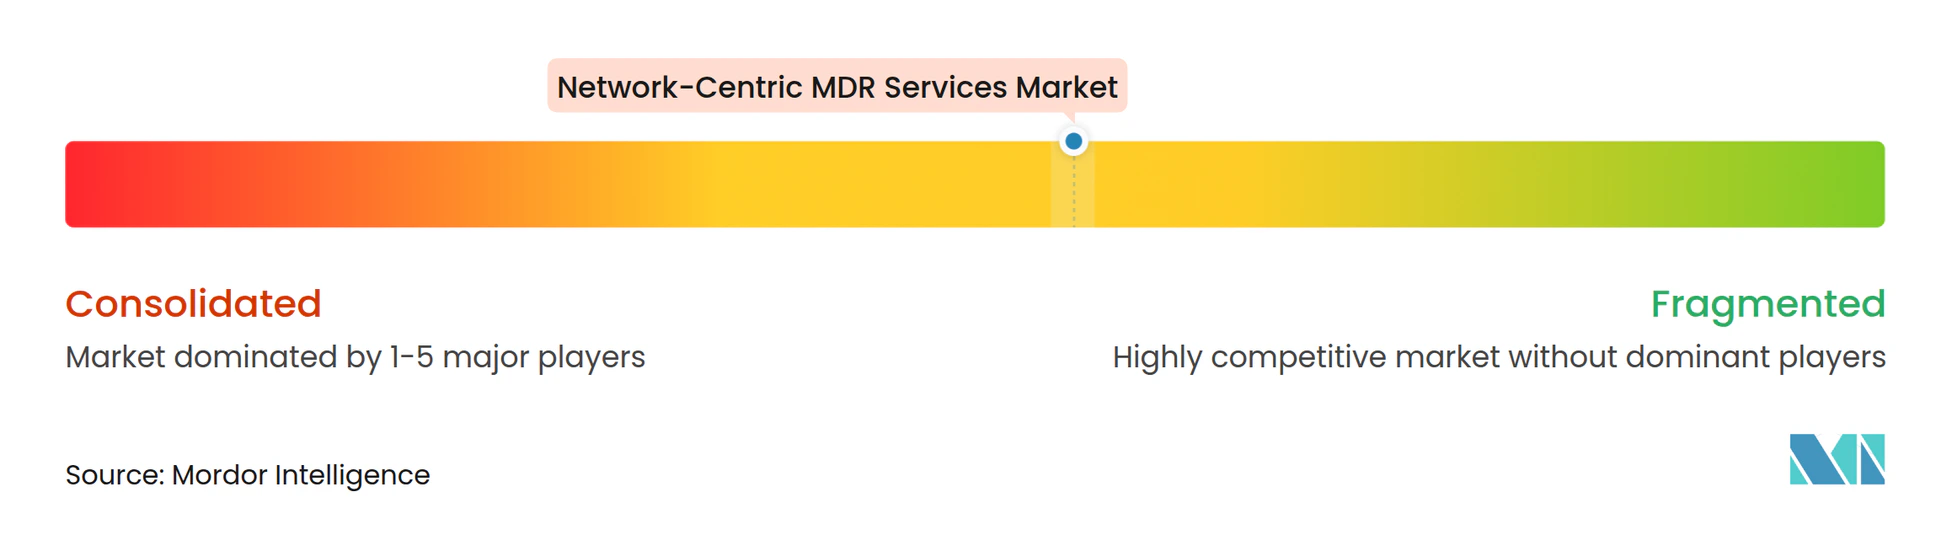
ネットワーク中心型MDRサービス市場は、大規模プラットフォームプロバイダーの間では中程度に分散しており、より広範な地域および専門ベンダーのグループが特定のニーズに対応しています。LevelBlueは2025年7月に発表されたTrustwave買収を通じてマネージド検知ポジションを強化しました。同社は2025年11月にCybereasonの買収を完了し、XDR、デジタルフォレンジクス、およびインシデントレスポンス能力を追加しました。これらの動きは、大規模プロバイダーが買収を通じてサービスの幅を拡大している様子を示しており、主要な購買者が複数の場所、クラウドサービス、およびネットワークインフラの種類全体で一貫したカバレッジ、レスポンス能力、および複雑な環境をサポートする能力を求めているため、規模が重要となっています。
CrowdStrike Holdingsは2026年3月にFalcon Completeの中でエージェンティックMDRを立ち上げました。同社の社内テストでは、調査速度が最大5倍速く、良性分類のトリアージ精が3倍以上高かったと述べています。SentinelOneは2025年11月にGoogle Cloudとともにウェイファインダー脅威検知・レスポンスを導入しました。この提供はGoogleの脅威インテリジェンスとエンドポイント、クラウドワークロード、およびアイデンティティ全体のマネージド検知を組み合わせています。これらのリリースは、特に顧客が調査の速度、アナリストの効率性、および監視環境の幅を比較するにつれて、自動化と統合されたカバレッジがベンダーポジショニングの中心になりつつあることを示しています。
ネットワーク中心型MDRサービス市場において、中小プロバイダーは地域の専門知識、現地デリバリー、または特定の垂直分野の知識を通じて競争できます。現地の要件と専門化されたネットワークの理解が顧客にとって引き続き価値を持てる場所においてです。大規模プロバイダーが買収とプラットフォーム開発を通じてカバレッジを拡大すると、中小プロバイダーのポジションはより困難になります。購買者は、環境の異なる部分の間にギャップを残す非連携のツールを受け入れるのではなく、調整れたサービス内でネットワークトラフィック、クラウド環境、アイデンティティ、および運用技術を監視する能力を評価するでしょう。プロバイダーはまた、規制対象顧客の現地データ処理をサポートするインフラも必要です。ネットワーク中心型MDRサービス市場は、技術的カバレッジと信頼性の高いアナリスト主導レスポンスを組み合わせる企業に報いています。
ネットワーク中心型MDRサービス業界リーダー
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Sophos Group plc
-
eSentire Inc.
-
SentinelOne, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
ネットワーク中心型MDRサービス市場 このレポートでカバーされる企業
- Accenture plc
- Arctic Wolf Networks, Inc.
- CrowdStrike Holdings, Inc.
- Sophos Group plc
- eSentire Inc.
- Rapid7, Inc.
- SentinelOne, Inc.
- Palo Alto Networks, Inc.
- Red Canary (a Zscaler Company)
- Expel, Inc.
- LevelBlue
- ReliaQuest, LLC
- Kroll, LLC
- IBM Corporation
- Google LLC (Mandiant)
- Microsoft Corporation
- Tata Consultancy Services Limited
- NTT DATA Corporation
- Orange Business
- WithSecure Corporation
最近の産業開発事情 ネットワーク中心型MDRサービス市場
- 2026年9月:Arctic WolfはAurora MDR Connectを立ち上げました。これはMSP専用に構築された新しいMDRティアであり、パートナーがネットワークセンサーの出荷やラッキングなしにエージェンティックSOC支援のマネージド検知・レスポンスを提供できるようにします。プラットフォームは10兆件以上のセキュリティイベントを処理し、週に20万件以上の調査を実施し、MSP提供ネットワークセキュリティの展開障壁を下げることでArctic Wolfのアドレス可能市場を大幅に拡大しています。
- 2026年9月:KDDI AmericaおよびKDDI EuropeはExaforceとの提携により24時間365日AIパワードマネージド検知・レスポンスサービスを導入し、国際市場全体でエンタープライズグレードのセキュリティとコンプライアンスを提供します。その高度な機能は、単一プラットフォームからエンドポイント、ネットワーク、SaaS、およびアイデンティティアクセス管理をカバーします。
- 2026年6月:Wipro LimitedはグローバルAIサイバーセキュリティリーダーであるPalo Alto Networksとのパートナーシップ大を発表し、AI駆動のマネージド検知・レスポンス(MDR)サービスを提供します。この拡大された関係は、クラウド、ネットワーク、およびセキュリティ変革にわたるPalo Alto Networksとの既存の基盤に基づくものであり、より統合されたAI主導のセキュリティオペレーションに対するクライアントからの需要の高まりを反映しています。
- 2026年3月:CrowdStrike HoldingsはRSAカンファレンス2026でエージェンティックMDRを発表し、Falcon CompleteにNVIDIA Nemotronリーズニングモデルを統合しました。社内テストでは調査速度が最大5倍速く、トリアージ精度が3倍以上高いことが示されました。同時に、CrowdStrike HoldingsはSOC変革サービスを立ち上げ、企業がFalcon次世代SIEMへの移行とエージェンティックSOCワークフローの確立を支援します。
グローバルネットワーク中心型MDRサービス市場レポートスコープ
ネットワーク中心型マネージド検知・レスポンス(MDR)サービスは、第三者プロバイダーが組織のネットワーク層内において、高度なサイバー脅威を監視・検知・緩和するための24時間365日の運用責任を明示的に担う、専門化されたアウトソーシングサイバーセキュリティソリューションです。
ネットワーク中心型MDRサービス市場レポートは、サービスコンポーネント別(マネージドNDRソフトウェアおよバーチャルアプライアンス[ライセンス/サブスクリプション]、および24時間365日マネージドセキュリティオペレーションおよび脅威ハンティングサービス)、サービスモデル別(フルマネージドネットワークMDRおよびコマネージドネットワークMDR)、展開モード別(クラウドベース、オンプレミス、およびハイブリッド)、組織規模別(大企業および中小企業)、ネットワークアーキテクチャ別(エンタープライズLAN / WANネットワーク、クラウドおよびハイブリッド仮想ネットワーク、ならびにOT / ICSおよびIoTネットワーク)、産業垂直別(銀行・金融サービス・保険、ヘルスケアおよびライフサイエンス、政府および公共部門、ITおよびテレコミュニケーション、エネルギーおよびユーティリティ、製造業、およびその他の産業垂直)、ならびに地域別(北米、南アメリカ、欧州、アジア太平洋、中東、およびアフリカ)にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
セグメンテーション概要
| マネージドNDRソフトウェアおよびバーチャルアプライアンス(ライセンス/サブスクリプション) |
| 24時間365日マネージドセキュリティオレーションおよび脅威ハンティングサービス |
| フルマネージドネットワークMDR |
| コマネージドネットワークMDR |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| エンタープライズLAN / WANネットワーク |
| クラウドおよびハイブリッド仮想ネットワーク |
| OT / ICSおよびIoTネットワーク |
| 銀行・金融サービス・保険 |
| ヘルスケアおよびライフサイエンス |
| 政府および公共部門 |
| ITおよびテレコミュニケーション |
| エネルギーおよびユーティリティ |
| 製造業 |
| その他の産業垂直 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南アメリカ | ブラジル |
| アルゼンチン | |
| 南アメリカその他 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| 欧州その他 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| アフリカその他 |
| サービスコンポーネント別 | マネージドNDRソフトウェアおよびバーチャルアプライアンス(ライセンス/サブスクリプション) | |
| 24時間365日マネージドセキュリティオレーションおよび脅威ハンティングサービス | ||
| サービスモデル別 | フルマネージドネットワークMDR | |
| コマネージドネットワークMDR | ||
| 展開モード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| ネットワークアーキテクチャ別 | エンタープライズLAN / WANネットワーク | |
| クラウドおよびハイブリッド仮想ネットワーク | ||
| OT / ICSおよびIoTネットワーク | ||
| 産業垂直別 | 銀行・金融サービス・保険 | |
| ヘルスケアおよびライフサイエンス | ||
| 政府および公共部門 | ||
| ITおよびテレコミュニケーション | ||
| エネルギーおよびユーティリティ | ||
| 製造業 | ||
| その他の産業垂直 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南アメリカ | ブラジル | |
| アルゼンチン | ||
| 南アメリカその他 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| アフリカその他 | ||
レポートで回答される主要な質問
ネットワーク中心型MDRサービス市場規模はどのくらいですか?
ネットワーク中心型MDRサービス市場規模は、2027年に2.10 ビリオン 米ドル、2032年までに4.55 ビリオン 米ドルと予測されており、2027年から2032年にかけて16.72%のCAGRで成長します。この予測は、エンタープライズネットワーク環境全体に広がる継続的な検知、調査、脅威ハンティング、およびレスポンスサービスへの需要の高まりを反映しています。
ネットワーク中心型MDRサービスの採用を促進しているものは何ですか?
セキュリティスタッフの不足、ランサムウェアの活動、規制要件、ならびにクラウド、IoT、および運用技術への露出の拡大が、継続的な監視への需要を高めています。ネットワークの可視性は、エンドポイントカバレッジがすべての接続された産業システムを観察できない場合に価値があります。セキュリティチームがシステム間の通信を調査し、エンドポイントテレメトリの外側に留まる可能性がある不審な移動を特定するのに役立ちます。
最大の収益ポジションを持つサービスコンポーネントはどれですか?
24時間365日マネージドセキュリティオペレーションおよび脅威ハンティングサービスが2026年の収益の63.14%を占めました。このセグメントは、複雑なセキュリティ環境と運用条件のためのアラートレビュー、調査、脅威ハンティング、および継続的な運用カバレッジを組み合わせています。この構造は、定義されたレスポンプロセスを必要とするが、必要なスペシャリスト能力を持つ完全な社内チームを維持できない組織に関連しています。
最も速く拡大しているネットワーク中心型MDR展開モデルはどれですか?
クラウドベースの展開は2032年まで18.87%のCAGRで拡大する見込みです。初期インフラ要件を削減できることから、新しいプログラムには一般的に選択されます。このアプローチにより、プロバイダーは分析ワークフローを集中管理しながら、顧客に継続的なネットワーク監視へのより速いルートを提供できます。一方、ハイブリッドおよびオンプレミスオプションは、異なるデータ処理管理を必要とするエアギャップ型または厳格に規制されたシステムには引き続き必要です。
最も強い拡大見通しを持つ購買者グループはどれですか?
中小企業は、マネージドサービスモデルが運用上およびオンボーディングの障壁を低下させることにより、2027年から2032年にかけて18.23%のCAGRで拡大する見込みです。プロバイダーチャネルは、これらの組織向けにネットワーク監視をより広範なITサポートとバンドルできます。これにより、広範な監視ツール、アラートキュー、およびインシデント調査を管理する別々のチームなしにセキュリティ能力を必要とする購買者の運用負担が軽減されます。
最も速く拡大すると予想される地域はどこですか?
アジア太平洋地域のネットワーク中心型MDRサービス市場は、クラウド採用とマネージドセキュリティスキルへの需要に支えられ、2027年から2032年にかけて19.68%のCAGRで拡大する見込みです。データローカライズ要件により、規制対象組織にとって現地サービス能力が重要になります。プロバイダーは、クラウド、オンプレミス、ハイブリッド、および分散した顧客環境全体での監視、調査、およびレスポンスに対して信頼性の高いサービスモデルを維持しながら、現地のデータ処理要件を満たすことができることを実証する必要があります。