
マネージドXDR(MXDR)サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
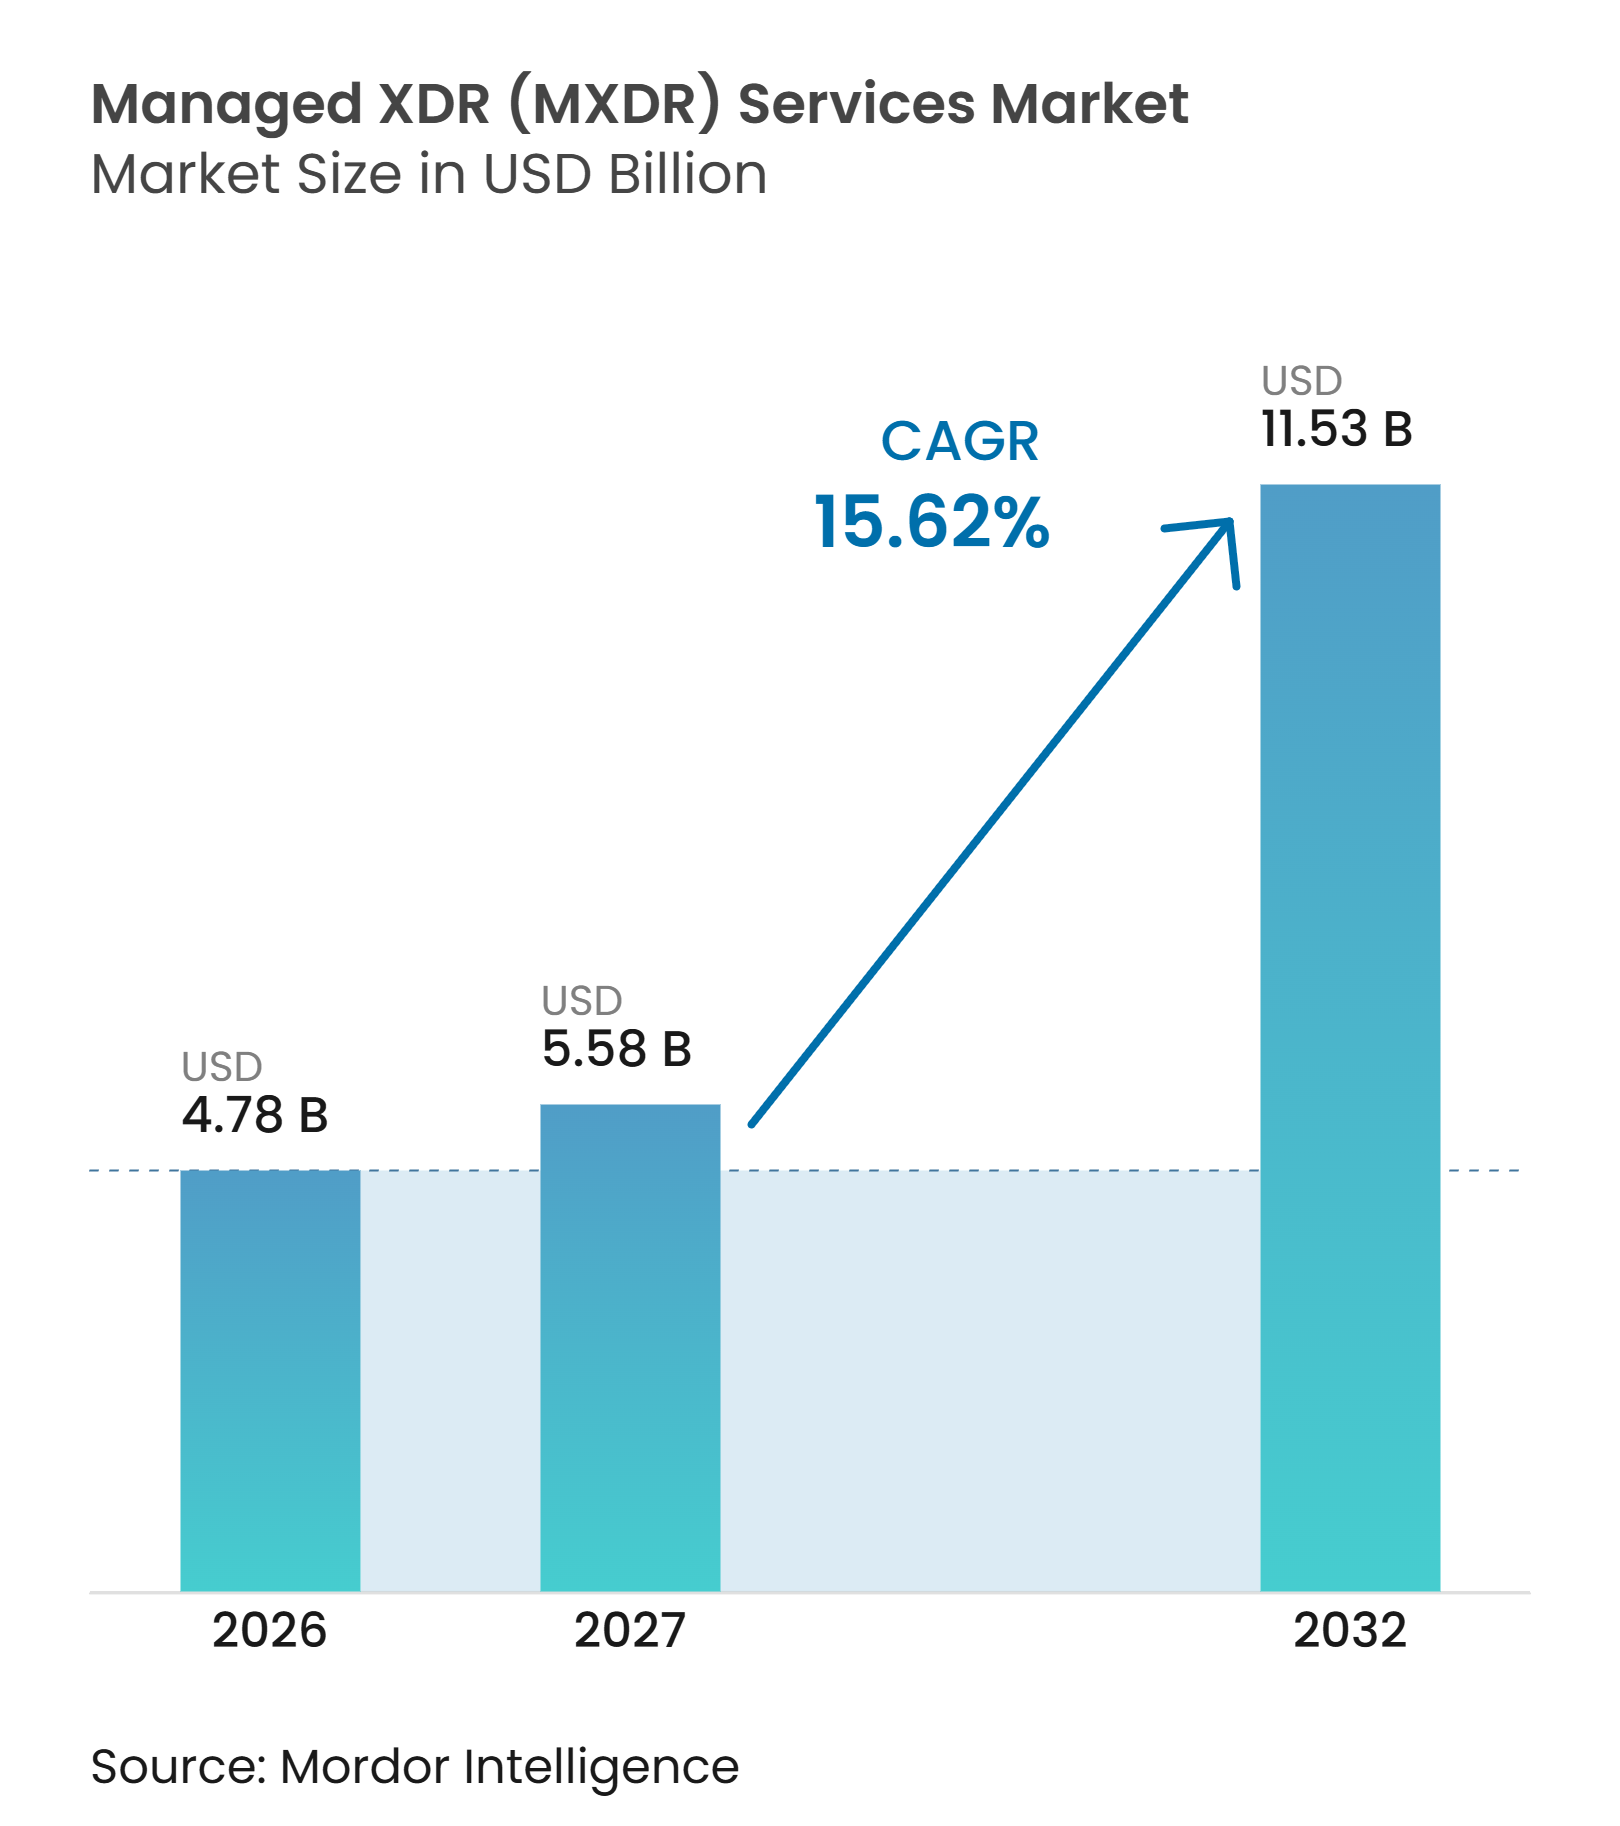
| 市場規模 (2027) | 5.58 十億米ドル |
| 市場規模 (2032) | 11.53 十億米ドル |
| 成長率 (2027 - 2032) | 15.62 % |
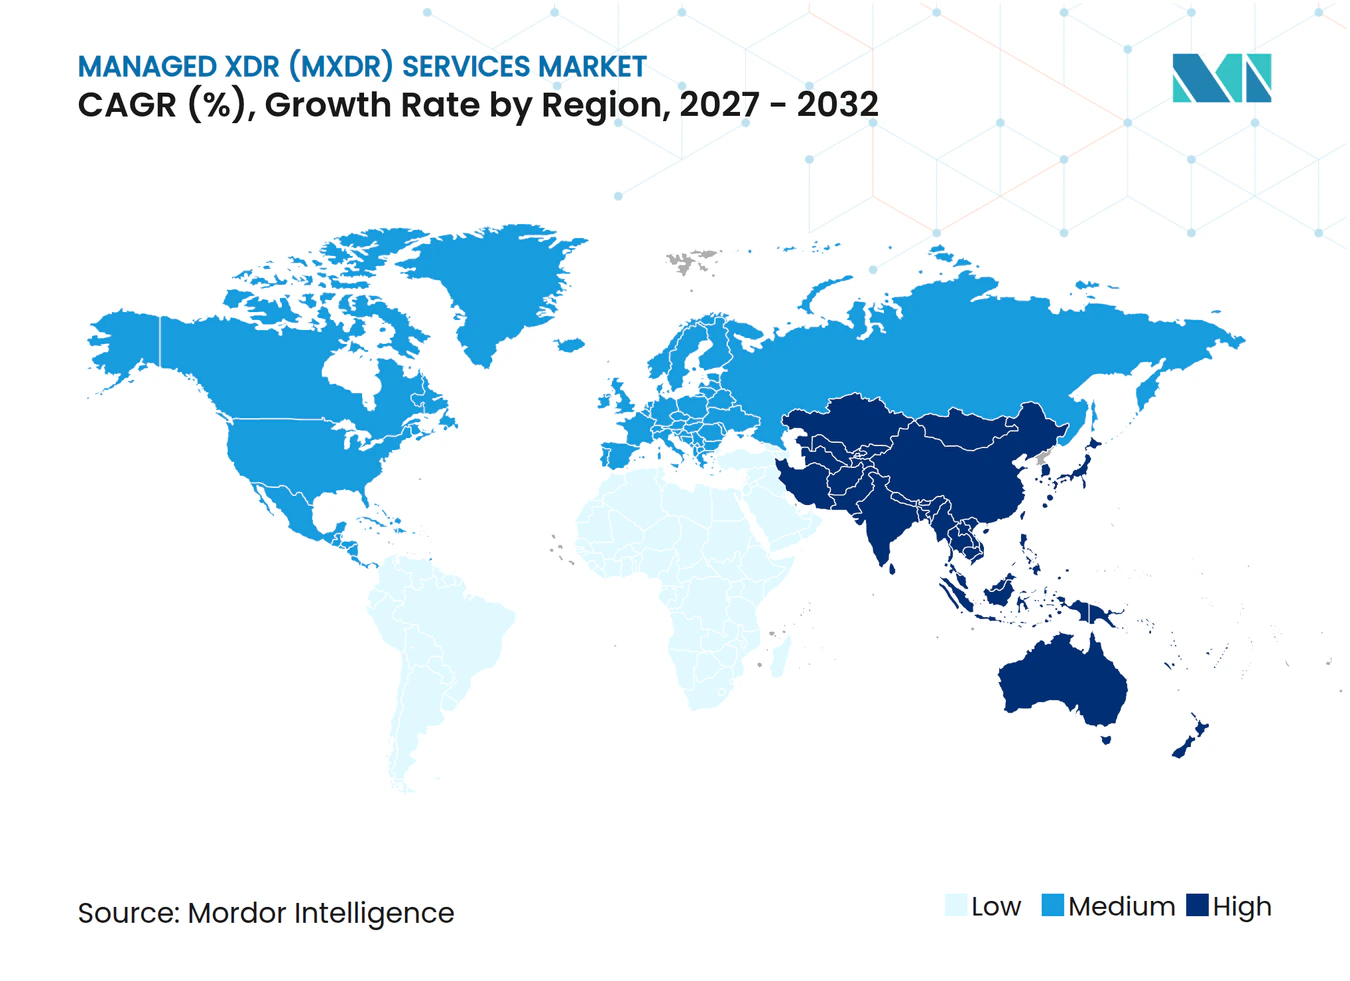
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるマネージドXDR(MXDR)サービス市場分析
マネージドXDRサービス市場規模は、2026年の4.78 ビリオン 米ドルおよび2027年の5.58 ビリオン 米ドルから、2032年までに11.53 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 15.62%を記録すると予測されています。需要は、資格を持つアナリストの不足と、分散した事業運営全体にわたる継続的なセキュリティカバレッジの必要性によって形成されています。クラウドワークロード、SaaSアプリケーション、アイデンティティシステム、オペレーショナルテクノロジー、および接続デバイスにより、組織が確認しなければならないセキュリティシグナルの範囲が拡大しています。購買者はますます、それらのシグナルを統合し、複数のシステムにまたがる攻撃に対応できるプロバイダーを求めています。競争戦略は、AIを活用した調査、統合デリバリープラットフォーム、および購買簡素化するパートナーシップへと移行しています。プロバイダーへの信頼、データ主権、およびテレメトリに対するローカルコントロールは、規制対象および公共部門のビジネスを獲得するための重要な条件であり続けています。
主要レポートのポイント
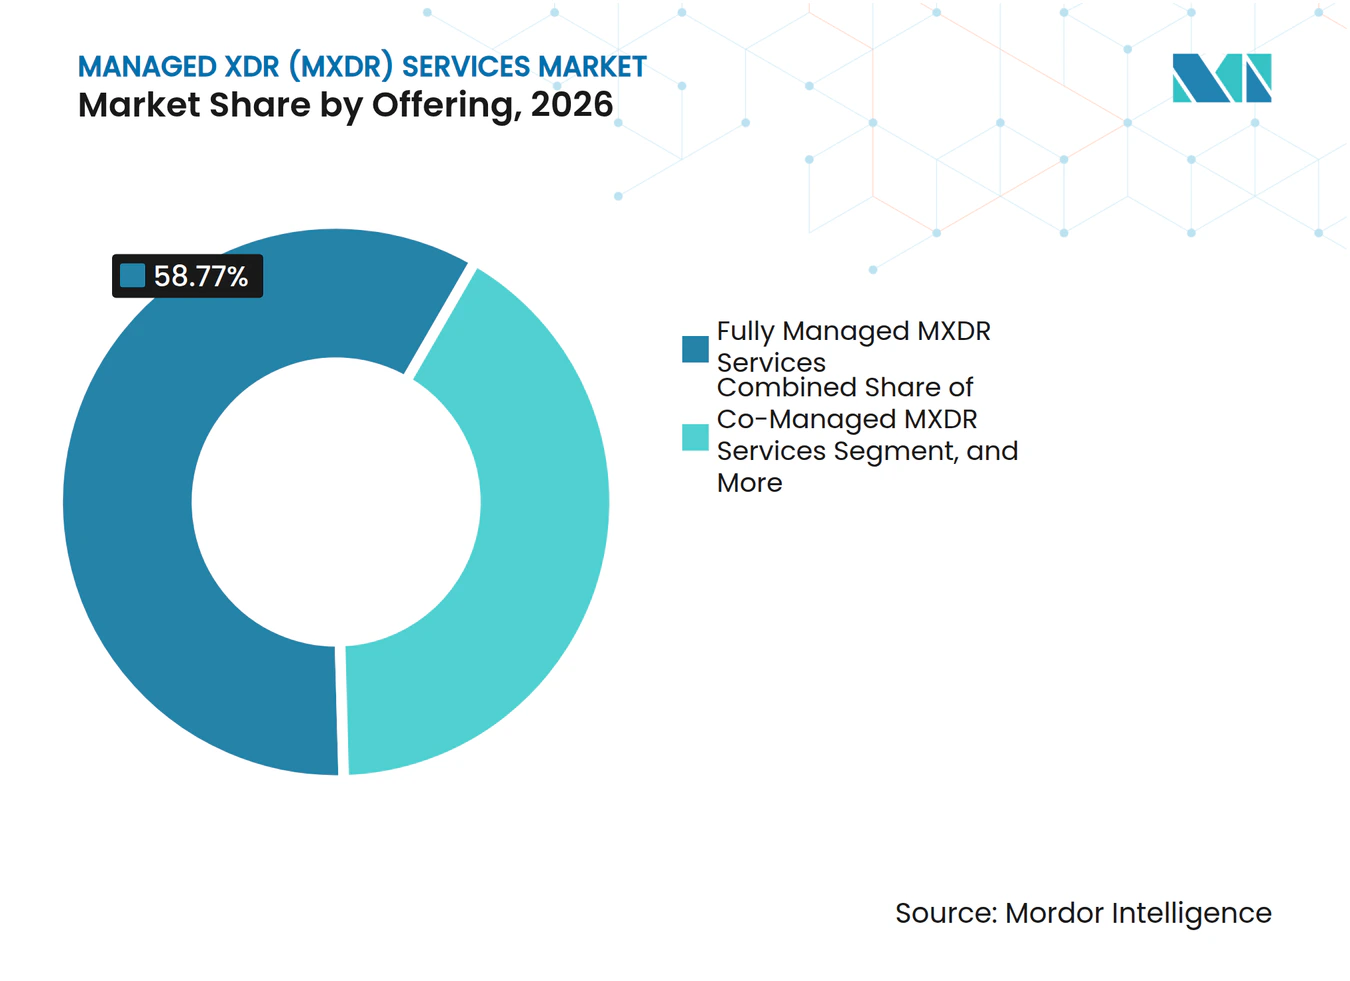
- 提供形態別では、フルマネージドMXDRサービスが2026年のマネージドXDRサービス市場シェアの58.77%を占め、コマネージドMXDRサービスは2032年にかけてCAGR 18.62%で拡大する見込みです。
- 展開モード別では、クラウドネイティブ展開が2026年のマネージドXDRサービス市場規模の51.93%を占め、2032年にかけてCAGR 18.80%で拡大する見込みです。
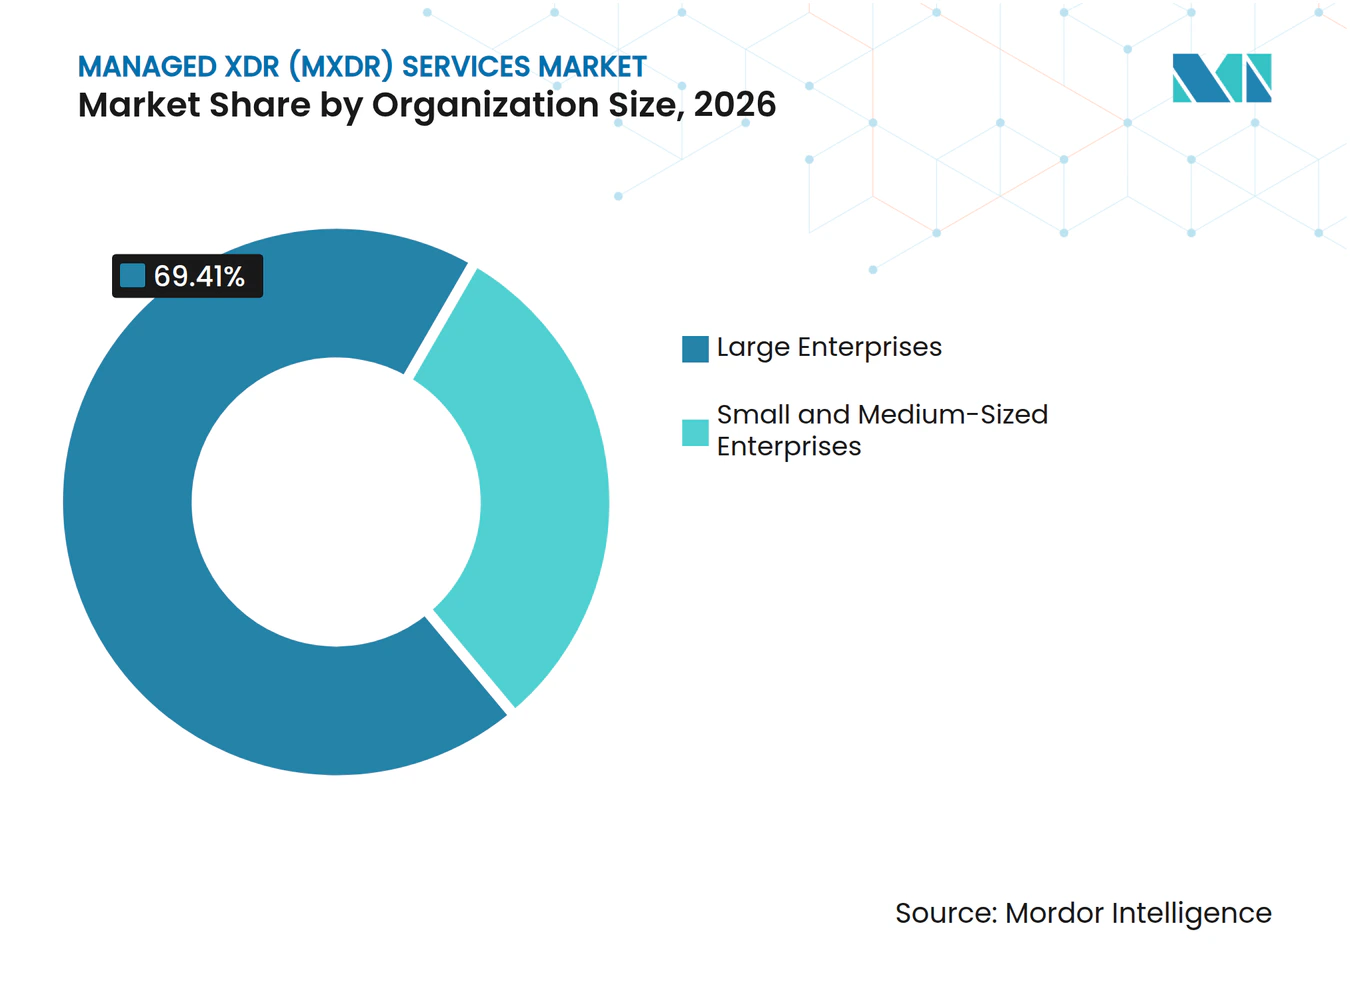
- 組織規模別では、大企業が2026年の収益の69.41%を占め、中小企業は2032年にかけてCAGR 19.38%で拡大する見込みです。
- 業種別では、BFSIが2026年の収益の24.87%を占め、ヘルスケア・ライフサイエンスは2032年にかけてCAGR 18.25%で拡大する見込みです。
- 地域別では、北米が2026年のマネージドXDRサービス市場収益の40.32%を占め、アジア太平洋地域は2032年にかけてCAGR 18.59%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| サイバーセキュリティ人材不足と24時間365日のカバレッジニーズ | +4.2% | グローバル、特に北米・英国・オーストラリアで深刻 | 短期(2年以内) |
| ハイブリッドクラウド、SaaS、アイデンティティ、IoT攻撃対象領域の拡大 | +3.5% | グローバル、アジア太平洋地域および欧州で加速 | 中期(2〜4年) |
| ランサムウェア、ビジネスメール詐欺、アイデンティティ主導の侵害 | +3.0% | グローバル、BFSIおよびヘルスケアが最も影響を受けやすい | 短期(2年以内) |
| 規制、サイバー保険、および監査対応要件 | +2.3% | 欧州連合、北米、アジア太平洋地域のフレームワーク | 中期(2〜4年) |
| セキュリティツールの統合とアラート疲労の軽減 | +1.8% | グローバル、北米および欧州の中規模組織で最も顕著 | 中期(2〜4年) |
| AIを活用した検知・調査・対応 | +3.0% | グローバル、北米および西欧での早期導入 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイバーセキュリティ人材不足24時間365日のカバレッジ要件
サイバーセキュリティ人材の不足は、特に高度な調査やクラウドフォレンジックの役割において、多くの組織が採用できる速度を上回るペースで拡大しています。2025年のBarracudaの調査では、組織の48%が24時間365日のマネージドセキュリティカバレッジを必要としており、ヘルスケアおよび製造業でより高い需要が報告されました。この必要性は追加人員に限定されるものではなく、インシデント対応はアイデンティティ活動、クラウドの挙動、およびエンドポイントの証拠を総合的に評価できる実務者に依存しているためです。マネージドプロバイダーは、そのような希少なスキルを複数の顧客に分散させ、通常の業務時間外でもカバレッジを維持することができます。Ontinueは2025年6月、自律的な調査により平均調査時間が50%短縮され、顧客の関与なしにインシデントの99.5%が解決されたと発表しました。[1] したがって、マネージドXDRサービス市場は、購買者が継続的なサービスカバレッジと、内部のセキュリティオペレーションセンターを人員配置するコストおよび困難さを比較する際に恩恵を受けます。
ハイブリッドクラウド、SaaS、アイデンティティ、IoT攻撃対象領域の拡大
企業のテレメトリは現在、エンドポイント、クラウドワークロード、SaaSプラットフォーム、アイデンティティディレクトリ、オペレーショナルテクノロジーネットワーク、および接続デバイスに分散しています。この分散により、攻撃が盗まれた認証情報からクラウドリソースやユーザーエンドポイントへと移行する場合、個別のセキュリティツールの有用性が低下します。マネージドXDRサービス市場は、複数のドメインからのデータを共通の調査ワークフローに統合することでこの問題に対処しています。Arctic Wolfは、そのAuroraプラットフォームが毎週9兆件以上のセキュリティ観測を処理していると述べています。2025年10月のAWSとのコラボレーションは、オープンサイバセキュリティスキーマフレームワークを通じてAWSネイティブフィードへのカバレッジを拡張することを目的としていました。アイデンティティの盗難とラテラルムーブメントがより一般的になるにつれ、購買者はエンドポイントおよびクラウドイベントと並行してアイデンティティシグナルを調査できるプロバイダーをより重視するようになっています。
ランサムウェア、ビジネスメール詐欺、アイデンティティ主導の侵害
ランサムウェアおよびアイデンティティ主導のキャンペーンにより、より迅速な検知と対応がマネージドセキュリティ調達の中心的な理由となっています。組織は、攻撃者の滞留時間を短縮し、業務を中断させる前にインシデントを封じ込める手段としてこれらのサービスを評価しています。ヘルスケアでは、ランサムウェアが臨床業務を中断させ、患者の転送を強いる可能性があり、継続的な監視に関する意思決定を加速させることがあります。金融サービスでは、ビジネスメール詐欺と認証情報の悪用が、高い取引量と組織の役割に関するアクセス可能な情報悪用します。マネージドXDRサービス市場はまた、プロバイダー側のリスクにも直面しており、外部プロバイダーへの侵害が多くの顧客環境にわたるテレメトリを露出させる可能性があります。このリスクにより、ゼロトラストアーキテクチャ、アクセス制御、および明確なインシデント責任条件がプロバイダー選定においてより重要になっています。
規制、サイバー保険、および監査対応要件
規制上の義務は、テクノロジーリスクの継続的な監視を示さなければならない組織にとって、より直接的な購買検討事項となっています。DORAは2025年1月17日から適用され、欧州連合の金融機関に対して情報通信技術リスクおよびサードパーティのテクノロジーリスクを管理することを要求しています。これらの義務により、金融機関はコントロールおよび監査のための証拠を提供できる監視・対応体制を求めるようになっています。サイバー保険の更新プロセスも、非公式なインシデント対応に依存するのではなく、文書化された監視能力を維持することへの関心を高めています。マネージドXDRサービス市場はプロバイダーが規制対象顧客に適したレポート、インシデント記録、および文書化された対応プロセスを提供できる場合に支援されます。この効果は、セキュリティ要件、保険会社の期待、および監査手続きが調達時に総合的に評価される場合に最も強く現れます。
抑制要因の影響分析*
| 抑制要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| セキュリティアーキテクチャに対するプロバイダーコントロールへの顧客の不信感 | -1.5% | グローバル、政府および重要インフラで深刻 | 短期(2年以内) |
| 統合、データポータビリティ、および展開の複雑さ | -1.2% | グローバル、レガシーシステムが多いアジア太平洋地域および欧州企業で最も摩擦が大きい | 中期(2〜4年) |
| プライバシー、データ居住地、およびクロスボーダーテレメトリの制約 | -0.8% | データローカライゼーション規則を持つ欧州連合、中東、アジア太平洋地域市場 | 長期(4年以上) |
| 熟練アナリストの不足、誤検知、および対応責任リスク | -0.9% | グローバル、小規模専門プロバイダーにとって最も制限的 | 中(2〜4年) |
| 情報源: Mordor Intelligence | |||
セキュリティアーキテクチャに対するプロバイダーコントロールへの顧客の不信感
外部プロバイダーにセキュリティテレメトリへのアクセスを与えることは、機密性の高い環境においてデータアクセス、説明責任、および新たなリスクに関する懸念を引き起こす可能性があります。これらの懸念は、政府、重要インフラ、防衛、および金融サービスにおいて特に重要です。Atos英国・アイルランドは、2026年3月にMicrosoft Azureの委任アクセスアーキテクチャを使用したソブリンMXDRサービスを開始しました。Atosは、テレメトリ分析が顧客環境内に留まり、セキュリティクリアランスを持つ英国国民によって実施されると述べました。このようなモデルは、専門的な監視サポートを排除することなく、管轄権上のコントロールに対する顧客の要求に応えるものです。アクセスモデル、データの所在地、およびインシデント責任を説明できないプロバイダーは、規制対象の環境においてより長い調達サイクルに直面する可能性があります。
統合、データポータビリティ、および展開の複雑さ
数のエンドポイントエージェント、クラウドコントロール、アイデンティティシステム、およびレガシーSIEMプラットフォームを持つ組織は、困難なオンボーディングプロセスに直面する可能性があります。これらのツールを共通の検知パイプラインに接続することは、価値実現までの時間を延ばし、プロバイダーを変更するために必要な労力を増加させる可能性があります。同じ2025年のBarracudaの調査では、回答者の52%がセキュリティツールが管理不能になったためにマネージドプロバイダーを求めたと報告しました。過去の脅威コンテキストおよびチューニングされた検知ロジックも、既存のプロバイダープラットフォーム内に留まる可能性があり、契約交渉中にデータポータビリティが懸念事項となる場合があります。ReliaQuestは、そのGreyMatter TransitサービスがデータがSIEMまたはストレージ層に到達する前に脅威を検知し、顧客のデータフローを再設計する必要性を軽減すると述べました。[2] マネージドXDRサービス市場は、より多くのプロバイダーが複雑な顧客環境に対して実用的な統合および移行アプローチを提供するまで、展開上の摩擦にさらされ続けます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供形態別:
コマネージドモデルが構造的変化を示すフルマネージドMXDRサービスは2026年のマネージドXDRサービス市場収益の58.77%を占めており、分散したテクノロジー環境全体にわたる脅威検知、調査、対応調整、レポート、および継続的な監視に対してプロバイダーが広範な責任を担うことを好む組織のニーズを反映しています。これらの購買者は複雑な資産を持つことが多く、定義されたサービスレベルとエスカレーション手順を必要とし、特に複数の拠点や事業部門にわたって通常時間外のカバレッジを拡張しければならない場合に、内部で完全なセキュリティオペレーション機能を人員配置したくないと考えています。この提供形態は、エンドポイント、アイデンティティ、クラウド、およびネットワークコントロールが別々のチームまたはプラットフォームを通じて運用されている場合に特に関連性があります。プロバイダーは、検知、インシデント調整、予防、およびレポートを共通のデリバリーモデルに統合した体制で対応しています。これにより、個別のセキュリティ製品が独立して管理される場合に発生する運用上の引き継ぎを制限することができます。
コマネージドMXDRサービスは2032年にかけてCAGR 18.62%で拡大する見込みであり、大規模組織が戦略的な監視とビジネスリスクの意思決定を維持しながら、Tier 1およびTier 2の調査業務と追加カバレッジにプロバイダーを活用するためです。この構造は、高影響な対応の選択に対する説明責任を放棄することなく、自動化、24時間体制のサポート、およびより広範なテレメトリ分析を必要とする内部セキュリティスタッフを持つ顧客に適しています。コマネジドサービスの設計により、顧客チームはプロバイダーのツール、共有自動化、およびより広範なテレメトリへのアクセスを得ながら、戦略的な対応の意思決定に対する顧客のコントロールを維持することができます。この体制は、プロバイダーアナリストと内部セキュリティチームの間の実用的な責任分担の必要性を反映しています。フルマネージドとコマネージドのサービスは、その結果として柔軟なデリバリースペクトラム上のポイントとなり、顧客がセキュリティ能力とリスク要件の発展に応じてプロバイダーの役割を変更できるようになっています。


注記: 全セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
クラウドネイティブアーキテクチャがMXDRデリバリーの基盤となるクラウドネイティブ展開は2026年のマネージドXDRサービス市場収益の51.93%を占めており、プロバイダーが大量のテレメトリを集約し、分散した環境全体にわたる活動を相関させ、顧客所有の広範なインフラを必要とせずに集中型サービスを運用できるためです。このモデルは、エンドポイント、アイデンティティ、メール、およびクラウドの活動を共通プラットフォームで接続する必要がある調査をサポートし、サービスチームが個別のアラートが単一の協調した侵害を反映しているのか、無関係な通常の活動を反映しているのかを評価するのに役立ちます。また、顧客が追加のオンプレミスシステムをインストールまたは維持する必要性を軽減することで、実装を短縮することもできます。CrowdStrikeは2026年2月にFalconをMicrosoft Marketplaceを通じて提供し、Azureコンサンプションコミットメントへの適格性を付与しました。[3] この体制は、クラウドベースのセキュリティ購入が確立されたクラウドの請求および調達プロセスに接続される方法を示すとともに、AIを活用したトリアージおよび調査に必要なイベント量をサポートしています。
クラウドネイティブ展開は2032年にかけてCAGR 18.80%で拡大する見込みであり、説明されている展開オプションの中で最も高い成長率となっています。一方、ハイブリッドデリバリーは、特定の管轄区域または自社の管理環境内に機密テレメトリを保持しなければならない顧客にとって引き続き重要です。Atosは2026年3月に、顧客のテレメトリを顧客環境から移動させることなく分析するよう設計された委任アクセスを使用したソブリンMXDRサービスを開始しました。このアプローチは、ローカルコントロールとともに集中型の専門的監視を必要とする組織に対して、コンプライアンス指向のハイブリッドオプションを提供します。オンプレミス展開は、クラウド接続が許容されない機密および物理的に隔離された環境に引き続き対応していますが、ハイブリッドモデルがより多くのデータ居住地要件を満たすにつれて、その役割は縮小しています。マネージドXDRサービス市場は、顧客のポリシー、技術アーキテクチャ、および主権上の義務が組織および管轄区域によって大きく異なるため、複数のデリバリーモデルを維持し続けるでしょう。
組織規模別:
大企業の優位性が中小企業の機会を覆い隠す大企業は2026年のマネージドXDRサービス市場収益の69.41%を占めており、これらのサービスが広範なマルチベンダー資産、ハイブリッドクラウドシステム、複数の事業部門、および成熟した内部ガバナンスプロセスを持つ組織に焦点を当ててきた歴史的な経緯を反映しています。その規模は、内部セキュリティチームが確立されている場合でも、クロスドメインの可視性と継続的なサポートに対する持続的なニーズを生み出しています。多くの大企業は依然としてレガシーシステムと新しいクラウド環境にわたって断片化した検知を経験しており、コントロールの全面的な置き換えを必要とせずにシグナルを統合し、以前のテクノロジー投資を保し、確立された内部対応およびガバナンス構造をサポートできるプロバイダーに機会を提供しています。これらの購買者は一般的に、詳細なレポート、定義されたインシデント責任、および既存のリスクおよび監査構造に適合したサービス体制を求めています。これらの要件は複雑であるため、販売サイクルが長くなる可能性がありますが、このセグメントは広範な契約範囲と複数年の関係を追求するプロバイダーにとって引き続き重要です。
中小企業は2032年にかけてCAGR 19.38%で拡大する見込みであり、多くの小規模組織が専任のセキュリティオペレーションチームや構築するためのリソースを持たずにランサムウェア、認証情報の盗難、およびクラウドセキュリティリスクに直面しているためです。マネージドサービスプロバイダーのチャネルは、パッケージ化されたティア、使用量ベースの請求、事前承認されたアクション、および継続的な調査と対応へのアクセスを通じてこのギャップに対処することができます。Arctic Wolfは2026年9月にAurora MDR Connectを開始し、マネージドサービスプロバイダーが自のセキュリティオペレーションセンターを構築することなく24時間365日の検知と事前承認された対応を提供できるよう支援しました。SK Shieldsは2025年9月に200億韓国ウォン(1,470万 米ドル)を投じ、1,000人未満の従業員を持つ企業向けのAIベースのMXDRとしてSecudiumを発展させることを約束しました。マネージドXDRサービス市場における機会は、リーンなテクノロジーチームを持つ顧客に対して対応権限、コスト、およびサービスレベルを明確に保ちながら、オンボーディングとサービスの複雑さを軽減することにかかっています。

業種別:
金融サービスがリード、ヘルスケアが最速の拡大を牽引BFSIは2026年のマネージドXDRサービス市場収益の24.87%を占めており、金融機関が機密情報、高い取引量、および継続的な監視、アイデンティティに焦点を当てた検知、および文書化された対応体制に高い価値を置く外部コンプライアンス期待を管理しているためです。DORAは欧州連合の金融機関の間でテクノロジーリスク管理とサードパーティ監視への注目を高めています。このセグメントはまた、通常のワークフローの一部としてアイデンティティシグナルを調査できるサービスを好む、クレデンシャルスタッフィング、ビジネスメール詐欺、合成アイデンティティ詐欺、およびインサイダーリスクのシナリオにも直面しています。購買者は多くの場合、監査プロセスをサポートするコントロール、エスカレーション手順、サービス説明責任、およびインシデントレポートの証拠を必要とします。セキュリティオペレーション能力とサードパーティ保証および文書化されたガバナンスを組み合わせるプロバイダーは、これらの要件により適合しています。
ヘルスケア・ライフサイエンスは2032年にかけてCAGR 18.25%で拡大する見込みであり、このセクターが機密情報、限られたセキュリティリソース、コンプライアンスレポートのニーズ、よび臨床業務を中断させ患者ケアに影響を与える可能性のあるランサムウェアリスクを組み合わせているためです。迅速な調査と明確なインシデント調整は、中断が患者の転送を強いたり臨床システムへのアクセスを制限したりする可能性がある場合に特に重要です。Lumifiは2026年2月にVizientとの契約を受け、メンバーネットワークが交渉された価格で24時間365日のマネージド検知・対応およびサービスとしてのSOCにアクセスできるようにしました。この合意は、グループ購買体制がリソースに制約のあるヘルスケアおよび専門的な購買者にマネージドセキュリティオプションを拡張できる方法を示しています。製造業、エネルギー、政府、ITおよび通信、小売業、およびその他の業種も、オペレーショナルテクノロジーが企業ITとより接続されるにつれてクロスドメイン検知の必要性が高まり、意味のある需要を提供しています。
地域分析
北米マネージドXDR(MXDR)サービス市場
北米は2026年のマネージドXDRサービス市場収益の40.32%を占め、専門プロバイダーの集積、確立されたエンタープライズセキュリティ予算、サイバー保険の要件、および成果ベースの監視・対応サービスに対する成熟した顧客需要に支えれている。米国はArctic Wolf、CrowdStrike、ReliaQuest、Expel、Red Canary、Ontinue、eSentireを擁し、マネージド検知・対応、プラットフォーム技術、チャネルパートナーシップ、および関連サービスにわたる深いプロバイダー基盤を同地域にもたらしている。サイバー保険の慣行は、文書化された監視、迅速な対応、および防御可能なインシデント記録の価値を高めており、特に厳格な監督要件に直面する組織にとって重要である。カナダは米国との金融サービス連携およびスケーラブルなクラウドネイティブ保護に対するテクノロジーセクターの需要を通じて拡大しており、メキシコは多国籍メーカーおよび金融機関が米国および欧州事業によって設定されたセキュリティ要件を満たす必要がある新興市場にとどまっている。
欧州および南米マネージドXDR(MXDR)サービス市場
欧州は第2位の地域市場であり、ドイツと英国はDORAおよびNIS2関連の義務が監視、インシデント文書化、および第三者監督に注目を集める中で重要な需要センターとなっている。英国は、テレメトリ、人員、およびインシデント責任に対する示的な管理を必要とする政府および重要インフラ顧客向けに、主権保証型サービスモデルへの移行を進めている。Atosは2026年3月に英国ソブリン・デリバリー・センターおよびセキュリティクリアランスを取得した英国アナリストを擁するソブリンMXDRサービスを開始した。フランス、ベネルクス、および北欧諸国もまた、規制スケジュールおよびローカルプレゼンスのニーズによって形成されており、地域インフラ、デリバリーチーム、および強固なデータガバナンス慣行を持つプロバイダーが有利となる場合がある。南米は採用の初期段階にあり、金融サービス、政府、および大規模製造業においてブラジルとアルゼンチンが牽引しており、Sophosによる2025年2月のSecureworks買収は、エンドポイント防御とTaegis XDRおよびMDRプラットフォームを統合したチャネル指向のデリバリーを支援している。
アジア太平洋および中東・アフリカマネージドXDR(MXDR)サービス市場
アジア太平洋地域は2032年までに18.59%のCAGRで拡大すると予測されており、AIを活用したセキュリティオペレーションへの投資、中小企業から需要増加、およびローカルデリバリー能力の創出に支えられている。日本は同地域でより成熟したマネージド検知市場の一つであり、AIを活用したオペレーションおよび日本語によるアラートトリアージは、中規模組織の導入コストを低減する手段として注目されている。SK Shieldsは2025年9月にKRW 200 ビリオン ウォン(14.7 ミリオン 米ドル)を投じ、従業員1,000名未満の企業向けAIベースのMXDRとしてSecudiumを開発し、SaaS転換を通じた海外展開を支援することを表明した。インドは需要センターおよびデリバリーハブの両方として台頭しており、Arctic Wolfが2025年10月に1年未満でベンガルール・グローバル・ケイパビリティ・センターの従業員を75名から300名超に拡大したことがその好例である。[4] 中東およびアフリカは成熟度が低いままであるが、国家サイバーセキュリティ戦略および重要インフラに関する義務が、グローバルな専門知識と信頼性の高いローカルガバナンスを組み合わせた、国内データ居住要件に準拠したサービスに対する初期需要を形成しつつある。
競合環境
市場集中度
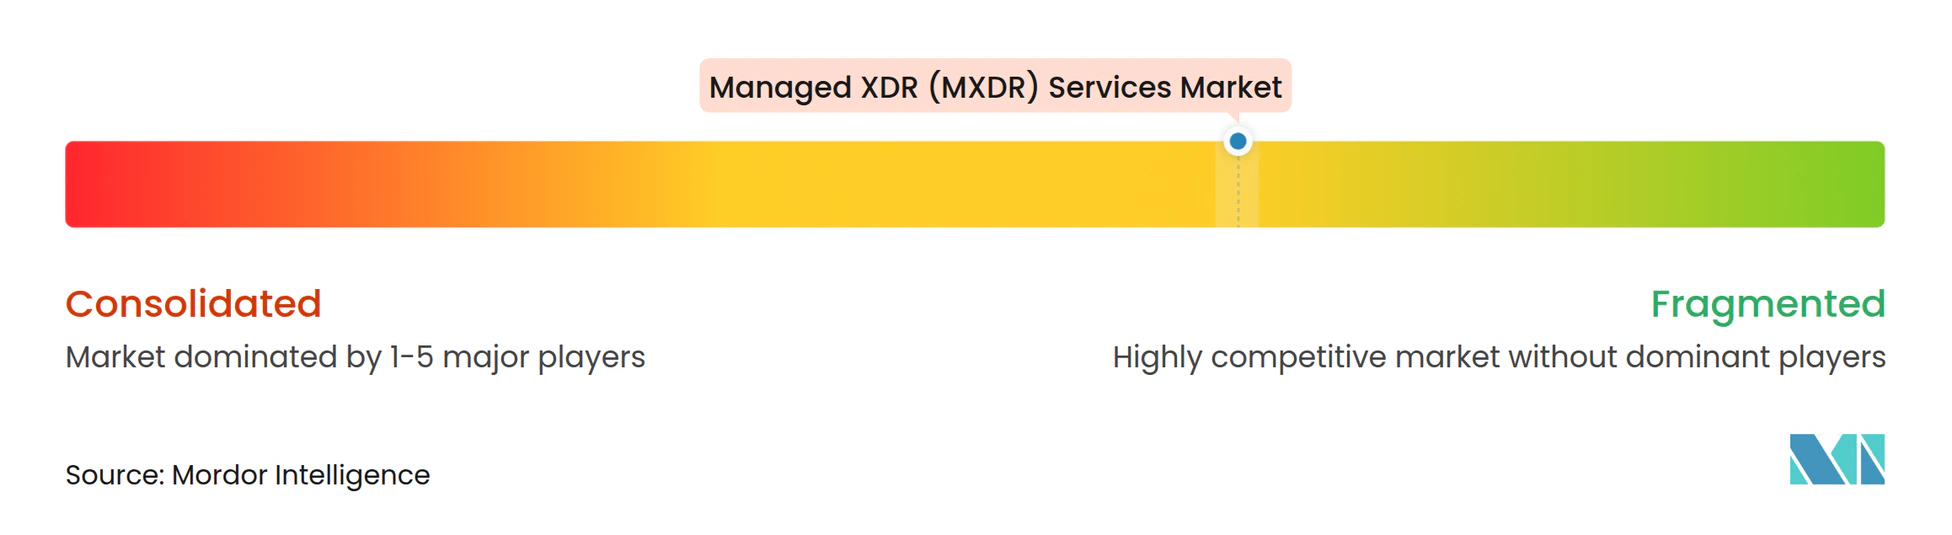
マネージドXDRサービス市場は中程度に断片化していますが、買収、プラットフォーム統合、および大規模クラウドエコシステムとのパートナーシップを通じて統合が加速しています。Arctic Wolf、Expel、Red Canary、Ontinue、およびReliaQuestを含む純粋な専門プロバイダーは、調査速度、サービス設計、およびマネージド対応能力を通じて競争しており、CrowdStrike、Microsoft、Palo Alto Networks、およびSentinelOneなどのプラットフォームネイティブプロバイダーは独自の分析機能とともにサービスをバンドルしています。NTT DATA Corporation、BT Group、Verizon Communications、Orange Cyberdefense、およびTelefónicaを含む通信およびITサービス企業は、広範な顧客アクセス、地域デリバリーインフラ、および確立された企業関係を追加しています。この組み合わせにより、マネージドXDRサービス市場の購買者は専門サービス、テクノロジープラットフォーム、および大規模な多国籍サービスパートナーの中から選択できる一方、プロバイダーには不必要な運用上の引き継ぎなしにエンドポイント、クラウド、メール、およびアイデンティティのテレメトリを接続するよう圧力がかかっています。
AIを活用したデリバリーは2026年の中心的な競争焦点であり、ベンダーは経験豊富なアナリストを複雑なインシデントと顧客調整のために確保しながら、高いイベント量に対処しようとしています。CrowdStrikeは、Falcon Completeが毎日10,000件以上のAIワークフロートリアージ決定を処理し、封じ込めまでの中央値時間が1分であると述べました。Ontinueは、その自律的な調査能力顧客の関与なしにインシデントの99.5%を解決したと述べました。これらの取り組みにより、競争は自動化設計、調査品質、データ統合、対応権限、および自動化されたアクションを監督するために使用されるガバナンスへとシフトしています。購買者は、プロバイダーがAI能力を組み込んでいるかどうかだけでなく、プロバイダーの自動化が内部ポリシー要件を満たし、説明責任のある人間の判断を維持できるかどうかを評価する可能性が高いです。
パートナーシップは、CrowdStrikeとMicrosoftの2026年2月の体制でFalconをAzureコンサンプションコミットメント適格性を持つMicrosoft Marketplaceを通じて提供することに示されるように、規模拡大とより簡単な調達への別のルートです。LevelBlueとSentinelOneは2026年3月にグローバルパートナーシップを拡大し、Purple AIとSingularityプラットフォームをLevelBlue Indigoプラットフォームと組み合わせました。Sophosはまた、Secureworksを買収した後にエンドポイント予防をTaegis XDRおよびMDRと統合し、より統一された予防、検知、および対応ポートフォリオを作成しました。これらの戦略的な動きは、より少ない契約とより少ない運用上の引き継ぎを持つ提供物をサポートしており、アイデンティティ中心のセキュリティとヘルスケアのオペレーショナルテクノロジーおよびAIワークロードの専門的なカバレッジにはホワイトスペースが残っています。最近の業界動向
マネージドXDR(MXDR)サービス業界リーダー
-
Arctic Wolf
-
CrowdStrike Holdings, Inc.
-
Microsoft Corporation
-
Sophos Limited
-
eSentire, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドXDR(MXDR)サービス市場 このレポートでカバーされる企業
- Arctic Wolf
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- Sophos Limited
- eSentire, Inc.
- SecureWorks Corp.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- IBM Corporation
- Google Cloud / Mandiant
- SentinelOne, Inc.
- Expel, Inc.
- Red Canary
- ReliaQuest, LLC
- Trustwave Holdings, Inc.
- LevelBlue Holdings, Inc.
- Ontinue, Inc.
- NTT DATA Corporation
- BT Group plc
- Telefónica, S.A.
- Eviden, an Atos Business
- Verizon Communications Inc.
- Kroll, LLC
- Orange Cyberdefense
最近の産業開発事情 マネージドXDR(MXDR)サービス市場
- 2026年9月:Arctic WolfはMSP向けにAurora MDR Connectを開始し、マネージドサービスプロバイダーが毎週10兆件以上のセキュリティイベントを処理するAuroraエージェンティックSOCから、独自のSOCを構築することなくあらゆる規模の組織に24時間365日の検知、調査、および事前承認された対応を拡張できるようにしました。
- 2026年7月:NordanexとG DATA CyberDefenseはドイツでチャネルパートナーシップを開始し、ドイツで独占的に開発・ホストされているG DATAのマネージドXDRポートフォリオをNordanexITシステムインテグレーターネットワークに導入し、NIS2主導のソブリンサイバーセキュリティ需要に対応しました。
- 2026年3月:CrowdStrikeはMicrosoft Defender for EndpointテレメトリのFalcon次世代SIEMサポートを発表し、Microsoftエンドポイント顧客が追加センサーなしにDefenderデータをFalcon脅威インテリジェンスと相関させ、混在ベンダー環境でのSOC近代化を加速できるようにしました。
- 2026年3月:Atos英国・アイルランドは、Microsoft Azureの委任アクセスアーキテクチャを使用して英国政府および重要インフラ向けのソブリンMXDRサービスを開始し、顧客のテレメトリが顧客環境から決して離れないことを保証し、英国ソブリンデリバリーセンターからセキュリティクリアランスを持つ英国国民のみによって運用されるようにしました。
グローバルマネージドXDR(MXDR)サービス市場レポートの範囲
マネージド拡張検知・対応(XDR)サービス(MXDRとして知られる)は、専門のサードパーティプロバイダーが企業のデジタルエコシステム全体にわたる脅威検知、調査、およびインシデント対応に対して24時間365日の運用責任を担うアウトソーシングされたサイバーセキュリティソリューションです。
マネージドXDR(MXDR)サービス市場レポートは、提供形態別(フルマネージドMXDRサービス、コマネージドMXDRサービス、インシデント対応およびリテーナーサービス)、展開モード別(クラウドネイティブ、ハイリッド、オンプレミス)、組織規模別(大企業、中小企業)、業種別(BFSI、ヘルスケア・ライフサイエンス、ITおよび通信、政府・防衛、製造業、エネルギー・ユーティリティ、小売・電子商取引、その他の業種)、地域別(北米、南米、欧州、アジア太平洋、中東、アフリカ)にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
セグメンテーション概要
| フルマネージドMXDRサービス |
| コマネージドMXDRサービス |
| インシデント対応およびリテーナーサービス |
| クラウドネイティブ |
| ハイブリッド |
| オンプレミス |
| 大企業 |
| 中小企業 |
| BFSI |
| ヘルスケアライフサイエンス |
| ITおよび通信 |
| 政府・防衛 |
| 製造業 |
| エネルギー・ユーティリティ |
| 小売・電子商取引 |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| 提供形態別 | フルマネージドMXDRサービス | |
| コマネージドMXDRサービス | ||
| インシデント対応およびリテーナーサービス | ||
| 展開モード別 | クラウドネイティブ | |
| ハイブリッド | ||
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 業種別 | BFSI | |
| ヘルスケアライフサイエンス | ||
| ITおよび通信 | ||
| 政府・防衛 | ||
| 製造業 | ||
| エネルギー・ユーティリティ | ||
| 小売・電子商取引 | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドXDRサービスの市場規模はどのくらいですか?
マネージドXDRサービス市場は、2026年の4.78 ビリオン 米ドルおよび2027年の5.58 ビリオン 米ドルから、2032年までに11.53 ビリオン 米ドルへと、CAGR 15.62%で拡大する見込みです。この予測は、クラウド、アイデンティティ、エンドポイント、および接続デバイス環境全体にわたる継続的な検知と対応に対するより広範な需要を反映しており、継続的な運用のための経験豊富なアナリストの採用の困難さも反映しています。プロバイダーへの信頼、データ主権、および明確な対応責任は、規制対象の顧客環境での採用における重要な条件であり続けています。
どの展開アプローチが最も速く拡大していますか?
クラウドネイティブ展開は2032年にかけてCAGR 18.80%で拡大する見込みであり、2026年の収益の51.93%を占めていました。その採用は、集中型テレメトリ分析、確立されたクラウド調達プロセスとのリンク、および共通のサービスプラットフォームを通じて複数の分散システムからのデータを調査する能力によって支えられています。
中小企業がマネージドXDRサービスを採用する理由は何ですか?
中小企業は専任のセキュリティオペレーションチームを持たないことが多く、マネージドサービスプロバイダーのチャネルはパッケージ化されたサービスティアを通じて継続的な監視、調査、および対応を提供することができます。これにより、社内SOCを必要とせずに企業グレードのセキュリティサポートがよりアクセスしやすくなり、事前承認された対応とマネージドサービプロバイダーのデリバリーにより、リーンなテクノロジーチームの運用負担を軽減することができます。
最大のシェアを持つエンドユーザーセクターはどこですか?
BFSIは2026年の収益の24.87%を占めており、金融機関が継続的な監視、アイデンティティに焦点を当てた検知、および監査対応レポートを必要としているためです。このセクターはまた、ビジネスメール詐欺、認証情報の悪用、およびサードパーティのテクノロジーリスク監視要件にも直面しており、文書化されたコントロールと定義されたエスカレーション手順の重要性を高めています。
最も速く拡大する見込みの地域はどこですか?
アジア太平洋地域は2032年にかけてCAGR 18.59%で拡大する見込みであり、AIを活用したセキュリティオペレーションと国内サービスデリバリーへの投資によって支えられています。日本、韓国、およびインドはそれぞれ自動化イニシアチブとローカルデリバリー能力を通じて地域の採用に貢献しており、データ居住地のニーズがプロバイダーにローカルガバナンスの期待に合わせてサービスを適応させるようしています。
マネージドセキュリティプロバイダー間の競争はどのように変化していますか?
マネージドXDRサービス市場は、専門プロバイダー、プラットフォームネイティブベンダー、および通信またはITサービス企業によって形成されています。差別化はますます、プロバイダーのアナリスト人員の規模だけでなく、統合されたテレメトリ、ガバナンスされた自動化、ローカルデリバリー、および説明責任のある対応手順に依存するようになっています。購買者はまた、プロバイダーが既存のテクノロジー投資を保護し、必要な場合に機密テレメトリのローカルコントロールを維持できるかどうかも検討しており、特に公共説明責任とサービス継続性が付加的な重みを持つ世界中の公共部門および重要インフラの展開においてそうです。