
OT・IoT MDRサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 1.39 十億米ドル |
| 市場規模 (2032) | 3.19 十億米ドル |
| 成長率 (2027 - 2032) | 22.78 % |
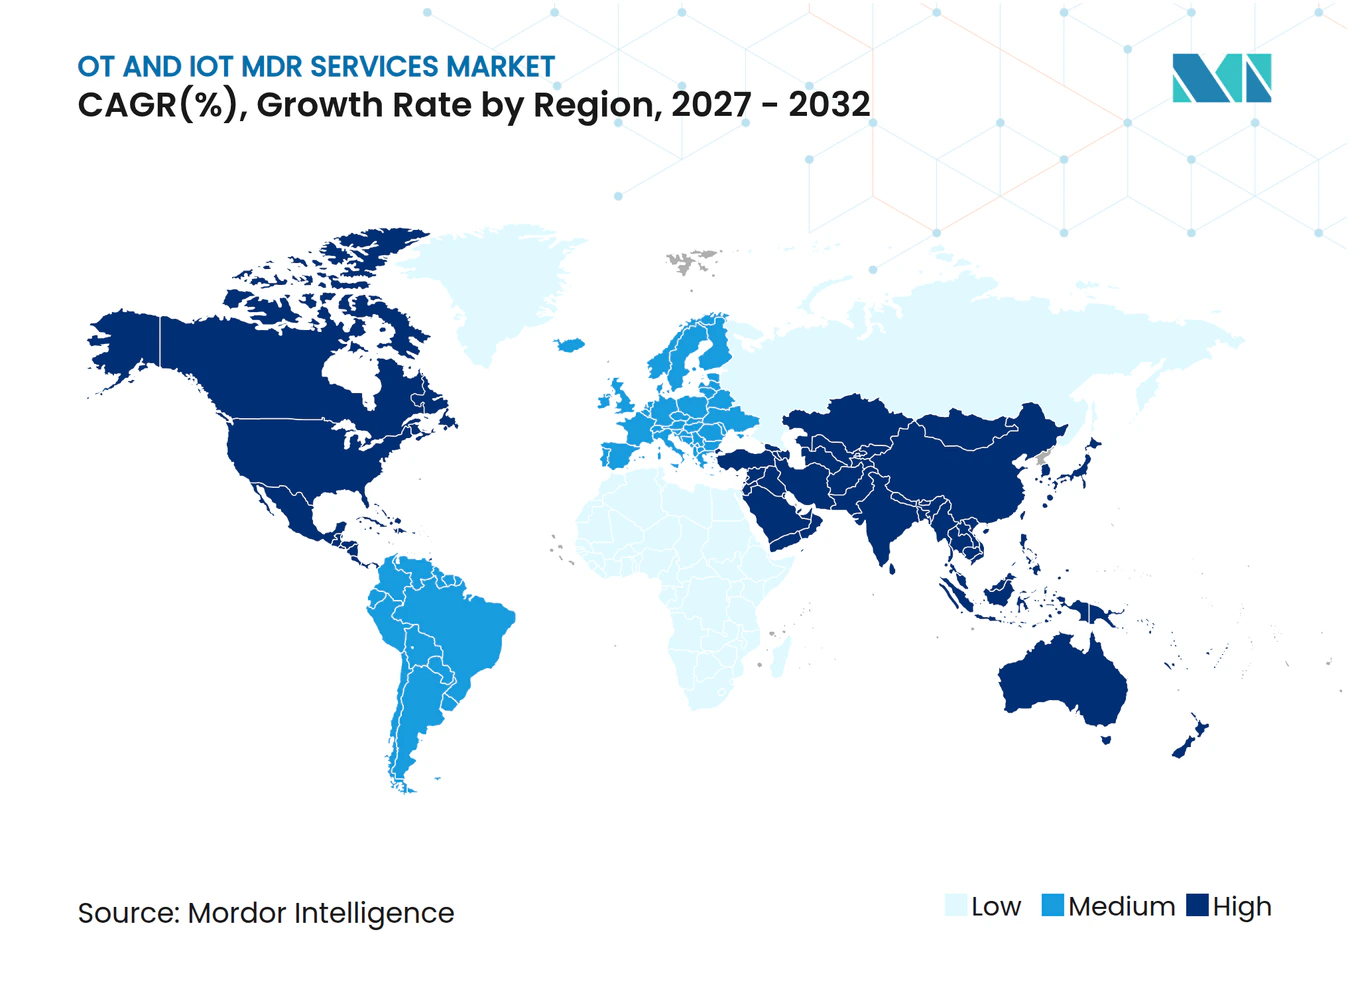
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるOT・IoT MDRサービス市場分析
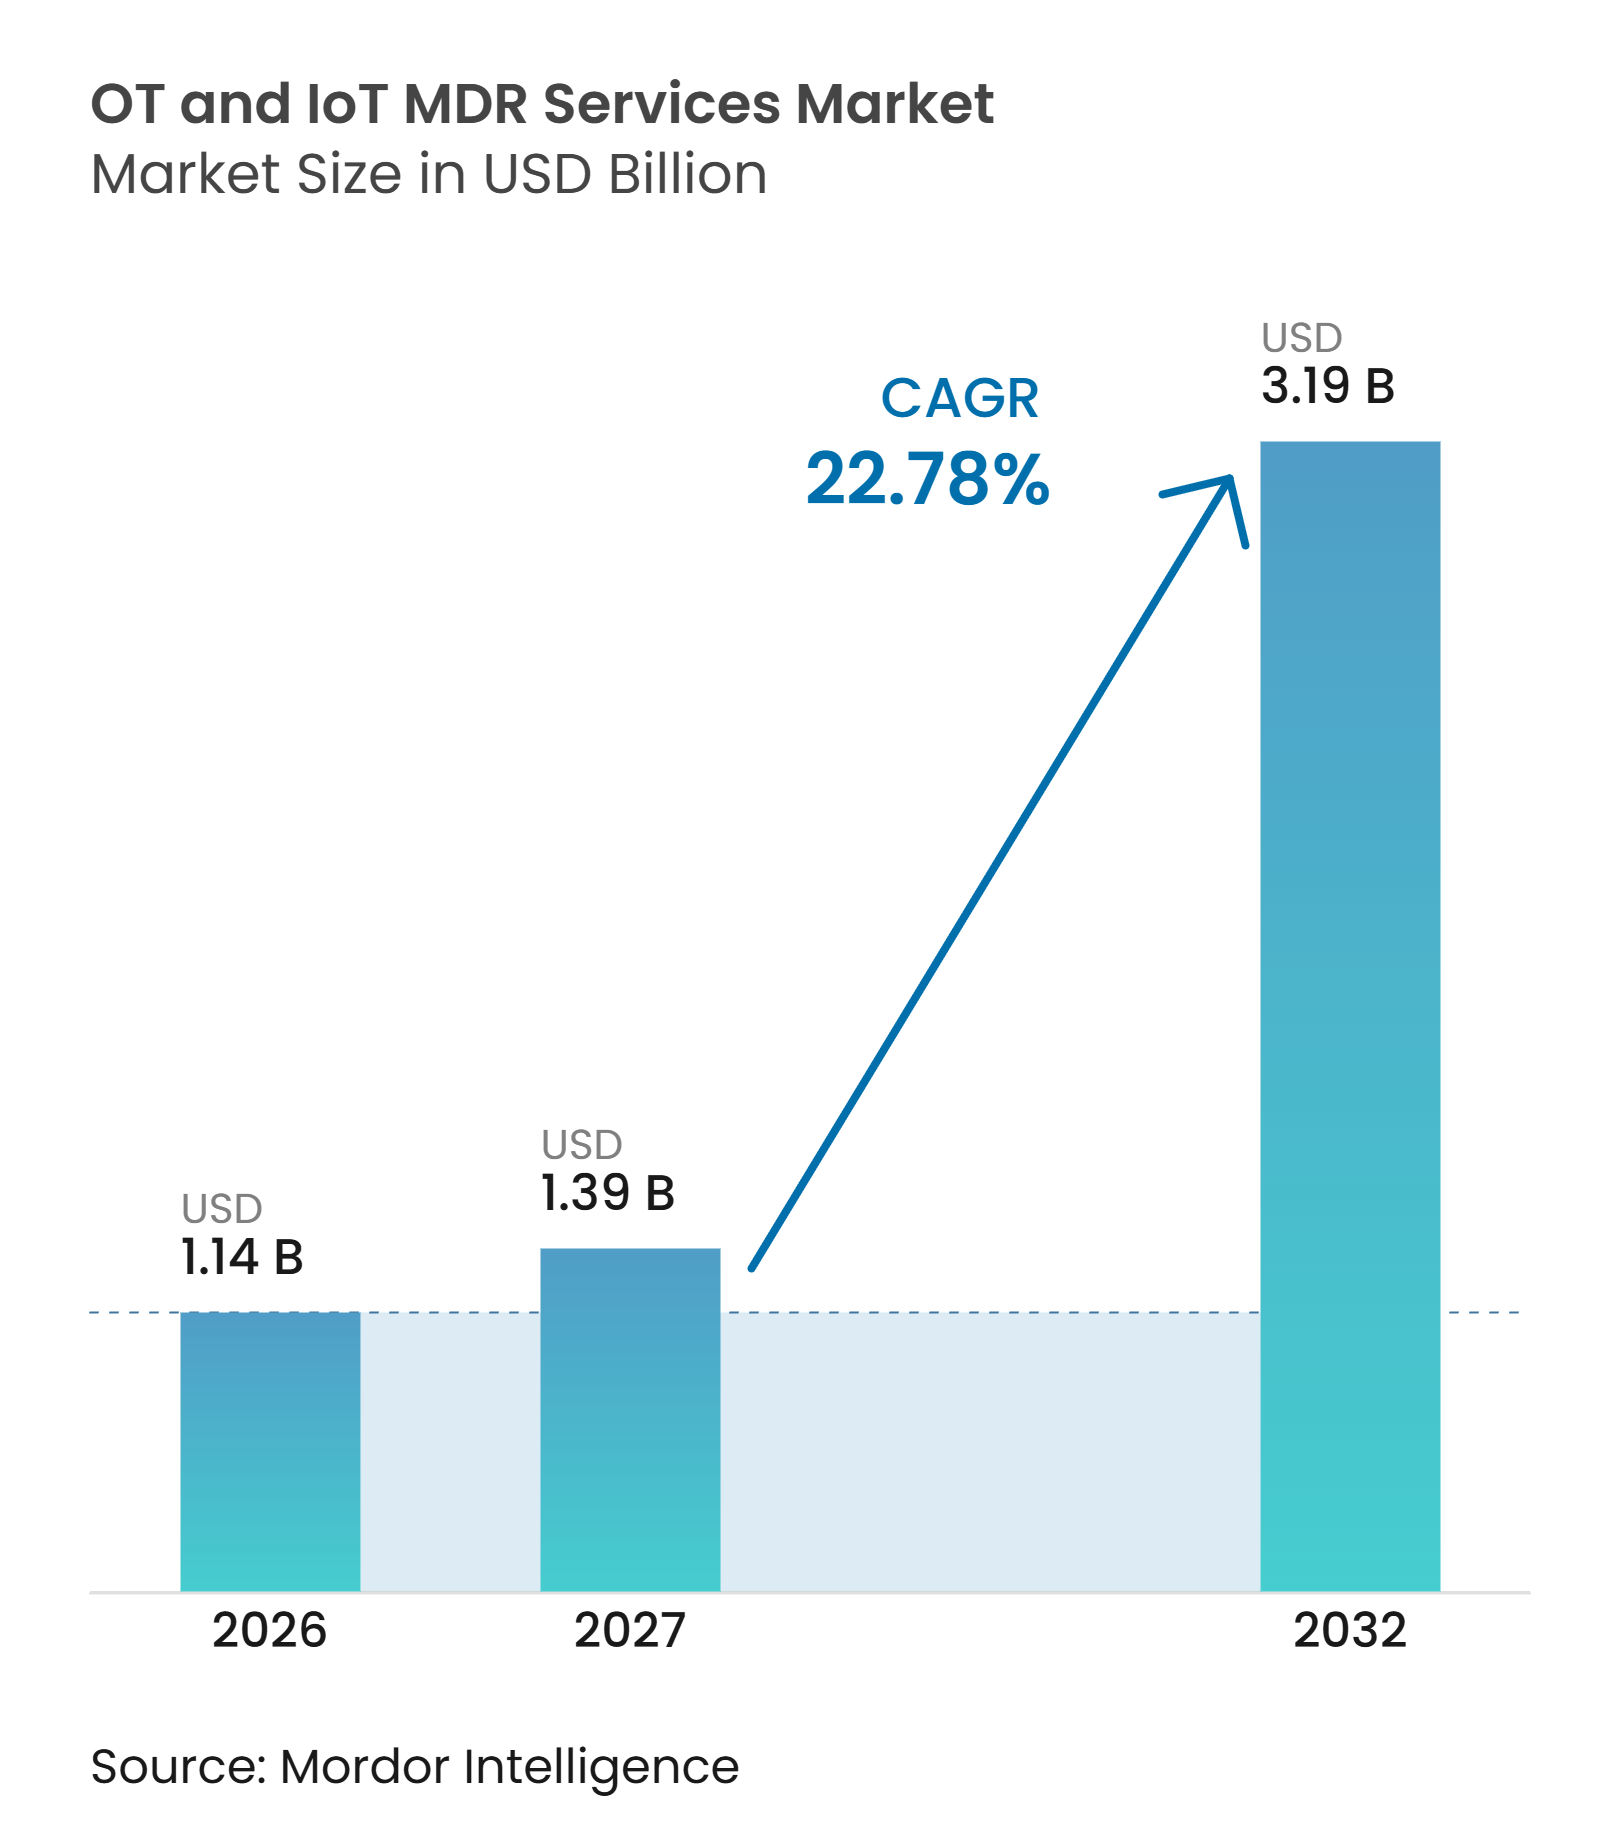
OT・IoT MDRサービス市場規模は2026年に1.14 ビリオン 米ドルと評価され、2027年の1.39 ビリオン 米ドルから2032年には3.19 ビリオン 米ドルに達すると推定されており、予測期間(2027年~2032年)のCAGRは22.78%です。OT・IoT MDRサービス市場は、エンタープライズネットワークと運用環境のより緊密な連携によって形成されています。インフラ事業者にとって継続的な監視要件の重要性が高まっています。多くの産業組織では、セキュリティと運用技術の両方の経験を持つ人材が不足しています。このため、検知・調査・対応において外部カバレッジがより実用的な選択肢となっています。OT・IoT MDRサービス市場はまた、生産を中断することなく産業制御システム、SCADA環境、および接続された物理資産を保護する必要性からも恩恵を受けています。
主要レポートのポイント
- 提供形態別では、マネージド・ディテクション・アンド・レスポンス・サービスが2026年のOT・IoT MDRサービス市場シェアの72.43%を占め、MDR統合プラットフォームは2032年までにCAGR 23.18%で拡大する見込みです。
- サービスタイプ別では、フルマネージドMDRサービスが2026年の収益シェアの40.13%を占め、コマネージドMDRサービスは2032年までにCAGR 23.77%で拡大する見込みです。
- デプロイメントモデル別では、ハイブリッドデプロイメントが2026年の収益シェアの44.89%を占め、クラウドベースのデプロイメントは2032年までにCAGR 23.36%で拡大する見込みです。
- 組織規模別では、大企業が2026年の収益シェアの79.07%を占め、中小企業は2032年までにCAGR 23.17%で拡大する見込みです。
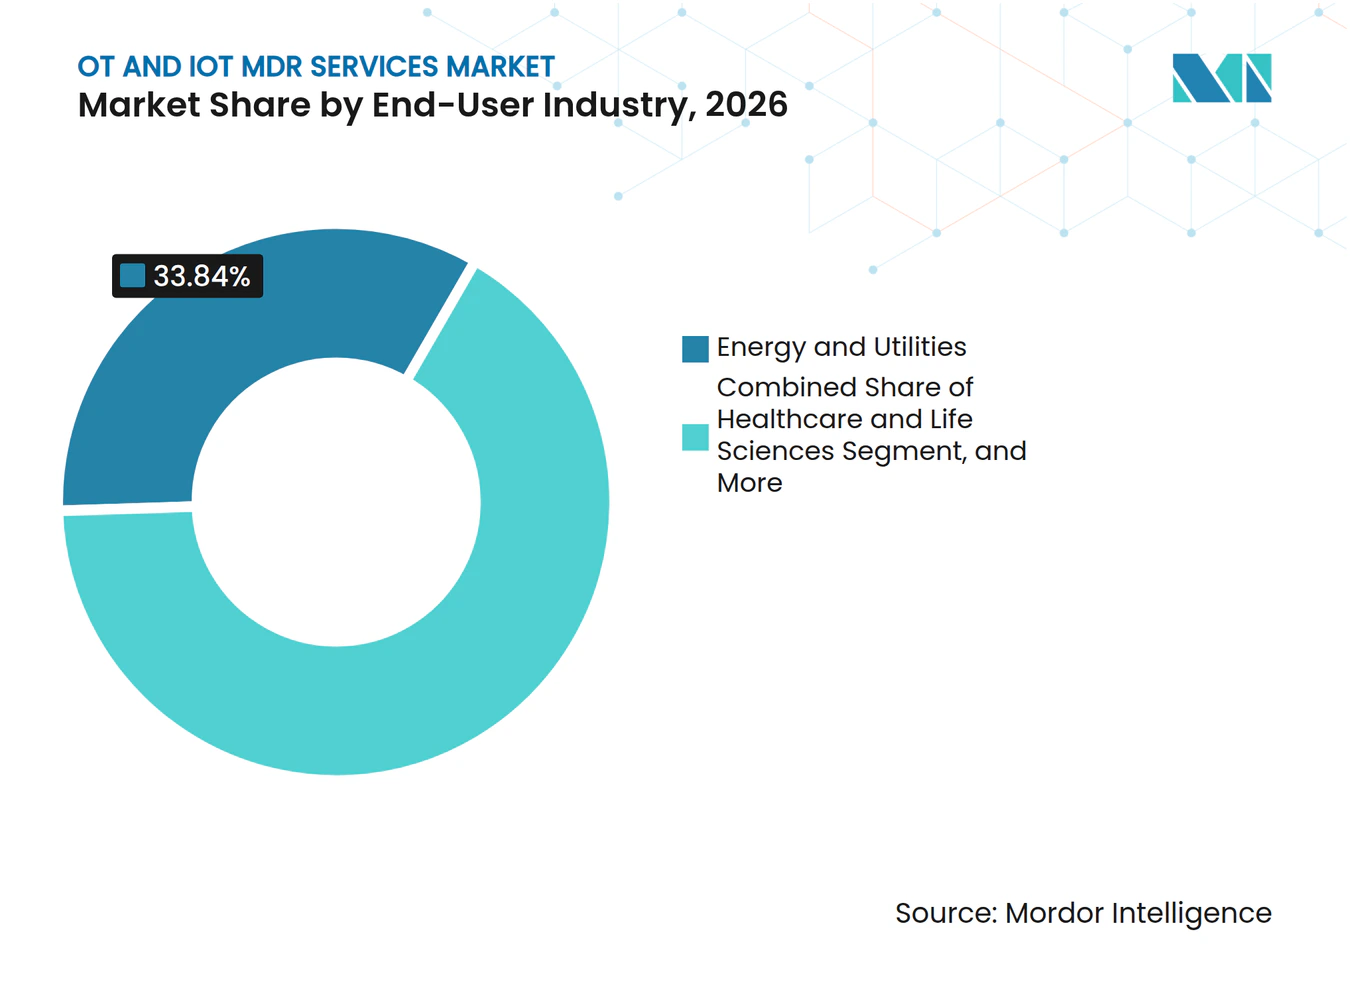
- エンドユーザー産業別では、エネルギー・ユーティリティが2026年の収益シェアの33.84%を占め、ヘルスケア・ライフサイエンスは2032年までにCAGR 23.94%で拡大する見込みです。
- 地域別では、北米が2026年の収益シェアの39.17%を占め、アジア太平洋地域は2032年までにCAGR 23.72%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバー影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| ITとOTのネットワーク融合の進展 | +5.2% | グローバル、北米とヨーロッパで最も高い強度 | 短期(2年以内) |
| 重要インフラのサイバーセキュリティに関する規制要件の増加 | +4.3% | 北米とヨーロッパ、アジア太平洋地域および中東への波及あり | 中期(2~4年) |
| OTサイバーセキュティスキルと24時間365日監視能力の不足 | +3.8% | グローバル、アジア太平洋地域と南米で最も深刻 | 短期(2年以内) |
| 管理されていないIoTおよびサイバーフィジカル資産の拡大 | +3.2% | グローバル、北米とアジア太平洋地域の製造ハブで早期の利益 | 短期(2年以内) |
| 運用レジリエンスと生産継続性に対する需要の増大 | +2.8% | グローバル、特に北米、ヨーロッパ、アジア太平洋地域の主要市場 | 中期(2~4年) |
| OT SOCにおけるAI支援検知と自律トリアージの採用増加 | +2.5% | 北米とヨーロッパ、アジア太平洋地域での早期採用 | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
ITとOTのネットワーク融合の進展が主要な商業的触媒
OT・IoT MDRサービス市場は、情報技術と運用技術ネットワークの分離が縮小していることによって影響を受けています。2025年のSANS調査では、組織の58%がITへの侵害がOTネットワークに波及することをICSおよびOTインシデントの主要な初期攻撃ベクターとして特定しました。同調査では、不正な外部アクセスが報告されたインシデントの50%を占めることも報告されました。[1] パロアルトネットワークスとシーメンスの調査では、2025年1月にインターネットにアクセス可能なOTデバイスの固有IPアドレスが100万件以上確認されました。これらの露出した資産には、プラントフロア外での使用を想定して設計されていないSCADAアプリケーションサーバーが含まれていました。[2] そのため、プロバイダーはIT-OT境界全体でプロトコル知識、資産コンテキスト、および継続的な相関分析を必要としています。
産業事業者はまた、境界でのアクティビティだけでなく、内部ネットワーク全体の動きを把握する必要があります。FERCは、電子セキュリティ境界内の異常な東西方向のアクティビティを監視・検知・評価するプロセスを要求するNERC CIP-015-1を承認しました。この標準は2025年9月2日に発効しました。この要件により、一括電力システム事業者は専門的な監視サービスを求める実際的な理由を持つことになります。エンタープライズSOCは一般的なITの脅威を認識できますが、産業プロトコルを評価するためのコンテキストが不足している場合があります。MDRプロバイダーは、資産の可視性とセキュリティオペレーションのカバレッジを組み合わせることでそのギャップを埋めることができます。
規制要件の増加が非裁量的な調達を生み出す
規制要件はOT・IoT MDRサービス市場において、調達決定に直接つながるケースが増えています。CIP-015-1は、影響を受ける米国の電力事業者にとって、内部ネットワーク監視を推奨される管理策から正式な運用要件へと移行させます。[3] この要件は、エンタープライズシステム向けに設計されたセキュリティプログラムでは監視が困難な異常な東西方向のアクティビティをカバーしています。EU NIS2指令はまた、水道、輸送、製造などのセクターにわたる重要事業者および重要サービス事業者のサイバーセキュリティ義務を拡大しています。これにより、運用環境に適した文書化された監視プロセスとセキュリティ対策への需要が生まれています。既存のマネージドセキュリティ契約はITテレメトリをカバーすることが多いですが、OTデバイスを除外している場合があり、別途商業的な取り決めが必要になることがあります。
CISAと英国国家サイバーセキュリティセンターは2025年9月にOTアーキテクチャに関する共同ガイダンスを発行しました。このガイダンスは、環境内でどの資産が稼働しているかを把握することが、セキュリティ確保を試みる前の基盤となることを強調しています。CISAはまた、資産インベントリをOTサイバーセキュリティプログラムの基盤として提示しています。MDRプロバイダーはオンボーディング時にインベントリ開発を組み込むことができます。これにより、サービス関係はアラート監視だけでなくコンプライアンス報告にも有用となります。また、プロバイダーが事業者の運用証拠および報告プロセスの一部となる場合、スイッチングコストが上昇します。
OTサイバーセキュリティスキルの不足が持続的な需要を支える
OTサイバーセキュリティスキルの不足は、外部から提供される監視への需要を支えています。2025年のISC2労働力調査では、回答者の59%がセキュリティチーム内に重大または重要なスキルニーズがあると報告しました。これは2024年に報告された44%より高い数値です。フォーティネットは2025年のレポートで、世界全体で470万人以上のサイバーセキュリティ専門家が不足していると推定しました。OTセキュリティには、ICSプロトコル、産業プロセス、セキュリティオペレーションを含む、より限定的なスキルの組み合わせが必要です。その組み合わせは、標準的なエンタープライズセキュリティの採用プログラムでは容易に構築できません。
SANSは、実務者がICSおよびOTサイバーセキュリティに平均52%の時間を費やしており、全時間を費やしているのはわずか9%であることを発見しました。これは、責任が競合する職務を持つスタッフ全体に分散していることが多いことを示しています。ロックウェル・オートメーションは2025年に、産業組織のわずか36%がインシデント管理に必要な内部OTセキュリティスタッフを十分に備えていると感じていると報告しました。マネージドサービスは、すべての事業者が完全なOT SOCを構築することを要求せずに、アナリストへのアクセスを提供します。また、1つの内部チームがすべてのシフトをサポートできない場合に、24時間365日のカバレッジを提供します。経験豊富なOT人材のトレーニング期間は依然として相当なものであるため、この需要は持続する可能性が高いです。
管理されていないIoTおよびサイバーフィジカル資産の拡大が監視範囲を広げる
管理されていない接続資産は、OT・IoT MDRサービス市場が対応する監視範囲を拡大させています。これらの資産には、IoTセンサー、IPカメラ、ビルオートメーションコントロラー、医療機器、その他のサイバーフィジカルシステムが含まれます。パロアルトネットワークスは2025年に1,803のエンタープライズネットワーク全体で2,700万台以上のデバイスを調査しました。エンタープライズデバイスの32.5%がIT管理外で稼働していることが判明しました。また、IoTからエンタープライズITへの接続の48.2%がリスクの高いIoTデバイスから発信されていることも判明しました。これらの接続は、可視性とリスク評価が必要な経路の数を増加させています。
フォースカウトは2025年10月に1,000万台のデバイスを分析しました。エンタープライズデバイスの3分の2がネットワークデバイスまたは拡張IoTであり、従来のIT資産ではないと報告しました。OTおよび医療機器は、既知の悪用された脆弱性を持つ資産グループの中にありました。Dragosは2026年6月にPhosphorus Cybersecurityを買収し、従来のOTプログラムが見逃す可能性のある接続デバイスへのカバレッジを拡大しました。この動きは、購入者がOT、IoT、サイバーフィジカル資産をまとめて評価するようになっている理由を示しています。1つの運用モデルでこれらのシステムを観察できるサービスプロバイダーは、マルチ資産環境に対応するのに有利な立場にあります。
制約要因影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| OT安全なデプロイメントと専門的なサービス提供の高コスト | -0.8% | グローバル、南米とアフリカで最も深刻 | 長期(4年以上) |
| 不正確な自動応答アクションによる運用リスク | -0.5% | グローバル、エネルギー、製造、ヘルスケアで最も高い感度 | 中期(2~4年) |
| 断片化したレガシープロトコルと不完全な資産インベントリ | -0.4% | グローバル、アジア太平洋地域と南米のブラウンフィールド環境で最大のリスク | 長期(4年以上) |
| データレジデンシー、エアギャップネットワーク、サードパーティアクセスの制約 | -0.3% | ヨーロッパ、中東、グローバルの政府・防衛セクター | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
OT安全なデプロイメントの高コストが対応可能市場を圧縮する
OT安全なデプロイメントコストは、特に小規模事業者の採用を制限する可能性があります。パッシブセンサーは、継続的な産業プロセスを中断することなく設置する必要があります。古いシステムは、安全な監視をサポートする前に改修が必要な場合があります。CISAは、レガシーの近代化、公開鍵インフラストラクチャ、専門スタッフ、コンプライアンス文書に関連するコストをOT安全通信デプロイメントの障壁として特定しました。これらのコストにより、事業者はより馴染みのあるIT管理策を優先する場合があります。この制約は、多様な機器と限られた近代化予算を持つブラウンフィールドサイトで特に関連性があります。
年間20万米ドルから60万米ドルのOT MDR契約は、単一プラント事業者にとって大きな予算コミットメントとなる可能性があります。これにより、運用上のニーズが明確であっても、セキュリティ投資が遅れる場合があります。プロバイダーはモジュール式パッケージと段階的なオンボーディングによって障壁を低減できます。設置ウィンドウが制限されている場合には、センサーフリーの収集オプションも役立ちます。これらのアプローチは、最大のエンタープライズ層以下でも専門的なカバレッジを実用的にするため、OT・IoT MDRサービス市場に関連しています。また、事業者がサイト全体にカバレッジ拡大する前に重要資産から始めることも可能にします。
自動応答による運用リスクが自律トリアージのデプロイメントを制限する
自動応答は産業事業者にとって別の懸念事項を生み出します。IT環境で侵害されたエンドポイントを隔離しても、物理的な影響は限定的であることが多いです。同じ操作が産業制御資産に影響を与えると、プロセスを中断させる可能性があります。エネルギー、製造、ヘルスケア環境は、可用性と安全性が接続されたシステムに依存しているため、特に敏感です。これにより、完全に自律的な応答を本番環境で迅速に使用することが制限されます。また、人間の承認がサービス設計の重要な部分となります。
AI支援トリアージは、エンリッチメント、相関分析、優先順位付け、および非破壊的な推奨事項をサポートすることができます。これらの活動は、生産条件を直接変更することなくアナリストの作業負荷を軽減します。プロバイダーは封じ込め決定を資格のあるアナリストと事業者担当者に委ねることができます。この階層型モデルは、重要な環境の運用要件に適合しています。また、自律型SOC機能は一律に適用されるのではなく、段階的に導入される可能性があることを意味します。したがって、OT・IoT MDRサービス市場は、生産に影響を与えるアクションに対して説明責任のある人間の意思決定を維持しながら、AIを採用することができます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供形態別では、サービスが主導し、プラットフォームが長期的な拡大を支援
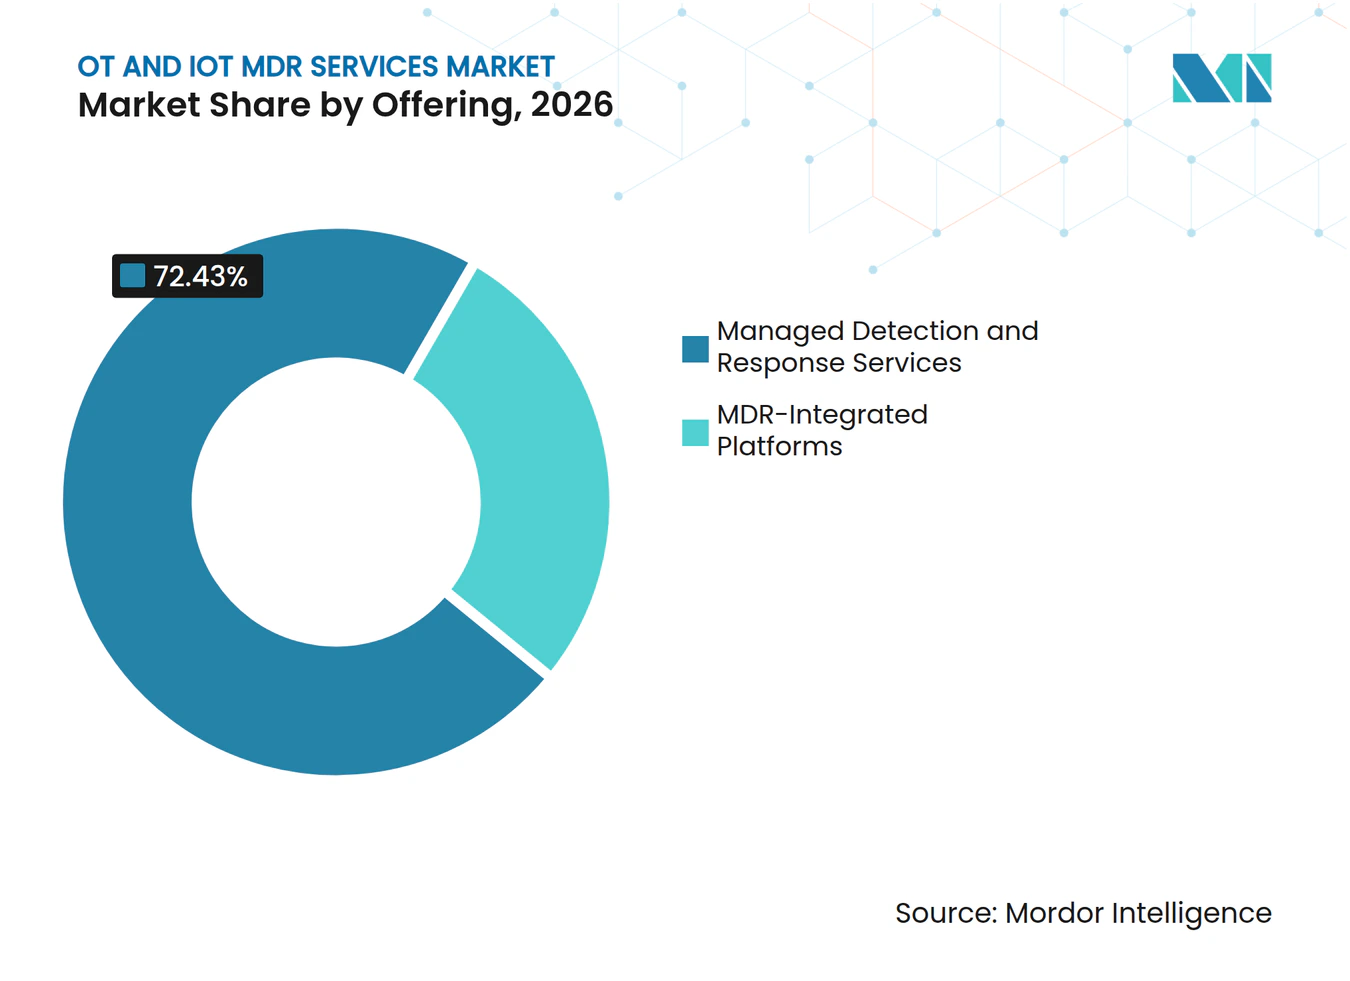
マネージド・ディテクション・アンド・レスポンス・サービスは2026年のOT・IoT MDRサービス市場シェアの72.43%を占めました。この地位は、独自のOT SOCの資本コストなしに継続的な監視を必要とするニーズを反映しています。サービスプロバイダーは、産業アラートを調査できるアナリストへのアクセスを顧客に提供します。また、ICS環境全体での指示された応答もサポートします。多くのエンタープライズセキュリティチームは、産業イベントを解釈するために必要なプロトコル知識を持っていません。これにより、外部から提供される運用への継続的な需要が支えられています。
MDR統合プラットフォームは2032年までにCAGR 23.18%で拡大する見込みです。プラットフォーム主導の提供形態に対するOT・IoT MDRサービス市場規模は、統合された資産の可視性、検知、および応答オーケストレーションへの需要によって支えられています。購入者はセキュリティイベント、資産コンテキスト、レポートのための1つのインターフェースをますます求めています。統合により、より広範なプラットフォーム関係への選好が強化されました。アクセンチュアとDragosの取引は、マネージドサービスのリーチと専門的なOT能力を組み合わせました。ServiceNowによるArmisの買収も同様に、資産インテリジェンスをより広いセキュリティプラットフォームに接続しました。これらの動きは、監視、エクスポージャー管理、コンプライアンス報告をまとめてパッケージ化する商業モデルを支援しています。


サービスタイプ別では、コマネージドサービスがより成熟した購入者層を反映
フルマネージドMDRサービスは2026年のサービスタイプ別収益の40.13%を占めました。このモデルは、24時間365日のSOCベースラインを持たない産業組織に有用です。資産の多い製造業者や中規模事業者は、監視責任の多くをプロバイダーに移転できます。プロバイダーは定義されたサービスプロセスの下で検知、調査、エスカレーションを処理できます。これにより、完全な内部カバレッジを維持する必要性が軽減されます。また、初期段階のセキュリティプログラムに専門アナリストへのアクセスを提供します。
コマネージドMDRサービスは2032年までにCAGR 23.77%で拡大する見込みです。コマネージド提供に対するOT・IoT MDRサービス市場規模は、基本的なOTセキュリティ意識を構築したが継続的な監視のための人員が依然として不足している組織を反映しています。顧客はトリアージと運用上の意思決定に直接関与し続けます。プロバイダーは専門的な脅威検知と夜間カバレッジを追加します。OT脅威ハンティングは、パッシブ監視では特定できない可能性のある敵対者を探す方法を高度な顧客に提供します。インシデントレスポンスリテイナーも、正式なサポート体制を求める組織を支援します。これらのリテイナーは、保険会社がカバレッジ条件の一部として文書化された対応能力を要求する場合に関連性があります。
デプロイメントモデル別では、ハイブリッドアーキテクチャが産業運用条件に適合
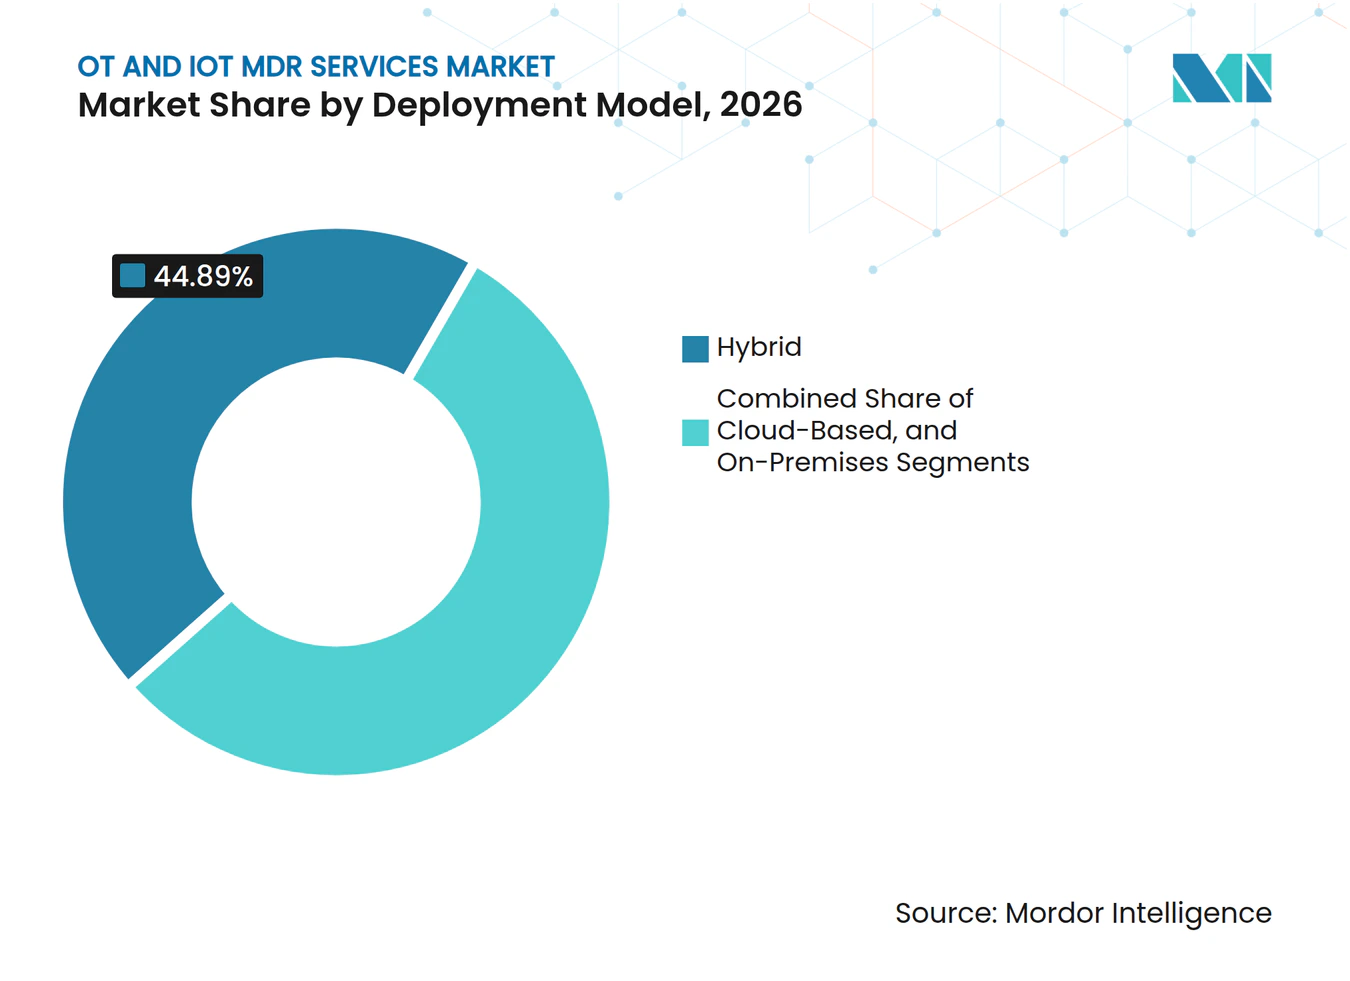
ハイブリッドデプロイメントは2026年の収益の44.89%を占めました。このモデルは、レイテンシに敏感な制御トラフィックをクラウド分析に完全に向けることができないOT環境に適しています。また、複数の運用サイト全体での集中型集約も可能にします。クラウドバックエンドは脅威インテリジェンスの更新とより広範な分析を提供できます。ローカルコンポーネントは産業システムに必要な応答性を維持できます。このモデルは、運用上の制約と集中型セキュリティ管理の両方に対応しています。
クラウドベースのデプロイメントは2032年までにCAGR 23.36%で拡大する見込みです。クラウド提供に対するOT・IoT MDRサービス市場規模は、低コストでAPIベースの収集方法を好む中規模事業者によって支えられています。これらの組織は、大規模な産業サイトよりもブラウンフィールドの複雑さが少ない場合があります。Dragosは2026年2月にマイクロソフトとの協力を拡大し、AzureでのDragosプラットフォームのSaaSデプロイメントを可能にしました。この協力はまた、OTテレメトリと脅威インテリジェンスをMicrosoft Sentinelと統合しました。エアギャップ運用または機密ネットワークが外部接続を禁止している場合、オンプレミスモデルは依然として必要です。デプロイメントの選択は、運用アーキテクチャとデータアクセス要件に引き続き依存します。

注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
組織規模別では、大企業が主導し、中小企業がアクセスを拡大
大企業は2026年の組織規模別収益の79.07%を占めました。エネルギー、ユーティリティ、重要製造業における厳しく規制された事業者は、OTセキュリティサービスの早期採用者でした。これらの組織は一般的に、より大きな資産基盤とより正式なコンプライアンス要件を持っています。また、集中型セキュリティ監視を必要とする複数の施設を運営している可能性が高いです。その調達規模は、専用のカバレッジとカスタマイズされたデプロイメントをサポートします。これが現在の収益における主導的な地位を説明しています。
中小企業は2032年までにCAGR 23.17%で拡大する見込みです。これらの事業者に対するOT・IoT MDRサービス市場規模は、モジュール式の価格設定と小規模なデプロイメントパッケージによって支えられています。2026年1月のDragosによる500の産業組織の調査では、従業員500人未満または単一プラント運営の企業の70%が専任のOTセキュリティスタッフを持っていないことが判明しました。同調査では、62%が2025年に少なくとも1件のOTサイバーインシデントを経験したことも判明しました。Phosphorusは2025年11月に透明性のあるデバイスごとの価格モデルを導入しました。このような価格モデルは、資産数と予算が限られた顧客にとってマネージドカバレッジをより利用しやすくすることができます。
エンドユーザー産業別では、エネルギーが主導し、ヘルスケア・ライフサイエンスが最速で成長
エネルギー・ユーティリティは2026年のエンドユーザー別収益の33.84%を占めました。SCADA依存のインフラは、可視性と監視の明確なニーズを生み出しています。電力事業者はまた、定期的なセキュリティ支出を支える正式なサイバーセキュリティ義務に直面しています。OT・IoT MDRサービス市場は、したがってエネルギーセクターのコンプライアンスとレジリエンス要件と密接に結びついています。中断が重要なサービスに影響を与える可能性がある場合、継続的なカバレッジは価値があります。セクターの規模と規制プロファイルが主導的な地位を説明しています。
ヘルスケア・ライフサイエンスは2032年までにCAGR 23.94%で拡大する見込みです。このバーティカルにおけるOT・IoT MDRサービス市場シェアの機会は、接続された医療機器とレガシーオペレーティングシステムによって支えられています。Clarotyは、2025年に分析されたヘルスケア組織の99%に既知の悪用された脆弱性を持つデバイスが存在すると報告しました。RunSafeは、調査対象のヘルスケア組織の22%が医療機器に直接影響を与えるサイバー攻撃を経験したことを発見しました。同社の2025年インデックスでは、35%がOTシステムを主要なサイバーセキュリティ上の懸念として特定したことも判明しました。製造、輸送・物流、政府・防衛も、事業者がより優れたインシデントの可視性を必要とするため、需要を支えています。セクター固有の運用要件は、関連する資産コンテキストと応答手順を適用できるMDRプロバイダーを優遇します。
注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
地域分析
北米OTおよびIoT MDRサービス市場
北米は2026年にOTおよびIoT MDRサービス市場シェアの39.17%を占めた。同地域は集中した重要インフラと、大規模電力系統事業者によるコンプライアンス主導の支出から恩恵を受けている。米国には、目的特化型OTセキュリティベンダーおよび大規模マネージドセキュリティプロバイダーの成熟したグループが存在する。多くのプロバイダーは、産業顧客を支援する専用OT SOCを運営している。カナダとメキシコも、米国系エネルギー企業および製造企業が運用拠点全体にサービスカバレッジを拡大することで貢献している。同地域の規制環境は、文書化されたモニタリングおよびレスポンスプロセスに対する継続的なニーズを支えている。
欧州OTおよびIoT MDRサービス市場
欧州は第2位の地域市場である。ドイツの産業オートメーション基盤は、大規模な運用資産のインストールベースを提供している。英国の重要国家インフラプログラムも、専門的なセキュリティサビスへの需要を支えている。フランスは原子力、防衛、および産業システムを通じて貢献している。NIS2関連の義務は、従来のエンタープライズセキュリティを超えたコントロールの必要性を強化している。欧州のデータ取り扱いおよびサードパーティアクセスに関する要件は、柔軟なデプロイメントとガバナンスオプションを提供するプロバイダーを優遇する傾向がある。
アジア太平洋および中東・アフリカOTおよびIoT MDRサービス市場
アジア太平洋地域は2032年までに23.72%のCAGRで拡大すると予測されている。中国の産業デジタル化、日本の制御システムの強化、およびインドの電力・スマートシティインフラに関する報告要件がそれぞれ地域需要を支えている。アジア太平洋地域におけるOTおよびIoT MDRサービス市場規模は、東南アジア全域での急速な産業用IoTの導入によっても支えられている。中東は、サウジアラビアのビジョン2030およびUAEのサイバーセキュリティ開発計画に関連した重要インフラのデジタル化から恩恵を受けている。グローバルプロバイダーは、地域のシステムインテグレーターとの関係を通じて事業を拡大している。アフリカは依然として初期段階にあり、南アフリカとエジプトがバンドル型マネージドセキュリティエンゲージメントを通じた初期採用者として機能している。
競合環境
市場集中度
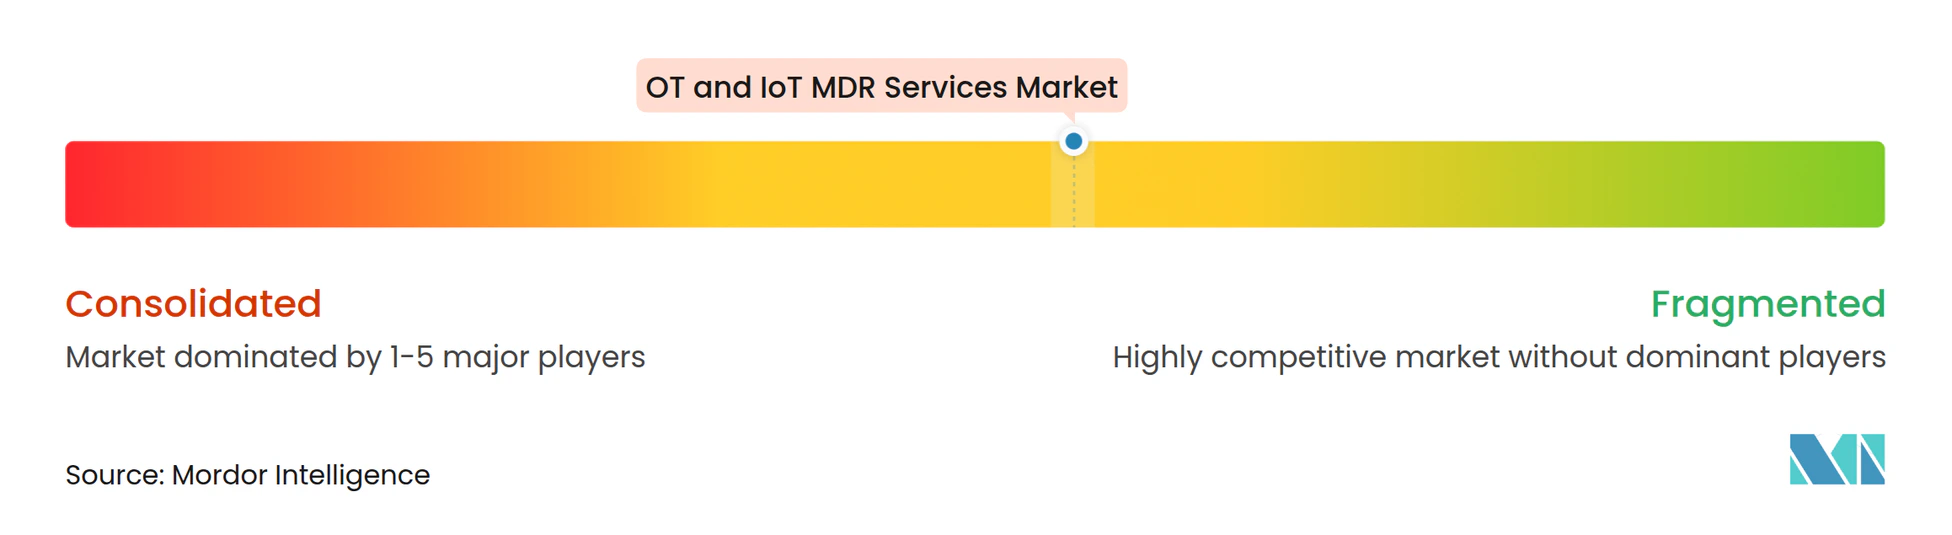
OT・IoT MDRサービス市場は、プラットフォームリーダー間では適度に集中しており、より小規模な専門企業間では断片化しています。大企業はOT、IoT、医療機器、エクスポージャー管理、マネージドオペレーション全体にわたる広範なカバレッジを求めています。ServiceNowは2026年4月にArmisを77.5億米ドルで買収しました。この取引により、ServiceNowのセキュリティプラットフォームが運用環境および物理環境に拡張されました。アクセンチュアは2026年6月にDragosの過半数株式を取得し、runZeroとNetRiseを買収する契約を締結しました。これらの取引は、OT資産インテリジェンスが戦略的なプラットフォーム能力になりつつあることを示しています。
Dragosは、アクセンチュアの投資が完了した後、2026年9月にrunZeroとNetRiseの買収を完了しました。この組み合わせにより、資産の可視性、ファームウェアサプライチェーンセキュリティ、エクスポージャー管理、脅威検知がxOTプラットフォームに追加されました。Clarotyは2026年1月にシリーズFで1.5億米ドルを調達しました。これらの動きは、複数のセキュリティ機能を統合するための資金と技術的な深みを持つプロバイダーを優遇します。コンプライアンス報告は競争上の提案の一部になりつつあります。プロバイダーは、NERC CIP-015-1、NIS2、その他のセクター要件に関連する管理策を顧客が文書化するのを支援することで差別化できます。
競争上の差別化は、検知品質、ブラウンフィールドデプロイメント方法、セクター固有の脅威インテリジェンスにも依存しています。OT重視のインテリジェンスライブラリを持つプロバイダーは、産業プロトコルと資産により関連性の高いルールを構築できます。AI支援トリアージも活発な開発分野です。ただし、運用上の購入者は、自律的な封じ込めを採用する前に応答の安全性とアナリストの監視を優先する可能性が高いです。小規模事業者向けのモジュール式価格設定には機会が残っています。ビルオートメーション、農業IoT、規制された事業者向けのコマネージドサービスにも追加の機会があります。OT・IoT MDRサービス市場は、広範な資産コンテキストと実用的なデプロイメントおよび説明責任のある応答プロセスを組み合わせたベンダーを優遇する可能性が高いです。
OT・IoT MDRサービス産業リーダー
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks, Inc.
-
Armis Security Ltd.
-
Forescout Technologies, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
OTおよびIoT MDRサービス市場 このレポートでカバーされる企業
- Armis Security Ltd.
- Claroty Ltd.
- Dragos, Inc.
- Nozomi Networks, Inc.
- Forescout Technologies, Inc.
- Tenable Holdings, Inc.
- TXOne Networks Inc.
- Phosphorus Cybersecurity Inc.
- Radiflow Ltd.
- Mission Secure, Inc.
- Industrial Defender, Inc.
- Xage Security, Inc.
- Verve Industrial Protection, Inc.
- Rhebo GmbH
- Sepio Systems Ltd.
- Sternum Ltd.
- Ordr, Inc.
- Finite State, Inc.
- Cynerio Israel Ltd.
- Medigate Ltd.
最近の産業開発事情 OTおよびIoT MDRサービス市場
- 2026年9月:Dragosは、アクセンチュアの過半数株式投資の完了を受け、runZeroとNetRiseの買収を完了し、OT資産の可視性、ファームウェアサプライチェーンセキュリティ、エクスポージャー管理、脅威検知にわたる統合xOTプラットフォームを構築しました。この取引のDragos部分は32.5億米ドルのエンタープライズ評価を持ち、アクセンチュアとDragosの合体エンティティをこれまでで最も包括的に資本化された純粋なOTサイバーセキュリティプラットフォームにしました。
- 2026年6月:アクセンチュアはDragosの過半数株式と、runZeroおよびNetRiseの100%を合計エンタープライズ価値41.75億米ドルで取得する契約を締結し、Dragosをスタンドアロンエンティティとして維持しながら、アクセンチュアの独自OTデータセットとグローバルマネージドサービス提供リーチを追加しました。これは産業サイバーセキュリティ史上最大の資本コミットメントです。
- 2026年6月:DragosはPhosphorus Cybersecurityを買収し、IPカメラ、HVACコントローラー、バッジリーダー、従来のOTセキュリティプログラムが体系的に見逃すその他の接続デバイスを含む完全な拡張IoT環境をカバーするようにプラットフォームを拡張しました。Dragosは買収後の総対応可能市場を500億米ドル以上と推定しました。
- 2026年4月:ServiceNowはArmisを77.5億米ドルの現金で買収しました。これは同社史上最大の取引であり、OT、IoT、医療機器、クラウドインフラ全体のリアルタイム資産インテリジェンスにより、ServiceNowのセキュリティプラットフォームをエンタープライズの物理層および運用層に拡張しました。
グローバルOT・IoT MDRサービス市場レポートの範囲
OT・IoT マネージド・ディテクション・アンド・レスポンス(MDR)サービス市場は、運用技術(OT)環境およびモノのインターネット(IoT)デバイスに対して継続的な監視、脅威検知、調査、および応答能力を提供するプラットフォームとサービスの市場として定義されます。これらのソリューションは、産業制御システム、監視制御・データ収集(SCADA)システム、接続されたデバイス、産業ネットワーク、その他のサイバーフィジカルインフラを標的とするサイバー脅威を特定・軽減するのに役立ちます。
OT・IoT MDRサービス市場レポートは、提供形態(MDR統合プラットフォーム、マネージド・ディテクション・アンド・レスポンス・サービス)、サービスタイプ(フルマネージドMDRサービス、コマネージドMDRサービス、OT脅威ハンティングサービス、OTインシデントレスポンスリテイナーサービス、脆弱性・エクスポージャー管理サービス)、デプロイメントモデル(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー産業(エネルギー・ユーティリティ、製造、輸送・物流、政府・防衛、ヘルスケア・ライフサイエンス、その他のエンドユーザー産業)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| MDR統合プラットフォーム |
| マネージド・ディテクション・アンド・レスポンス・サービス |
| フルマネージドMDRサービス |
| コマネージドMDRサービス |
| OT脅威ハンティングサービス |
| OTインシデントレスポンスリテイナーサービス |
| 脆弱性・エクスポージャー管理サービス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| エネルギー・ユーティリティ |
| 製造 |
| 輸送・物流 |
| 政府・防衛 |
| ヘルスケア・ライフサイエンス |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| チリ | |
| 南米その他 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| ヨーロッパその他 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| イスラエル | |
| トルコ | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| アフリカその他 |
| 提供形態別 | MDR統合プラットフォーム | |
| マネージド・ディテクション・アンド・レスポンス・サービス | ||
| サービスタイプ別 | フルマネージドMDRサービス | |
| コマネージドMDRサービス | ||
| OT脅威ハンティングサービス | ||
| OTインシデントレスポンスリテイナーサービス | ||
| 脆弱性・エクスポージャー管理サービス | ||
| デプロイメントモデル別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | エネルギー・ユーティリティ | |
| 製造 | ||
| 輸送・物流 | ||
| 政府・防衛 | ||
| ヘルスケア・ライフサイエンス | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| 南米その他 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| ヨーロッパその他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| イスラエル | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| アフリカその他 | ||
レポートで回答される主要な質問
OT・IoT MDRサービス市場の規模はどのくらいですか?
OT・IoT MDRサービス市場は2026年に1.14 ビリオン 米ドルと評価され、2027年から2032年にかけてCAGR 22.78%で2032年までに3.19 ビリオン 米ドルに達すると予測されています。
OT・IoT MDRサービスへの需要を牽引しているものは何ですか?
ITとOTの融合、継続的な監視義務、管理されていない接続資産、OTセキュリティスキルの不足が、専門的な監視への需要を高めています。
最大のシェアを持つ提供形態はどれですか?
マネージド・ディテクション・アンド・レスポンス・サービスは2026年の提供形態別収益の72.43%を占めました。
最も急速に拡大しているエンドユーザーセクターはどれですか?
ヘルスケア・ライフサイエンスは、接続された医療機器のエクスポージャーとレガシーシステムに支えられ、2032年までにCAGR 23.94%で拡大する見込みです。
現在の収益をリードしているデプロイメントモデルはどれですか?
ハイブリッドデプロイメントは2026年の収益の44.89%を占めました。これは産業環境がローカルの応答性と集中型分析の両方を必要とするためです。
最も急速に拡大している地域はどこですか?
アジア太平洋地域は、産業デジタル化と重要インフラ保護要件に支えられ、2032年までにCAGR 23.72%で拡大する見込みです。