
Taille et part du marché de la gestion des risques liés aux logiciels open source
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 2.93 Milliards de dollars |
| Taille du Marché (2031) | 7.83 Milliards de dollars |
| Growth Rate (2026 - 2031) | 21.72 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs
*Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. |
|
Analyse du marché de la gestion des risques liés aux logiciels open source par Mordor Intelligence
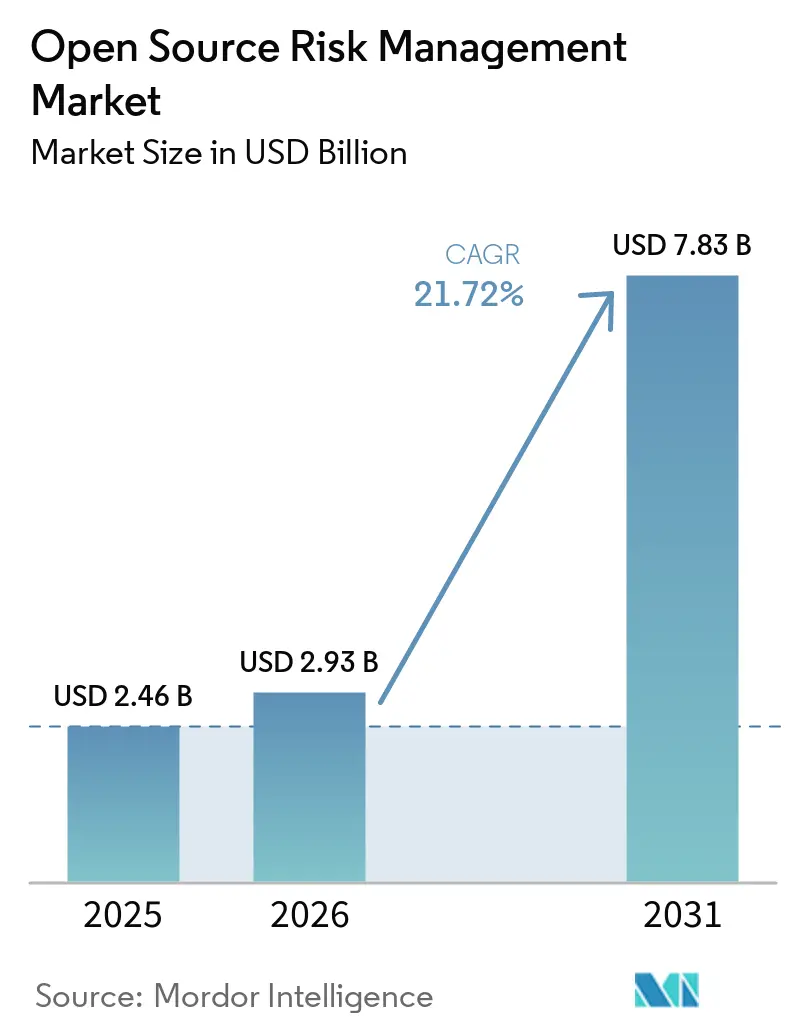
La taille du marché de la gestion des risques liés aux logiciels open source était évaluée à 2,46 milliards USD en 2025 et devrait croître de 2,93 milliards USD en 2026 pour atteindre 7,83 milliards USD d'ici 2031, à un CAGR de 21,72 % durant la période de prévision (2026-2031). Le marché de la gestion des risques liés aux logiciels open source se développe à mesure que les entreprises intègrent davantage de code tiers dans leurs produits logiciels et ont besoin d'une visibilité continue sur les vulnérabilités, les licences et les origines des composants. Les échéances réglementaires font évoluer les nomenclatures logicielles, ou SBOM, d'une pratique recommandée à une exigence d'achat pour les fournisseurs et les acheteurs publics. Les attaques contre la chaîne d'approvisionnement et les paquets non sécurisés rendent également la découverte et la remédiation des composants plus importantes au sein des équipes de développement. Les éditeurs répondent en combinant l'analyse de la composition logicielle, la gestion des SBOM, les informations sur l'exploitabilité des vulnérabilités et les contrôles de paquets dans des plateformes plus larges. Le marché de la gestion des risques liés aux logiciels open source offre également une opportunité de servir les entreprises qui utilisent le codage assisté par l'IA et ne disposent pas d'enregistrements clairs du code et des paquets entrant dans les systèmes de production.
Principaux enseignements du rapport
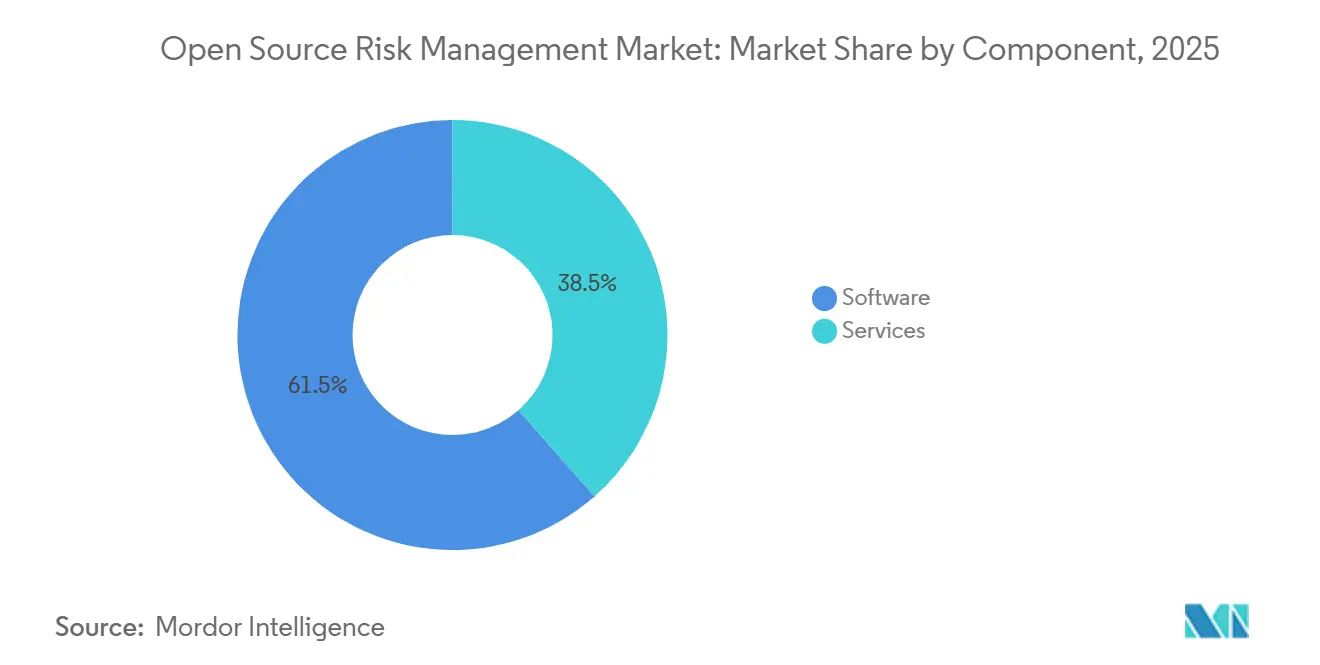
- Par composant, les logiciels détenaient 61,47 % de la part du marché de la gestion des risques liés aux logiciels open source en 2025, tandis que les services devraient se développer à un CAGR de 23,43 % jusqu'en 2031.
- Par capacité de solution, l'analyse de la composition logicielle détenait 27,64 % de la part des revenus en 2025, tandis que la gestion des SBOM et VEX devrait se développer à un CAGR de 28,32 % jusqu'en 2031.
- Par mode de déploiement, le cloud détenait 58,79 % de la part des revenus du marché de la gestion des risques liés aux logiciels open source en 2025 et devrait se développer à un CAGR de 26,11 % jusqu'en 2031.
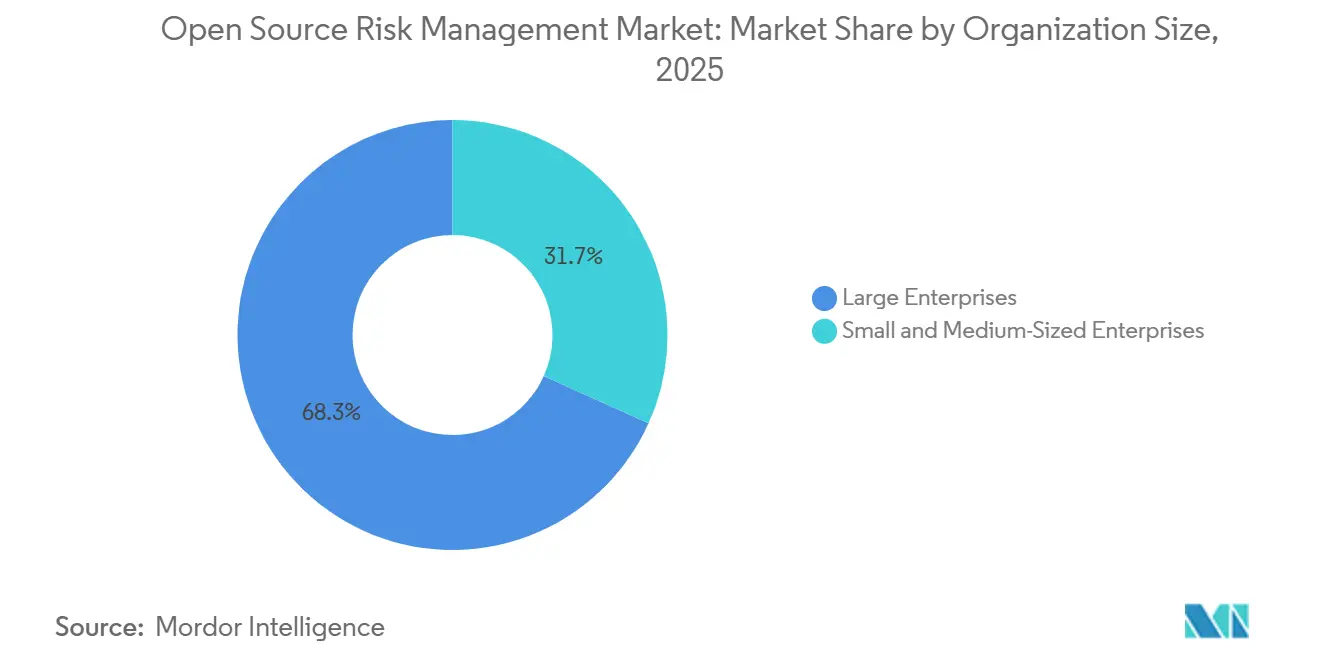
- Par taille d'organisation, les grandes entreprises détenaient 68,27 % de la part des revenus en 2025, tandis que les PME devraient se développer à un CAGR de 26,91 % jusqu'en 2031.
- Par secteur d'activité, l'informatique et les télécommunications détenaient 24,71 % de la part des revenus en 2025, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 27,33 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 39,24 % de la part des revenus du marché de la gestion des risques liés aux logiciels open source en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 28,71 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché de la gestion des risques liés aux logiciels open source
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL |
|---|---|---|---|
| Pression réglementaire en faveur des SBOM et de la transparence de la chaîne d'approvisionnement logicielle | +5.8% | Mondial, avec un impact à court terme concentré en Amérique du Nord et en Europe, avec des répercussions en Asie-Pacifique | Court terme (≤ 2 ans) |
| Densité croissante des dépendances open source dans les applications modernes | +4.9% | Mondial | Court terme (≤ 2 ans) |
| Évolution vers une priorisation des vulnérabilités basée sur l'accessibilité | +4.2% | Mondial, porté par l'Amérique du Nord et l'Europe occidentale | Moyen terme (2-4 ans) |
| Code généré par l'IA élargissant l'exposition non suivie aux logiciels open source | +3.6% | Mondial | Court terme (≤ 2 ans) |
| Détection au niveau de la provenance des paquets malveillants et altérés | +2.8% | Mondial, avec des répercussions au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Exigences de gestion des logiciels open source et de responsabilisation des mainteneurs | +1.9% | Amérique du Nord et Europe, avec une diffusion à long terme en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pression réglementaire en faveur des SBOM et de la transparence de la chaîne d'approvisionnement logicielle
Le marché de la gestion des risques liés aux logiciels open source bénéficie de l'évolution des exigences de conformité qui font de la gouvernance open source une obligation contractuelle pour de nombreux fournisseurs. Le règlement européen sur la cyberrésilience est entré en vigueur en décembre 2024, et ses autorités de surveillance du marché sont devenues opérationnelles en juin 2026. Le signalement obligatoire des vulnérabilités, y compris la notification initiale à l'ENISA dans les 24 heures suivant l'identification d'une vulnérabilité activement exploitée, prend effet le 11 septembre 2026, tandis que les obligations complètes de documentation SBOM suivent en décembre 2027. Le règlement prévoit des amendes pouvant atteindre 15 millions EUR (16,2 millions USD) ou 2,5 % du chiffre d'affaires annuel mondial en cas de non-conformité. Le projet de guide de la CISA de 2025 exige également des informations sur les dépendances transitives dans les SBOM, ce qui relève le niveau au-delà de la simple analyse des manifestes.[1]Agence pour la cybersécurité et la sécurité des infrastructures, "Éléments minimaux pour une nomenclature logicielle," Agence pour la cybersécurité et la sécurité des infrastructures, cisa.gov Le Japon et 14 autres pays se sont également alignés sur des orientations opérationnelles en septembre 2025, tandis que le Système d'évaluation de la sécurité de la chaîne d'approvisionnement du Japon est prévu pour un lancement en exercice fiscal 2026 au niveau 3 étoiles à 4 étoiles.
Densité croissante des dépendances open source dans les applications modernes
Le marché de la gestion des risques liés aux logiciels open source est soutenu par le nombre croissant de composants externes au sein de chaque application. L'application moyenne contenait 1 180 composants open source en 2026, soit 30 % de plus que lors de la période de rapport précédente. La même analyse a révélé que 64 % des composants étaient des dépendances transitives, que de nombreux outils basés uniquement sur les manifestes ne détectent pas. Elle a également constaté que 16 % des composants nécessitaient une analyse binaire ou une correspondance de fragments plutôt qu'une analyse de manifeste. En 2025, 87 % des bases de code auditées présentaient au moins 1 vulnérabilité open source, la moyenne était de 581 vulnérabilités par base de code, et 92 % contenaient des composants datant d'au moins 4 ans.[2]Black Duck, "Rapport 2026 sur la sécurité et les risques des logiciels open source," Black Duck, blackduck.com Ces conditions favorisent les outils de découverte automatisée, de surveillance et de remédiation capables de fonctionner sur une base de dépendances large et évolutive.
Évolution vers une priorisation des vulnérabilités basée sur l'accessibilité
Le marché de la gestion des risques liés aux logiciels open source évolue au-delà des systèmes qui traitent chaque vulnérabilité répertoriée comme également urgente. Les données brutes sur les vulnérabilités peuvent créer un ratio de bruit de 20:1 à 40:1 lorsqu'elles sont associées à un SBOM d'entreprise, ce qui signifie que la plupart des alertes peuvent ne pas être exploitables dans un environnement d'exécution spécifique. L'analyse d'accessibilité utilise des informations de graphe d'appels pour déterminer si des fonctions vulnérables sont réellement utilisées dans les chemins de code de production. Les déclarations VEX fournissent l'évaluation d'un fournisseur sur l'exploitabilité d'un CVE et d'un composant, aidant les équipes à décider quels résultats nécessitent une action. L'OpenSSF a rapporté en janvier 2026 que les normes VEX étaient matures, mais que des systèmes communs de distribution et de recherche restaient indisponibles. Ce manque soutient la demande de plateformes qui automatisent l'analyse d'accessibilité et mettent à jour les informations VEX à mesure que les applications évoluent.
Code généré par l'IA élargissant l'exposition non suivie aux logiciels open source
Le marché de la gestion des risques liés aux logiciels open source bénéficie d'un nouveau canal de demande à mesure que les outils de codage par IA ajoutent du code et des paquets aux logiciels de production. Seulement 24 % des organisations ont évalué de manière exhaustive le code généré par l'IA pour les préoccupations de propriété intellectuelle, de licence, de sécurité et de qualité dans l'analyse de 2026. La recherche de Veracode en 2025 a révélé des failles de sécurité connues dans 45 % des tâches de codage par IA. Le projet Vibe Security Radar de Georgia Tech a attribué 35 CVE aux outils de codage par IA en mars 2026, contre 6 en janvier et 15 en février. Les outils d'IA peuvent également suggérer des noms de paquets inexistants que des attaquants enregistrent comme paquets malveillants, créant un risque de substitution de paquets. Les plateformes qui identifient les origines du code, régissent l'utilisation des paquets et priorisent les risques exploitables sont bien positionnées pour faire face à cette exposition.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL |
|---|---|---|---|
| Pénurie de talents en sécurité open source et en conformité des licences | -0.9% | Mondial, le plus aigu en Amérique du Nord et en Europe occidentale | Moyen terme (2-4 ans) |
| Bruit des alertes et contexte incomplet d'accessibilité des vulnérabilités | -0.7% | Mondial | Court terme (≤ 2 ans) |
| Anxiété liée à la responsabilité des mainteneurs et réduction des contributions bénévoles | -0.5% | Amérique du Nord et Europe, avec des répercussions en Asie-Pacifique | Long terme (≥ 4 ans) |
| Identité fragmentée des paquets et provenance disparate selon les écosystèmes | -0.4% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de talents en sécurité open source et en conformité des licences
Le marché de la gestion des risques liés aux logiciels open source peut connaître une adoption plus lente lorsque les clients manquent de personnel capable de configurer et d'exploiter des programmes de gouvernance. L'étude 2026 sur les effectifs du SANS Institute et du GIAC a révélé que 60 % des organisations identifiaient les lacunes en compétences comme leur principal défi en matière de main-d'œuvre, contre 40 % qui citaient les pénuries d'effectifs.[3]SANS Institute et GIAC, "Rapport de recherche 2026 sur les effectifs en cybersécurité," SANS Institute, sans.org Les données sur le recrutement en sécurité applicative ont montré que 49,6 % des postes ouverts exigeaient une expérience de niveau senior ou supérieur, tandis que seulement 1,9 % étaient accessibles aux candidats débutants. La Fondation Linux a constaté que 57 % des organisations présentaient des lacunes en matière de sécurité de l'IA et de gestion des risques en 2026. La pénurie peut limiter l'utilisation des plateformes après l'achat, même lorsque les budgets de sécurité sont disponibles. Elle renforce également la valeur des outils automatisés et à faible configuration qui réduisent la dépendance au jugement de spécialistes.
Bruit des alertes et contexte incomplet d'accessibilité des vulnérabilités
Le marché de la gestion des risques liés aux logiciels open source est contraint lorsque les équipes de sécurité reçoivent plus de résultats qu'elles ne peuvent en évaluer. Les grands portefeuilles de produits peuvent générer des milliers de résultats ouverts après qu'un SBOM est associé à des données brutes sur les vulnérabilités. Plus de 90 % des CVE signalés peuvent ne pas être exploitables dans le contexte d'exécution spécifique d'un produit, pourtant de nombreux outils leur attribuent encore une urgence similaire. Cela affaiblit la confiance dans les files d'attente de remédiation et peut amener les équipes d'ingénierie à différer les actions. L'OpenSSF a déclaré que les assertions des fournisseurs sur la non-exploitabilité ne s'intègrent pas systématiquement dans les flux de travail des entreprises en raison de l'absence d'un système commun de recherche VEX. Une meilleure priorisation et un meilleur échange d'informations sont donc nécessaires pour maintenir l'engagement des clients et une réduction efficace des risques.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels dominent les revenus tandis que les services répondent à la complexité de mise en œuvre
Les logiciels représentaient 61,47 % de la part du marché de la gestion des risques liés aux logiciels open source en 2025. Les entreprises ont privilégié les licences de plateformes SaaS qui s'intègrent directement dans les chaînes d'outils DevSecOps et consolident l'analyse de la composition logicielle, la génération de SBOM et la conformité des licences. La livraison cloud a également rendu les outils plus accessibles aux organisations de taille moyenne. La taille du marché de la gestion des risques liés aux logiciels open source pour les services devrait se développer à un CAGR de 23,43 % de 2026 à 2031. Les services répondent aux travaux que les équipes internes ne peuvent souvent pas accomplir seules, notamment la configuration des pipelines d'accessibilité, les flux de travail VEX et la mise en correspondance des contrôles de gouvernance avec les exigences de conformité.
Les services de mise en œuvre et les services gérés peuvent approfondir l'utilisation des produits après une vente de licence initiale. Ils peuvent également réduire le taux de désabonnement en aidant les clients à intégrer de nouveaux contrôles dans les processus de développement logiciel avant les décisions de renouvellement. Sonatype a lancé Nexus One en novembre 2025 en tant que plateforme d'infrastructure de chaîne d'approvisionnement logicielle agentique pour l'intelligence open source, la gouvernance et l'automatisation des dépendances.[4]Sonatype, "Indice des logiciels malveillants open source T2 2026 : les attaquants abusent de la confiance des développeurs," Sonatype, sonatype.com Black Duck utilise l'analyse de manifestes, l'analyse binaire et la correspondance de fragments pour identifier un plus large éventail de composants, y compris ceux manqués par les manifestes standard. GitHub a ajouté la conformité des licences open source en préversion publique pour les clients GitHub Enterprise Cloud en juin 2026, augmentant le niveau d'automatisation native de la conformité attendu par les acheteurs.


Par capacité de solution : l'analyse de la composition logicielle domine tandis que la gestion des SBOM et VEX s'accélère
L'analyse de la composition logicielle détenait 27,64 % de la part du marché de la gestion des risques liés aux logiciels open source en 2025. Il s'agit généralement de la première capacité utilisée pour découvrir les composants open source dans les bases de code commerciales. Black Duck a rapporté que 98 % des bases de code commerciales contenaient des logiciels open source dans son analyse de 2026. La gestion des SBOM et VEX devrait croître à un CAGR de 28,32 % jusqu'en 2031. Les exigences réglementaires et les limites opérationnelles des résultats SBOM non priorisés soutiennent cette expansion plus rapide.
La conformité des licences et la gouvernance des politiques traitent les obligations de propriété intellectuelle et d'utilisation dans les portefeuilles de composants. L'intelligence sur les vulnérabilités et la remédiation aident les équipes à identifier et à corriger les faiblesses dans leurs dépendances. Les attaques contre la chaîne d'approvisionnement et la détection de paquets malveillants sont devenues plus urgentes, Sonatype ayant signalé 1,8 million de paquets malveillants bloqués cumulativement au deuxième trimestre 2026. Les bureaux de programmes open source et les services gérés restent des capacités à plus haute valeur ajoutée pour les grandes entreprises qui ont besoin de contrôles structurés dans le cadre de référentiels tels que le Cadre de développement logiciel sécurisé du NIST et la Base de référence de sécurité de l'OpenSSF. Ces exigences incitent les acheteurs à choisir des plateformes qui collectent des preuves dans le cadre de plusieurs activités de gouvernance.
Par mode de déploiement : le cloud détient la position la plus importante et le taux de croissance le plus rapide
Le cloud détenait 58,79 % de la part du marché de la gestion des risques liés aux logiciels open source en 2025 et devrait croître à un CAGR de 26,11 % jusqu'en 2031. La livraison SaaS fournit une veille sur les menaces continuellement mise à jour et évite un déploiement d'infrastructure séparé pour de nombreux clients. Les produits cloud se connectent également aux outils CI/CD courants, notamment GitHub, GitLab, Bitbucket et Jenkins. Cette compatibilité permet aux équipes d'ajouter des contrôles d'analyse et de SBOM dans les flux de travail de développement existants. Le marché de la gestion des risques liés aux logiciels open source continue de favoriser les outils cloud à mesure que les petites entreprises adoptent une gouvernance formelle des dépendances et que les grandes entreprises coordonnent les contrôles dans plusieurs environnements cloud.
Les obligations liées au cycle de vie soutiennent également l'adoption du cloud, car les informations SBOM doivent être maintenues à mesure que le code et les composants évoluent. Endor Labs a intégré son pare-feu de paquets et Cursor en 2026, montrant comment les contrôles basés sur le cloud peuvent être intégrés dans les flux de travail de codage par IA. Les déploiements sur site et hybrides restent pertinents pour les entreprises réglementées et les organisations liées à la défense ayant des exigences de résidence des données, d'isolation réseau ou de classification, et Anchore dispose d'une position dans les environnements isolés et classifiés. Les utilisateurs hybrides peuvent analyser les environnements de développement via des services cloud tout en conservant des référentiels d'intelligence pour le code sensible sur site. Cette approche sert les entreprises multinationales confrontées à des exigences de localisation des données dans leurs régions d'exploitation.
Par taille d'organisation : les grandes entreprises génèrent la majorité des revenus tandis que les PME se développent plus rapidement
Les grandes entreprises représentaient 68,27 % de la part du marché de la gestion des risques liés aux logiciels open source en 2025. Leur taille, leur exposition réglementaire et leur activité de développement logiciel facilitent la justification de programmes de gouvernance complets. L'activité d'acquisition crée un autre cas de demande, car les acheteurs utilisent l'analyse des conflits de licences et la diligence raisonnable basée sur les SBOM dans les examens de logiciels. En 2025, 68 % des bases de code commerciales contenaient des conflits de licences, et certains portefeuilles comptaient plus de 2 675 instances de conflits. Les grandes entreprises nécessitent également davantage de soutien consultatif, car leurs programmes couvrent plusieurs écosystèmes, équipes de développement et unités commerciales.
Les PME devraient croître à un CAGR de 26,91 % de 2026 à 2031. Leur adoption est souvent motivée par les exigences de qualification des clients plutôt que par la maturité interne en matière de conformité. Les fournisseurs de grandes entreprises et d'organismes publics doivent de plus en plus fournir des preuves SBOM, répondre à des questionnaires de sécurité et démontrer des contrôles de gouvernance des licences. Les offres d'analyse de la composition logicielle à plusieurs niveaux peuvent réduire le coût initial pour les petits acheteurs. Le règlement européen sur la cyberrésilience accorde aux PME européennes jusqu'en décembre 2027 pour satisfaire aux obligations complètes de documentation SBOM, concentrant les décisions d'achat en Allemagne, en France, au Royaume-Uni et dans les pays du Benelux.
Par secteur d'activité : l'informatique et les télécommunications dominent tandis que le gouvernement et l'administration publique croissent plus rapidement
L'informatique et les télécommunications détenaient 24,71 % de la part du marché de la gestion des risques liés aux logiciels open source en 2025. Le secteur présente une utilisation élevée des logiciels open source, des modèles de revenus à forte intensité logicielle et des investissements précoces dans l'infrastructure DevSecOps. Les opérateurs de télécommunications dotés de fonctions 5G cloud-native gèrent des piles logicielles qui incluent de nombreuses bibliothèques réseau et dépendances transitives. Cela crée une exposition étendue de la chaîne d'approvisionnement logicielle difficile à suivre avec des processus manuels. Le gouvernement et l'administration publique devraient se développer à un CAGR de 27,33 % jusqu'en 2031, soutenus par les obligations d'approvisionnement et les exigences cybernétiques du secteur public.
Les agences fédérales aux États-Unis utilisent les orientations SBOM de la CISA et les obligations de sécurité logicielle qui affectent leur base de fournisseurs. En Europe, NIS2 et le règlement sur la résilience opérationnelle numérique étendent les exigences connexes aux entités publiques et aux infrastructures des marchés financiers. Les organisations BFSI répondent aux exigences de gestion des risques liés aux technologies de l'information et de la communication qui recoupent la documentation des dépendances et la gouvernance. Les organisations de santé et des sciences de la vie répondent aux orientations de cybersécurité de la Food and Drug Administration américaine qui identifient les SBOM comme faisant partie des soumissions préalables à la mise sur le marché pour les dispositifs médicaux concernés.[5]Administration américaine des aliments et des médicaments, "Cybersécurité," Administration américaine des aliments et des médicaments, fda.gov Les fabricants industriels adoptent également les pratiques SBOM dans les chaînes d'approvisionnement automobiles et aérospatiales, tandis que d'autres secteurs augmentent leur adoption après des incidents ou des demandes de clients.
Analyse géographique
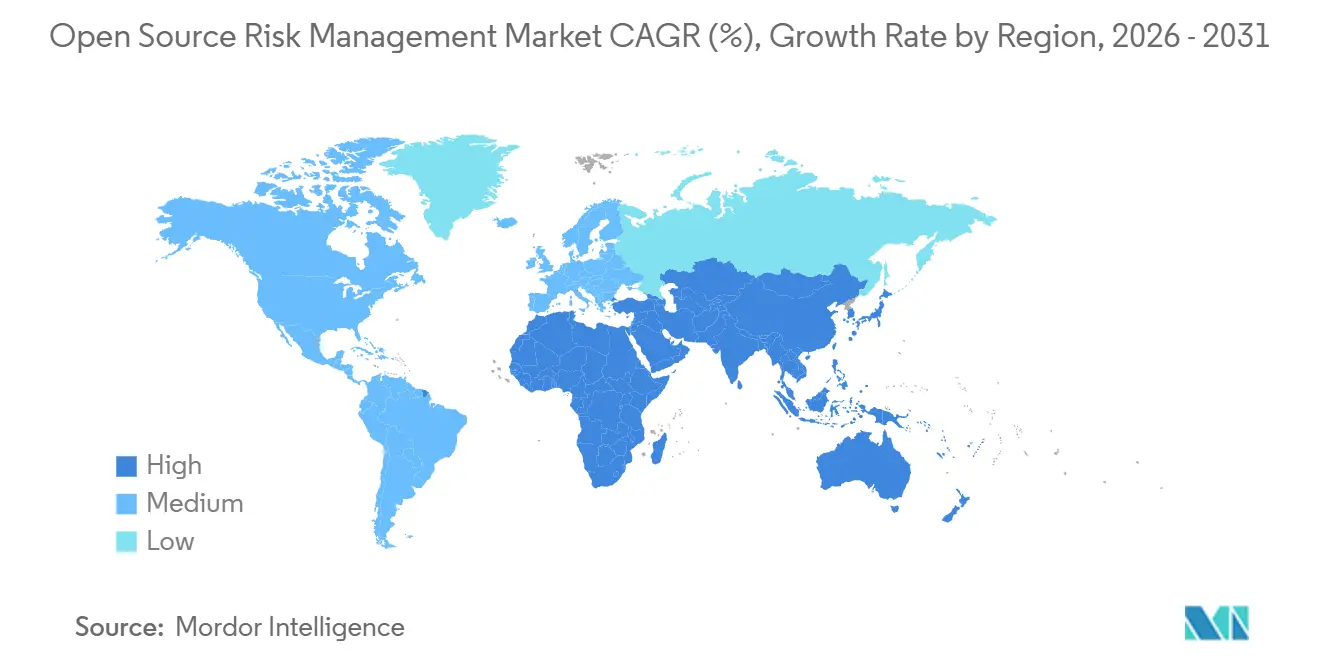
L'Amérique du Nord représentait 39,24 % de la part du marché de la gestion des risques liés aux logiciels open source en 2025. Les exigences d'approvisionnement fédéral américain, une large base d'entreprises à forte intensité logicielle et un écosystème de fournisseurs bien financé soutiennent la position dominante de la région. Le décret exécutif 14028 a établi des attentes liées aux SBOM pour les fournisseurs de logiciels fédéraux, tandis que le projet d'éléments minimaux de la CISA a ajouté des données sur les dépendances transitives et des formats prêts pour l'automatisation. Le Canada s'aligne également sur les pratiques américaines par le biais d'avis conjoints en matière de cybersécurité. La livraison cloud a aidé les entreprises logicielles de taille moyenne à inclure des services d'analyse de la composition logicielle gérés dans leurs dépenses DevSecOps plus larges.
L'Europe reste importante car le règlement sur la cyberrésilience fournit un calendrier de conformité défini pour les entreprises en Allemagne, en France, au Royaume-Uni, en Italie et dans les pays du Benelux. L'application par les autorités de surveillance du marché est devenue opérationnelle en juin 2026, et le signalement obligatoire des vulnérabilités prend effet en septembre 2026.[6]Commission européenne, "Règlement sur la cyberrésilience," Commission européenne, digital-strategy.ec.europa.eu Les obligations complètes de documentation SBOM suivent en décembre 2027. L'enquête de préparation 2026 de l'OpenSSF auprès de 843 répondants a révélé une sensibilisation et une préparation limitées à l'approche de l'échéance, ce qui soutient la demande de soutien et d'automatisation.
L'Asie-Pacifique devrait se développer à un CAGR de 28,71 % de 2026 à 2031, le taux régional le plus rapide du marché de la gestion des risques liés aux logiciels open source. Le Japon a révisé ses orientations SBOM en août 2024 et a ensuite rejoint 14 autres pays dans des orientations opérationnelles sur les éléments minimaux, l'automatisation et la couverture des dépendances transitives. Le Système d'évaluation de la sécurité de la chaîne d'approvisionnement du Japon est prévu pour un lancement en exercice fiscal 2026 au niveau 3 étoiles à 4 étoiles. La Chine, l'Inde, la Corée du Sud et l'Australie ont des moteurs de demande distincts, notamment des exigences de conformité liées à l'exportation et des demandes de qualification des fournisseurs. L'Amérique du Sud et le Moyen-Orient et l'Afrique restent des zones à un stade plus précoce, où les entreprises multinationales étendent souvent les normes de gouvernance de l'Amérique du Nord et de l'Europe vers les centres de développement régionaux.

Paysage concurrentiel
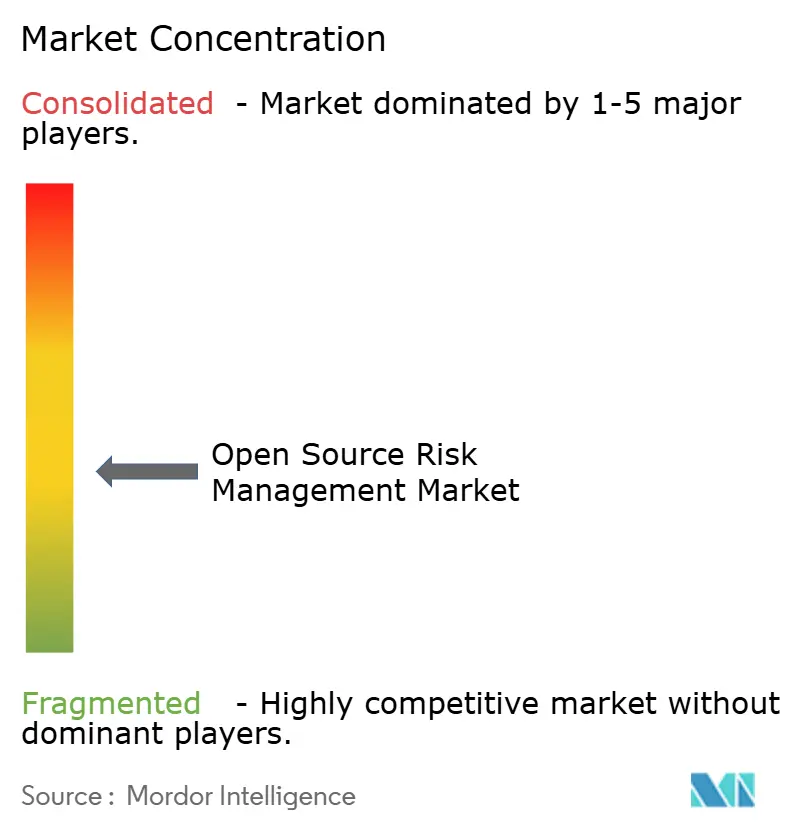
Le marché de la gestion des risques liés aux logiciels open source est modérément fragmenté, avec des fournisseurs établis en sécurité applicative servant les grandes entreprises et des fournisseurs spécialisés poursuivant l'analyse d'accessibilité, la gouvernance du code par IA et l'automatisation des SBOM. Black Duck reste un fournisseur majeur pour la conformité des licences dans les secteurs réglementés et la diligence raisonnable lors des transactions logicielles. Sa base de connaissances indexe plus de 10 millions de projets open source, et ses avis de sécurité propriétaires devancent la Base de données nationale des vulnérabilités d'une moyenne de 100 jours. Snyk utilise un niveau gratuit axé sur les développeurs pour créer un chemin de vente incitative vers l'entreprise. Sonatype, Mend.io, FOSSA, JFrog, Veracode, Checkmarx, GitLab, GitHub, Aqua Security et Anchore se font concurrence dans des catégories de produits qui se chevauchent.
Le marché de la gestion des risques liés aux logiciels open source évolue vers des plateformes consolidées qui combinent la génération de SBOM, la gestion VEX, l'analyse d'accessibilité et les contrôles de code par IA. JFrog a introduit la remédiation sans intervention en septembre 2026, associant des correctifs aux artefacts affectés et attestant les corrections via JFrog AppTrust sans interrompre les builds. Mend.io a ajouté des extensions de sécurité IA en temps réel en juillet 2026, notamment le triage en temps réel des résultats SAST et la détection de paquets malveillants dans les images de conteneurs. La préversion de conformité des licences de GitHub en juin 2026 intègre davantage les contrôles de conformité dans une plateforme de développement.
Endor Labs a intégré sa couche d'intelligence AURI avec des outils de codage par IA grâce à son partenariat Cursor en 2026 et a introduit des correctifs zero-day via le Projet Akrites. Les attestations de provenance sous SLSA, la signature Sigstore et la provenance de build vérifiable émergent comme des différenciateurs techniques pour les fournisseurs qui doivent fournir des preuves de conformité au-delà du nombre de vulnérabilités. Des entreprises émergentes telles que OX Security, Apiiro, Lineaje, SCANOSS, Myrror Security et Legit Security se concentrent sur la gestion de la posture de sécurité applicative et le traçage de la lignée de la chaîne d'approvisionnement. Le marché de la gestion des risques liés aux logiciels open source dispose d'une large base de fournisseurs, et l'absence d'une part combinée dominante divulguée soutient une structure concurrentielle modérément fragmentée.
Leaders du secteur de la gestion des risques liés aux logiciels open source
-
Black Duck
-
Mend.io
-
Snyk Limited
-
Synopsys, Inc.
-
Sonatype, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Juillet 2026 : Mend.io a annoncé des extensions de sécurité IA en temps réel pour ses plateformes Mend AI et Mend AppSec, ajoutant le triage en temps réel pour distinguer les vraies vulnérabilités des faux positifs dans les résultats SAST, élargissant la couverture des risques des conteneurs pour détecter les paquets malveillants dans les images de conteneurs, et introduisant la classification des projets pour améliorer la priorisation SAST pour les charges de travail sensibles.
- Juin 2026 : GitHub a lancé la conformité des licences open source en préversion publique pour tous les clients GitHub Enterprise Cloud disposant de licences de sécurité du code GitHub Advanced Security, permettant des politiques de licences à l'échelle de l'entreprise appliquées directement sur les demandes de tirage, réduisant la dépendance aux outils SCA tiers pour la gouvernance des licences dans les flux de travail DevSecOps natifs de GitHub.
- Juin 2026 : Endor Labs a lancé des correctifs zero-day et a rejoint le Projet Akrites, une initiative de la Fondation Linux pour la remédiation coordonnée et la divulgation des vulnérabilités dans les projets open source critiques, avec des membres fondateurs incluant Anthropic, OpenAI, Amazon, Microsoft, JPMorgan Chase et Citi. Le programme fournit des correctifs vérifiés pour de nouvelles vulnérabilités en moins de 24 heures avant qu'un correctif en amont ou un CVE ne soit disponible, financé par une plateforme d'IA agentique qui construit des graphes d'appels et analyse les flux de données pour construire des correctifs sûrs.
- Novembre 2025 : Sonatype a lancé Nexus One, une plateforme d'infrastructure de chaîne d'approvisionnement logicielle agentique unifiant l'intelligence open source, la gouvernance et l'automatisation des dépendances dans les pipelines DevSecOps d'entreprise, la positionnant comme le système d'enregistrement des artefacts logiciels dans la base installée de 2 000 organisations d'entreprise mondiales de Sonatype.


Périmètre du rapport mondial sur le marché de la gestion des risques liés aux logiciels open source
Le marché de la gestion des risques liés aux logiciels open source comprend des solutions qui identifient, évaluent et atténuent les risques de sécurité, de conformité et opérationnels associés à l'utilisation de composants et de dépendances logiciels open source tout au long du cycle de vie du développement logiciel. Ces plateformes fournissent des capacités telles que l'analyse automatisée de la composition logicielle (SCA), la détection des vulnérabilités dans les bibliothèques open source, la surveillance de la conformité des licences, l'évaluation de la santé des mainteneurs, l'automatisation des mises à jour des dépendances et l'application des politiques pour prévenir l'introduction de composants open source vulnérables ou non conformes dans les applications, permettant aux organisations de maintenir des chaînes d'approvisionnement logicielles sécurisées, d'éviter les responsabilités juridiques liées aux violations de licences, de réduire l'exposition aux vulnérabilités connues et de s'assurer que l'utilisation des logiciels open source est conforme à la tolérance au risque de l'entreprise et aux exigences réglementaires.
Le rapport sur le marché de la gestion des risques liés aux logiciels open source est segmenté par composant (logiciels et services), capacité de solution (analyse de la composition logicielle, gestion des SBOM et VEX, conformité des licences et gouvernance des politiques, intelligence sur les vulnérabilités et remédiation, détection des attaques contre la chaîne d'approvisionnement et des paquets malveillants, et bureau de programmes open source et services gérés), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, informatique et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI), et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Analyse de la composition logicielle |
| Gestion des SBOM et VEX |
| Conformité des licences et gouvernance des politiques |
| Intelligence sur les vulnérabilités et remédiation |
| Détection des attaques contre la chaîne d'approvisionnement et des paquets malveillants |
| Bureau de programmes open source et services gérés |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Informatique et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Benelux | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par composant | Logiciels | ||
| Services | |||
| Par capacité de solution | Analyse de la composition logicielle | ||
| Gestion des SBOM et VEX | |||
| Conformité des licences et gouvernance des politiques | |||
| Intelligence sur les vulnérabilités et remédiation | |||
| Détection des attaques contre la chaîne d'approvisionnement et des paquets malveillants | |||
| Bureau de programmes open source et services gérés | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par secteur d'activité | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Informatique et télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Benelux | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion des risques liés aux logiciels open source ?
La taille du marché de la gestion des risques liés aux logiciels open source était évaluée à 2,46 milliards USD en 2025 et devrait croître de 2,93 milliards USD en 2026 pour atteindre 7,83 milliards USD d'ici 2031, à un CAGR de 21,72 % durant la période de prévision (2026-2031).
Qu'est-ce qui stimule la demande de plateformes de gestion des risques liés aux logiciels open source ?
Les exigences réglementaires en matière de SBOM, la densité plus élevée des dépendances, les paquets malveillants et le code généré par l'IA augmentent la demande d'outils de gouvernance et de remédiation.
Quel composant détient la plus grande part des revenus ?
Les logiciels détenaient 61,47 % des revenus en 2025, soutenus par la demande de plateformes SaaS intégrées aux flux de travail DevSecOps.
Quelle capacité de solution connaît la croissance la plus rapide ?
La gestion des SBOM et VEX devrait croître à un CAGR de 28,32 % jusqu'en 2031, à mesure que les exigences de conformité et les besoins de priorisation des alertes augmentent.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 28,71 % jusqu'en 2031, soutenue par la réglementation, la conformité à l'exportation et les exigences des fournisseurs.
Pourquoi les grandes entreprises constituent-elles le principal groupe de clients ?
Les grandes entreprises détenaient 68,27 % des revenus en 2025 car leur taille, leur exposition réglementaire, leurs acquisitions et leur activité de développement logiciel nécessitent des programmes de gouvernance étendus.
Dernière mise à jour de la page le:



