
Tamanho e Participação do Mercado de Gestão de Riscos de Código Aberto
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
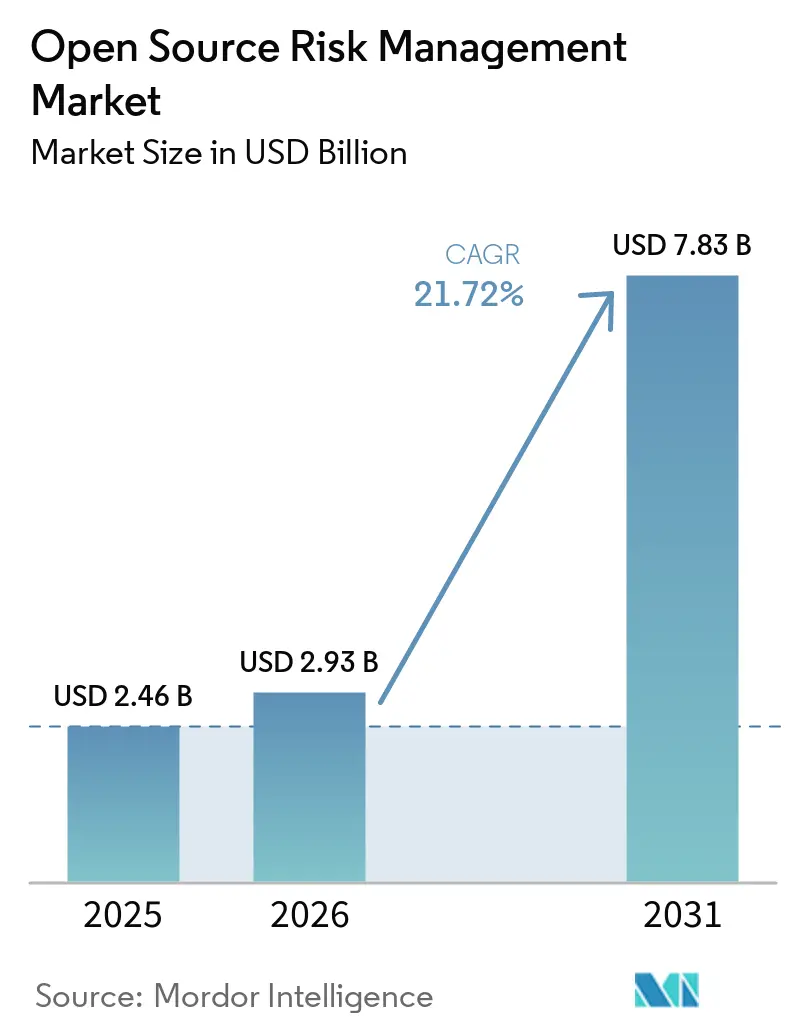
| Tamanho do Mercado (2026) | 2.93 Bilhões de dólares |
| Tamanho do Mercado (2031) | 7.83 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 21.72 % |
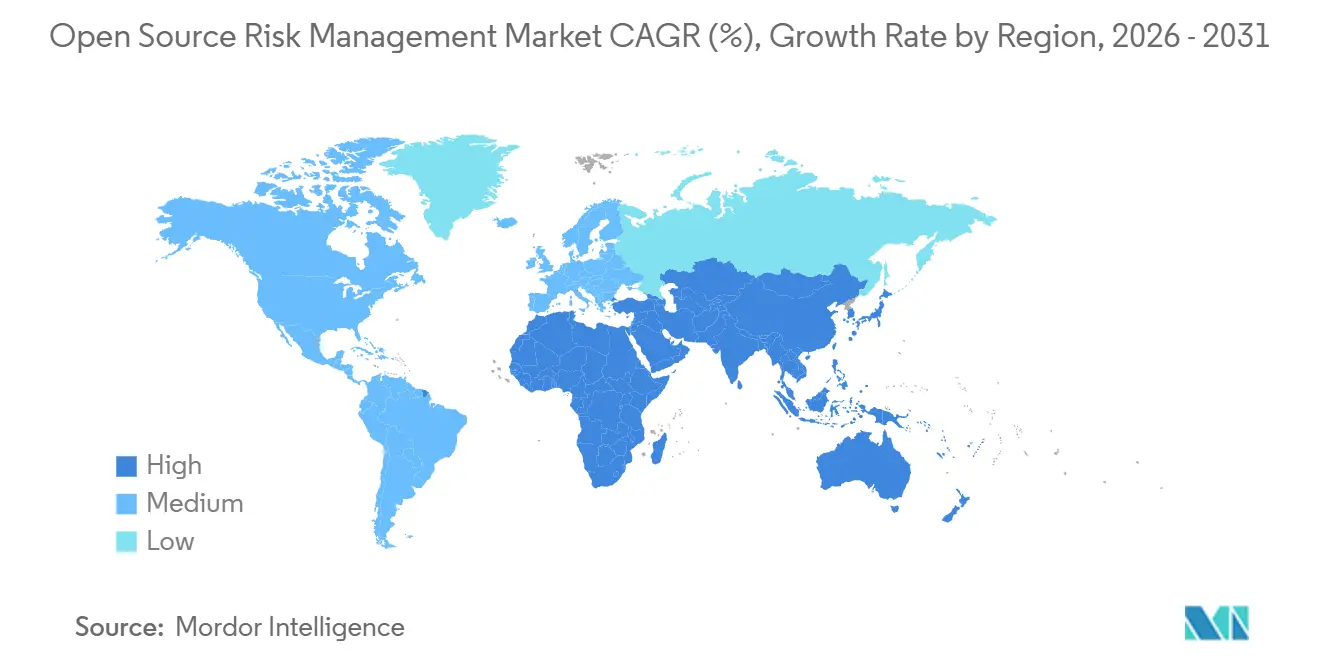
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão de Riscos de Código Aberto por Mordor Intelligence
O tamanho do mercado de gestão de riscos de código aberto foi avaliado em 2,46 bilhões de USD em 2025 e estima-se que cresça de 2,93 bilhões de USD em 2026 para atingir 7,83 bilhões de USD até 2031, a um CAGR de 21,72% durante o período de previsão (2026-2031). O mercado de gestão de riscos de código aberto está em expansão à medida que as empresas incorporam mais código de terceiros em produtos de software e precisam de visibilidade contínua sobre vulnerabilidades, licenças e origens de componentes. Os prazos regulatórios estão transformando as listas de materiais de software, ou SBOMs, de uma prática recomendada em um requisito de aquisição para fornecedores e compradores públicos. Ataques à cadeia de suprimentos e pacotes inseguros também estão tornando a descoberta e a remediação de componentes mais importantes entre as equipes de desenvolvimento. Os fornecedores estão respondendo combinando análise de composição de software, gestão de SBOM, informações sobre explorabilidade de vulnerabilidades e controles de pacotes em plataformas mais abrangentes. O mercado de gestão de riscos de código aberto também tem a oportunidade de atender empresas que utilizam codificação assistida por IA e não possuem registros claros do código e dos pacotes que entram nos sistemas de produção.
Principais Conclusões do Relatório
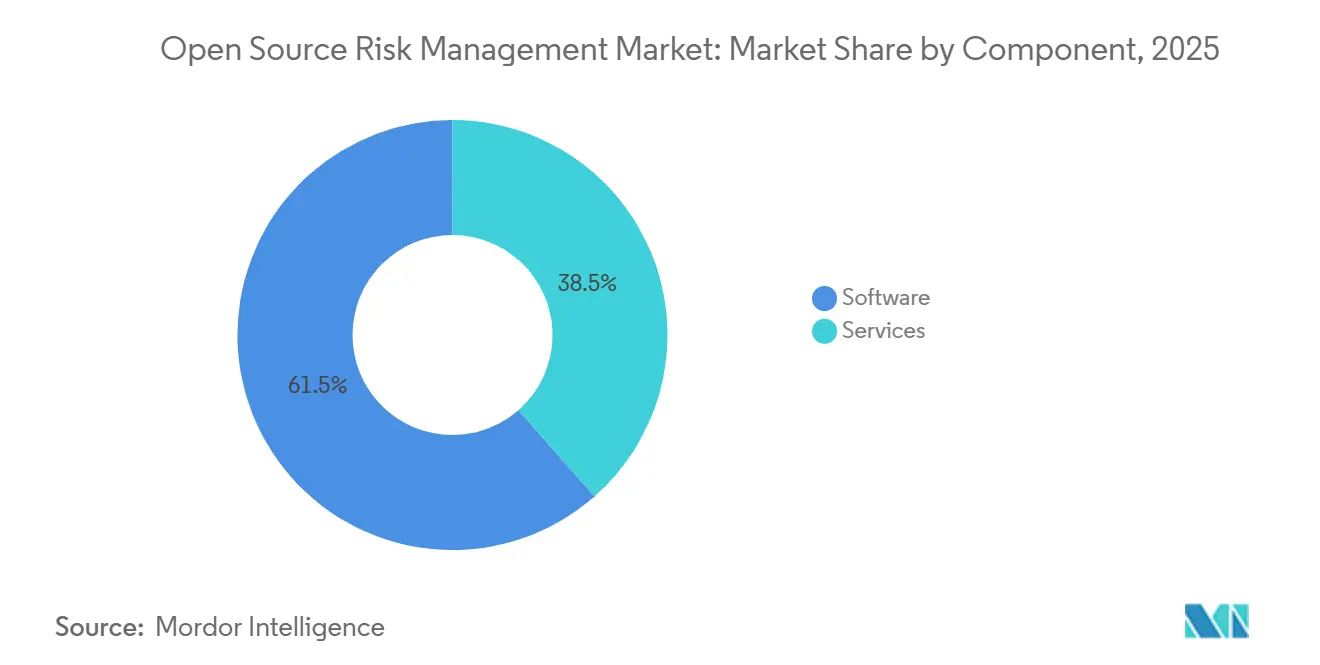
- Por componente, o software detinha 61,47% da participação do mercado de gestão de riscos de código aberto em 2025, enquanto os serviços devem expandir-se a um CAGR de 23,43% até 2031.
- Por capacidade de solução, a análise de composição de software detinha 27,64% da participação de receita em 2025, enquanto a gestão de SBOM e VEX deve expandir-se a um CAGR de 28,32% até 2031.
- Por modo de implantação, a nuvem detinha 58,79% da participação de receita no mercado de gestão de riscos de código aberto em 2025 e deve expandir-se a um CAGR de 26,11% até 2031.
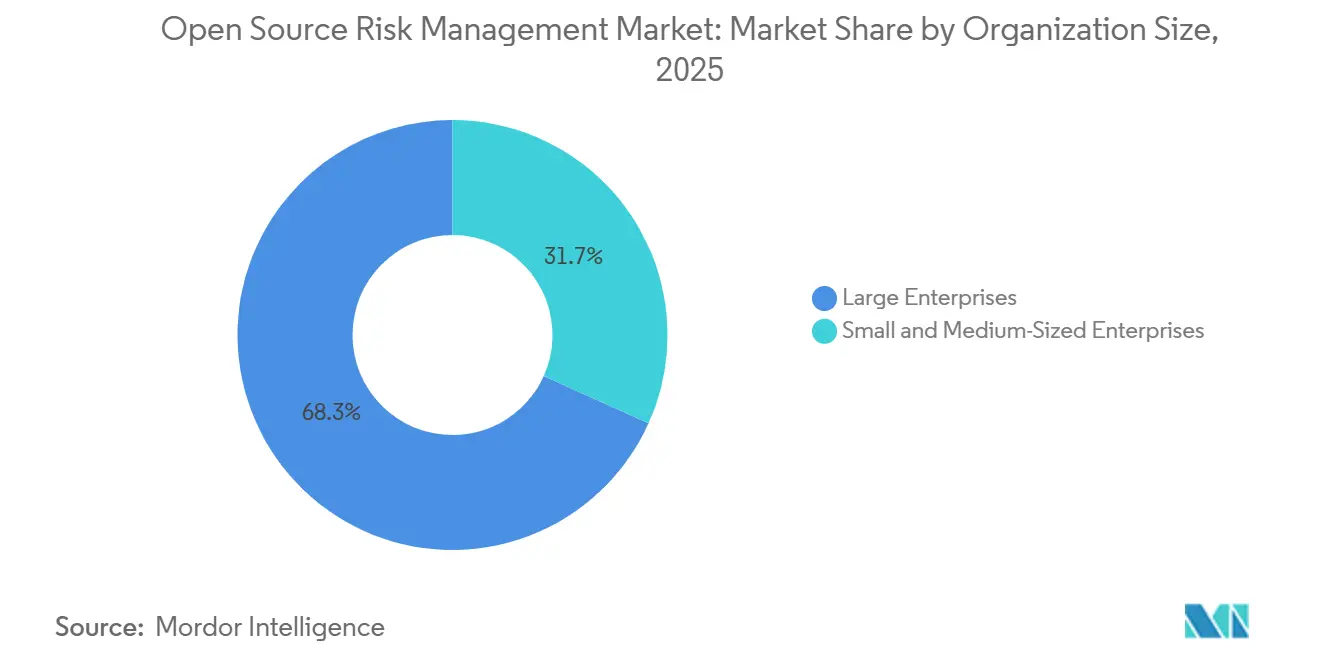
- Por tamanho de organização, as grandes empresas detinham 68,27% da participação de receita em 2025, enquanto as PMEs devem expandir-se a um CAGR de 26,91% até 2031.
- Por vertical do setor, TI e telecomunicações detinham 24,71% da participação de receita em 2025, enquanto governo e administração pública deve expandir-se a um CAGR de 27,33% até 2031.
- Por geografia, a América do Norte detinha 39,24% da participação de receita no mercado de gestão de riscos de código aberto em 2025, enquanto a Ásia-Pacífico deve expandir-se a um CAGR de 28,71% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Gestão de Riscos de Código Aberto
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Pressão Regulatória por SBOM e Transparência na Cadeia de Suprimentos de Software | +5.8% | Global, com impacto de curto prazo concentrado na América do Norte e Europa, com repercussão na Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Crescente Densidade de Dependência de Código Aberto em Aplicações Modernas | +4.9% | Global | Curto prazo (≤ 2 anos) |
| Mudança para Priorização de Vulnerabilidades Baseada em Alcançabilidade | +4.2% | Global, liderado pela América do Norte e Europa Ocidental | Médio prazo (2-4 anos) |
| Código Gerado por IA Ampliando a Exposição Não Rastreada a Código Aberto | +3.6% | Global | Curto prazo (≤ 2 anos) |
| Detecção em Nível de Proveniência de Pacotes Maliciosos e Adulterados | +2.8% | Núcleo global, com repercussão no Oriente Médio e África | Médio prazo (2-4 anos) |
| Requisitos de Gestão Responsável de Código Aberto e Responsabilização de Mantenedores | +1.9% | América do Norte e Europa, com expansão de longo prazo para a Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Pressão Regulatória por SBOM e Transparência na Cadeia de Suprimentos de Software
O mercado de gestão de riscos de código aberto está se beneficiando à medida que os requisitos de conformidade transformam a governança de código aberto em uma obrigação contratual para muitos fornecedores. A Lei de Resiliência Cibernética da UE entrou em vigor em dezembro de 2024, e suas autoridades de vigilância de mercado tornaram-se operacionais em junho de 2026. A notificação obrigatória de vulnerabilidades, incluindo a notificação inicial à ENISA dentro de 24 horas após a identificação de uma vulnerabilidade ativamente explorada, entra em vigor em 11 de setembro de 2026, enquanto as obrigações completas de documentação de SBOM seguem em dezembro de 2027. O regulamento permite multas de até EUR 15 milhões (USD 16,2 milhões) ou 2,5% do volume de negócios anual global por não conformidade. A orientação preliminar da CISA de 2025 também exige informações sobre dependências transitivas nos SBOMs, o que eleva o padrão além da varredura apenas de manifesto.[1]Agência de Segurança Cibernética e de Infraestrutura, "Elementos Mínimos para uma Lista de Materiais de Software," Agência de Segurança Cibernética e de Infraestrutura, cisa.gov O Japão e outros 14 países também se alinharam em orientações operacionais em setembro de 2025, enquanto o Sistema de Avaliação de Segurança da Cadeia de Suprimentos do Japão está programado para lançamento no ano fiscal de 2026 no nível de 3 a 4 estrelas.
Crescente Densidade de Dependência de Código Aberto em Aplicações Modernas
O mercado de gestão de riscos de código aberto é sustentado pelo crescente número de componentes externos em cada aplicação. A aplicação média continha 1.180 componentes de código aberto em 2026, o que representou um aumento de 30% em relação ao período de relatório anterior. A mesma análise constatou que 64% dos componentes eram dependências transitivas, que muitas ferramentas baseadas apenas em manifesto não detectam. Também constatou que 16% dos componentes necessitavam de análise binária ou correspondência de trechos em vez de análise de manifesto. Em 2025, 87% das bases de código auditadas tinham pelo menos 1 vulnerabilidade de código aberto, a média era de 581 vulnerabilidades por base de código, e 92% tinham componentes com pelo menos 4 anos de desatualização.[2]Black Duck, "Relatório de Análise de Segurança e Riscos de Código Aberto 2026," Black Duck, blackduck.com Essas condições favorecem ferramentas automatizadas de descoberta, monitoramento e remediação que podem operar em uma base de dependências ampla e em constante mudança.
Mudança para Priorização de Vulnerabilidades Baseada em Alcançabilidade
O mercado de gestão de riscos de código aberto está evoluindo além de sistemas que tratam cada vulnerabilidade listada com a mesma urgência. Os dados brutos de vulnerabilidades podem criar uma proporção de ruído de 20:1 a 40:1 quando combinados com um SBOM empresarial, o que significa que a maioria dos alertas pode não ser explorável em um ambiente de execução específico. A análise de alcançabilidade utiliza informações de grafo de chamadas para identificar se funções vulneráveis são realmente utilizadas nos caminhos de código em produção. As declarações VEX fornecem a avaliação de um fornecedor sobre a explorabilidade de um CVE e componente, ajudando as equipes a decidir quais descobertas requerem ação. A OpenSSF relatou em janeiro de 2026 que os padrões VEX estavam maduros, mas que sistemas comuns de distribuição e consulta ainda não estavam disponíveis. Essa lacuna sustenta a demanda por plataformas que automatizam a análise de alcançabilidade e atualizam as informações VEX à medida que as aplicações mudam.
Código Gerado por IA Ampliando a Exposição Não Rastreada a Código Aberto
O mercado de gestão de riscos de código aberto está ganhando mais um canal de demanda à medida que ferramentas de codificação com IA adicionam código e pacotes ao software de produção. Apenas 24% das organizações avaliaram de forma abrangente o código gerado por IA quanto a questões de propriedade intelectual, licença, segurança e qualidade na análise de 2026. A pesquisa da Veracode de 2025 encontrou falhas de segurança conhecidas em 45% das tarefas de codificação com IA. O projeto Vibe Security Radar da Georgia Tech atribuiu 35 CVEs a ferramentas de codificação com IA em março de 2026, em comparação com 6 em janeiro e 15 em fevereiro. As ferramentas de IA também podem sugerir nomes de pacotes inexistentes que invasores registram como pacotes maliciosos, criando um risco de substituição de pacotes. Plataformas que identificam origens de código, governam o uso de pacotes e priorizam riscos exploráveis estão posicionadas para lidar com essa exposição.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Escassez de Talentos em Segurança de Código Aberto e Conformidade de Licenças | -0.9% | Global, mais aguda na América do Norte e Europa Ocidental | Médio prazo (2-4 anos) |
| Ruído de Alertas e Contexto Incompleto de Alcançabilidade de Vulnerabilidades | -0.7% | Global | Curto prazo (≤ 2 anos) |
| Ansiedade sobre Responsabilidade de Mantenedores e Redução de Contribuições Voluntárias | -0.5% | América do Norte e Europa, com repercussão na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Identidade de Pacotes Fragmentada e Proveniência entre Ecossistemas | -0.4% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Talentos em Segurança de Código Aberto e Conformidade de Licenças
O mercado de gestão de riscos de código aberto pode enfrentar adoção mais lenta quando os clientes não dispõem de pessoal capaz de configurar e operar programas de governança. O estudo de força de trabalho SANS e GIAC de 2026 constatou que 60% das organizações identificaram lacunas de competências como seu principal desafio de força de trabalho, em comparação com 40% que citaram escassez de pessoal.[3]Instituto SANS e GIAC, "Relatório de Pesquisa de Força de Trabalho em Cibersegurança 2026," Instituto SANS, sans.org Os dados de contratação em segurança de aplicações mostraram que 49,6% das vagas abertas exigiam experiência sênior ou superior, enquanto apenas 1,9% estavam disponíveis para candidatos de nível inicial. A Linux Foundation constatou que 57% das organizações tinham lacunas de capacidade em segurança e gestão de riscos de IA em 2026. A escassez pode limitar a utilização da plataforma após a aquisição, mesmo quando os orçamentos de segurança estão disponíveis. Também eleva o valor de ferramentas automatizadas e de baixa configuração que reduzem a dependência de julgamento especializado.
Ruído de Alertas e Contexto Incompleto de Alcançabilidade de Vulnerabilidades
O mercado de gestão de riscos de código aberto é restringido quando as equipes de segurança recebem mais descobertas do que conseguem avaliar. Grandes portfólios de produtos podem gerar milhares de descobertas abertas após um SBOM ser combinado com dados brutos de vulnerabilidades. Mais de 90% dos CVEs sinalizados podem não ser exploráveis no contexto de execução específico de um produto, mas muitas ferramentas ainda lhes atribuem urgência semelhante. Isso enfraquece a confiança nas filas de remediação e pode fazer com que as equipes de engenharia adiem ações. A OpenSSF declarou que as afirmações de fornecedores sobre não explorabilidade não fluem de forma consistente para os fluxos de trabalho empresariais porque não existe um sistema comum de consulta VEX. Portanto, são necessárias melhor priorização e troca de informações para manter o engajamento dos clientes e a redução efetiva de riscos.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Software Lidera a Receita Enquanto os Serviços Abordam a Complexidade de Implementação
O software representou 61,47% da participação do mercado de gestão de riscos de código aberto em 2025. As empresas preferiram licenças de plataformas SaaS que se integram diretamente às cadeias de ferramentas DevSecOps e consolidam análise de composição de software, geração de SBOM e conformidade de licenças. A entrega em nuvem também tornou as ferramentas mais acessíveis para organizações de médio porte. O tamanho do mercado de gestão de riscos de código aberto para serviços deve expandir-se a um CAGR de 23,43% de 2026 a 2031. Os serviços respondem a trabalhos que as equipes internas frequentemente não conseguem concluir sozinhas, incluindo configuração de pipeline de alcançabilidade, fluxos de trabalho VEX e o mapeamento de controles de governança para requisitos de conformidade.
Os serviços de implementação e gerenciados podem aprofundar o uso do produto após uma venda inicial de licença. Também podem reduzir a rotatividade ao ajudar os clientes a incorporar novos controles nos processos de desenvolvimento de software antes das decisões de renovação. A Sonatype lançou o Nexus One em novembro de 2025 como uma plataforma de infraestrutura de cadeia de suprimentos de software agêntica para inteligência de código aberto, governança e automação de dependências.[4]Sonatype, "Índice de Malware de Código Aberto do 2º Trimestre de 2026: Invasores Abusam da Confiança dos Desenvolvedores," Sonatype, sonatype.com A Black Duck utiliza análise de manifesto, varredura binária e correspondência de trechos para identificar uma gama mais ampla de componentes, incluindo aqueles não detectados pelos manifestos padrão. O GitHub adicionou conformidade de licenças de código aberto em pré-visualização pública para clientes do GitHub Enterprise Cloud em junho de 2026, aumentando o nível de automação de conformidade nativa esperado pelos compradores.


Por Capacidade de Solução: A Análise de Composição de Software Lidera Enquanto a Gestão de SBOM e VEX Acelera
A análise de composição de software detinha 27,64% da participação do mercado de gestão de riscos de código aberto em 2025. É comumente a primeira capacidade utilizada para descobrir componentes de código aberto em bases de código comerciais. A Black Duck relatou que 98% das bases de código comerciais continham código aberto em sua análise de 2026. A gestão de SBOM e VEX deve crescer a um CAGR de 28,32% até 2031. Os requisitos regulatórios e os limites operacionais das descobertas de SBOM sem priorização estão sustentando essa expansão mais rápida.
A conformidade de licenças e a governança de políticas abordam obrigações de propriedade intelectual e uso em portfólios de componentes. A inteligência de vulnerabilidades e a remediação ajudam as equipes a identificar e corrigir fraquezas em suas dependências. Os ataques à cadeia de suprimentos e a detecção de pacotes maliciosos tornaram-se mais urgentes à medida que a Sonatype relatou 1,8 milhão de pacotes maliciosos bloqueados cumulativamente até o segundo trimestre de 2026. Os escritórios de programas de código aberto e os serviços gerenciados permanecem capacidades de maior valor para grandes empresas que precisam de controles estruturados sob frameworks como o Estrutura de Desenvolvimento Seguro de Software do NIST e a Linha de Base de Segurança da OpenSSF. Esses requisitos incentivam os compradores a escolher plataformas que coletam evidências em várias atividades de governança.
Por Modo de Implantação: A Nuvem Detém a Maior Posição e a Taxa de Crescimento Mais Rápida
A nuvem detinha 58,79% da participação do mercado de gestão de riscos de código aberto em 2025 e deve crescer a um CAGR de 26,11% até 2031. A entrega SaaS fornece inteligência de ameaças continuamente atualizada e evita uma implantação de infraestrutura separada para muitos clientes. Os produtos em nuvem também se conectam com ferramentas comuns de CI/CD, incluindo GitHub, GitLab, Bitbucket e Jenkins. Essa compatibilidade permite que as equipes adicionem controles de varredura e SBOM nos fluxos de trabalho de desenvolvimento existentes. O mercado de gestão de riscos de código aberto continua a favorecer ferramentas em nuvem à medida que empresas menores adotam governança formal de dependências e empresas maiores coordenam controles em múltiplos ambientes de nuvem.
As obrigações de ciclo de vida também sustentam a adoção da nuvem porque as informações de SBOM devem ser mantidas à medida que o código e os componentes mudam. A Endor Labs integrou seu Firewall de Pacotes e o Cursor em 2026, demonstrando como controles baseados em nuvem podem ser inseridos nos fluxos de trabalho de codificação com IA. As implantações locais e híbridas permanecem relevantes para empresas regulamentadas e organizações relacionadas à defesa com requisitos de residência de dados, isolamento de rede ou classificação, e a Anchore tem posição em ambientes isolados e classificados. Os usuários híbridos podem varrer ambientes de desenvolvimento por meio de serviços em nuvem enquanto mantêm repositórios de inteligência para código sensível no local. Essa abordagem atende a empresas multinacionais que enfrentam requisitos de localização de dados em regiões operacionais.
Por Tamanho de Organização: Grandes Empresas Geram a Maior Parte da Receita Enquanto as PMEs Expandem Mais Rapidamente
As grandes empresas representaram 68,27% da participação do mercado de gestão de riscos de código aberto em 2025. Sua escala, exposição regulatória e atividade de desenvolvimento de software tornam mais fácil justificar programas abrangentes de governança. A atividade de aquisições cria uma demanda adicional porque os compradores utilizam análise de conflitos de licenças e due diligence baseada em SBOM em revisões de software. Em 2025, 68% das bases de código comerciais continham conflitos de licenças, e alguns portfólios apresentavam mais de 2.675 instâncias de conflito. As grandes empresas também requerem mais suporte consultivo porque seus programas abrangem múltiplos ecossistemas, equipes de desenvolvimento e unidades de negócios.
As PMEs devem crescer a um CAGR de 26,91% de 2026 a 2031. Sua adoção é frequentemente impulsionada por requisitos de qualificação de clientes em vez de maturidade interna de conformidade. Fornecedores de grandes empresas e agências públicas precisam cada vez mais fornecer evidências de SBOM, responder a questionários de segurança e demonstrar controles de governança de licenças. Ofertas escalonadas de análise de composição de software podem reduzir o custo inicial para compradores menores. A Lei de Resiliência Cibernética da UE concede às PMEs europeias até dezembro de 2027 para cumprir as obrigações completas de documentação de SBOM, concentrando decisões de aquisição na Alemanha, França, Reino Unido e países do Benelux.
Por Vertical do Setor: TI e Telecomunicações Lidera Enquanto Governo e Administração Pública Cresce Mais Rapidamente
TI e telecomunicações detinham 24,71% da participação do mercado de gestão de riscos de código aberto em 2025. O setor tem alto uso de código aberto, modelos de receita intensivos em software e investimento antecipado em infraestrutura DevSecOps. Operadoras de telecomunicações com funções 5G nativas em nuvem gerenciam pilhas de software que incluem muitas bibliotecas de rede e dependências transitivas. Isso cria uma ampla exposição na cadeia de suprimentos de software que é difícil de rastrear com processos manuais. Governo e administração pública deve expandir-se a um CAGR de 27,33% até 2031, sustentado por obrigações de aquisição e requisitos cibernéticos do setor público.
As agências federais nos Estados Unidos utilizam as orientações de SBOM da CISA e obrigações de segurança de software que afetam sua base de fornecedores. Na Europa, a NIS2 e a Lei de Resiliência Operacional Digital estendem requisitos relacionados a entidades públicas e infraestrutura de mercados financeiros. As organizações de BFSI abordam requisitos de risco de tecnologia da informação e comunicação que se sobrepõem à documentação de dependências e governança. As organizações de saúde e ciências da vida respondem às orientações de cibersegurança da Administração de Alimentos e Medicamentos dos EUA que identificam os SBOMs como parte das submissões pré-mercado para dispositivos médicos relevantes.[5]Administração de Alimentos e Medicamentos dos EUA, "Cibersegurança," Administração de Alimentos e Medicamentos dos EUA, fda.gov Os fabricantes industriais também estão adotando práticas de SBOM nas cadeias de suprimentos automotivas e aeroespaciais, enquanto outros segmentos verticais aumentam a adoção após incidentes ou solicitações de clientes.
Análise Geográfica
A América do Norte representou 39,24% da participação do mercado de gestão de riscos de código aberto em 2025. Os requisitos de aquisição do governo federal dos EUA, uma grande base de empresas intensivas em software e um ecossistema de fornecedores bem financiado sustentam a posição de liderança da região. A Ordem Executiva 14028 estabeleceu expectativas relacionadas a SBOM para fornecedores de software federal, enquanto os elementos mínimos preliminares da CISA adicionaram dados de dependências transitivas e formatos prontos para automação. O Canadá também se alinha às práticas dos EUA por meio de comunicados conjuntos de cibersegurança. A entrega em nuvem ajudou empresas de software de médio porte a incluir serviços gerenciados de análise de composição de software em seus gastos mais amplos com DevSecOps.
A Europa permanece importante porque a Lei de Resiliência Cibernética fornece um cronograma de conformidade definido para empresas na Alemanha, França, Reino Unido, Itália e países do Benelux. A aplicação pela autoridade de vigilância de mercado tornou-se operacional em junho de 2026, e a notificação obrigatória de vulnerabilidades entra em vigor em setembro de 2026.[6]Comissão Europeia, "Lei de Resiliência Cibernética," Comissão Europeia, digital-strategy.ec.europa.eu As obrigações completas de documentação de SBOM seguem em dezembro de 2027. A pesquisa de prontidão da OpenSSF de 2026 com 843 respondentes encontrou consciência e prontidão limitadas à medida que o prazo se aproximava, o que sustenta a demanda por suporte e automação.
A Ásia-Pacífico deve expandir-se a um CAGR de 28,71% de 2026 a 2031, a taxa regional mais rápida no mercado de gestão de riscos de código aberto. O Japão revisou suas orientações de SBOM em agosto de 2024 e posteriormente se juntou a outros 14 países em orientações operacionais sobre elementos mínimos, automação e cobertura de dependências transitivas. O Sistema de Avaliação de Segurança da Cadeia de Suprimentos do Japão está programado para lançamento no ano fiscal de 2026 no nível de 3 a 4 estrelas. China, Índia, Coreia do Sul e Austrália têm impulsionadores de demanda distintos, incluindo requisitos de conformidade relacionados a exportações e solicitações de qualificação de fornecedores. A América do Sul e o Oriente Médio e África permanecem áreas em estágio inicial, onde empresas multinacionais frequentemente estendem padrões de governança da América do Norte e Europa para centros de desenvolvimento regionais.

Cenário Competitivo
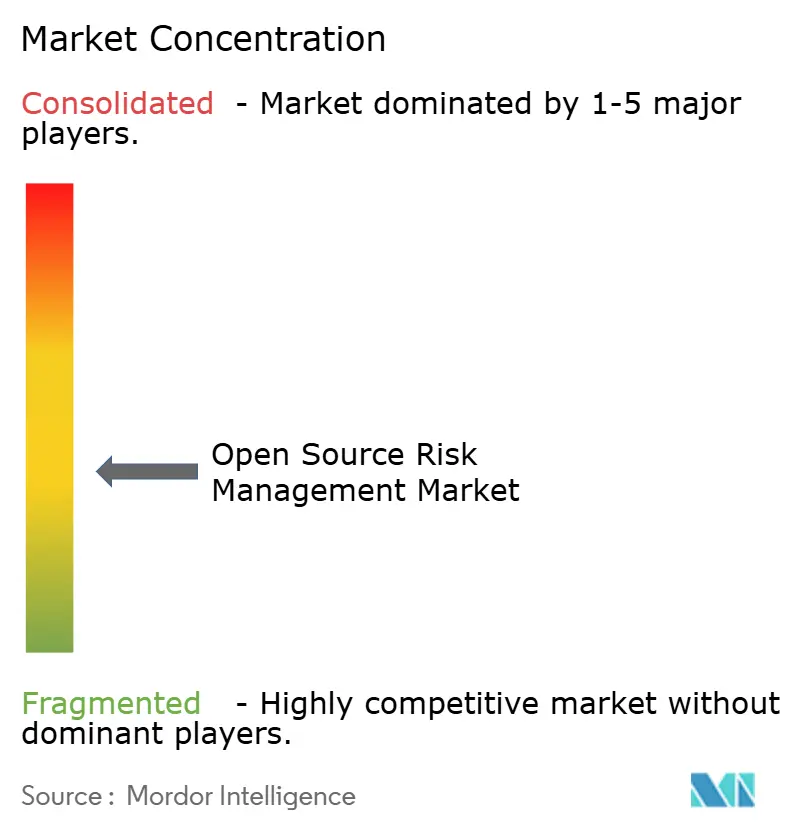
O mercado de gestão de riscos de código aberto é moderadamente fragmentado, com fornecedores estabelecidos de segurança de aplicações atendendo grandes empresas e fornecedores especializados buscando análise de alcançabilidade, governança de código gerado por IA e automação de SBOM. A Black Duck permanece um fornecedor importante para conformidade de licenças em setores regulamentados e due diligence em transações de software. Sua base de conhecimento indexa mais de 10 milhões de projetos de código aberto, e seus comunicados de segurança proprietários lideram o Banco de Dados Nacional de Vulnerabilidades por uma média de 100 dias. A Snyk utiliza um nível gratuito voltado para desenvolvedores para criar um caminho de upsell empresarial. Sonatype, Mend.io, FOSSA, JFrog, Veracode, Checkmarx, GitLab, GitHub, Aqua Security e Anchore competem em categorias de produtos sobrepostas.
O mercado de gestão de riscos de código aberto está se deslocando para plataformas consolidadas que combinam geração de SBOM, gestão de VEX, análise de alcançabilidade e controles de código gerado por IA. A JFrog introduziu a Remediação Zero-Touch em setembro de 2026, combinando patches com artefatos afetados e atestando correções por meio do JFrog AppTrust sem interromper compilações. A Mend.io adicionou extensões de segurança de IA em tempo de execução em julho de 2026, incluindo triagem em tempo de execução de descobertas de SAST e detecção de pacotes maliciosos em imagens de contêiner. A pré-visualização de conformidade de licenças do GitHub de junho de 2026 incorpora ainda mais controles de conformidade em uma plataforma de desenvolvimento.
A Endor Labs integrou sua camada de inteligência AURI com ferramentas de codificação com IA por meio de sua parceria com o Cursor em 2026 e introduziu Patches de Zero-Day por meio do Projeto Akrites. Atestações de proveniência sob SLSA, assinatura Sigstore e proveniência de compilação verificável estão emergindo como diferenciais técnicos para fornecedores que precisam fornecer evidências de conformidade além de contagens de vulnerabilidades. Empresas emergentes como OX Security, Apiiro, Lineaje, SCANOSS, Myrror Security e Legit Security focam em gestão de postura de segurança de aplicações e rastreamento de linhagem da cadeia de suprimentos. O mercado de gestão de riscos de código aberto tem uma base ampla de fornecedores, e a ausência de uma participação combinada dominante divulgada sustenta uma estrutura competitiva moderadamente fragmentada.
Líderes do Setor de Gestão de Riscos de Código Aberto
Black Duck
Mend.io
Snyk Limited
Synopsys, Inc.
Sonatype, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Julho de 2026: A Mend.io anunciou extensões de segurança de IA em tempo de execução para suas plataformas Mend AI e Mend AppSec, adicionando triagem em tempo de execução para distinguir vulnerabilidades reais de falsos positivos em descobertas de SAST, expandindo a cobertura de riscos de contêiner para detectar pacotes maliciosos em imagens de contêiner e introduzindo classificação de projetos para melhorar a priorização de SAST para cargas de trabalho sensíveis.
- Junho de 2026: O GitHub lançou a conformidade de licenças de código aberto em pré-visualização pública para todos os clientes do GitHub Enterprise Cloud com licenças de segurança de código do GitHub Advanced Security, permitindo políticas de licenças em toda a empresa aplicadas diretamente em pull requests, reduzindo a dependência de ferramentas SCA de terceiros para governança de licenças em fluxos de trabalho DevSecOps nativos do GitHub.
- Junho de 2026: A Endor Labs lançou Patches de Zero-Day e aderiu ao Projeto Akrites, uma iniciativa da Linux Foundation para remediação coordenada e divulgação de vulnerabilidades em projetos críticos de código aberto, com membros fundadores incluindo Anthropic, OpenAI, Amazon, Microsoft, JPMorgan Chase e Citi. O programa fornece patches verificados para vulnerabilidades novas em menos de 24 horas antes que um patch upstream ou CVE esteja disponível, financiado por uma plataforma de IA agêntica que constrói grafos de chamadas e analisa fluxo de dados para construir correções seguras.
- Novembro de 2025: A Sonatype lançou o Nexus One, uma plataforma de infraestrutura de cadeia de suprimentos de software agêntica que unifica inteligência de código aberto, governança e automação de dependências em pipelines DevSecOps empresariais, posicionando-o como o sistema de registro para artefatos de software na base instalada de 2.000 organizações empresariais globais da Sonatype.


Escopo do Relatório Global do Mercado de Gestão de Riscos de Código Aberto
O mercado de gestão de riscos de código aberto compreende soluções que identificam, avaliam e mitigam riscos de segurança, conformidade e operacionais associados ao uso de componentes e dependências de software de código aberto ao longo do ciclo de vida do desenvolvimento de software. Essas plataformas fornecem capacidades como análise automatizada de composição de software (SCA), detecção de vulnerabilidades em bibliotecas de código aberto, monitoramento de conformidade de licenças, avaliação de saúde de mantenedores, automação de atualização de dependências e aplicação de políticas para prevenir a introdução de componentes de código aberto vulneráveis ou não conformes em aplicações, permitindo que as organizações mantenham cadeias de suprimentos de software seguras, evitem responsabilidades legais decorrentes de violações de licenças, reduzam a exposição a vulnerabilidades conhecidas e garantam que o uso de código aberto esteja alinhado com a tolerância a riscos empresariais e os requisitos regulatórios.
O Relatório do Mercado de Gestão de Riscos de Código Aberto é Segmentado por Componente (Software e Serviços), Capacidade de Solução (Análise de Composição de Software, Gestão de SBOM e VEX, Conformidade de Licenças e Governança de Políticas, Inteligência de Vulnerabilidades e Remediação, Detecção de Ataques à Cadeia de Suprimentos e Pacotes Maliciosos, e Escritório de Programas de Código Aberto e Serviços Gerenciados), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical do Setor (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI), e Outros Segmentos Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Análise de Composição de Software |
| Gestão de SBOM e VEX |
| Conformidade de Licenças e Governança de Políticas |
| Inteligência de Vulnerabilidades e Remediação |
| Detecção de Ataques à Cadeia de Suprimentos e Pacotes Maliciosos |
| Escritório de Programas de Código Aberto e Serviços Gerenciados |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Segmentos Verticais do Setor |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Software | ||
| Serviços | |||
| Por Capacidade de Solução | Análise de Composição de Software | ||
| Gestão de SBOM e VEX | |||
| Conformidade de Licenças e Governança de Políticas | |||
| Inteligência de Vulnerabilidades e Remediação | |||
| Detecção de Ataques à Cadeia de Suprimentos e Pacotes Maliciosos | |||
| Escritório de Programas de Código Aberto e Serviços Gerenciados | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Vertical do Setor | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| Petróleo e Gás | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Instituições de Educação e Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Segmentos Verticais do Setor | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de gestão de riscos de código aberto?
O tamanho do mercado de gestão de riscos de código aberto foi avaliado em 2,46 bilhões de USD em 2025 e estima-se que cresça de 2,93 bilhões de USD em 2026 para atingir 7,83 bilhões de USD até 2031, a um CAGR de 21,72% durante o período de previsão (2026-2031).
O que está impulsionando a demanda por plataformas de gestão de riscos de código aberto?
Os requisitos regulatórios de SBOM, maior densidade de dependências, pacotes maliciosos e código gerado por IA estão aumentando a demanda por ferramentas de governança e remediação.
Qual componente detém a maior participação de receita?
O software detinha 61,47% da receita em 2025, sustentado pela demanda por plataformas SaaS integradas aos fluxos de trabalho DevSecOps.
Qual capacidade de solução está crescendo mais rapidamente?
A gestão de SBOM e VEX deve crescer a um CAGR de 28,32% até 2031 à medida que os requisitos de conformidade e as necessidades de priorização de alertas aumentam.
Qual região está crescendo mais rapidamente?
A Ásia-Pacífico deve crescer a um CAGR de 28,71% até 2031, sustentada por regulamentação, conformidade de exportações e requisitos de fornecedores.
Por que as grandes empresas são o principal grupo de clientes?
As grandes empresas detinham 68,27% da receita em 2025 porque sua escala, exposição regulatória, aquisições e atividade de desenvolvimento de software requerem programas abrangentes de governança.
Página atualizada pela última vez em:



