
Tamaño y Participación del Mercado de Gestión de Riesgos de Código Abierto
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 2.93 Mil millones de dólares |
| Tamaño del Mercado (2031) | 7.83 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 21.72 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión de Riesgos de Código Abierto por Mordor Intelligence
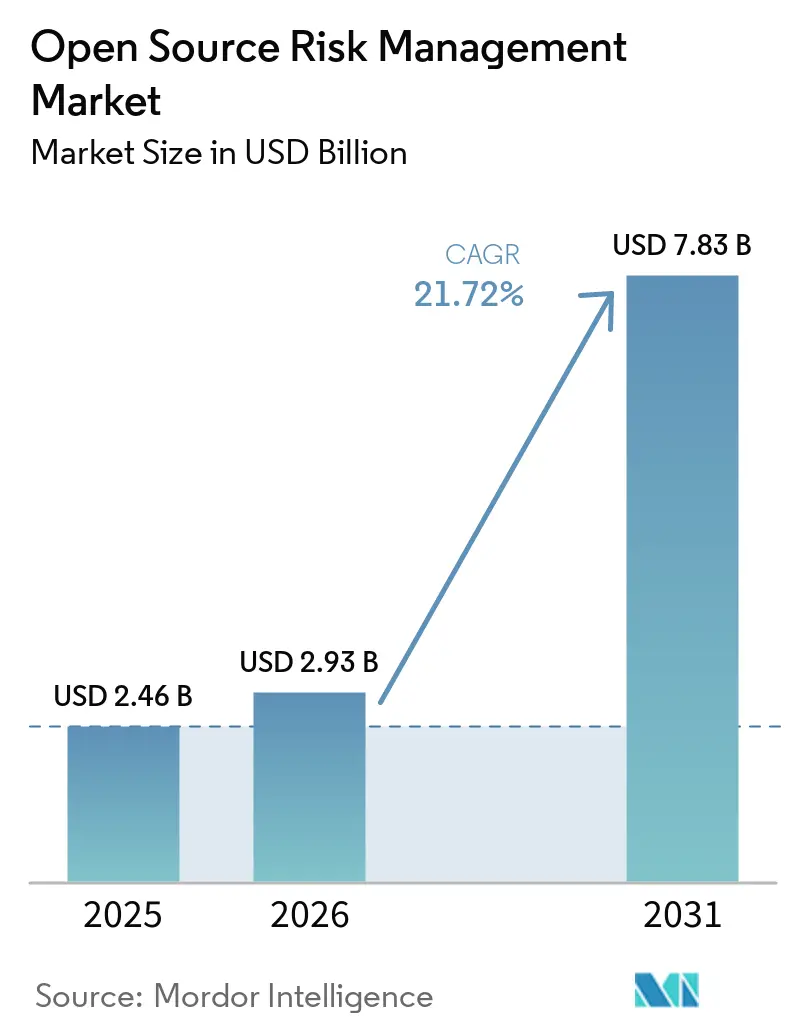
El tamaño del mercado de gestión de riesgos de código abierto fue valorado en 2,46 mil millones de USD en 2025 y se estima que crecerá desde 2,93 mil millones de USD en 2026 hasta alcanzar los 7,83 mil millones de USD en 2031, a una CAGR del 21,72% durante el período de pronóstico (2026-2031). El mercado de gestión de riesgos de código abierto se está expandiendo a medida que las empresas incorporan más código de terceros en sus productos de software y necesitan visibilidad continua sobre vulnerabilidades, licencias y orígenes de componentes. Los plazos regulatorios están convirtiendo los inventarios de materiales de software, o SBOM, de una práctica preferida a un requisito de adquisición para proveedores y compradores públicos. Los ataques a la cadena de suministro y los paquetes inseguros también están haciendo que el descubrimiento y la remediación de componentes sean más importantes en los equipos de desarrollo. Los proveedores están respondiendo combinando análisis de composición de software, gestión de SBOM, información sobre explotabilidad de vulnerabilidades y controles de paquetes en plataformas más amplias. El mercado de gestión de riesgos de código abierto también tiene la oportunidad de atender a empresas que utilizan codificación asistida por inteligencia artificial y carecen de registros claros del código y los paquetes que ingresan a los sistemas de producción.
Conclusiones Clave del Informe
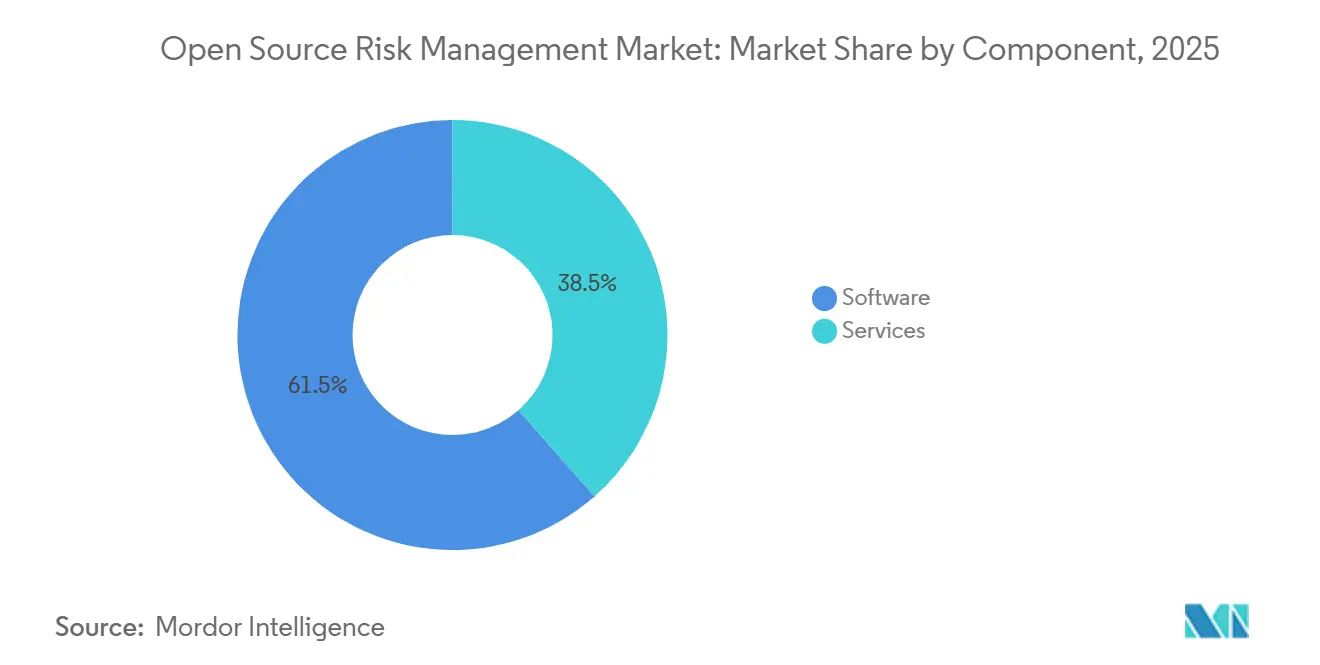
- Por componente, el software representó el 61,47% de la participación del mercado de gestión de riesgos de código abierto en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 23,43% hasta 2031.
- Por capacidad de solución, el análisis de composición de software representó el 27,64% de la participación de ingresos en 2025, mientras que se espera que la gestión de SBOM y VEX se expanda a una CAGR del 28,32% hasta 2031.
- Por modo de implementación, la nube representó el 58,79% de la participación de ingresos en el mercado de gestión de riesgos de código abierto en 2025 y se proyecta que se expandirá a una CAGR del 26,11% hasta 2031.
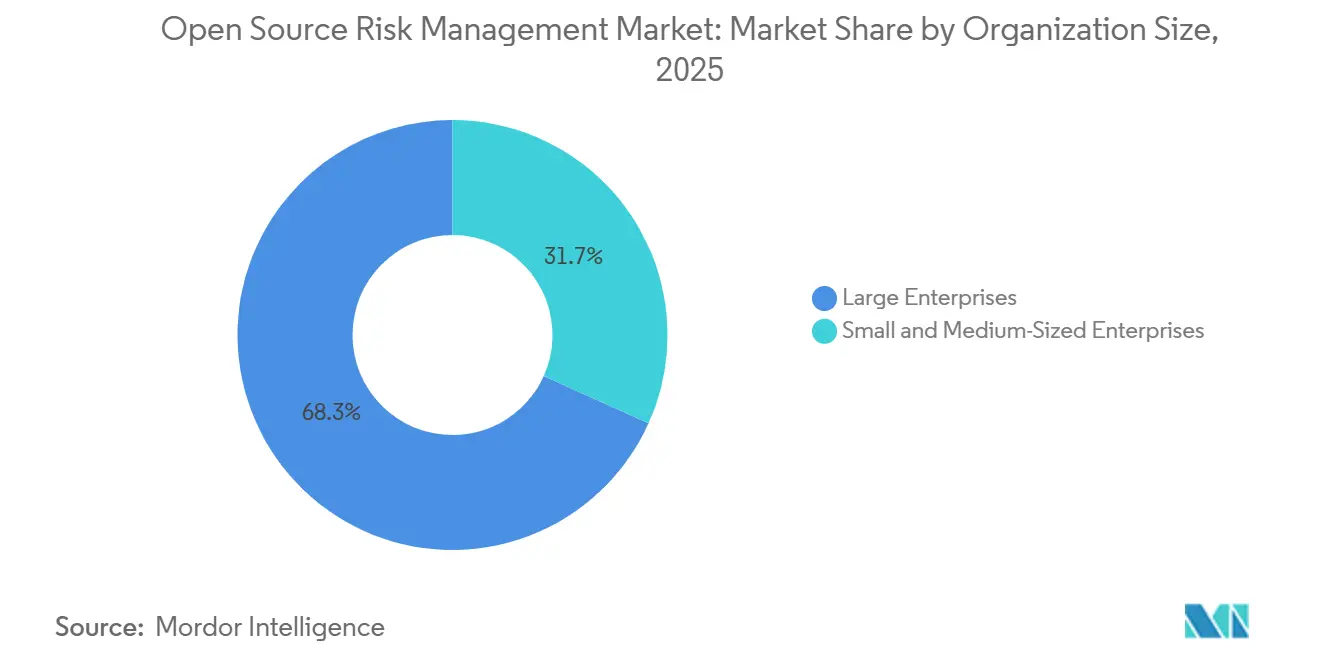
- Por tamaño de organización, las grandes empresas representaron el 68,27% de la participación de ingresos en 2025, mientras que se proyecta que las PYMEs se expandirán a una CAGR del 26,91% hasta 2031.
- Por vertical industrial, las tecnologías de la información y las telecomunicaciones representaron el 24,71% de la participación de ingresos en 2025, mientras que se espera que el gobierno y la administración pública se expanda a una CAGR del 27,33% hasta 2031.
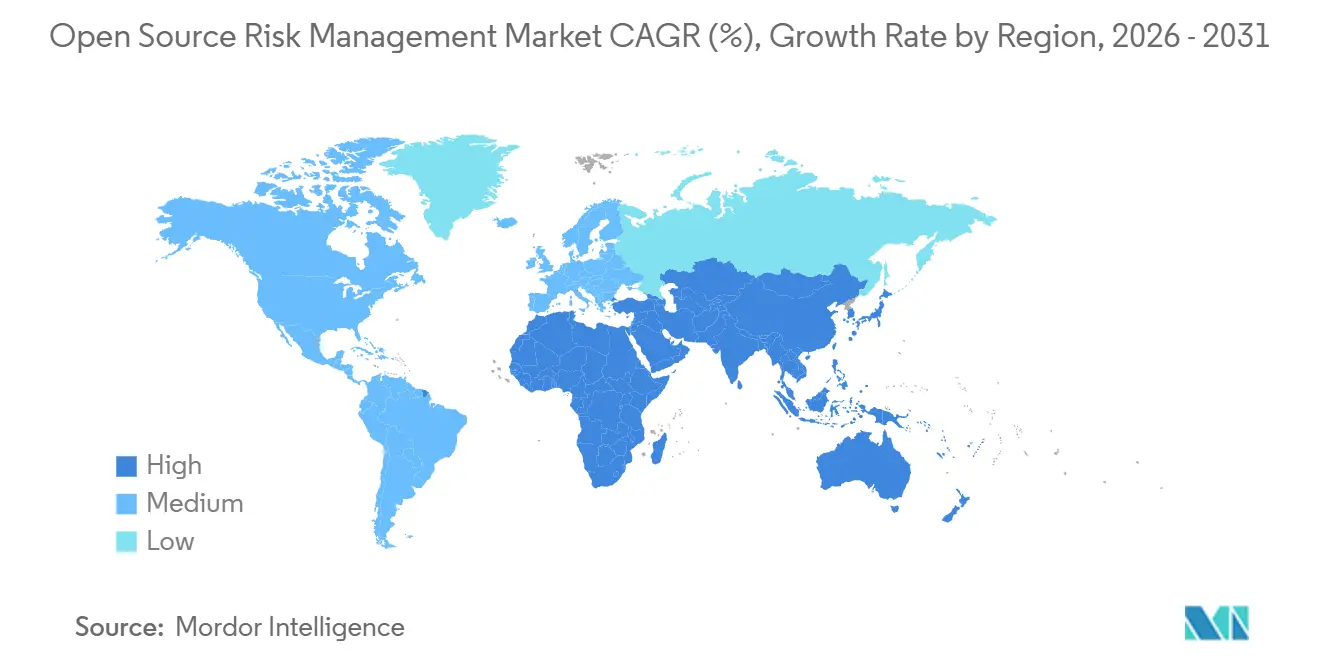
- Por geografía, América del Norte representó el 39,24% de la participación de ingresos en el mercado de gestión de riesgos de código abierto en 2025, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 28,71% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Gestión de Riesgos de Código Abierto
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Presión Regulatoria para la Transparencia de SBOM y la Cadena de Suministro de Software | +5.8% | Global, con impacto a corto plazo concentrado en América del Norte y Europa, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Creciente Densidad de Dependencia de Código Abierto en Aplicaciones Modernas | +4.9% | Global | Corto plazo (≤ 2 años) |
| Cambio hacia la Priorización de Vulnerabilidades Basada en Alcanzabilidad | +4.2% | Global, liderado por América del Norte y Europa Occidental | Mediano plazo (2-4 años) |
| Código Generado por Inteligencia Artificial que Amplía la Exposición No Rastreada de Código Abierto | +3.6% | Global | Corto plazo (≤ 2 años) |
| Detección a Nivel de Procedencia de Paquetes Maliciosos y Manipulados | +2.8% | Núcleo global, con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Requisitos de Administración de Código Abierto y Responsabilidad de los Mantenedores | +1.9% | América del Norte y Europa, con expansión a largo plazo hacia Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Presión Regulatoria para la Transparencia de SBOM y la Cadena de Suministro de Software
El mercado de gestión de riesgos de código abierto se está beneficiando a medida que los requisitos de cumplimiento convierten la gobernanza del código abierto en una obligación contractual para muchos proveedores. La Ley de Resiliencia Cibernética de la UE entró en vigor en diciembre de 2024, y sus autoridades de vigilancia del mercado comenzaron a operar en junio de 2026. La notificación obligatoria de vulnerabilidades, incluida la notificación inicial a ENISA dentro de las 24 horas posteriores a la identificación de una vulnerabilidad explotada activamente, entra en vigor el 11 de septiembre de 2026, mientras que las obligaciones completas de documentación de SBOM siguen en diciembre de 2027. El reglamento permite multas de hasta 15 millones de EUR (16,2 millones de USD) o el 2,5% de la facturación anual global por incumplimiento. La guía preliminar de CISA de 2025 también exige información sobre dependencias transitivas en los SBOM, lo que eleva el estándar más allá del escaneo solo de manifiestos.[1]Agencia de Seguridad de Infraestructura y Ciberseguridad, "Elementos Mínimos para un Inventario de Materiales de Software," Agencia de Seguridad de Infraestructura y Ciberseguridad, cisa.gov Japón y otros 14 países también se alinearon en una guía operativa en septiembre de 2025, mientras que el Sistema de Evaluación de Seguridad de la Cadena de Suministro de Japón está programado para su lanzamiento en el año fiscal 2026 en el nivel de 3 a 4 estrellas.
Creciente Densidad de Dependencia de Código Abierto en Aplicaciones Modernas
El mercado de gestión de riesgos de código abierto está respaldado por el creciente número de componentes externos dentro de cada aplicación. La aplicación promedio contenía 1.180 componentes de código abierto en 2026, lo que representó un 30% más que en el período de informe anterior. El mismo análisis encontró que el 64% de los componentes eran dependencias transitivas, que muchas herramientas basadas solo en manifiestos no detectan. También encontró que el 16% de los componentes requerían análisis binario o coincidencia de fragmentos en lugar de análisis de manifiestos. En 2025, el 87% de las bases de código auditadas tenían al menos 1 vulnerabilidad de código abierto, la media era de 581 vulnerabilidades por base de código, y el 92% tenía componentes con al menos 4 años de desactualización.[2]Black Duck, "Informe de Análisis de Seguridad y Riesgos de Código Abierto 2026," Black Duck, blackduck.com Estas condiciones favorecen las herramientas automatizadas de descubrimiento, monitoreo y remediación que pueden trabajar en una base de dependencias amplia y cambiante.
Cambio hacia la Priorización de Vulnerabilidades Basada en Alcanzabilidad
El mercado de gestión de riesgos de código abierto está avanzando más allá de los sistemas que tratan cada vulnerabilidad listada como igualmente urgente. Los datos brutos de vulnerabilidades pueden crear una proporción de ruido de 20:1 a 40:1 cuando se comparan con un SBOM empresarial, lo que significa que la mayoría de las alertas pueden no ser explotables en un entorno de ejecución específico. El análisis de alcanzabilidad utiliza información del grafo de llamadas para identificar si las funciones vulnerables se utilizan realmente en las rutas de código de producción. Las declaraciones VEX proporcionan la evaluación de un proveedor sobre la explotabilidad de un CVE y un componente, ayudando a los equipos a decidir qué hallazgos requieren acción. La OpenSSF informó en enero de 2026 que los estándares VEX eran maduros, pero que los sistemas comunes de distribución y búsqueda seguían sin estar disponibles. Esta brecha respalda la demanda de plataformas que automatizan el análisis de alcanzabilidad y actualizan la información VEX a medida que las aplicaciones cambian.
Código Generado por Inteligencia Artificial que Amplía la Exposición No Rastreada de Código Abierto
El mercado de gestión de riesgos de código abierto está ganando otro canal de demanda a medida que las herramientas de codificación con inteligencia artificial añaden código y paquetes al software de producción. Solo el 24% de las organizaciones evaluó de manera integral el código generado por inteligencia artificial en cuanto a propiedad intelectual, licencias, seguridad y calidad en el análisis de 2026. La investigación de Veracode de 2025 encontró fallas de seguridad conocidas en el 45% de las tareas de codificación con inteligencia artificial. El proyecto Vibe Security Radar del Instituto de Tecnología de Georgia atribuyó 35 CVE a herramientas de codificación con inteligencia artificial en marzo de 2026, en comparación con 6 en enero y 15 en febrero. Las herramientas de inteligencia artificial también pueden sugerir nombres de paquetes inexistentes que los atacantes registran como paquetes maliciosos, creando un riesgo de sustitución de paquetes. Las plataformas que identifican los orígenes del código, gobiernan el uso de paquetes y priorizan los riesgos explotables están posicionadas para abordar esta exposición.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Escasez de Talento en Seguridad de Código Abierto y Cumplimiento de Licencias | -0.9% | Global, más aguda en América del Norte y Europa Occidental | Mediano plazo (2-4 años) |
| Ruido de Alertas y Contexto Incompleto de Alcanzabilidad de Vulnerabilidades | -0.7% | Global | Corto plazo (≤ 2 años) |
| Ansiedad por Responsabilidad de los Mantenedores y Reducción de la Contribución Voluntaria | -0.5% | América del Norte y Europa, con extensión a Asia-Pacífico | Largo plazo (≥ 4 años) |
| Identidad de Paquetes Fragmentada y Procedencia en Distintos Ecosistemas | -0.4% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Escasez de Talento en Seguridad de Código Abierto y Cumplimiento de Licencias
El mercado de gestión de riesgos de código abierto puede enfrentar una adopción más lenta cuando los clientes carecen de personal que pueda configurar y operar programas de gobernanza. El estudio de fuerza laboral de SANS y GIAC de 2026 encontró que el 60% de las organizaciones identificó las brechas de habilidades como su principal desafío de fuerza laboral, en comparación con el 40% que citó escasez de personal.[3]Instituto SANS y GIAC, "Informe de Investigación de la Fuerza Laboral en Ciberseguridad 2026," Instituto SANS, sans.org Los datos de contratación en seguridad de aplicaciones mostraron que el 49,6% de los puestos vacantes requerían experiencia de nivel sénior o superior, mientras que solo el 1,9% estaba disponible para candidatos de nivel inicial. La Fundación Linux encontró que el 57% de las organizaciones tenía brechas de capacidad en seguridad de inteligencia artificial y gestión de riesgos en 2026. La escasez puede limitar la utilización de la plataforma después de la compra, incluso cuando los presupuestos de seguridad están disponibles. También aumenta el valor de las herramientas automatizadas y de baja configuración que reducen la dependencia del juicio especializado.
Ruido de Alertas y Contexto Incompleto de Alcanzabilidad de Vulnerabilidades
El mercado de gestión de riesgos de código abierto se ve limitado cuando los equipos de seguridad reciben más hallazgos de los que pueden evaluar. Las grandes carteras de productos pueden generar miles de hallazgos abiertos después de que un SBOM se compara con datos brutos de vulnerabilidades. Más del 90% de los CVE marcados pueden no ser explotables en el contexto de ejecución específico de un producto, sin embargo, muchas herramientas aún les asignan una urgencia similar. Esto debilita la confianza en las colas de remediación y puede hacer que los equipos de ingeniería difieran la acción. La OpenSSF ha declarado que las afirmaciones de los proveedores sobre la no explotabilidad no fluyen de manera consistente hacia los flujos de trabajo empresariales porque no existe un sistema común de búsqueda de VEX. Por lo tanto, se necesita una mejor priorización e intercambio de información para mantener el compromiso del cliente y una reducción efectiva del riesgo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El Software Lidera los Ingresos Mientras que los Servicios Abordan la Complejidad de Implementación
El software representó el 61,47% de la participación del mercado de gestión de riesgos de código abierto en 2025. Las empresas favorecieron las licencias de plataformas SaaS que se integran directamente en las cadenas de herramientas DevSecOps y consolidan el análisis de composición de software, la generación de SBOM y el cumplimiento de licencias. La entrega en la nube también ha hecho que las herramientas sean más accesibles para las organizaciones de tamaño mediano. Se espera que el tamaño del mercado de gestión de riesgos de código abierto para los servicios se expanda a una CAGR del 23,43% de 2026 a 2031. Los servicios responden al trabajo que los equipos internos a menudo no pueden completar solos, incluida la configuración de canalizaciones de alcanzabilidad, los flujos de trabajo VEX y el mapeo de controles de gobernanza a los requisitos de cumplimiento.
Los servicios de implementación y gestionados pueden profundizar el uso del producto después de una venta inicial de licencia. También pueden reducir la rotación al ayudar a los clientes a incorporar nuevos controles en los procesos de desarrollo de software antes de las decisiones de renovación. Sonatype lanzó Nexus One en noviembre de 2025 como una plataforma de infraestructura de cadena de suministro de software agéntica para inteligencia de código abierto, gobernanza y automatización de dependencias.[4]Sonatype, "Índice de Malware de Código Abierto del Segundo Trimestre de 2026: Los Atacantes Abusan de la Confianza de los Desarrolladores," Sonatype, sonatype.com Black Duck utiliza análisis de manifiestos, escaneo binario y coincidencia de fragmentos para identificar una gama más amplia de componentes, incluidos los que los manifiestos estándar no detectan. GitHub añadió el cumplimiento de licencias de código abierto en vista previa pública para los clientes de GitHub Enterprise Cloud en junio de 2026, aumentando el nivel de automatización de cumplimiento nativa esperada por los compradores.


Por Capacidad de Solución: El Análisis de Composición de Software Lidera Mientras que la Gestión de SBOM y VEX se Acelera
El análisis de composición de software representó el 27,64% de la participación del mercado de gestión de riesgos de código abierto en 2025. Es comúnmente la primera capacidad utilizada para descubrir componentes de código abierto dentro de bases de código comerciales. Black Duck informó que el 98% de las bases de código comerciales contenían código abierto en su análisis de 2026. Se proyecta que la gestión de SBOM y VEX crecerá a una CAGR del 28,32% hasta 2031. Los requisitos regulatorios y los límites operativos de los hallazgos de SBOM sin priorizar están respaldando esta expansión más rápida.
El cumplimiento de licencias y la gobernanza de políticas abordan las obligaciones de propiedad intelectual y uso en las carteras de componentes. La inteligencia de vulnerabilidades y la remediación ayudan a los equipos a identificar y corregir debilidades en sus dependencias. Los ataques a la cadena de suministro y la detección de paquetes maliciosos se han vuelto más urgentes a medida que Sonatype informó 1,8 millones de paquetes maliciosos bloqueados acumulativamente en el segundo trimestre de 2026. Las oficinas de programas de código abierto y los servicios gestionados siguen siendo capacidades de mayor valor para las grandes empresas que necesitan controles estructurados bajo marcos como el Marco de Desarrollo de Software Seguro de NIST y la Línea Base de Seguridad de OpenSSF. Estos requisitos alientan a los compradores a elegir plataformas que recopilen evidencia en varias actividades de gobernanza.
Por Modo de Implementación: La Nube Ocupa la Posición Más Grande y la Tasa de Crecimiento Más Rápida
La nube representó el 58,79% de la participación del mercado de gestión de riesgos de código abierto en 2025 y se proyecta que crecerá a una CAGR del 26,11% hasta 2031. La entrega SaaS proporciona inteligencia de amenazas continuamente actualizada y evita una implementación de infraestructura separada para muchos clientes. Los productos en la nube también se conectan con herramientas comunes de CI/CD, incluidas GitHub, GitLab, Bitbucket y Jenkins. Esta compatibilidad permite a los equipos añadir controles de escaneo y SBOM dentro de los flujos de trabajo de desarrollo existentes. El mercado de gestión de riesgos de código abierto continúa favoreciendo las herramientas en la nube a medida que las empresas más pequeñas adoptan la gobernanza formal de dependencias y las empresas más grandes coordinan controles en múltiples entornos de nube.
Las obligaciones del ciclo de vida también respaldan la adopción de la nube porque la información de SBOM debe mantenerse a medida que el código y los componentes cambian. Endor Labs integró su Cortafuegos de Paquetes y Cursor en 2026, mostrando cómo los controles basados en la nube pueden colocarse dentro de los flujos de trabajo de codificación con inteligencia artificial. Las implementaciones locales e híbridas siguen siendo relevantes para las empresas reguladas y las organizaciones relacionadas con la defensa con requisitos de residencia de datos, aislamiento de red o clasificación, y Anchore tiene una posición en entornos aislados y clasificados. Los usuarios híbridos pueden escanear entornos de desarrollo a través de servicios en la nube mientras retienen repositorios de inteligencia para código sensible en las instalaciones. Este enfoque sirve a las empresas multinacionales que enfrentan requisitos de localización de datos en las regiones operativas.
Por Tamaño de Organización: Las Grandes Empresas Generan la Mayor Parte de los Ingresos Mientras que las PYMEs se Expanden Más Rápido
Las grandes empresas representaron el 68,27% de la participación del mercado de gestión de riesgos de código abierto en 2025. Su escala, exposición regulatoria y actividad de desarrollo de software hacen que los programas de gobernanza integral sean más fáciles de justificar. La actividad de adquisiciones crea un caso de demanda adicional porque los compradores utilizan el análisis de conflictos de licencias y la diligencia debida basada en SBOM en las revisiones de software. En 2025, el 68% de las bases de código comerciales contenían conflictos de licencias, y algunas carteras tenían más de 2.675 instancias de conflicto. Las grandes empresas también requieren más apoyo consultivo porque sus programas cubren múltiples ecosistemas, equipos de desarrollo y unidades de negocio.
Se proyecta que las PYMEs crecerán a una CAGR del 26,91% de 2026 a 2031. Su adopción a menudo está impulsada por los requisitos de calificación de clientes en lugar de por la madurez interna en materia de cumplimiento. Los proveedores de grandes empresas y organismos públicos necesitan cada vez más proporcionar evidencia de SBOM, responder cuestionarios de seguridad y mostrar controles de gobernanza de licencias. Las ofertas escalonadas de análisis de composición de software pueden reducir el costo inicial para los compradores más pequeños. La Ley de Resiliencia Cibernética de la UE otorga a las PYMEs europeas hasta diciembre de 2027 para cumplir con las obligaciones completas de documentación de SBOM, concentrando las decisiones de adquisición en Alemania, Francia, el Reino Unido y los países del Benelux.
Por Vertical Industrial: Las Tecnologías de la Información y las Telecomunicaciones Lideran Mientras que el Gobierno y la Administración Pública Crecen Más Rápido
Las tecnologías de la información y las telecomunicaciones representaron el 24,71% de la participación del mercado de gestión de riesgos de código abierto en 2025. El sector tiene un alto uso de código abierto, modelos de ingresos intensivos en software e inversión temprana en infraestructura DevSecOps. Los operadores de telecomunicaciones con funciones 5G nativas en la nube gestionan pilas de software que incluyen muchas bibliotecas de redes y dependencias transitivas. Esto crea una amplia exposición en la cadena de suministro de software que es difícil de rastrear con procesos manuales. Se proyecta que el gobierno y la administración pública se expandirán a una CAGR del 27,33% hasta 2031, respaldados por las obligaciones de adquisición y los requisitos cibernéticos del sector público.
Las agencias federales en los Estados Unidos utilizan la guía de SBOM de CISA y las obligaciones de seguridad de software que afectan a su base de proveedores. En Europa, NIS2 y la Ley de Resiliencia Operativa Digital extienden requisitos relacionados a las entidades públicas y la infraestructura del mercado financiero. Las organizaciones de Banca, Servicios Financieros y Seguros (BFSI) abordan los requisitos de riesgo de tecnología de la información y las comunicaciones que se superponen con la documentación de dependencias y la gobernanza. Las organizaciones de atención médica y ciencias de la vida responden a la guía de ciberseguridad de la Administración de Alimentos y Medicamentos de los Estados Unidos que identifica los SBOM como parte de las presentaciones previas a la comercialización para los dispositivos médicos pertinentes.[5]Administración de Alimentos y Medicamentos de los Estados Unidos, "Ciberseguridad," Administración de Alimentos y Medicamentos de los Estados Unidos, fda.gov Los fabricantes industriales también están adoptando prácticas de SBOM en las cadenas de suministro automotriz y aeroespacial, mientras que otros sectores aumentan la adopción tras incidentes o solicitudes de clientes.
Análisis Geográfico
América del Norte representó el 39,24% de la participación del mercado de gestión de riesgos de código abierto en 2025. Los requisitos de adquisición del gobierno federal de los Estados Unidos, una amplia base de empresas intensivas en software y un ecosistema de proveedores bien financiado respaldan la posición líder de la región. La Orden Ejecutiva 14028 estableció expectativas relacionadas con SBOM para los proveedores de software federal, mientras que los elementos mínimos preliminares de CISA añadieron datos de dependencias transitivas y formatos listos para la automatización. Canadá también se alinea con las prácticas de los Estados Unidos a través de avisos conjuntos de ciberseguridad. La entrega en la nube ha ayudado a las empresas de software de tamaño mediano a incluir servicios gestionados de análisis de composición de software dentro de su gasto más amplio en DevSecOps.
Europa sigue siendo importante porque la Ley de Resiliencia Cibernética proporciona un calendario de cumplimiento definido para las empresas en Alemania, Francia, el Reino Unido, Italia y los países del Benelux. La aplicación de la autoridad de vigilancia del mercado comenzó a operar en junio de 2026, y la notificación obligatoria de vulnerabilidades entra en vigor en septiembre de 2026.[6]Comisión Europea, "Ley de Resiliencia Cibernética," Comisión Europea, digital-strategy.ec.europa.eu Las obligaciones completas de documentación de SBOM siguen en diciembre de 2027. La encuesta de preparación de OpenSSF de 2026 con 843 encuestados encontró una conciencia y preparación limitadas a medida que se acercaba el plazo, lo que respalda la demanda de apoyo y automatización.
Se espera que Asia-Pacífico se expanda a una CAGR del 28,71% de 2026 a 2031, la tasa regional más rápida en el mercado de gestión de riesgos de código abierto. Japón revisó su guía de SBOM en agosto de 2024 y posteriormente se unió a otros 14 países en la guía operativa sobre elementos mínimos, automatización y cobertura de dependencias transitivas. El Sistema de Evaluación de Seguridad de la Cadena de Suministro de Japón está programado para su lanzamiento en el año fiscal 2026 en el nivel de 3 a 4 estrellas. China, India, Corea del Sur y Australia tienen impulsores de demanda distintos, incluidos los requisitos de cumplimiento relacionados con las exportaciones y las solicitudes de calificación de proveedores. América del Sur y Oriente Medio y África siguen siendo áreas en etapas más tempranas, donde las empresas multinacionales a menudo extienden los estándares de gobernanza de América del Norte y Europa hacia los centros de desarrollo regionales.

Panorama Competitivo
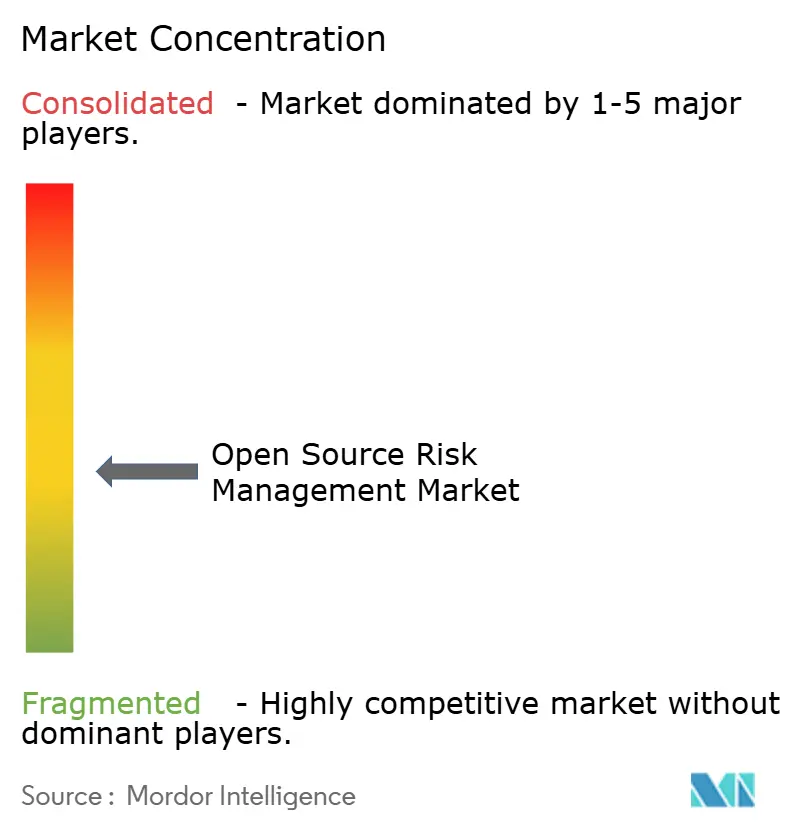
El mercado de gestión de riesgos de código abierto está moderadamente fragmentado, con proveedores establecidos de seguridad de aplicaciones que atienden a grandes empresas y proveedores especializados que persiguen el análisis de alcanzabilidad, la gobernanza de código generado por inteligencia artificial y la automatización de SBOM. Black Duck sigue siendo un proveedor importante para el cumplimiento de licencias en sectores regulados y la diligencia debida en transacciones de software. Su base de conocimientos indexa más de 10 millones de proyectos de código abierto, y sus avisos de seguridad propietarios superan a la Base de Datos Nacional de Vulnerabilidades por un promedio de 100 días. Snyk utiliza un nivel gratuito orientado a los desarrolladores para crear una ruta de venta adicional empresarial. Sonatype, Mend.io, FOSSA, JFrog, Veracode, Checkmarx, GitLab, GitHub, Aqua Security y Anchore compiten en categorías de productos superpuestas.
El mercado de gestión de riesgos de código abierto está evolucionando hacia plataformas consolidadas que combinan la generación de SBOM, la gestión de VEX, el análisis de alcanzabilidad y los controles de código generado por inteligencia artificial. JFrog introdujo la Remediación de Cero Intervención en septiembre de 2026, haciendo coincidir los parches con los artefactos afectados y atestiguando las correcciones a través de JFrog AppTrust sin interrumpir las compilaciones. Mend.io aadió extensiones de seguridad de inteligencia artificial en tiempo de ejecución en julio de 2026, incluida la clasificación en tiempo de ejecución de los hallazgos de SAST y la detección de paquetes maliciosos en imágenes de contenedores. La vista previa de cumplimiento de licencias de GitHub de junio de 2026 integra aún más los controles de cumplimiento en una plataforma de desarrollo.
Endor Labs integró su capa de inteligencia AURI con herramientas de codificación con inteligencia artificial a través de su asociación con Cursor en 2026 e introdujo Parches de Día Cero a través del Proyecto Akrites. Las atestaciones de procedencia bajo SLSA, la firma con Sigstore y la procedencia de compilación verificable están emergiendo como diferenciadores técnicos para los proveedores que necesitan proporcionar evidencia de cumplimiento más allá de los recuentos de vulnerabilidades. Las empresas emergentes como OX Security, Apiiro, Lineaje, SCANOSS, Myrror Security y Legit Security se centran en la gestión de la postura de seguridad de aplicaciones y el rastreo del linaje de la cadena de suministro. El mercado de gestión de riesgos de código abierto tiene una amplia base de proveedores, y la ausencia de una participación combinada dominante divulgada respalda una estructura competitiva moderadamente fragmentada.
Líderes de la Industria de Gestión de Riesgos de Código Abierto
Black Duck
Mend.io
Snyk Limited
Synopsys, Inc.
Sonatype, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Julio de 2026: Mend.io anunció extensiones de seguridad de inteligencia artificial en tiempo de ejecución para sus plataformas Mend AI y Mend AppSec, añadiendo clasificación en tiempo de ejecución para distinguir vulnerabilidades reales de falsos positivos en los hallazgos de SAST, ampliando la cobertura de riesgos de contenedores para detectar paquetes maliciosos dentro de imágenes de contenedores, e introduciendo la clasificación de proyectos para mejorar la priorización de SAST para cargas de trabajo sensibles.
- Junio de 2026: GitHub lanzó el cumplimiento de licencias de código abierto en vista previa pública para todos los clientes de GitHub Enterprise Cloud con licencias de seguridad de código de GitHub Advanced Security, habilitando políticas de licencias a nivel empresarial aplicadas directamente en las solicitudes de extracción, reduciendo la dependencia de herramientas SCA de terceros para la gobernanza de licencias en los flujos de trabajo DevSecOps nativos de GitHub.
- Junio de 2026: Endor Labs lanzó Parches de Día Cero y se unió al Proyecto Akrites, una iniciativa de la Fundación Linux para la remediación coordinada y la divulgación de vulnerabilidades en proyectos críticos de código abierto, con miembros fundadores que incluyen Anthropic, OpenAI, Amazon, Microsoft, JPMorgan Chase y Citi. El programa entrega parches verificados para vulnerabilidades novedosas en menos de 24 horas antes de que esté disponible un parche upstream o un CVE, financiado por una plataforma de inteligencia artificial agéntica que construye grafos de llamadas y analiza el flujo de datos para construir correcciones seguras.
- Noviembre de 2025: Sonatype lanzó Nexus One, una plataforma de infraestructura de cadena de suministro de software agéntica que unifica la inteligencia de código abierto, la gobernanza y la automatización de dependencias en las canalizaciones DevSecOps empresariales, posicionándola como el sistema de registro de artefactos de software en la base instalada de 2.000 organizaciones empresariales globales de Sonatype.


Alcance del Informe Global del Mercado de Gestión de Riesgos de Código Abierto
El mercado de gestión de riesgos de código abierto comprende soluciones que identifican, evalúan y mitigan los riesgos de seguridad, cumplimiento y operativos asociados con el uso de componentes y dependencias de software de código abierto a lo largo del ciclo de vida del desarrollo de software. Estas plataformas proporcionan capacidades como el análisis automatizado de composición de software (SCA), la detección de vulnerabilidades en bibliotecas de código abierto, el monitoreo del cumplimiento de licencias, la evaluación del estado de los mantenedores, la automatización de actualizaciones de dependencias y la aplicación de políticas para prevenir la introducción de componentes de código abierto vulnerables o no conformes en las aplicaciones, lo que permite a las organizaciones mantener cadenas de suministro de software seguras, evitar responsabilidades legales por violaciones de licencias, reducir la exposición a vulnerabilidades conocidas y garantizar que el uso del código abierto se alinee con la tolerancia al riesgo empresarial y los requisitos regulatorios.
El Informe del Mercado de Gestión de Riesgos de Código Abierto está segmentado por Componente (Software y Servicios), Capacidad de Solución (Análisis de Composición de Software, Gestión de SBOM y VEX, Cumplimiento de Licencias y Gobernanza de Políticas, Inteligencia de Vulnerabilidades y Remediación, Detección de Ataques a la Cadena de Suministro y Paquetes Maliciosos, y Oficina de Programas de Código Abierto y Servicios Gestionados), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical Industrial (Gobierno y Administración Pública, Fabricación Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otros Sectores Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Análisis de Composición de Software |
| Gestión de SBOM y VEX |
| Cumplimiento de Licencias y Gobernanza de Políticas |
| Inteligencia de Vulnerabilidades y Remediación |
| Detección de Ataques a la Cadena de Suministro y Paquetes Maliciosos |
| Oficina de Programas de Código Abierto y Servicios Gestionados |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Fabricación Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Tecnologías de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Instituciones de Educación e Investigación |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Sectores Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Benelux | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Componente | Software | ||
| Servicios | |||
| Por Capacidad de Solución | Análisis de Composición de Software | ||
| Gestión de SBOM y VEX | |||
| Cumplimiento de Licencias y Gobernanza de Políticas | |||
| Inteligencia de Vulnerabilidades y Remediación | |||
| Detección de Ataques a la Cadena de Suministro y Paquetes Maliciosos | |||
| Oficina de Programas de Código Abierto y Servicios Gestionados | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Fabricación Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Instituciones de Educación e Investigación | |||
| Atención Médica y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Sectores Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Benelux | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión de riesgos de código abierto?
El tamaño del mercado de gestión de riesgos de código abierto fue valorado en 2,46 mil millones de USD en 2025 y se estima que crecerá desde 2,93 mil millones de USD en 2026 hasta alcanzar los 7,83 mil millones de USD en 2031, a una CAGR del 21,72% durante el período de pronóstico (2026-2031).
¿Qué está impulsando la demanda de plataformas de gestión de riesgos de código abierto?
Los requisitos regulatorios de SBOM, la mayor densidad de dependencias, los paquetes maliciosos y el código generado por inteligencia artificial están aumentando la demanda de herramientas de gobernanza y remediación.
¿Qué componente tiene la mayor participación de ingresos?
El software representó el 61,47% de los ingresos en 2025, respaldado por la demanda de plataformas SaaS integradas con flujos de trabajo DevSecOps.
¿Qué capacidad de solución está creciendo más rápido?
Se proyecta que la gestión de SBOM y VEX crecerá a una CAGR del 28,32% hasta 2031 a medida que aumentan los requisitos de cumplimiento y las necesidades de priorización de alertas.
¿Qué región está creciendo más rápido?
Se proyecta que Asia-Pacífico crecerá a una CAGR del 28,71% hasta 2031, respaldado por la regulación, el cumplimiento de exportaciones y los requisitos de proveedores.
¿Por qué las grandes empresas son el grupo de clientes líder?
Las grandes empresas representaron el 68,27% de los ingresos en 2025 porque su escala, exposición regulatoria, adquisiciones y actividad de desarrollo de software requieren amplios programas de gobernanza.
Última actualización de la página el:



