
オープンソースリスク管理市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 2.93 十億米ドル |
| 市場規模 (2031) | 7.83 十億米ドル |
| Growth Rate (2026 - 2031) | 21.72 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるオープンソースリスク管理市場分析
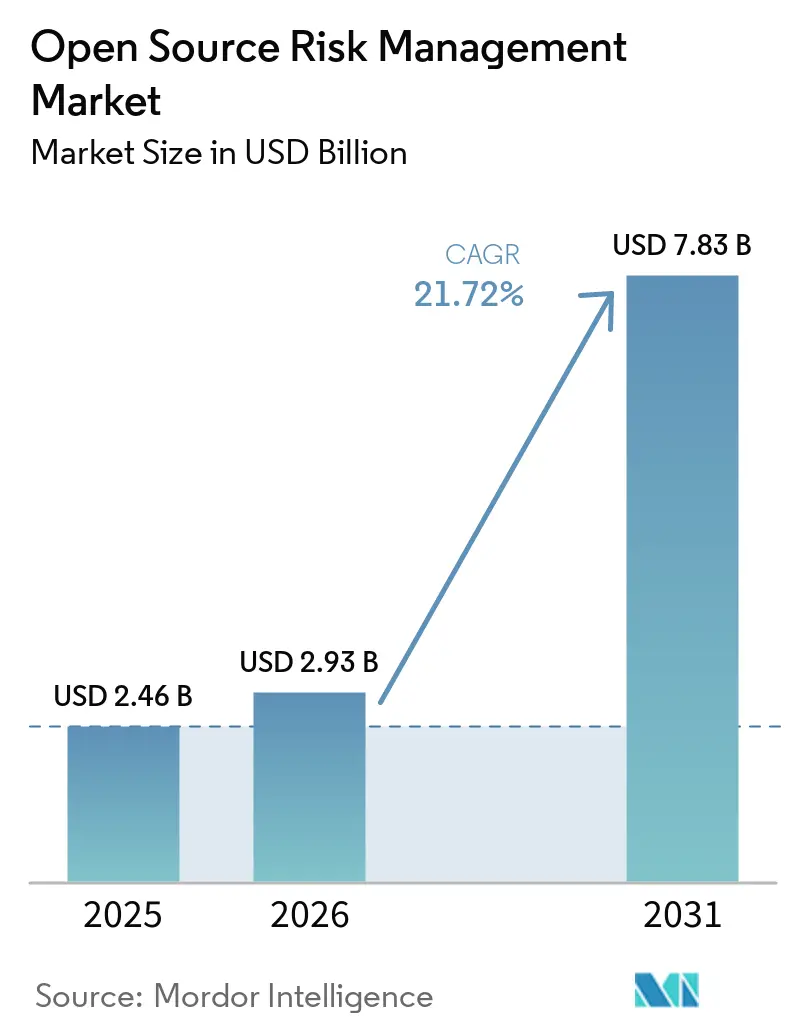
オープンソースリスク管理市場規模は2025年に2.46 ビリオン 米ドルと評価され、2026年の2.93 ビリオン 米ドルから2031年には7.83 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは21.72%です。オープンソースリスク管理市場は、企業がソフトウェア製品にサードパーティコードをより多く組み込むようになり、脆弱性、ライセンス、コンポーネントの出所に関する継続的な可視性が必要となるにつれて拡大しています。規制上の期限により、ソフトウェア部品表(SBOM)はサプライヤーおよび公共調達者にとって推奨される慣行から購買要件へと移行しています。サプライチェーン攻撃や安全でないパッケージも、開発チーム全体でコンポーネントの発見と修復をより重要なものにしています。ベンダーは、ソフトウェアコンポジション分析、SBOM管理、脆弱性悪用可能性情報、パッケージ管理を広範なプラットフォームに統合することで対応しています。オープンソースリスク管理市場はまた、AIを活用したコーディングを使用しながら、本番システムに組み込まれるコードやパッケージの明確な記録を持たない企業にサービスを提供する機会も有しています。
主要レポートのポイント
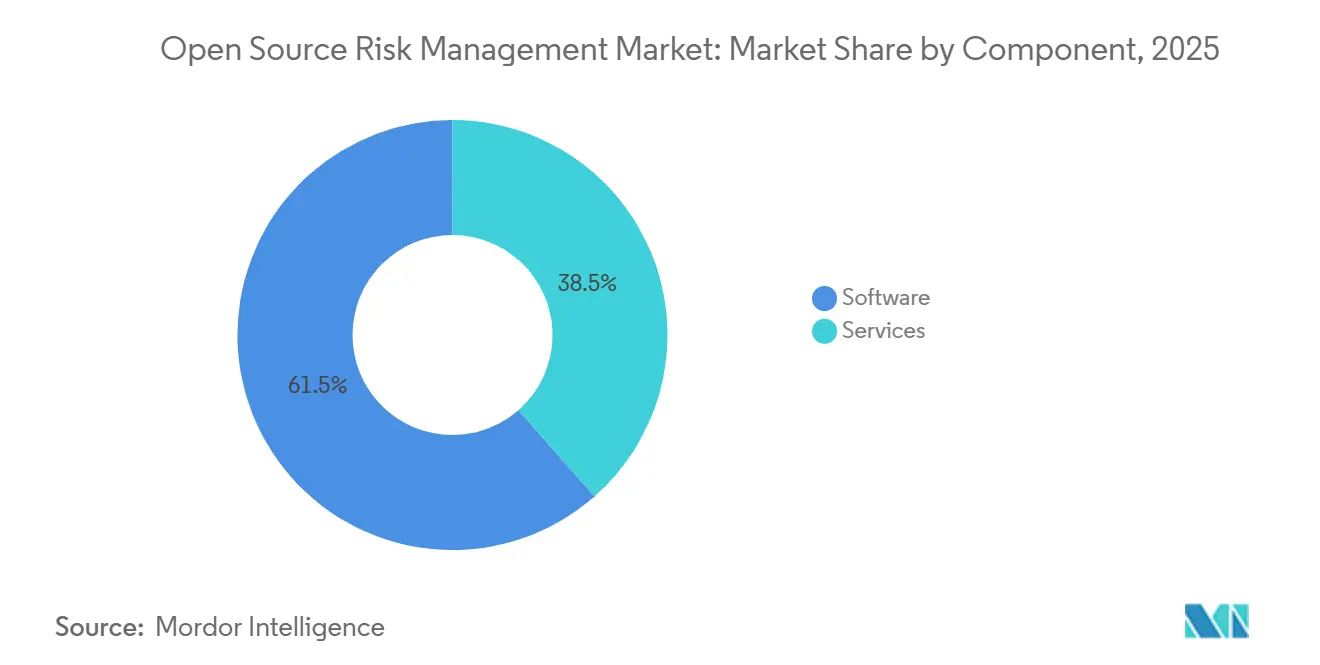
- コンポーネント別では、ソフトウェアが2025年のオープンソースリスク管理市場シェアの61.47%を占め、サービスは2031年までCAGR 23.43%で拡大する見込みです。
- ソリューション機能別では、ソフトウェアコンポジション分析が2025年に27.64%の収益シェアを占め、SBOMおよびVEX管理は2031年までCAGR 28.32%で拡大する見込みです。
- 展開モード別では、クラウドが2025年のオープンソースリスク管理市場において58.79%の収益シェアを占め、2031年までCAGR 26.11%で拡大する見込みです。
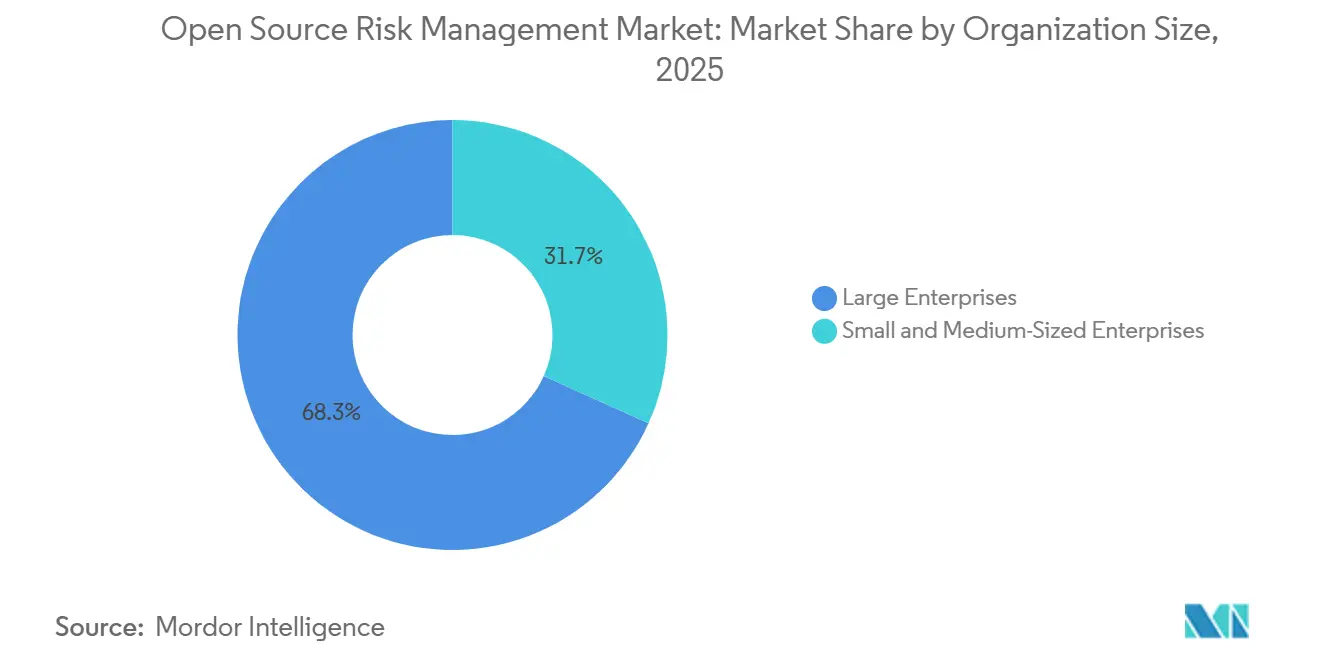
- 組織規模別では、大企業が2025年に68.27%の収益シェアを占め、中小企業は2031年までCAGR 26.91%で拡大する見込みです。
- 業種別では、ITおよび通信が2025年に24.71%の収益シェアを占め、政府・公共行政は2031年までCAGR 27.33%で拡大する見込みです。
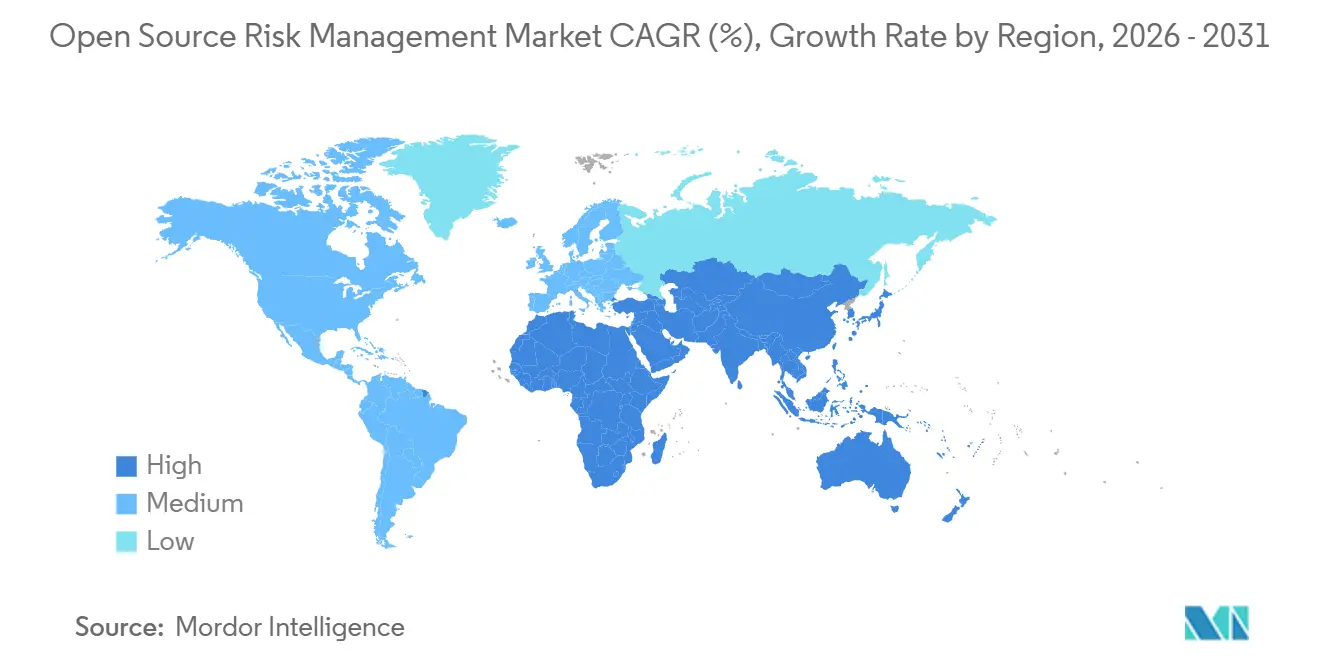
- 地域別では、北米が2025年のオープンソースリスク管理市場において39.24%の収益シェアを占め、アジア太平洋地域は2031年までCAGR 28.71%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルオープンソースリスク管理市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| SBOMおよびソフトウェアサプライチェーンの透明性に関する規制上の圧力 | +5.8% | 北米とヨーロッパに近期的な影響が集中し、アジア太平洋地域への波及を伴うグローバルな影響 | 短期(2年以内) |
| 現代アプリケーションにおけるオープンソース依存度の上昇 | +4.9% | グローバル | 短期(2年以内) |
| 到達可能性ベースの脆弱性優先順位付けへのシフト | +4.2% | 北米および西ヨーロッパが主導するグローバルな影響 | 中期(2年~4年) |
| AIが生成するコードによる未追跡のオープンソースエクスポージャーの拡大 | +3.6% | グローバル | 短期(2年以内) |
| 悪意のあるパッケージおよび改ざんされたパッケージの出所レベルでの検出 | +2.8% | グローバルを中心に、中東・アフリカへの波及を伴う | 中期(2年~4年) |
| オープンソースの管理とメンテナーの説明責任要件 | +1.9% | 北米とヨーロッパが中心で、長期的にアジア太平洋地域へ拡大 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
SBOMおよびソフトウェアサプライチェーンの透明性に関する規制上の圧力
オープンソースリスク管理市場は、コンプライアンス要件がオープンソースガバナンスを多くのサプライヤーにとって契約上の義務に変えるにつれて恩恵を受けています。EUサイバーレジリエンス法は2024年12月に発効し、その市場監視当局は2026年6月に運用を開始しました。積極的に悪用されている脆弱性を特定してから24時間以内にENISAへの初期通知を含む義務的な脆弱性報告は2026年9月11日に発効し、完全なSBOM文書化義務は2027年12月に続きます。この規制は、コンプライアンス違反に対して最大1,500万ユーロ(1,620万米ドル)または世界年間売上高の2.5%の罰金を認めています。CISAの2025年草案ガイダンスもSBOMにおける推移的依存関係情報を求めており、マニフェストのみのスキャンを超えた基準を引き上げています。[1]サイバーセキュリティ・インフラセキュリティ庁、「ソフトウェア部品表の最小要素」、サイバーセキュリティ・インフラセキュリティ庁、cisa.gov 日本および他の14カ国も2025年9月に運用ガイダンスで合意し、日本のサプライチェーンセキュリティ評価システムは2026年度に3つ星から4つ星の段階での開始が予定されています。
現代アプリケーションにおけるオープンソース依存度の上昇
オープンソースリスク管理市場は、各アプリケーション内の外コンポーネント数の増加によって支えられています。平均的なアプリケーションは2026年に1,180のオープンソースコンポーネントを含んでおり、これは前回の報告期間より30%高い数値です。同分析では、コンポーネントの64%が推移的依存関係であり、多くのマニフェストのみのツールでは検出できないことが判明しました。また、コンポーネントの16%がマニフェスト解析ではなくバイナリ分析またはスニペットマッチングを必要とすることも明らかになりました。2025年には、監査されたコードベースの87%に少なくとも1つのオープンソース脆弱性が存在し、コードベースあたりの平均脆弱性数は581件であり、92%のコードベースに少なくとも4年以上更新されていないコンポーネントが含まれていました。[2]Black Duck、「2026年オープンソースセキュリティおよびリスク分析レポート」、Black Duck、blackduck.com これらの状況は、大規模かつ変化する依存関係ベースに対応できる自動化された発見・監視・修復ツールの需要を後押ししています。
到達可能性ベースの脆弱性優先順位付けへのシフト
オープンソースリスク管理市場は、すべての脆弱性を等しく緊急なものとして扱うシステムを超えた方向へ移行しています。生の脆弱性データは、エンタープライズSBOMと照合した場合に20:1から40:1のノイズ比を生み出す可能性があり、ほとんどのアラートが特定のランタイム環境では悪用不可能である可能性があることを意味します。到達可能性分析はコールグラフ情報を使用して、脆弱な関数が実際に本番コードパスで使用されているかどうかを特定します。VEX文書は、CVEとコンポーネントに対するサプライヤーの悪用可能性評価を提供し、チームがどの調査結果に対処が必要かを判断するのに役立ちます。OpenSSFは2026年1月に、VEX標準は成熟しているが、共通の配布・検索システムはまだ利用できないと報告しました。このギャップは、到達可能性分析を自動化し、アプリケーションの変化に応じてVEX情報を更新するプラットフォームへの需要を支えています。
AIが生成するコードによる未追跡のオープンソースエクスポージャーの拡大
オープンソースリスク管理市場は、AIコーディングツールが本番ソフトウェアにコードやパッケージを追加するにつれて、別の需要チャネルを獲得しています。2026年の分析では、AIが生成したコードについて知的財産、ライセンス、セキュリティ、品質上の懸念を包括的に評価した組織はわずか24%でした。Veracodeの2025年調査では、AIコーディングタスクの45%に既知のセキュリティ上の欠陥が発見されました。ジョージア工科大学のVibe Security Radarプロジェクトは、2026年3月にAIコーディングツールに起因する35件のCVEを報告しており、1月の6件、2月の15件と比較して増加しています。AIツールはまた、攻撃者が悪意のあるパッケージとして登録する存在しないパッケージ名を提案することがあり、パッケージ置換リスクを生み出します。コードの出所を特定し、パッケージの使用を管理し、悪用可能なリスクを優先順位付けするプラットフォームは、このエクスポージャーに対処する位置にあります。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ープンソースセキュリティおよびライセンスコンプライアンス人材の不足 | -0.9% | 北米および西ヨーロッパで最も深刻なグローバルな影響 | 中期(2年~4年) |
| アラートノイズと不完全な脆弱性到達可能性コンテキスト | -0.7% | グローバル | 短期(2年以内) |
| メンテナーの責任不安とボランティア貢献の減少 | -0.5% | 北米とヨーロッパが中心で、アジア太平洋地域への波及を伴う | 長期(4年以上) |
| エコシステム全体にわたるパッケージアイデンティティと出所の断片化 | -0.4% | グローバル | 中期(2年~4年) |
| 情報源: Mordor Intelligence | |||
オープンソースセキュリティおよびライセンスコンプライアンス人材の不足
オープンソースリスク管理市場は、顧客がガバナンスプログラムを設定・運用できるスタッフを欠いている場合、導入が遅れる可能性があります。2026年のSANSおよびGIACの労働力調査では、組織の60%がスキルギャップを主な労働力課題として挙げており、人員不足を挙げた40%を上回りました。[3]SANSインスティテュートおよびGIAC、「2026年サイバーセキュリティ労働力調査レポート」、SANSインスティテュート、sans.org アプリケーションセキュリティの採用データでは、公開求人の49.6%がシニア以上の経験を必要とし、エントリーレベルの候補者に開かれているのはわずか1.9%でした。Linuxファウンデーションは、2026年に組織の57%がAIセキュリティおよびリスク管理において能力ギャップを抱えていることを発見しました。この不足は、セキュリティ予算が確保されている場合でも、購入後のプラットフォーム活用を制限する可能性があります。また、専門家の判断への依存を減らす自動化された低設定ツールの価値を高めています。
アラートノイズと不完全な脆弱性到達可能性コンテキスト
オープンソースリスク管理市場は、セキュリティチームが評価しきれないほど多くの調査結果を受け取る場合に制約を受けます。大規模な製品ポートフォリオは、SBOMが生の脆弱性データと照合された後に数千件の未解決の調査結果を生み出す可能性があります。フラグが立てられたCVEの90%以上が製品の特定のランタイムコンテキストでは悪用不可能である可能性がありますが、多くのツールは依然として同様の緊急度を割り当てています。これにより修復キューへの信頼が低下し、エンジニアリングチームが対応を先送りする可能性があります。OpenSSFは、悪用不可能性に関するベンダーの主張が、共通のVEX検索システムが存在しないためエンタープライズワークフローに一貫して反映されていないと述べています。したがって、顧客エンゲージメントと効果的なリスク低減を維持するためには、より優れた優先順位付けと情報交換が必要です。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアが収益をリードし、サービスが実装の複雑さに対応
ソフトウェアは2025年のオープンソースリスク管理市場シェアの61.47%を占めました。企業は、DevSecOpsツールチェーンに直接組み込まれ、ソフトウェアコンポジション分析、SBOM生成、ライセンスコンプライアンスを統合するSaaSプラットフォームライセンスを好みました。クラウド提供により、中規模組織にとってもツールがより利用しやすくなっています。サービスのオープンソーススク管理市場規模は、2026年から2031年にかけてCAGR 23.43%で拡大する見込みです。サービスは、到達可能性パイプラインの設定、VEXワークフロー、コンプライアンス要件へのガバナンス管理のマッピングなど、内部チームが単独では完了できないことが多い作業に対応します。
導入・マネージドサービスは、初期ライセンス販売後の製品利用を深化させることができます。また、更新決定前に顧客がソフトウェア開発プロセスに新しい管理を組み込むのを支援することで、解約を減らすこともできます。Sonatypeは2025年11月に、オープンソースインテリジェンス、ガバナンス、依存関係自動化のためのエージェント型ソフトウェアサプライチェーンインフラプラットフォームとしてNexus Oneを立ち上げました。[4]Sonatype、「2026年第2四半期オープンソースマルウェアインデックス:攻撃者が開発者の信頼を悪用」、Sonatype、sonatype.com Black Duckは、マニフェスト分析、バイナリスキャン、スニペットマッチングを使用して、標準マニフェストでは見逃されるものを含む、より広範なコンポーネントを特定します。GitHubは2026年6月にGitHub Enterprise Cloudの顧客向けにオープンソースライセンスコンプライアンスのパブリックプレビューを追加し、購入者が期待するネイティブコンプライアンス自動化のレベルを引き上げました。


ソリューション機能別:ソフトウェアコンポジション分析がリードし、SBOMおよびVEX管理が加速
ソフトウェアコンポジション分析は2025年のオープンソースリスク管理市場シェアの27.64%を占めました。これは商業コードベース内のオープンソースコンポーネントを発見するために最初に使用される機能として一般的です。Black Duckは2026年の分析で、商業コードベースの98%にオープンソースが含まれていると報告しました。SBOMおよびVEX管理は2031年までCAGR 28.32%で成長する見込みです。規制要件と優先順位付けされていないSBOM調査結果の運用上の限界が、この急速な拡大を支えています。
ライセンスコンプライアンスおよびポリシーガバナンスは、コンポーネントポートフォリオ全体の知的財産および使用義務に対応します。脆弱性インテリジェンスおよび修復は、チームが依存関係の弱点を特定して修正するのを支援します。Sonatypeが2026年第2四半期までに累計180万件の悪意のあるパッケージをブロックしたと報告したことで、サプライチェーン攻撃と悪意のあるパッケージの検出はより緊急性を増しています。オープンソースプログラムオフィスとマネージドサービスは、NISTセキュアソフトウェア開発フレームワークやOpenSSFセキュリティベースラインなどのフレームワークの下で構造化された管理を必要とする大企業にとって、より高い価値を持つ機能であり続けています。これらの要件により、購入者は複数のガバナンス活動にわたって証拠を収集するプラットフォームを選択するよ促されています。
展開モード別:クラウドが最大のポジションと最速の成長率を維持
クラウドは2025年のオープンソースリスク管理市場シェアの58.79%を占め、2031年までCAGR 26.11%で成長する見込みです。SaaS提供は継続的に更新された脅威インテリジェンスを提供し、多くの顧客にとって別途インフラ展開を不要にします。クラウド製品はまた、GitHub、GitLab、Bitbucket、Jenkinsなどの一般的なCI/CDツールとも連携します。この互換性により、チームは既存の開発ワークフロー内でスキャンおよびSBOM管理を追加できます。オープンソースリスク管理市場は、中小企業が正式な依存関係ガバナンスを採用し、大企業が複数のクラウド環境にわたって管理を調整するにつれて、クラウドツールを引き続き好む傾向にあります。
ライフサイクル上の義務もクラウド採用を支えています。コードやコンポーネントが変化するにつれてSBOM情報を維持する必要があるためです。Endor Labsは2026年にパッケージファイアウォールとCursorを統合し、クラウドベースの管理をAIコーディングワークフロー内に配置できることを示しました。オンプレミスおよびハイブリッド展開は、データ所在地、エアギャップ、または機密区分要件を持つ規制対象企業や防衛関連組織にとって引き続き関連性があり、Anchoreはエアギャップおよび機密環境での地位を持っています。ハイブリッドユーザーは、クラウドサービスを通じて開発環境をスキャンしながら、機密コードのインテリジェンスリポジトリをオンサイトに保持することができます。このアプローチは、運営地域全体でデータローカライゼーション要件に直面する多国籍企業に対応します。
組織規模別:大企業が最大の収益を生み出し、中小企業がより速く拡大
大企業は2025年のオープンソースリスク管理市場シェアの68.27%を占めました。その規模、規制上のエクスポージャー、ソフトウェア開発活動により、包括的なガバナンスプログラムの正当化が容易になっています。買収活動はさらなる需要事例を生み出します。なぜなら、買収者はソフトウェアレビューにおいてライセンス競合分析とSBOMベースのデューデリジェンスを使用するためです。2025年には、商業コードベースの68%にライセンス競合が含まれており、一部のポートフォリオには2,675件以上の競合インスタンスが含まれていました。大企業はまた、そのプログラムが複数のエコシステム、開発チーム、事業部門にわたるため、より多くのアドバイザリーサポートを必要とします。
中小企業は2026年から2031年にかけてCAGR 26.91%で成長する見込みです。その採用は、内部コンプライアンスの成熟度よりも顧客資格要件によって推進されることが多いです。大企業や公共機関のサプライヤーは、SBOMの証拠を提供し、セキュリティアンケートに回答し、ライセンスガバナンス管理を示すことがますます求められています。段階的なソフトウェアコンポジション分析の提供により、中小規模の購入者の初期コストを下げることができます。EUサイバーレジリエンス法は、欧州の中小企業に2027年12月まで完全なSBOM文書化義務を満たす期限を与えており、ドイツ、フランス、英国、ベネルクス諸国全体で調達決定が集中しています。
業種別:ITおよび通信がリードし、政府・公共行政がより速く成長
ITおよび通信は2025年のオープンソースリスク管理市場シェアの24.71%を占めました。このセクターは、オープンソースの高い利用率、ソフトウェア集約型の収益モデル、DevSecOpsインフラへの早期投資を特徴としています。クラウドネイティブの5G機能を持つ通信事業者は、多くのネットワーキングライブラリと推移的依存関係を含むソフトウェアスタックを管理しています。これにより、手動プロセスでは追跡が困難な広範なソフトウェアサプライチェーンエクスポージャーが生じます。政府・公共行政は、調達義務と公共部門のサイバー要件に支えられ、2031年までCAGR 27.33%で拡大する見込みです。
米国の連邦機関は、サプライヤーベースに影響を与えるCISAのSBOMガイダンスとソフトウェアセキュリティ義務を使用しています。欧州では、NIS2とデジタル運用レジリエンス法が関連要件を公共機関と金融市場インフラに拡大しています。銀行・金融サービス・保険(BFSI)組織は、依存関係の文書化とガバナンスと重複する情報通信技術リスク要件に対応しています。ヘルスケアおよびライフサイエンス組織は、関連する医療機器の市販前申請の一部としてSBOMを特定する米国食品医薬品局のサイバーセキュリティガイダンスに対応しています。[5]米国食品医薬品局、「サイバーセキュリティ」、米国食品医薬品局、fda.gov 産業製造業者も自動車および航空宇宙のサプライチェーンでSBOM慣行を採用しており、その他の業種はインシデントや顧客の要求を受けて採用を増やしています。
地域分析
北米は2025年のオープンソースリスク管理市場シェアの39.24%を占めました。米国連邦調達要件、ソフトウェア集約型企業の大規模な基盤、および資金力のあるベンダーエコシステムが、この地域のリーディングポジションを支えています。大統領令14028は連邦ソフトウェアサプライヤーに対するSBOM関連の期待を確立し、CISAの最小要素草案は推移的依存関係データと自動化対応フォーマットを追加しました。カナダも共同サイバーセキュリティ勧告を通じて米国の慣行に合わせています。クラウド提供により、中規模のソフトウェア企業がより広いDevSecOps支出の中にマネージドソフトウェアコンポジション分析サービスを含めることが容易になっています。
欧州は、サイバーレジリエンス法がドイツ、フランス、英国、イタリア、ベネルクス諸国の企業に明確なコンプライアンススケジュールを提供しているため、引き続き重要です。市場監視当局の執行は2026年6月に運用を開始し、義務的な脆弱性報告は2026年9月に発効します。[6]欧州委員会、「サイバーレジリエンス法」、欧州委員会、digital-strategy.ec.europa.eu 完全なSBOM文書化義務は2027年12月に続きます。OpenSSFの843人の回答者を対象とした2026年の準備状況調査では、期限が近づくにつれて認識と準備が限られていることが判明し、サポートと自動化への需要を支えています。
アジア太平洋地域は2026年から2031年にかけてCAGR 28.71%で拡大する見込みであり、オープンソースリスク管理市場において最も速い地域成長率です。日本は2024年8月にSBOMガイダンスを改訂し、その後14カ国と最小要素、自動化、推移的依存関係カバレッジに関する運用ガイダンスで合意しました。日本のサプライチェーンセキュリティ評価システムは2026年度に3つ星から4つ星の段階での開始が予定されています。中国、インド、韓国、オーストラリアは、輸出関連のコンプライアンス要件やサプライヤー資格要件を含む独自の需要ドライバーを持っています。南米と中東・アフリカは依然として初期段階の地域であり、多国籍企業が北米と欧州からのガバナンス基準を地域の開発センターに拡大することが多いです。

競合環境
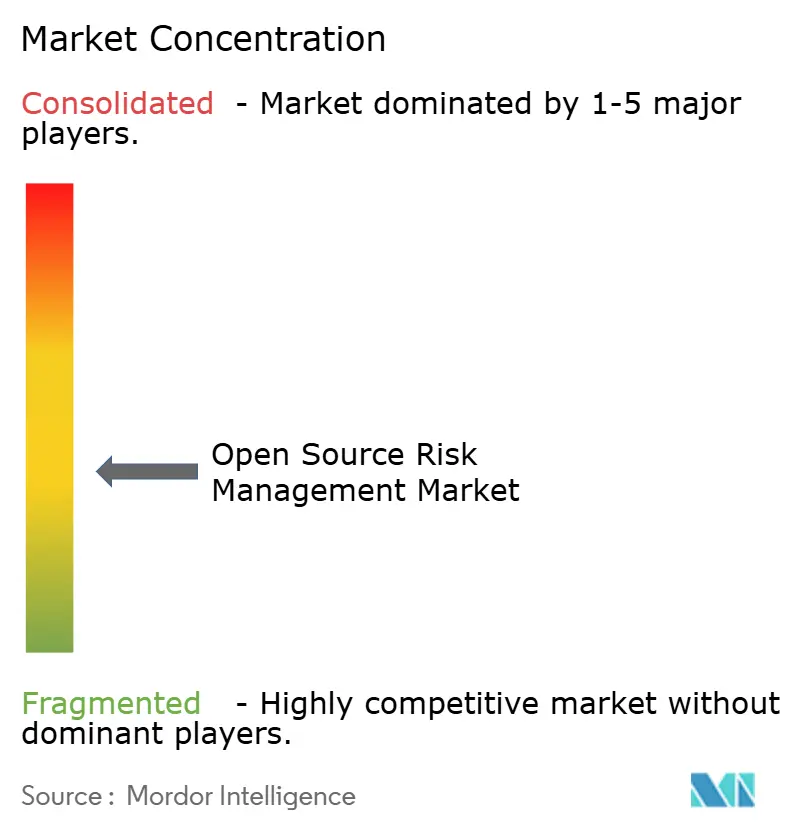
オープンソースリスク管理市場は中程度に断片化されており、確立されたアプリケーションセキュリティプロバイダーが大企業にサービスを提供し、専門ベンダーが到達可能性分析、AIコードガバナンス、SBOM自動化を追求しています。Black Duckは規制対象セクターのライセンスコンプライアンスとソフトウェア取引のデューデリジェンスにおける主要プロバイダーであり続けています。そのナレッジベースは1,000万以上のオープンソースプロジェクトをインデックス化しており、独自のセキュリティアドバイザリーは国家脆弱性データベースを平均100日リードしています。Snykは開発者向けの無料ティアを使用してエンタープライズへのアップセルパスを作成しています。Sonatype、Mend.io、FOSSA、JFrog、Veracode、Checkmarx、GitLab、GitHub、Aqua Security、Anchoreは重複する製品カテゴリで競合しています。
オープンソースリスク管理市場は、SBOM生成、VEX管理、到達可能性分析、AIコード管理を組み合わせた統合プラットフォームへとシフトしています。JFrogは2026年9月にゼロタッチ修復を導入し、パッチを影響を受けるアーティファクトに照合し、ビルドを壊すことなくJFrog AppTrustを通じて修正を証明します。Mend.ioは2026年7月にランタイムAIセキュリティ拡張機能を追加し、SASTの調査結果のランタイムトリアージとコンテナイメージ内の悪意のあるパッケージの検出を含みます。GitHubの2026年6月のライセンスコンプライアンスプレビューは、開発プラットフォームにコンプライアンス管理をさらに組み込んでいます。
Endor Labsは2026年のCursorパートナーシップを通じてAURIインテリジェンスレイヤーをAIコーディングツールと統合し、プロジェクトAkritesを通じてゼロデイパッチを導入しました。SLSA下での出所証明、Sigstore署名、検証可能なビルド出所は、脆弱性数を超えたコンプライアンス証拠を提供する必要があるベンダーにとって技術的な差別化要因として浮上しています。OX Security、Apiiro、Lineaje、SCANOSS、Myrror Security、Legit Securityなどの新興企業は、アプリケーションセキュリティポスチャ管理とサプライチェーンの系譜追跡に注力しています。オープンソースリスク管理市場は広範なベンダーベースを持ち、開示された支配的な合算シェアが存在しないことが中程度に断片化された競合構造を支えています。
オープンソースリスク管理業界のリーダー企業
Black Duck
Mend.io
Snyk Limited
Synopsys, Inc.
Sonatype, Inc.
- *免責事項:主要選手の並び順不同

最近の業界動向
- 2026年7月:Mend.ioは、Mend AIおよびMend AppSecプラットフォームへのランタイムAIセキュリティ拡張機能を発表し、SASTの調査結果における真の脆弱性と偽陽性を区別するランタイムトリアージの追加、コンテナイメージ内の悪意のあるパッケージを検出するコンテナリスクカバレッジの拡大、機密性の高いワークロードのSAST優先順位付けを改善するプロジェクト分類の導入を行いました。
- 2026年6月:GitHubは、GitHub Advanced SecurityコードセキュリティライセンスをもつすべてのGitHub Enterprise Cloudの顧客けにオープンソースライセンスコンプライアンスのパブリックプレビューを開始し、プルリクエストに直接適用されるエンタープライズ全体のライセンスポリシーを有効にし、GitHubネイティブのDevSecOpsワークフローにおけるライセンスガバナンスのためのサードパーティSCAツールへの依存を低減しました。
- 2026年6月:Endor Labsはゼロデイパッチを立ち上げ、Anthropic、OpenAI、Amazon、Microsoft、JPMorganチェース、シティを創設メンバーとする重要なオープンソースプロジェクトの脆弱性の協調的な修復と開示のためのLinuxファウンデーションイニシアチブであるプロジェクトAkritesに参加しました。このプログラムは、アップストリームパッチまたはCVEが利用可能になる前に24時間以内に新規脆弱性の検証済みパッチを提供し、コールグラフを構築してデータフローを分析して安全な修正を構築するエージェント型AIプラットフォームによって資金提供されています。
- 2025年11月:Sonatypeは、エンタープライズDevSecOpsパイプライン全体でオープンソースインテリジェンス、ガバナンス、依存関係自動化を統合するエージェント型ソフトウェアサプライチェーンインフラプラットフォームであるNexus Oneを立ち上げ、Sonatypeの2,000のグローバルエンタープライズ組織のインストールベース全体でソフトウェアアーティファクトの記録システムとして位置付けました。


グローバルオープンソースリスク管理市場レポートの範囲
オープンソースリスク管理市場は、ソフトウェア開発ライフサイクル全体を通じてオープンソースソフトウェアコンポーネントおよび依存関係の使用に関連するセキュリティ、コンプライアンス、運用上のリスクを特定、評価、軽減するソリューションで構成されています。これらのプラットフォームは、自動化されたソフトウェアコンポジション分析(SCA)、オープンソースライブラリの脆弱性検出、ライセンスコンプライアンス監視、メンテナーの健全性評価、依存関係更新の自動化、脆弱または非準拠のオープンソースコンポーネントのアプリケーションへの導入を防ぐポリシー適用などの機能を提供し、組織がセキュアなソフトウェアサプライチェーンを維持し、ライセンス違反による法的責任を回避し、既知の脆弱性へのエクスポージャーを低減し、オープンソースの使用がエンタープライズのリスク許容度と規制要件に合致することを確保できるようにします。
オープンソースリスク管理市場レポートは、コンポーネント別(ソフトウェア、サービス)、ソリューション機能別(ソフトウェアコンポジション分析、SBOMおよびVEX管理、ライセンスコンプライアンスおよびポリシーガバナンス、脆弱性インテリジェンスおよび修復、サプライチェーン攻撃および悪意のあるパッケージ検出、オープンソースプログラムオフィスおよびマネージドサービス)、展開モード別(クラウド、オンプレミス、ハイブリッド)、組織規模別(大企業、中小企業)、業種別(政府・公共行政、産業製造、小売・電子商取引、輸送・物流、エネルギー・公益事業、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケア・ライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、地域別(北米、南米、ヨーロッパ、アジア太平洋、中東・アフリカ)にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
| ソフトウェア |
| サービス |
| ソフトウェアコンポジション分析 |
| SBOMおよびVEX管理 |
| ライセンスコンプライアンスおよびポリシーガバナンス |
| 脆弱性インテリジェンスおよび修復 |
| サプライチェーン攻撃および悪意のあるパッケージ検出 |
| オープンソースプログラムオフィスおよびマネージドサービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 産業製造 |
| 小売・電子商取引 |
| 輸送・物流 |
| エネルギー・公益事業 |
| 石油・ガス |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| ヘルスケア・ライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ベネルクス | ||
| ヨーロッパその他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| アフリカその他 | ||
| コンポーネント別 | ソフトウェア | ||
| サービス | |||
| ソリューション機能別 | ソフトウェアコンポジション分析 | ||
| SBOMおよびVEX管理 | |||
| ライセンスコンプライアンスおよびポリシーガバナンス | |||
| 脆弱性インテリジェンスおよび修復 | |||
| サプライチェーン攻撃および悪意のあるパッケージ検出 | |||
| オープンソースプログラムオフィスおよびマネージドサービス | |||
| 展開モード別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| 業種別 | 政府・公共行政 | ||
| 産業製造 | |||
| 小売・電子商取引 | |||
| 輸送・物流 | |||
| エネルギー・公益事業 | |||
| 石油・ガス | |||
| ITおよび通信 | |||
| メディア・エンターテインメント | |||
| 教育・研究機関 | |||
| ヘルスケア・ライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| 南米その他 | |||
| ヨーロッパ | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| ベネルクス | |||
| ヨーロッパその他 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| アジア太平洋その他 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| 中東その他 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| アフリカその他 | |||


レポートで回答される主要な質問
オープンソースリスク管理市場の規模はどのくらいですか?
オープンソースリスク管理市場規模は2025年に2.46 ビリオン 米ドルと評価され、2026年の2.93 ビリオン 米ドルから2031年には7.83 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは21.72%です。
オープンソースリスク管理プラットフォームへの需要を促進しているものは何ですか?
規制上のSBOM要件、依存関係密度の上昇、悪意のあるパッケージ、AIが生成するコードが、ガバナンスおよび修復ツールへの需要を高めています。
最大の収益シェアを持つコンポーネントはどれですか?
ソフトウェアは2025年に収益の61.47%を占め、DevSecOpsワークフローと統合されたSaaSプラットフォームへの需要に支えられています。
最も速く成長しているソリューション機能はどれですか?
SBOMおよびVEX管理は、コンプライアンス要件とアラート優先順位付けのニーズが高まるにつれて、2031年までCAGR 28.32%で成長する見込みです。
最も速く成長している地域はどこですか?
アジア太平洋地域は、規制、輸出コンプライアンス、サプライヤー要件に支えられ、2031年までCAGR 28.71%で成長する見込みです。
大企業が主要な顧客グループである理由は何ですか?
大企業は2025年に収益の68.27%を占めました。その規模、規制上のエクスポージャー、買収活動、ソフトウェア開発活動が広範なガバナンスプログラムを必要とするためです。
最終更新日:



