
Marktgröße und Marktanteil für Open-Source-Risikomanagement
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 2.93 Milliarden US-Dollar |
| Marktgröße (2031) | 7.83 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 21.72 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure
*Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. |
|
Marktanalyse für Open-Source-Risikomanagement von Mordor Intelligence
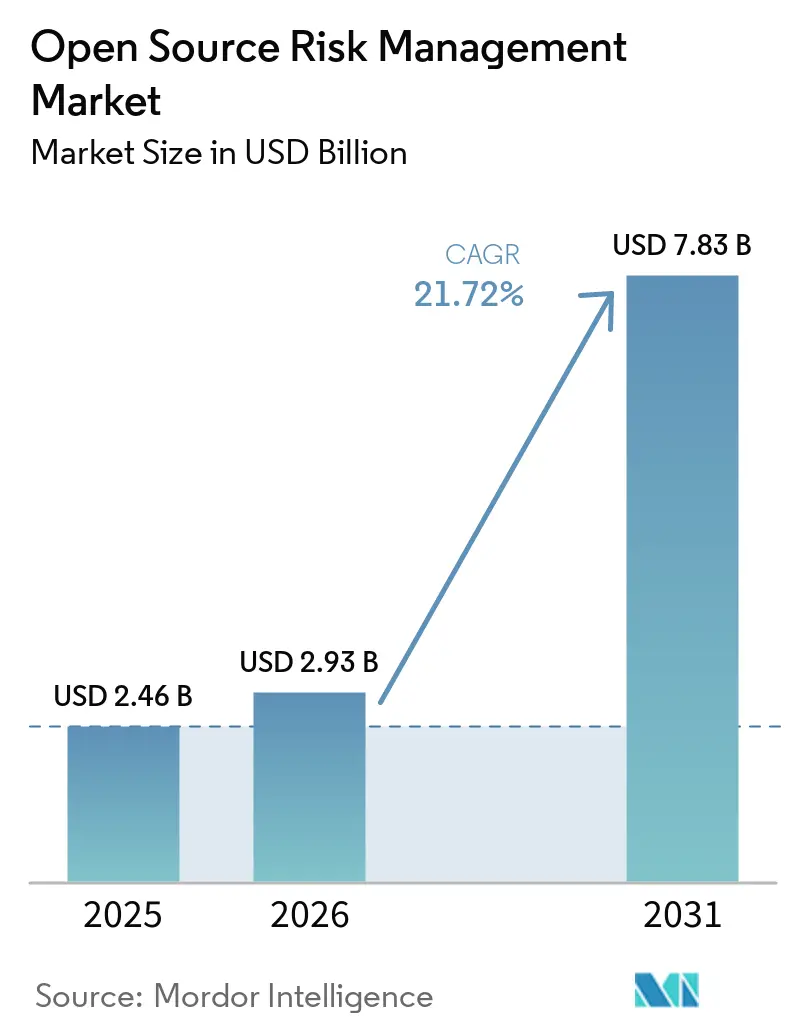
Die Marktgröße für Open-Source-Risikomanagement wurde im Jahr 2025 auf 2,46 Milliarden USD geschätzt und soll von 2,93 Milliarden USD im Jahr 2026 auf 7,83 Milliarden USD bis 2031 wachsen, bei einer CAGR von 21,72 % während des Prognosezeitraums (2026–2031). Der Markt für Open-Source-Risikomanagement expandiert, da Unternehmen zunehmend Code von Drittanbietern in Softwareprodukte integrieren und eine kontinuierliche Transparenz über Schwachstellen, Lizenzen und Komponentenherkunft benötigen. Regulatorische Fristen machen Software Bills of Materials (SBOMs) von einer bevorzugten Praxis zu einer Einkaufsanforderung für Lieferanten und öffentliche Auftraggeber. Lieferkettenangriffe und unsichere Pakete machen die Komponentenerkennung und -behebung für Entwicklungsteams ebenfalls wichtiger. Anbieter reagieren darauf, indem sie Software Composition Analysis, SBOM-Management, Informationen zur Ausnutzbarkeit von Schwachstellen und Paketkontrollen in umfassenderen Plattformen kombinieren. Der Markt für Open-Source-Risikomanagement bietet auch die Möglichkeit, Unternehmen zu bedienen, die KI-gestützte Programmierung einsetzen und keine klaren Aufzeichnungen über den Code und die Pakete haben, die in Produktionssysteme gelangen.
Wichtigste Erkenntnisse des Berichts
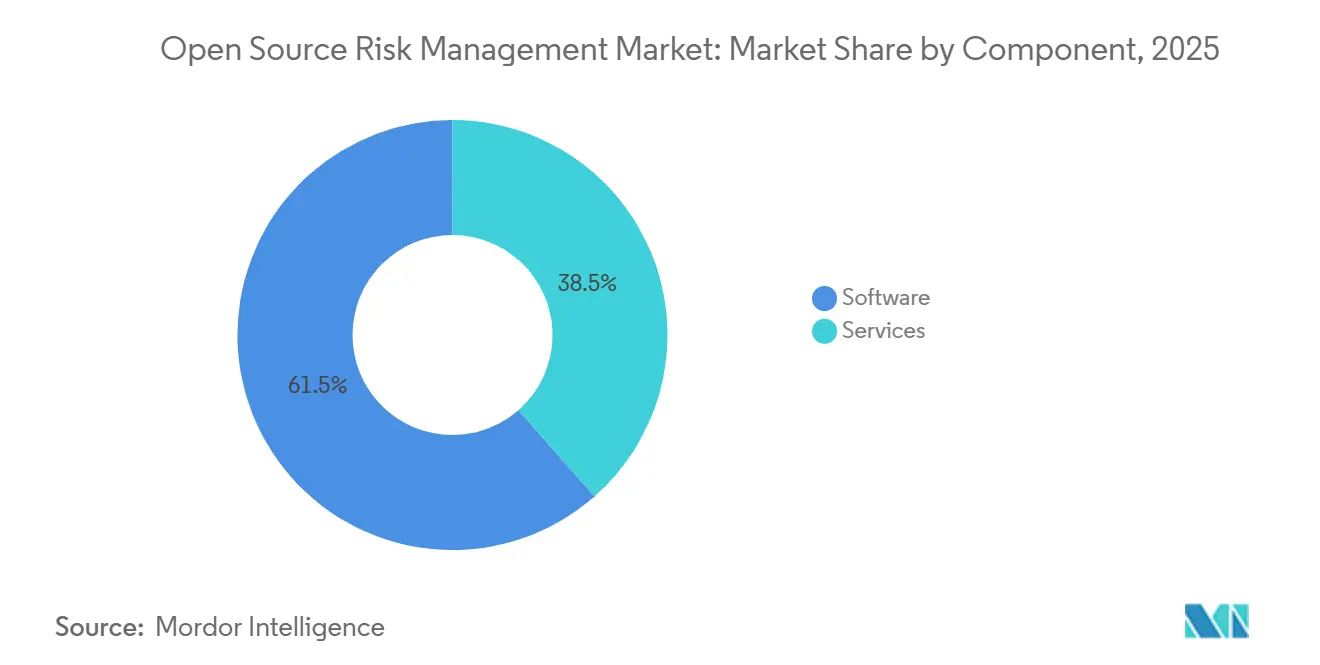
- Nach Komponente hielt Software im Jahr 2025 einen Marktanteil von 61,47 % am Markt für Open-Source-Risikomanagement, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 23,43 % wachsen werden.
- Nach Lösungsfähigkeit hielt Software Composition Analysis im Jahr 2025 einen Umsatzanteil von 27,64 %, während SBOM- und VEX-Management bis 2031 voraussichtlich mit einer CAGR von 28,32 % wachsen wird.
- Nach Bereitstellungsmodus hielt Cloud im Jahr 2025 einen Umsatzanteil von 58,79 % am Markt für Open-Source-Risikomanagement und soll bis 2031 mit einer CAGR von 26,11 % wachsen.
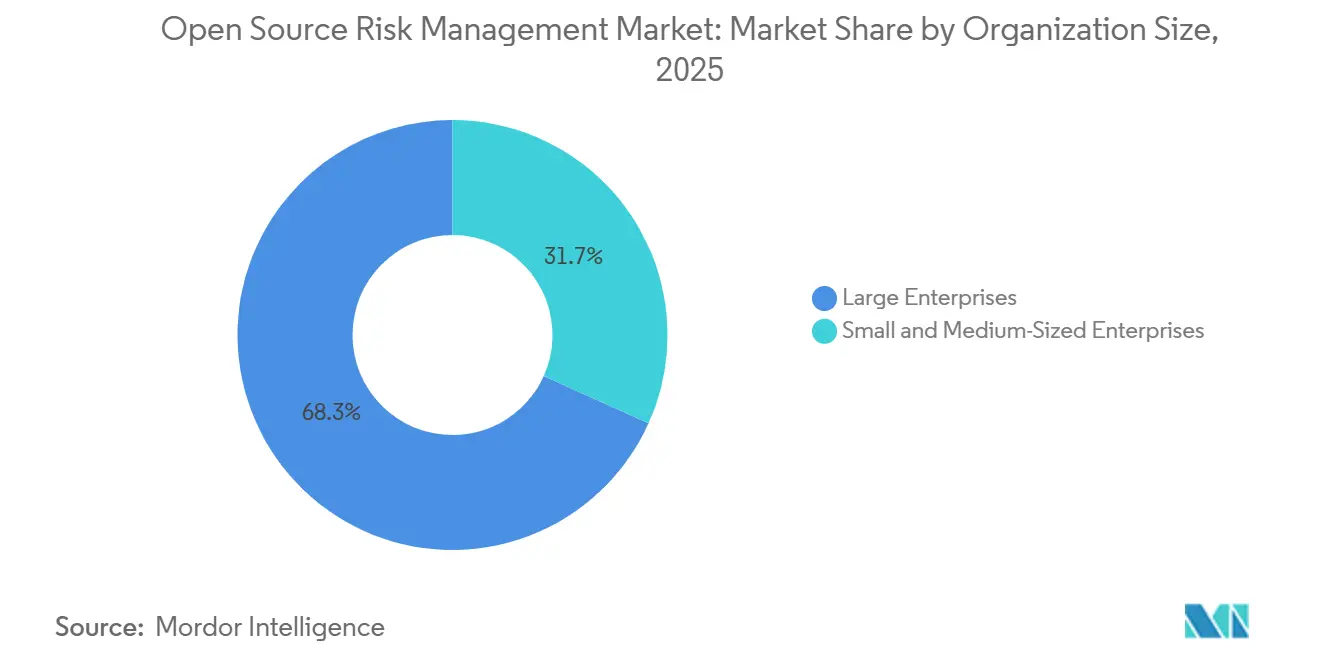
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 68,27 %, während KMU bis 2031 voraussichtlich mit einer CAGR von 26,91 % wachsen werden.
- Nach Branchenvertikale hielt IT und Telekommunikation im Jahr 2025 einen Umsatzanteil von 24,71 %, während Regierung und öffentliche Verwaltung bis 2031 voraussichtlich mit einer CAGR von 27,33 % wachsen wird.
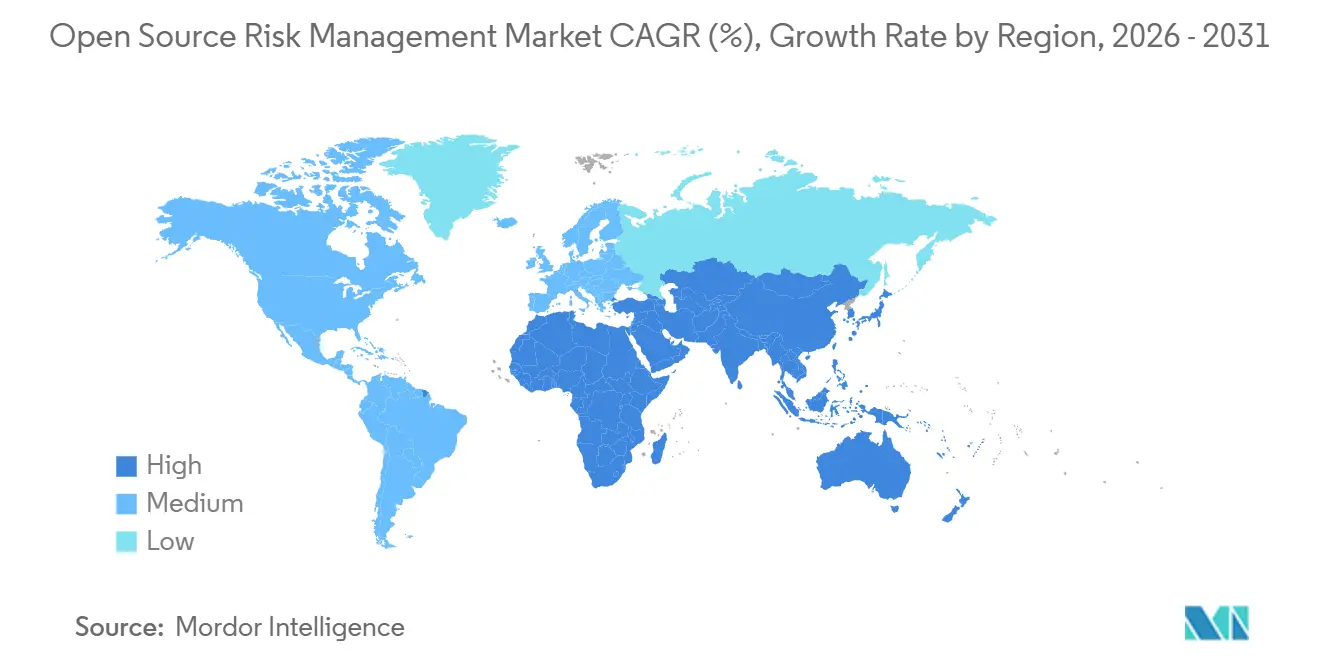
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Umsatzanteil von 39,24 % am Markt für Open-Source-Risikomanagement, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 28,71 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Open-Source-Risikomanagement
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Regulatorischer Druck für SBOM und Transparenz in der Software-Lieferkette | +5.8% | Global, mit konzentrierter kurzfristiger Auswirkung in Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Dichte von Open-Source-Abhängigkeiten in modernen Anwendungen | +4.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Verlagerung hin zur erreichbarkeitsbasierten Priorisierung von Schwachstellen | +4.2% | Global, angeführt von Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| KI-generierter Code erweitert nicht erfasste Open-Source-Exposition | +3.6% | Global | Kurzfristig (≤ 2 Jahre) |
| Erkennung bösartiger und manipulierter Pakete auf Herkunftsebene | +2.8% | Globaler Kern, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Anforderungen an Open-Source-Verwaltung und Verantwortlichkeit der Maintainer | +1.9% | Nordamerika und Europa, mit langfristiger Ausbreitung auf den asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Regulatorischer Druck für SBOM und Transparenz in der Software-Lieferkette
Der Markt für Open-Source-Risikomanagement profitiert davon, dass Compliance-Anforderungen die Open-Source-Governance für viele Lieferanten zu einer vertraglichen Verpflichtung machen. Der EU Cyber Resilience Act trat im Dezember 2024 in Kraft, und seine Marktüberwachungsbehörden wurden im Juni 2026 operativ. Die obligatorische Meldung von Schwachstellen, einschließlich der ersten Benachrichtigung an ENISA innerhalb von 24 Stunden nach der Identifizierung einer aktiv ausgenutzten Schwachstelle, tritt am 11. September 2026 in Kraft, während die vollständigen SBOM-Dokumentationspflichten im Dezember 2027 folgen. Die Verordnung sieht Bußgelder von bis zu 15 Millionen EUR (16,2 Millionen USD) oder 2,5 % des weltweiten Jahresumsatzes bei Nichteinhaltung vor. Der Entwurf der CISA-Leitlinien von 2025 fordert auch Informationen zu transitiven Abhängigkeiten in SBOMs, was den Standard über das reine Manifest-Scanning hinaushebt.[1]Cybersecurity and Infrastructure Security Agency, "Mindestanforderungen für eine Software Bill of Materials," Cybersecurity and Infrastructure Security Agency, cisa.gov Japan und 14 weitere Länder einigten sich im September 2025 ebenfalls auf operative Leitlinien, während Japans Supply Chain Security Evaluation System für den Start im Haushaltsjahr 2026 auf der 3-Sterne- bis 4-Sterne-Stufe geplant ist.
Zunehmende Dichte von Open-Source-Abhängigkeiten in modernen Anwendungen
Der Markt für Open-Source-Risikomanagement wird durch die wachsende Anzahl externer Komponenten in jeder Anwendung gestützt. Die durchschnittliche Anwendung enthielt im Jahr 2026 1.180 Open-Source-Komponenten, was 30 % mehr als im vorherigen Berichtszeitraum war. Dieselbe Analyse ergab, dass 64 % der Komponenten transitive Abhängigkeiten waren, die viele Manifest-only-Tools nicht erkennen. Außerdem wurde festgestellt, dass 16 % der Komponenten eine Binäranalyse oder einen Snippet-Abgleich anstelle des Manifest-Parsings erforderten. Im Jahr 2025 wiesen 87 % der geprüften Codebasen mindestens eine Open-Source-Schwachstelle auf, der Durchschnitt lag bei 581 Schwachstellen pro Codebasis, und 92 % enthielten Komponenten, die mindestens 4 Jahre veraltet waren.[2]Black Duck, "2026 Open Source Security and Risk Analysis Report," Black Duck, blackduck.com Diese Bedingungen begünstigen automatisierte Erkennungs-, Überwachungs- und Behebungstools, die über eine große und sich verändernde Abhängigkeitsbasis hinweg arbeiten können.
Verlagerung hin zur erreichbarkeitsbasierten Priorisierung von Schwachstellen
Der Markt für Open-Source-Risikomanagement geht über Systeme hinaus, die jede aufgeführte Schwachstelle als gleich dringend behandeln. Rohe Schwachstellendaten können ein Rauschverhältnis von 20:1 bis 40:1 erzeugen, wenn sie mit einem Unternehmens-SBOM abgeglichen werden, was bedeutet, dass die meisten Warnmeldungen in einer bestimmten Laufzeitumgebung möglicherweise nicht ausnutzbar sind. Die Erreichbarkeitsanalyse verwendet Call-Graph-Informationen, um festzustellen, ob anfällige Funktionen tatsächlich in Produktionscode-Pfaden verwendet werden. VEX-Aussagen liefern die Einschätzung eines Lieferanten zur Ausnutzbarkeit eines CVE und einer Komponente und helfen Teams bei der Entscheidung, welche Befunde Maßnahmen erfordern. Die OpenSSF berichtete im Januar 2026, dass VEX-Standards ausgereift seien, aber gemeinsame Verteilungs- und Nachschlagesysteme noch nicht verfügbar seien. Diese Lücke unterstützt die Nachfrage nach Plattformen, die die Erreichbarkeitsanalyse automatisieren und VEX-Informationen aktualisieren, wenn sich Anwendungen ändern.
KI-generierter Code erweitert nicht erfasste Open-Source-Exposition
Der Markt für Open-Source-Risikomanagement gewinnt einen weiteren Nachfragekanal, da KI-Programmierwerkzeuge Code und Pakete zu Produktionssoftware hinzufügen. Nur 24 % der Organisationen bewerteten KI-generierten Code in der Analyse von 2026 umfassend auf Aspekte des geistigen Eigentums, der Lizenzierung, der Sicherheit und der Qualität. Veracodes Forschung aus dem Jahr 2025 fand bekannte Sicherheitsmängel in 45 % der KI-Programmieraufgaben. Das Vibe Security Radar-Projekt der Georgia Tech schrieb im März 2026 35 CVEs KI-Programmierwerkzeugen zu, verglichen mit 6 im Januar und 15 im Februar. KI-Tools können auch nicht existierende Paketnamen vorschlagen, die Angreifer als bösartige Pakete registrieren, was ein Paketsubstitutionsrisiko schafft. Plattformen, die Codeherkunft identifizieren, die Paketnutzung steuern und ausnutzbare Risiken priorisieren, sind gut positioniert, um diese Exposition zu adressieren.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Mangel an Fachkräften für Open-Source-Sicherheit und Lizenz-Compliance | -0.9% | Global, am stärksten in Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Warnmeldungsrauschen und unvollständiger Kontext zur Erreichbarkeit von Schwachstellen | -0.7% | Global | Kurzfristig (≤ 2 Jahre) |
| Haftungsangst der Maintainer und reduzierter freiwilliger Beitrag | -0.5% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Fragmentierte Paketidentität und Herkunft über Ökosysteme hinweg | -0.4% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an Fachkräften für Open-Source-Sicherheit und Lizenz-Compliance
Der Markt für Open-Source-Risikomanagement kann eine langsamere Akzeptanz erfahren, wenn Kunden keine Mitarbeiter haben, die Governance-Programme konfigurieren und betreiben können. Die SANS- und GIAC-Studie zur Belegschaft von 2026 ergab, dass 60 % der Organisationen Qualifikationslücken als ihre größte Herausforderung bei der Belegschaft identifizierten, verglichen mit 40 %, die Personalengpässe nannten.[3]SANS Institute und GIAC, "2026 Cybersecurity Workforce Research Report," SANS Institute, sans.org Einstellungsdaten im Bereich Anwendungssicherheit zeigten, dass 49,6 % der offenen Stellen Senior-Erfahrung oder höher erforderten, während nur 1,9 % für Berufseinsteiger verfügbar waren. Die Linux Foundation stellte fest, dass 57 % der Organisationen im Jahr 2026 Kompetenzlücken in KI-Sicherheit und Risikomanagement aufwiesen. Der Mangel kann die Plattformnutzung nach dem Kauf einschränken, selbst wenn Sicherheitsbudgets vorhanden sind. Er erhöht auch den Wert automatisierter und konfigurationsarmer Tools, die die Abhängigkeit von Fachurteilen reduzieren.
Warnmeldungsrauschen und unvollständiger Kontext zur Erreichbarkeit von Schwachstellen
Der Markt für Open-Source-Risikomanagement wird eingeschränkt, wenn Sicherheitsteams mehr Befunde erhalten, als sie bewerten können. Große Produktportfolios können nach dem Abgleich eines SBOM mit rohen Schwachstellendaten Tausende offener Befunde erzeugen. Mehr als 90 % der markierten CVEs sind möglicherweise im spezifischen Laufzeitkontext eines Produkts nicht ausnutzbar, dennoch weisen viele Tools ihnen ähnliche Dringlichkeit zu. Dies schwächt das Vertrauen in Behebungswarteschlangen und kann dazu führen, dass Entwicklungsteams Maßnahmen aufschieben. Die OpenSSF hat erklärt, dass Anbieteraussagen zur Nicht-Ausnutzbarkeit nicht konsistent in Unternehmens-Workflows einfließen, da kein gemeinsames VEX-Nachschlagesystem vorhanden ist. Bessere Priorisierung und Informationsaustausch sind daher erforderlich, um das Kundenengagement und eine effektive Risikominderung aufrechtzuerhalten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software führt beim Umsatz, während Dienstleistungen die Implementierungskomplexität adressieren
Software machte im Jahr 2025 61,47 % des Marktanteils am Markt für Open-Source-Risikomanagement aus. Unternehmen bevorzugten SaaS-Plattformlizenzen, die sich direkt in DevSecOps-Toolchains integrieren und Software Composition Analysis, SBOM-Generierung und Lizenz-Compliance konsolidieren. Die Cloud-Bereitstellung hat die Tools auch für mittelgroße Organisationen zugänglicher gemacht. Die Marktgröße für Dienstleistungen im Bereich Open-Source-Risikomanagement soll von 2026 bis 2031 mit einer CAGR von 23,43 % wachsen. Dienstleistungen reagieren auf Aufgaben, die interne Teams oft nicht alleine bewältigen können, darunter die Konfiguration von Erreichbarkeitspipelines, VEX-Workflows und die Zuordnung von Governance-Kontrollen zu Compliance-Anforderungen.
Implementierungs- und verwaltete Dienstleistungen können die Produktnutzung nach einem anfänglichen Lizenzverkauf vertiefen. Sie können auch die Abwanderung reduzieren, indem sie Kunden dabei helfen, neue Kontrollen in Softwareentwicklungsprozesse vor Verlängerungsentscheidungen zu integrieren. Sonatype startete Nexus One im November 2025 als agentische Software-Lieferketten-Infrastrukturplattform für Open-Source-Intelligence, Governance und Abhängigkeitsautomatisierung.[4]Sonatype, "Q2 2026 Open Source Malware Index: Attackers Abuse Developer Trust," Sonatype, sonatype.com Black Duck verwendet Manifest-Analyse, Binär-Scanning und Snippet-Abgleich, um eine breitere Palette von Komponenten zu identifizieren, einschließlich solcher, die von Standard-Manifests übersehen werden. GitHub fügte im Juni 2026 die Open-Source-Lizenz-Compliance in der öffentlichen Vorschau für GitHub Enterprise Cloud-Kunden hinzu, was das Niveau der nativen Compliance-Automatisierung erhöht, das von Käufern erwartet wird.


Nach Lösungsfähigkeit: Software Composition Analysis führt, während SBOM- und VEX-Management beschleunigen
Software Composition Analysis hielt im Jahr 2025 27,64 % des Marktanteils am Markt für Open-Source-Risikomanagement. Sie ist in der Regel die erste Fähigkeit, die zur Erkennung von Open-Source-Komponenten in kommerziellen Codebasen eingesetzt wird. Black Duck berichtete, dass 98 % der kommerziellen Codebasen in seiner Analyse von 2026 Open Source enthielten. SBOM- und VEX-Management soll bis 2031 mit einer CAGR von 28,32 % wachsen. Regulatorische Anforderungen und die operativen Grenzen nicht priorisierter SBOM-Befunde unterstützen diese schnellere Expansion.
Lizenz-Compliance und Richtlinien-Governance adressieren Rechte des geistigen Eigentums und Nutzungsverpflichtungen über Komponentenportfolios hinweg. Schwachstellen-Intelligence und Behebung helfen Teams dabei, Schwachstellen in ihren Abhängigkeiten zu identifizieren und zu beheben. Lieferkettenangriffe und die Erkennung bösartiger Pakete sind dringlicher geworden, da Sonatype bis zum zweiten Quartal 2026 kumulativ 1,8 Millionen blockierte bösartige Pakete meldete. Open-Source-Programmbüros und verwaltete Dienstleistungen bleiben höherwertige Fähigkeiten für große Unternehmen, die strukturierte Kontrollen unter Frameworks wie dem NIST Secure Software Development Framework und dem OpenSSF Security Baseline benötigen. Diese Anforderungen veranlassen Käufer, Plattformen zu wählen, die Nachweise über mehrere Governance-Aktivitäten hinweg sammeln.
Nach Bereitstellungsmodus: Cloud hält die größte Position und die schnellste Wachstumsrate
Cloud hielt im Jahr 2025 58,79 % des Marktanteils am Markt für Open-Source-Risikomanagement und soll bis 2031 mit einer CAGR von 26,11 % wachsen. Die SaaS-Bereitstellung bietet kontinuierlich aktualisierte Bedrohungsinformationen und vermeidet für viele Kunden eine separate Infrastrukturbereitstellung. Cloud-Produkte verbinden sich auch mit gängigen CI/CD-Tools, darunter GitHub, GitLab, Bitbucket und Jenkins. Diese Kompatibilität ermöglicht es Teams, Scanning- und SBOM-Kontrollen in bestehende Entwicklungs-Workflows zu integrieren. Der Markt für Open-Source-Risikomanagement bevorzugt weiterhin Cloud-Tools, da kleinere Unternehmen eine formale Abhängigkeits-Governance einführen und größere Unternehmen Kontrollen über mehrere Cloud-Umgebungen hinweg koordinieren.
Lebenszyklusverpflichtungen unterstützen auch die Cloud-Akzeptanz, da SBOM-Informationen gepflegt werden müssen, wenn sich Code und Komponenten ändern. Endor Labs integrierte seine Package Firewall und Cursor im Jahr 2026 und zeigte, wie cloudbasierte Kontrollen in KI-Programmier-Workflows platziert werden können. On-Premises- und Hybrid-Bereitstellungen bleiben für regulierte Unternehmen und verteidigungsbezogene Organisationen mit Anforderungen an Datenresidenz, Air-Gap oder Klassifizierung relevant, und Anchore hat eine Position in Air-Gap- und klassifizierten Umgebungen. Hybrid-Nutzer können Entwicklungsumgebungen über Cloud-Dienste scannen und gleichzeitig Intelligence-Repositories für sensiblen Code vor Ort behalten. Dieser Ansatz dient multinationalen Unternehmen, die in ihren Betriebsregionen mit Datenlokalisierungsanforderungen konfrontiert sind.
Nach Unternehmensgröße: Großunternehmen generieren den größten Umsatz, während KMU schneller wachsen
Großunternehmen machten im Jahr 2025 68,27 % des Marktanteils am Markt für Open-Source-Risikomanagement aus. Ihr Umfang, ihre regulatorische Exposition und ihre Softwareentwicklungsaktivitäten machen es einfacher, umfassende Governance-Programme zu rechtfertigen. Akquisitionsaktivitäten schaffen einen weiteren Nachfragefall, da Käufer Lizenzkonfliktanalysen und SBOM-basierte Due-Diligence-Prüfungen bei Software-Reviews einsetzen. Im Jahr 2025 enthielten 68 % der kommerziellen Codebasen Lizenzkonflikte, und einige Portfolios wiesen mehr als 2.675 Konfliktinstanzen auf. Großunternehmen benötigen auch mehr Beratungsunterstützung, da ihre Programme mehrere Ökosysteme, Entwicklungsteams und Geschäftsbereiche abdecken.
KMU sollen von 2026 bis 2031 mit einer CAGR von 26,91 % wachsen. Ihre Akzeptanz wird oft durch Kundenqualifikationsanforderungen angetrieben, nicht durch interne Compliance-Reife. Lieferanten großer Unternehmen und öffentlicher Behörden müssen zunehmend SBOM-Nachweise erbringen, Sicherheitsfragebögen beantworten und Lizenz-Governance-Kontrollen nachweisen. Gestufte Software Composition Analysis-Angebote können die Anfangskosten für kleinere Käufer senken. Der EU Cyber Resilience Act gibt europäischen KMU bis Dezember 2027 Zeit, die vollständigen SBOM-Dokumentationspflichten zu erfüllen, was Beschaffungsentscheidungen in Deutschland, Frankreich, dem Vereinigten Königreich und den Benelux-Ländern konzentriert.
Nach Branchenvertikale: IT und Telekommunikation führt, während Regierung und öffentliche Verwaltung schneller wächst
IT und Telekommunikation hielt im Jahr 2025 24,71 % des Marktanteils am Markt für Open-Source-Risikomanagement. Der Sektor weist eine hohe Open-Source-Nutzung, softwareintensive Umsatzmodelle und frühe Investitionen in DevSecOps-Infrastruktur auf. Telekommunikationsbetreiber mit cloud-nativen 5G-Funktionen verwalten Software-Stacks, die viele Netzwerkbibliotheken und transitive Abhängigkeiten umfassen. Dies schafft eine breite Software-Lieferkettenexposition, die mit manuellen Prozessen schwer zu verfolgen ist. Regierung und öffentliche Verwaltung soll bis 2031 mit einer CAGR von 27,33 % wachsen, unterstützt durch Beschaffungsverpflichtungen und Cyber-Anforderungen des öffentlichen Sektors.
Bundesbehörden in den Vereinigten Staaten nutzen CISA-SBOM-Leitlinien und Software-Sicherheitsverpflichtungen, die ihre Lieferantenbasis betreffen. In Europa erweitern NIS2 und der Digital Operational Resilience Act verwandte Anforderungen auf öffentliche Einrichtungen und Finanzmarktinfrastrukturen. BFSI-Organisationen adressieren Anforderungen an das Risikomanagement für Informations- und Kommunikationstechnologie, die sich mit der Abhängigkeitsdokumentation und Governance überschneiden. Gesundheits- und Biowissenschaftsorganisationen reagieren auf die Cybersicherheitsleitlinien der US-amerikanischen Food and Drug Administration, die SBOMs als Teil von Vorabmarktzulassungsanträgen für relevante Medizinprodukte identifizieren.[5]U.S. Food and Drug Administration, "Cybersicherheit," U.S. Food and Drug Administration, fda.gov Industrielle Hersteller übernehmen auch SBOM-Praktiken in Automobil- und Luft- und Raumfahrt-Lieferketten, während andere Branchen die Akzeptanz nach Vorfällen oder Kundenanfragen erhöhen.
Geografische Analyse
Nordamerika machte im Jahr 2025 39,24 % des Marktanteils am Markt für Open-Source-Risikomanagement aus. US-amerikanische Bundesbeschaffungsanforderungen, eine große Basis softwareintensiver Unternehmen und ein gut finanziertes Anbieterökosystem unterstützen die führende Position der Region. Executive Order 14028 legte SBOM-bezogene Erwartungen für Bundeslieferanten von Software fest, während die CISA-Entwurfsmindestanforderungen transitive Abhängigkeitsdaten und automatisierungsgerechte Formate hinzufügten. Kanada richtet sich auch durch gemeinsame Cybersicherheitshinweise an US-amerikanischen Praktiken aus. Die Cloud-Bereitstellung hat mittelgroßen Softwareunternehmen geholfen, verwaltete Software Composition Analysis-Dienste in ihre umfassenderen DevSecOps-Ausgaben einzubeziehen.
Europa bleibt wichtig, da der Cyber Resilience Act einen definierten Compliance-Zeitplan für Unternehmen in Deutschland, Frankreich, dem Vereinigten Königreich, Italien und den Benelux-Ländern bietet. Die Durchsetzung durch die Marktüberwachungsbehörden wurde im Juni 2026 operativ, und die obligatorische Meldung von Schwachstellen tritt im September 2026 in Kraft.[6]Europäische Kommission, "Cyber Resilience Act," Europäische Kommission, digital-strategy.ec.europa.eu Die vollständigen SBOM-Dokumentationspflichten folgen im Dezember 2027. Die Bereitschaftsumfrage der OpenSSF von 2026 mit 843 Befragten ergab ein begrenztes Bewusstsein und eine begrenzte Bereitschaft, als sich die Frist näherte, was die Nachfrage nach Unterstützung und Automatisierung stützt.
Der asiatisch-pazifische Raum soll von 2026 bis 2031 mit einer CAGR von 28,71 % wachsen, der schnellsten regionalen Rate im Markt für Open-Source-Risikomanagement. Japan überarbeitete seine SBOM-Leitlinien im August 2024 und schloss sich später 14 anderen Ländern bei operativen Leitlinien zu Mindestelementen, Automatisierung und transitiver Abhängigkeitsabdeckung an. Japans Supply Chain Security Evaluation System ist für den Start im Haushaltsjahr 2026 auf der 3-Sterne- bis 4-Sterne-Stufe geplant. China, Indien, Südkorea und Australien haben unterschiedliche Nachfragetreiber, darunter exportbezogene Compliance-Anforderungen und Lieferantenqualifikationsanfragen. Südamerika sowie der Nahe Osten und Afrika bleiben Regionen in einem früheren Stadium, in denen multinationale Unternehmen häufig Governance-Standards aus Nordamerika und Europa in regionale Entwicklungszentren übertragen.

Wettbewerbslandschaft
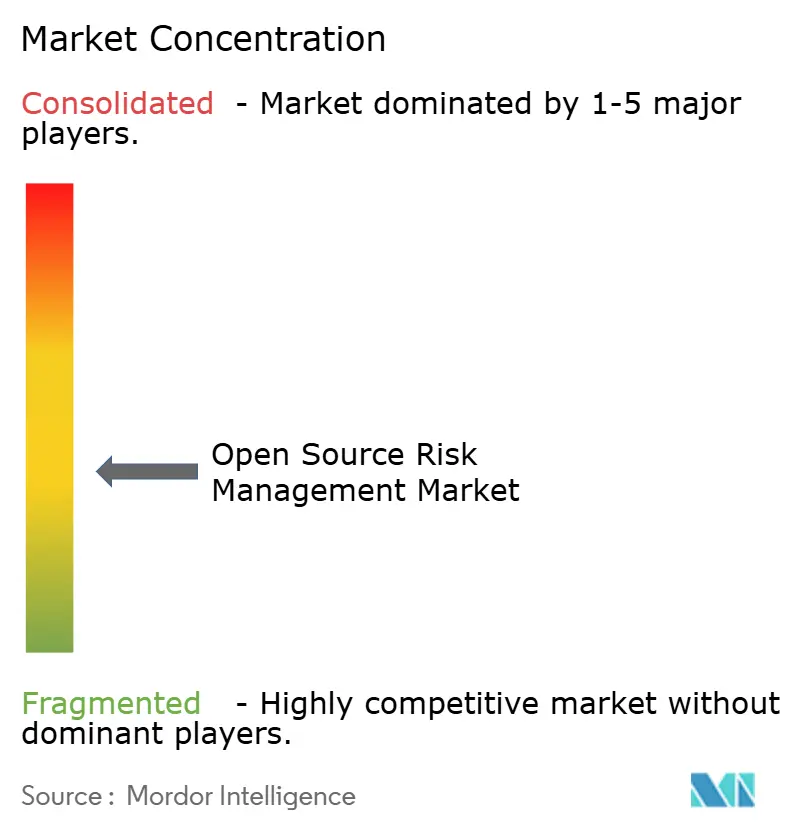
Der Markt für Open-Source-Risikomanagement ist mäßig fragmentiert, wobei etablierte Anbieter von Anwendungssicherheit Großunternehmen bedienen und spezialisierte Anbieter Erreichbarkeitsanalyse, KI-Code-Governance und SBOM-Automatisierung verfolgen. Black Duck bleibt ein wichtiger Anbieter für Lizenz-Compliance in regulierten Sektoren und bei der Due-Diligence-Prüfung von Software-Transaktionen. Seine Wissensdatenbank indiziert mehr als 10 Millionen Open-Source-Projekte, und seine proprietären Sicherheitshinweise führen die National Vulnerability Database im Durchschnitt um 100 Tage an. Snyk nutzt eine entwicklerorientierte kostenlose Stufe, um einen Upsell-Pfad für Unternehmen zu schaffen. Sonatype, Mend.io, FOSSA, JFrog, Veracode, Checkmarx, GitLab, GitHub, Aqua Security und Anchore konkurrieren in überlappenden Produktkategorien.
Der Markt für Open-Source-Risikomanagement verlagert sich hin zu konsolidierten Plattformen, die SBOM-Generierung, VEX-Management, Erreichbarkeitsanalyse und KI-Code-Kontrollen kombinieren. JFrog führte im September 2026 Zero-Touch Remediation ein, das Patches mit betroffenen Artefakten abgleicht und Korrekturen über JFrog AppTrust attestiert, ohne Builds zu unterbrechen. Mend.io fügte im Juli 2026 Laufzeit-KI-Sicherheitserweiterungen hinzu, darunter Laufzeit-Triage von SAST-Befunden und Erkennung bösartiger Pakete in Container-Images. GitHubs Lizenz-Compliance-Vorschau vom Juni 2026 bettet Compliance-Kontrollen weiter in eine Entwicklungsplattform ein.
Endor Labs integrierte seine AURI-Intelligence-Schicht mit KI-Programmierwerkzeugen durch seine Cursor-Partnerschaft von 2026 und führte Zero-Day-Patches durch Project Akrites ein. Herkunftsnachweise unter SLSA, Sigstore-Signierung und verifizierbare Build-Herkunft entwickeln sich zu technischen Differenzierungsmerkmalen für Anbieter, die Compliance-Nachweise über Schwachstellenzählungen hinaus erbringen müssen. Aufstrebende Unternehmen wie OX Security, Apiiro, Lineaje, SCANOSS, Myrror Security und Legit Security konzentrieren sich auf das Management der Anwendungssicherheitslage und die Rückverfolgung von Lieferkettenlinien. Der Markt für Open-Source-Risikomanagement verfügt über eine breite Anbieterbasis, und das Fehlen eines offengelegten dominanten kombinierten Anteils unterstützt eine mäßig fragmentierte Wettbewerbsstruktur.
Marktführer im Bereich Open-Source-Risikomanagement
-
Black Duck
-
Mend.io
-
Snyk Limited
-
Synopsys, Inc.
-
Sonatype, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- Juli 2026: Mend.io kündigte Laufzeit-KI-Sicherheitserweiterungen für seine Mend AI- und Mend AppSec-Plattformen an, fügte Laufzeit-Triage hinzu, um echte Schwachstellen von Falsch-Positiven in SAST-Befunden zu unterscheiden, erweiterte die Container-Risikoabdeckung zur Erkennung bösartiger Pakete in Container-Images und führte Projektklassifizierung ein, um die SAST-Priorisierung für sensible Workloads zu verbessern.
- Juni 2026: GitHub startete die Open-Source-Lizenz-Compliance in der öffentlichen Vorschau für alle GitHub Enterprise Cloud-Kunden mit GitHub Advanced Security Code Security-Lizenzen, ermöglichte unternehmensweite Lizenzrichtlinien, die direkt auf Pull Requests durchgesetzt werden, und reduzierte die Abhängigkeit von SCA-Tools von Drittanbietern für die Lizenz-Governance in GitHub-nativen DevSecOps-Workflows.
- Juni 2026: Endor Labs startete Zero-Day-Patches und trat Project Akrites bei, einer Linux Foundation-Initiative für koordinierte Behebung und Offenlegung von Schwachstellen in kritischen Open-Source-Projekten, mit Gründungsmitgliedern wie Anthropic, OpenAI, Amazon, Microsoft, JPMorgan Chase und Citi. Das Programm liefert verifizierte Patches für neuartige Schwachstellen in weniger als 24 Stunden, bevor ein Upstream-Patch oder CVE verfügbar ist, finanziert durch eine agentische KI-Plattform, die Call-Graphs erstellt und Datenflüsse analysiert, um sichere Korrekturen zu konstruieren.
- November 2025: Sonatype startete Nexus One, eine agentische Software-Lieferketten-Infrastrukturplattform, die Open-Source-Intelligence, Governance und Abhängigkeitsautomatisierung über unternehmensweite DevSecOps-Pipelines vereint und als System of Record für Software-Artefakte in der installierten Basis von Sonatype mit 2.000 globalen Unternehmensorganisationen positioniert wird.


Berichtsumfang des globalen Marktes für Open-Source-Risikomanagement
Der Markt für Open-Source-Risikomanagement umfasst Lösungen, die Sicherheits-, Compliance- und Betriebsrisiken im Zusammenhang mit der Verwendung von Open-Source-Softwarekomponenten und -abhängigkeiten im gesamten Softwareentwicklungslebenszyklus identifizieren, bewerten und mindern. Diese Plattformen bieten Fähigkeiten wie automatisierte Software Composition Analysis (SCA), Erkennung von Schwachstellen in Open-Source-Bibliotheken, Überwachung der Lizenz-Compliance, Bewertung der Maintainer-Gesundheit, Automatisierung von Abhängigkeitsaktualisierungen und Richtliniendurchsetzung, um die Einführung anfälliger oder nicht konformer Open-Source-Komponenten in Anwendungen zu verhindern, und ermöglichen es Organisationen, sichere Software-Lieferketten aufrechtzuerhalten, rechtliche Haftungen aus Lizenzverletzungen zu vermeiden, die Exposition gegenüber bekannten Schwachstellen zu reduzieren und sicherzustellen, dass die Open-Source-Nutzung mit der Risikobereitschaft des Unternehmens und den regulatorischen Anforderungen übereinstimmt.
Der Bericht zum Markt für Open-Source-Risikomanagement ist segmentiert nach Komponente (Software und Dienstleistungen), Lösungsfähigkeit (Software Composition Analysis, SBOM- und VEX-Management, Lizenz-Compliance und Richtlinien-Governance, Schwachstellen-Intelligence und Behebung, Erkennung von Lieferkettenangriffen und bösartigen Paketen sowie Open-Source-Programmbüro und verwaltete Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie andere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Software Composition Analysis |
| SBOM- und VEX-Management |
| Lizenz-Compliance und Richtlinien-Governance |
| Schwachstellen-Intelligence und Behebung |
| Erkennung von Lieferkettenangriffen und bösartigen Paketen |
| Open-Source-Programmbüro und verwaltete Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Andere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Benelux | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Lösungsfähigkeit | Software Composition Analysis | ||
| SBOM- und VEX-Management | |||
| Lizenz-Compliance und Richtlinien-Governance | |||
| Schwachstellen-Intelligence und Behebung | |||
| Erkennung von Lieferkettenangriffen und bösartigen Paketen | |||
| Open-Source-Programmbüro und verwaltete Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Andere Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Benelux | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Open-Source-Risikomanagement?
Die Marktgröße für Open-Source-Risikomanagement wurde im Jahr 2025 auf 2,46 Milliarden USD geschätzt und soll von 2,93 Milliarden USD im Jahr 2026 auf 7,83 Milliarden USD bis 2031 wachsen, bei einer CAGR von 21,72 % während des Prognosezeitraums (2026–2031).
Was treibt die Nachfrage nach Plattformen für Open-Source-Risikomanagement an?
Regulatorische SBOM-Anforderungen, höhere Abhängigkeitsdichte, bösartige Pakete und KI-generierter Code erhöhen die Nachfrage nach Governance- und Behebungstools.
Welche Komponente hält den größten Umsatzanteil?
Software hielt im Jahr 2025 61,47 % des Umsatzes, unterstützt durch die Nachfrage nach SaaS-Plattformen, die in DevSecOps-Workflows integriert sind.
Welche Lösungsfähigkeit wächst am schnellsten?
SBOM- und VEX-Management soll bis 2031 mit einer CAGR von 28,32 % wachsen, da Compliance-Anforderungen und der Bedarf an Warnmeldungspriorisierung zunehmen.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 28,71 % wachsen, unterstützt durch Regulierung, Export-Compliance und Lieferantenanforderungen.
Warum sind Großunternehmen die führende Kundengruppe?
Großunternehmen hielten im Jahr 2025 68,27 % des Umsatzes, da ihr Umfang, ihre regulatorische Exposition, Akquisitionen und Softwareentwicklungsaktivitäten umfassende Governance-Programme erfordern.
Seite zuletzt aktualisiert am:



