
Taille et part du marché des services Managed XDR (MXDR)
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 5.58 Milliards de dollars |
| Taille du Marché (2032) | 11.53 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 15.62 % |
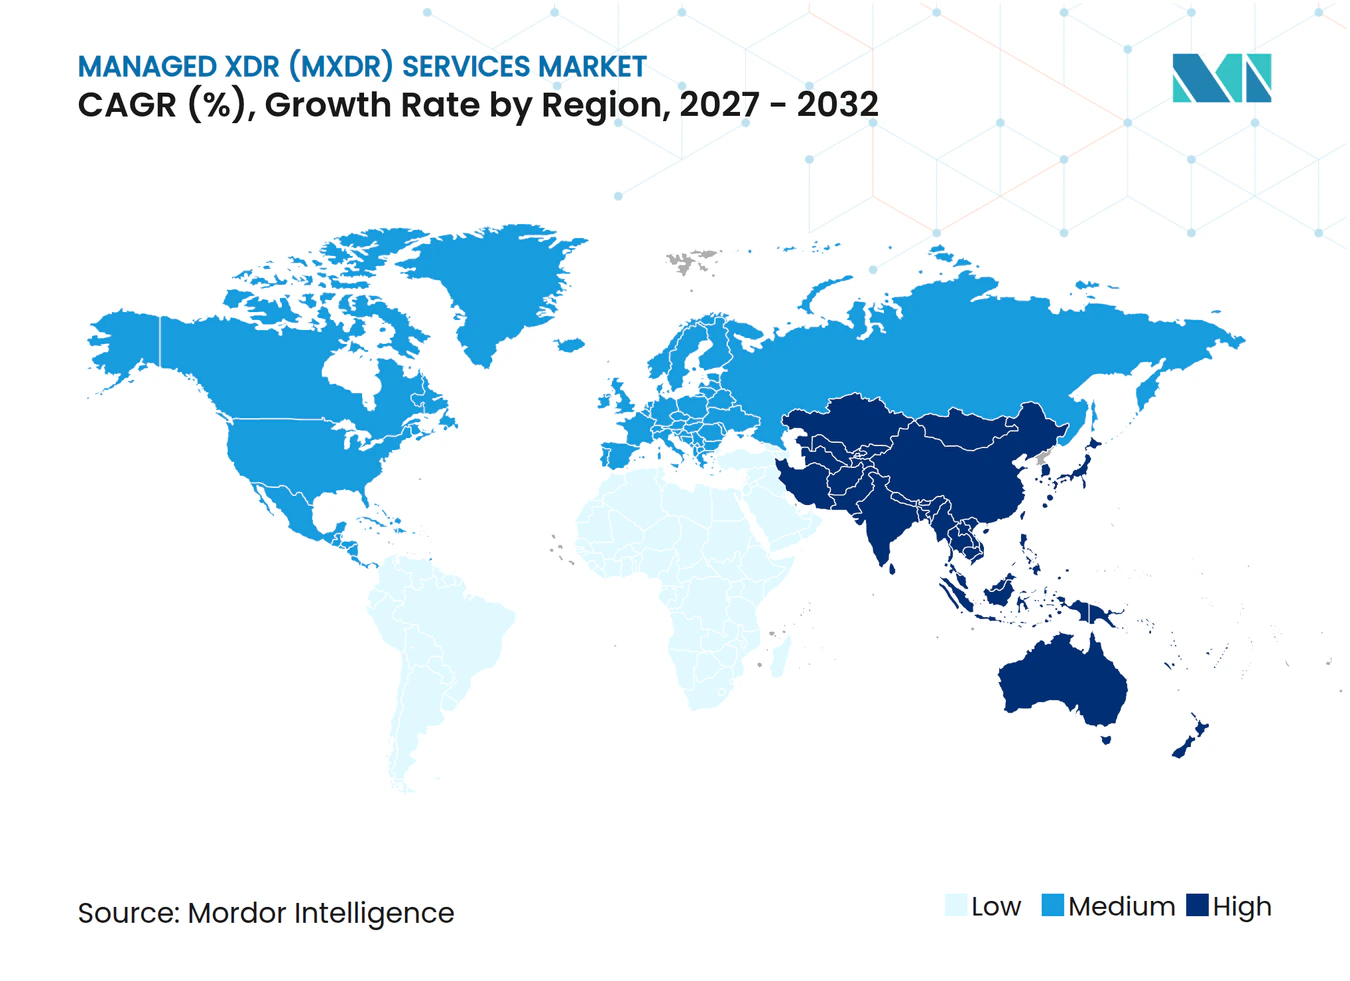
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services Managed XDR (MXDR) par Mordor Intelligence
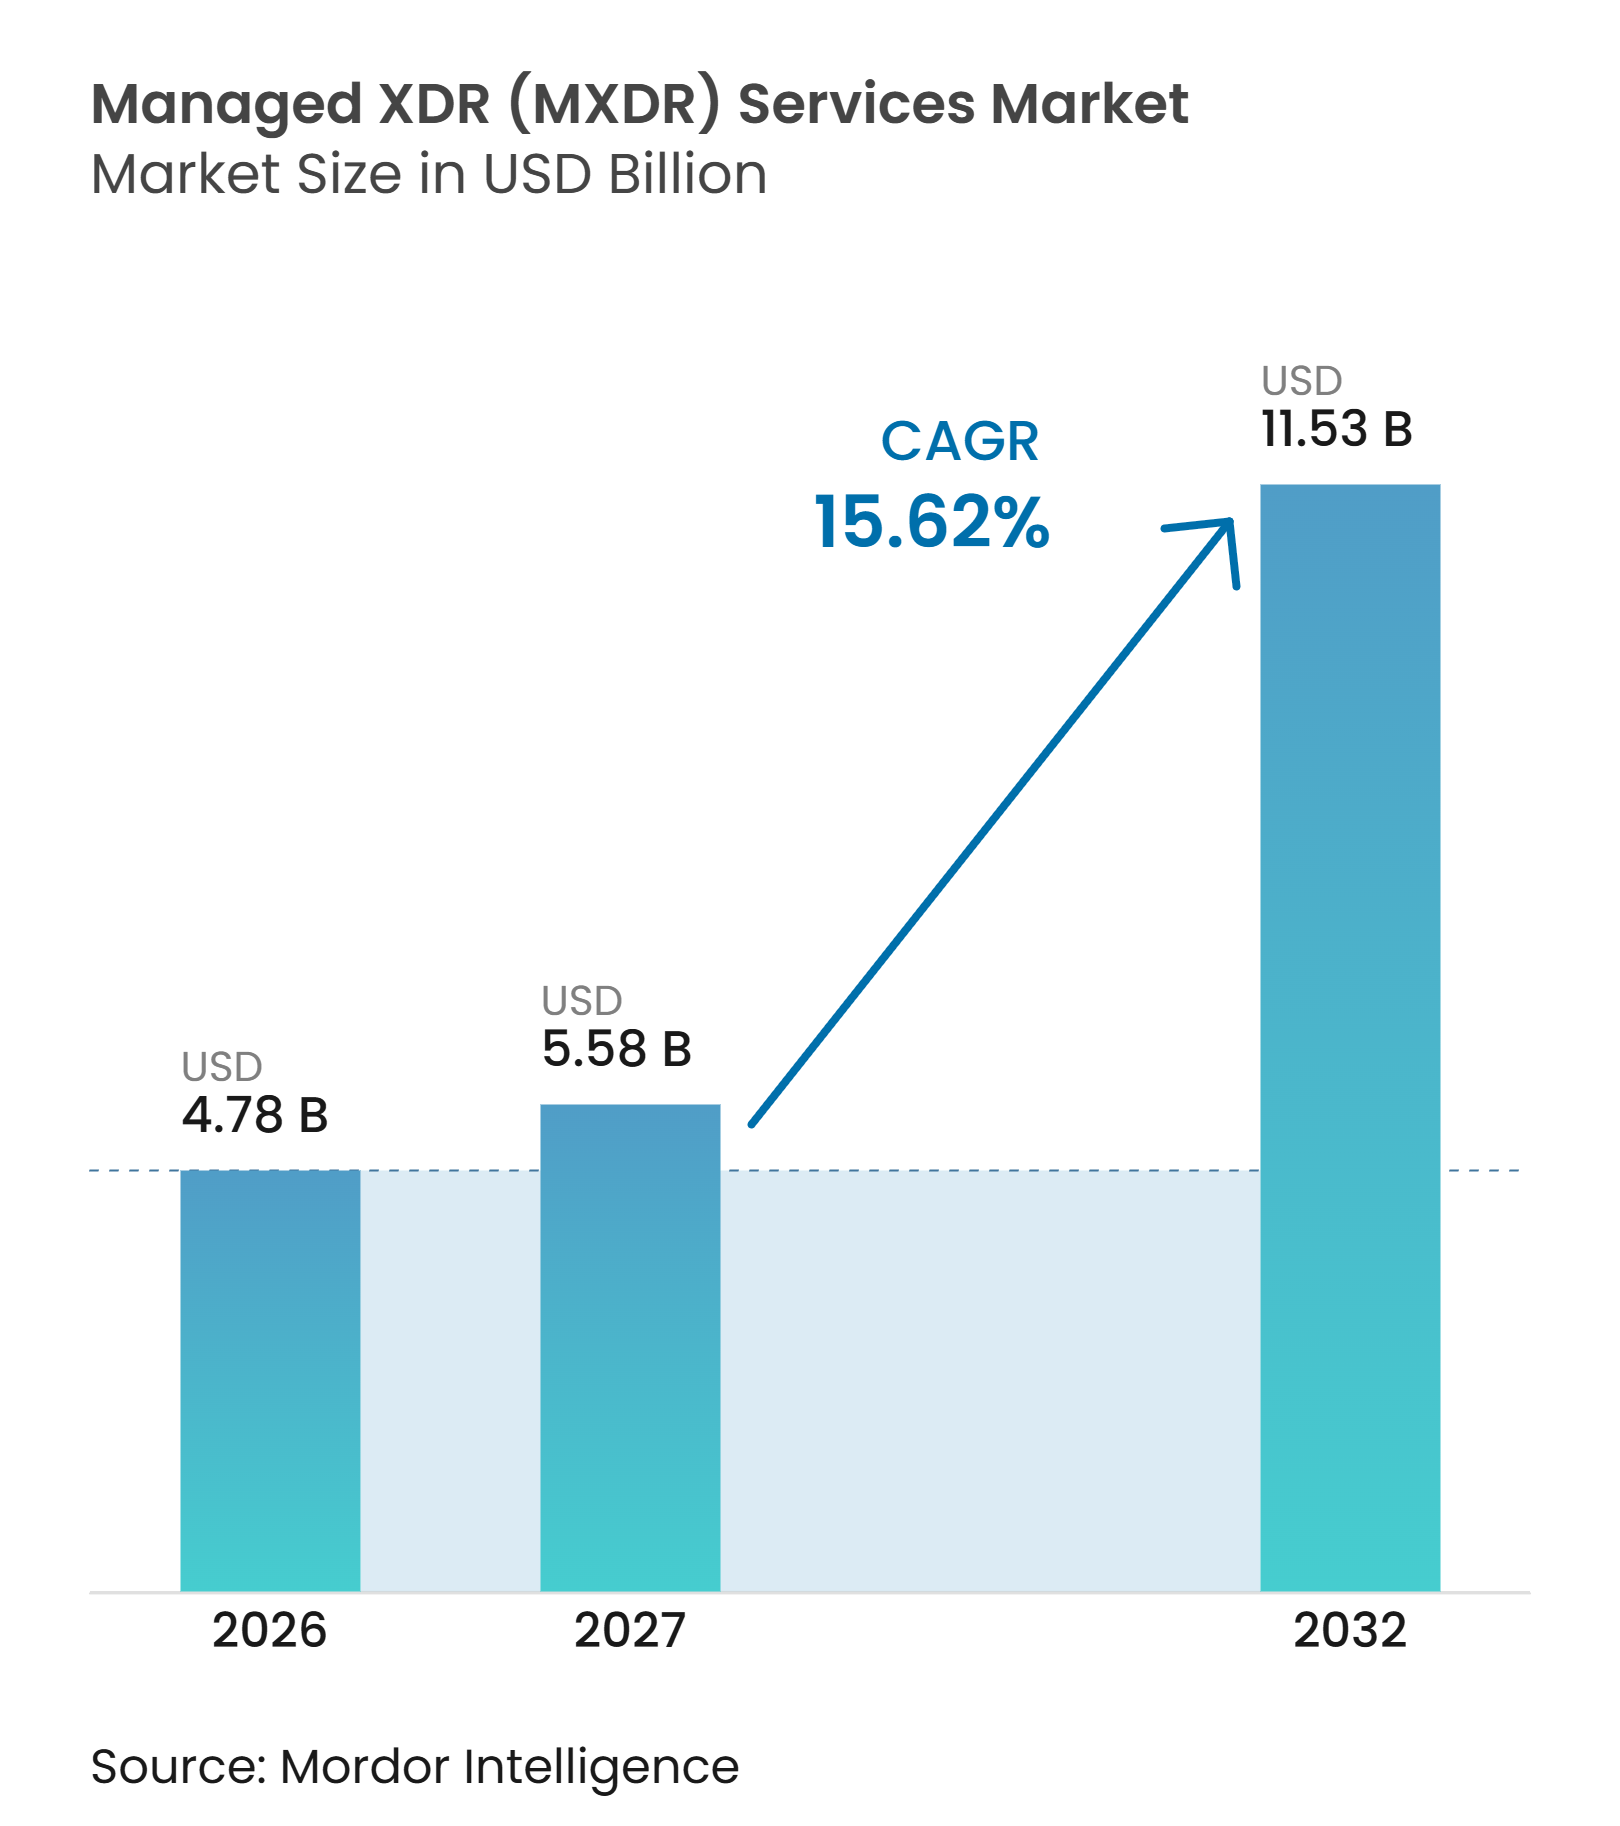
La taille du marché des services Managed XDR devrait s'étendre de 4,78 milliards USD en 2026 et 5,58 milliards USD en 2027 à 11,53 milliards USD d'ici 2032, enregistrant un CAGR de 15,62 % entre 2027 et 2032. La demande est façonnée par une pénurie d'analystes qualifiés et par le besoin d'une couverture de sécurité continue dans les opérations commerciales distribuées. Les charges de travail cloud, les applications SaaS, les systèmes d'identité, les technologies opérationnelles et les appareils connectés ont élargi l'ensemble des signaux de sécurité que les organisations doivent examiner. Les acheteurs recherchent de plus en plus des prestataires capables de relier ces signaux et de répondre aux attaques couvrant plusieurs systèmes. Les stratégies concurrentielles évoluent vers des investigations assistées par l'IA, des plateformes de prestation intégrées et des partenariats qui simplifient les achats. La confiance envers les prestataires, la souveraineté des données et le contrôle local de la télémétrie restent des conditions importantes pour remporter des contrats dans les secteurs réglementés et du secteur public.
Principaux enseignements du rapport
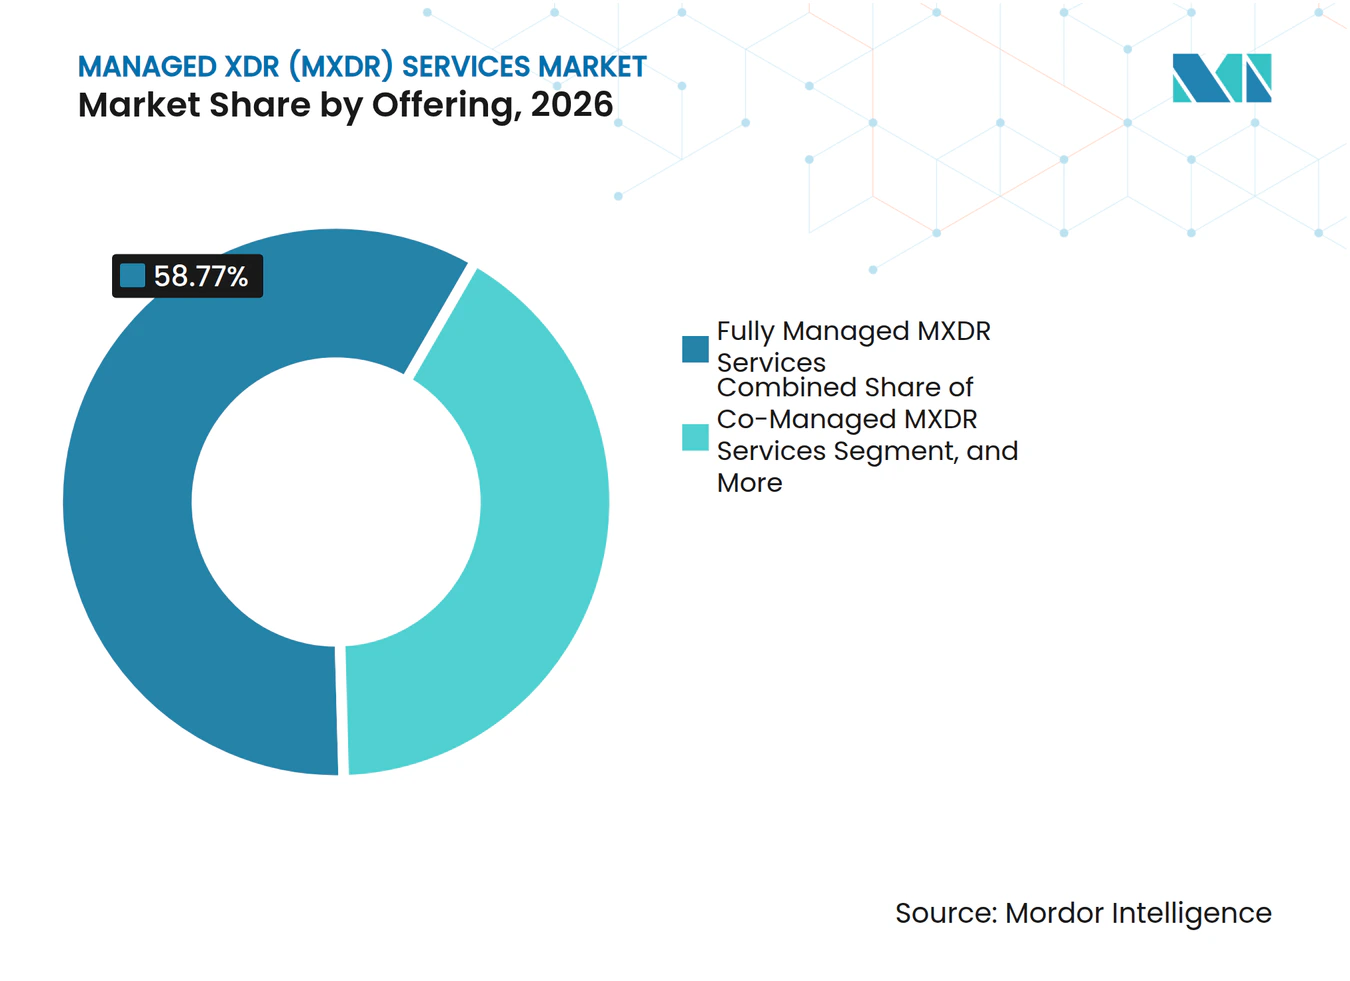
- Par offre, les services MXDR entièrement gérés détenaient 58,77 % de la part du marché des services Managed XDR en 2026, tandis que les services MXDR co-gérés devraient se développer à un CAGR de 18,62 % jusqu'en 2032.
- Par mode de déploiement, le déploiement natif cloud représentait 51,93 % de la taille du marché des services Managed XDR en 2026 et devrait se développer à un CAGR de 18,80 % jusqu'en 2032.
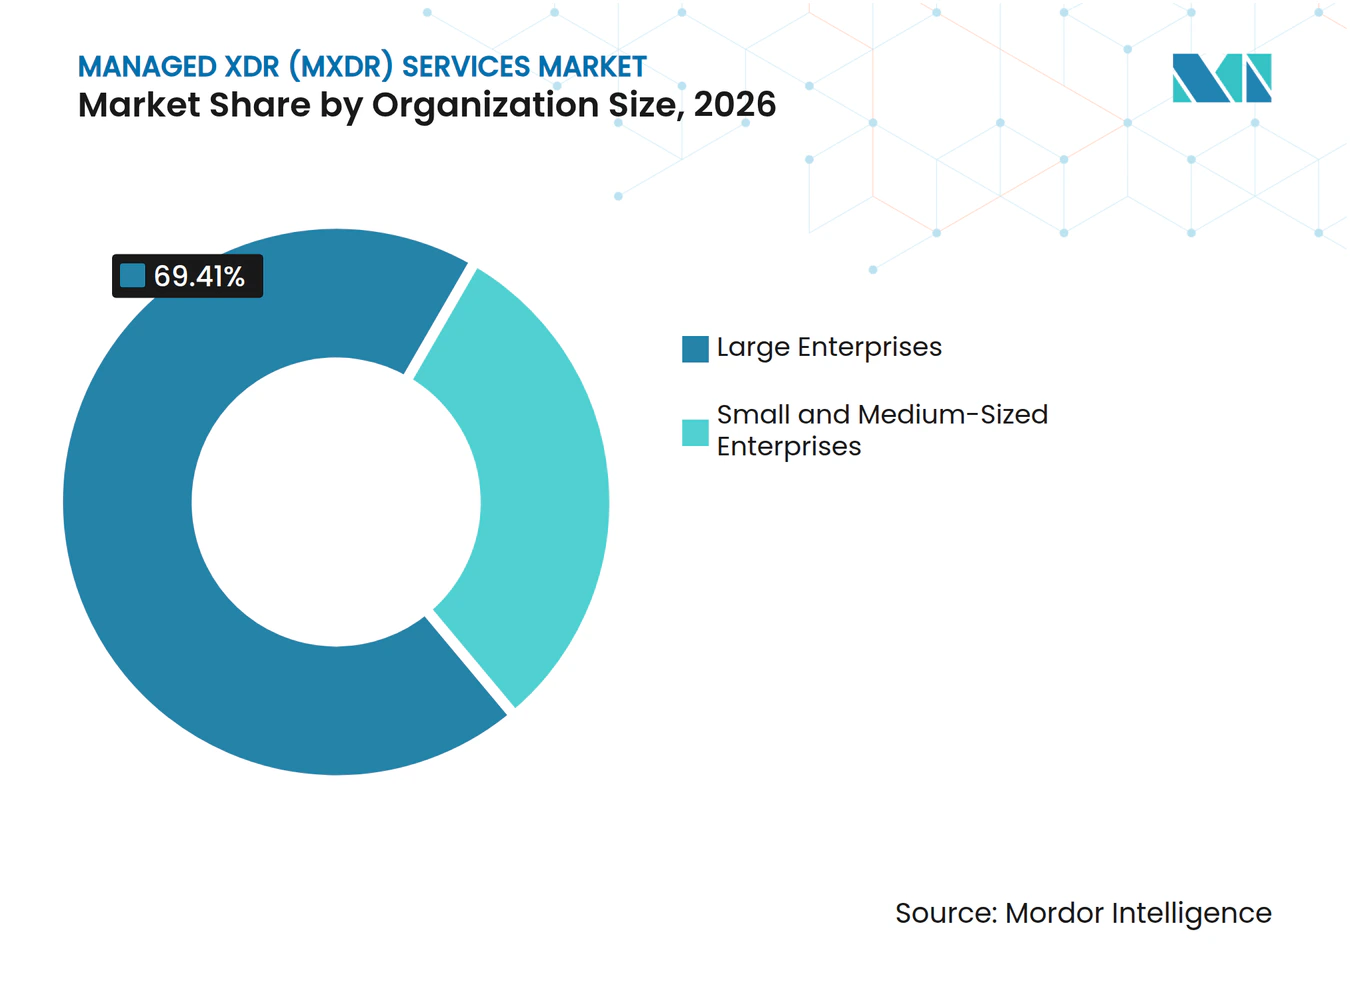
- Par taille d'organisation, les grandes entreprises représentaient 69,41 % des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 19,38 % jusqu'en 2032.
- Par secteur d'activité, le BFSI détenait 24,87 % des revenus en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 18,25 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 40,32 % des revenus du marché des services Managed XDR en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 18,59 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie de talents en cybersécurité et besoins de couverture 24h/24 et 7j/7 | +4.2% | Mondial, le plus aigu en Amérique du Nord, au Royaume-Uni et en Australie | Court terme (≤ 2 ans) |
| Expansion de la surface d'attaque cloud hybride, SaaS, identité et IoT | +3.5% | Mondial, s'accélérant en Asie-Pacifique et en Europe | Moyen terme (2-4 ans) |
| Rançongiciels, compromission de messagerie professionnelle et intrusions pilotées par l'identité | +3.0% | Mondial, avec le BFSI et la santé les plus exposés | Court terme (≤ 2 ans) |
| Exigences réglementaires, de cyber-assurance et de préparation aux audits | +2.3% | Cadres de l'Union européenne, d'Amérique du Nord et d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Consolidation des outils de sécurité et réduction de la fatigue liée aux alertes | +1.8% | Mondial, le plus fort dans les organisations nord-américaines et européennes de taille moyenne | Moyen terme (2-4 ans) |
| Détection, investigation et réponse augmentées par l'IA | +3.0% | Mondial, avec une adoption précoce en Amérique du Nord et en Europe occidentale | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de talents en cybersécurité et exigences de couverture 24h/24 et 7j/7
La pénurie de talents en cybersécurité se creuse plus vite que de nombreuses organisations ne peuvent recruter, en particulier pour les rôles d'investigation avancée et de forensique cloud. Une enquête Barracuda de 2025 a révélé que 48 % des organisations nécessitaient une couverture de sécurité gérée 24h/24 et 7j/7, avec une demande plus élevée signalée dans les secteurs de la santé et de la fabrication. Le besoin ne se limite pas à du personnel supplémentaire, car la réponse aux incidents dépend de praticiens capables d'évaluer conjointement l'activité des identités, le comportement dans le cloud et les preuves sur les terminaux. Les prestataires gérés peuvent répartir ces compétences rares entre plusieurs clients et maintenir une couverture en dehors des heures normales de travail. Ontinue a déclaré en juin 2025 que ses investigations autonomes avaient réduit le délai moyen d'investigation de 50 % et résolu 99,5 % des incidents sans intervention du client.[1] Le marché des services Managed XDR bénéficie donc lorsque les acheteurs comparent la couverture de service continue avec le coût et la difficulté de doter en personnel un centre d'opérations de sécurité interne.
Expansion des surfaces d'attaque cloud hybride, SaaS, identité et IoT
La télémétrie d'entreprise est désormais dispersée entre les terminaux, les charges de travail cloud, les plateformes SaaS, les annuaires d'identité, les réseaux de technologies opérationnelles et les appareils connectés. Cette distribution rend les outils de sécurité isolés moins utiles lorsqu'une attaque passe d'identifiants volés à des ressources cloud ou à des terminaux utilisateurs. Le marché des services Managed XDR répond à ce problème en combinant les données de plusieurs domaines dans un flux de travail d'investigation commun. Arctic Wolf a déclaré que sa plateforme Aurora traite plus de 9 000 milliards d'observations de sécurité chaque semaine. Sa collaboration d'octobre 2025 avec AWS visait à étendre la couverture aux flux natifs AWS via l'Open Cybersecurity Schema Framework. À mesure que le vol d'identité et les mouvements latéraux deviennent plus courants, les acheteurs accordent une plus grande valeur aux prestataires capables d'investiguer les signaux d'identité parallèlement aux événements sur les terminaux et dans le cloud.
Rançongiciels, compromission de messagerie professionnelle et intrusions pilotées par l'identité
Les campagnes de rançongiciels et pilotées par l'identité font de la détection et de la réponse plus rapides une raison centrale de l'acquisition de services de sécurité gérés. Les organisations évaluent ces services comme un moyen de réduire le temps de présence des attaquants et de contenir les incidents avant qu'ils ne perturbent les opérations. Dans le secteur de la santé, les rançongiciels peuvent interrompre la prestation de soins cliniques et forcer la réorientation des patients, ce qui peut accélérer les décisions en matière de surveillance continue. Dans les services financiers, la compromission de messagerie professionnelle et l'utilisation abusive d'identifiants exploitent les volumes élevés de transactions et les informations accessibles sur les rôles organisationnels. Le marché des services Managed XDR est également confronté à un risque côté prestataire, car une compromission chez un prestataire externe peut exposer la télémétrie dans de nombreux environnements clients. Ce risque rend l'architecture zéro confiance, les contrôles d'accès et des clauses claires de responsabilité en cas d'incident plus importants dans la sélection des prestataires.
Exigences réglementaires, de cyber-assurance et de préparation aux audits
Les obligations réglementaires sont devenues des considérations d'achat plus immédiates pour les organisations qui doivent démontrer une surveillance continue des risques technologiques. DORA est entré en application le 17 janvier 2025 et exige des entités financières de l'Union européenne qu'elles gèrent les risques liés aux technologies de l'information et de la communication ainsi que les risques liés aux technologies des tiers. Ces obligations encouragent les institutions financières à rechercher des dispositifs de surveillance et de réponse pouvant fournir des preuves pour les contrôles et les audits. Les processus de renouvellement de la cyber-assurance augmentent également l'intérêt pour le maintien de capacités de surveillance documentées plutôt que de s'appuyer sur des dispositifs informels de gestion des incidents. Le marché des services Managed XDR est soutenu lorsque les prestataires peuvent fournir des rapports, des enregistrements d'incidents et des processus de réponse documentés adaptés aux clients réglementés. L'effet est le plus fort lorsque les exigences de sécurité, les attentes des assureurs et les procédures d'audit sont évaluées ensemble lors des achats.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Méfiance des clients envers le contrôle du prestataire sur l'architecture de sécurité | -1.5% | Mondial, aigu dans les gouvernements et les infrastructures critiques | Court terme (≤ 2 ans) |
| Complexité d'intégration, de portabilité des données et de déploiement | -1.2% | Mondial, avec la plus grande friction dans les entreprises d'Asie-Pacifique et d'Europe à forte présence de systèmes hérités | Moyen terme (2-4 ans) |
| Contraintes de confidentialité, de résidence des données et de télémétrie transfrontalière | -0.8% | Marchés de l'Union européenne, du Moyen-Orient et d'Asie-Pacifique avec des règles de localisation des données | Long terme (≥ 4 ans) |
| Pénurie d'analystes qualifiés, faux positifs et exposition à la responsabilité en matière de réponse | -0.9% | Mondial, le plus limitant pour les prestataires spécialisés de plus petite taille | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Méfiance des clients envers le contrôle du prestataire sur l'architecture de sécurité
Donner à un prestataire externe l'accès à la télémétrie de sécurité peut soulever des préoccupations concernant l'accès aux données, la responsabilité et une nouvelle exposition dans des environnements sensibles. Ces préoccupations sont particulièrement importantes dans les secteurs gouvernemental, des infrastructures critiques, de la défense et des services financiers. Atos Royaume-Uni et Irlande a lancé son service Sovereign MXDR en mars 2026 en utilisant l'architecture d'accès délégué Microsoft Azure. Atos a déclaré que l'analyse de la télémétrie resterait dans l'environnement du client et serait effectuée par des ressortissants britanniques habilités. Ces modèles répondent aux demandes des clients en matière de contrôle juridictionnel sans supprimer le soutien de surveillance spécialisée. Les prestataires qui ne peuvent pas expliquer leur modèle d'accès, l'emplacement des données et les responsabilités en cas d'incident peuvent faire face à des cycles d'achat plus longs dans les environnements réglementés.
Complexité d'intégration, de portabilité des données et de déploiement
Les organisations disposant de plusieurs agents de terminaux, de contrôles cloud, de systèmes d'identité et de plateformes SIEM héritées peuvent faire face à des processus d'intégration difficiles. La connexion de ces outils à un pipeline de détection commun peut prolonger le délai de mise en valeur et augmenter l'effort nécessaire pour changer de prestataire. La même enquête Barracuda de 2025 a rapporté que 52 % des répondants recherchaient des prestataires gérés parce que leurs outils de sécurité étaient devenus ingérables. Le contexte historique des menaces et la logique de détection affinée peuvent également rester dans la plateforme du prestataire sortant, ce qui peut faire de la portabilité des données une préoccupation lors des négociations contractuelles. ReliaQuest a déclaré que son service GreyMatter Transit détecte les menaces avant que les données n'atteignent les couches SIEM ou de stockage, réduisant ainsi la nécessité de réarchitecturer les flux de données des clients.[2] Le marché des services Managed XDR reste exposé aux frictions de déploiement jusqu'à ce que davantage de prestataires proposent des approches d'intégration et de transfert pratiques pour les environnements clients complexes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les modèles co-gérés signalent un changement structurelLes services MXDR entièrement gérés détenaient 58,77 % des revenus du marché des services Managed XDR en 2026, reflétant les besoins des organisations qui préfèrent qu'un prestataire assume une large responsabilité pour la détection des menaces, l'investigation, la coordination de la réponse, le reporting et la surveillance continue dans des environnements technologiques distribués. Ces acheteurs ont souvent des parcs complexes, nécessitent des niveaux de service définis et des procédures d'escalade, et ne souhaitent pas doter en personnel une fonction complète d'opérations de sécurité en interne, surtout lorsqu'ils doivent étendre la couverture au-delà des heures normales dans plusieurs sites et unités commerciales. L'offre est particulièrement pertinente lorsque les contrôles des terminaux, de l'identité, du cloud et du réseau fonctionnent via des équipes ou des plateformes distinctes. Les prestataires répondent avec des dispositifs intégrés qui regroupent la détection, la coordination des incidents, la prévention et le reporting dans un modèle de prestation commun. Cela peut limiter les transferts opérationnels qui se produisent autrement lorsque des produits de sécurité individuels sont gérés indépendamment.
Les services MXDR co-gérés devraient se développer à un CAGR de 18,62 % jusqu'en 2032, car les grandes organisations conservent la supervision stratégique et les décisions relatives aux risques commerciaux tout en utilisant des prestataires pour les travaux d'investigation de niveau 1 et niveau 2 et une couverture supplémentaire. Cette structure convient aux clients disposant d'équipes de sécurité internes qui nécessitent de l'automatisation, un support permanent et une analyse de télémétrie plus large sans abandonner la responsabilité des choix de réponse à fort impact. Les conceptions de services co-gérés peuvent donner aux équipes clients l'accès aux outils du prestataire, à l'automatisation partagée et à une télémétrie plus large tout en maintenant le contrôle client des décisions de réponse stratégiques. Cet arrangement reflète le besoin d'une division pratique des responsabilités entre les analystes du prestataire et les équipes de sécurité internes. Les services entièrement gérés et co-gérés deviennent par conséquent des points sur un spectre de prestation flexible, permettant aux clients de modifier le rôle du prestataire à mesure que leur capacité de sécurité et leurs exigences en matière de risques évoluent.



Par mode de déploiement :
l'architecture native cloud ancre la prestation MXDRLe déploiement natif cloud représentait 51,93 % des revenus du marché des services Managed XDR en 2026, car il permet aux prestataires d'agréger des volumes substantiels de télémétrie, de corréler l'activité dans des environnements distribués et d'exploiter un service centralisé sans infrastructure étendue appartenant au client. Le modèle prend en charge les investigations qui doivent connecter l'activité des terminaux, de l'identité, des e-mails et du cloud dans une plateforme commune, ce qui aide les équipes de service à évaluer si des alertes distinctes reflètent une seule intrusion coordonnée ou une activité de routine non liée. Il peut également raccourcir la mise en œuvre en réduisant la nécessité pour les clients d'installer ou de maintenir des systèmes sur site supplémentaires. CrowdStrike a rendu Falcon disponible via Microsoft Marketplace en février 2026 avec éligibilité aux engagements de consommation Azure.[3] Cet arrangement illustre comment les achats de sécurité basés sur le cloud peuvent être connectés aux processus de facturation et d'approvisionnement cloud établis, tout en prenant en charge les volumes d'événements nécessaires au triage et à l'investigation assistés par l'IA.
Le déploiement natif cloud devrait se développer à un CAGR de 18,80 % jusqu'en 2032, le taux le plus élevé parmi les options de déploiement décrites, tandis que la prestation hybride reste importante pour les clients qui doivent conserver une télémétrie sensible dans une juridiction spécifique ou leur propre environnement contrôlé. Atos a lancé son service Sovereign MXDR en mars 2026 en utilisant un accès délégué conçu pour analyser la télémétrie des clients sans déplacer cette télémétrie de l'environnement client. Cette approche offre une option hybride orientée conformité pour les organisations qui ont besoin d'une surveillance spécialisée centralisée avec un contrôle local. Le déploiement sur site sert toujours les environnements classifiés et isolés où la connectivité cloud est inacceptable, bien que son rôle se réduise à mesure que les modèles hybrides répondent à davantage d'exigences de résidence des données. Le marché des services Managed XDR conservera plus d'un modèle de prestation car les politiques des clients, les architectures techniques et les obligations de souveraineté diffèrent sensiblement selon les organisations et les juridictions.
Par taille d'organisation :
la domination des grandes entreprises masque une opportunité pour les PMELes grandes entreprises représentaient 69,41 % des revenus du marché des services Managed XDR en 2026, reflétant l'orientation historique de ces services vers les organisations disposant de parcs multi-fournisseurs étendus, de systèmes cloud hybrides, de plusieurs unités commerciales et de processus de gouvernance interne matures. Leur échelle crée un besoin soutenu de visibilité inter-domaines et de support continu, même lorsque les équipes de sécurité internes sont bien établies. De nombreuses grandes entreprises connaissent encore une détection fragmentée entre les systèmes hérités et les nouveaux environnements cloud, créant une ouverture pour les prestataires capables d'intégrer les signaux sans nécessiter un remplacement complet des contrôles, de préserver les investissements technologiques antérieurs et de soutenir les structures internes de réponse et de gouvernance établies. Ces acheteurs recherchent généralement des rapports détaillés, des responsabilités d'incident définies et des dispositifs de service adaptés aux structures de risque et d'audit existantes. Les cycles de vente peuvent être plus longs en raison de la complexité de ces exigences, mais le segment reste important pour les prestataires qui cherchent une portée contractuelle large et des relations pluriannuelles.
Les PME devraient se développer à un CAGR de 19,38 % jusqu'en 2032, car de nombreuses organisations plus petites font face à des risques de rançongiciels, de vol d'identifiants et de sécurité cloud sans disposer d'une équipe dédiée aux opérations de sécurité ni des ressources pour en constituer une. Les canaux de prestataires de services gérés peuvent combler cette lacune grâce à des niveaux de service packagés, une facturation à l'usage, des actions pré-autorisées et l'accès à une investigation et une réponse continues. Arctic Wolf a lancé Aurora MDR Connect en septembre 2026 pour aider les prestataires de services gérés à fournir une détection et une réponse pré-autorisée 24h/24 et 7j/7 sans construire leur propre centre d'opérations de sécurité. SK Shields s'est engagé à investir 20 milliards KRW (14,7 millions USD) en septembre 2025 pour faire évoluer Secudium vers un MXDR basé sur l'IA pour les entreprises de moins de 1 000 employés. L'opportunité sur le marché des services Managed XDR dépend de la réduction de la complexité d'intégration et de service tout en maintenant l'autorité de réponse, les coûts et les niveaux de service clairs pour les clients disposant d'équipes technologiques réduites.

Par secteur d'activité :
les services financiers en tête, la santé affiche la croissance la plus rapideLe BFSI détenait 24,87 % des revenus du marché des services Managed XDR en 2026, car les institutions financières gèrent des informations sensibles, des volumes élevés de transactions et des attentes de conformité externe qui accordent une prime à la surveillance continue, à la détection axée sur l'identité et aux dispositifs de réponse documentés. DORA a accru l'attention portée à la gestion des risques technologiques et à la supervision des tiers parmi les entités financières de l'Union européenne. Le segment est également confronté au bourrage d'identifiants, à la compromission de messagerie professionnelle, à la fraude d'identité synthétique et à des scénarios de risque interne qui favorisent les services capables d'investiguer les signaux d'identité dans le cadre des flux de travail normaux. Les acheteurs exigent souvent des preuves de contrôles, des procédures d'escalade, une responsabilité du service et des rapports d'incidents qui soutiennent leurs processus d'audit. Les prestataires qui associent la capacité des opérations de sécurité à l'assurance des tiers et à une gouvernance documentée sont mieux alignés sur ces exigences.
La santé et les sciences de la vie devraient se développer à un CAGR de 18,25 % jusqu'en 2032, car le secteur combine des informations sensibles, des ressources de sécurité limitées, des besoins de reporting de conformité et des risques de rançongiciels pouvant interrompre les opérations cliniques et affecter les soins aux patients. Une investigation rapide et une coordination claire des incidents sont particulièrement importantes lorsque la perturbation peut forcer la réorientation des patients ou restreindre l'accès aux systèmes cliniques. Lumifi a reçu un contrat Vizient en février 2026 donnant au réseau de membres l'accès à une détection et réponse gérées 24h/24 et 7j/7 et à un SOC en tant que service à des tarifs négociés. L'accord montre comment les dispositifs d'achat groupé peuvent étendre les options de sécurité gérée aux acheteurs de santé et de spécialité aux ressources limitées. La fabrication, l'énergie, le gouvernement, les technologies de l'information et les télécommunications, le commerce de détail et d'autres secteurs fournissent également une demande significative à mesure que les technologies opérationnelles deviennent plus connectées à l'informatique d'entreprise et augmentent le besoin de détection inter-domaines.
Analyse géographique
Marché des services Managed XDR (MXDR) en Amérique du Nord
L'Amérique du Nord a représenté 40,32 % des revenus du marché des services Managed XDR en 2026, soutenue par une concentration de fournisseurs spécialisés, des budgets de sécurité d'entreprise établis, des exigences en matière de cyber-assurance et une demande client mature pour des services de surveillance et de réponse axés sur les résultats. Les États-Unis accueillent Arctic Wolf, CrowdStrike, ReliaQuest, Expel, Red Canary, Ontinue et eSentire, offrant à la région une base de fournisseurs étendue couvrant la détection et la réponse gérées, la technologie de plateforme, les partenariats de distribution et les services associés. Les pratiques de cyber-assurance renforcent la valeur d'une surveillance documentée, d'une réponse rapide et de dossiers d'incidents défendables, en particulier pour les organisations soumises à des exigences de supervision strictes. Le Canada se développe grâce à l'alignement des services financiers avec les États-Unis et à la demande du secteur technologique pour une protection cloud native évolutive, tandis que le Mexique reste un marché émergent où les fabricants multinationaux et les institutions financières doivent répondre aux attentes en matière de sécurité fixées par les opérations américaines et européennes.
Marché des services Managed XDR (MXDR) en Europe et en Amérique du Sud
L'Europe est le deuxième marché régional en importance, l'Allemagne et le Royaume-Uni représentant des centres de demande importants, les obligations liées à DORA et NIS2 concentrant l'attention sur la surveillance, la documentation des incidents et la supervision des tiers. Le Royaume-Uni s'oriente vers des modles de services à souveraineté garantie pour les clients gouvernementaux et les infrastructures critiques qui exigent un contrôle explicite sur la télémétrie, le personnel et les responsabilités en matière d'incidents. Atos a lancé son service Sovereign MXDR en mars 2026 avec un centre de livraison souverain au Royaume-Uni et des analystes britanniques habilités. La France, le Benelux et les pays nordiques sont également façonnés par les calendriers réglementaires et les besoins de présence locale, ce qui peut favoriser les fournisseurs disposant d'une infrastructure régionale, d'équipes de livraison et de solides pratiques en matière de gouvernance des données. L'Amérique du Sud se trouve à un stade d'adoption plus précoce, portée par le Brésil et l'Argentine dans les services financiers, le secteur public et la grande industrie manufacturière, tandis que l'acquisition de Secureworks par Sophos en février 2025 soutient la livraison orientée canal de la plateforme combinée de prévention des terminaux et de Taegis XDR et MDR.
Marché des services Managed XDR (MXDR) en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 18,59 % jusqu'en 2032, soutenue par les investissements dans les opérations de sécurité assistées par l'IA, la demande croissante des petites entreprises et la création de capacités de livraison locales. Le Japon est l'un des marchés de détection gérée les plus avancés de la région, où les opérations assistées par l'IA et le triage des alertes en langue japonaise sont perçus comme des moyens de réduire les coûts d'adoption pour les organisations de taille intermédiaire. SK Shields s'est engagé à investir 20 milliards KRW (14,7 millions USD) en septembre 2025 pour développer Secudium en une solution MXDR basée sur l'IA destinée aux entreprises de moins de 1 000 employés et pour soutenir l'expansion internationale via une conversion SaaS. L'Inde devient à la fois un centre de demande et un hub de livraison, comme en témoigne l'expansion par Arctic Wolf en octobre 2025 de son Centre de Capacités Mondiales de Bengaluru, passant de 75 à plus de 300 employés en moins d'un an.[4] Le Moyen-Orient et l'Afrique restent moins matures, mais les stratégies nationales de cybersécurité et les mandats relatifs aux infrastructures critiques créent une demande précoce pour des services conformes aux exigences de résidence des données dans le pays, associant une expertise mondiale à une gouvernance locale crédible.
Paysage concurrentiel
Concentration du Marché
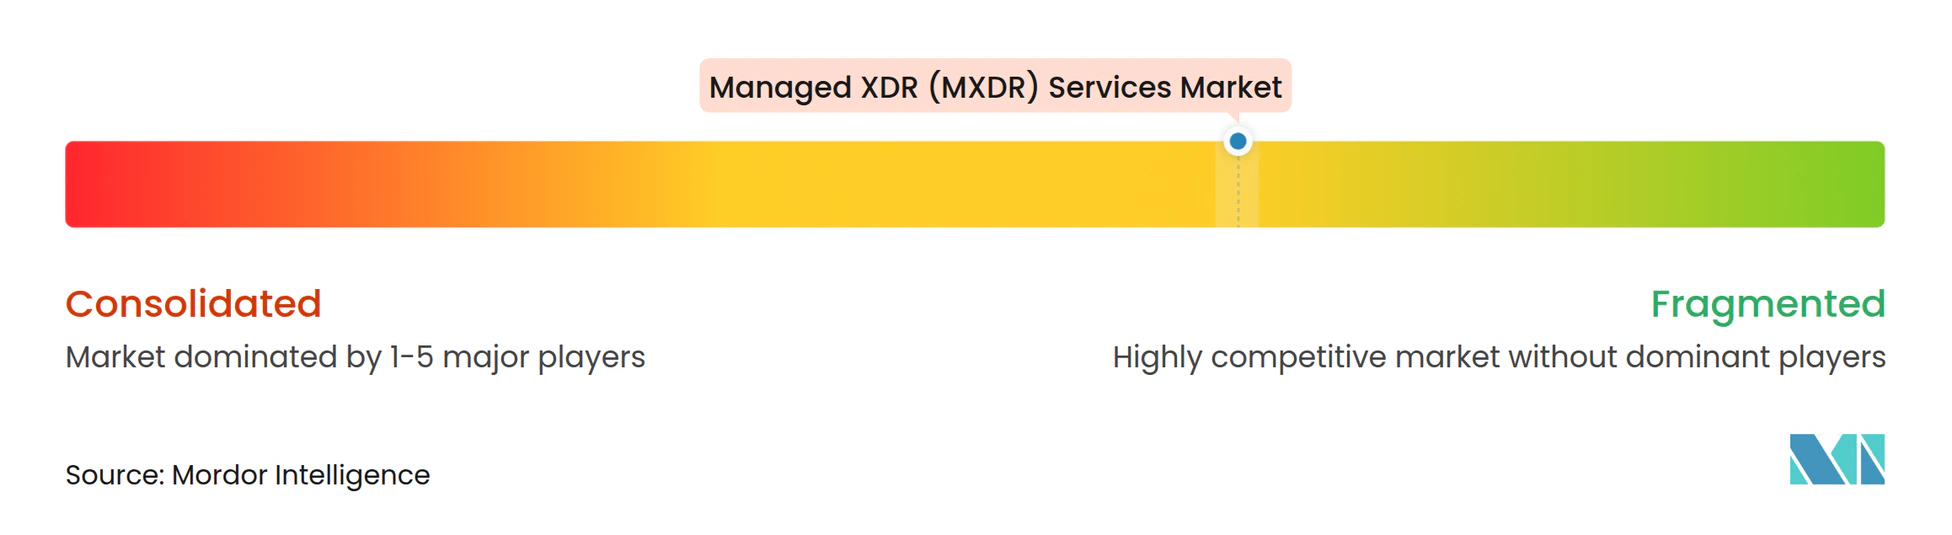
Le marché des services Managed XDR est modérément fragmenté, bien que la consolidation s'accélère par le biais d'acquisitions, d'intégration de plateformes et de partenariats avec de grands écosystèmes cloud. Les spécialistes purs tels qu'Arctic Wolf, Expel, Red Canary, Ontinue et ReliaQuest se distinguent par la rapidité d'investigation, la conception des services et la capacité de réponse gérée, tandis que les prestataires natifs de plateformes tels que CrowdStrike, Microsoft, Palo Alto Networks et SentinelOne regroupent les services avec des analyses propriétaires. Les entreprises de télécommunications et de services informatiques, notamment NTT DATA Corporation, BT Group, Verizon Communications, Orange Cyberdefense et Telefónica, ajoutent un large accès aux clients, une infrastructure de prestation régionale et des relations d'entreprise établies. Ce mélange offre aux acheteurs du marché des services Managed XDR un choix entre des services spécialisés, des plateformes technologiques et de grands partenaires de service multi-pays, tout en créant une pression sur les prestataires pour connecter la télémétrie des terminaux, du cloud, des e-mails et de l'identité sans transferts opérationnels inutiles.
La prestation assistée par l'IA est un axe concurrentiel central en 2026, car les fournisseurs cherchent à traiter des volumes élevés d'événements tout en réservant des analystes expérimentés aux incidents complexes et à la coordination avec les clients. CrowdStrike a déclaré que Falcon Complete traitait plus de 10 000 décisions de triage de flux de travail IA quotidiens et avait un délai médian de confinement d'une minute. Ontinue a déclaré que sa capacité d'investigation autonome résolvait 99,5 % des incidents sans intervention du client. Ces efforts déplacent la concurrence vers la conception de l'automatisation, la qualité de l'investigation, l'intégration des données, l'autorité de réponse et la gouvernance utilisée pour superviser les actions automatisées. Les acheteurs sont susceptibles d'évaluer si l'automatisation d'un prestataire peut répondre aux exigences de politique interne et préserver un jugement humain responsable, plutôt que simplement si le prestataire a intégré des capacités d'IA.
Les partenariats constituent une autre voie vers l'échelle et des achats plus simples, comme le montre le dispositif de février 2026 entre CrowdStrike et Microsoft pour proposer Falcon via Microsoft Marketplace avec éligibilité aux engagements de consommation Azure. LevelBlue et SentinelOne ont élargi leur partenariat mondial en mars 2026, combinant Purple AI et la plateforme Singularity avec la plateforme LevelBlue Indigo. Sophos a également intégré la prévention des terminaux avec Taegis XDR et MDR après l'acquisition de Secureworks, créant un portefeuille de prévention, de détection et de réponse plus unifié. Ces mouvements stratégiques soutiennent des offres avec moins de contrats et moins de transferts opérationnels, tandis que des espaces blancs subsistent dans la sécurité centrée sur l'identité et la couverture spécialisée pour les technologies opérationnelles de santé et les charges de travail IA. Développements récents du secteur
Leaders du secteur des services Managed XDR (MXDR)
-
Arctic Wolf
-
CrowdStrike Holdings, Inc.
-
Microsoft Corporation
-
Sophos Limited
-
eSentire, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services Managed XDR (MXDR) Entreprises couvertes dans ce rapport
- Arctic Wolf
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- Sophos Limited
- eSentire, Inc.
- SecureWorks Corp.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- IBM Corporation
- Google Cloud / Mandiant
- SentinelOne, Inc.
- Expel, Inc.
- Red Canary
- ReliaQuest, LLC
- Trustwave Holdings, Inc.
- LevelBlue Holdings, Inc.
- Ontinue, Inc.
- NTT DATA Corporation
- BT Group plc
- Telefónica, S.A.
- Eviden, an Atos Business
- Verizon Communications Inc.
- Kroll, LLC
- Orange Cyberdefense
Développements industriels récents dans Marché des services Managed XDR (MXDR)
- Septembre 2026 : Arctic Wolf a lancé Aurora MDR Connect pour les MSP, permettant aux prestataires de services gérés d'étendre la détection, l'investigation et la réponse pré-autorisée 24h/24 et 7j/7 depuis l'Aurora Agentic SOC, qui traite plus de 10 000 milliards d'événements de sécurité par semaine, aux organisations de toutes tailles sans construire leur propre SOC.
- Juillet 2026 : Nordanex et G DATA CyberDefense ont lancé un partenariat de canal en Allemagne, introduisant le portefeuille Managed XDR de G DATA, développé et hébergé exclusivement en Allemagne, dans le réseau d'intégrateurs de systèmes informatiques de Nordanex pour répondre à la demande de cybersécurité souveraine liée à NIS2.
- Mars 2026 : CrowdStrike a dévoilé la prise en charge de Falcon Next-Gen SIEM pour la télémétrie Microsoft Defender for Endpoint, permettant aux clients de terminaux Microsoft de corréler les données Defender avec le renseignement sur les menaces Falcon sans capteurs supplémentaires, accélérant la modernisation du SOC dans les environnements multi-fournisseurs.
- Mars 2026 : Atos Royaume-Uni et Irlande a lancé un service Sovereign MXDR pour le gouvernement britannique et les infrastructures critiques en utilisant l'architecture d'accès délégué Microsoft Azure, garantissant que la télémétrie des clients ne quitte jamais l'environnement client, exploité exclusivement par des ressortissants britanniques habilités depuis un centre de prestation souverain au Royaume-Uni.
Portée du rapport mondial sur le marché des services Managed XDR (MXDR)
Les services de détection et réponse étendues gérées (XDR), connus sous le nom de MXDR, sont des solutions de cybersécurité externalisées dans lesquelles un prestataire tiers spécialisé assume la responsabilité opérationnelle 24h/24 et 7j/7 pour la détection des menaces, l'investigation et la réponse aux incidents dans l'ensemble de l'écosystème numérique d'une entreprise.
Le rapport sur le marché des services Managed XDR (MXDR) est segmenté par offre (services MXDR entièrement gérés, services MXDR co-gérés et services de réponse aux incidents et de retainer), mode de déploiement (natif cloud, hybride et sur site), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (BFSI, santé et sciences de la vie, technologies de l'information et télécommunications, gouvernement et défense, fabrication, énergie et services publics, commerce de détail et commerce électronique, et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services MXDR entièrement gérés |
| Services MXDR co-gérés |
| Services de réponse aux incidents et de retainer |
| Natif cloud |
| Hybride |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| BFSI |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Gouvernement et défense |
| Fabrication |
| Énergie et services publics |
| Commerce de détail et commerce électronique |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par offre | Services MXDR entièrement gérés | |
| Services MXDR co-gérés | ||
| Services de réponse aux incidents et de retainer | ||
| Par mode de déploiement | Natif cloud | |
| Hybride | ||
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | BFSI | |
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Gouvernement et défense | ||
| Fabrication | ||
| Énergie et services publics | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services Managed XDR ?
Le marché des services Managed XDR devrait s'étendre de 4,78 milliards USD en 2026 et 5,58 milliards USD en 2027 à 11,53 milliards USD d'ici 2032, à un CAGR de 15,62 %. Les prévisions reflètent une demande plus large pour une détection et une réponse continues dans les environnements cloud, d'identité, de terminaux et d'appareils connectés, et elles reflètent également la difficulté de recruter des analystes expérimentés pour des opérations continues. La confiance envers les prestataires, la souveraineté des données et des responsabilités de réponse claires restent des conditions importantes pour l'adoption dans les environnements clients réglementés.
Quelle approche de déploiement se développe le plus rapidement ?
Le déploiement natif cloud devrait se développer à un CAGR de 18,80 % jusqu'en 2032 et détenait 51,93 % des revenus en 2026. Son adoption est soutenue par l'analyse centralisée de la télémétrie, les liens avec les processus d'approvisionnement cloud établis et la capacité d'investiguer les données de plusieurs systèmes distribués via une plateforme de service commune.
Pourquoi les PME adoptent-elles les services Managed XDR ?
Les PME manquent souvent d'équipes dédiées aux opérations de sécurité, tandis que les canaux de prestataires de services gérés peuvent offrir une surveillance continue, une investigation et une réponse via des niveaux de service packagés. Cela rend le support de sécurité de niveau entreprise plus accessible sans nécessiter un SOC interne, tandis que la réponse pré-autorisée et la prestation par des prestataires de services gérés peuvent réduire la charge opérationnelle sur les équipes technologiques réduites.
Quel secteur d'utilisateurs finaux détient la plus grande part ?
Le BFSI détenait 24,87 % des revenus en 2026, car les institutions financières ont besoin d'une surveillance continue, d'une détection axée sur l'identité et de rapports prêts pour l'audit. Le secteur est également confronté à la compromission de messagerie professionnelle, à l'utilisation abusive d'identifiants et aux exigences de supervision des risques technologiques des tiers, ce qui accroît l'importance des contrôles documentés et des procédures d'escalade définies.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 18,59 % jusqu'en 2032, soutenue par des investissements dans les opérations de sécurité assistées par l'IA et la prestation de services dans le pays. Le Japon, la Corée du Sud et l'Inde contribuent chacun à l'adoption régionale grâce à des initiatives d'automatisation et à des capacités de prestation locales, tandis que les besoins de résidence des données encouragent les prestataires à adapter les services aux attentes de gouvernance locales.
Qu'est-ce qui fait évoluer la concurrence entre les prestataires de sécurité gérée ?
Le marché des services Managed XDR est façonné par des prestataires spécialisés, des fournisseurs natifs de plateformes et des entreprises de télécommunications ou de services informatiques. La différenciation dépend de plus en plus de la télémétrie intégrée, de l'automatisation gouvernée, de la prestation locale et des procédures de réponse responsables, plutôt que seulement de la taille de la main-d'œuvre d'analystes d'un prestataire. Les acheteurs examinent également si le prestataire peut préserver les investissements technologiques existants et maintenir le contrôle local de la télémétrie sensible lorsque cela est requis, en particulier dans les déploiements du secteur public et des infrastructures critiques dans le monde entier, où la responsabilité publique et la continuité du service ont un poids supplémentaire.