
Taille et part du marché des services MDR centrés sur le réseau
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.10 Milliards de dollars |
| Taille du Marché (2032) | 4.55 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.72 % |
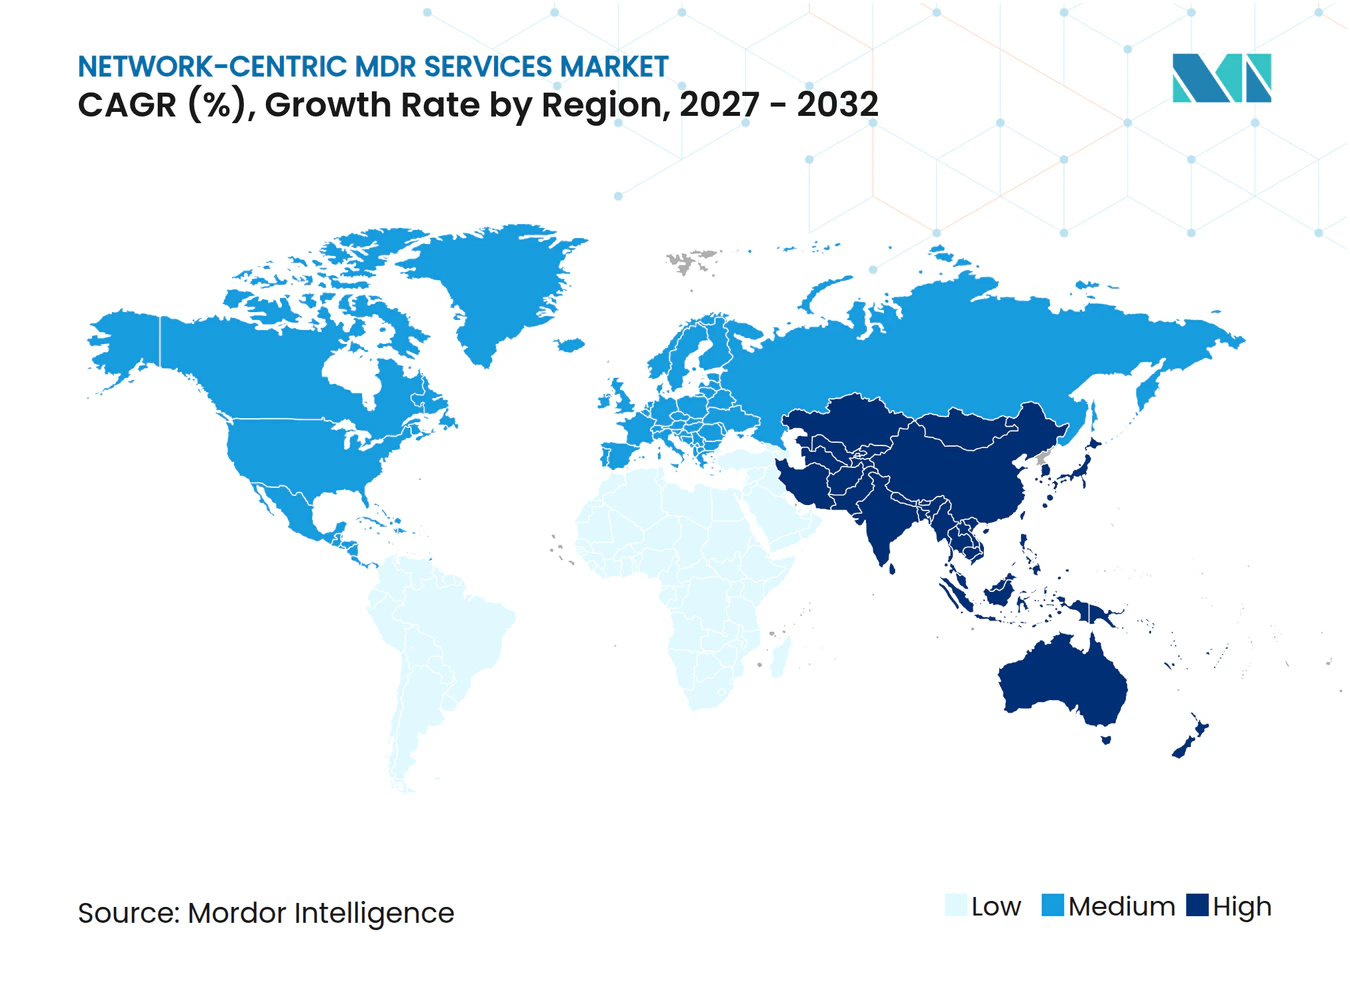
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services MDR centrés sur le réseau par Mordor Intelligence
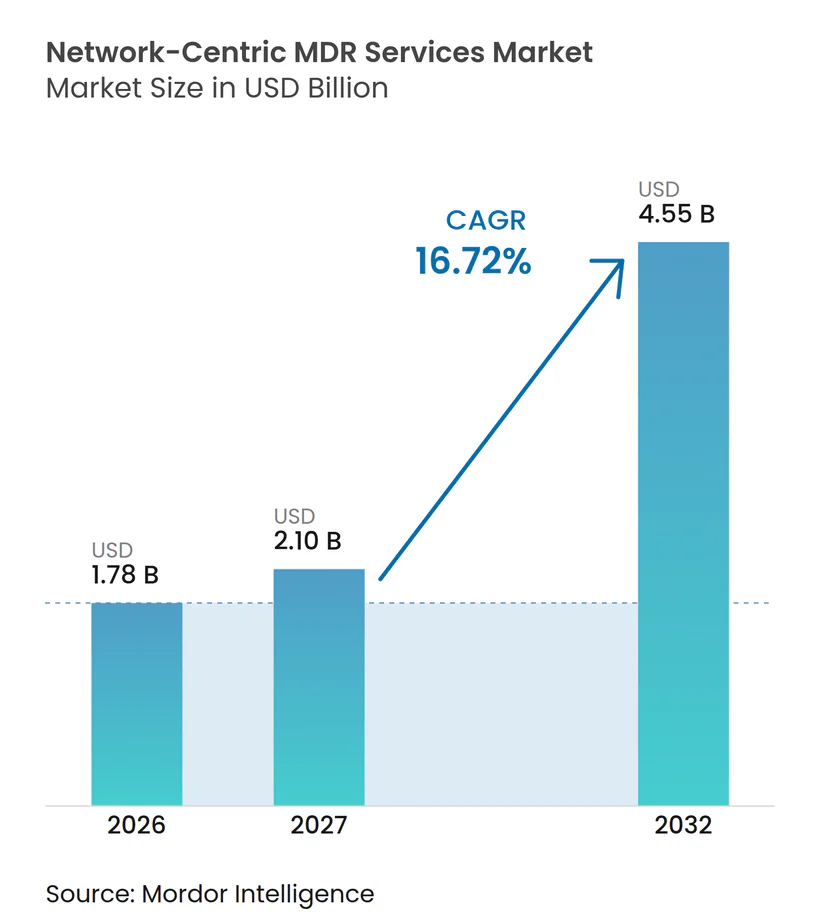
La taille du marché des services MDR centrés sur le réseau devrait progresser de 1,78 milliard USD en 2026 et 2,10 milliards USD en 2027 à 4,55 milliards USD d'ici 2032, enregistrant un CAGR de 16,72 % entre 2027 et 2032. La demande augmente parce que les organisations ont besoin d'une capacité de réponse continue que les équipes de sécurité internes ne peuvent souvent pas assurer. L'accélération des activités de rançongiciels a accru la valeur de l'observation du trafic réseau avant que les attaquants ne se déplacent d'un système à l'autre. L'adoption du cloud, le travail hybride, les appareils connectés et les technologies opérationnelles ont élargi les environnements nécessitant une surveillance. Les fournisseurs répondent par des capacités de plateforme plus larges, une couverture de service régionale et des acquisitions qui ajoutent des compétences en matière de réponse et de chasse aux menaces. Les règles de résidence des données et les intégrations complexes peuvent retarder le déploiement, mais elles favorisent également les fournisseurs disposant d'une infrastructure établie et d'une couverture technique plus large.
Points clés du rapport
- Par composante de service, les services d'opérations de sécurité gérées 24h/24 7j/7 et de chasse aux menaces ont représenté 63,14 % de la part du marché des services MDR centrés sur le réseau en 2026 et devraient progresser à un CAGR de 17,92 % jusqu'en 2032.
- Par modèle de service, le MDR réseau entièrement géré a représenté 65,47 % du chiffre d'affaires en 2026, tandis que le MDR réseau co-géré devrait progresser à un CAGR de 18,42 % jusqu'en 2032.
- Par mode de déploiement, le déploiement basé sur le cloud a représenté 44,19 % du chiffre d'affaires en 2026 et devrait progresser à un CAGR de 18,87 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises ont représenté 61,78 % du chiffre d'affaires du marché des services MDR centrés sur le réseau en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 18,23 % jusqu'en 2032.
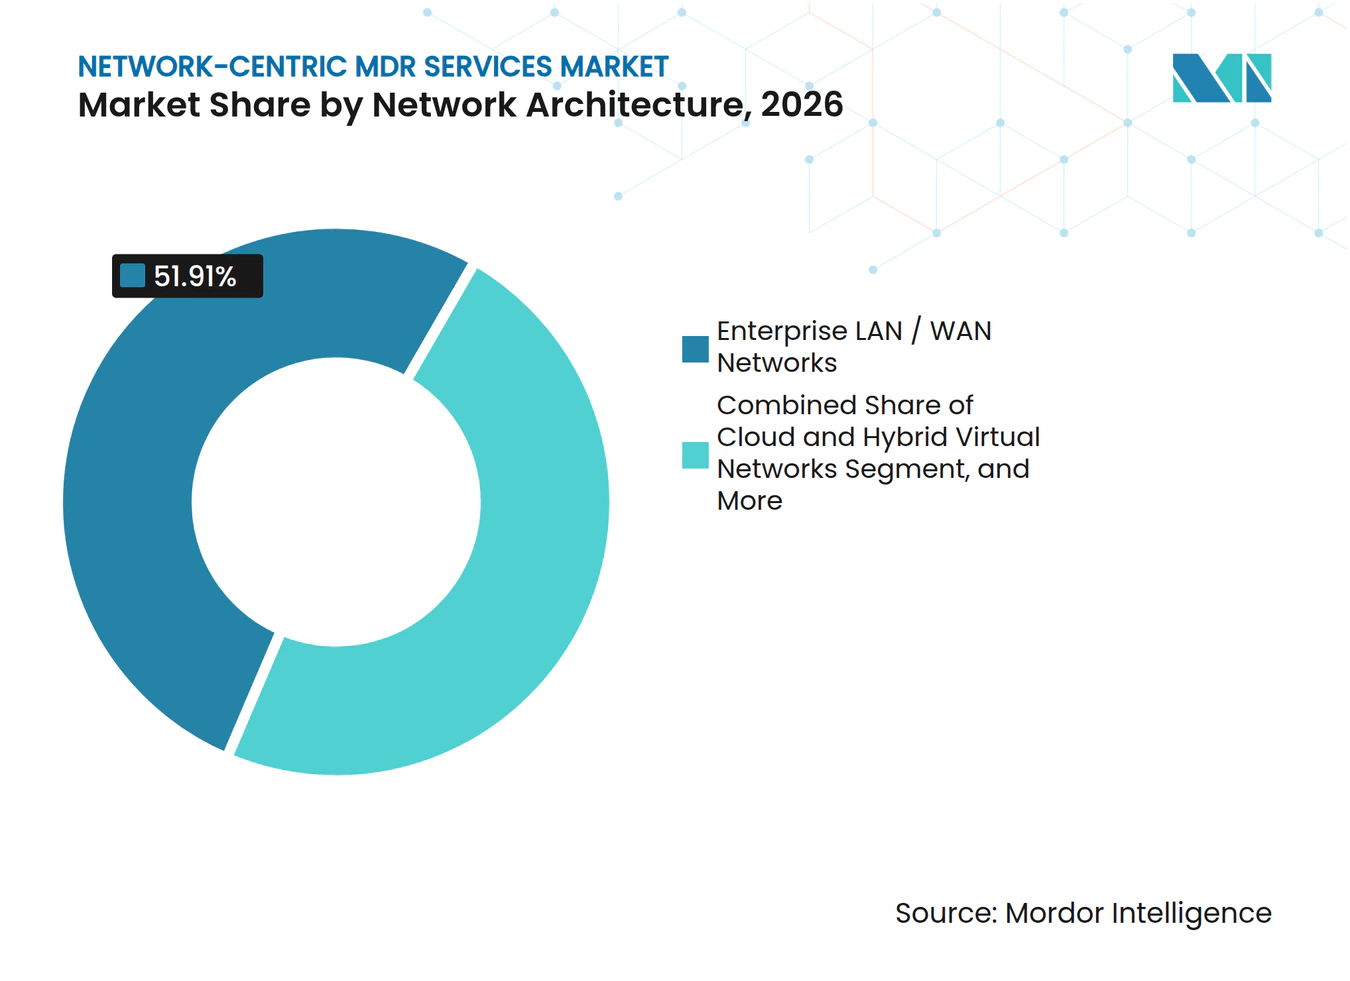
- Par architecture réseau, les réseaux LAN/WAN d'entreprise ont représenté 51,91 % du chiffre d'affaires en 2026, tandis que les réseaux virtuels cloud et hybrides devraient progresser à un CAGR de 19,35 % jusqu'en 2032.
- Par secteur vertical, le BFSI a représenté 23,11 % du chiffre d'affaires en 2026, tandis que la fabrication devrait progresser à un CAGR de 18,41 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 43,93 % du chiffre d'affaires en 2026, tandis que le marché des services MDR centrés sur le réseau en Asie-Pacifique devrait progresser à un CAGR de 19,68 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Demande de détection 24h/24 7j/7 liée aux pénuries de talents en cybersécurité | +5.2% | Mondial, plus aigu en Amérique du Nord, en Asie-Pacifique et au Royaume-Uni | Court terme (≤ 2 ans) |
| Hausse des rançongiciels, des attaques assistées par l'IA et du risque de déplacement latéral | +4.1% | Mondial, avec une intensité élevée en Amérique du Nord, en Europe et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Exigences réglementaires et d'assurance cyber pour une réponse vérifiable | +3.5% | Amérique du Nord et UE, avec des répercussions sur les secteurs financiers d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion de la surface d'attaque liée au cloud, au travail hybride et à l'IoT/OT | +2.8% | Mondial, avec une exposition centrale dans la fabrication en Asie-Pacifique et en Amérique du Nord | Moyen terme (2-4 ans) |
| Télémétrie réseau comme couche manquante dans les solutions XDR axées sur les terminaux | +2.1% | Cœur Amérique du Nord et UE, avec des répercussions sur le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Couverture SOC régionale résiliente aux pics comme exigence au niveau du conseil d'administration | +1.6% | Mondial, avec une adoption précoce en Amérique du Nord et en Europe occidentale | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Demande de détection 24h/24 7j/7 liée aux pénuries de talents en cybersécurité
La pénurie de personnel de sécurité qualifié modifie la façon dont les organisations achètent des services de détection et de réponse. L'ISACA a rapporté que 55 % des équipes de cybersécurité étaient en sous-effectif en 2025, tandis que 65 % des organisations avaient des postes de sécurité non pourvus. La même enquête a révélé que 50 % des répondants avaient du mal à fidéliser le personnel existant. L'ISC2 a constaté que 59 % des praticiens identifiaient des lacunes critiques ou significatives en matière de compétences en 2025, contre 44 % en 2024. La sécurité de l'IA et la sécurité du cloud ont été identifiées comme des domaines de pénurie clés, ce qui rend l'analyse du trafic et la chasse aux menaces difficiles à maintenir en interne. Le marché des services MDR centrés sur le réseau bénéficie lorsque les organisations utilisent des équipes gérées pour assurer une surveillance continue sans construire un centre d'opérations de sécurité 24h/24 7j/7 complet.
Hausse des rançongiciels, des attaques assistées par l'IA et du risque de déplacement latéral
L'activité des rançongiciels accroît le besoin d'une détection plus précoce des mouvements au sein des réseaux d'entreprise. Zscaler a signalé une augmentation de 275 % d'une année sur l'autre de l'exfiltration de données par rançongiciels, atteignant 896,2 téraoctets en 2026. Le rapport a également documenté 328 millions USD de paiements de rançongiciels. CrowdStrike a rapporté en mars 2026 que les adversaires utilisaient l'IA pour augmenter la vitesse et l'échelle des opérations.[1] La télémétrie réseau peut révéler des schémas de trafic est-ouest lorsque les agents de terminaux sont absents ou désactivés. Cela rend la visibilité réseau importante pour les environnements qui incluent des technologies opérationnelles, des appareils connectés et des systèmes sur lesquels le logiciel de terminal ne peut pas être déployé.
Exigences réglementaires et d'assurance cyber pour une réponse vérifiable
Les exigences réglementaires rendent la capacité de réponse documentée plus importante pour de nombreux acheteurs. La loi sur la résilience opérationnelle numérique (DORA) de l'UE s'applique aux entités financières concernées depuis le 17 janvier 2025, avec des exigences en matière de gestion des risques TIC, de signalement des incidents et de surveillance des prestataires tiers. L'ENISA de l'UE a rapporté que 70 % des organisations interrogées ont identifié NIS2, DORA et la loi sur la résilience cybernétique comme les principaux moteurs des investissements en cybersécurité. Ces cadres augmentent la valeur des enregistrements montrant comment les incidents ont été détectés, investigués et contenus. Le marché des services MDR centrés sur le réseau est soutenu lorsque les fournisseurs gérés peuvent fournir des journaux prêts pour l'audit et des engagements de niveau de service définis. Les fournisseurs capables de démontrer un processus de réponse reproductible sont mieux placés pour servir les secteurs financiers réglementés et autres secteurs critiques.
Expansion de la surface d'attaque liée au cloud, au travail hybride et à l'IoT/OT
Les charges de travail cloud, le travail hybride, les appareils connectés et les systèmes industriels ont élargi le nombre de systèmes que les équipes de sécurité doivent surveiller. Ces environnements génèrent du trafic entre les services cloud, les sites et les appareils qui peuvent ne pas prendre en charge les agents de terminaux. Zscaler a rapporté que le ciblage des services publics par les rançongiciels a augmenté de 622 % au cours de l'année jusqu'en mars 2026. L'exposition est importante pour les organisations du secteur de l'énergie, des services publics et de la fabrication qui exploitent des technologies opérationnelles aux côtés des systèmes informatiques d'entreprise. La surveillance des protocoles industriels peut aider les fournisseurs à identifier des communications inhabituelles au sein de ces environnements. Le marché des services MDR centrés sur le réseau gagne en pertinence à mesure que les acheteurs recherchent une couverture s'étendant sur les environnements cloud, IT, IoT et de technologie opérationnelle.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Contraintes liées à la confidentialité des données, au cloud souverain et à la télémétrie transfrontalière | -2.1% | UE, cœur Asie-Pacifique, Chine, Inde, Corée du Sud et Moyen-Orient et Afrique | Moyen terme (2-4 ans) |
| Complexité d'intégration dans les piles de sécurité multi-fournisseurs | -1.8% | Mondial, plus aigu dans les grandes entreprises avec des déploiements SIEM hérités | Court terme (≤ 2 ans) |
| Qualité des analystes incohérente et performance des SLA sous pression | -1.2% | Mondial, concentré chez les fournisseurs régionaux de plus petite taille | Moyen terme (2-4 ans) |
| Angles morts liés aux appareils IoT, OT et médicaux non gérés | -0.9% | Santé en Amérique du Nord et dans l'UE, fabrication en Amérique du Nord et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Contraintes liées à la confidentialité des données, au cloud souverain et à la télémétrie transfrontalière
Les règles de résidence des données peuvent limiter la capacité des fournisseurs à centraliser la télémétrie réseau au-delà des frontières. Les entités réglementées européennes doivent tenir compte des exigences DORA en matière de gestion des risques et de surveillance des tiers lors de la sélection de partenaires de service.[2] Des exigences de localisation similaires peuvent affecter la prestation de services en Chine, en Inde et en Corée du Sud. Les fournisseurs peuvent avoir besoin d'une infrastructure régionale et d'une capacité opérationnelle locale avant de pouvoir servir des organisations réglementées dans ces marchés. La séparation des données qui en résulte peut réduire la portée du renseignement sur les menaces appliqué dans les environnements clients. Les fournisseurs de plus petite taille peuvent être exclus des processus d'approvisionnement lorsqu'ils ne peuvent pas démontrer le modèle de déploiement souverain requis.
Complexité d'intégration dans les piles de sécurité multi-fournisseurs
La plupart des grandes organisations utilisent des outils de sécurité de plusieurs fournisseurs, ce qui rend l'intégration de la télémétrie difficile. Les capteurs réseau, les flux SIEM, les interfaces cloud et les analyseurs de technologie opérationnelle doivent être connectés avant qu'un fournisseur puisse établir des bases comportementales fiables. Les systèmes sur site hérités peuvent ajouter des travaux d'implémentation supplémentaires lorsque les clients migrent vers une surveillance basée sur le cloud. Ces travaux peuvent prolonger l'intégration de quelques semaines à plusieurs trimestres et augmenter les coûts des services professionnels. Les déploiements co-gérés peuvent ajouter des défis de coordination car le client et le fournisseur partagent les responsabilités lors d'incidents graves. Ces conditions peuvent retarder la conversion vers un abonnement même lorsque le besoin sous-jacent de détection gérée est clair.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composante de service :
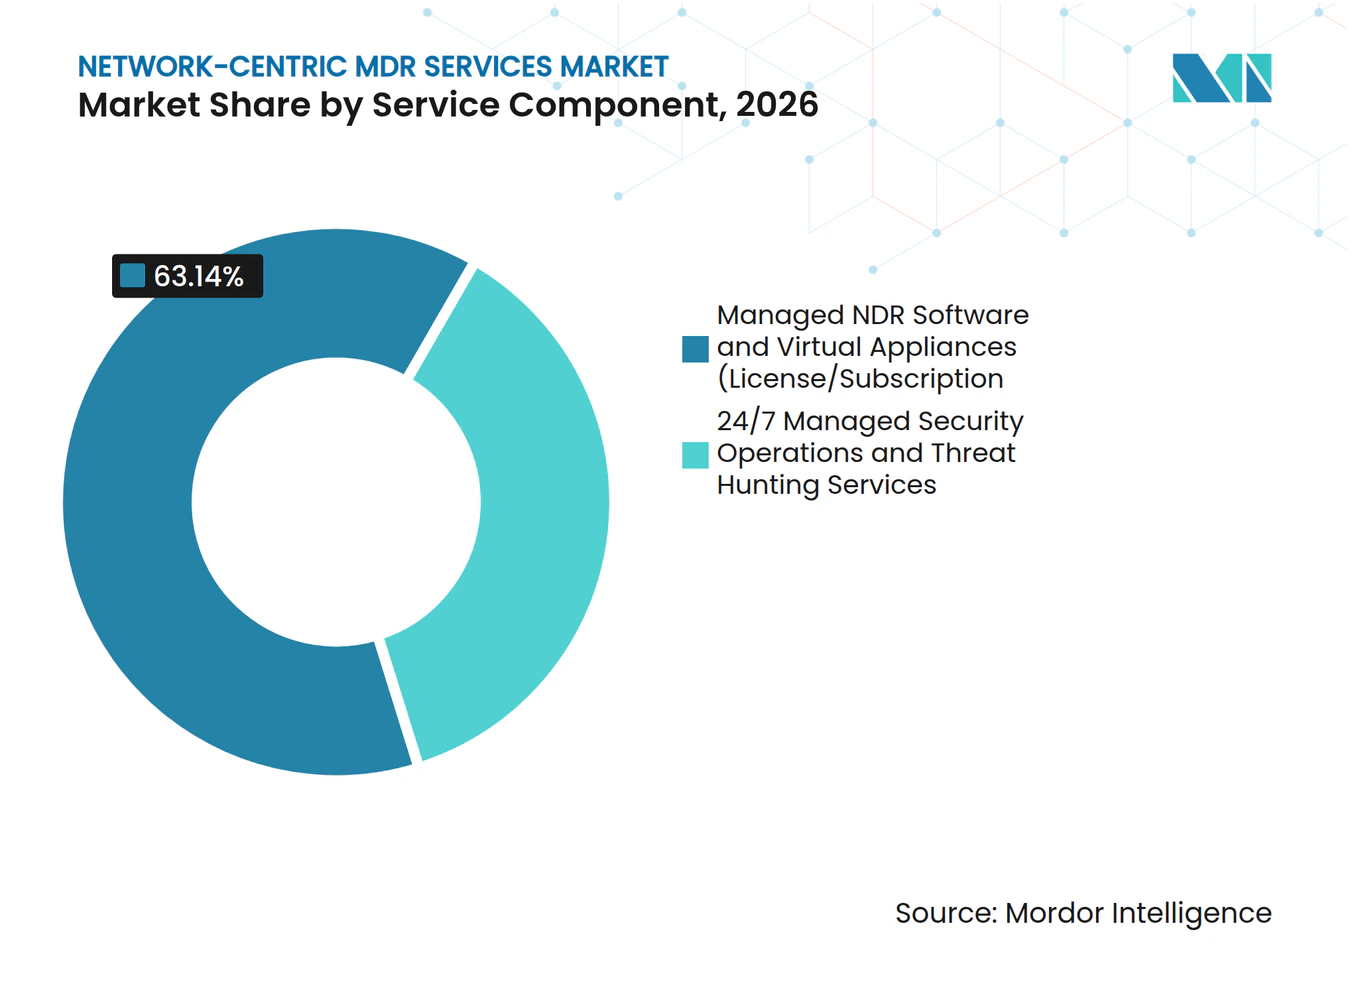
les opérations dirigées par des humains occupent la plus grande position en termes de chiffre d'affairesLes services d'opérations de sécurité gérées 24h/24 7j/7 et de chasse aux menaces ont représenté 63,14 % de la part du marché des services MDR centrés sur le réseau en 2026. Cette position reflète la demande de couverture opérationnelle continue plutôt qu'une simple licence logicielle. Les organisations disposant d'un personnel de sécurité limité peuvent utiliser des équipes externes pour la révision des alertes, l'investigation et la réponse aux incidents, ce qui réduit le défi de maintenir une couverture spécialisée à chaque poste et pour chaque type d'incident. L'ISACA a constaté que 55 % des équipes de cybersécurité étaient en sous-effectif en 2025. Cette pénurie soutient les contrats qui combinent surveillance et analystes expérimentés, tandis que les acheteurs de logiciels gérés et d'appliances associent fréquemment la technologie à un contrat de service pour maintenir une surveillance continue. Cet arrangement permet aux fournisseurs de vendre à la fois la plateforme de surveillance et les opérations spécialisées qui l'entourent, tandis que la chasse proactive aux menaces peut augmenter la valeur du contrat car elle va au-delà de la simple révision des alertes, permettant aux analystes de tester les activités suspectes avant qu'un incident confirmé ne crée une perturbation commerciale. Les fournisseurs utilisent également l'émulation d'adversaires et les investigations basées sur des hypothèses pour différencier leur service, notamment lorsque les clients ont besoin de preuves qu'un fournisseur peut investiguer des activités complexes plutôt que de simplement générer des alertes. Le marché des services MDR centrés sur le réseau récompense donc les fournisseurs capables de connecter technologie, analystes qualifiés et un processus de réponse clair. Les opérations dirigées par des humains restent centrales là où les clients ne peuvent pas justifier la constitution d'une équipe interne dédiée à toute heure, y compris les organisations qui ont besoin d'une couverture de réponse fiable mais disposent de ressources de sécurité internes limitées.


Par modèle de service :
la prestation co-gérée se développe parallèlement à l'externalisation totaleLe MDR réseau entièrement géré a représenté 65,47 % du chiffre d'affaires en 2026. Ce modèle reste attractif pour les organisations de taille moyenne qui manquent de personnel pour exploiter la surveillance réseau en continu. Le MDR réseau co-géré devrait progresser à un CAGR de 18,42 % jusqu'en 2032. Les perspectives plus favorables reflètent la demande des organisations disposant d'équipes internes qui ont besoin de capacités supplémentaires et d'une expertise spécialisée. Les acheteurs peuvent conserver le contrôle de certaines décisions de sécurité tout en utilisant le fournisseur pour le renseignement sur les menaces et le soutien opérationnel. La taille du marché des services MDR centrés sur le réseau pour la prestation co-gérée bénéficie lorsque des équipes de sécurité matures souhaitent un soutien sans transfert complet.
La différence entre les modèles reflète l'évolution des besoins des acheteurs plutôt que le remplacement d'un modèle par un autre, car la capacité interne, les préférences de contrôle et la disponibilité du personnel spécialisé varient considérablement d'une organisation à l'autre. Les premiers adoptants ont souvent sélectionné des services entièrement gérés parce que les responsabilités de mise en œuvre et d'exploitation étaient plus simples, tandis que les organisations disposant de programmes internes plus développés peuvent ensuite évoluer vers des opérations co-gérées, conservant la responsabilité de certaines tâches tout en s'appuyant sur le fournisseur pour des investigations spécialisées et une couverture continue. Les fournisseurs qui proposent les deux modèles sur une plateforme commune peuvent fidéliser leurs clients à mesure que leur modèle opérationnel évolue. Cela crée une opportunité d'étendre les relations existantes plutôt que de perdre des clients au profit d'un autre fournisseur, et le modèle offre également aux fournisseurs un moyen de servir à la fois les acheteurs en sous-effectif et les organisations cherchant une augmentation ciblée des analystes, sans obliger l'un ou l'autre groupe à adopter la même approche opérationnelle.
Par mode de déploiement :
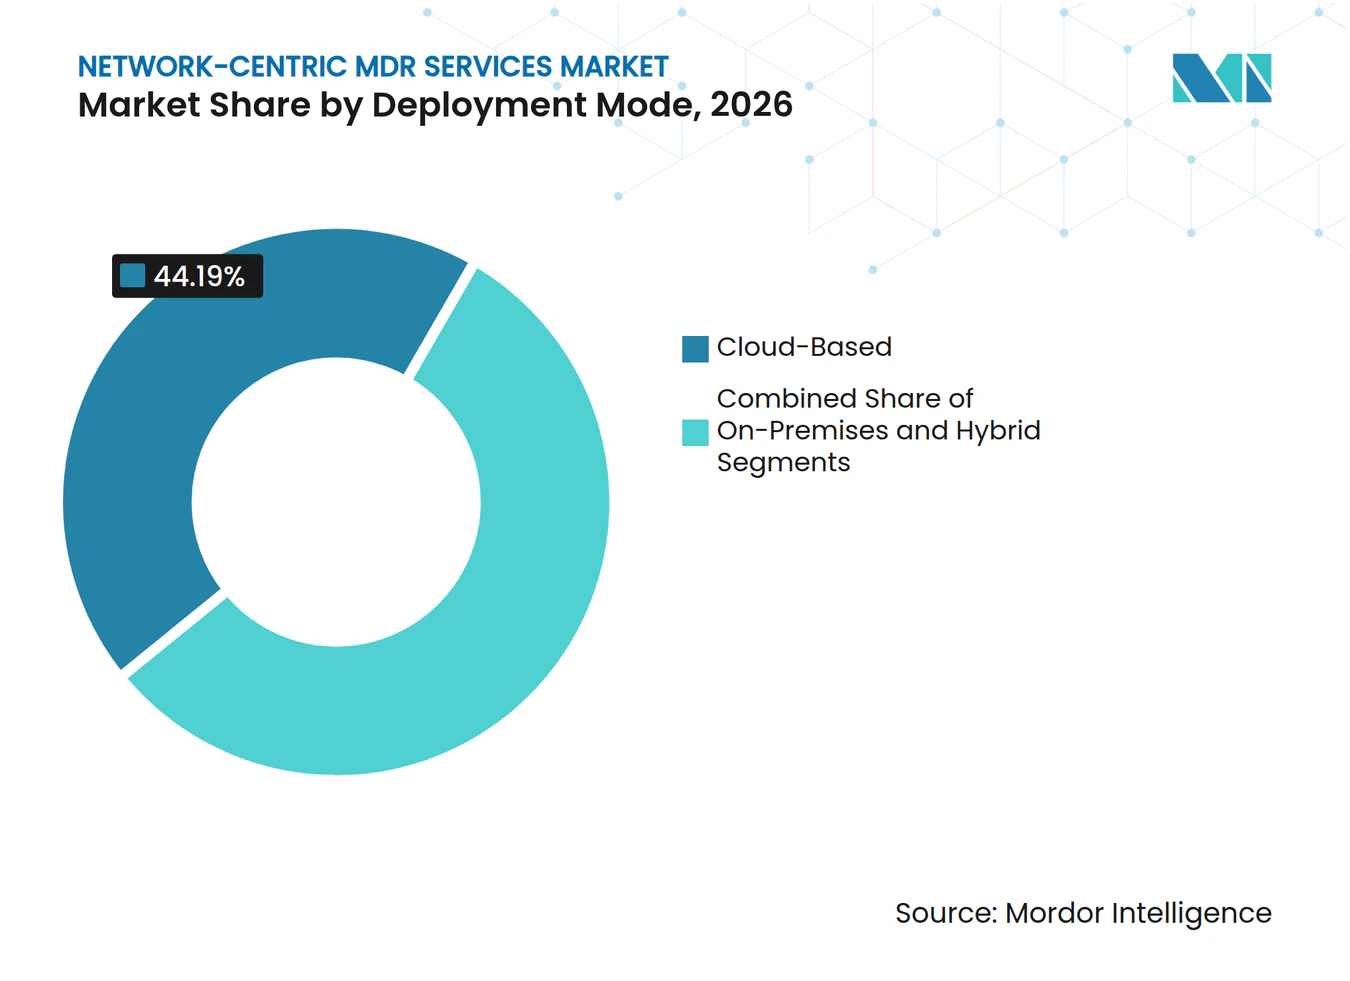
le déploiement basé sur le cloud est en tête tandis que le déploiement hybride répond aux besoins de contrôleLe déploiement basé sur le cloud a représenté 44,19 % du chiffre d'affaires en 2026 et devrait progresser à un CAGR de 18,87 % jusqu'en 2032. C'est le choix courant pour les nouveaux programmes MDR car il peut réduire les besoins initiaux en infrastructure, raccourcir le chemin d'implémentation initial et placer les fonctions analytiques dans un environnement de service géré de manière centralisée. La prestation cloud prend également en charge un accès plus rapide aux analyses et aux flux de travail de surveillance gérés de manière centralisée, tandis que les systèmes sur site restent pertinents dans les environnements de défense à isolation physique, nucléaires et de trading financier, où le contrôle local des systèmes et des données sensibles reste une exigence opérationnelle pratique. Ces environnements peuvent avoir des restrictions de latence, de sécurité ou de conformité qui empêchent la télémétrie de quitter le site. La prestation hybride utilise des capteurs locaux avec des analyses cloud pour répondre à ces exigences, offrant aux clients une méthode pour séparer les processus de collecte sensibles des flux de travail analytiques plus larges.
Les environnements hybrides sont importants pour les organisations de services financiers et de santé soumises à des exigences strictes de contrôle des données. Ils permettent aux données sensibles de rester dans l'infrastructure locale tandis que les processus analytiques utilisent la capacité cloud. La part du marché des services MDR centrés sur le réseau pour la prestation cloud est soutenue par les nouveaux acheteurs qui établissent des programmes formels de détection gérée. Ces acheteurs choisissent souvent des options natives du cloud car la configuration peut être plus simple que le déploiement d'une plateforme sur site complète. Les fournisseurs doivent néanmoins offrir une flexibilité de déploiement pour les clients dont les opérations réglementées ne peuvent pas s'appuyer sur une approche exclusivement cloud.


Par taille d'organisation :
les petites et moyennes entreprises constituent un groupe d'acheteurs à croissance plus rapideLes grandes entreprises ont représenté 61,78 % du chiffre d'affaires en 2026. Leur envergure, leurs réseaux distribués et leurs processus formels d'approvisionnement en sécurité ont soutenu l'adoption précoce des services de détection gérée. Les petites et moyennes entreprises devraient progresser à un CAGR de 18,23 % de 2027 à 2032. La tarification par utilisateur et les canaux des fournisseurs de services gérés rendent la surveillance continue plus accessible à ce groupe, notamment lorsque la sécurité est achetée parallèlement à des services d'administration et de support informatique plus larges. La base de clients comprend des organisations qui n'ont pas de personnel de sécurité interne dédié, et le marché des services MDR centrés sur le réseau atteint ces acheteurs par le biais de services groupés de gestion informatique et de sécurité.
L'opportunité pour les organisations de plus petite taille n'est pas seulement une question de prix inférieur. Les modèles de prestation peuvent réduire le travail d'intégration et la charge opérationnelle qui rendaient auparavant la surveillance réseau avancée difficile à utiliser, rendant le service plus pratique pour les organisations disposant d'un personnel technique limité et de processus matures. Les exigences d'assurance pour des contrôles de sécurité documentés encouragent également les petites et moyennes entreprises à formaliser des arrangements de services gérés, car la surveillance continue peut soutenir un enregistrement plus cohérent des activités de détection et de réponse. La prestation entièrement gérée peut fournir un point d'entrée là où l'acheteur dispose d'une capacité interne limitée, tandis que les services co-gérés peuvent devenir pertinents à mesure que l'organisation développe une équipe interne plus capable, permettant au fournisseur de compléter les opérations internes plutôt que de les remplacer entièrement. Les fournisseurs qui simplifient l'intégration peuvent renforcer leur position sur le marché des services MDR centrés sur le réseau à mesure que cette base d'acheteurs se développe.
Par architecture réseau :
les réseaux cloud et hybrides créent le chemin d'expansion le plus rapideLes réseaux LAN/WAN d'entreprise ont représenté 51,91 % du chiffre d'affaires du segment en 2026. Ces réseaux restent le cœur établi pour l'analyse du trafic interne dans les sièges sociaux, les succursales et les environnements d'entreprise, où l'observation des communications entre les systèmes peut révéler des activités qui ne sont pas apparentes à partir des seules alertes de terminaux. Les réseaux virtuels cloud et hybrides devraient progresser à un CAGR de 19,35 % de 2027 à 2032. L'adoption multi-cloud crée des volumes de trafic et des connexions que les outils sur site traditionnels peuvent ne pas capturer efficacement, notamment lorsque les charges de travail se déplacent entre les environnements virtuels, les utilisateurs distants et les services cloud distincts. La taille du marché des services MDR centrés sur le réseau pour les réseaux cloud et hybrides est soutenue par le besoin d'observer l'activité dans les environnements virtuels, tandis que les réseaux OT/ICS et IoT représentent une opportunité stratégique distincte pour le marché des services MDR centrés sur le réseau. Zscaler a signalé une augmentation de 622 % du ciblage des services publics par les rançongiciels au cours de l'année jusqu'en mars 2026.[3] Les environnements opérationnels ne peuvent souvent pas exécuter d'agents de terminaux, ce qui rend la surveillance réseau particulièrement importante, car l'approche de surveillance doit éviter de perturber les équipements qui soutiennent les opérations de fabrication, d'énergie et de services publics. Les fournisseurs capables d'interpréter les communications Modbus, DNP3 et IEC 61850 peuvent répondre à une exigence technique que de nombreux fournisseurs axés sur l'informatique ne couvrent pas, leur permettant de surveiller l'activité dans des environnements industriels avec des systèmes spécialisés. Cette capacité peut soutenir des contrats premium dans les secteurs de l'énergie et de la fabrication. Elle aide également les fournisseurs à distinguer leurs offres dans des environnements où la visibilité doit fonctionner sans perturber les systèmes critiques.
Par secteur vertical :
le BFSI ancre le chiffre d'affaires tandis que la fabrication progresse plus rapidementLe BFSI a représenté 23,11 % du chiffre d'affaires en 2026. Les institutions financières font face à des exigences de sécurité élevées et doivent démontrer une gestion efficace des risques aux régulateurs et aux partenaires commerciaux, ce qui fait de la surveillance documentée et d'un processus d'incident fiable des éléments centraux des décisions d'approvisionnement. DORA s'applique aux entités financières de l'UE concernées depuis janvier 2025 et a accru l'attention portée à la gestion des risques TIC et à la surveillance des tiers. La fabrication au sein des autres secteurs verticaux devrait progresser à un CAGR de 18,41 % jusqu'en 2032. Les perspectives plus favorables sont liées à la convergence des systèmes informatiques d'entreprise et des technologies opérationnelles des usines, qui ajoute des systèmes connectés et des schémas de trafic nécessitant une surveillance coordonnée entre les réseaux de production et d'entreprise. La fabrication a besoin de visibilité sur les équipements connectés, les systèmes de production et les réseaux d'entreprise. Zscaler a signalé une augmentation de 725 % du ciblage des organisations de fret et de logistique par les rançongiciels au cours de l'année jusqu'en mars 2026. Les organisations de santé et des sciences de la vie nécessitent également une surveillance continue car les pannes dues aux rançongiciels peuvent perturber les systèmes critiques, y compris les réseaux et les applications qui soutiennent la continuité opérationnelle quotidienne. Les acheteurs du commerce de détail et du commerce électronique se concentrent sur la sécurité des paiements et les risques liés à la chaîne d'approvisionnement, tandis que les clients du secteur de l'énergie et des services publics ont besoin de visibilité sur l'infrastructure distribuée et les environnements industriels. Les secteurs de l'énergie et des services publics, des technologies de l'information et des télécommunications, ainsi que les organisations gouvernementales nécessitent une protection pour l'infrastructure et les environnements distribués.
Analyse géographique
Marché des Services MDR Centrés sur le Réseau en Amérique du Nord
L'Amérique du Nord détenait 43,93 % des revenus en 2026. Le marché des services MDR centrés sur le réseau dans la région combine une large base d'acheteurs issus des services financiers, du secteur public et des entreprises qui ont besoin d'une réponse aux incidents en continu, soutenant la demande pour des prestataires offrant une couverture opérationnelle étendue et des processus de réponse établis. Les États-Unis représentaient 50,7 % de l'activité mondiale de rançongiciels observée dans l'ensemble de données Zscaler de référence.[4] Cette exposition aux menaces soutient la demande de services de détection gérés plus matures, les organisations cherchant à identifier et à contenir les activités suspectes avant qu'elles n'aient un impact opérationnel significatif. Le Canada offre une opportunité supplémentaire dans les services financiers, tandis que l'expansion manufacturière du Mexique soutient la demande en matière de sécurité des technologies opérationnelles, et la part de marché des services MDR centrés sur le réseau en Amérique du Nord est également renforcée par la concentration des fournisseurs de plateformes et des capacités de services de sécurité gérés.
Marché des Services MDR Centrés sur le Réseau en Europe
Le marché des services MDR centrés sur le réseau en Europe présente un profil de demande piloté par la réglementation, où les exigences de conformité exercent une influence directe sur les budgets de sécurité, la sélection des fournisseurs et la nécessité de disposer de documents démontrant la préparation à la réponse aux incidents. L'ENISA a constaté que 70 % des organisations interrogées citaient NIS2, DORA et le Cyber Resilience Act comme principal moteur des investissements en cybersécurité. À mi-2025, 14 des 27 États membres de l'UE avaient pleinement transposé NIS2 dans leur droit national. Cela signifie que l'activité de mise en conformité se poursuivra à mesure que la mise en œuvre progressera dans la région, tandis que le Royaume-Uni est également confronté à des lacunes en matière de compétences en sécurité qui incitent les organisations à recourir à des services gérés, notamment lorsque les entreprises ont besoin d'une couverture soutenue mais ne peuvent pas recruter et fidéliser en interne tous les spécialistes requis.
Marché des Services MDR Centrés sur le Réseau en APAC, MEA et Amérique du Sud
Le marché des services MDR centrés sur le réseau en Asie-Pacifique devrait se développer à un CAGR de 19,68 % de 2027 à 2032. Ce taux en fait la zone géographique à la croissance la plus rapide du marché des services MDR centrés sur le réseau. La région adopte rapidement les services cloud, tandis que de nombreuses organisations font face à une pénurie d'analystes en sécurité expérimentés, créant un argument pratique en faveur d'équipes externes capables de surveiller des environnements complexes et distribués. Les exigences de localisation des données peuvent rendre la sélection des prestataires plus complexe en Chine, en Inde et en Corée du Sud, car les prestataires peuvent avoir besoin de dispositions locales en matière de traitement des données, d'infrastructure et de services pour les acheteurs réglementés. Les modèles de services portés par les opérateurs de télécommunications sont également pertinents sur les marchés où les entreprises se procurent des services gérés auprès des opérateurs, tandis que l'Amérique du Sud, le Moyen-Orient et l'Afrique demeurent des opportunités à un stade plus précoce.
Paysage concurrentiel
Concentration du Marché
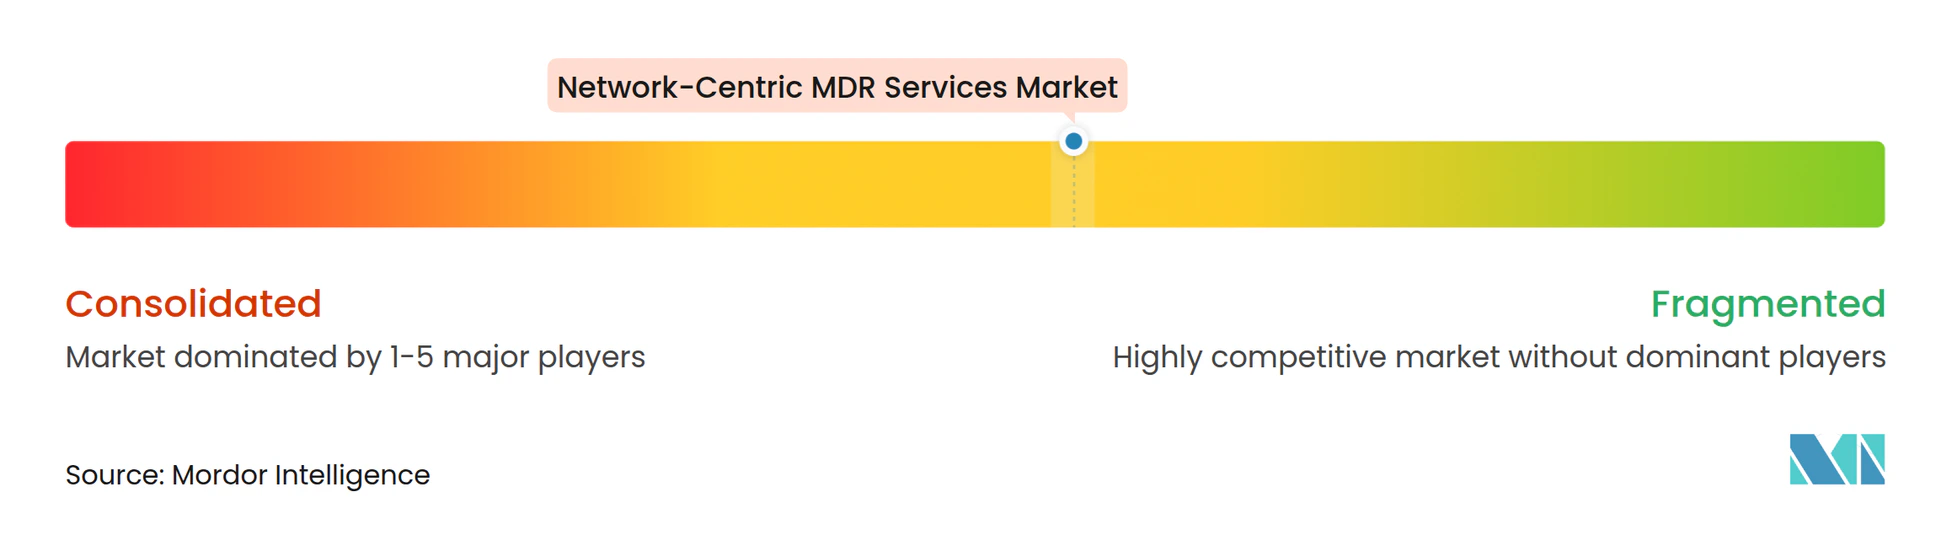
Le marché des services MDR centrés sur le réseau reste modérément fragmenté entre les grands fournisseurs de plateformes, tandis qu'un groupe plus large de fournisseurs régionaux et spécialisés répond à des besoins ciblés. LevelBlue a renforcé sa position en matière de détection gérée grâce à l'acquisition de Trustwave annoncée en juillet 2025. Il a finalisé l'acquisition de Cybereason en novembre 2025, ajoutant des capacités XDR, de criminalistique numérique et de réponse aux incidents. Ces mouvements montrent comment les grands fournisseurs élargissent leur offre de services par le biais d'acquisitions, et l'échelle est importante car les grands acheteurs recherchent une couverture cohérente, une capacité de réponse et la capacité à prendre en charge des environnements complexes sur plusieurs sites, services cloud et types d'infrastructure réseau.
CrowdStrike a lancé Agentic MDR en mars 2026 dans le cadre de Falcon Complete. La société a indiqué que les tests internes ont montré des investigations jusqu'à 5 fois plus rapides et une précision de triage plus de 3 fois supérieure pour les classifications bénignes. SentinelOne a introduit Wayfinder Threat Detection and Response avec Google Cloud en novembre 2025. L'offre combine Google Threat Intelligence avec la détection gérée sur les terminaux, les charges de travail cloud et les identités. Ces lancements montrent que l'automatisation et la couverture intégrée deviennent centrales dans le positionnement des fournisseurs, notamment lorsque les clients comparent la vitesse d'investigation, l'efficacité des analystes et l'étendue des environnements surveillés.
Au sein du marché des services MDR centrés sur le réseau, les fournisseurs de plus petite taille peuvent se démarquer par leur expertise régionale, leur prestation locale ou leur connaissance de secteurs verticaux particuliers, où une compréhension des exigences locales et des réseaux spécialisés peut rester précieuse pour les clients. Leur position devient plus difficile lorsque les grands fournisseurs étendent leur couverture par des acquisitions et le développement de plateformes. Les acheteurs évalueront la capacité à surveiller le trafic réseau, les environnements cloud, les identités et les technologies opérationnelles dans le cadre d'un service coordonné, plutôt que d'accepter des outils déconnectés qui laissent des lacunes entre les différentes parties de l'environnement. Les fournisseurs ont également besoin d'une infrastructure qui prend en charge la gestion locale des données pour les clients réglementés. Le marché des services MDR centrés sur le réseau récompense les entreprises qui combinent couverture technique et réponse fiable dirigée par des analystes.
Leaders du secteur des services MDR centrés sur le réseau
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Sophos Group plc
-
eSentire Inc.
-
SentinelOne, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services MDR Centrés sur le Réseau Entreprises couvertes dans ce rapport
- Accenture plc
- Arctic Wolf Networks, Inc.
- CrowdStrike Holdings, Inc.
- Sophos Group plc
- eSentire Inc.
- Rapid7, Inc.
- SentinelOne, Inc.
- Palo Alto Networks, Inc.
- Red Canary (a Zscaler Company)
- Expel, Inc.
- LevelBlue
- ReliaQuest, LLC
- Kroll, LLC
- IBM Corporation
- Google LLC (Mandiant)
- Microsoft Corporation
- Tata Consultancy Services Limited
- NTT DATA Corporation
- Orange Business
- WithSecure Corporation
Développements industriels récents dans Marché des Services MDR Centrés sur le Réseau
- Septembre 2026 : Arctic Wolf a lancé Aurora MDR Connect, un nouveau niveau MDR conçu exclusivement pour les fournisseurs de services gérés (MSP), permettant aux partenaires de fournir une détection et une réponse gérées soutenues par un SOC agentique sans expédier ni installer de capteurs réseau. La plateforme traite plus de 10 billions d'événements de sécurité et mène plus de 200 000 investigations hebdomadaires, élargissant considérablement le marché adressable d'Arctic Wolf en abaissant la barrière de déploiement pour la sécurité réseau fournie par les MSP.
- Septembre 2026 : KDDI America et KDDI Europe ont introduit un service de détection et de réponse gérées alimenté par l'IA 24h/24 7j/7 en partenariat avec Exaforce pour fournir une scurité et une conformité de niveau entreprise sur les marchés internationaux. Ses capacités avancées couvrent les terminaux, les réseaux, les SaaS et la gestion des accès aux identités depuis une plateforme unique.
- Juin 2026 : Wipro Limited a annoncé l'expansion de son partenariat avec Palo Alto Networks, le leader mondial de la cybersécurité par l'IA, pour offrir des services de détection et de réponse gérées (MDR) pilotés par l'IA. La relation élargie s'appuie sur une base existante avec Palo Alto Networks dans les domaines du cloud, du réseau et de la transformation de la sécurité, et reflète la demande croissante des clients pour des opérations de sécurité plus intégrées et pilotées par l'IA.
- Mars 2026 : CrowdStrike a dévoilé Agentic MDR lors de la conférence RSA 2026, intégrant les modèles de raisonnement NVIDIA Nemotron dans Falcon Complete. Les tests internes ont montré des investigations jusqu'à 5 fois plus rapides et une précision de triage plus de 3 fois supérieure. Simultanément, CrowdStrike a lancé les services de transformation SOC pour aider les entreprises à migrer vers Falcon Next-Gen SIEM et à établir des flux de travail SOC agentiques.
Périmètre du rapport mondial sur le marché des services MDR centrés sur le réseau
Les services MDR (détection et réponse gérées) centrés sur le réseau sont des solutions de cybersécurité externalisées spécialisées dans lesquelles un fournisseur tiers assume la responsabilité opérationnelle 24h/24 7j/7 de la surveillance, de la détection et de l'atténuation des cybermenaces avancées explicitement au niveau de la couche réseau d'une organisation.
Le rapport sur le marché des services MDR centrés sur le réseau est segmenté par composante de service (logiciels NDR gérés et appliances virtuelles [licence/abonnement] et services d'opérations de sécurité gérées 24h/24 7j/7 et de chasse aux menaces), modèle de service (MDR réseau entièrement géré et MDR réseau co-géré), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), architecture réseau (réseaux LAN / WAN d'entreprise, réseaux virtuels cloud et hybrides, et réseaux OT / ICS et IoT), secteur vertical (banque, services financiers et assurance, santé et sciences de la vie, gouvernement et secteur public, technologies de l'information et télécommunications, énergie et services publics, fabrication et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels NDR gérés et appliances virtuelles (licence/abonnement) |
| Services d'opérations de sécurité gérées 24h/24 7j/7 et de chasse aux menaces |
| MDR réseau entièrement géré |
| MDR réseau co-géré |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Réseaux LAN / WAN d'entreprise |
| Réseaux virtuels cloud et hybrides |
| Réseaux OT / ICS et IoT |
| Banque, services financiers et assurance |
| Santé et sciences de la vie |
| Gouvernement et secteur public |
| Technologies de l'information et télécommunications |
| Énergie et services publics |
| Fabrication |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composante de service | Logiciels NDR gérés et appliances virtuelles (licence/abonnement) | |
| Services d'opérations de sécurité gérées 24h/24 7j/7 et de chasse aux menaces | ||
| Par modèle de service | MDR réseau entièrement géré | |
| MDR réseau co-géré | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par architecture réseau | Réseaux LAN / WAN d'entreprise | |
| Réseaux virtuels cloud et hybrides | ||
| Réseaux OT / ICS et IoT | ||
| Par secteur vertical | Banque, services financiers et assurance | |
| Santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Technologies de l'information et télécommunications | ||
| Énergie et services publics | ||
| Fabrication | ||
| Autres secteurs verticaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services MDR centrés sur le réseau ?
La taille du marché des services MDR centrés sur le réseau devrait être de 2,10 milliards USD en 2027 et de 4,55 milliards USD d'ici 2032, à un CAGR de 16,72 % de 2027 à 2032. Les prévisions reflètent le besoin croissant de services continus de détection, d'investigation, de chasse aux menaces et de réponse qui s'étendent sur les environnements réseau d'entreprise.
Qu'est-ce qui stimule l'adoption des services MDR centrés sur le réseau ?
Les pénuries de personnel de sécurité, l'activité des rançongiciels, les exigences réglementaires et l'exposition plus large au cloud, à l'IoT et aux technologies opérationnelles augmentent la demande de surveillance continue. La visibilité réseau est précieuse là où la couverture des terminaux ne peut pas observer chaque système connecté ou industriel. Elle peut aider les équipes de sécurité à examiner les communications entre les systèmes et à identifier les mouvements potentiellement suspects qui resteraient autrement en dehors de la télémétrie des terminaux.
Quelle composante de service occupe la plus grande position en termes de chiffre d'affaires ?
Les services d'opérations de sécurité gérées 24h/24 7j/7 et de chasse aux menaces ont représenté 63,14 % du chiffre d'affaires en 2026. Le segment combine la révision des alertes, l'investigation, la chasse aux menaces et une couverture opérationnelle continue pour des environnements de sécurité et des conditions d'exploitation complexes. Cette structure est pertinente pour les organisations qui ont besoin d'un processus de réponse défini mais ne peuvent pas maintenir une équipe interne complète avec les capacités spécialisées requises.
Quel modèle de déploiement MDR centré sur le réseau se développe le plus rapidement ?
Le déploiement basé sur le cloud devrait progresser à un CAGR de 18,87 % jusqu'en 2032. Il est couramment sélectionné pour les nouveaux programmes car il peut réduire les besoins initiaux en infrastructure. L'approche permet également aux fournisseurs de gérer les flux de travail analytiques de manière centralisée tout en offrant aux clients un accès plus rapide à la surveillance réseau continue, tandis que les options hybrides et sur site restent nécessaires pour les systèmes à isolation physique ou fortement réglementés qui nécessitent des contrôles de gestion des données différents.
Quel groupe d'acheteurs présente les meilleures perspectives d'expansion ?
Les petites et moyennes entreprises devraient progresser à un CAGR de 18,23 % de 2027 à 2032, les modèles de services gérés réduisant les barrières opérationnelles et d'intégration. Les canaux des fournisseurs peuvent regrouper la surveillance réseau avec un support informatique plus large pour ces organisations. Cela réduit la charge opérationnelle pour les acheteurs qui ont besoin de capacités de sécurité sans équipes séparées pour gérer des outils de surveillance étendus, des files d'attente d'alertes et des investigations d'incidents.
Quelle région devrait se développer le plus rapidement ?
Le marché des services MDR centrés sur le réseau en Asie-Pacifique devrait progresser à un CAGR de 19,68 % de 2027 à 2032, soutenu par l'adoption du cloud et la demande de compétences en sécurité gérée. Les exigences de localisation des données rendent la capacité de service locale importante pour les organisations réglementées. Les fournisseurs doivent démontrer qu'ils peuvent répondre aux attentes locales en matière de gestion des données tout en maintenant un modèle de service fiable pour la surveillance, l'investigation et la réponse dans les environnements cloud, sur site, hybrides et distribués des clients.